Résultats de recherche :

×

S'inscrire Contactez-Nous

Connexion avec l'authentification unique (SSO) IMIS pour WordPress | IMIS SSO pour WordPress

Configurez l'authentification unique (SSO) sur votre site WordPress via IMIS SSO grâce à notre extension d'authentification unique OAuth et OpenID Connect pour WordPress. L'implémentation de l'authentification unique pour WordPress avec IMIS permet aux utilisateurs de se connecter à vos sites web et applications avec leurs identifiants IMIS. IMIS agit comme fournisseur OAuth et WordPress comme client OAuth. L'authentification unique IMIS pour WordPress assure une connexion fluide entre WordPress et IMIS en un seul clic. L'extension SSO pour WordPress offre également des fonctionnalités avancées d'authentification unique IMIS, telles que le mappage des attributs de profil utilisateur et le mappage des rôles . Vous pouvez également protéger l'intégralité de votre site WordPress avec l'authentification unique IMIS. L'extension IMIS OAuth SSO sécurise le processus de connexion et améliore l'authentification des utilisateurs. Suivez les étapes du guide ci-dessous pour configurer votre authentification unique pour WordPress en installant cette extension.



Notez et contactez-nous - SSO entre deux sites WordPress

Remarque : iMIS étant une application d’entreprise, l’intégration de l’authentification unique (SSO) avec WordPress nécessite la version payante de l’ extension OAuth Single Sign-On (SSO) pour WordPress. Vous pouvez tester l’intégration sur notre environnement de test (sandbox ), qui inclut une assistance complète à des fins d’évaluation.

  • Allez dans https://portal.miniorange.com et connectez-vous avec votre compte miniOrange que vous avez utilisé pour acheter la licence.
  • Rendez-vous dans la section Télécharger onglet et téléchargez le plugin.
  • Maintenant, allez sur WordPress et activez le plugin téléchargé.
  • Connectez-vous au plugin avec le compte sous lequel vous avez acheté la licence.
  • Entrez votre clé de licence (la clé de licence se trouve sous le Gérer la licence -> Clés de licence section).

  • Connectez-vous à la console du développeur IMIS à partir de ici.
  • Pour créer une nouvelle application, allez sur Paramètres -> Contacts -> Applications clientes.
  • Dans Applications client, cliquez sur Ajouter une application client.
  • IMIS Single Sign-On (SSO) OAuth - Ajouter une nouvelle application
  • Entrez les détails requis et cliquez sur Enregistrer .
  • IMIS Single Sign-On (SSO) OAuth - Ajouter une nouvelle application
  • Après avoir créé avec succès une nouvelle application, créez une nouvelle Authentification unique élément de contenu en suivant les étapes ci-dessous :
    • Allez dans RiSE > Page Builder > Gérer le contenu.
    • Créez un nouvel enregistrement de contenu (Nouveau > Contenu du site Web).
    • Donnez à l'enregistrement de contenu un Objet.
    • Dans un enregistrement de contenu, sélectionnez Ajouter du contenu.
    • Ouvrez le Dossier de contacts, Puis sélectionnez l' Authentification unique élément de contenu.
    • IMIS Single Sign-On (SSO) OAuth - Ajouter une nouvelle application
    • Sélectionnez le désiré Application client.
    • IMIS Single Sign-On (SSO) OAuth - Ajouter une nouvelle application
    • Cliquez à nouveau OK, puis clique Enregistrer et publier.
    • Ouvrez le contenu Single Sign-On que vous venez de créer. Après l'avoir ouvert, copiez le Publier l'emplacement et gardez-le à portée de main (ce sera le point de terminaison d'autorisation).
    • IMIS Single Sign-On (SSO) OAuth - Ajouter une nouvelle application


    Vous avez configuré avec succès l'authentification unique (SSO) pour WordPress en utilisant IMIS comme fournisseur OAuth sur votre site WordPress, permettant ainsi aux utilisateurs de se connecter au site WordPress via l'authentification unique IMIS avec leurs identifiants de connexion IMIS.

  • Connectez-vous à la console développeur IMIS Cloud.
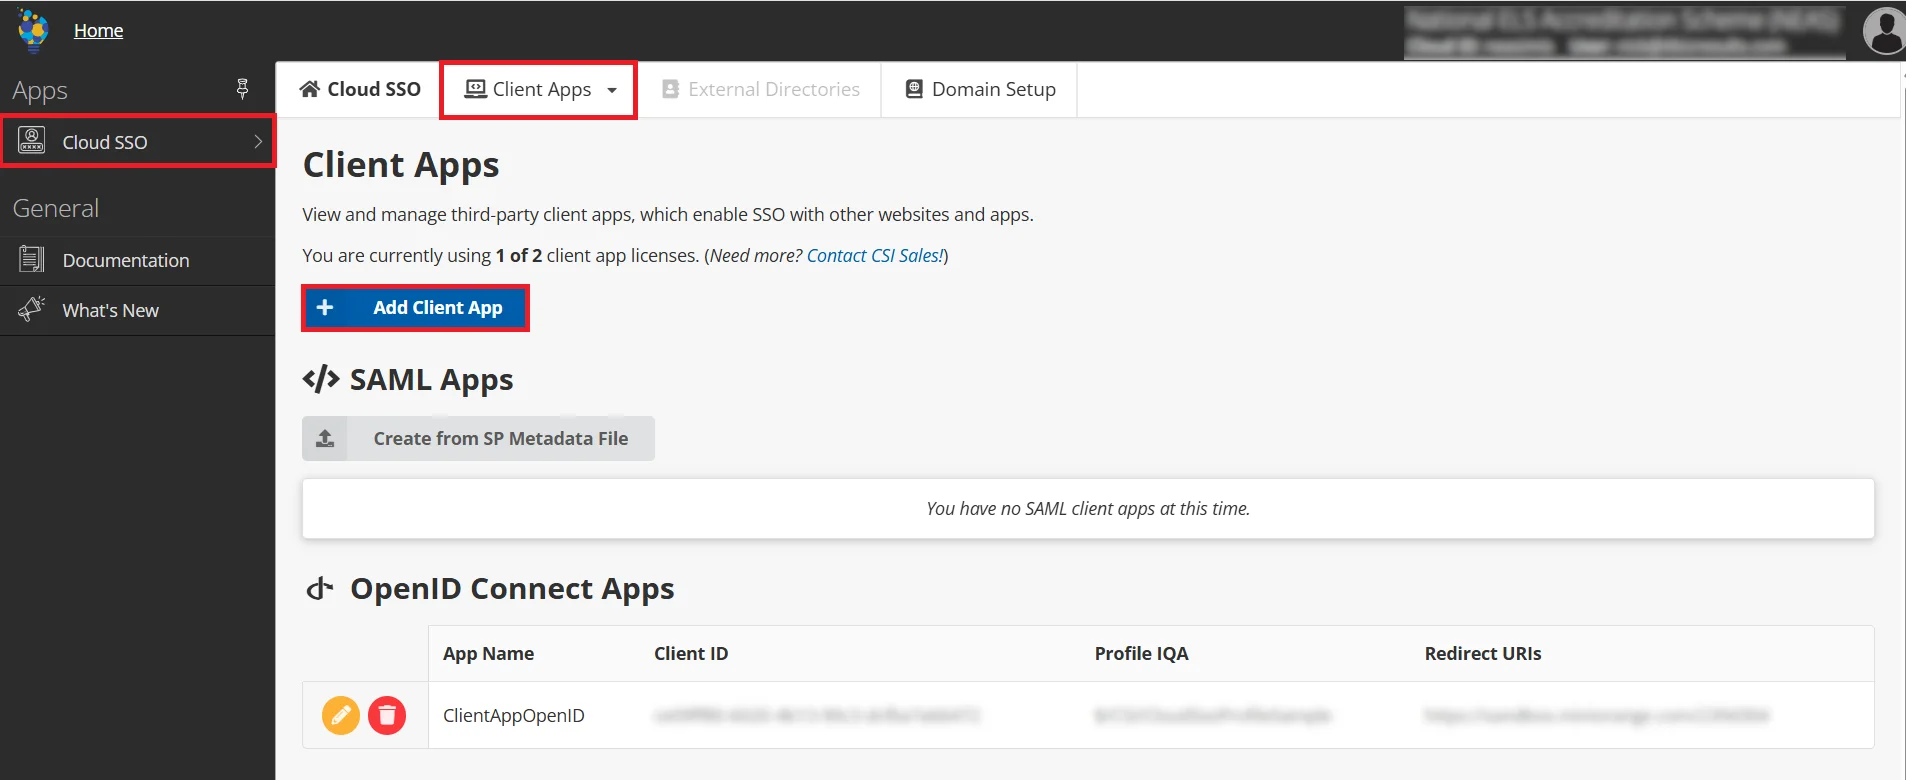
  • Pour créer une nouvelle application, allez sur Authentification unique (SSO) dans le cloud -> Applications clientes. Puis cliquez sur Ajouter une application cliente .
  • IMIS Single Sign-On (SSO) OAuth - Ajouter une nouvelle application
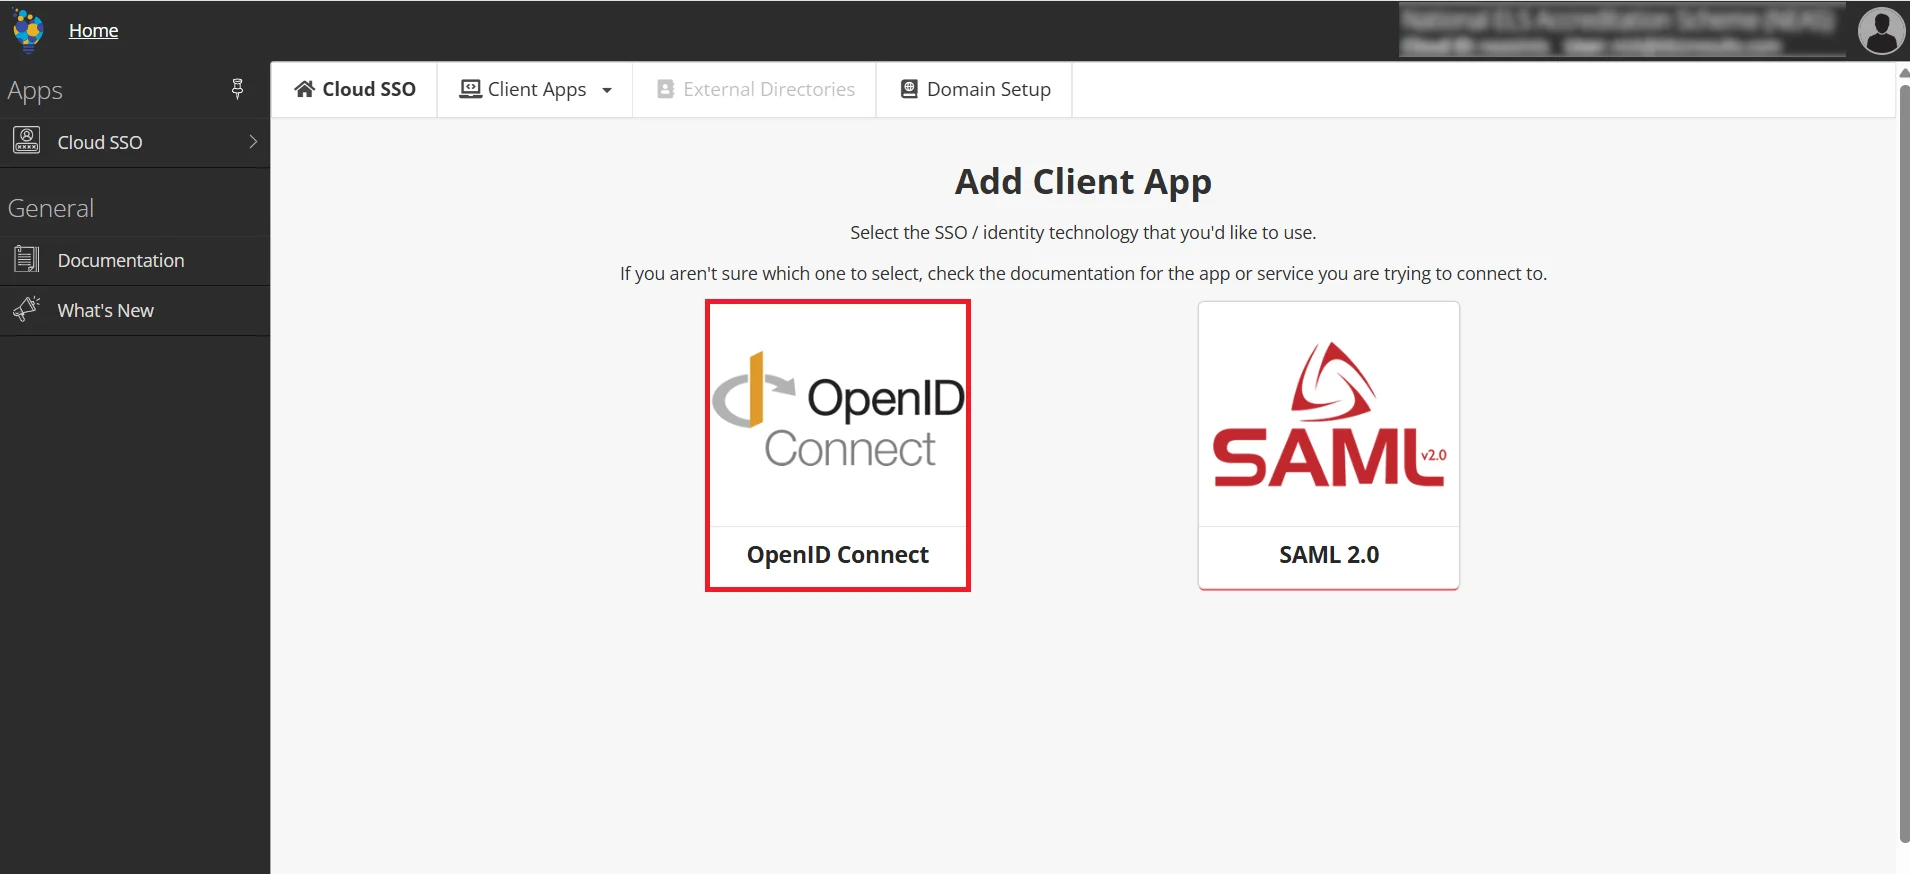
  • Sélectionnez la technologie d'identité comme OpenID Connect.
  • IMIS Single Sign-On (SSO) OAuth - Ajouter une nouvelle application
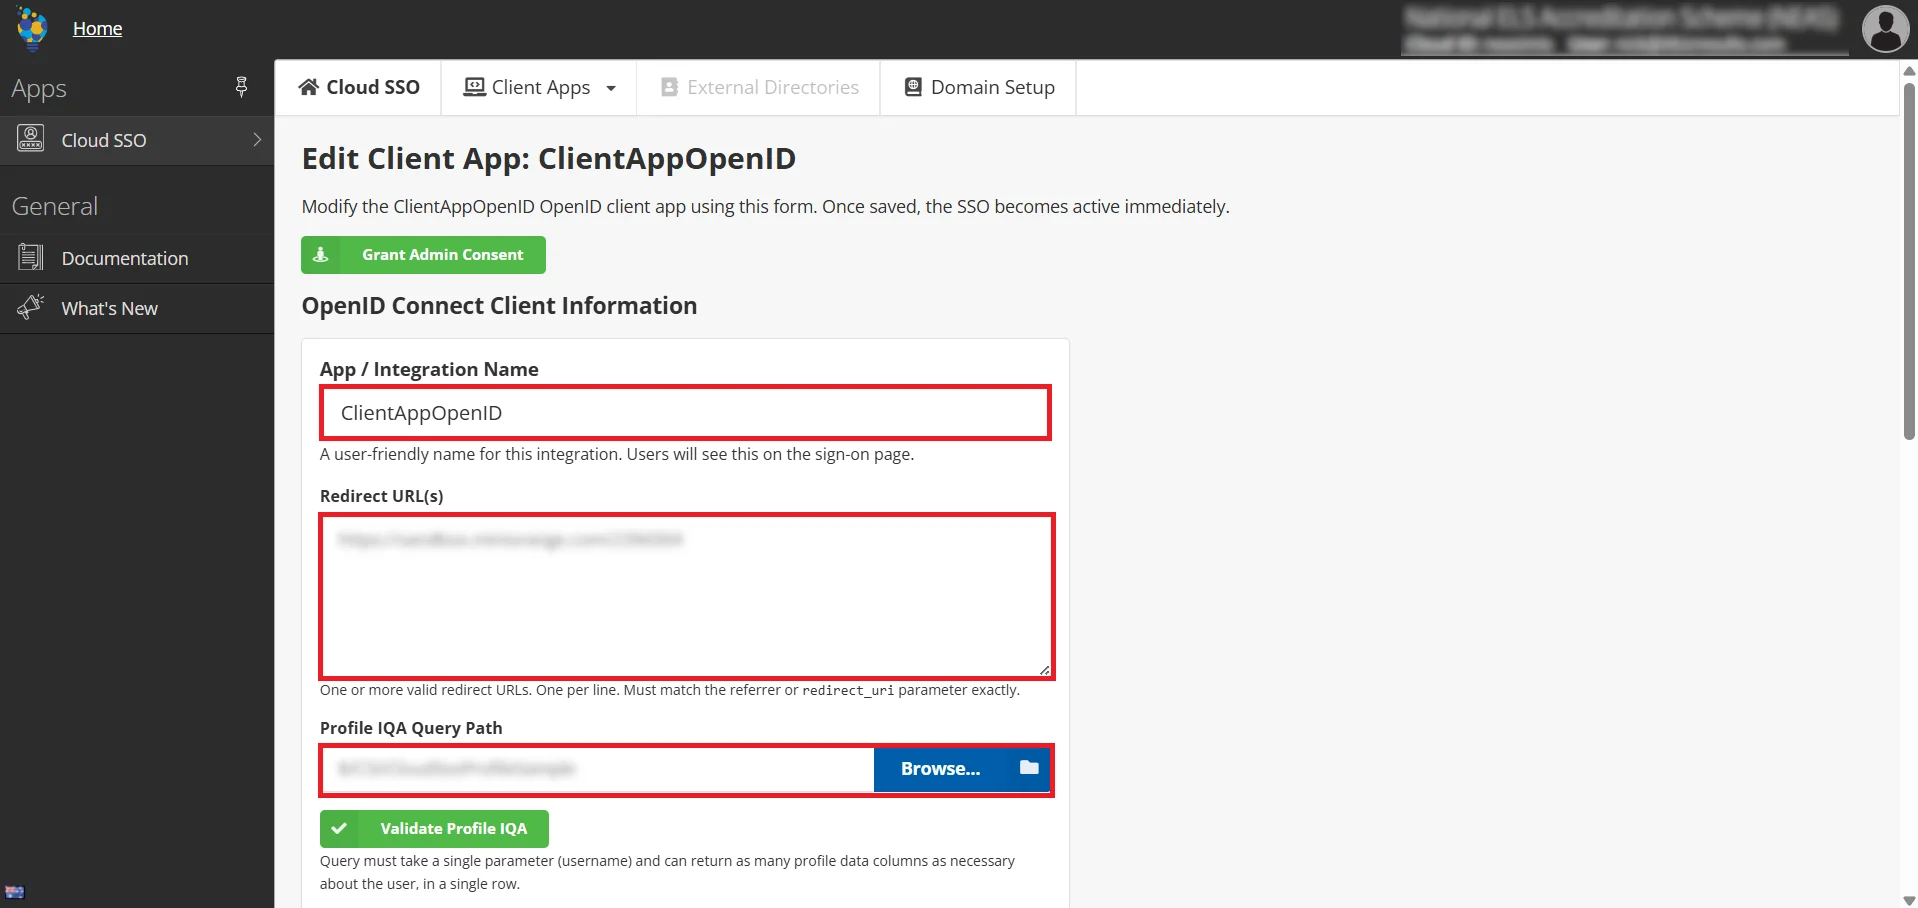
  • Saisissez les informations requises comme Nom de l'application/de l'intégration et ajoutez le URL de redirection/rappel que vous obtiendrez grâce au plugin d'authentification unique OAuth. Ajoutez ensuite le Chemin de requête du profil IQA pour récupérer les informations du profil de l'utilisateur connecté (telles que son nom, son adresse e-mail ou ses données d'adhésion) depuis iMIS et les transmettre à l'application lors de l'authentification. Enfin, cliquez sur Application cliente Save bouton ci-dessous.
  • IMIS Single Sign-On (SSO) OAuth - Ajouter une nouvelle application
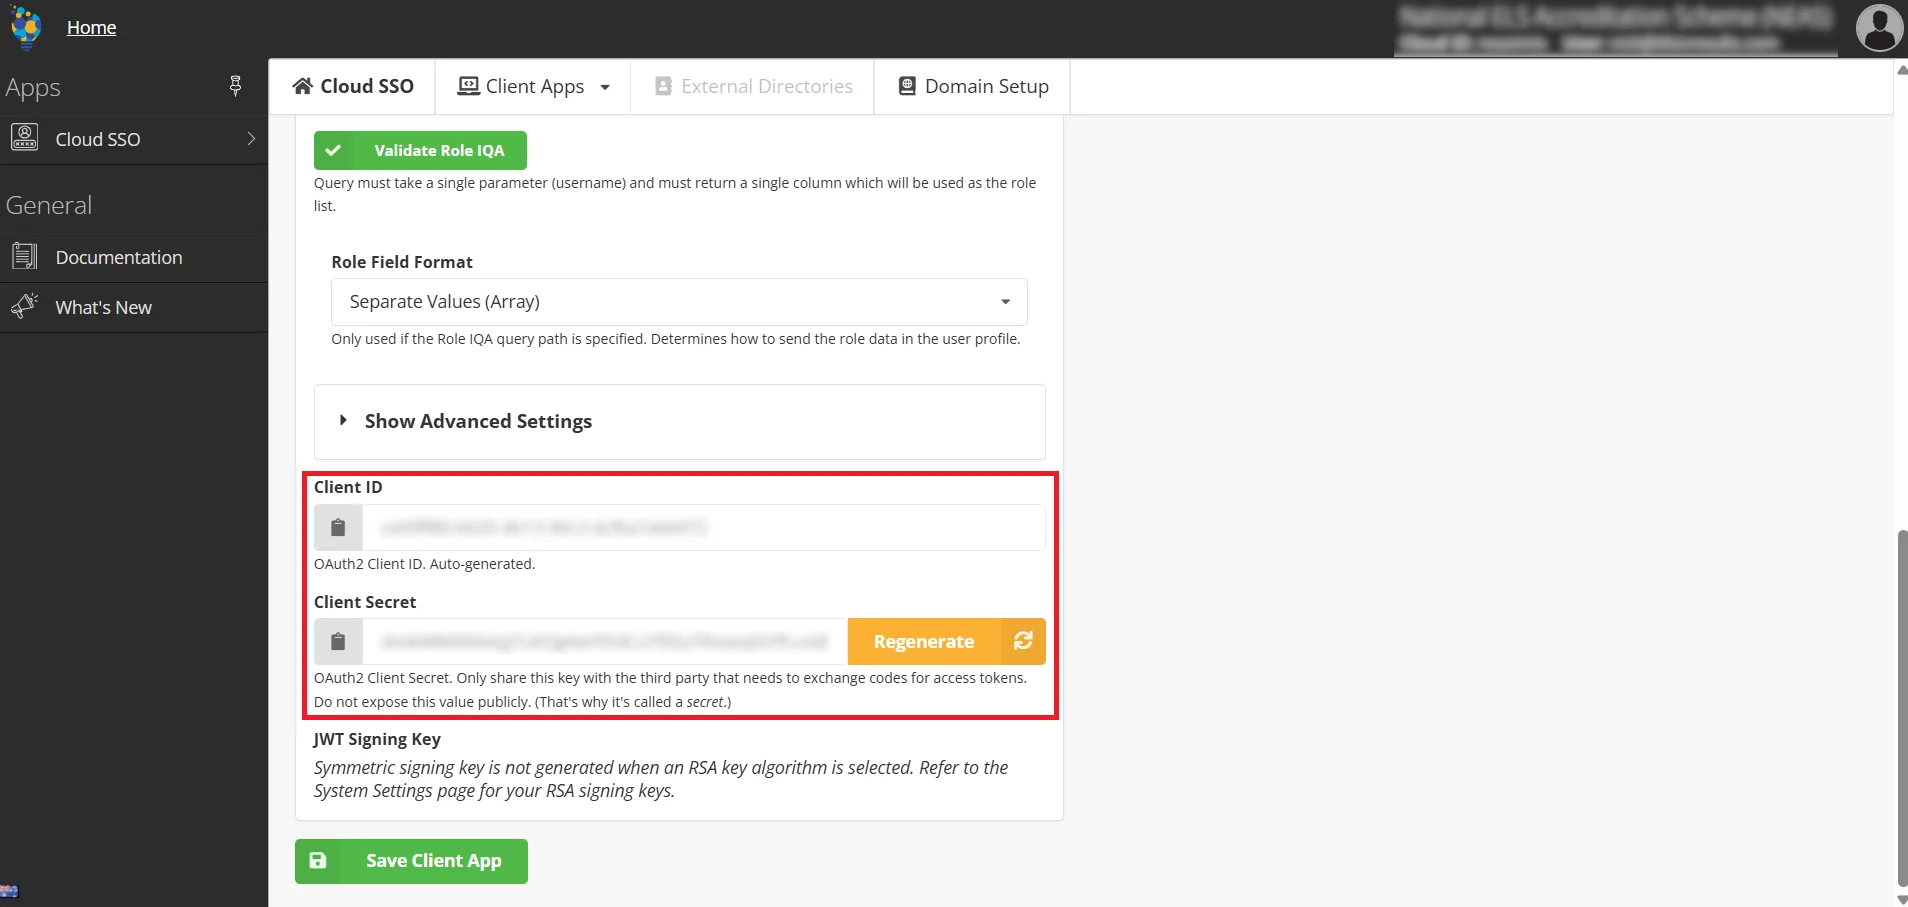
  • Ici, vous obtiendrez le identité du client et Secret clientGardez-les à portée de main, car nous en aurons besoin plus tard lors de la configuration du plugin d'authentification unique OAuth pour WordPress.
  • IMIS Single Sign-On (SSO) OAuth - Ajouter une nouvelle application
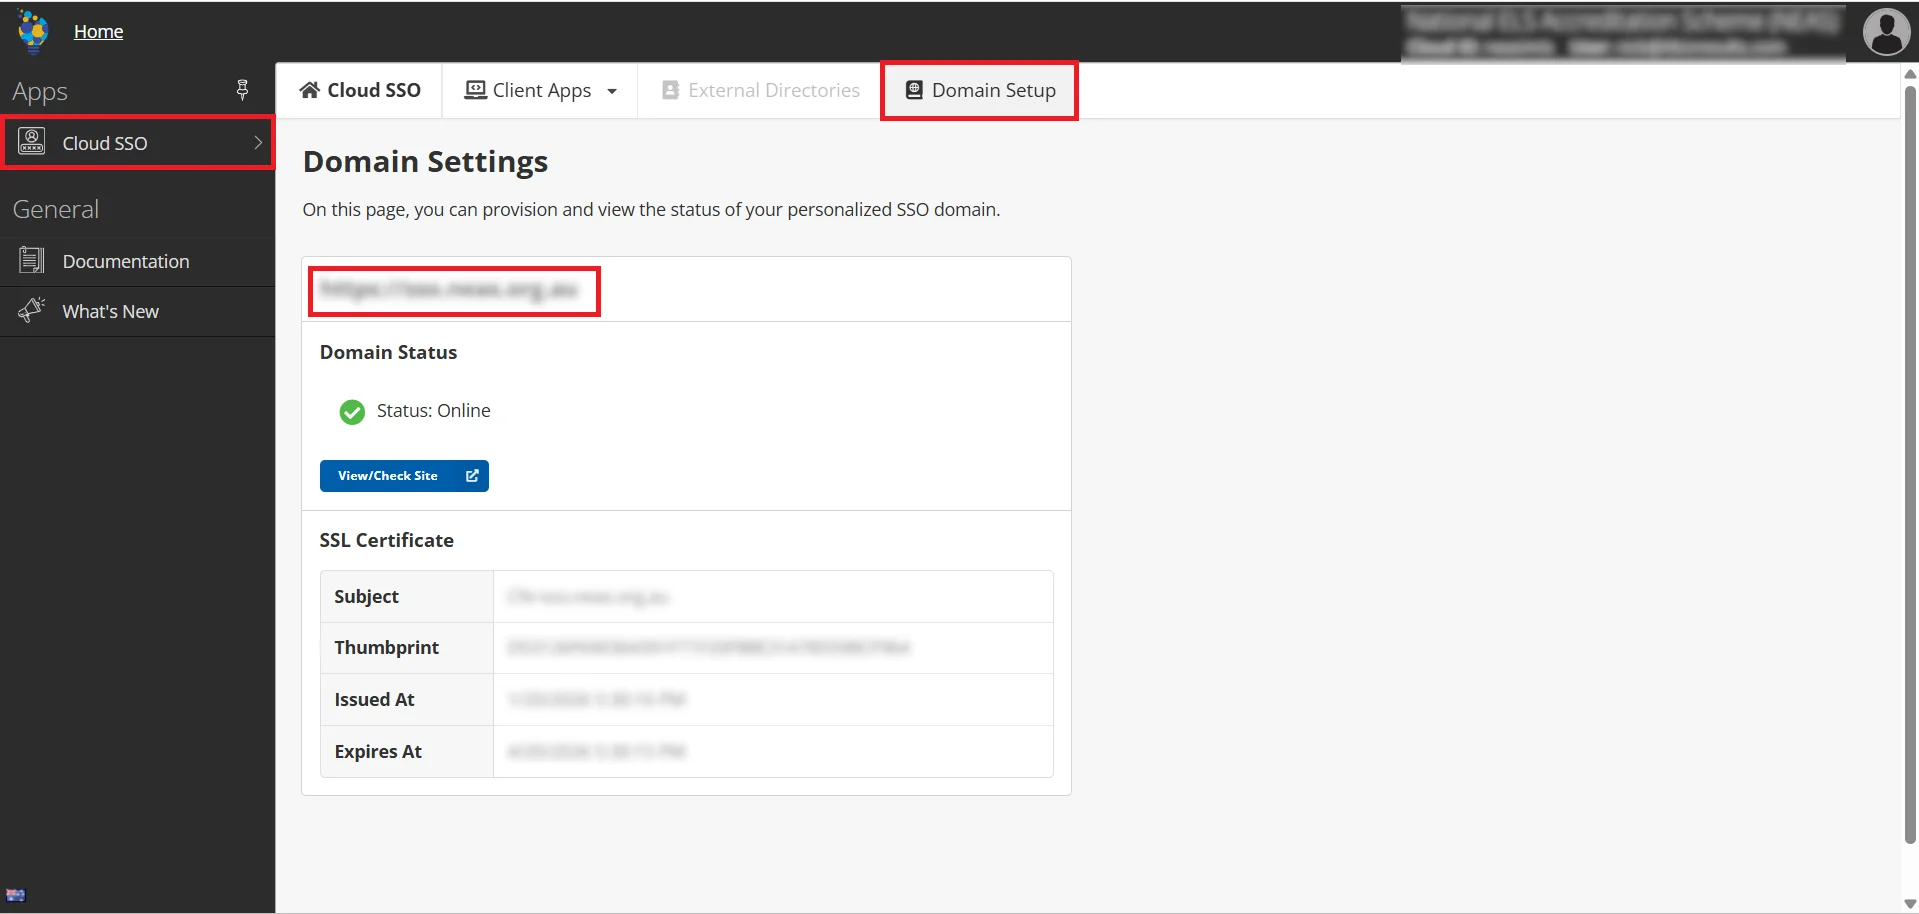
  • Maintenant, allez au Configuration du domaine Sélectionnez l'onglet, copiez et enregistrez le domaine car nous en aurons besoin ultérieurement lors de la configuration des points de terminaison dans le plugin d'authentification unique OAuth.
  • IMIS Single Sign-On (SSO) OAuth - Ajouter une nouvelle application

    Vous avez configuré avec succès l'authentification unique (SSO) pour WordPress en utilisant IMIS Cloud App comme fournisseur OAuth sur votre site WordPress, permettant ainsi aux utilisateurs de se connecter au site WordPress via l'authentification unique IMIS avec leurs identifiants de connexion IMIS.


  • Allez dans Configurer OAuth et recherchez le nom de votre application pour ajouter une nouvelle application client à votre site Web, ici SIG.
  • IMIS Single Sign-On (SSO) OAuth - Ajouter une nouvelle application
  • Configurer Nom de l'application, ID client, secret client, domaine depuis l'application IMIS SSO
  • Veuillez vous référer au tableau ci-dessous pour configurer le Portée et points finaux pour IMIS dans le plugin.

  • Portée: ouvert
    Autoriser le point de terminaison : https://IMIS-SSO-endpoint
    Point de terminaison du jeton d’accès : https://IMIS-domain-name/token
    Obtenir le point de terminaison des informations utilisateur : https://IMIS-domian-name/api/User/?UserName=
    Connexion avec l'authentification unique IMIS (SSO) - Ajouter le nom de l'application et l'ID du locataire
  • Cochez la case pour le Définir les informations d'identification du client dans le corps et choisissez votre Type de subvention dans la liste des options. Cliquez sur Enregistrer les paramètres pour enregistrer la configuration.
  • IMIS Single Sign-On (SSO) OAuth - Terminer la configuration
  • Vous verrez dans un tableau toutes les valeurs renvoyées par votre fournisseur OAuth à WordPress. Si les champs Prénom, Nom, Adresse e-mail ou Nom d'utilisateur sont manquants, veuillez configurer votre fournisseur OAuth afin qu'il renvoie ces informations.
  • Remarque et contactez-nous - Azure B2C SAML SSO avec WordPress

    Remarque : Si votre configuration de test échoue, essayez d’ajouter un / à la fin de l’URL de rappel dans le plugin ainsi que dans l’application iMIS Developer, puis réessayez.


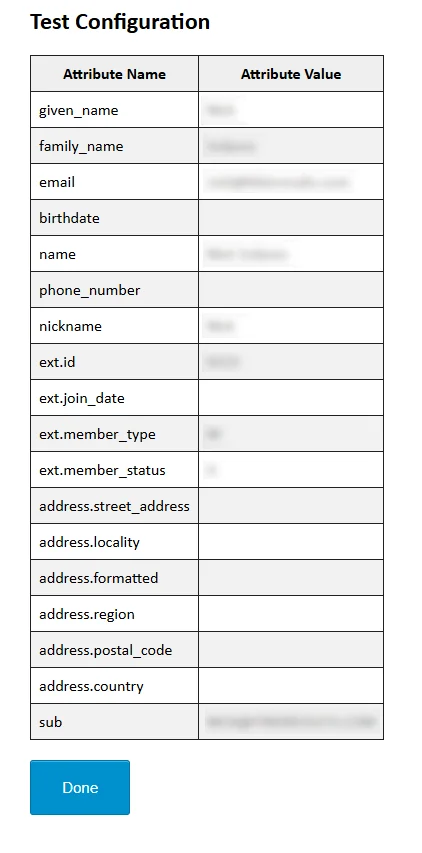
    Connexion avec IMIS Single Sign-on (SSO) - Configuration de test OAuth

    Vous avez configuré avec succès WordPress comme client OAuth pour activer l'authentification unique (SSO) IMIS avec WordPress, permettant l'authentification des utilisateurs via la connexion IMIS.

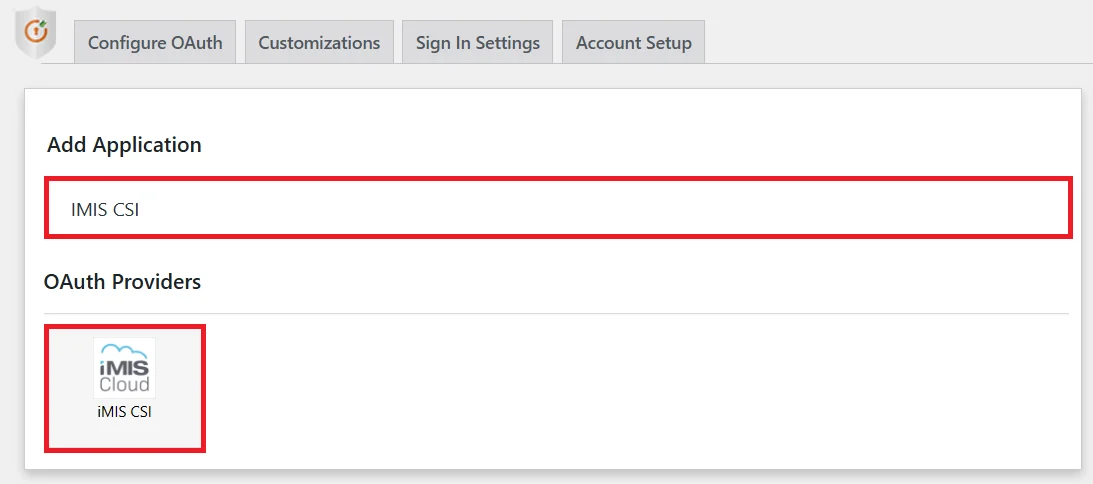
  • Allez dans Configurer OAuth et recherchez le nom de votre application pour ajouter une nouvelle application client à votre site Web, ici IMIS CSI (Application Cloud).
  • IMIS Single Sign-On (SSO) OAuth - Ajouter une nouvelle application
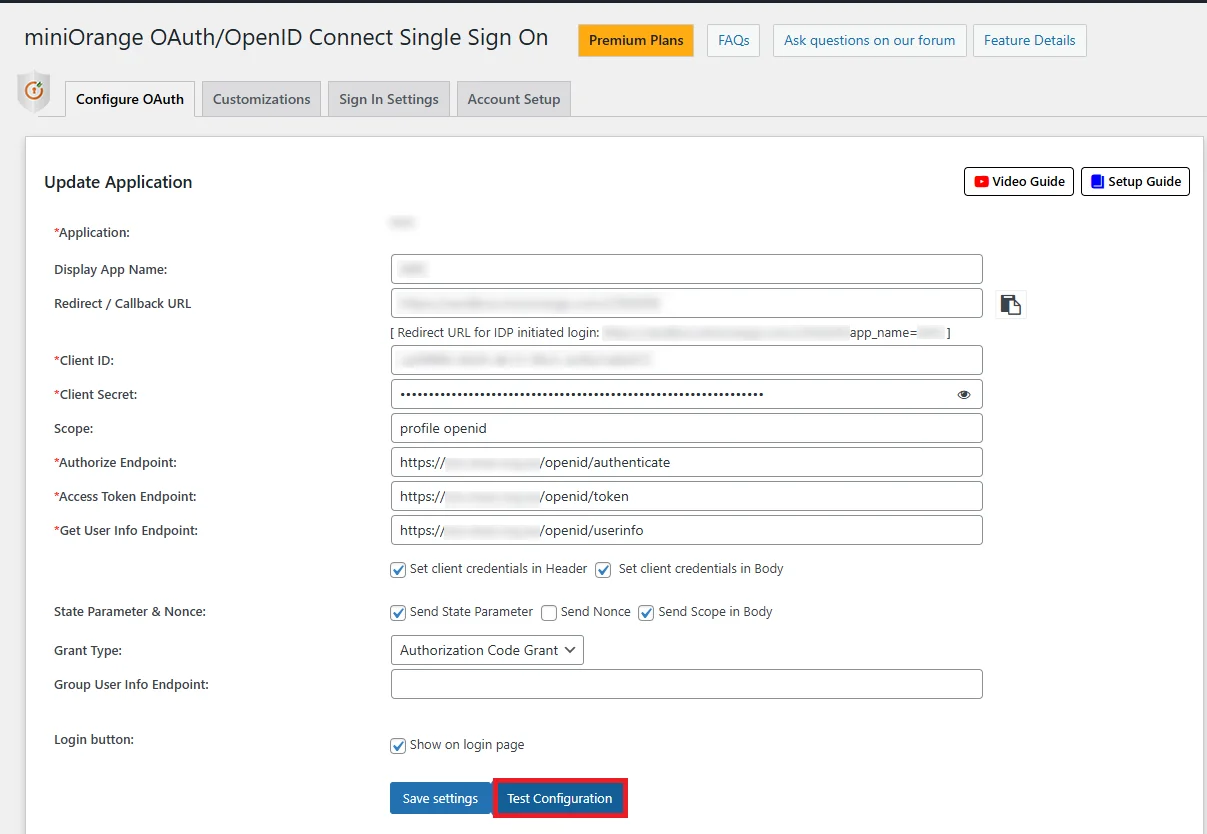
  • Configurer Nom de l'application, ID client, secret client, domaine depuis l'application SSO IMIS CSI Cloud
  • Veuillez vous référer au tableau ci-dessous pour configurer le Portée et points finaux pour IMIS CSI Cloud dans le plugin.

  • Portée: profil ouvert
    Autoriser le point de terminaison : https://IMIS-domain-name/openid/authorize
    Point de terminaison du jeton d’accès : https://IMIS-domain-name/openid/token
    Obtenir le point de terminaison des informations utilisateur : https://IMIS-domain-name/openid/userinfo
  • Cochez la case pour le Définir les informations d'identification du client dans le corps et choisissez votre Type de subvention dans la liste des options. Cliquez sur Enregistrer les paramètres pour enregistrer la configuration. Cliquez ensuite sur Configuration du test .
  • IMIS Single Sign-On (SSO) OAuth - Terminer la configuration
  • Vous verrez dans un tableau toutes les valeurs renvoyées par votre fournisseur OAuth à WordPress. Si les champs Prénom, Nom, Adresse e-mail ou Nom d'utilisateur sont manquants, veuillez configurer votre fournisseur OAuth afin qu'il renvoie ces informations.
  • Remarque et contactez-nous - Azure B2C SAML SSO avec WordPress

    Remarque : Si votre configuration de test échoue, essayez d’ajouter un / à la fin de l’URL de rappel dans le plugin ainsi que dans l’application iMIS Developer, puis réessayez.


    Vous avez configuré avec succès WordPress comme client OAuth pour activer l'authentification unique (SSO) IMIS avec WordPress, permettant l'authentification des utilisateurs via la connexion IMIS.

  • Le mappage des attributs utilisateur est obligatoire pour permettre aux utilisateurs de se connecter avec succès à WordPress. Nous allons configurer les attributs du profil utilisateur pour WordPress en utilisant les paramètres ci-dessous.

Recherche d'attributs utilisateur

  • Une fois que vous voyez toutes les valeurs dans la configuration du test, accédez à Mappage d’attributs/rôles onglet, vous obtiendrez la liste des attributs dans une liste déroulante Nom d'utilisateur.
  • IMIS Authentification unique (SSO) - Mappage des attributs
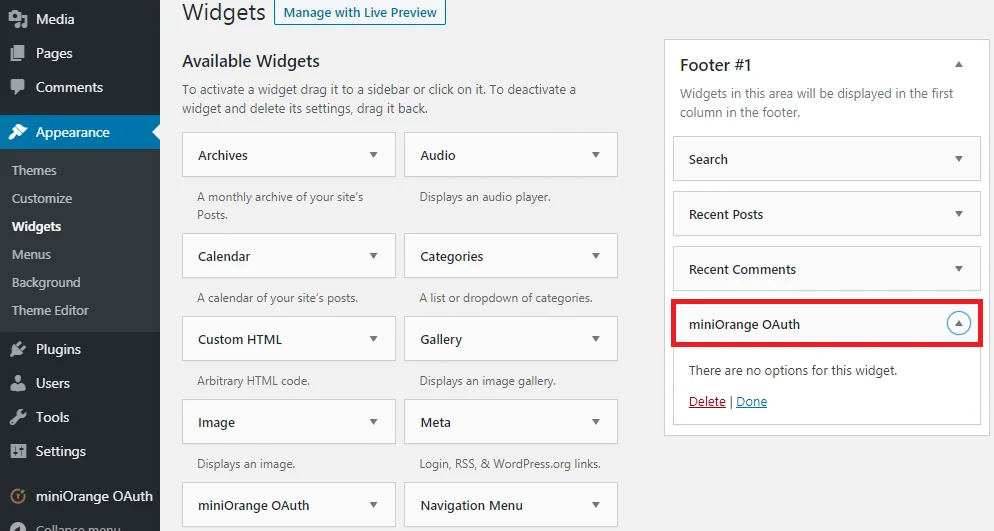
  • Allez dans Panneau de gauche WordPress > Apparences > Widgets.
  • Sélectionner miniOrange OAuth. Faites glisser et déposez vers votre emplacement préféré et enregistrez.
  • IMIS Single Sign-on (SSO) - Paramètre du bouton de connexion « Créer un nouveau client »
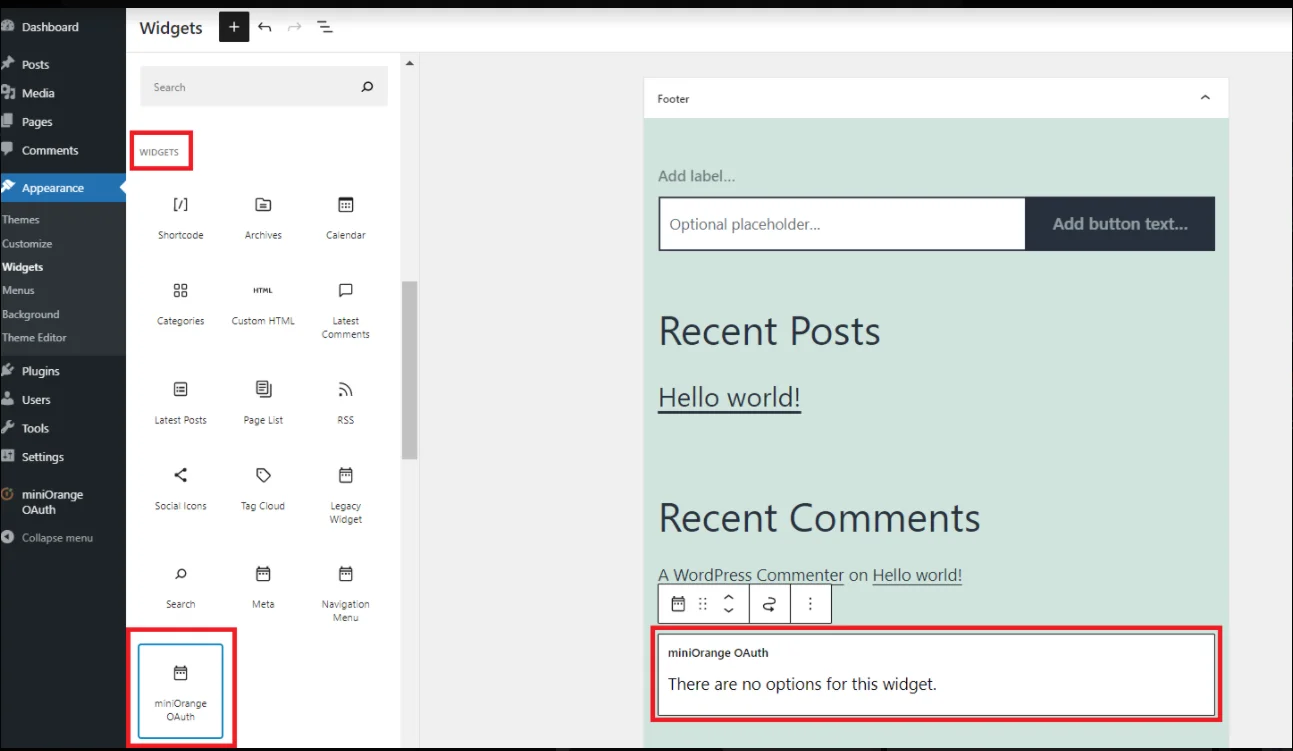
  • Allez dans Panneau de gauche WordPress > Apparences > Widgets.
  • Sélectionner miniOrange OAuth. Faites glisser et déposez vers votre emplacement préféré et enregistrez.
  • IMIS Single Sign-on (SSO) - Paramètre du bouton de connexion « Créer un nouveau client »
  • Ouvrez votre page WordPress et vous y trouverez le bouton de connexion IMIS SSO. Vous pouvez tester l'authentification unique (SSO) IMIS OAuth dès maintenant.
  • Assurez-vous que le "Afficher sur la page de connexion"L’option est activée pour votre application. (Reportez-vous à l'image ci-dessous)
  • Authentification unique (SSO) IMIS - IMIS OAuth - Paramètre du bouton de connexion « Créer un nouveau client »
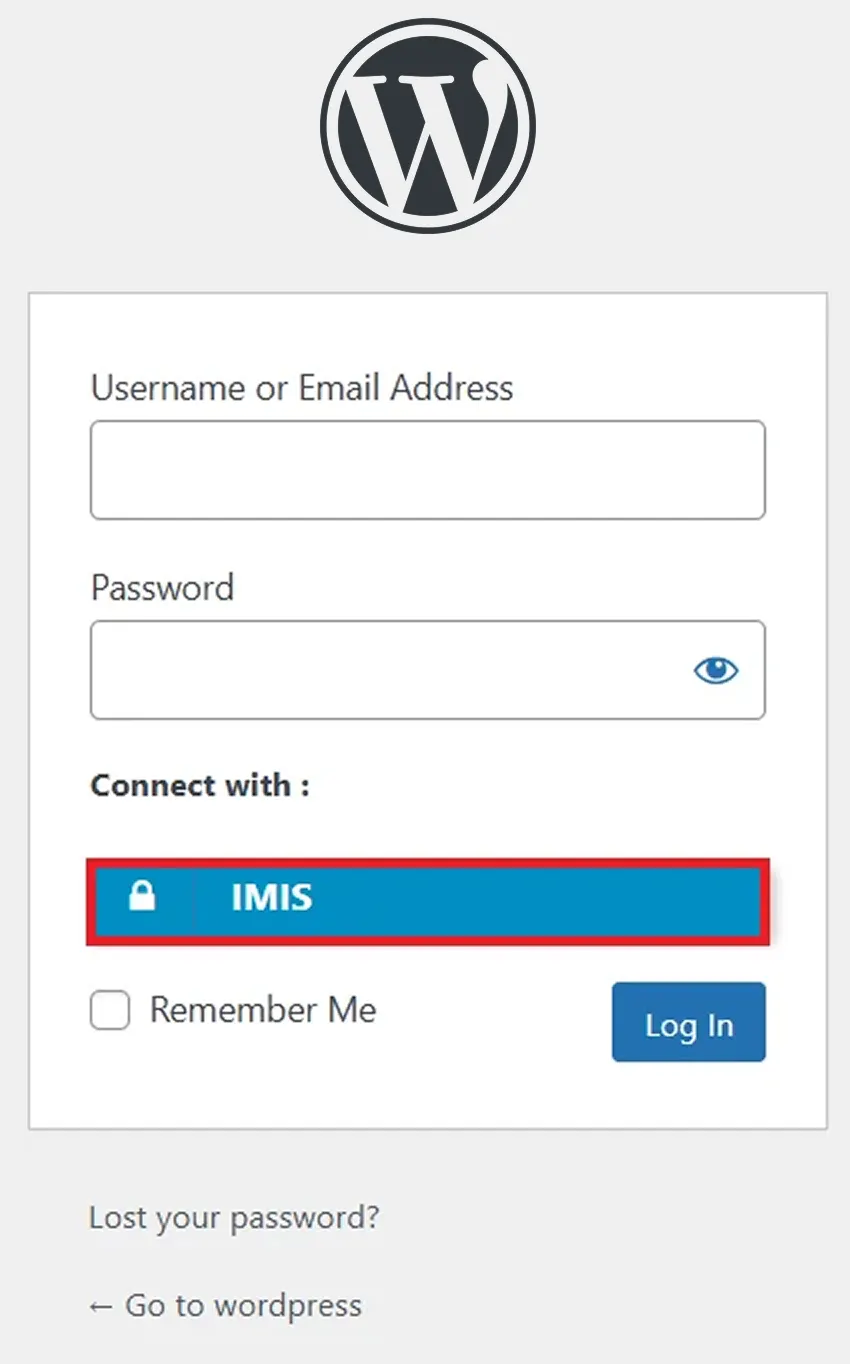
  • Maintenant, allez à votre WordPress Login . (Par exemple https://<votre-domaine-wordpress>/wp-login.php)
  • Vous y trouverez un bouton de connexion IMIS SSO. Après avoir cliqué dessus, vous pourrez tester l'authentification unique (SSO) IMIS OAuth.

En conclusion, après avoir configuré avec succès IMIS comme fournisseur OAuth et WordPress comme client OAuth , vous avez mis en place un processus d'authentification fluide et sécurisé pour vos utilisateurs. Grâce à l'authentification unique (SSO) IMIS, vous garantissez une expérience utilisateur optimale au sein de l'environnement WordPress. L'authentification des utilisateurs se fait via leur compte IMIS. L'intégration d'Office à WordPress permet aux utilisateurs de se connecter en toute sécurité à leurs comptes WordPress avec leurs identifiants IMIS existants.


Cette erreur indique généralement que la connexion au système externe (fournisseur d'identité iMIS) prend trop de temps à répondre, ce qui entraîne un délai d'attente.

Cause: Le serveur est incapable de traiter la requête dans le délai imparti, souvent en raison de réponses tardives du fournisseur d'identité.

Résolution: Pour résoudre ce problème, augmentez les paramètres de délai d'expiration dans votre fichier php.ini :

Set max_execution_time to 120 Set default_socket_timeout to 60


 Merci pour votre réponse. Nous reviendrons vers vous bientôt.

Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête

Nous vous contacterons dans les plus brefs délais !


ADFS_sso ×
Bonjour!

Besoin d'aide? Nous sommes ici !

soutenez