Résultats de recherche :

×

S'inscrire Contactez-Nous

Connectez-vous SSO à Drupal en utilisant Keycloak comme fournisseur OAuth / OpenID Connect

L'intégration de l'authentification unique (SSO) OAuth/OpenID Connect pour Drupal permet l'authentification unique entre votre site Drupal et Keycloak. Ce guide d'installation vous aide à configurer l'authentification unique (SSO) entre votre site Drupal et Keycloak à l'aide du module OAuth/OpenID Connect. Une fois ce module intégré à votre site Drupal, vous pourrez vous y connecter facilement avec vos identifiants Keycloak. Ce module est compatible avec Drupal 7, 8, 9, 10 et 11.


  • Téléchargez le module :

    le compositeur nécessite 'drupal/miniorange_oauth_client'

  • Accédez à étendre menu sur votre console d'administration Drupal et recherchez Configuration du client OAuth miniOrange en utilisant le champ de recherche.
  • Activez le module en cochant la case et cliquez sur le Installer .
  • Vous pouvez configurer le module à :

    {BaseURL}/admin/config/people/miniorange_oauth_client/config_clc

  • Installez le module :

    drush et drupal/miniorange_oauth_client

  • Vider le cache:

    drush cr

  • Vous pouvez configurer le module à :

    {BaseURL}/admin/config/people/miniorange_oauth_client/config_clc

Remarque et contactez-nous – SSO entre deux sites WordPress

Remarque : L'installation manuelle est uniquement compatible avec Drupal 7, Drupal 8 et Drupal 9.


  • Accédez à étendre menu sur votre console d'administration Drupal et cliquez sur Installer un nouveau module.
  • Installer Drupal Connexion OAuth et OpenID Connect - Connexion SSO client OAuth2 module soit en téléchargeant le zip, soit depuis l'URL du paquet (tar/zip).
  • Cliquez sur Activer les modules nouvellement ajoutés.
  • Activez ce module en cochant la case et en cliquant sur installer .
  • Vous pouvez configurer le module à :

    {BaseURL}/admin/config/people/miniorange_oauth_client/config_clc

  • Téléchargez le module :

    le compositeur nécessite 'drupal/miniorange_oauth_client'

  • Accédez à étendre menu sur votre console d'administration Drupal et recherchez Configuration du client OAuth miniOrange en utilisant le champ de recherche.
  • Activez le module en cochant la case et cliquez sur le Installer .
  • Vous pouvez configurer le module à :

    {BaseURL}/admin/config/people/mo-oauth-client/mo-client-config

  • Installez le module :

    drush et drupal/miniorange_oauth_client

  • Vider le cache:

    drush cr

  • Vous pouvez configurer le module à :

    {BaseURL}/admin/config/people/mo-oauth-client/mo-client-config

Remarque et contactez-nous – SSO entre deux sites WordPress

Remarque : L'installation manuelle est uniquement compatible avec Drupal 7, Drupal 8 et Drupal 9.


  • Accédez à étendre menu sur votre console d'administration Drupal et cliquez sur Installer un nouveau module.
  • Installer Drupal Connexion OAuth et OpenID Connect - Connexion SSO client OAuth2 module soit en téléchargeant le zip, soit depuis l'URL du paquet (tar/zip).
  • Cliquez sur Activer les modules nouvellement ajoutés.
  • Activez ce module en cochant la case et en cliquant sur installer .
  • Vous pouvez configurer le module à :

    {BaseURL}/admin/config/people/mo-oauth-client/mo-client-config

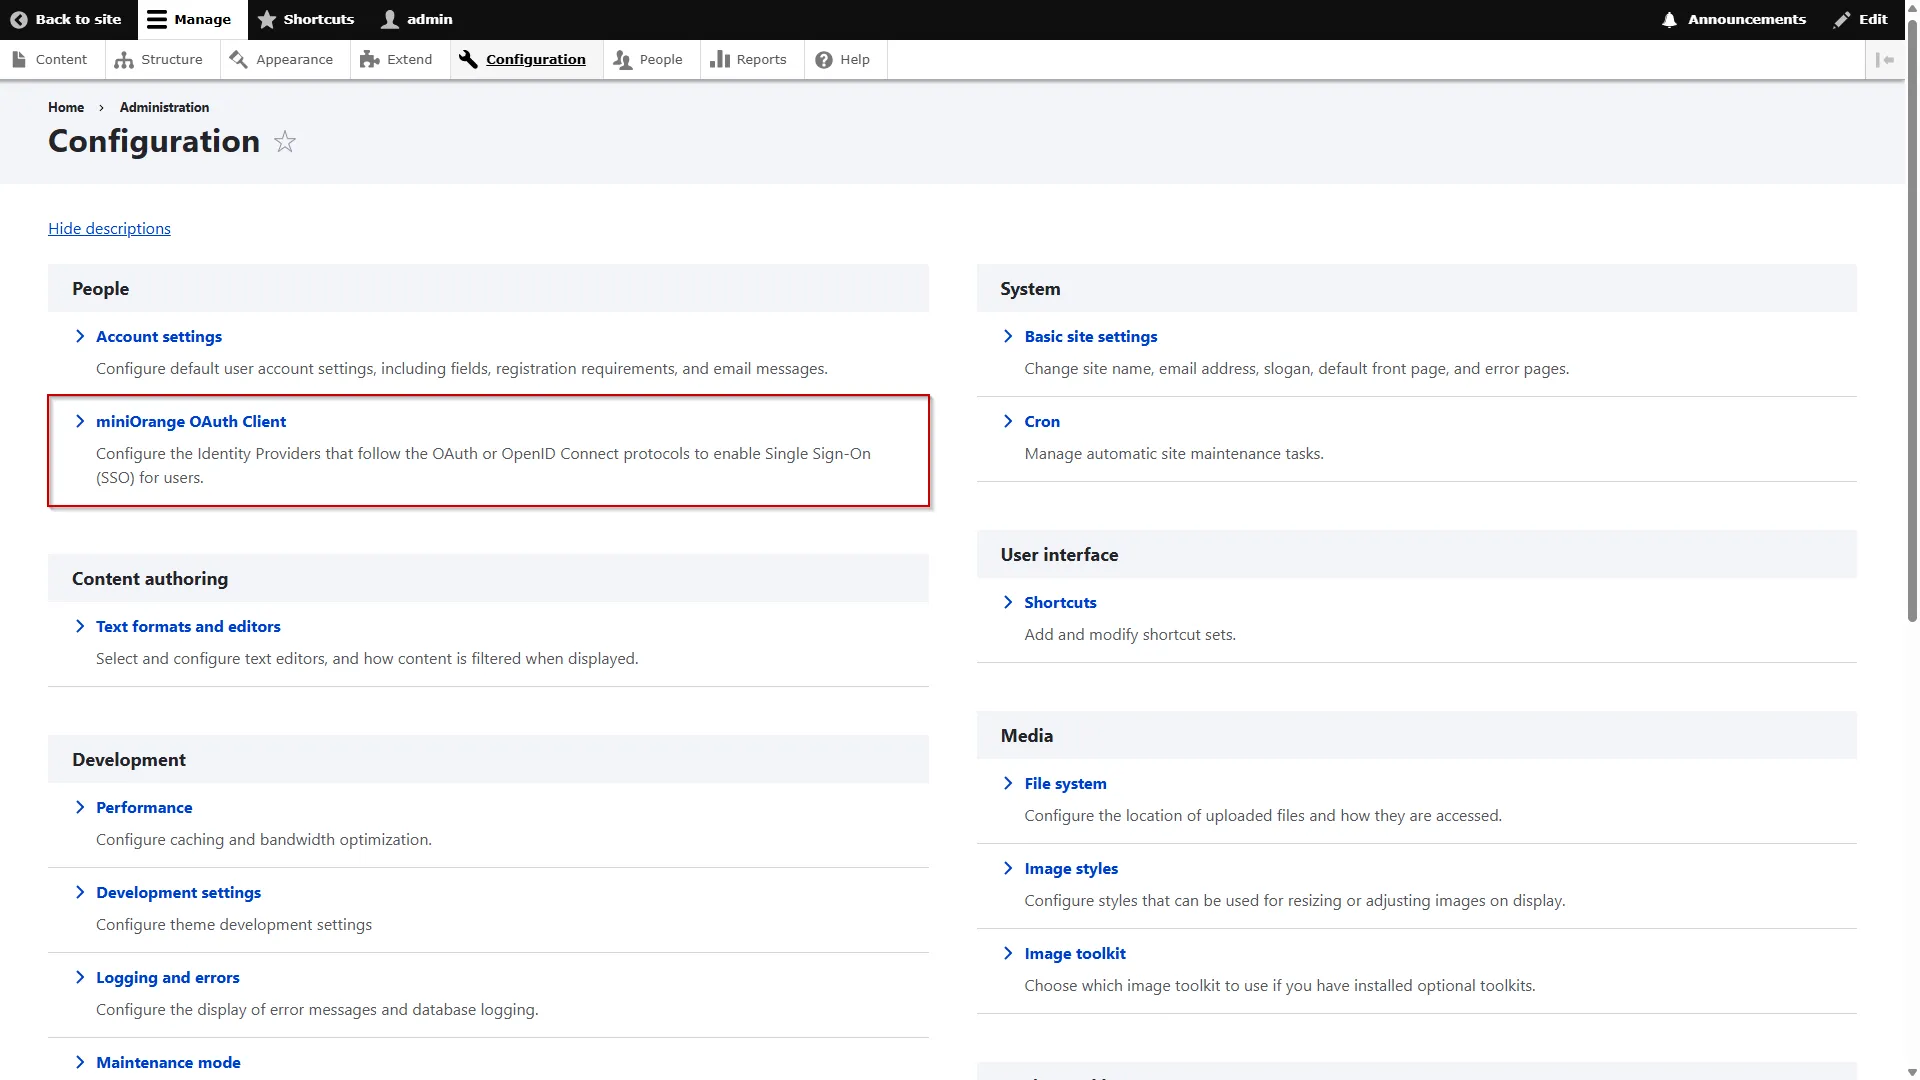
  • Allez dans Configuration → Personnes → Configuration du client miniOrange OAuth dans le menu Administration. (/admin/config/people/miniorange_oauth_client)
Client OAuth Drupal - sélectionnez la configuration du client OAuth mimiorange
  • Sous l’onglet Configurer OAuth, sélectionnez le fournisseur OAuth souhaité dans la liste déroulante.
  • Notez et contactez-nous - SSO entre deux sites WordPress

    Remarque : Si le fournisseur OAuth souhaité ne figure pas dans la liste déroulante, veuillez sélectionner Fournisseur OAuth personnalisé / Fournisseur OpenID personnalisé et continuer.

Client OAuth Drupal - sélectionnez le fournisseur OAuth
  • Copiez le URL de rappel/redirection et gardez-le à portée de main. Cela sera nécessaire lors de la configuration du fournisseur OAuth.
  • Notez et contactez-nous - SSO entre deux sites WordPress

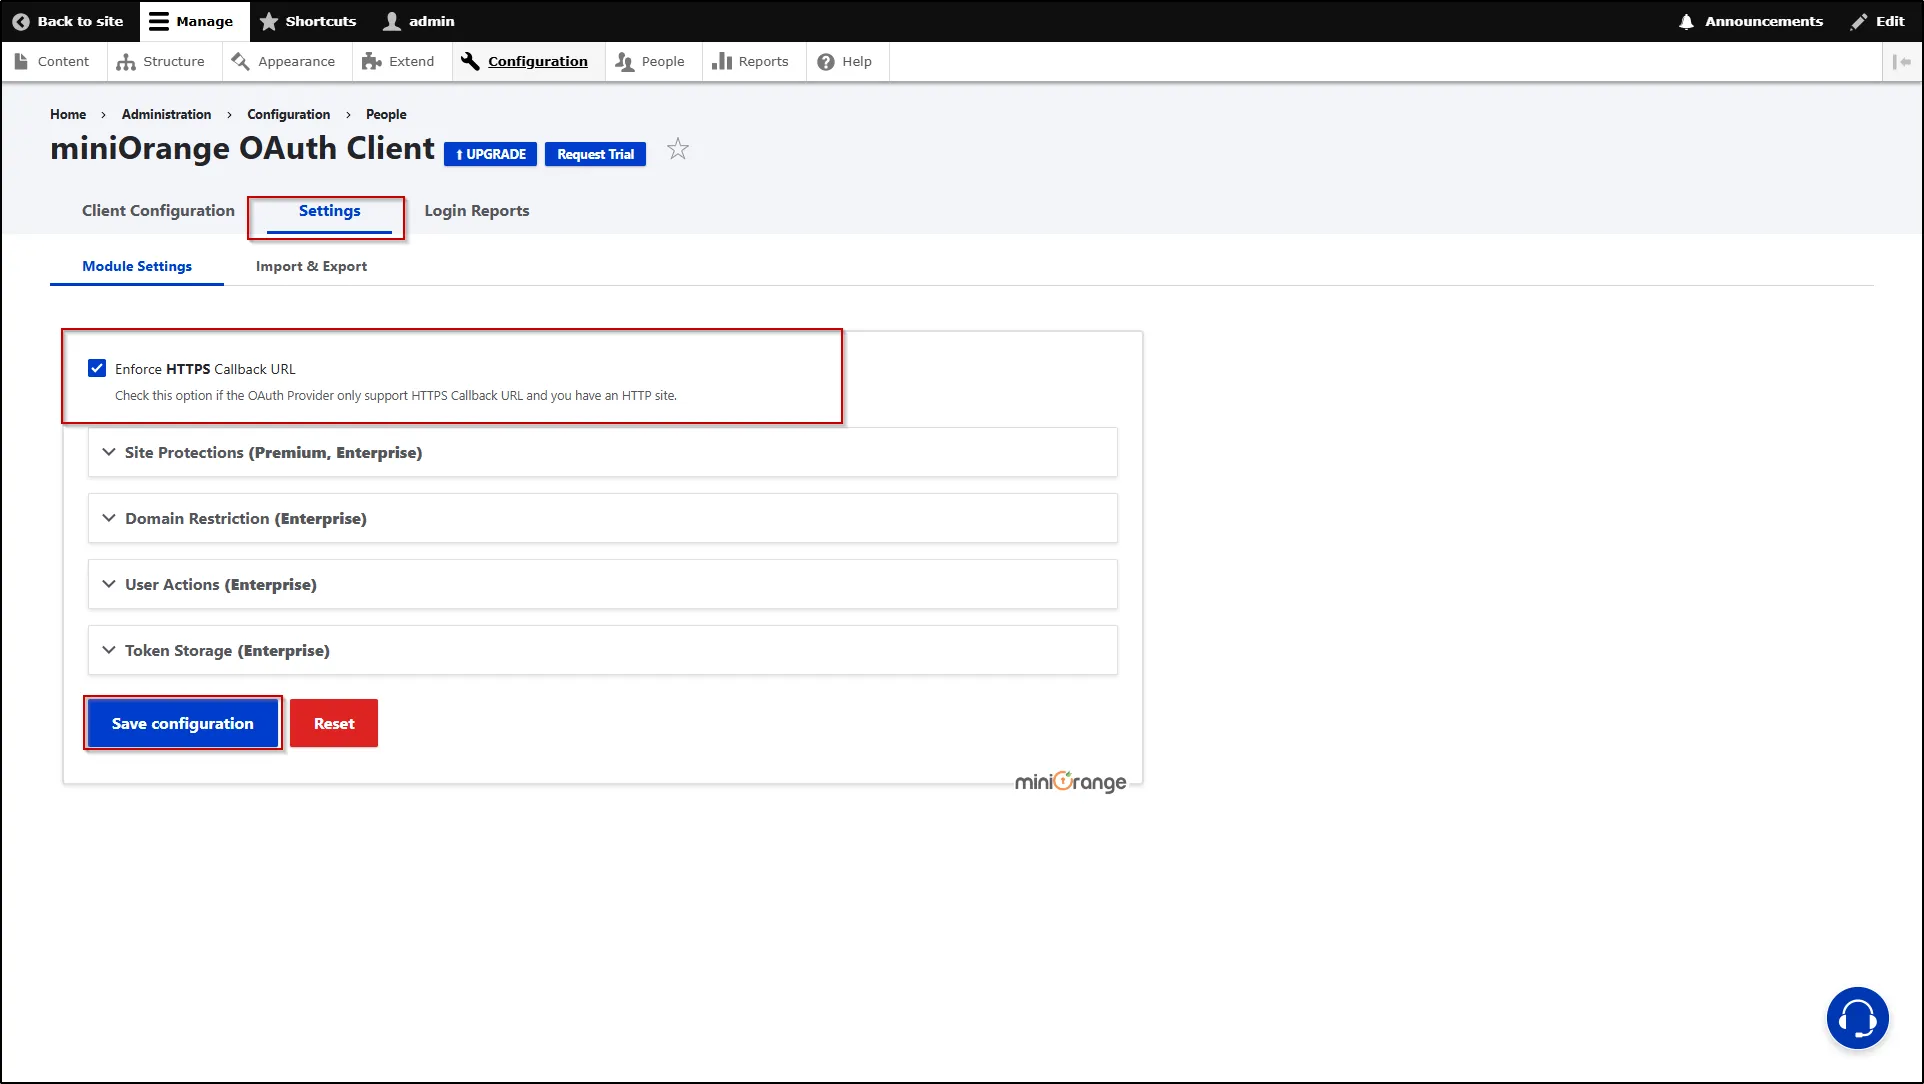
    Remarque : Si votre fournisseur ne prend en charge que les URL de rappel/redirection HTTPS et que vous avez un site HTTP, veuillez cocher la case « Imposer l’URL de rappel HTTPS » en bas de l’onglet.


  • Saisissez le nom du fournisseur OAuth dans le champ Nom du profil champ de texte.
Client OAuth Drupal - Copier l'URL de rappel

Configurer Drupal comme client OAuth

  • Allez dans Configuration → Personnes → Client OAuth miniOrange dans le menu Administration. (admin/config/people/mo-oauth-client/mo-client-config)
Client OAuth Drupal - sélectionnez le client OAuth mimiorange
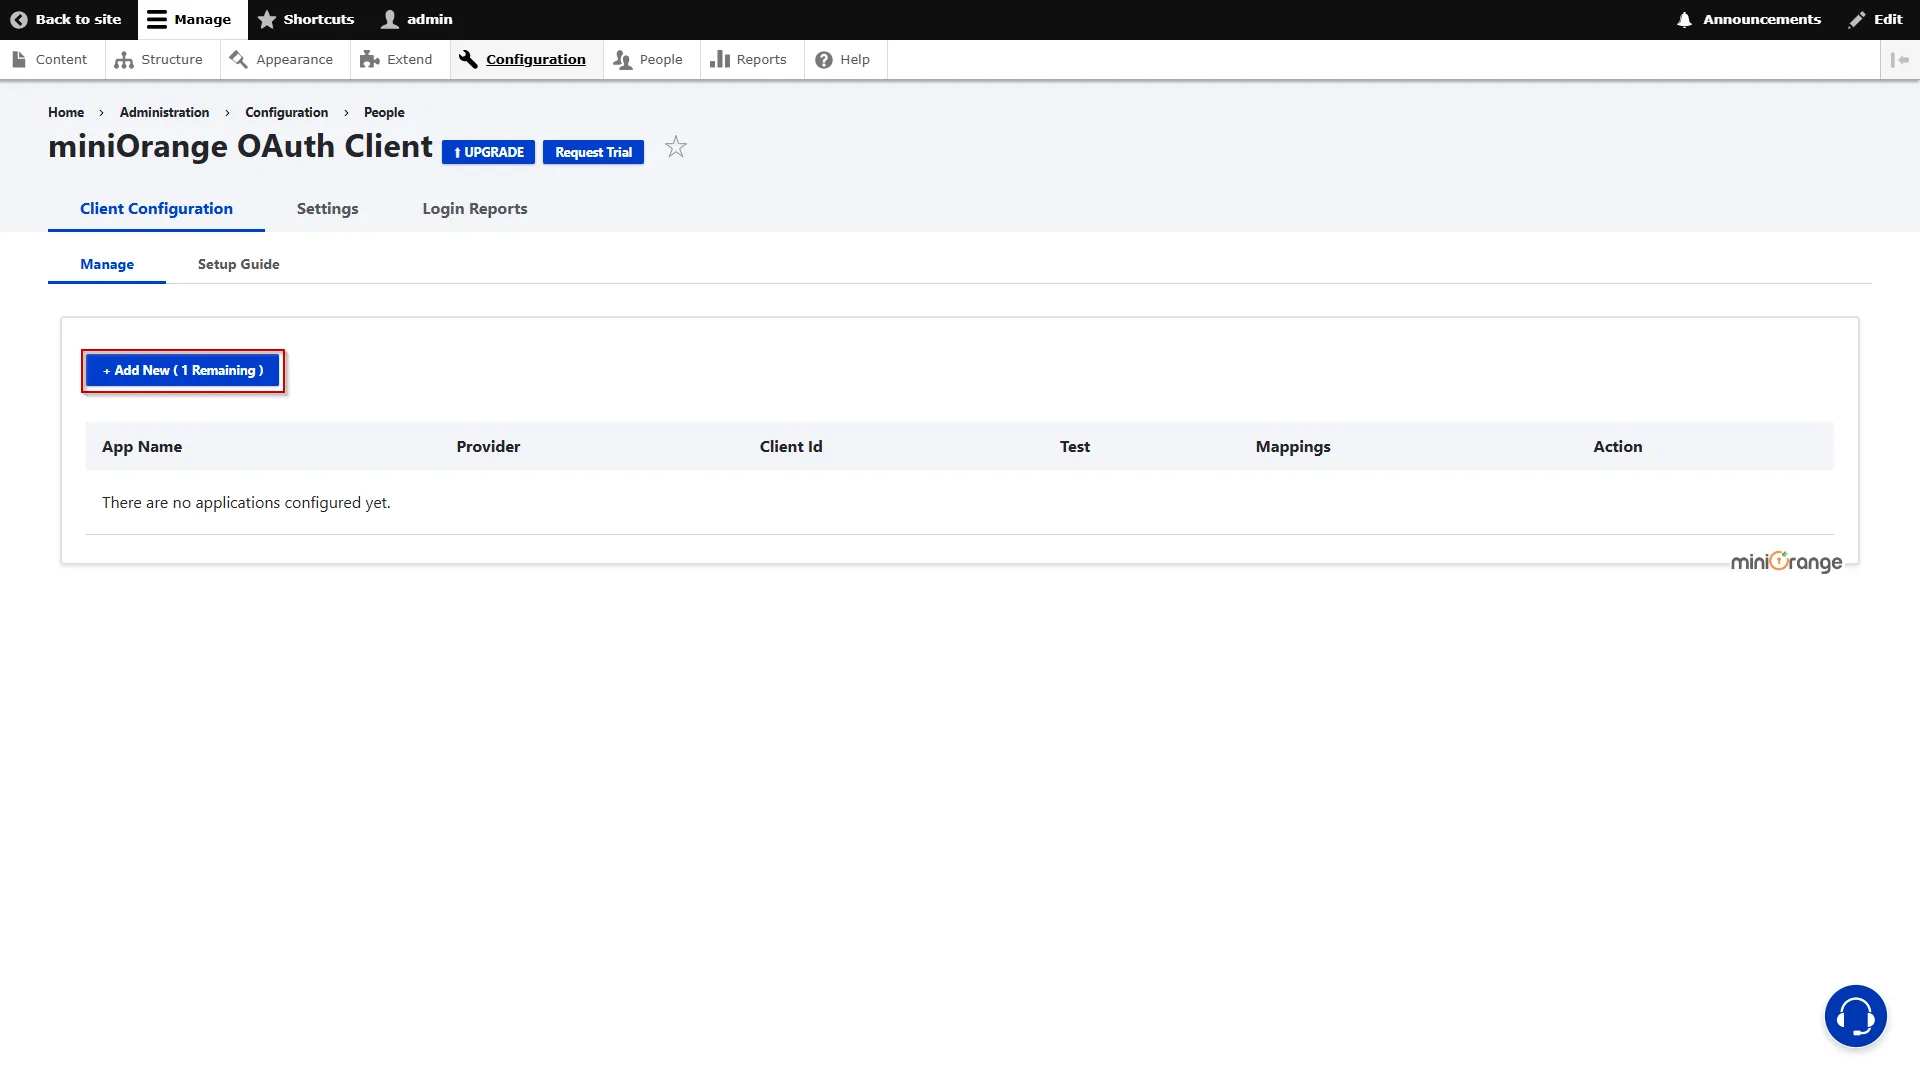
  • Dans l' Gérer section, sous la Configuration du client onglet, cliquez sur le + Ajouter nouveau bouton pour configurer le client OAuth souhaité.
Client Drupal OAuth : cliquez sur « Ajouter »
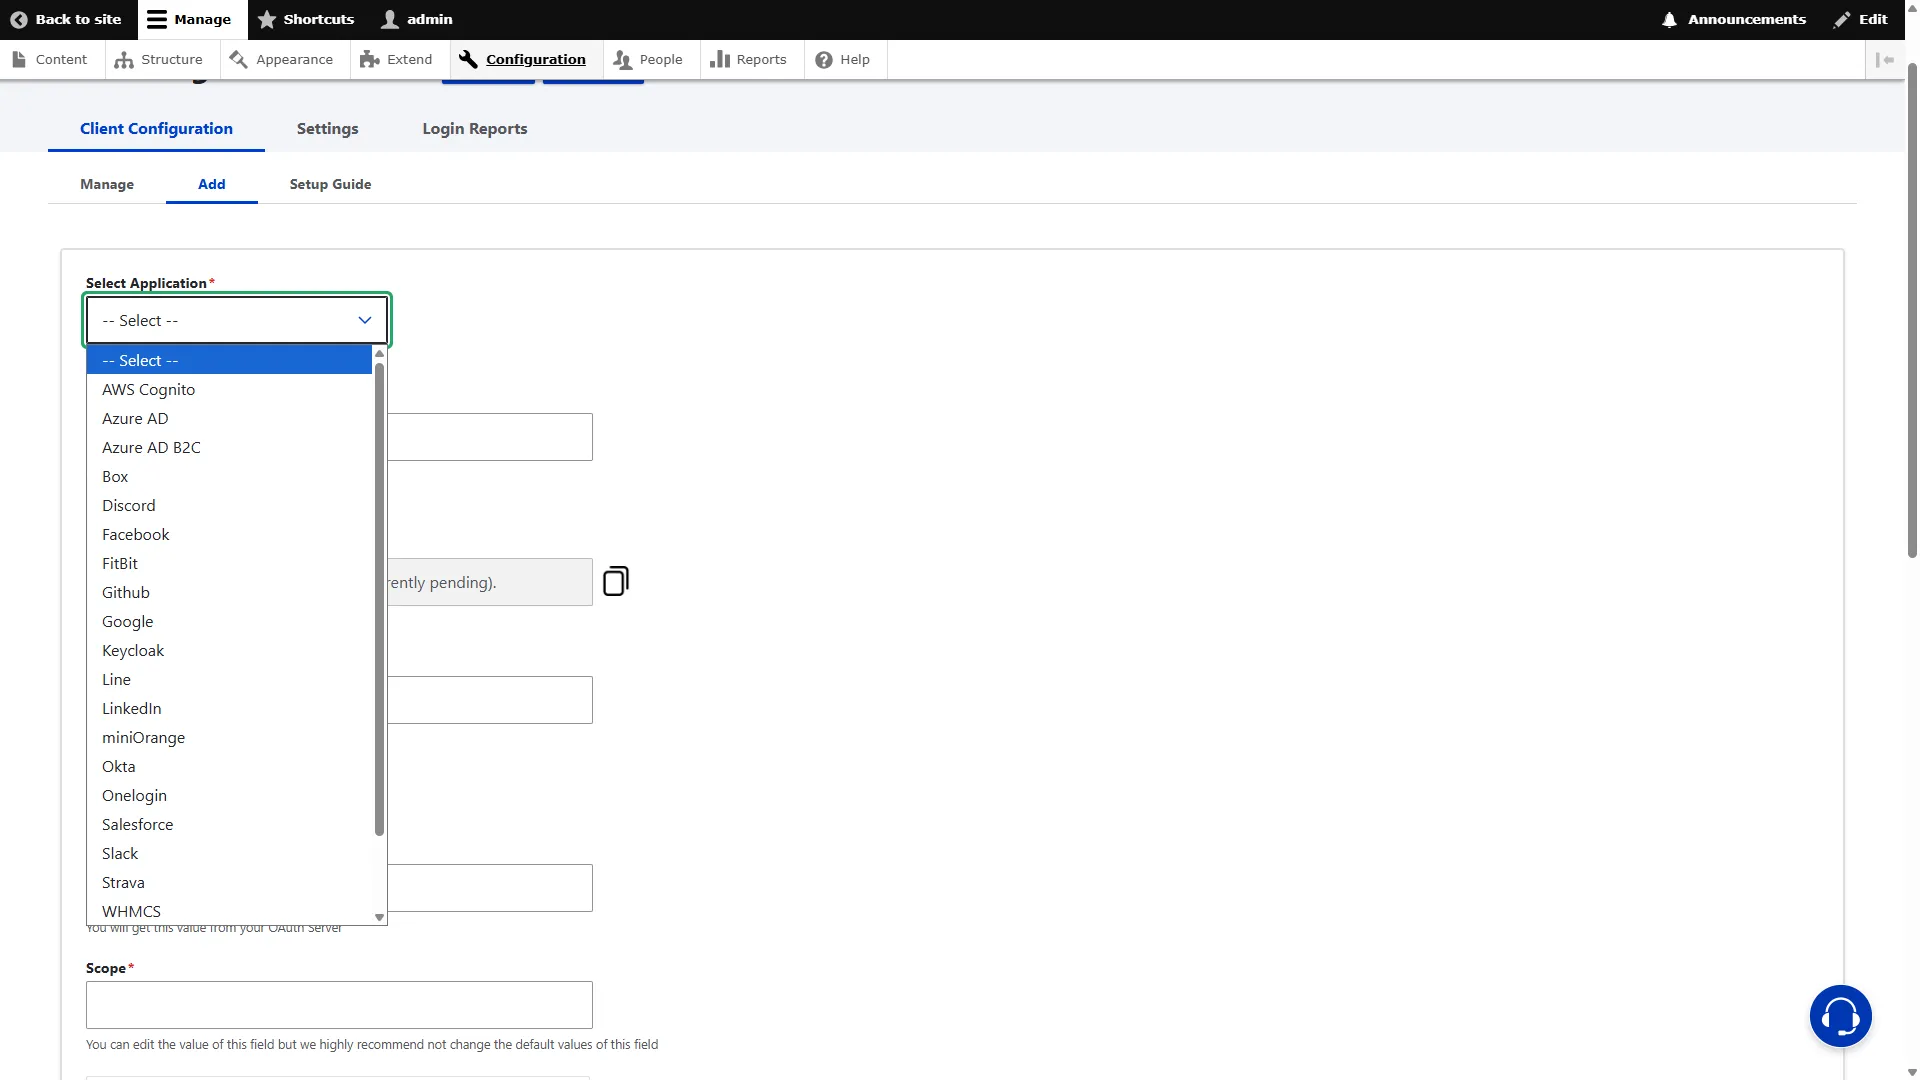
  • En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Ajouter sélectionnez l'application OAuth souhaitée dans la liste déroulante.
  • Notez et contactez-nous - SSO entre deux sites WordPress

    Remarque : Si le fournisseur OAuth souhaité ne figure pas dans la liste déroulante, veuillez sélectionner Fournisseur OAuth personnalisé / Fournisseur OpenID personnalisé et continuer.

Client OAuth Drupal - sélectionnez le fournisseur OAuth
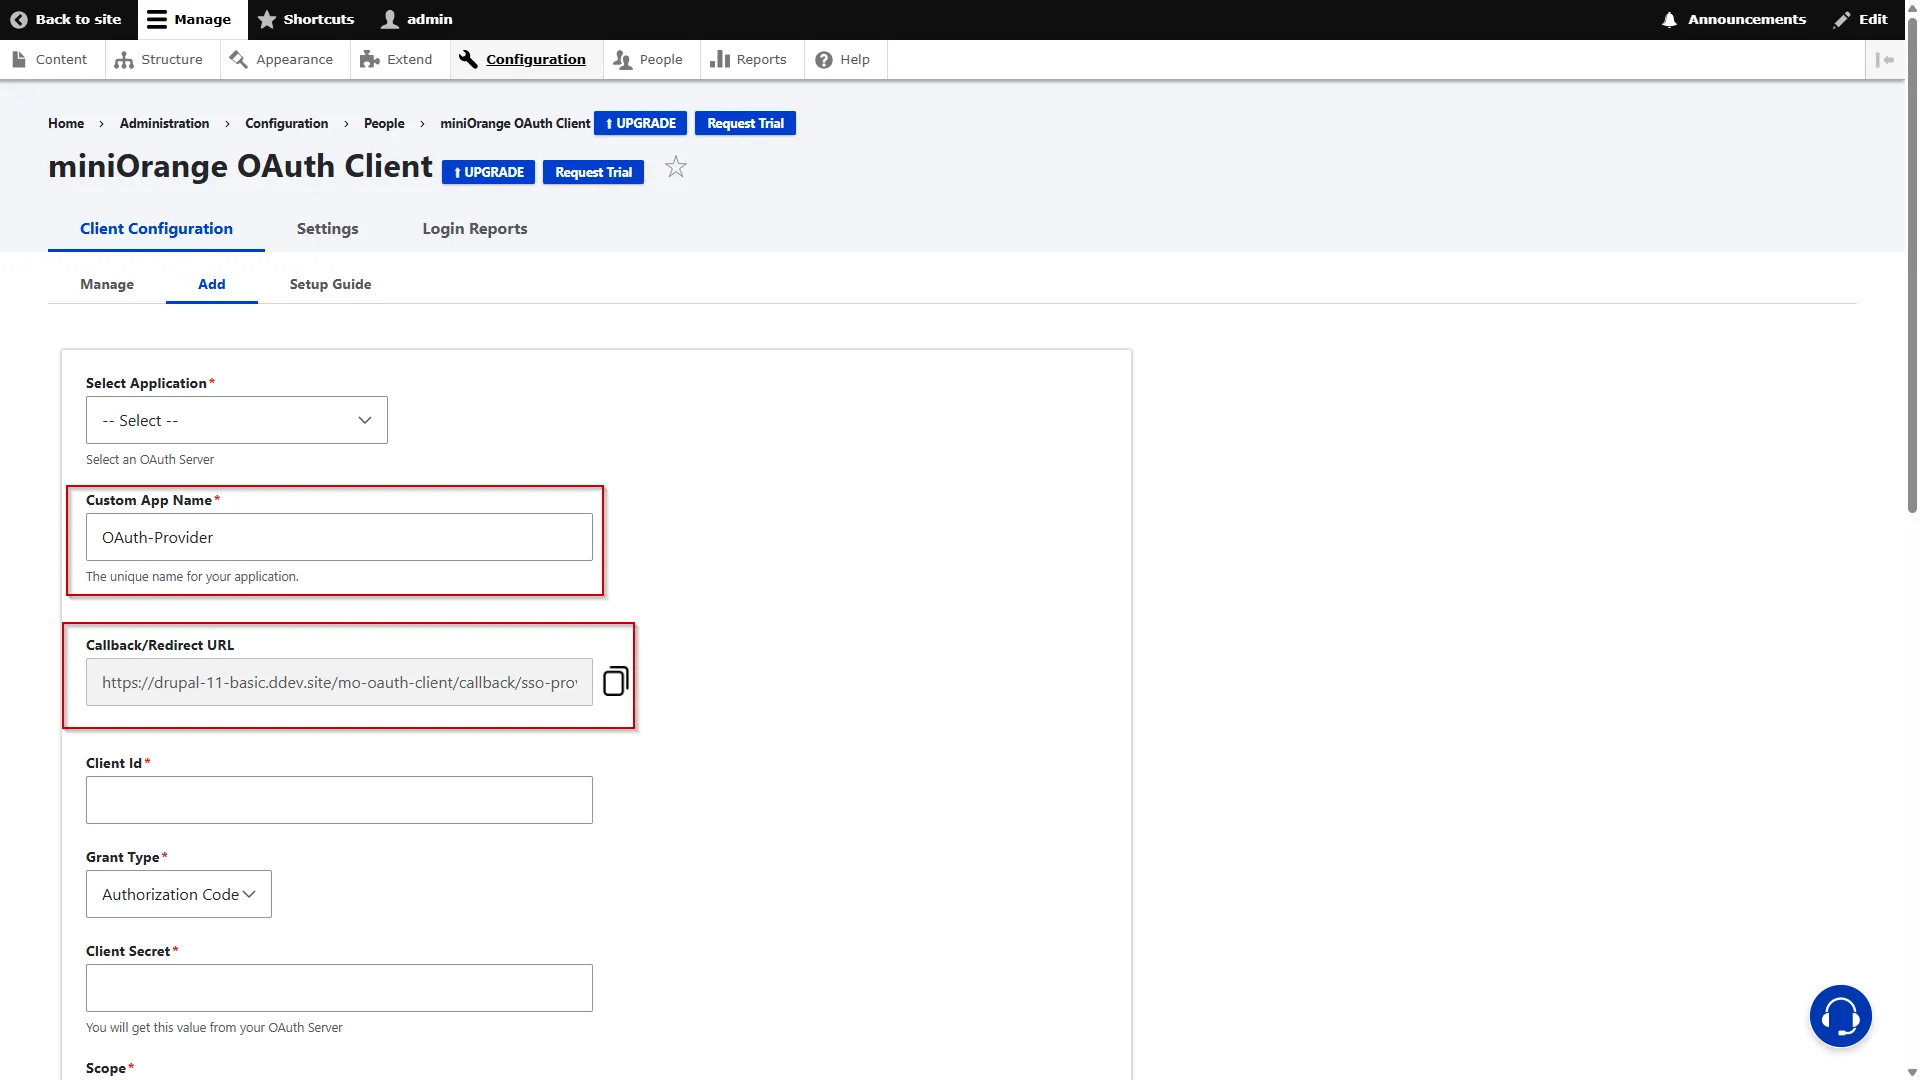
  • Saisissez le nom du fournisseur OAuth dans le champ Nom de l'application personnalisée champ de texte. Copiez le URL de rappel/redirection et gardez-le à portée de main. Cela sera nécessaire lors de la configuration du fournisseur OAuth.
Client OAuth Drupal : saisissez le nom de l'application personnalisée et copiez l'URL de rappel.
  • Si votre fournisseur ne prend en charge que les URL de rappel/redirection HTTPS et que vous disposez d'un site HTTP, assurez-vous de vérifier le Appliquer l'URL de rappel HTTPS case à cocher dans le Paramètres languette.
Client OAuth Drupal : Appliquer l'URL de rappel HTTPS
  • Connectez-vous à votre Cape de clé console d'administrateur.
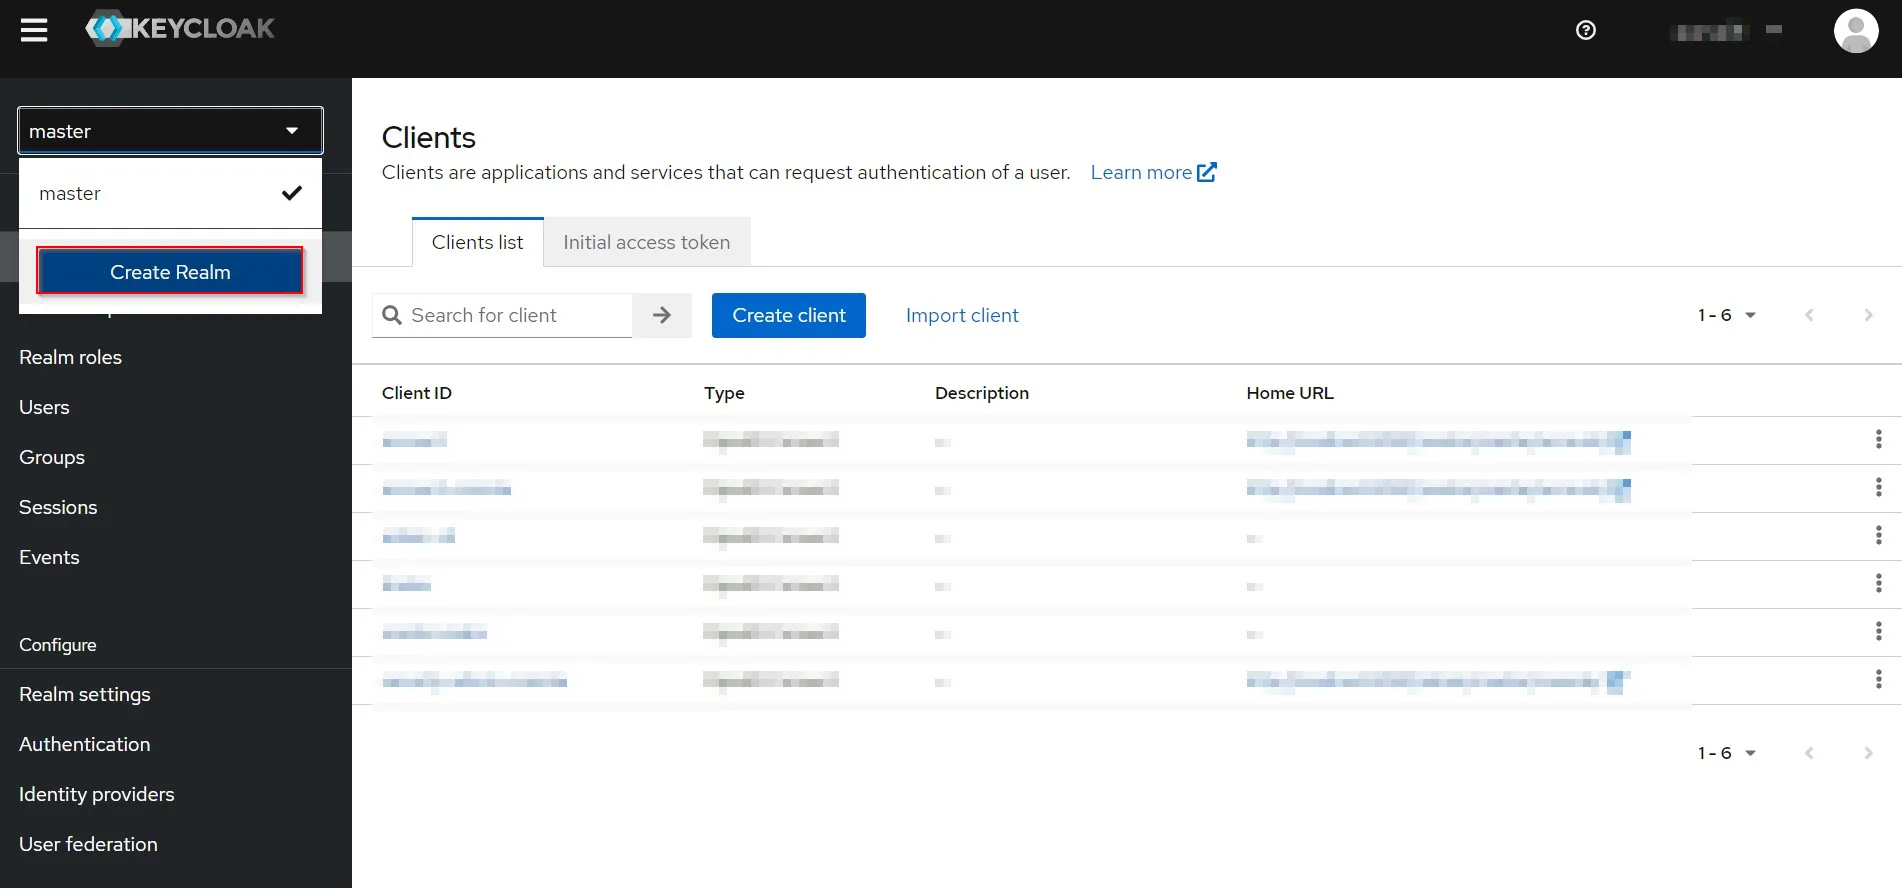
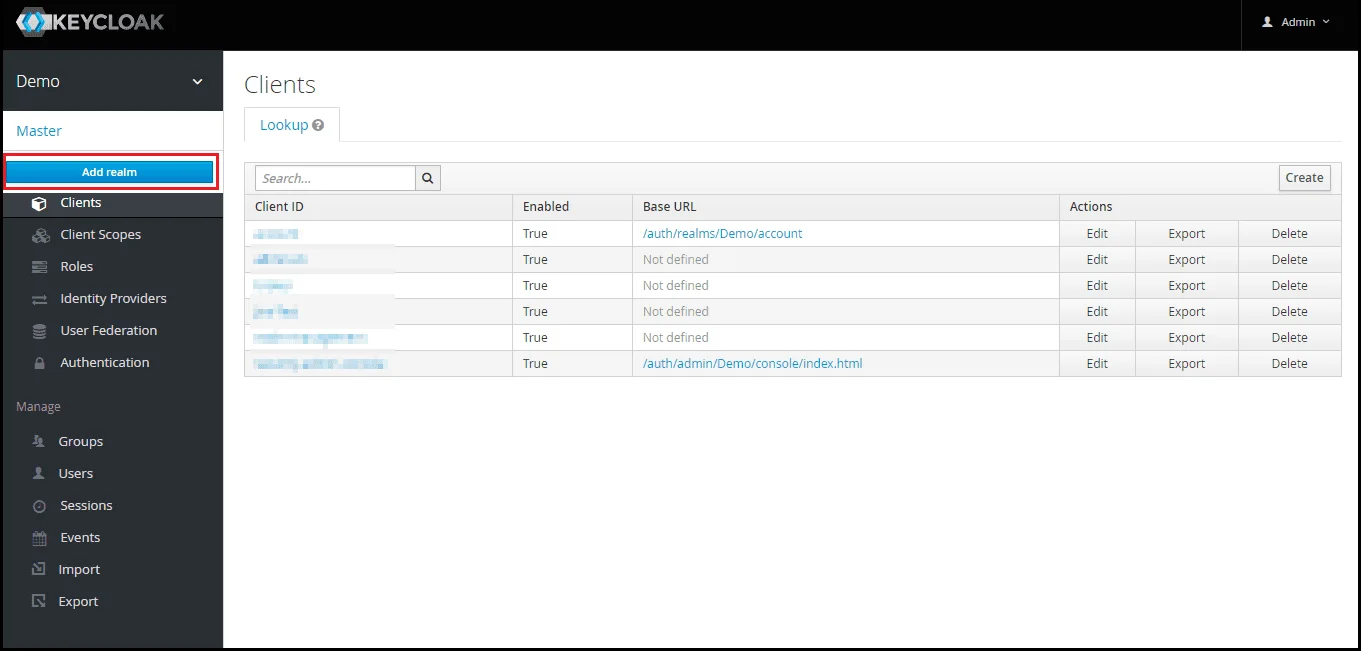
  • Sélectionner Créer un royaume dans le menu déroulant principal.
Drupal Keycloak OAuth/OIDC Single Sign On - SSO - Accédez au maître et cliquez sur le bouton Créer un royaume

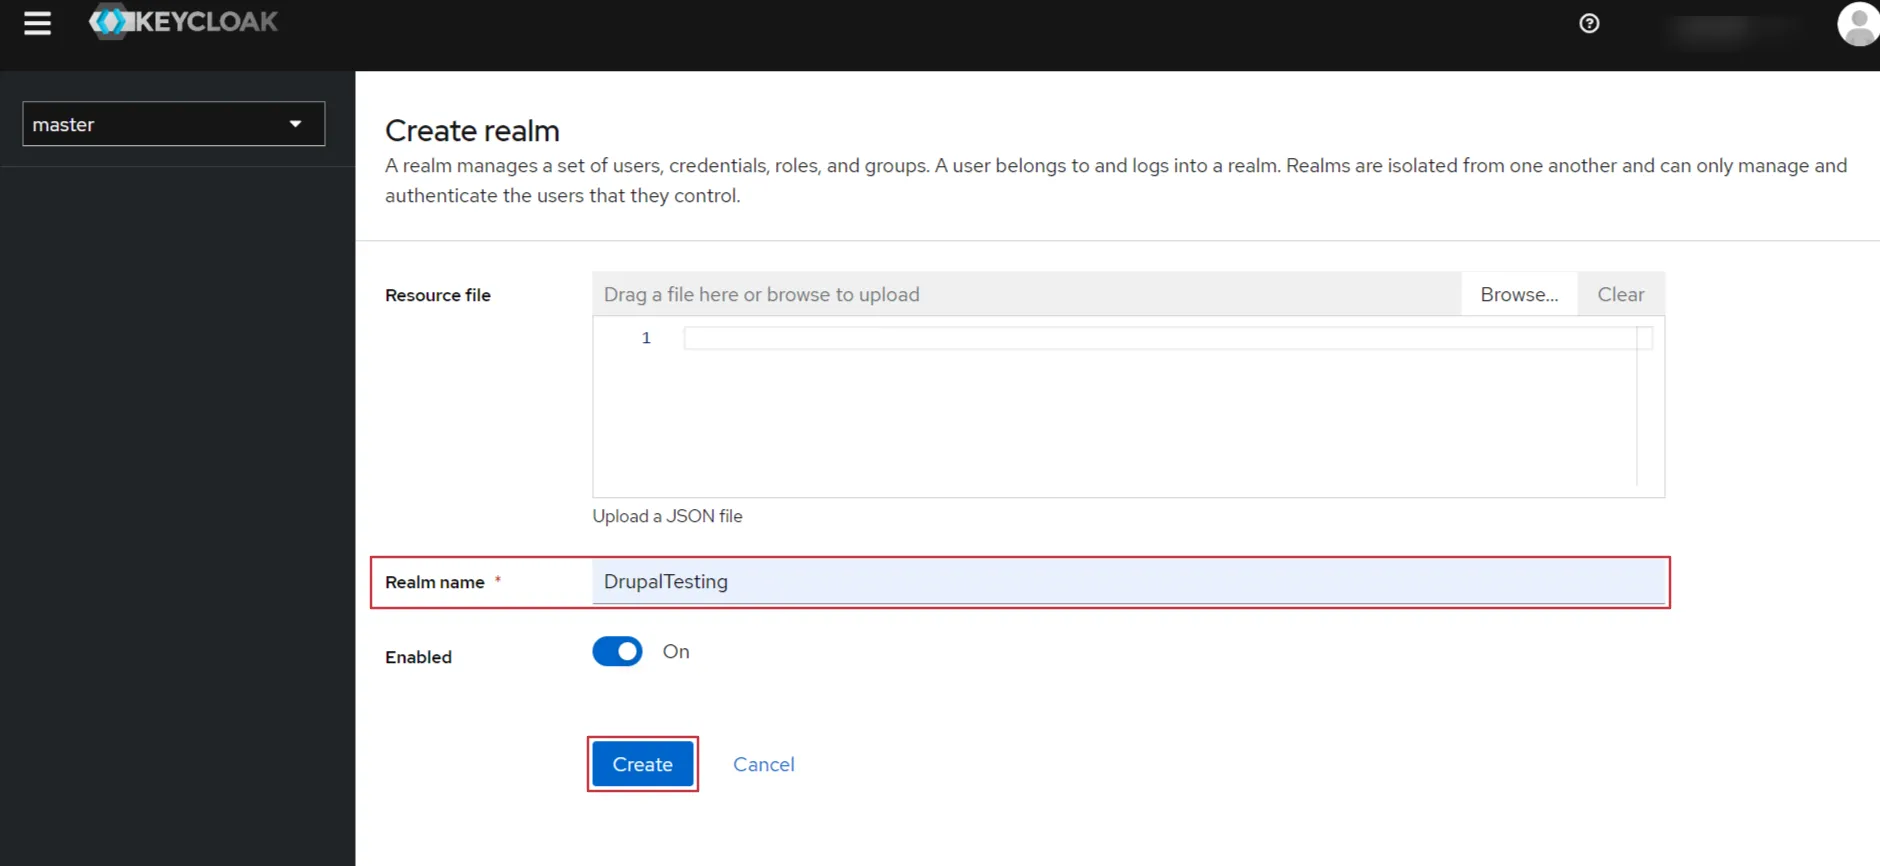
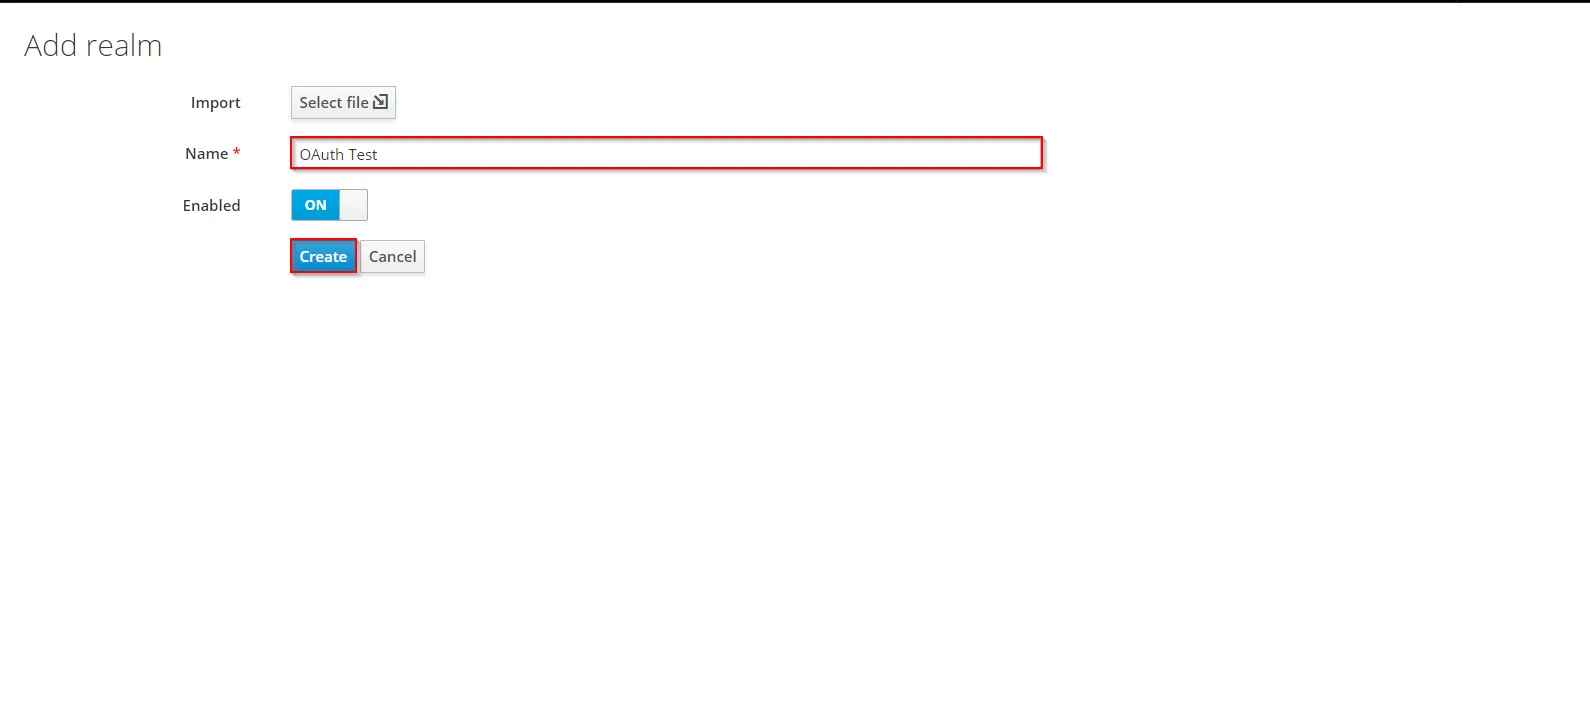
  • Entrez le nom de l'application dans le champ Nom du royaume champ de texte et cliquez sur le Créer bouton pour continuer.
Drupal Keycloak OAuth/OIDC Single Sign On - SSO - entrez le nom de l'application dans le champ de texte du nom du domaine

  • Accédez à la ANNONCEURS -> Liste des clients -> Créer un client.
Drupal Keycloak OAuth/OIDC Single Sign On - SSO - Cliquez sur le bouton Créer un client

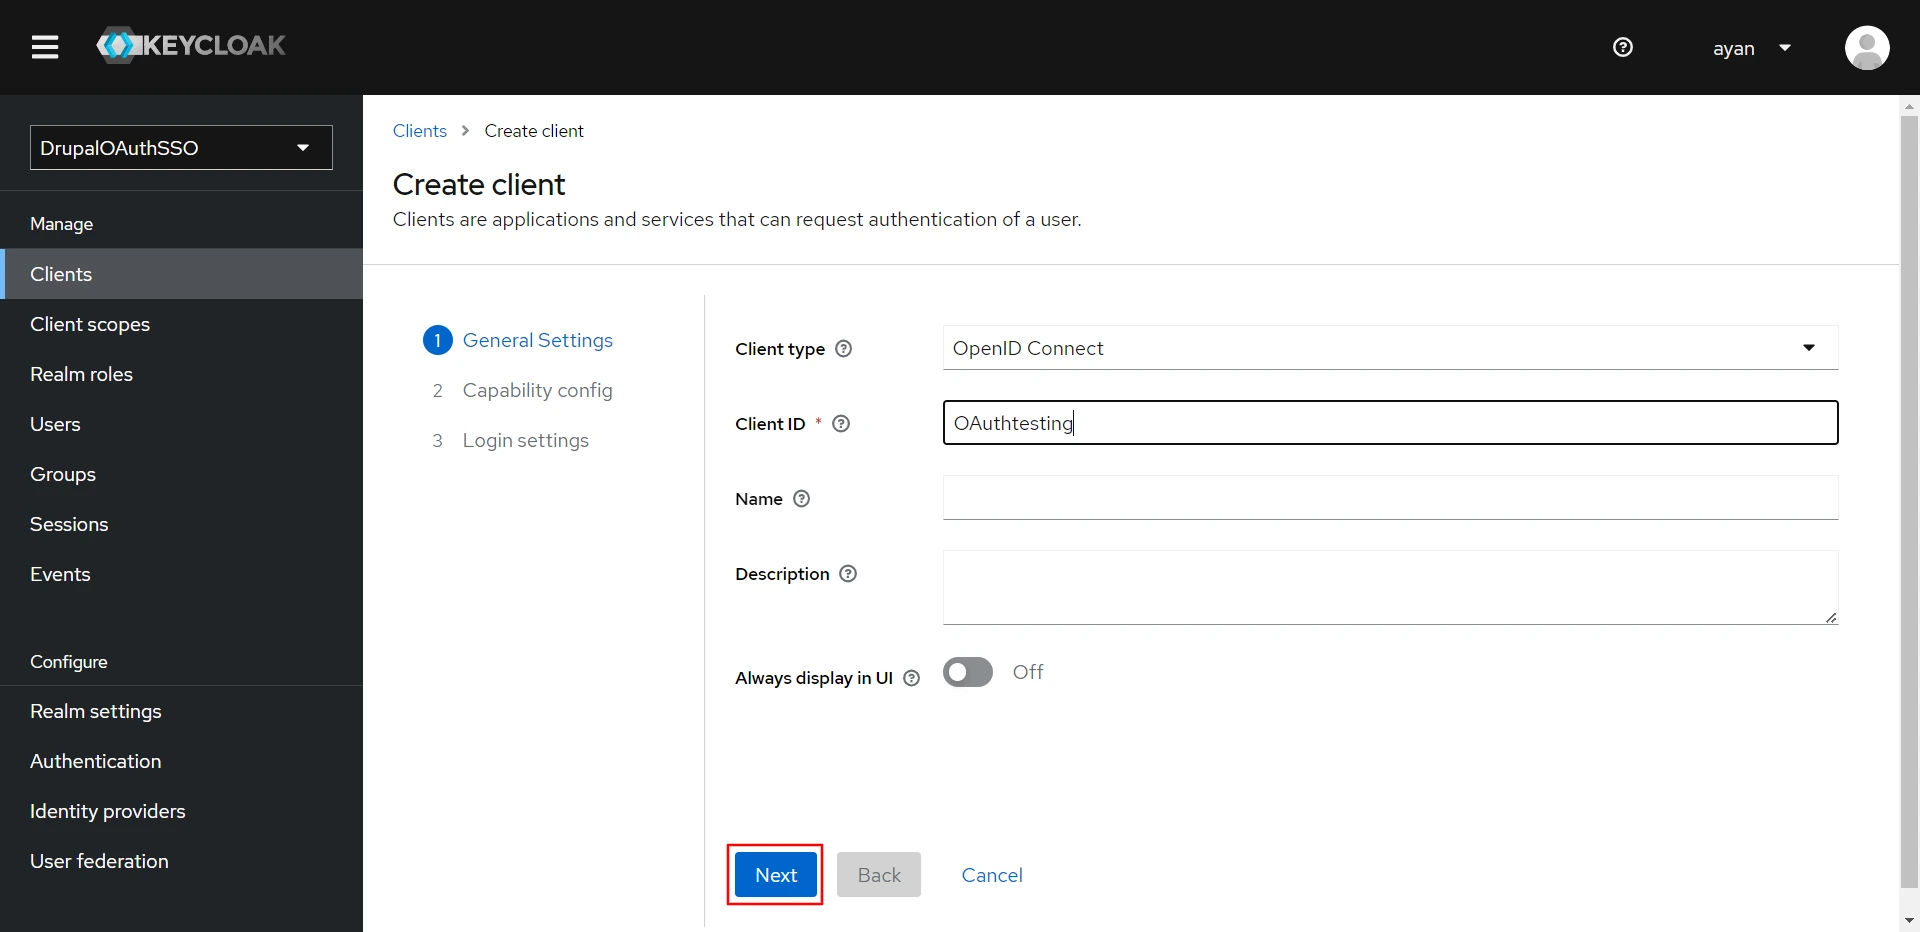
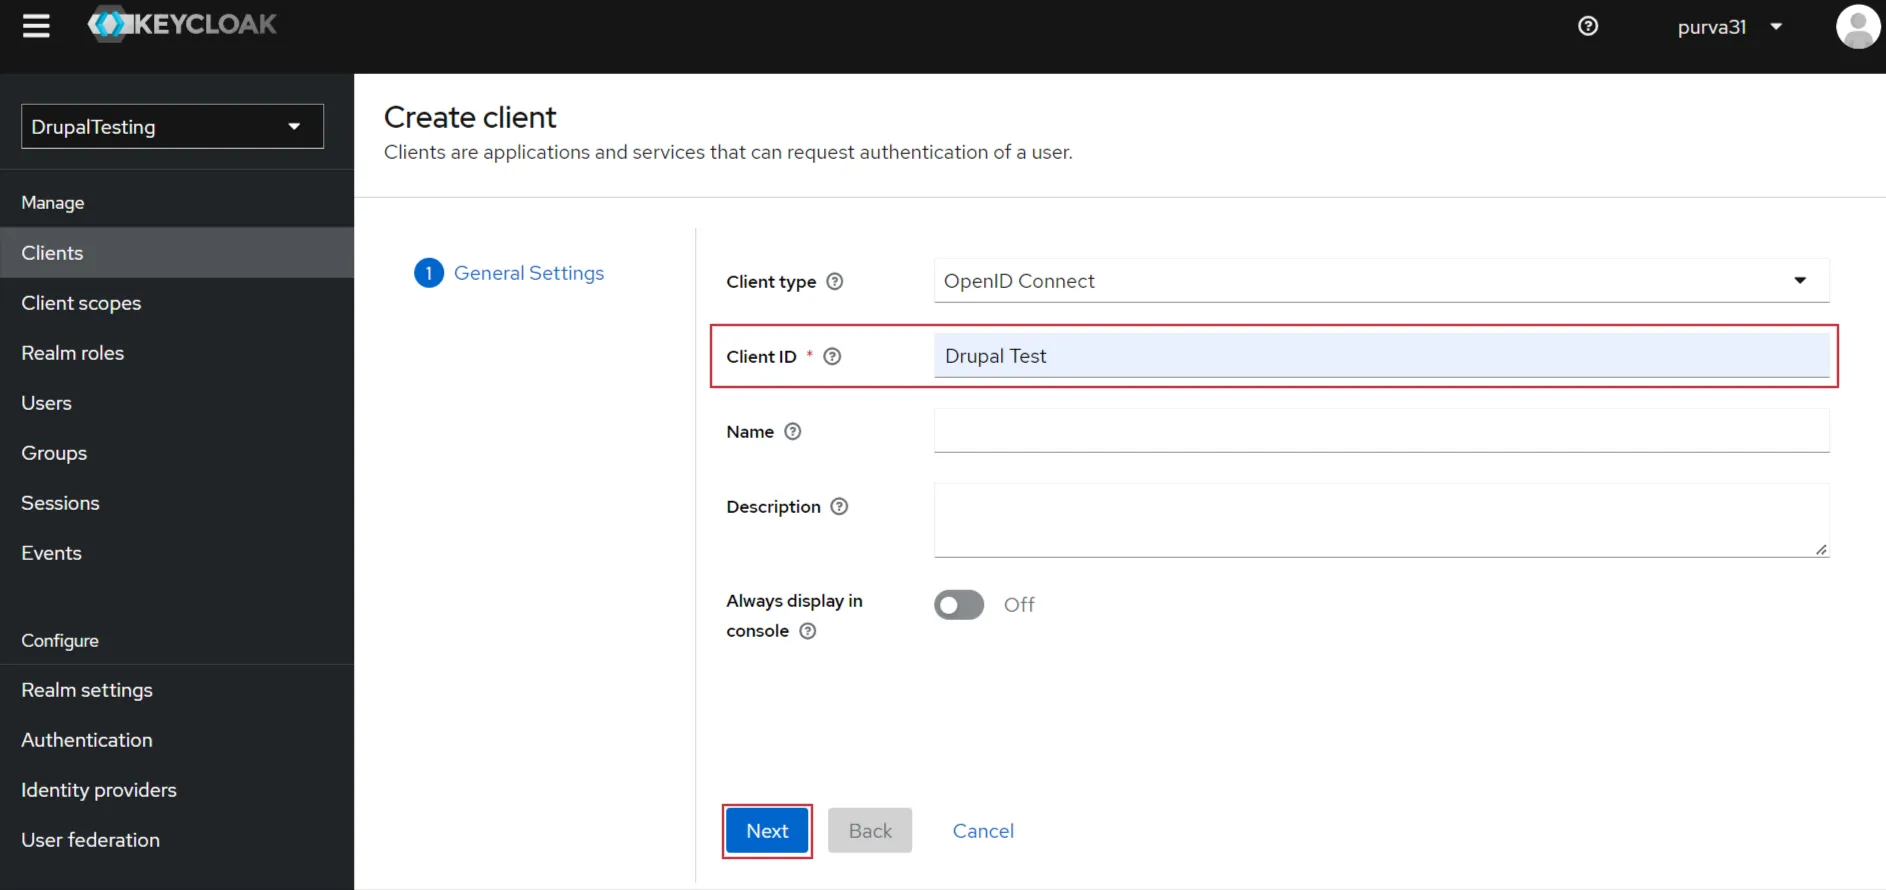
  • Dans l' Paramètres généraux, entrer le identité du client. Clique sur le Suivant .
Drupal Keycloak OAuth/OIDC Single Sign On - SSO - entrez le nom de l'ID client dans le champ de texte

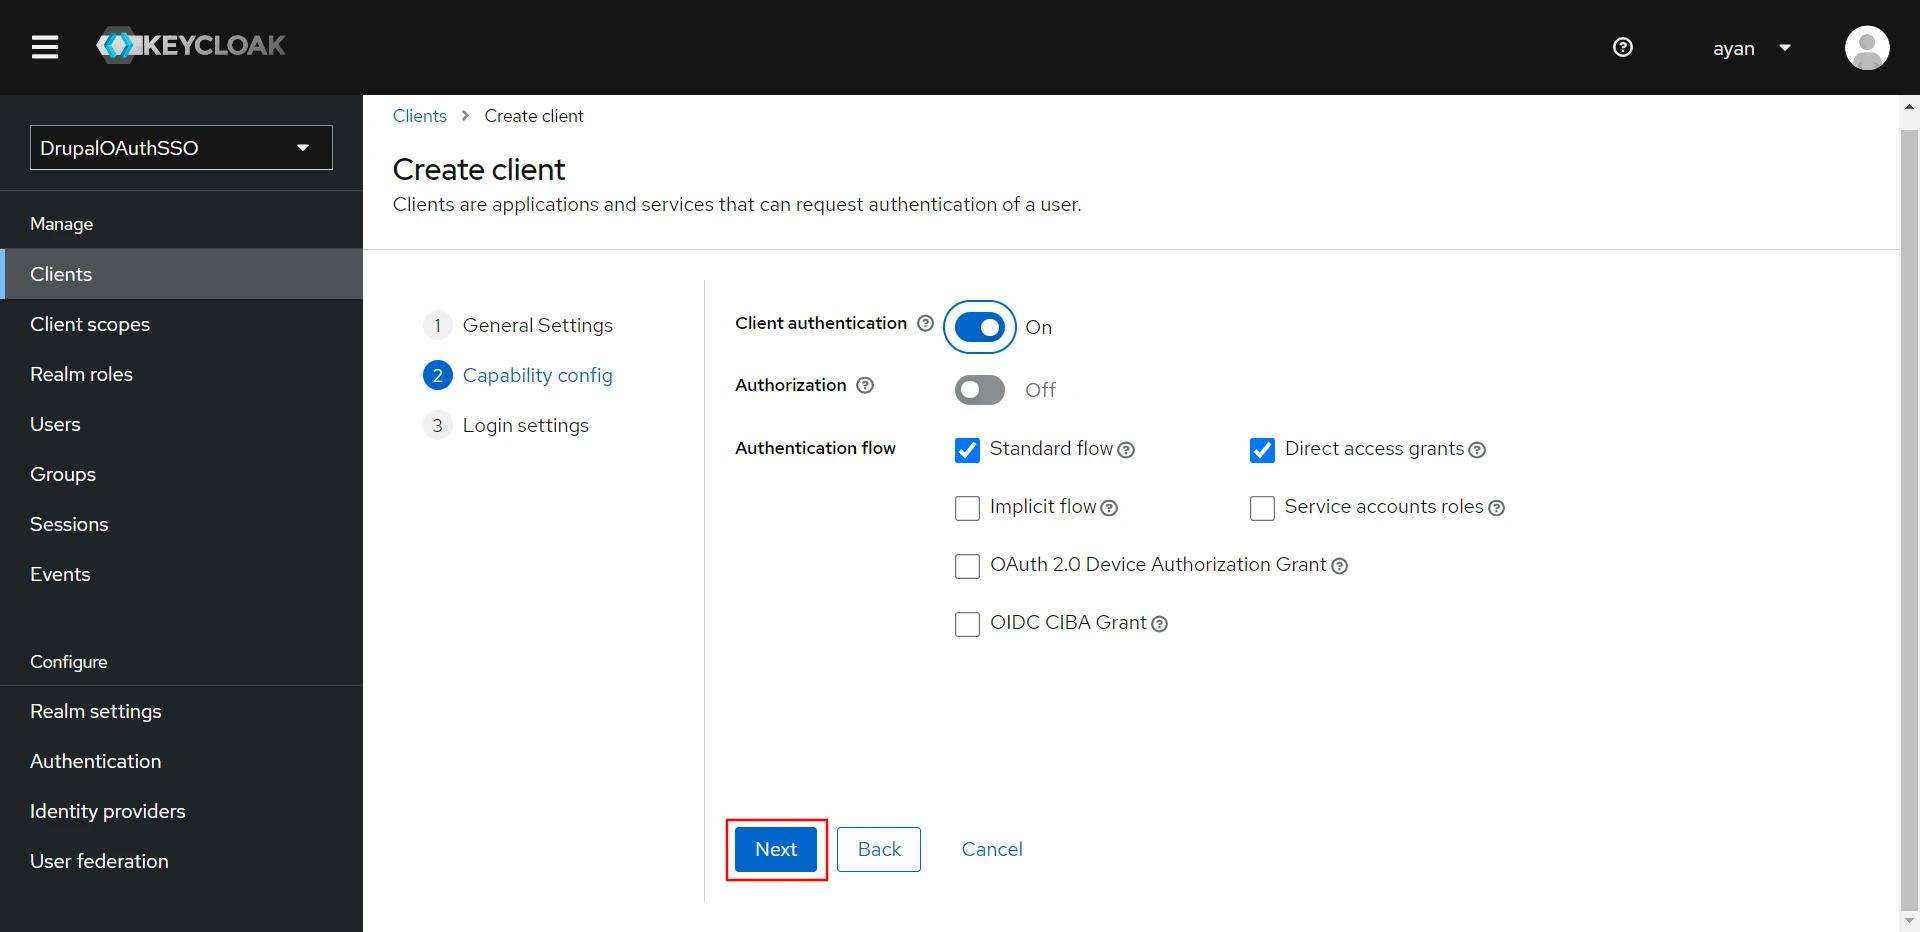
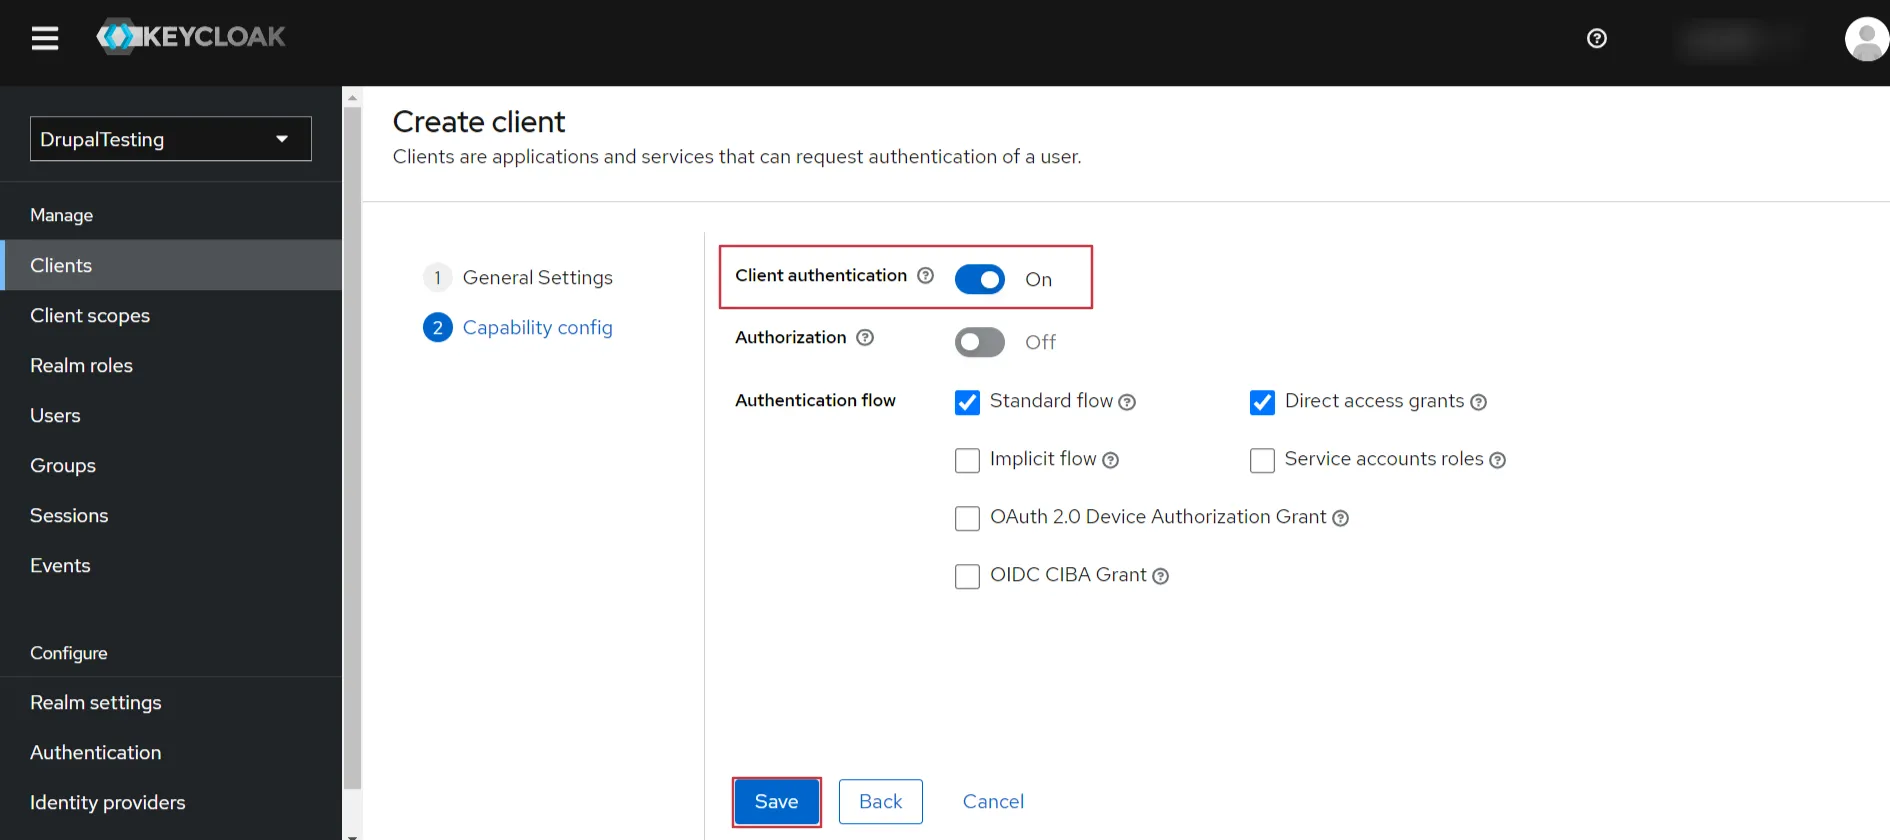
  • Dans l' Configuration des capacités, cochez la case pour Authentification client et cliquez sur le Suivant .
Drupal Keycloak OAuth/OIDC Single Sign On - SSO - Cochez la case Authentification client

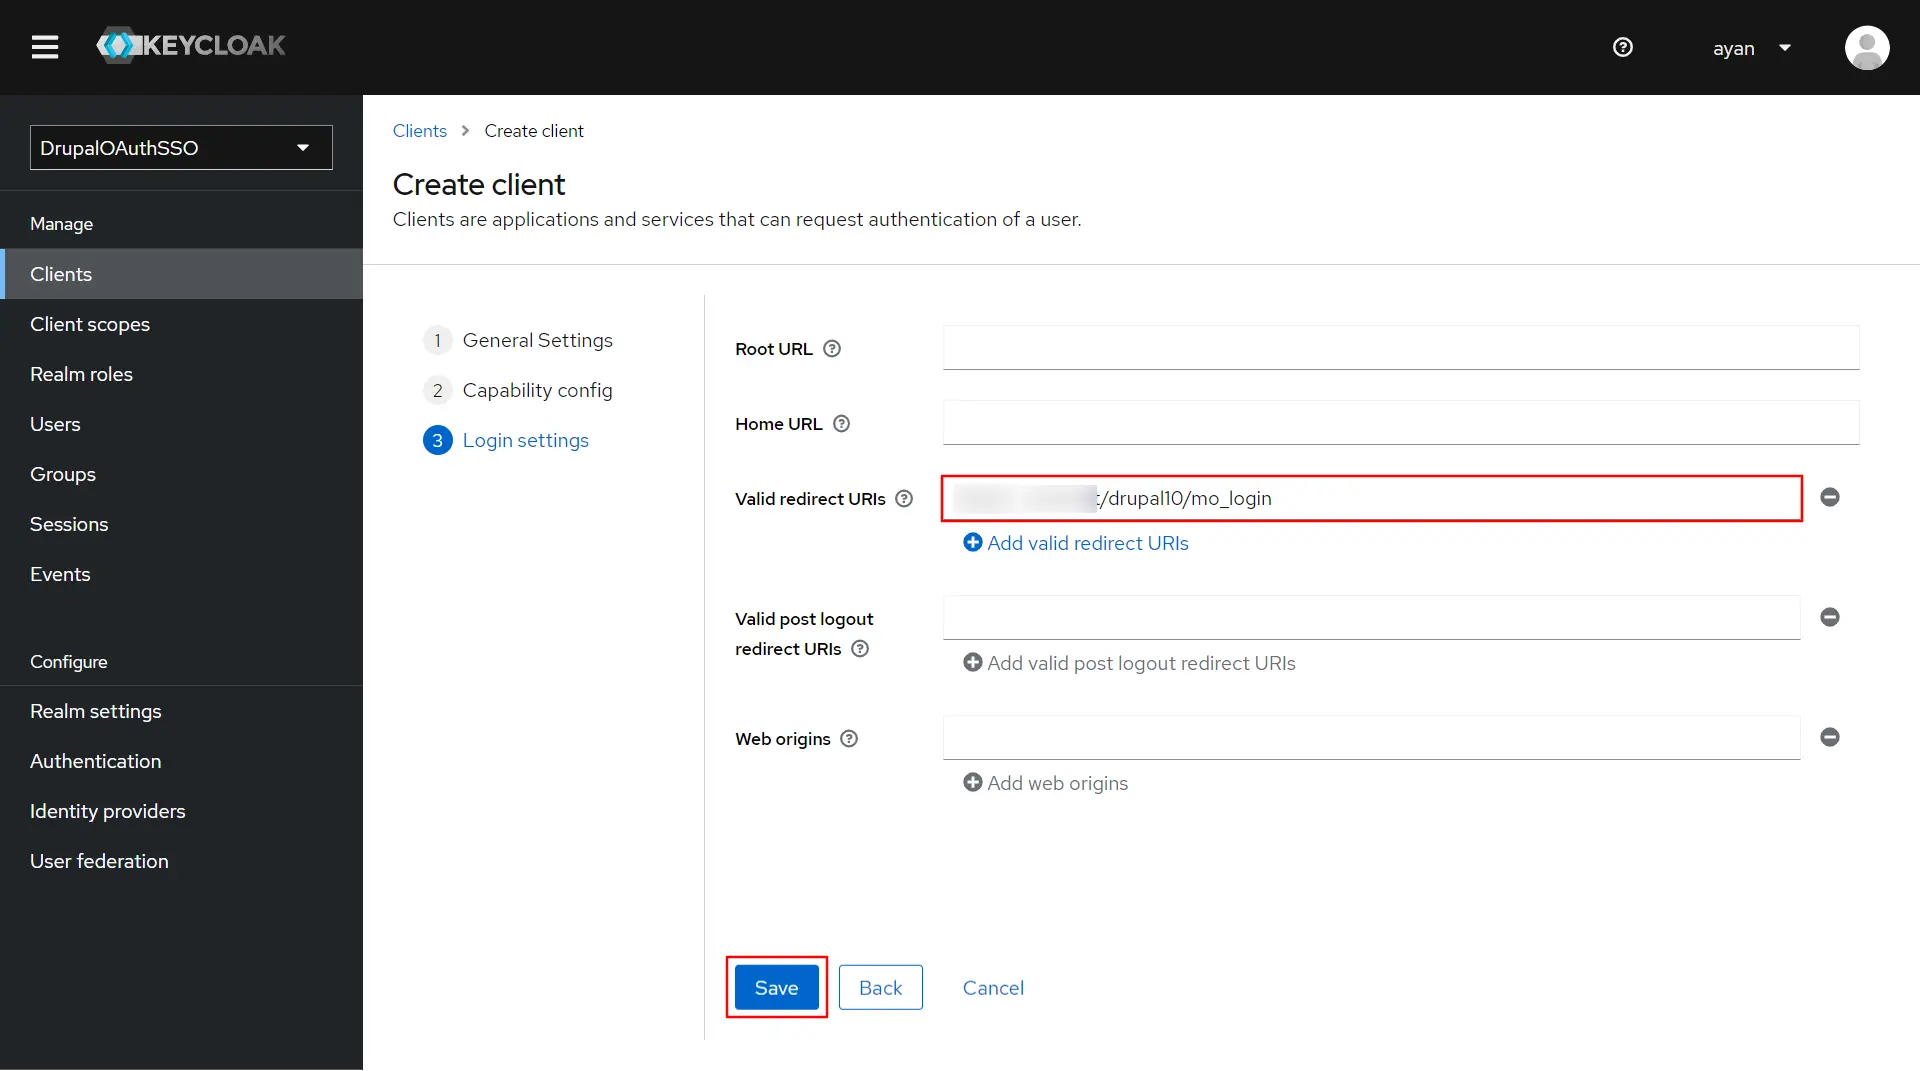
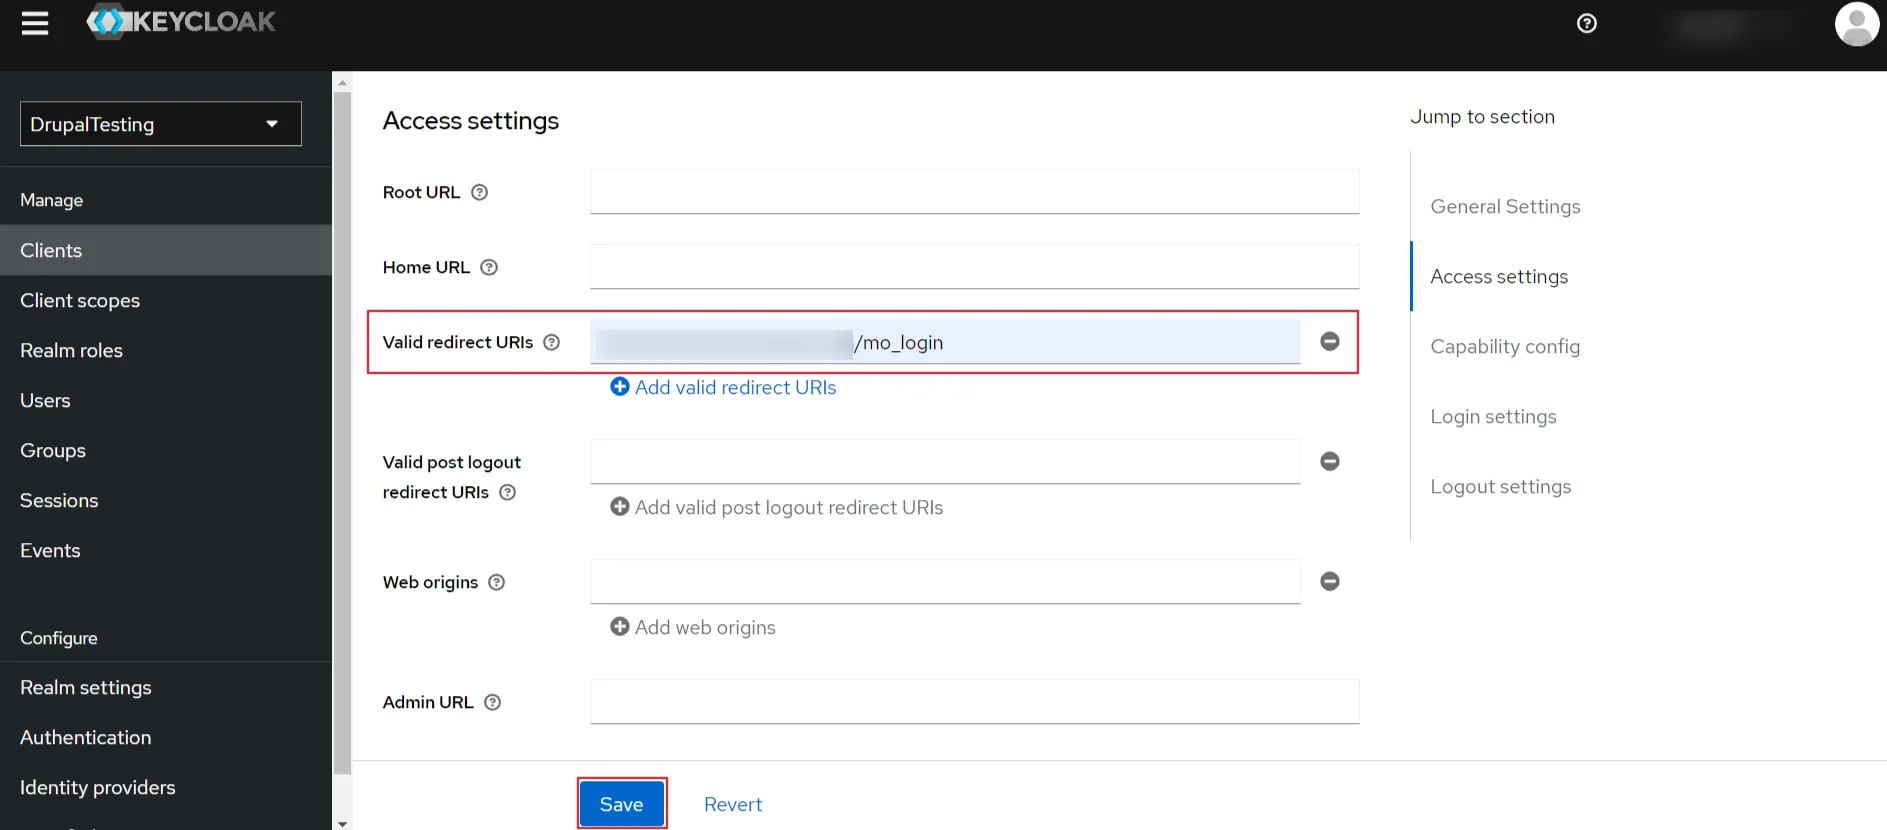
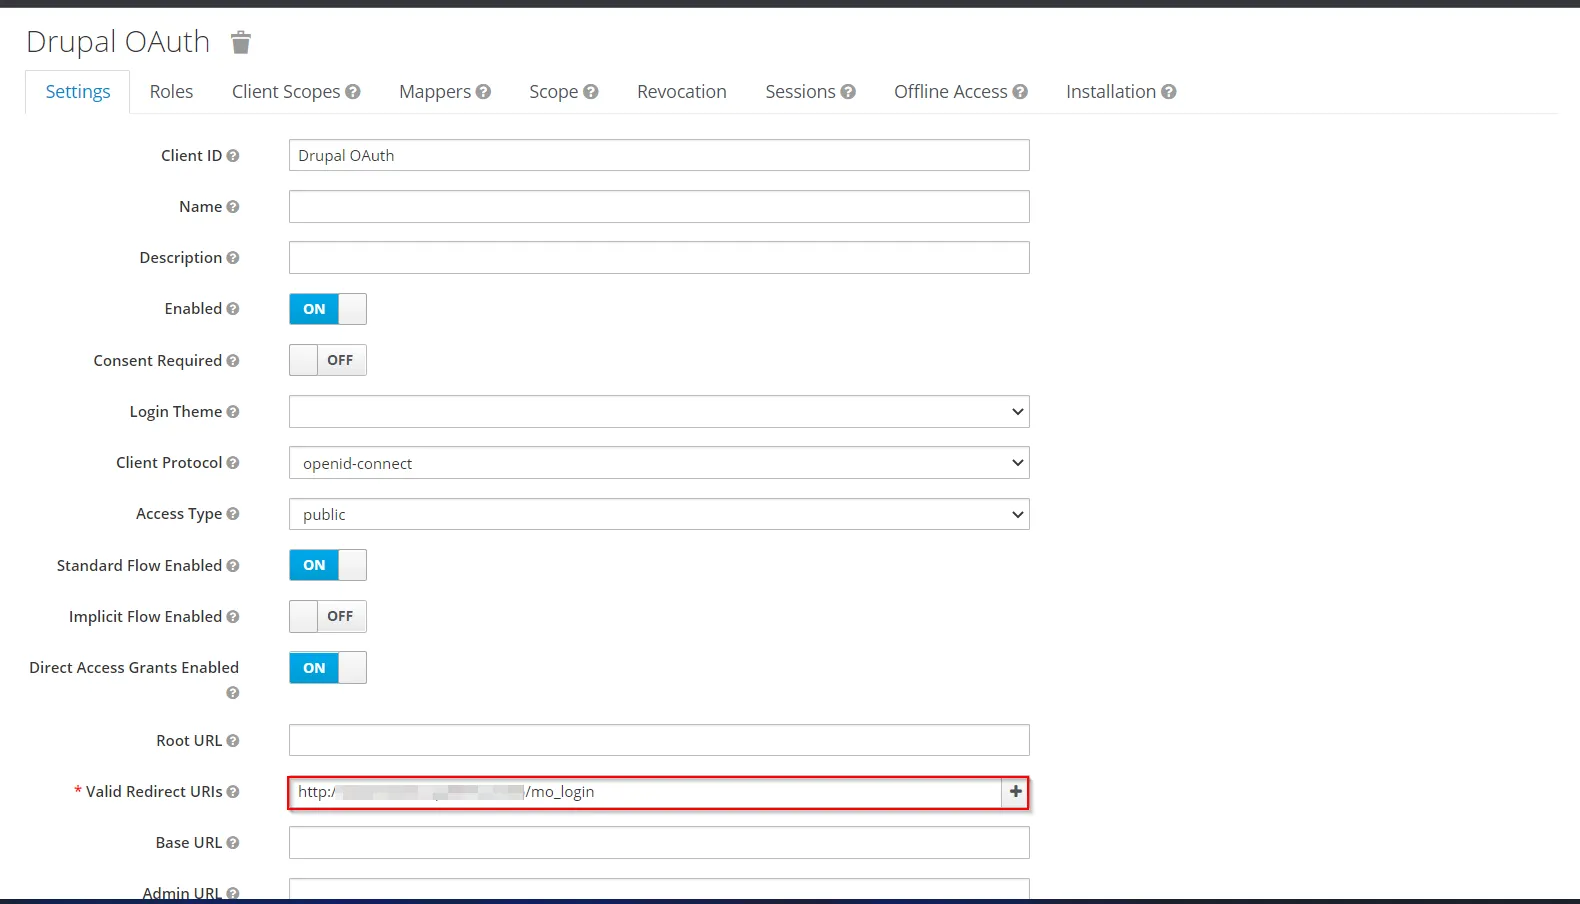
  • Dans l' Paramètres de connexion, collez le URL de rappel/redirection dans le URI de redirection valides champ de texte et cliquez sur le Enregistrer .
Drupal Keycloak OAuth/OIDC Single Sign On - SSO - Copiez l'URL de rappel que vous avez copiée depuis le module client OAuth et collez-la dans le champ

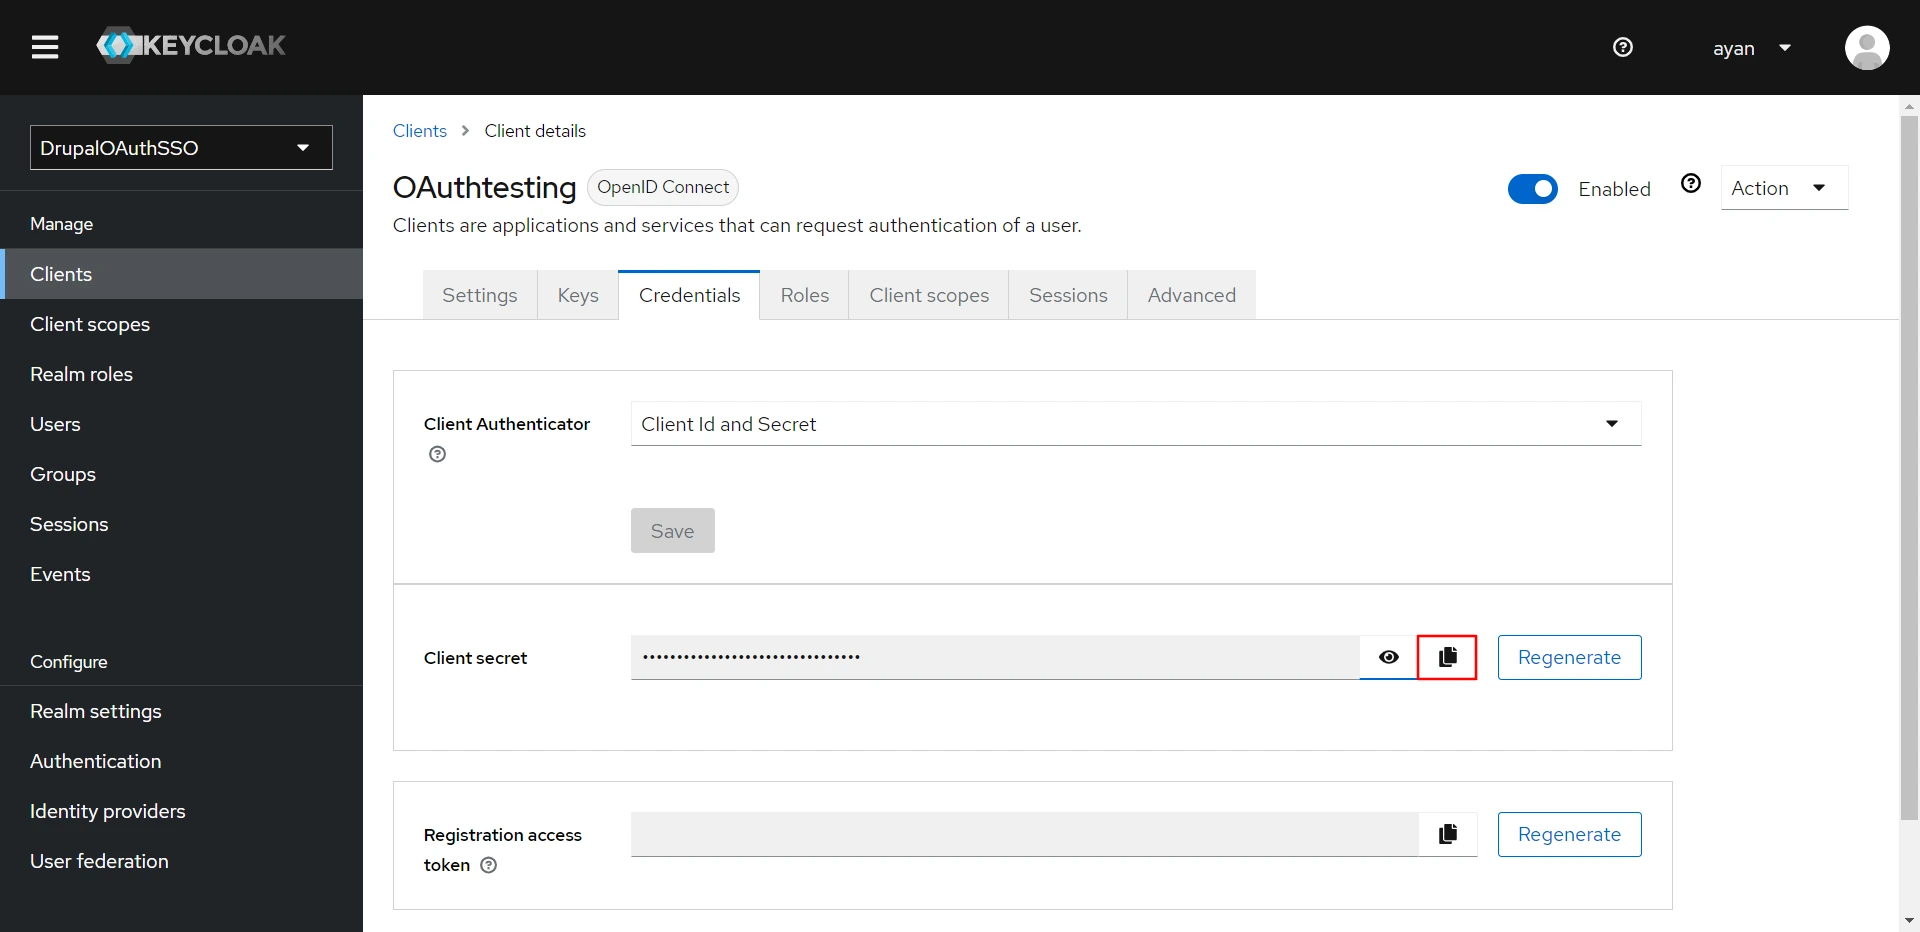
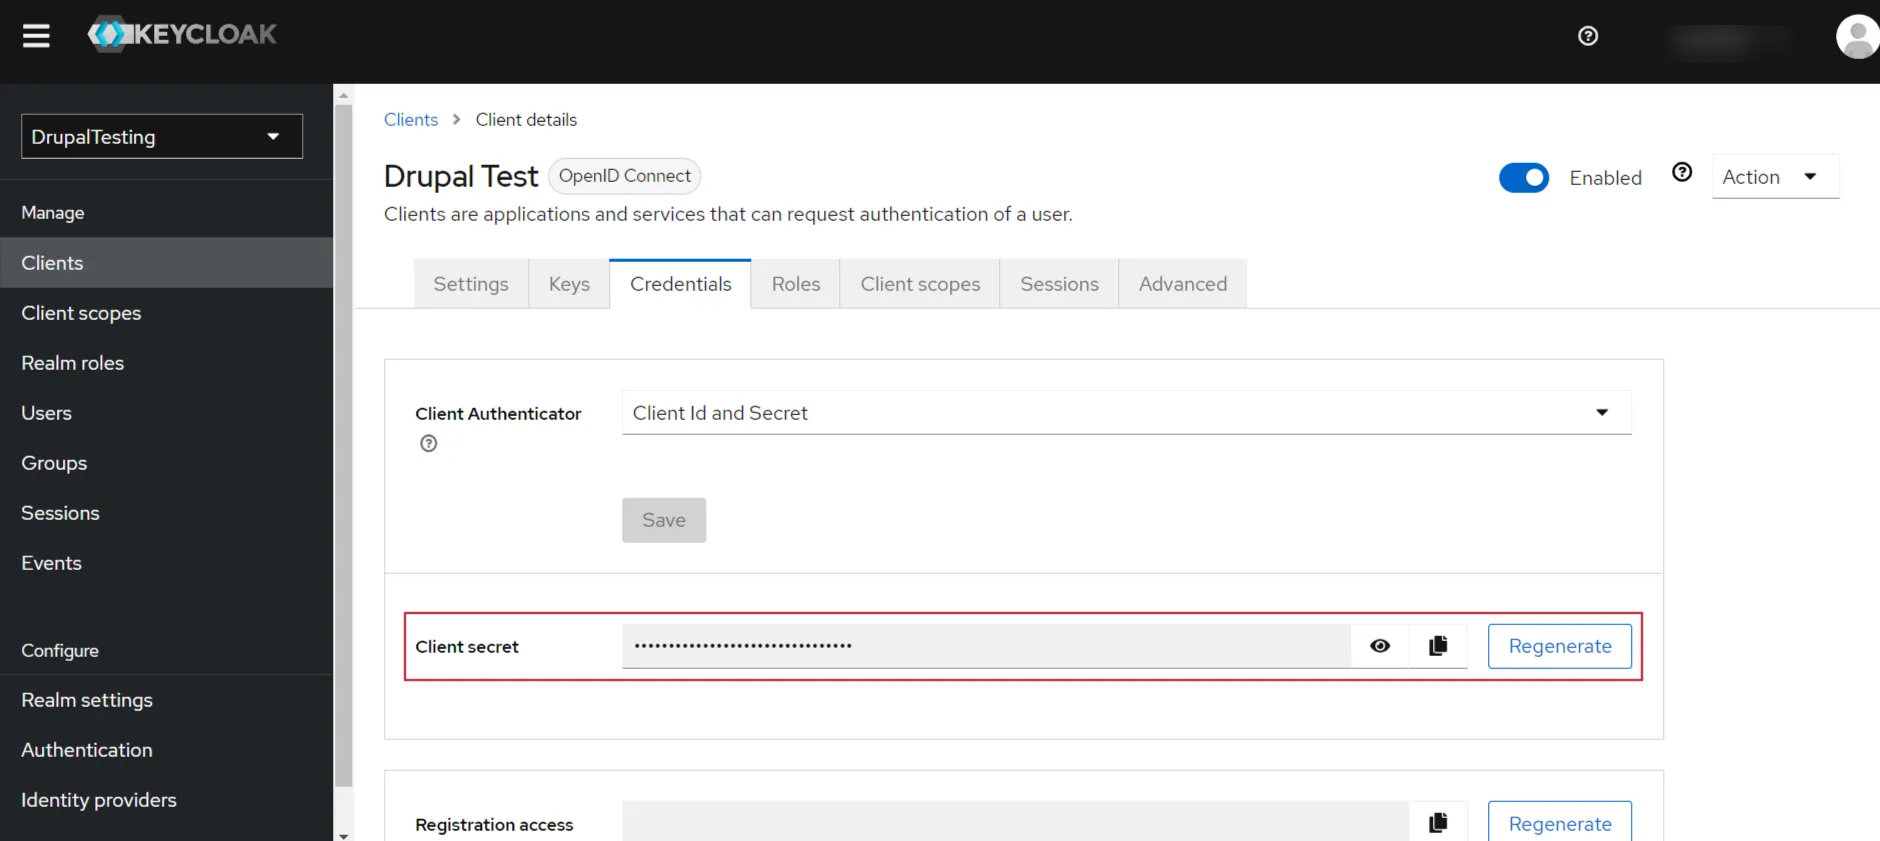
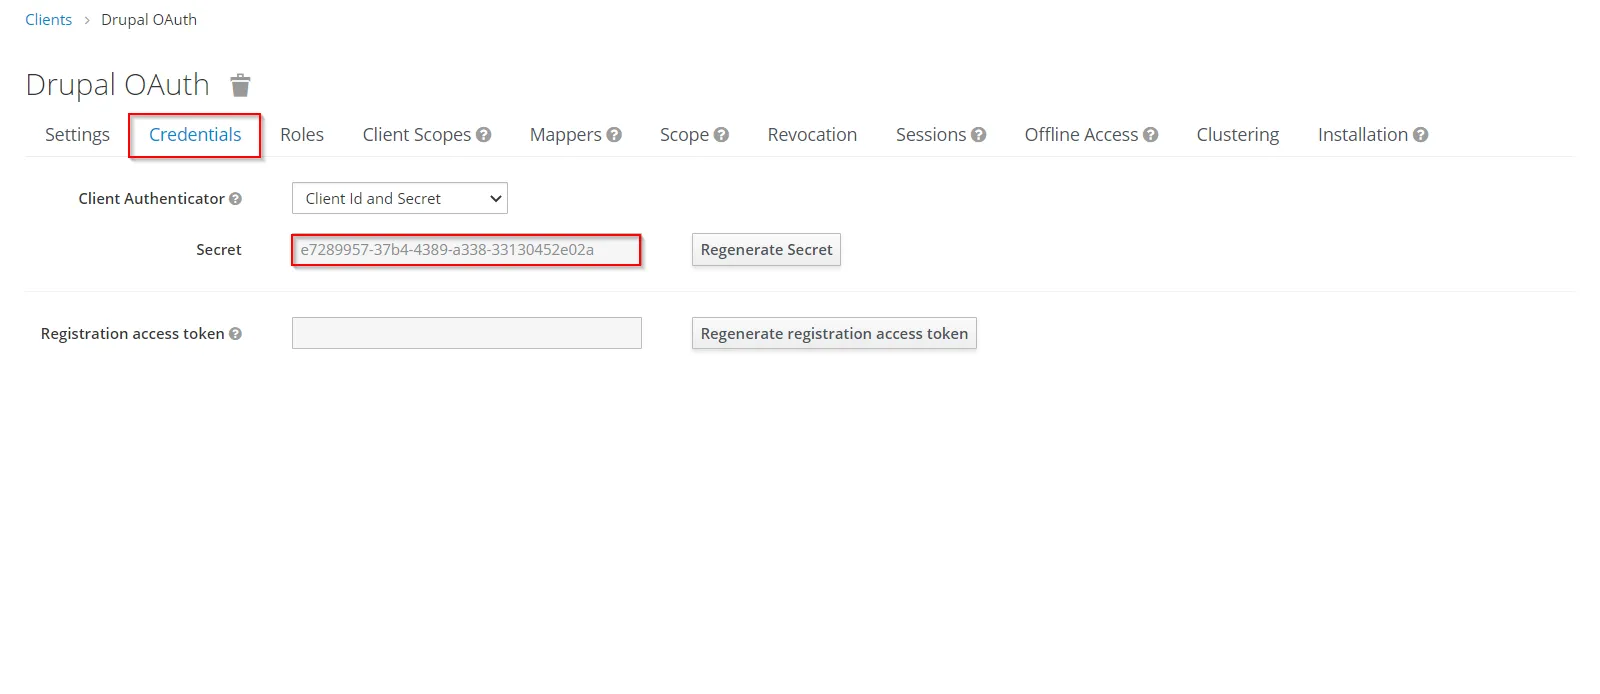
  • Accédez à la Titres de compétences et copiez le Secret client et gardez-le à portée de main pour configurer Drupal en tant que client OAuth.
Authentification unique Keycloak OAuth/OIDC - Copiez le secret client

  • Accédez à la console Administrateur Keycloak.
  • Accédez à Paramètres du domaine → Généralités et copiez le ID de domaine en cliquant sur copier Icône.
  • Copiez l'URL du domaine Keycloak. Par exemple, si votre Keycloak est exécuté sur localhost, le domaine sera « https://localhost:8080 ». (Voir l'image ci-dessous)
Authentification unique Keycloak OAuth/OIDC - Copier le nom et le domaine du royaume

Créez une application d'authentification unique OAuth/OpenID dans Keycloak :

  • Tout d'abord, Télécharger Keycloak et l'installer.
  • Démarrer le serveur : Démarrez le serveur keycloak en exécutant le fichier _standalone.sh_ Répertoire racine de keycloak/bin/standalone.sh
  • Créer un royaume : Connectez-vous maintenant à la console d'administration de Keycloak et accédez au royaume souhaité. Vous pouvez ajouter un nouveau royaume en sélectionnant Créer un royaume option.
Drupal Keycloak OAuth/OIDC Single Sign On - SSO - Accédez au maître et cliquez sur le bouton Créer un royaume

  • Créer un royaume : Saisissez le nom du domaine et copiez-le. Gardez-le à portée de main ; il vous sera nécessaire de configurer Drupal comme client OAuth ultérieurement. Cliquez ensuite sur CREATE pour ajouter un royaume.
Keycloak - Connectez-vous pour créer un royaume
  • Entrer le identité du client et copiez-le. Gardez-le à portée de main ; il vous faudra configurer Drupal comme client OAuth ultérieurement. Cliquez ensuite sur Enregistrer .
Drupal Keycloak OAuth/OIDC Single Sign On - SSO - entrez le nom de l'application dans le champ de texte du nom du domaine

  • Activez la Authentification client et cliquez sur le Enregistrer .
Keycloak - authentification client

  • Collez l'URL de rappel copiée (à l'étape 1) dans le URL de redirection valides zone de texte et cliquez sur le Enregistrer .
Keycloak - coller l'URL de redirection

  • Accédez à la Titres de compétences et copiez le secret client.
Clé secrète du client SSO Keycloak

Créez une application d'authentification unique OAuth/OpenID dans Keycloak :

  • Tout d'abord, Télécharger Keycloak et l'installer.
  • Démarrer le serveur : Démarrez le serveur keycloak en exécutant le fichier _standalone.sh_ Répertoire racine de keycloak/bin/standalone.sh
  • Ajouter un royaume : Connectez-vous maintenant à la console d'administration de Keycloak et accédez au royaume souhaité. Vous pouvez ajouter un nouveau royaume en sélectionnant Créer un royaume option.
Drupal Keycloak OAuth/OIDC Single Sign On - SSO - Accédez au maître et cliquez sur le bouton Créer un royaume

  • Créer un royaume : Saisissez le nom du domaine et copiez-le. Gardez-le à portée de main ; il vous sera nécessaire de configurer Drupal comme client OAuth ultérieurement. Cliquez ensuite sur CREATE pour ajouter un royaume.
Keycloak - Connectez-vous pour créer un royaume
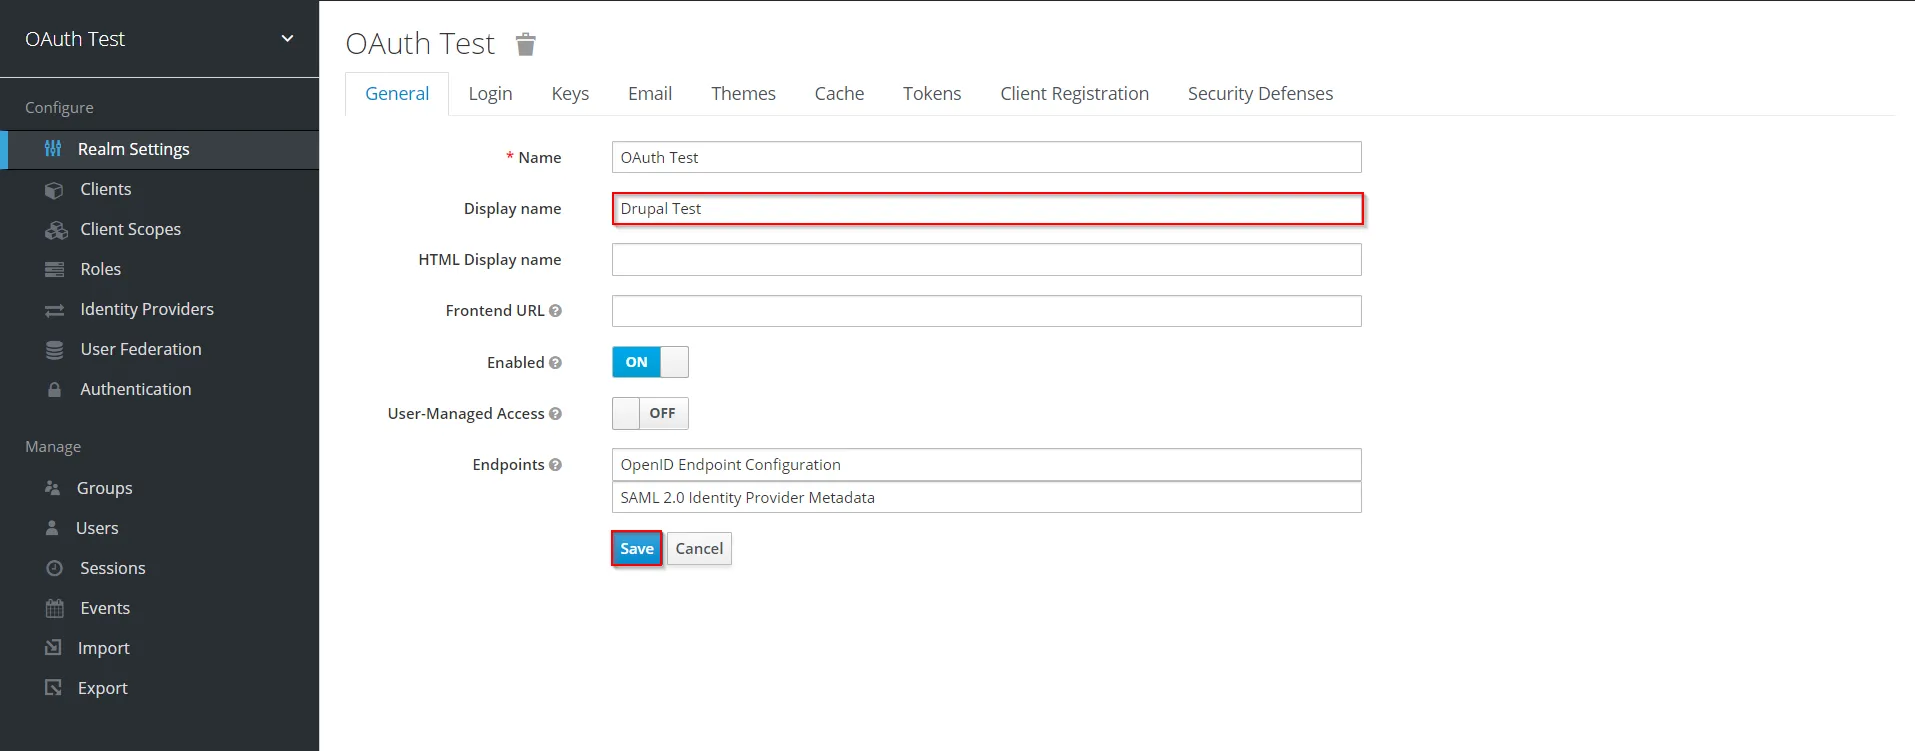
  • Maintenant, entrez le Pseudo et cliquez sur le bouton Enregistrer.
Keycloak - entrez le nom d'affichage

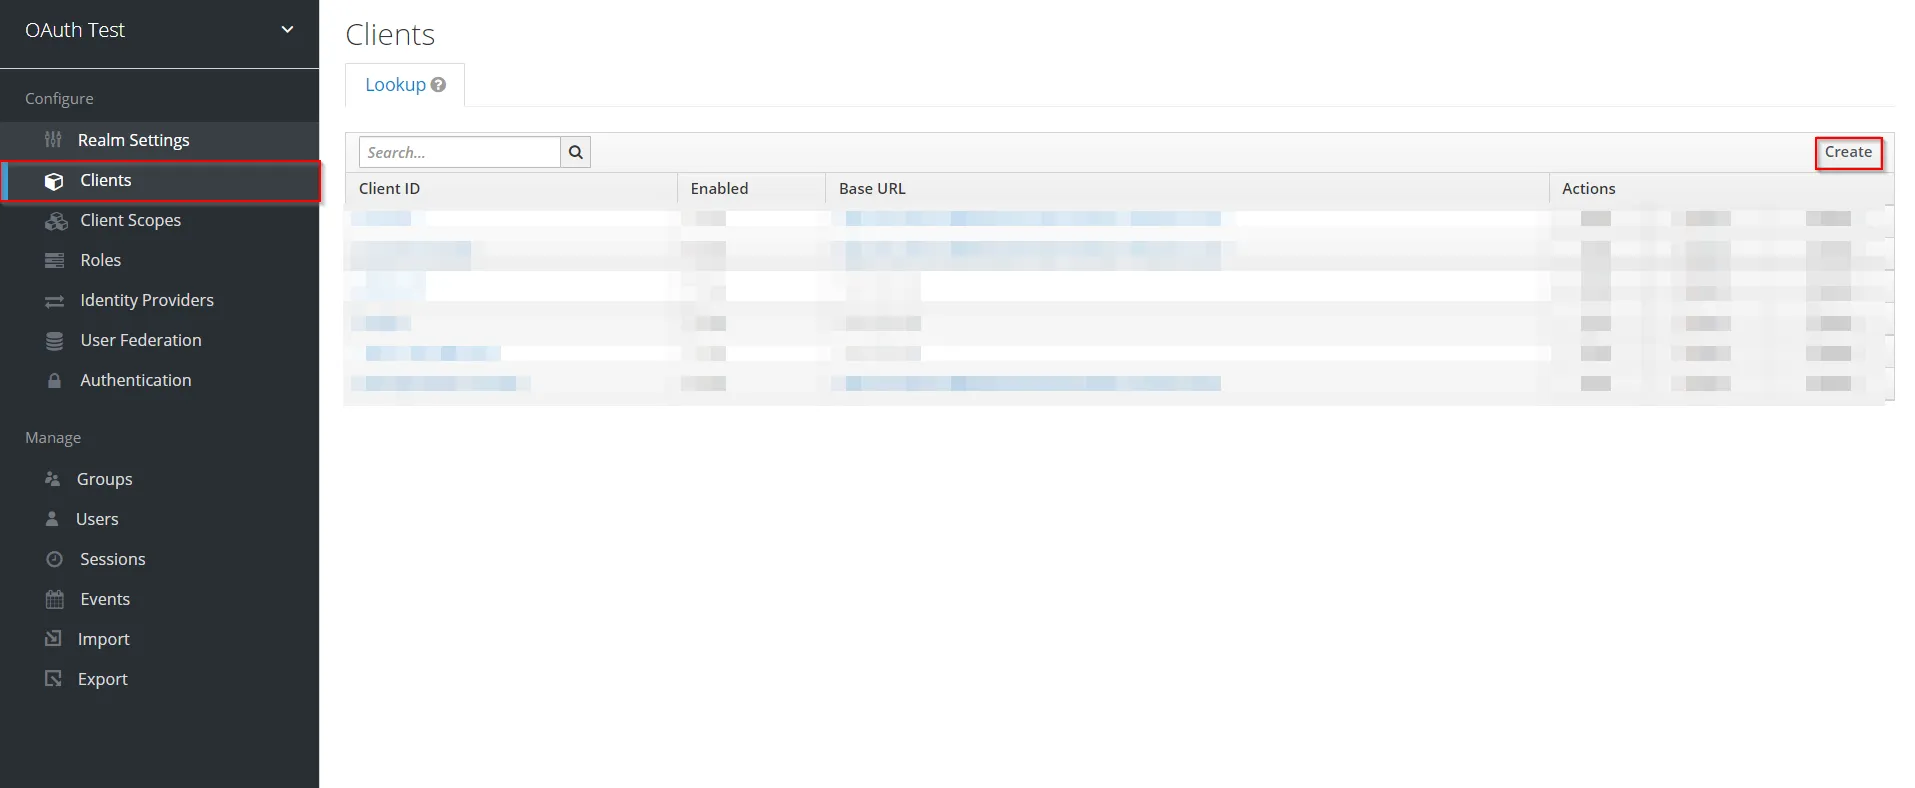
  • Accédez à la ANNONCEURS onglet et cliquez sur Créer .
Keycloak - Cliquez sur le bouton Créer

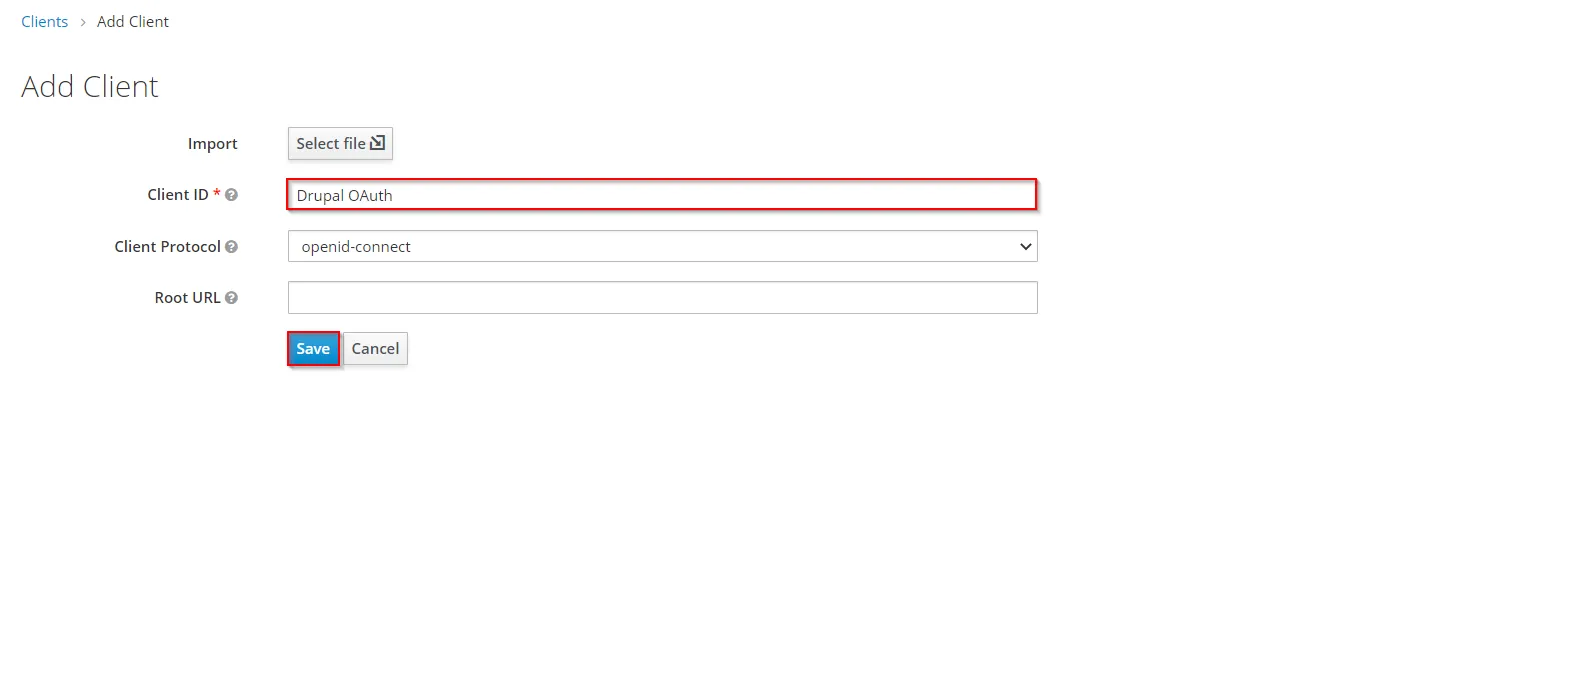
  • Entrer le identité du client et copiez-le. Gardez-le à portée de main ; il vous faudra configurer Drupal comme client OAuth ultérieurement. Cliquez ensuite sur Enregistrer .
Keycloak - créer un identifiant client

  • Collez le précédemment copié URL de rappel/redirection into the URL de redirection valides champ de texte et cliquez sur Enregistrer .
Keycloak - coller l'URL de redirection

  • Accédez à la Titres de compétences et copiez le secret client.
Clé secrète du client SSO Keycloak


  • Accédez au module miniOrange OAuth Client.
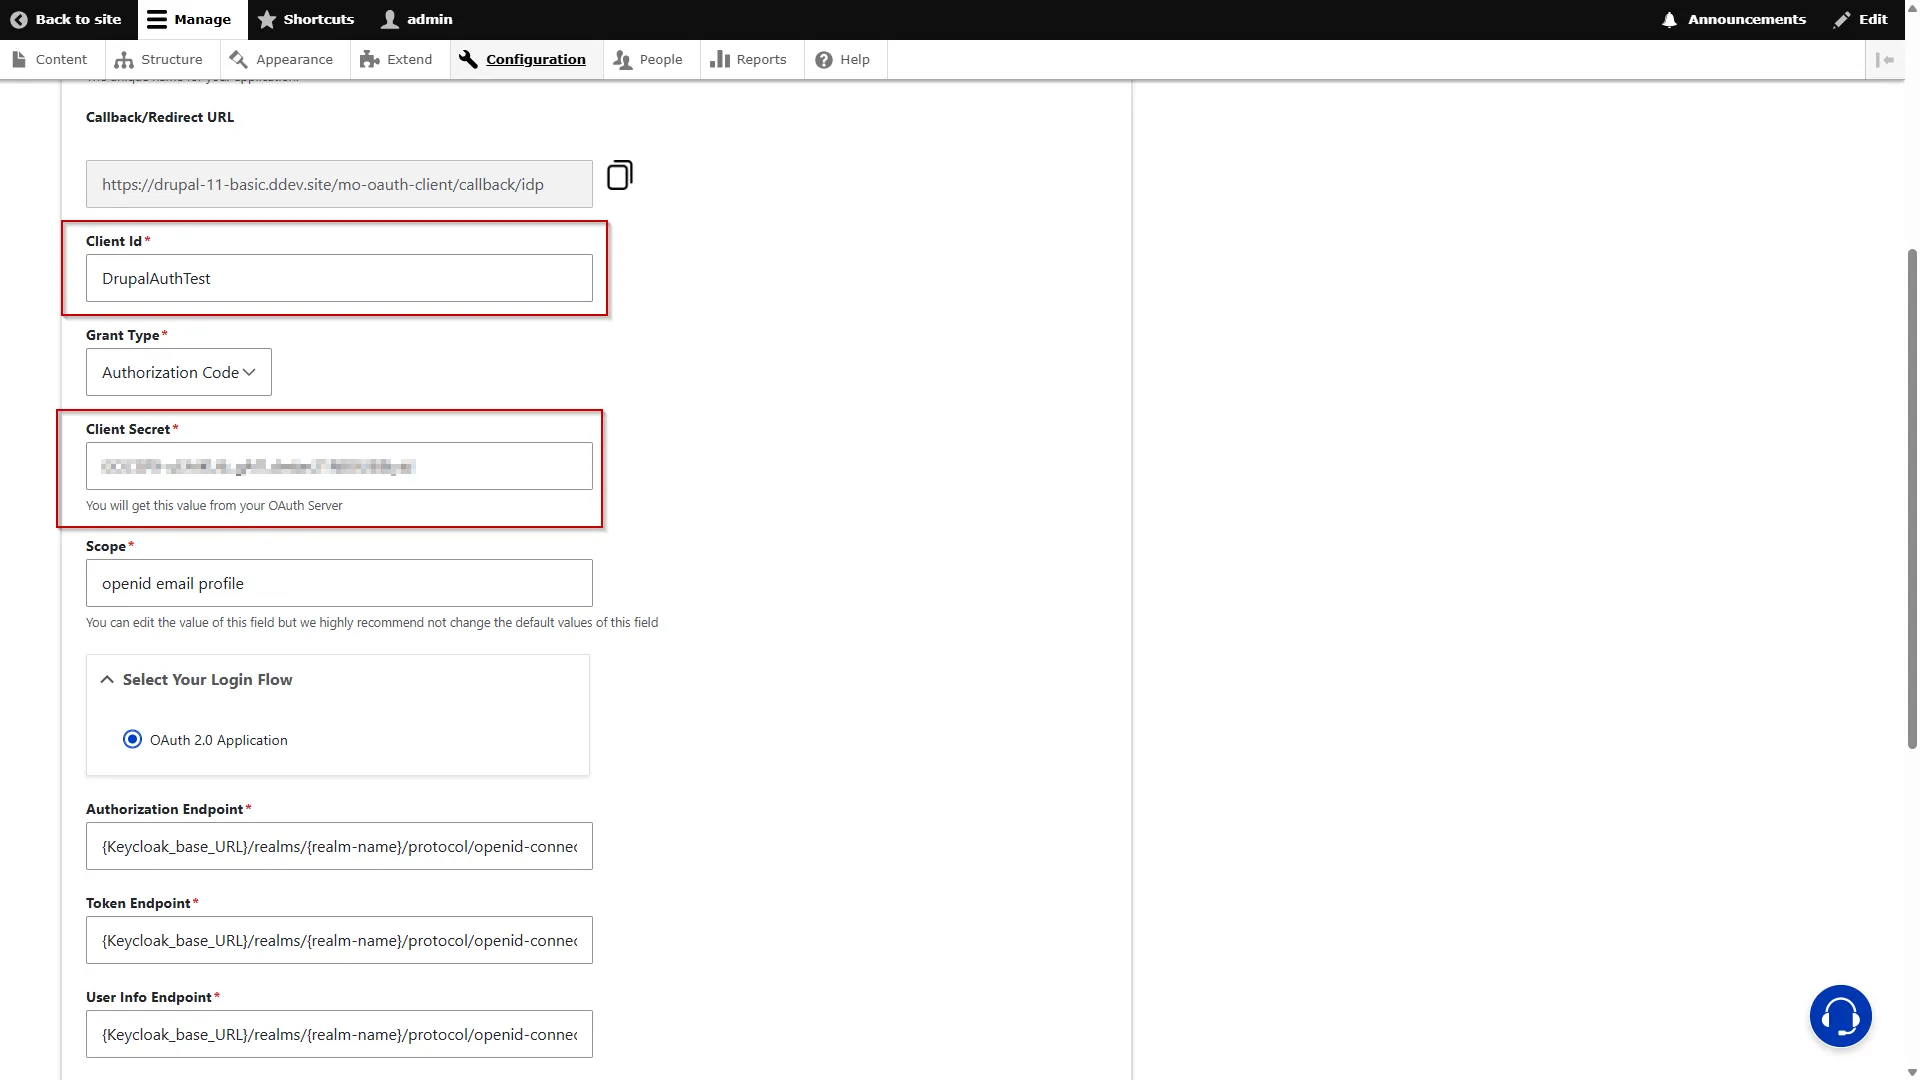
  • Chez Drupal Configurer OAuth onglet coller le copié identité du client et Secret client de Keyclaok dans le identité du client et Secret client champs de texte.
Keycloak OAuth/OIDC Single Sign On - Coller les informations d'identification du client

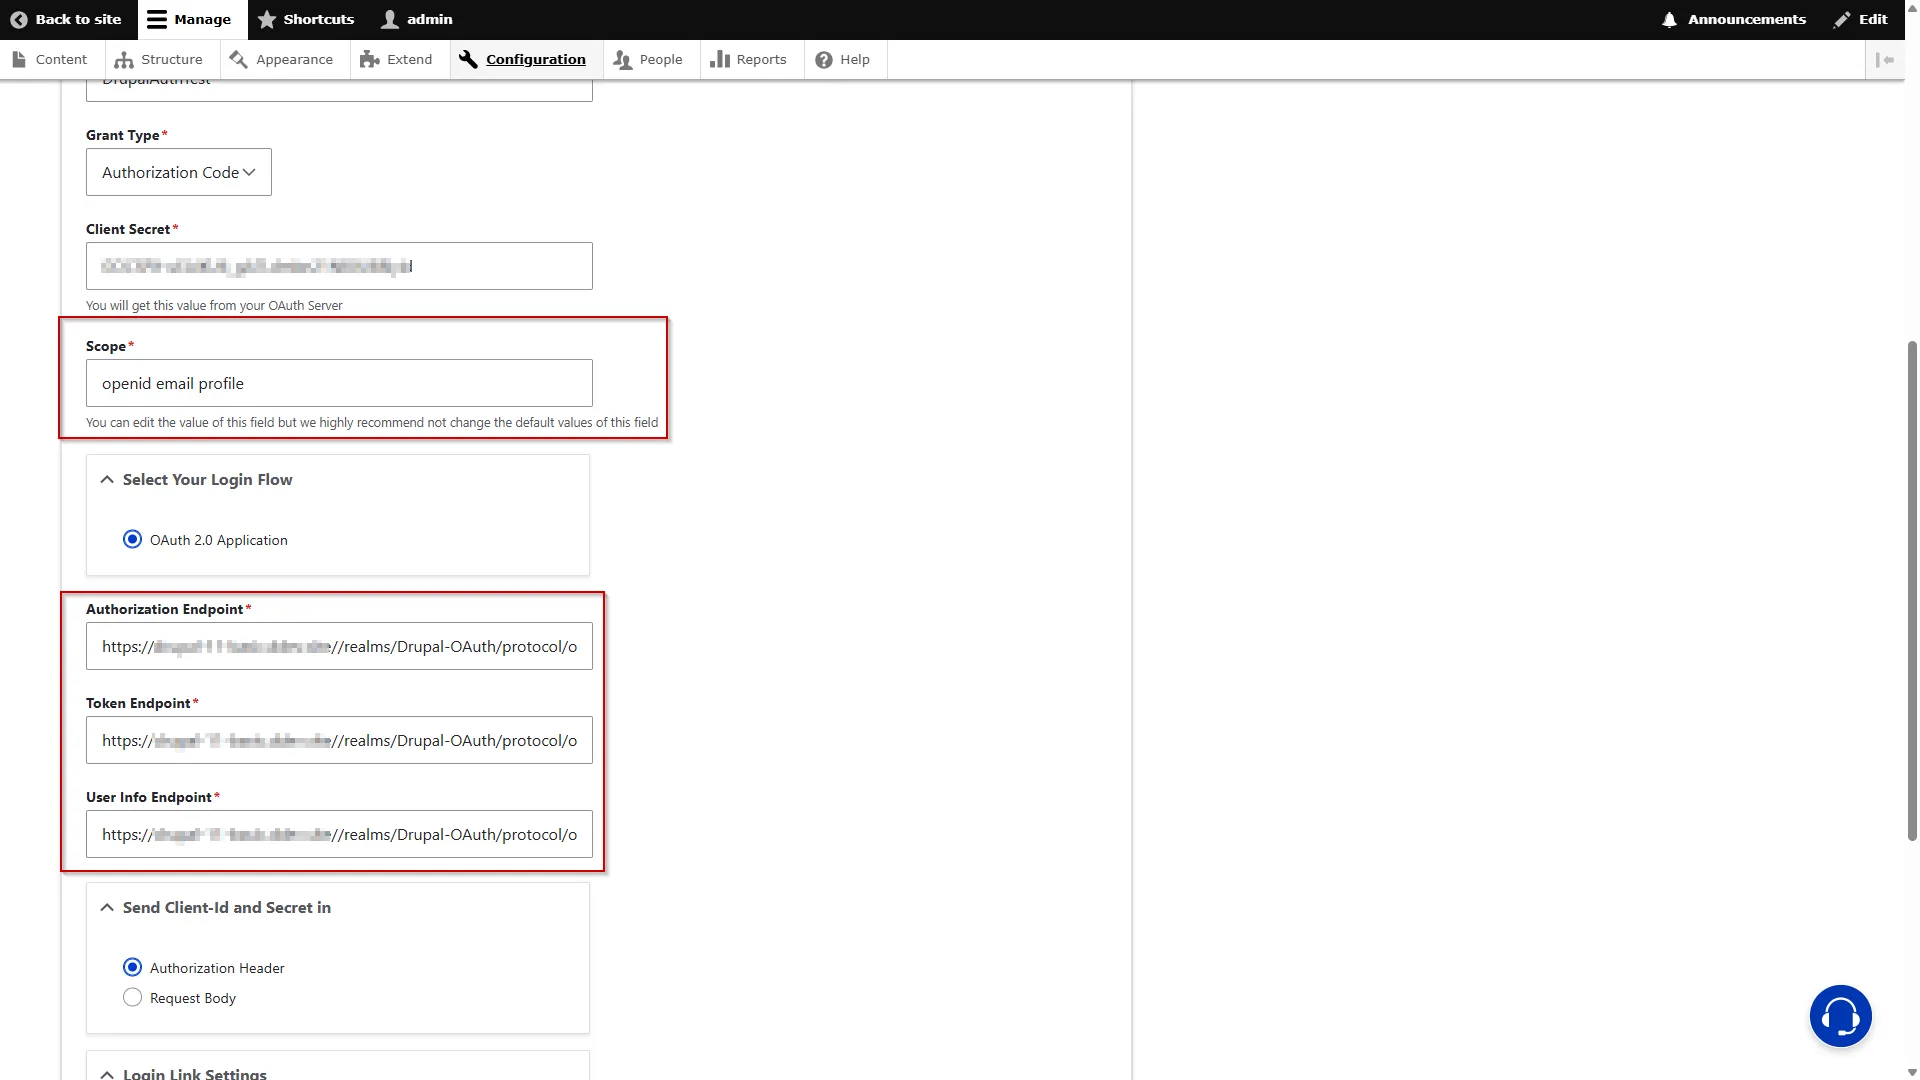
  • Chez Drupal Configurer OAuth onglet, remplacez "Keycloak_base_URL" par le copié URL du domaine Keycloak et le nom de royaume avec le nom de royaume copié dans le Autoriser le point de terminaison, Point de terminaison du jeton d'accès et Obtenir le point de terminaison des informations utilisateur champs de texte. Ensuite, cliquez sur le Enregistrer la configuration bouton pour continuer.
  • Saisissez les informations suivantes dans les champs de texte correspondants de l’onglet Configurer OAuth du module Drupal OAuth Client.

    Domaine profil de messagerie openid
    Autoriser le point de terminaison (URL de base Keycloak)/realms/{realm-name}/protocol/openid-connect/auth
    Point de terminaison du jeton d'accès (URL de base Keycloak)/realms/{realm-name}/protocol/openid-connect/token
    Obtenir le point de terminaison des informations utilisateur (URL de base de Keycloak)/realms/{realm-name}/protocol/openid-connect/userinfo
Keycloak OAuth/OIDC Single Sign On - Coller le nom du domaine et enregistrer la configuration

Intégration de Drupal avec Keycloak :

  • Accédez au module miniOrange OAuth Client.
  • In Ajouter onglet, collez le copié identité du client et Secret client de Keycloak dans le identité du client et Secret client champ de texte.
Drupal-Auth-SSO-Keycloak-Coller-Informations d'identification du client

  • Chez Drupal Configurer OAuth onglet, remplacez "Keycloak_base_URL" par le copié URL du domaine Keycloak et le nom de royaume avec le nom de royaume copié dans le Autoriser le point de terminaison, Point de terminaison du jeton d'accès et Obtenir le point de terminaison des informations utilisateur champs de texte. Ensuite, cliquez sur le Enregistrer la configuration bouton pour continuer.
  • Saisissez les informations suivantes dans les champs de texte correspondants de l’onglet Configurer OAuth du module Drupal OAuth Client.

    Domaine profil de messagerie openid
    Autoriser le point de terminaison (URL de base Keycloak)/realms/{realm-name}/protocol/openid-connect/auth
    Point de terminaison du jeton d'accès (URL de base Keycloak)/realms/{realm-name}/protocol/openid-connect/token
    Obtenir le point de terminaison des informations utilisateur (URL de base de Keycloak)/realms/{realm-name}/protocol/openid-connect/userinfo
Keycloak OAuth/OIDC Single Sign On - Coller le nom du domaine et enregistrer la configuration


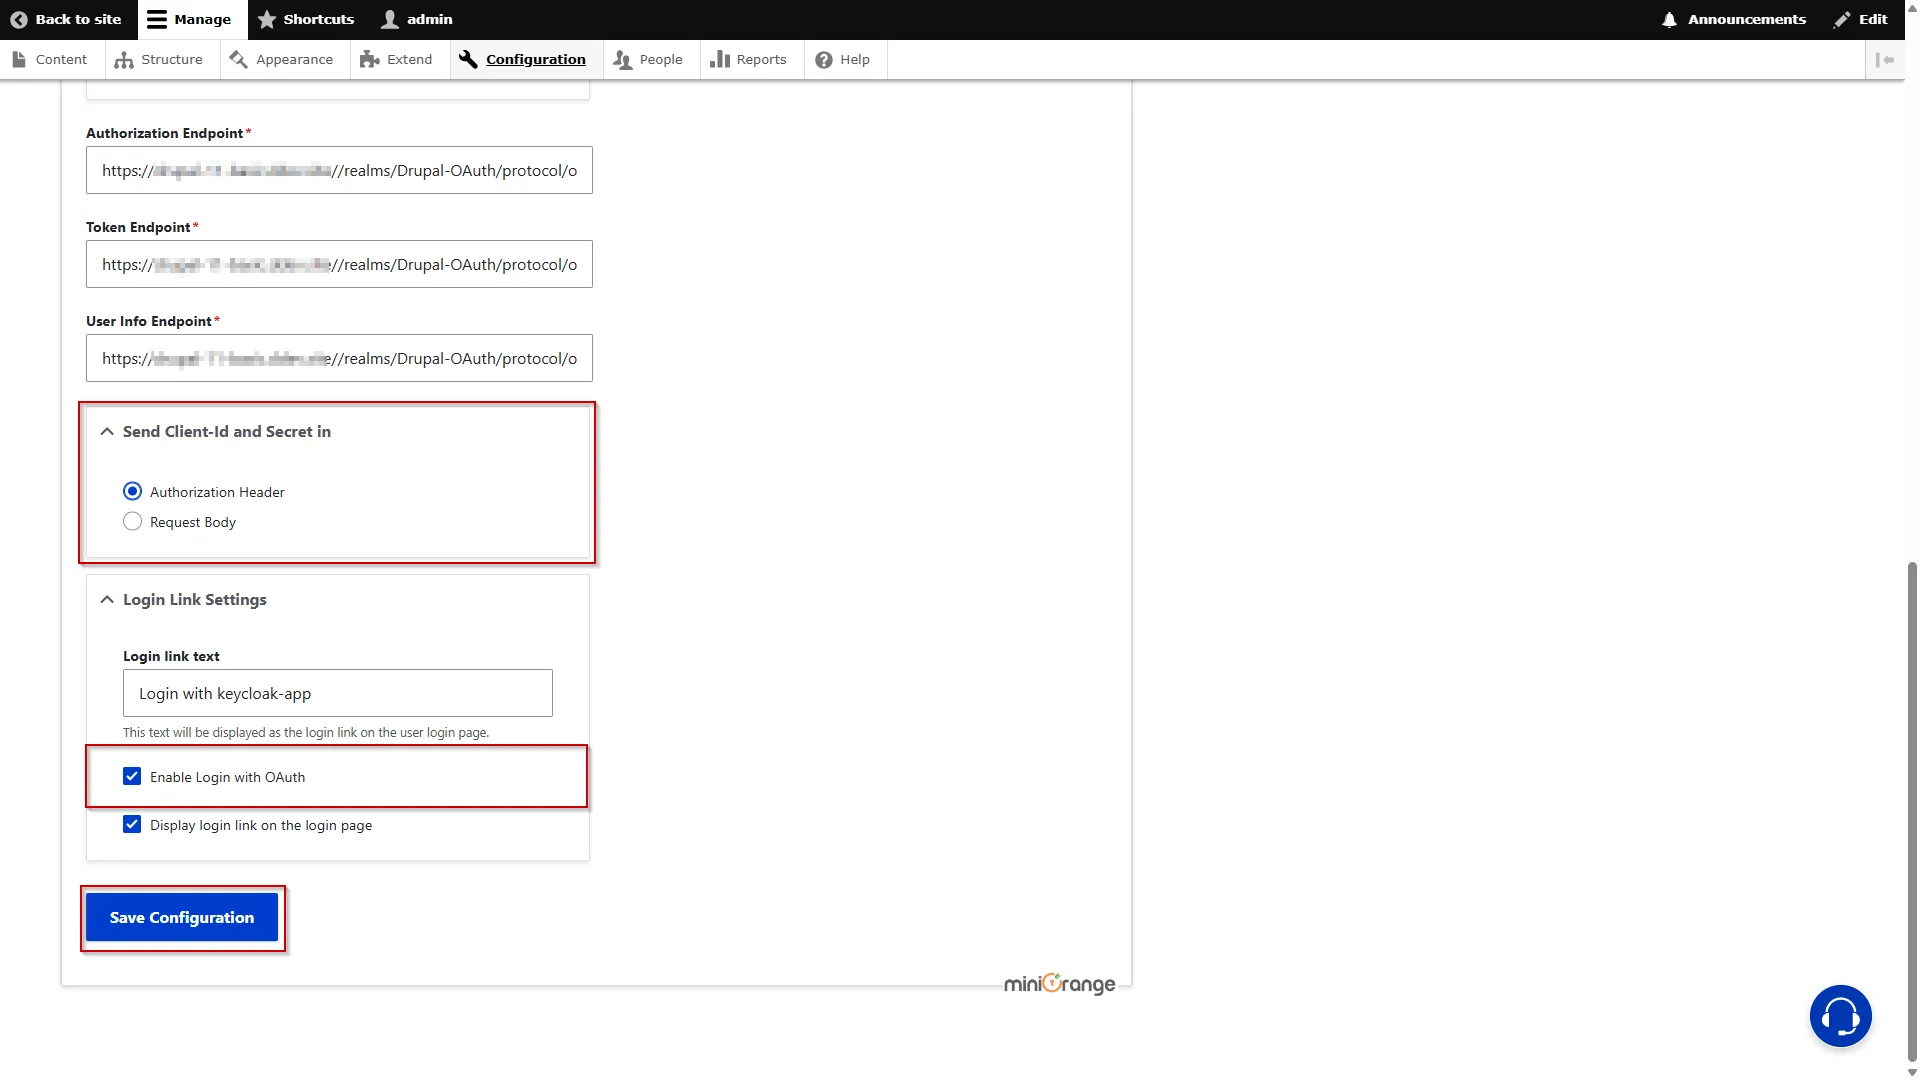
  • Le Envoyer l'ID client et le secret dans Cette case à cocher vous permet de spécifier si l'ID client et le secret doivent être inclus dans l'en-tête ou le corps de la requête de jeton de point de terminaison. En cas de doute, vous pouvez conserver les paramètres par défaut.
  • Cliquez sur la case à cocher pour Activer la connexion avec OAuth, faites défiler vers le bas et cliquez sur l'icône Enregistrer la configuration .
Drupal OAuth OpenID OIDC Single Sign On (SSO) Activation de la case à cocher Connexion avec OAuth et cliquez sur Enregistrer la configuration

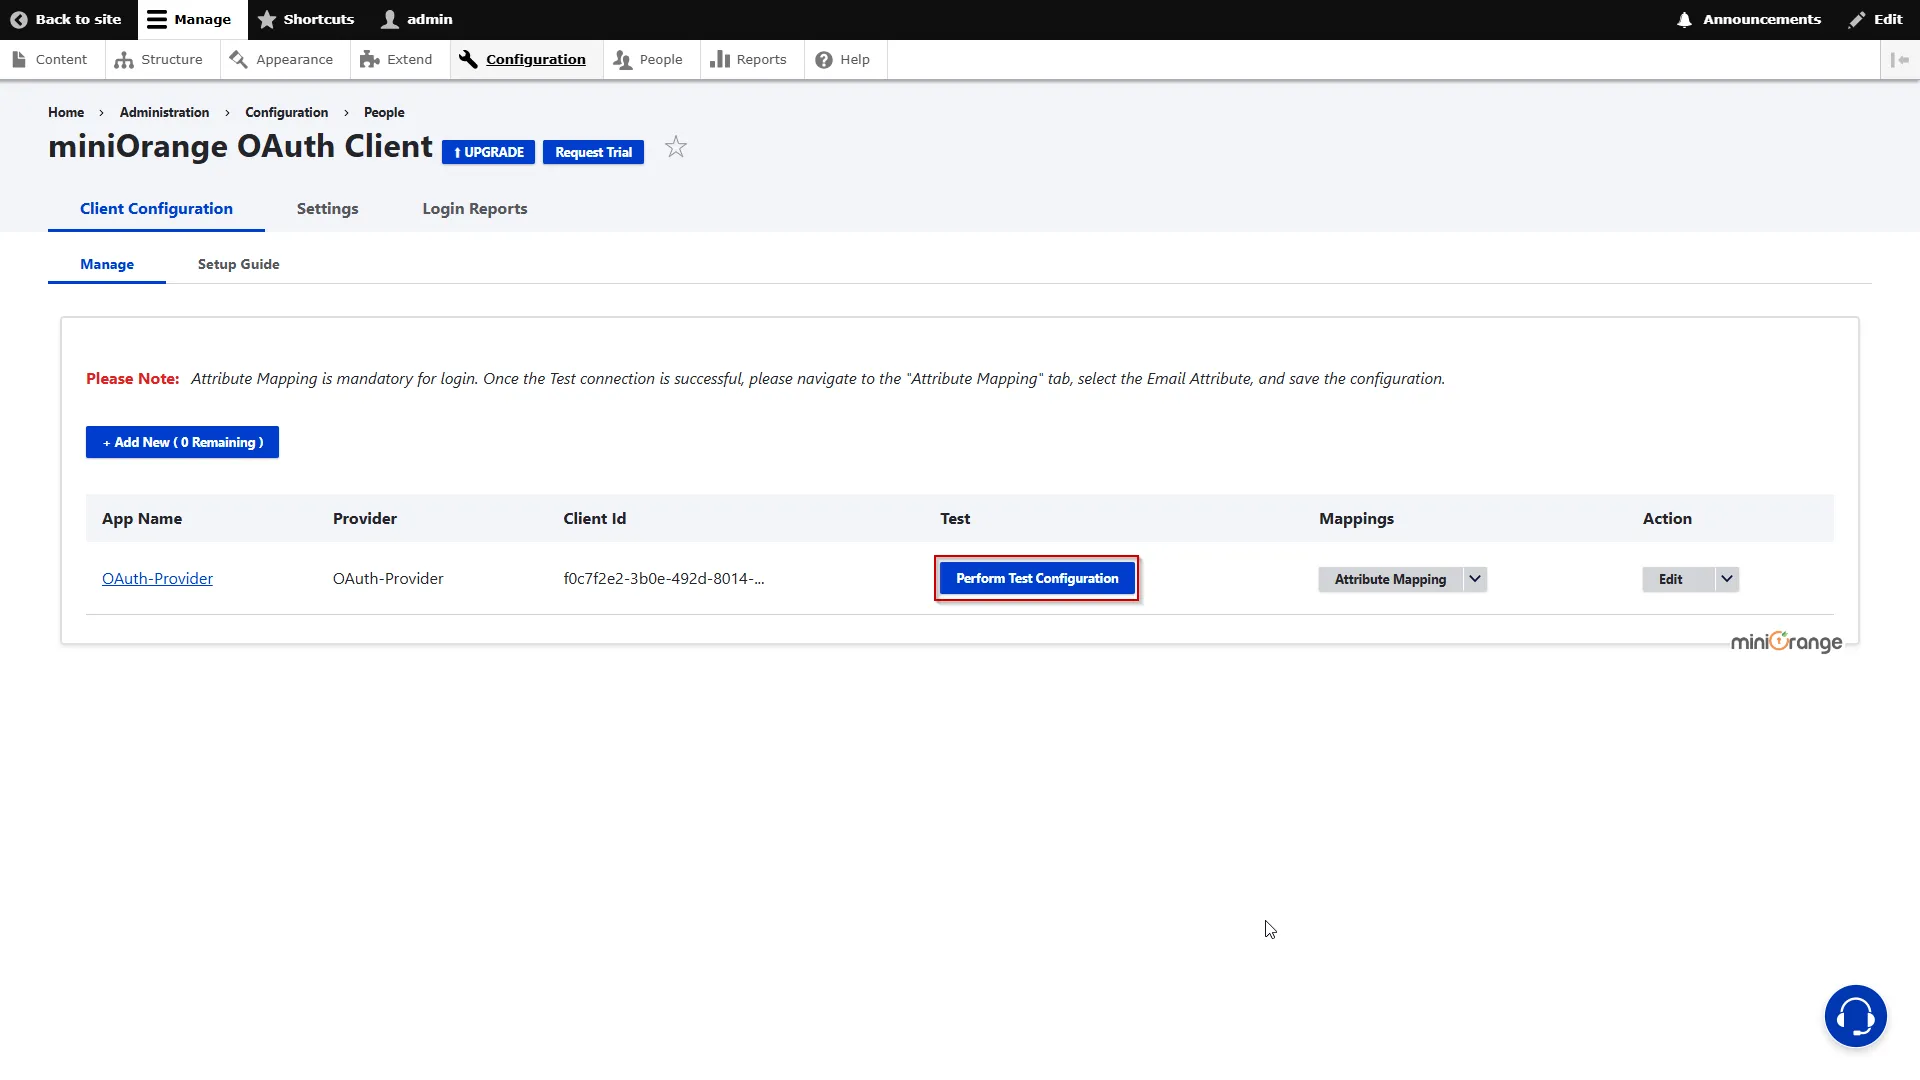
  • Après avoir enregistré avec succès les configurations, veuillez cliquer sur le Effectuer une configuration de test bouton pour tester la connexion entre Drupal et le fournisseur OAuth.
Vérification de la connexion avec le fournisseur OAuth pour la configuration du client OAuth OIDC
  • Dans une fenêtre contextuelle de configuration de test, si vous n'avez aucune session active sur le même navigateur, vous serez invité à vous connecter au fournisseur OAuth. Une fois connecté, la liste des attributs reçus du fournisseur OAuth vous sera fournie.
  • Sélectionnez le Attribut d'e-mail dans le menu déroulant dans lequel l'identifiant e-mail de l'utilisateur est obtenu et cliquez sur le OK .
  • Notez et contactez-nous - SSO entre deux sites WordPress

    Remarque : le mappage de l’attribut Email est obligatoire pour effectuer l’authentification unique (SSO), c’est-à-dire se connecter au site Drupal avec les identifiants du fournisseur OAuth.

Client OAuth Drupal - sélectionnez l'attribut de courrier électronique
  • Sur le Cartographie des attributs et des rôles onglet, veuillez sélectionner l'onglet Attribut de nom d'utilisateur dans la liste déroulante et cliquez sur le Enregistrer la configuration .
Client OAuth Drupal - sélectionnez l'attribut utilisateur et cliquez sur Enregistrer la configuration
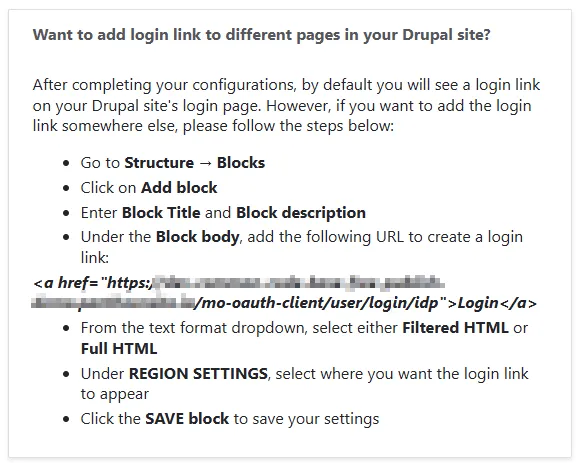
  • Déconnectez-vous et accédez à la page de connexion de votre site Drupal. Vous y trouverez automatiquement un lien « Connexion avec un fournisseur OAuth ». Si vous souhaitez ajouter le lien SSO à d'autres pages, suivez les étapes indiquées dans l'image ci-dessous :
Client OAuth Drupal - ajouter un lien sur d'autres pages

Tester la connexion entre Drupal et le fournisseur OAuth

  • Après avoir enregistré avec succès les configurations, cliquez sur le bouton Effectuer une configuration de test bouton pour tester la connexion entre Drupal et le fournisseur OAuth.
Vérification de la connexion avec le fournisseur OAuth pour la configuration du client OAuth OIDC
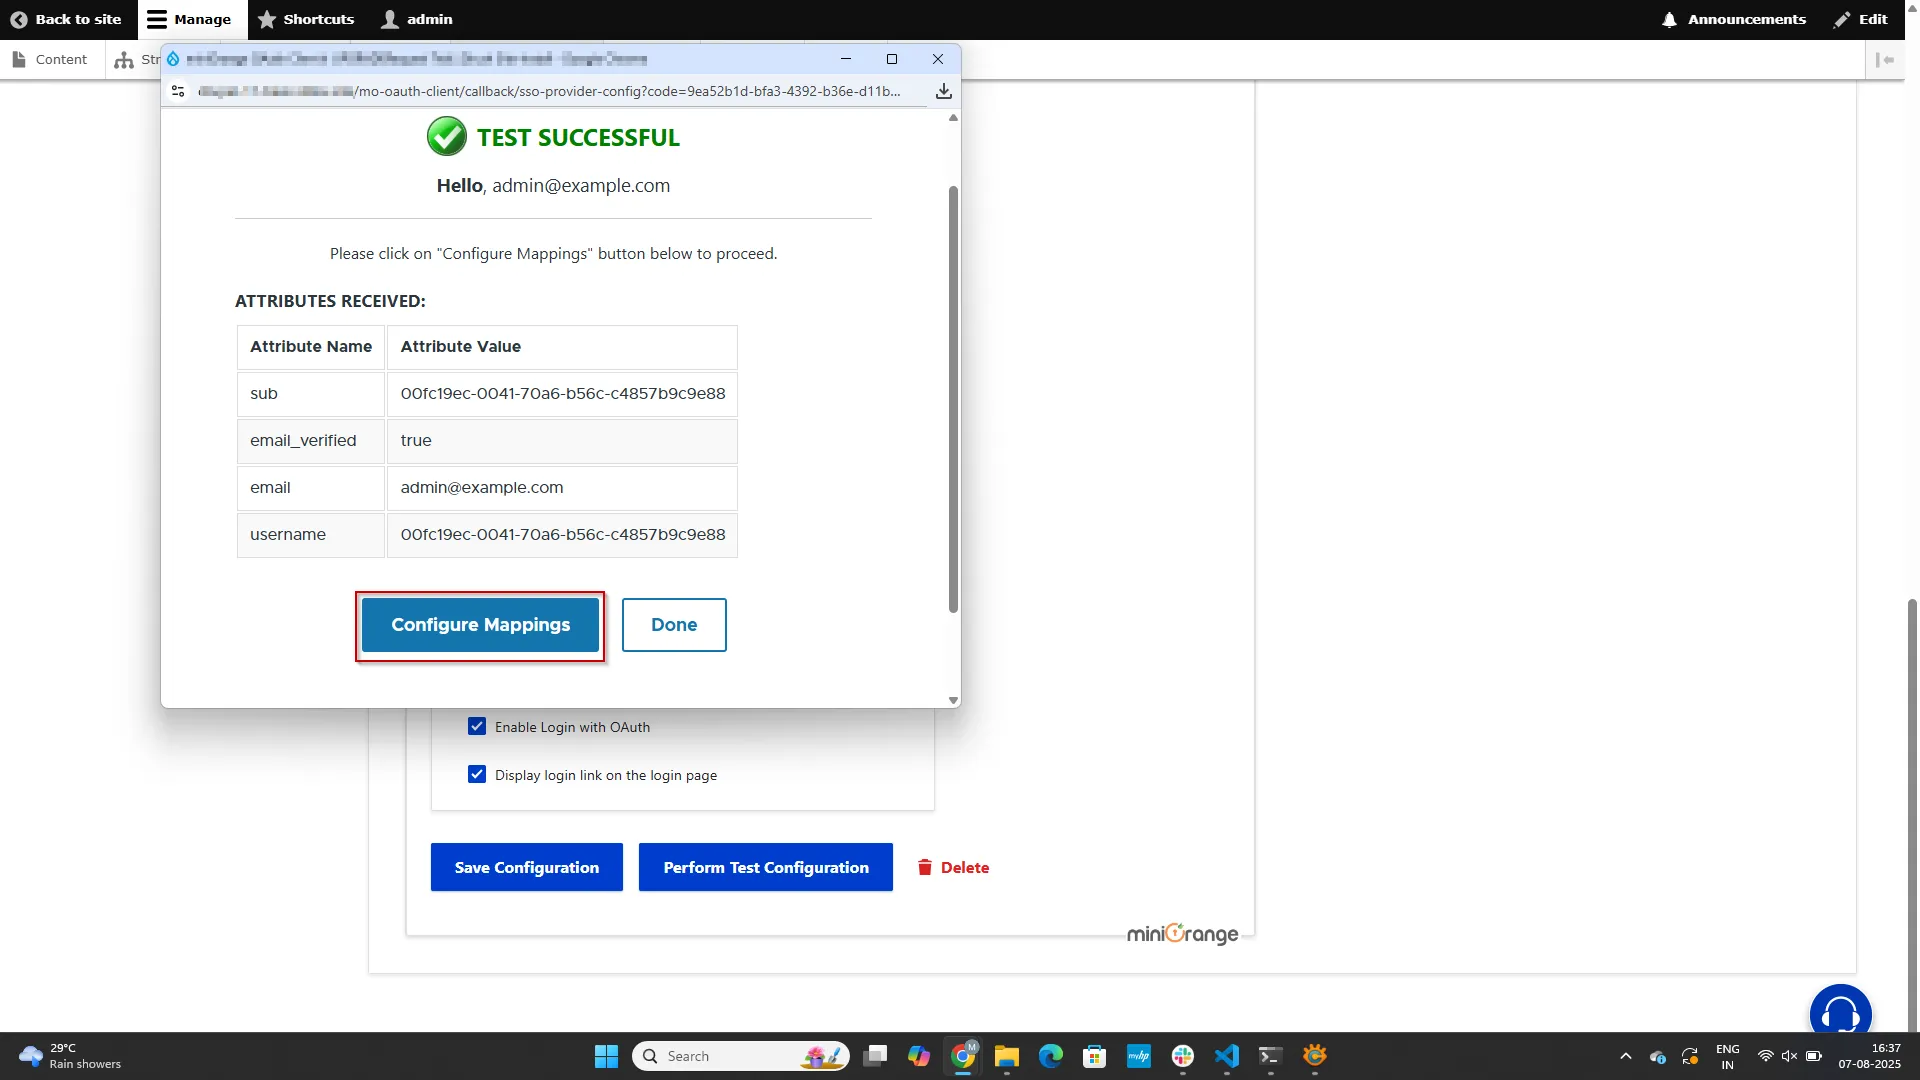
  • Dans une fenêtre contextuelle de configuration de test, si vous n'avez aucune session active sur le même navigateur, vous serez invité à vous connecter au fournisseur OAuth. Une fois connecté, la liste des attributs reçus du fournisseur OAuth vous sera fournie.
  • Cliquez sur le Configurer les mappages .
Client OAuth Drupal - sélectionnez l'attribut de courrier électronique
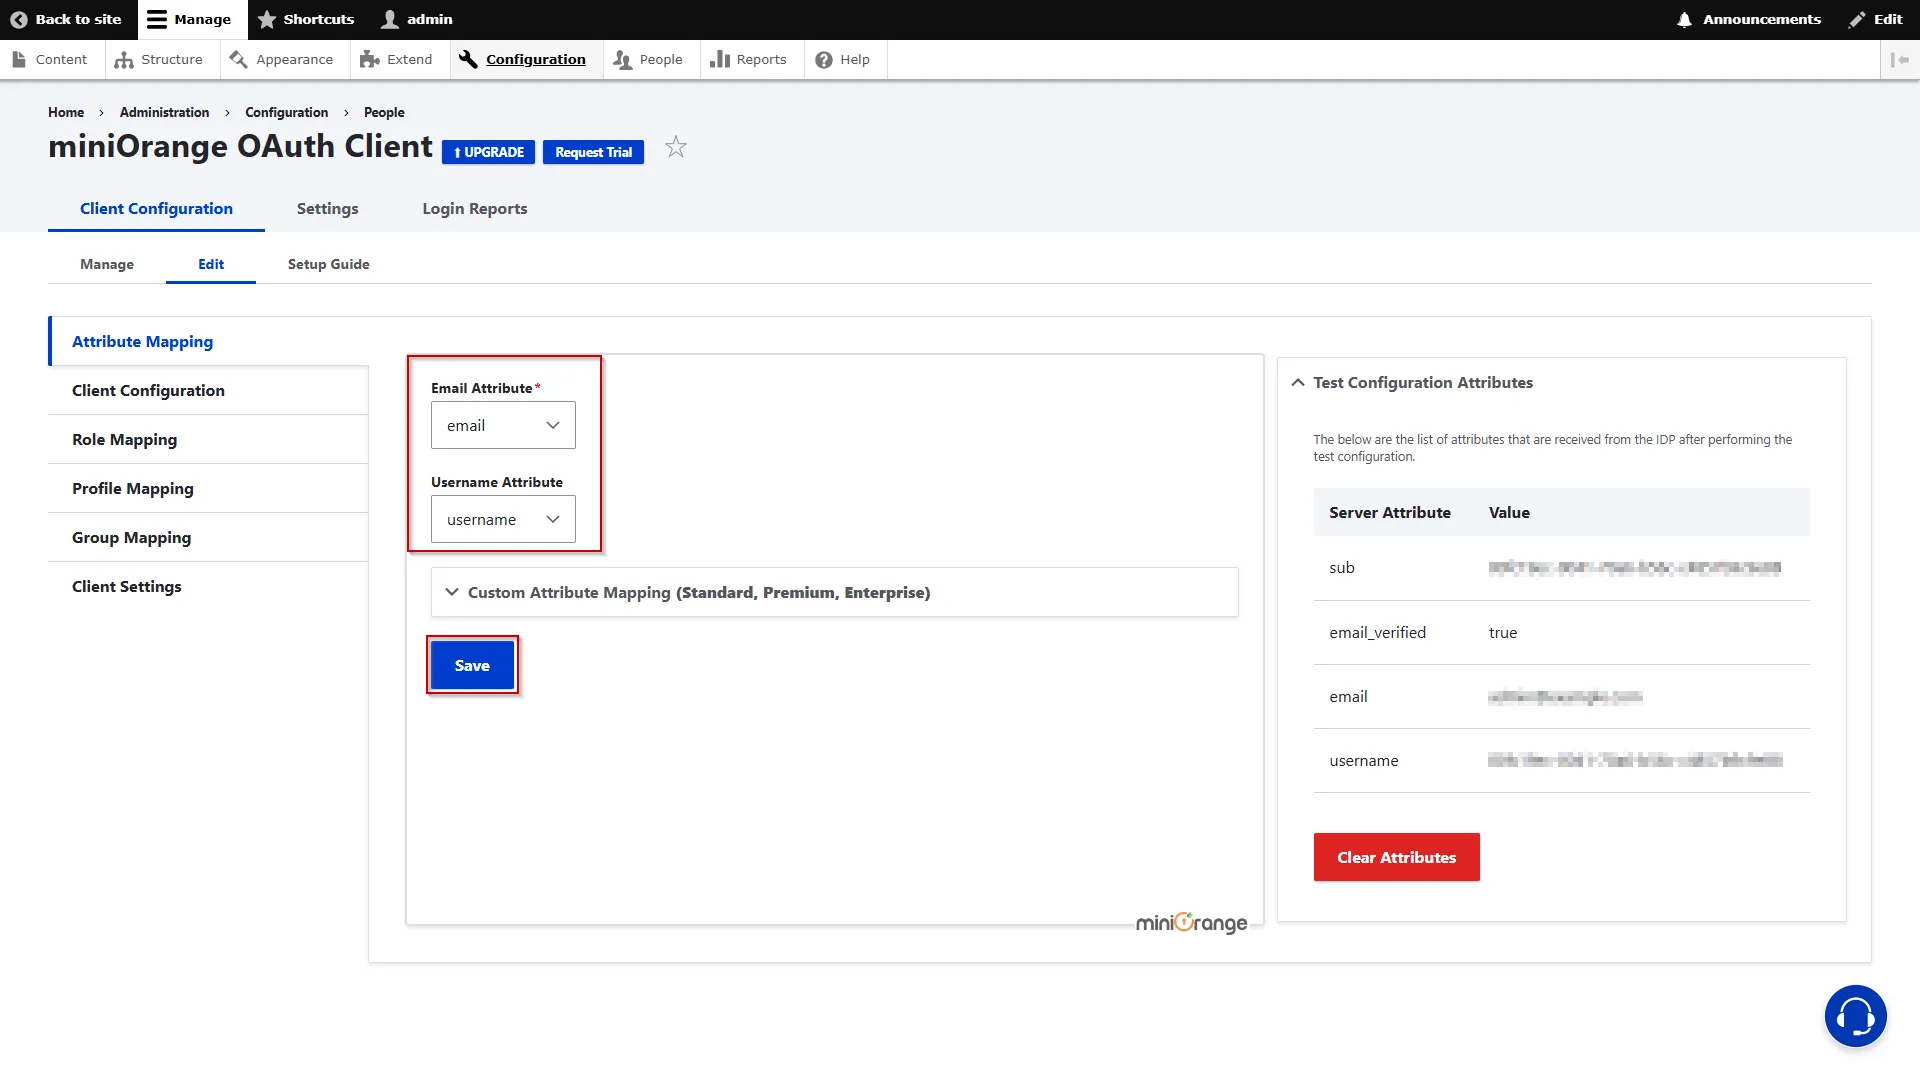
  • Sur le Cartographie d'attributs onglet, veuillez sélectionner l'onglet Attribut d'e-mail et Attribut de nom d'utilisateur dans la liste déroulante et cliquez sur le Enregistrer la configuration .
Notez et contactez-nous - SSO entre deux sites WordPress

Remarque : le mappage de l’attribut Email est obligatoire pour effectuer l’authentification unique (SSO), c’est-à-dire se connecter au site Drupal avec les identifiants du fournisseur OAuth.

Client OAuth Drupal - sélectionnez l'attribut utilisateur et cliquez sur Enregistrer la configuration
  • Déconnectez-vous et accédez à la page de connexion de votre site Drupal. Vous y trouverez automatiquement un lien « Connexion avec un fournisseur OAuth ». Si vous souhaitez ajouter le lien SSO à d'autres pages, suivez les étapes indiquées dans l'image ci-dessous :
Client OAuth Drupal - ajouter un lien sur d'autres pages


Si vous rencontrez des problèmes lors de la configuration ou si vous souhaitez des fonctionnalités supplémentaires, veuillez nous contacter à l'adresse drupalsupport@xecurify.com.

Plus de FAQ ➔

Suivez les étapes mentionnées ICI

Suivez les étapes mentionnées ICI

La fonctionnalité de déconnexion que vous avez mentionnée est le comportement par défaut d'un module. Elle vous déconnecte de Drupal, mais pas de votre application/fournisseur. Pour permettre au module de vous déconnecter de votre compte fournisseur/application (ce que vous souhaitez), vous devez effectuer les configurations suivantes : [ en savoir plus ]

Comme vous avez mis à niveau votre module Drupal vers une version payante et remplacé la version gratuite, vous devez d'abord activer le module payant. Veuillez suivre les étapes ci-dessous. [ En savoir plus ]


 Merci pour votre réponse. Nous reviendrons vers vous bientôt.

Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête

Nous vous contacterons dans les plus brefs délais !


ADFS_sso ×
Bonjour!

Besoin d'aide? Nous sommes ici !

soutenez