
Authentification de l'authentification unique (SSO) Keycloak avec OAuth via WordPress
Marché
Configurez l'authentification unique (SSO) sur votre site WordPress via Keycloak SSO grâce à l'extension OAuth & OpenID Connect. L'implémentation de l'authentification unique pour WordPress avec Keycloak permet aux utilisateurs de se connecter à vos sites web et applications avec un seul identifiant grâce au fournisseur OAuth Keycloak SSO. Keycloak agit comme fournisseur OAuth et WordPress comme client OAuth. L'authentification unique Keycloak pour WordPress assure une connexion fluide entre WordPress et Keycloak en un seul clic. Cette extension SSO pour WordPress offre également des fonctionnalités avancées de Keycloak SSO, telles que le mappage des attributs de profil utilisateur, le mappage des rôles et l'accès au site basé sur les domaines de messagerie de l'organisation. Vous pouvez également protéger l'intégralité de votre site WordPress grâce à l'authentification unique. L'extension Keycloak OAuth SSO pour WordPress sécurise le processus de connexion et améliore l'authentification des utilisateurs. Suivez les étapes du guide ci-dessous pour configurer votre authentification unique sur WordPress en installant cette extension.






Pré-requis : Téléchargement Et Installation
- Connectez-vous à votre instance WordPress en tant qu'administrateur.
- Aller sur WordPress Tableau de bord -> Plugins et cliquez sur Ajouter un nouveau.
- Rechercher un Authentification unique OAuth (SSO) plugin pour WordPress et cliquez sur Installer maintenant.
- Une fois installé cliquez sur Activer.
- Tout d'abord, Télécharger Keycloak et l'installer.
- Démarrez le serveur keycloak en fonction de votre version de keycloak. (Voir le tableau ci-dessous)
| Pour la version Keycloak 16 et inférieure |
Accédez au répertoire racine de keycloak bin standalone.sh |
| Pour la version Keycloak 17 et supérieure |
Accédez au répertoire racine de keycloak coffre kc.bat et exécutez les commandes ci-dessous.
|
Étapes de configuration
Étape 1 : configurer Keycloak en tant que fournisseur OAuth
Suivez les étapes suivantes pour configurer Keycloak comme fournisseur d'identité (IdP) afin de mettre en œuvre l'authentification unique (SSO) Keycloak avec WordPress.
Sélectionnez la version Keycloak :
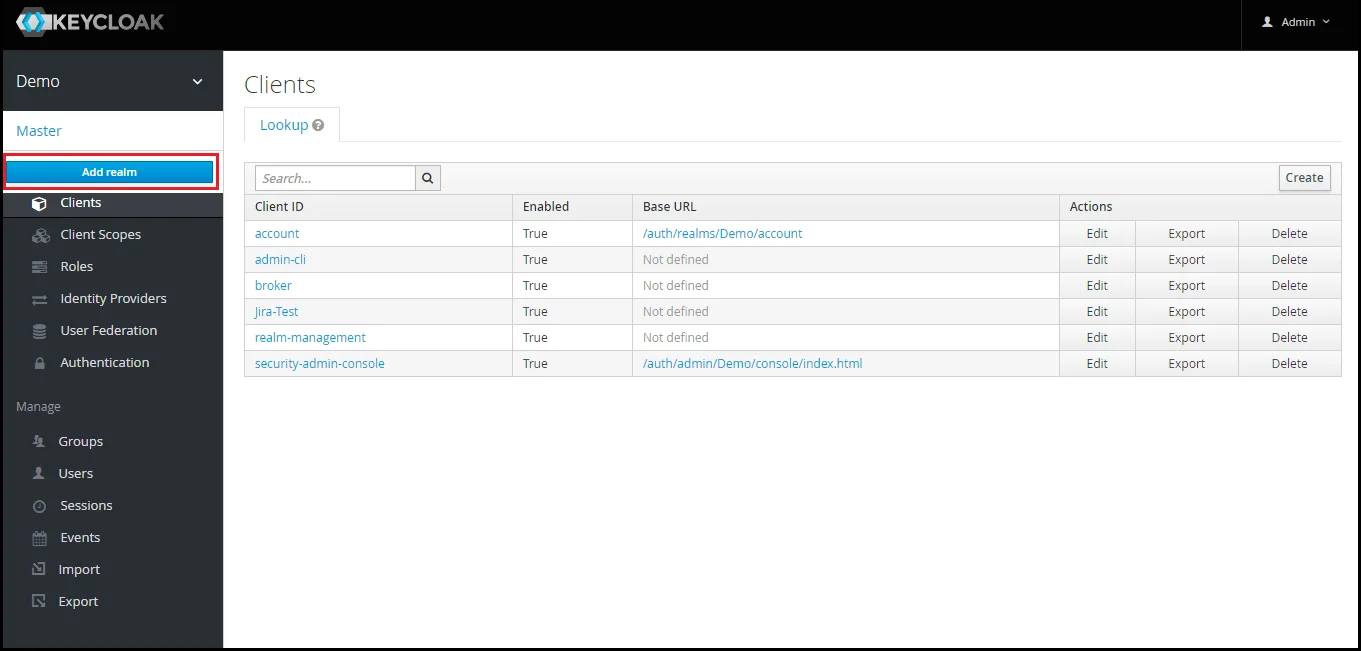
- Ajouter un royaume : Connectez-vous maintenant à la console d'administration de Keycloak et accédez au royaume souhaité. Vous pouvez ajouter un nouveau royaume en sélectionnant Ajouter un royaume option.
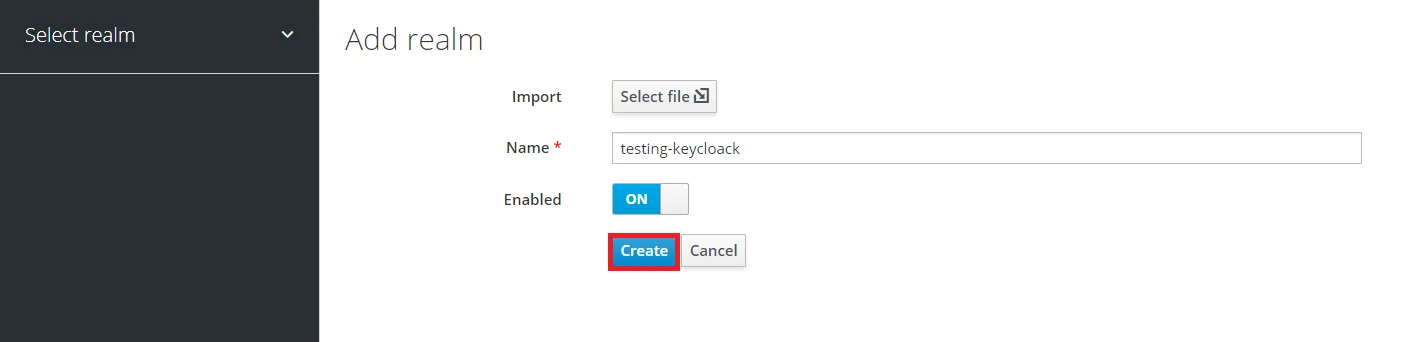
- Créer un royaume : Entrer Nom de domaine et gardez le nom du royaume à portée de main car il sera nécessaire plus tard pour configurer le Domaine sous le plugin OAuth Client. Cliquez sur CREATE pour ajouter un royaume.
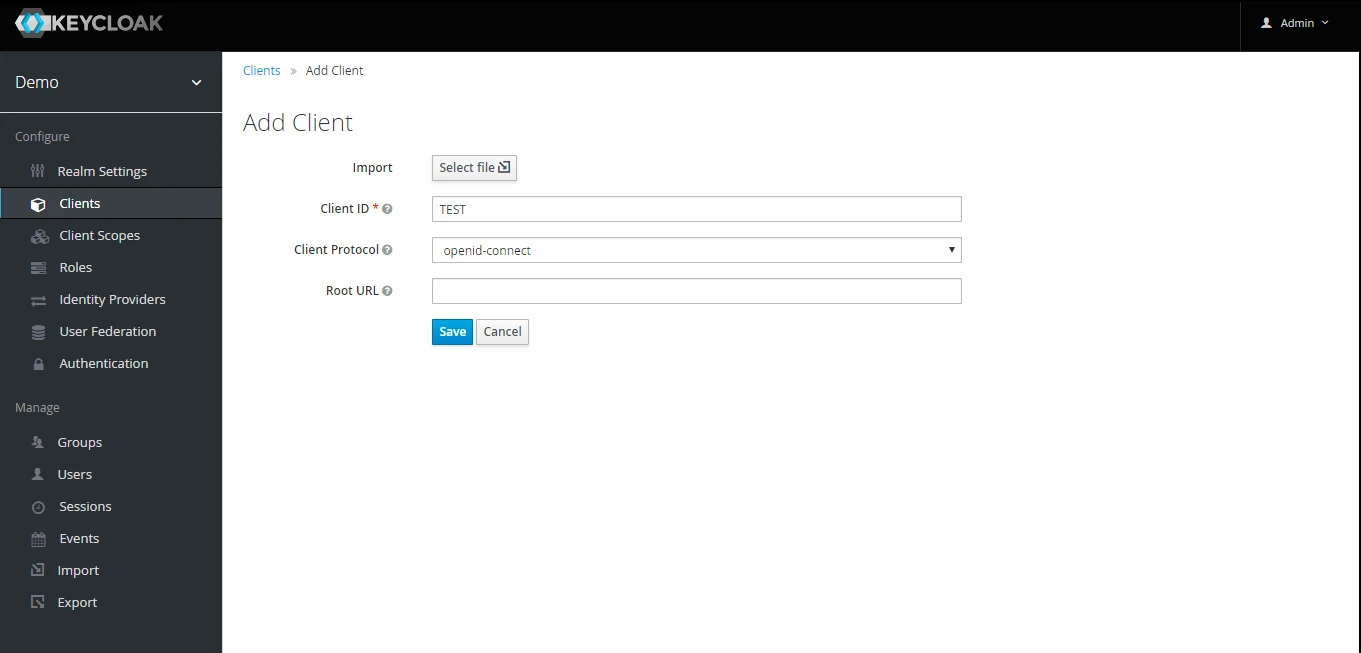
- Créez un client OpenID : Cliquez sur le ANNONCEURS et choisissez créer des pour créer un nouveau client. Entrez l'identifiant client et sélectionnez le protocole client openeid-connecter et sélectionnez Enregistrer.
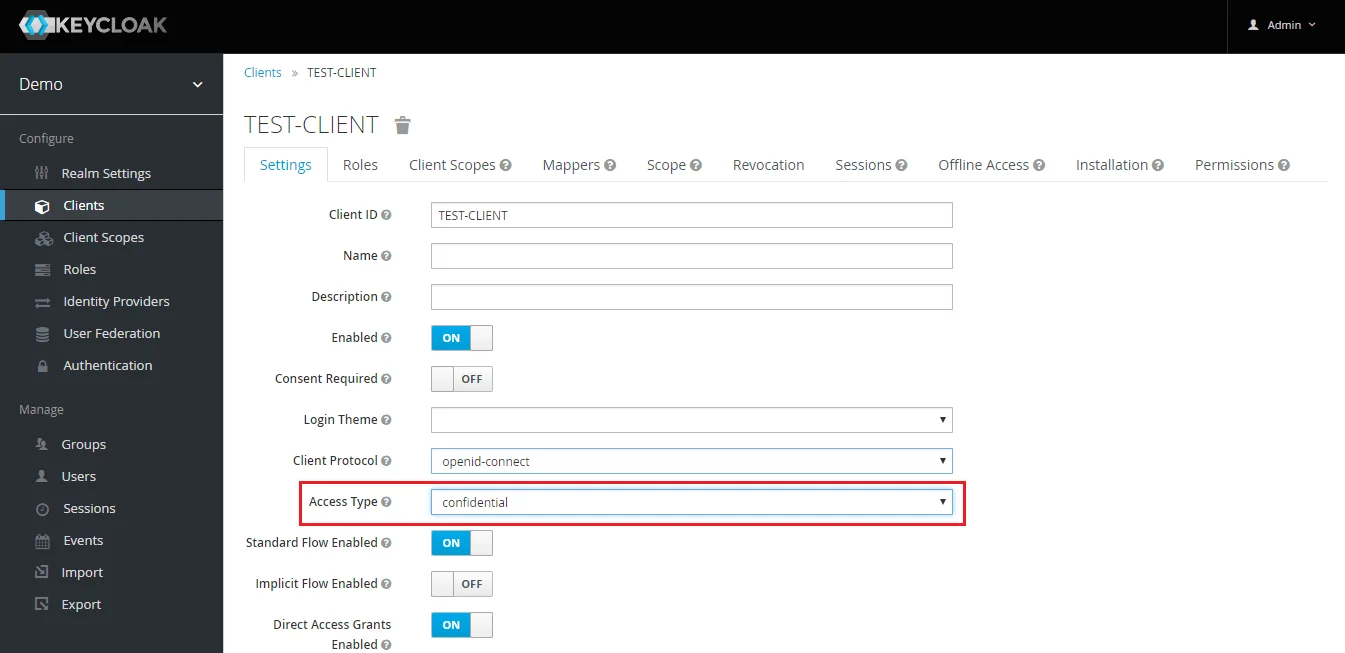
- Modifier le type d'accès : Une fois le client créé, modifiez son type d'accès en confidentielles.
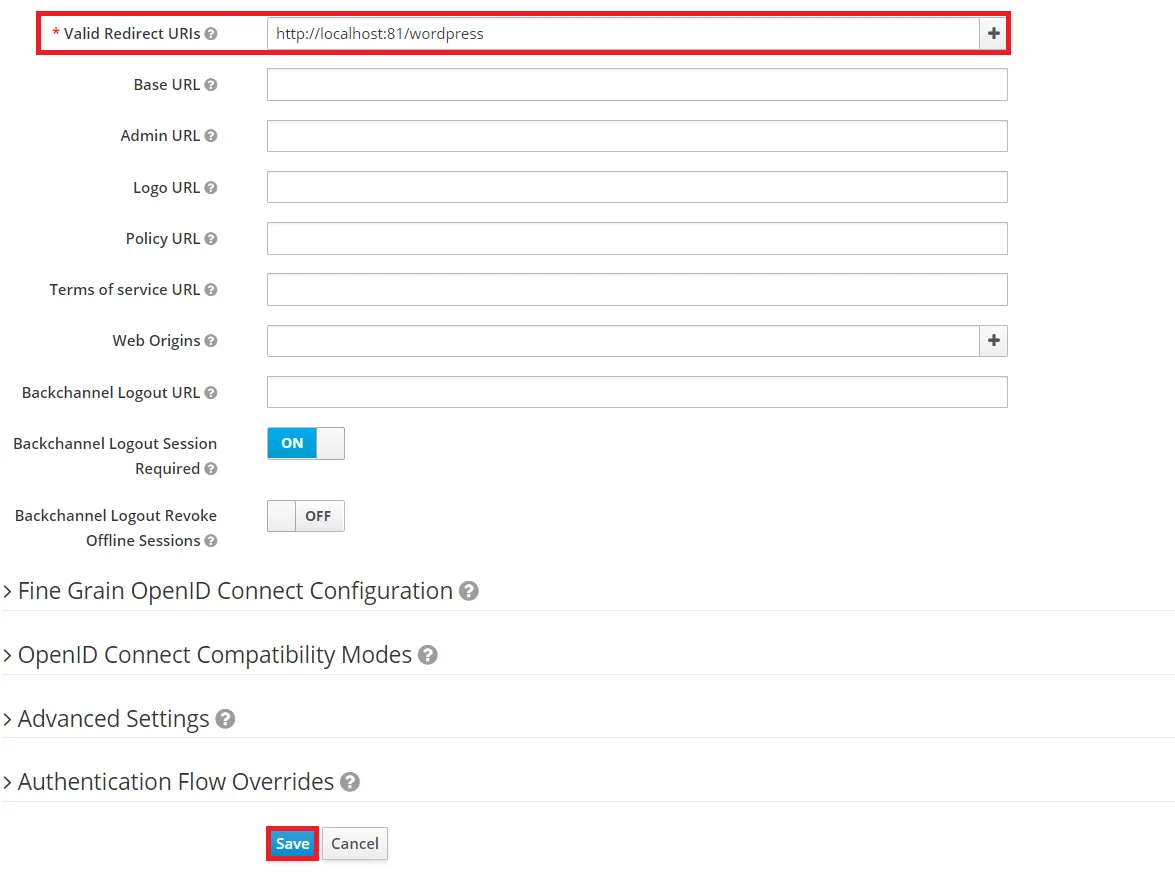
- Saisissez des URI de redirection valides : Copiez l'URL de rappel du plugin, puis cliquez sur
SAUVEGARDER. Ex -- https://
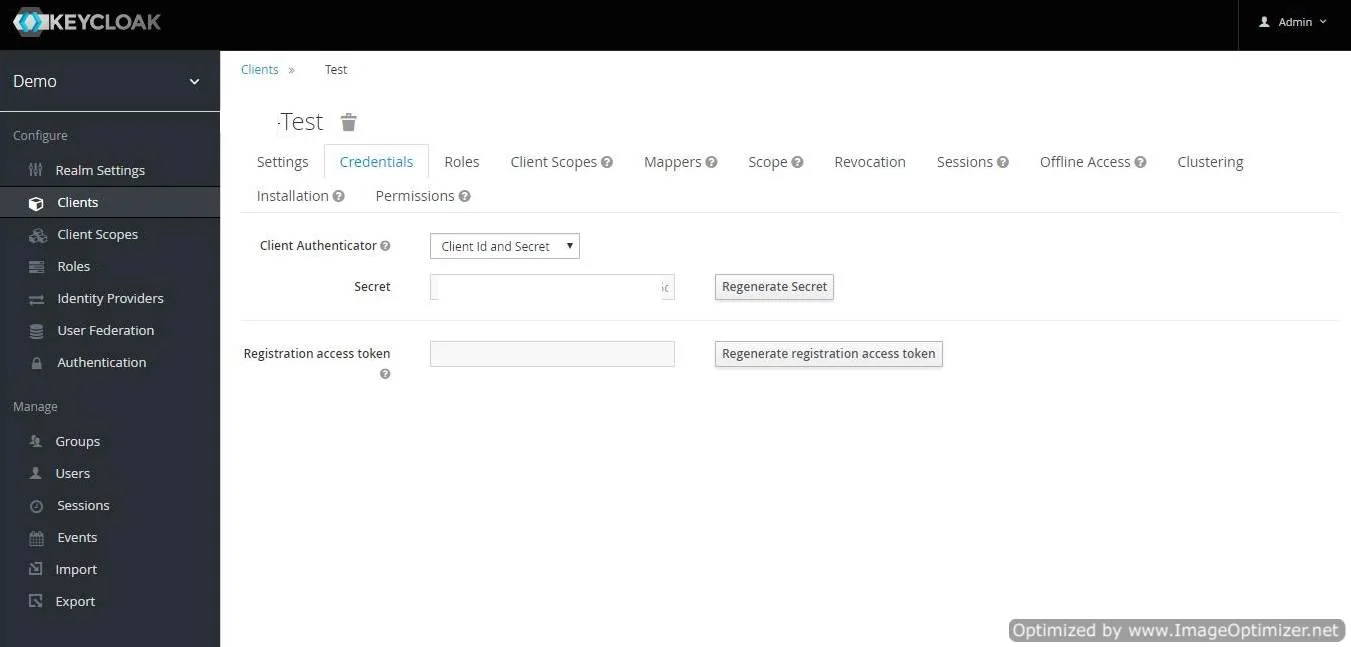
/oauth/rappel - Obtenez le secret client : Nous devons maintenant obtenir le secret client. Alors sélectionnez ANNONCEURS et sélectionnez les informations d'identification et copiez votre secret à partir d'ici.
- Configuration du plugin : Entrez copié Secret client sous Secret client dans le plug-in OAuth Client et saisissez le Nom du client sous le champ ID client.
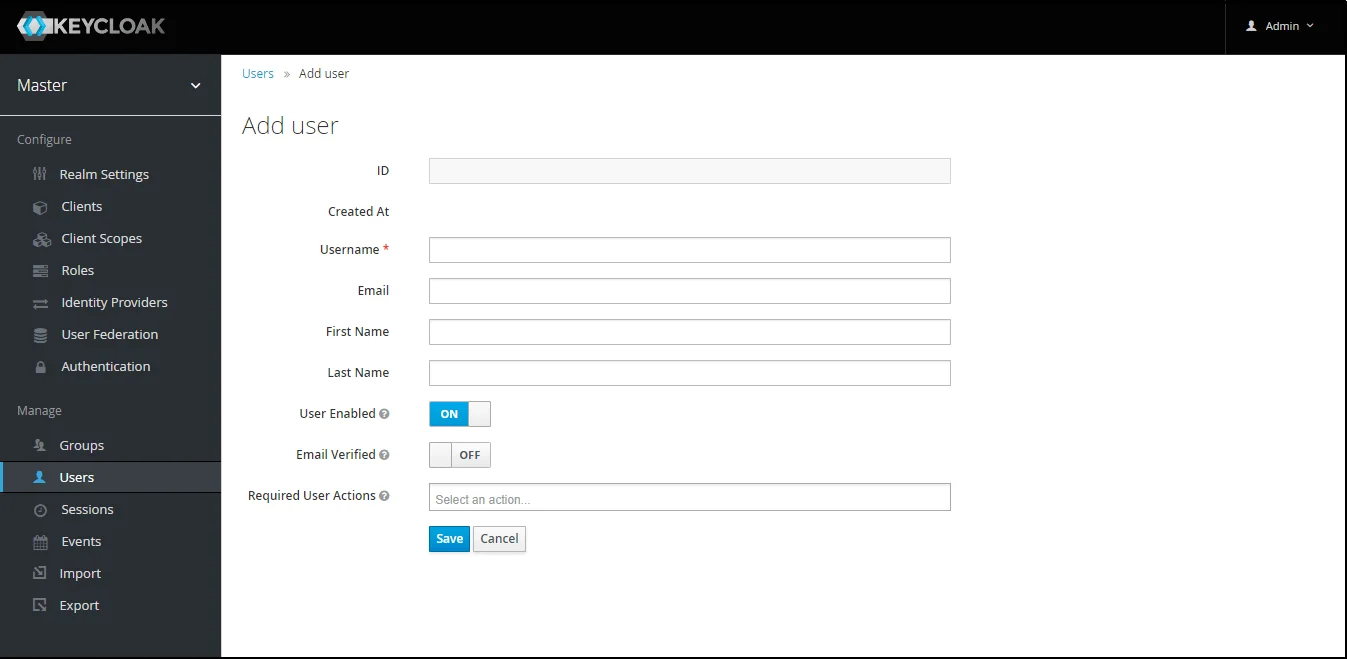
- Ajouter un utilisateur : Nous devons ajouter des utilisateurs au royaume qui pourront accéder aux ressources du royaume. Clique sur le Utilisateurs et choisissez de Ajoutez un nouvel utilisateur.
- Configuration utilisateur: Une fois l’utilisateur créé, l’action suivante doit être effectuée sur lui.
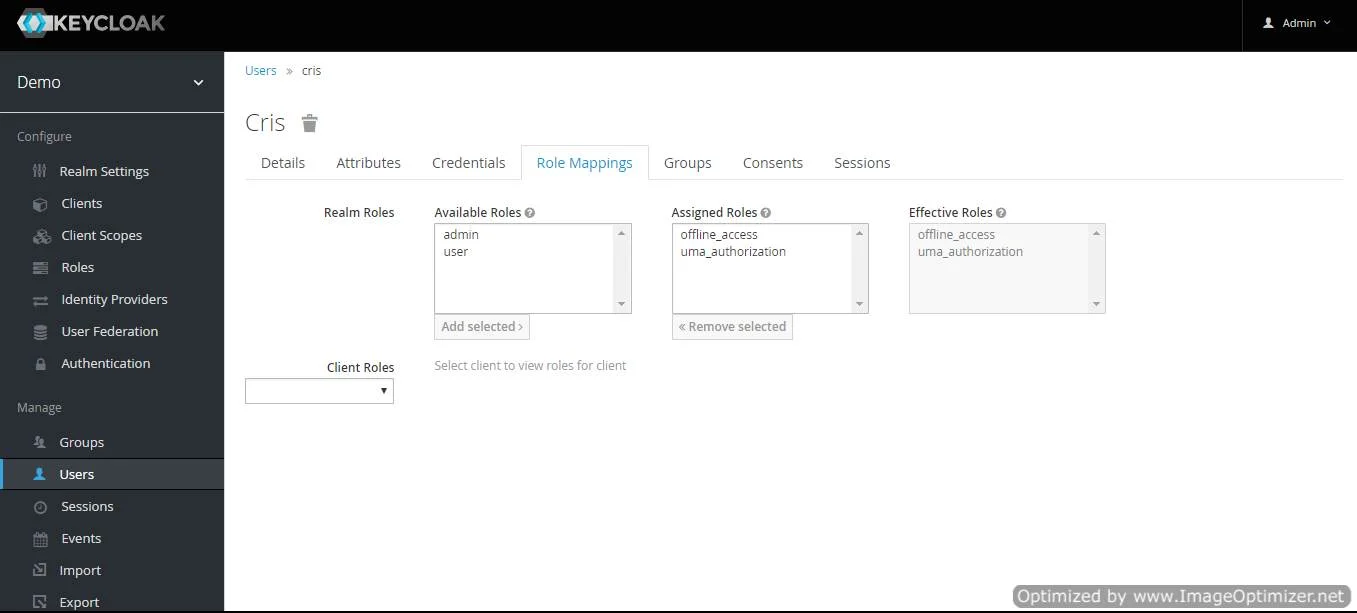
- Utilisateur de la carte : Nous devons mapper l'utilisateur à un rôle. Cliquer sur Mappages de rôles et attribuez à l'utilisateur le rôle souhaité parmi les rôles disponibles et en cliquant sur ajouter sélectionnée.
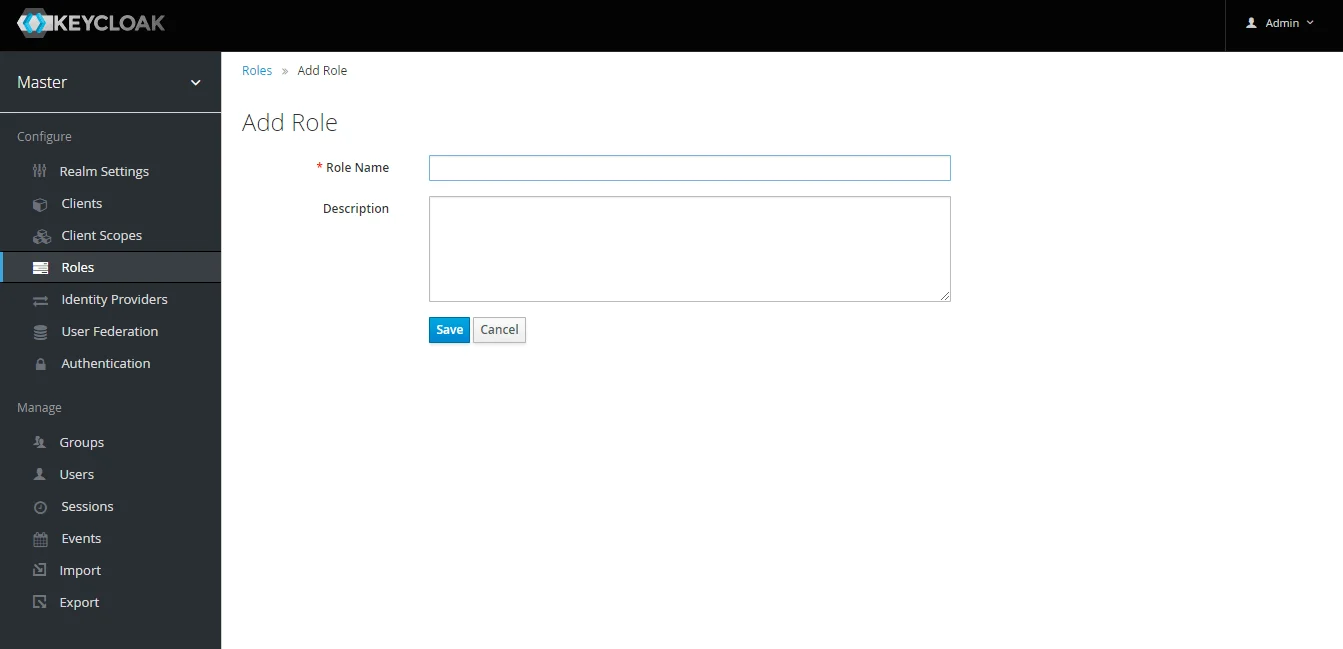
- Créer un RÔLE : Le rôle sera utilisé par vos applications pour définir quels utilisateurs seront autorisés à accéder à l'application. Cliquez sur le Rôles et choisissez Ajouter Rôle.
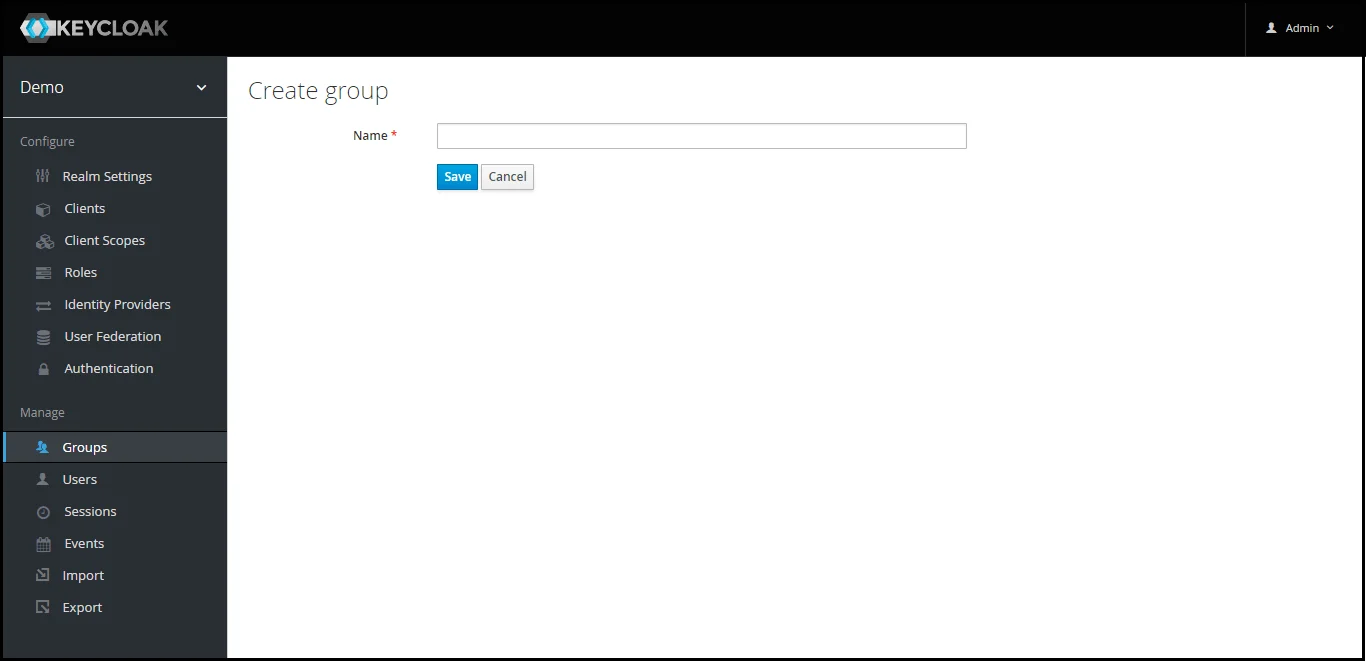
- Créer des groupes : Cliquez sur le Groupes et choisissez NOUVEAU créer un nouveau groupe.
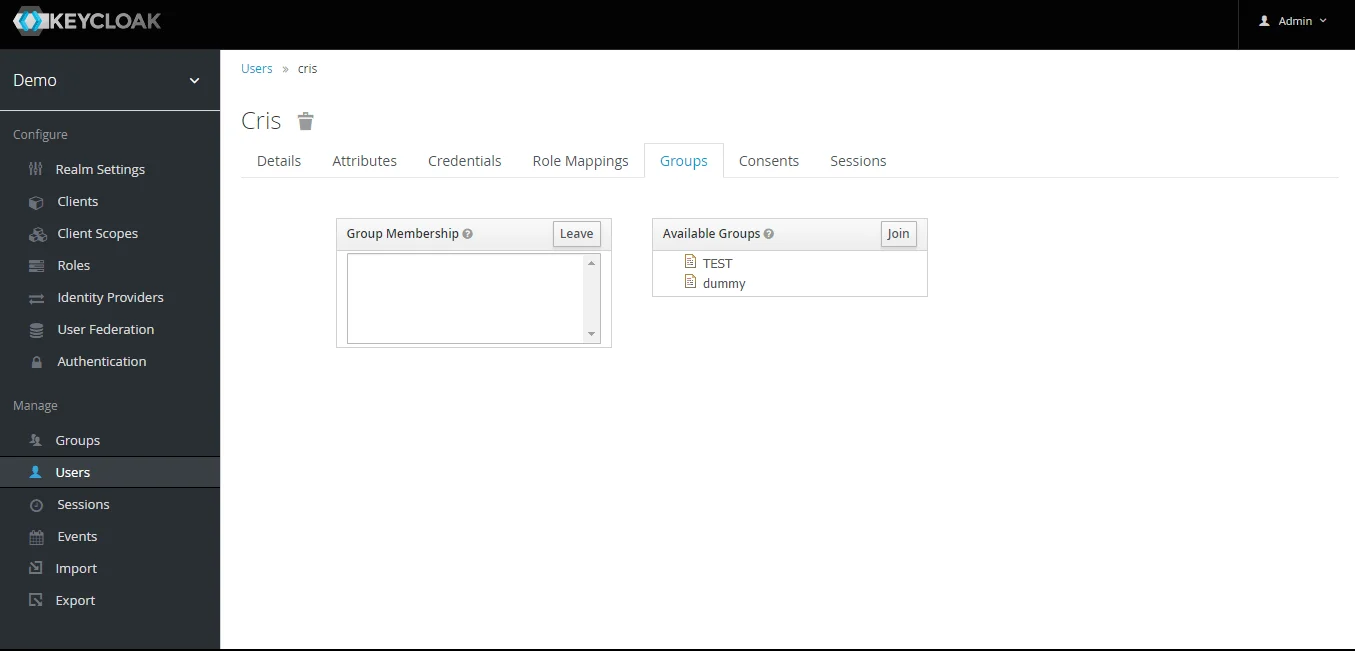
- Attribuer un utilisateur au groupe : Sélectionnez l'utilisateur que vous souhaitez ajouter au groupe. Choisissez l'option Groupes dans l'onglet, puis sélectionnez le nom du groupe et cliquez sur rejoindre.
- Mappeur de groupe Keycloak : Maintenant, pour obtenir les détails du groupe, nous devons effectuer son mappage client avec l'appartenance au groupe, sinon les détails du groupe ne seront pas récupérés. Donc dans Espace client, sélectionnez votre client puis cliquez sur mappeur->créer.
- Maintenant, sélectionnez type de mappeur as Appartenance à un groupe et entrez le nom et nom de la revendication du jeton c'est-à-dire le nom de l'attribut correspondant aux groupes qui seront récupérés. Désactivez le chemin d'accès complet au groupe, Ajouter au jeton d'identification et Ajouter au jeton d'accès, puis cliquez sur Enregistrer.
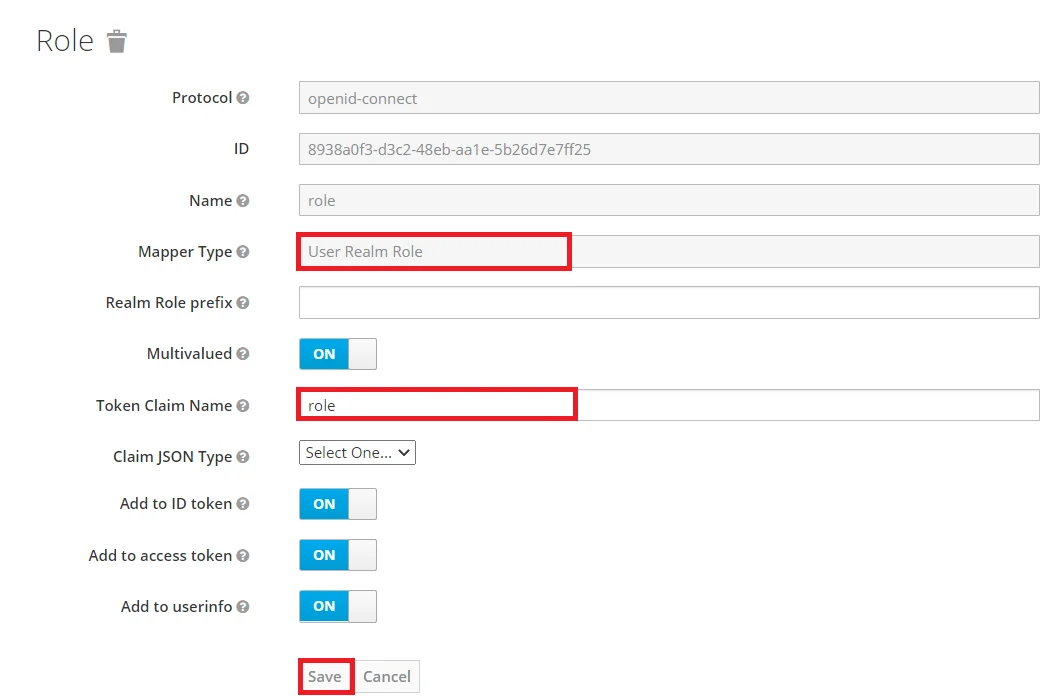
- Mappeur de rôle Keycloak : Maintenant, pour obtenir les détails du rôle, nous devons effectuer son mappage client avec l'appartenance au rôle, sinon les détails du rôle ne seront pas récupérés. Donc dans Section pour les, sélectionnez votre client puis cliquez sur mappeur->créer.
- Maintenant, sélectionnez type de mappeur as Rôle du domaine utilisateur Adhésion et entrez le Le nom. et nom de la revendication de jeton c'est-à-dire le nom de l'attribut correspondant aux groupes qui seront récupérés. Ajoutez au jeton d'identification et ajoutez aux options de jeton d'accès, puis cliquez sur Enregistrer.
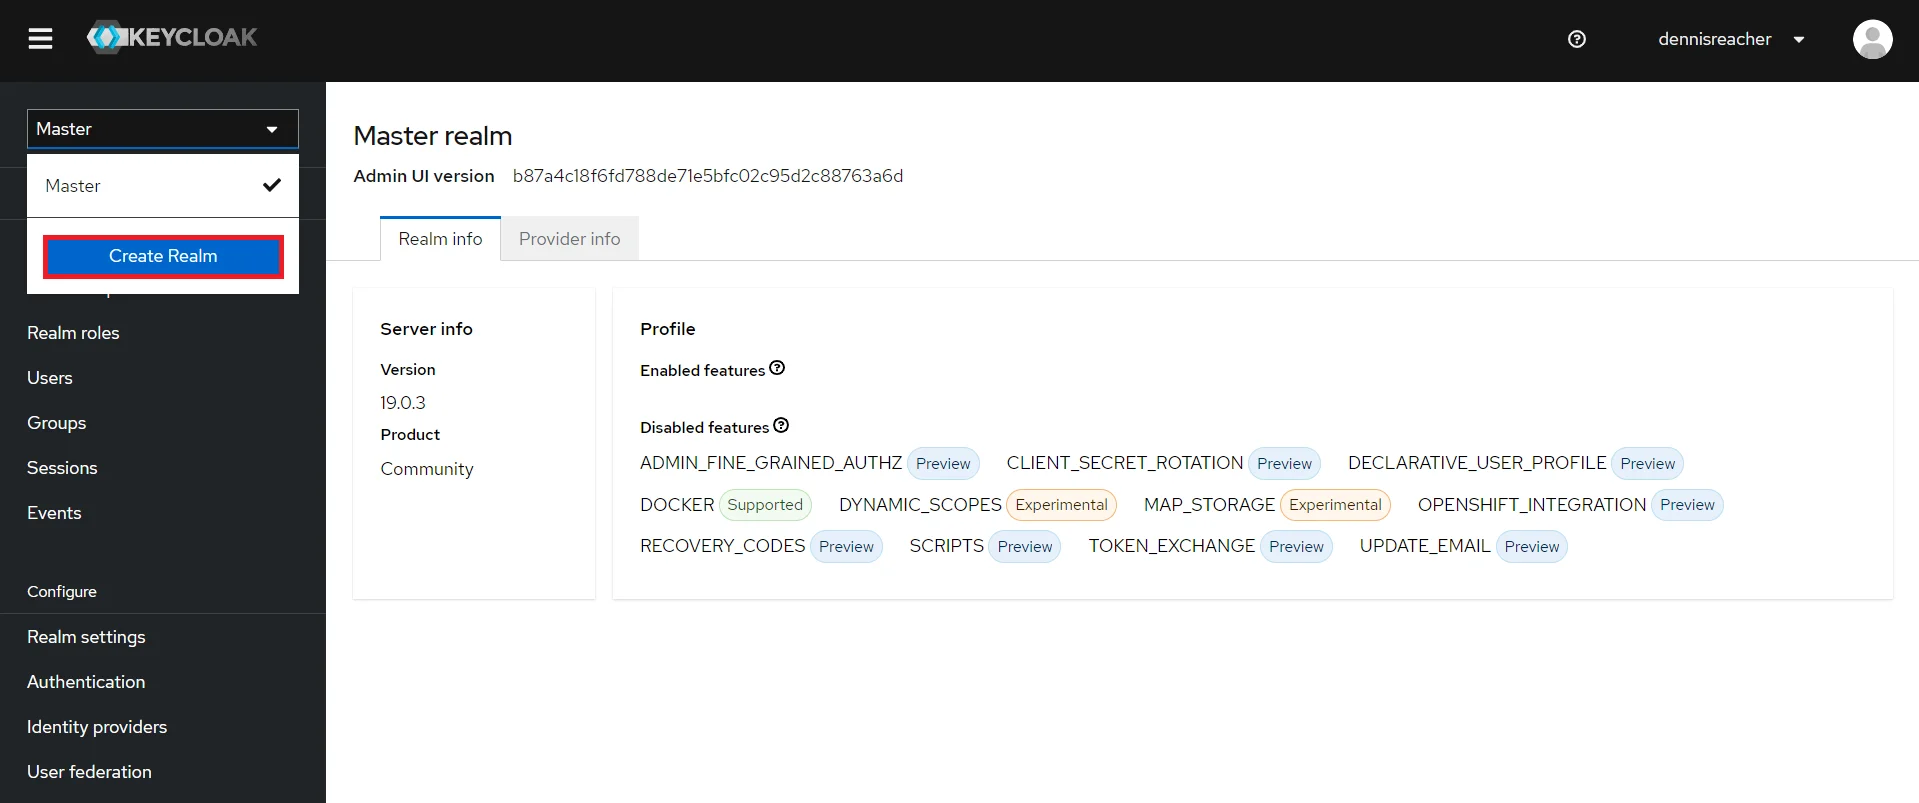
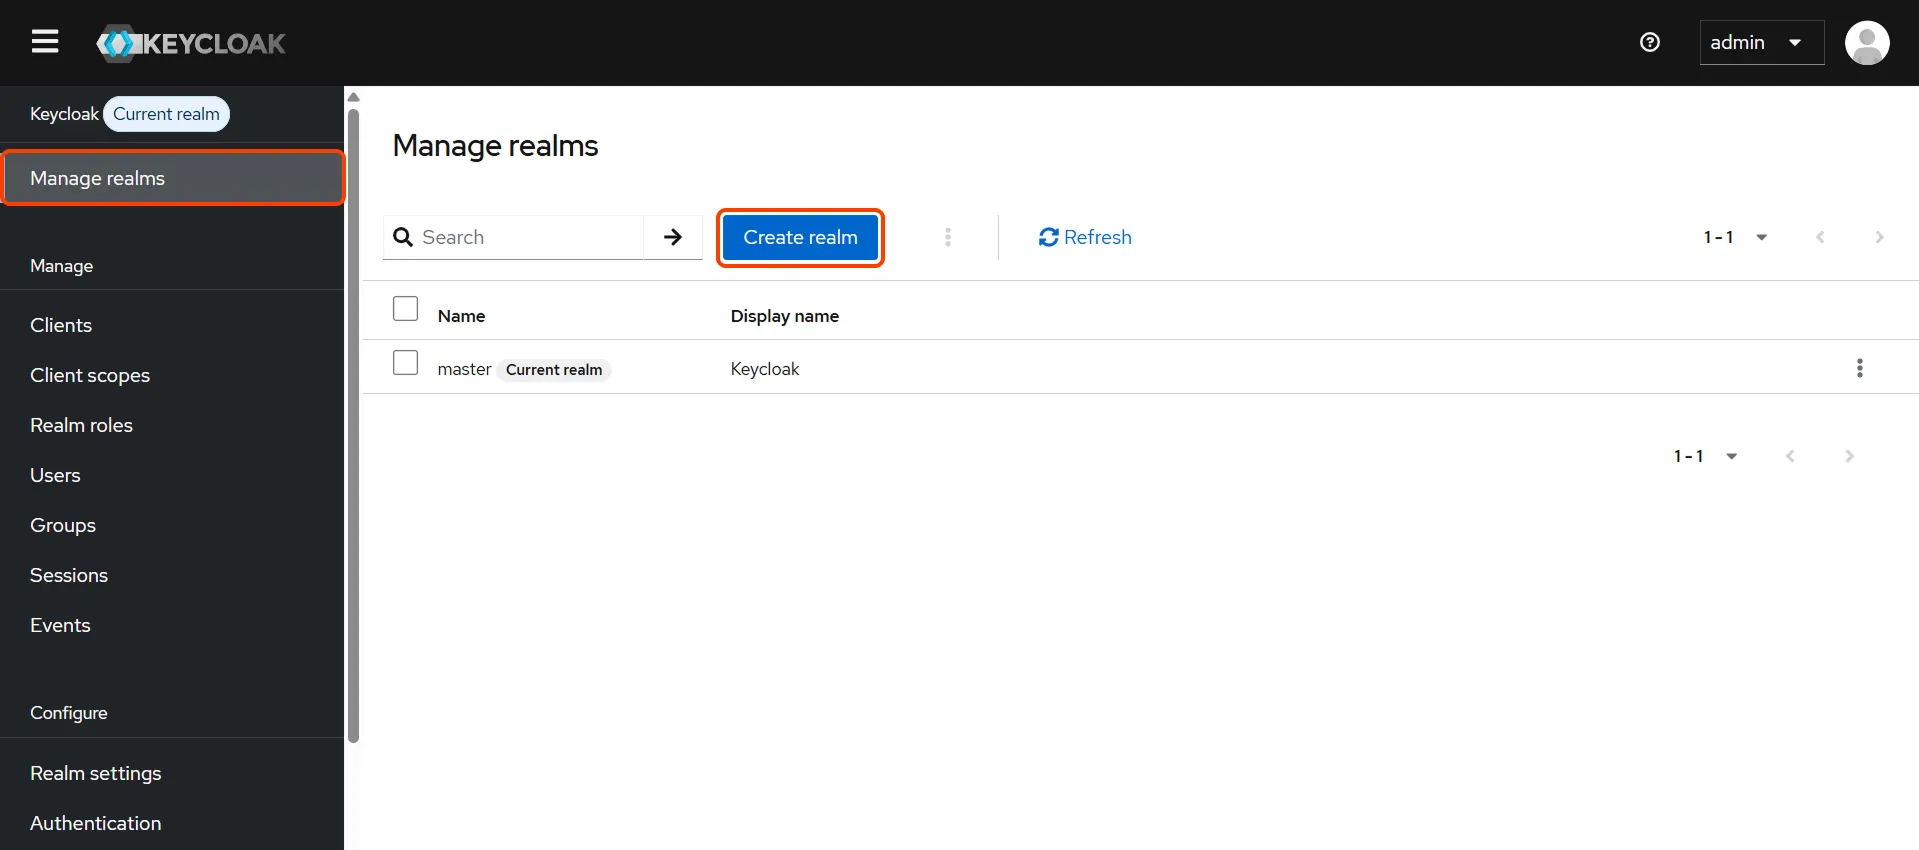
- Ajouter un royaume : Connectez-vous maintenant à la console d'administration de Keycloak et accédez au royaume souhaité. Vous pouvez ajouter un nouveau royaume en sélectionnant Créer un royaume option.
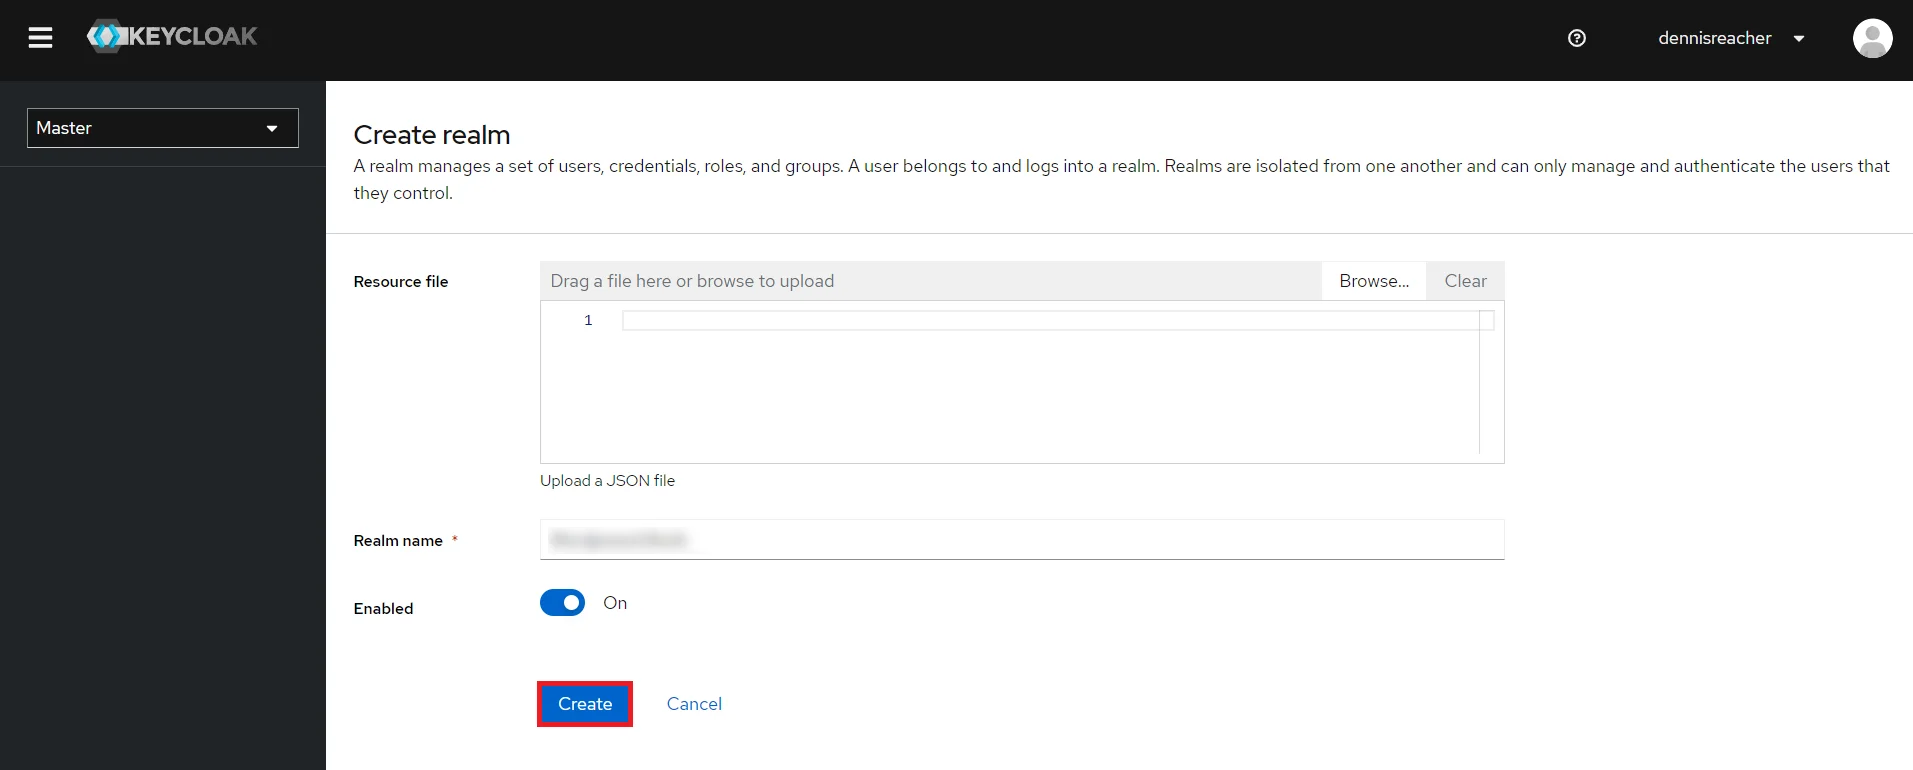
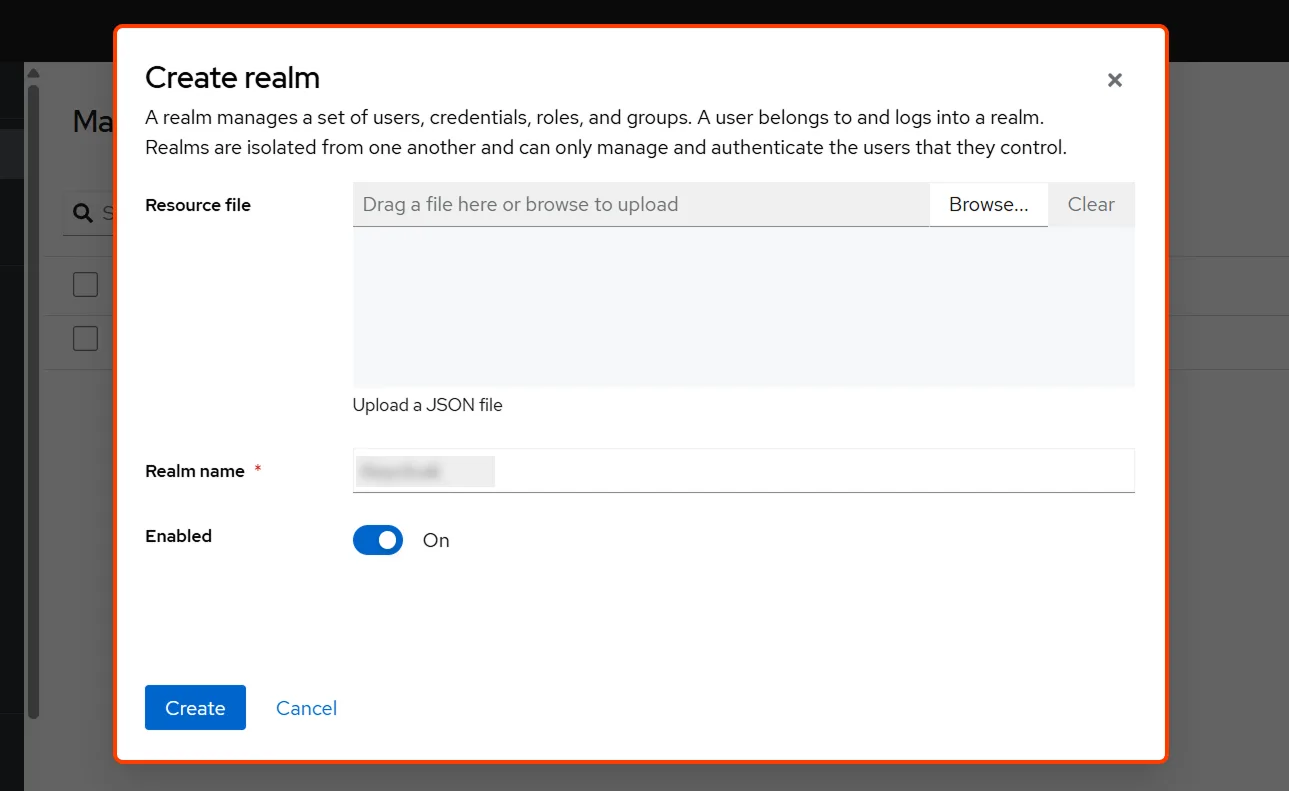
- Créer un royaume : Entrer Nom de domaine et gardez le nom du royaume à portée de main car il sera nécessaire plus tard pour configurer le Domaine sous le plugin OAuth Client. Cliquez sur CREATE pour ajouter un royaume.
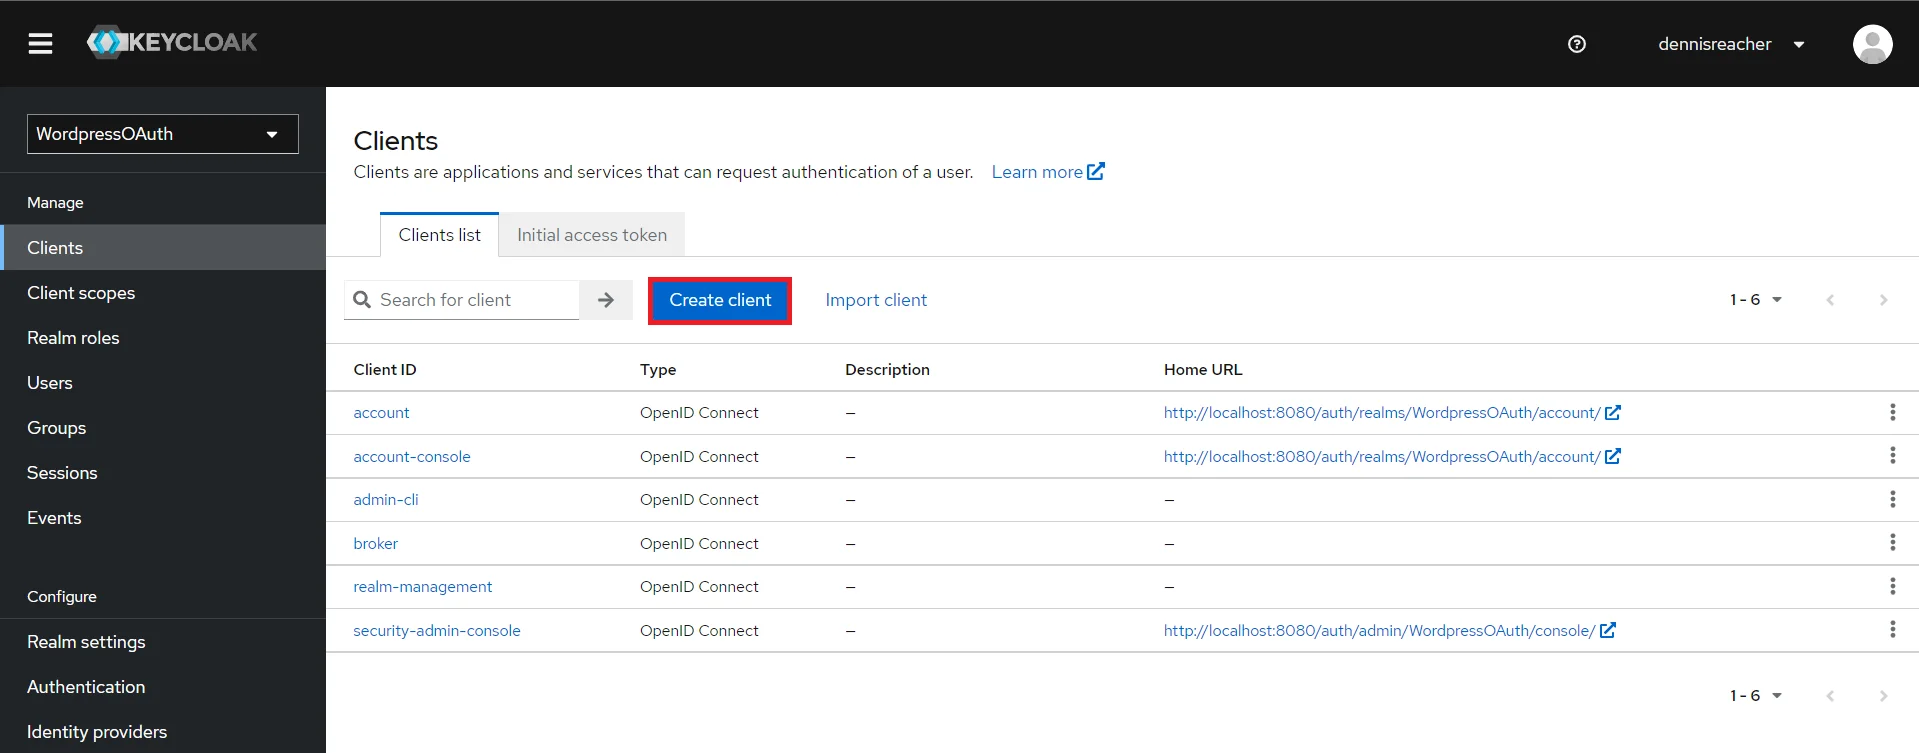
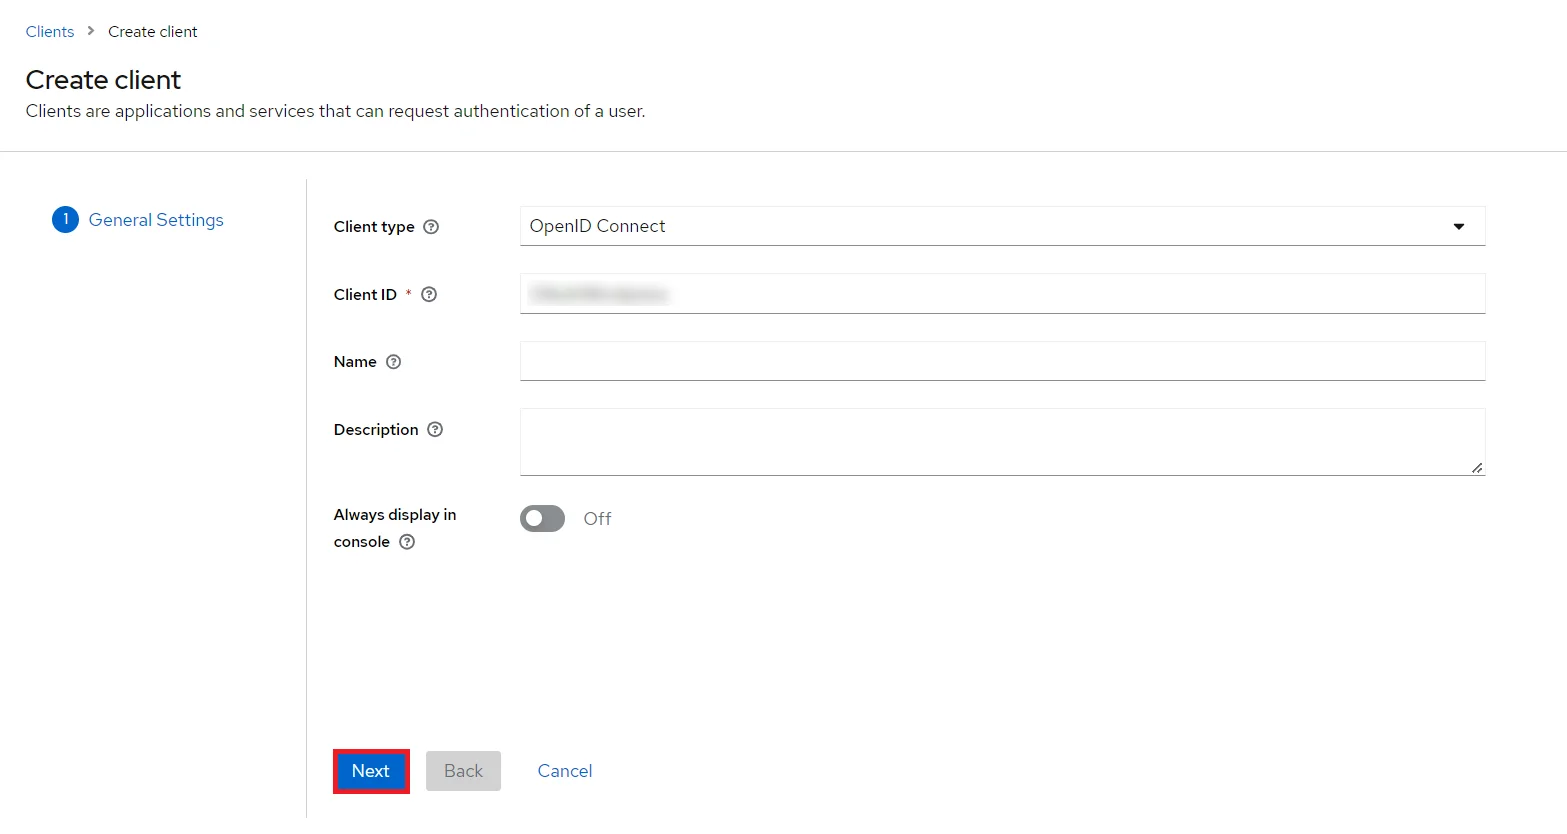
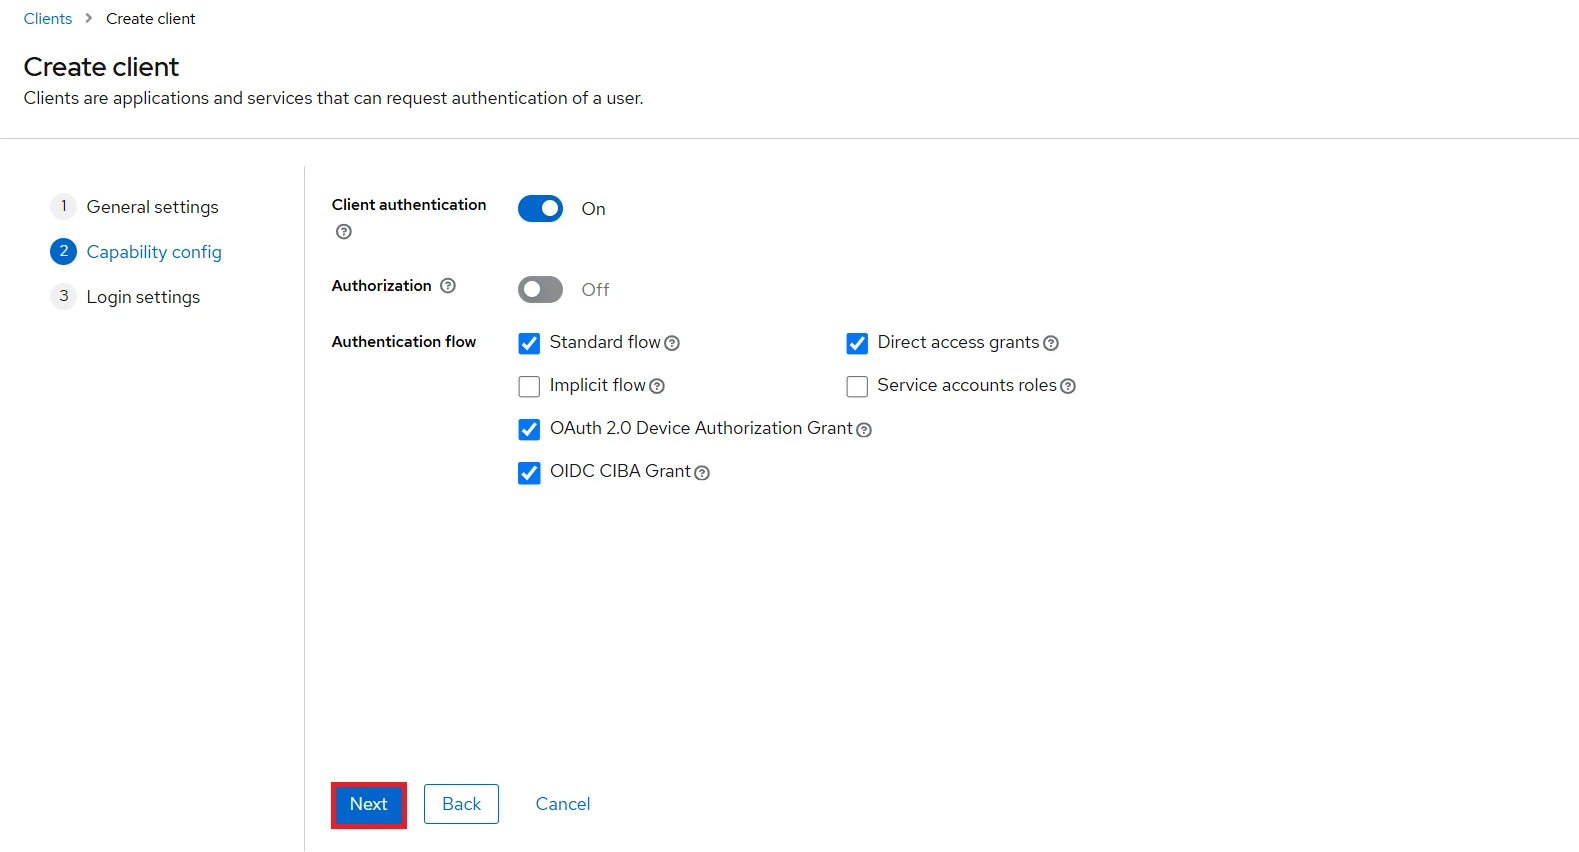
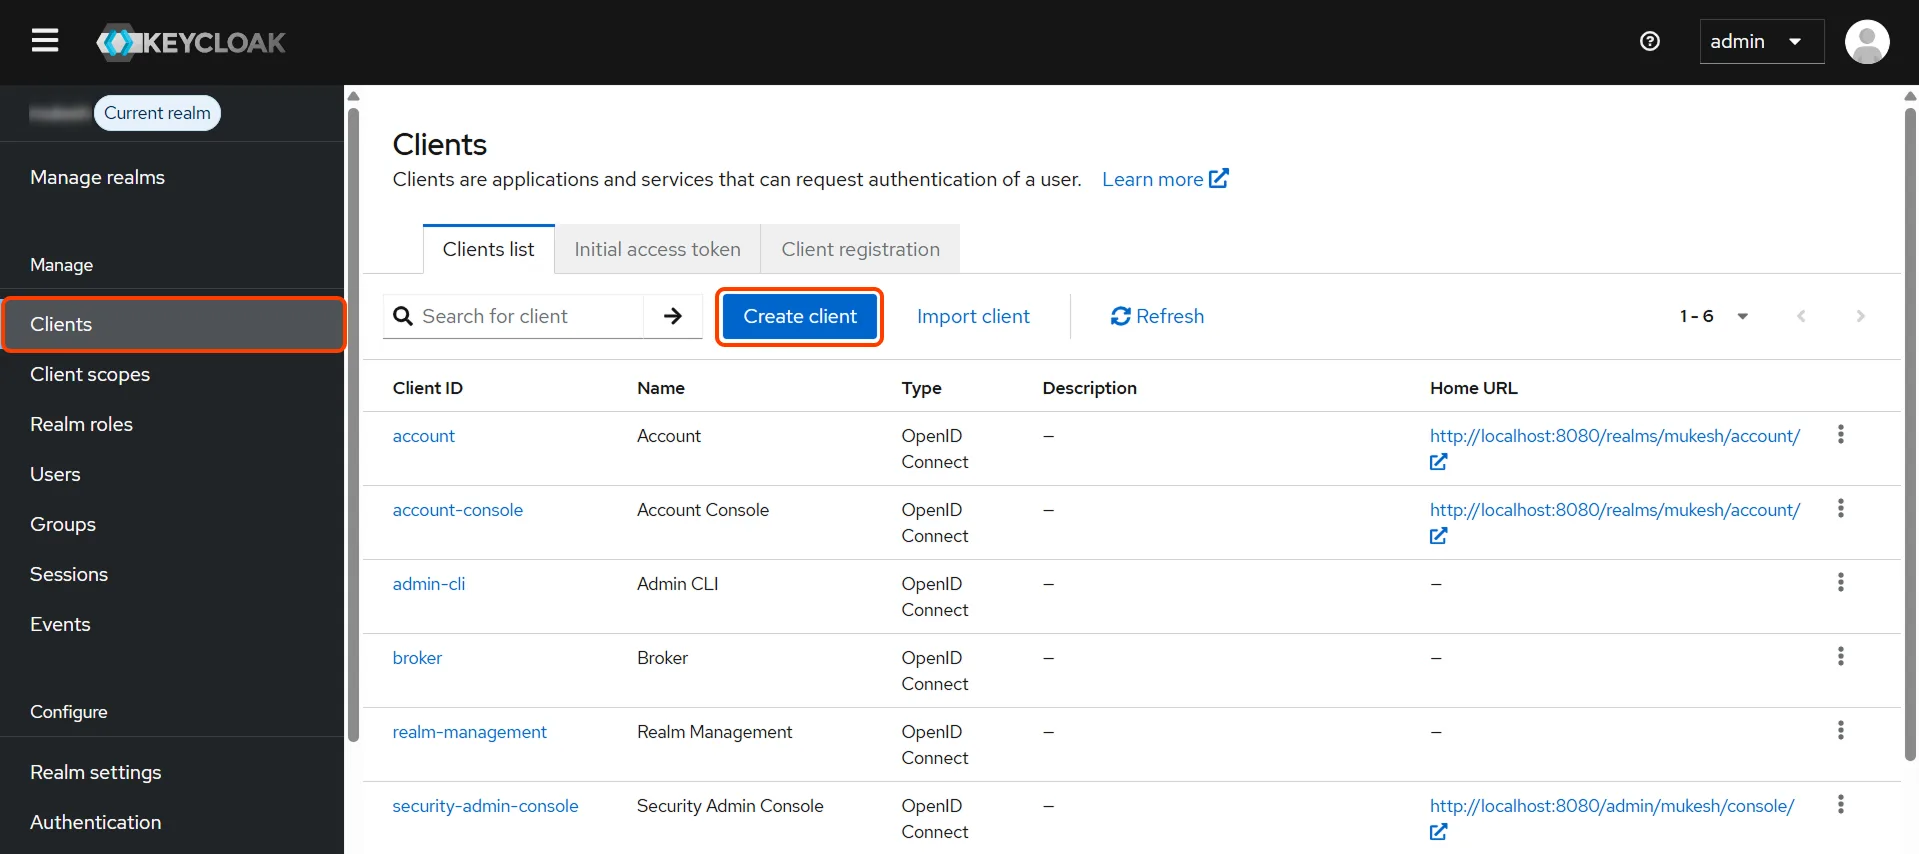
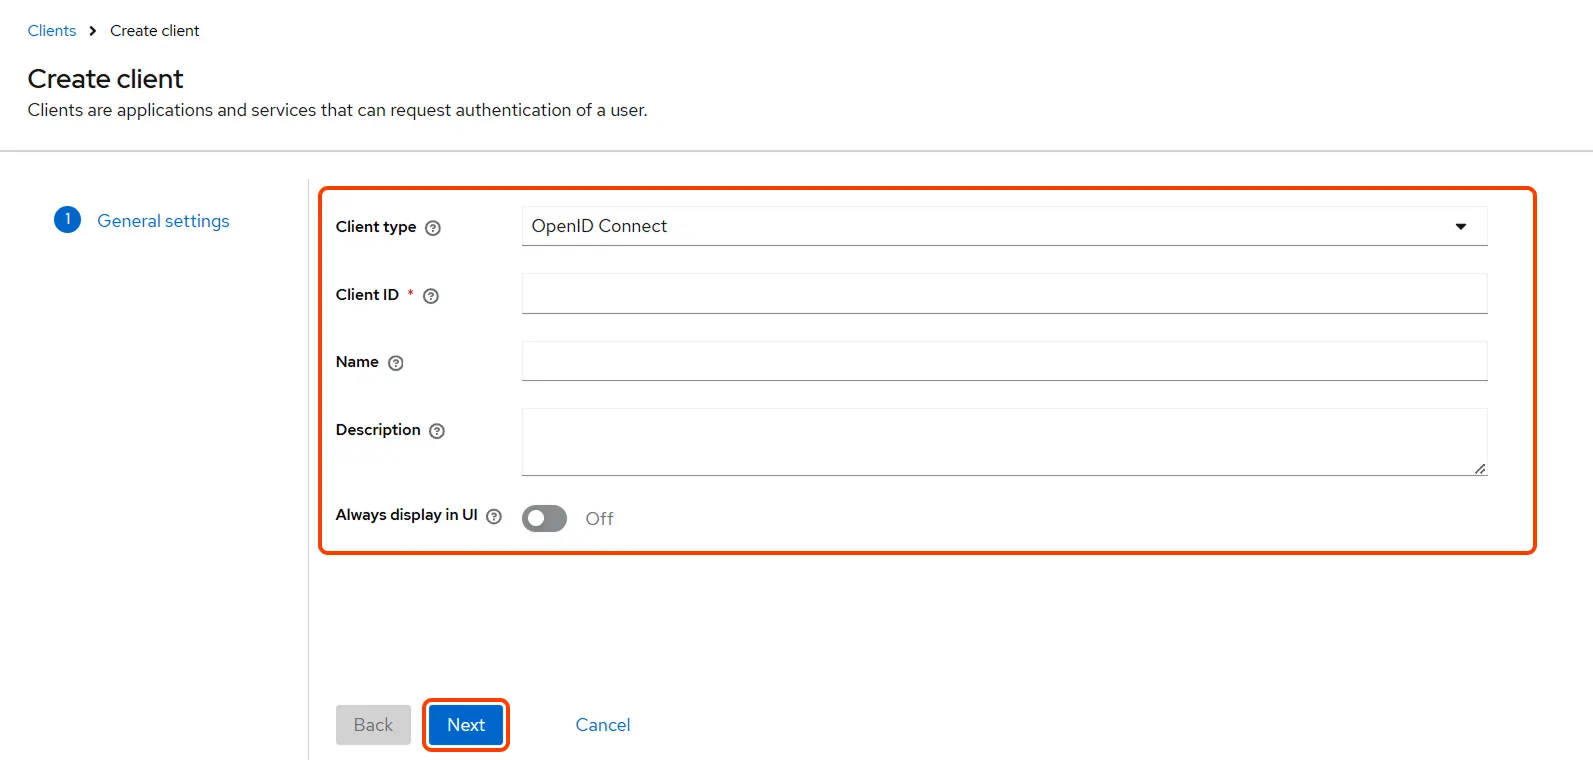
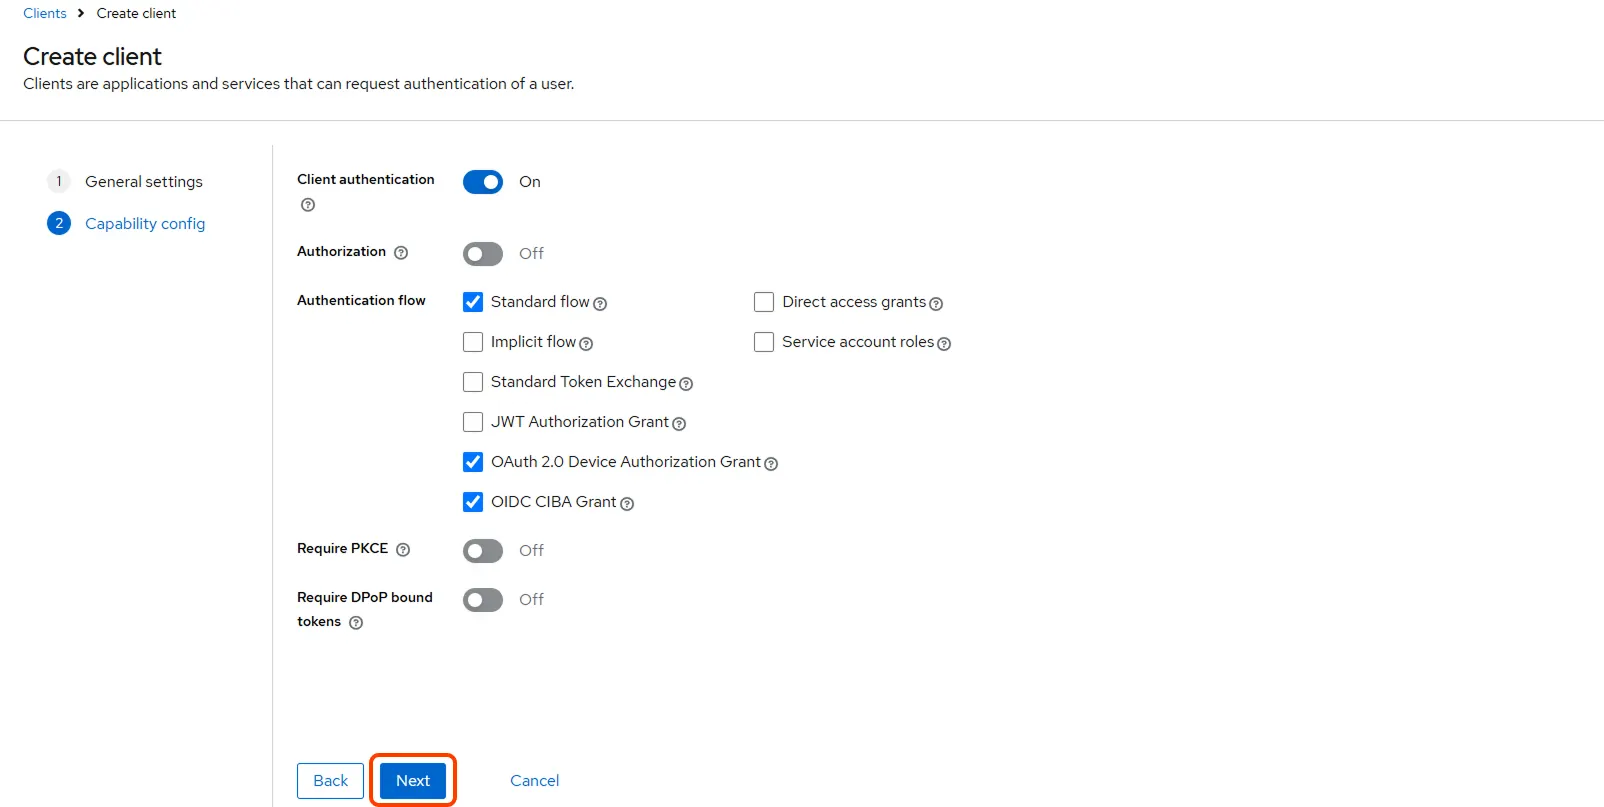
- Créez un client OpenID : Cliquez sur le ANNONCEURS et choisissez Créer un client pour créer un nouveau client. Entrez l'identifiant client et sélectionnez le protocole client openeid-connecter et cliquez sur Suivant.
- Activez la Authentification du client et Autorisation basculer.
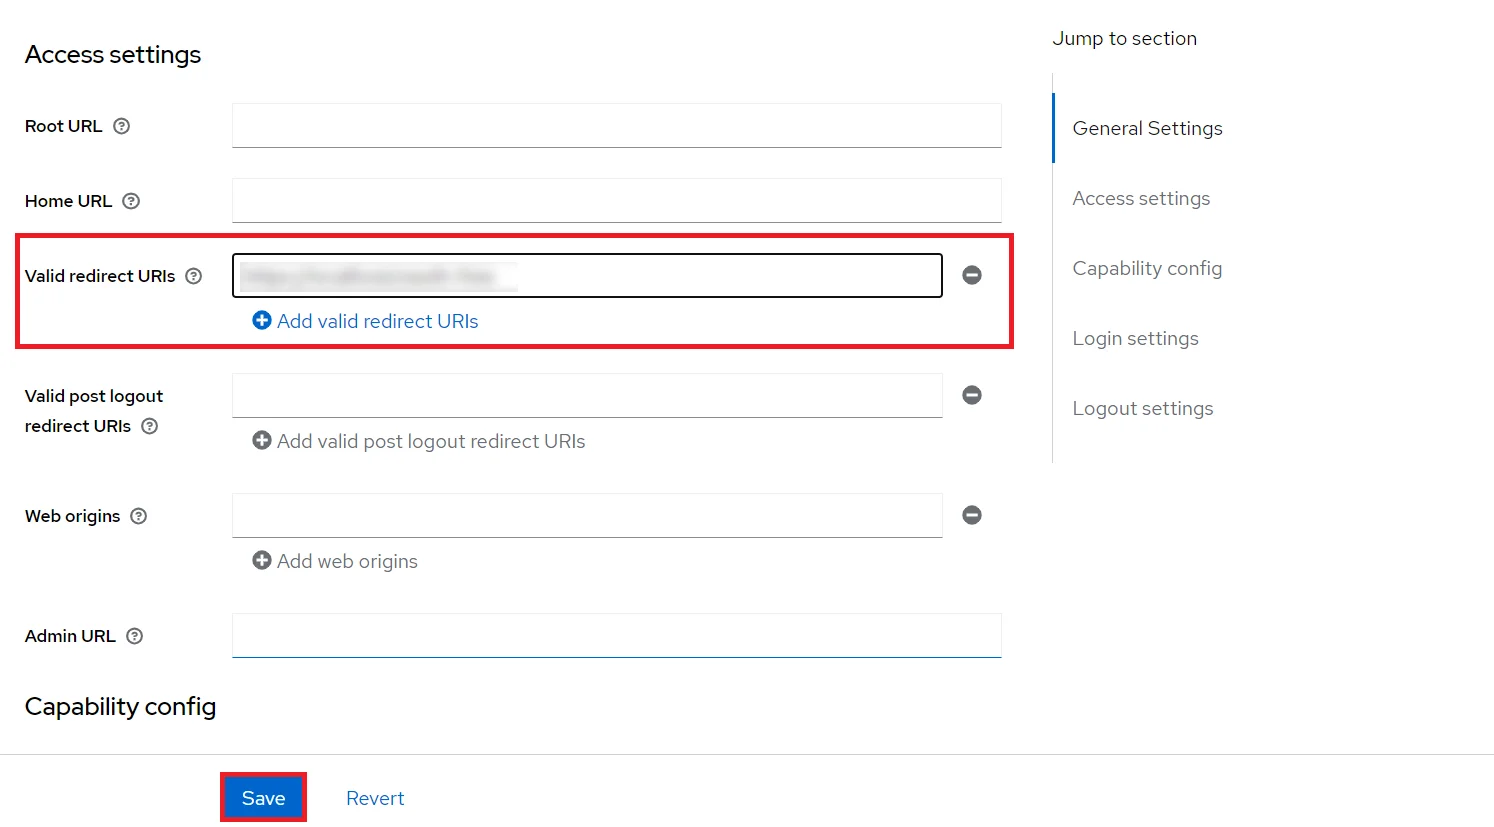
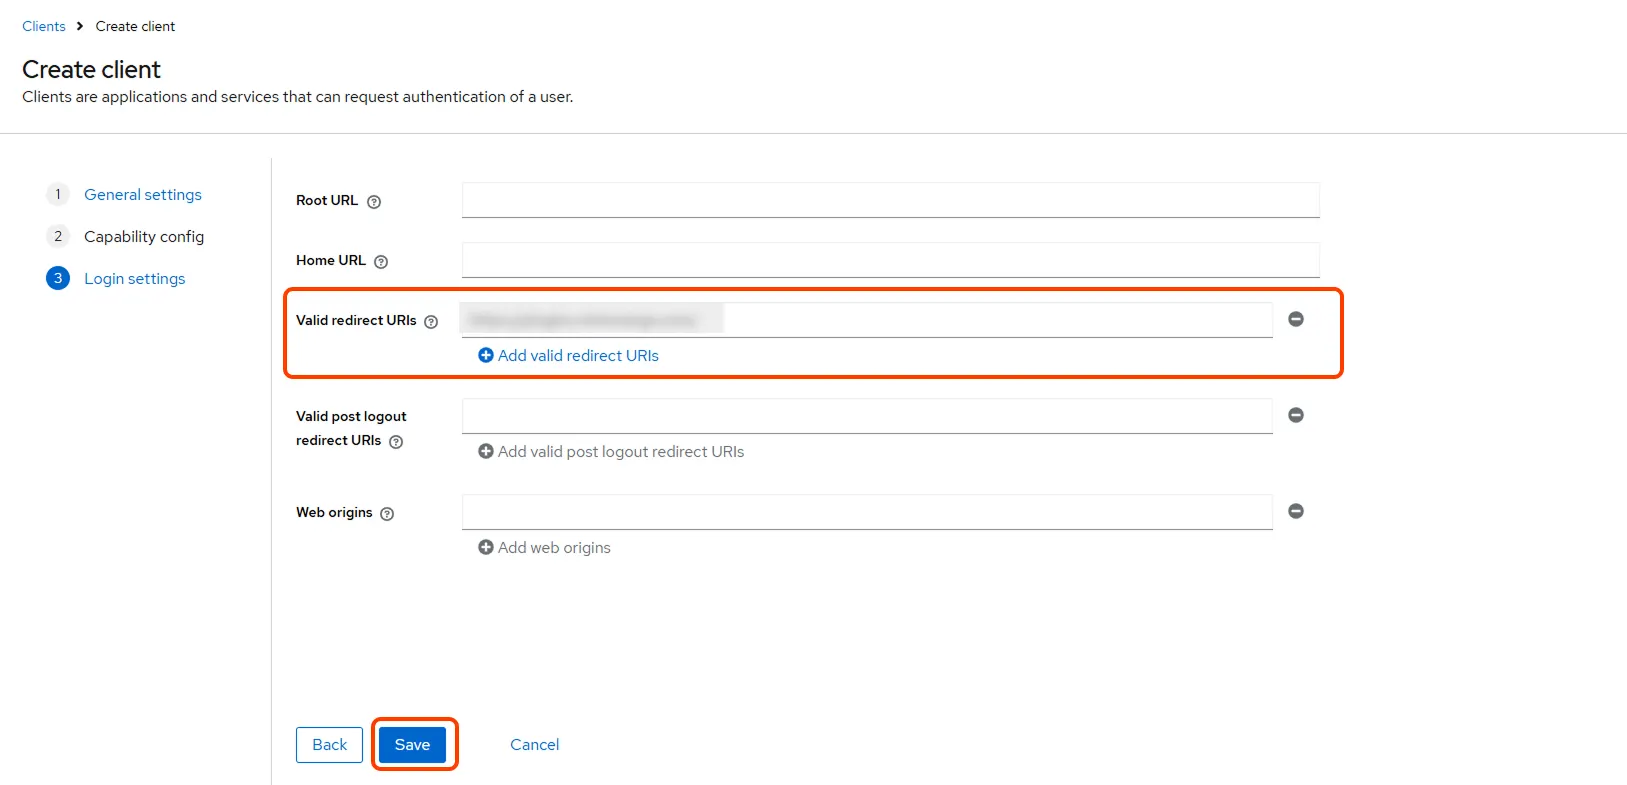
- Faites défiler jusqu'à la Paramètres d'accès et entrez votre URL de rappel/redirection que vous obtiendrez à partir de votre plugin miniOrange présent sur votre côté client sous le URL de rappel champ de texte.
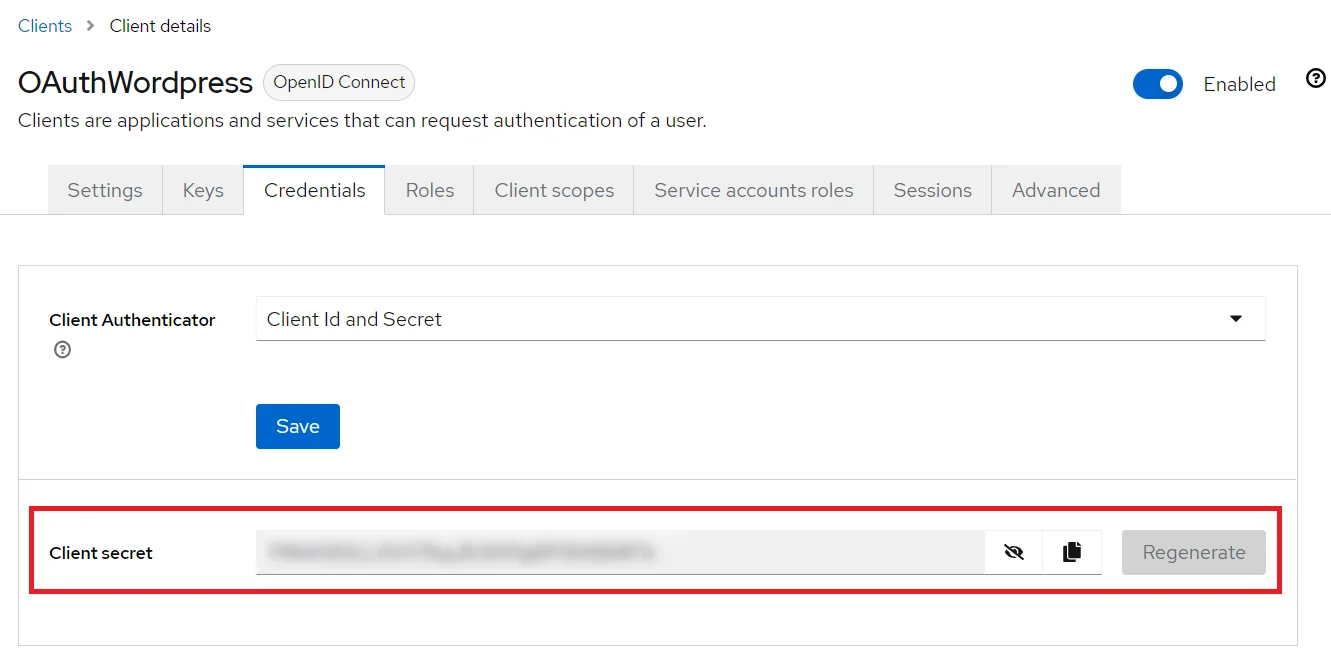
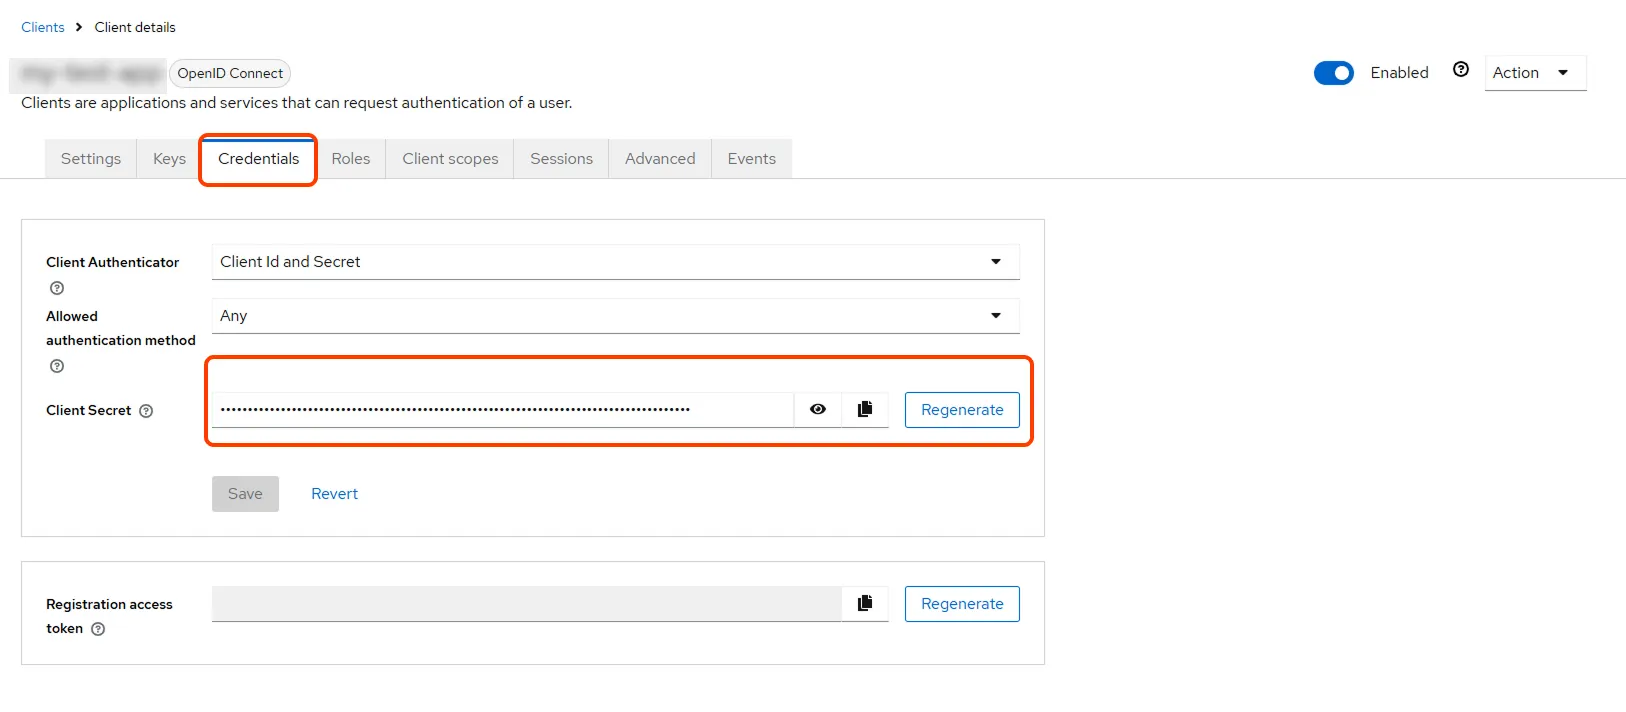
- Rendez-vous dans la section Titres de compétences onglet, copiez le Secret client et gardez-le à portée de main car nous en aurons besoin plus tard lors de la configuration du plugin d'authentification unique OAuth pour WordPress.
- Configuration du plugin : Entrez copié Secret client sous Secret client dans le plug-in OAuth Client et entrez le identité du client sous le identité du client champ.
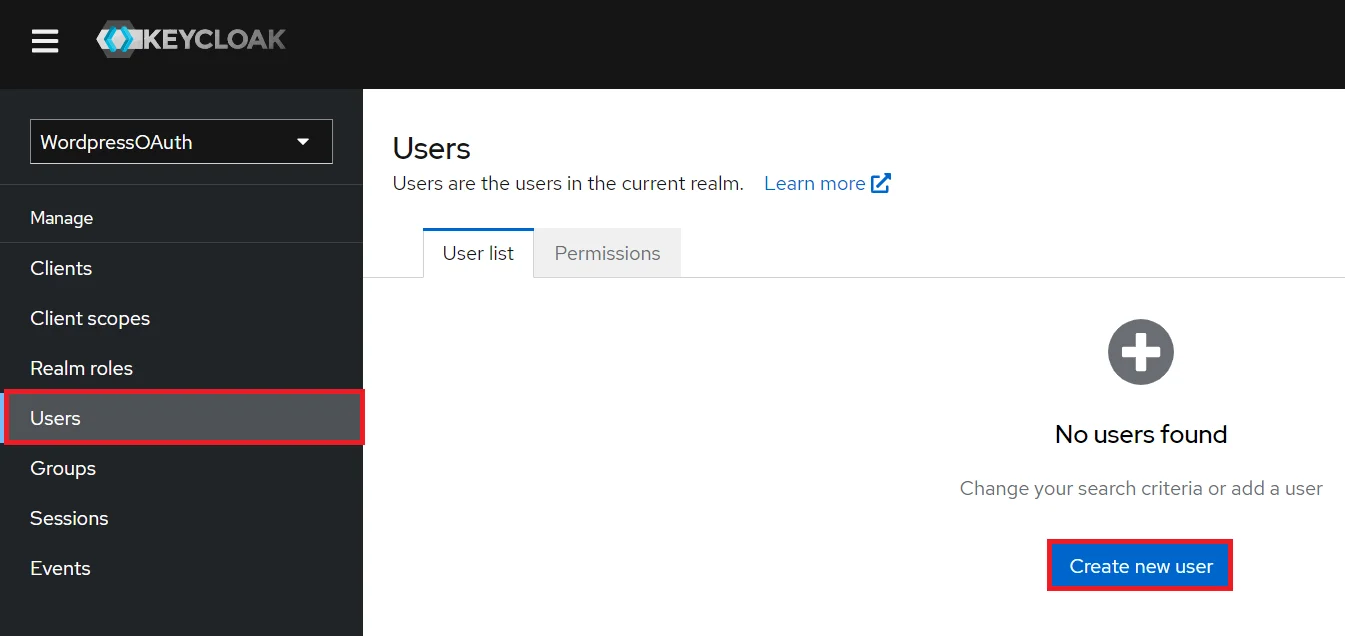
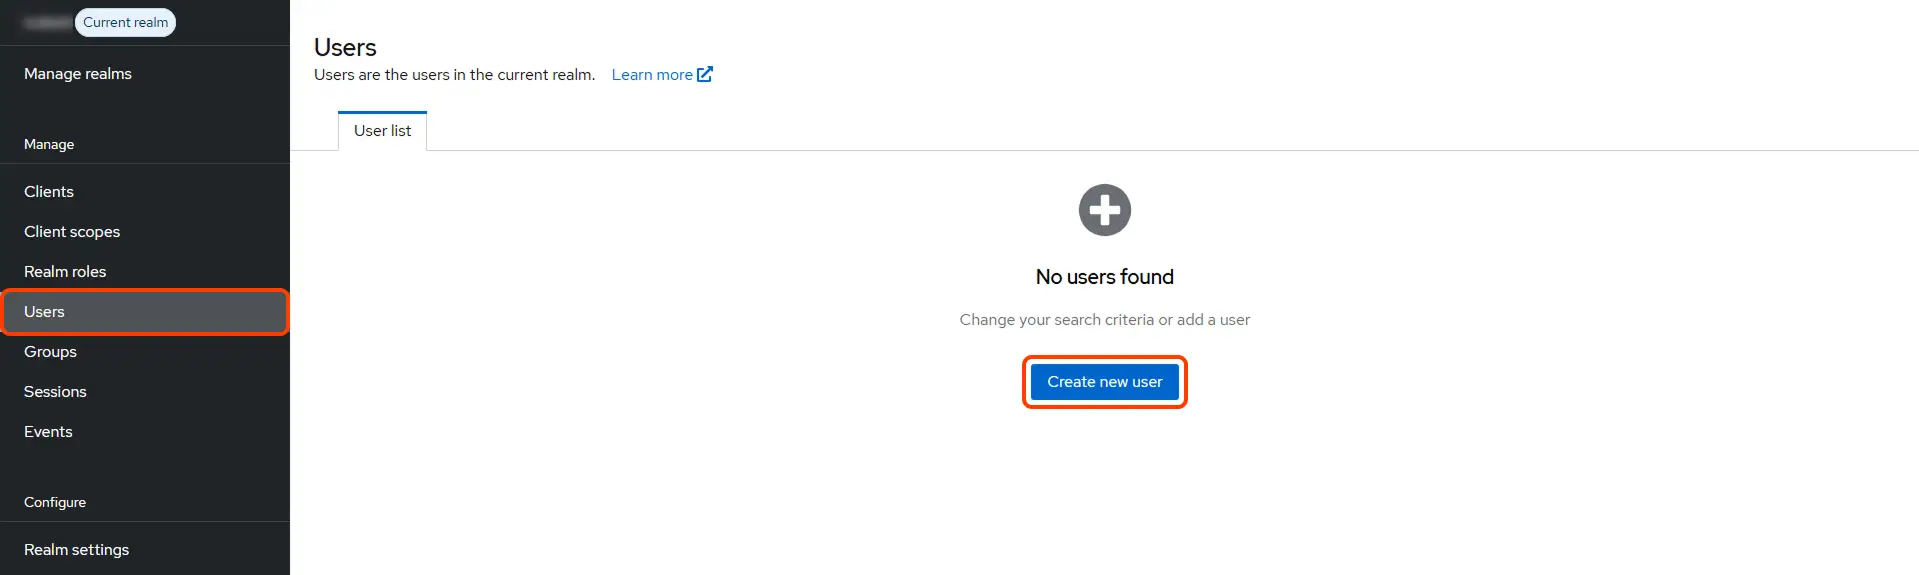
- Ajouter un utilisateur : Nous devons ajouter des utilisateurs au royaume qui pourront accéder aux ressources du royaume. Cliquez sur le Utilisateurs et cliquez sur Créer un nouvel utilisateur pour ajouter un nouvel utilisateur.
- Configuration utilisateur: Une fois l’utilisateur créé, l’action suivante doit être effectuée sur lui.
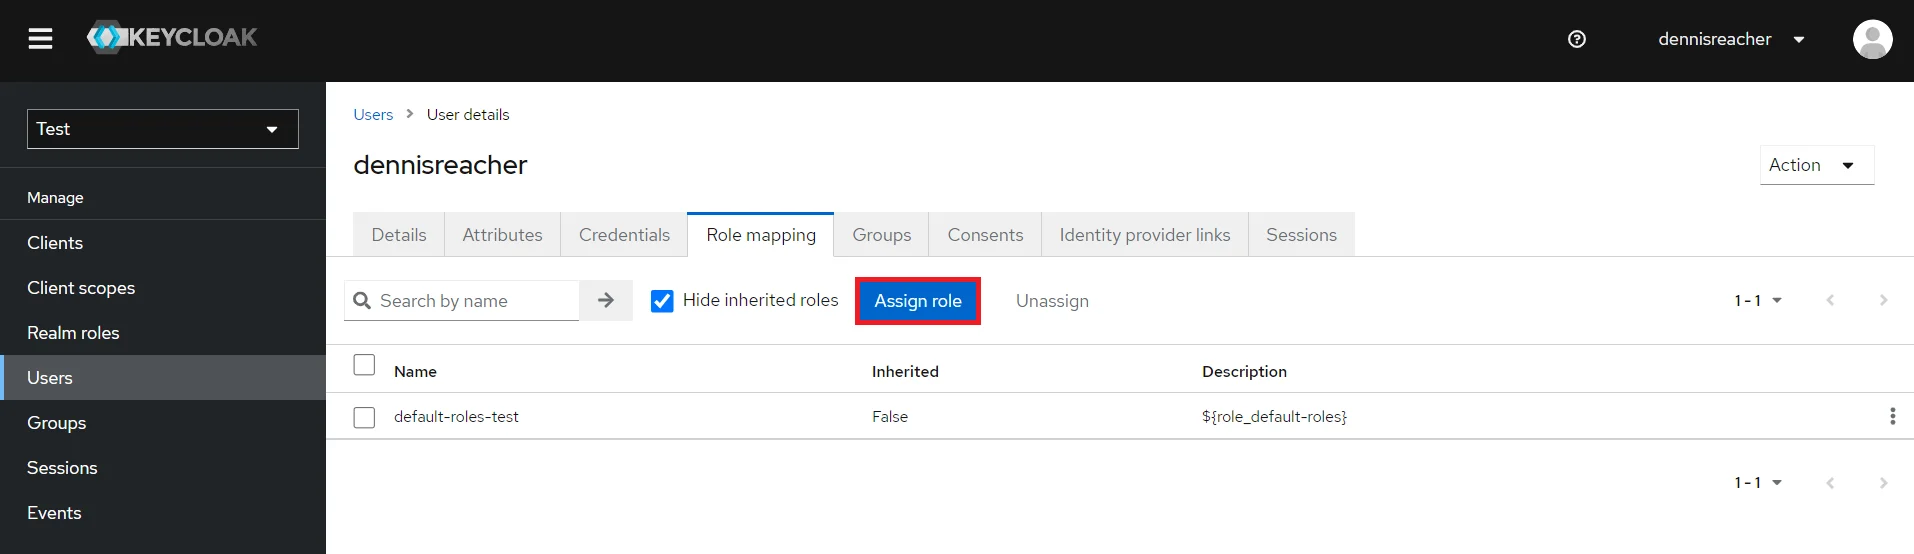
- Utilisateur de la carte : Nous devons mapper l'utilisateur à un rôle. Cliquer sur Mappages de rôles et attribuez à l'utilisateur le rôle souhaité parmi les rôles disponibles.
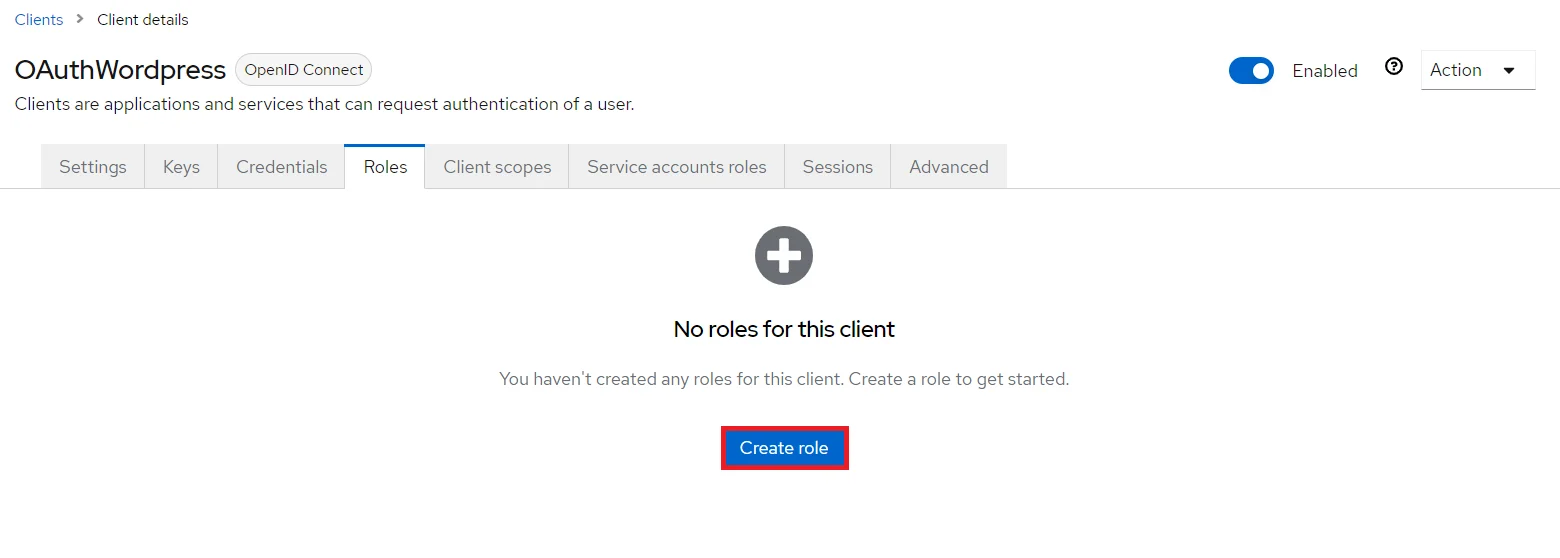
- Créer un RÔLE : Le rôle sera utilisé par vos applications pour définir quels utilisateurs seront autorisés à accéder à l'application. Cliquez sur le Rôles et choisissez Créer un rôle.
- Ajouter un royaume : Connectez-vous maintenant à la console d'administration de Keycloak et accédez au royaume souhaité. Vous pouvez ajouter un nouveau royaume en sélectionnant Créer un royaume option.
- Créer un royaume : Entrer Nom de domaine et gardez le nom du royaume à portée de main car il sera nécessaire plus tard pour configurer le Domaine sous le plugin OAuth Client. Cliquez sur CREATE pour ajouter un royaume.
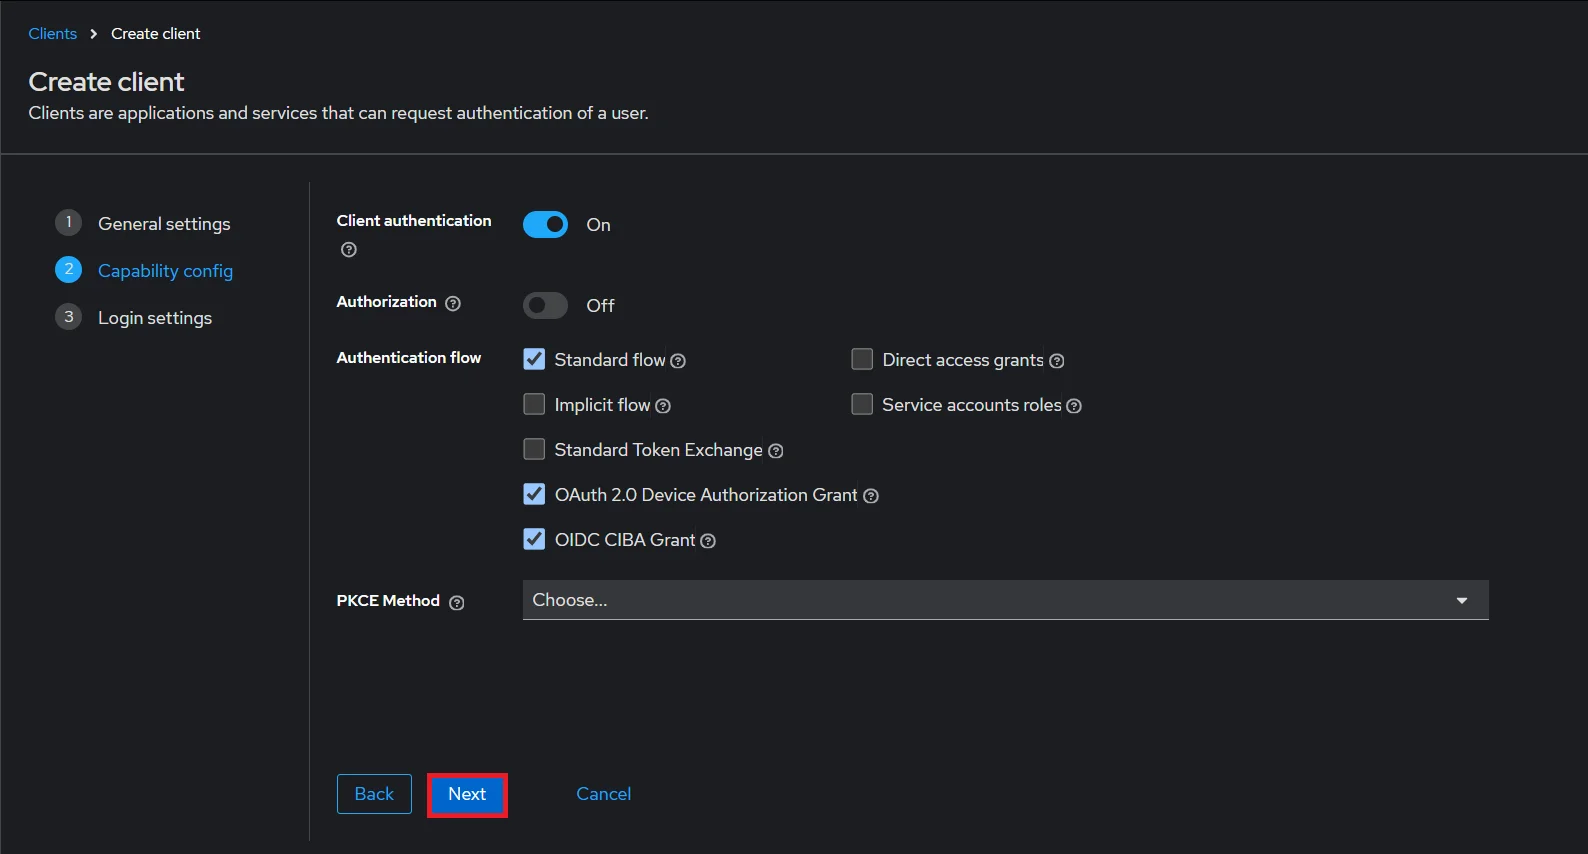
- Créez un client OpenID : Cliquez sur le ANNONCEURS et choisissez Créer un client pour créer un nouveau client. Entrez l'identifiant client et sélectionnez le protocole client openeid-connecter et cliquez sur Suivant.
- Activez la Authentification du client et Autorisation basculer.
- Faites défiler jusqu'à la Paramètres d'accès et entrez votre URL de rappel/redirection que vous obtiendrez à partir de votre plugin miniOrange présent sur votre côté client sous le URL de rappel champ de texte.
- Rendez-vous dans la section Titres de compétences onglet, copiez le Secret client et gardez-le à portée de main car nous en aurons besoin plus tard lors de la configuration du plugin d'authentification unique OAuth pour WordPress.
- Configuration du plugin : Entrez copié Secret client sous Secret client dans le plug-in OAuth Client et entrez le identité du client sous le identité du client champ.
- Ajouter un utilisateur : Nous devons ajouter des utilisateurs au royaume qui pourront accéder aux ressources du royaume. Cliquez sur le Utilisateurs et cliquez sur Créer un nouvel utilisateur pour ajouter un nouvel utilisateur.
- Configuration utilisateur: Une fois l’utilisateur créé, l’action suivante doit être effectuée sur lui.
- Utilisateur de la carte : Nous devons mapper l'utilisateur à un rôle. Cliquer sur Mappages de rôles et attribuez à l'utilisateur le rôle souhaité parmi les rôles disponibles.
- 1) Définir un mot de passe pour celui-ci alors cliquez sur Titres de compétences et définissez un nouveau mot de passe pour l'utilisateur.
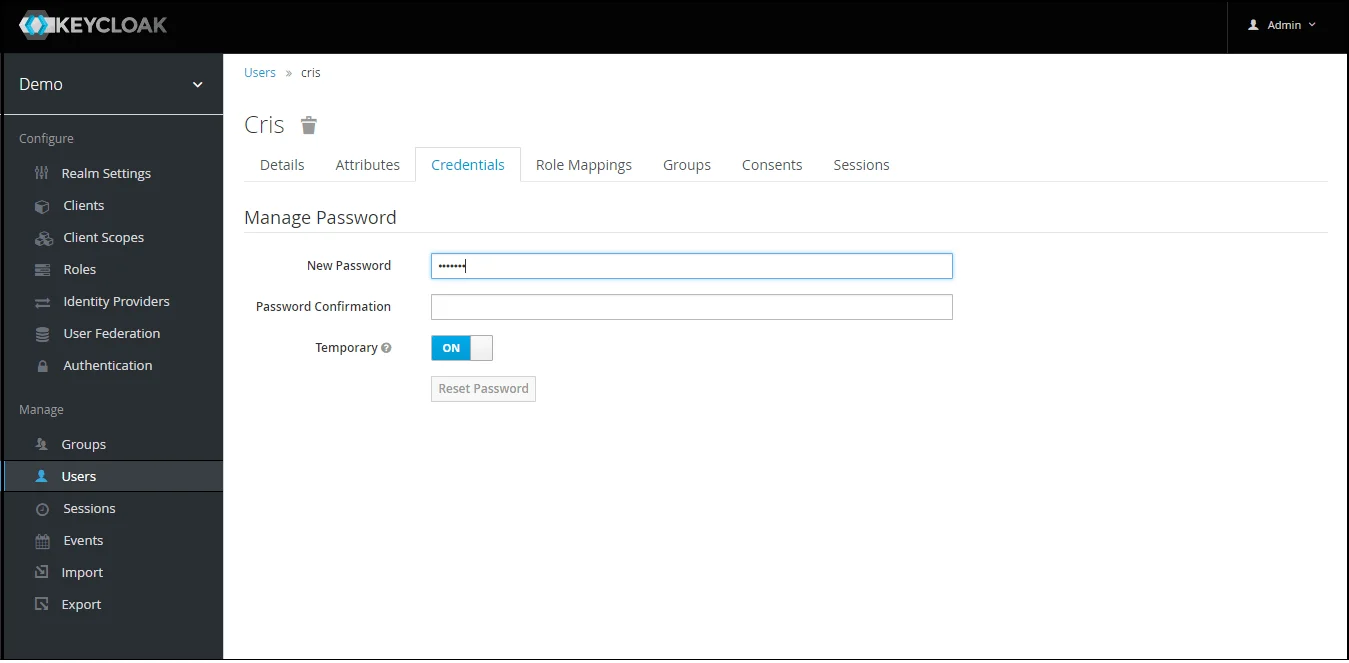
REMARQUE : la désactivation de l'option temporaire rendra le mot de passe utilisateur permanent.
Étape 1.1 : Étapes pour récupérer les groupes Keycloak [Premium]
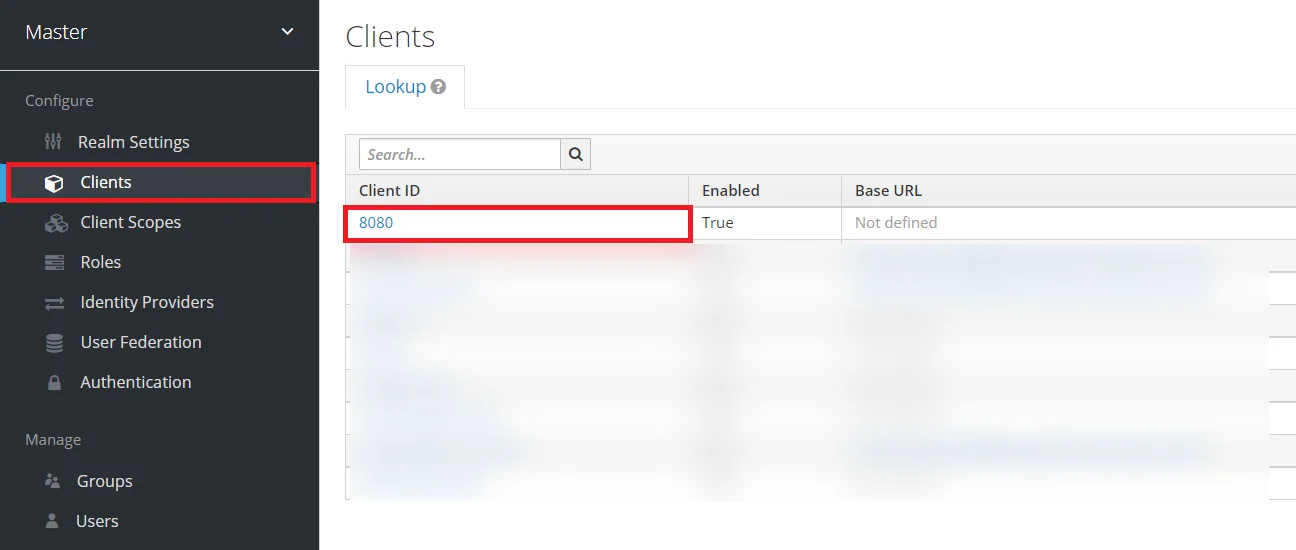
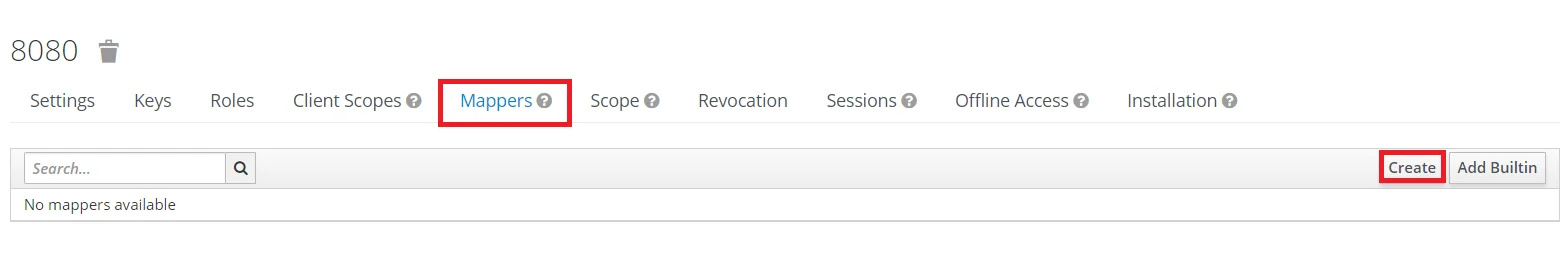
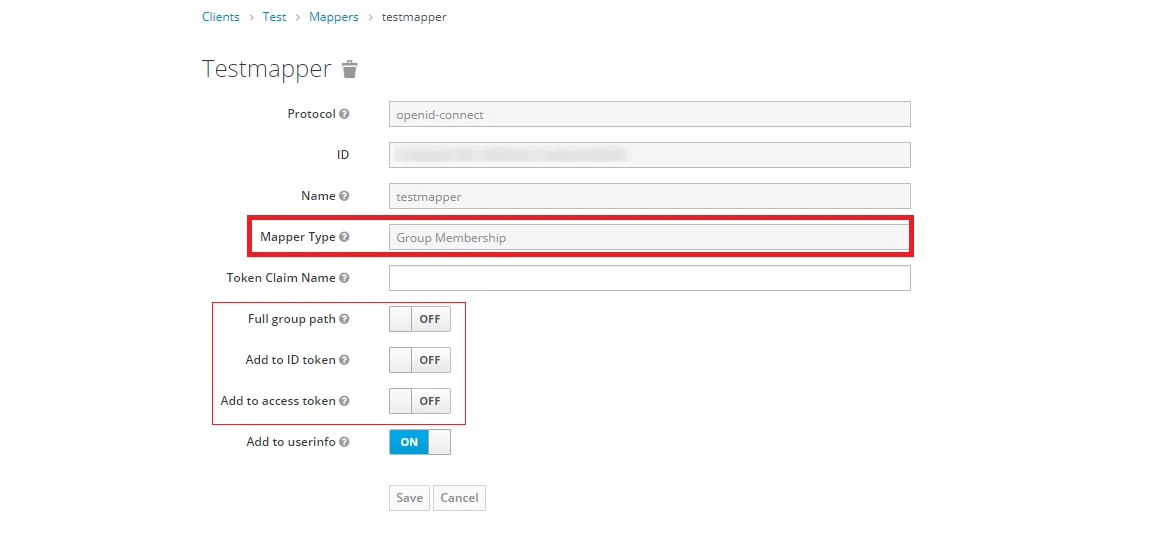
Remarque : -- Si le chemin complet est sur le chemin du groupe, il sera récupéré, sinon le nom du groupe sera récupéré.
Étape 1.2 : Étapes pour récupérer les rôles Keycloak [Premium]
- 1) Définir un mot de passe pour celui-ci alors cliquez sur Titres de compétences et définissez un nouveau mot de passe pour l'utilisateur.
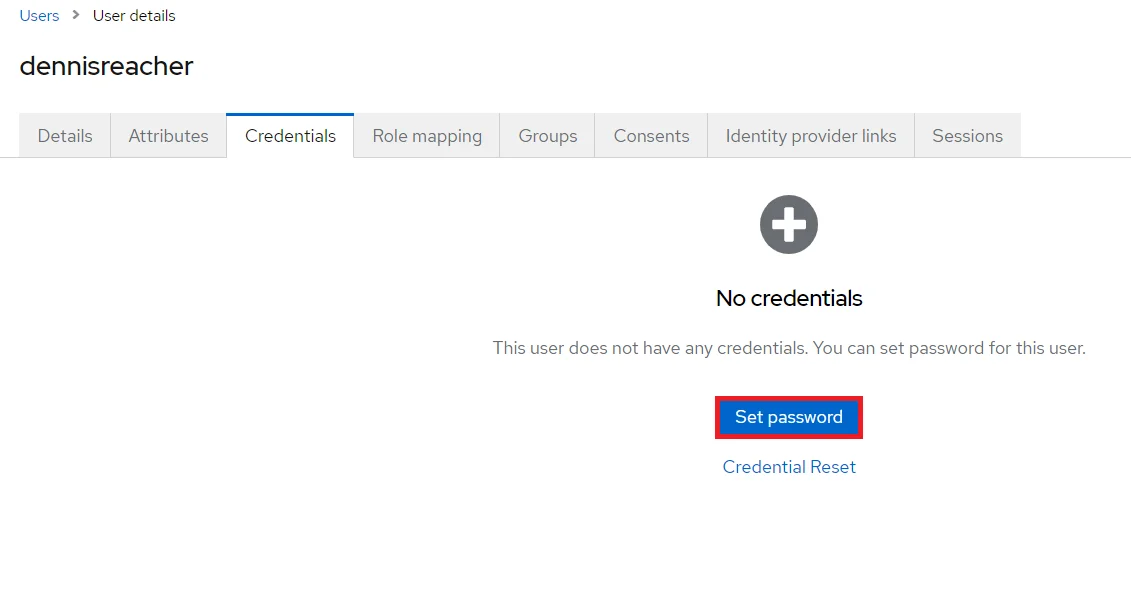
REMARQUE : la désactivation de l'option temporaire rendra le mot de passe utilisateur permanent.




- 1) Définir un mot de passe pour celui-ci alors cliquez sur Titres de compétences et définissez un nouveau mot de passe pour l'utilisateur.

REMARQUE : la désactivation de l'option temporaire rendra le mot de passe utilisateur permanent.

- 1) Définir un mot de passe pour celui-ci alors cliquez sur Titres de compétences et définissez un nouveau mot de passe pour l'utilisateur.
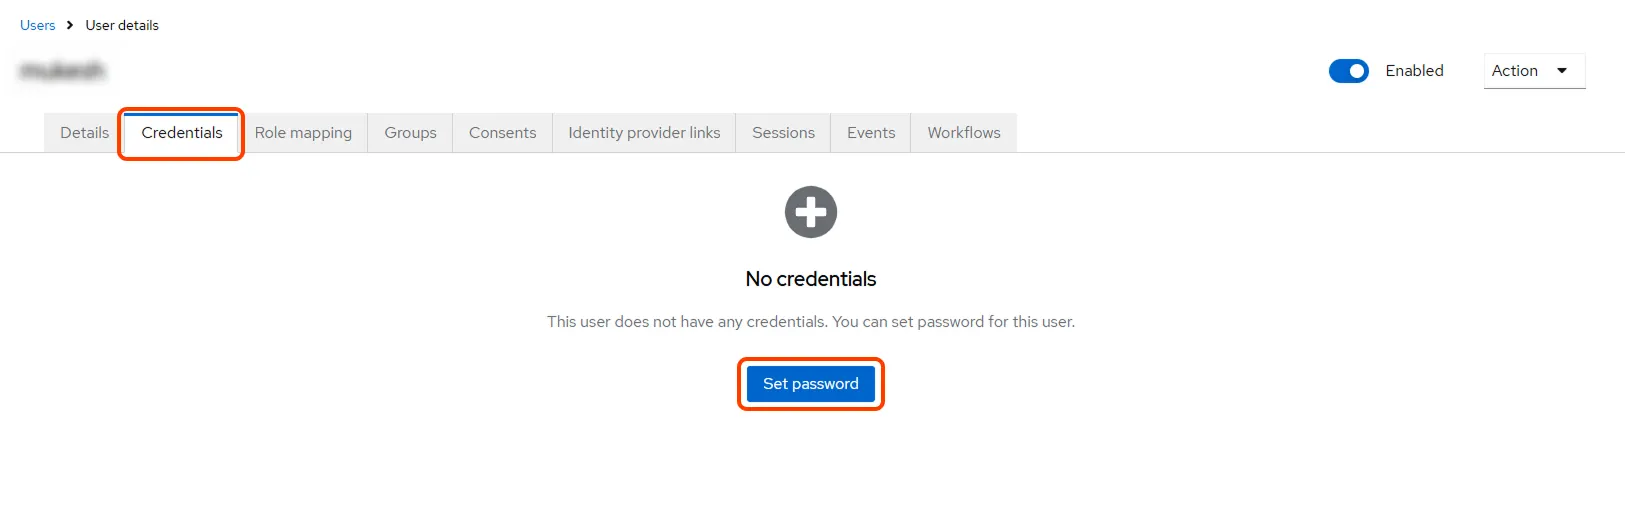
REMARQUE : la désactivation de l'option temporaire rendra le mot de passe utilisateur permanent.
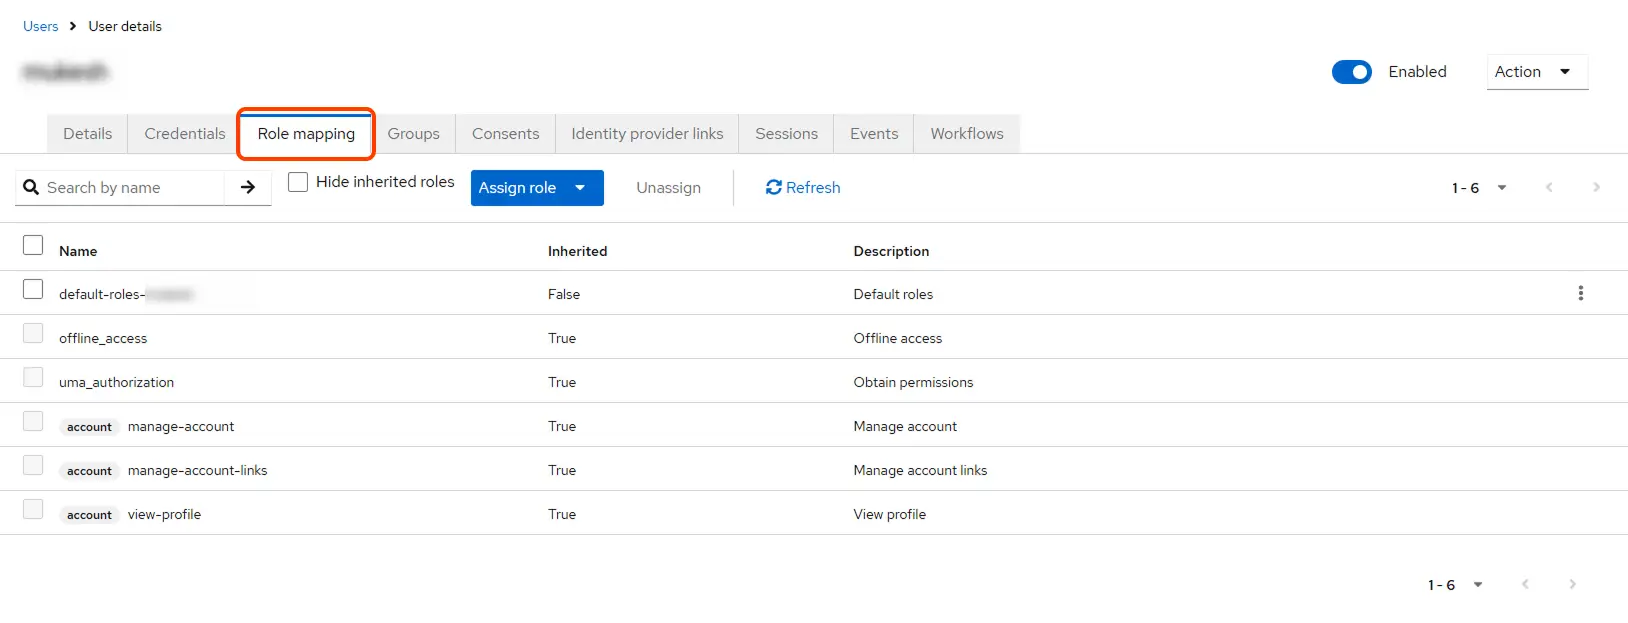
En conclusion, en configurant correctement Keycloak comme fournisseur OAuth , vous avez activé la connexion SSO Keycloak dans WordPress et l'autorisation de vos utilisateurs finaux sur WordPress.
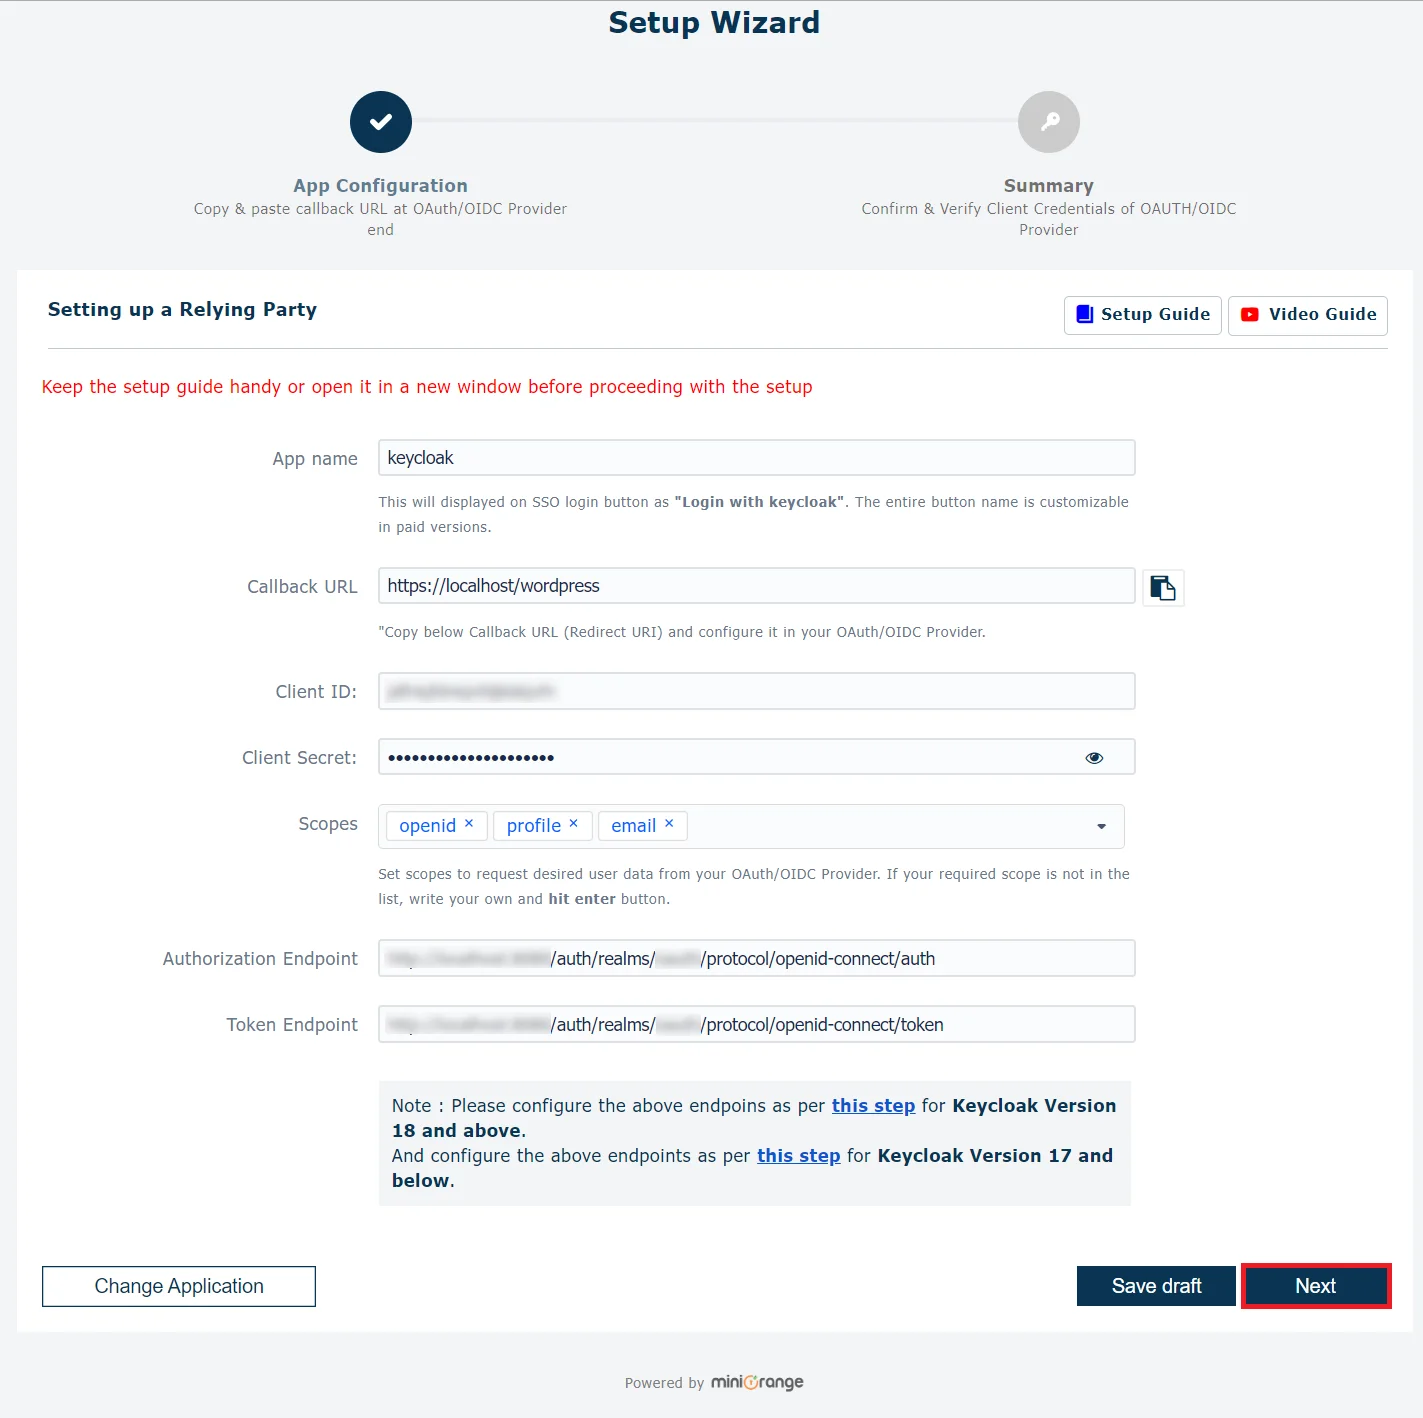
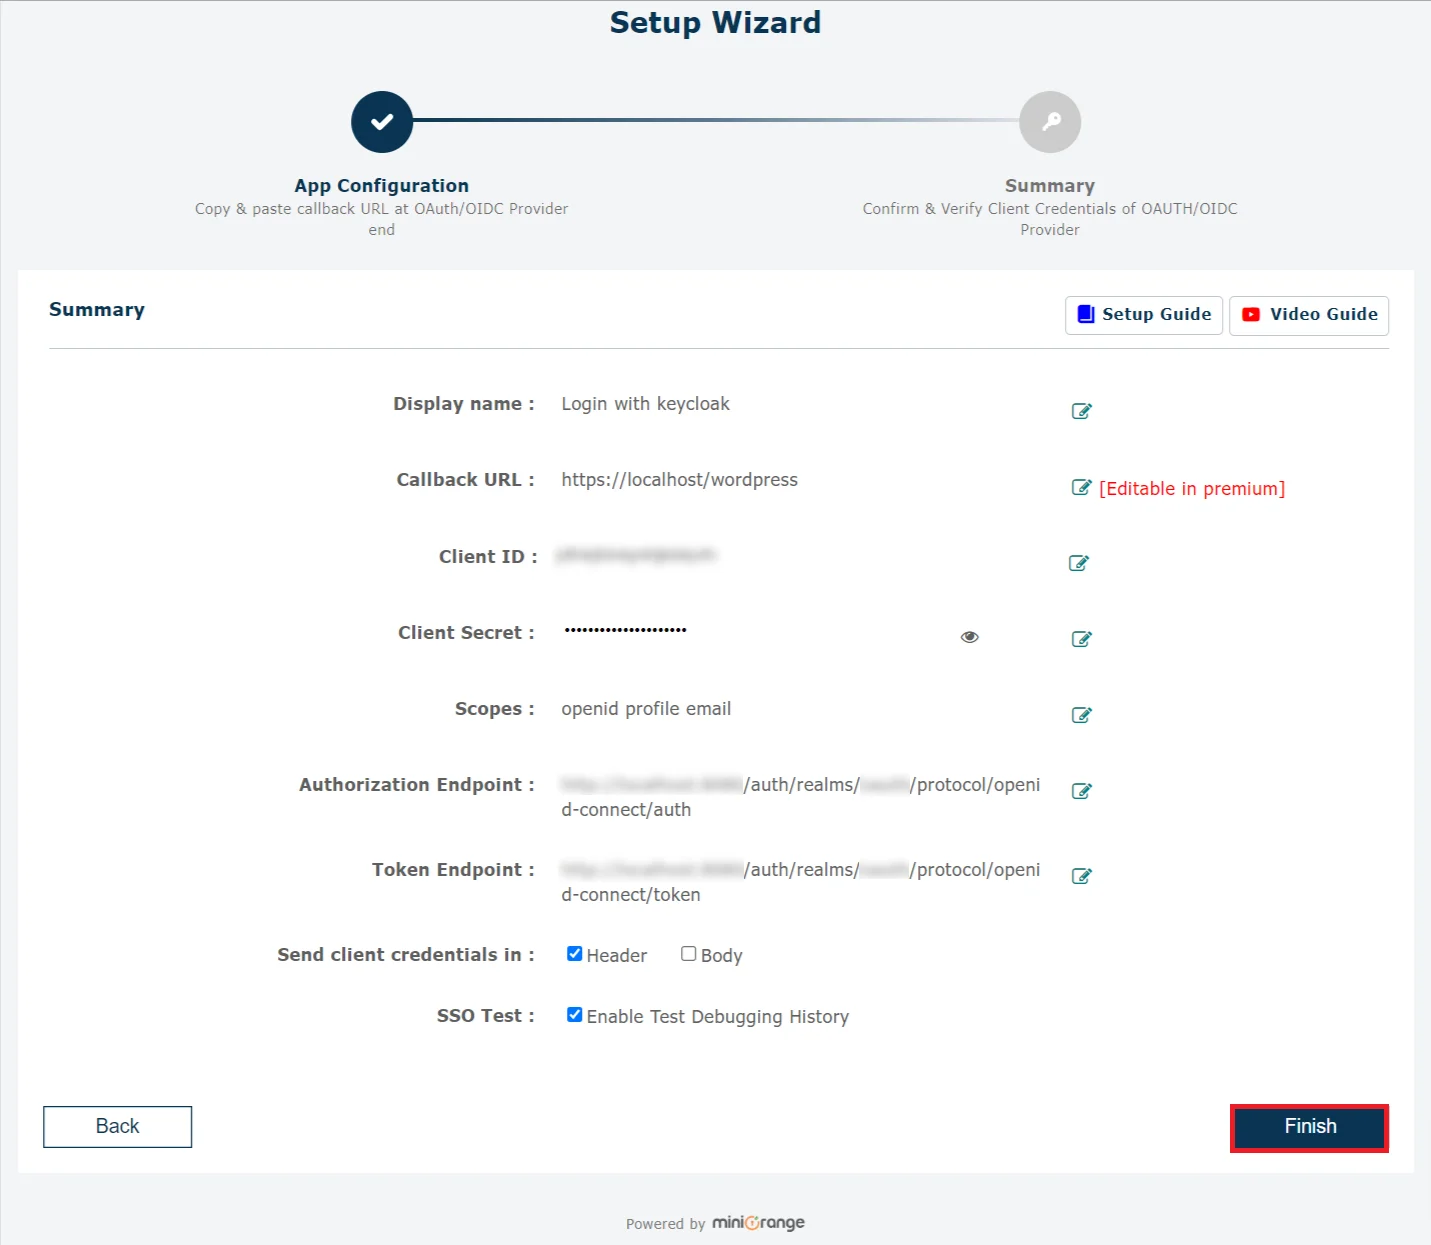
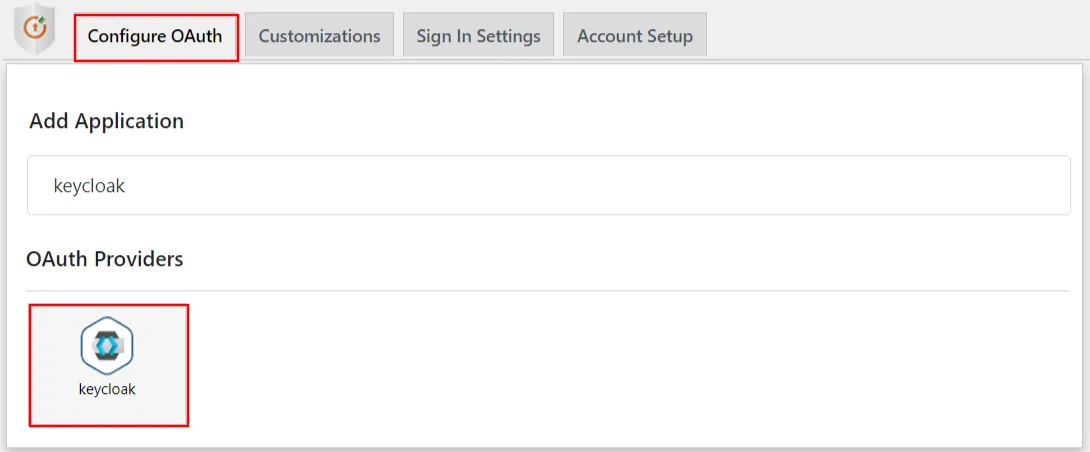
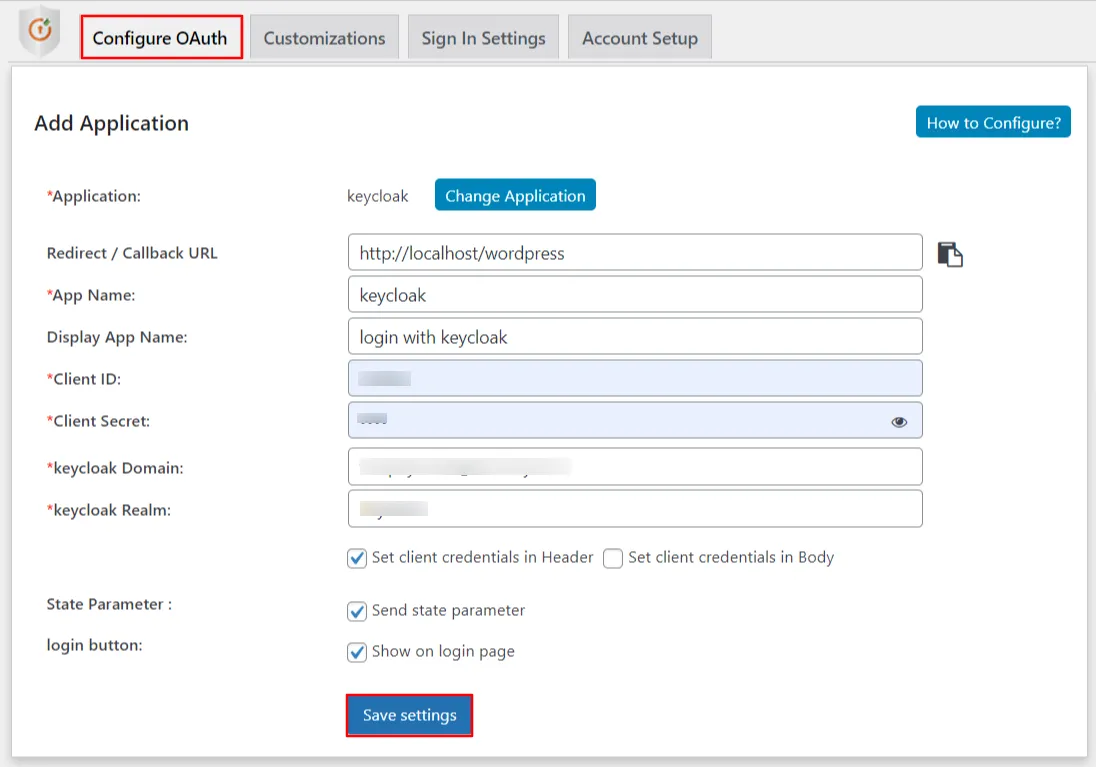
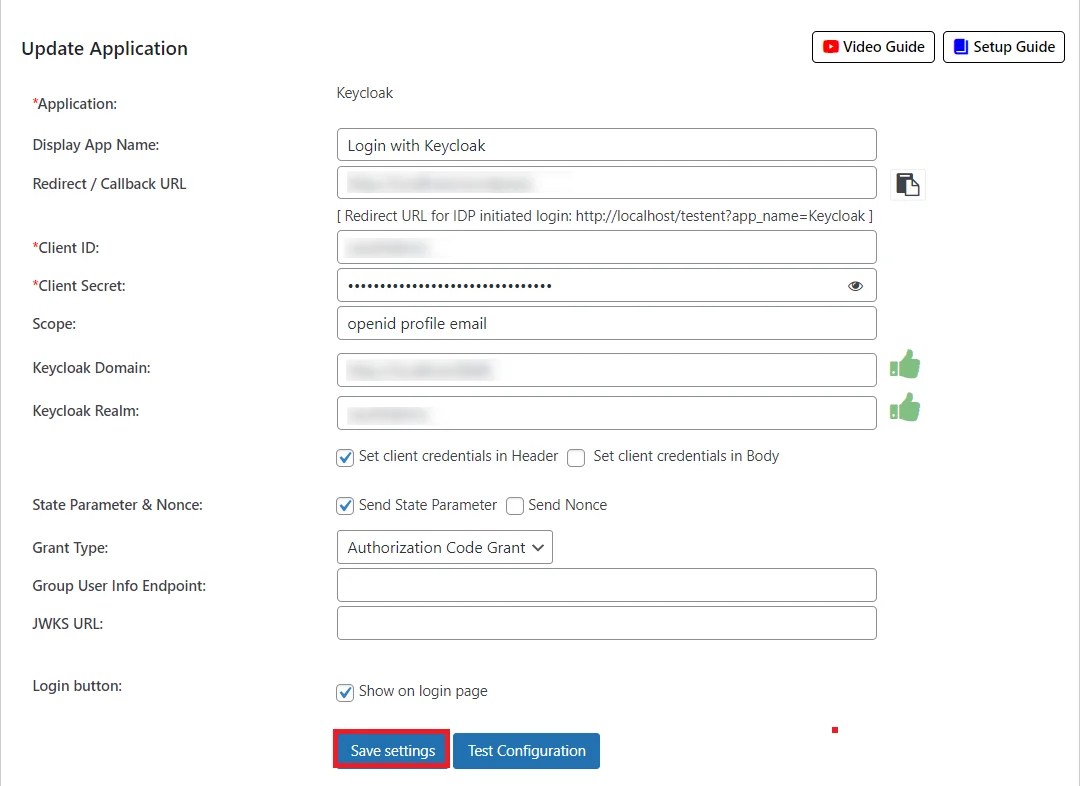
Étape 2 : Configurer WordPress comme client OAuth
- Gratuit
- Devenez membre Premium
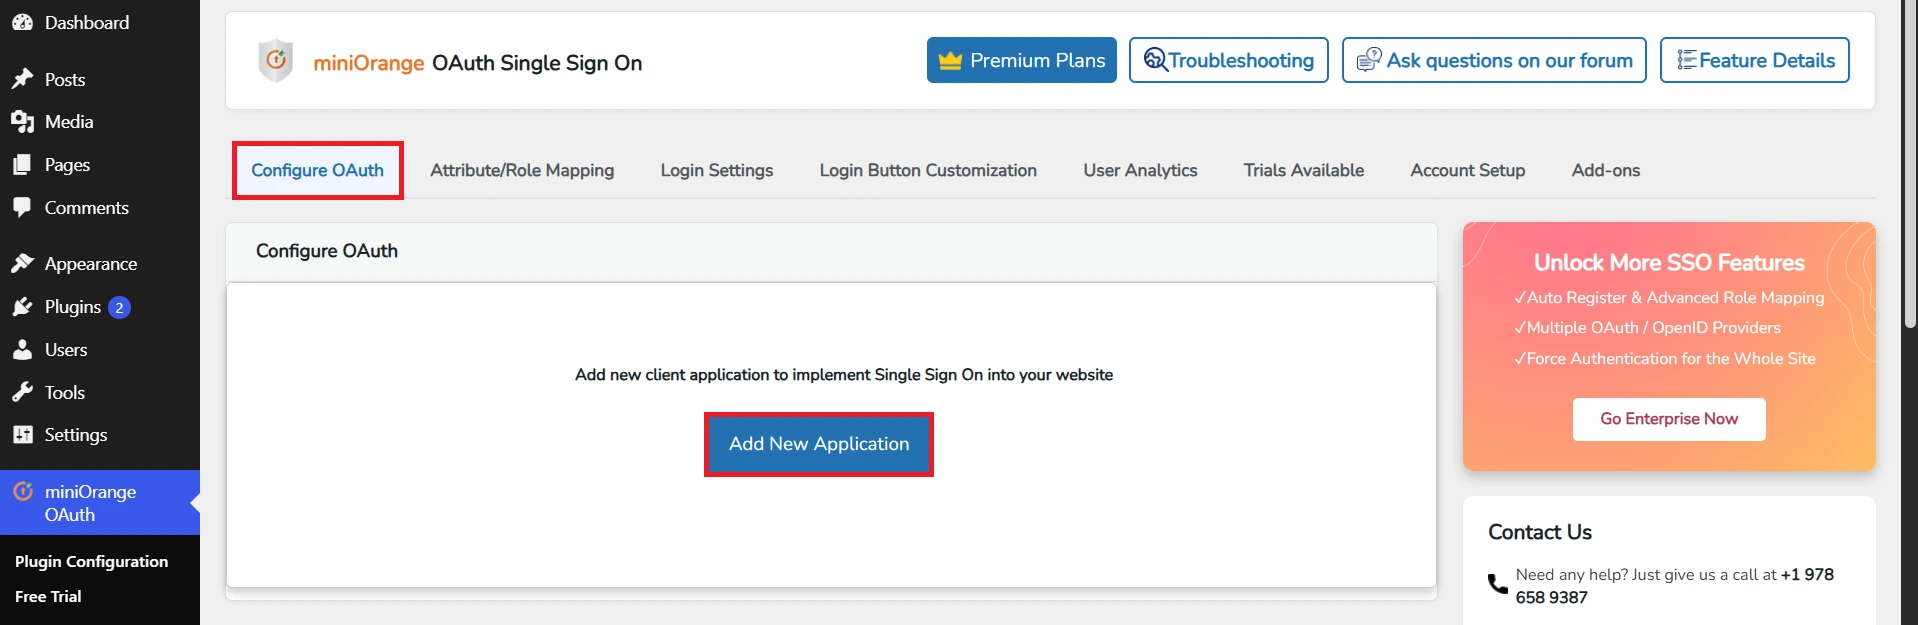
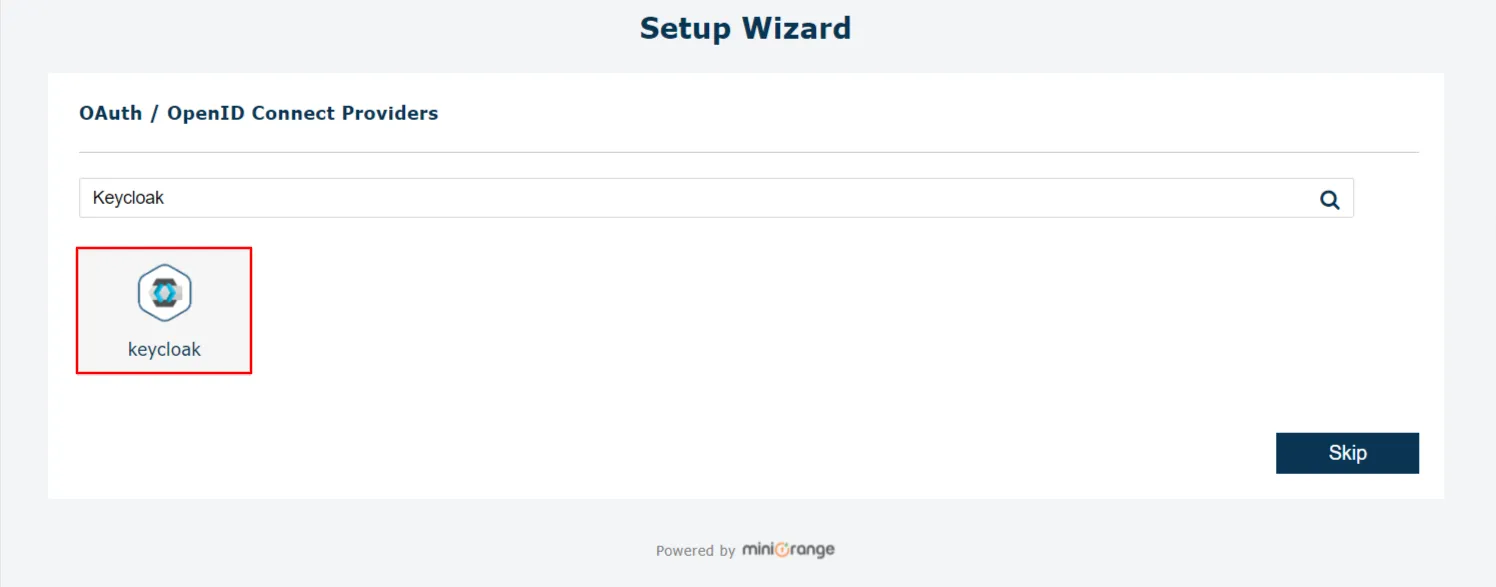
Étape 3 : Mappage des attributs utilisateur
- Le mappage des attributs utilisateur est obligatoire pour permettre aux utilisateurs de se connecter avec succès à WordPress. Nous allons configurer les attributs du profil utilisateur pour WordPress en utilisant les paramètres ci-dessous.
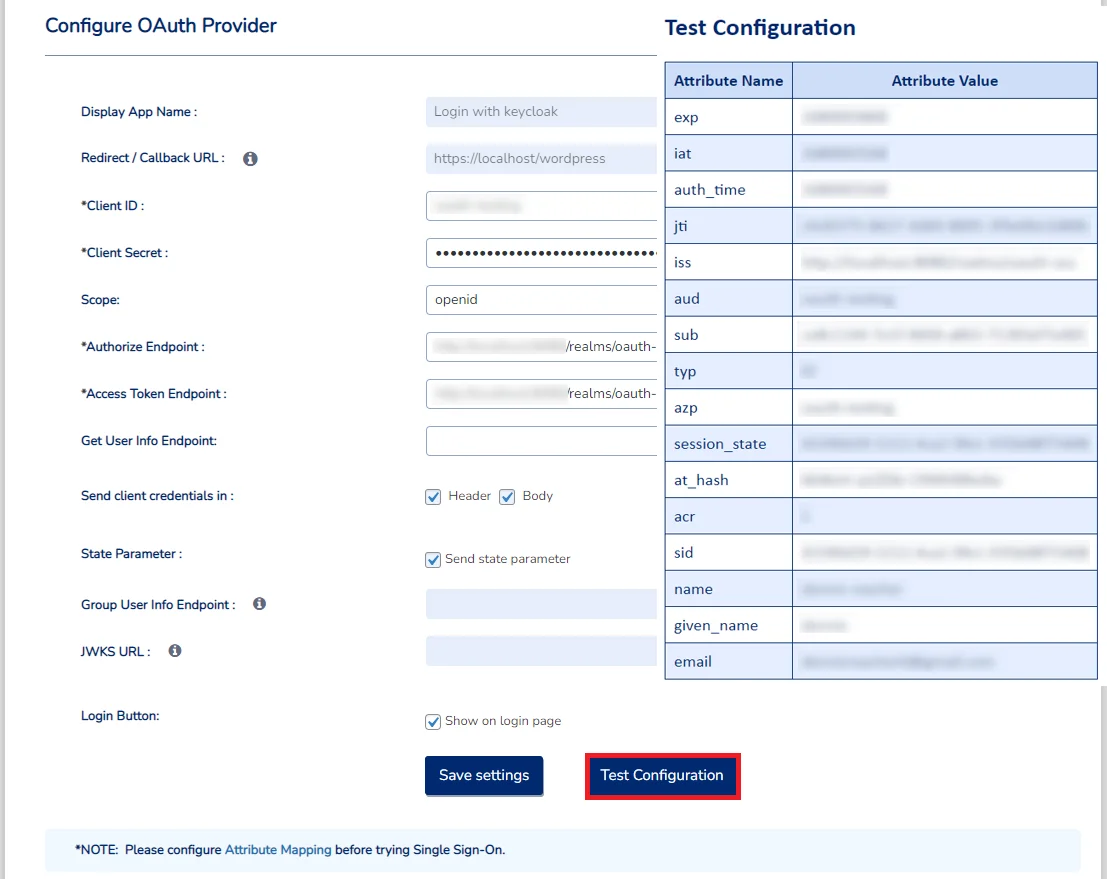
- Allez dans Configurer OAuth languette. Faites défiler vers le bas et cliquez sur Configuration des tests.
- Vous verrez toutes les valeurs renvoyées par votre fournisseur OAuth à WordPress dans un tableau. Si vous ne voyez pas de valeur pour le prénom, le nom, l'e-mail ou le nom d'utilisateur, effectuez les réglages requis dans votre fournisseur OAuth pour renvoyer ces informations.
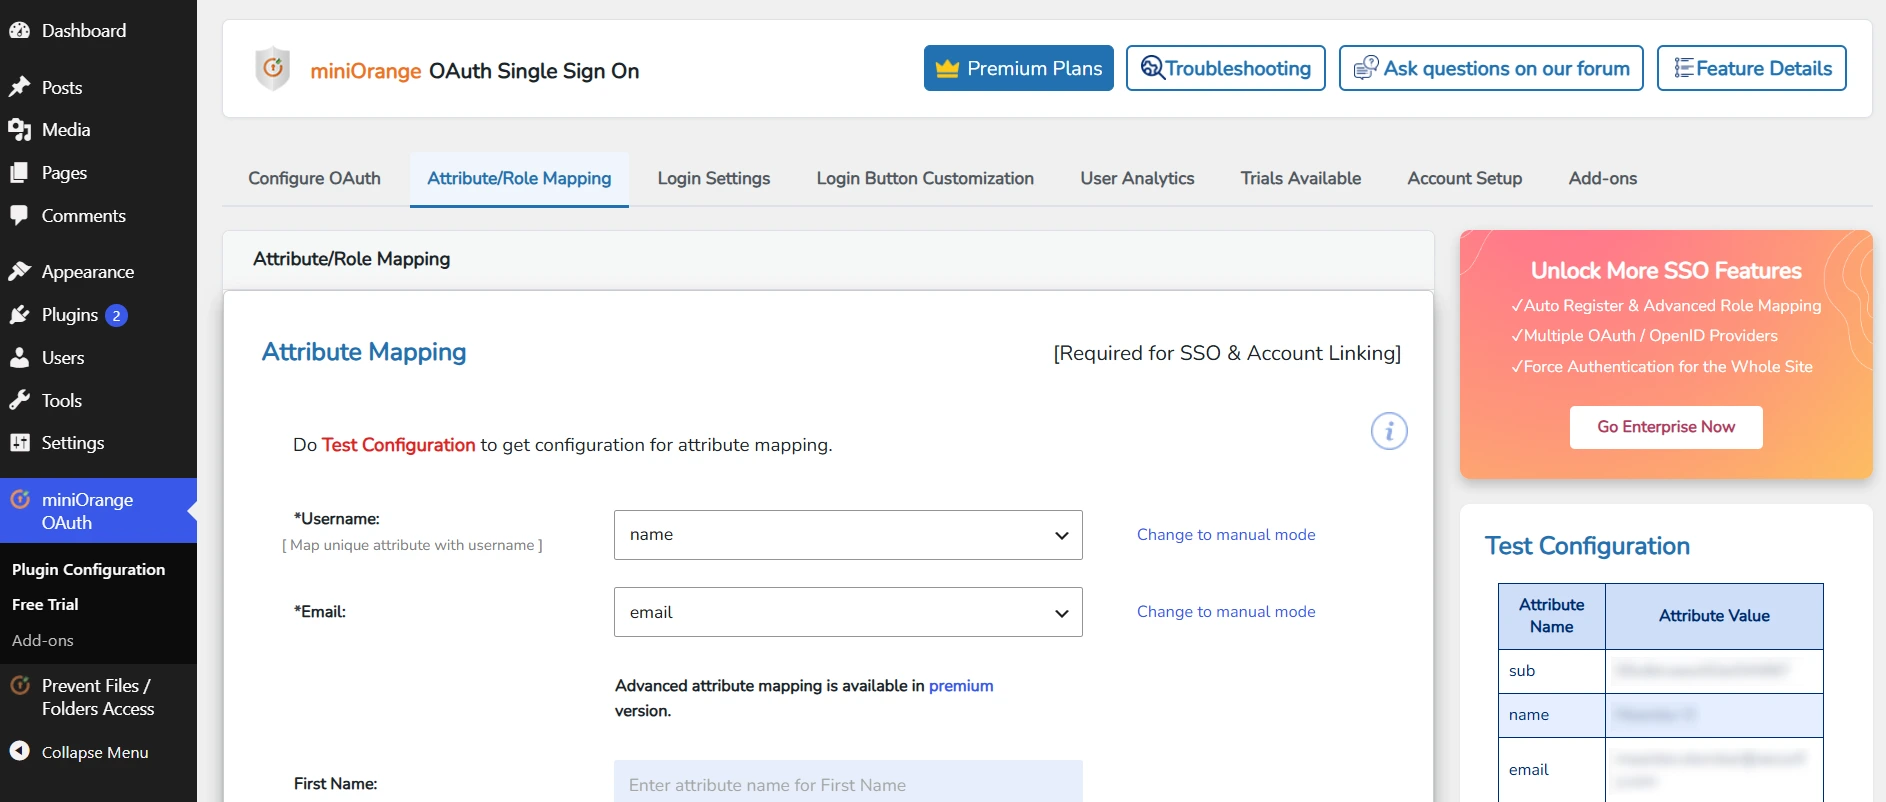
- Une fois que vous voyez toutes les valeurs dans la configuration du test, accédez à Mappage d’attributs/rôles Dans l'onglet, vous obtiendrez la liste des attributs dans les menus déroulants.
Recherche des attributs utilisateur :
Étape 4 : Mappage des rôles [Premium]
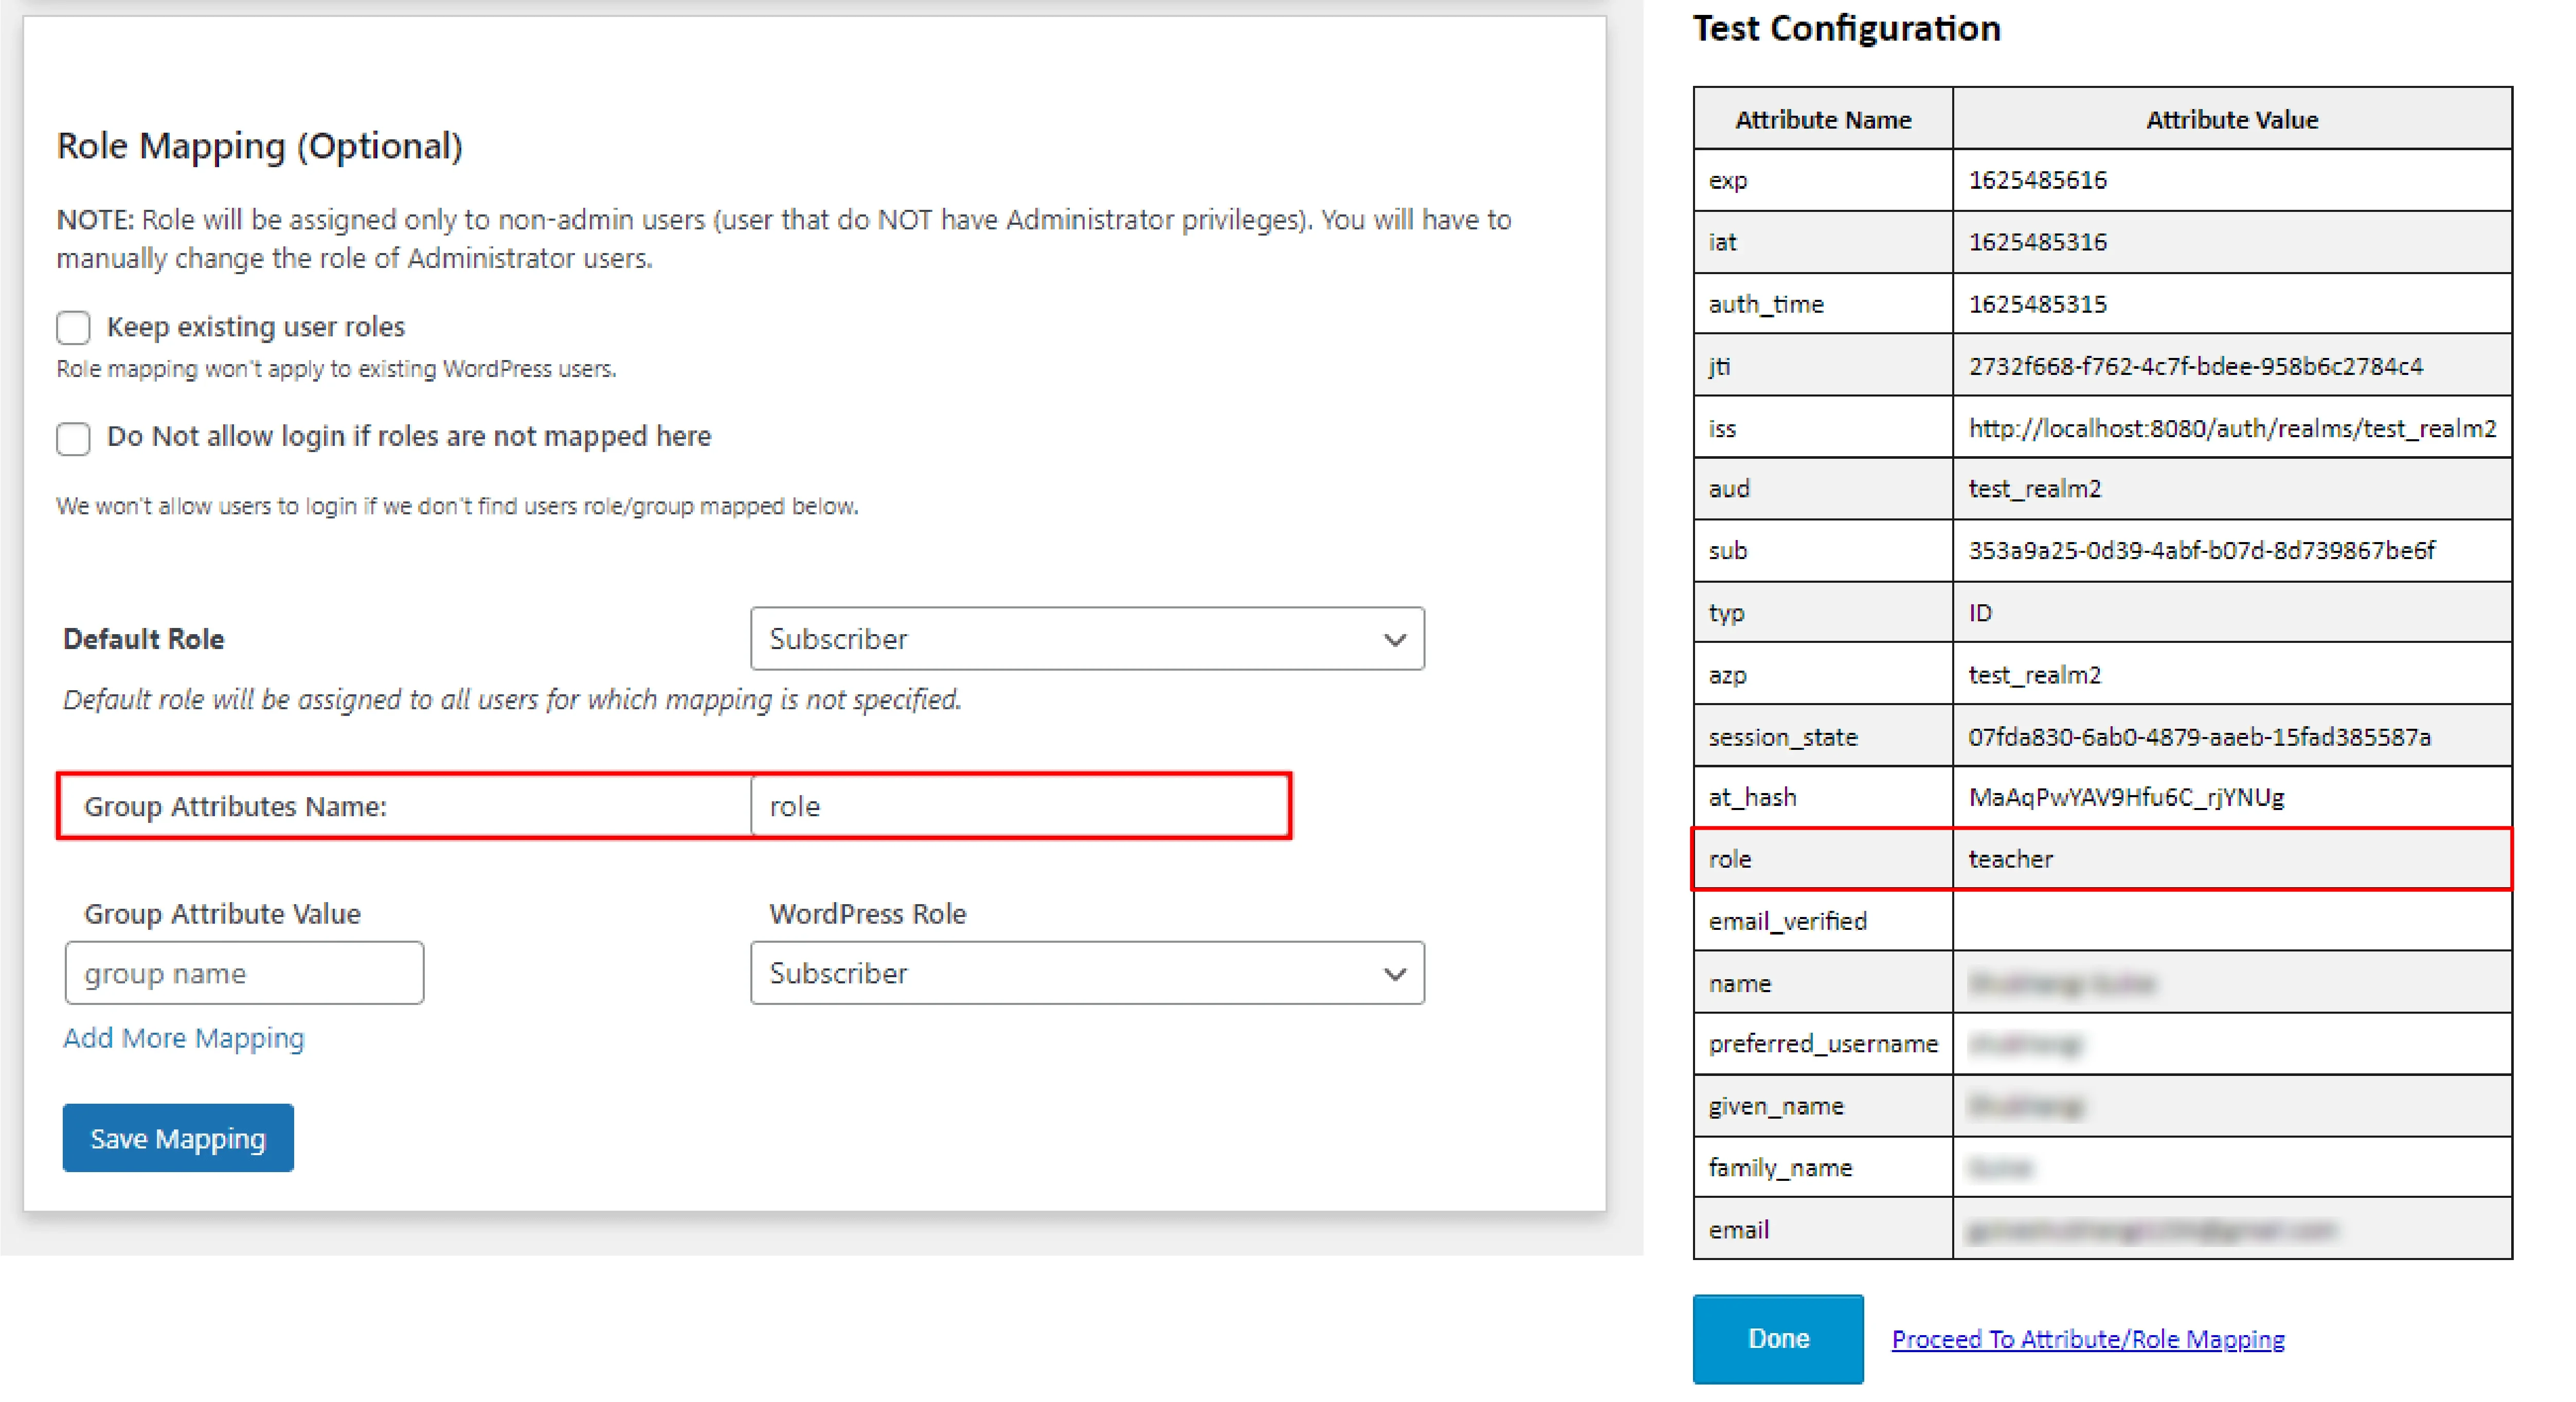
- Cliquez sur « Configuration des tests » et vous obtiendrez la liste des noms d'attributs et des valeurs d'attributs envoyés par votre fournisseur OAuth.
- Dans la fenêtre Configuration du test, mappez les noms d'attribut dans la section Mappage d'attributs du plugin. Reportez-vous à la capture d'écran pour plus de détails.
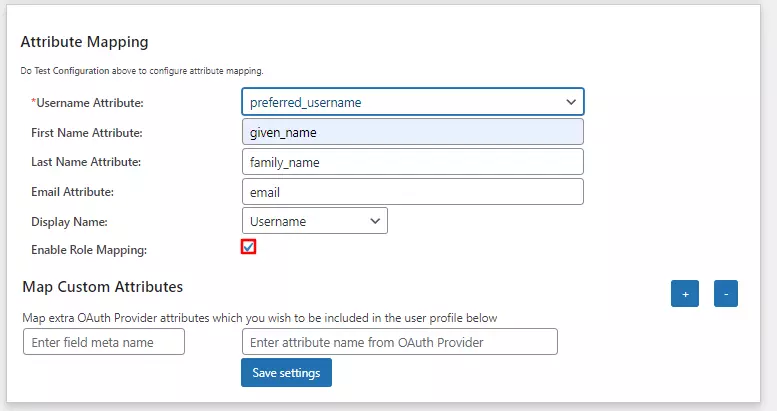
- Activer le mappage de rôles : Pour activer le mappage de rôles, vous devez mapper l'attribut Nom de groupe. Sélectionnez le nom de l'attribut dans la liste des attributs qui renvoie les rôles de votre application fournisseur.
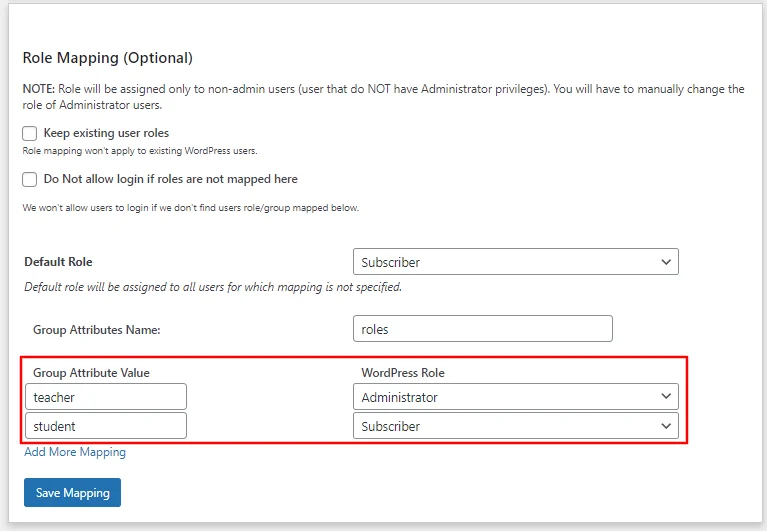
Par exemple: Rôle - Attribuez le rôle WordPress au rôle Fournisseur : En fonction de votre application de fournisseur, vous pouvez attribuer le rôle WordPress à vos rôles de fournisseur. Il peut s'agir d'un étudiant, d'un enseignant, d'un administrateur ou de tout autre selon votre candidature. Ajoutez les rôles de fournisseur sous Valeur d'attribut de groupe et attribuez le rôle WordPress requis devant celui-ci sous Rôle WordPress.
Par exemple, dans l'image ci-dessous. L'enseignant s'est vu attribuer le rôle d'administrateur et l'étudiant se voit attribuer le rôle d'abonné. - Une fois le mappage enregistré, le rôle de fournisseur se verra attribuer le rôle d'administrateur WordPress après SSO.
Exemple : Selon l'exemple donné, les utilisateurs avec le rôle « enseignant » seront ajoutés en tant qu'administrateur dans WordPress et « étudiant » sera ajouté en tant qu'abonné.
Étape 5 : Étapes pour récupérer les groupes Keycloak
Créer des groupes dans Keycloak :

Remarque : Si vous avez déjà créé des groupes et les avez attribués aux clients, vous pouvez ignorer les étapes de création d'un groupe.
- Sous votre royaume, allez au Groupes onglet et cliquez sur le Créer un groupe .
- Entrez un nom de groupe et cliquez sur le Créer .
- Allez maintenant dans le groupe que vous avez créé et cliquez sur le bouton Membres languette. Clique sur le Ajouter un membre bouton pour ajouter les membres.
- Ajoutez les membres que vous souhaitez au groupe et cliquez sur le bouton Ajouter .
- Maintenant, allez à la Périmètres clients onglet et sélectionnez profil portée.
- Rendez-vous dans la section Cartographes onglet et cliquez sur Ajouter un mappeur .
- Sélectionner Par configuration option.
- Sélectionnez le mappage d’appartenance au groupe dans le tableau.
- Ajoutez le Nom et Nom de la revendication du jeton pour votre cartographe. Cliquez sur le Enregistrer .
- Maintenant, allez à la Authentification unique OAuth plugin et cliquez sur le Configuration du test bouton. Vous devriez voir les groupes attribués à l'utilisateur.


Étape 6 : Paramètres de connexion
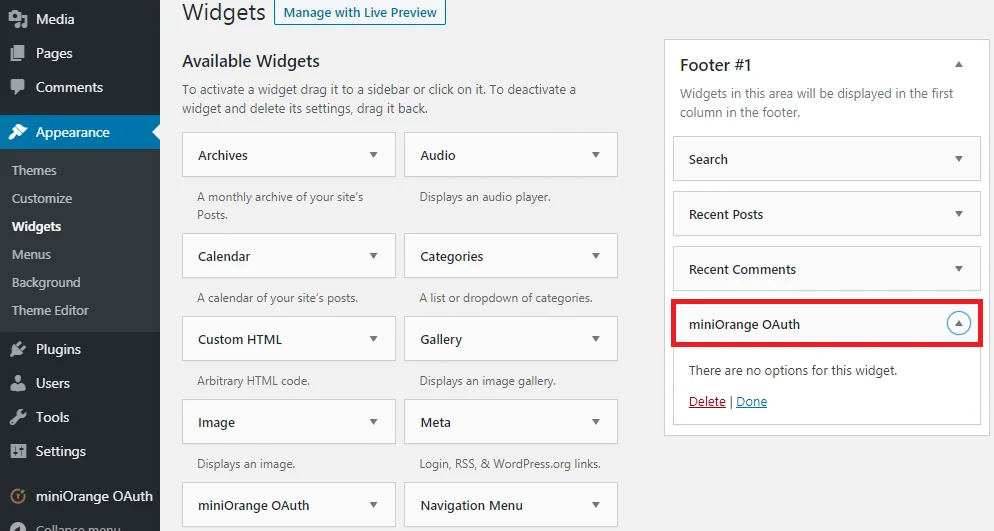
- WordPress 5.7 et versions antérieures
- WordPress 5.8
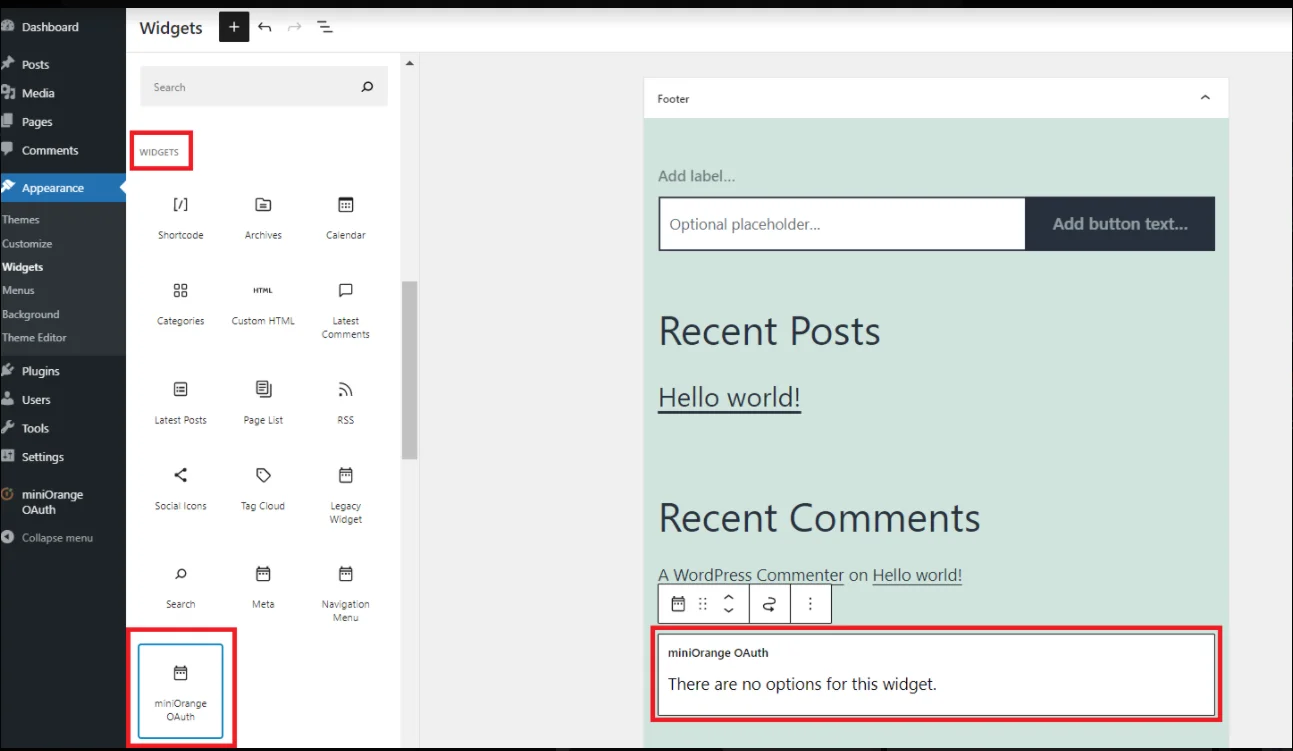
- WordPress 5.9 et versions ultérieures
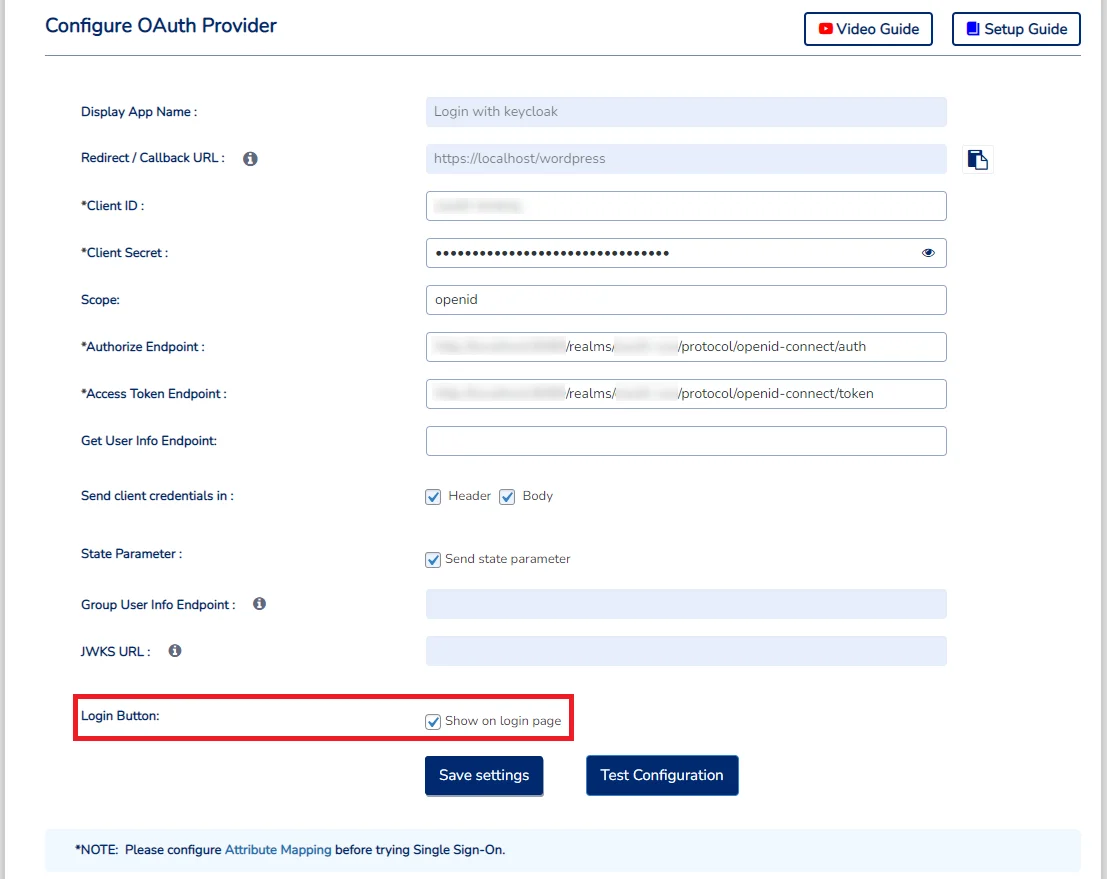
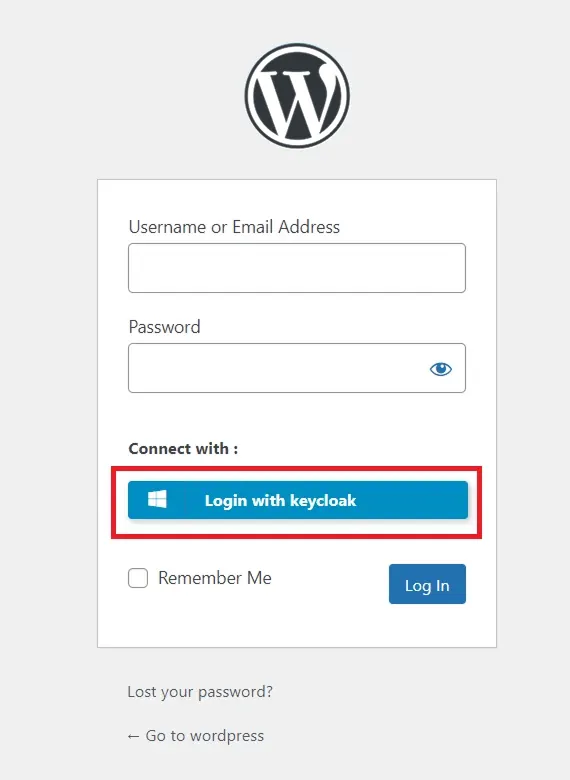
Étape 7 : Portée et points finaux
- Veuillez vous référer au tableau ci-dessous pour configurer le portée et points finaux pour Keycloak version 18 et supérieure dans le plugin.
| Portée: | profil de messagerie openid |
| Autoriser le point de terminaison : | /realms/{nom-domaine}/protocol/openid-connect/auth |
| Point de terminaison du jeton d’accès : | /realms/{nom-domaine}/protocol/openid-connect/token |
| Obtenir le point de terminaison des informations utilisateur : | /realms/{nom-domaine}/protocol/openid-connect/userinfo |
| URL de redirection personnalisée après la déconnexion :[optionnel] | https://{domaine keycloak}/royaumes/{nom-domaine}/protocol/openid-connect/logout?post_logout_redirect_uri={RedirectUri}&id_token_hint=##id_token## |
- Veuillez vous référer au tableau ci-dessous pour configurer le portée et points finaux pour Keycloak version 17 et antérieures dans le plugin.
| Portée: | profil de messagerie openid |
| Autoriser le point de terminaison : | /auth/realms/{nom-domaine}/protocol/openid-connect/auth |
| Point de terminaison du jeton d’accès : | /auth/realms/{nom-domaine}/protocol/openid-connect/token |
| Obtenir le point de terminaison des informations utilisateur : | /auth/realms/{nom-domaine}/protocol/openid-connect/userinfo |
| URL de redirection personnalisée après la déconnexion :[optionnel] | /auth/realms/{nom-du-royaume}/protocole/openid-connect/logout?redirect_uri=RedirectUri |
Vous avez activé avec succès l'authentification unique (SSO) sur WordPress grâce à l'extension OAuth & OpenID Connect Single Sign-On (SSO), en configurant Keycloak comme fournisseur d'identité (IdP) et WordPress comme client OAuth. L'autorisation OAuth de Keycloak vous permet de déployer rapidement un accès sécurisé à votre site WordPress (WP), autorisant ainsi les utilisateurs à s'authentifier en toute sécurité à l'aide de leurs identifiants de connexion SSO Keycloak.
Foire Aux Questions (FAQ)
Je ne trouve pas de domaine et de royaume dans l'interface d'administration de Keycloak. 
Connectez-vous à la console d'administration Keycloak. Accédez à la section « Général » des paramètres du royaume pour afficher son nom. En savoir plus
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête


