
Intégration du client Joomla OAuth avec Okta Single Sign-On (SSO)
Marché
Configurez l'authentification unique (SSO) sur votre site Joomla via le fournisseur OAuth Okta grâce à l'extension Joomla OAuth & OpenID Connect. L'intégration de l'authentification unique Okta (SSO) à Joomla via le protocole d'authentification OAuth 2.0 permet à vos utilisateurs de se connecter en toute sécurité à vos sites web et applications Joomla en s'authentifiant auprès du fournisseur OAuth Okta. L'extension Joomla Okta OAuth offre également des fonctionnalités avancées telles que la création automatique d'utilisateurs, le mappage des attributs et le mappage des groupes . Consultez notre page dédiée à l'extension client Joomla OAuth pour en savoir plus sur les fonctionnalités et les tarifs de l'extension d'authentification unique Joomla OAuth (OAuth & OpenID Connect).







Pour configurer l'authentification unique OAuth entre Joomla et Okta, vous pouvez également suivre cette vidéo d'installation étape par étape.
Étapes de configuration
Dans cette configuration, Okta fait office de serveur OAuth, tandis que Joomla permet aux utilisateurs de se connecter avec leurs identifiants Okta en utilisant le plugin client OAuth de Joomla.
Étape 2 : Configurer Okta comme serveur OAuth
- Connectez-vous à votre Tableau de bord Okta.
- Rendez-vous dans la section Panneau d'administration Okta. Aller à Applications -> Applications.
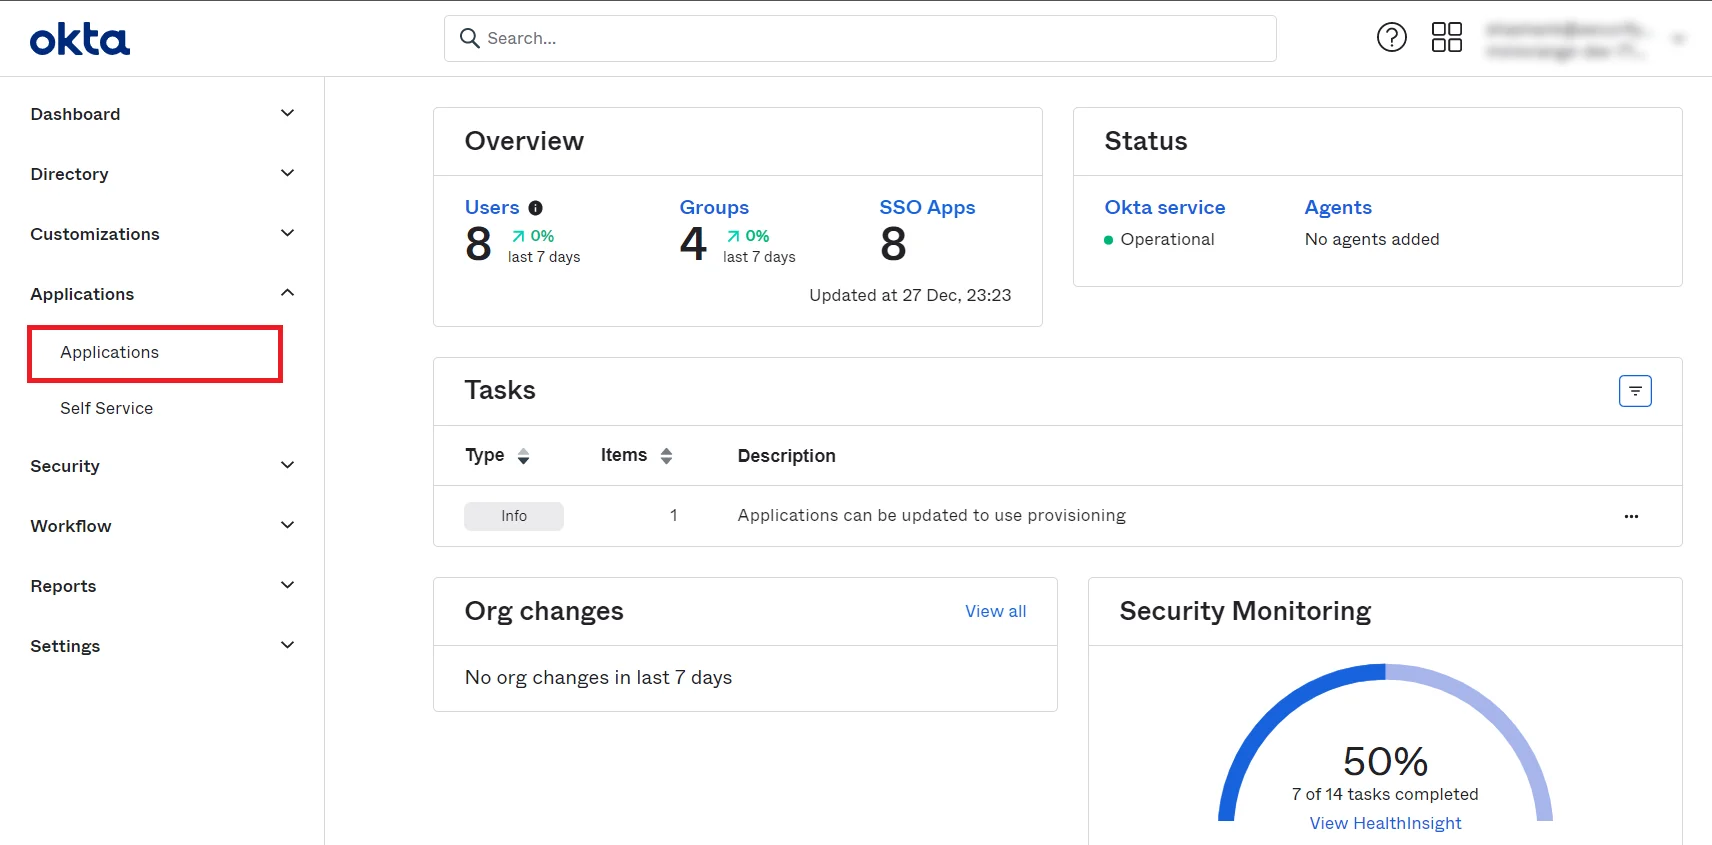
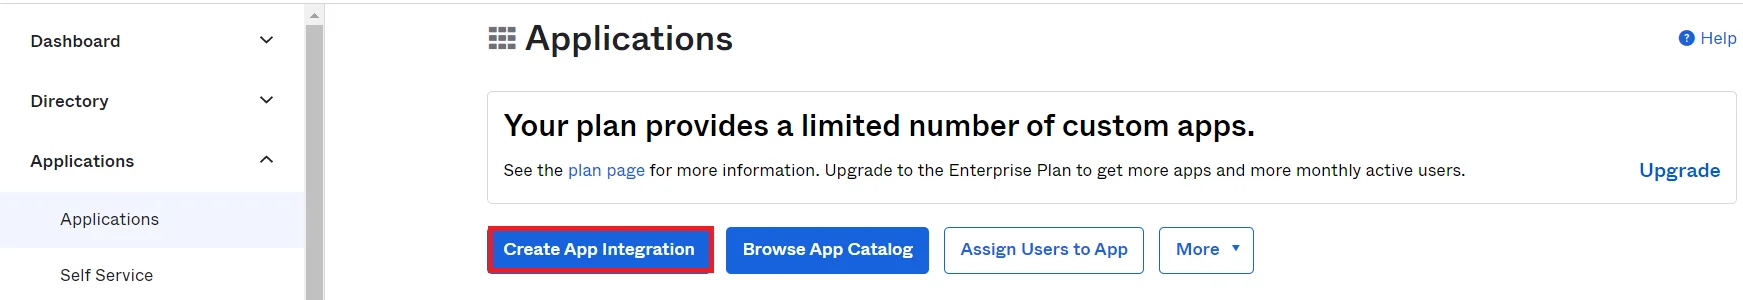
- Vous obtiendrez l’écran suivant. Cliquer sur Créer une intégration d'application .
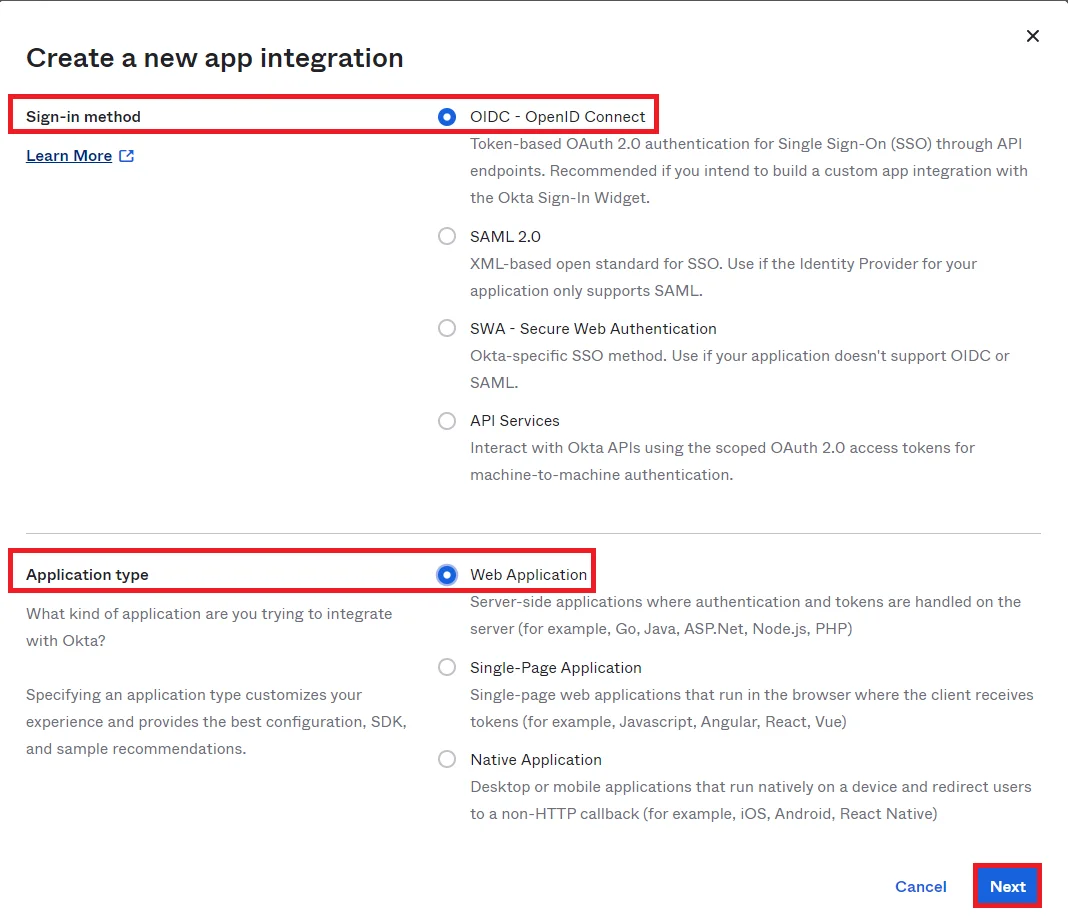
- Sélectionnez Méthode de connexion comme OIDC-OpenID Connect et sélectionnez Type d'application comme application Web, cliquez sur Suivant .
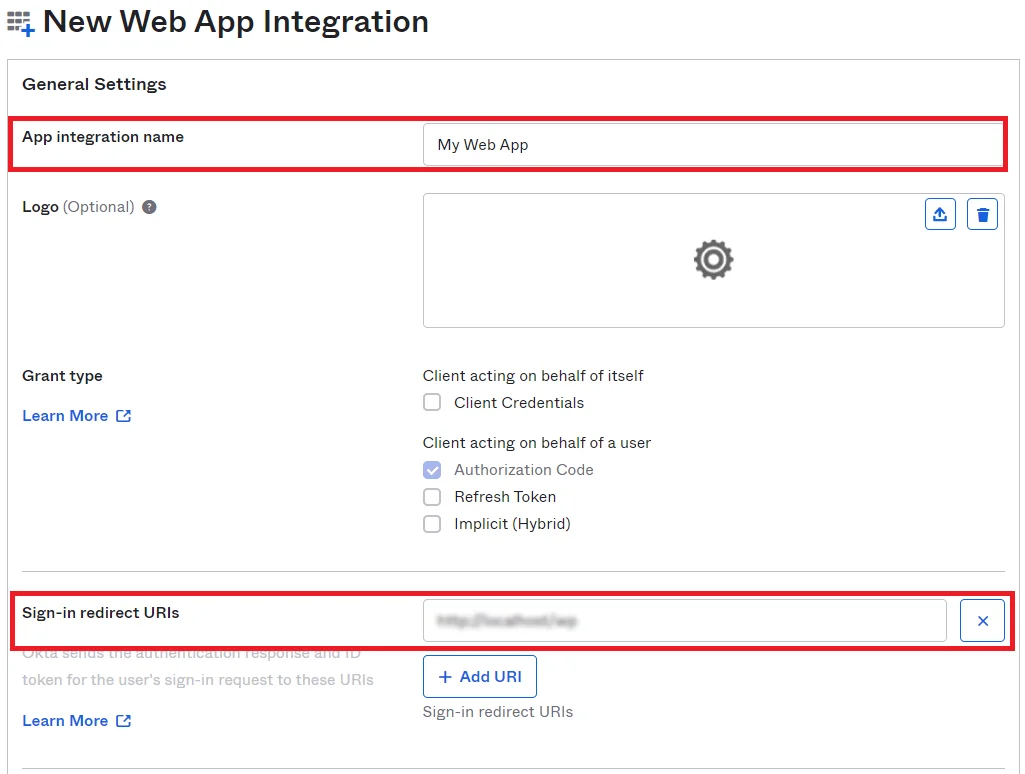
- Vous serez redirigé vers la page de détails de l'application. Entrer Nom de l'intégration de l'application et URI de redirection de connexion que nous avons copié comme Rappel/Redirection URL.
- Faites défiler vers le bas et vous verrez le Devoirs section. Sélectionnez une option pour un accès contrôlé comme Autorisez l'accès à tous les membres de votre organisation, décochez la Activer l'accès immédiat avec le mode Federation Broker puis cliquez sur Enregistrer .

Étape 3 : Configurer l’ID client et le secret
- Maintenant, vous obtiendrez le ID client et secret clientGardez ces informations d’identification à portée de main pour configurer le plug-in miniOrange OAuth Client Single Sign-On (SSO).

- Dans l’en-tête supérieur droit, vous obtiendrez votre nom de domaine. Gardez le nom de domaine à portée de main.
Remarque : Copiez le domaine Okta pour configurer le plugin Joomla OAuth Single Sign-On (SSO). Par exemple : (https://dev-32414285-admin.okta.com) alors votre domaine est dev-32414285.okta.com.

- Retournez à votre Tableau de bord Joomla. Ensuite aller à Étape 2 dans le Configurer OAuth languette.
- Collez le ID client, secret client et domaine. Définissez également les informations d'identification du client Uniquement dans l'en-tête ou le corps puis cliquez sur Enregistrer les paramètres. Une fois les paramètres enregistrés, cliquez sur Enregistrer la configuration.

- La portée et les points de terminaison sont indiqués ci-dessous, qui sont nécessaires pour configurer Joomla en tant que plugin client OAuth pour configurer Okta en tant que fournisseur OAuth ou OIDC personnalisé.
| Domaine | email ouvert |
| Autoriser le point de terminaison | https://{yourOktaDomain}.com/oauth2/default/v1/authorize |
| Point de terminaison du jeton d'accès | https://{yourOktaDomain}.com/oauth2/default/v1/token |
| Obtenir le point de terminaison des informations utilisateur | https://{yourOktaDomain}.com/oauth2/default/v1/userinfo |
| URL de redirection personnalisée après la déconnexion :[facultatif] | https://{yourdomain.okta}.com/login/signout?fromURI=<your url> |
| Définir les informations d'identification du client | Uniquement dans l'en-tête ou le corps |
| URL de découverte (pour afficher les valeurs de configuration) | https://{your-okta-domain}/oauth2/default/.well-known/openid-configuration |


