Résultats de recherche :
×Résultats de recherche :
×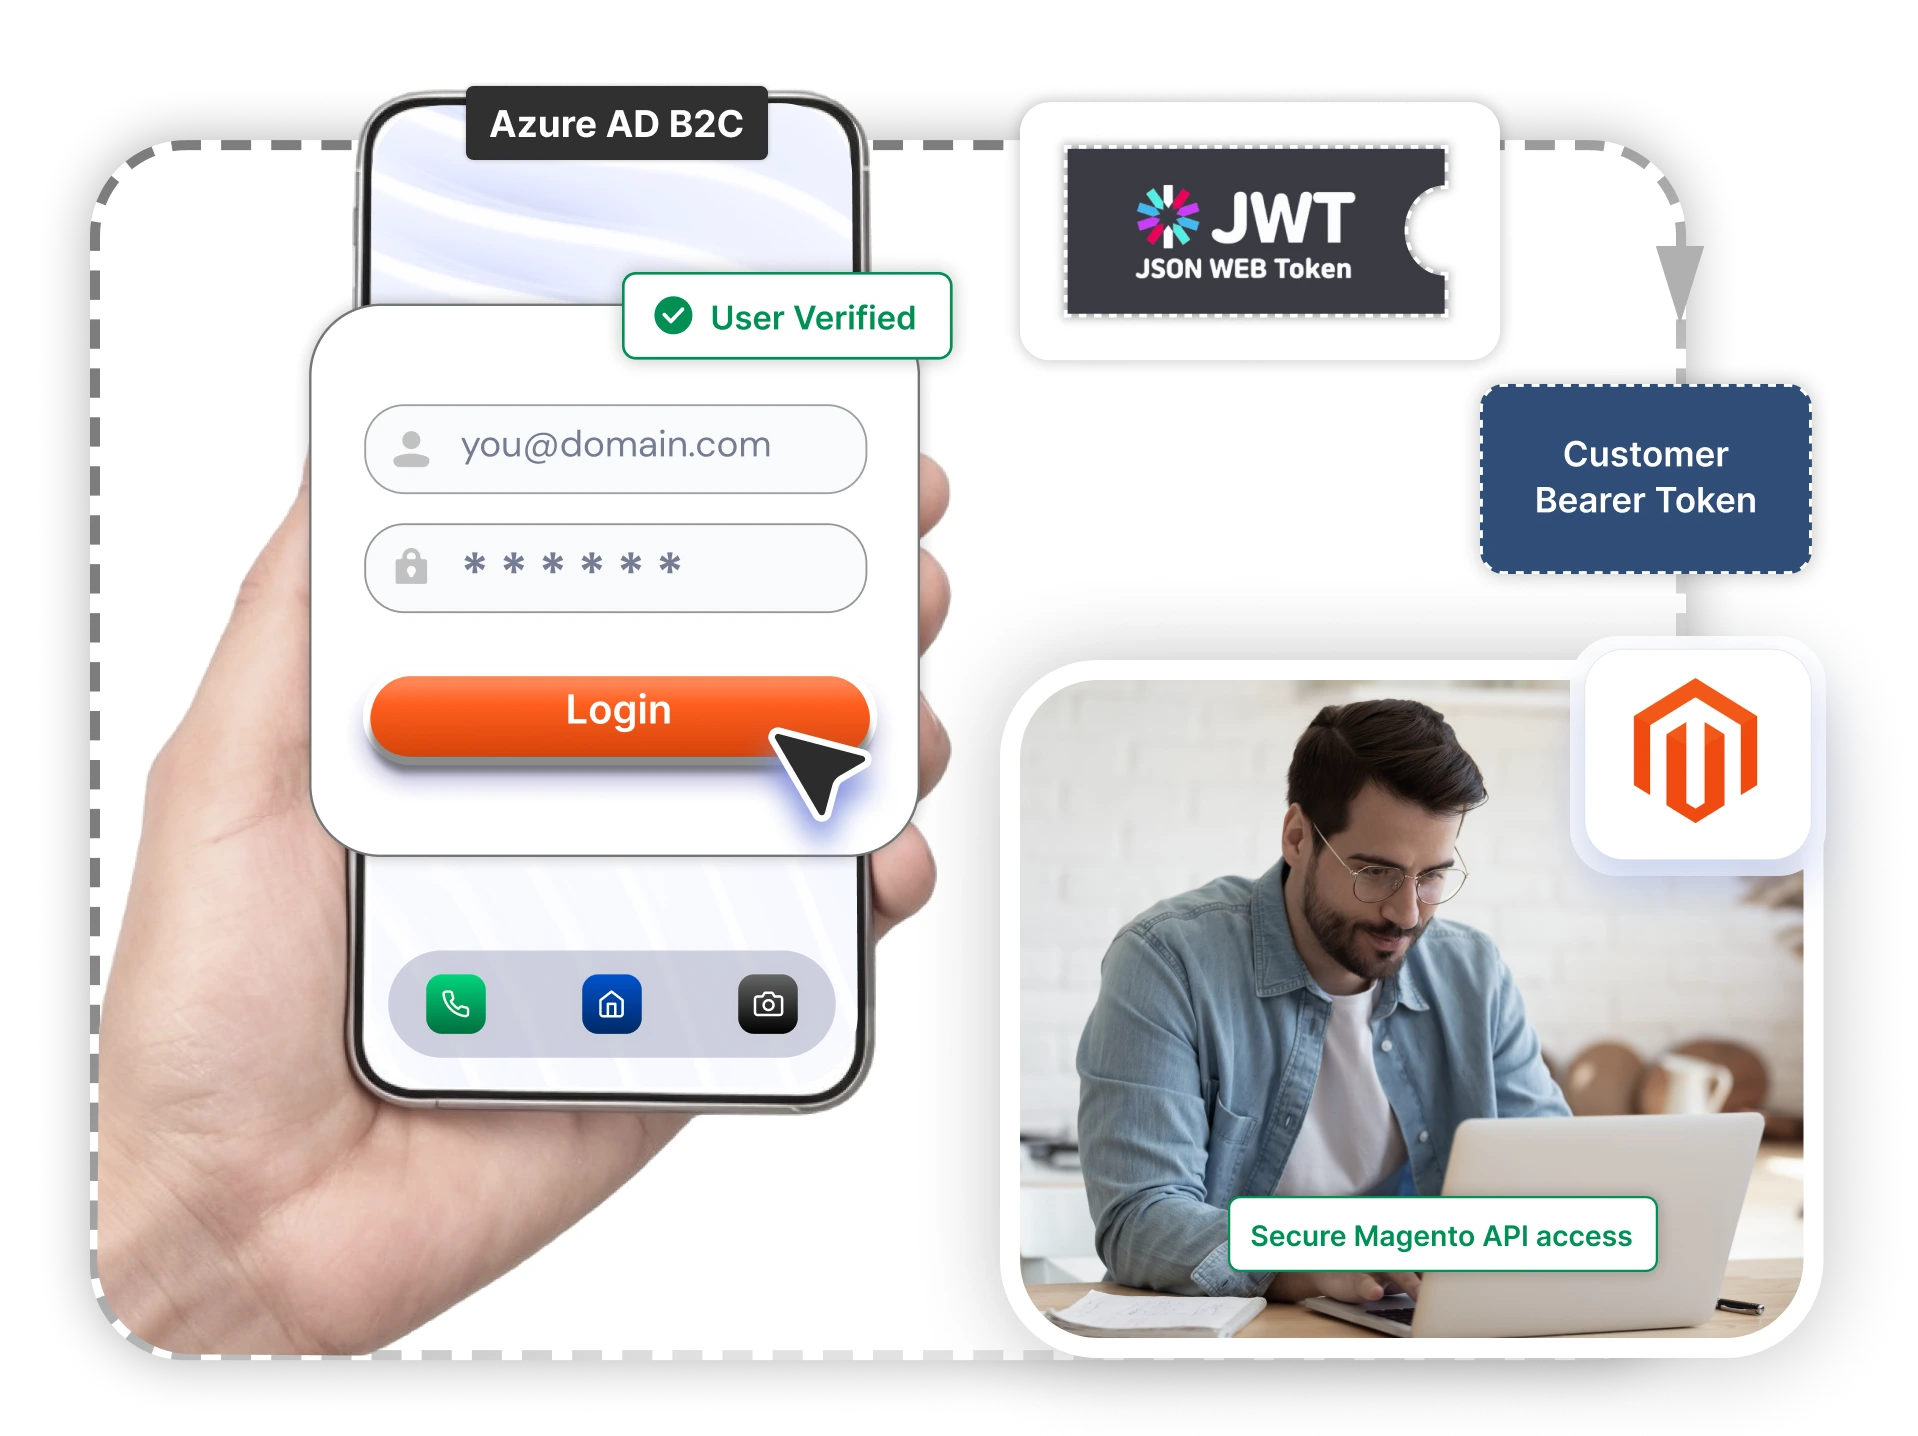
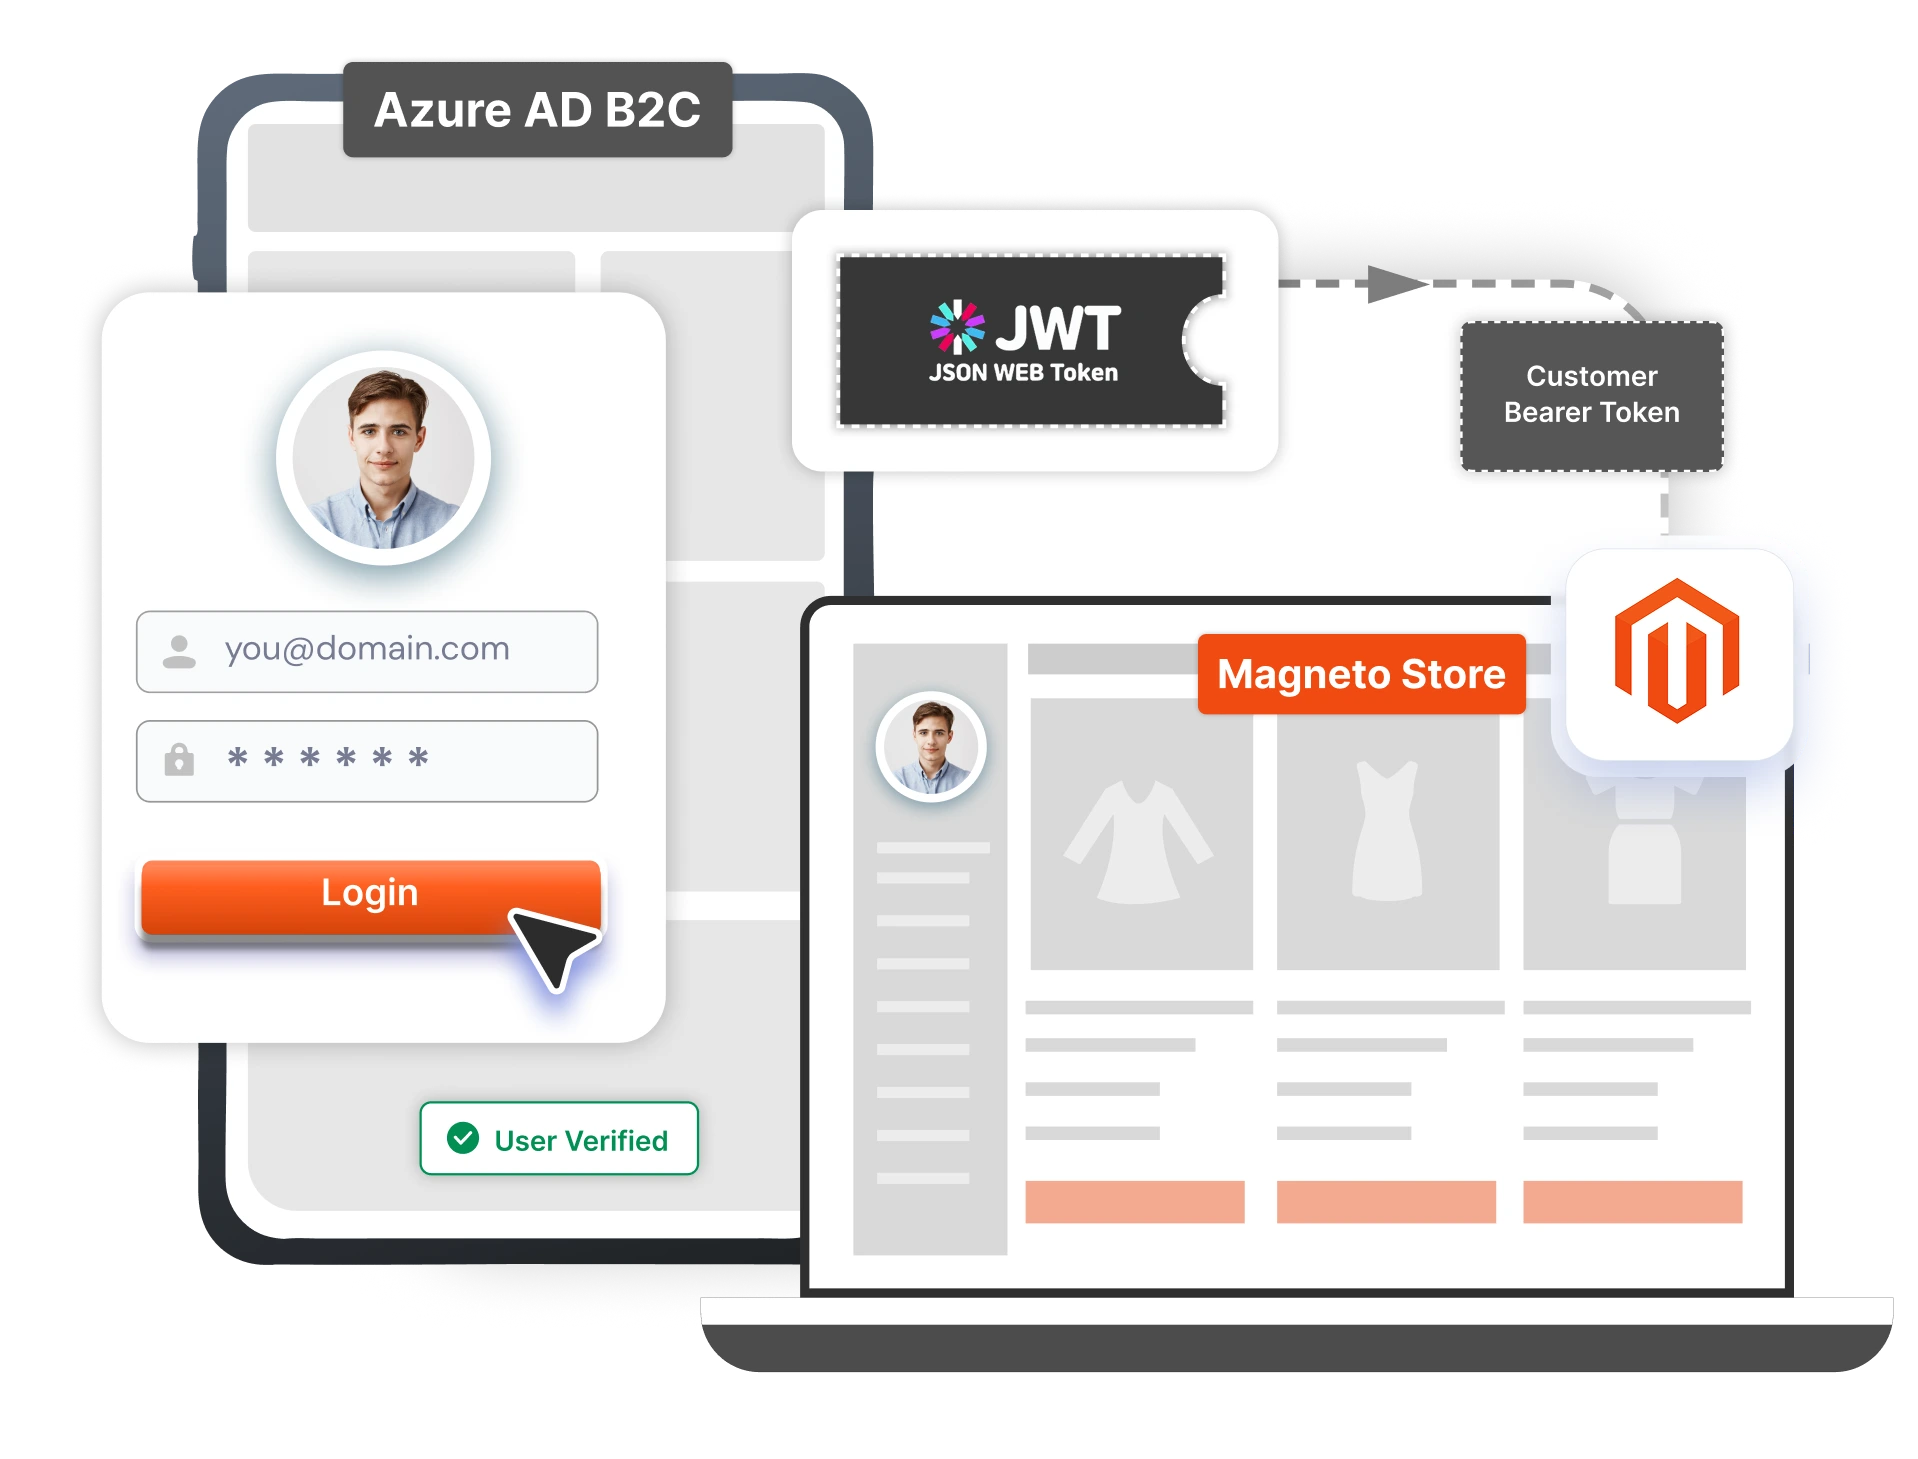
L'application pour smartphone utilise Azure AD B2C comme fournisseur d'identité centralisé pour l'authentification des utilisateurs. Une fois la connexion réussie, Azure AD B2C émet un jeton d'accès JWT sécurisé, qui valide l'identité de l'utilisateur. Ceci garantit une authentification de niveau entreprise grâce aux normes OAuth 2.0 et OpenID Connect, réduisant ainsi les risques liés aux mots de passe et permettant une gestion des identités à grande échelle.
Chaque utilisateur de l'application mobile est associé à un compte client Magento existant, lié à la même identité Azure AD B2C. Cette synchronisation d'identité garantit la cohérence entre l'application mobile et le système Magento, permettant un accès personnalisé aux données client tout en préservant l'intégrité des comptes entre les systèmes.
Une fois authentifiée, l'application mobile communique avec Magento via les API REST ou GraphQL pour lire et écrire en toute sécurité les données spécifiques aux clients. Cela inclut la récupération des informations du profil client, l'historique des commandes, l'enregistrement des préférences ou des données personnalisées, et la mise à jour des informations du compte. Les API fonctionnent en mode connecté, garantissant une interaction sécurisée et en temps réel entre l'application mobile et la plateforme Magento.
Au lieu d'utiliser un jeton d'application permanent, la solution exploite un jeton d'authentification client Magento généré après l'authentification de l'utilisateur. Ceci garantit un accès API strictement basé sur l'utilisateur, élimine les identifiants d'application partagés ou statiques, améliore la sécurité et le contrôle d'accès, et aligne la validité du jeton sur la session client. Cette approche renforce la sécurité globale de l'API et empêche toute utilisation abusive des jetons d'accès permanents.
Authentifiez les utilisateurs mobiles en toute sécurité grâce à Azure AD B2C. Mettez en place un système d'identité unifié qui simplifie la gestion des utilisateurs sur toutes les plateformes. Garantissez une expérience de connexion cohérente tout en respectant les normes de sécurité les plus exigeantes.
Utilisez des jetons d'authentification client dynamiques plutôt que des jetons d'application statiques. Accordez l'accès en fonction de l'authentification individuelle de l'utilisateur plutôt que d'identifiants partagés. Réduisez les risques de sécurité en empêchant toute utilisation abusive des jetons et tout accès non autorisé à l'API.
Tirez parti des API REST et GraphQL pour une communication fluide entre les appareils mobiles et Magento. Synchronisez instantanément les données clients, paniers et commandes. Offrez une expérience d'achat mobile optimale.
La validation JWT et l'autorisation par jeton renforcent la protection des données. Assurez-vous que chaque requête est vérifiée de manière sécurisée avant d'accorder l'accès. Garantissez la conformité aux exigences grâce à des contrôles d'authentification et d'autorisation robustes.
Les marques de vente au détail qui lancent des applications mobiles basées sur Magento ont besoin d'une authentification sécurisée et évolutive, sans exposer d'identifiants API statiques. En intégrant Azure AD B2C à Magento 2, les clients se connectent via un fournisseur d'identité centralisé utilisant OAuth 2.0 et OpenID Connect, et reçoivent un jeton JWT associé à leur compte client Magento. L'application mobile génère ensuite un jeton d'authentification client Magento (Customer Bearer Token) pour la communication avec l'API, évitant ainsi l'utilisation de jetons d'application permanents. Ceci garantit une autorisation sécurisée et personnalisée lors de l'accès aux API REST ou GraphQL de Magento pour la gestion des profils, l'historique des commandes et les mises à jour des comptes.
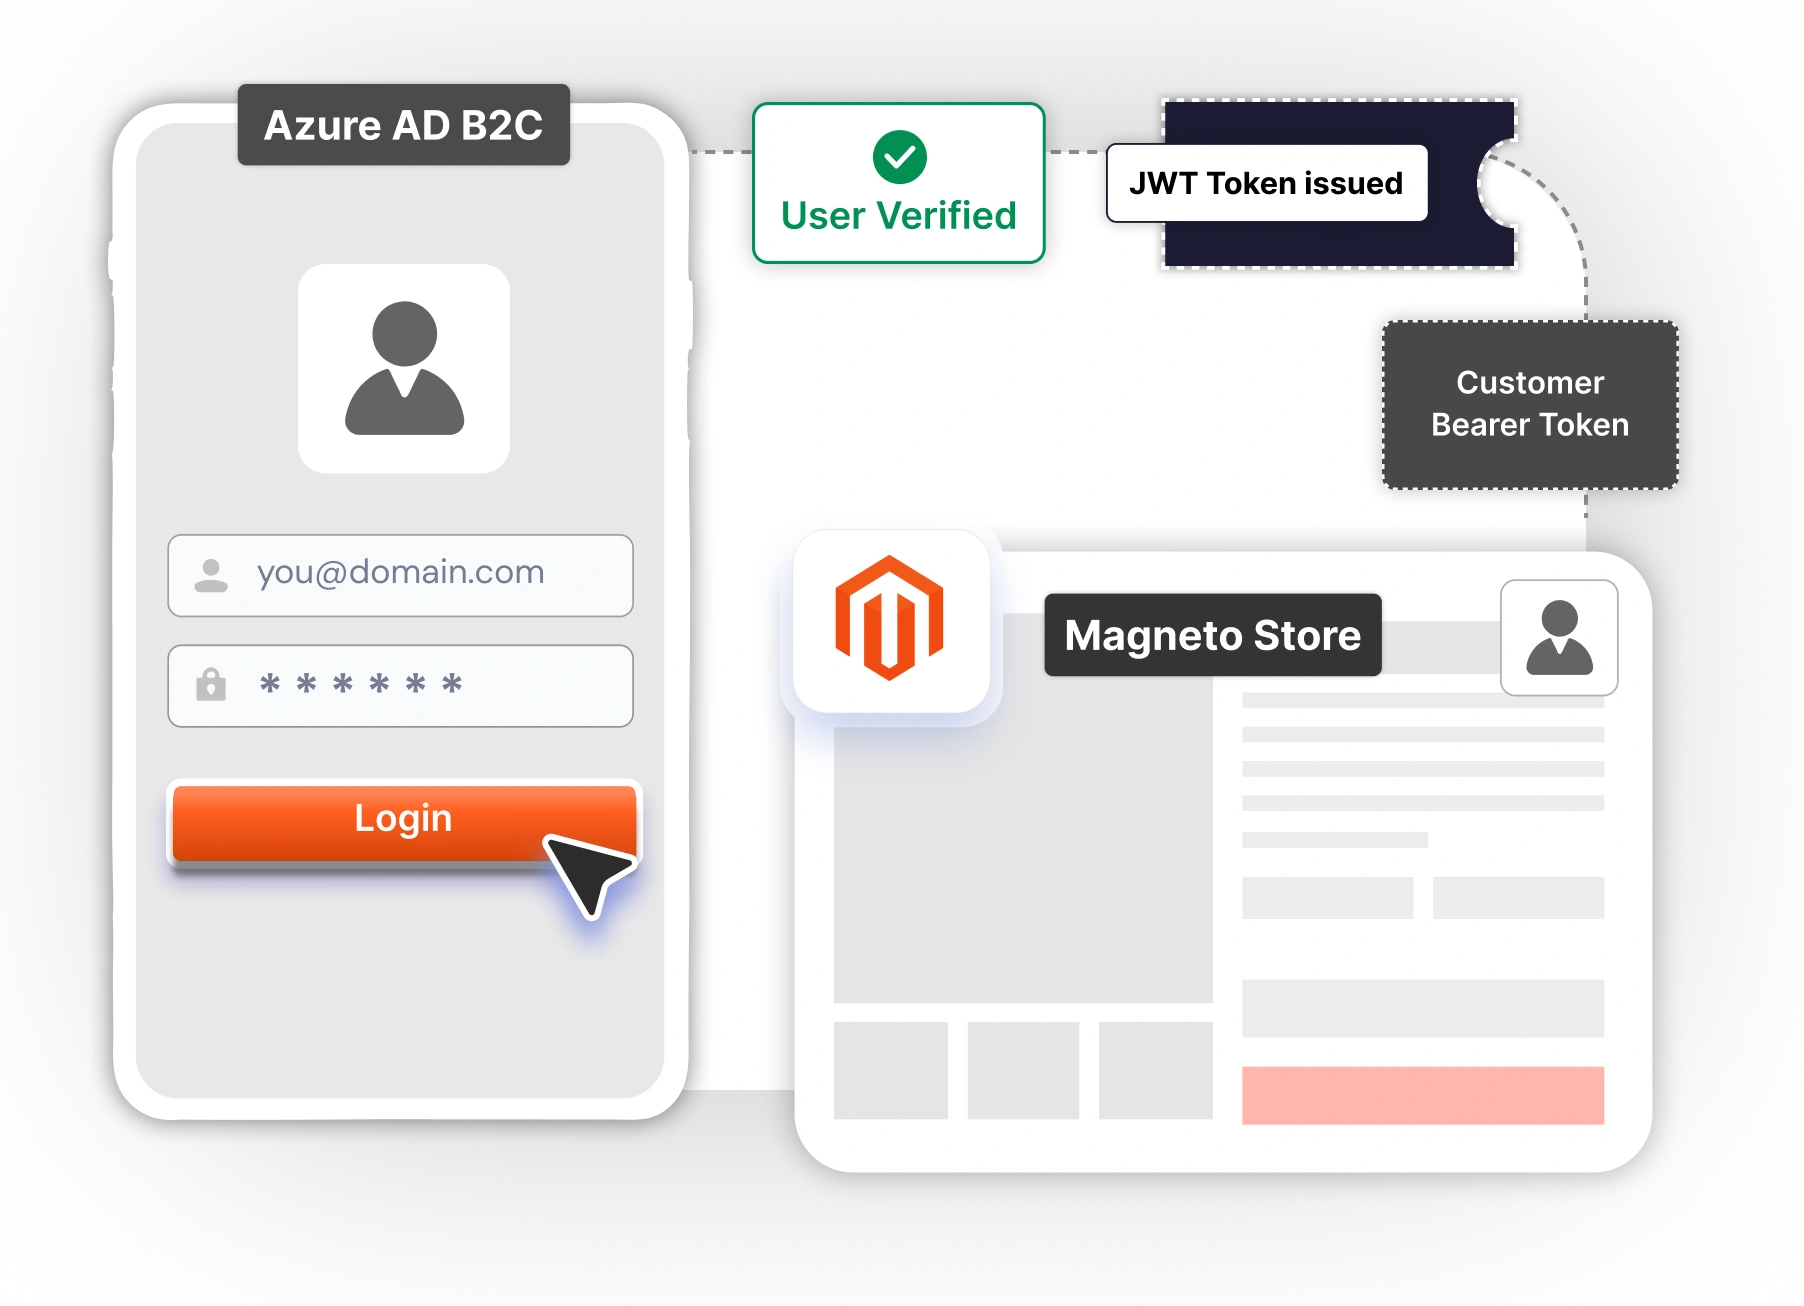
Les entreprises fonctionnant par abonnement ou avec un système d'adhésion et utilisant Magento ont besoin d'un accès mobile sécurisé en libre-service pour gérer leurs commandes récurrentes et leurs données personnelles. Grâce à Azure AD B2C, fournisseur d'identité centralisé, les utilisateurs s'authentifient et reçoivent un jeton JWT signé, associé à leur compte client Magento. Un jeton d'authentification client dynamique est ensuite généré pour un accès API sécurisé, permettant une interaction en temps réel avec les API REST ou GraphQL de Magento sans utiliser d'identifiants partagés ou statiques. Cette approche renforce la protection des données et garantit une sécurité évolutive pour le commerce mobile.
 Demandes de renseignements sur les modules
Est-ce que miniOrange stocke des données utilisateur ?
miniOrange ne stocke ni ne transfère aucune donnée provenant du fournisseur d'identité (IdP) vers Magento. Toutes les données restent sur votre serveur.
Les licences sont-elles un paiement unique ou un abonnement annuel ?
Les licences d'extension sont soumises à un abonnement annuel. Le renouvellement vous garantit la réception des mises à jour, notamment les correctifs de sécurité et les améliorations de compatibilité pour les dernières versions.
Qu'est-ce qu'un exemple ?
Une instance Magento désigne une installation unique d'un site Magento. Elle correspond à chaque site web individuel sur lequel l'extension est active. Dans le cas d'un site Magento mono-site, chaque site web est comptabilisé comme une instance distincte.
Devons-nous acheter pour tous les multisites/sous-sites ?
Non, vous ne payez que pour les sites sur lesquels vous souhaitez activer l'extension dans votre réseau multisite Magento.
Besoin d'une licence distincte pour mon environnement de non-production ?
Oui, nous avons une politique de licences par instance. La licence de l'extension est liée au domaine de l'instance Magento. Par conséquent, si vous disposez d'un environnement de développement, de préproduction et de production, vous aurez besoin de trois licences (des réductions sont applicables aux environnements de préproduction).

Merci pour votre réponse. Nous vous répondrons dans les plus brefs délais.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête
Besoin d'aide? Nous sommes ici !


 Documents juridiques

