
Authentification unique SAML (SSO) dans Magento en utilisant Oracle Manager comme IDP | Connexion Oracle SSO
Marché
L'authentification unique (SSO) Oracle Enterprise Manager pour Magento [SAML] est possible grâce à notre plugin SSO SAML pour Magento. Notre solution SSO rend Magento conforme à la norme SAML 2.0 en tant que fournisseur de services, établissant ainsi une relation de confiance entre le site Magento et Oracle Enterprise Manager pour authentifier et connecter les utilisateurs en toute sécurité. Notre solution SSO Magento sécurise les sites Magento protégés par l'authentification unique, permettant aux utilisateurs de s'authentifier à l'aide de leurs identifiants Oracle Enterprise Manager. Elle prend en charge les fonctionnalités SSO avancées telles que le mappage d'attributs/personnalisé et le mappage de rôles. SAML permet l'échange d'informations entre les fournisseurs de services et les fournisseurs d'identité ; SAML assure l'intégration de ces deux acteurs. Lorsqu'un utilisateur tente de se connecter, votre fournisseur de services transmet des assertions SAML au fournisseur d'identité, contenant des informations sur l'utilisateur. Le fournisseur d'identité reçoit l'assertion et la valide par rapport aux paramètres de votre fournisseur de services avant d'autoriser l'accès à votre organisation. Ce guide vous explique comment configurer l'authentification unique SAML (SSO) entre votre site Magento et Oracle Enterprise Manager, ce dernier étant considéré comme le fournisseur d'identité (IdP ) et Magento comme le fournisseur de services (SP ). Notre extension SSO permet un nombre illimité d'authentifications d'utilisateurs depuis Oracle Enterprise Manager. Pour en savoir plus sur les autres fonctionnalités de notre extension d'authentification unique SAML pour Magento, cliquez ici.





Pré-requis : Téléchargement Et Installation
Installation à l'aide de Composer :
- Achetez l' Authentification unique miniOrange SAML – Connexion SAML SSO extension du marché magento.
- Allez dans Mon profil -> Mes achats
- Veuillez vous assurer que vous utilisez les bonnes clés d'accès (Mon profil - Clés d'accès)
- Collez les clés d'accès dans votre fichier auth.json dans votre projet
- Utilisez la commande ci-dessous pour ajouter l'extension à votre projet.
"le compositeur nécessite miniorange_inc/saml-sp-single-sign-on"
configuration de php bin / magento: di: compile
php bin / magento setup: mise à jour
Installation manuelle :
- Téléchargez le zip d’extension de connexion miniOrange SAML Single Sign On – SAML SSO Login à partir de ici.
- Décompressez tout le contenu du zip dans le répertoire MiniOrange/SP.
{Répertoire racine de Magento} appli code Mini Orange SSO
configuration de php bin / magento: di: compile
php bin / magento setup: mise à jour
Étapes pour configurer la connexion à authentification unique (SSO) Oracle Enterprise Manager SAML dans Magento SAML SP
1. Configurer Oracle Enterprise Manager en tant qu'IdP (fournisseur d'identité)
Suivez les étapes ci-dessous pour configurer Oracle Enterprise Manager comme IdP pour Magento
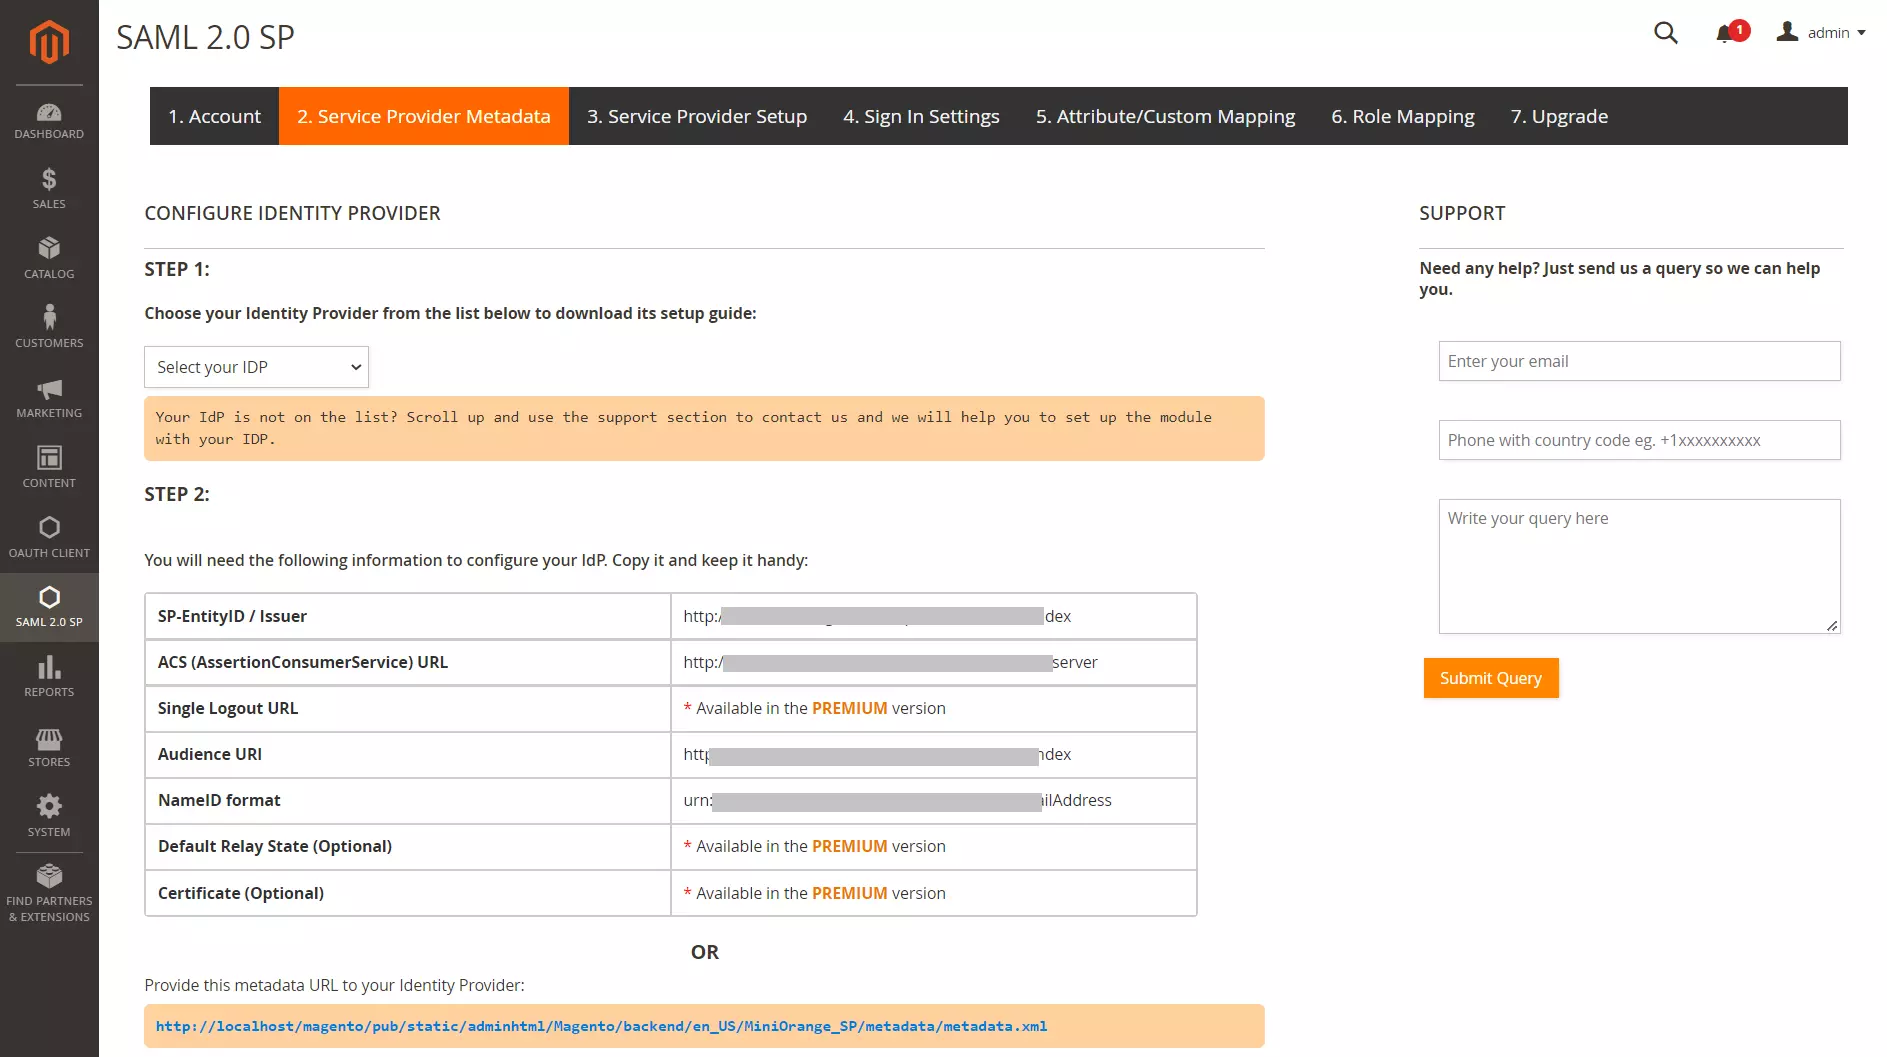
- Dans le plugin Magento SAML SP SSO, accédez à Métadonnées du fournisseur de services languette. Dans cet onglet, vous trouverez les métadonnées SP telles que l'ID d'entité SP et l'URL ACS (AssertionConsumerService) qui sont requises pour configurer Oracle Enterprise Manager en tant que fournisseur d'identité.
- Se connecter à votre Console Oracle Enterprise Manager (OEM). Depuis le menu latéral, accédez à Identité et accèsFédération d'identité Oracle (OIF).
- Dans le menu déroulant, sélectionnez le Fédération d'identité Oracle. Aller à AdministrationFournisseur de services.

- Sélectionnez le SAML2.0 onglet dans la section Fournisseur de services
- Vérifiez l'utilisateur de la carte via NameID.
- Vérifiez Permettre SAML2.0 Protocole. sous Paramètres du protocole
- Configurez les paramètres SAML supplémentaires.


- Maintenant, sélectionnez le Fédération d'identité Oracle liste déroulante du haut. Aller à Administration Sécurité et confiance.
- Rendez-vous dans la section Métadonnées du fournisseur languette.
- Dans la liste déroulante Type de fournisseur, sélectionnez Fournisseur d'identité et cliquez sur le bouton Générer pour télécharger les métadonnées Idp.

- Fournissez les métadonnées téléchargées à l’application Service Provider.
Vous avez configuré avec succès Oracle Enterprise Manager en tant qu'IdP SAML (fournisseur d'identité) pour réaliser la connexion SSO d'Oracle Enterprise Manager à votre site Magento.
2. Configurez Magento en tant que SP (fournisseur de services)
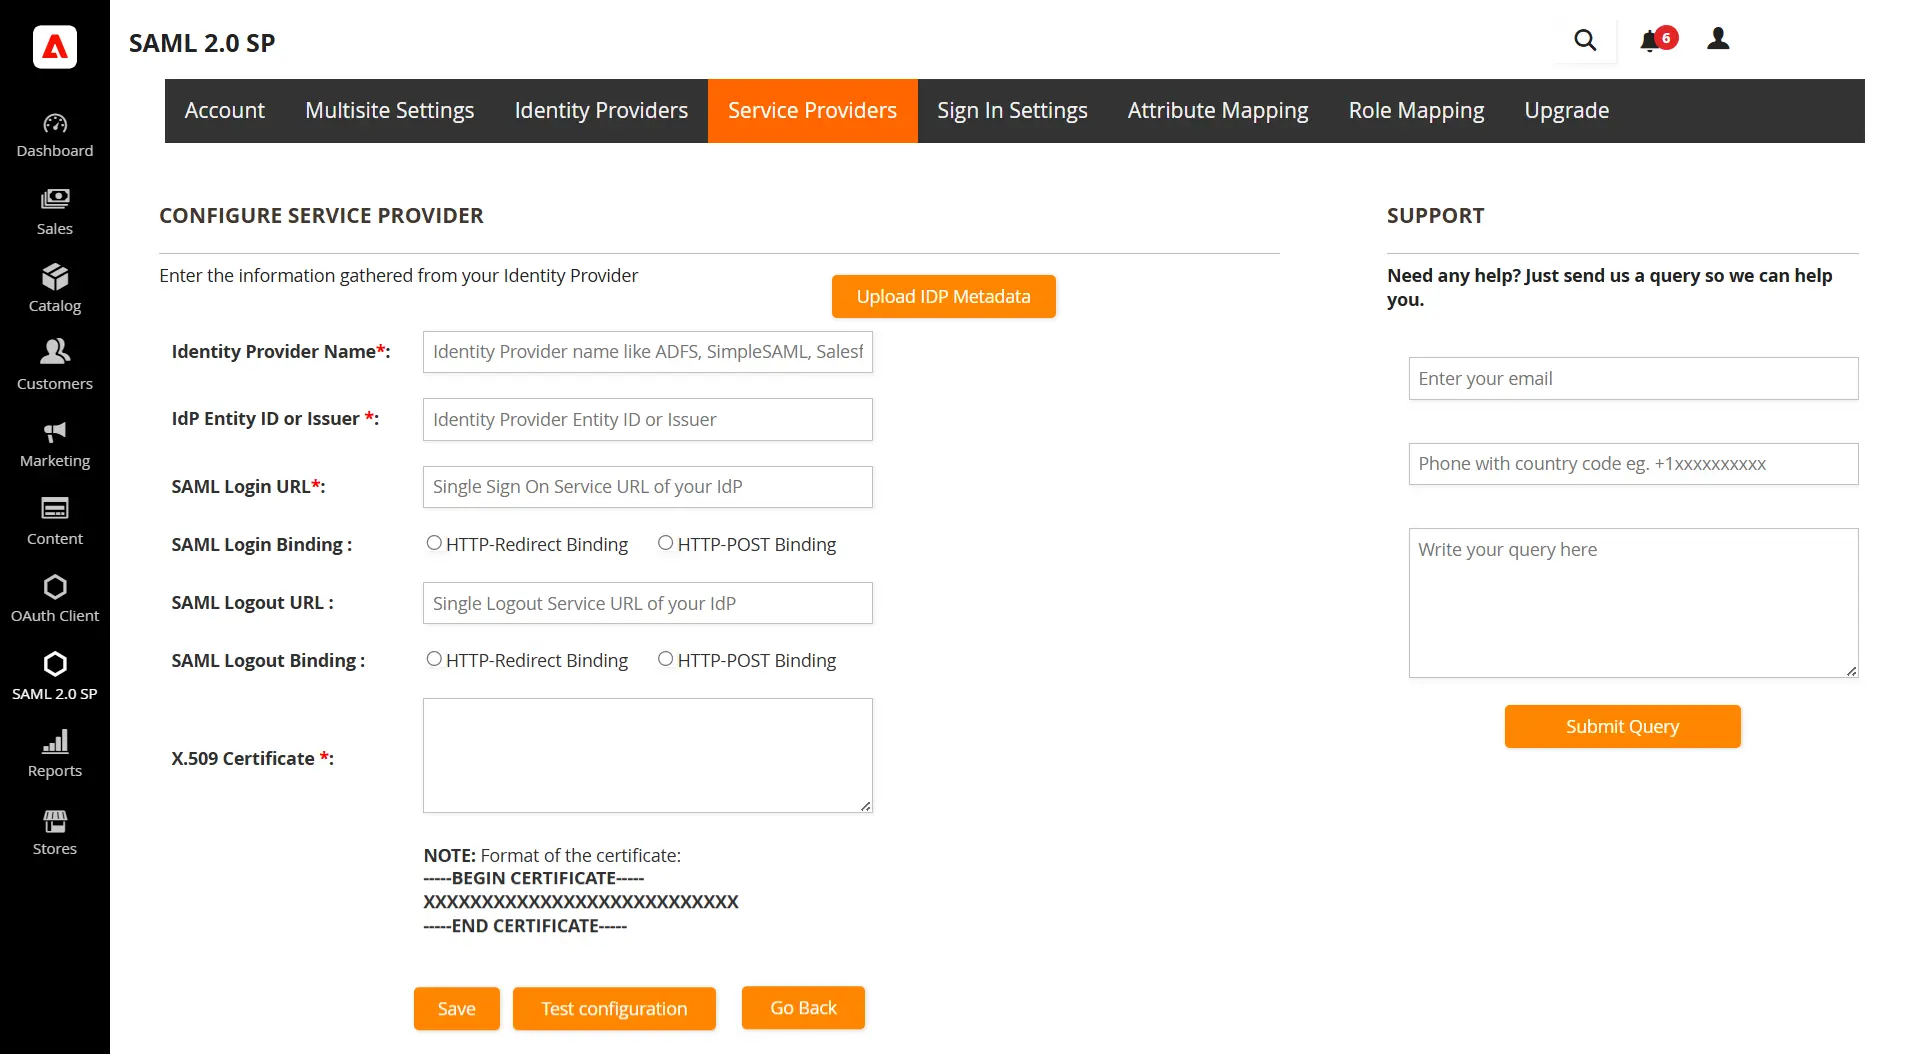
- Copier ID d'entité SAML, URL de point de terminaison d'authentification unique SAML et certificat x.509 à partir du document de métadonnées de la fédération et collez-le dedans ID d'entité IdP ou émetteur, URL du service d'authentification unique, certificat x.509 champs respectivement dans le plugin.
| ID d'entité IdP ou émetteur | ID d'entité SAML dans le document de métadonnées de fédération |
| URL du service d'authentification unique | URL du point de terminaison SAML Single-Sign-On dans le document de métadonnées de fédération |
| Certificat X.509 | Certificat x.509 dans le document de métadonnées de la fédération |
- Cliquez sur Enregistrer bouton pour enregistrer tous vos paramètres.
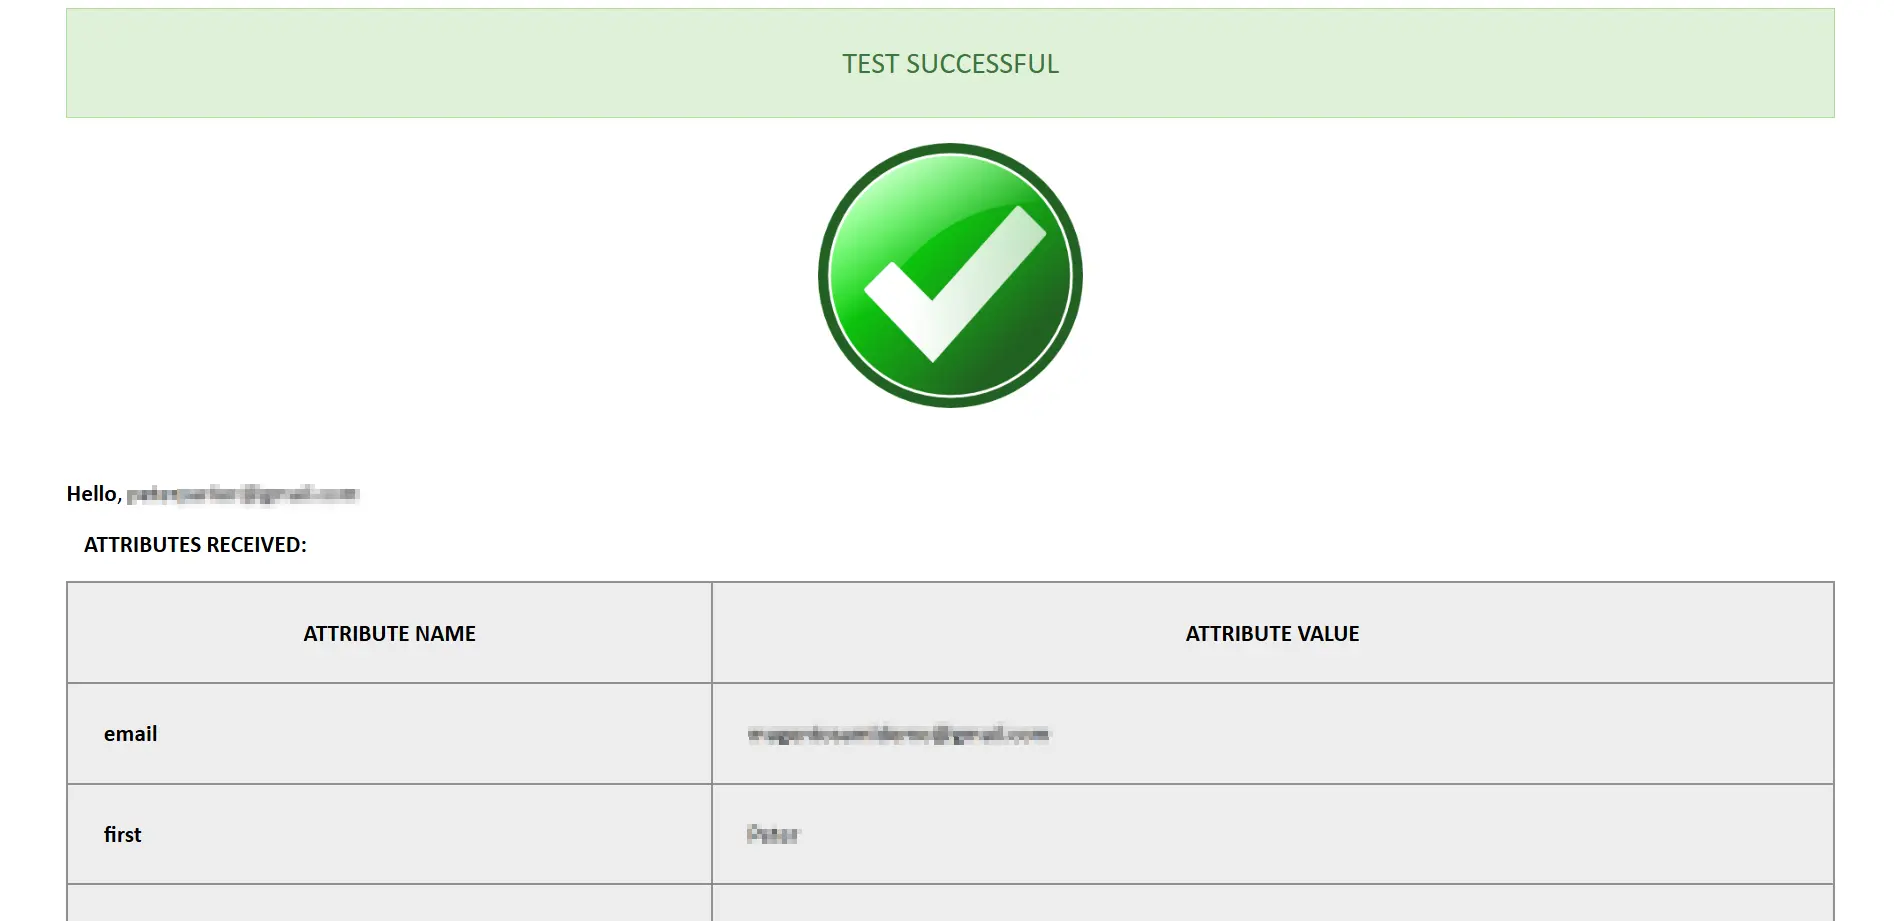
- Pour vérifier si votre Magento en tant que SP est correctement configuré, cliquez sur le bouton Configuration du test .
3. Paramètres multisites (*Disponible dans les versions Entreprise)
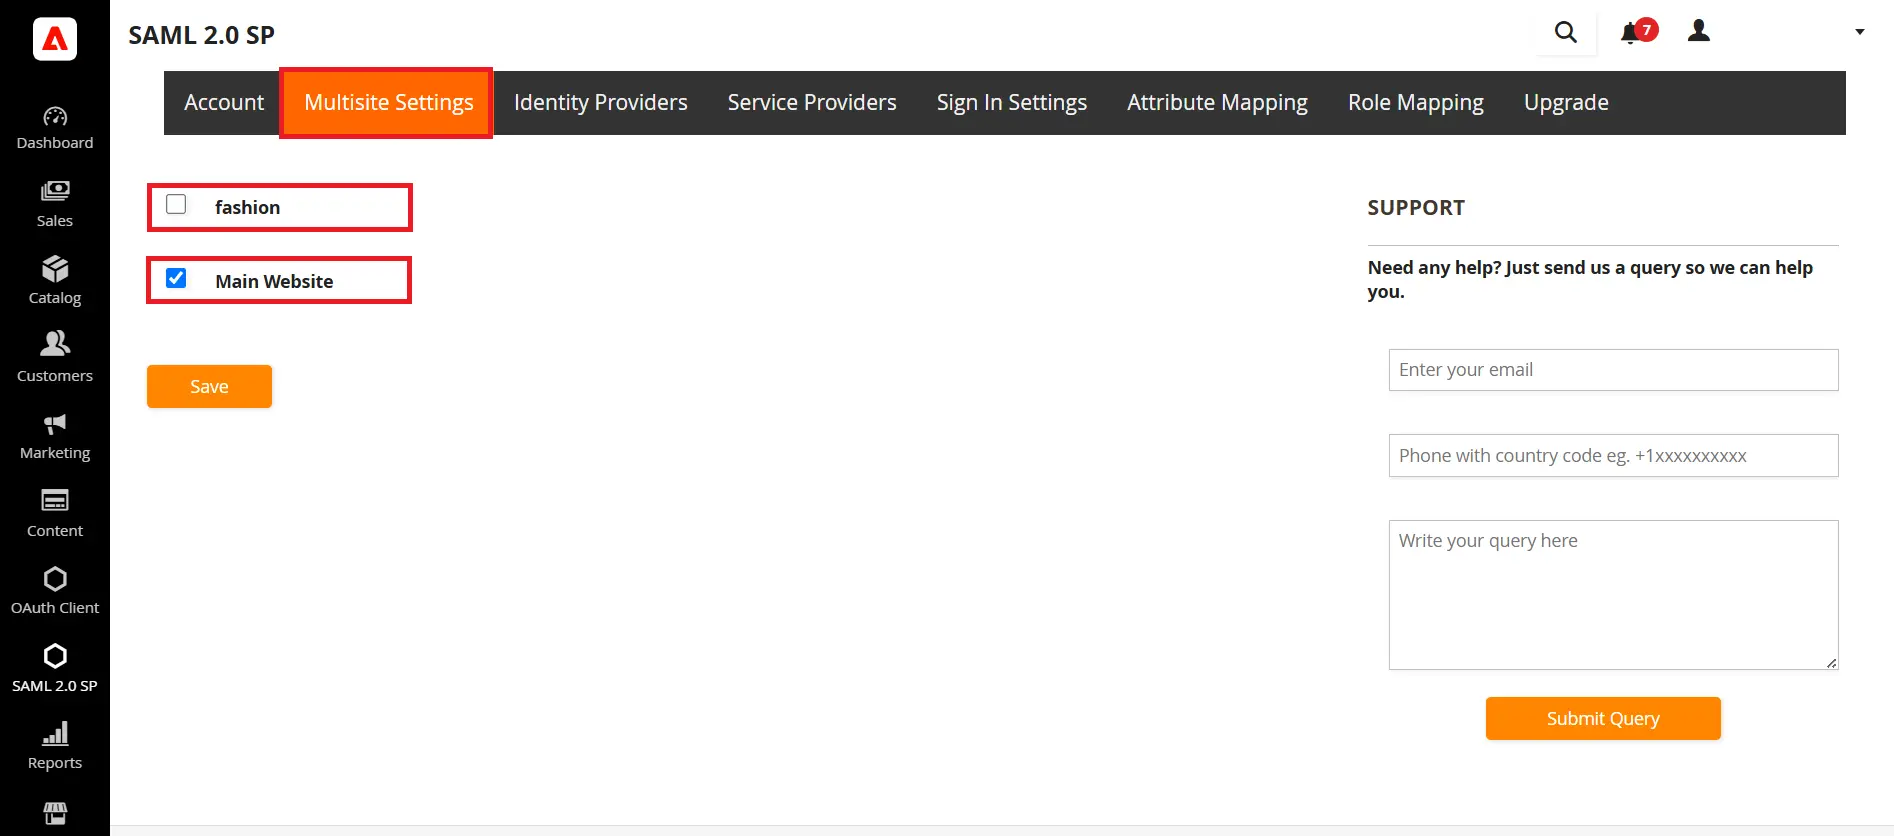
- Accédez à Paramètres multisites Onglet. Vous pouvez y retrouver tous les sous-sites de votre installation Magento pour lesquels vous souhaitez activer l'authentification unique. Cochez la case correspondante et cliquez sur « Enregistrer ».
4. Paramètres de connexion
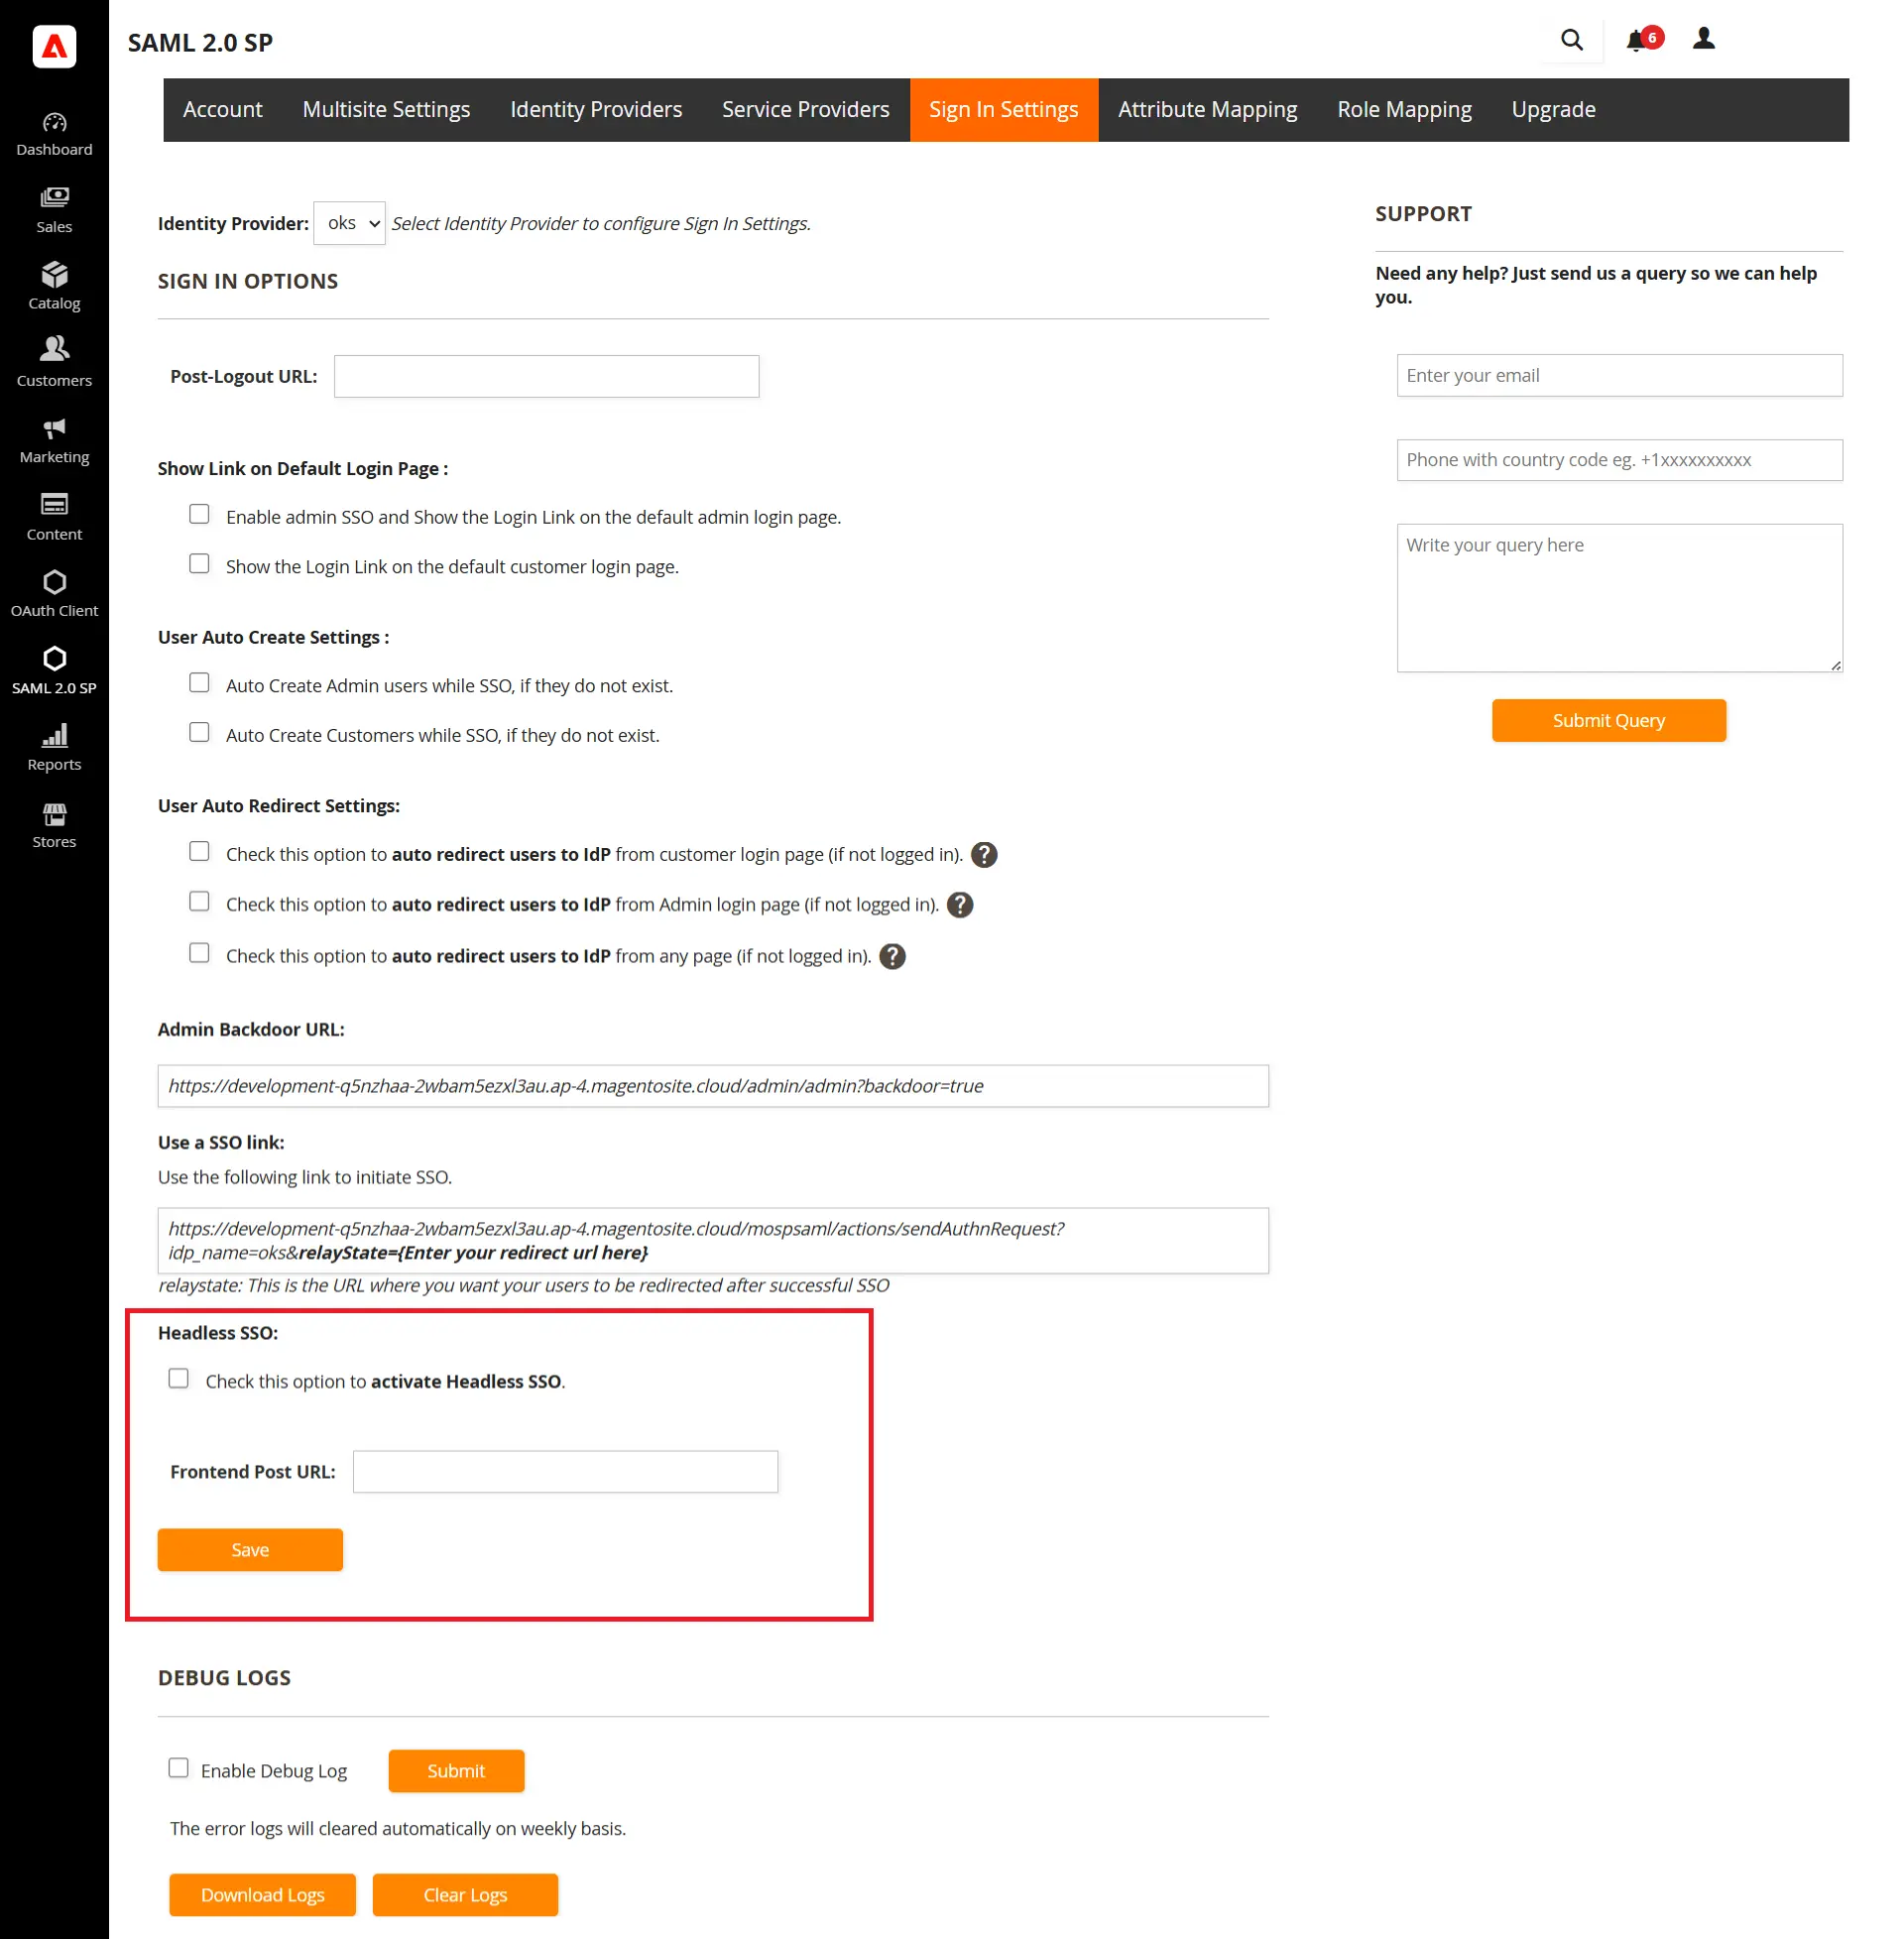
- Accédez à Paramètres de connexion languette. Vous trouverez ici l'option permettant d'activer le lien de connexion sur Administrateur*/Client Page de connexion (*Admin SSO est disponible dans les versions premium)
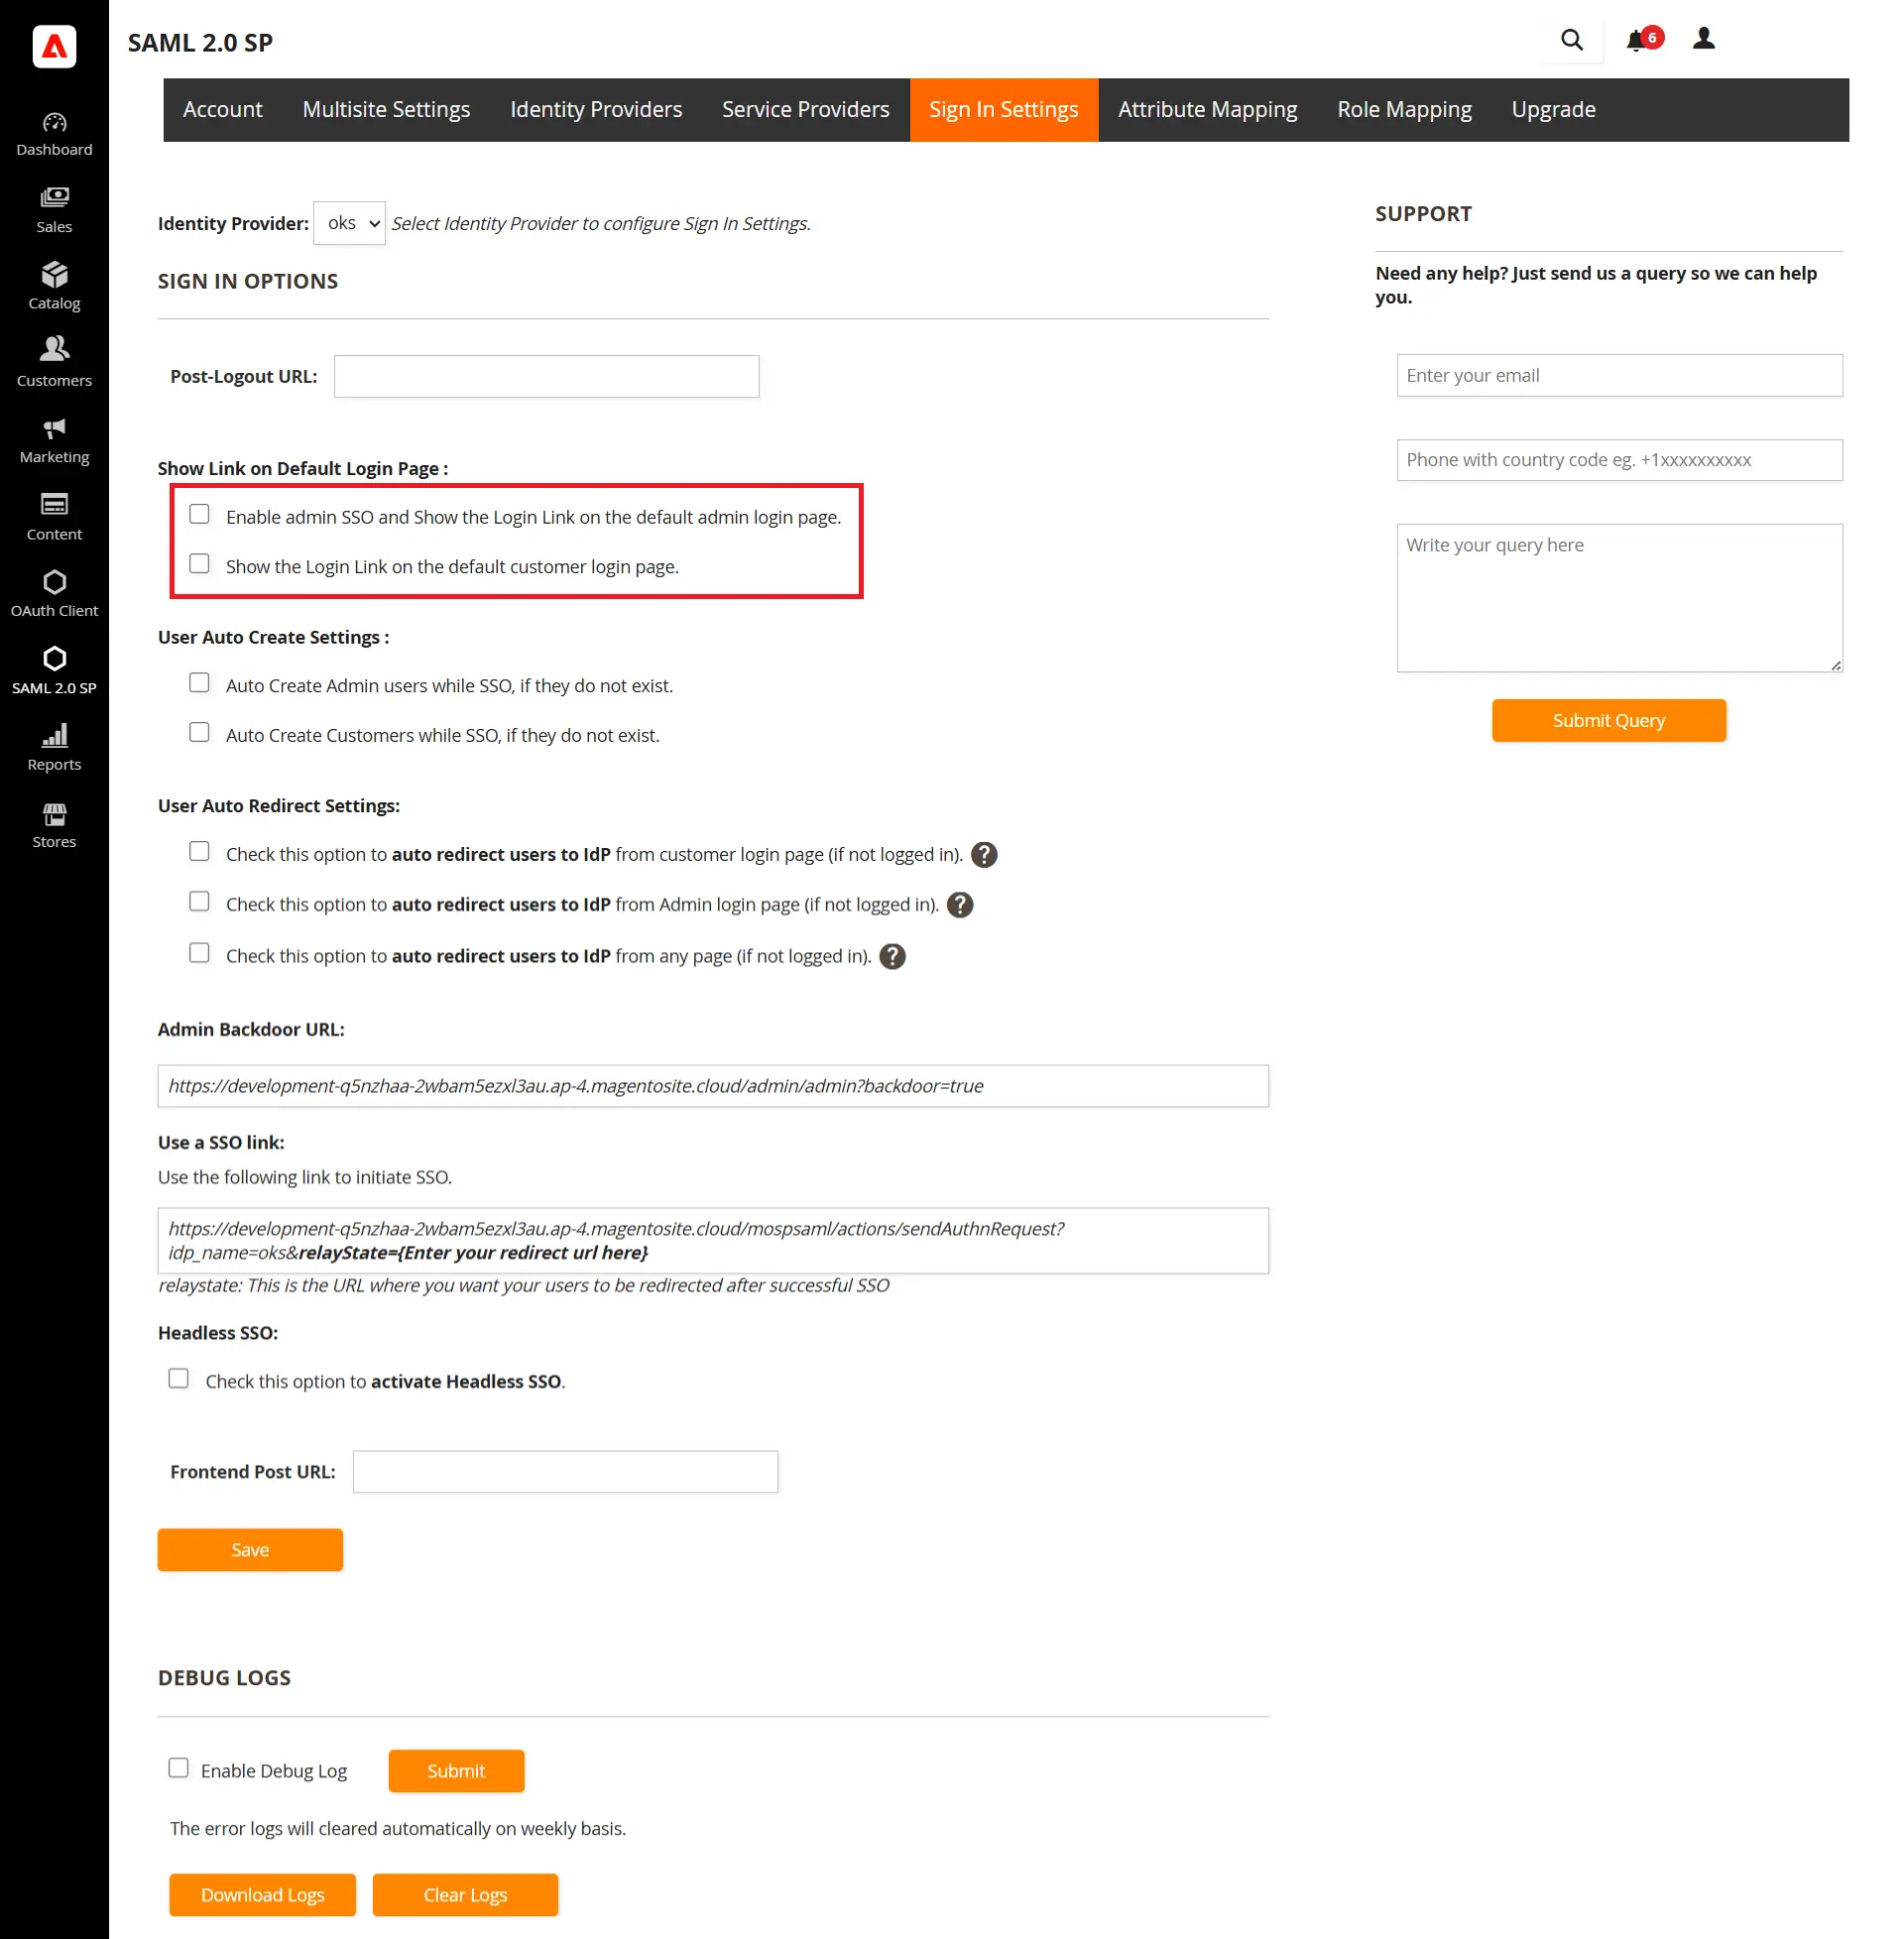
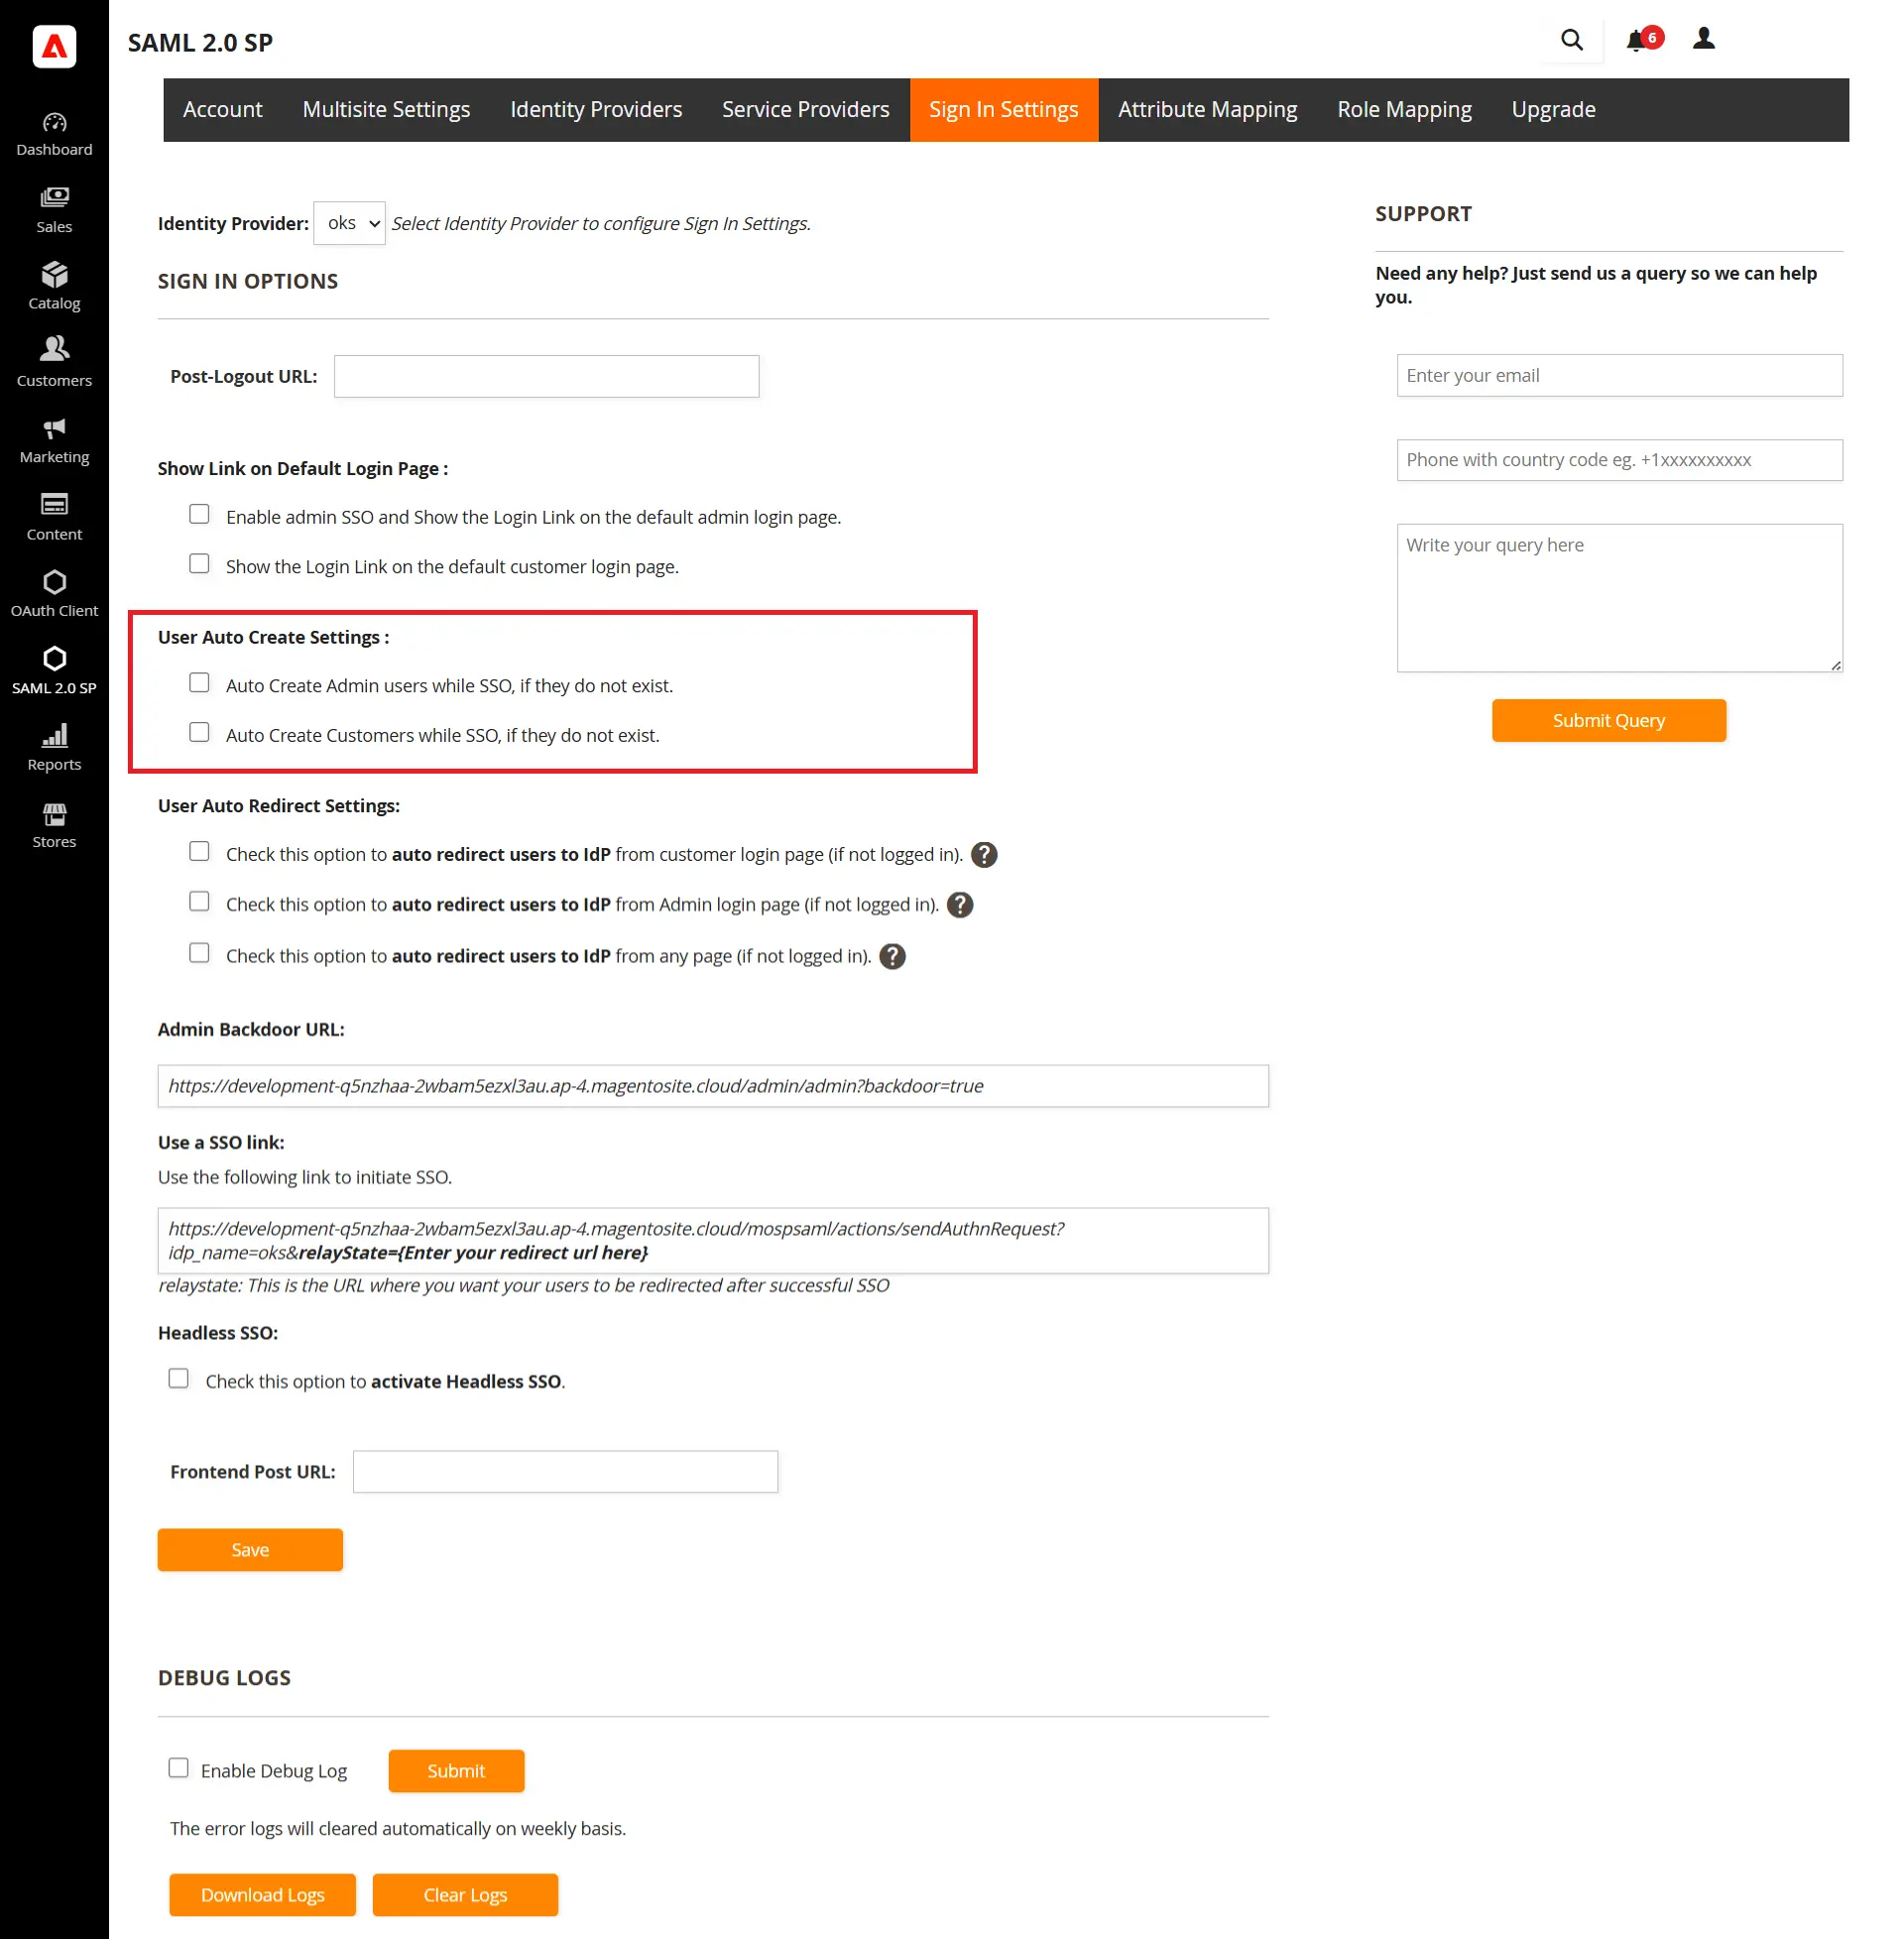
- Vous pouvez créer automatiquement des utilisateurs Administrateur et Client lors de l'authentification unique (SSO) s'ils n'existent pas déjà. Cochez simplement la case correspondante pour activer l'authentification unique.
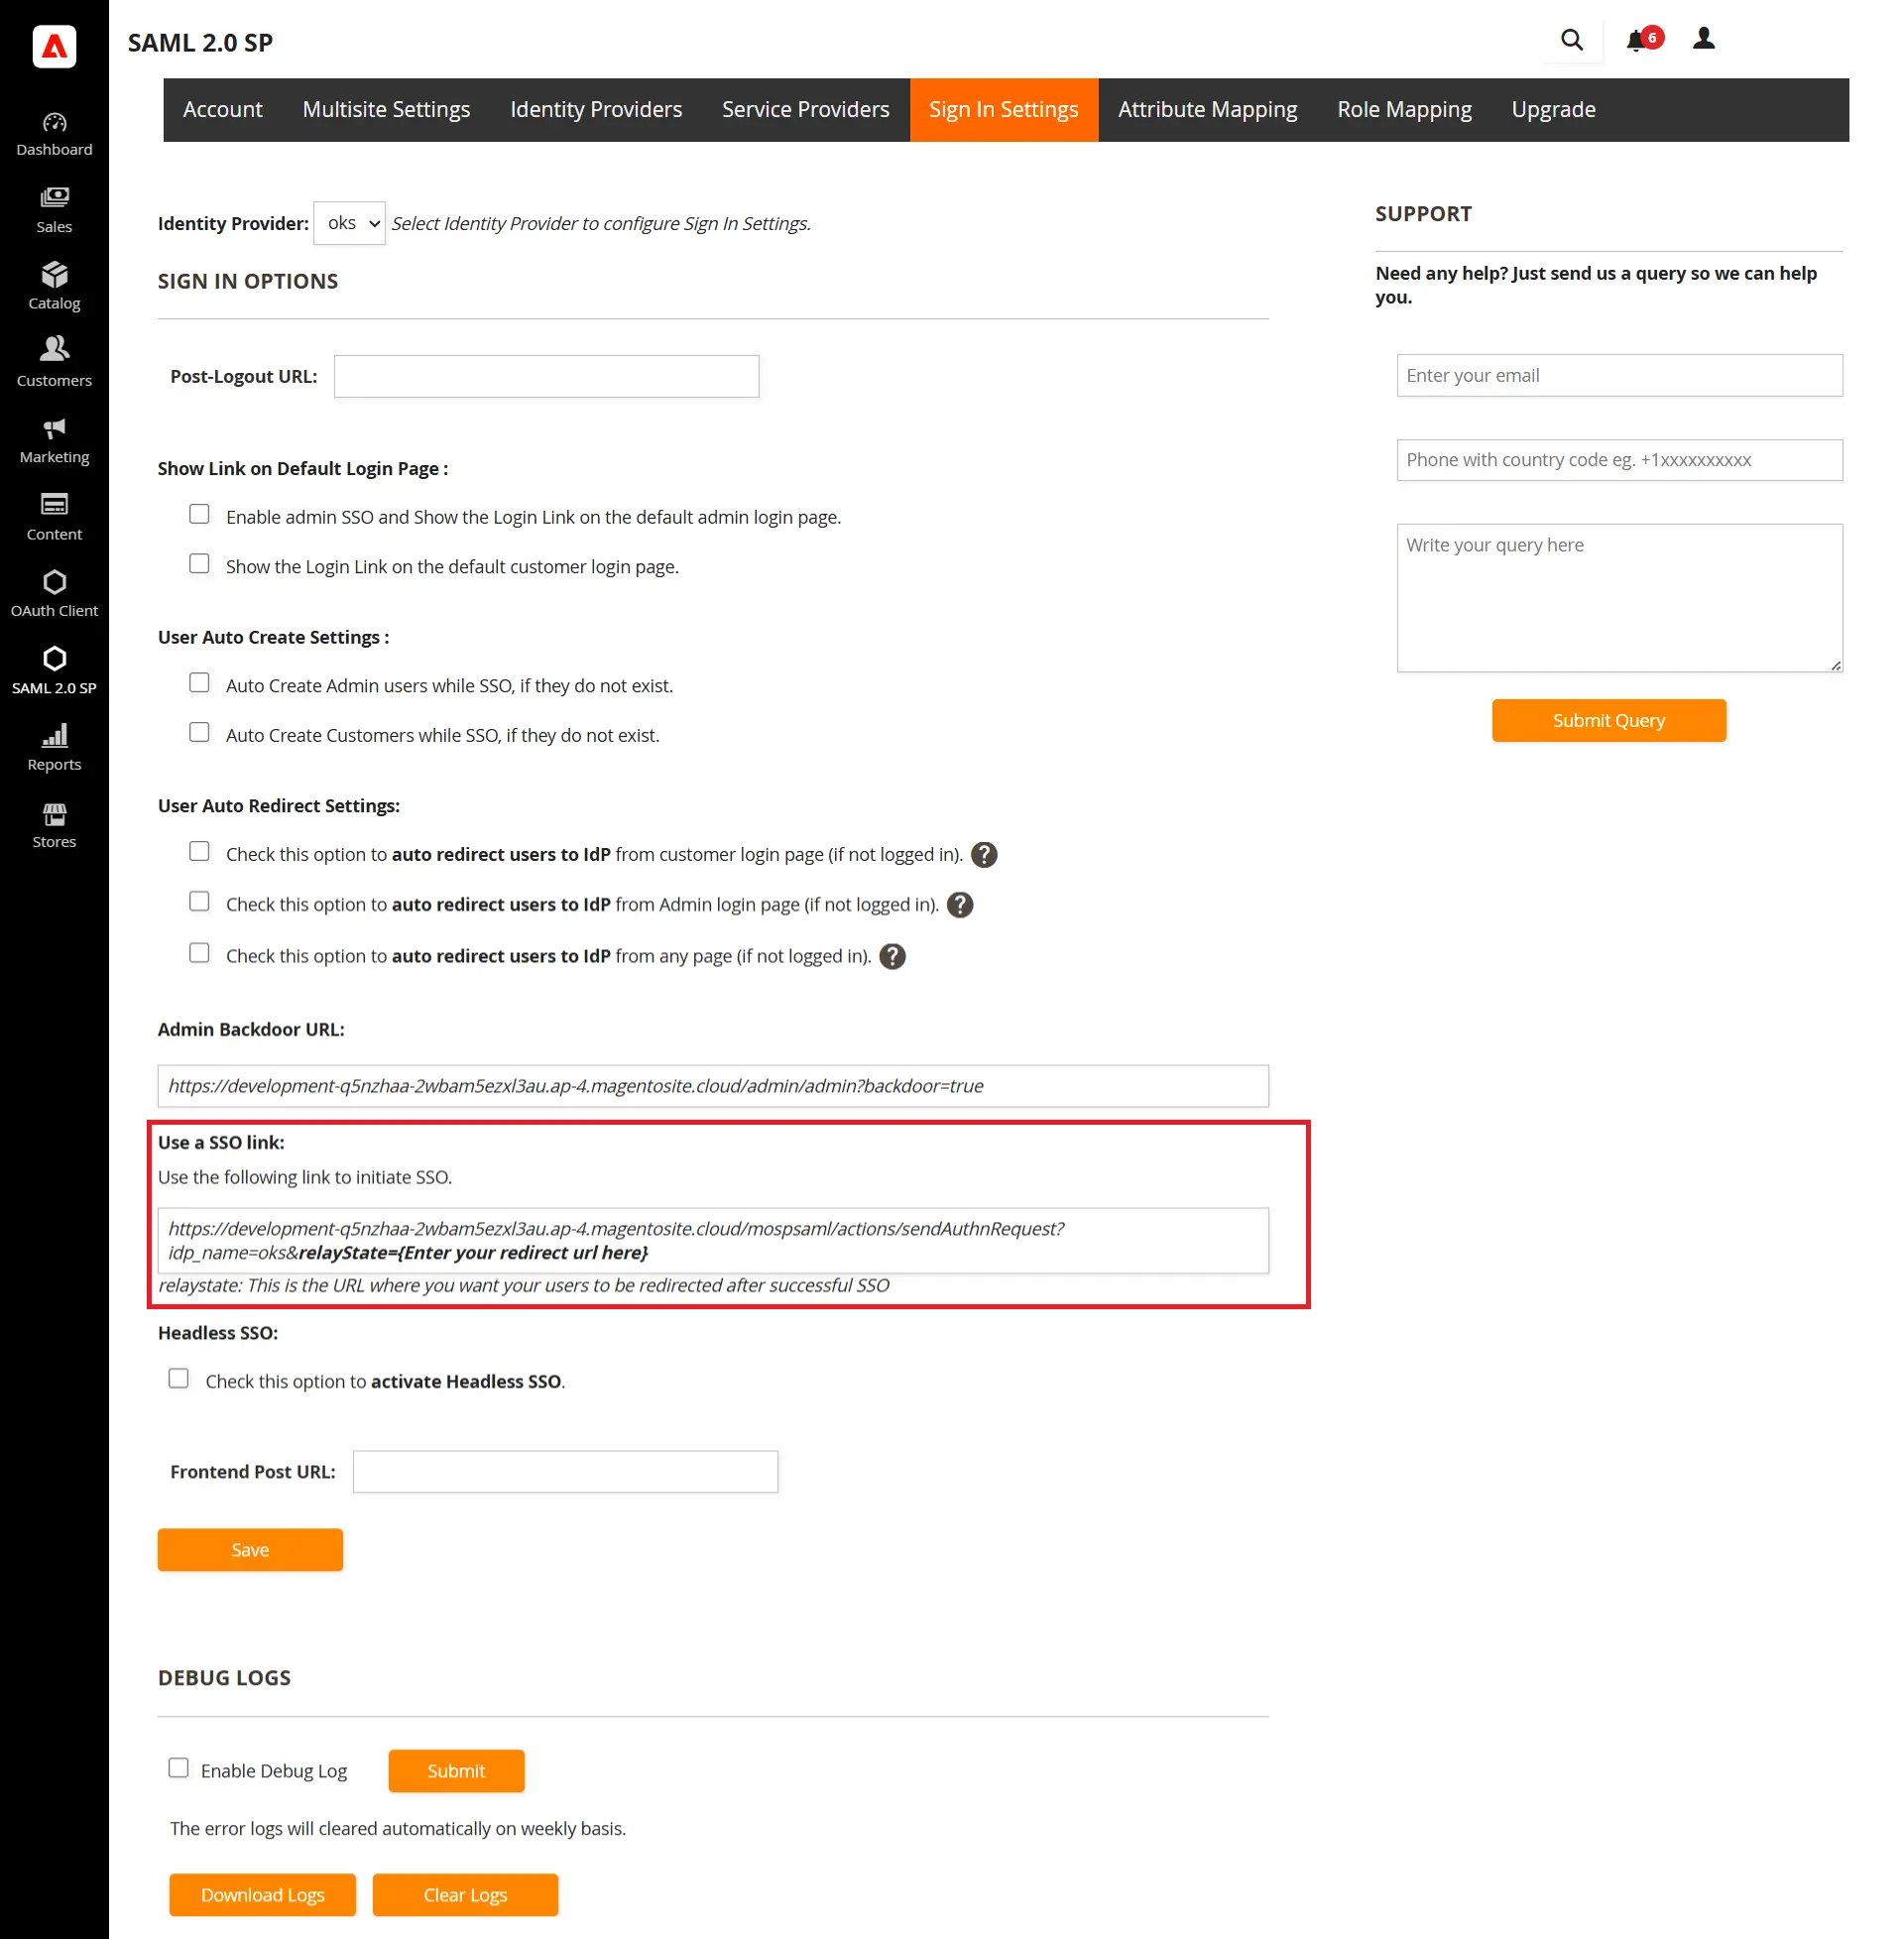
- Si vous souhaitez lancer le SSO à partir de n'importe quelle page, vous pouvez également utiliser le lien SSO fourni dans l'extension.
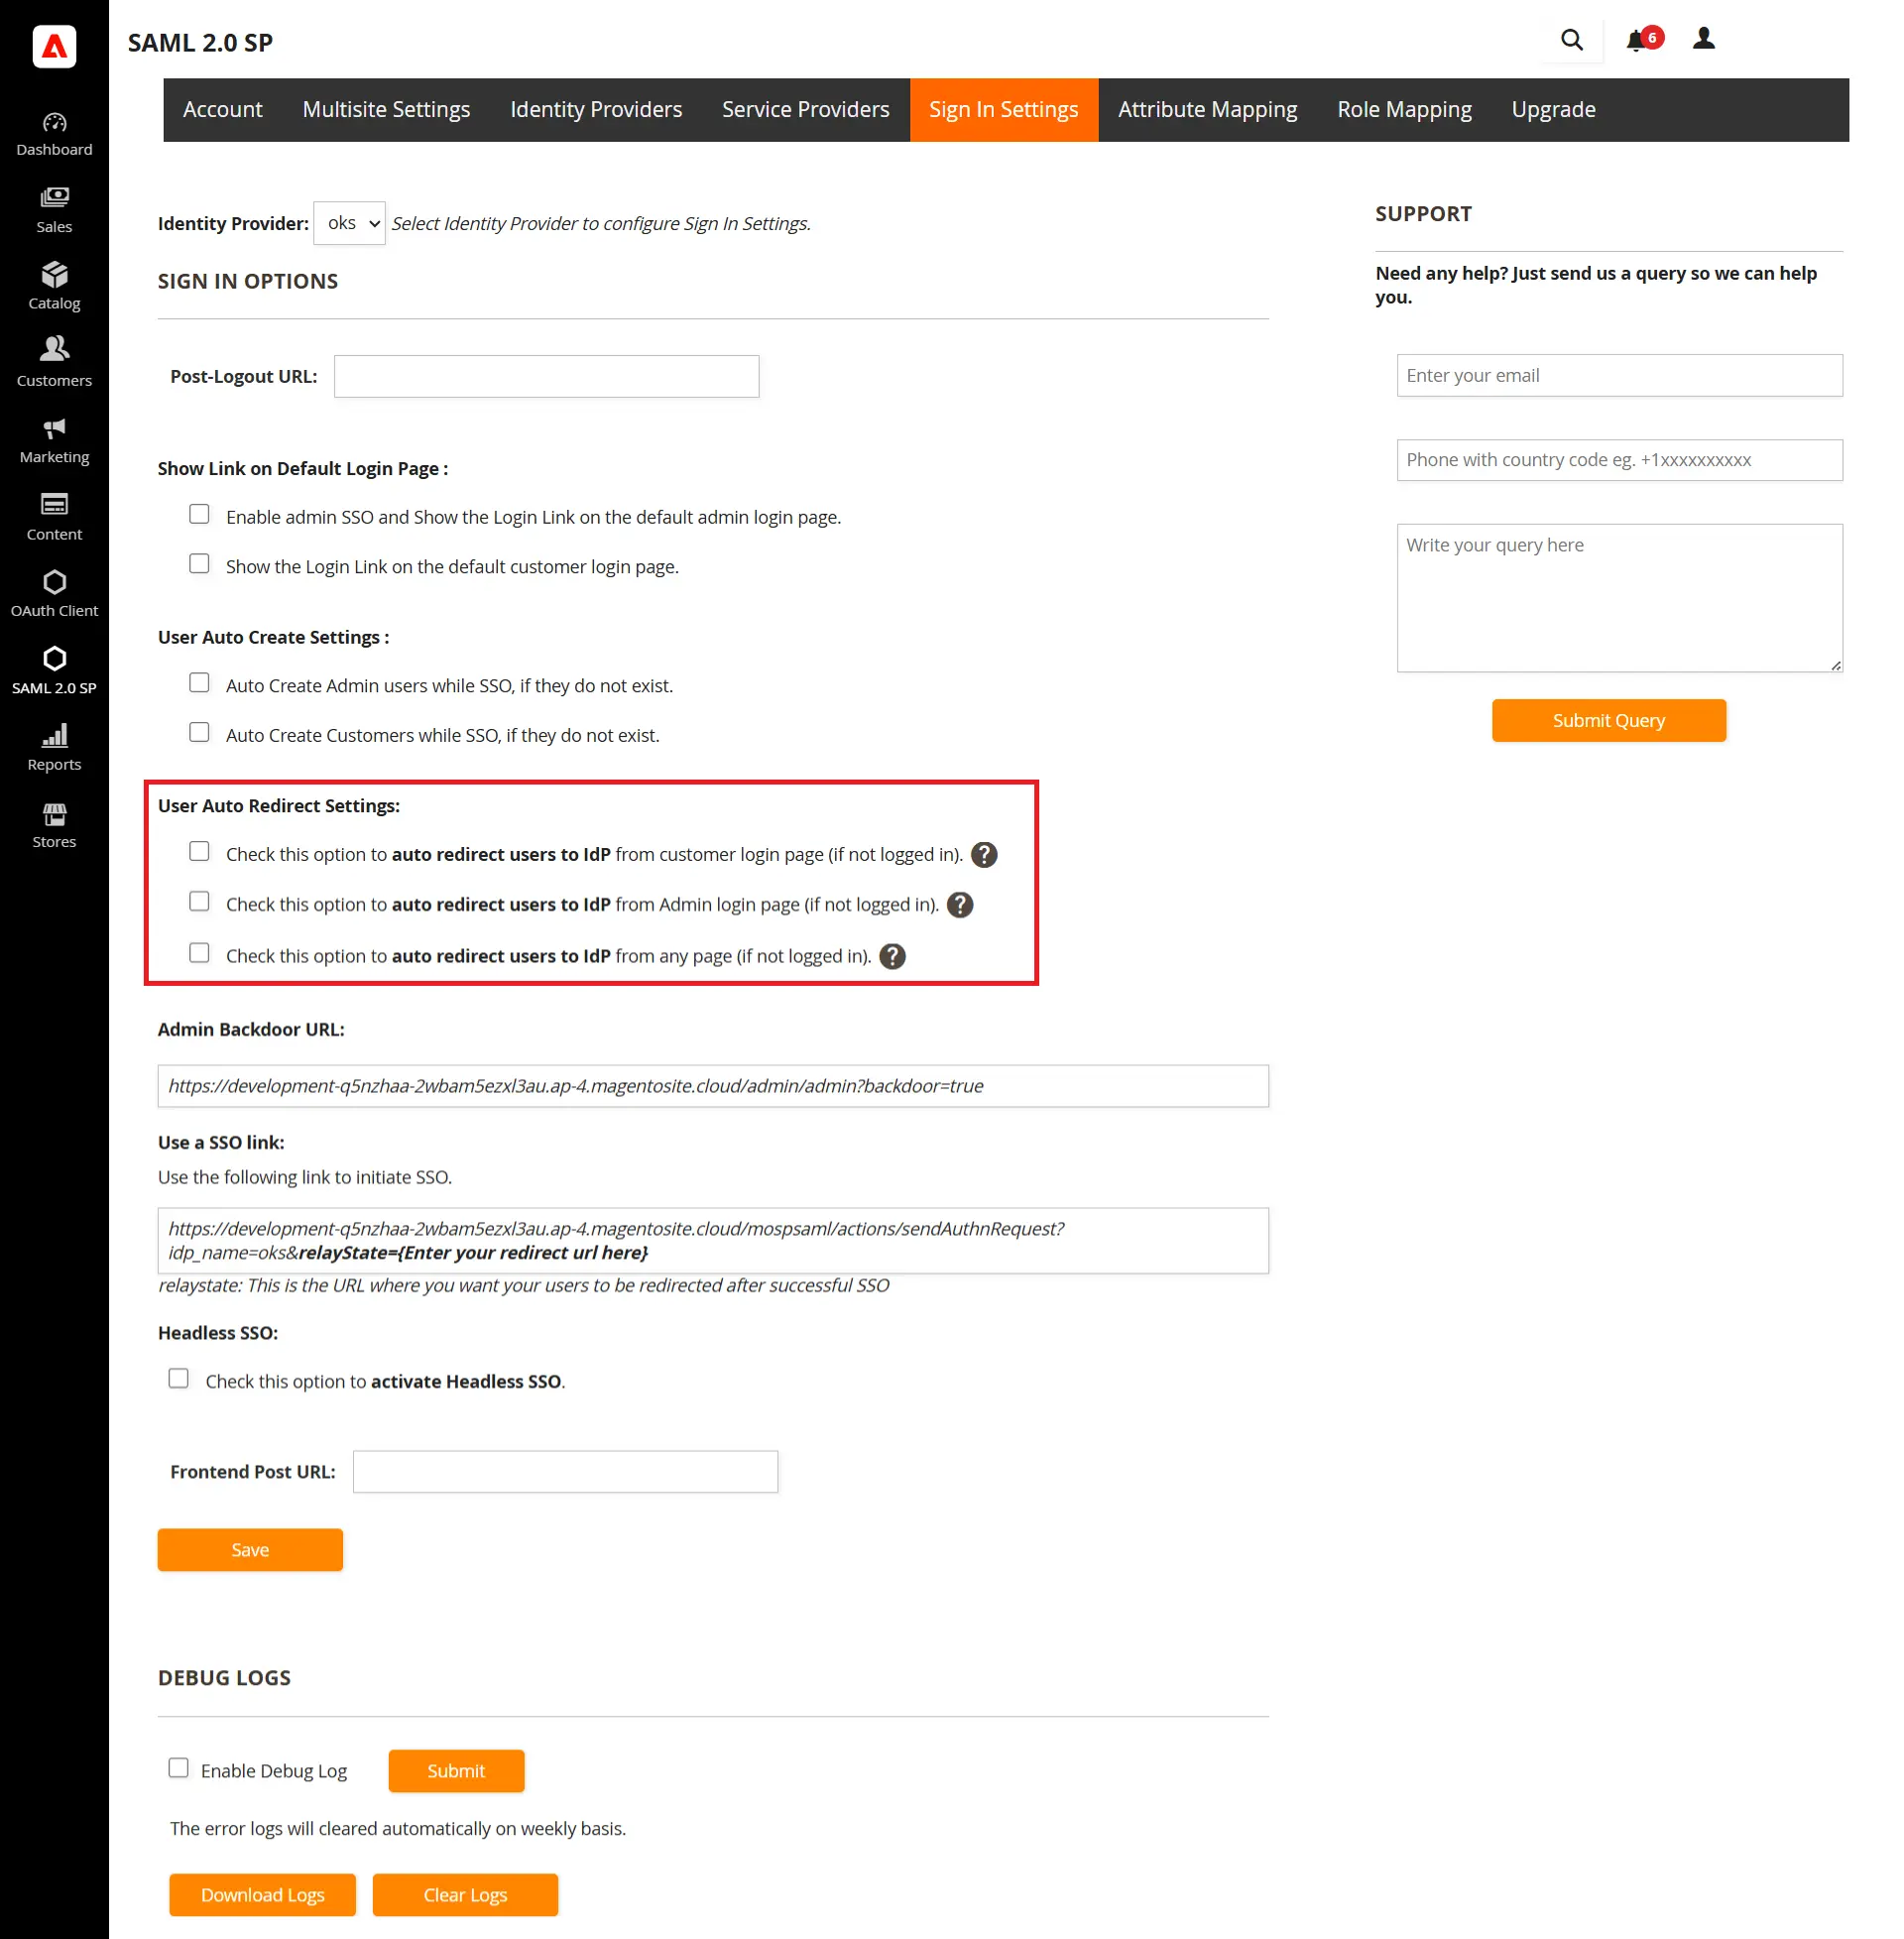
- L'extension Premium vous offre également la fonctionnalité pour redirigez automatiquement votre utilisateur vers la page de connexion IdP si l'utilisateur n'est pas déjà connecté.
5. SSO client/administrateur
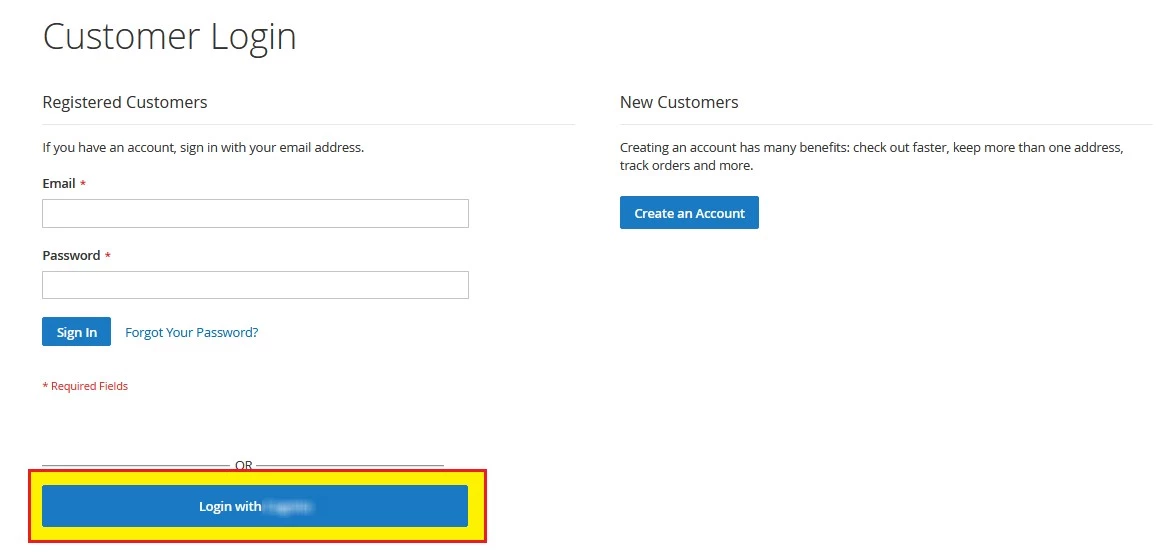
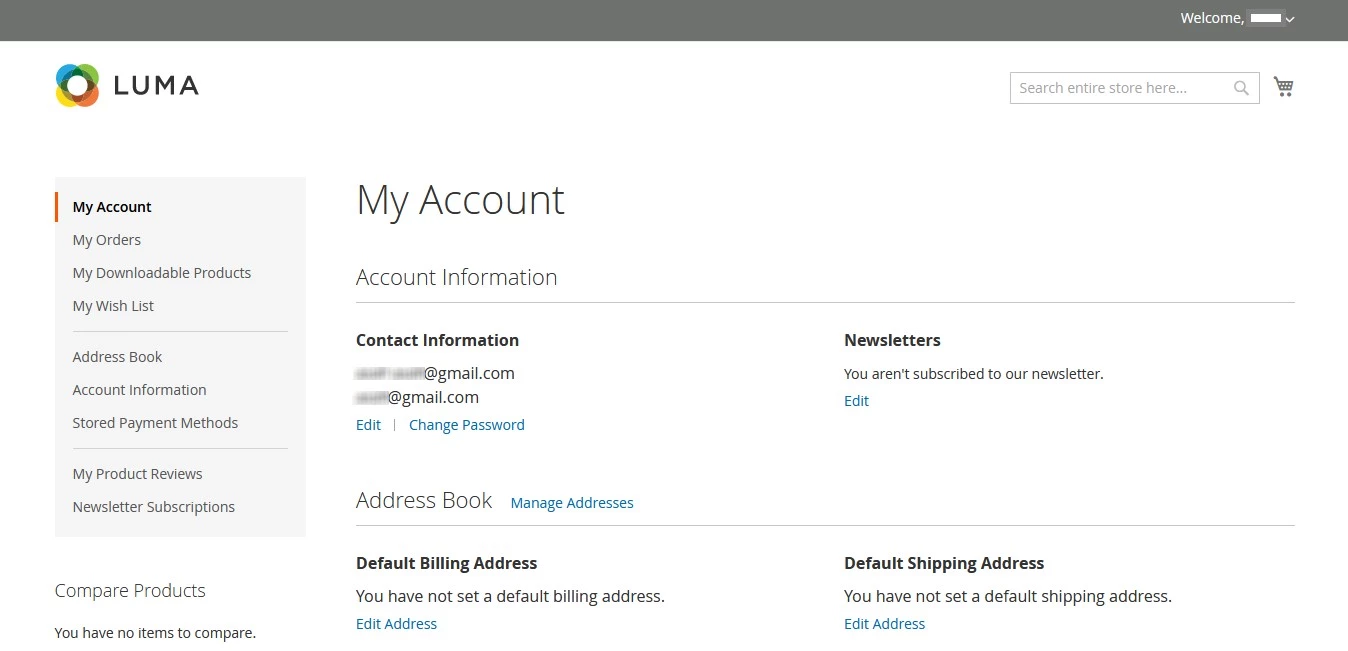
- Authentification unique client (SSO client)
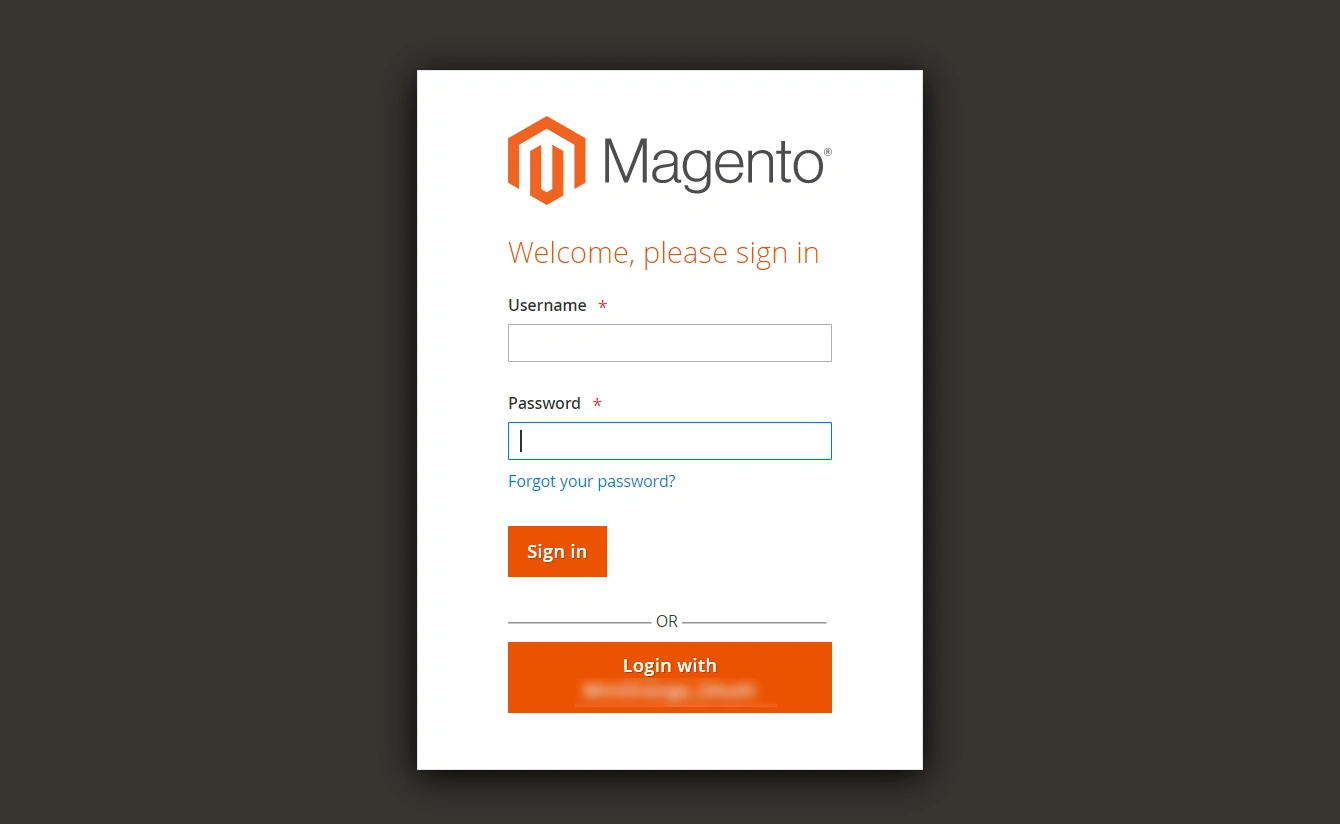
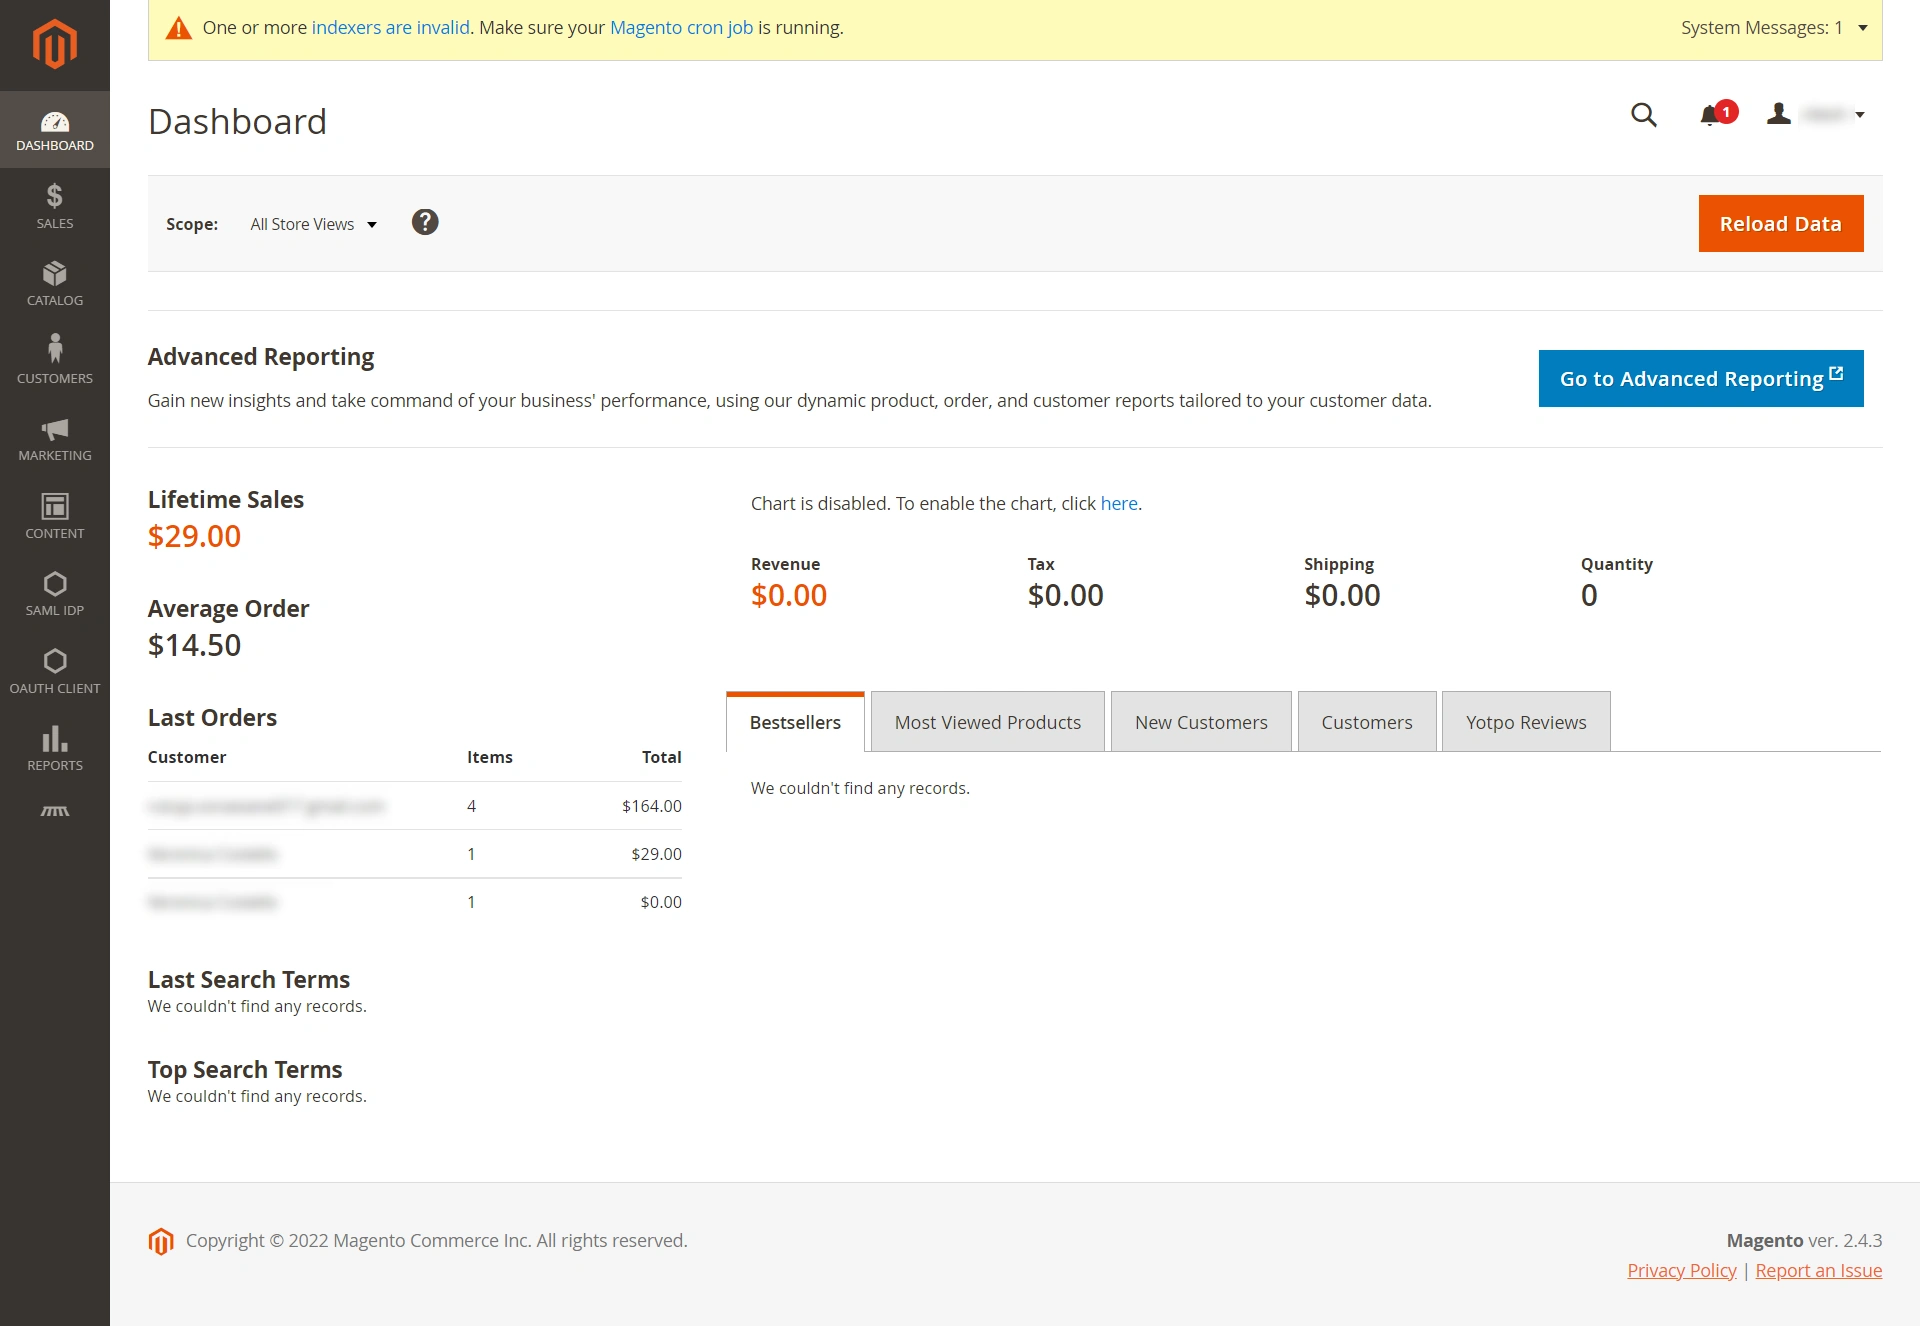
- Authentification unique d'administrateur (Admin SSO)
6. Paramètres SSO sans tête (*Disponible dans les versions premium)
- Accédez à Paramètres de connexion onglet. Vous trouverez ici l'option permettant d'activer le SSO pour votre boutique Magento Headless.
- Coller votre URL de publication du frontend Dans le champ prévu à cet effet, saisissez l'URL de votre boutique en ligne.
Attribut / Mappage personnalisé (facultatif). *Il s'agit d'une fonctionnalité Premium.
1.1 : Mappage d'attributs (facultatif).
- Les attributs sont des détails utilisateur stockés dans votre fournisseur d'identité.
- Le mappage d'attributs vous aide à obtenir les attributs utilisateur de votre fournisseur d'identité (IdP) et à les mapper aux attributs utilisateur Magento tels que le prénom, le nom, etc.
- Lors de l'enregistrement automatique des utilisateurs sur votre site Magento, ces attributs seront automatiquement mappés aux détails de votre utilisateur Magento.
- Plus que NomID peut être mappé aux caractéristiques de courrier électronique et de nom d'utilisateur de Magento avec le plugin gratuit. En revanche, plusieurs attributs utilisateur de l'IdP peuvent être mappés aux attributs Magento dans la version premium du plugin. Vous pouvez mapper les attributs personnalisés que vous avez ajoutés à votre IdP en plus des attributs par défaut.
- Lorsqu'un utilisateur effectue SSO, la valeur NameID envoyée par l'IdP sera mappée à l'e-mail et au nom d'utilisateur de l'utilisateur Magento.
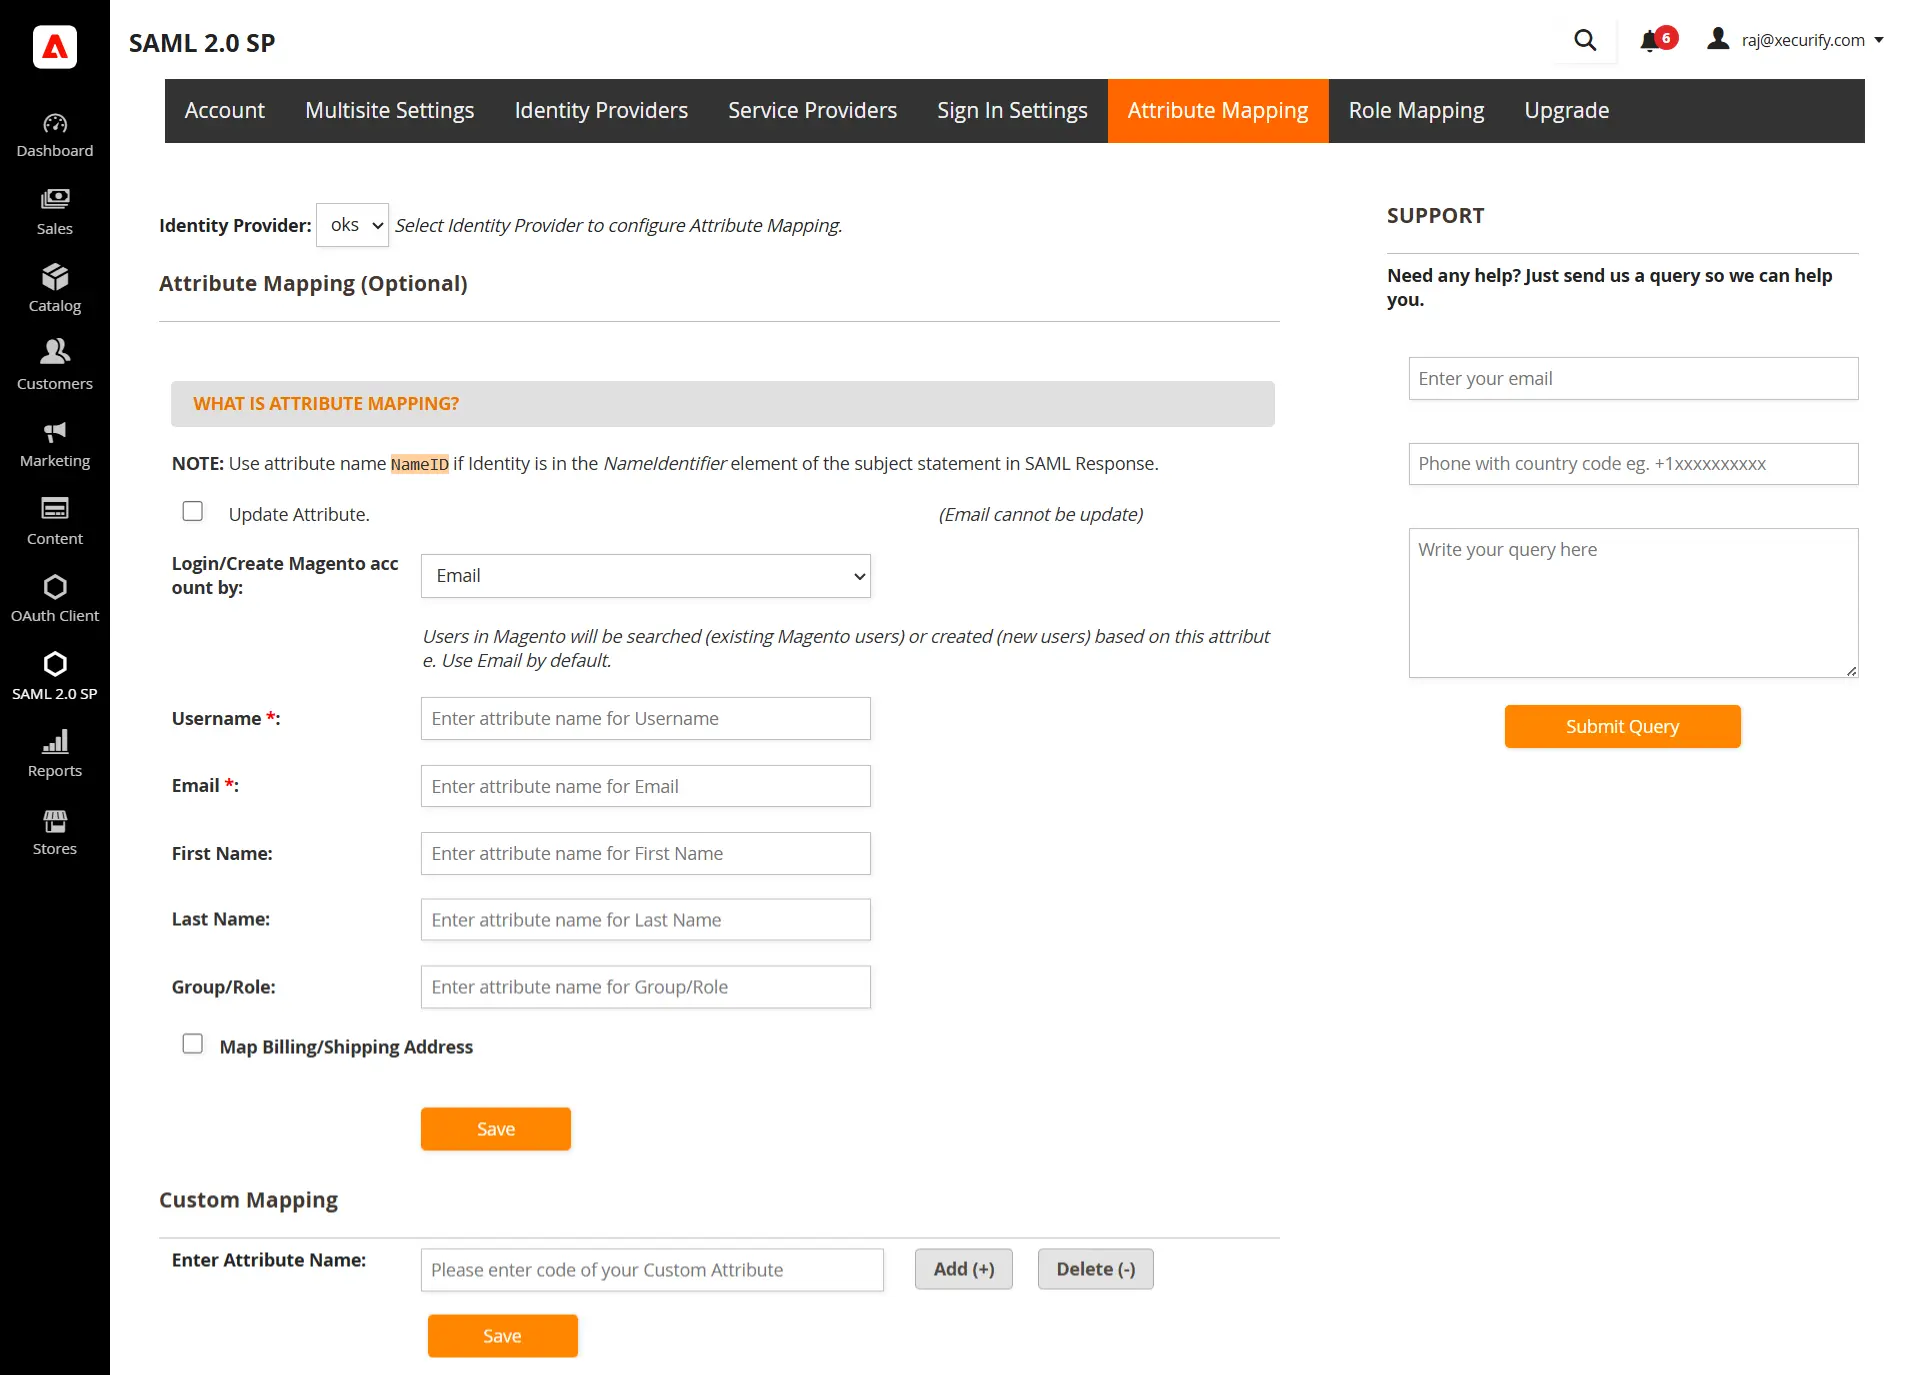
| Pseudo | Nom de l'attribut de nom d'utilisateur de l'IdP (Conserver NameID par défaut) |
| Courriel : | Nom de l'attribut email de l'IdP (Conserver NameID par défaut) |
| Groupe/Rôle : | Nom de l'attribut Rôle du fournisseur d'identité (IdP) |
- Vous pouvez vérifier la Configuration du test Résultats sous Configuration du fournisseur de services pour avoir une meilleure idée des valeurs à mapper ici.
1.2 : Mappage d'attributs personnalisé (facultatif). *Il s'agit d'une fonctionnalité Premium.
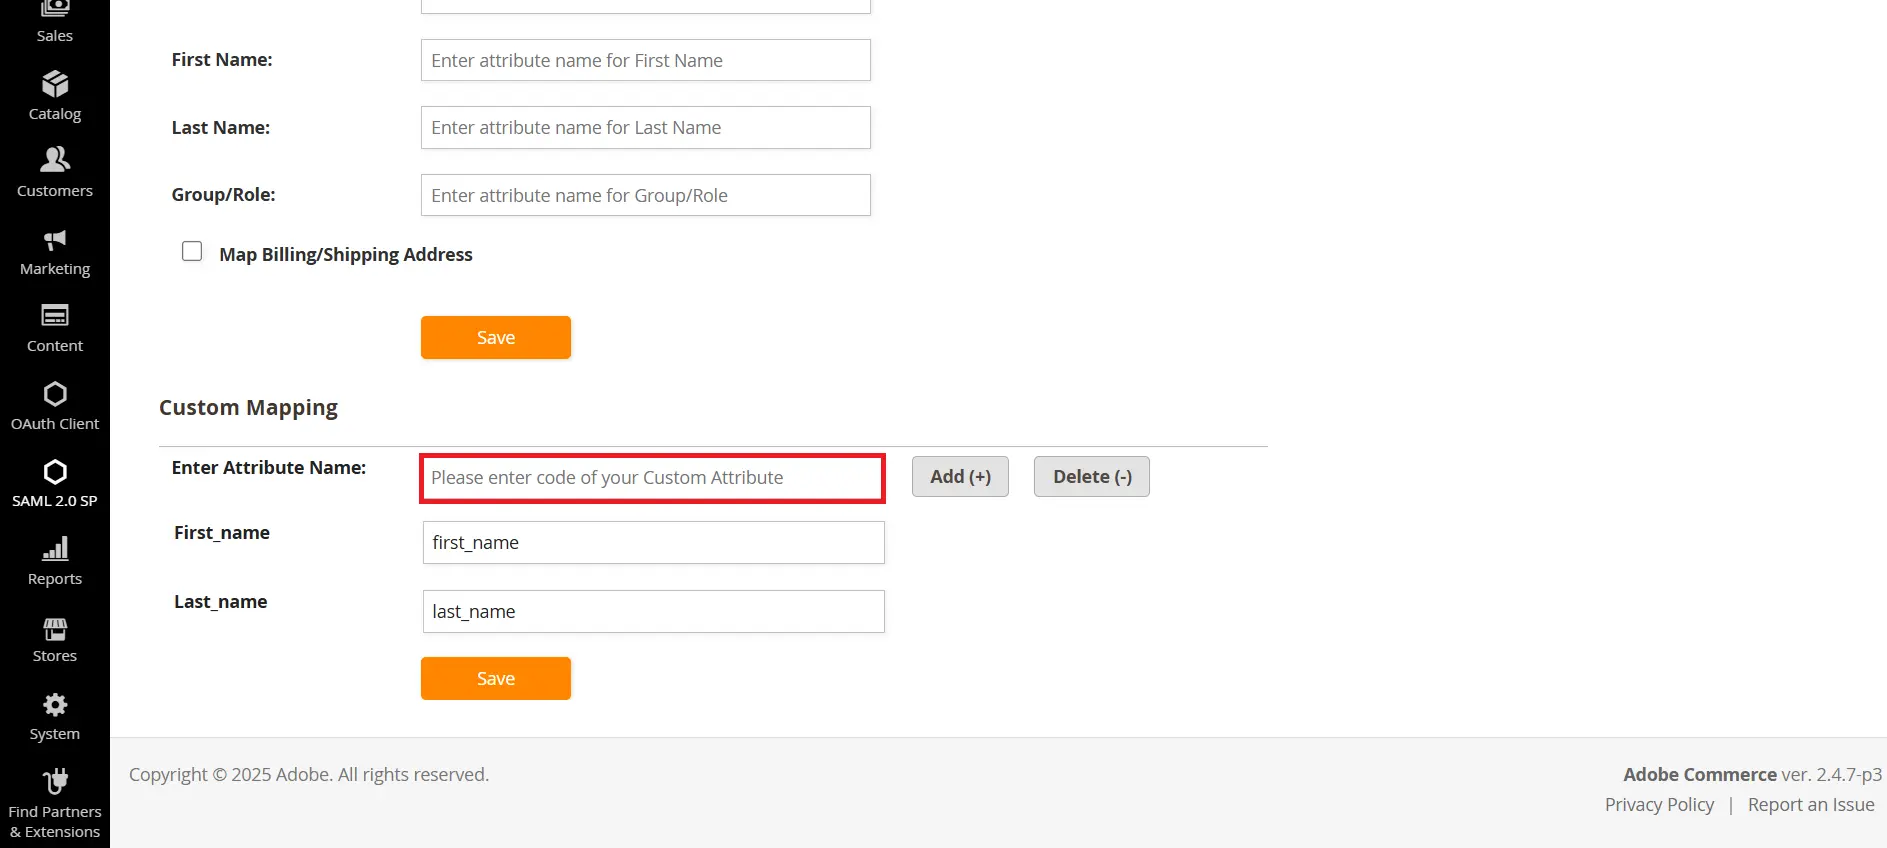
- Dans le champ Entrer le nom de l'attribut, saisissez le nom de l'attribut que vous souhaitez mapper à l'attribut que vous recevez de votre fournisseur d'identité.
- Cliquez sur le bouton Ajouter
- Maintenant, entrez le nom de l’attribut que vous recevez de votre fournisseur d’identité dans le champ prévu à cet effet.
- Cliquez sur le bouton Enregistrer pour enregistrer la configuration.
- Vous pouvez également supprimer la configuration en saisissant le nom dans le champ du nom de l'attribut, puis en cliquant sur le bouton Supprimer.
Cartographie des rôles (facultatif). *Il s'agit d'une fonctionnalité Premium.
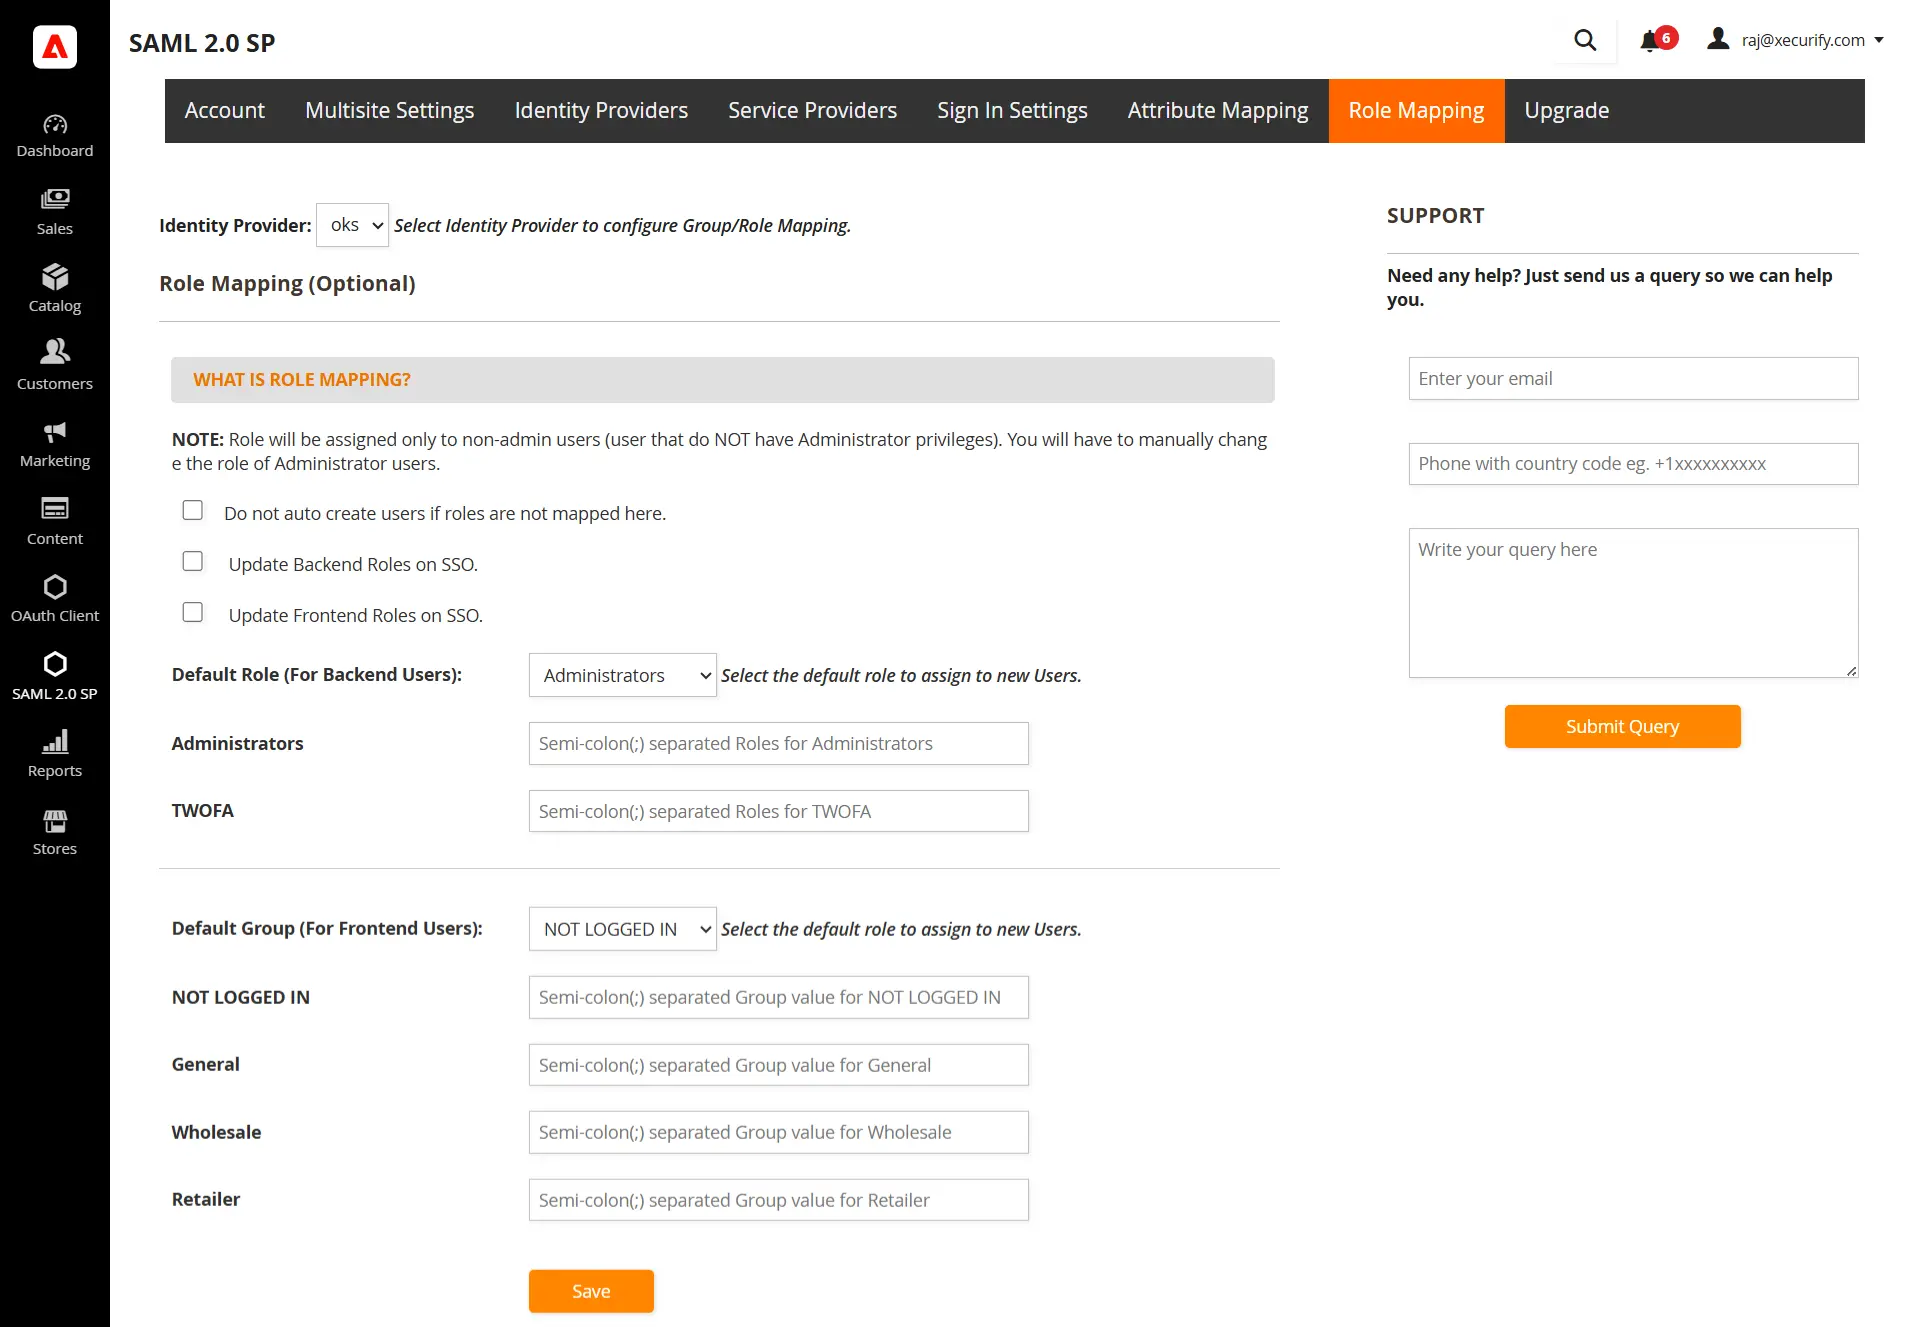
- Vous pouvez spécifier un rôle par défaut dans le plugin gratuit qui sera attribué à tous les utilisateurs non-administrateurs lorsqu'ils effectuent le SSO.
- Accédez à l’onglet Mappage d’attributs/rôles et accédez à la section Mappage de rôles.
- Sélectionnez le rôle par défaut et cliquez sur le bouton Enregistrer.
Ressources supplémentaires
- Solutions de sécurité Magento
- Qu'est-ce que la connexion par authentification unique (SSO) ?
- Authentification unique Oracle (SSO)
- Oracle SSO - Mappage d'attributs
- Qu’est-ce que SAML ? Comment fonctionne l'authentification unique SAML ?
- Plugin d'authentification unique (SSO) Magento SAML.
Contactez-nous
Veuillez nous contacter à l'adresse magentosupport@xecurify.com ; notre équipe vous accompagnera dans la configuration de l'extension serveur OAuth pour Magento et vous aidera à choisir la solution ou le forfait le plus adapté à vos besoins.


