Moodle SAML Single Sign-On (SSO) utilisant ADFS comme IdP | Connexion SSO ADFS
Marché
L'authentification unique SAML (SSO) pour votre site Moodle peut être réalisée à l'aide de notre plugin miniOrange SAML SSO. Notre plugin est compatible avec tous les fournisseurs d'identité compatibles SAML. Ici, nous allons passer en revue un guide étape par étape pour configurer l'authentification unique (SSO) entre ADFS en tant que fournisseur d'identité (IDP) et Moodle en tant que fournisseur de services (SP).
Pré-requis : Téléchargement Et Installation
Pour configurer ADFS comme fournisseur d'identité (IdP) avec Moodle, vous devrez installer le plugin miniOrange Moodle SAML 2.0 SSO.
Étapes de configuration
1. Configurer ADFS comme IdP
Suivez les étapes ci-dessous pour configurer ADFS en tant que fournisseur d’identité :
Configurer ADFS en tant qu'IdP
- Dans l' Plugins faites défiler l'onglet jusqu'à Métadonnées du fournisseur de services
section, vous pouvez trouver les métadonnées SP telles que ID d'entité SP et URL ACS (AssertionConsumerService) qui sont requis pour configurer le fournisseur d’identité.

- Sur ADFS, recherchez Gestion ADFS .
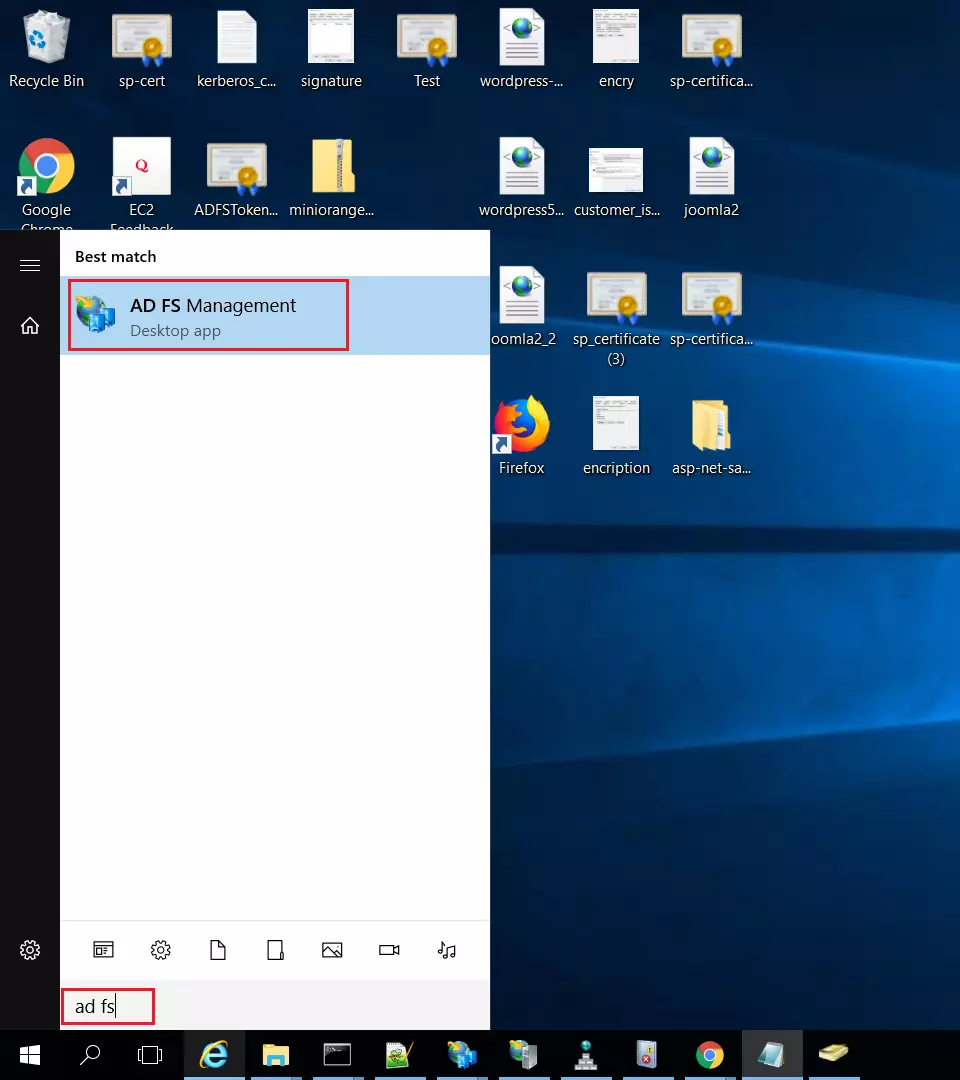
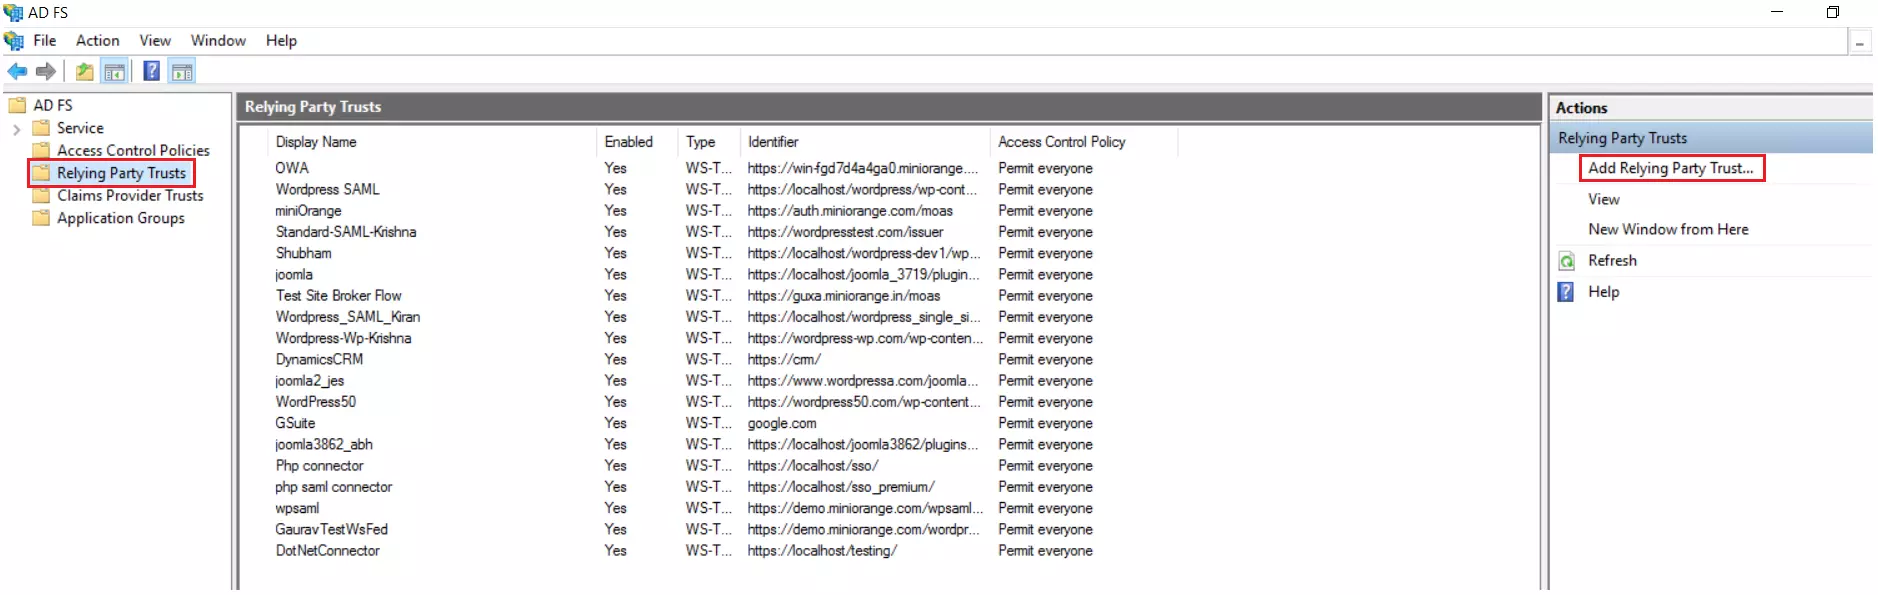
- Après avoir ouvert la gestion AD FS, sélectionnez Confiance de la partie de confiance puis cliquez sur
Ajouter une approbation de partie de confiance.
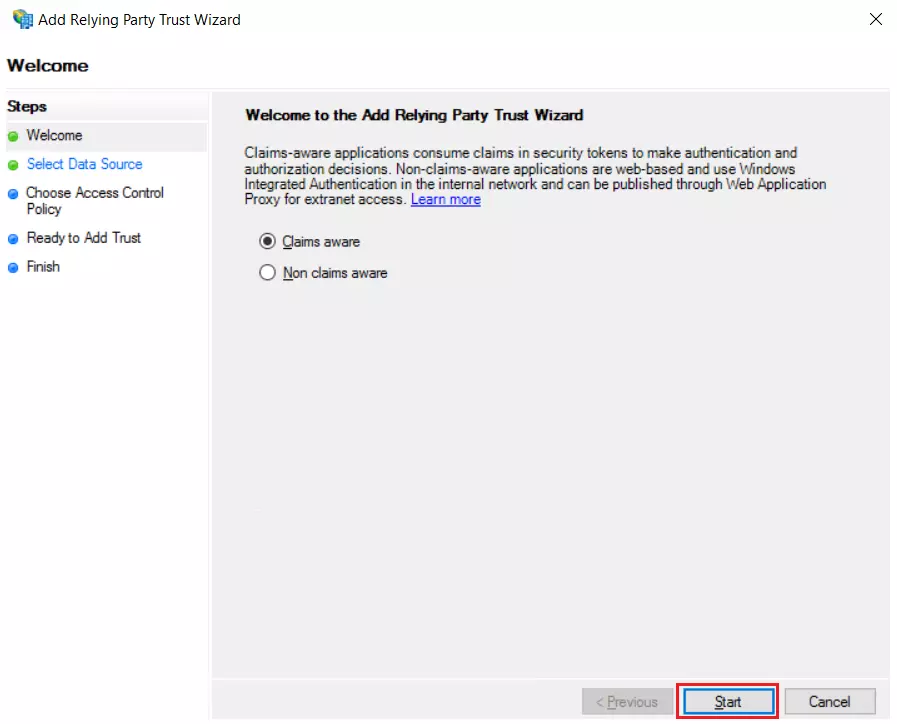
- Cliquez sur Commencer bouton de l'assistant de confiance de la partie de confiance apparaît. Mais avant cela, assurez-vous Revendications conscientes est sélectionné.
Sélectionnez les options pour ajouter une approbation de partie de confiance.
Utilisation de l'URL des métadonnées
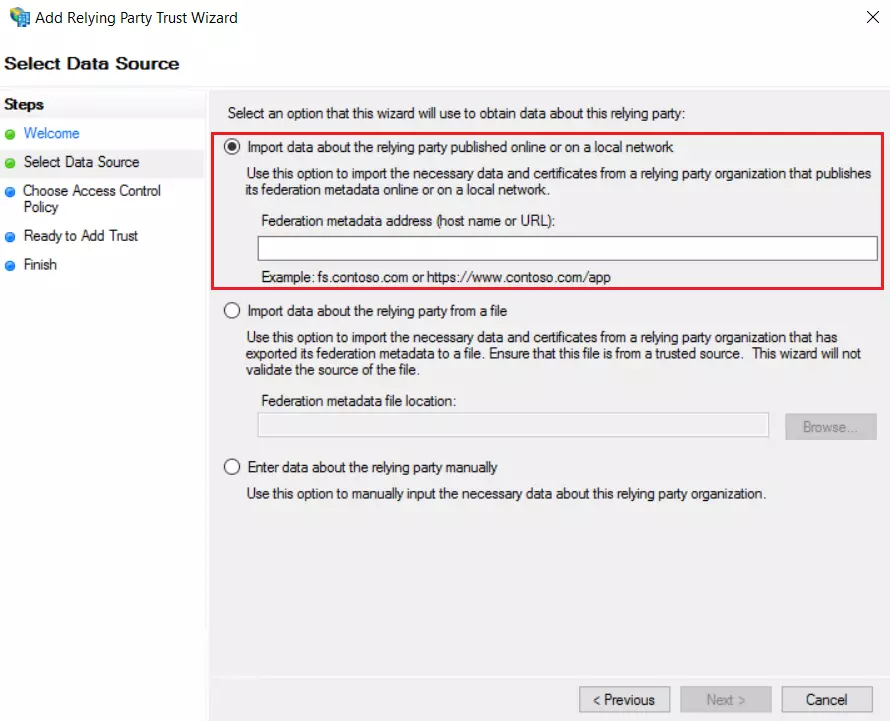
- Dans Sélectionner la source de données : Importer des données sur la partie utilisatrice publiées en ligne ou sur le réseau local option, puis ajoutez l'URL dans l'adresse des métadonnées de la Fédération (Accédez à Plugins >> miniOrange SAML 2.0 SSO >> Métadonnées du fournisseur de services
section et cliquez sur Afficher les métadonnées du fournisseur de services pour obtenir l'URL SP Meatadata).
- Passez l'étape 5 à l'étape 8 et commencez la configuration à partir de Step-9.
Utilisation du fichier XML de métadonnées
- Dans Sélectionner la source de données : Importer des données sur la partie utilisatrice à partir d'un fichier option, puis parcourez le fichier de métadonnées (pour télécharger le fichier XML de métadonnées SP, accédez à Plugins >> miniOrange SAML 2.0 SSO >> Métadonnées du fournisseur de services section et cliquez sur Télécharger les métadonnées du fournisseur de services.
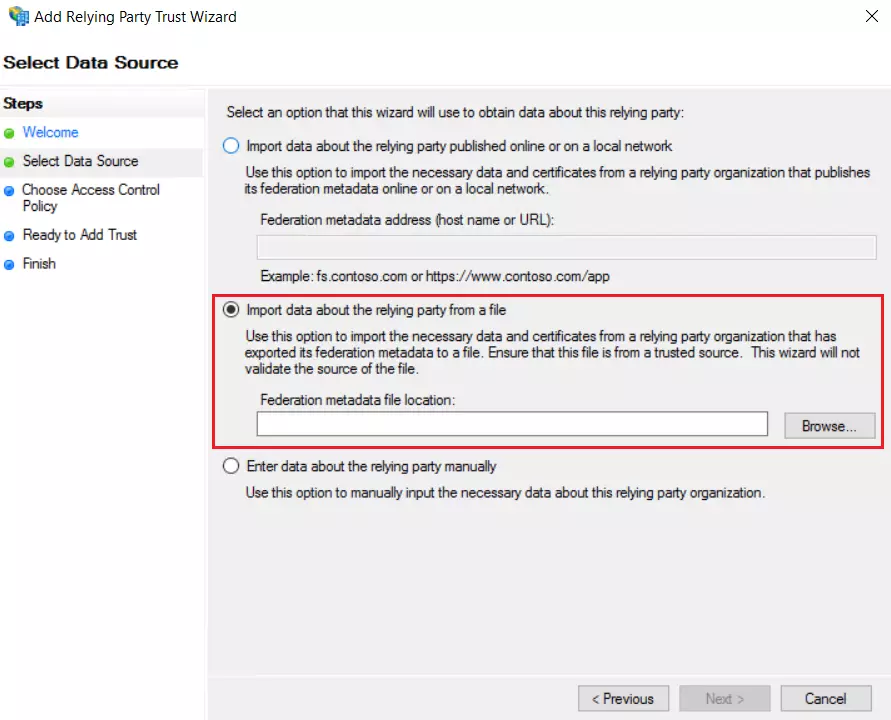
- Passez l'étape 5 à l'étape 8 et commencez la configuration à partir de Step-9.
Utilisation de la configuration manuelle
- Dans Sélectionner la source de données : choisissez Saisir manuellement les données sur la partie utilisatrice & Cliquez sur Suivant.
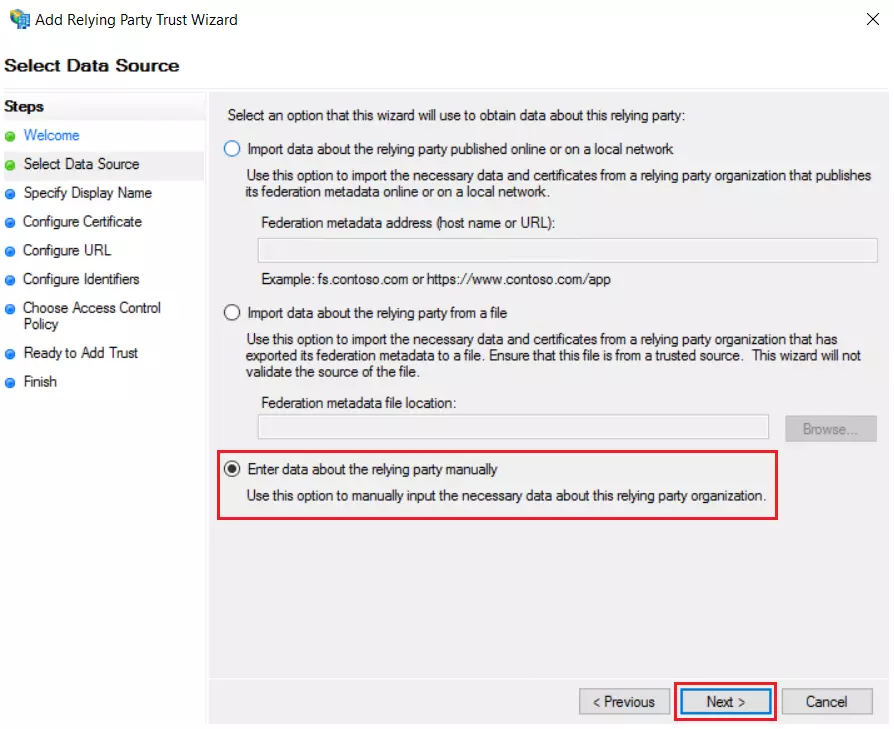
- Entrez le nom d'affichage et cliquez Suivant.
- Téléchargez le certificat et cliquez SuivantTéléchargez le certificat à partir du plugin et utilisez le même certificat pour le télécharger sur ADFS.
- Sélectionner Activer la prise en charge du protocole SAML 2.0 WebSSO & Entrez l'URL ACS à partir des plugins Métadonnées du fournisseur de services section. Clique sur le Suivant .
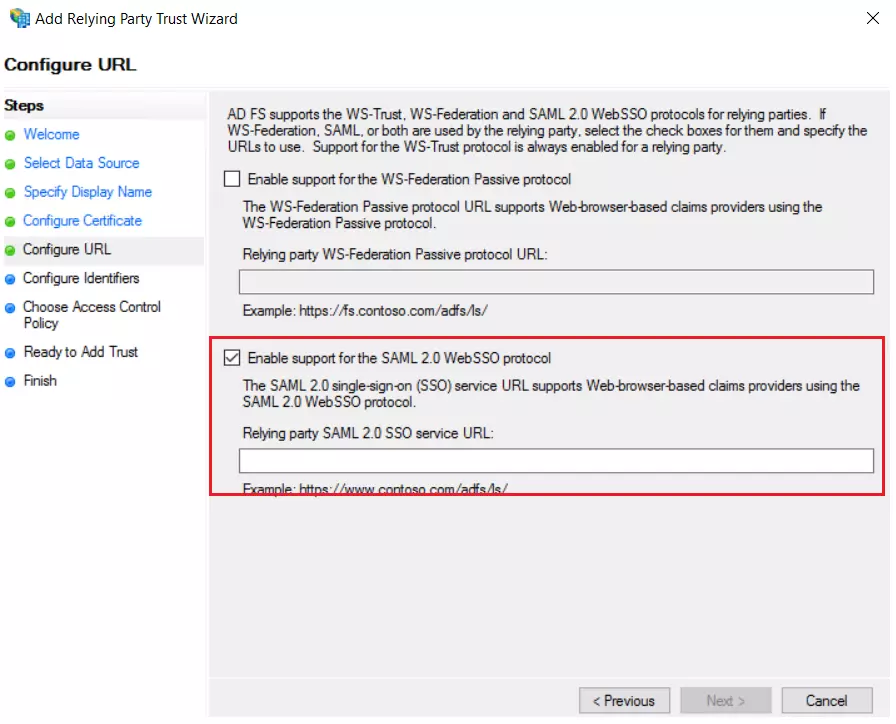
- Ajouter ID d'entité à partir des plugins Métadonnées du fournisseur de services section comme Identifiant de confiance de la partie de confiance puis clique Ajouter bouton puis cliquez sur Suivant.
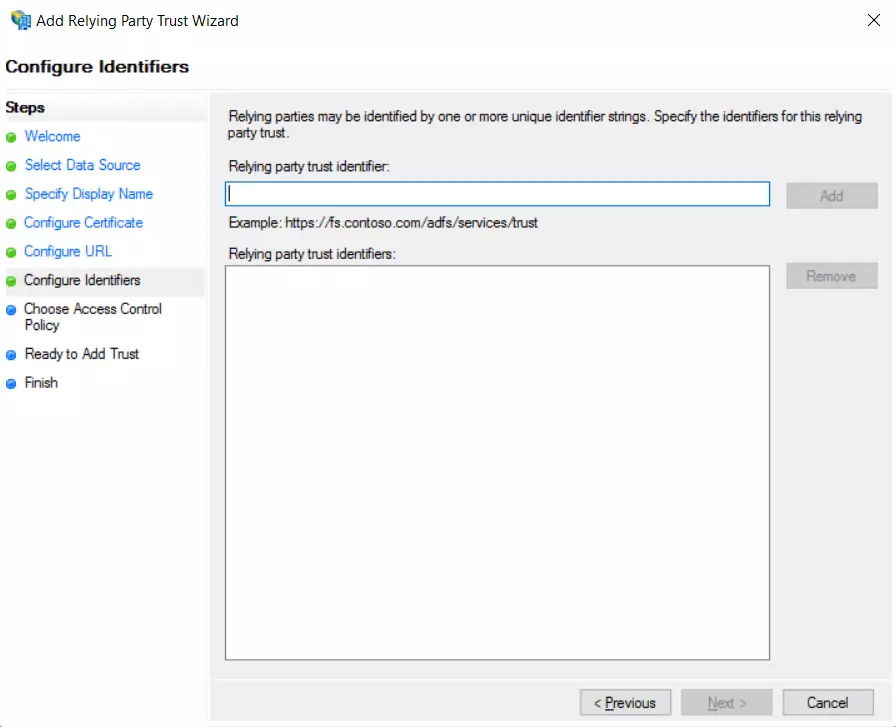
- Téléchargez également le certificat de signature depuis Métadonnées du fournisseur de services section du plugin.
- Sélectionner Autoriser tout le monde en tant que politique de contrôle d'accès et cliquez sur Suivant.
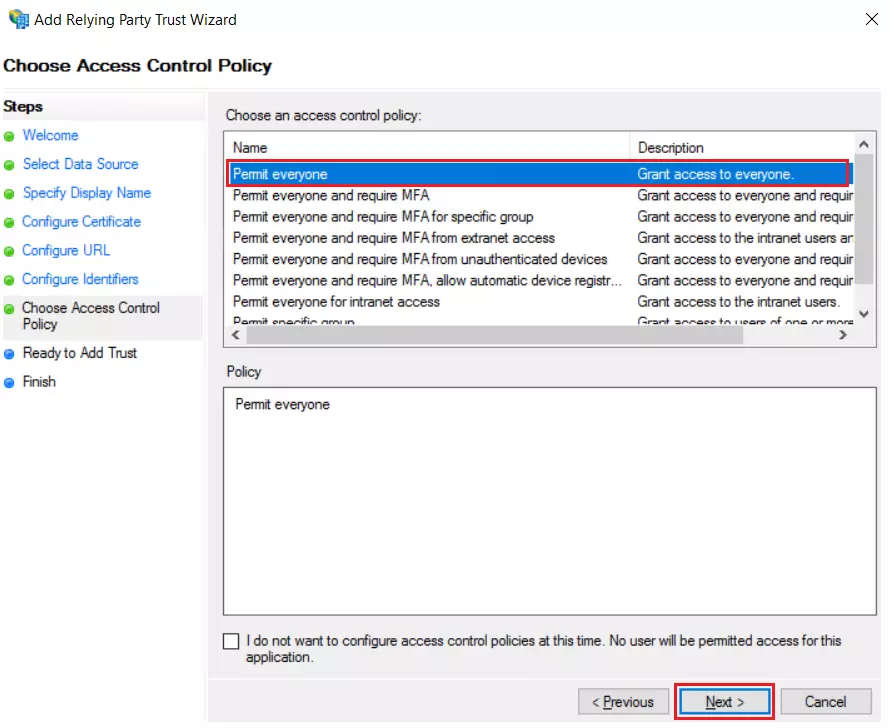
- Cliquez sur Suivant bouton de Prêt à ajouter de la confiance et cliquez sur Fermer.
- Il vous montrera la liste des fiducies de parties utilisatrices. Sélectionnez l'application concernée et cliquez sur Modifier la politique d'émission de réclamation.
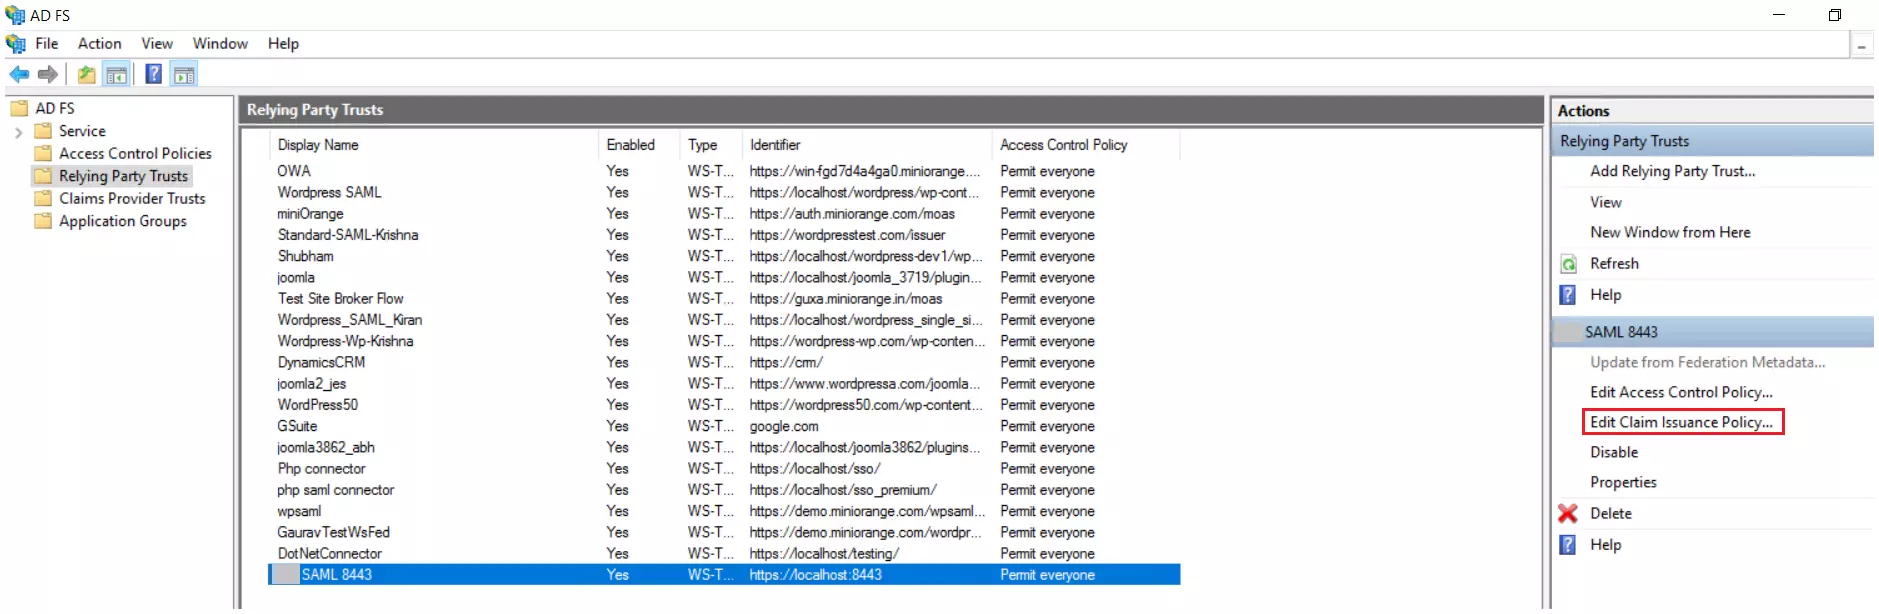
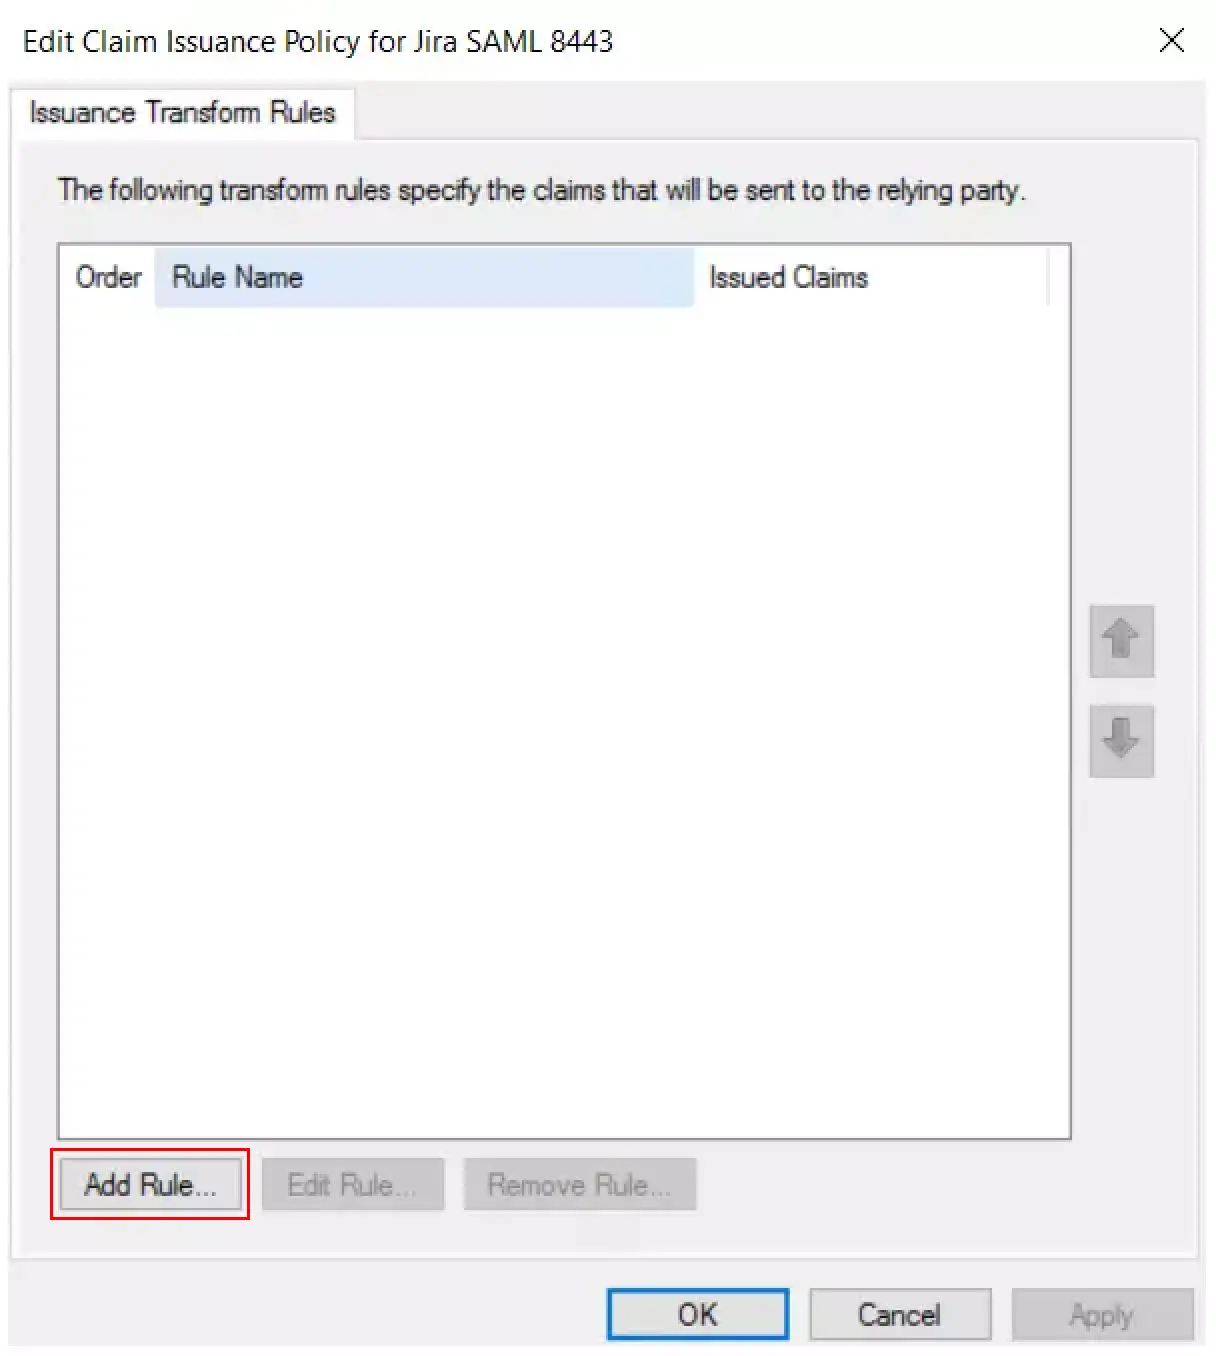
- Cliquez sur Ajouter une règle .
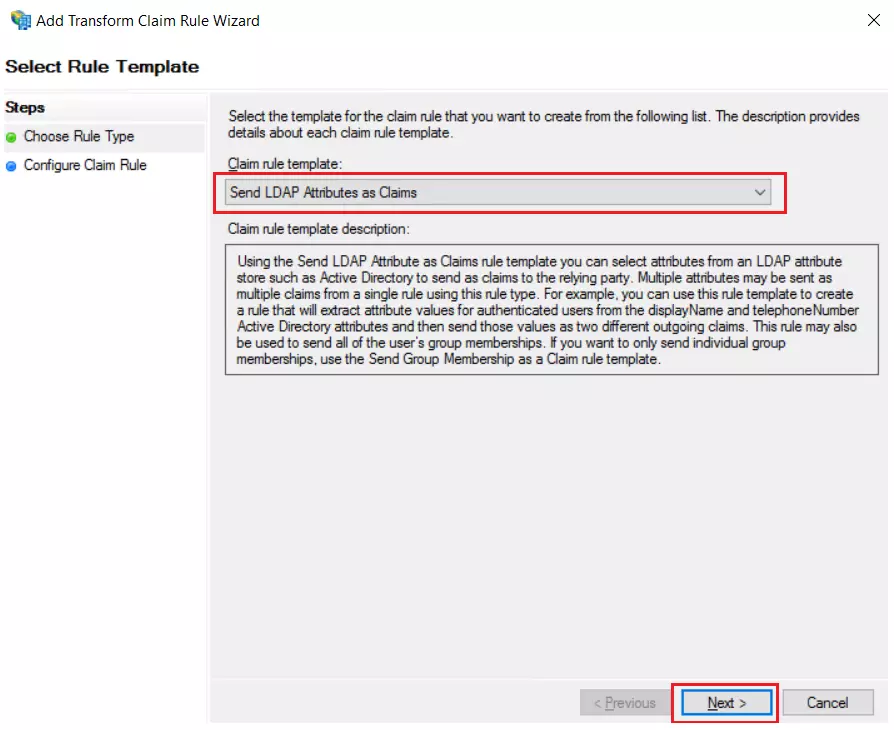
- Sélectionner Envoyer des attributs LDAP en tant que revendications & cliquer sur Suivant.
- Entrer Nom de la règle de revendication as Attributs et Magasin d'attributs as Active Directory.
- Entrez les valeurs d'attribut suivantes.
| Attribut LDAP |
Type de réclamation sortante |
| Adresses mail |
Nom ID |
| Afficher un nom |
Fnom |
| Prénom |
Le nom de |
| Nom d'utilisateur
( Ou : Nom d'épouse ) |
Nom d'utilisateur
( Ou : Nom d'épouse ) |
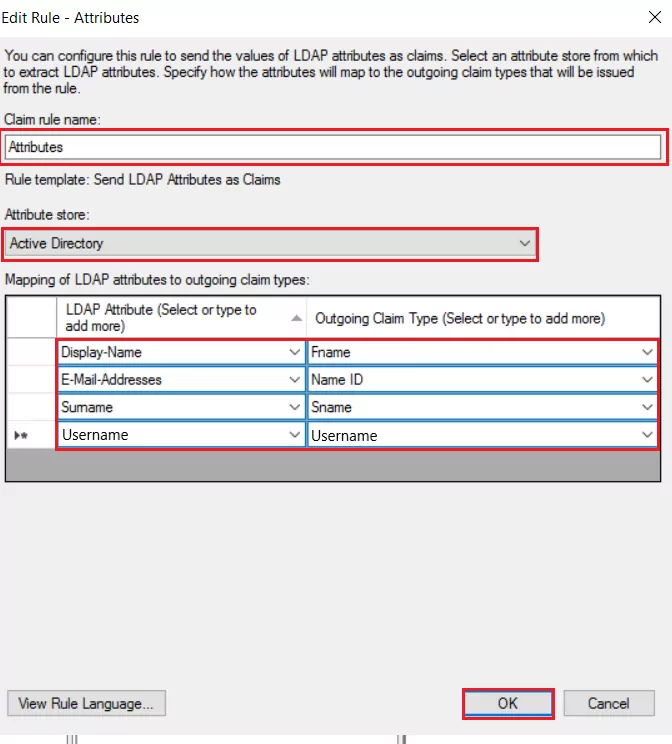
- Cliquez à nouveau Appliquer et alors Ok.
2. Configurer Moodle en tant que SP (fournisseur de services)
- Gratuit
- Devenez membre Premium
Dans le plugin miniOrange SAML SSO, accédez à l' onglet Plugins . Il existe deux façons de configurer le plugin :
A. En téléchargeant les métadonnées IDP :
- Entrer le Nom du PDI.
- Dans l' Configuration du fournisseur de services section choisir URL/XML des métadonnées à partir de Sélectionnez la méthode menu déroulant.
- Copiez et collez l'URL des métadonnées IdP ou le fichier XML dans URL/XML des métadonnées IDP champ de saisie.
- Cliquez sur le Cliquez ici pour tester la configuration.

B. Configuration manuelle :
- Fournissez les paramètres requis (c'est-à-dire le nom IDP, l'ID d'entité IDP ou l'émetteur, l'URL de connexion SAML, le certificat X.509) tels que fournis par votre Fournisseur d'identité.
- Cliquez sur le Cliquez ici pour tester la configuration.

Étape 3 : Mappage des attributs
- Lorsque l'utilisateur effectue SSO, la valeur NameID est envoyée par le fournisseur d'identité. Cette valeur est unique pour chaque utilisateur.
- Pour que le plugin accède à ces attributs, attribuez les valeurs pour Nom d'utilisateur
( Ou : Nom d'épouse ) et Email as NomID.

Dans le plugin miniOrange SAML SSO, faites défiler vers le bas jusqu'à la section « Configuration du fournisseur de services » . Il existe deux façons de configurer le plugin :
A. En téléchargeant les métadonnées IDP :
- Fournissez n’importe quel nom de fournisseur d’identité. Par exemple, mon_IDP.
- Choisissez la valeur de Sélectionnez la méthode en tant qu'URL/XML de métadonnées dans la liste déroulante.
- Entrez l'URL des métadonnées comme
https://nom du locataire.b2clogin.com/nom-locataire.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

Remarque : vous devrez remplacer le nom du locataire dans l’URL ci-dessus par le nom du locataire Azure B2C.

- Faites défiler vers le bas et cliquez sur Enregistrer .
B. Configuration manuelle :
- Fournissez les paramètres requis (c'est-à-dire nom du fournisseur d'identité, ID d'entité IdP ou émetteur, URL de connexion SAML, certificat X.509) tels que fournis par votre Fournisseur d'identité.
- Cliquez sur le Enregistrer bouton pour enregistrer votre configuration.
Étape 3 : Mappage des attributs
Mappage d'attributs de base
- Lorsque l'utilisateur effectue SSO, la valeur NameID est envoyée par le fournisseur d'identité. Cette valeur est unique pour chaque utilisateur.
- Pour que le plugin accède à ces attributs, attribuez le Email et Nom d'utilisateur
( Ou : Nom d'épouse ) attribuer.
- De plus, les attributs utilisateur peuvent être mappés (tels que Prénom et Nom de famille).
- Cliquez sur le Enregistrer bouton pour enregistrer votre configuration.

Mappage d'attributs personnalisés
Cette fonctionnalité vous permet de mapper l'attribut personnalisé envoyé par l'IDP aux attributs Moodle.
- Pour créer un attribut personnalisé, accédez à Administration du site >> Utilisateurs >> Champs de profil utilisateur dans le plugin.
- Cliquez sur Créer un nouveau champ de profil , sélectionnez le type d'attribut dans la liste déroulante et entrez les valeurs dans les champs obligatoires.

- Attribuez la valeur souhaitée à l'attribut personnalisé créé.
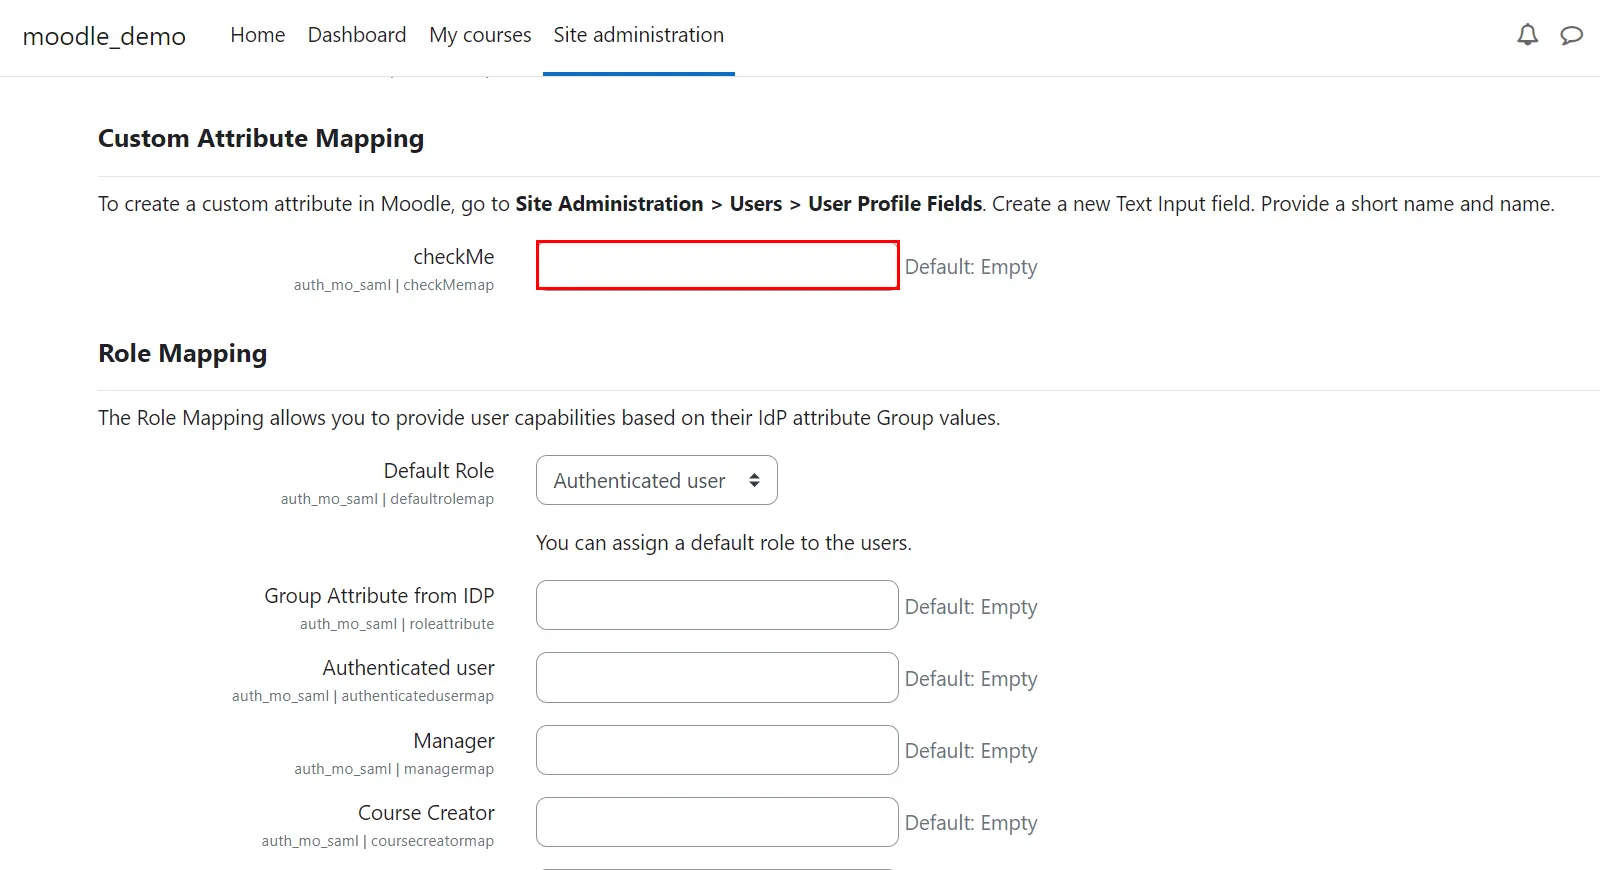
- Faites défiler vers le bas et cliquez sur le Enregistrer bouton pour enregistrer vos configurations.
Étape 4 : Cartographie des rôles
- Dans le plugin gratuit, vous pouvez choisir un rôle par défaut qui sera attribué à tous les utilisateurs non administrateurs lorsqu'ils effectuent l'authentification unique.
Remarque : Les rôles seront attribués aux nouveaux utilisateurs créés par l’authentification unique (SSO). Les rôles des utilisateurs Moodle existants ne seront pas affectés.
- Faites défiler jusqu'à Mappage des rôles .
- Sélectionnez le rôle par défaut et cliquez sur le Enregistrer bouton pour enregistrer votre configuration.

Étape 4 : Cartographie des rôles
Cette fonctionnalité vous permet d'attribuer et de gérer les rôles des utilisateurs lorsqu'ils effectuent le SSO. Outre les rôles Moodle par défaut, ceci est également compatible avec tous les rôles personnalisés.
- Groupe/Rôle L'attribut fournira un mappage pour le nom du champ qui contient des informations relatives au rôle envoyées par l'IDP et sera utilisé pour le mappage de rôle.
- Faites défiler jusqu'à Mappage des rôles et fournissez les mappages pour les rôles respectifs.
- Sélectionnez le Rôle par défaut dans la liste déroulante si le rôle de l'utilisateur ne correspond pas aux valeurs attribuées.
- Par exemple, si vous avez un utilisateur dont Groupe/Rôle la valeur de l'attribut est idp-teacher et vous souhaitez l'attribuer au groupe d'enseignants. Il suffit alors de fournir idp-teacher dans le champ Professeur: champ de la section Mappage des rôles.
Remarque : Vous pouvez attribuer plusieurs valeurs séparées par un point-virgule (;).
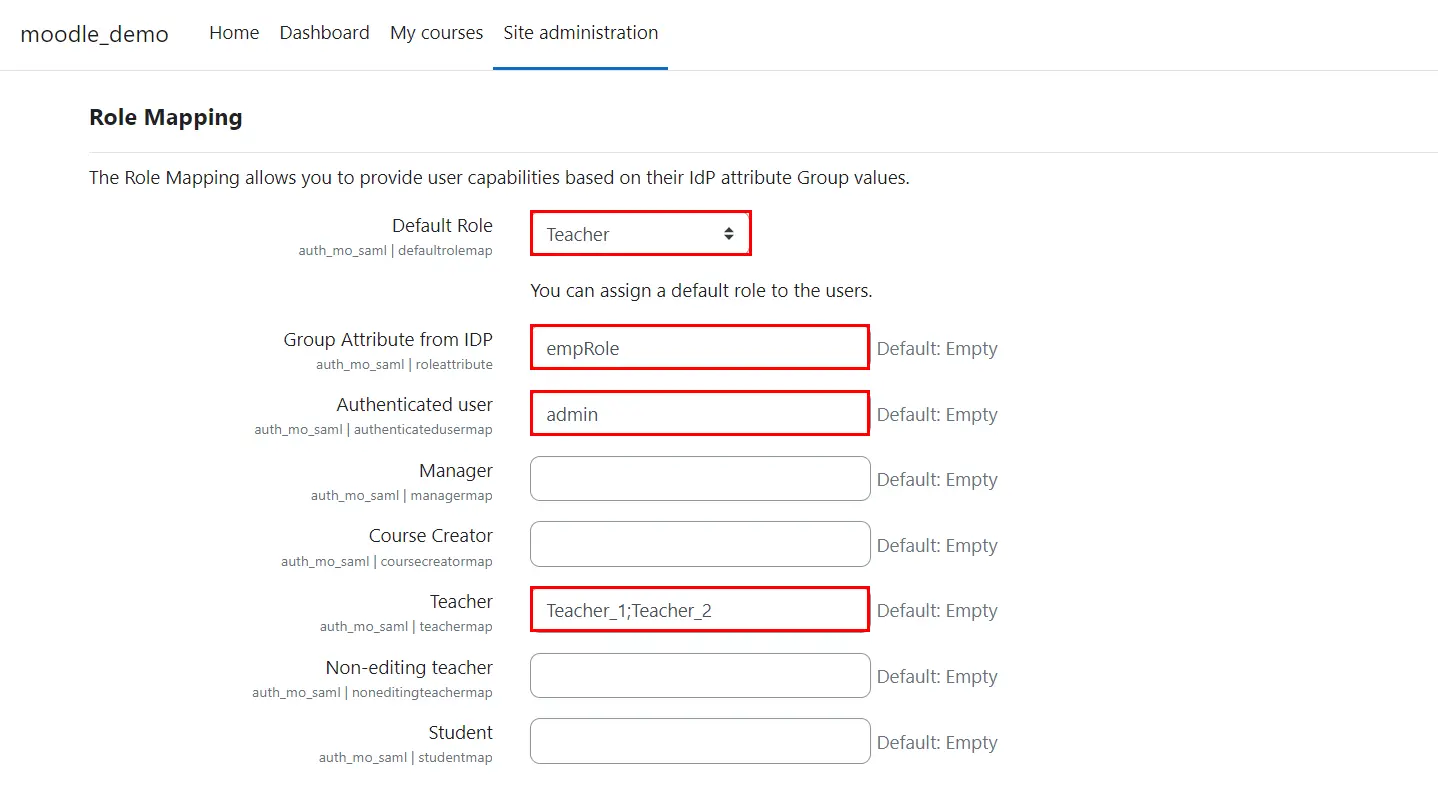
- Cliquez sur le Enregistrer bouton pour enregistrer vos configurations.
Étape 5 : Paramètres SSO
- Dans le plugin, vous pouvez ajouter un widget de connexion pour activer le SSO initié par SP sur votre site.
- Rendez-vous dans la section Plugins >> Authentification >> Gérer l'authentification.
- Cliquez sur le pour activer la visibilité du plugin.
- Cliquez sur le ⬆ pour définir les préférences du plugin.

Étape 5 : Paramètres SSO
Dans le plugin, vous pouvez ajouter un widget de connexion pour activer le SSO initié par SP sur votre site.
- Accédez à Administrateur du site >> Plugins >> Gérer l'authentification.
- Cliquez sur le pour activer la visibilité du plugin.
- Cliquez sur le ⬆ pour définir les préférences du plugin.
- Pour activer la redirection automatique de la page de connexion Moodle vers le site WordPress.
- Choisissez Oui valeur dans la liste déroulante pour Activer la redirection automatique vers IDP à partir de la page de connexion Moodle champ.
- Inscrire URL de porte dérobée cela sera utile en cas d'échec du SSO.
- Cliquez sur le Enregistrer bouton pour enregistrer votre configuration.

Vous avez configuré avec succès Moodle en tant que SP SAML pour obtenir la connexion ADFS SSO à votre site Moodle.
Articles Relatifs





 S'inscrire




