
Moodle SAML Single Sign-On (SSO) utilisant Azure AD comme IdP | Connexion Azure AD SSO
Marché
L'authentification unique SAML (SSO) pour votre site Moodle peut être réalisée à l'aide de notre plugin miniOrange SAML SSO. Notre plugin est compatible avec tous les fournisseurs d'identité compatibles SAML. Ici, nous allons passer en revue un guide étape par étape pour configurer l'authentification unique (SSO) entre Azure AD en tant que fournisseur d'identité (IdP) et Moodle en tant que fournisseur de services (SP).



Pré-requis : Téléchargement Et Installation
Pour configurer Azure AD comme fournisseur d'identité (IdP) avec Moodle, vous devrez installer le plugin miniOrange Moodle SAML 2.0 SSO.
Étapes de configuration
1. Configurer Azure AD en tant qu'IdP
Suivez les étapes ci-dessous pour configurer Azure AD en tant que fournisseur d’identité :
Configurer Azure AD en tant qu'IdP
- Inscriptions d'applications
- Applications de l'entreprise
Configurer Azure AD en tant qu'IdP
- Dans l' Plugins faites défiler l'onglet jusqu'à Métadonnées du fournisseur de services section, vous pouvez trouver les métadonnées SP telles que ID d'entité SP et URL ACS (AssertionConsumerService) qui sont requis pour configurer le fournisseur d’identité.

- Se connecter à Portail Azure AD
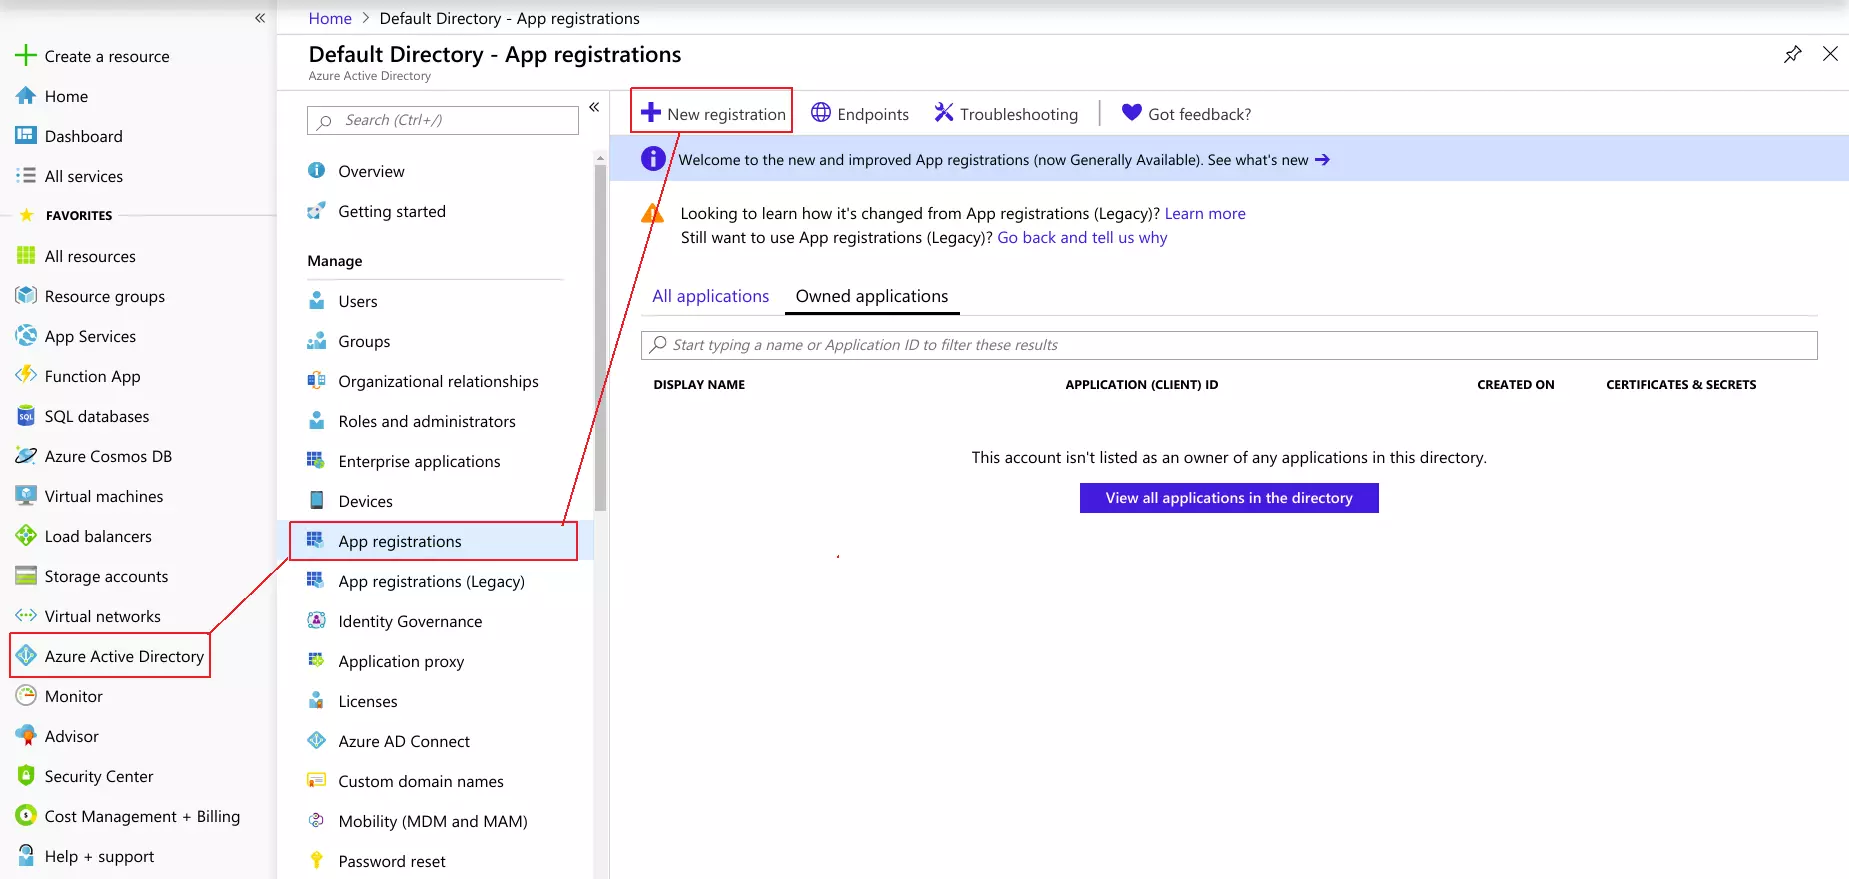
- Sélectionner Azure Active Directory ⇒ Inscriptions d'applications. Cliquez sur Enregistrement d'une nouvelle demande.
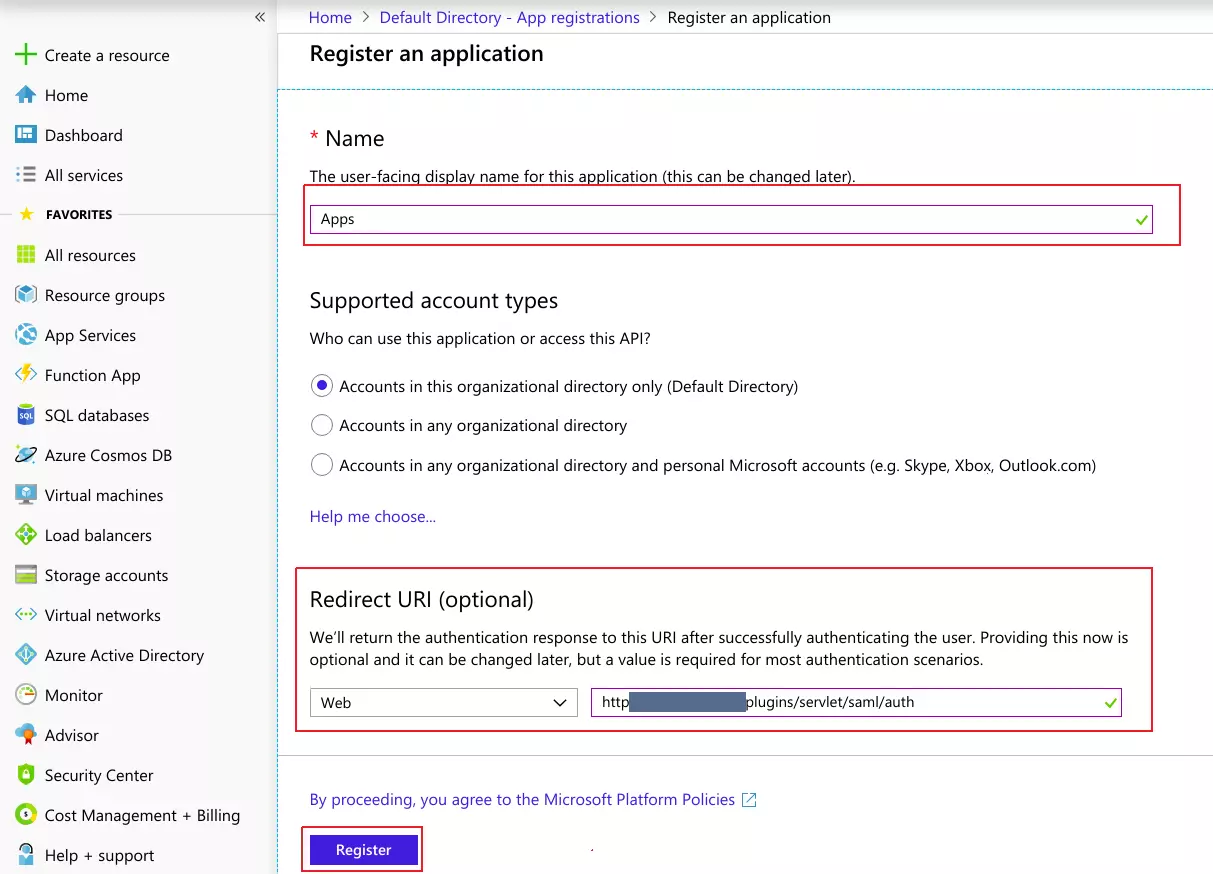
- Attribuez un nom et choisissez le type de compte. Dans le champ URI de redirection, indiquez l'URL ACS fournie dans Métadonnées du fournisseur de services section du plugin et cliquez sur S'enregistrer .
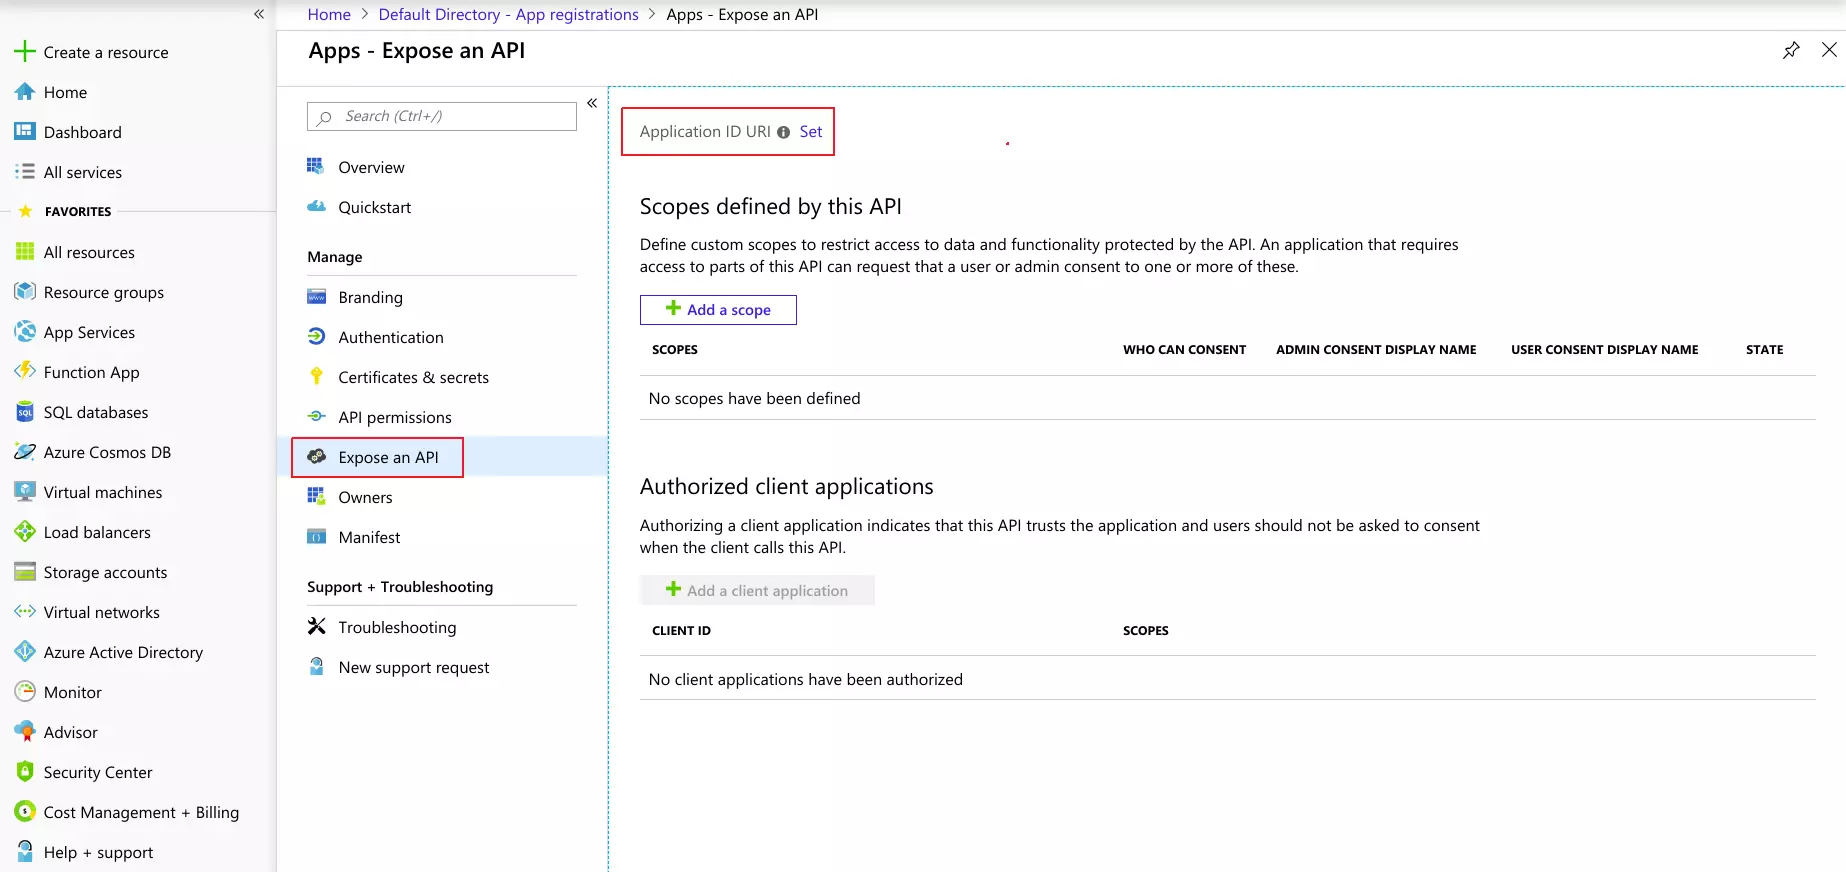
- Maintenant, naviguez vers Exposer une API option de menu et cliquez sur l'option
complet » bouton et remplacez le URI de l'identifiant de l'application avec le plugin ID d'entité SP
Saisissez ici la valeur de l'identifiant d'entité SP (SP Entity ID) provenant de la section Métadonnées du fournisseur de services du plugin.
- Retour à Azure Active Directory ⇒ Inscriptions d'applications fenêtre et cliquez sur Endpoints lien.
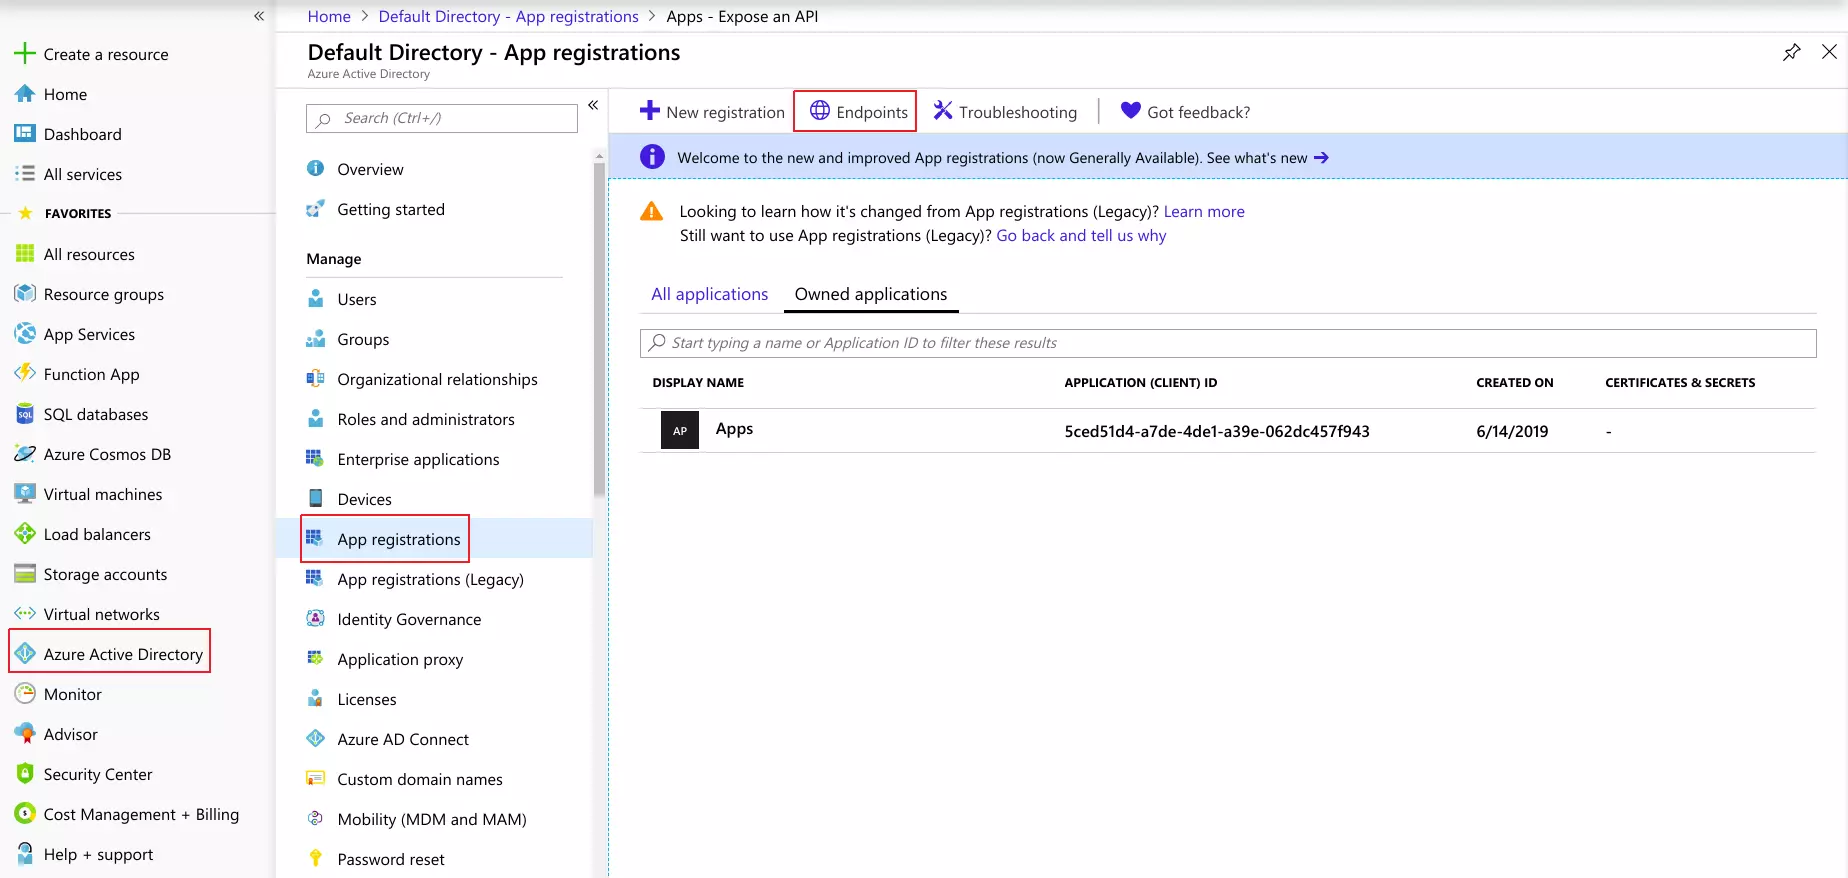
- Cela ouvrira une fenêtre avec plusieurs URL répertoriées ici. Copiez le Document de métadonnées de la Fédération URL. Cela sera nécessaire lors de la configuration du plugin SAML.
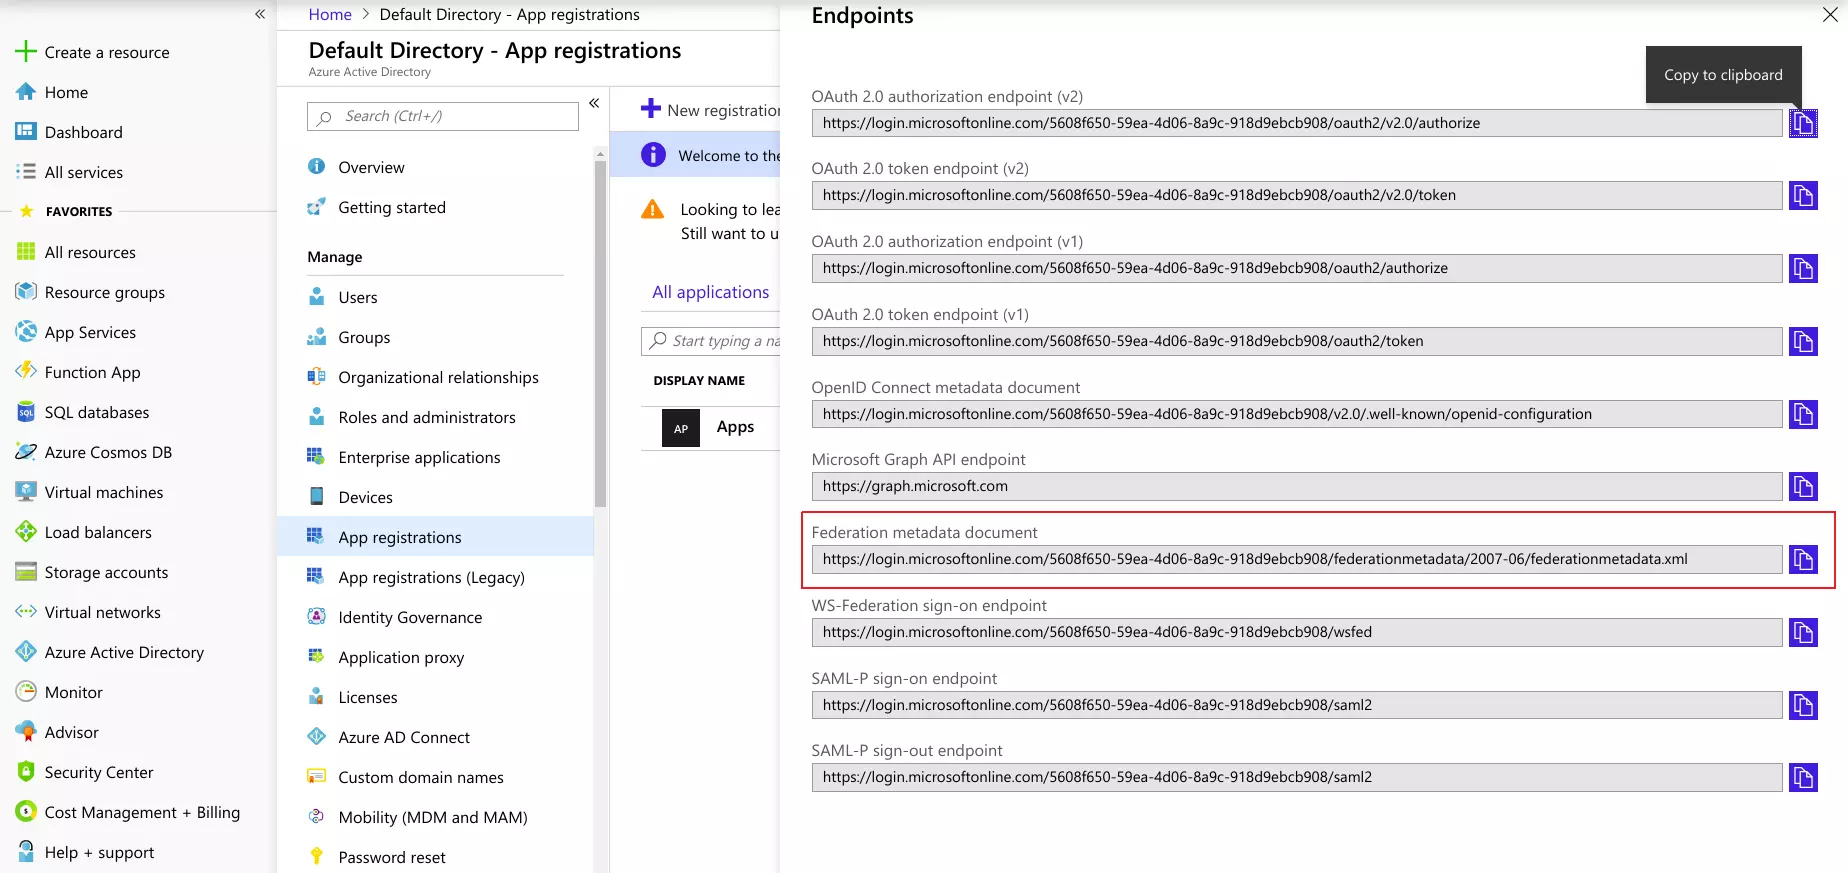
Configurer Azure AD en tant qu'IdP
- Dans l' Plugins faites défiler l'onglet jusqu'à Métadonnées du fournisseur de services section, vous pouvez trouver les métadonnées SP telles que ID d'entité SP et URL ACS (AssertionConsumerService) qui sont requis pour configurer le fournisseur d’identité.
- Se connecter à Portail Azure AD
- Sélectionner Azure Active Directory ⇒ Applications de l'entreprise.
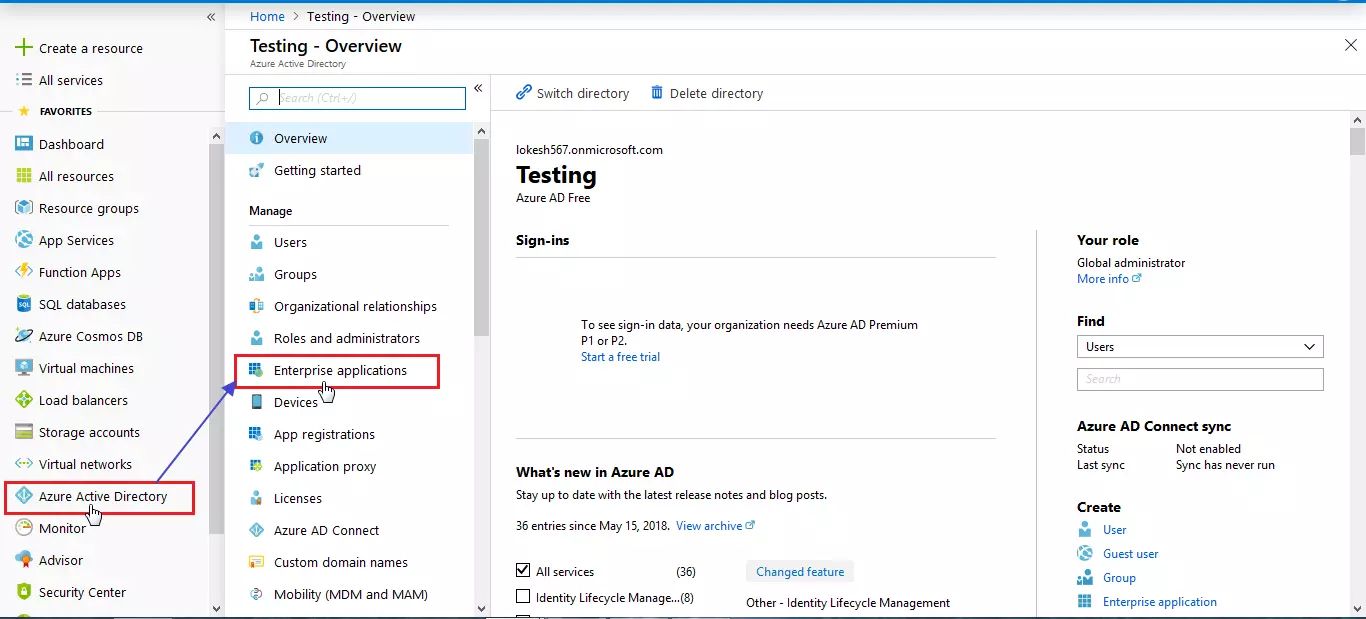
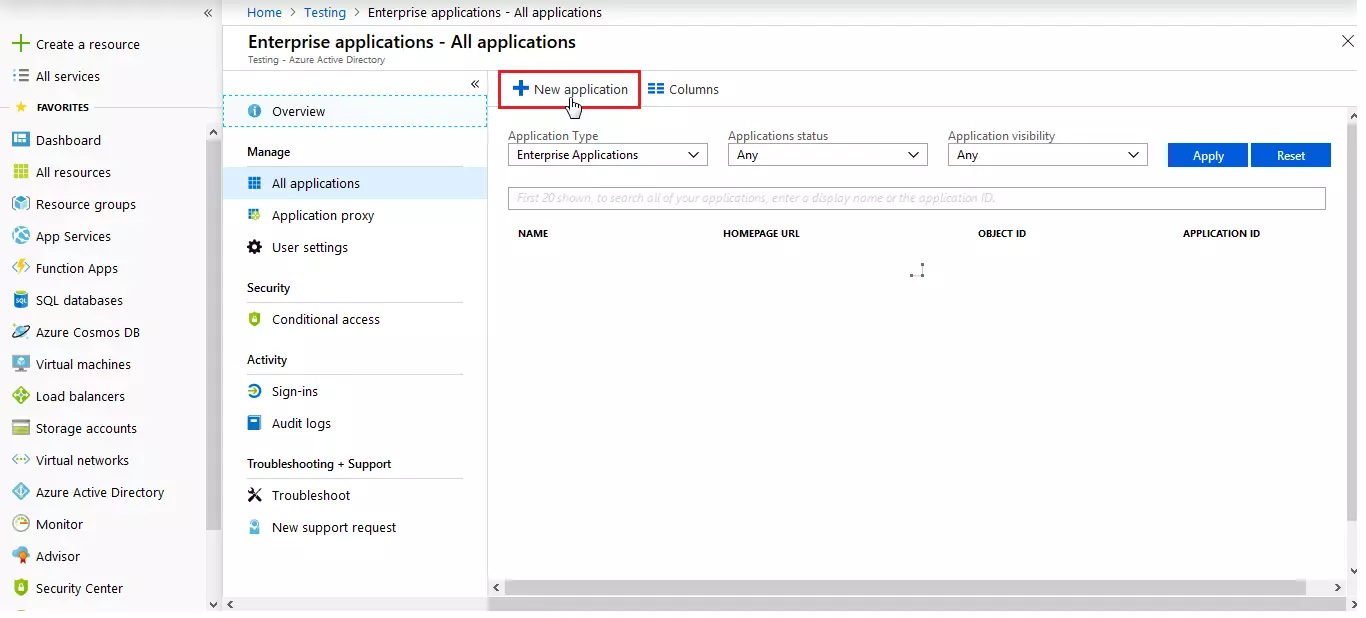
- Cliquez sur Nouvelle application.
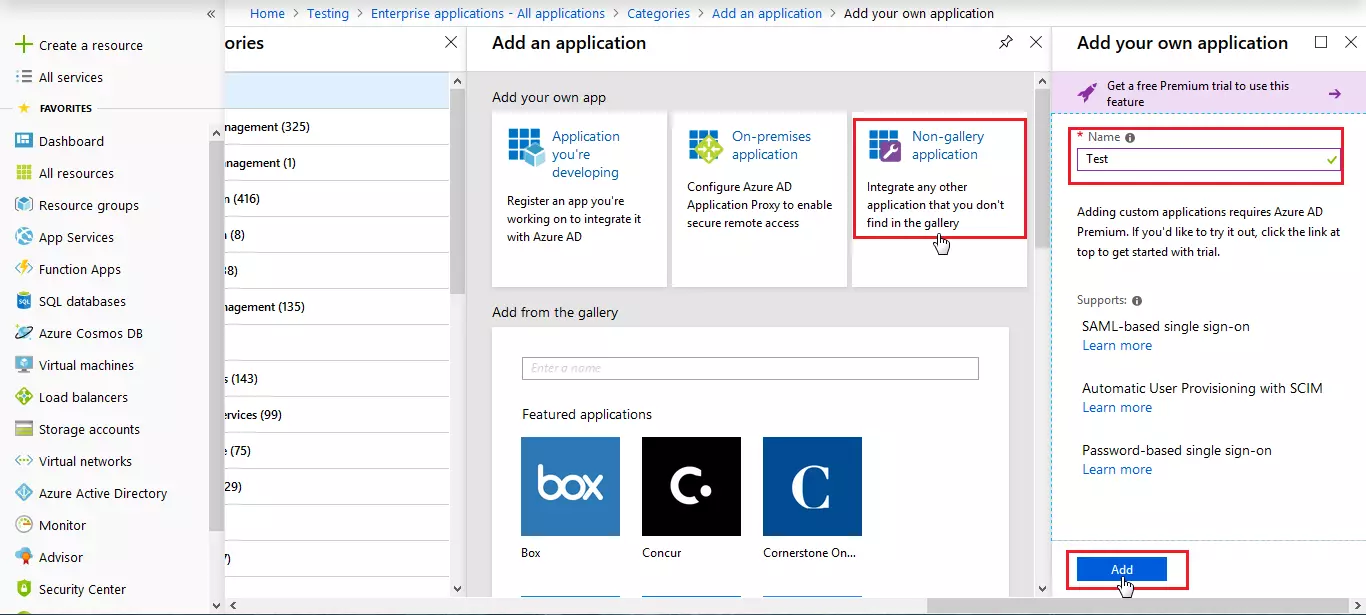
- Cliquez sur Application hors galerie section et entrez le nom de votre application et cliquez sur Ajouter .
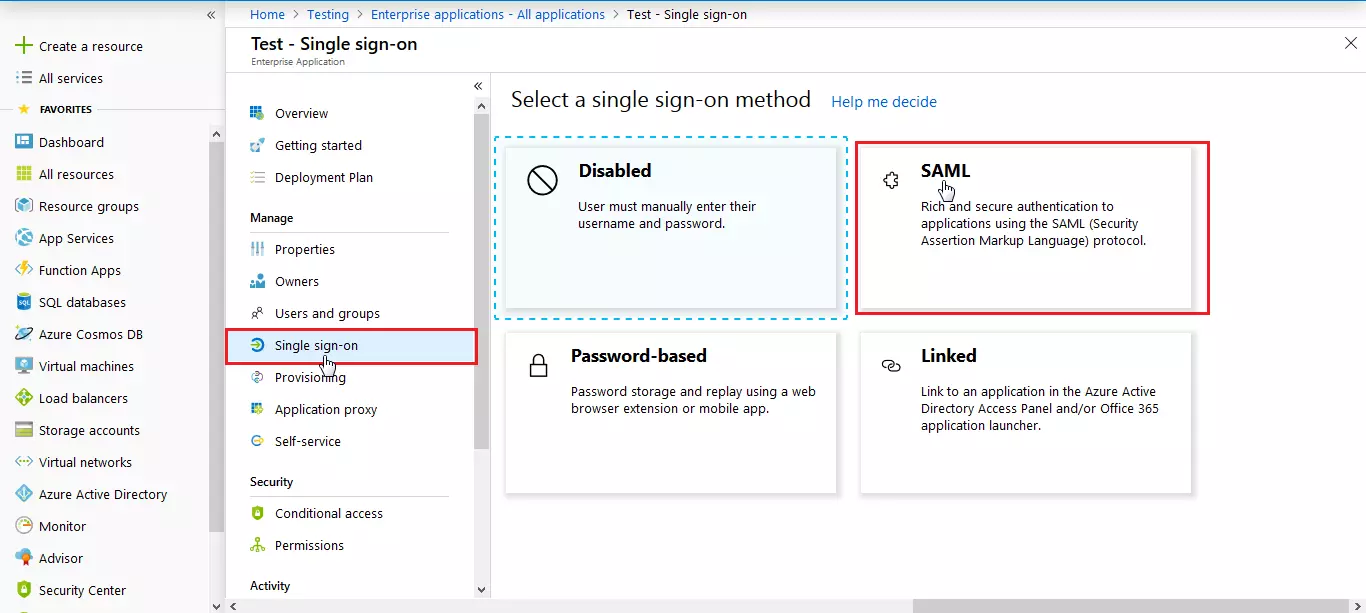
- Cliquez sur Authentification unique depuis le menu de navigation de gauche de l'application. L'écran suivant présente les options de configuration de l'authentification unique. Cliquez sur SAML.
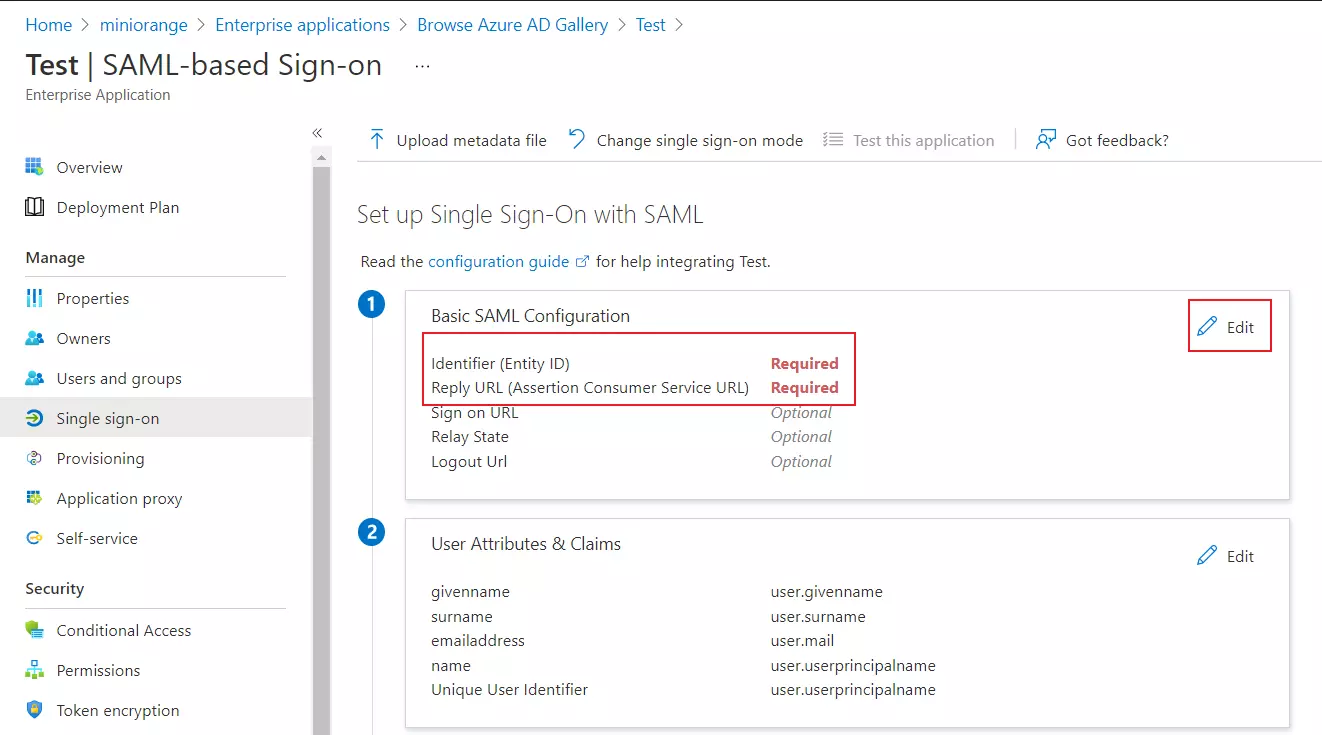
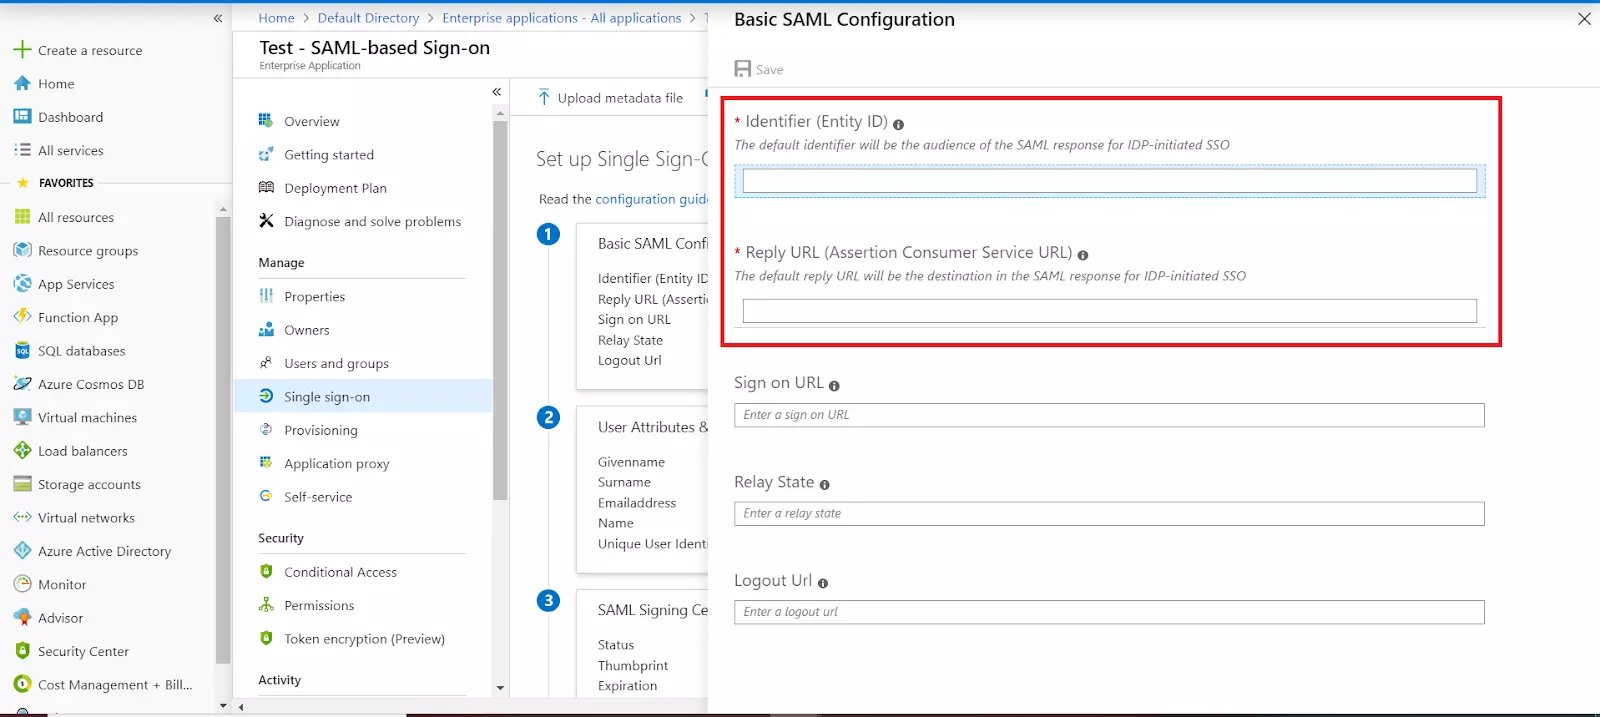
- Entrer le ID d'entité SP pour Identifiant et la URL ACS pour URL de réponse à partir de Métadonnées du fournisseur de services section du plugin.
- Par défaut, les éléments suivants Attributs sont envoyés.
- Dans l' Attribut utilisateur et revendications onglet cliquez sur Modifier.
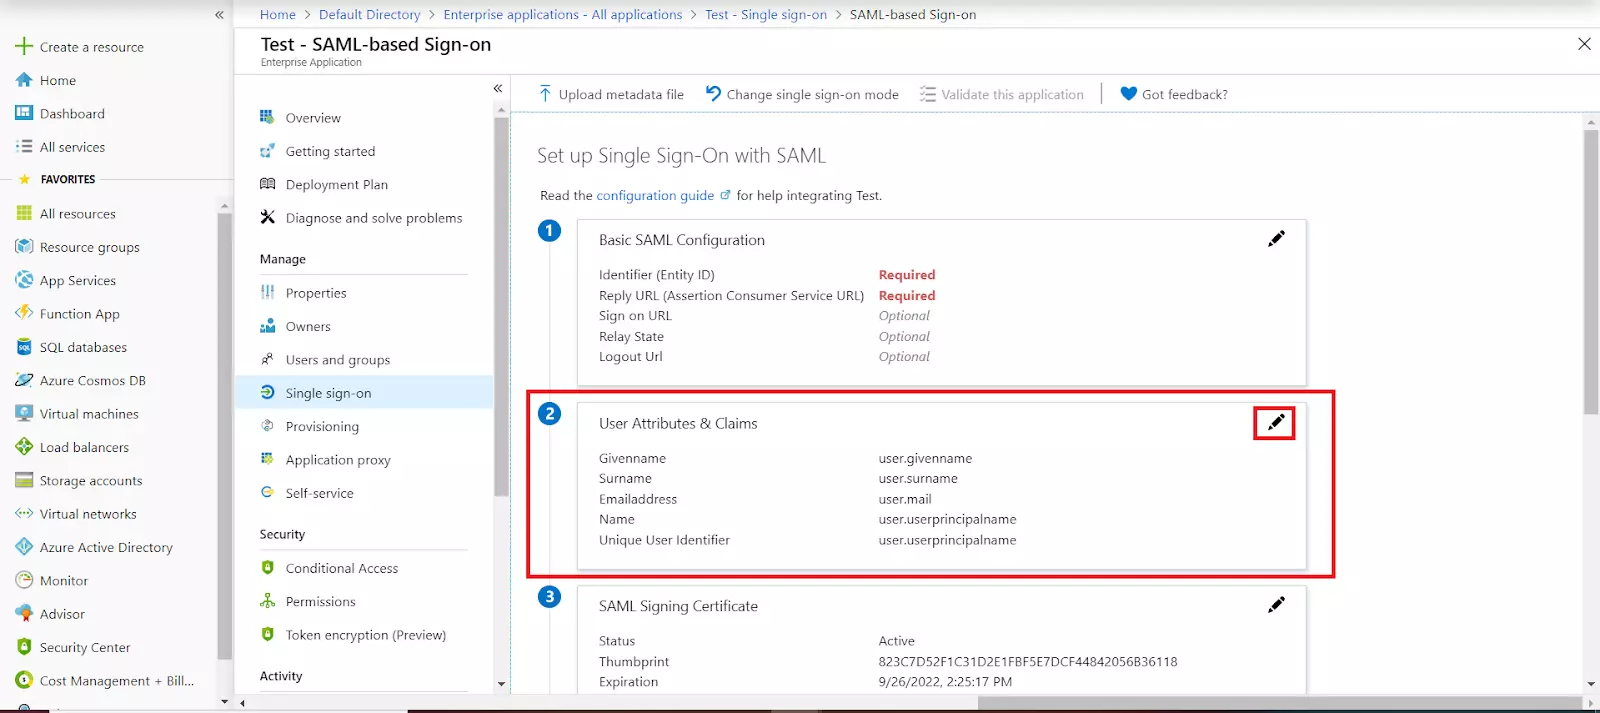
- Cliquez sur les noms des revendications que vous souhaitez modifier.
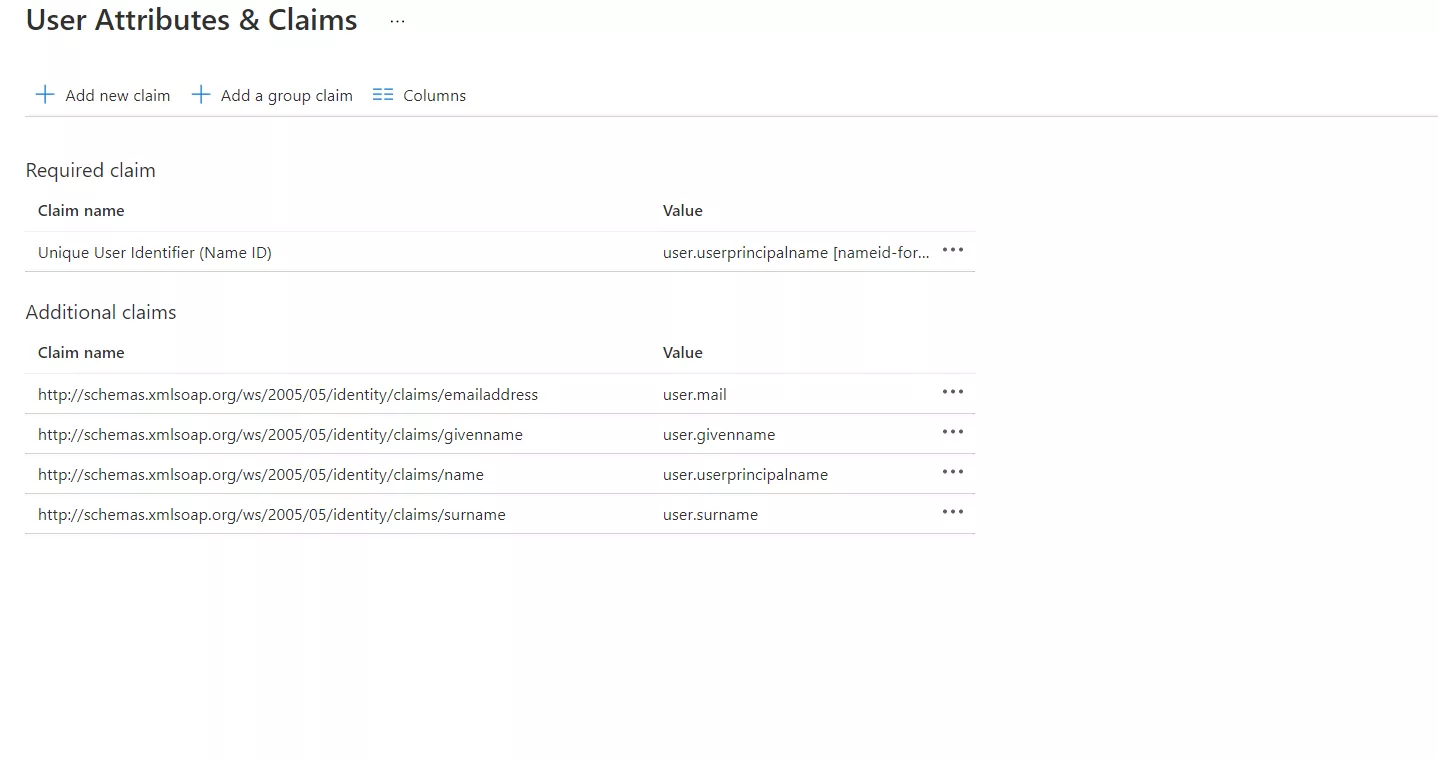
- Vous pouvez modifier le Nom et Espace de noms selon les besoins.
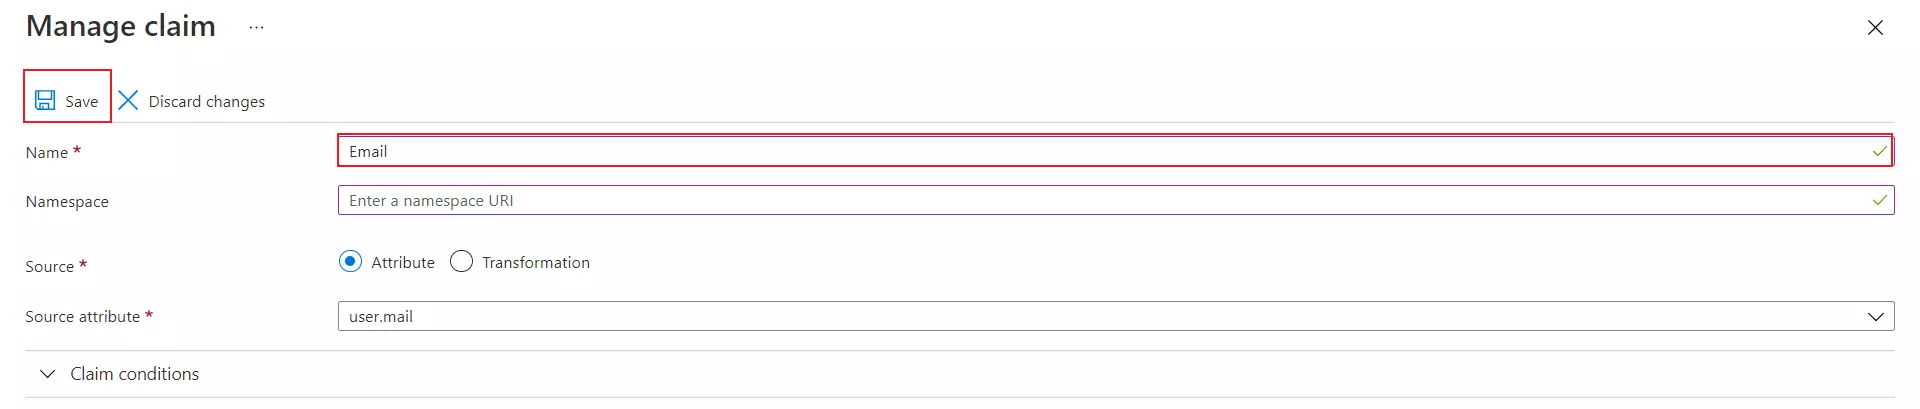
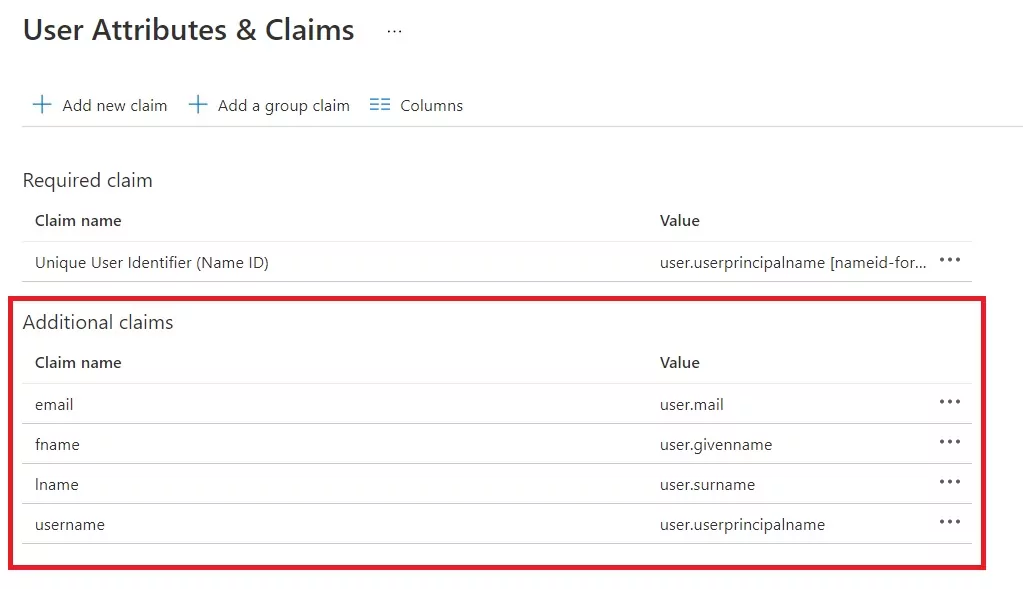
- Une fois les noms des revendications modifiés, vous obtiendrez l'écran suivant.
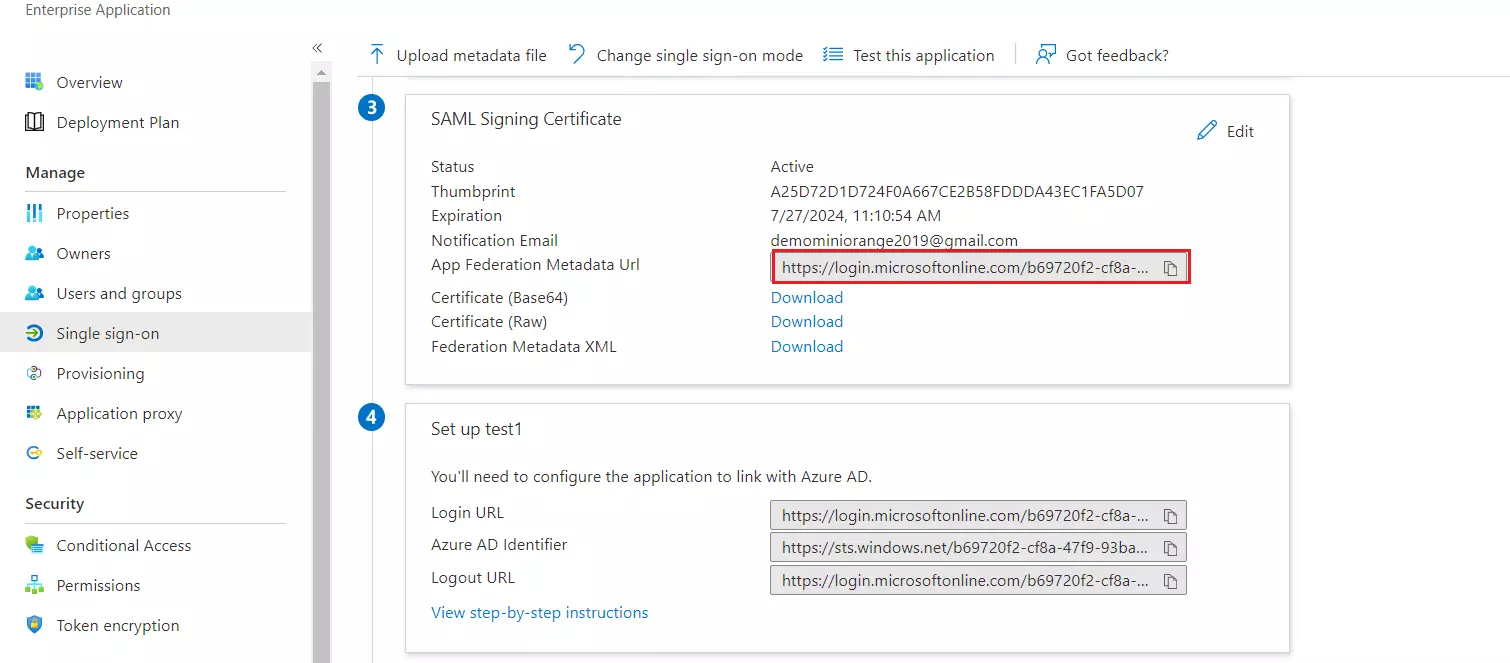
- Copier URL des métadonnées de la fédération d’applications. Ceci sera utilisé lors de la configuration du plugin SAML.
Attribuez des utilisateurs et des groupes à votre application SAML
- À des fins de contrôle de sécurité, Azure AD n’émettra pas de jeton permettant à un utilisateur de se connecter à l’application, sauf si Azure AD lui a accordé l’accès. Les utilisateurs peuvent se voir accorder l’accès directement ou via l’appartenance à un groupe.
- Cliquez sur Utilisateurs et groupes depuis le menu de navigation de gauche des applications. L'écran suivant présente les options permettant d'assigner les utilisateurs/groupes à l'application.
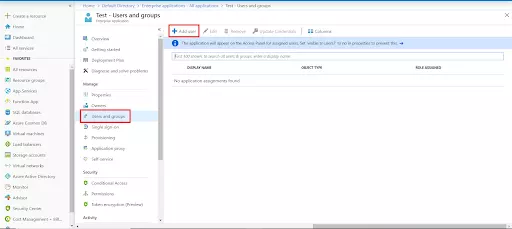
- Après avoir cliqué sur Ajouter un utilisateur, Sélectionnez Utilisateurs et groupes dans le Ajouter une tâche avec l'écran du tableau des commandes prêtes.
- L'écran suivant présente l'option permettant de sélectionner un utilisateur ou d'inviter un utilisateur externe. Sélectionnez l'utilisateur approprié et cliquez sur le bouton Sélectionner .
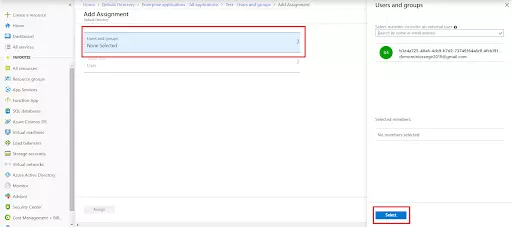
- Ici, vous pouvez également attribuer un rôle à cet utilisateur sous Sélectionnez un rôle section. Enfin, cliquez sur Attribuer bouton pour affecter cet utilisateur ou ce groupe à l'application SAML.
2. Configurer Moodle en tant que SP (fournisseur de services)
- Gratuit
- Devenez membre Premium
Dans le plugin miniOrange SAML SSO, accédez à l' onglet Plugins . Il existe deux façons de configurer le plugin :
A. En téléchargeant les métadonnées IDP :
- Entrer le Nom du PDI.
- Dans l' Configuration du fournisseur de services section choisir URL/XML des métadonnées à partir de Sélectionnez la méthode menu déroulant.
- Copiez et collez l'URL des métadonnées IdP ou le fichier XML dans URL/XML des métadonnées IDP champ de saisie.
- Cliquez sur le Cliquez ici pour tester la configuration.

B. Configuration manuelle :
- Fournissez les paramètres requis (c'est-à-dire le nom IDP, l'ID d'entité IDP ou l'émetteur, l'URL de connexion SAML, le certificat X.509) tels que fournis par votre Fournisseur d'identité.
- Cliquez sur le Cliquez ici pour tester la configuration.

Étape 3 : Mappage des attributs
- Lorsque l'utilisateur effectue SSO, la valeur NameID est envoyée par le fournisseur d'identité. Cette valeur est unique pour chaque utilisateur.
- Pour que le plugin accède à ces attributs, attribuez les valeurs pour Nom d'utilisateur ( Ou : Nom d'épouse ) et Email as NomID.

Dans le plugin miniOrange SAML SSO, faites défiler vers le bas jusqu'à la section « Configuration du fournisseur de services » . Il existe deux façons de configurer le plugin :
A. En téléchargeant les métadonnées IDP :
- Fournissez n’importe quel nom de fournisseur d’identité. Par exemple, mon_IDP.
- Choisissez la valeur de Sélectionnez la méthode en tant qu'URL/XML de métadonnées dans la liste déroulante.
- Entrez l'URL des métadonnées comme
https://nom du locataire.b2clogin.com/nom-locataire.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

Remarque : vous devrez remplacer le nom du locataire dans l’URL ci-dessus par le nom du locataire Azure B2C.

- Faites défiler vers le bas et cliquez sur Enregistrer .
B. Configuration manuelle :
- Fournissez les paramètres requis (c'est-à-dire nom du fournisseur d'identité, ID d'entité IdP ou émetteur, URL de connexion SAML, certificat X.509) tels que fournis par votre Fournisseur d'identité.
- Cliquez sur le Enregistrer bouton pour enregistrer votre configuration.
Étape 3 : Mappage des attributs
Mappage d'attributs de base
- Lorsque l'utilisateur effectue SSO, la valeur NameID est envoyée par le fournisseur d'identité. Cette valeur est unique pour chaque utilisateur.
- Pour que le plugin accède à ces attributs, attribuez le Email et Nom d'utilisateur ( Ou : Nom d'épouse ) attribuer.
- De plus, les attributs utilisateur peuvent être mappés (tels que Prénom et Nom de famille).
- Cliquez sur le Enregistrer bouton pour enregistrer votre configuration.

Mappage d'attributs personnalisés
Cette fonctionnalité vous permet de mapper l'attribut personnalisé envoyé par l'IDP aux attributs Moodle.
- Pour créer un attribut personnalisé, accédez à Administration du site >> Utilisateurs >> Champs de profil utilisateur dans le plugin.
- Cliquez sur Créer un nouveau champ de profil , sélectionnez le type d'attribut dans la liste déroulante et entrez les valeurs dans les champs obligatoires.

- Attribuez la valeur souhaitée à l'attribut personnalisé créé.
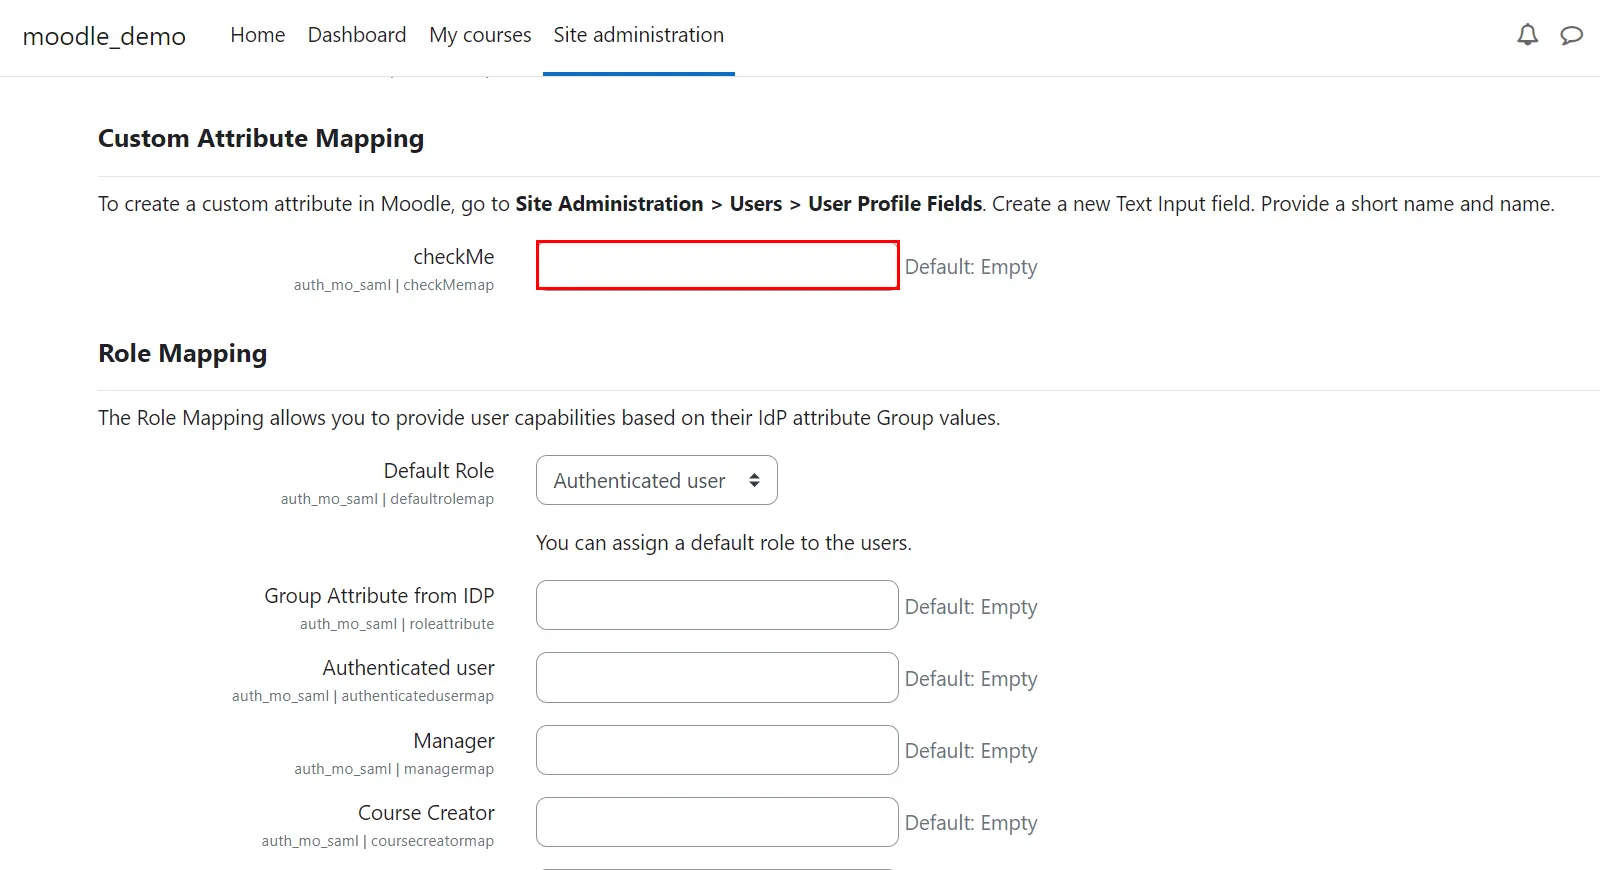
- Faites défiler vers le bas et cliquez sur le Enregistrer bouton pour enregistrer vos configurations.
Étape 4 : Cartographie des rôles
- Dans le plugin gratuit, vous pouvez choisir un rôle par défaut qui sera attribué à tous les utilisateurs non administrateurs lorsqu'ils effectuent l'authentification unique.
Remarque : Les rôles seront attribués aux nouveaux utilisateurs créés par l’authentification unique (SSO). Les rôles des utilisateurs Moodle existants ne seront pas affectés.
- Faites défiler jusqu'à Mappage des rôles .
- Sélectionnez le rôle par défaut et cliquez sur le Enregistrer bouton pour enregistrer votre configuration.

Étape 4 : Cartographie des rôles
Cette fonctionnalité vous permet d'attribuer et de gérer les rôles des utilisateurs lorsqu'ils effectuent le SSO. Outre les rôles Moodle par défaut, ceci est également compatible avec tous les rôles personnalisés.
- Groupe/Rôle L'attribut fournira un mappage pour le nom du champ qui contient des informations relatives au rôle envoyées par l'IDP et sera utilisé pour le mappage de rôle.
- Faites défiler jusqu'à Mappage des rôles et fournissez les mappages pour les rôles respectifs.
- Sélectionnez le Rôle par défaut dans la liste déroulante si le rôle de l'utilisateur ne correspond pas aux valeurs attribuées.
- Par exemple, si vous avez un utilisateur dont Groupe/Rôle la valeur de l'attribut est idp-teacher et vous souhaitez l'attribuer au groupe d'enseignants. Il suffit alors de fournir idp-teacher dans le champ Professeur: champ de la section Mappage des rôles.
Remarque : Vous pouvez attribuer plusieurs valeurs séparées par un point-virgule (;).
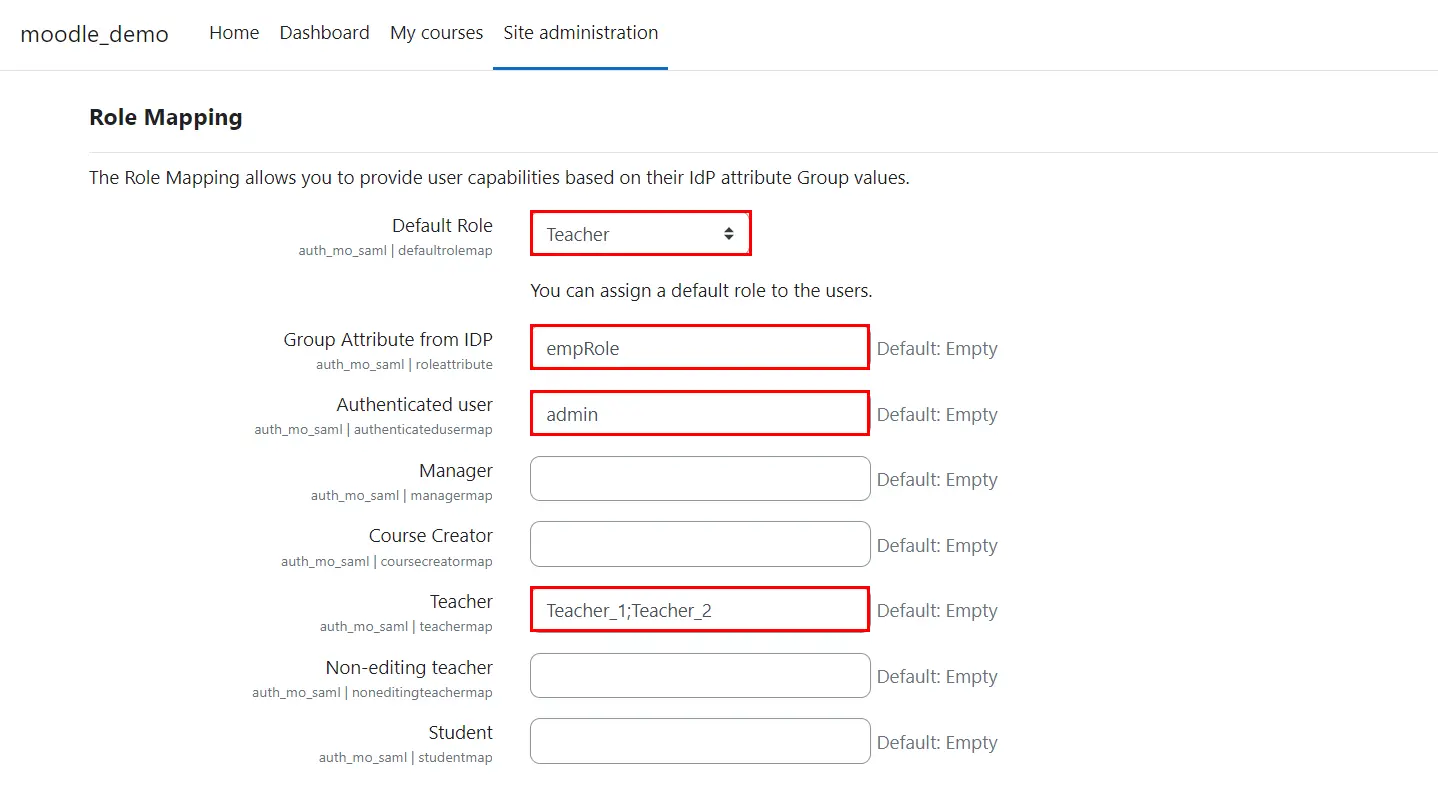
- Cliquez sur le Enregistrer bouton pour enregistrer vos configurations.
Étape 5 : Paramètres SSO
- Dans le plugin, vous pouvez ajouter un widget de connexion pour activer le SSO initié par SP sur votre site.
- Rendez-vous dans la section Plugins >> Authentification >> Gérer l'authentification.
- Cliquez sur le pour activer la visibilité du plugin.
- Cliquez sur le ⬆ pour définir les préférences du plugin.

Étape 5 : Paramètres SSO
Dans le plugin, vous pouvez ajouter un widget de connexion pour activer le SSO initié par SP sur votre site.
- Accédez à Administrateur du site >> Plugins >> Gérer l'authentification.
- Cliquez sur le pour activer la visibilité du plugin.
- Cliquez sur le ⬆ pour définir les préférences du plugin.
- Pour activer la redirection automatique de la page de connexion Moodle vers le site WordPress.
- Choisissez Oui valeur dans la liste déroulante pour Activer la redirection automatique vers IDP à partir de la page de connexion Moodle champ.
- Inscrire URL de porte dérobée cela sera utile en cas d'échec du SSO.
- Cliquez sur le Enregistrer bouton pour enregistrer votre configuration.

Vous avez configuré avec succès Moodle en tant que SP SAML pour obtenir la connexion Azure AD SSO à votre site Moodle.
Articles Relatifs
-
Intégrations et plugins Moodle
-
Authentification unique SAML de Moodle
-
Moodle SCIM et synchronisation des utilisateurs à distance
Pourquoi nos clients choisissent la solution d'authentification unique miniOrange Moodle SAML ?

Assistance 24h/7
Bénéficiez d'une assistance rapide de nos experts techniques, accessibles 24 heures sur 24 pour une assistance directe
 S'inscrire

Prix abordable
miniorange fournit les solutions d'authentification unique Secure Moodle les plus abordables.

Documentation
Accédez à notre base de connaissances détaillée, qui comprend des guides complets et des vidéos pédagogiques.
Nous proposons des solutions d'identité sécurisées pour l'authentification unique, l'authentification à deux facteurs, l'authentification multifacteur adaptative, le provisionnement et bien plus encore. Veuillez nous contacter au
+1 978 658 9387 (États-Unis) | +91 97178 45846 (Inde) moodlesupport@xecurify.com


