
Moodle SAML Single Sign-On (SSO) utilisant RSA SecurID comme IdP | Connexion SSO RSA SecurID
Marché
L'authentification unique SAML (SSO) pour votre site Moodle peut être réalisée à l'aide de notre plugin miniOrange SAML SSO. Notre plugin est compatible avec tous les fournisseurs d'identité compatibles SAML. Nous allons ici vous guider étape par étape pour configurer l'authentification unique (SSO) entre RSA SecurID en tant que fournisseur d'identité (IdP) et Moodle en tant que fournisseur de services (SP).



Pré-requis : Téléchargement Et Installation
Pour configurer RSA SecurID comme fournisseur d'identité (IdP) avec Moodle, vous devrez installer le plugin miniOrange Moodle SAML 2.0 SSO .
Étapes de configuration
1. Configurer RSA SecurID en tant qu'IdP
Suivez les étapes ci-dessous pour configurer RSA SecurID en tant que fournisseur d’identité :
Configurer RSA SecurID comme IdP
- Dans l' Plugins faites défiler l'onglet jusqu'à Métadonnées du fournisseur de services section, vous pouvez trouver les métadonnées SP telles que ID d'entité SP et URL ACS (AssertionConsumerService) qui sont requis pour configurer le fournisseur d’identité.

- Connectez-vous à RSA SecurID Access (Cloud Console) en tant qu'administrateur.
- Dans le menu de navigation supérieur, cliquez sur Applications → Catalogue d'applications.

- Cliquez à nouveau Créer à partir d'un modèle bouton dans le coin supérieur droit.

- Cliquez sur le bouton Sélectionner à côté du SAML Direct, sur la page Choisir un modèle de connecteur.

- Remplissez les informations requises dans le Information basique:
- Nom : Nom de l'application, par exemple. Plugin miniOrange.
- Description (facultatif): Description de votre candidature.
- Désactivé [une case à cocher] (facultatif) : Sélectionnez cette option uniquement si vous souhaitez rendre cette application indisponible pour les utilisateurs. Lorsqu'elle est désactivée, l'application apparaît dans Mon application mais n'apparaît pas dans le portail d'applications RSA.
- Maintenant, cliquez sur le Étape suivante .

Profil de connexion
- Cliquez sur Importer des métadonnées .

- Téléchargez le fichier de métadonnées du plugin miniOrange. Vous pouvez télécharger le fichier de métadonnées du plugin depuis le Onglet Métadonnées du fournisseur de services du plugin.
- Vérifiez les URL configurées et cliquez sur le Enregistrer bouton dans le coin supérieur droit de Importer des métadonnées SAML page fenêtre.

- Vérifiez si les métadonnées du plugin sont importées avec succès.

Lancer le flux de travail SAML
- URL de connexion : Saisissez l'URL à partir de laquelle la demande SSO sera générée, c'est-à-dire l'URL vers laquelle vous souhaitez rediriger après une authentification unique réussie.
- Sélectionner Initié par SP, puisque le SSO est invoqué du côté de l'application.
- Méthode de liaison pour la requête SAML : POSTEZ

Remarque : La version gratuite du plugin SSO SAML 2.0 ne prend en charge que la liaison POST pour les requêtes SAML.
- Signé [une case à cocher] : Décocher
Remarque : La version gratuite du plugin SAML 2.0 SSO ne prend pas en charge les requêtes SAML signées. Les versions payantes du plugin permettent d’envoyer des requêtes SAML signées.

Fournisseur d'identité SAML (émetteur)
- URL du fournisseur d'identité : Notez cette valeur, elle sera utilisée comme URL de connexion SAML pour configurer le plugin.
- Identifiant de l'entité émettrice : Réglage par défaut
Remarque : Il s’agit de l’identifiant de l’entité IdP ou de l’émetteur utilisé pour la configuration dans le plugin.
- Signature de réponse SAML : Téléchargez la clé privée et le certificat qui seront utilisés pour signer la réponse SAML ou vous pouvez générer une nouvelle paire de clés en cliquant sur le bouton Générer un bundle de certificats.
- Inclure le certificat dans l'assertion sortante : Activer (facultatif)

Prestataire de services
- L'URL du service consommateur d'assertion et l'URL de l'audience doivent être préconfigurées si vous avez téléchargé les métadonnées du plugin dans la section Profil de connexion. Sinon, vous pouvez trouver les URL requises à partir de Onglet Métadonnées du fournisseur de services du plugin miniOrange SAML et mettez à jour l'URL ici.
Identité de l'utilisateur
- Configurez les informations NameID qui identifient l'utilisateur qui génère l'assertion SAML.

Configuration avancée : extension d'attribut (facultatif)
- Configurez les informations utilisateur supplémentaires à envoyer à l'application dans la réponse SAML. Par exemple, nom d'utilisateur, e-mail, nom d'affichage, groupes, etc.

- Maintenant, cliquez sur Étape suivante .
Accès utilisateur
- Sélectionnez la politique d'accès comme Autoriser tous les utilisateurs authentifiés et cliquez sur Étape suivante .

Affichage du portail
- Configurez les paramètres d'affichage de l'application pour les utilisateurs finaux RSA, comme l'icône de l'application, etc.
- Maintenant, cliquez sur Enregistrer et terminer bouton pour enregistrer les paramètres.

- Maintenant, dans la barre de navigation supérieure, cliquez sur Applications mes applications.
- Recherchez l'application que vous avez configurée. Cliquez sur la flèche vers le bas à côté du nom de l'application et cliquez sur Exporter les métadonnées.

- Gardez les métadonnées à portée de main, elles seront nécessaires pour configurer le plugin miniOrange.
- Enfin, cliquez sur Publier les modifications dans le coin supérieur gauche de la console d'administration RSA pour publier cette configuration d'application.

2. Configurer Moodle en tant que SP (fournisseur de services)
- Gratuit
- Devenez membre Premium


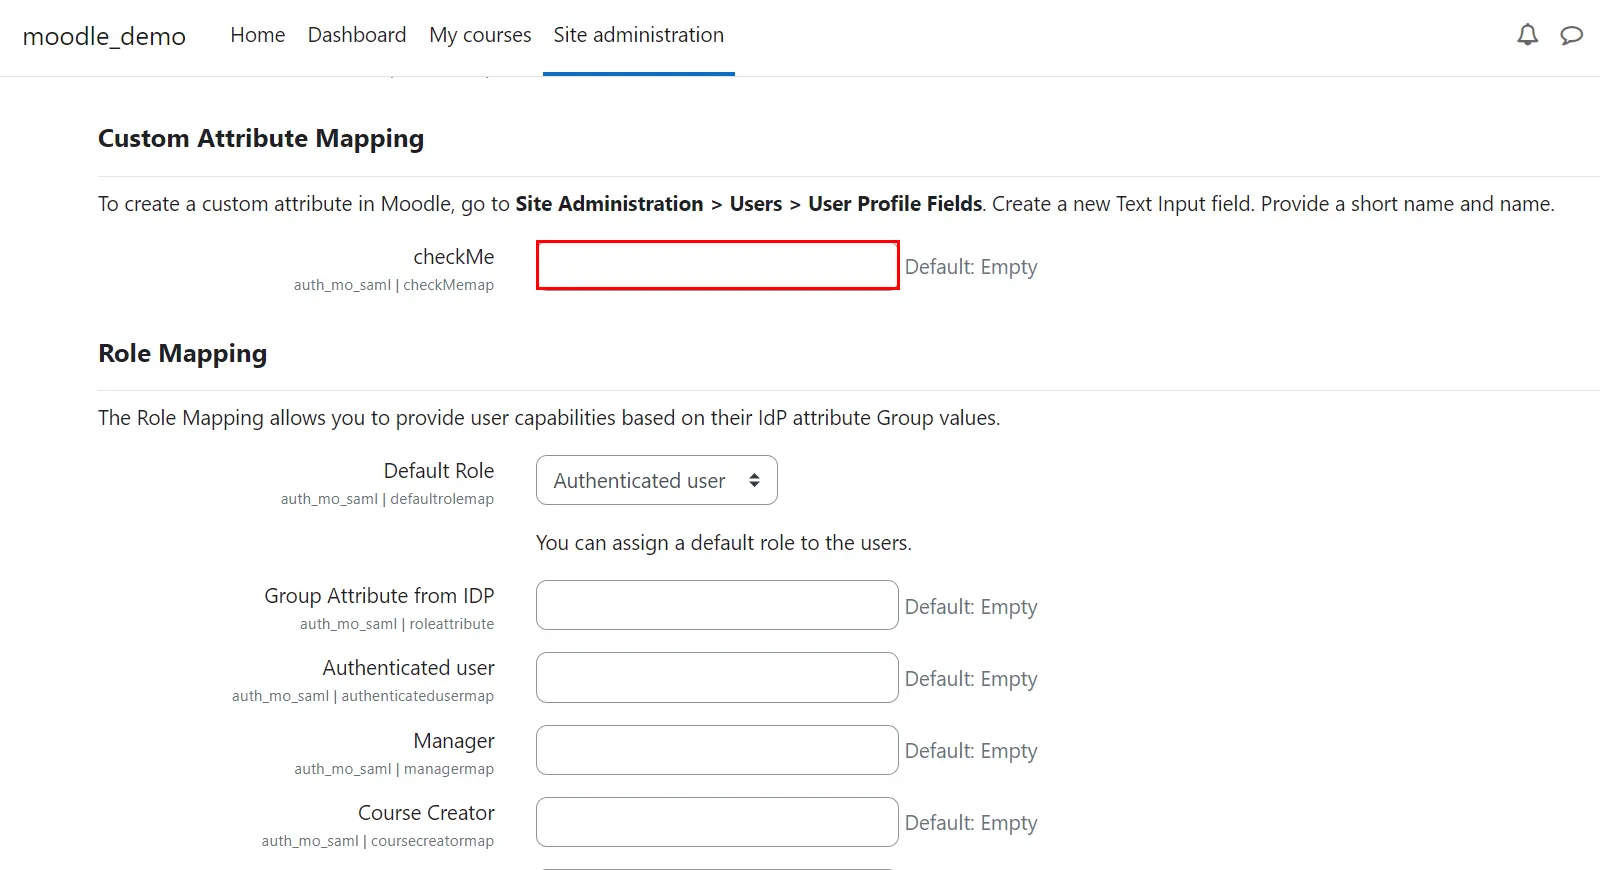

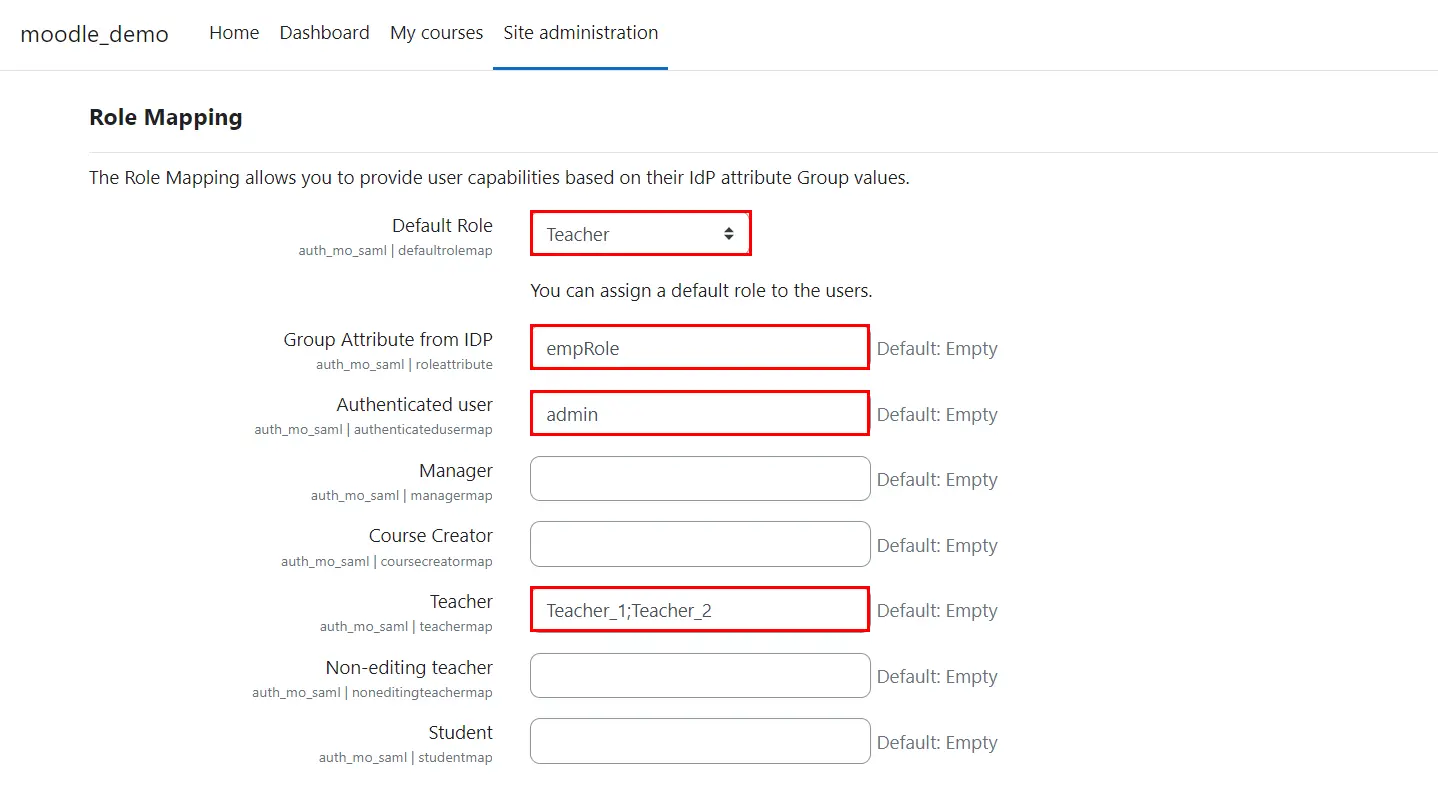


Vous avez configuré avec succès Moodle en tant que SP SAML pour obtenir la connexion RSA SecurID SSO à votre site Moodle.
Articles Relatifs
Pourquoi nos clients choisissent la solution d'authentification unique miniOrange Moodle SAML ?

 S'inscrire

Nous proposons des solutions d'identité sécurisées pour l'authentification unique, l'authentification à deux facteurs, l'authentification multifacteur adaptative, le provisionnement et bien plus encore. Veuillez nous contacter au
+1 978 658 9387 (États-Unis) | +91 97178 45846 (Inde) moodlesupport@xecurify.com


