Résultats de recherche :
×Résultats de recherche :
×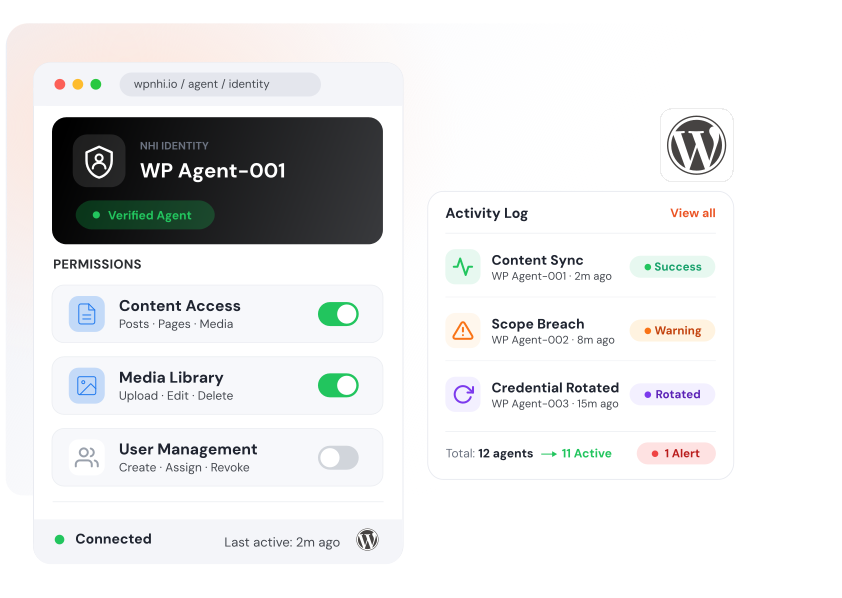
Les clés API, les comptes d'administrateur et les intégrations personnalisées permettent de connecter l'IA à WordPress, mais ils peuvent également introduire des risques en matière de sécurité et de contrôle d'accès.
Une connexion directe autorise toute requête comportant une clé valide. Sans la sécurité d'un agent IA, une fuite d'identifiants peut exposer le contenu, les données sensibles et les paramètres de votre installation WordPress.
Une IA disposant de droits d'administrateur peut lire, mettre à jour ou supprimer des ressources sur votre site si les contrôles d'accès à l'IA ne sont pas gérés avec soin.
De nombreuses intégrations d'IA offrent un suivi d'activité limité. Sans moyen de sécuriser l'accès de l'IA à WordPress, il devient difficile d'identifier quelle IA a agi, ce qui a changé et quand.
Les auditeurs exigent désormais la preuve que votre IA fonctionne dans le respect des règles établies. Sans politiques ni journaux d'activité, vous n'aurez rien à présenter lors d'un audit.
Un point de terminaison serveur MCP natif intègre le protocole MCP (Model Context Protocol) directement dans WordPress, offrant ainsi aux agents et applications d'IA une méthode standardisée pour interagir avec votre site. Au lieu de gérer des intégrations distinctes, vous bénéficiez d'un point d'entrée unique et contrôlé pour toutes les requêtes d'IA. L'application intégrée des politiques d'IA vérifie l'accès, bloque les actions non autorisées et enregistre l'activité pour une visibilité, une gouvernance et un contrôle complets.

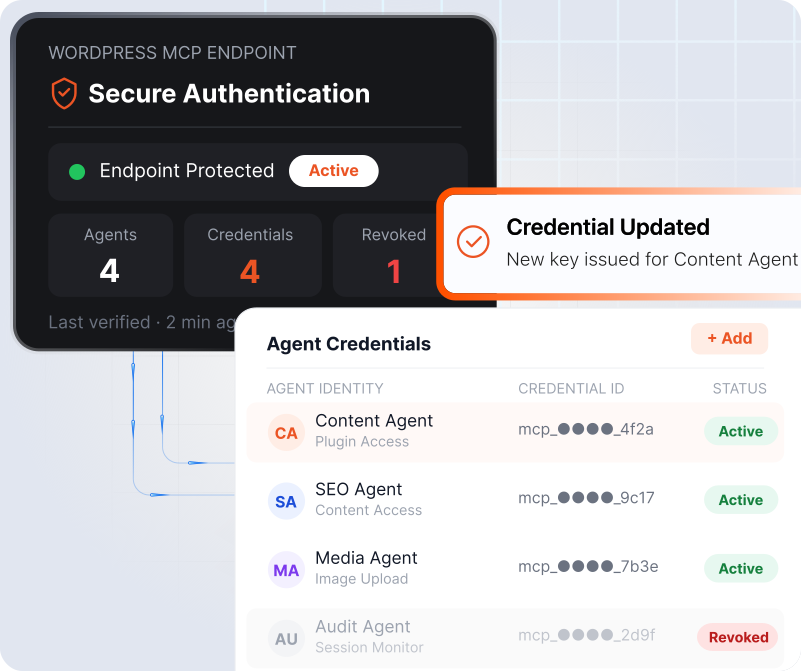
Protégez votre point de terminaison WordPress MCP grâce à une authentification IA sécurisée. Attribuez des identifiants uniques à chaque agent IA et mettez à jour ou supprimez l'accès à tout moment.
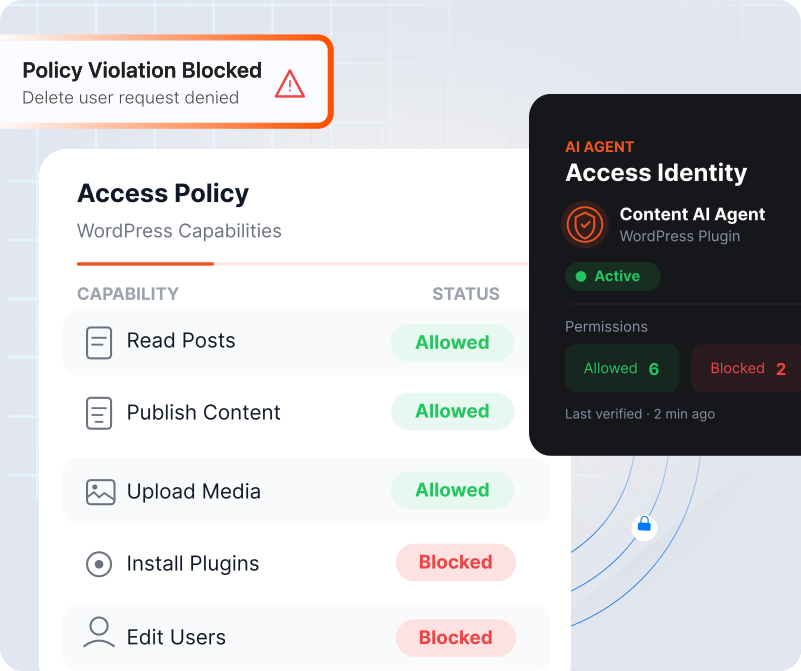
Contrôlez les fonctionnalités WordPress auxquelles un agent IA peut accéder. Autorisez les actions approuvées et bloquez les requêtes qui ne respectent pas vos règles.
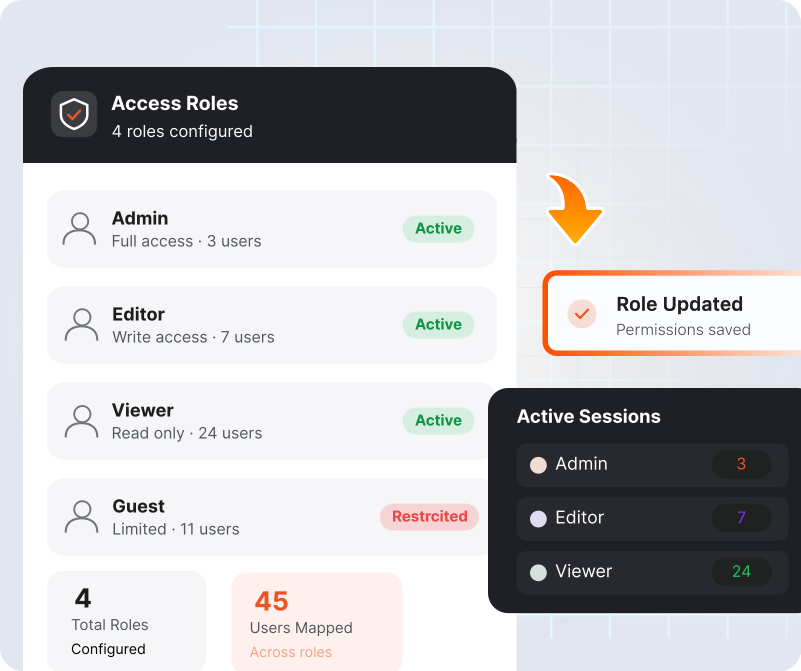
Gérez les responsabilités des agents grâce à un contrôle d'accès basé sur les rôles. Limitez l'accès aux seules ressources de données et actions requises pour chaque rôle.
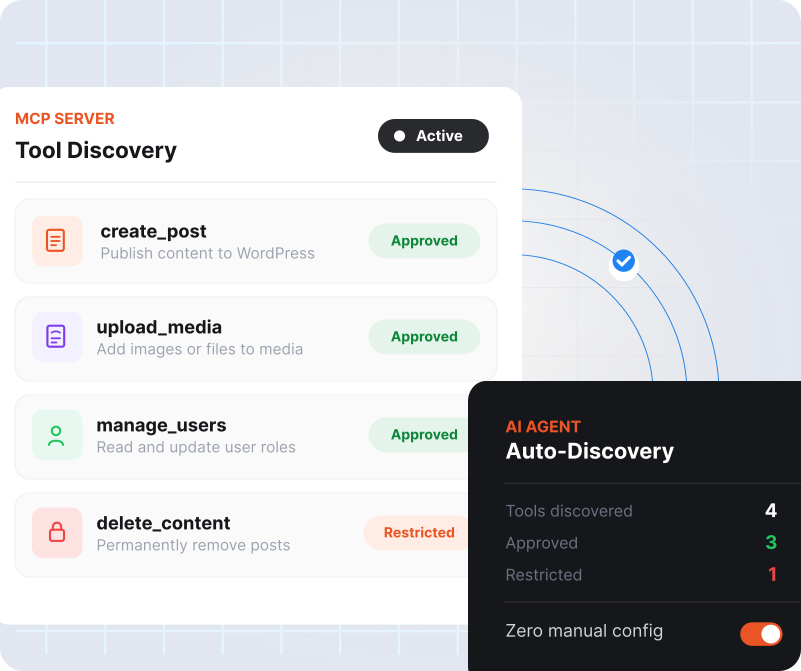
Exposez les fonctionnalités WordPress approuvées via votre serveur MCP afin que les agents d'IA puissent les trouver et les utiliser automatiquement, sans aucune configuration manuelle.
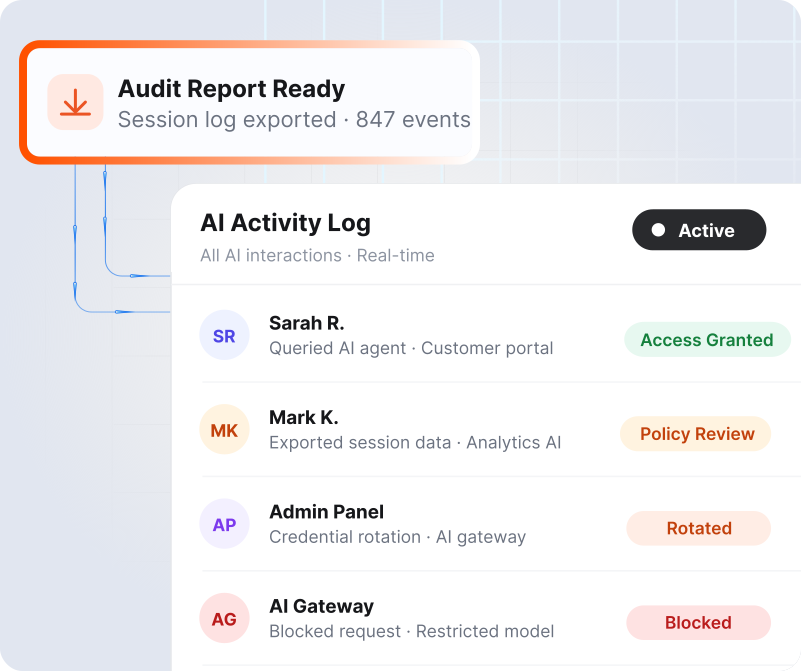
Suivez chaque interaction avec l'IA grâce à la surveillance de l'activité et à la journalisation des audits. Consultez l'auteur d'une action, les modifications apportées et la date et l'heure.
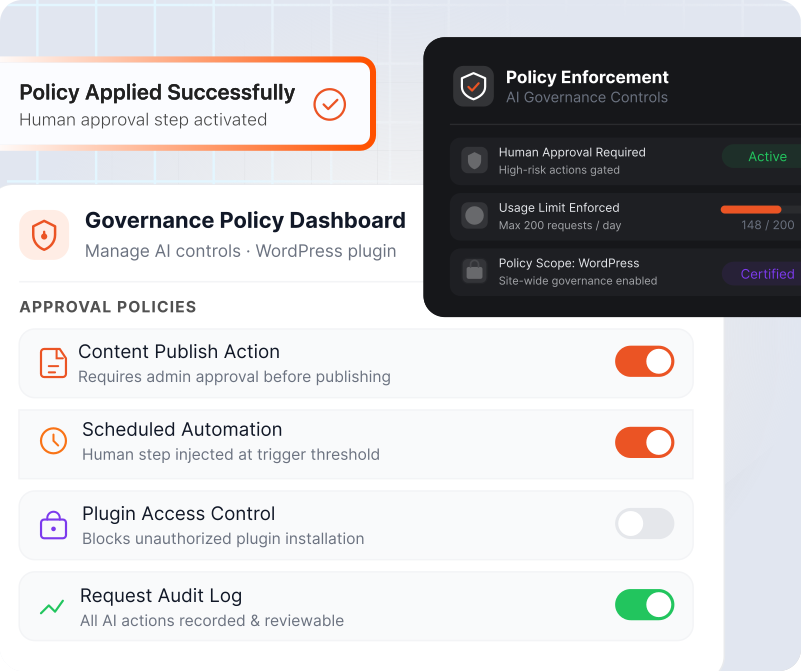
Appliquez des contrôles de gouvernance IA aux actions à haut risque. Ajoutez des étapes d'approbation humaine, définissez des limites d'utilisation et appliquez les politiques directement depuis WordPress.
Vous avez des questions concernant le point de terminaison serveur MCP natif ? Contactez notre équipe pour découvrir ses fonctionnalités et voir comment il peut vous aider à gérer en toute sécurité les agents d’IA sur votre site WordPress.
Le point de terminaison serveur MCP natif valide, autorise et enregistre de manière sécurisée chaque interaction avec l'IA avant qu'elle n'atteigne WordPress.
L'agent IA utilise le point de terminaison serveur MCP natif pour demander l'accès à un outil ou une action WordPress.
Le point de terminaison du serveur MCP natif vérifie l'identité de l'agent avant d'autoriser tout accès.
Les règles basées sur les rôles déterminent à quels outils et actions l'agent peut accéder immédiatement.
WordPress exécute les fonctionnalités approuvées dans le contexte des privilèges les plus faibles, et rien de plus.
Le plugin enregistre chaque requête, action et résultat pour une piste d'audit claire.
Toutes les intégrations d'IA n'offrent pas le même niveau de contrôle. Voici ce qui distingue un point de terminaison MCP natif.
 Point de terminaison MCP natif
Découvrez les avantages commerciaux et de sécurité qu'un serveur MCP natif apporte à votre environnement WordPress.
Toutes les autorisations, politiques et journaux d'activité sont accessibles depuis votre tableau de bord WordPress. Votre équipe garde le contrôle sans outil de sécurité ni panneau d'administration supplémentaire.
Protégez-vous contre les attaques par injection de requêtes rapides visant à manipuler le comportement de l'IA. Les contrôles de sécurité valident les requêtes et empêchent toute modification non autorisée du contenu, des utilisateurs et de la configuration du site.
Chaque action d'un agent est autorisée et consignée. Des points de contrôle nécessitant une intervention humaine bloquent les opérations à fort impact, telles que la publication, la suppression ou les modifications de compte, jusqu'à ce qu'une personne les examine et les valide.
Intégrez de nouveaux agents sans accroître votre surface d'attaque. La passerelle s'adapte à un plus grand nombre d'agents et d'outils, tandis que les contrôles de gouvernance restent centralisés et cohérents pour chaque site WordPress.
Intégrez l'IA dans WordPress de manière sécurisée et responsable, sans perdre le contrôle de vos données et de vos ressources, ni exposer votre site à des attaques pilotées par l'IA.
Rejoignez plus de 30 000 clients en Amérique du Nord, en Europe, en Asie-Pacifique et au Moyen-Orient qui font confiance aux solutions de cybersécurité de miniOrange.
Chaque requête d'IA est interceptée, authentifiée via OAuth 2.1 et limitée aux seuls outils et actions MCP approuvés.

Suivez qui a autorisé le client IA, ce que le LLM a demandé et simplifiez les audits SOC 2 et ISO 27001.

Accédez directement aux ingénieurs produits, quel que soit votre fuseau horaire, pour obtenir de l'aide au déploiement, au dépannage et un accompagnement continu.
Trouvez les réponses aux questions fréquentes concernant le point de terminaison serveur MCP natif pour WordPress.
Le protocole MCP (Model Context Protocol) est une norme partagée qui permet aux outils d'IA d'interroger votre site et d'obtenir une réponse claire. Les principaux fournisseurs d'IA, tels qu'OpenAI, Anthropic et Microsoft, le prennent en charge ; une seule configuration est donc compatible avec de nombreux outils.
Comment MCP fonctionne-t-il avec WordPress ?Le serveur WordPress MCP et l'extension AI Policy Enforcement sécurisent tous les points d'accès à votre site. Chaque requête d'IA transite par ce serveur. L'extension vérifie la clé de l'IA, confirme les actions autorisées, exécute l'action et enregistre un enregistrement. Votre configuration WordPress actuelle reste inchangée.
Pourquoi utiliser le serveur MCP de miniOrange pour WordPress plutôt que d'autres MCP ?La plupart des serveurs MCP connectent les agents d'IA à WordPress. Le serveur MCP de miniOrange pour WordPress y ajoute des fonctionnalités de sécurité et de gouvernance. Il attribue une identité unique à chaque agent d'IA, applique les permissions et les politiques, et enregistre chaque action, vous permettant ainsi de toujours savoir qui a fait quoi et quand.
Oui, à condition que l'accès passe par le serveur MCP de miniOrange. Ce dernier attribue à chaque agent IA une clé limitée que vous pouvez révoquer à tout moment, vérifie chaque requête par rapport à vos règles et bloque toute activité non autorisée.
Comment puis-je contrôler les autorisations de l'IA ?Vous pouvez enregistrer des agents IA et leur attribuer des règles et des autorisations directement depuis votre tableau de bord WordPress. Les agents enregistrés peuvent accéder uniquement aux ressources approuvées et effectuer les actions autorisées. Pour en savoir plus, consultez la page dédiée au registre NHI.
MCP prend-il en charge la journalisation d'audit ?Oui. Chaque action est enregistrée dans un fichier contenant le nom de l'IA, son fonctionnement et l'heure. Cet enregistrement est immuable ; vous pouvez ainsi consulter en permanence l'historique des opérations et le partager lors d'un audit de sécurité.

Merci pour votre réponse. Nous vous recontacterons prochainement.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête
Besoin d'aide? Nous sommes ici !



