
nopCommerce SAML Single Sign-On (SSO) avec Salesforce comme IDP
Marché
Le plugin nopCommerce SAML Single Sign-On (SSO) permet d'activer l' authentification unique SAML pour votre boutique nopCommerce. Grâce à l'authentification unique, un seul mot de passe suffit pour accéder à votre boutique et à vos services nopCommerce. Notre plugin est compatible avec tous les fournisseurs d'identité conformes à la norme SAML . Ce guide vous explique étape par étape comment configurer l'authentification unique (SSO) entre nopCommerce et Salesforce , en utilisant Salesforce comme fournisseur d'identité.



Authentification unique Salesforce pour les contacts, les comptes et les objets personnalisés
Autorisez vos partenaires, contacts, comptes ou tout autre enregistrement d'objet personnalisé à se connecter et à accéder à des applications comme WordPress, Shopify, JIRA, Confluence, etc. en utilisant l'enregistrement Salesforce comme identité pour l'authentification SSO.
L'authentification unique Salesforce utilise des objets personnalisés comme source d'identité.Pré-requis : Téléchargement Et Installation
- Téléchargez le module d'authentification unique (SSO) SAML de nopCommerce.
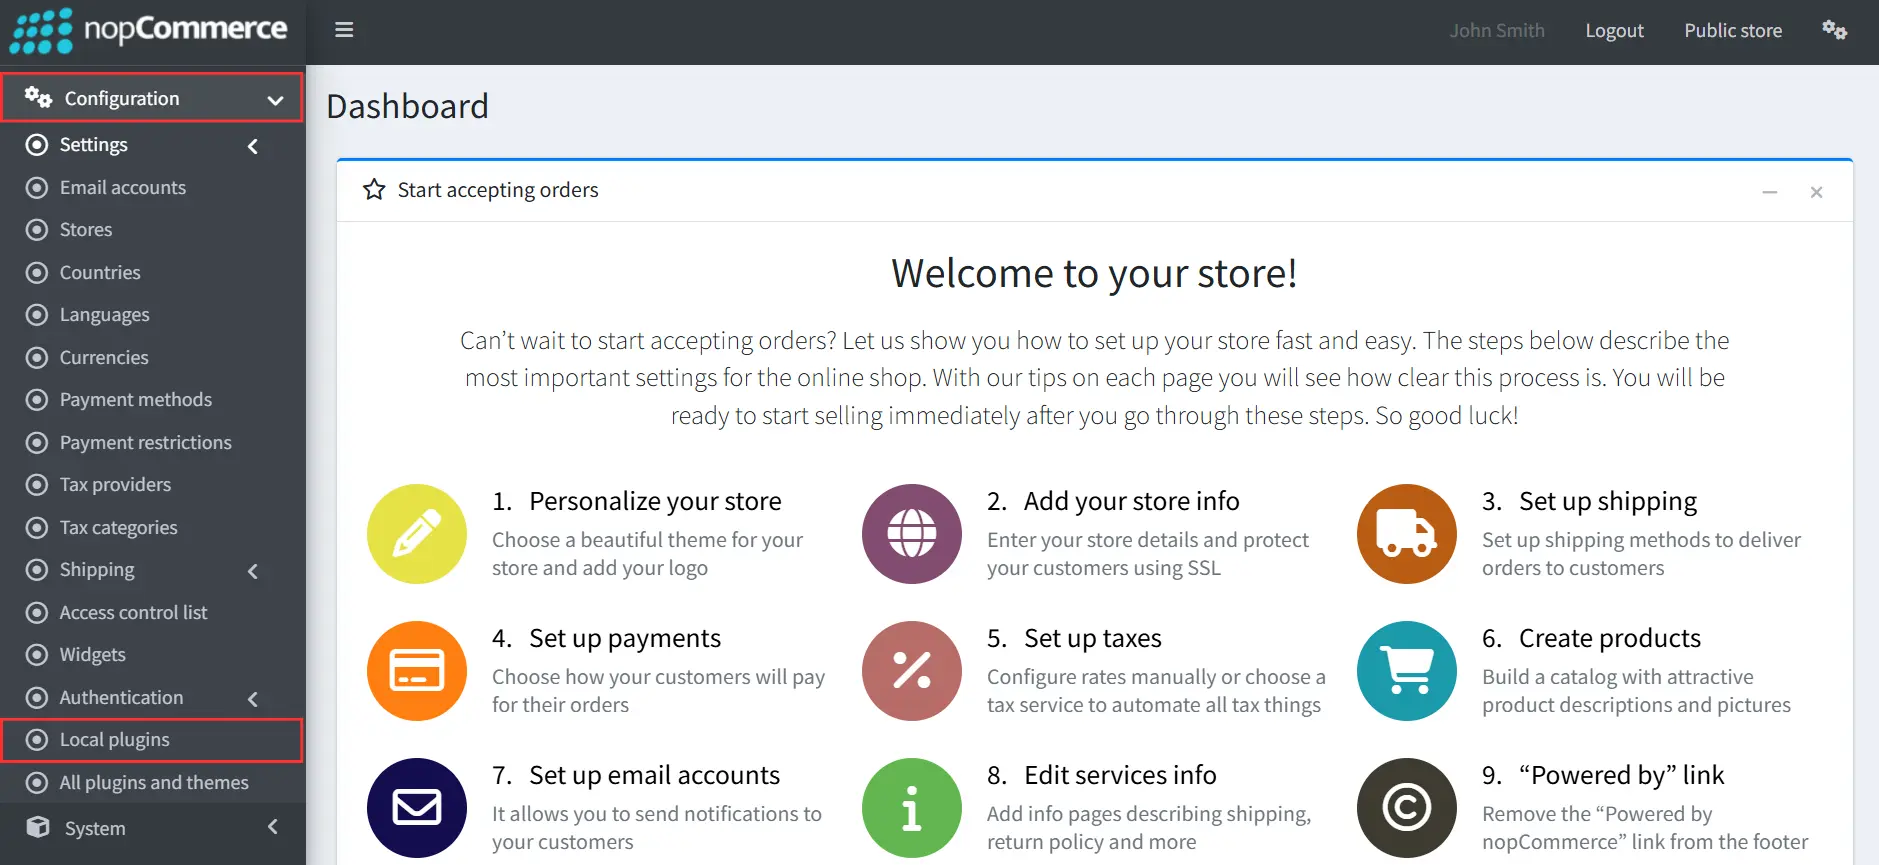
- Pour installer l'extension, connectez-vous en tant qu'administrateur à votre boutique nopCommerce. Dans le tableau de bord d'administration, accédez à Onglet Configuration >> Plugins locaux.
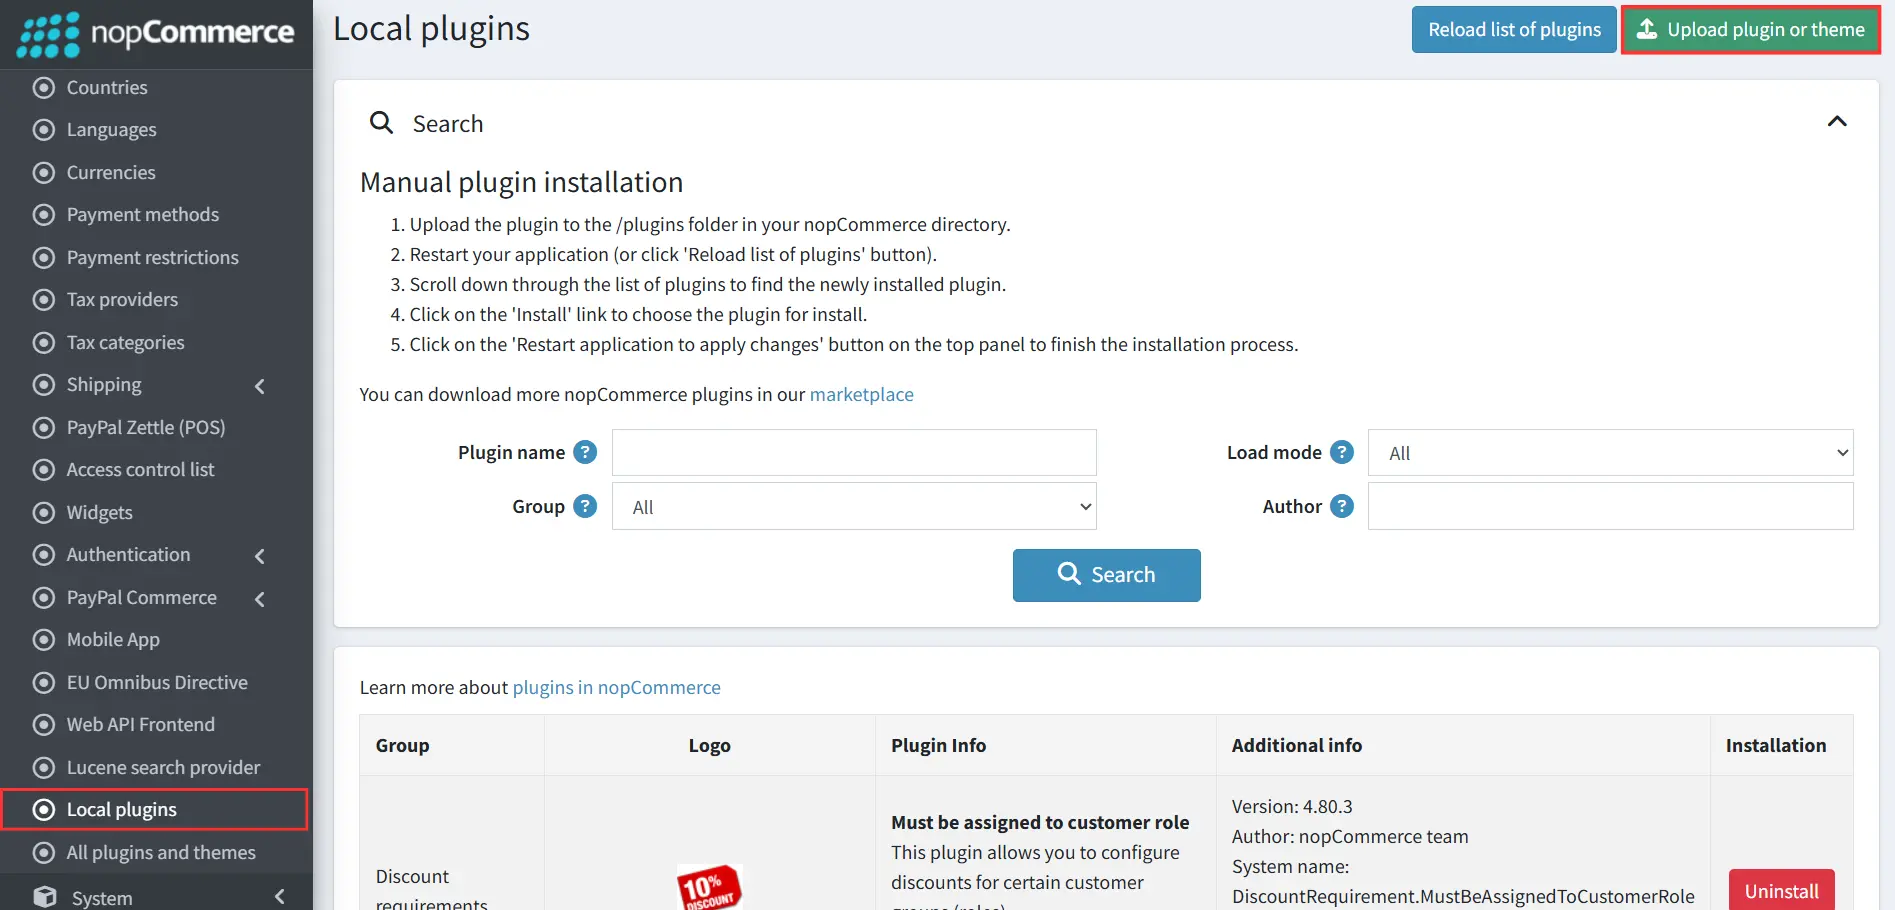
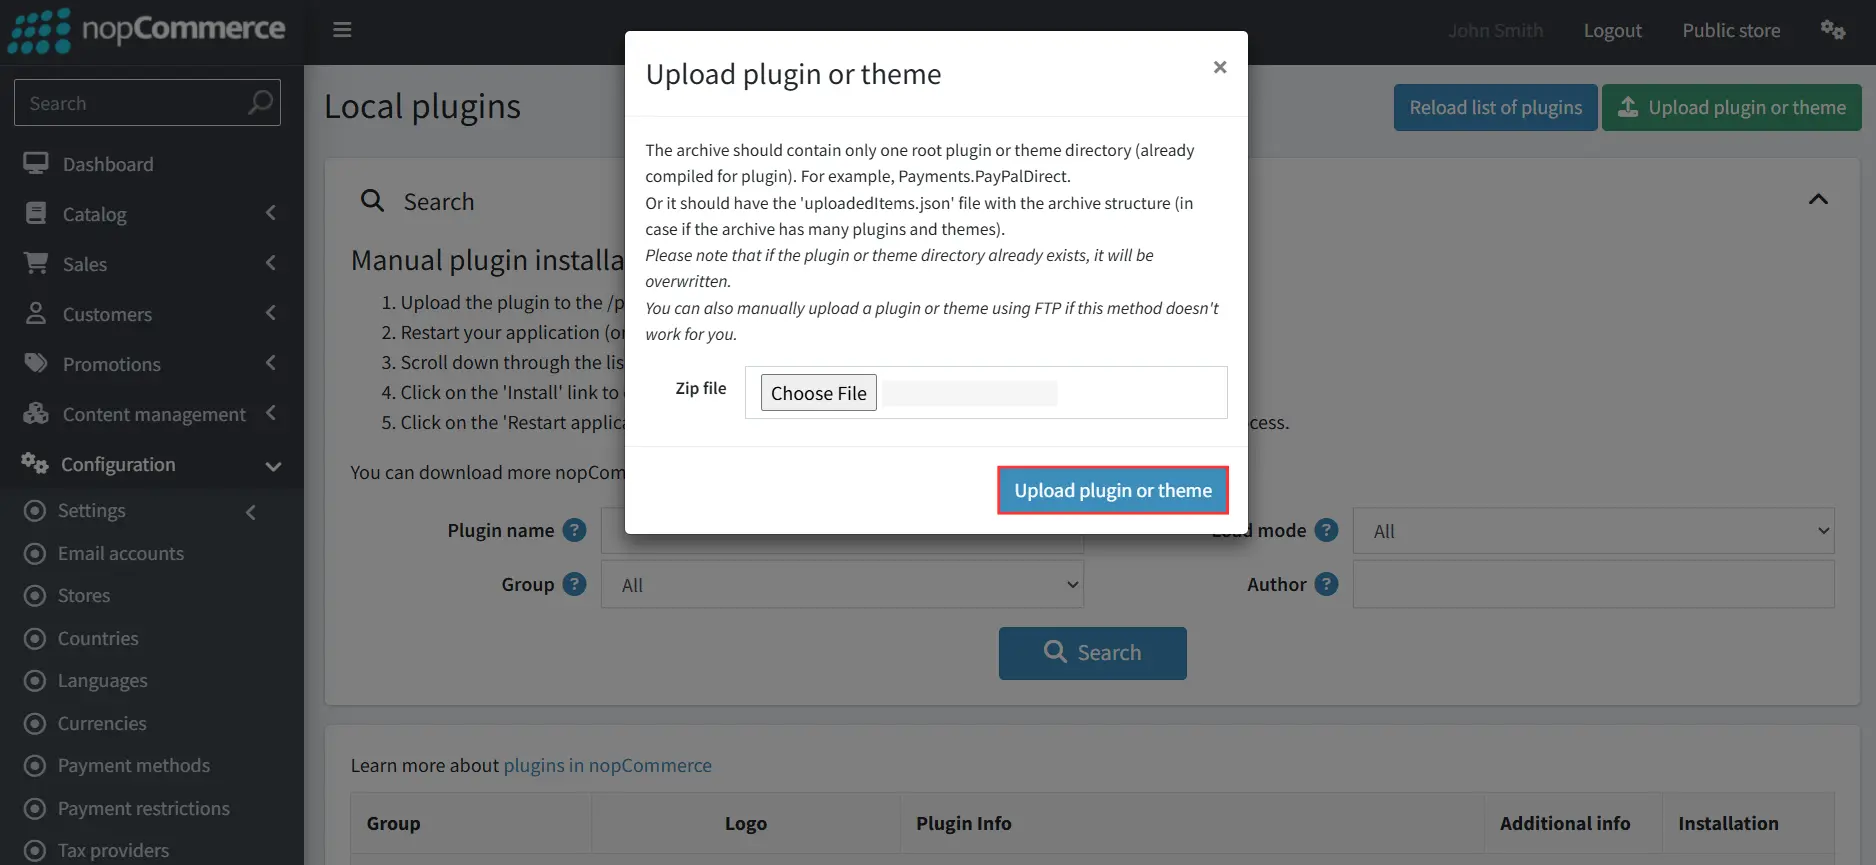
- Cliquez sur le Télécharger un plugin ou un thème Cliquez sur le bouton en haut à droite, puis dans la fenêtre contextuelle, cliquez sur Choisir un fichier, sélectionnez le fichier ZIP du plugin téléchargé, puis cliquez sur Télécharger un plugin ou un thème procéder.
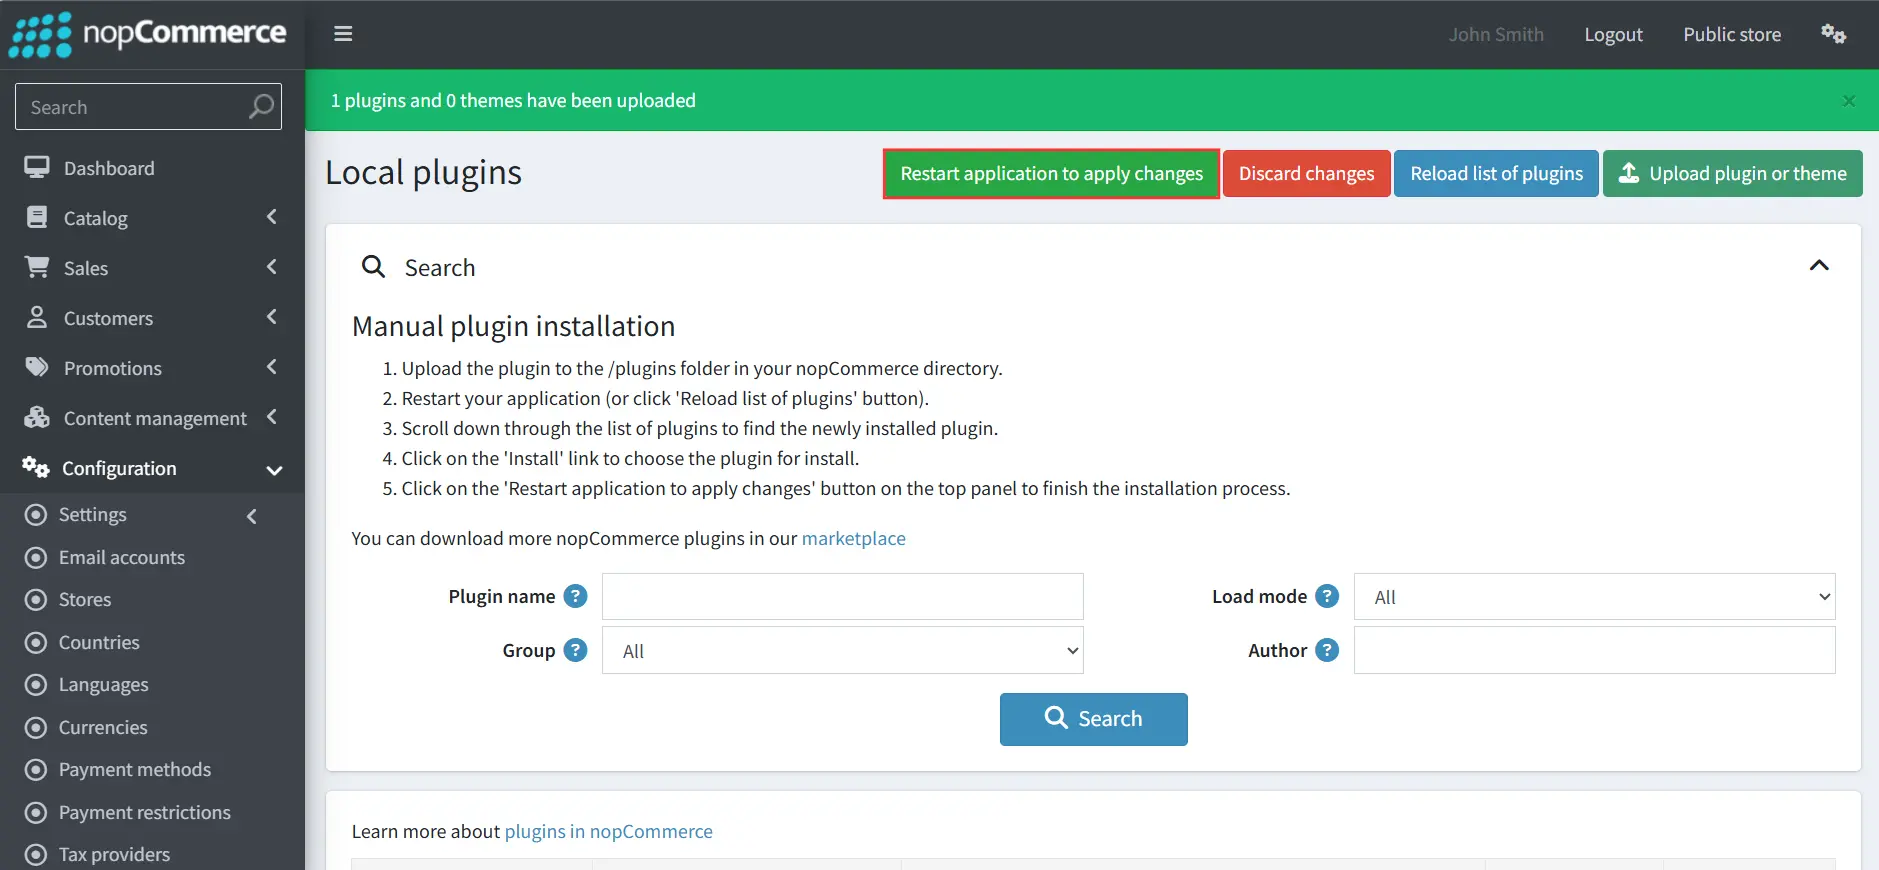
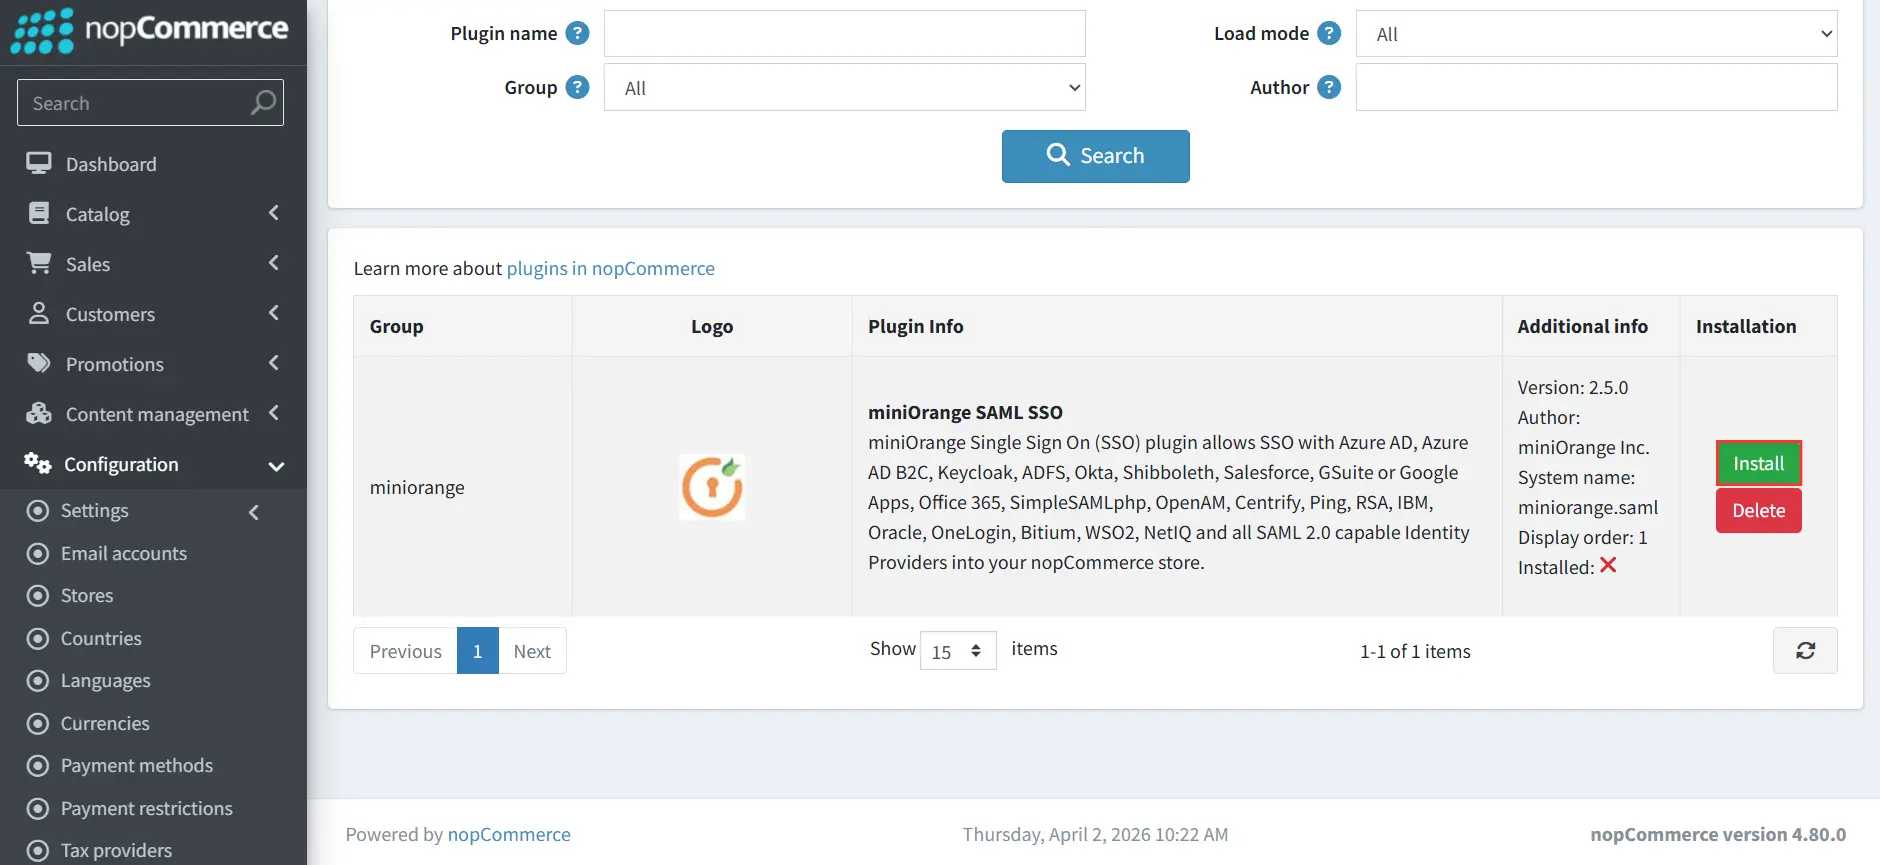
- Après avoir téléchargé le plugin, cliquez sur Redémarrez l'application pour appliquer les modifications.Une fois l'application redémarrée, le plugin apparaîtra dans la liste ci-dessous. Cliquez dessus. Installer bouton pour l'installer, puis cliquez Redémarrer l'application à nouveau pour appliquer les modifications.
Étapes de configuration
Guide étape par étape pour l'authentification unique SAML nopCommerce utilisant Salesforce comme fournisseur d'identité.
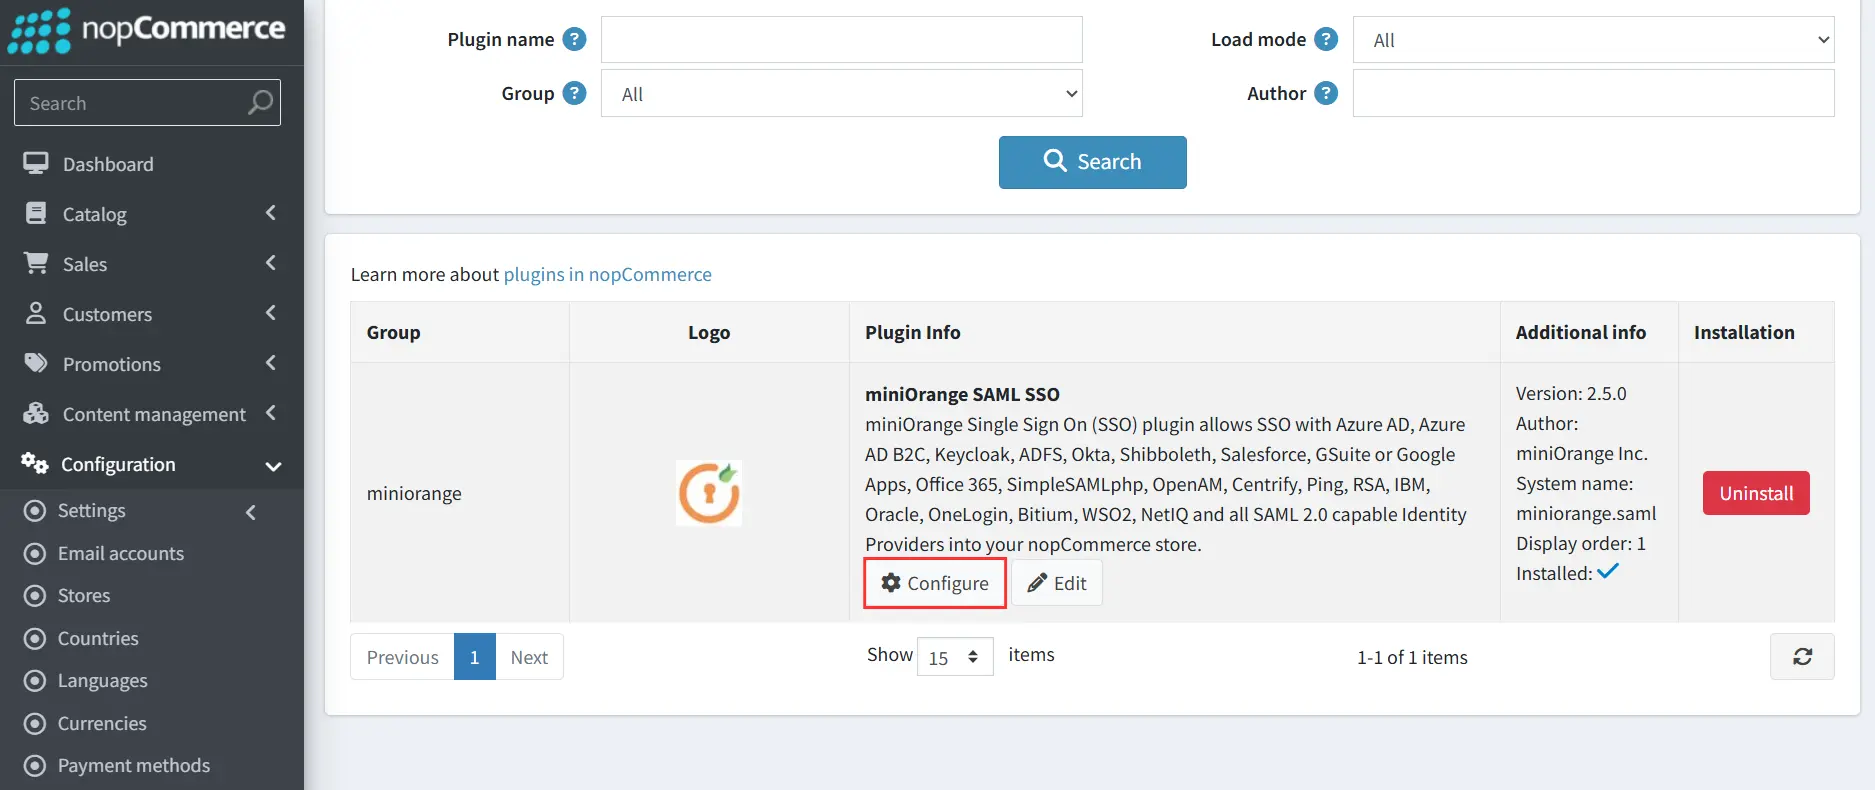
- Après une installation réussie, localisez le plugin dans la liste et cliquez sur le Configurer bouton pour poursuivre la configuration.
1. Activez le plugin SAML à l'aide de la clé de licence.
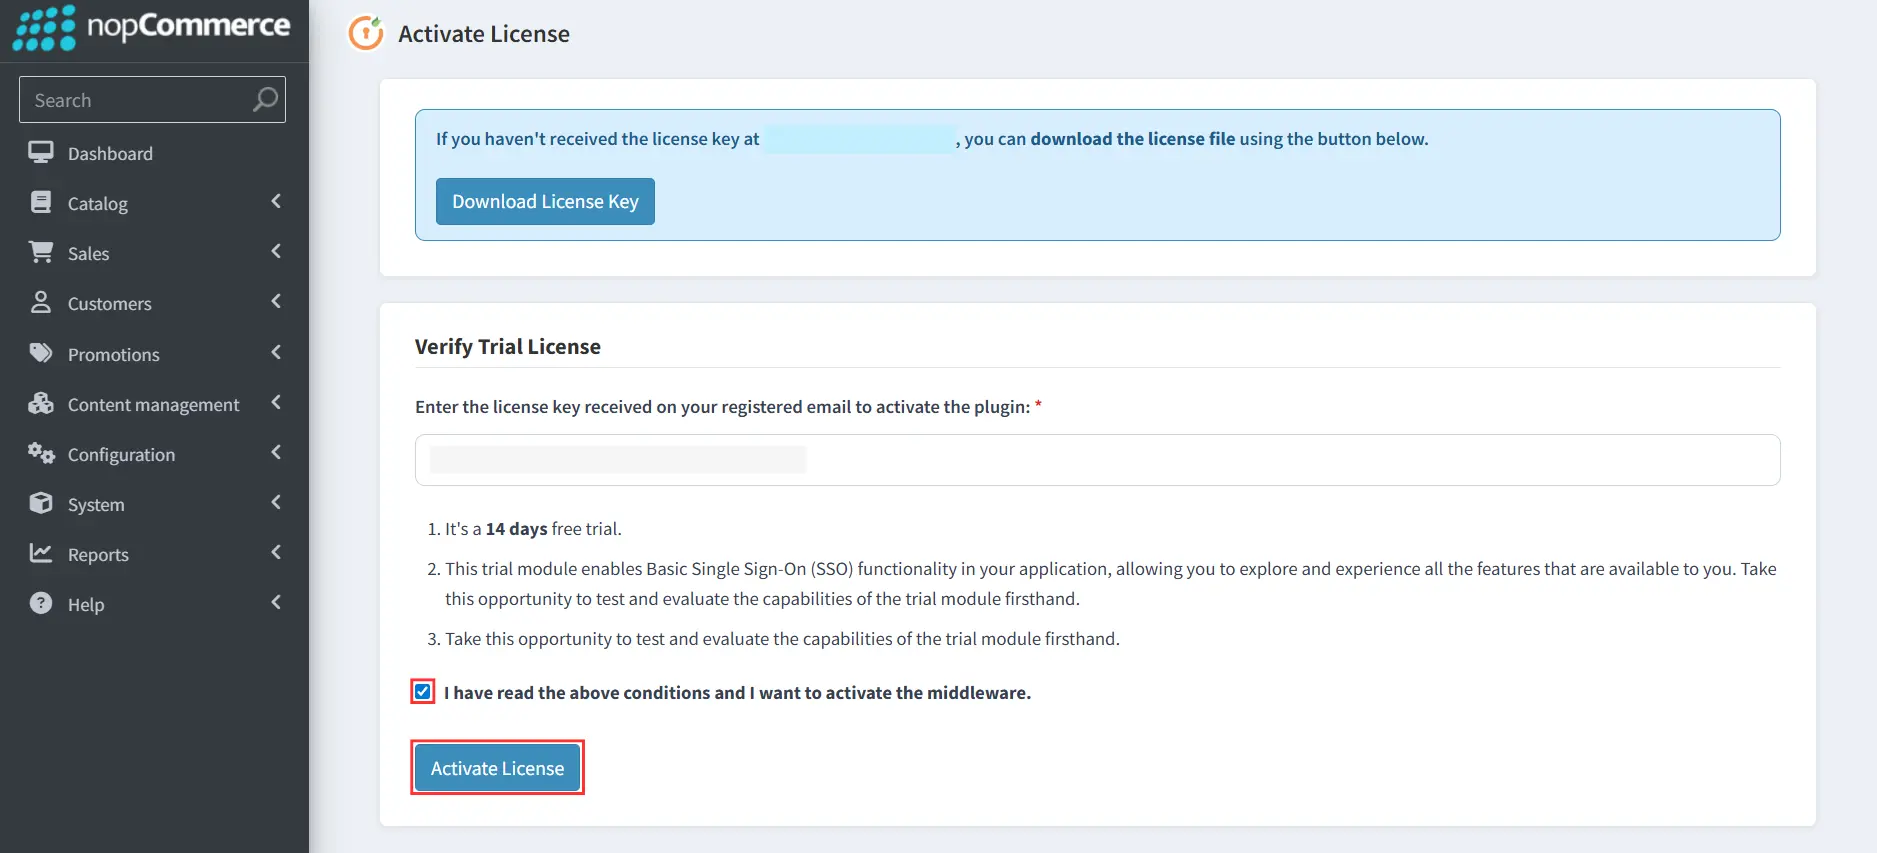
- En cliquant ConfigurerVous serez alors redirigé vers la page d'activation de la licence et vous recevrez une clé de licence d'essai sur votre adresse e-mail enregistrée.
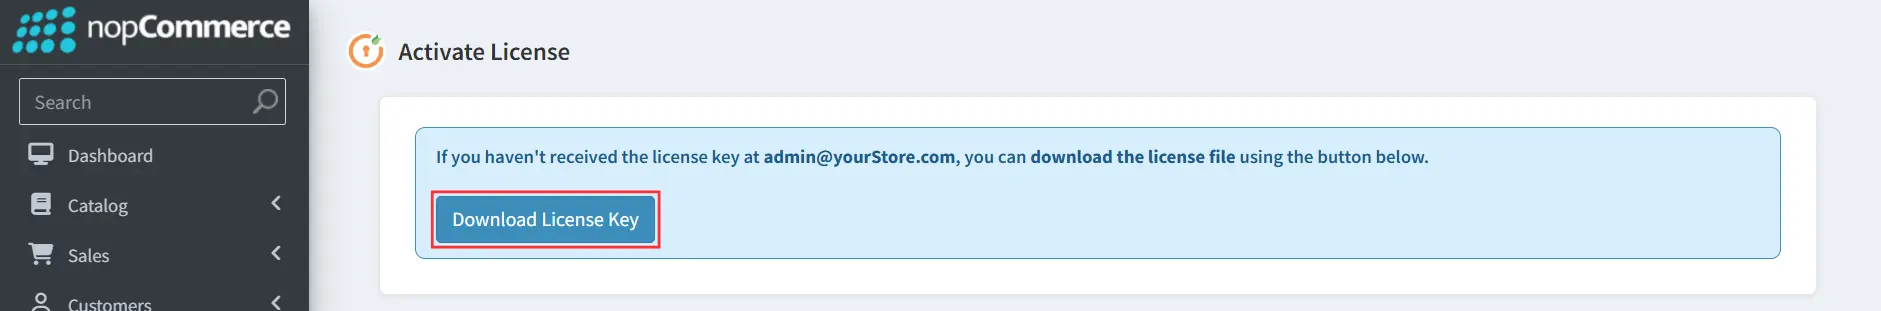
- Si vous n'avez pas reçu la clé de licence à l'adresse électronique fournie, utilisez le Télécharger la clé de licence bouton dans le plugin pour télécharger le fichier de licence.
- Pour activer le plugin, vous pouvez soit :
- Entrer le clé de licence reçu par e-mail dans le champ de saisie prévu.
- Téléversez le fichier de licence que vous avez téléchargé à l'aide du bouton mentionné ci-dessus.
OR
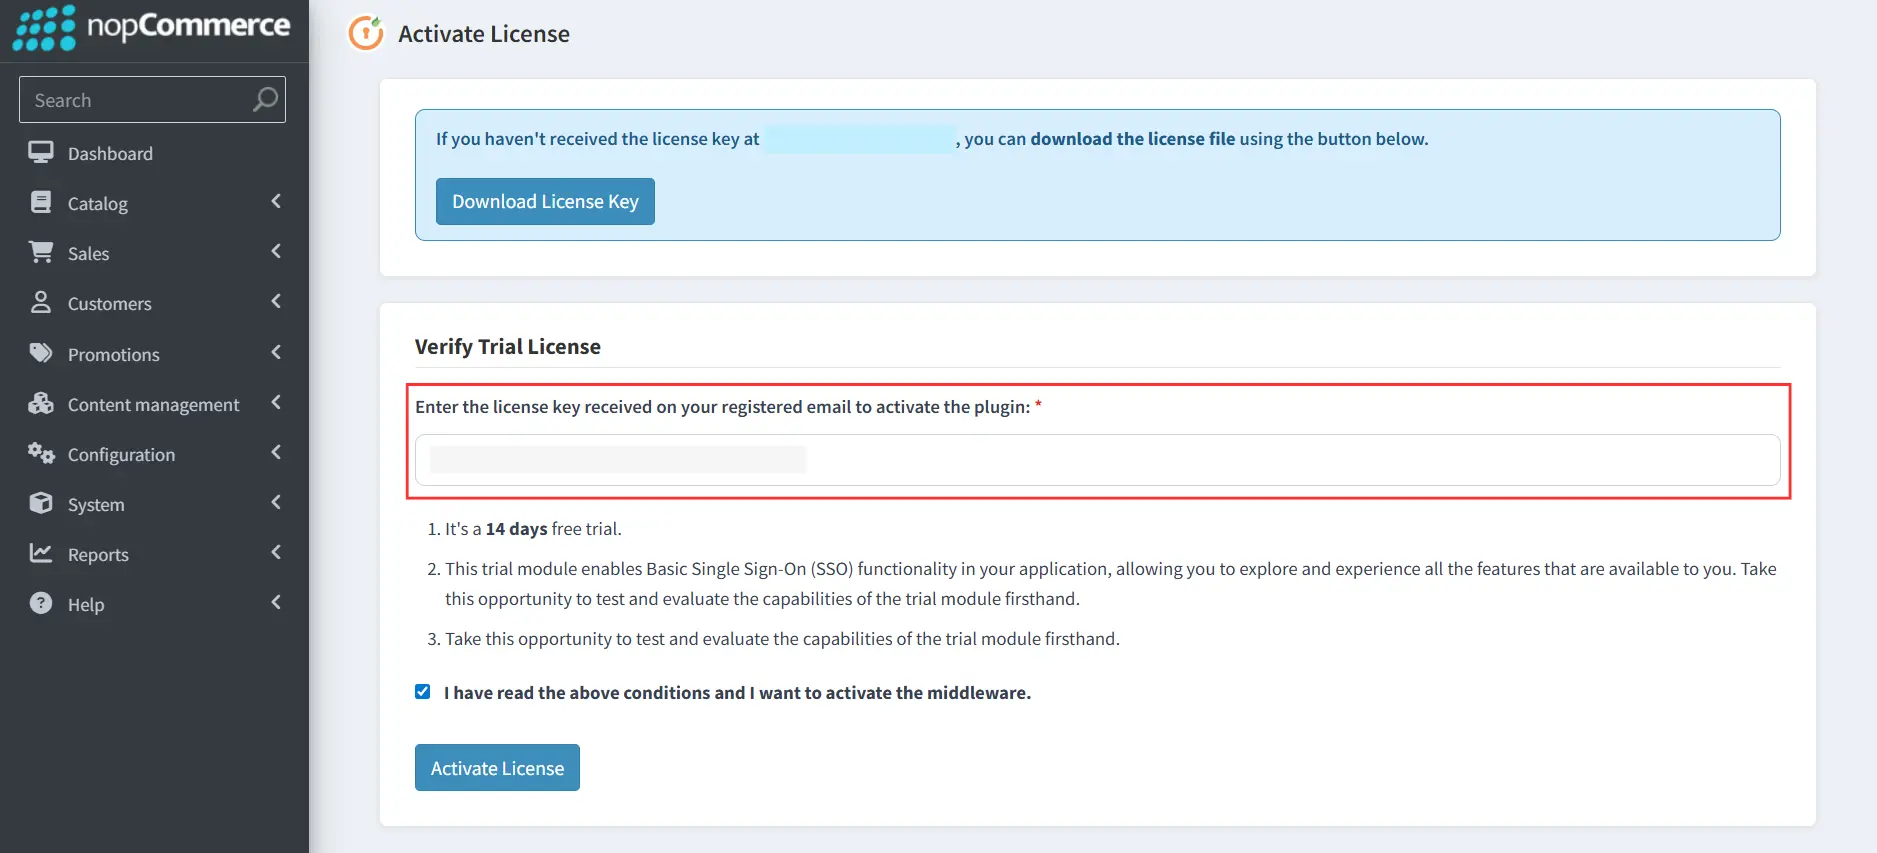
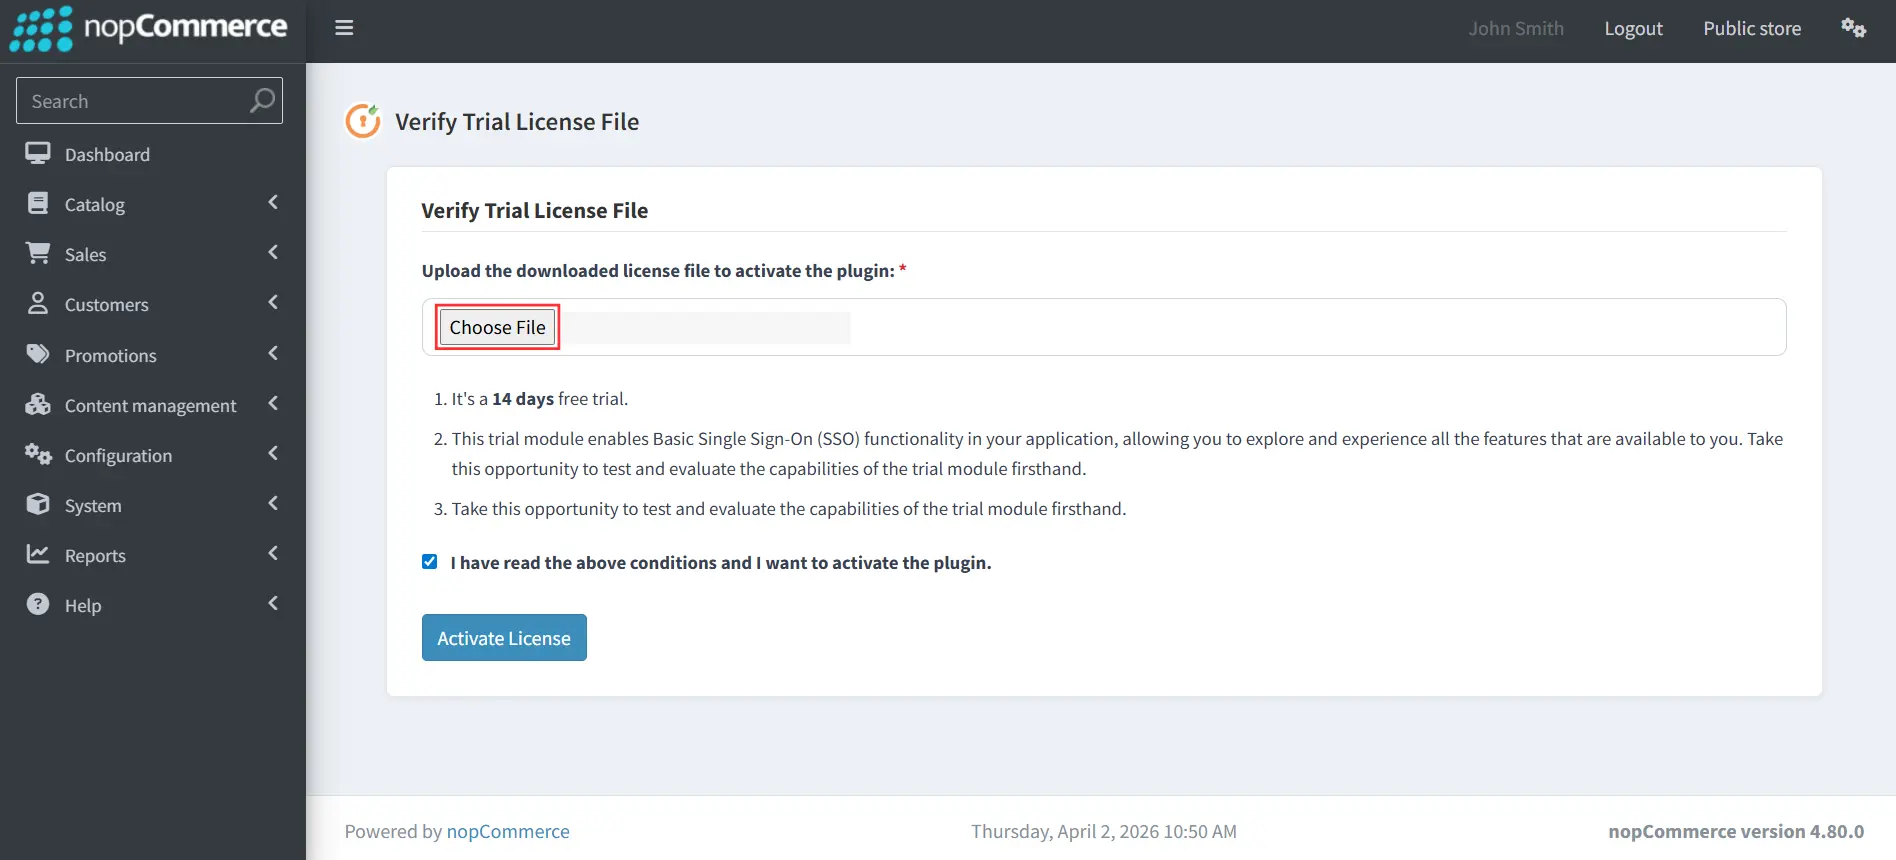
- Ensuite, cochez la case « J’ai pris connaissance des conditions ci-dessus et je souhaite activer le middleware. »Et cliquez Activer la licence .
2. Fournir les métadonnées de la boutique nopCommerce au fournisseur d'identité Salesforce
- Une fois la licence activée, le tableau de bord du plugin s'ouvrira comme indiqué ci-dessous.
- Dans le tableau de bord du plugin, cliquez sur le Métadonnées du fournisseur de services Cliquez sur le bouton du menu supérieur. Cela ouvrira la page Métadonnées du fournisseur de services.
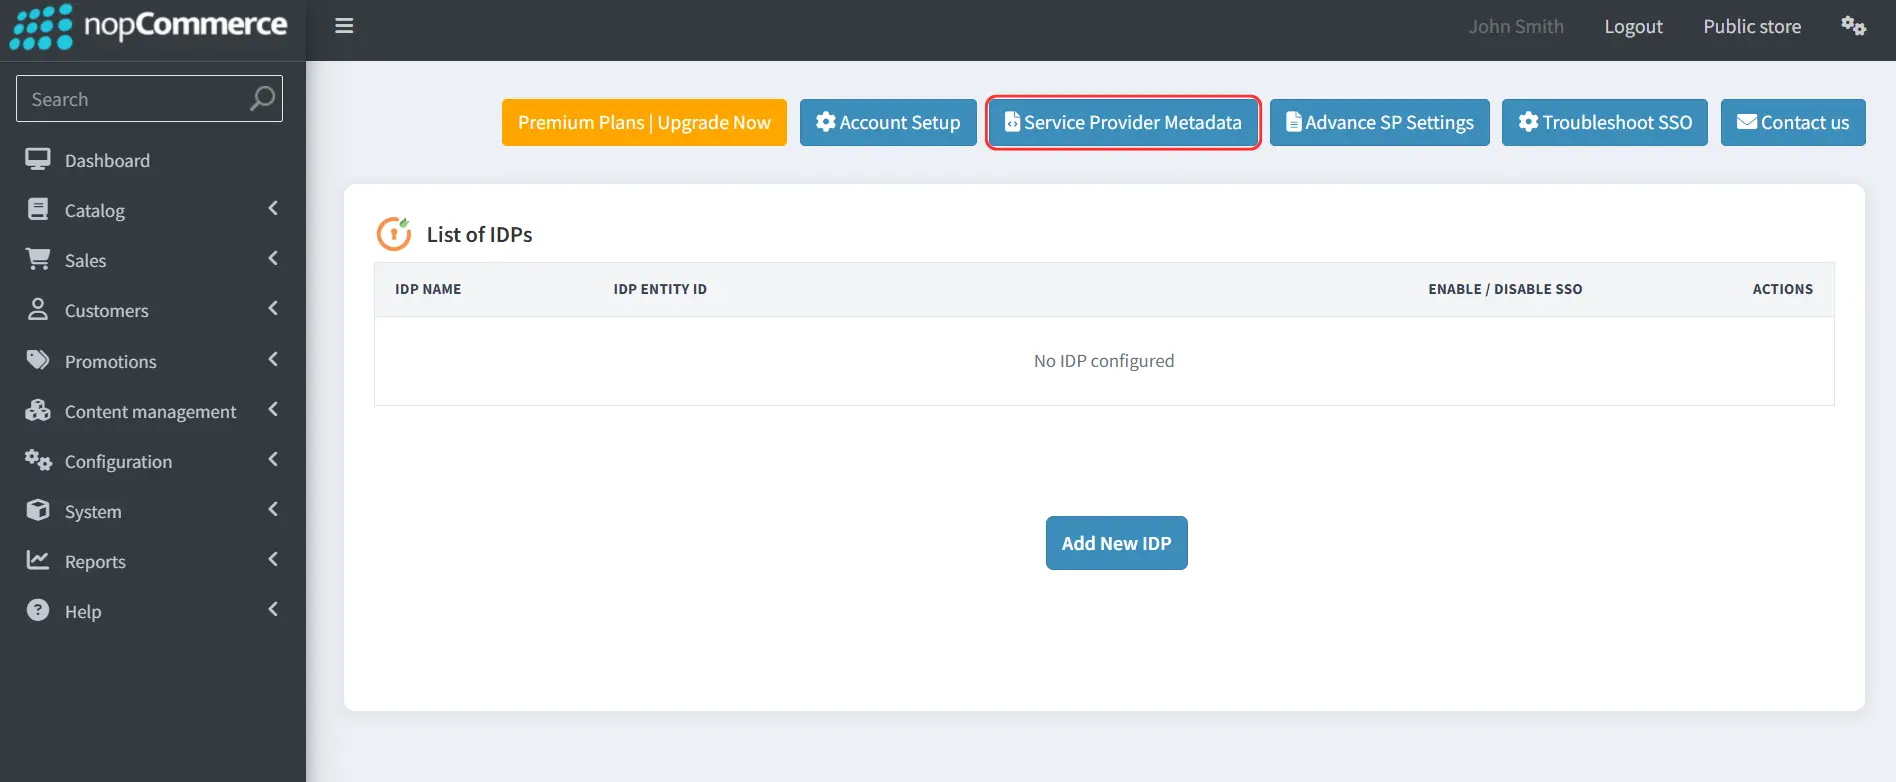
Vous pouvez obtenir les métadonnées du fournisseur de services SAML en utilisant l'une des deux méthodes décrites ci-dessous pour les configurer côté fournisseur d'identité.
A] Utilisation de l'URL de métadonnées SAML ou du fichier de métadonnées
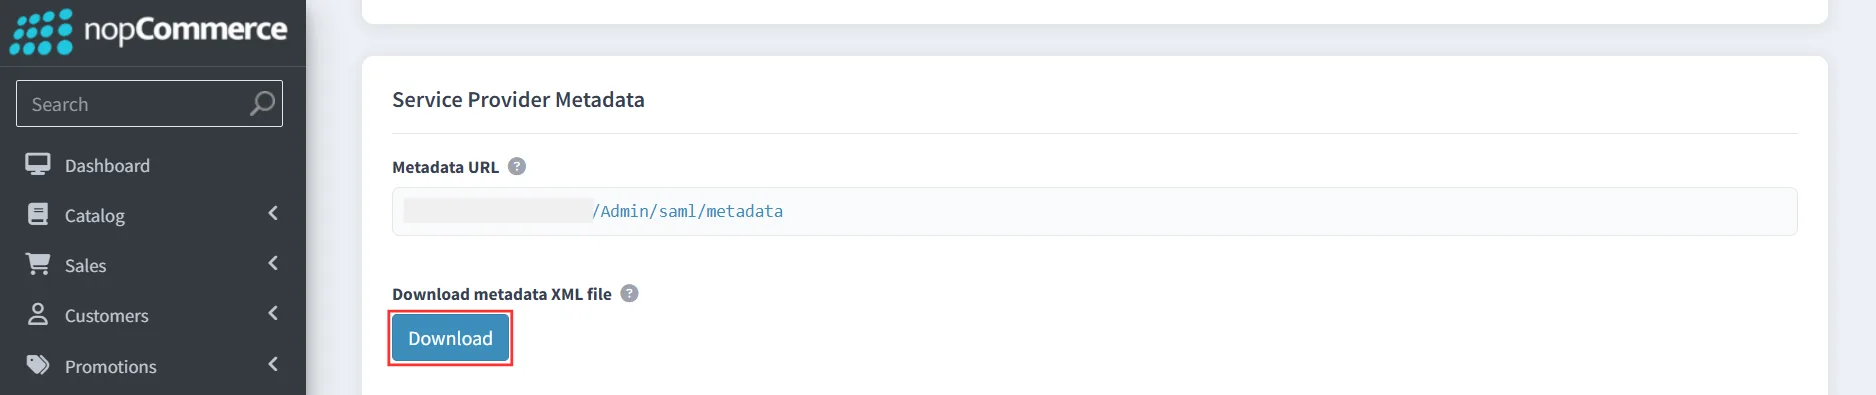
- Sur cette page, vous trouverez l'URL des métadonnées ainsi que l'option permettant de télécharger le fichier XML des métadonnées SAML.
- Copiez l'URL des métadonnées ou téléchargez le fichier de métadonnées pour configurer la même chose côté fournisseur d'identité.
- Vous pouvez vous référer à la capture d'écran ci-dessous :
B] Téléchargement manuel des métadonnées
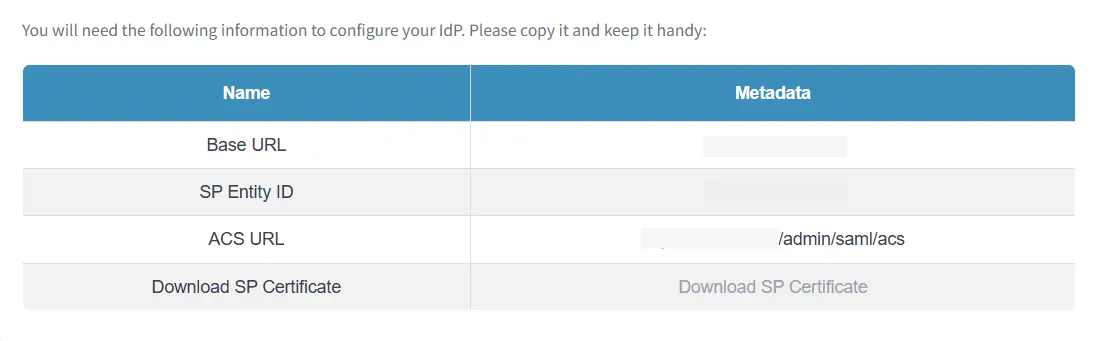
- Sur cette page, vous pouvez copier manuellement les métadonnées du fournisseur de services, telles que : ID d'entité SP, URL ACS, URL de base et partagez-le avec votre fournisseur d'identité pour la configuration.
- Vous pouvez vous référer à la capture d'écran ci-dessous :
- Connectez-vous à votre Salesforce compte en tant qu'administrateur.
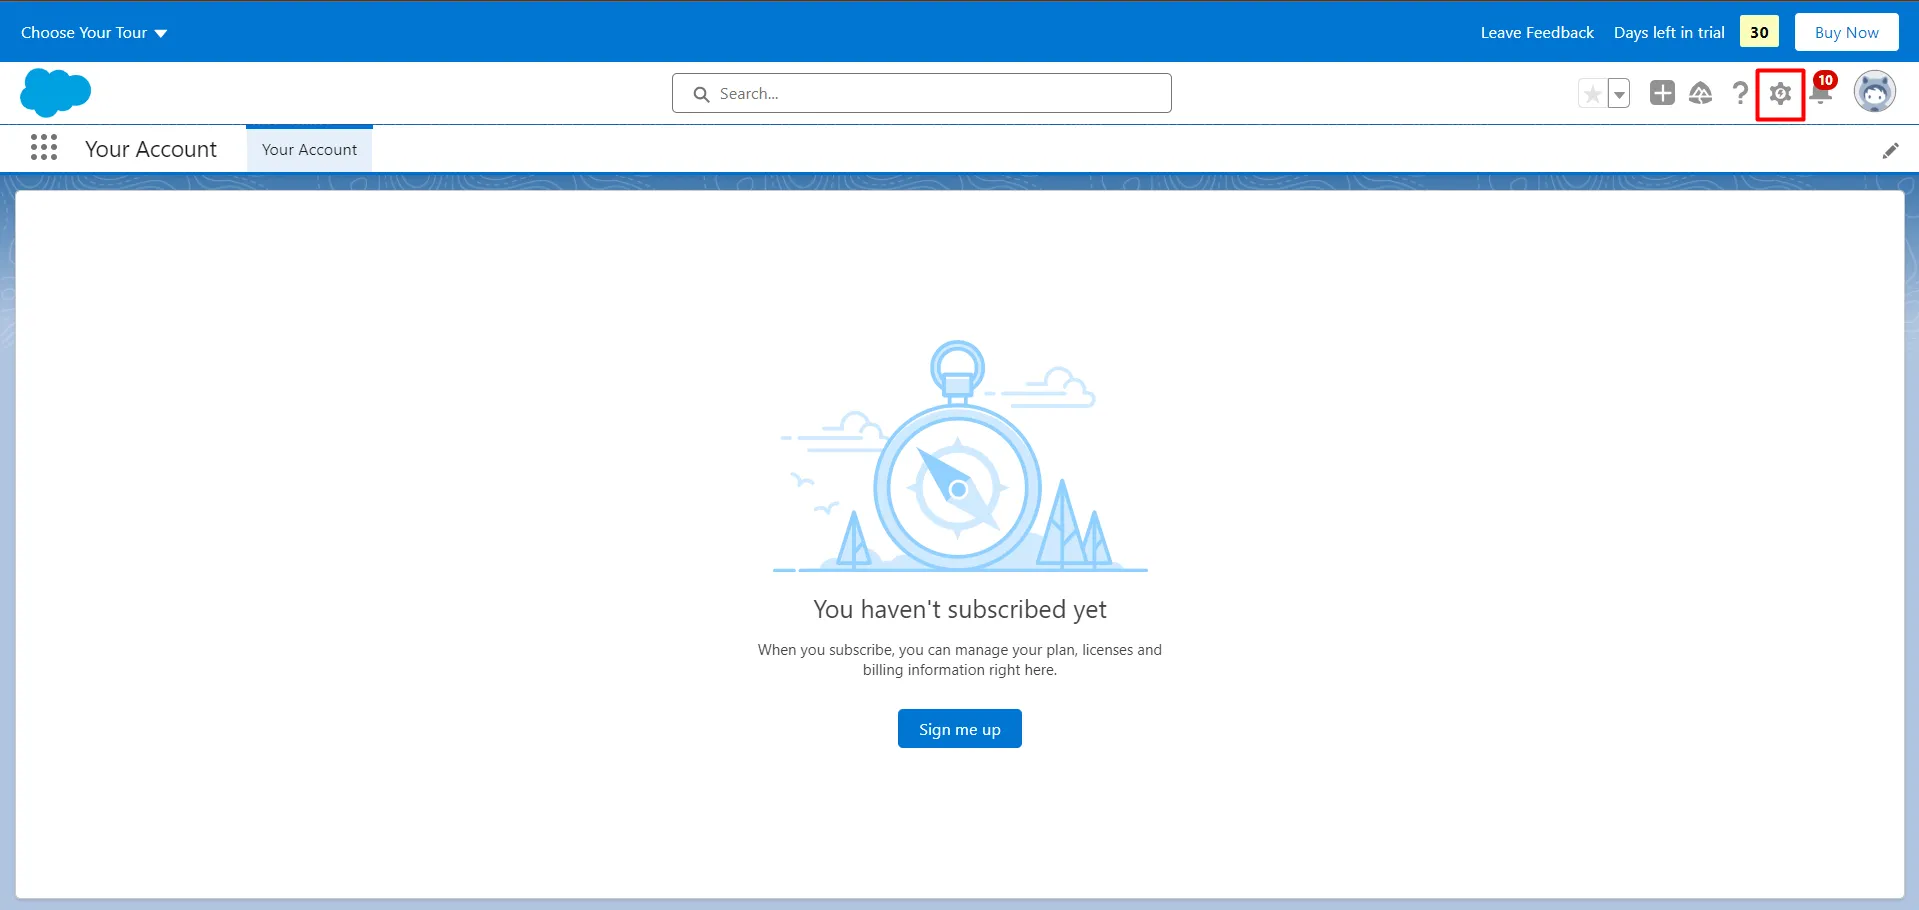
- Basculer vers Éclair Salesforce mode à partir du menu profil, puis accédez au installation page en cliquant sur le bouton de configuration.
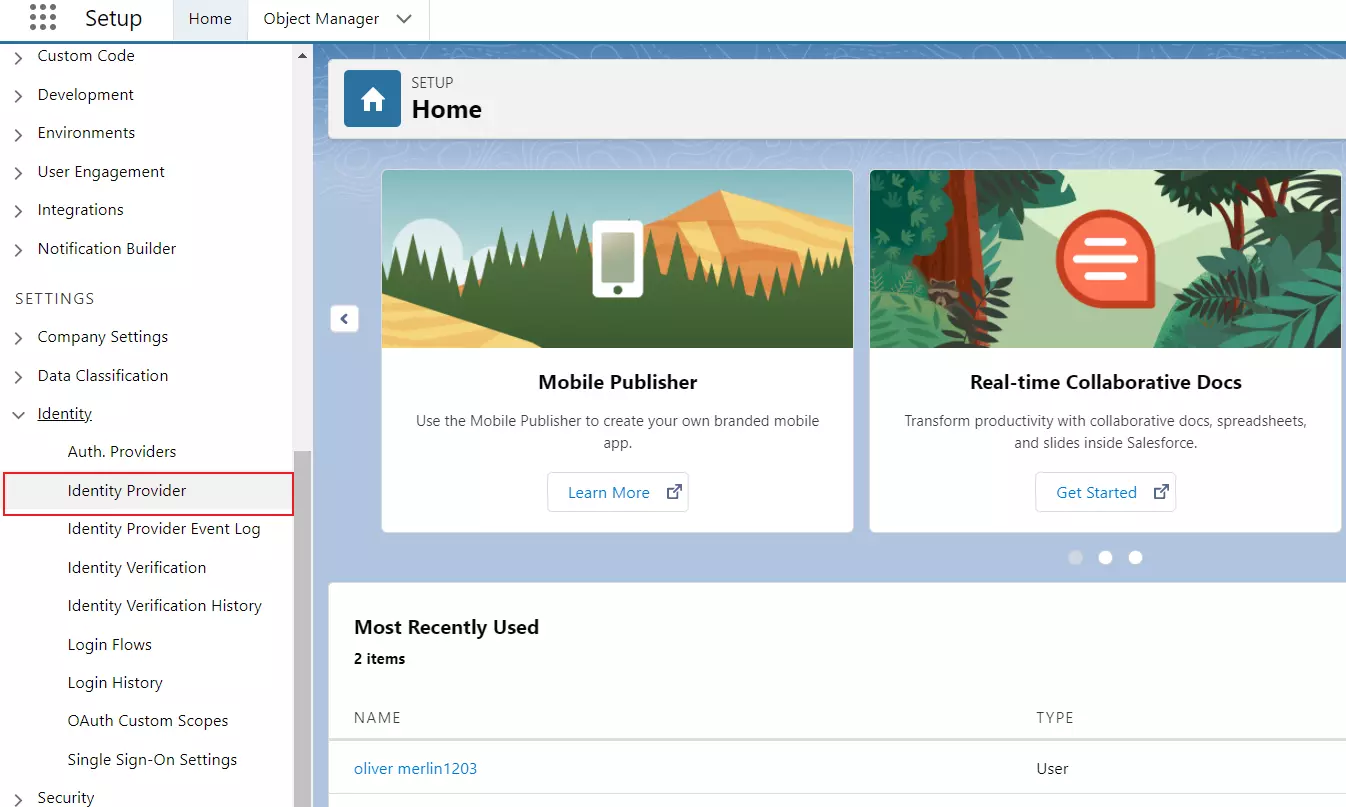
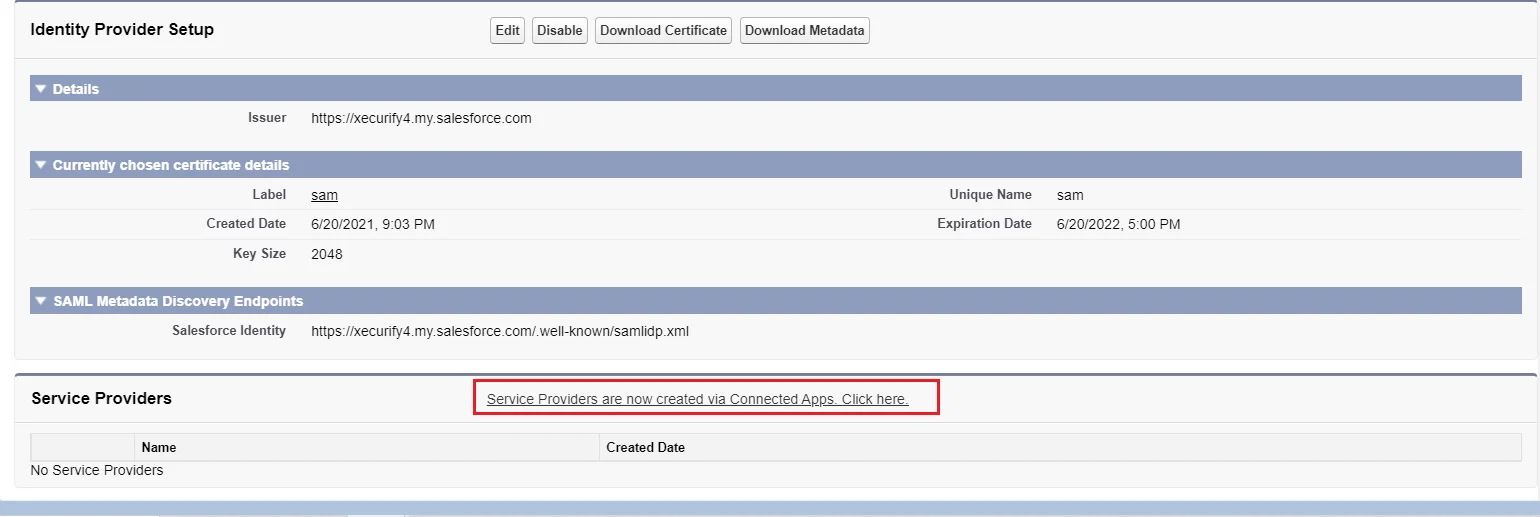
- Dans le volet gauche, sélectionnez Onglet Paramètres et cliquez sur Fournisseur d'identité.
- Cliquez sur Activer le fournisseur d'identité.
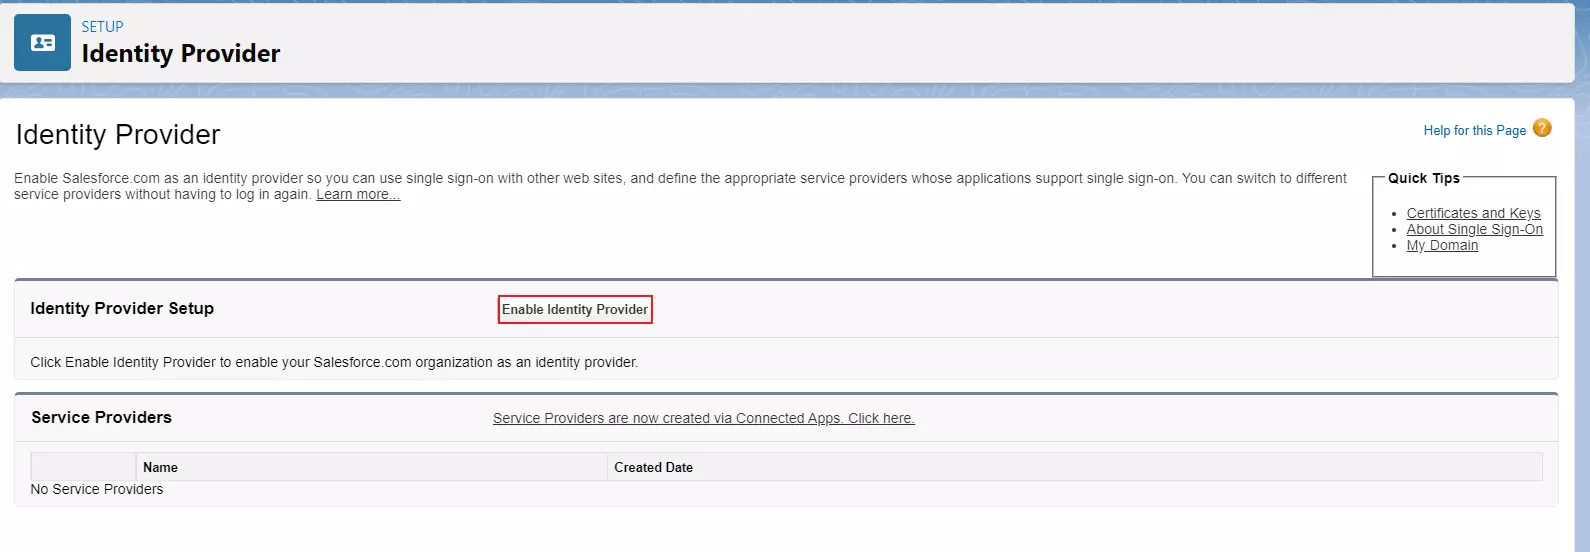
- Dans l' Prestataire de services section, cliquez sur le lien pour créer le Prestataire de services grâce à Applications connectées.
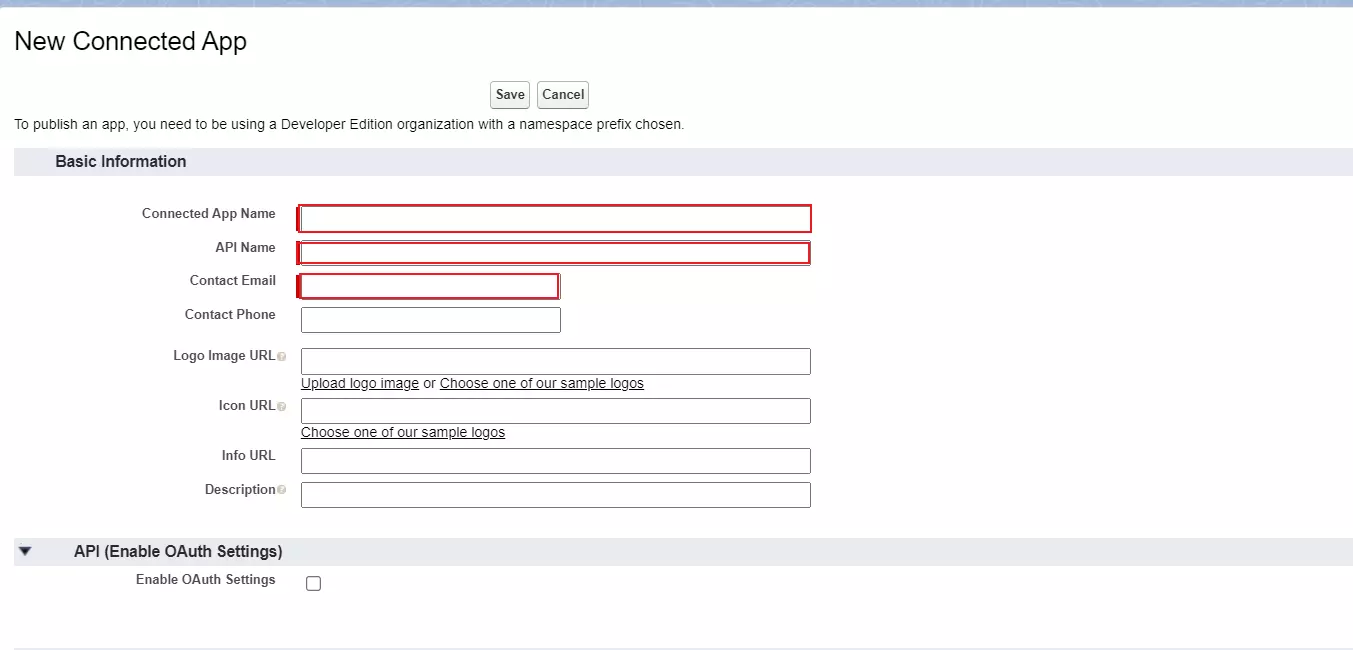
- Entrer Nom de l'application connectée, Nom de l'API et Courriel.
| Nom de l'application connectée | Donnez un nom à l'application connectée |
| Nom de l'API | Fournissez un nom d'API |
| Courriel | Fournir un e-mail de contact |
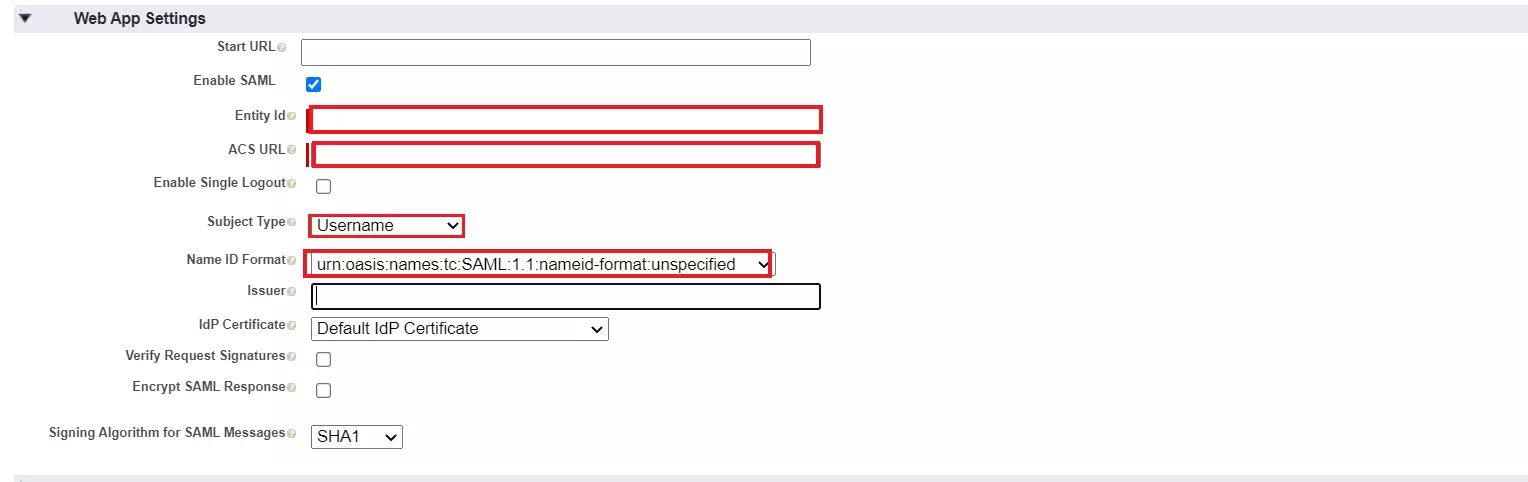
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Paramètres de l'application Web, vérifier la Activer SAML Cochez la case et saisissez les valeurs suivantes, que vous obtiendrez de Étape 2B.
| Activer SAML | à carreaux |
| ID d'entité | SP-EntityID / Émetteur de Métadonnées du fournisseur de services onglet du plugin |
| URL ACS | URL ACS (AssertionConsumerService) de Métadonnées du fournisseur de services onglet du plugin |
| Type de sujet | Nom d'utilisateur ( Ou : Nom d'épouse ) |
| Format d'identification du nom | urn:oasis:noms:tc:SAML:2.0:nameid-format:non spécifié |
- Cliquez sur Enregistrer pour enregistrer la configuration.
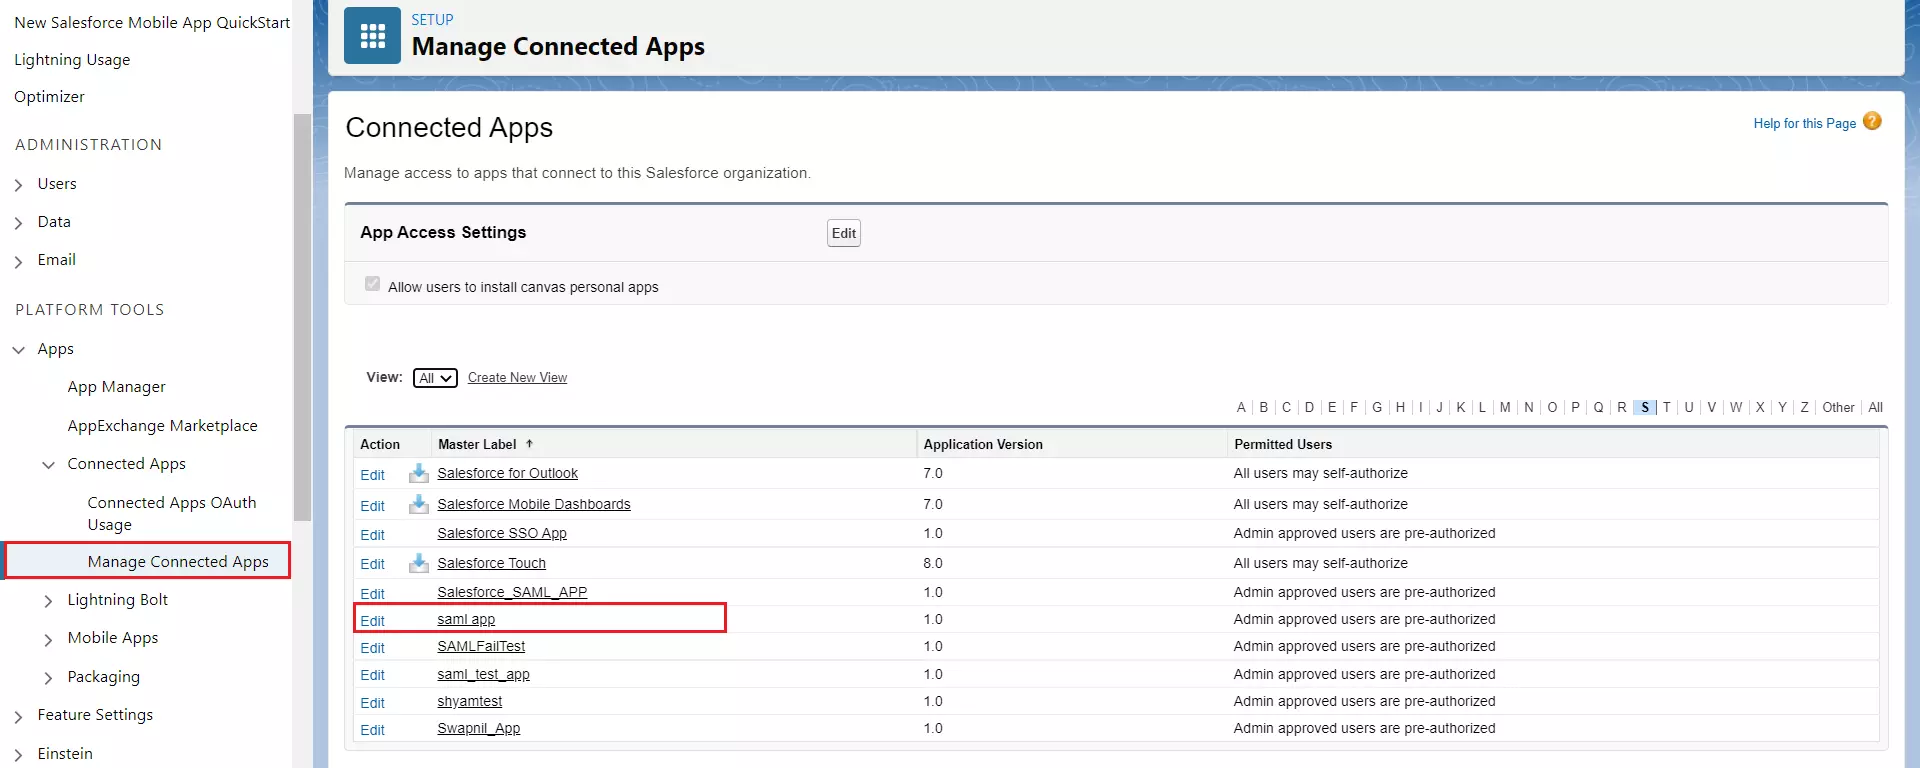
- Maintenant, dans le volet de gauche, sous Outils de plateforme section sélectionner Applications connectées.
- Ensuite, sélectionnez Gérer les applications connectées et cliquez sur l'application que vous venez de créer.
- Dans l' Profils cliquez sur la rubrique Gérer les profils .
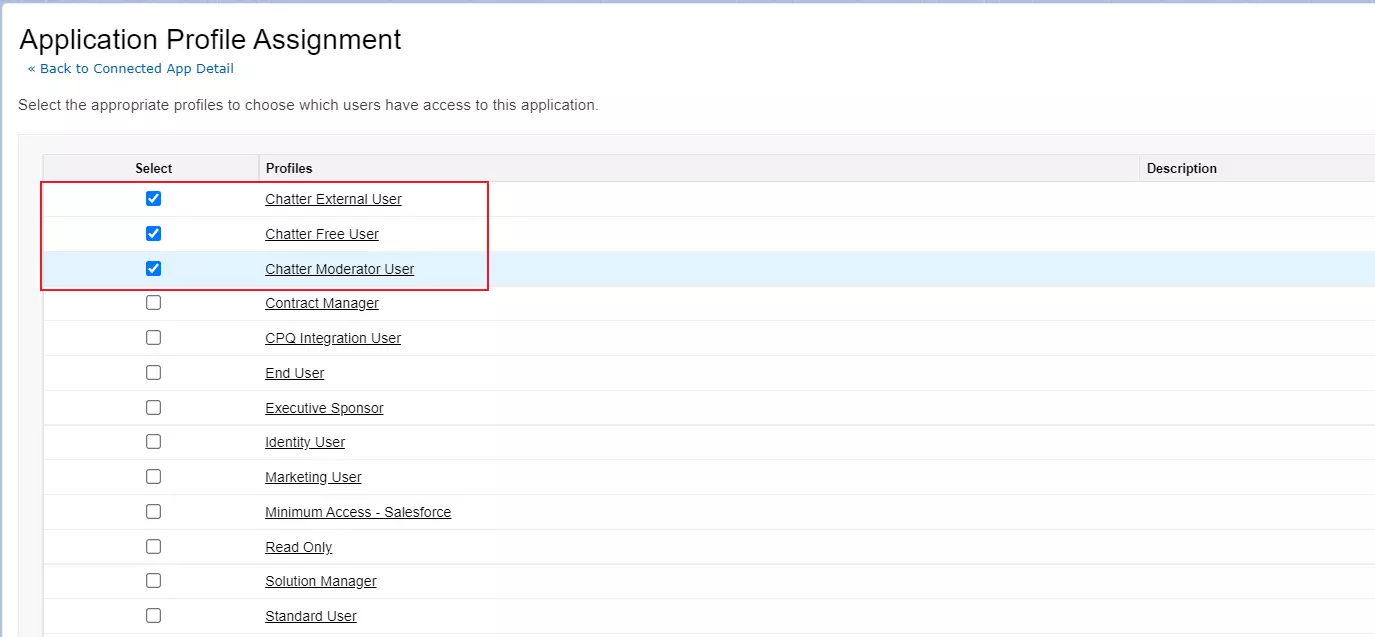
- Attribuez le Profils vous souhaitez donner accès pour vous connecter via cette application.
- Sous Informations de connexion SAML, cliquer sur Télécharger les métadonnées.
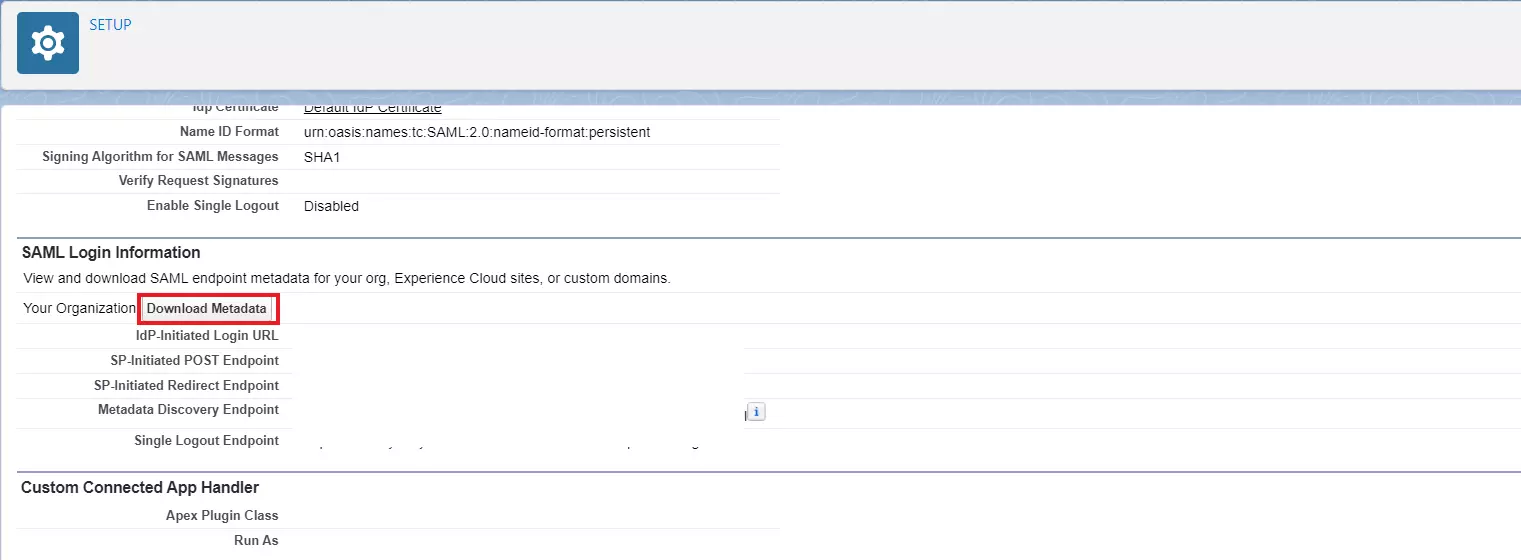
- Conservez ces métadonnées à portée de main pour configurer le Prestataire de services.
3. Configurer les métadonnées du fournisseur d'identité Salesforce dans la boutique nopCommerce
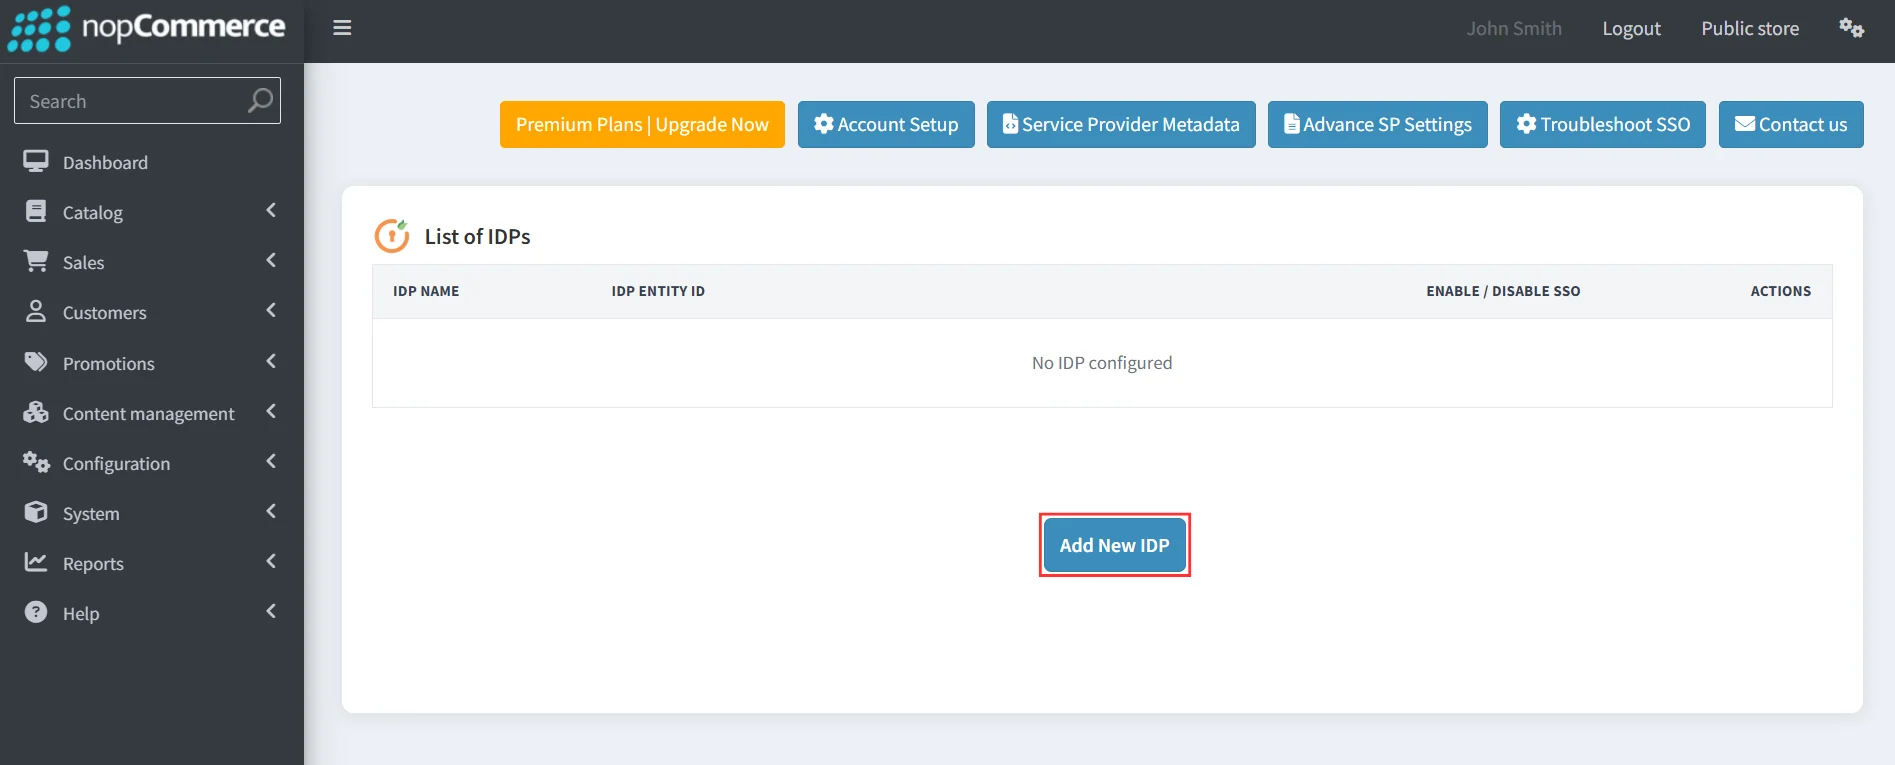
- Cliquez sur le Ajouter un nouveau fournisseur d'identité bouton pour configurer un nouveau fournisseur d'identité.
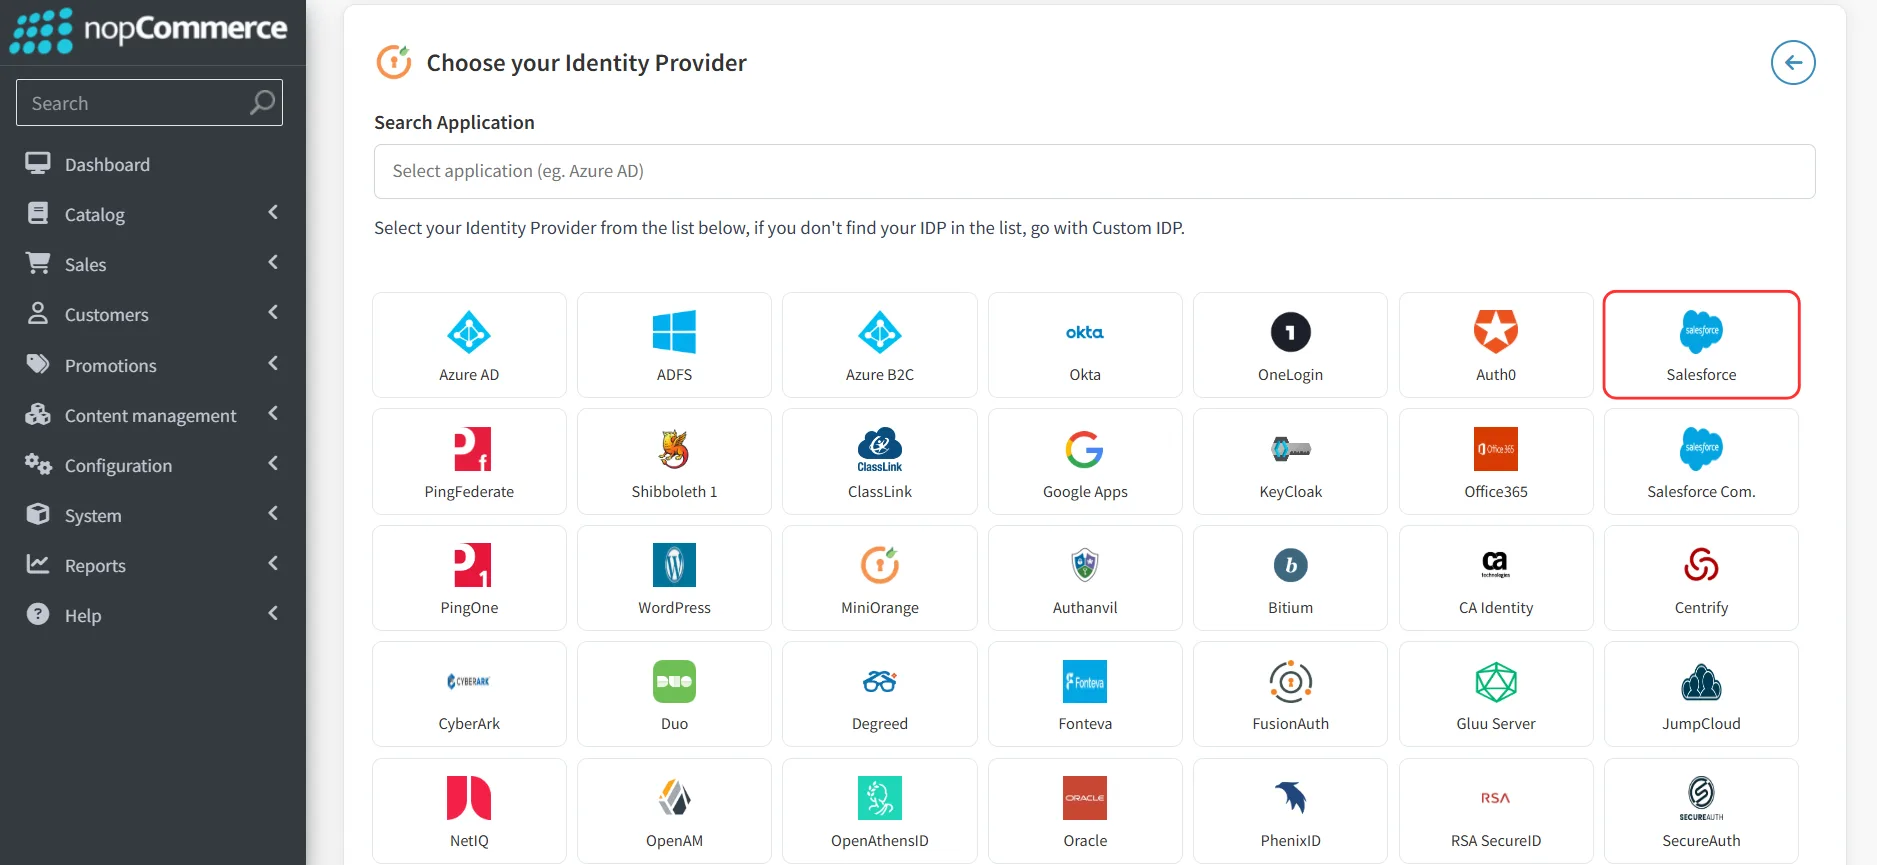
- Sous l'onglet Paramètres du plugin, sélectionnez Salesforce comme fournisseur d'identité parmi la liste affichée.
- Après avoir sélectionné votre fournisseur d'identité dans la liste, la page de configuration du fournisseur d'identité s'ouvrira. Sur cette page, cliquez sur le Télécharger les métadonnées du fournisseur d'identité .
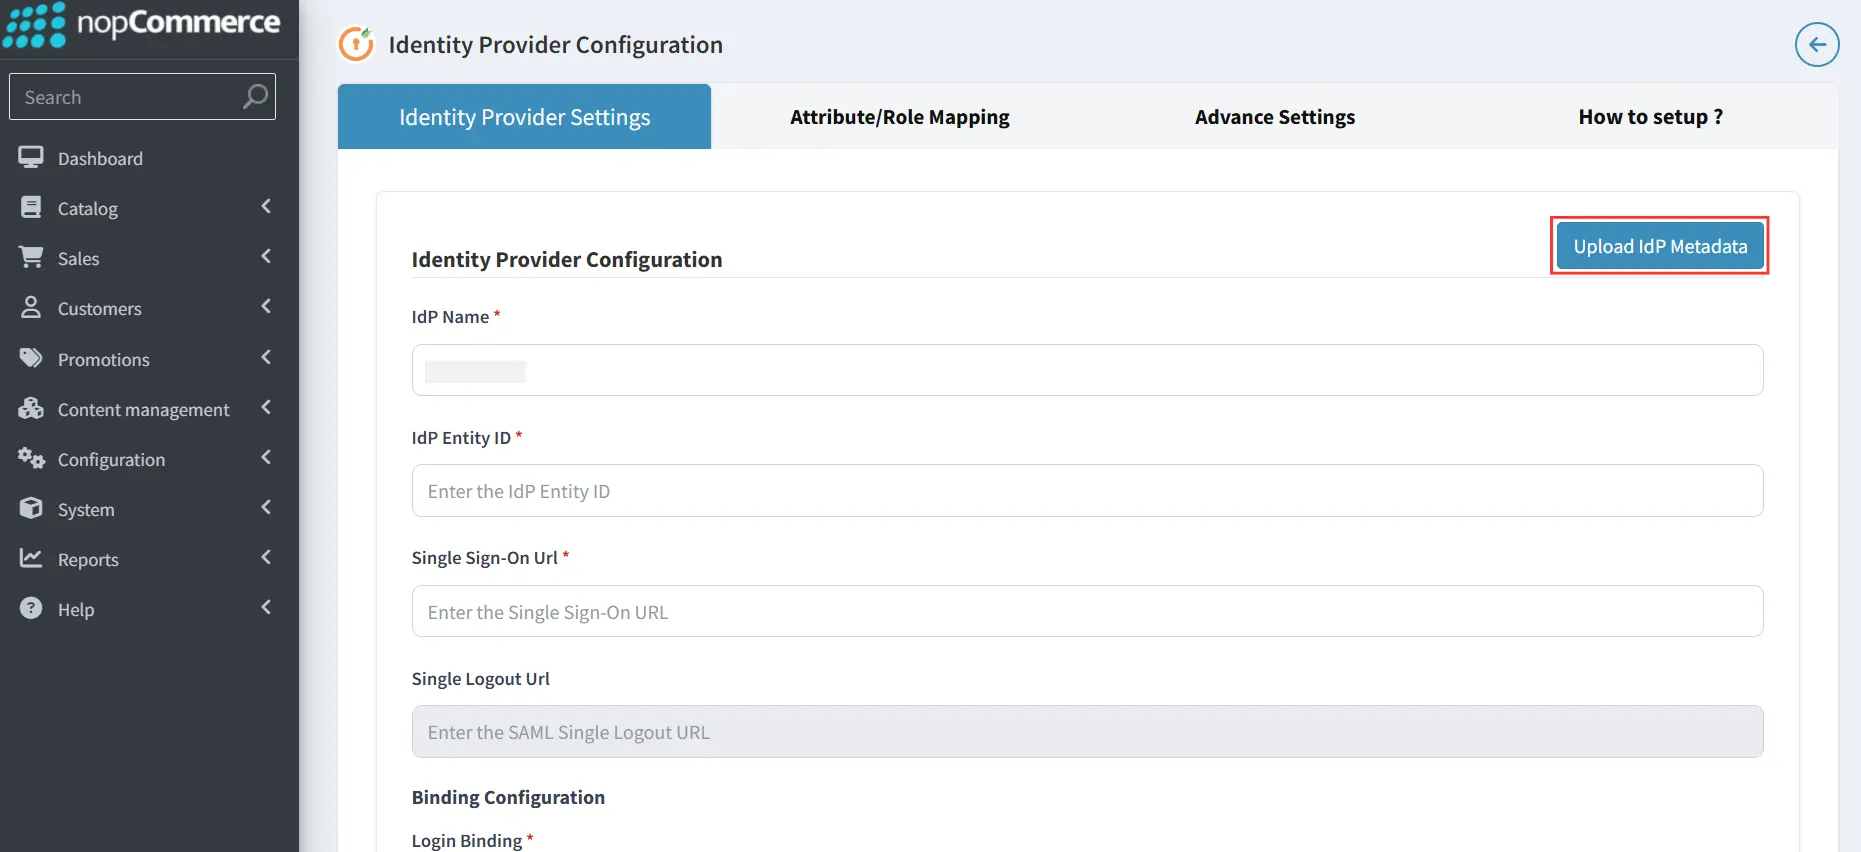
Vous trouverez ci-dessous deux méthodes détaillées pour configurer les métadonnées de votre fournisseur d'identité SAML dans le plugin.
A] Téléchargez les métadonnées à l'aide du bouton Télécharger les métadonnées IDP :
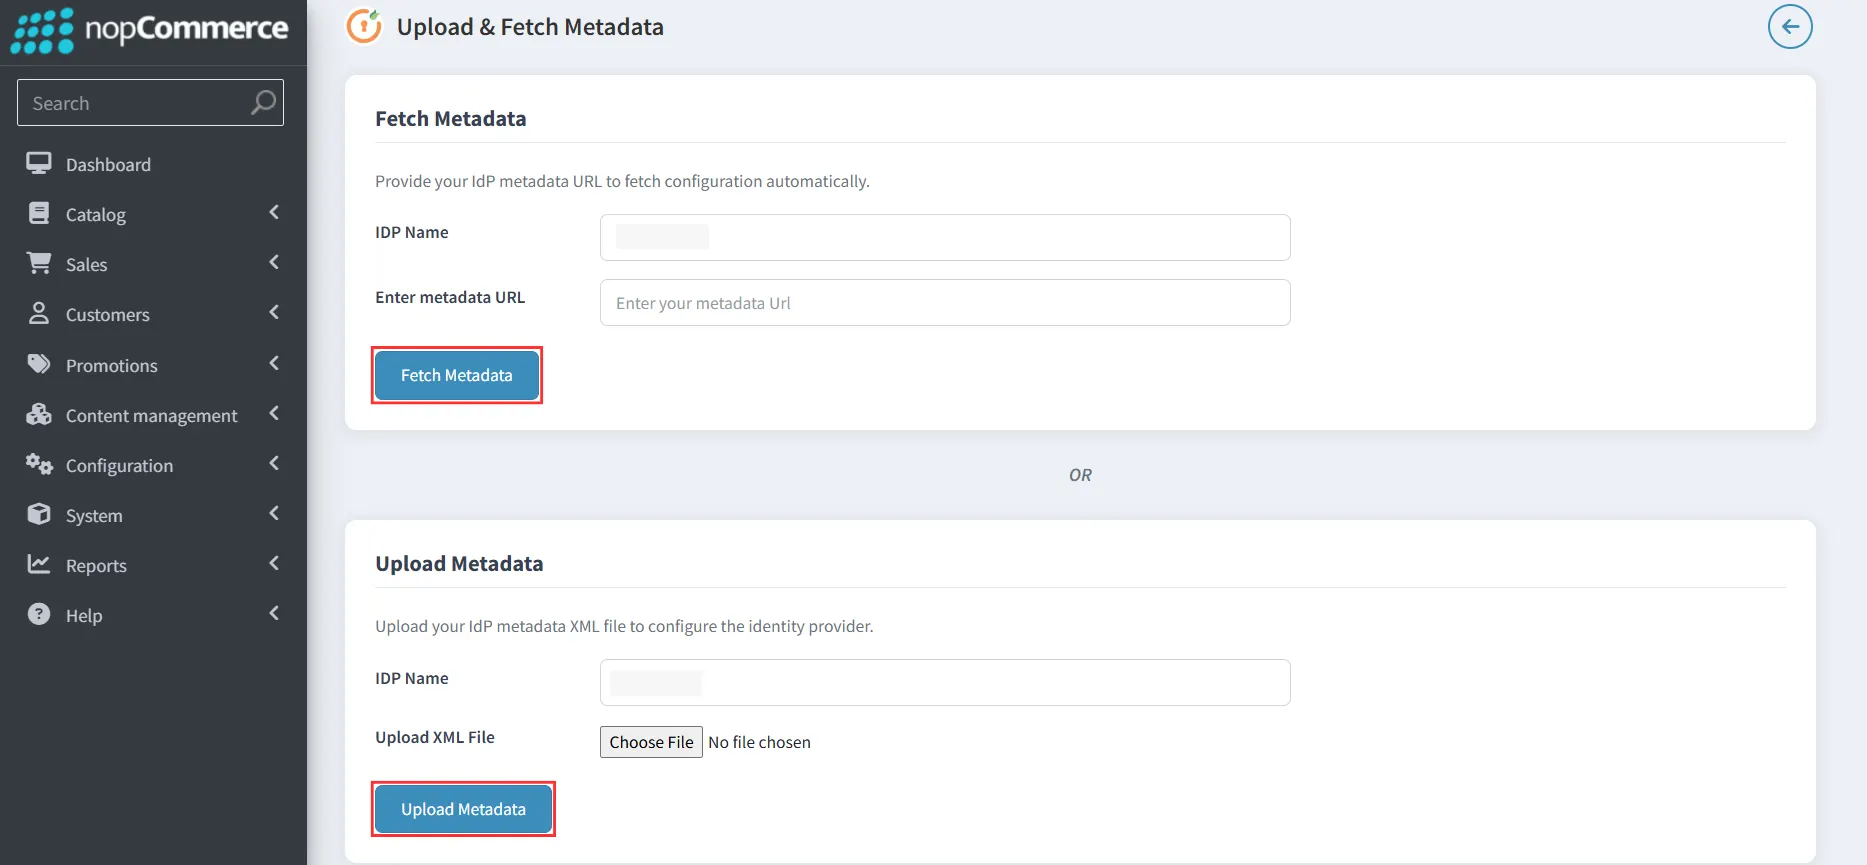
- Saisissez le nom du fournisseur d'identité, puis indiquez le URL des métadonnées dans la section Récupérer les métadonnées et cliquez Récupérer les métadonnées pour récupérer automatiquement la configuration, ou téléchargez le fichier XML de métadonnées en utilisant la fonction Télécharger des métadonnées option permettant de configurer le fournisseur d'identité.
- Vous pouvez vous référer à la capture d'écran ci-dessous :
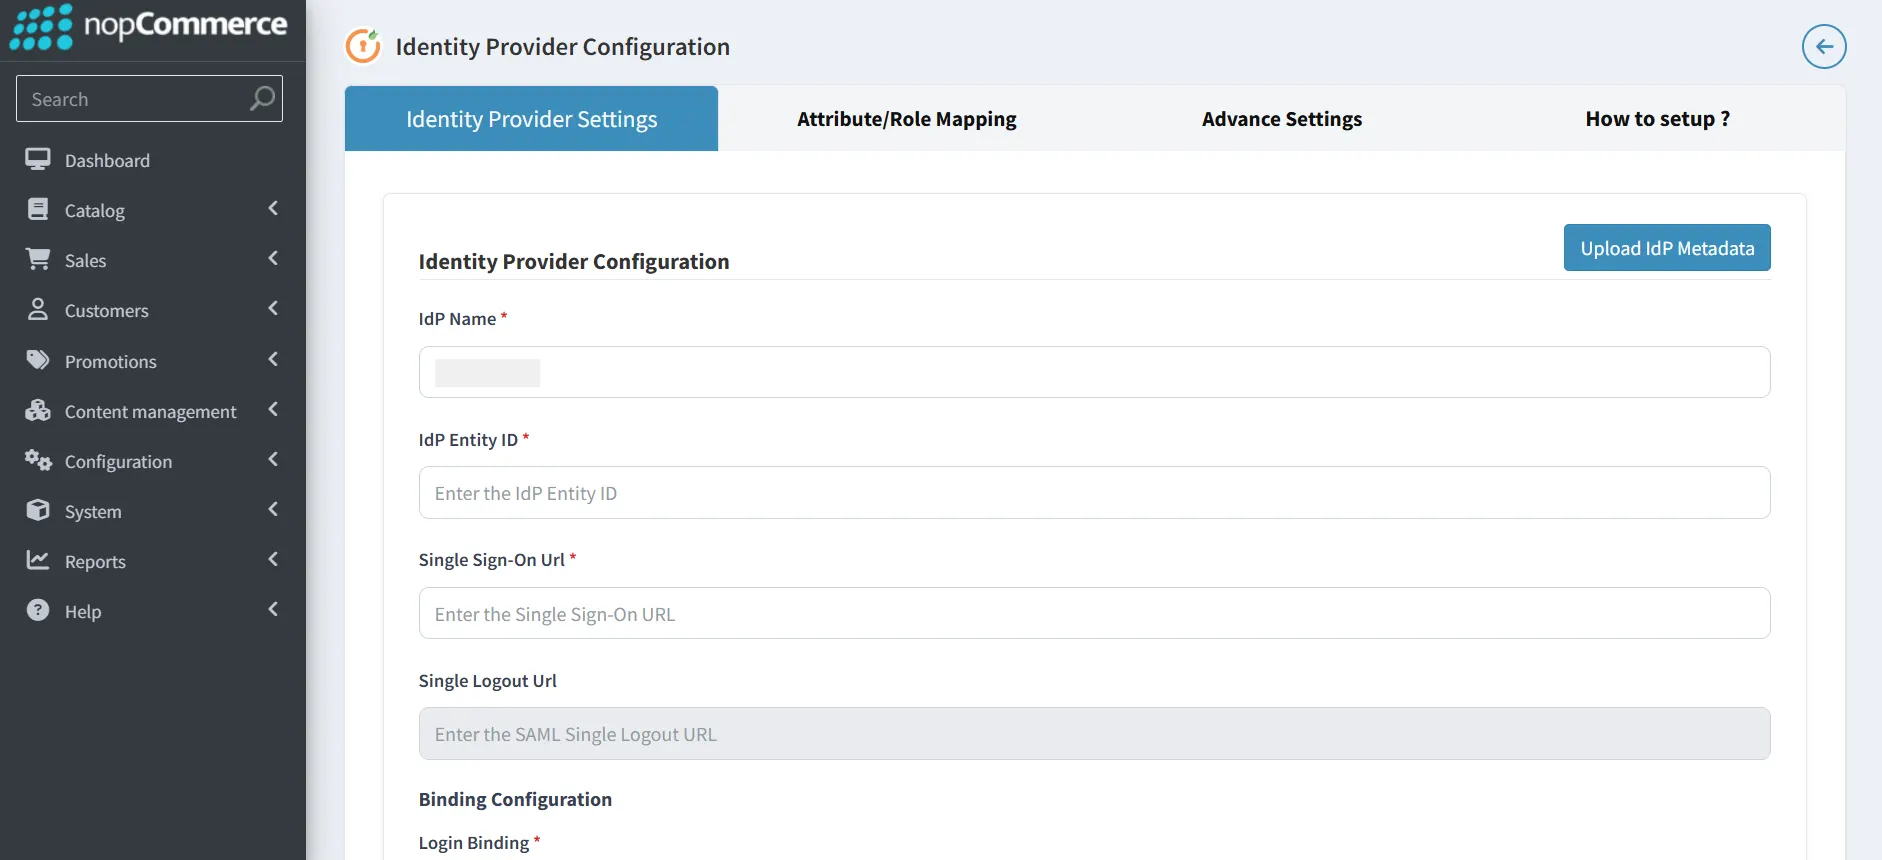
B] Configurez manuellement les métadonnées du fournisseur d'identité :
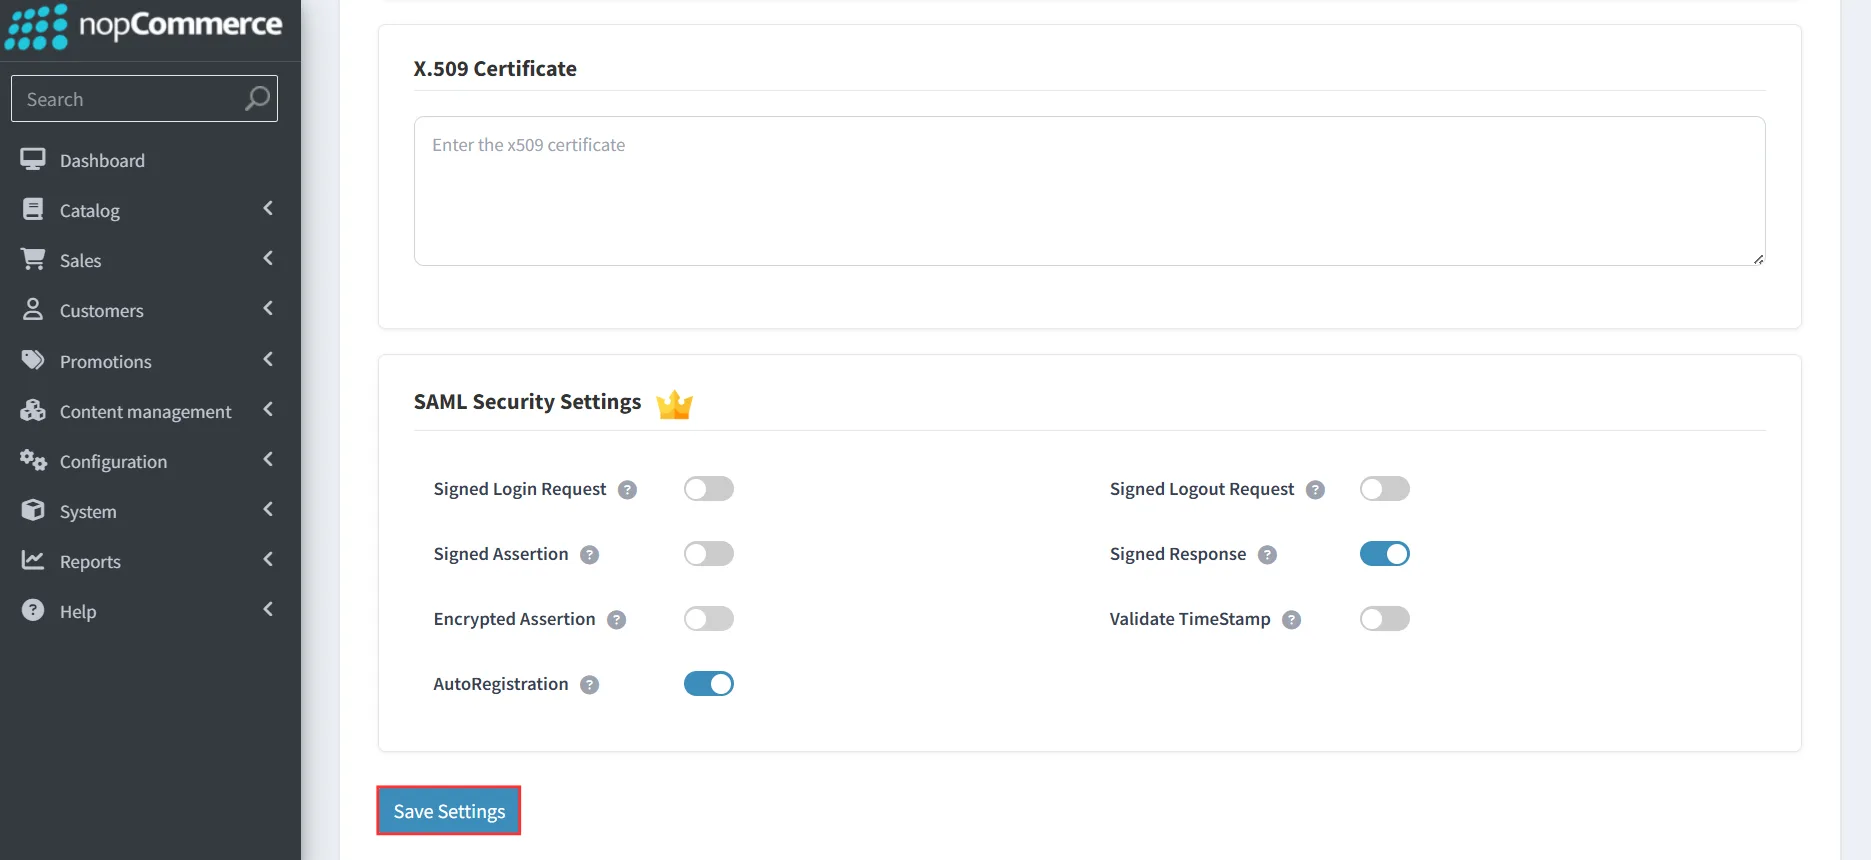
- Sinon, sous l'onglet Paramètres du fournisseur d'identité, vous pouvez remplir manuellement les champs obligatoires comme Nom du fournisseur d'identité, ID de l'entité du fournisseur d'identité et URL d'authentification unique et cliquez sur Enregistrer les paramètres.
4. Test de l'authentification unique SAML
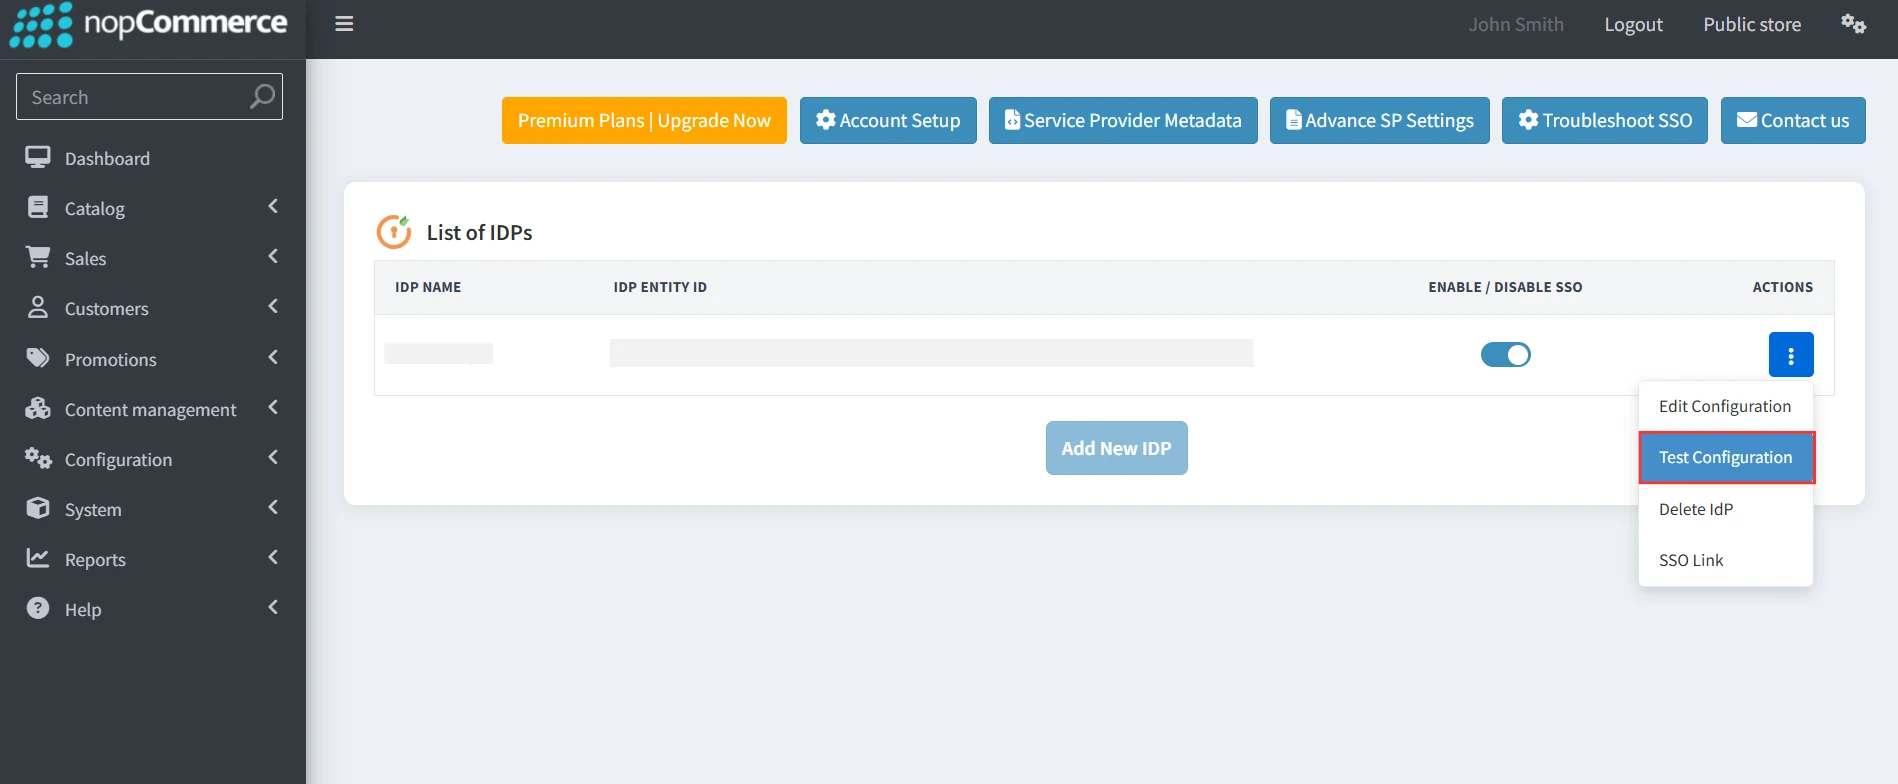
- Après avoir importé les métadonnées, retournez au tableau de bord. Cliquez sur les trois points (⋮) à côté du fournisseur d'identité configuré et sélectionnez Configuration du test.
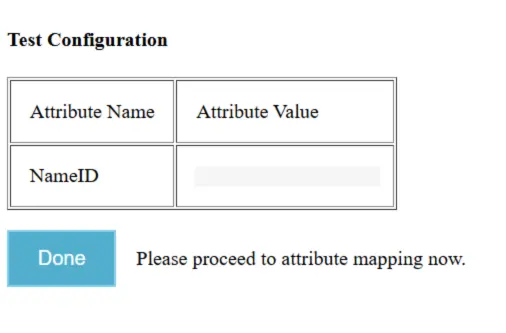
- Une fois la configuration réussie, vous obtiendrez le nom et les valeurs des attributs dans la fenêtre de configuration de test.
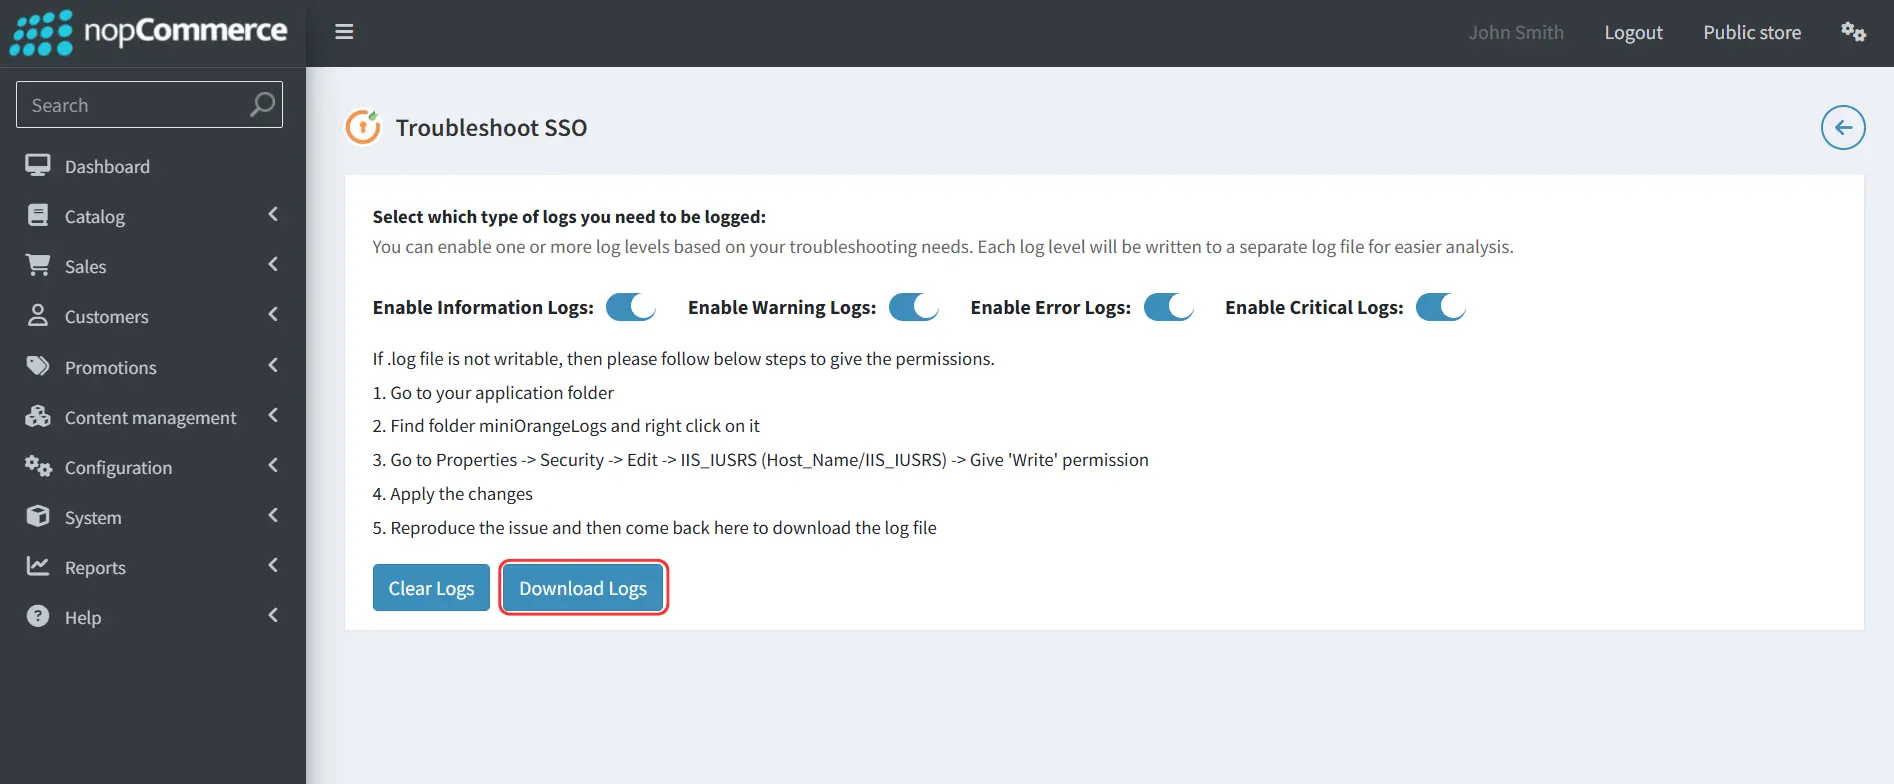
- Si vous rencontrez une erreur, vous pouvez la résoudre en suivant les étapes ci-dessous :
- Cliquez sur le Dépannage de l'authentification unique bouton et activez les niveaux de journalisation requis.
- Téléchargez le fichier journal en utilisant Télécharger les journaux bouton permettant d'identifier le problème.
- Vous pouvez partager le fichier journal avec nous à nopcommercesupport@xecurify.com et notre équipe vous contactera pour résoudre votre problème.
5. Ajout d'un lien SSO pour votre boutique nopCommerce
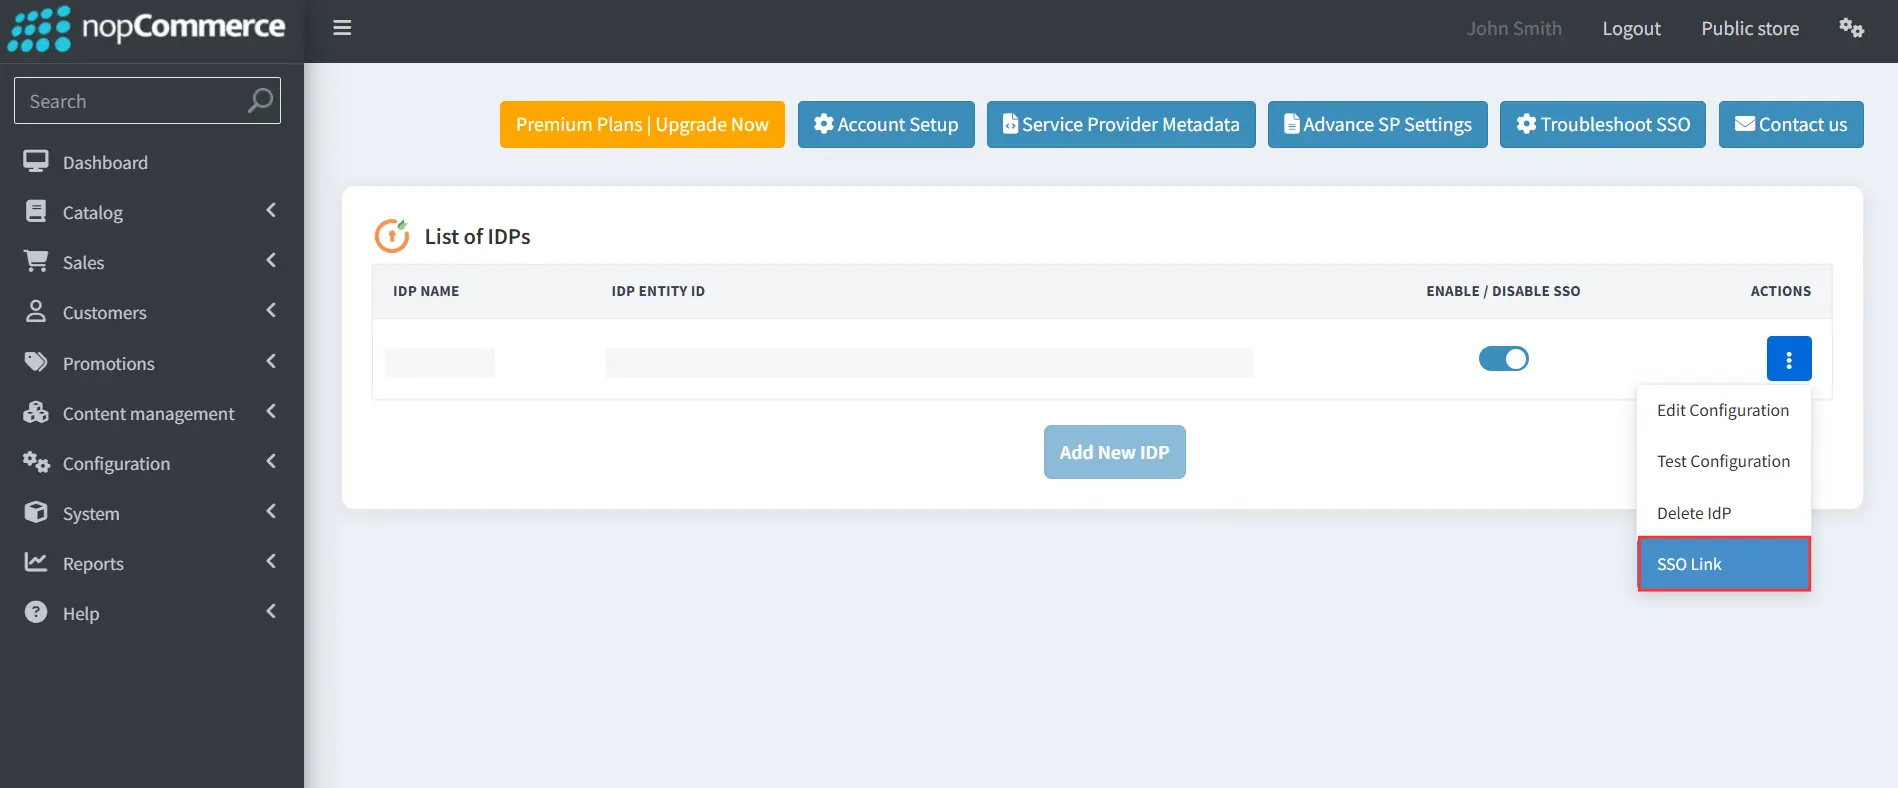
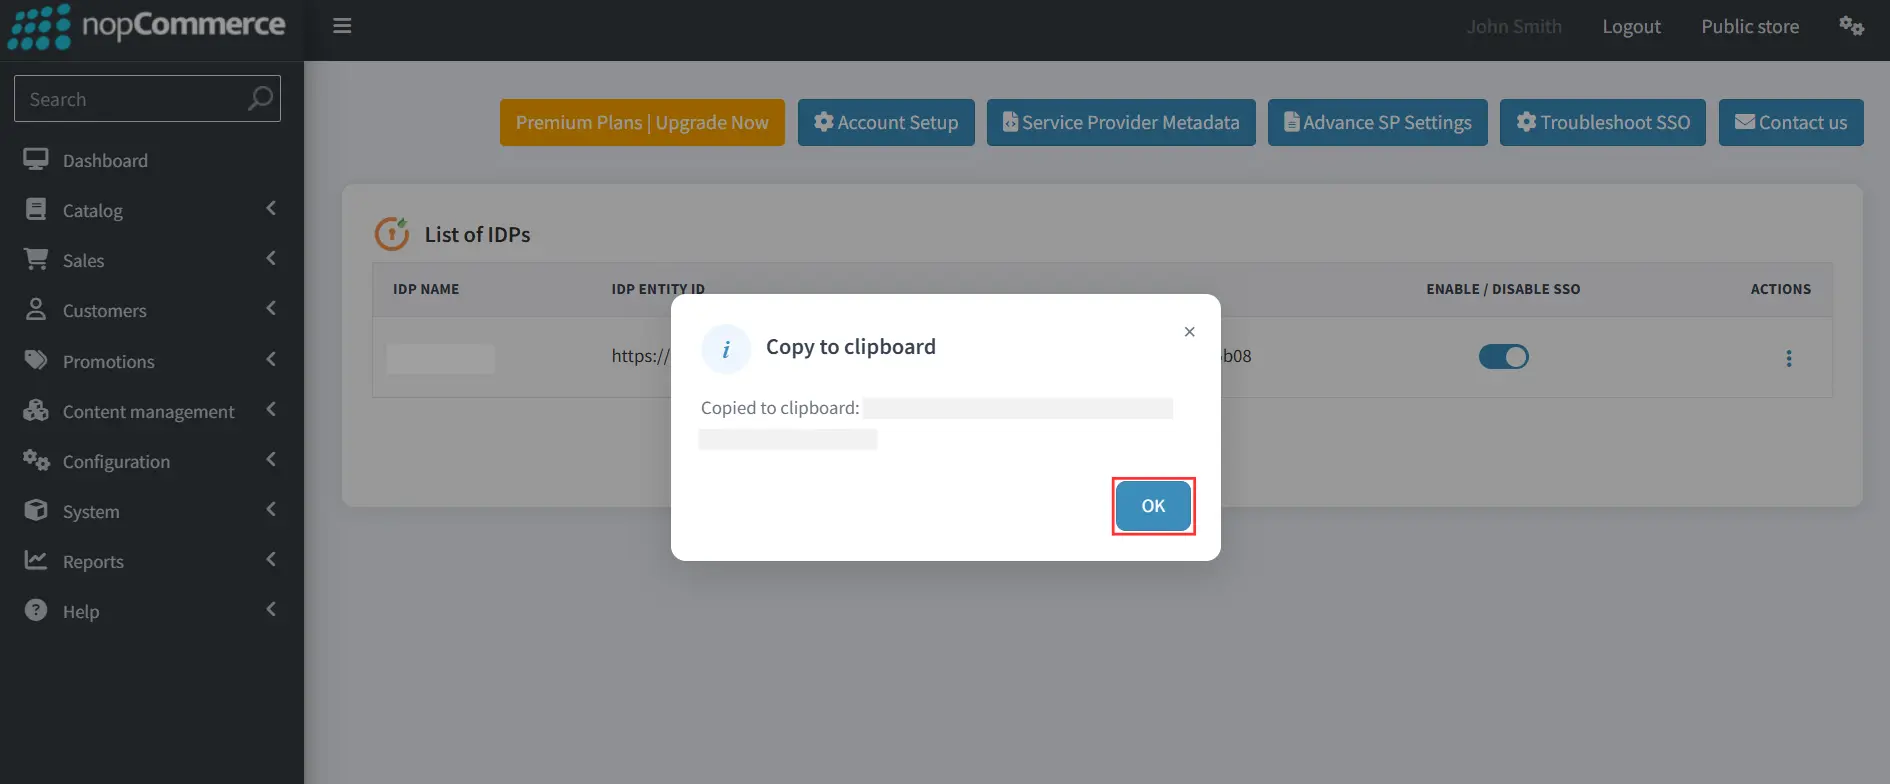
- Cliquez sur les trois points (⋮) à côté du fournisseur d'identité configuré et sélectionnez Lien SSO.
- A "Copier dans le presse-papier" Une fenêtre contextuelle apparaîtra. Cliquez OK pour copier le lien SSO dans votre presse-papiers.
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête


