Configurez une authentification unique (SSO) sécurisée pour Odoo avec AWS Cognito grâce à notre module Odoo OAuth SSO. Ce plugin permet aux utilisateurs de se connecter à Odoo via AWS Cognito en utilisant leurs identifiants AWS Cognito . L'authentification unique AWS Cognito permet ainsi aux utilisateurs de s'authentifier avec leurs identifiants AWS Cognito et d'accéder en toute sécurité à votre site Odoo. Ce guide d'installation pas à pas vous aidera à configurer AWS Cognito comme fournisseur d'identité (IdP) et Odoo comme fournisseur de services (SP) pour mettre en place l'authentification unique AWS Cognito pour Odoo. Pour en savoir plus sur les autres fonctionnalités de notre plugin Odoo OAuth SSO, cliquez ici.
Conditions préalables : téléchargement et installation
- Une installation Odoo sur votre environnement.
- Module miniOrange OAuth SSO installé pour Odoo.
Étapes pour configurer la connexion AWS Cognito Single Sign-On (SSO) à Odoo
1. Configurer Amazon Cognito en tant que fournisseur OAuth
- Tout d'abord, allez à Console Amazon et inscrivez-vous/connectez-vous à votre compte pour configurer AWS Cognito.
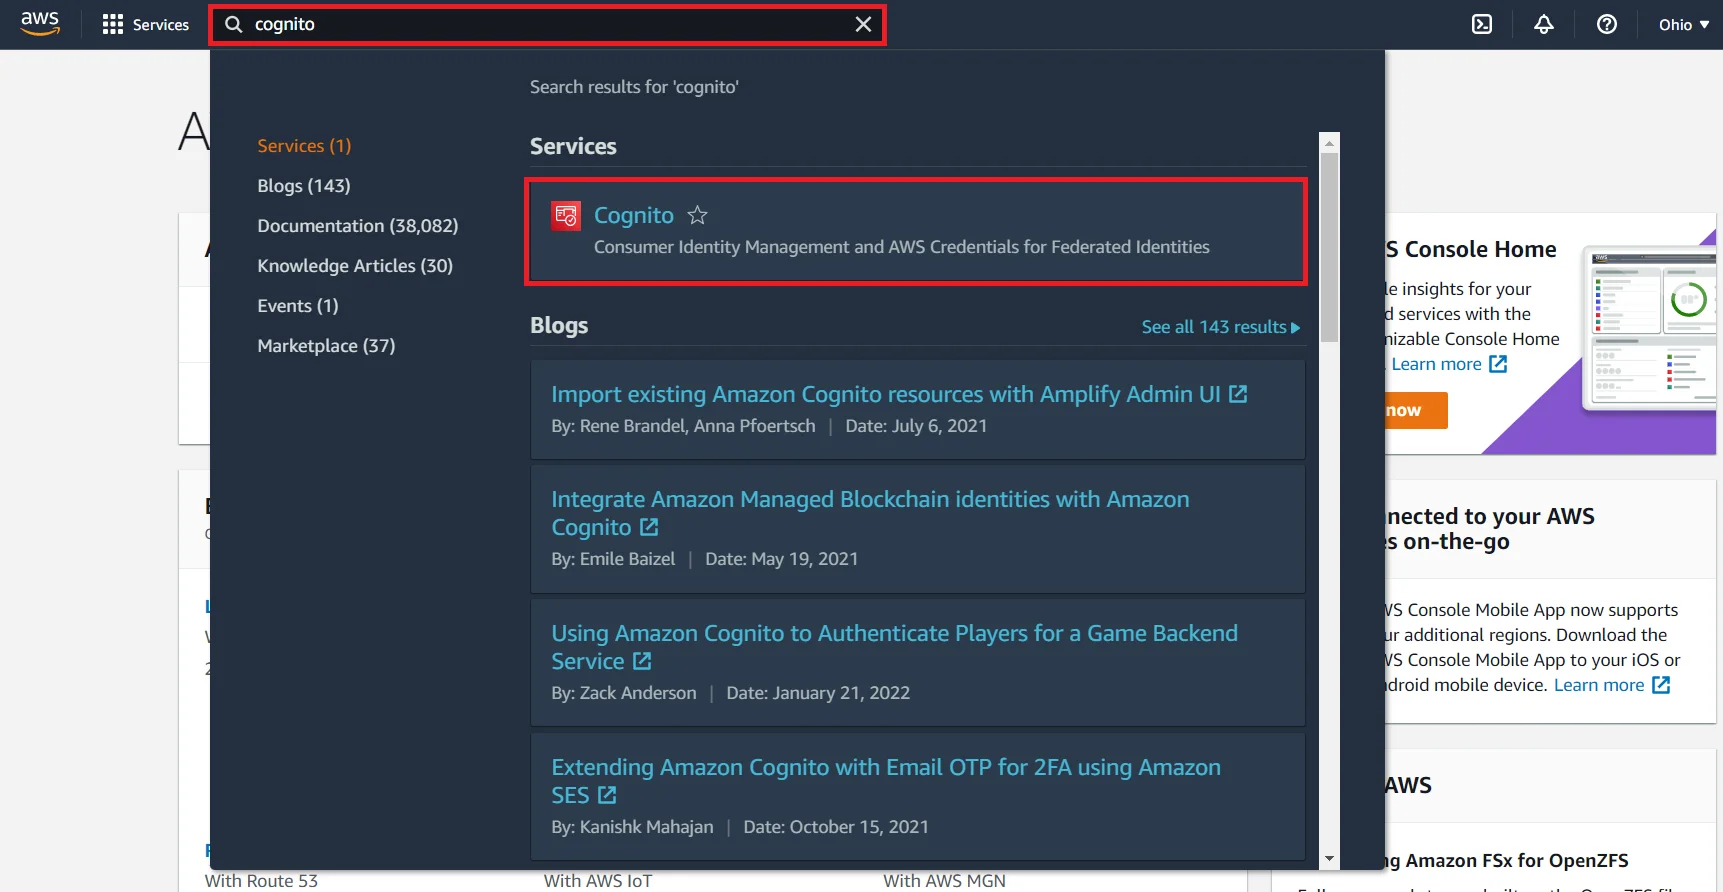
- Recherchez Cognito dans la barre de recherche des services AWS comme indiqué ci-dessous.
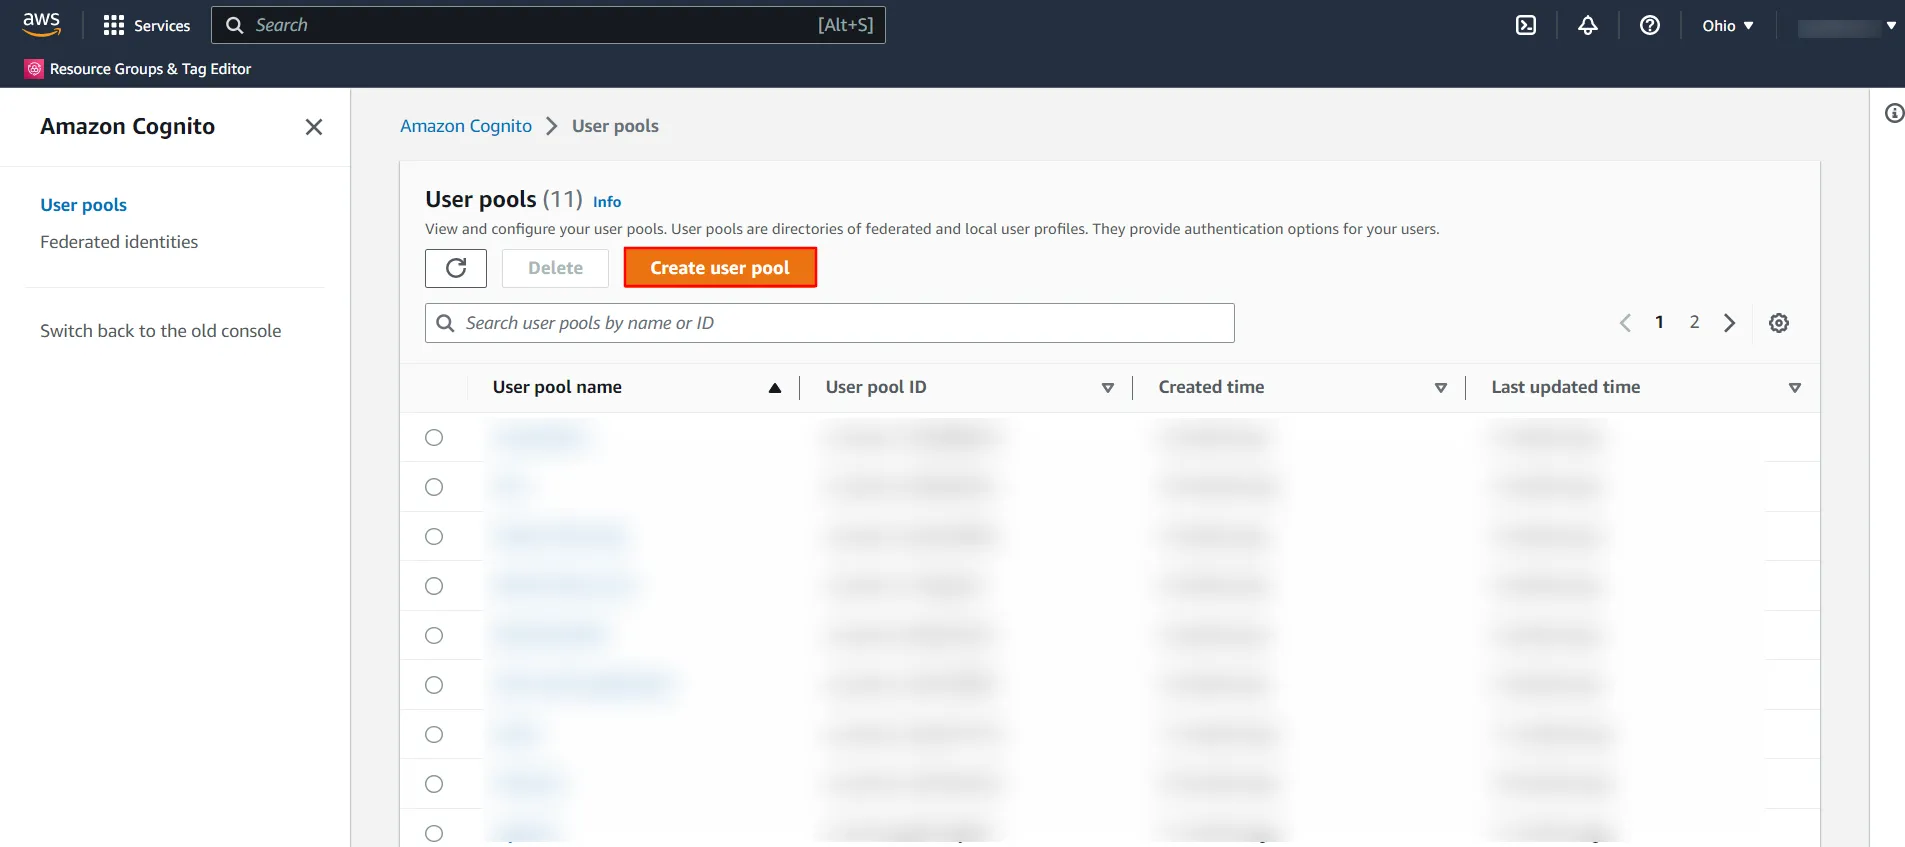
- Cliquez sur Créer un pool d'utilisateurs pour créer un nouveau pool d'utilisateurs.
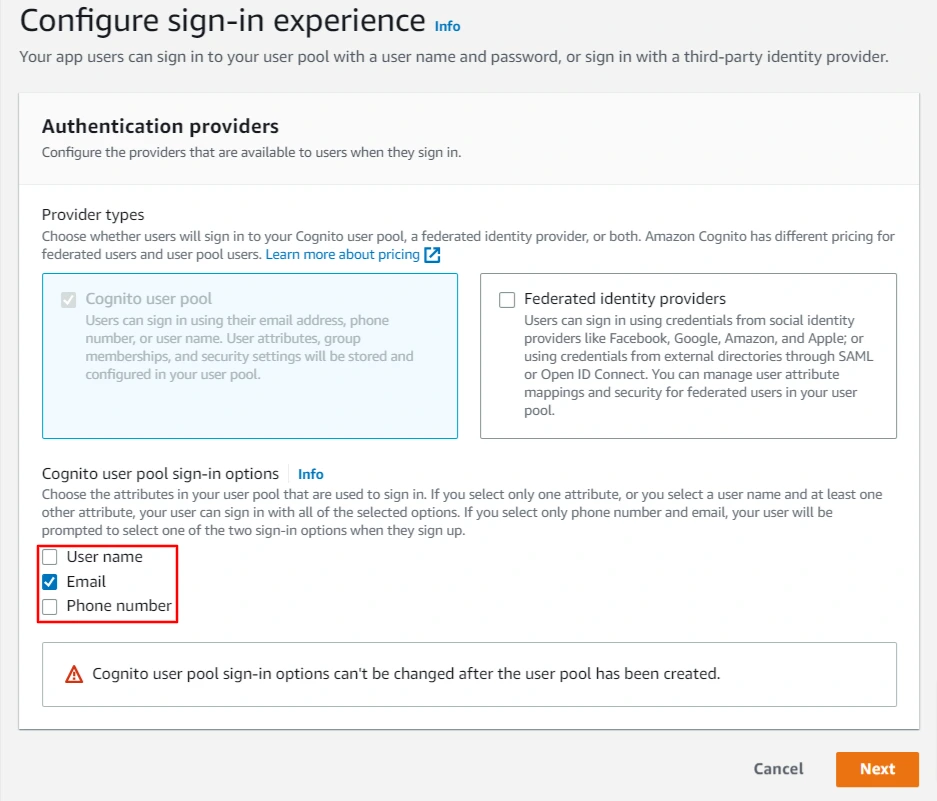
- Choisissez les attributs de votre pool d'utilisateurs à utiliser pendant le Connectez-vous processus.
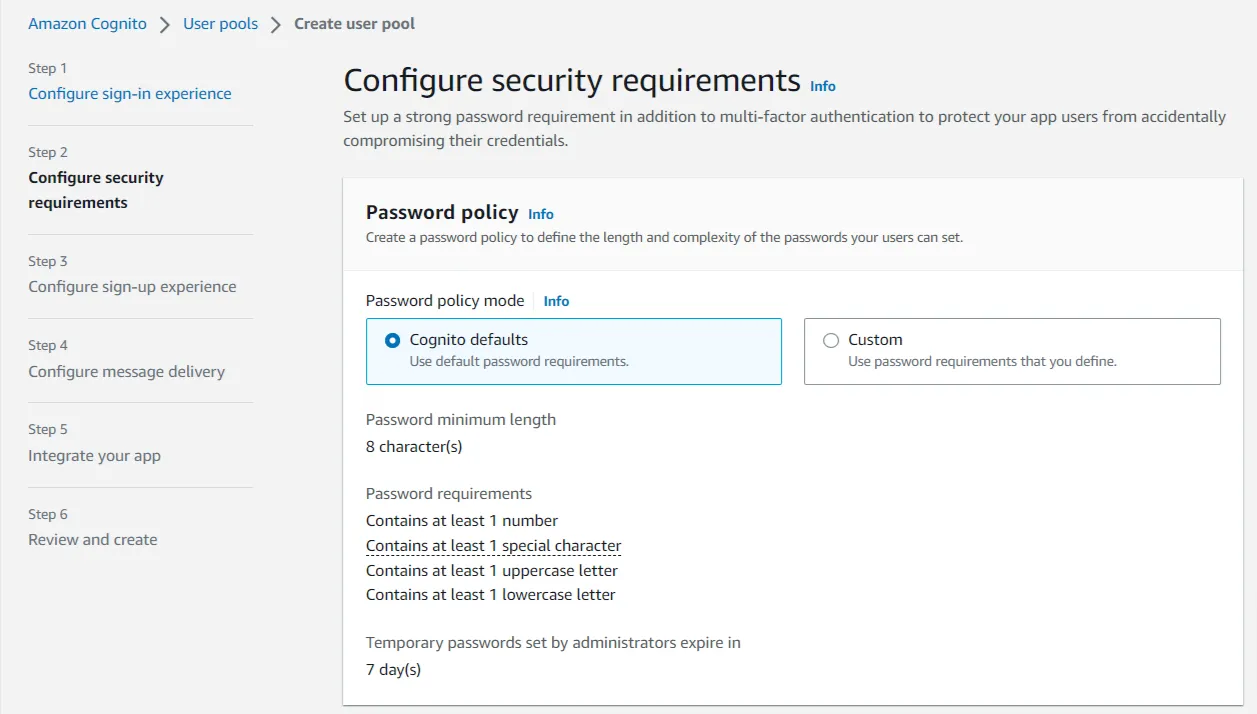
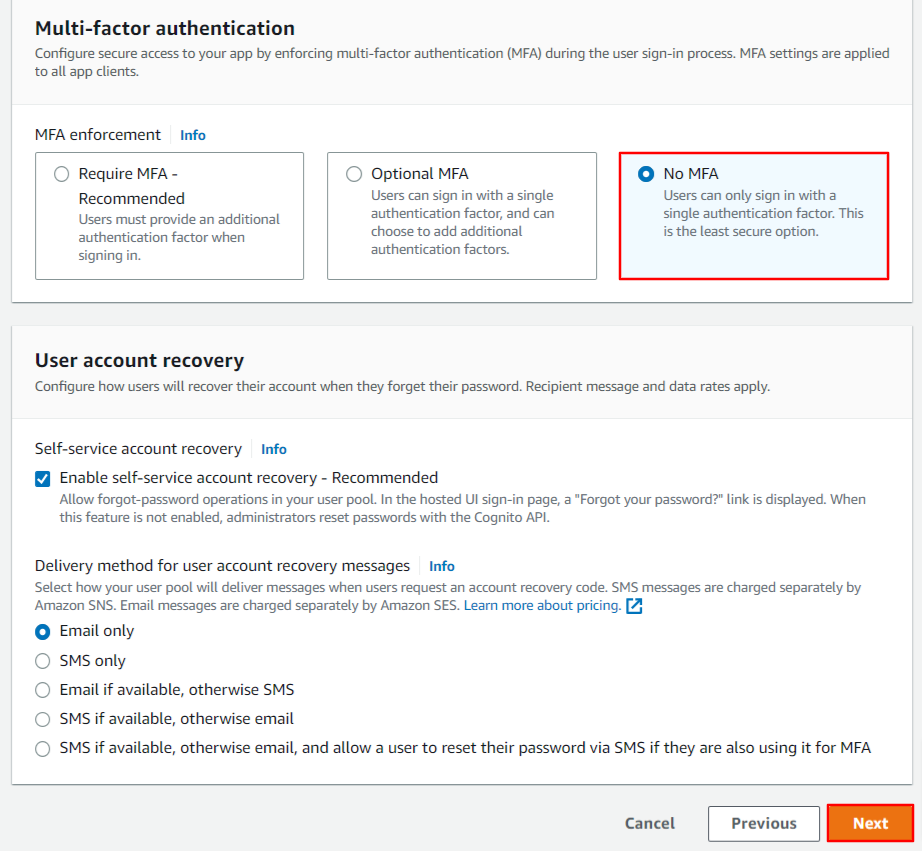
- Configurez un mot de passe fort pour configurer vos exigences de sécurité. Continuez avec l'option « Pas de MFA » si vous souhaitez que les utilisateurs se connectent uniquement avec un seul facteur d'authentification. Si vous souhaitez activer MFA (Authentification multifacteur), cela nécessitera des messages SMS facturés séparément par Amazon SNS. En savoir plus à ce sujet ici. Cliquez sur Suivant.
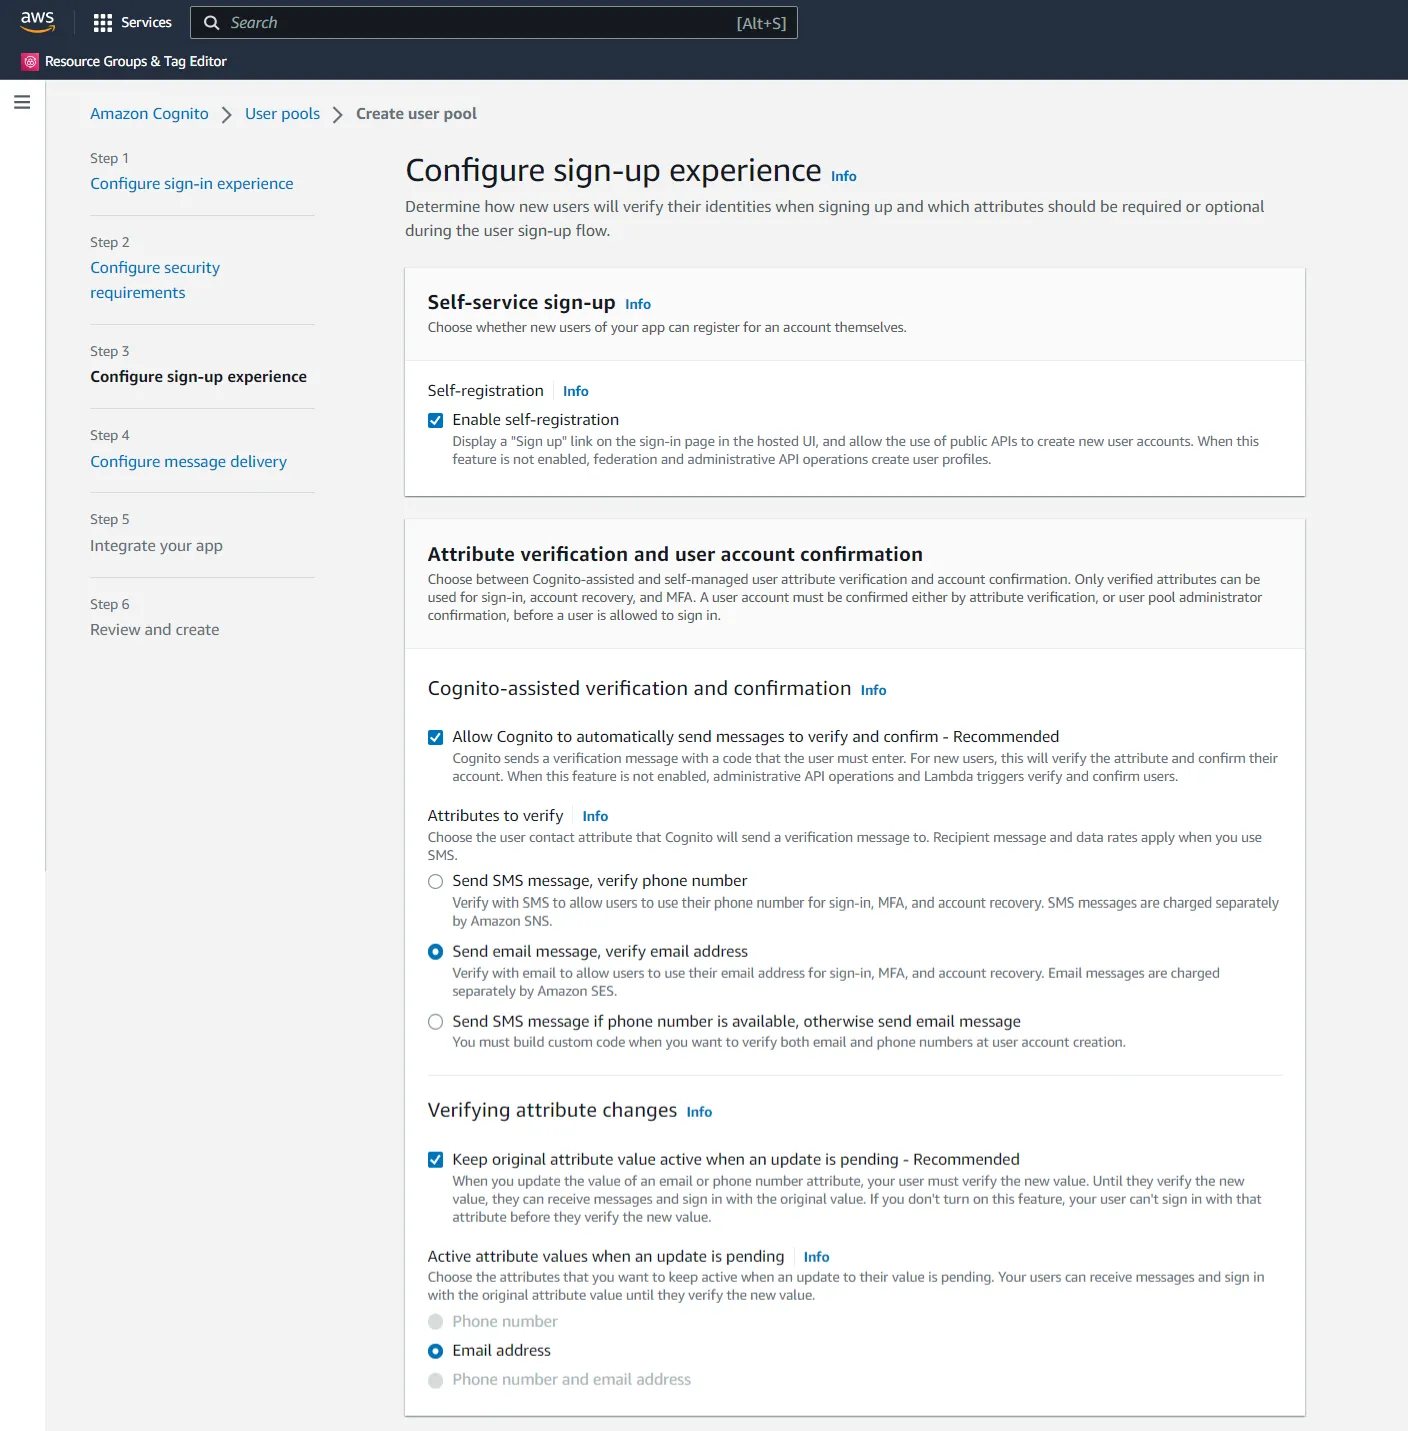
- Configurez les attributs qui seraient requis lors du processus d'inscription des utilisateurs.
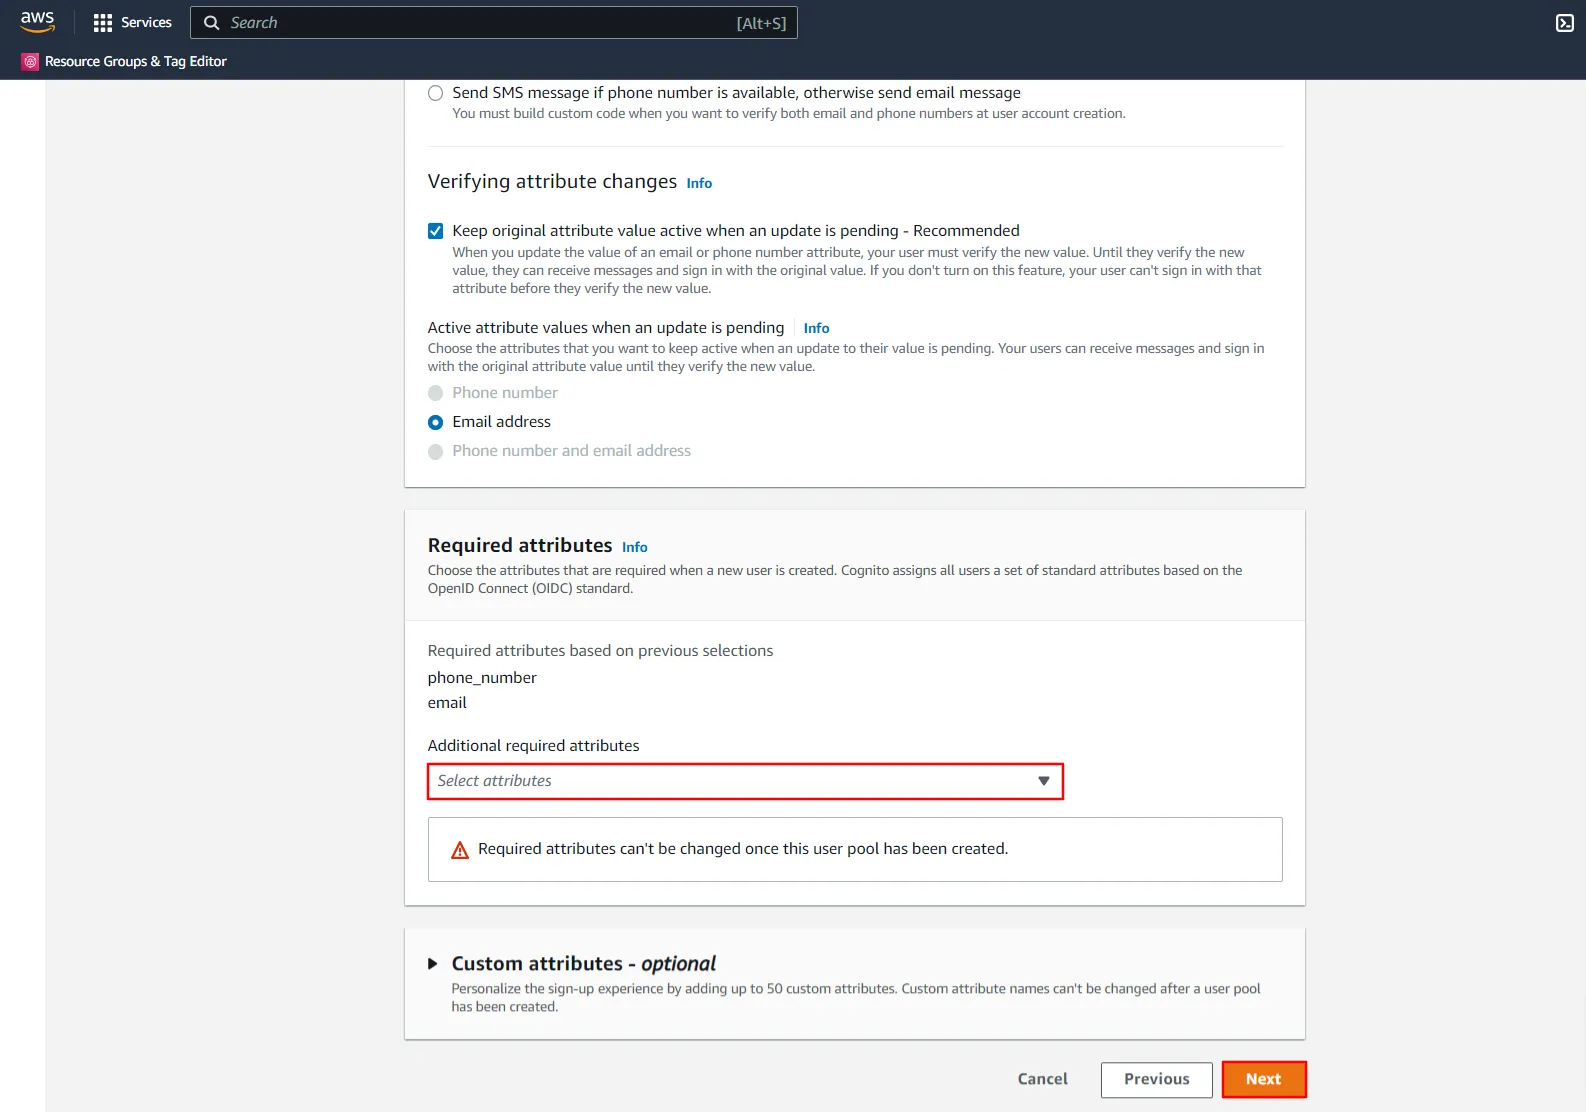
- Choisissez des attributs supplémentaires si vous le souhaitez et cliquez sur Suivant.
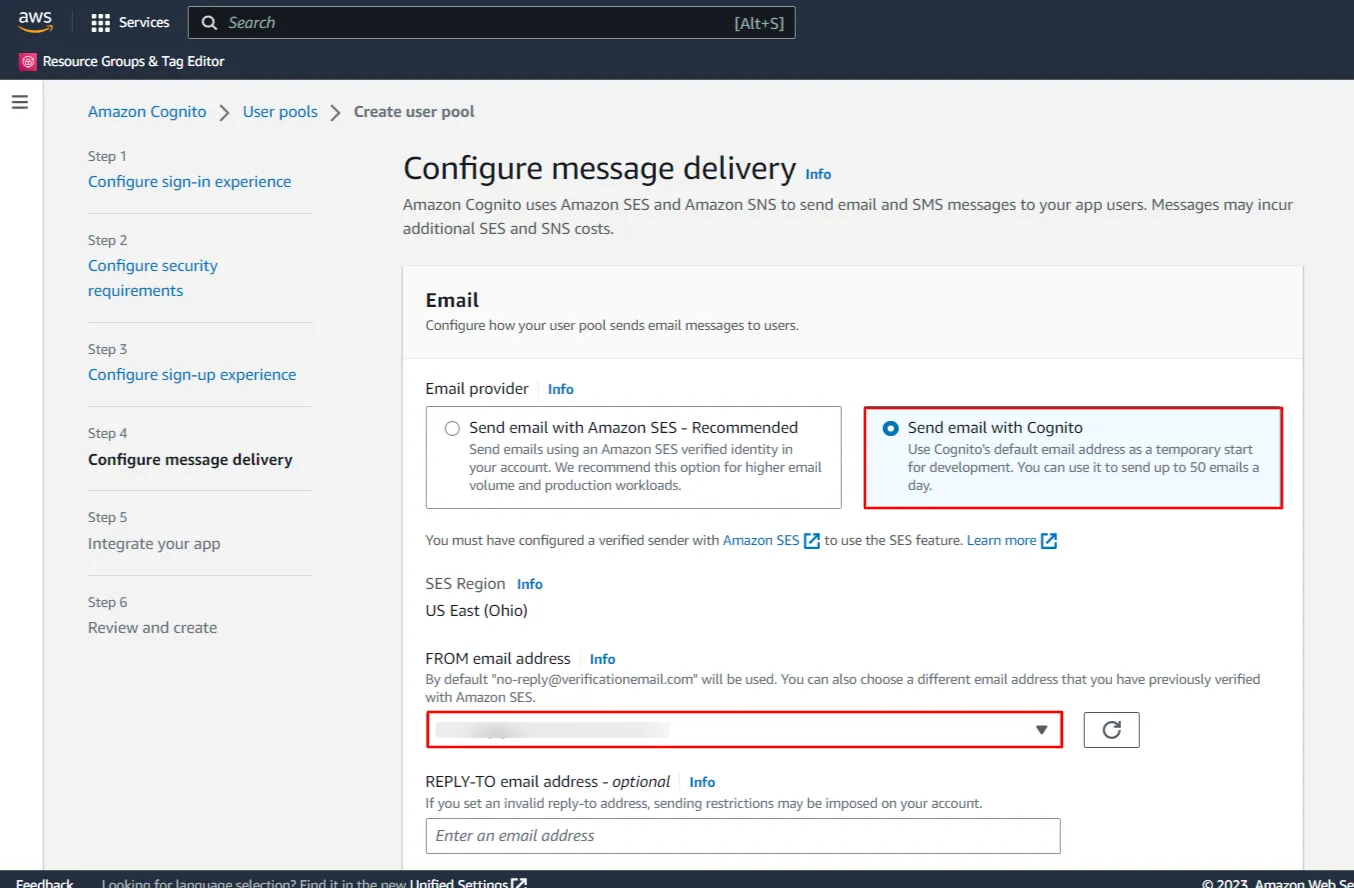
- Configurez la façon dont votre groupe d'utilisateurs envoie en nous envoyant un mail messages aux utilisateurs.
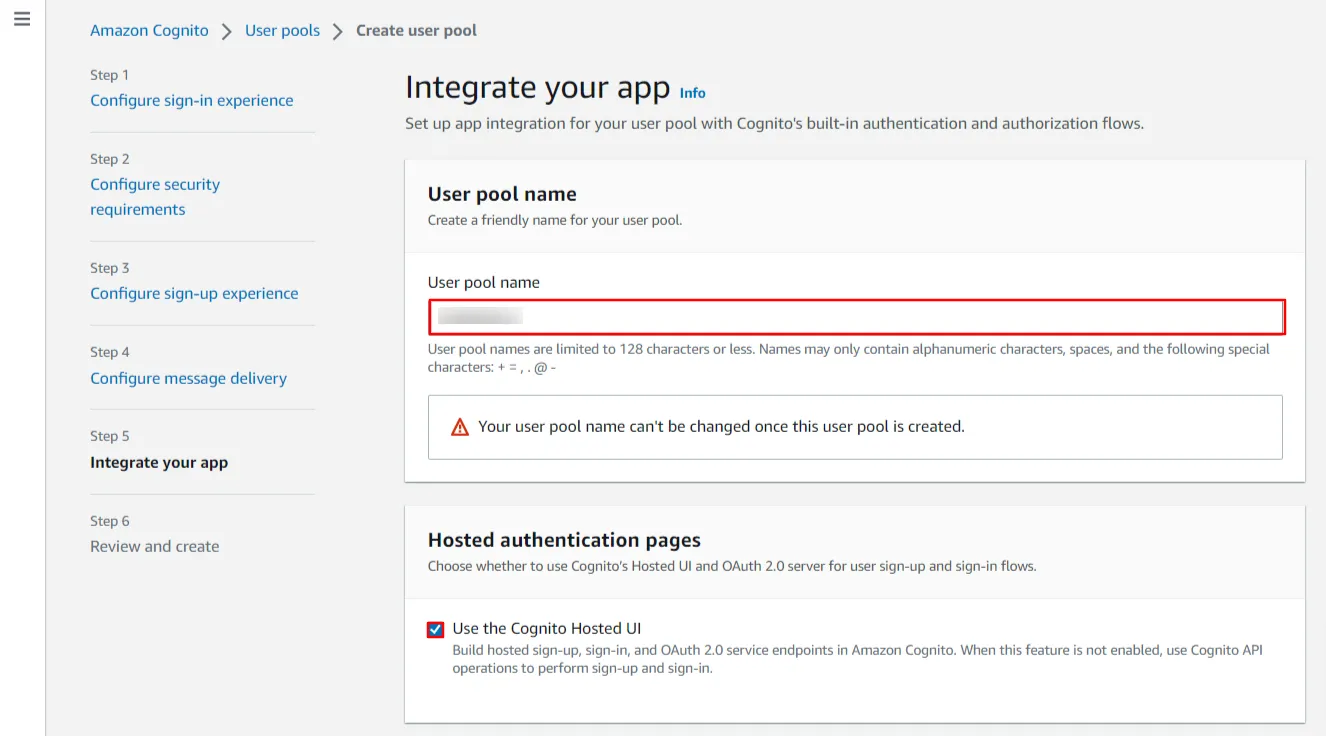
- Entrez un nom pour votre groupe d'utilisateurs. Également sous les pages d'authentification hébergées, cochez « Utiliser l'interface utilisateur hébergée par Cognito ».
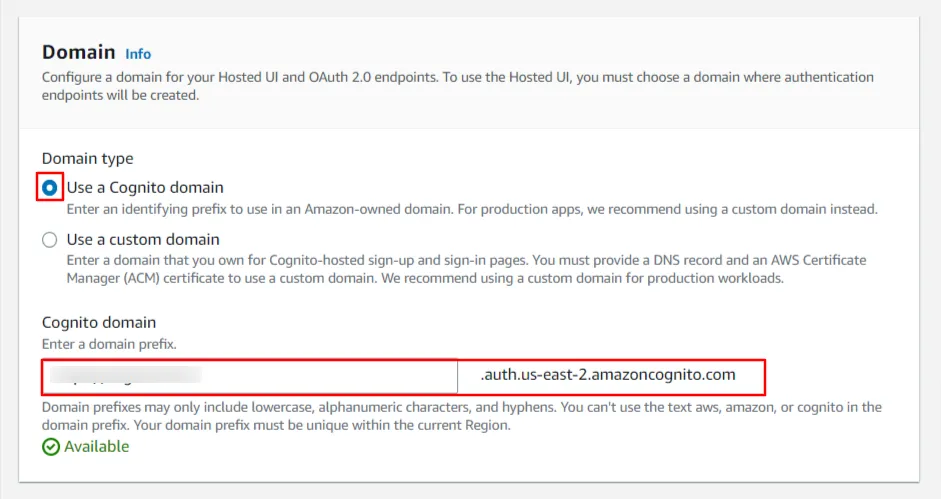
- Maintenant, dans la section Domaine, choisissez le type de domaine comme "Utiliser un domaine Cognito". Saisissez un nom de domaine pour votre application Cognito.
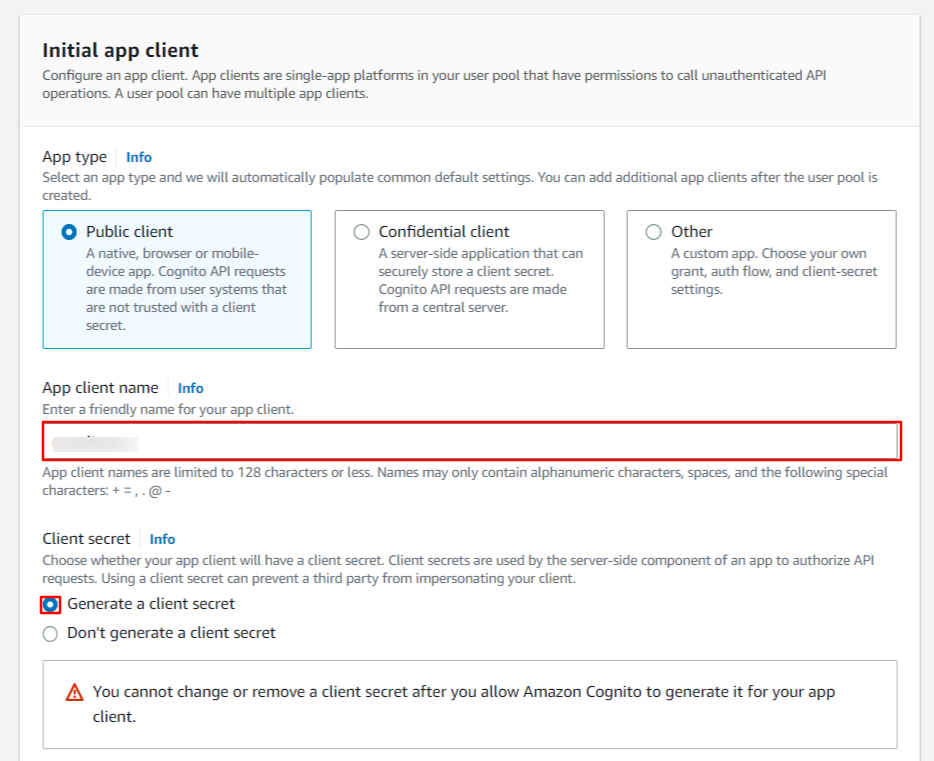
- Dans la section Client d'application initial, saisissez un nom pour votre application cliente et vérifier « Générer » un secret client.
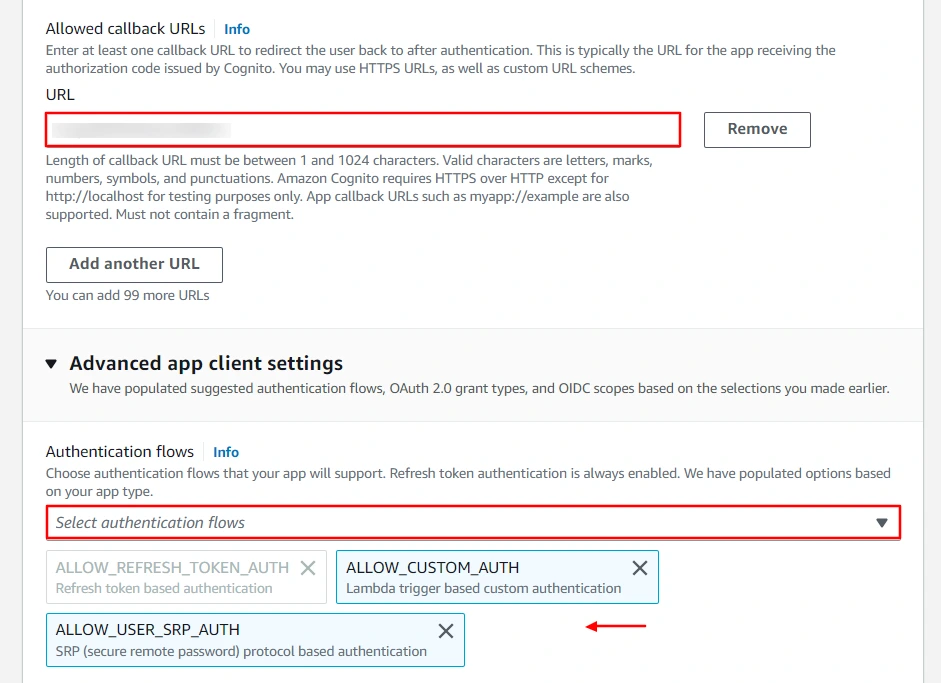
- Entrez maintenant votre URL de rappel/redirection que vous obtiendrez de votre plugin miniOrange présent côté client et collez-le sous le champ de texte URL de rappel autorisées. Reportez-vous également à l'image suivante pour choisir les flux d'authentification pour votre application.
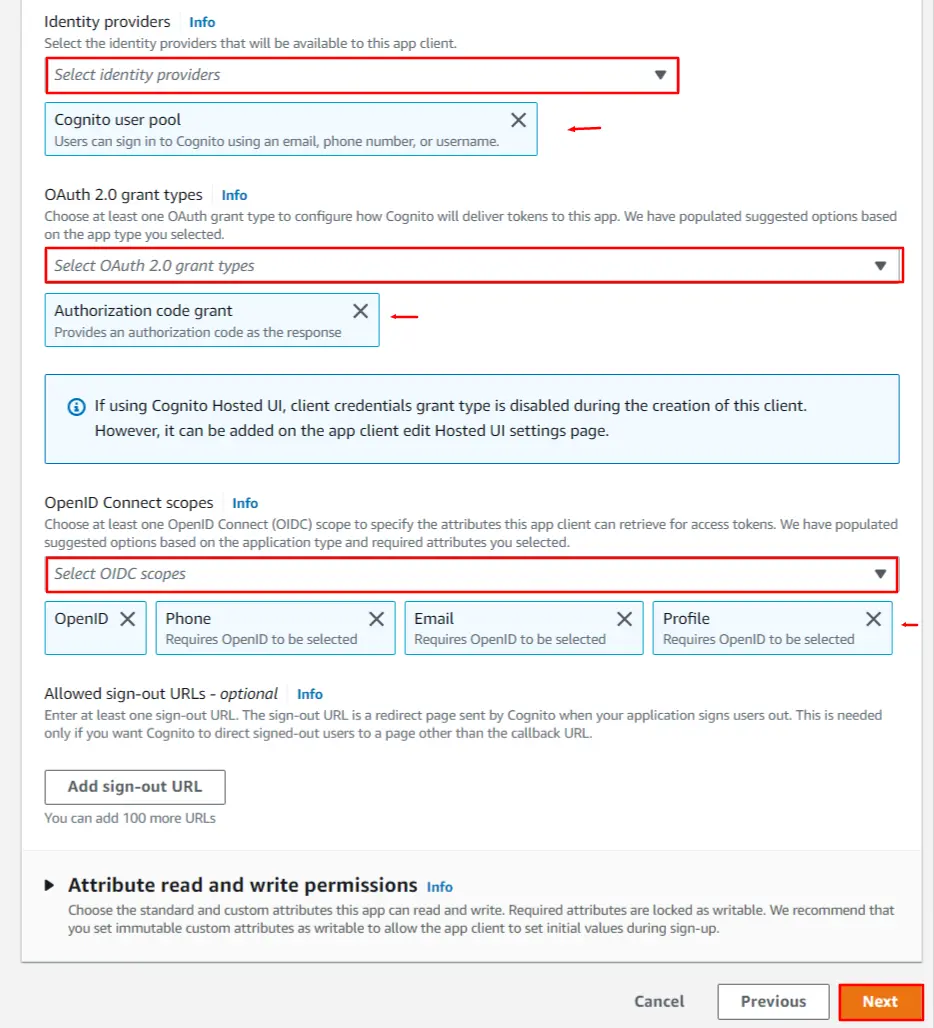
- Maintenant, sous Paramètres avancés du client de l’application. Sélectionner Fournisseur d'identité en tant que pool d'utilisateurs Cognito et sélectionnez l'octroi de code d'autorisation sous les types d'octroi OAuth 2.0 et cochez également les cases openid, email et profile dans la section Portées OpenID Connect (veuillez vous référer à l'image ci-dessous). Clique sur le Suivant bouton pour enregistrer vos configurations.
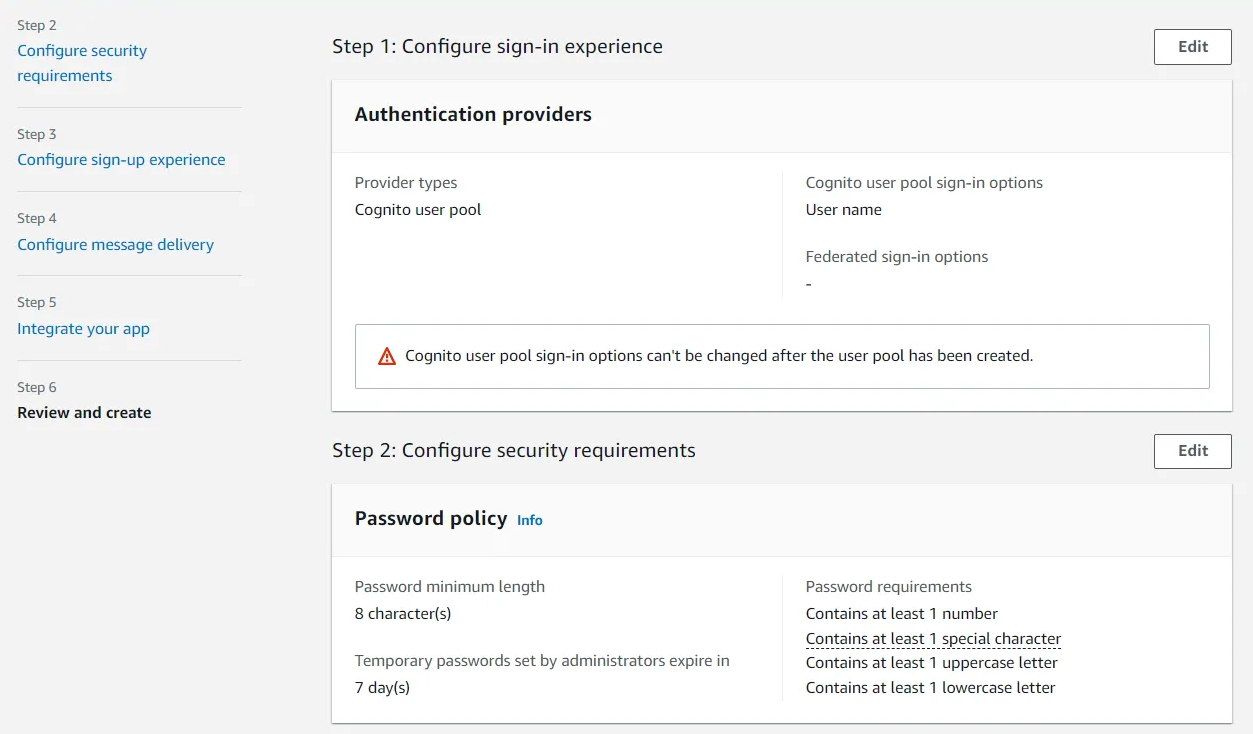
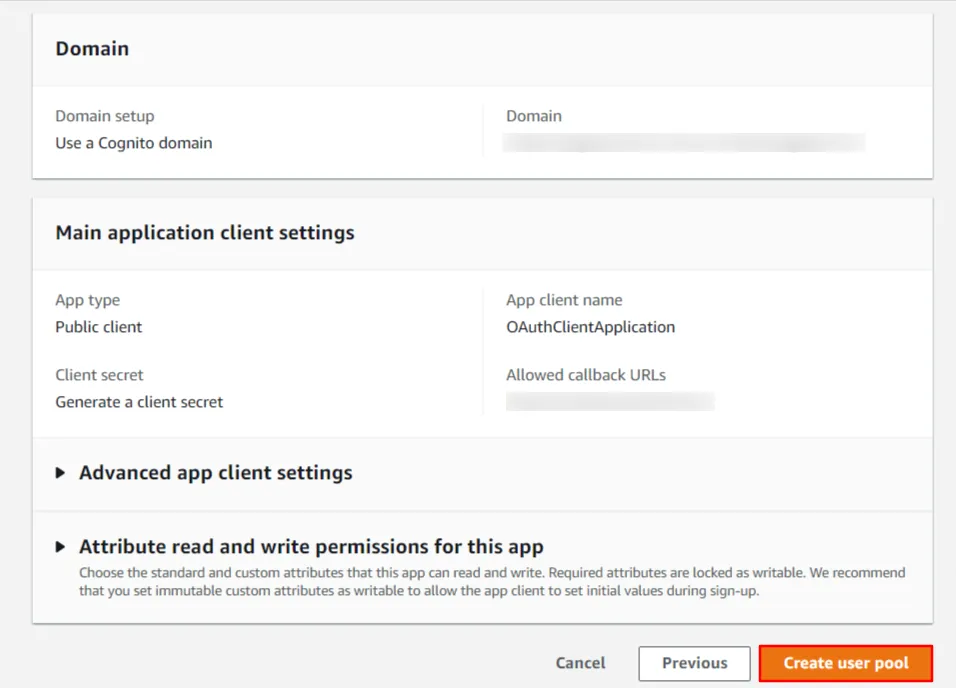
- Maintenant, passez en revue votre sélection d’exigences. Cliquez sur Créer un groupe d'utilisateurs pour confirmer la sélection et créer un pool d'utilisateurs.
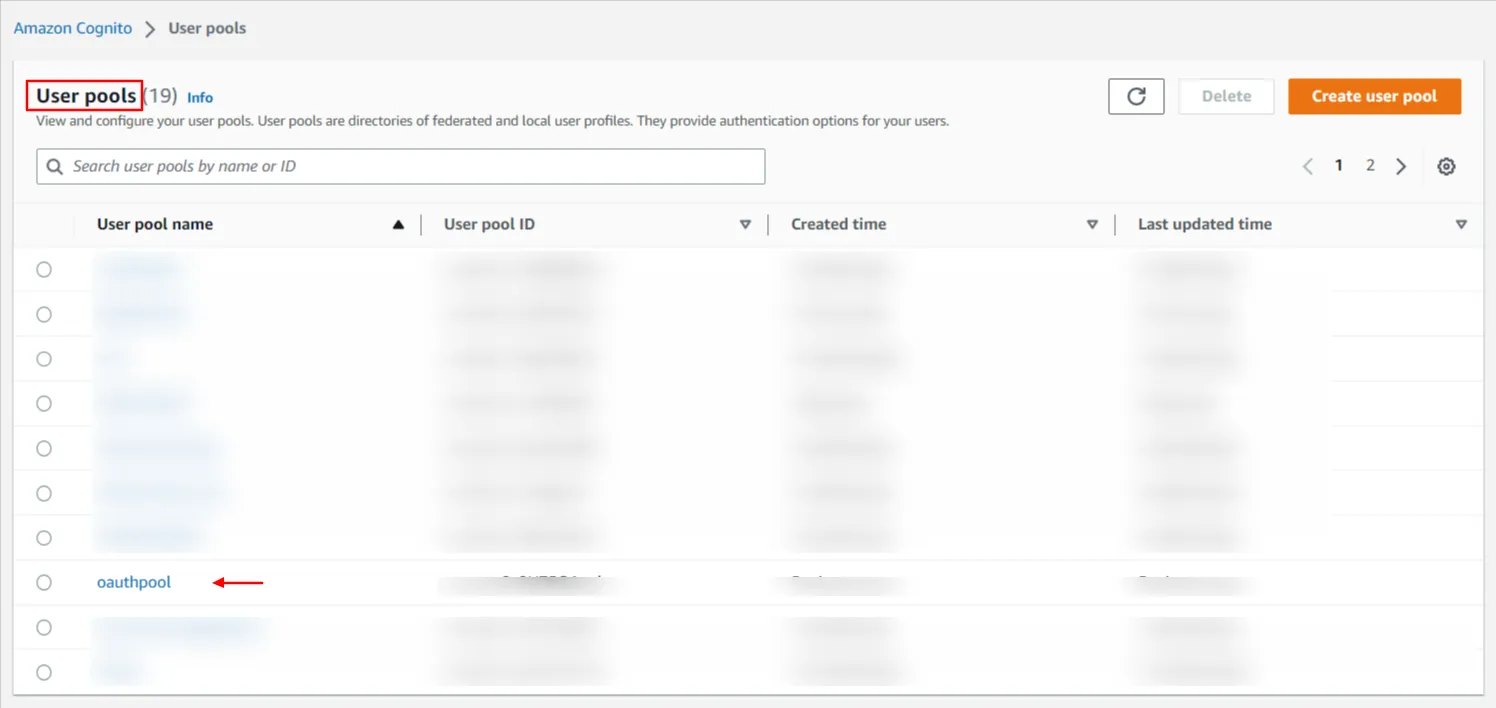
- Après avoir créé avec succès votre pool d'utilisateurs, sélectionnez le nom de votre pool dans la liste des pools pour commencer la création d'utilisateurs.
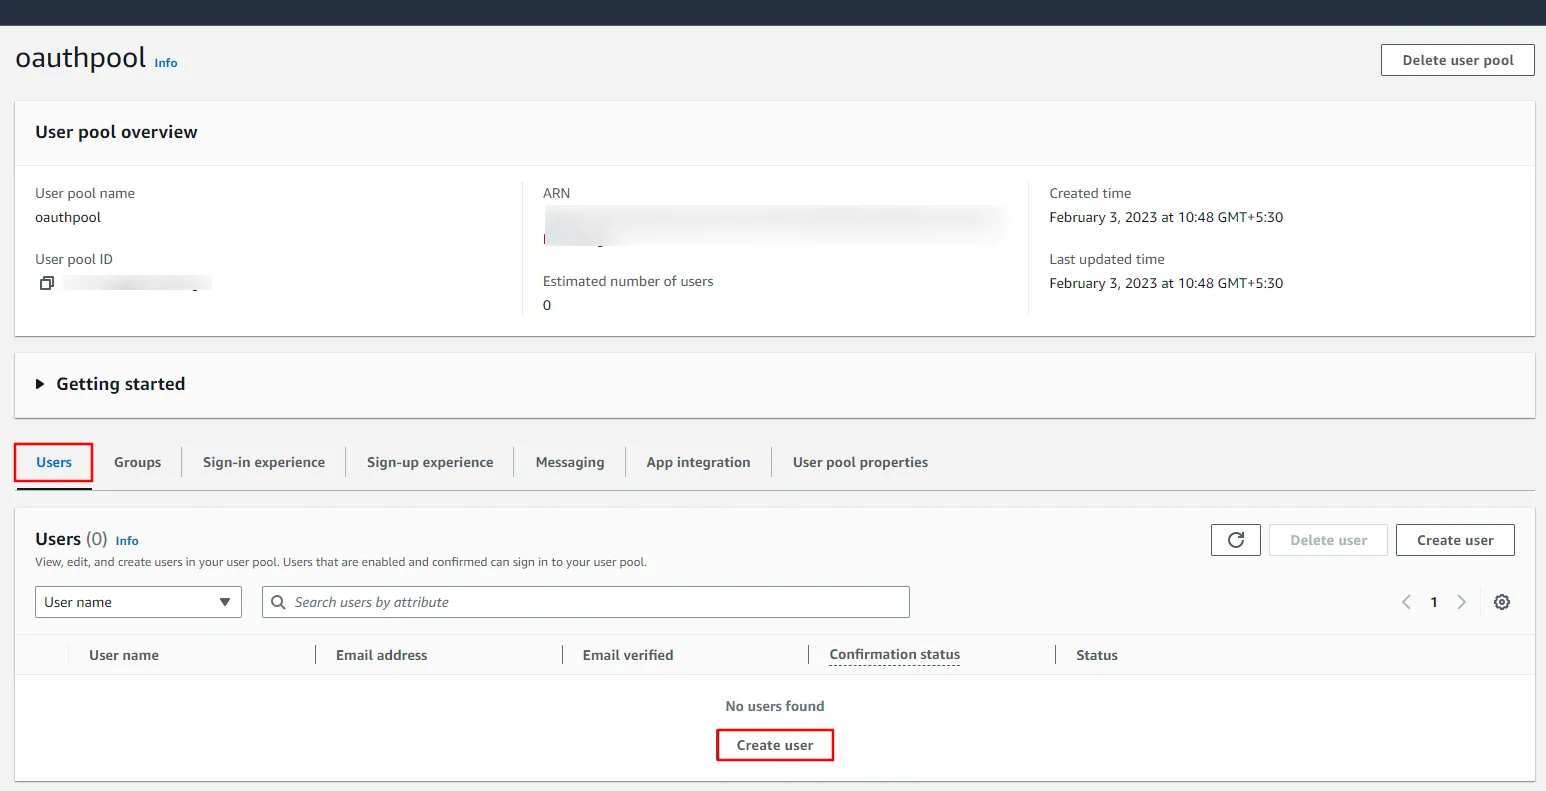
- Rendez-vous dans la section Utilisateurs onglet, et cliquez Créer un utilisateur.
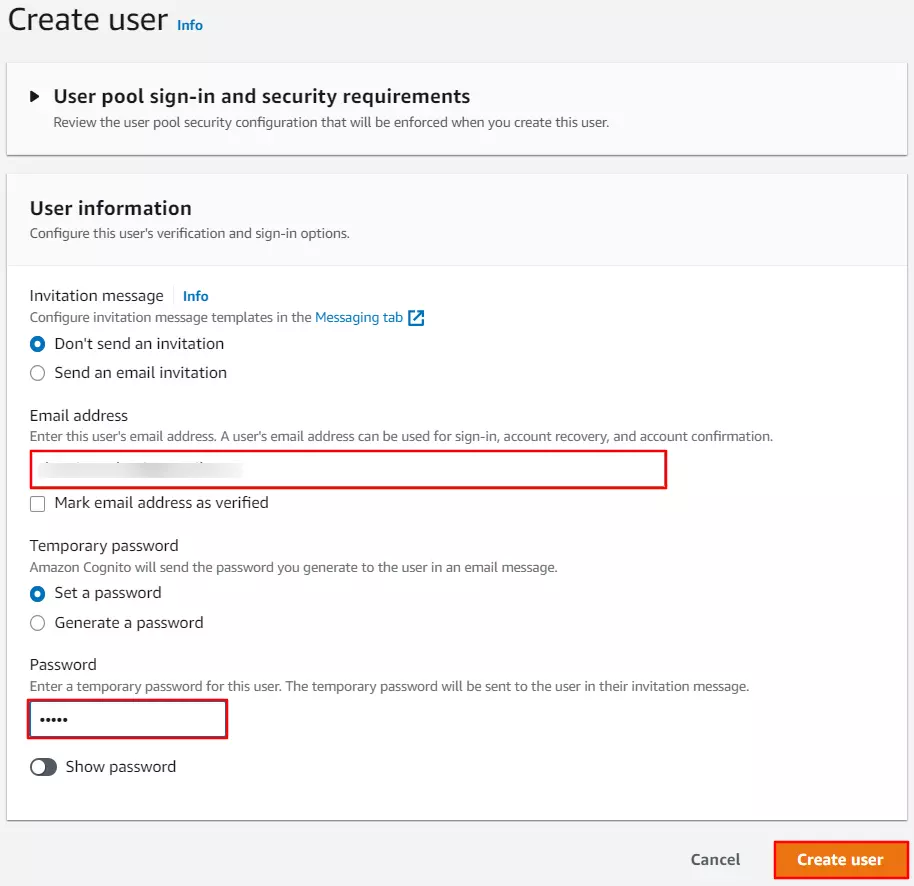
- Entrez des détails tels que le nom d'utilisateur, l'adresse e-mail et le mot de passe. Cliquez sur Créer un utilisateur pour enregistrer les détails.
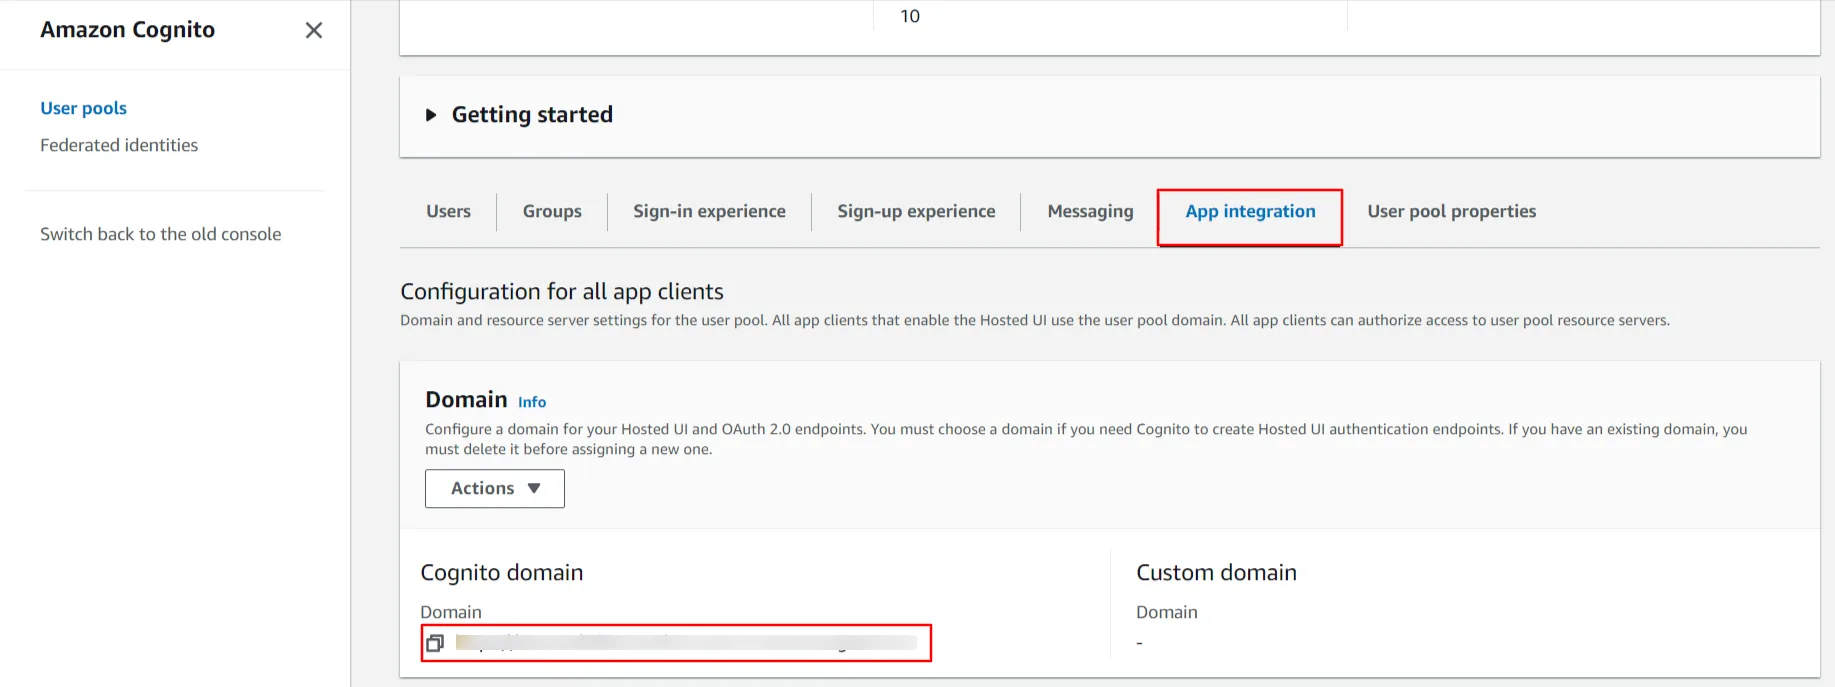
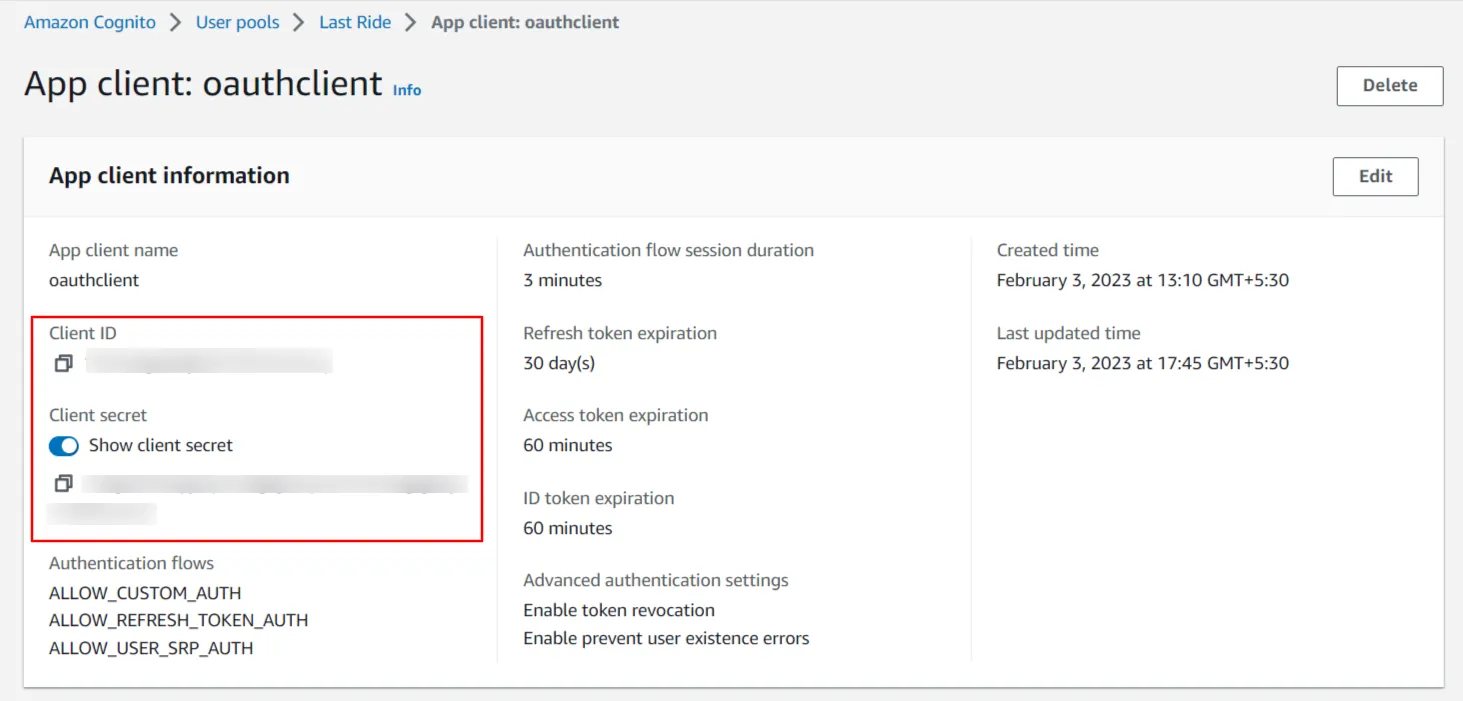
- Après la création réussie de l'utilisateur, vous aurez besoin d'une copie du domaine Cognito, de l'ID client et du secret client. Accédez à la section « Intégration d'applications » et copiez le nom de domaine complet {votre nom de domaine}.auth.{nom de la région}.amazoncognito.com. Cela doit être saisi dans le champ des points de terminaison sous le plugin miniOrange OAuth Single Sign-On (SSO).
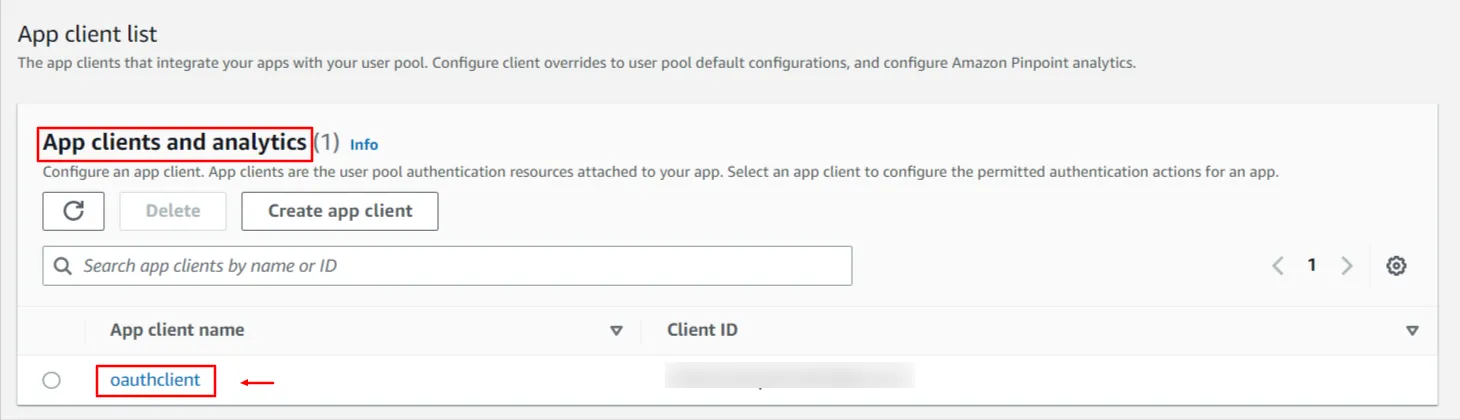
- Pour obtenir l'ID client et le secret client, restez sur le même « Intégration d'applications » onglet et faites défiler jusqu'à « Clients d'application et analyses » section. Cliquez sur le nom de votre client d'application pour voir l'ID client et le secret client.
- Vous avez configuré avec succès AWS Cognito en tant que fournisseur OAuth pour réaliser Authentification unique AWS Cognito (SSO) avec Odoo pour l'authentification des utilisateurs.
2. Configurez l'application Odoo en tant que client OAuth
- Accédez à la page d'accueil d'Odoo et cliquez sur le menu .

- Cliquez sur miniOrange OAuth 2.0.

- Cliquez sur Créer pour configurer votre fournisseur d'identité (IDP).

- Vous verrez l'écran suivant.

- Dans Configuration générale, renseignez le nom du fournisseur d'identité (par exemple, AWS Cognito). Vous devrez également remplir les champs suivants que vous obtiendrez de votre IdP.
|
Identité du client:
|
tel que fourni par AWS Cognito |
|
Secret du client:
|
tel que fourni par AWS Cognito |
|
Portée:
|
ouvert |
|
Autoriser le point de terminaison :
|
https://<cognito-app-domain>/oauth2/authorize |
|
Point de terminaison du jeton d’accès :
|
https://<cognito-app-domain>/oauth2/token |
|
Obtenir le point de terminaison des informations utilisateur :
|
https://<cognito-app-domain>/oauth2/userinfo |
- Dans la section Mappage d'attributs, vous pouvez mapper les attributs de votre IdP aux utilisateurs du système Odoo ERP, comme vous le souhaitez. Dans la section Mappage, vous pouvez mapper les groupes d'IdP à votre système Odoo. Après avoir rempli les champs obligatoires, vous pouvez cliquer sur le bouton Enregistrer.

- Nous avons terminé la configuration du SSO en utilisant miniOrange OAuth SSO module pour Odoo.
3. Testez la configuration en suivant les étapes
- Aller sur Odoo Page de connexion. Vous verrez un supplémentaire bouton du même nom que celui configuré dans le module.

- Cliquez sur le bouton et vous serez dirigé vers votre page de connexion IdP. Entrez vos informations d'identification IdP et cliquez sur Se connecter. Après une authentification réussie, vous serez connecté Odoo.

Dans ce guide, vous avez configuré avec succès le module SSO OAuth miniOrange pour Odoo afin de permettre la connexion via les identifiants AWS Cognito . Vos utilisateurs peuvent désormais se connecter à Odoo à l'aide de vos identifiants Cognito IdP.
Besoin d'aide?
Envoyez-nous un e-mail à odoosupport@xecurify.com pour obtenir rapidement des conseils (par e-mail ou en réunion) sur vos besoins et notre équipe vous aidera à sélectionner la solution/le forfait le mieux adapté à vos exigences.



