
Authentification unique (SSO) DNN OAuth utilisant Keycloak comme fournisseur OAuth
Marché
Le fournisseur d' authentification unique (SSO) OAuth de DNN permet d'activer l' authentification unique OAuth pour votre site DotNetNuke . Grâce à l'authentification unique, un seul mot de passe suffit pour accéder à votre site et à vos services DotNetNuke . Notre fournisseur d'authentification est compatible avec tous les fournisseurs d'identité conformes à OAuth . Ce guide vous explique étape par étape comment configurer l'authentification unique (SSO) entre DNN et Keyclock, Keyclock étant utilisé comme fournisseur OAuth.



Pré-requis : Téléchargement Et Installation
1. Téléchargez le fournisseur d'authentification unique DNN OAuth via le lien ci-dessus.
2. Téléchargez le package d'installation dnn-oauth-single-sign-on_xxx_Install en allant dans Paramètres > Extension > Installer l'extension.
3. Dans l' onglet Extensions installées, sélectionnez Systèmes d'authentification. Vous y trouverez le fournisseur d'authentification OAuth miniOrange DNN.

4. Cliquez simplement sur l’icône en forme de crayon comme mentionné dans l’image ci-dessous pour configurer le fournisseur d’authentification DNN OAuth.

5. Accédez maintenant à l'onglet Paramètres du site. Vous y trouverez le tableau de bord du fournisseur d'authentification OAuth DNN.

6. Vous avez terminé l’installation du fournisseur d’authentification sur votre site DNN.
Étapes pour configurer l'authentification unique DNN (SSO) à l'aide de Keyclock comme IDP
1. Configurer le fournisseur d'authentification pour configurer l'authentification unique (SSO) OAuth
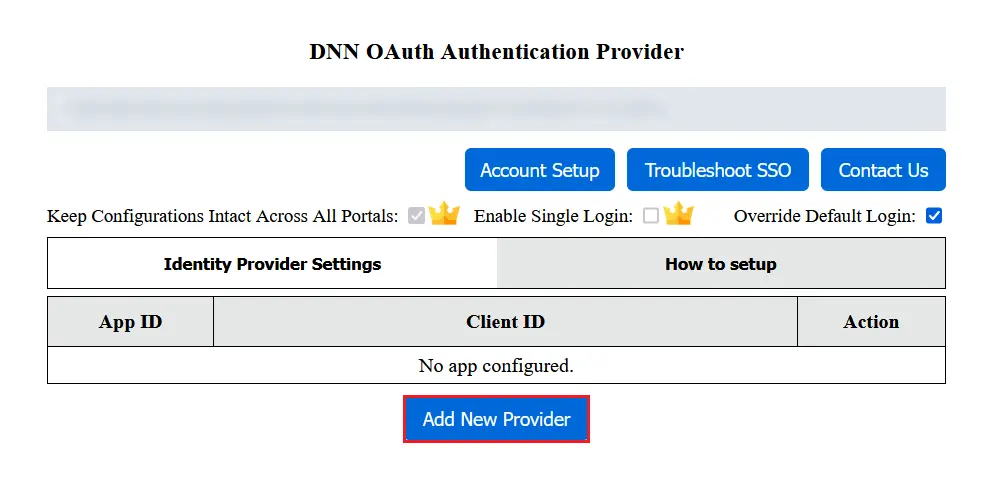
- Pour configurer l'application dans le fournisseur d'authentification, cliquez sur le bouton Ajouter un nouveau fournisseur dans l'onglet Paramètres du fournisseur d'identité.
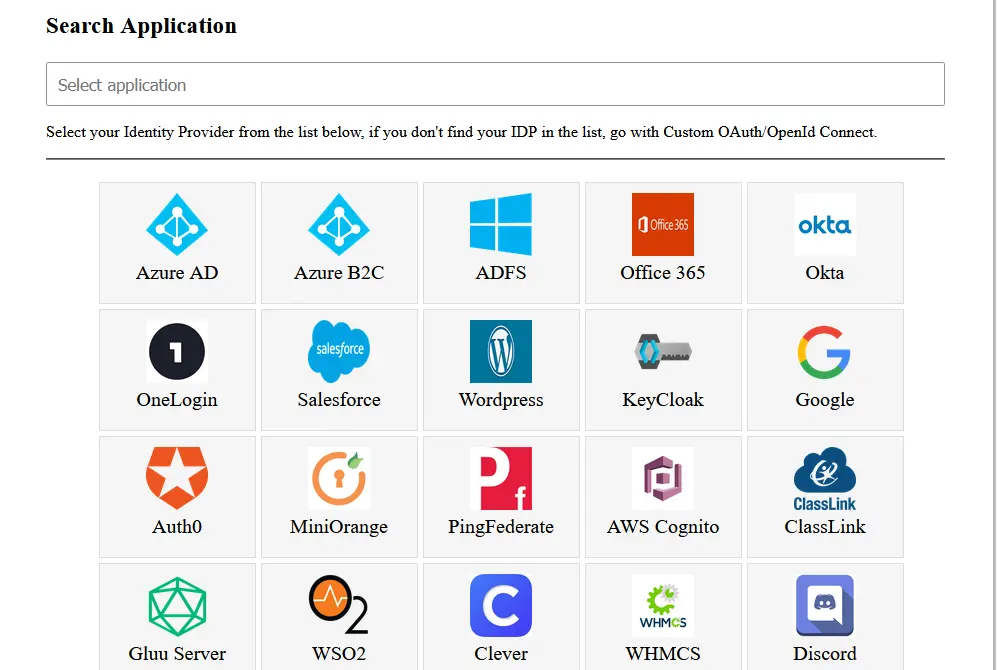
- Sélectionner Keyclock comme fournisseur d'identité dans la liste. Vous pouvez également rechercher votre fournisseur d'identité à l'aide du champ de recherche.
2. Configurez Keycloak en tant que fournisseur OAuth
- Tout d'abord, Télécharger Keycloak et l'installer.
- Démarrez le serveur Keycloak en fonction de votre version de Keycloak. (Voir le tableau ci-dessous)
| Pour la version Keycloak 16 et inférieure |
Accédez au répertoire racine de keycloak bin standalone.sh |
| Pour la version Keycloak 17 et supérieure |
Accédez au répertoire racine de keycloak coffre kc.bat et exécutez les commandes ci-dessous.
|
Suivez les étapes suivantes pour configurer Keycloak en tant qu'IdP pour réaliser DNN OAuth Keycloak SSO
Sélectionnez la version Keycloak :
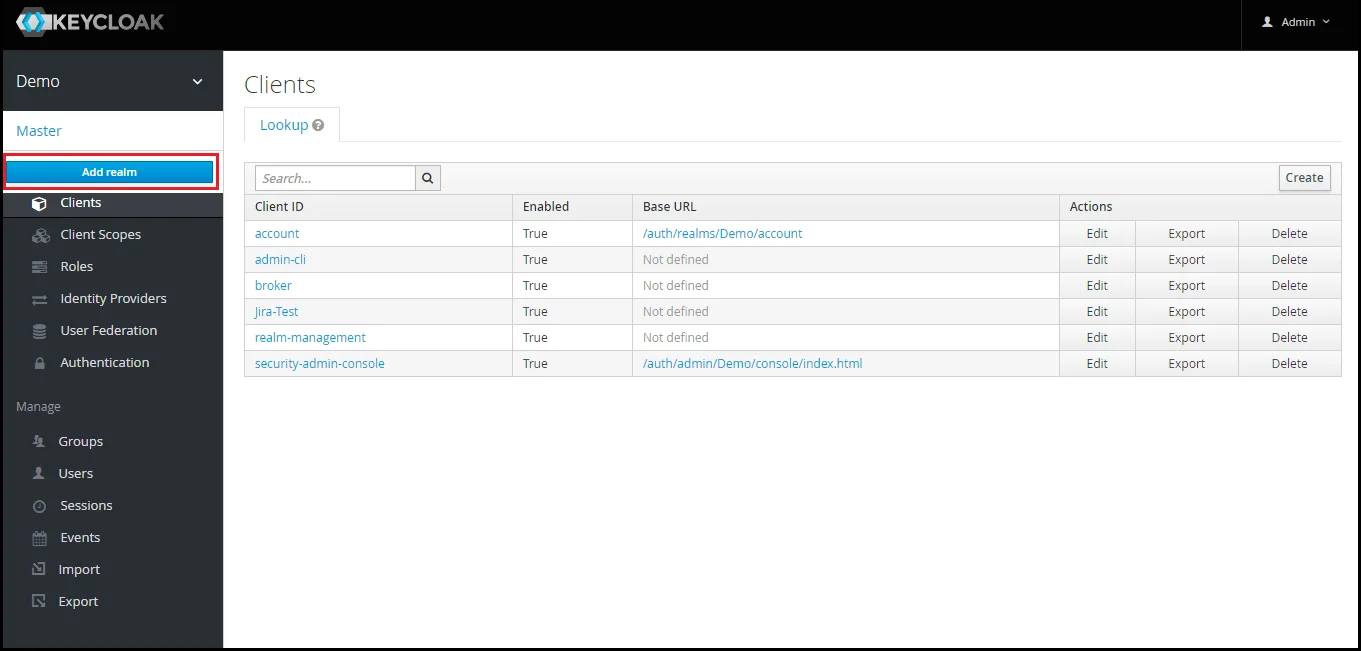
- Ajouter un royaume : Connectez-vous maintenant à la console d'administration de Keycloak et accédez au royaume souhaité. Vous pouvez ajouter un nouveau royaume en sélectionnant Ajouter un royaume option.
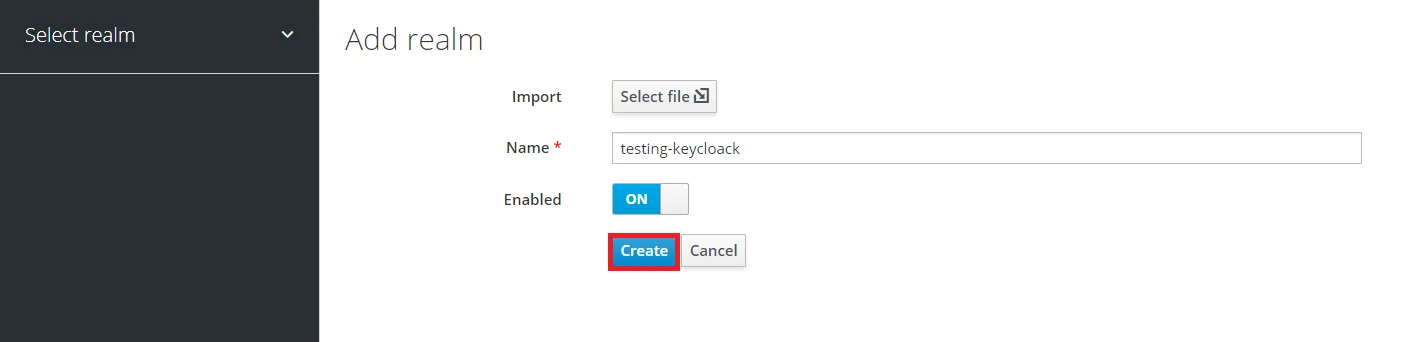
- Créer un royaume : Entrer Nom de domaine et gardez le nom du domaine à portée de main, car il sera nécessaire ultérieurement pour configurer le domaine sous le plugin client OAuth. Cliquez sur CREATE pour ajouter un royaume.
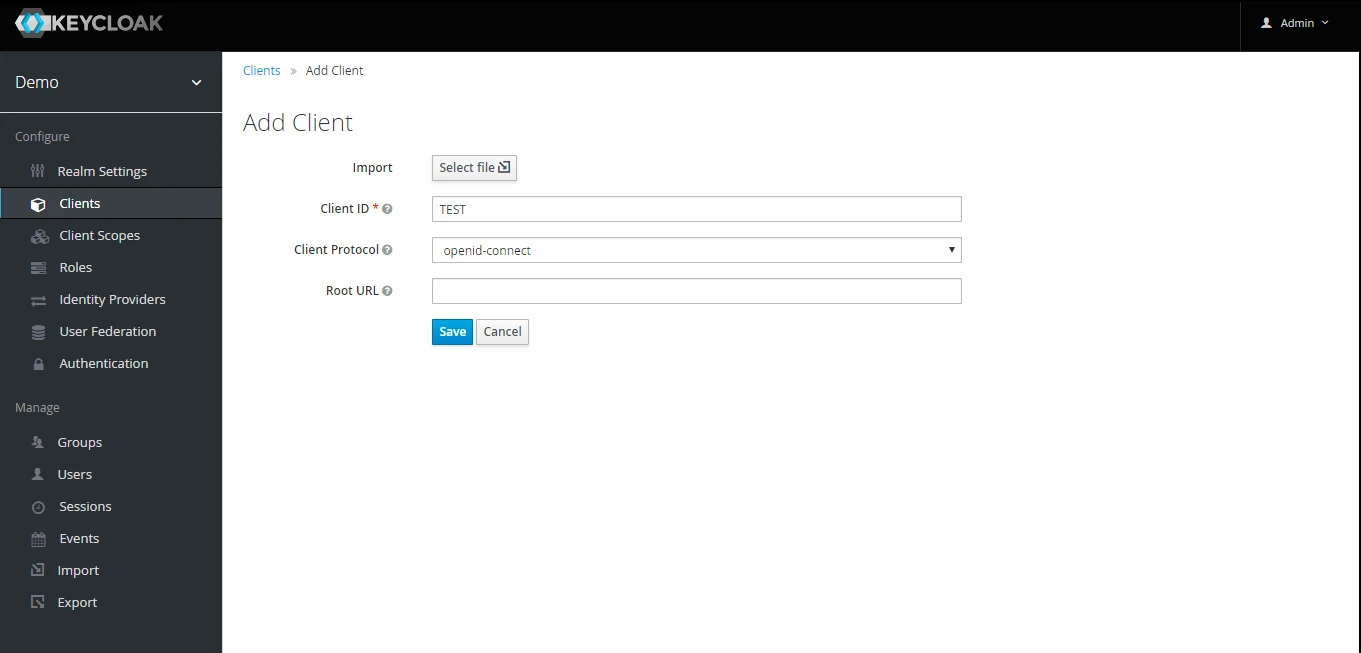
- Créez un client OpenID : Cliquez sur le ANNONCEURS et choisissez créer des pour créer un nouveau client. Entrez l'identifiant client et sélectionnez le protocole client openeid-connecter et sélectionnez Enregistrer.
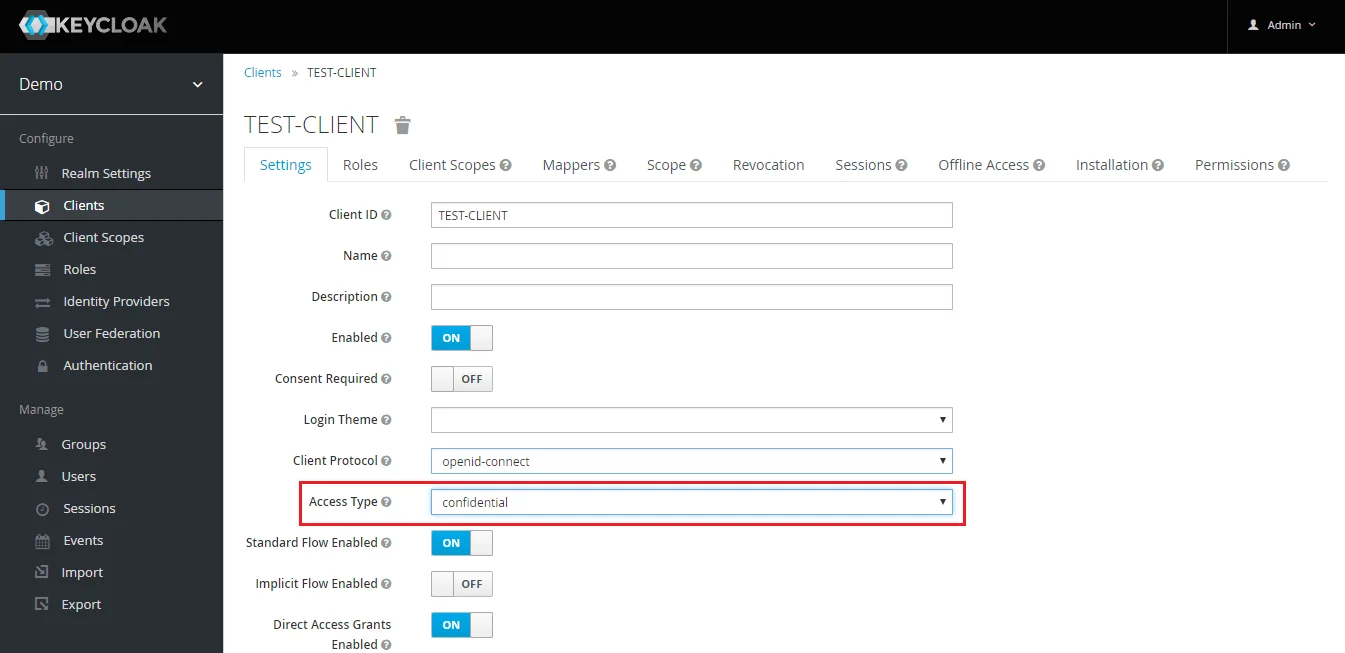
- Modifier le type d'accès : Une fois le client créé, modifiez son type d'accès en confidentielles.
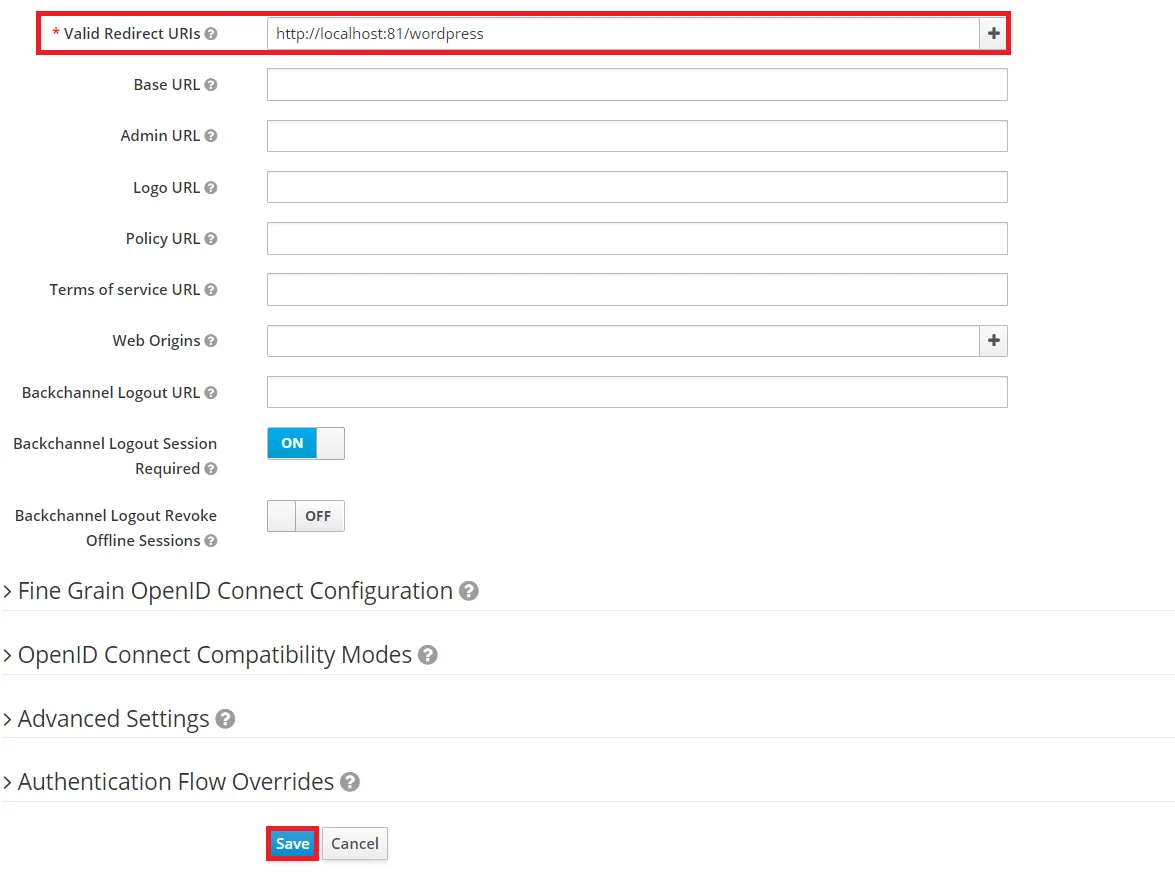
- Saisissez des URI de redirection valides : Copiez l'URL de rappel du plugin, puis cliquez sur
SAUVEGARDER. Ex -- https://
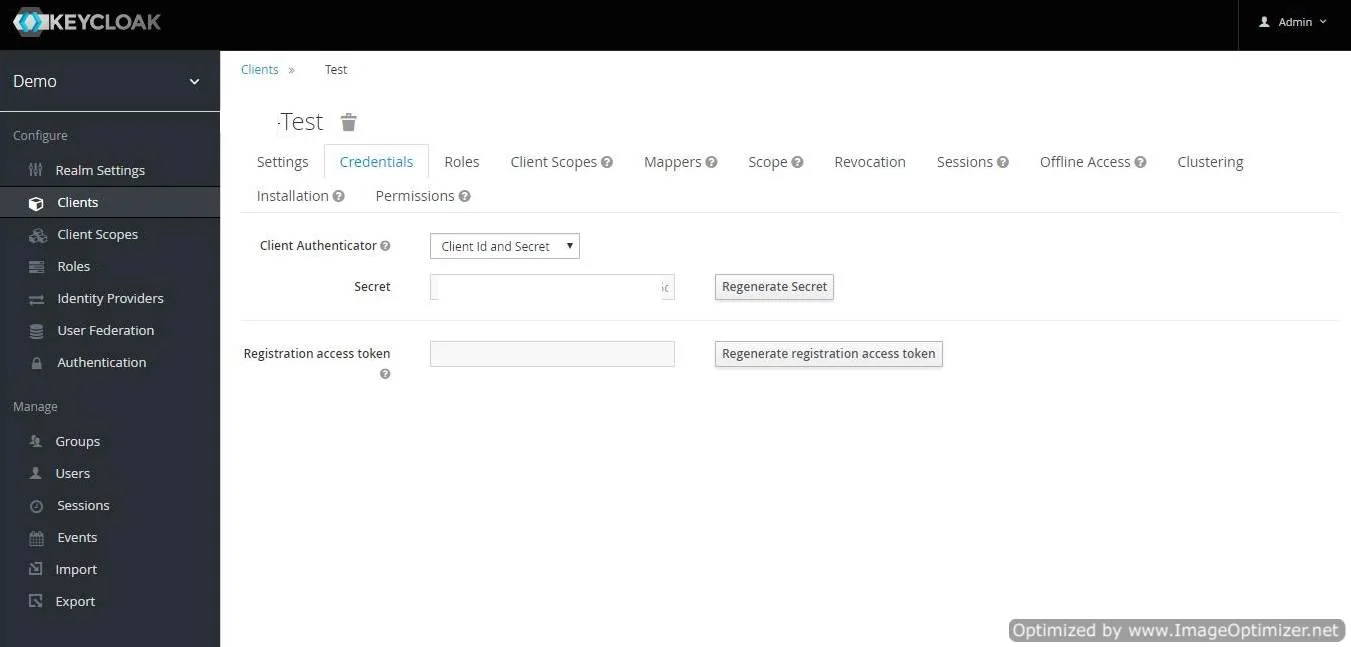
/oauth/rappel - Obtenez le secret client : Nous devons maintenant obtenir le secret client. Alors sélectionnez ANNONCEURS et sélectionnez les informations d'identification et copiez votre secret à partir d'ici.
- Configuration du plugin : Entrez copié Secret client sous Secret client dans le plug-in OAuth Client et saisissez le Nom du client sous le champ ID client.
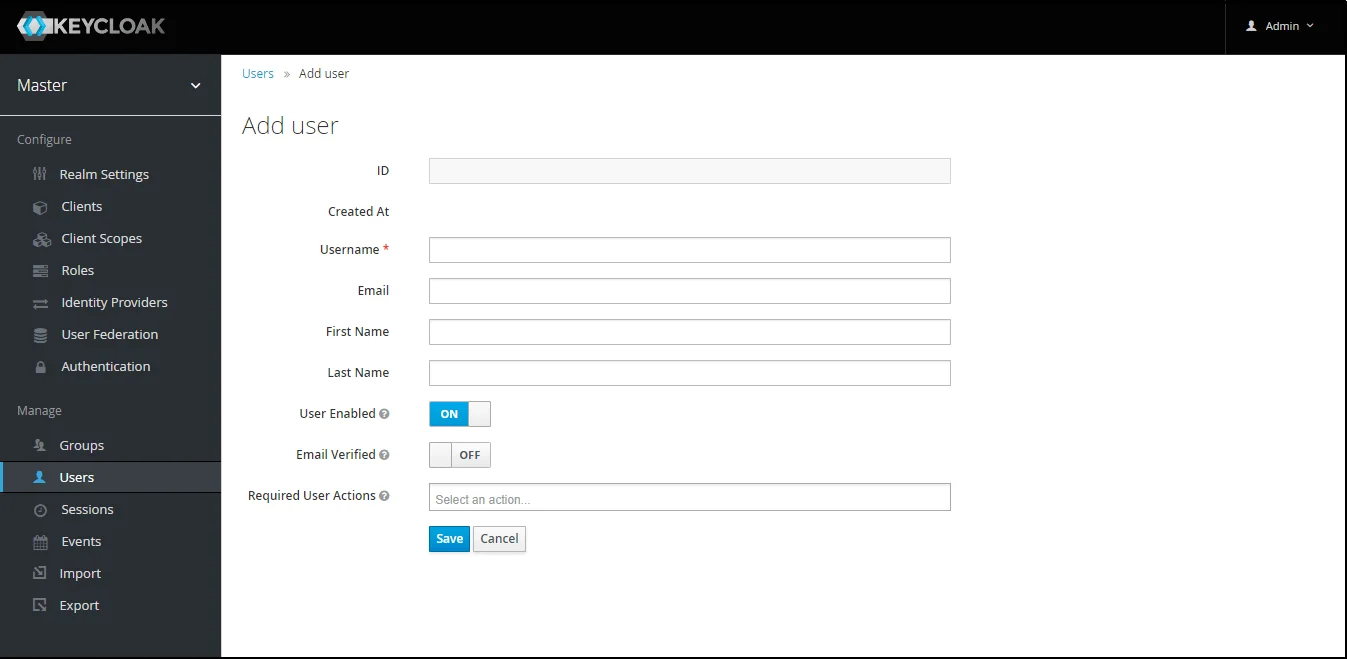
- Ajouter un utilisateur : Nous devons ajouter des utilisateurs au royaume qui pourront accéder aux ressources du royaume. Clique sur le Utilisateurs et choisissez de Ajoutez un nouvel utilisateur.
- Configuration utilisateur: Une fois l’utilisateur créé, l’action suivante doit être effectuée sur lui.
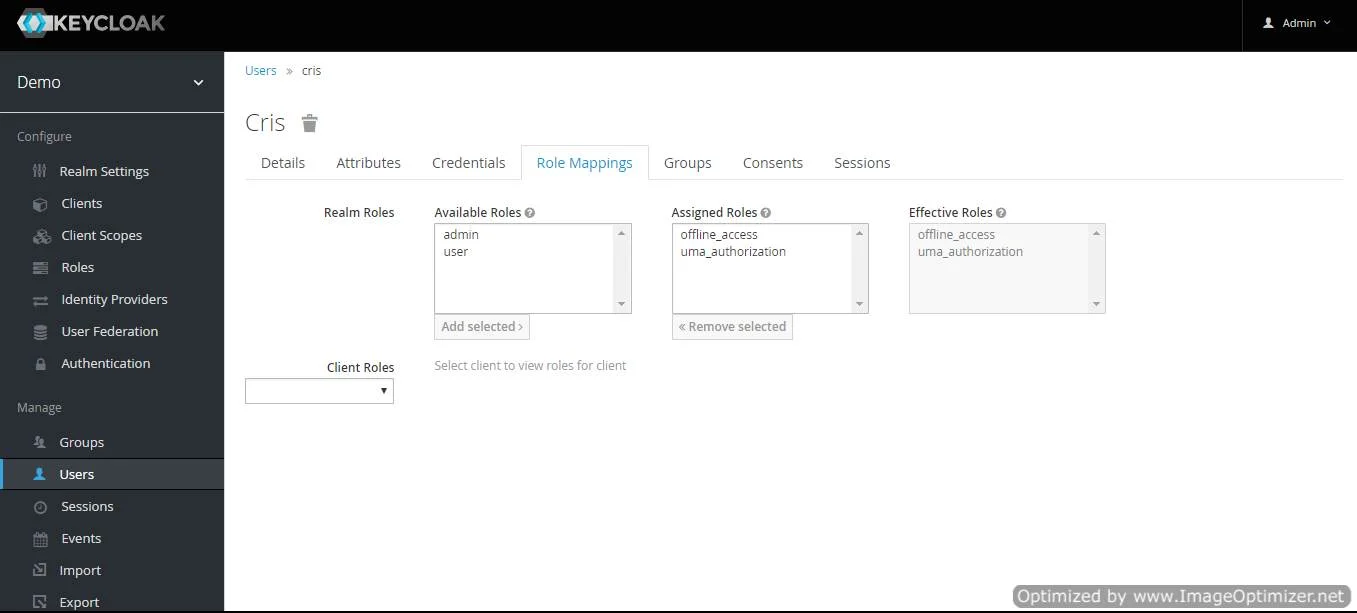
- Utilisateur de la carte : Nous devons mapper l'utilisateur à un rôle. Cliquer sur Mappages de rôles et attribuez à l'utilisateur le rôle souhaité parmi les rôles disponibles et en cliquant sur ajouter sélectionnée.
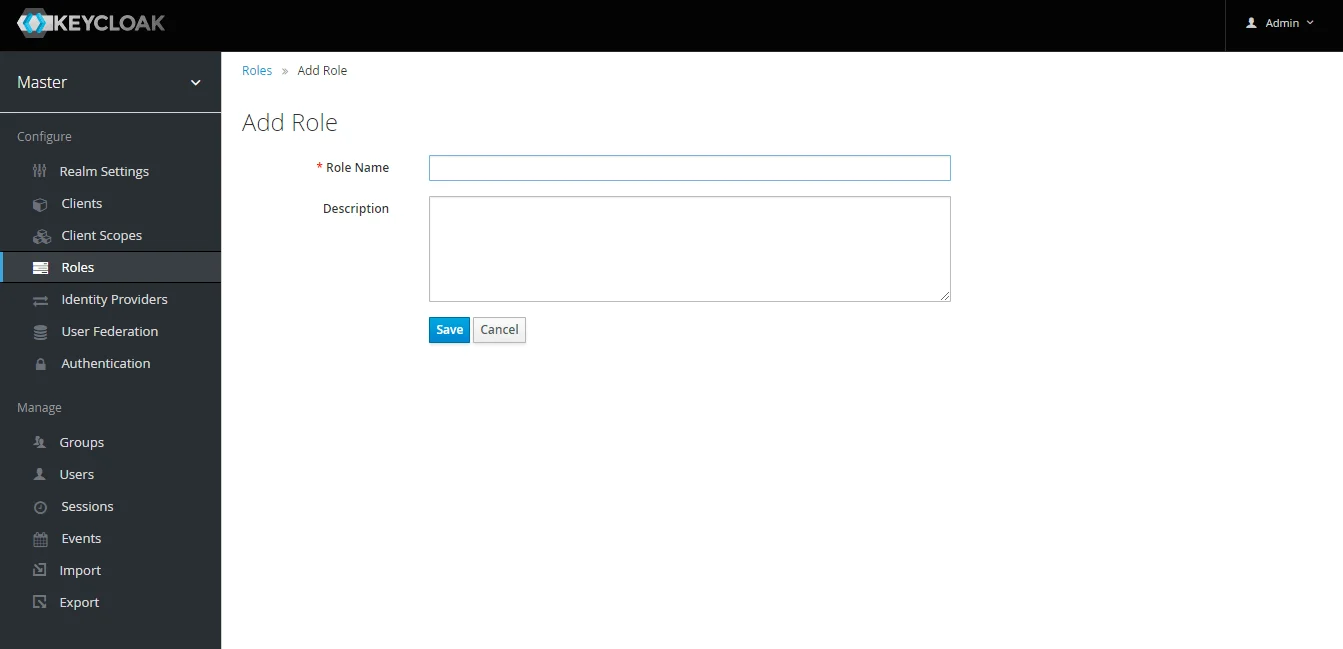
- Créer un RÔLE : Le rôle sera utilisé par vos applications pour définir quels utilisateurs seront autorisés à accéder à l'application. Cliquez sur le Rôles et choisissez Ajouter Rôle.
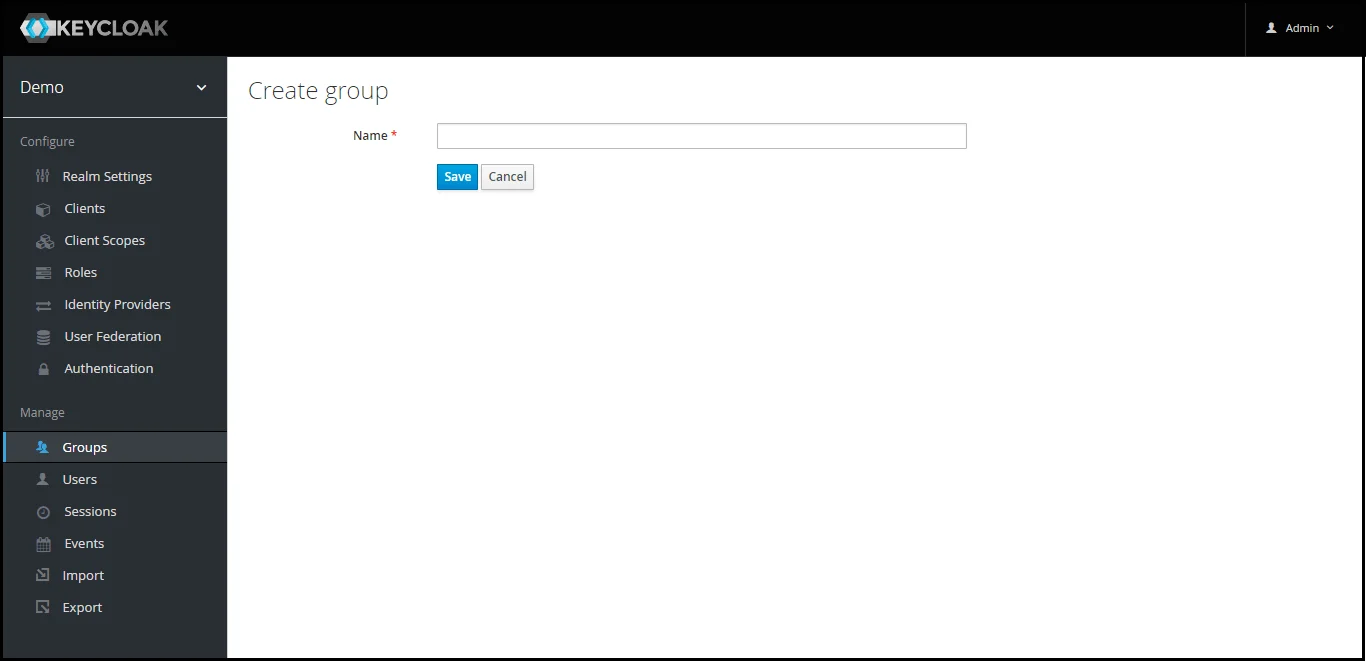
- Créer des groupes : Cliquez sur le Groupes et choisissez NOUVEAU créer un nouveau groupe.
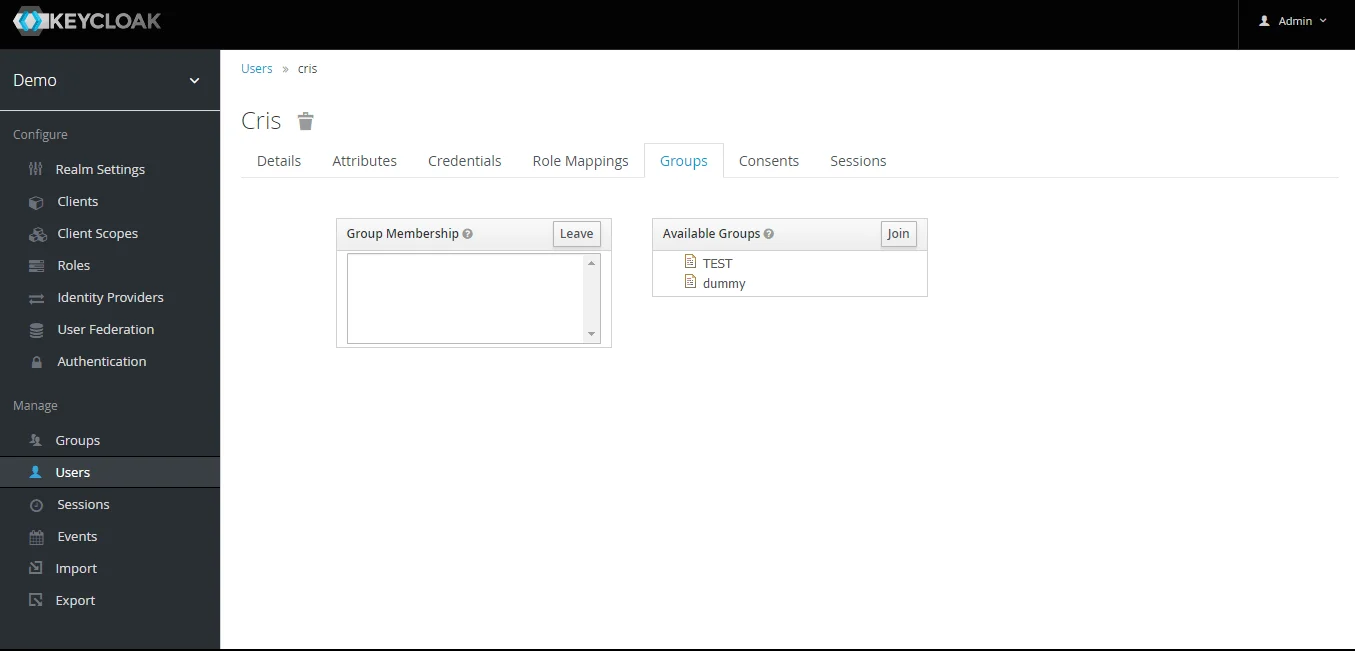
- Attribuer un utilisateur au groupe : Sélectionnez l'utilisateur que vous souhaitez ajouter au groupe. Choisissez l'option Groupes dans l'onglet, puis sélectionnez le nom du groupe et cliquez sur rejoindre.
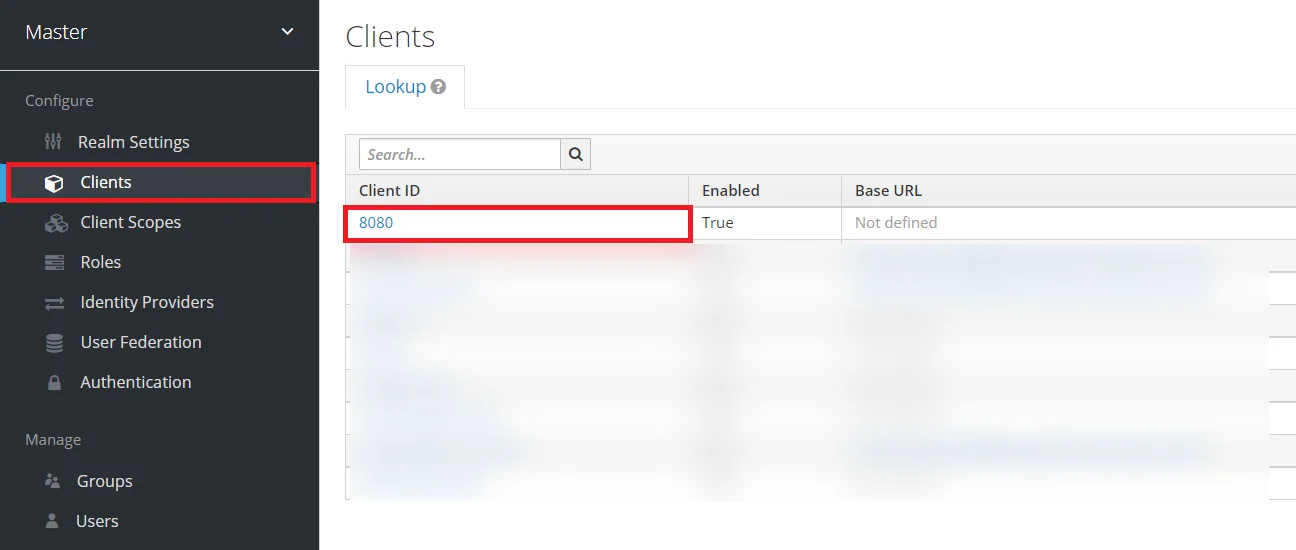
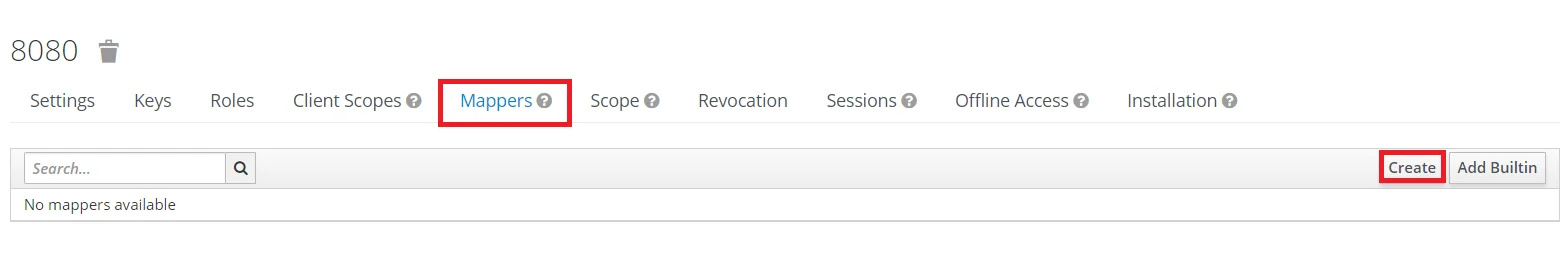
- Mappeur de groupe Keycloak : Maintenant, pour obtenir les détails du groupe, nous devons effectuer son mappage client avec l'appartenance au groupe, sinon les détails du groupe ne seront pas récupérés. Donc dans Espace client, sélectionnez votre client puis cliquez sur mappeur->créer.
- Maintenant, sélectionnez type de mappeur as Appartenance à un groupe et entrez le nom et nom de la revendication du jeton c'est-à-dire le nom de l'attribut correspondant aux groupes qui seront récupérés. Désactivez le chemin d'accès complet au groupe, Ajouter au jeton d'identification et Ajouter au jeton d'accès, puis cliquez sur Enregistrer.
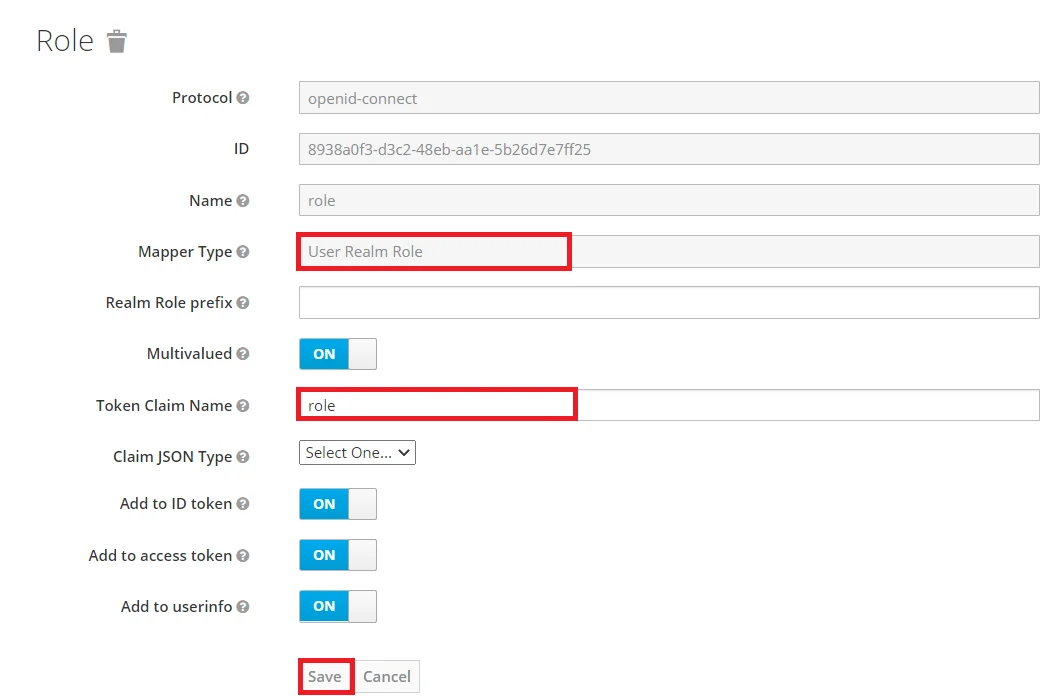
- Mappeur de rôle Keycloak : Maintenant, pour obtenir les détails du rôle, nous devons effectuer son mappage client avec l'appartenance au rôle, sinon les détails du rôle ne seront pas récupérés. Donc dans Section pour les, sélectionnez votre client puis cliquez sur mappeur->créer.
- Maintenant, sélectionnez type de mappeur as Rôle du domaine utilisateur Adhésion et entrez le Le nom. et nom de la revendication de jeton c'est-à-dire le nom de l'attribut correspondant aux groupes qui seront récupérés. Ajoutez au jeton d'identification et ajoutez aux options de jeton d'accès, puis cliquez sur Enregistrer.
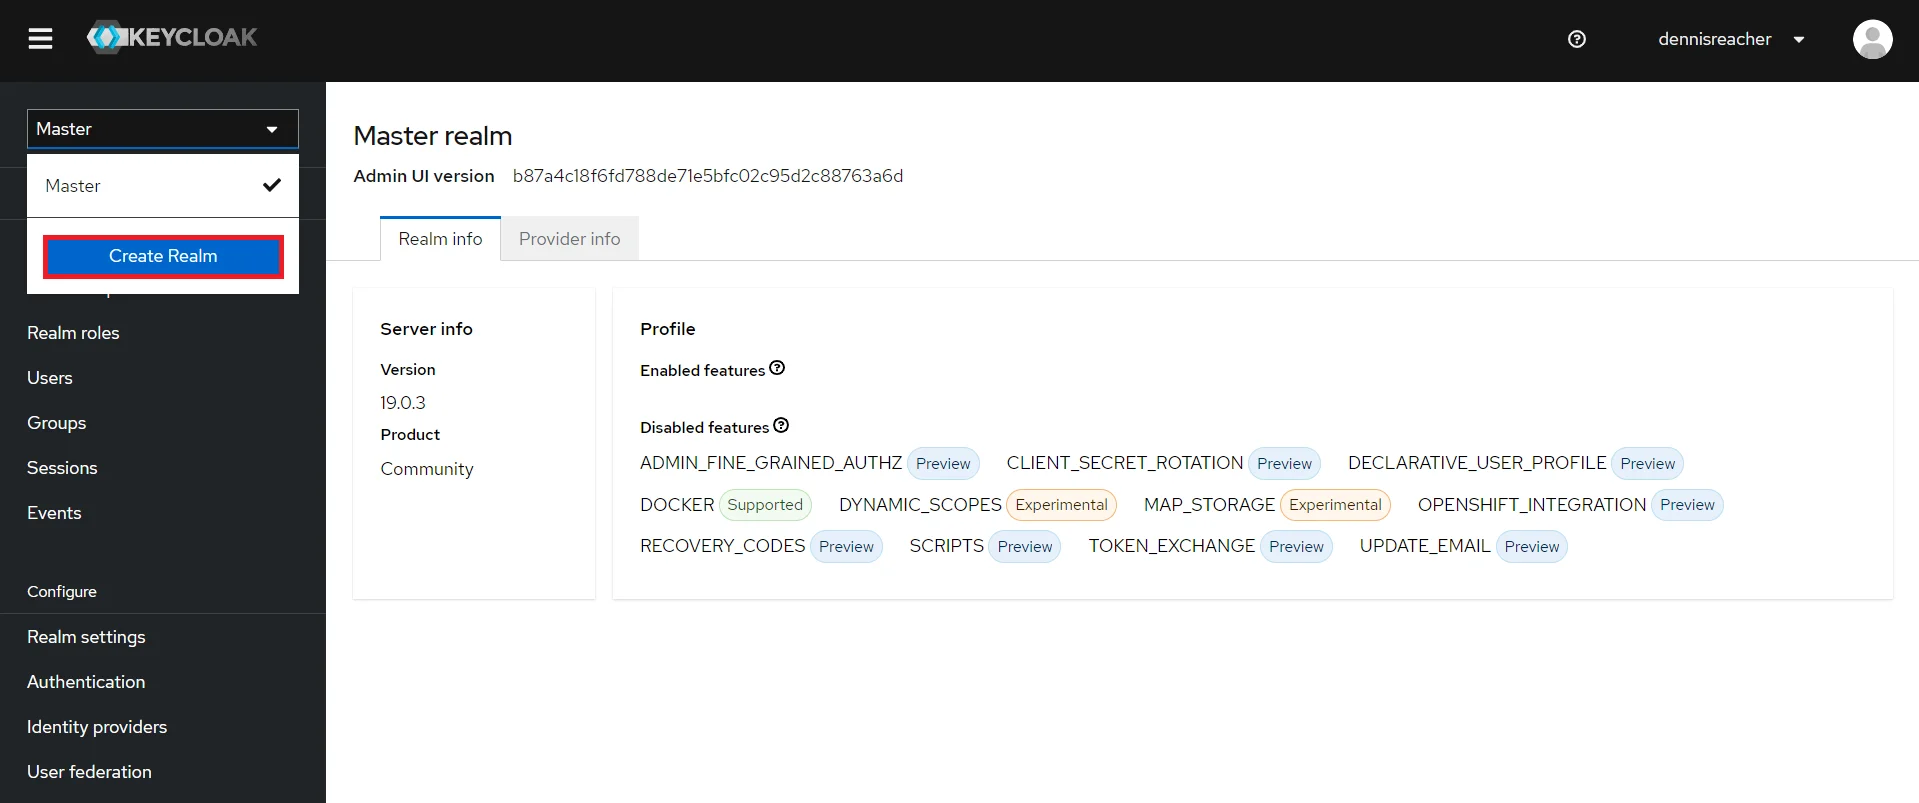
- Ajouter un royaume : Connectez-vous maintenant à la console d'administration de Keycloak et accédez au royaume souhaité. Vous pouvez ajouter un nouveau royaume en sélectionnant Créer un royaume option.
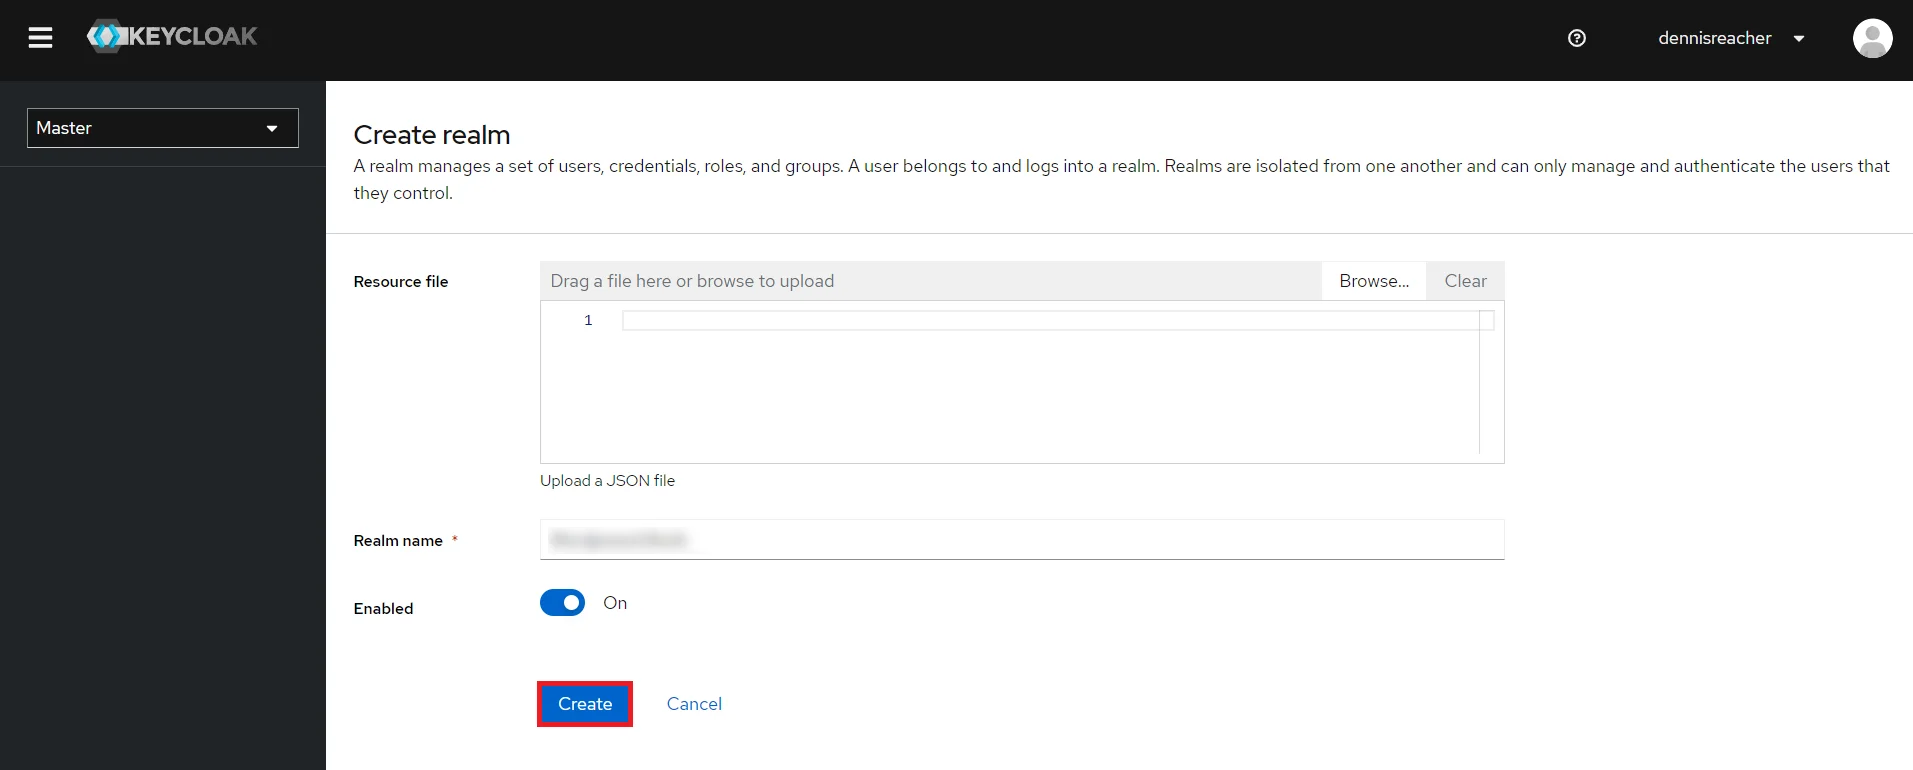
- Créer un royaume : Entrer Nom de domaine et gardez le nom du domaine à portée de main, car il sera nécessaire ultérieurement pour configurer le domaine sous le plugin client OAuth. Cliquez sur CREATE pour ajouter un royaume.
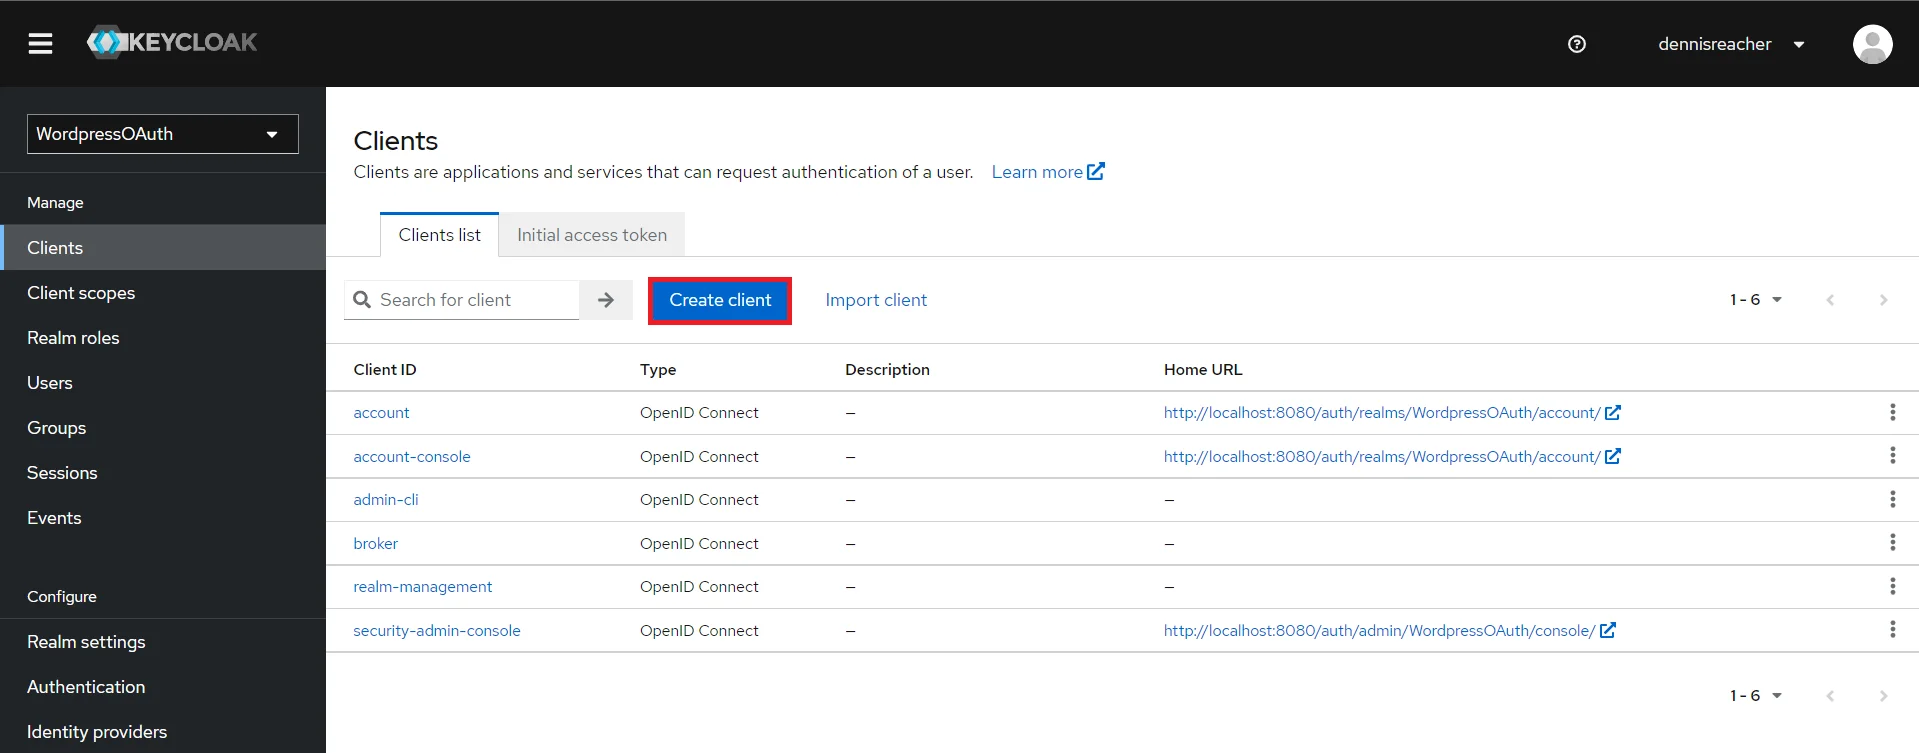
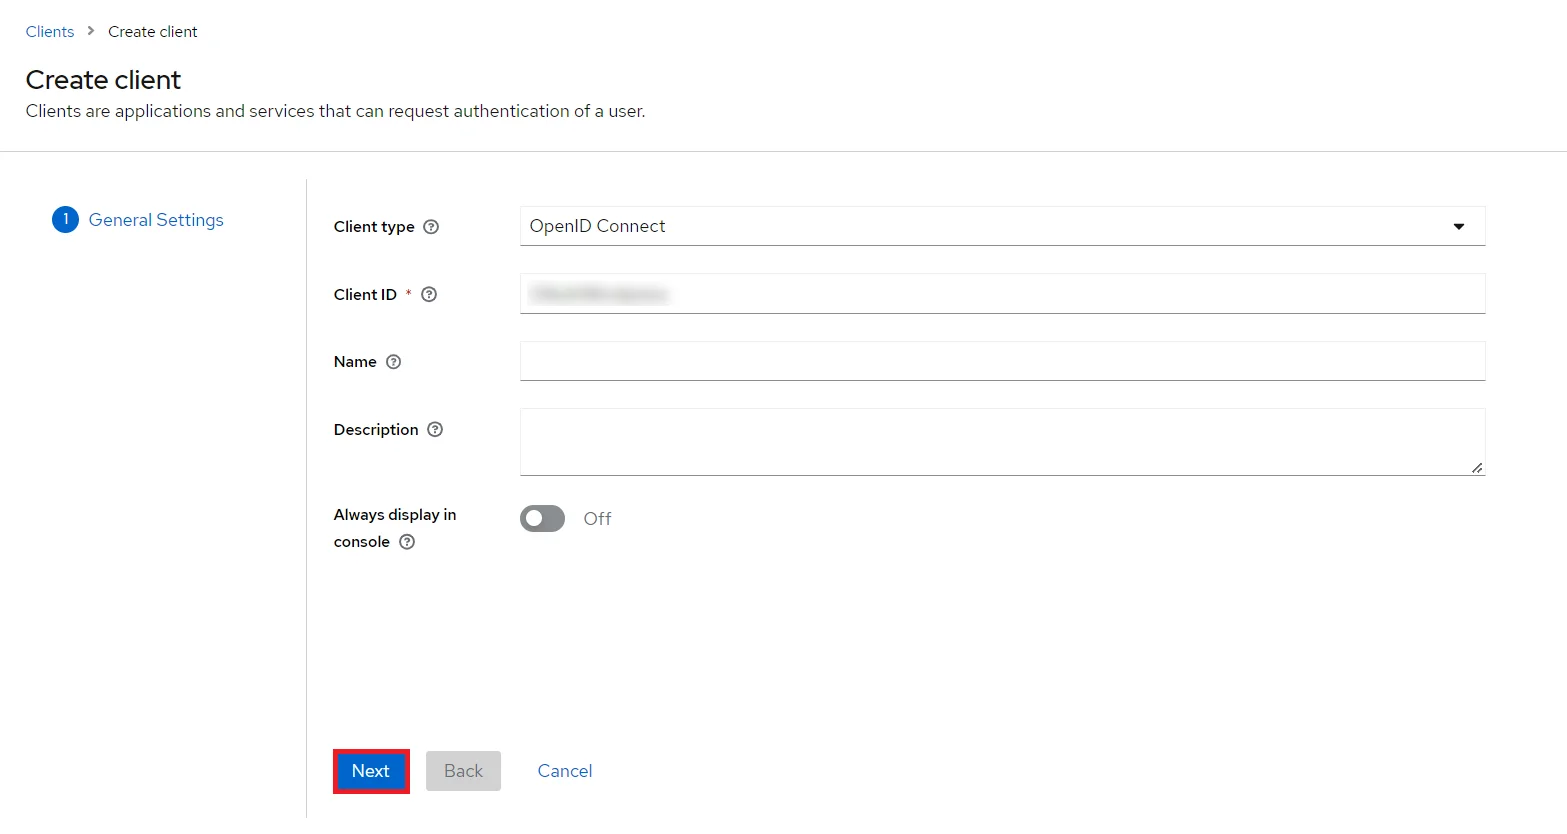
- Créez un client OpenID : Cliquez sur le ANNONCEURS et choisissez Créer un client pour créer un nouveau client. Entrez l'identifiant client et sélectionnez le protocole client openeid-connecter et cliquez sur Suivant.
- Activez la Authentification du client et Autorisation basculer.
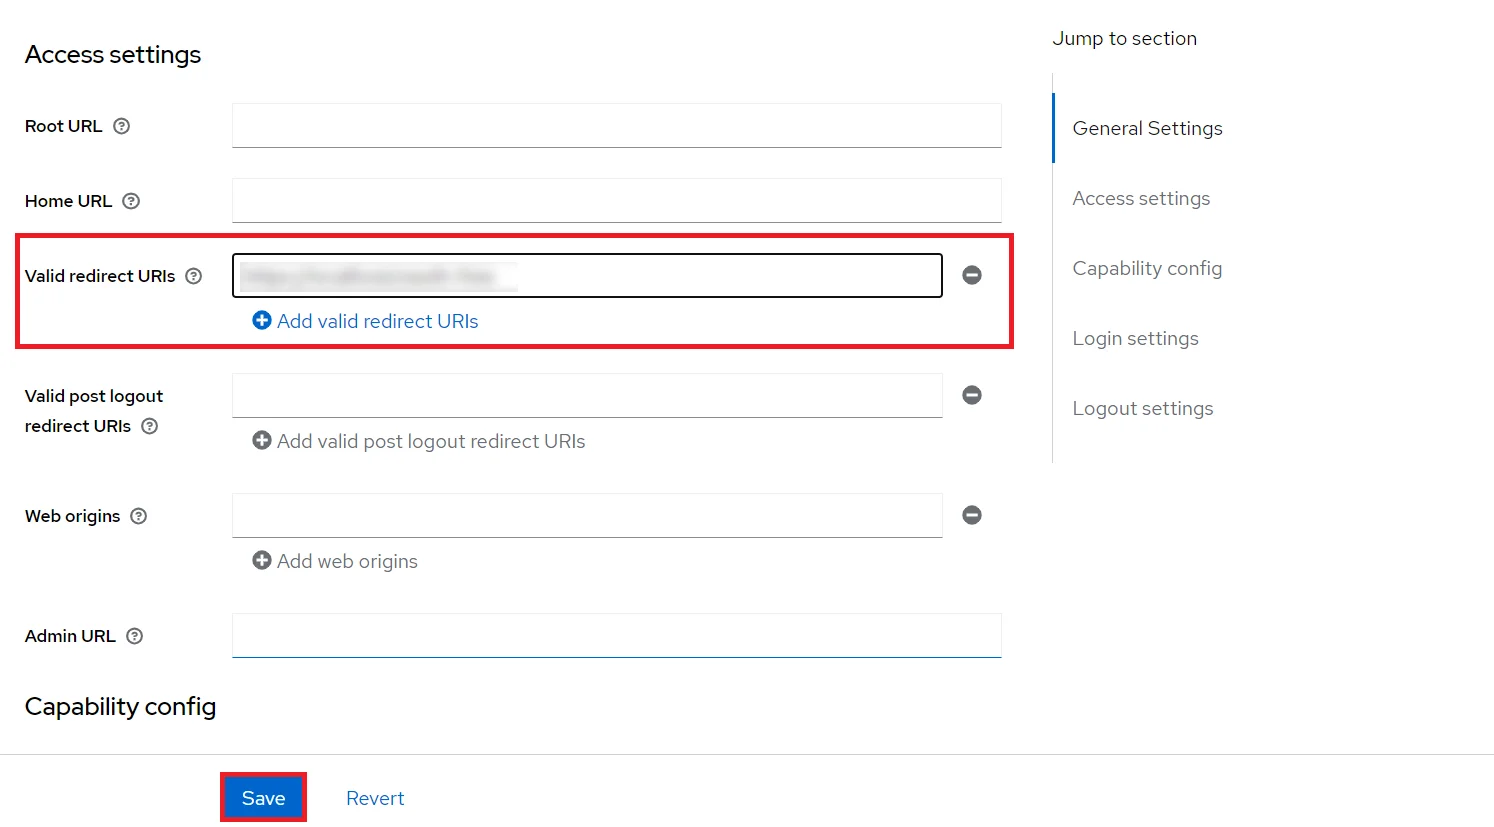
- Faites défiler jusqu'à la Paramètres d'accès et entrez votre URL de rappel/redirection que vous obtiendrez à partir de votre plugin miniOrange présent sur votre côté client sous le URL de rappel champ de texte.
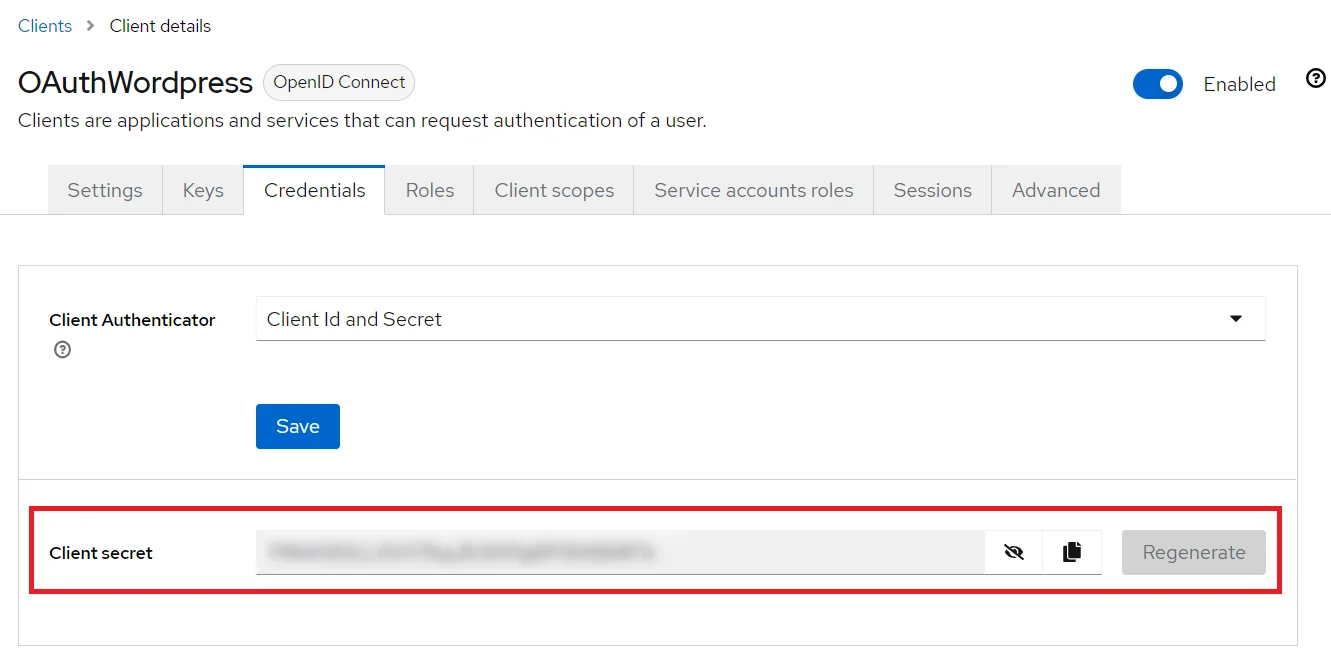
- Rendez-vous dans la section Titres de compétences onglet, copiez le Secret client et gardez-le à portée de main car nous en aurons besoin plus tard lors de la configuration du plugin d'authentification unique OAuth pour WordPress.
- Configuration du plugin : Entrez copié Secret client sous Secret client dans le plug-in OAuth Client et entrez le identité du client sous le identité du client champ.
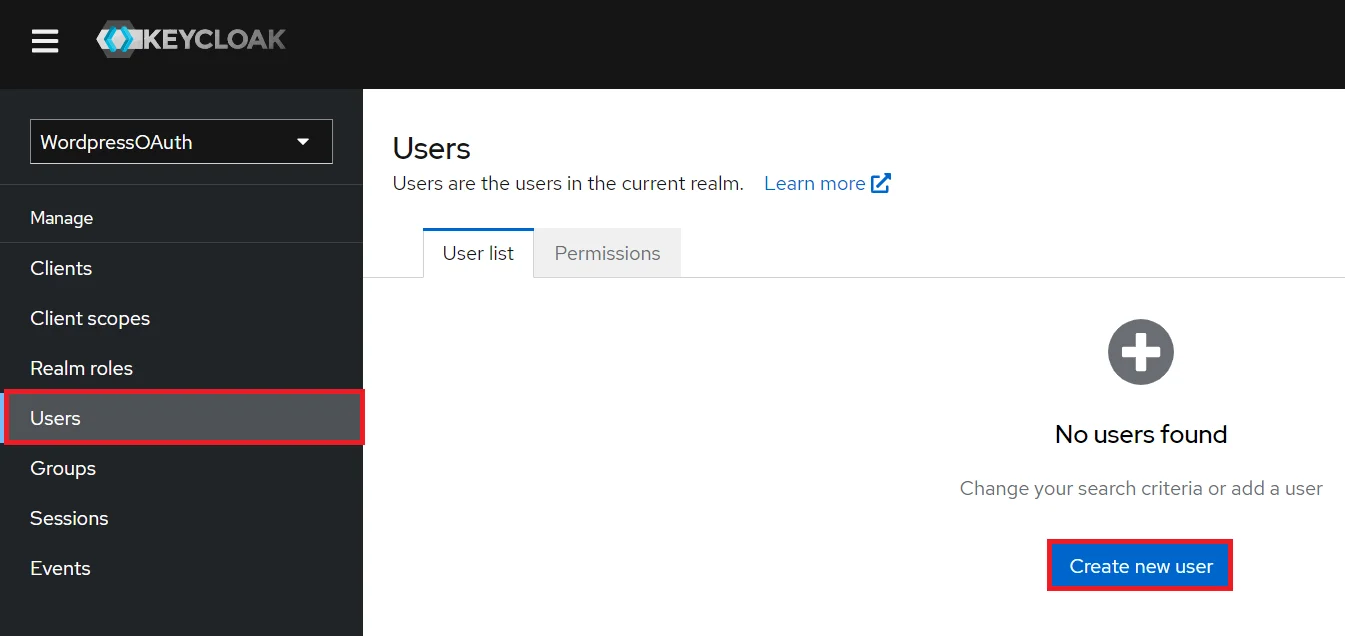
- Ajouter un utilisateur : Nous devons ajouter des utilisateurs au royaume qui pourront accéder aux ressources du royaume. Cliquez sur le Utilisateurs et cliquez sur Créer un nouvel utilisateur pour ajouter un nouvel utilisateur.
- Configuration utilisateur: Une fois l’utilisateur créé, l’action suivante doit être effectuée sur lui.
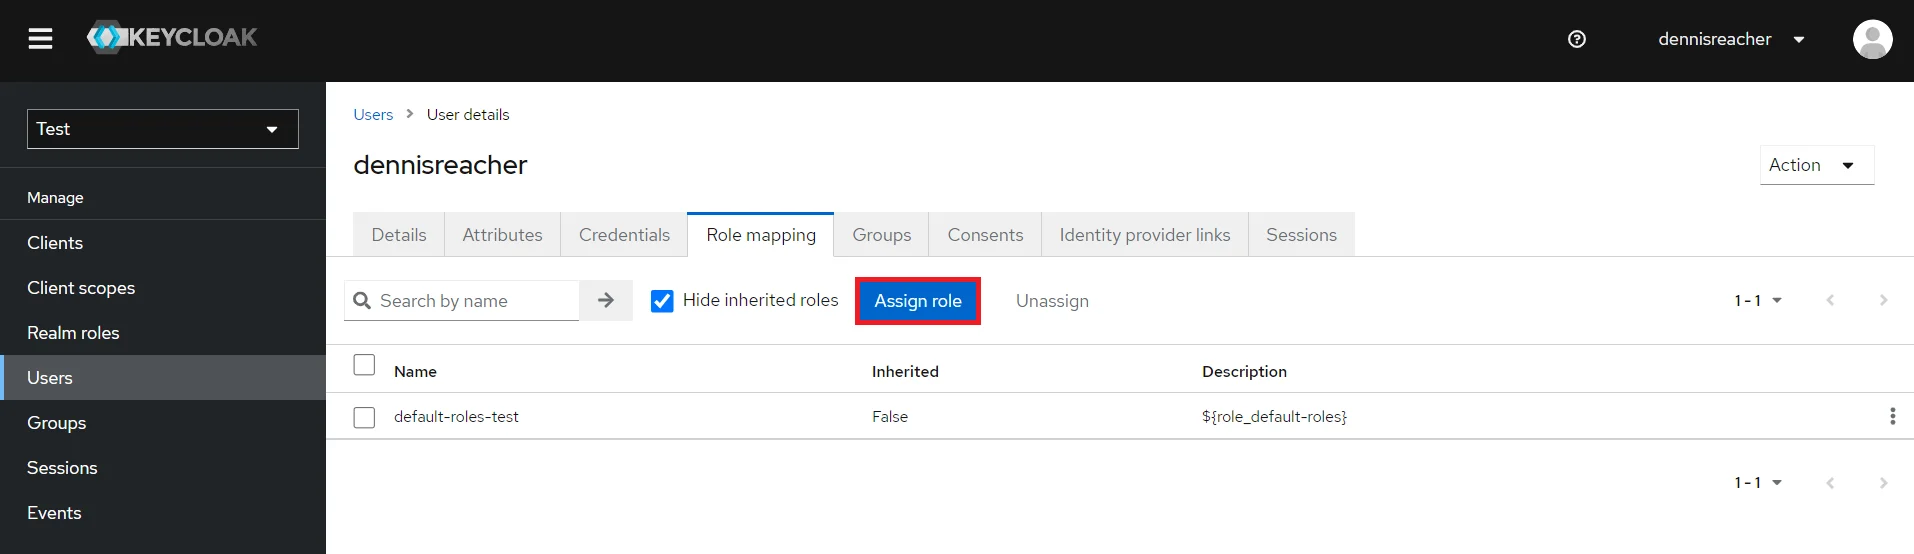
- Utilisateur de la carte : Nous devons mapper l'utilisateur à un rôle. Cliquer sur Mappages de rôles et attribuez à l'utilisateur le rôle souhaité parmi les rôles disponibles.
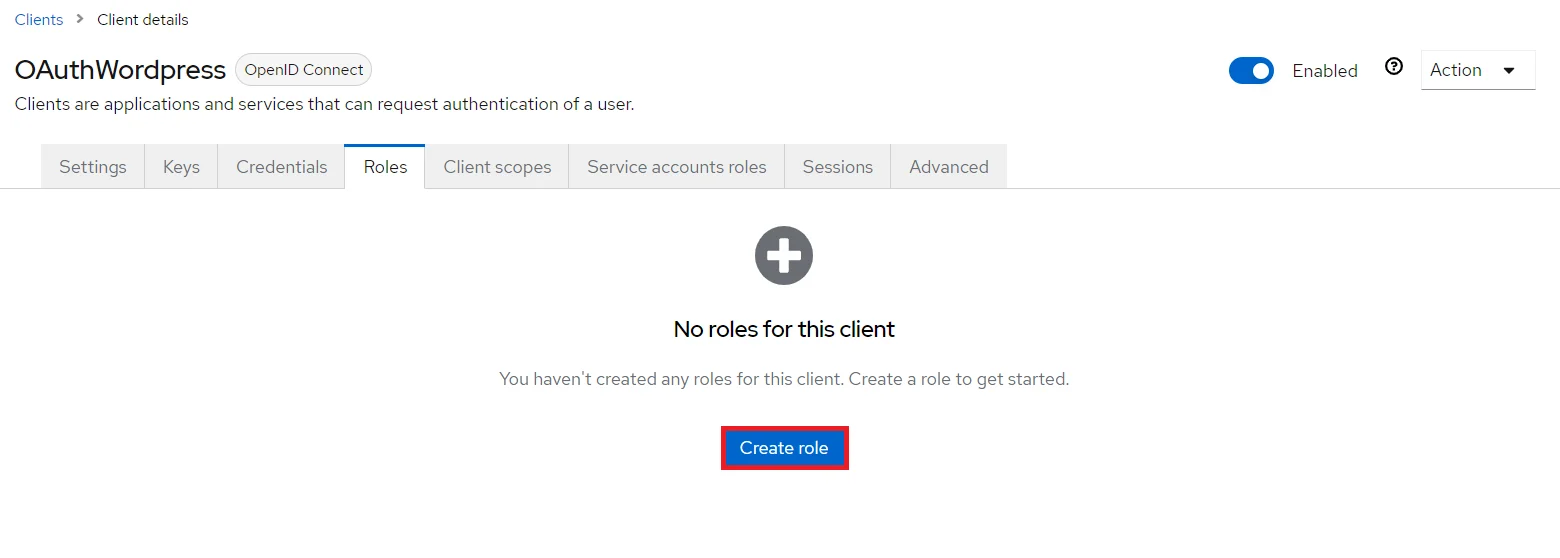
- Créer un RÔLE : Le rôle sera utilisé par vos applications pour définir quels utilisateurs seront autorisés à accéder à l'application. Cliquez sur le Rôles et choisissez Créer un rôle.
- Ajouter un royaume : Connectez-vous maintenant à la console d'administration de Keycloak et accédez au royaume souhaité. Vous pouvez ajouter un nouveau royaume en sélectionnant Créer un royaume option.
- Créer un royaume : Entrer Nom de domaine et gardez le nom du domaine à portée de main, car il sera nécessaire ultérieurement pour configurer le domaine sous le plugin client OAuth. Cliquez sur CREATE pour ajouter un royaume.
- Créez un client OpenID : Cliquez sur le ANNONCEURS et choisissez Créer un client pour créer un nouveau client. Entrez l'identifiant client et sélectionnez le protocole client openeid-connecter et cliquez sur Suivant.
- Activez la Authentification du client et Autorisation basculer.
- Faites défiler jusqu'à la Paramètres d'accès et entrez votre URL de rappel/redirection que vous obtiendrez à partir de votre plugin miniOrange présent sur votre côté client sous le URL de rappel champ de texte.
- Rendez-vous dans la section Titres de compétences onglet, copiez le Secret client et gardez-le à portée de main car nous en aurons besoin plus tard lors de la configuration du plugin d'authentification unique OAuth pour WordPress.
- Configuration du plugin : Entrez copié Secret client sous Secret client dans le plug-in OAuth Client et entrez le identité du client sous le identité du client champ.
- Ajouter un utilisateur : Nous devons ajouter des utilisateurs au royaume qui pourront accéder aux ressources du royaume. Cliquez sur le Utilisateurs et cliquez sur Créer un nouvel utilisateur pour ajouter un nouvel utilisateur.
- Configuration utilisateur: Une fois l’utilisateur créé, l’action suivante doit être effectuée sur lui.
- Utilisateur de la carte : Nous devons mapper l'utilisateur à un rôle. Cliquer sur Mappages de rôles et attribuez à l'utilisateur le rôle souhaité parmi les rôles disponibles.
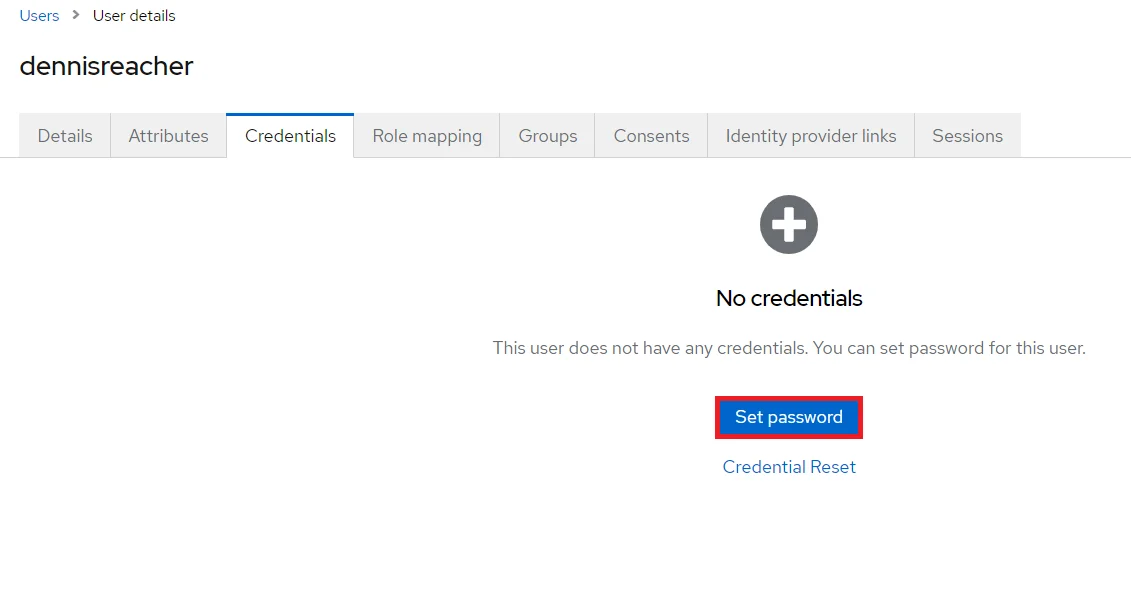
- 1) Définir un mot de passe pour celui-ci alors cliquez sur Titres de compétences et définissez un nouveau mot de passe pour l'utilisateur.
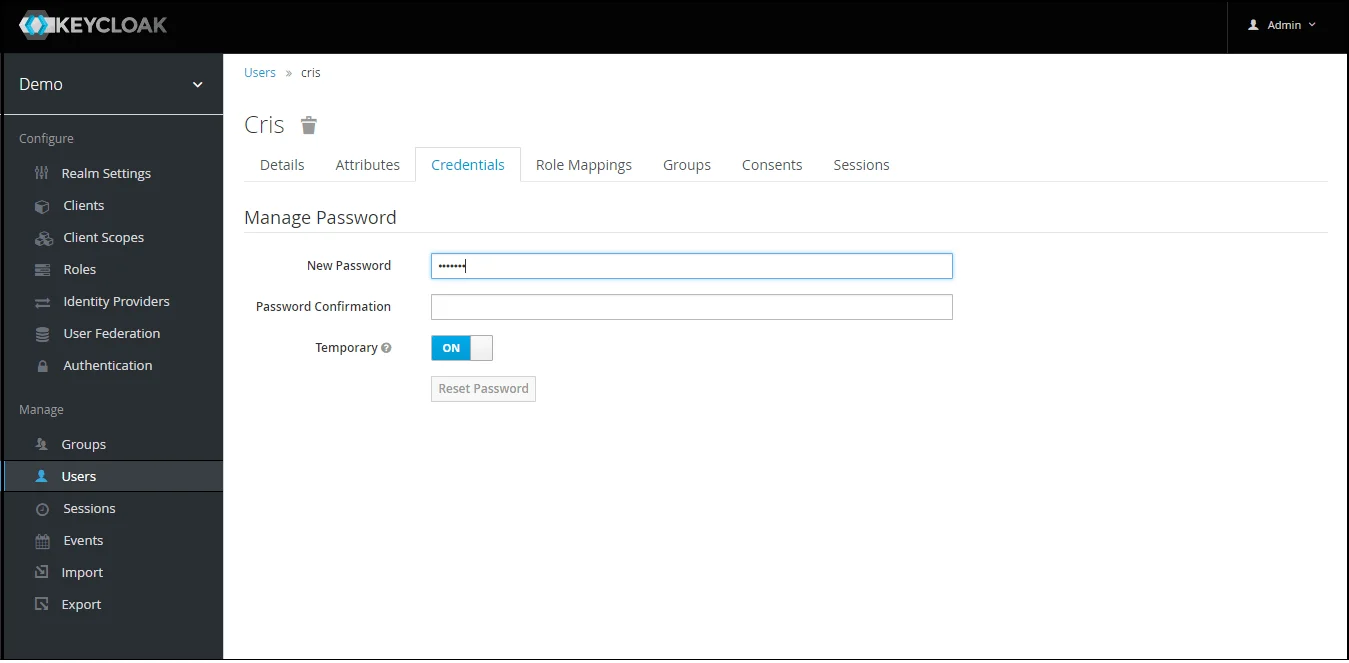
REMARQUE : la désactivation de l'option temporaire rendra le mot de passe utilisateur permanent.
Étape 1.1 : Étapes pour récupérer les groupes Keycloak [Premium]
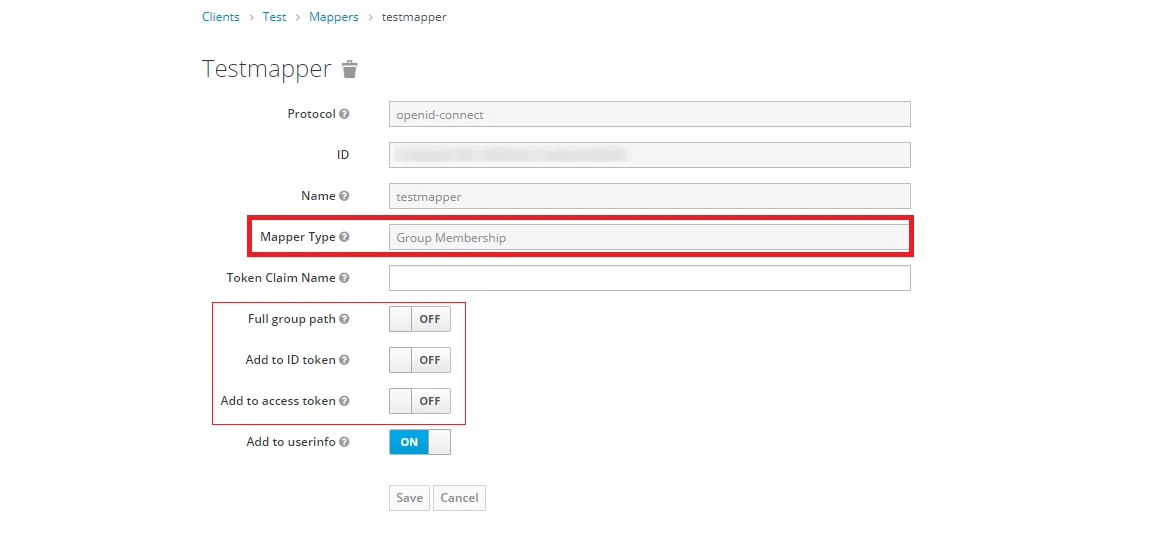
Remarque : -- Si le chemin complet est sur le chemin du groupe, il sera récupéré, sinon le nom du groupe sera récupéré.
Étape 1.2 : Étapes pour récupérer les rôles Keycloak [Premium]
- 1) Définir un mot de passe pour celui-ci alors cliquez sur Titres de compétences et définissez un nouveau mot de passe pour l'utilisateur.
REMARQUE : la désactivation de l'option temporaire rendra le mot de passe utilisateur permanent.


- 1) Définir un mot de passe pour celui-ci alors cliquez sur Titres de compétences et définissez un nouveau mot de passe pour l'utilisateur.

REMARQUE : la désactivation de l'option temporaire rendra le mot de passe utilisateur permanent.

En conclusion, en configurant avec succès Keycloak comme fournisseur OAuth , vous avez activé la connexion et l'autorisation SSO Keycloak OAuth DNN pour vos utilisateurs finaux dans DNN.
3. Configuration du fournisseur OAuth
- Copiez l'URL de redirection/rappel et fournissez-la à votre fournisseur OAuth.
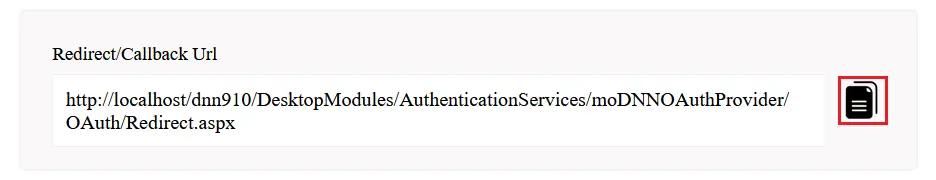
4. Configuration du client OAuth
- Configurer identité du client, Secret client, mettez à jour le critères si nécessaire et enregistrez les paramètres.

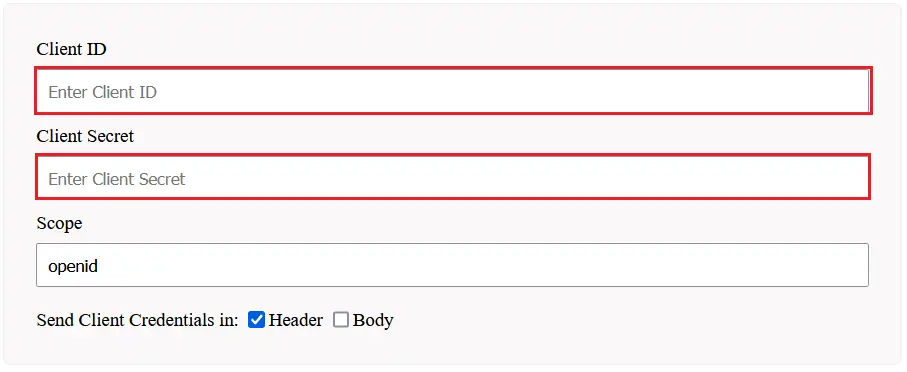
5. Configuration des tests
- Maintenant, allez à la Paramètres du fournisseur d'identité languette.
- Sous les actions sélectionnées, cliquez sur le Configuration du test pour vérifier si vous avez correctement configuré le fournisseur d'authentification.
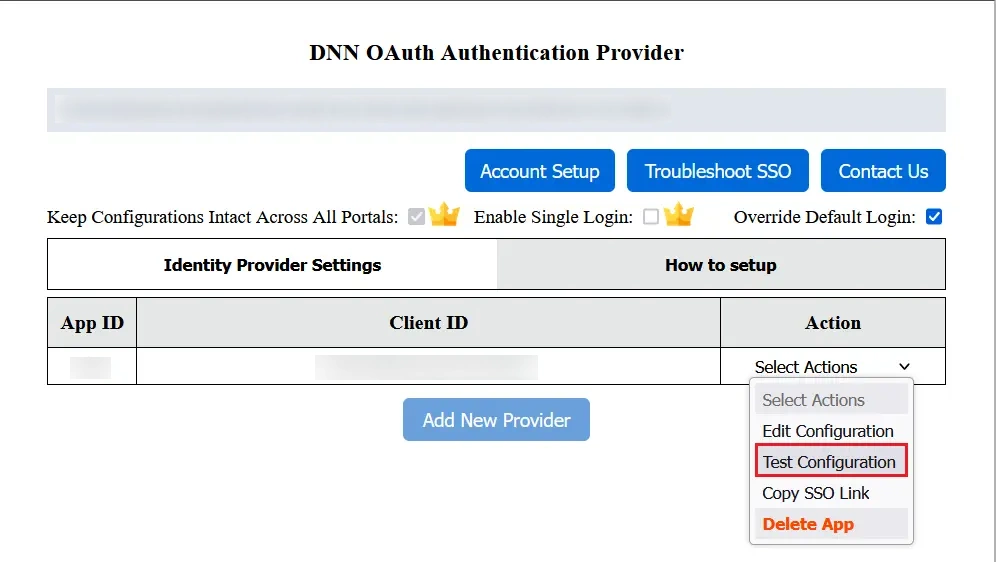
- En cas de configuration réussie, vous obtiendrez le nom de l'attribut et les valeurs de l'attribut dans la fenêtre Configuration du test.

6. Cartographie des attributs
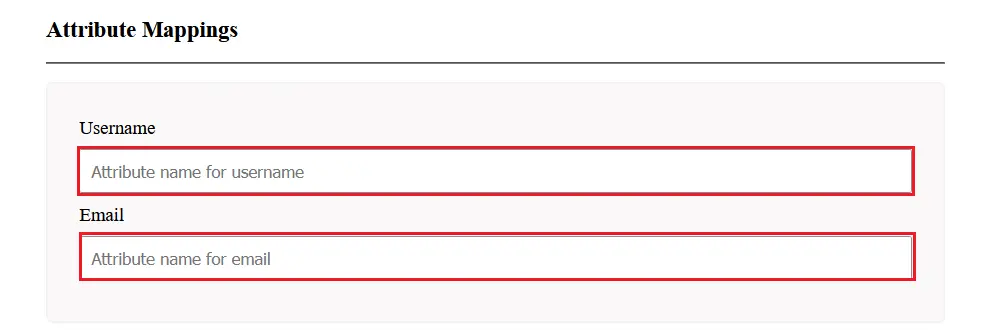
- Pour le mappage d'attributs, sélectionnez le Modifier la configuration dans la liste déroulante de sélection des actions.
- Mapper l'e-mail et le nom d'utilisateur avec Nom d'attribut vous pouvez voir dans la fenêtre Test Configuration et enregistrer les paramètres.
Vous pouvez même configurer le module d'authentification unique (SSO) SAML ASP.NET avec n'importe quel fournisseur d'identité, comme ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 ou même avec votre propre fournisseur d'identité personnalisé . Pour consulter d'autres fournisseurs d'identité, cliquez ici.
Articles Relatifs
Contactez-nous
Veuillez nous contacter à l'adresse dnnsupport@xecurify.com ; notre équipe vous accompagnera dans la configuration de l'authentification unique OAuth DNN et vous aidera à choisir la solution ou le forfait le mieux adapté à vos besoins.


