
Connexion avec l'authentification unique (SSO) Office 365 via OAuth dans WordPress | Authentification unique Office 365 pour WordPress
Marché
L'intégration de l'authentification unique (SSO) Office 365 à votre site WordPress grâce à l' extension OAuth & OpenID Connect Single Sign-On (SSO) pour WordPress permet aux utilisateurs de se connecter facilement et en toute sécurité à votre site web et à vos applications à l'aide d'identifiants uniques issus de leur compte Office 365. Avec Office 365 comme fournisseur OAuth et WordPress comme client OAuth, notre extension garantit une expérience SSO fluide entre WordPress et Office 365 en un seul clic. Outre l'authentification unique Office 365, notre extension SSO pour WordPress offre des fonctionnalités avancées pour l'intégration d'Office 365, telles que le mappage des attributs de profil utilisateur, le mappage des rôles et la restriction d'accès au site en fonction des domaines de messagerie de l'entreprise. Pour une sécurité renforcée, vous pouvez également protéger l'intégralité de votre site WordPress grâce à l'authentification unique Office 365. En implémentant l'authentification unique Office 365, notre extension simplifie l'authentification des utilisateurs tout en sécurisant le processus de connexion. Pour commencer, suivez les instructions étape par étape du guide ci-dessous pour installer et configurer le plugin pour votre configuration d'authentification unique (SSO) Office 365.





Pré-requis : Téléchargement Et Installation
- Connectez-vous à votre instance WordPress en tant qu'administrateur.
- Aller sur WordPress Tableau de bord -> Plugins et cliquez sur Ajouter un nouveau.
- Rechercher un Authentification unique OAuth (SSO) plugin pour WordPress et cliquez sur Installer maintenant.
- Une fois installé cliquez sur Activer.
Étapes pour se connecter à WordPress avec l'authentification unique (SSO) d'Office 365
1. Configurer Office 365 comme fournisseur OAuth
- Connectez-vous à Portail Microsoft Entra ID (Azure AD).
- Sélectionner ID Microsoft Entra (Azure AD).
- Dans le panneau de navigation de gauche, cliquez sur l'icône Inscriptions d'applications service, puis cliquez sur Nouvelle inscription.
- Configurez les options suivantes pour créer une nouvelle application.
- Entrez un nom pour votre candidature sous le Nom champ de texte.
- Dans les types de comptes pris en charge, sélectionnez la 3ème option « Comptes dans n'importe quel annuaire d'organisation (n'importe quel annuaire Azure AD - Multilocataire) et comptes Microsoft personnels (par exemple Skype, Xbox) »
- Dans la section URI de redirection, sélectionnez le application Web et entrez le URL de rappel à partir du plugin miniOrange OAuth Client (onglet Configurer OAuth) et enregistrer il sous le URL de redirection zone de texte.
- Cliquez sur le S'enregistrer bouton pour créer votre application.
- Un ID d'application unique est attribué à votre application par Azure AD. Garder le ID d'application et ID d'annuaire pratiques, ils deviendront votre ID client et ID locataire, qui sera nécessaire plus tard pour configurer le plugin miniOrange OAuth Client.
- Allez dans Autorisations API dans le volet de navigation de gauche et cliquez sur Ajouter des autorisations. Ensuite, sélectionnez Office 365.
- Sélectionnez les autorisations et cliquez sur Ajouter des autorisations .
- Allez dans Certificats et secrets dans le volet de navigation de gauche et cliquez sur Nouveau secret client. Entrez la description et l'heure d'expiration et cliquez sur ADD option.
- Copiez la clé secrète "valeur" et gardez la valeur à portée de main, elle sera nécessaire plus tard pour configurer Secret client sous le plugin client miniOrange OAuth.



Remarque : La clé secrète client de votre application de développement expirera dans 180 jours. Pour garantir la continuité de service, vous devrez générer une nouvelle clé secrète client avant son expiration et la mettre à jour dans le plugin d’authentification unique OAuth.

Vous avez configuré avec succès Office 365 comme fournisseur OAuth pour activer l'authentification unique (SSO) Office 365 avec WordPress, permettant ainsi l'authentification des utilisateurs via la connexion Office 365.
2 : Configurer WordPress comme client OAuth
- Gratuit
- Devenez membre Premium


3. Mappage des attributs utilisateur
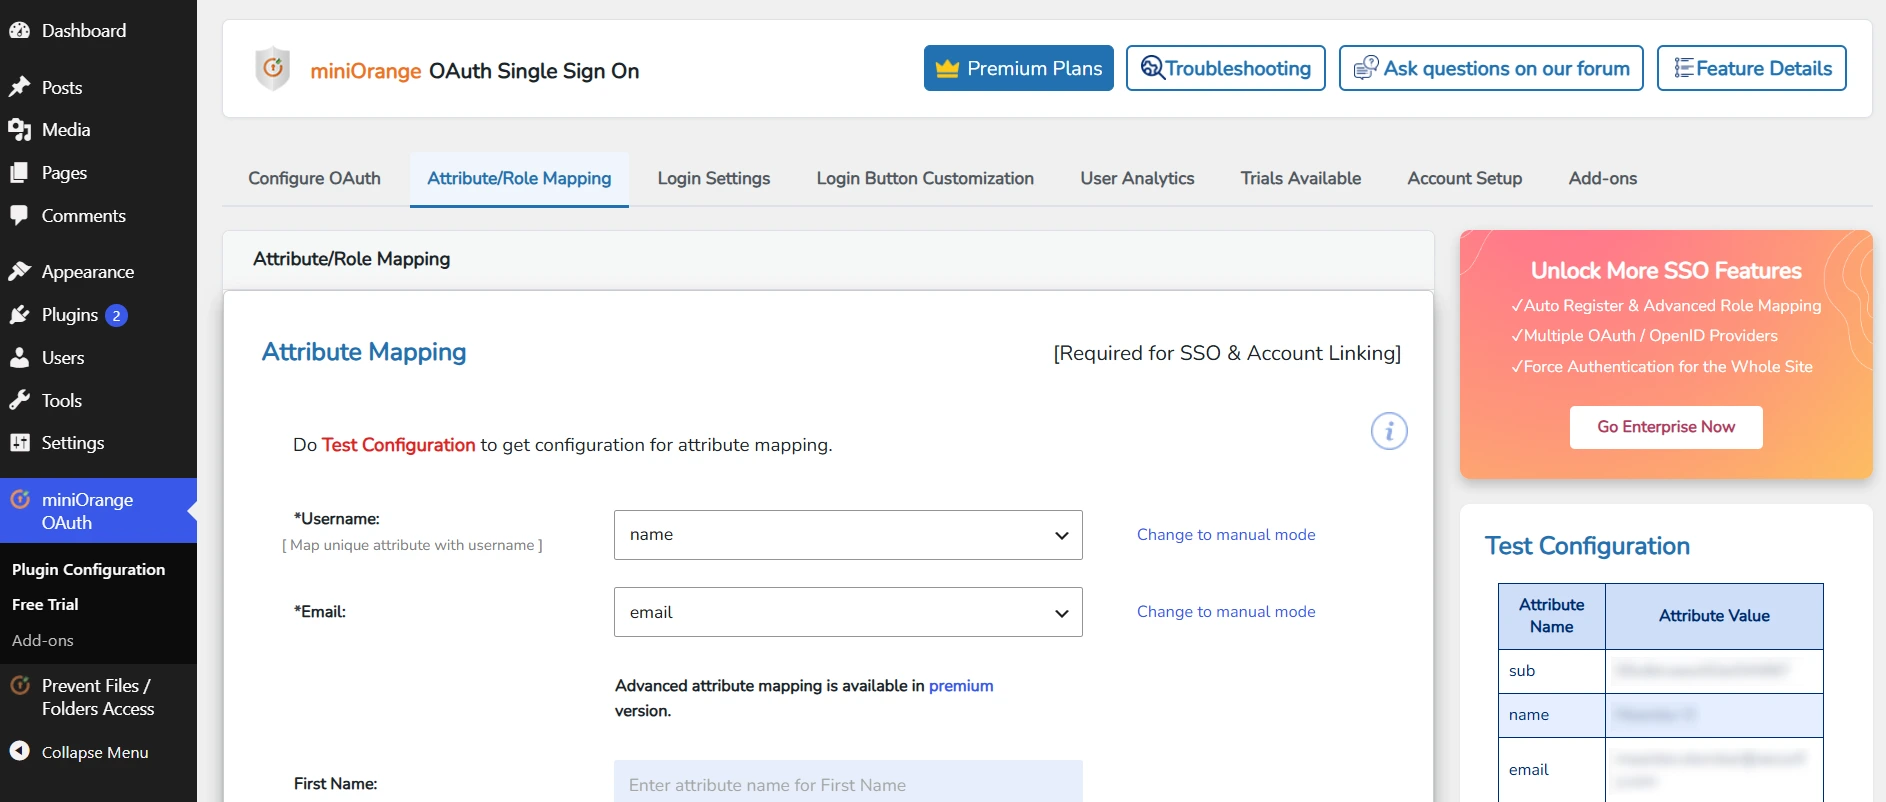
- Le mappage des attributs utilisateur est obligatoire pour permettre aux utilisateurs de se connecter avec succès à WordPress. Nous allons configurer les attributs de profil utilisateur pour WordPress à l'aide des paramètres ci-dessous.
Recherche d'attributs utilisateur
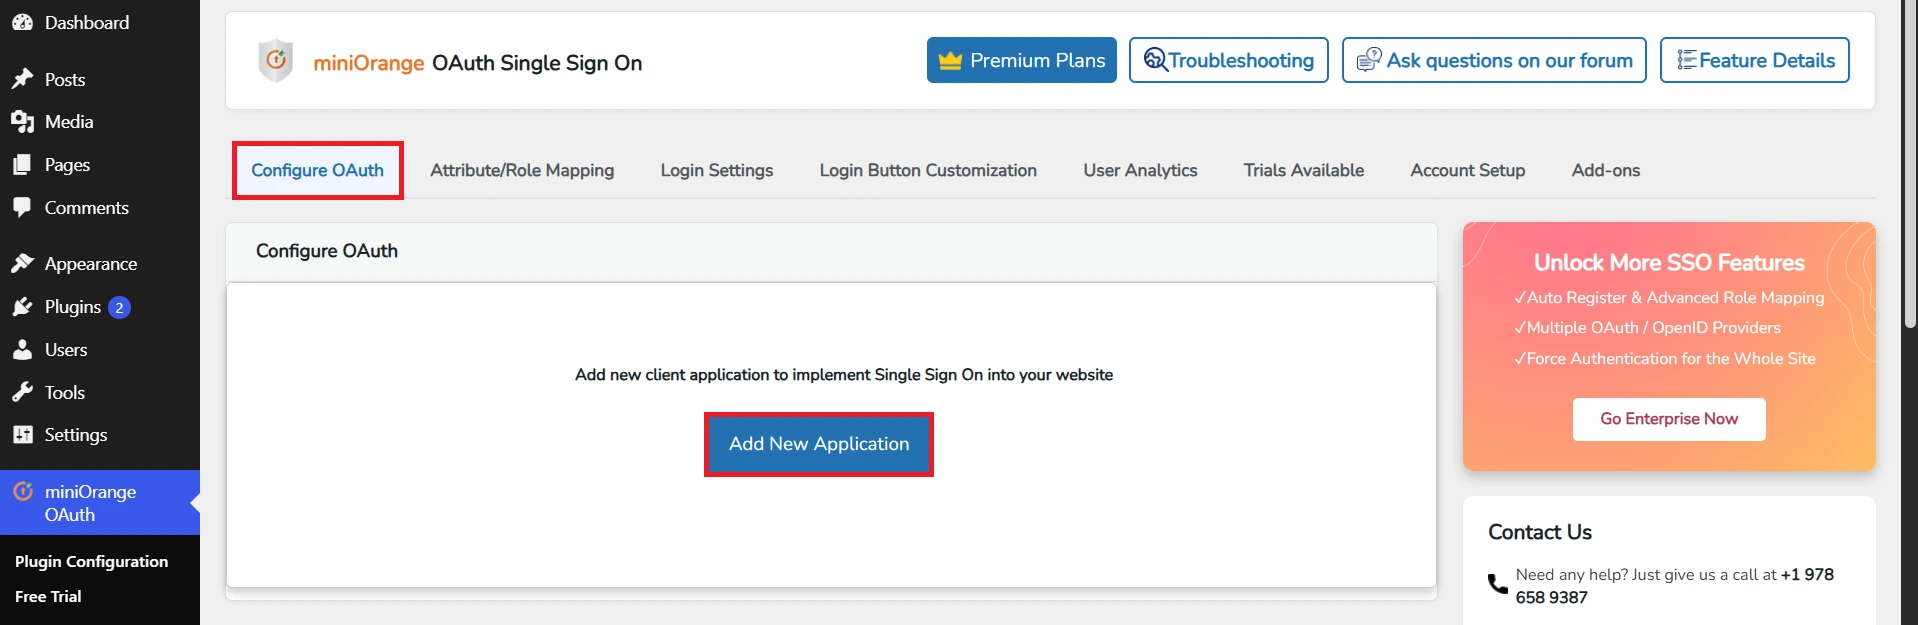
- Allez dans Configurer OAuth languette. Faites défiler vers le bas et cliquez sur Configuration du test.
- Vous verrez toutes les valeurs renvoyées par votre fournisseur OAuth à WordPress dans un tableau. Si vous ne voyez pas de valeur pour le prénom, le nom, l'e-mail ou le nom d'utilisateur, effectuez les réglages requis dans votre fournisseur OAuth pour renvoyer ces informations.
- Une fois que vous voyez toutes les valeurs dans la configuration du test, accédez à Mappage d’attributs/rôles Dans l'onglet, vous obtiendrez la liste des attributs dans les menus déroulants.

4. Mappage de groupe Office 365
- Accédez à Application → Sélectionnez l'application dans laquelle vous souhaitez configurer le mappage de groupe pour Office 365 SSO. Maintenant, accédez à Autorisations d'API languette.
- Cliquez sur le Ajouter une autorisation bouton, puis API Microsoft Graph -> Autorisations déléguées et sélectionnez openid, Profil portée et cliquez sur le Ajouter des autorisations .
- Cliquez sur le Accorder le consentement pour le bouton Démo.
- Accédez à l'onglet Manifeste et recherchez groupeMembershipClames et change sa valeur en "Tous" et cliquez sur le enregistrer .
- Vous pourrez désormais obtenir la valeur du groupe dans la fenêtre de configuration du test.
- Vous pouvez suivre la section de mappage des rôles pour mapper les groupes aux utilisateurs WordPress pendant qu'Azure B2C authentification unique.


5. Cartographie des rôles et des groupes [Premium]
- Cliquez sur « Configuration des tests » et vous obtiendrez la liste des noms d'attributs et des valeurs d'attributs envoyés par votre fournisseur OAuth Office 365.
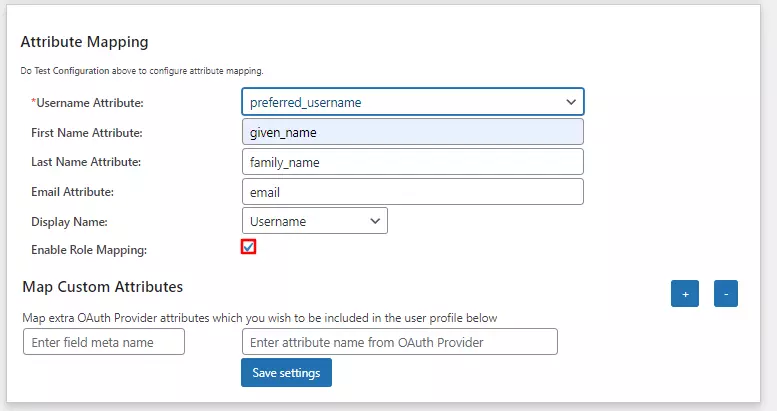
- Dans la fenêtre Configuration du test, mappez les noms d'attributs dans la section Mappage d'attributs du plug-in. Reportez-vous à la capture d'écran pour plus de détails.
- Activer le mappage de rôles : Pour activer le mappage de rôles, vous devez mapper l'attribut Nom de groupe. Sélectionnez le nom de l'attribut dans la liste des attributs qui renvoie les rôles de votre application fournisseur.
Par exemple: Groupes - Attribuez le rôle WordPress au rôle Fournisseur : En fonction de votre application de fournisseur, vous pouvez attribuer le rôle WordPress à vos rôles de fournisseur. Il peut s'agir d'un étudiant, d'un enseignant, d'un administrateur ou de tout autre rôle en fonction de votre application. Ajoutez les rôles de fournisseur sous Valeur d'attribut de groupe et attribuez le rôle WordPress requis devant celui-ci sous Rôle WordPress.
Par exemple, dans l'image ci-dessous. Le rôle d'administrateur a été attribué à l'enseignant et le rôle d'abonné a été attribué à l'étudiant. - Une fois le mappage enregistré, le rôle de fournisseur sera attribué au rôle d’administrateur WordPress après SSO.
Exemple : Selon l'exemple donné, les utilisateurs avec le rôle « enseignant » seront ajoutés en tant qu'administrateur dans WordPress et « étudiant » sera ajouté en tant qu'abonné.


6. Paramètres de connexion
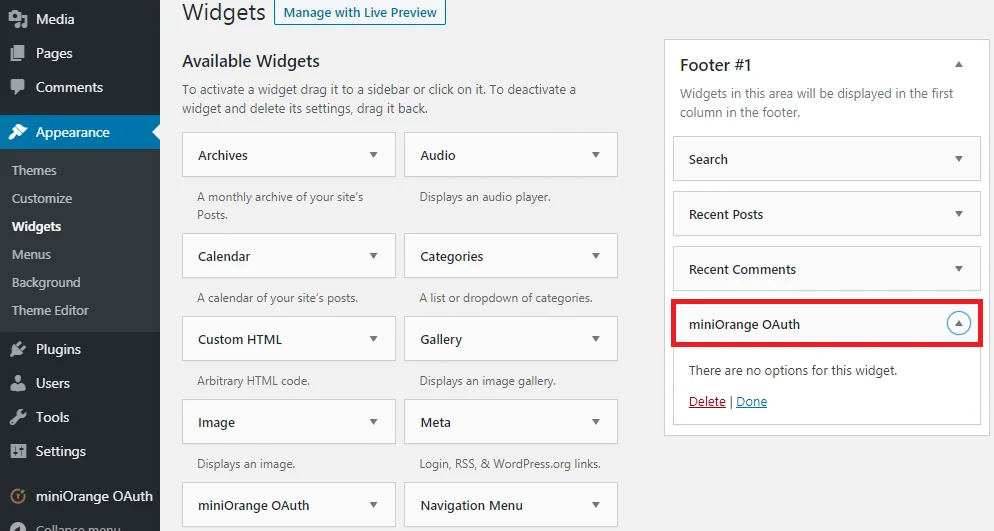
- WordPress 5.7 et versions antérieures
- WordPress 5.8
- WordPress 5.9 et versions ultérieures
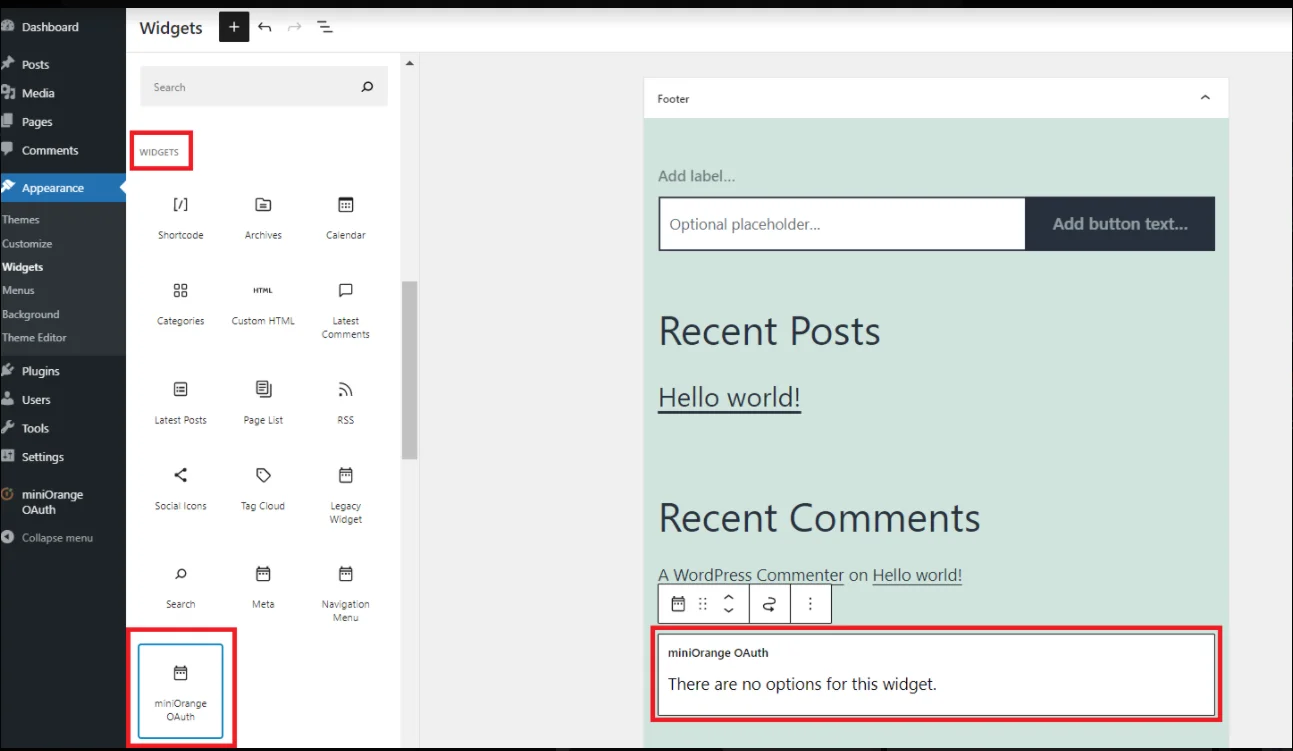

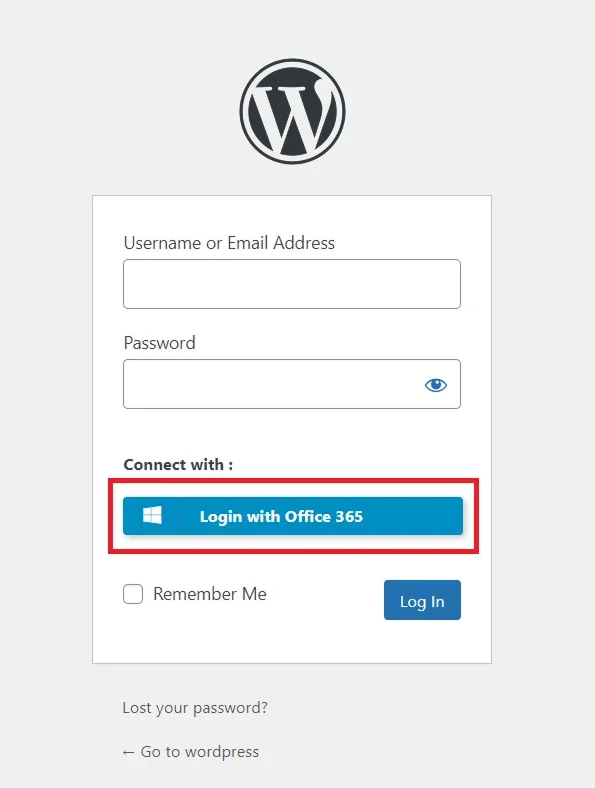
En conclusion, après avoir configuré avec succès Office 365 comme fournisseur OAuth et WordPress comme client OAuth , vous avez mis en place un processus d'authentification fluide et sécurisé pour vos utilisateurs. Grâce à l'authentification unique (SSO) d'Office 365, vous garantissez une expérience utilisateur optimale au sein de l'environnement WordPress. L'authentification des utilisateurs se fait via leur compte Office 365. L'intégration d'Office avec WordPress permet aux utilisateurs de se connecter en toute sécurité à leurs comptes WordPress avec leurs identifiants Office 365 existants.
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête


