
Configurer l'authentification unique (SSO) OneLogin avec OAuth pour WordPress
Marché
Mettre en place Single Sign-On (SSO) on OneLogin L'utilisation du plugin d'authentification unique OAuth et OpenID Connect pour WordPress permet aux utilisateurs de se connecter en toute sécurité à vos sites web et applications grâce à un seul identifiant OneLogin.
Dans cette configuration, OneLogin fait office de fournisseur OAuth. WordPress fait office de client OAuth. OneLogin SSO OAuth pour WordPress permet une expérience de connexion fluide entre les deux plateformes, éliminant ainsi la nécessité pour les utilisateurs de mémoriser plusieurs noms d'utilisateur et mots de passe.
Le plugin OneLogin OAuth SSO offre également des fonctionnalités avancées telles que l'utilisateur mappage des attributs de profil, cartographie des rôles et contrôle d'accès basé sur les rôles pour les profils utilisateurs. De plus, vous pouvez sécuriser l'intégralité de votre site WordPress grâce à l'authentification unique (SSO). OneLogin SSO OAuth pour WordPress Ce plugin améliore l'authentification des utilisateurs et sécurise le processus de connexion. Suivez le guide étape par étape ci-dessous pour installer et configurer le plugin.






Pré-requis : Téléchargement Et Installation
- Connectez-vous à votre instance WordPress en tant qu'administrateur.
- Aller sur WordPress Tableau de bord -> Plugins et cliquez sur Ajouter un nouveau.
- Rechercher un Plugin d'authentification unique (SSO) OAuth pour WordPress et cliquez sur Installer maintenant.
- Une fois installé cliquez sur Activer.
Étapes pour configurer l'authentification unique (SSO) OneLogin OAuth dans WordPress
1. Configurer OneLogin comme fournisseur OAuth
- Tout d'abord, allez à https://app.onelogin.com/login et connectez-vous à votre compte OneLogin.
- Cliquez sur Administration.

- L'écran suivant s'affichera. Survolez sur Applications puis cliquez sur Applications.

- Cliquez sur Ajouter une application .

- Une liste de recherche s'affichera. Rechercher "OIDC" (OpenID Connect) et cliquez sur le résultat de la recherche comme indiqué ci-dessous.

- Un écran de configuration s'affichera. Renseignez le nom de l'application et les autres informations requises, puis cliquez sur Enregistrer.

- Vous serez redirigé vers la page de détails de l'application. Accédez à Configuration onglet et entrez le URI de redirection du Client OAuth miniOrange plugin, puis cliquez Enregistrer.

- Rendez-vous dans la section SSO languette. Vous y trouverez le identité du client et Secret client Copiez ces informations d'identification dans les champs correspondants. Client OAuth miniOrange Configuration du plugin.

Étape 1.1 : Attribuer les utilisateurs à l’application SSO OneLogin
- Survolez le Utilisateurs onglet et cliquez sur le Utilisateurs option dans le menu.

- La liste des utilisateurs disponibles sur votre plateforme OneLogin s'affiche. Sélectionnez l'utilisateur auquel vous souhaitez donner accès à votre application.

- Maintenant, pour cet utilisateur, accédez au Applications Sélectionnez l'onglet dans le menu de gauche et cliquez sur l'icône bleue + pour ajouter l'application.

- Sélectionnez dans la liste déroulante l'application pour laquelle vous souhaitez autoriser l'authentification unique (SSO) pour cet utilisateur et cliquez sur Continuer.

- Terminez la configuration et cliquez sur Enregistrer .

- L'application sera répertoriée dans le profil utilisateur comme indiqué dans l'image ci-dessous, et cet utilisateur pourra désormais se connecter à votre site WordPress via SSO en utilisant ses identifiants OneLogin pour cette application.

Pour permettre l'authentification et l'autorisation des utilisateurs finaux via l'authentification unique OAuth OneLogin sur WordPress avec un seul identifiant, vous avez correctement configuré la plateforme d'identité OneLogin en tant que fournisseur OAuth . Cette solution garantit une expérience utilisateur et une sécurité améliorées.
Étape 2 : Configurer WordPress comme client OAuth
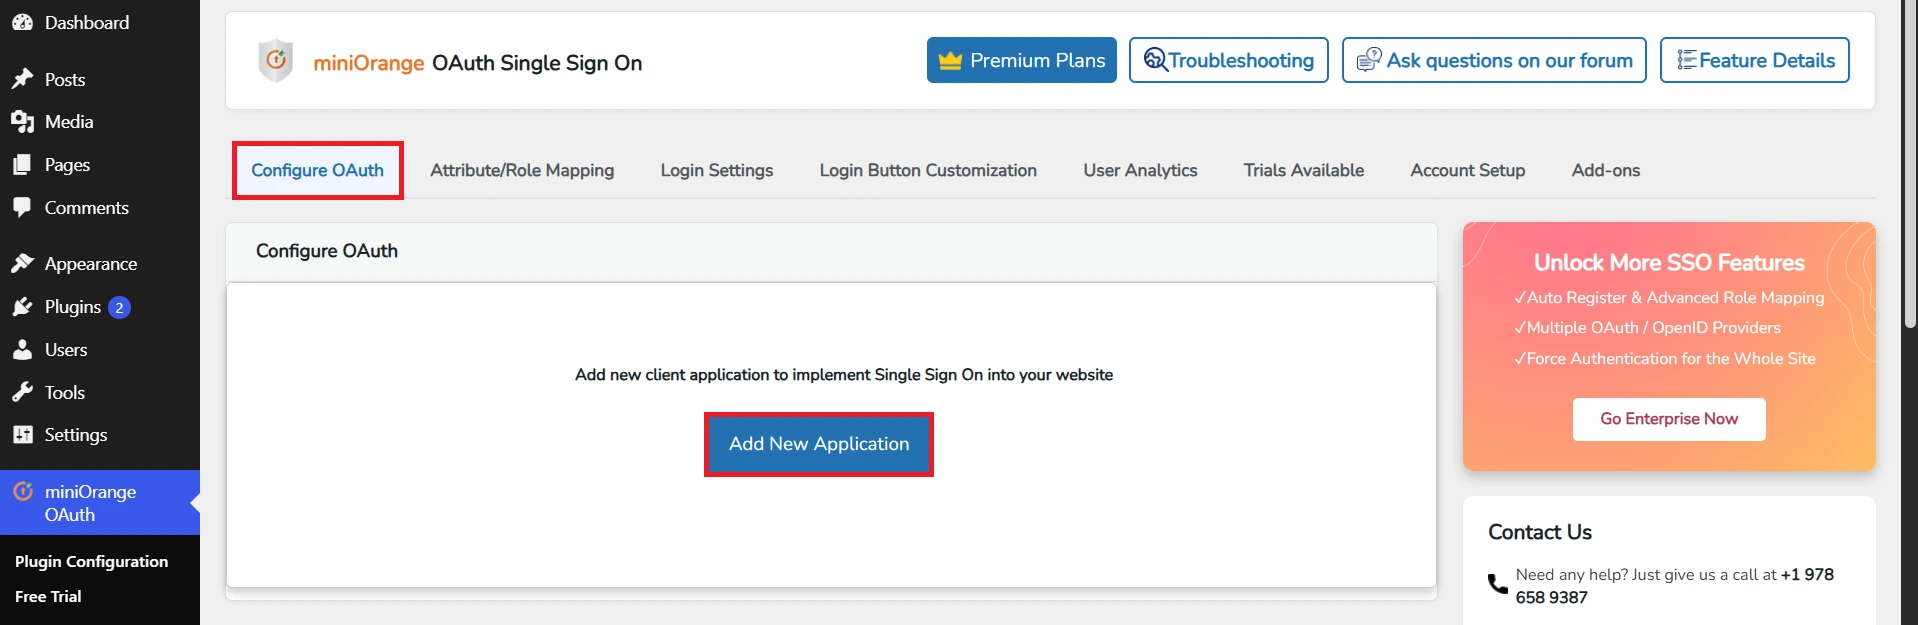
- Gratuit
- Devenez membre Premium




Étape 3 : Mappage des attributs utilisateur
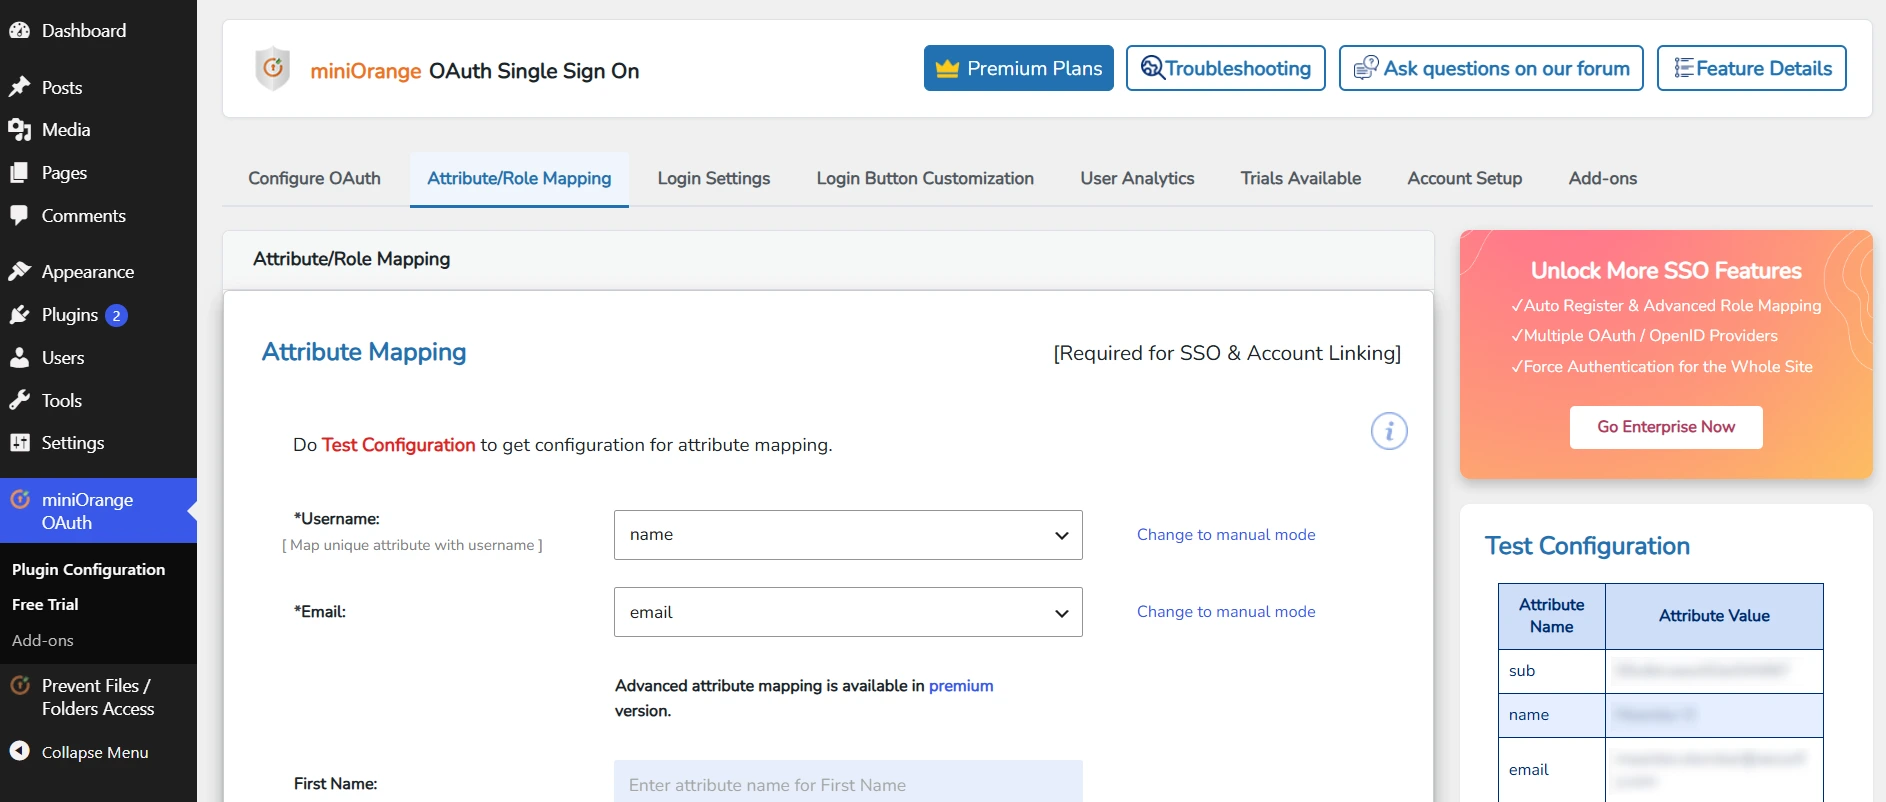
- Le mappage des attributs utilisateur est obligatoire pour permettre aux utilisateurs de se connecter avec succès à WordPress. Nous allons configurer les attributs du profil utilisateur pour WordPress en utilisant les paramètres ci-dessous.
Recherche des attributs utilisateur :
- Allez dans Configurer OAuth languette. Faites défiler vers le bas et cliquez sur Configuration du test.
- Vous verrez dans un tableau toutes les valeurs renvoyées par votre fournisseur OAuth à WordPress. Si les champs Prénom, Nom, Adresse e-mail ou Nom d'utilisateur sont manquants, veuillez configurer votre fournisseur OAuth afin qu'il renvoie ces informations.

- Une fois que vous voyez toutes les valeurs dans la configuration du test, accédez à Mappage d’attributs/rôles Dans l'onglet, vous obtiendrez la liste des attributs dans les menus déroulants.
4. Cartographie des rôles [Premium]
- Cliquez sur « Configuration de test » et vous obtiendrez la liste des noms d'attribut et des valeurs d'attribut envoyés par votre fournisseur OAuth.
- Dans la fenêtre Configuration du test, mappez les noms d'attribut dans la section Mappage d'attributs du plugin. Reportez-vous à la capture d'écran pour plus de détails.
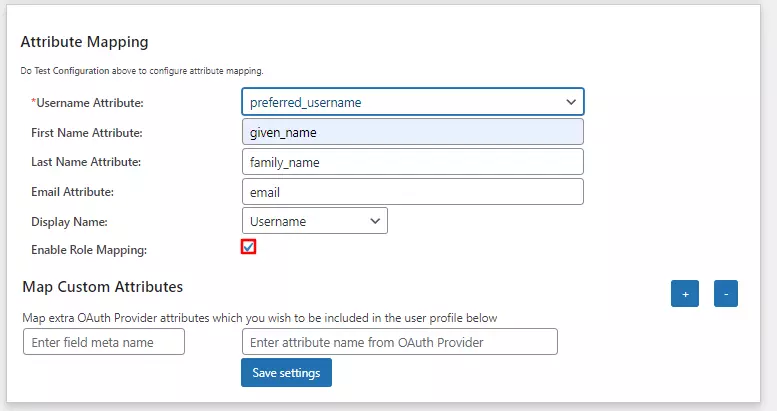
- Activer le mappage de rôles : Pour activer le mappage de rôle, vous devez mapper l'attribut de nom de groupe. Sélectionnez le nom de l'attribut dans la liste des attributs qui renvoie les rôles de votre application fournisseur.
Par exemple: Rôle
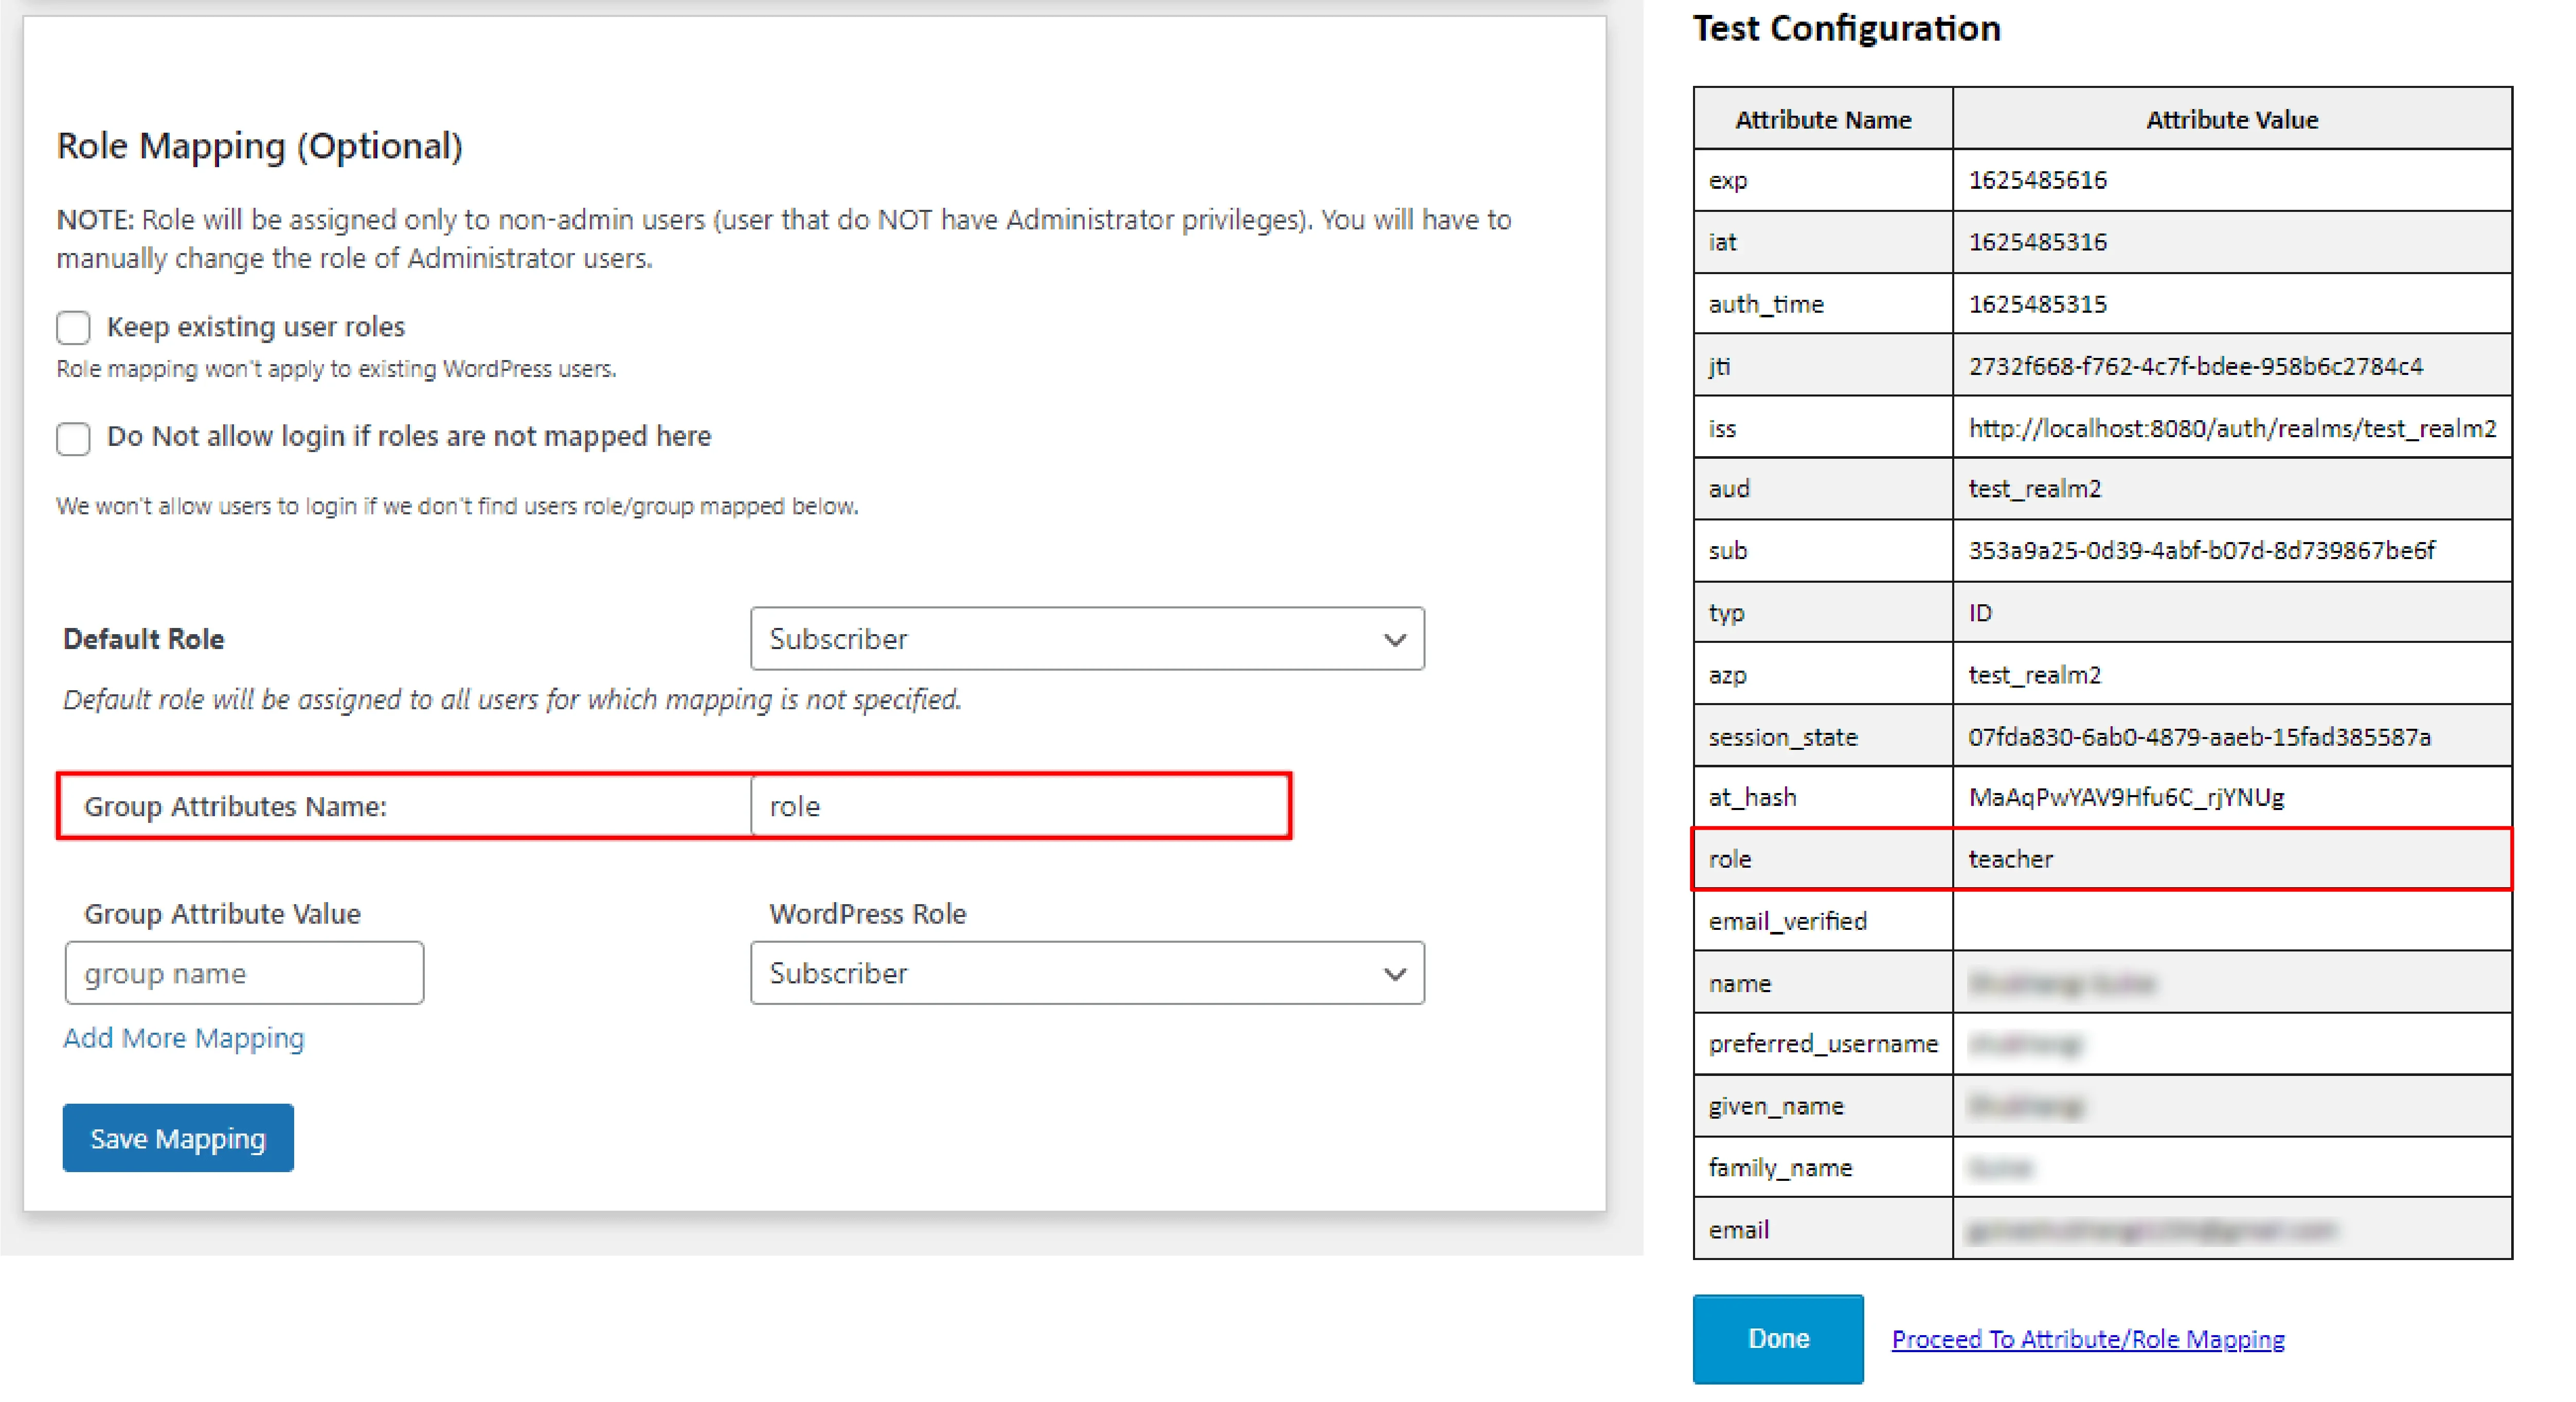
- Attribuez le rôle WordPress au rôle Fournisseur : En fonction de votre application fournisseur, vous pouvez attribuer le rôle WordPress à vos rôles fournisseurs. Il peut s'agir d'un étudiant, d'un enseignant, d'un administrateur ou de tout autre rôle selon votre application. Ajoutez les rôles fournisseurs sous Valeur d'attribut de groupe et attribuez-lui le rôle WordPress requis sous Rôle WordPress.
Par exemple, Dans l'image ci-dessous, l'enseignant a le rôle d'administrateur et l'élève celui d'abonné.
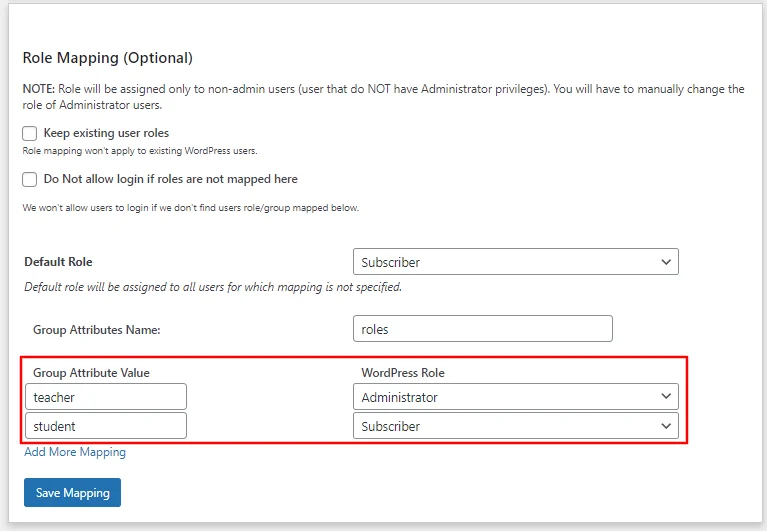
- Une fois le mappage enregistré, le rôle de fournisseur se verra attribuer le rôle d'administrateur WordPress après SSO.
Exemple : Conformément à l'exemple donné, les utilisateurs ayant le rôle « enseignant » seront ajoutés en tant qu'administrateurs dans WordPress et les utilisateurs ayant le rôle « étudiant » seront ajoutés en tant qu'abonnés.
Étape 5 : Paramètres de connexion
- Les paramètres de l'onglet « Paramètres d'authentification unique (SSO) » définissent l'expérience utilisateur pour l'authentification unique (SSO). Pour ajouter un widget de connexion OneLogin sur votre page WordPress, suivez les étapes ci-dessous.
- WordPress 5.7 et versions antérieures
- WordPress 5.8
- WordPress 5.9 et versions ultérieures
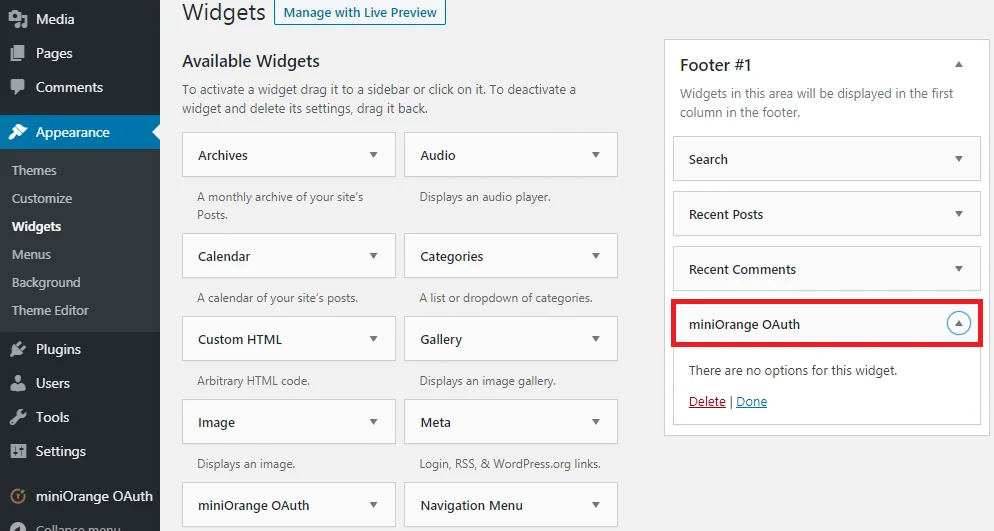
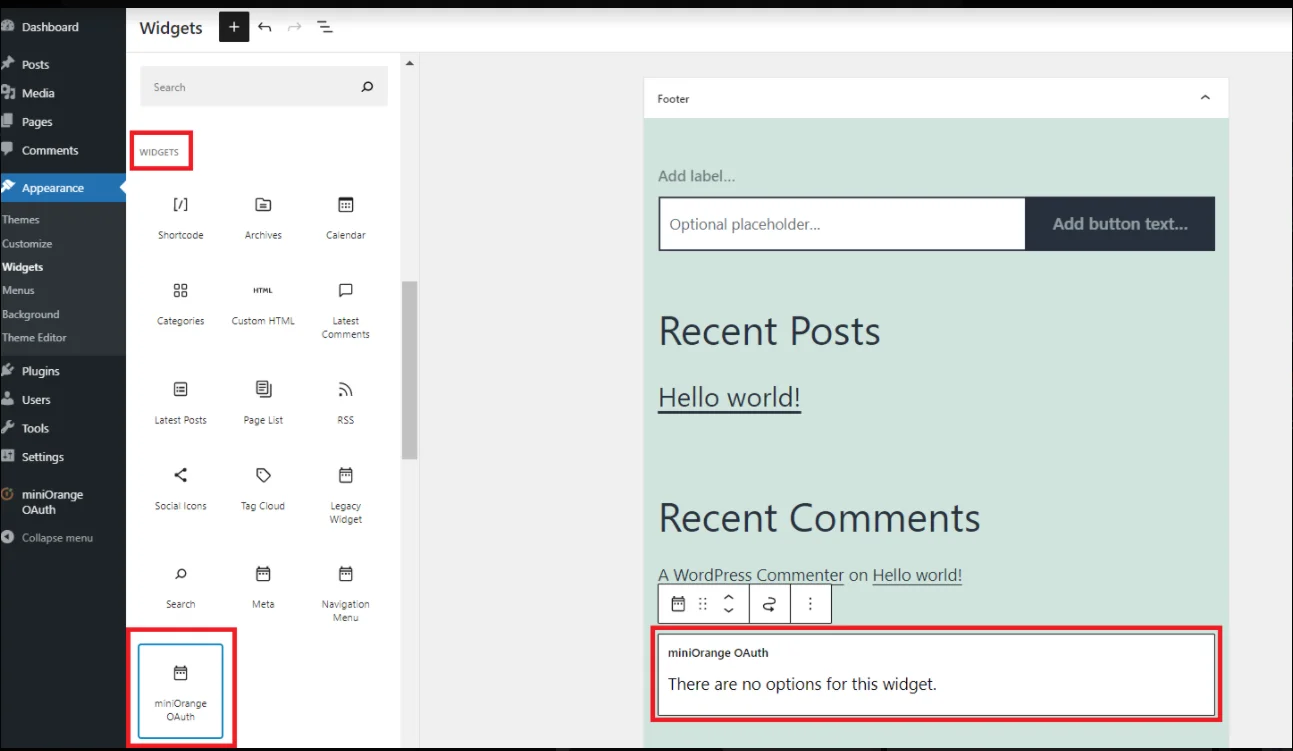


L'authentification unique OneLogin devrait maintenant être correctement configurée, OneLogin étant le fournisseur OAuth et WordPress le client OAuth. L'authentification unique OAuth OneLogin répond à tous vos besoins en matière de sécurité cloud grâce à des fonctionnalités telles que le mappage des attributs et des rôles, la prise en charge de différents types d'autorisation OAuth, etc.
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête


