
Authentification unique SAML dans Joomla à l'aide de la communauté Salesforce
Marché
Le plugin miniOrange Joomla SAML SP SSO vous permet d'intégrer votre site Joomla à votre communauté Salesforce via le protocole SAML 2.0. Ce plugin intuitif simplifie la configuration de l'authentification unique (SSO) avec Salesforce dans Joomla, garantissant ainsi une connexion sécurisée. Vos utilisateurs peuvent ainsi accéder facilement à différents sites Joomla grâce à leurs identifiants Salesforce.
Notre extension est compatible avec Joomla 3, 4 et 5 et fonctionne parfaitement avec tous les fournisseurs d'identité conformes à SAML 2.0. Pour une présentation détaillée des fonctionnalités offertes par l'extension Joomla SAML SP, consultez la documentation. Vous trouverez ci-dessous un guide pas à pas pour configurer l'authentification unique SAML (SSO) entre votre site Joomla et votre communauté Salesforce. Salesforce fait office de fournisseur d'identité (IdP) et Joomla de fournisseur de services (SP).





Étapes de configuration
Dans cette configuration, la communauté Salesforce sert de référentiel pour le stockage des utilisateurs, c'est-à-dire qu'elle agira comme fournisseur d'identité (IdP), tandis que Joomla est l'endroit où les utilisateurs se connecteront en utilisant leurs identifiants de la communauté Salesforce où le plugin Joomla SAML SP SSO sera installé.
Étape 2 : Configurer la communauté Salesforce en tant que fournisseur d'identité (IDP)
- Connectez-vous à votre Salesforce compte en tant qu'administrateur.
- Basculer vers Éclair Salesforce mode dans le menu Profil, puis accédez au installation page en cliquant sur le bouton de configuration.
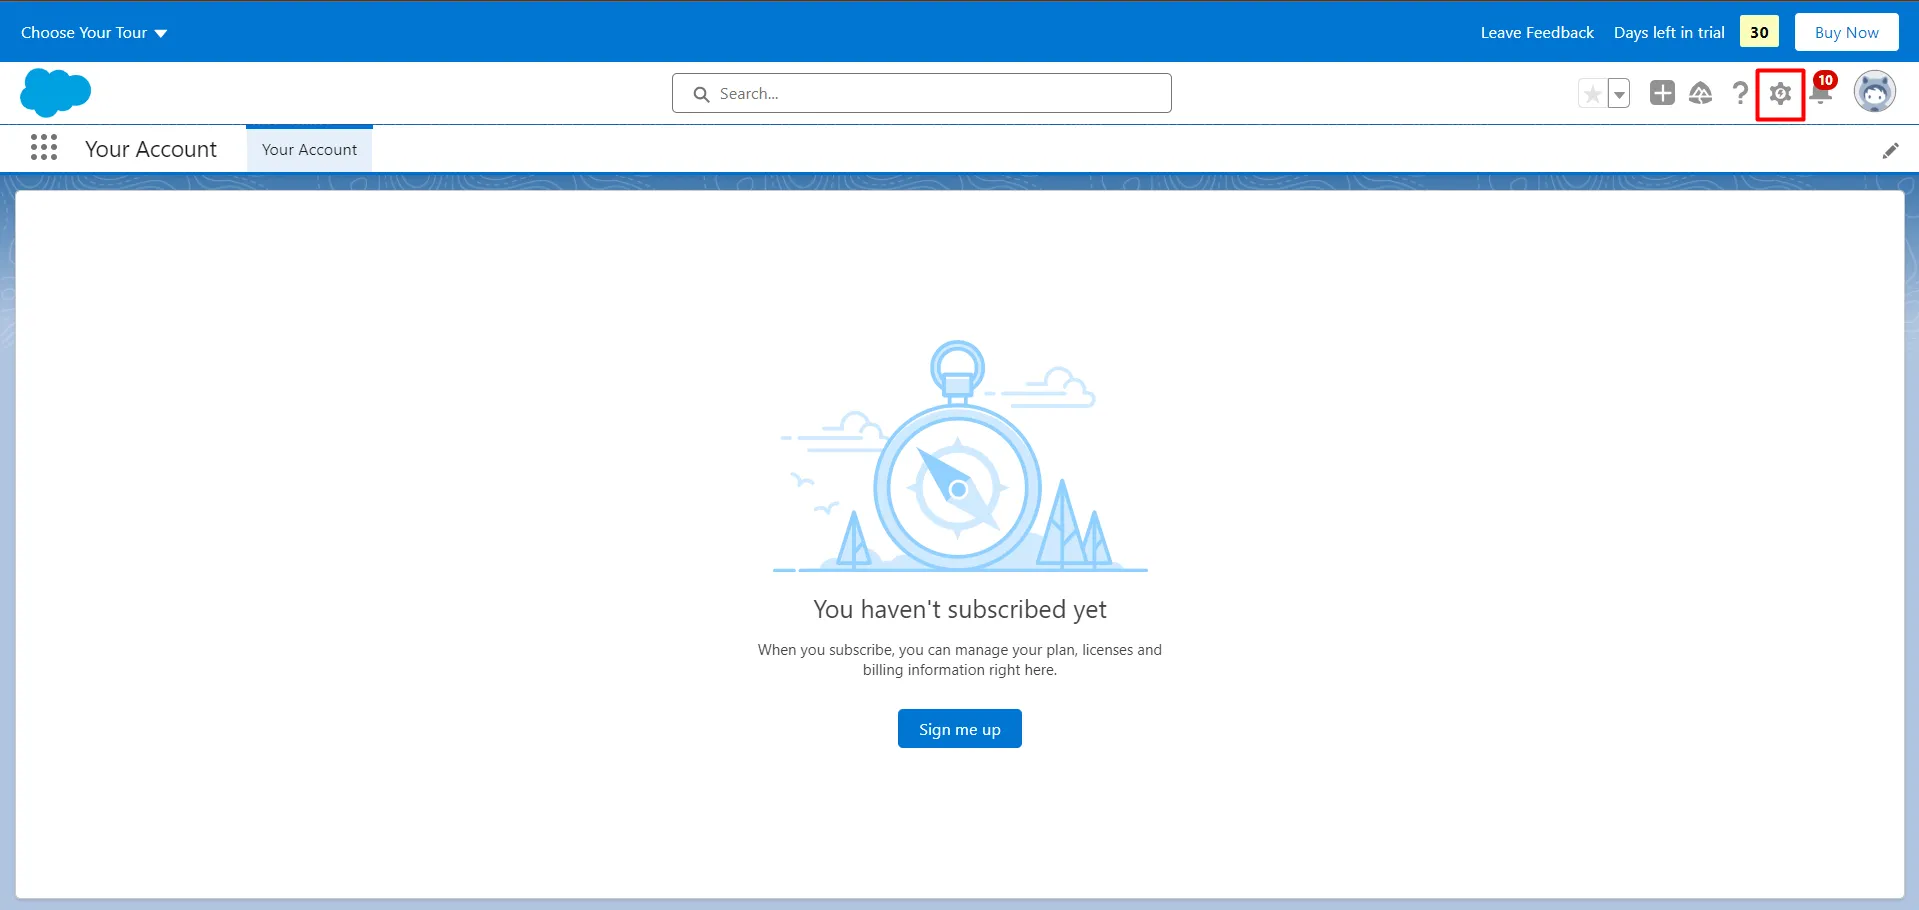
- Dans le volet gauche, sélectionnez Onglet ParamètresFournisseur d'identité.
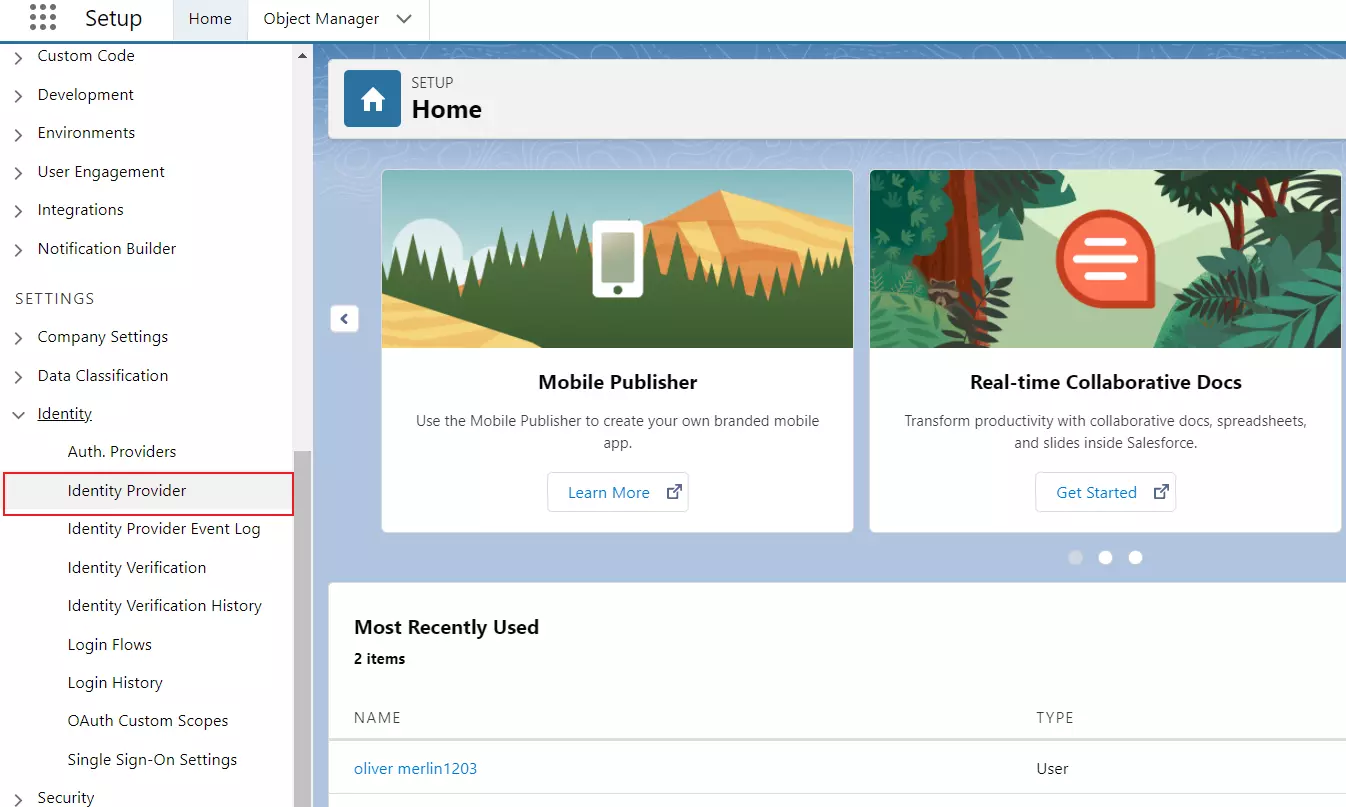
- Cliquez sur Activer le fournisseur d'identité.
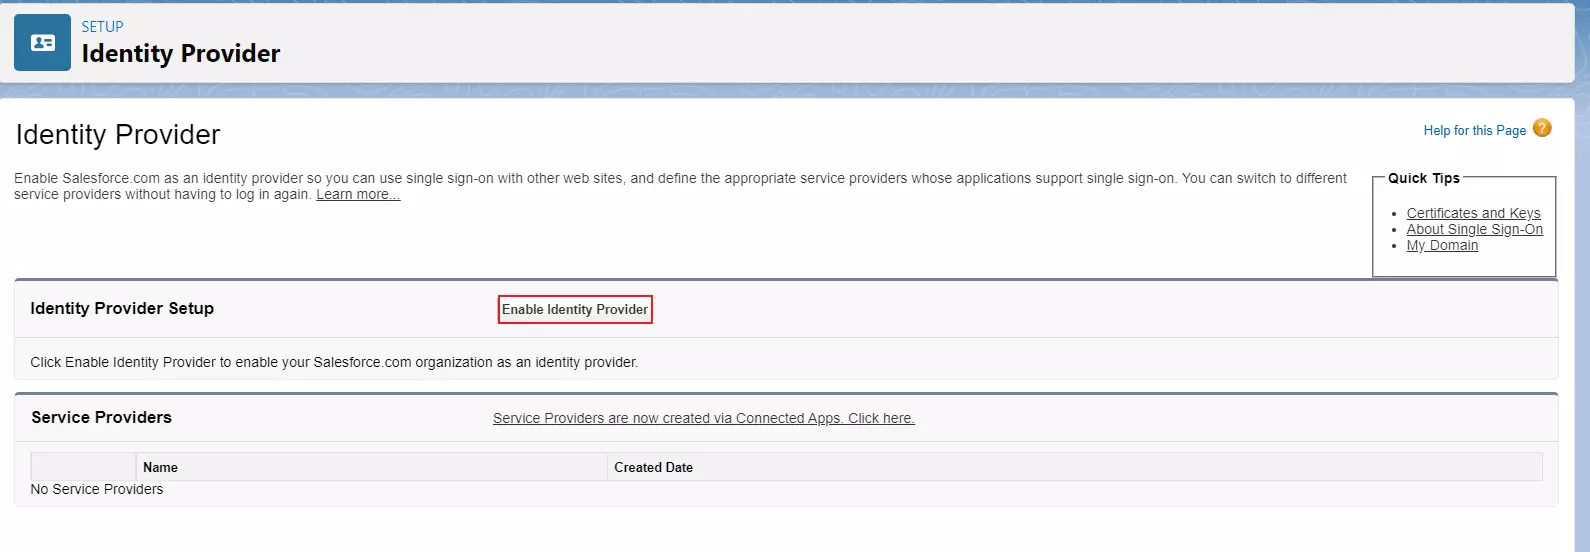
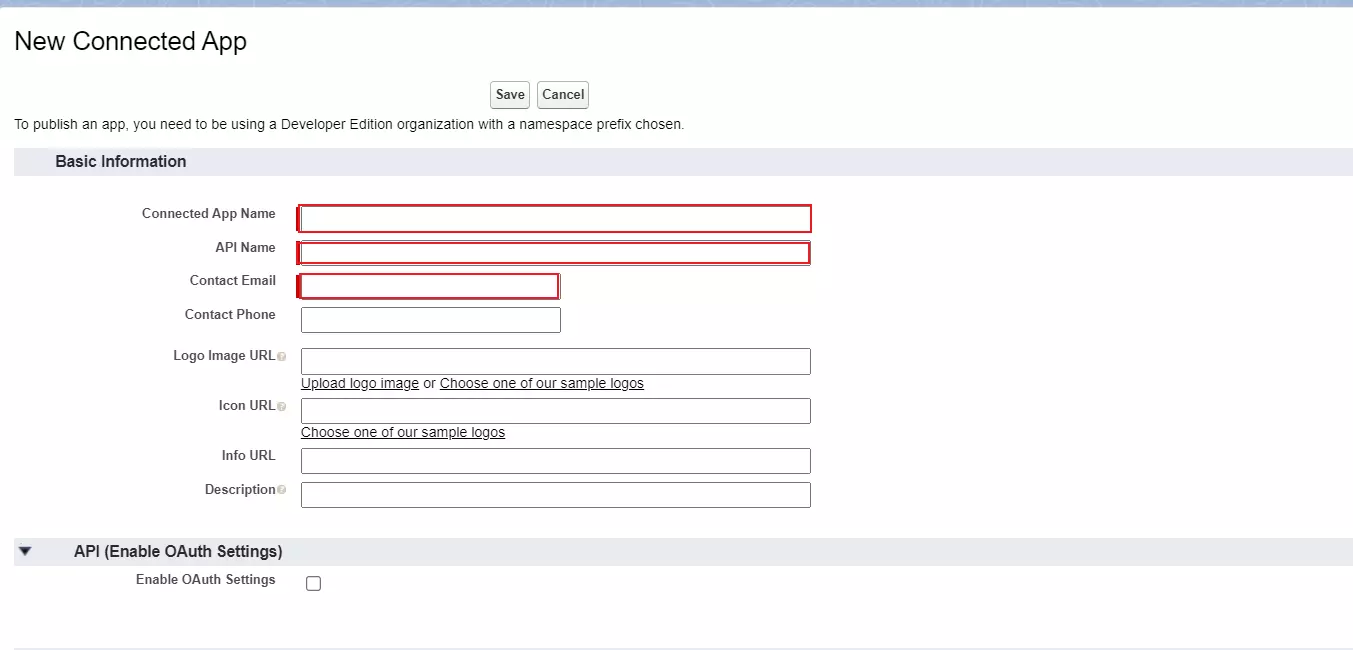
- Dans l' Prestataire de services section, cliquez sur le lien pour créer le Fournisseur de services grâce à Applications connectées.
- Entrer Nom de l'application connectée, Nom de l'API et Courriel.
|
Nom de l'application connectée
Donnez un nom à l'application connectée
|
|
Nom de l'API
Fournissez un nom d'API
|
|
Courriel
Fournir un e-mail de contact
|
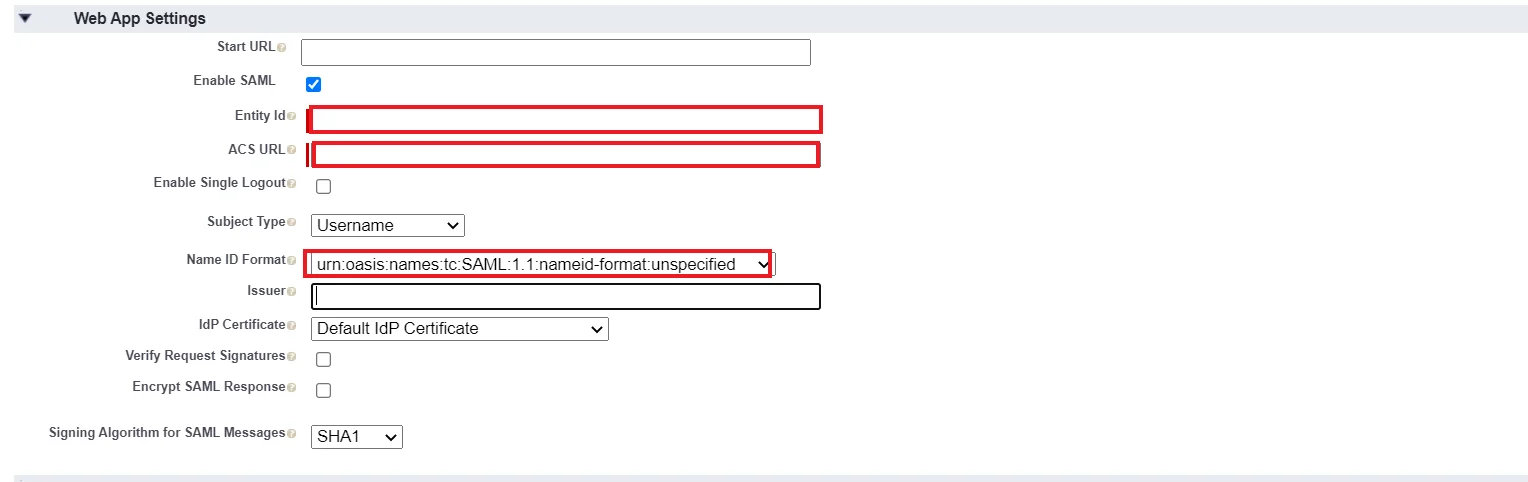
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Paramètres de l'application Web, vérifier la Activer SAML cochez la case et entrez les valeurs suivantes :
|
Activer SAML
à carreaux
|
|
ID d'entité
SP-EntityID / Émetteur de Métadonnées du fournisseur de services onglet du plugin
|
|
URL ACS
URL ACS (AssertionConsumerService) de Métadonnées du fournisseur de services onglet du plugin
|
|
Type de sujet
Nom d'utilisateur
( Ou : Nom d'épouse )
|
|
Format d'identification du nom
urn:oasis:noms:tc:SAML:2.0:nameid-format:non spécifié
|
- Cliquez sur Enregistrer pour enregistrer la configuration.
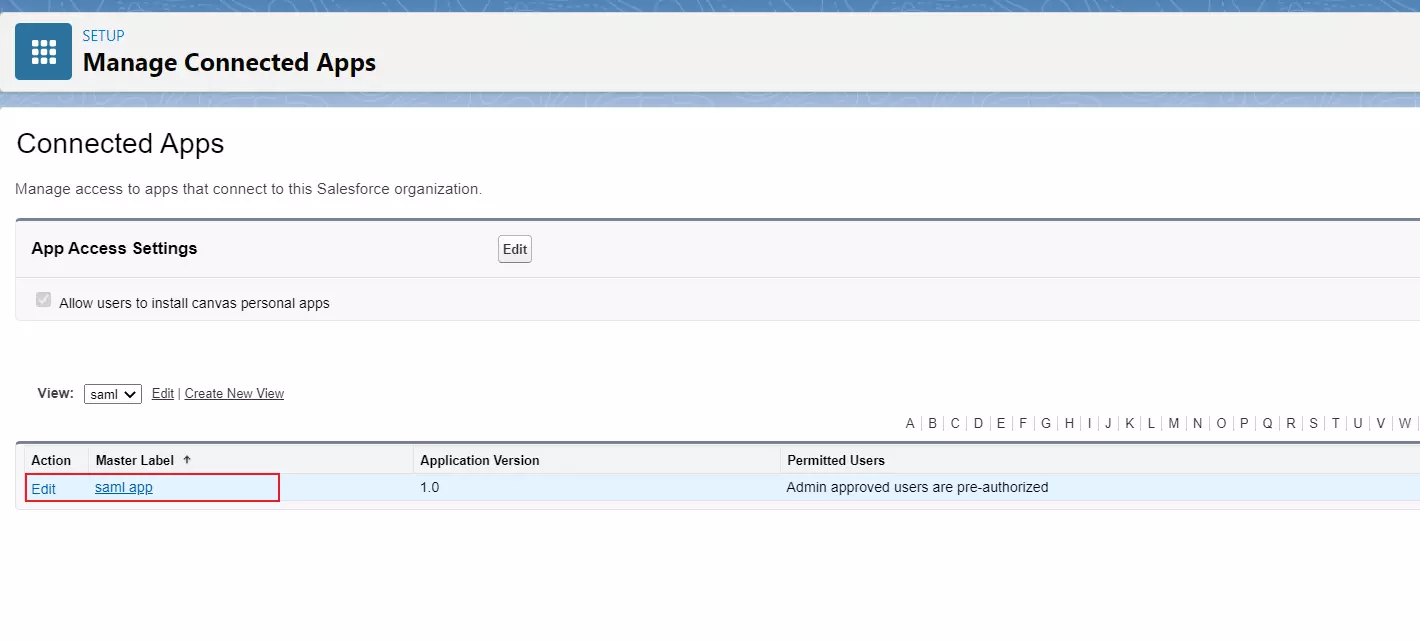
- Maintenant, dans le volet de gauche, sous Outils de plateforme , allez à Applications connectéesGérer les applications connectées. Cliquez sur l'application que vous venez de créer.
- Dans l' Profils cliquez sur la rubrique Gérer les profils .
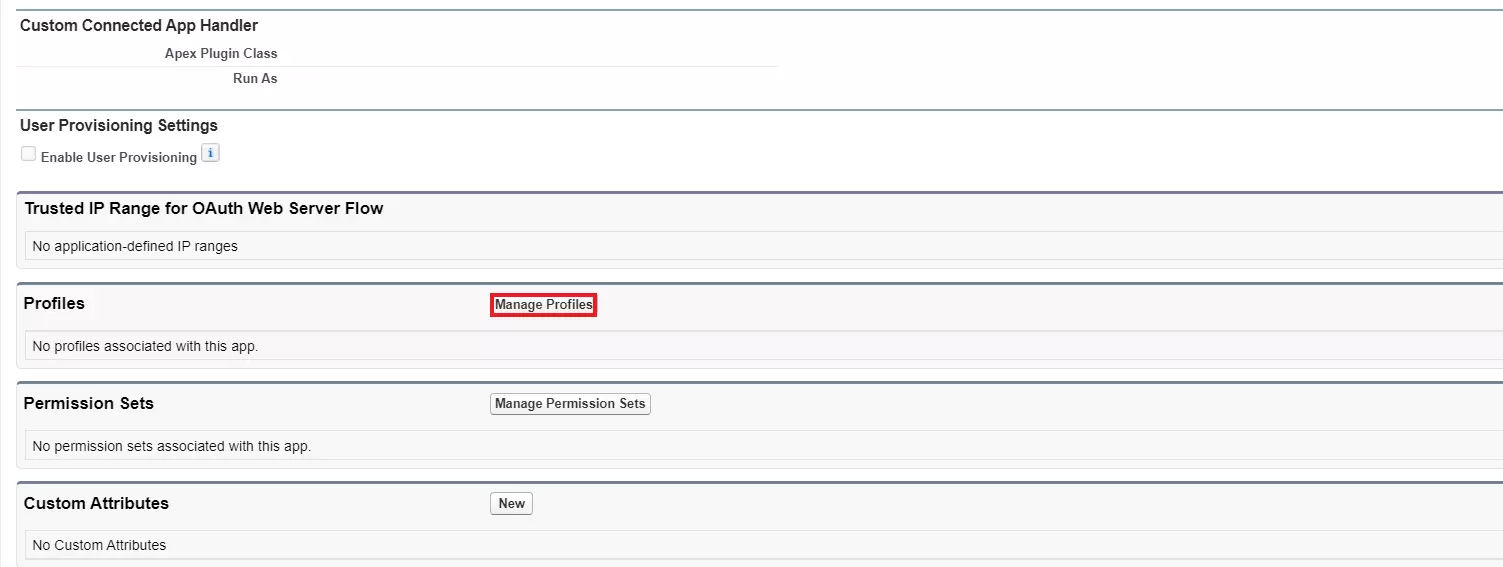
- Attribuez le Profils vous souhaitez autoriser l'accès à la connexion via cette application.
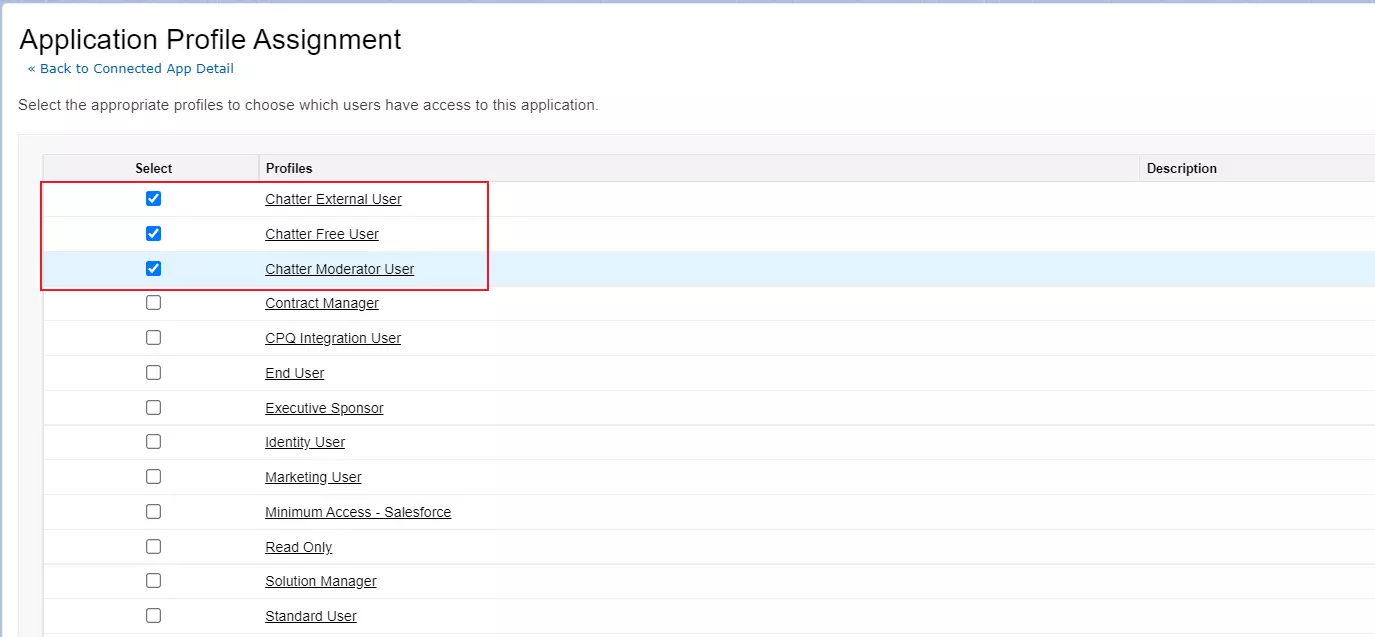
- Sous Informations de connexion SAML, cliquer sur Télécharger les métadonnées pour votre correspondant Communauté Salesforce.

- Conservez ces métadonnées à portée de main pour configurer le Prestataire de services.


