
Authentification unique Zoho SAML utilisant DNN SAML comme IDP
Marché
Le module IDP SAML de DotNetNuke (DNN) fait office de fournisseur d'identité SAML 2.0. Il peut être configuré pour établir une relation de confiance entre le module et divers fournisseurs de services compatibles SAML afin d'authentifier l'utilisateur de manière sécurisée à l'aide des identifiants du site DotNetNuke (DNN) . Ce guide vous explique étape par étape comment configurer l'authentification unique (SSO) entre DotNetNuke (DNN) et Zoho en utilisant DotNetNuke (DNN) comme fournisseur d'identité.




Remarque : La version Premium de Zoho est requise pour configurer l'authentification unique (SSO).
Pré-requis : Téléchargement Et Installation
- Télécharger Module de fournisseur d'identité (IDP) DNN SAML.
- Téléchargez le package d'installation xxx_dnn-saml-single-sign-on-sso-idp_xxx_Install en entrant Paramètres > Extension > Installer l'extension.
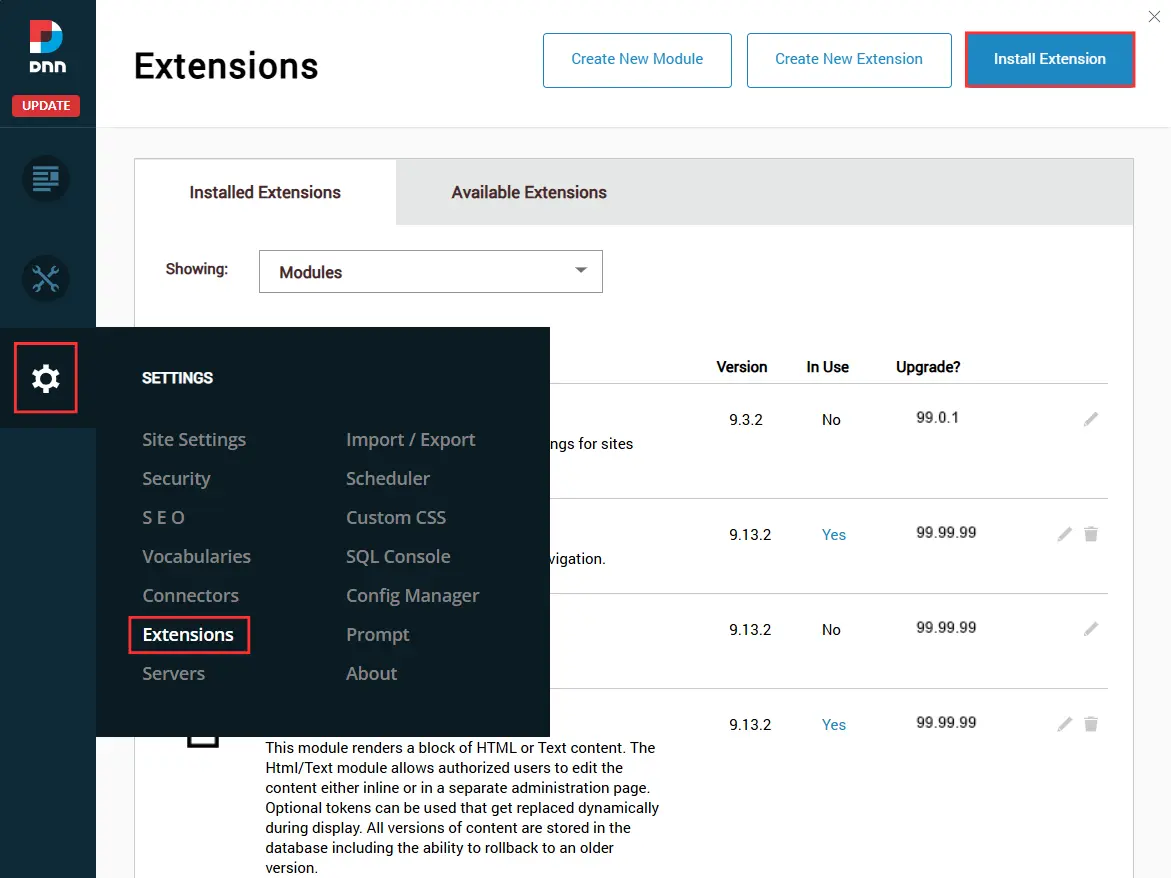
- Ouvrez n'importe quelle page de votre site DNN (mode édition) et cliquez sur Ajouter un module.
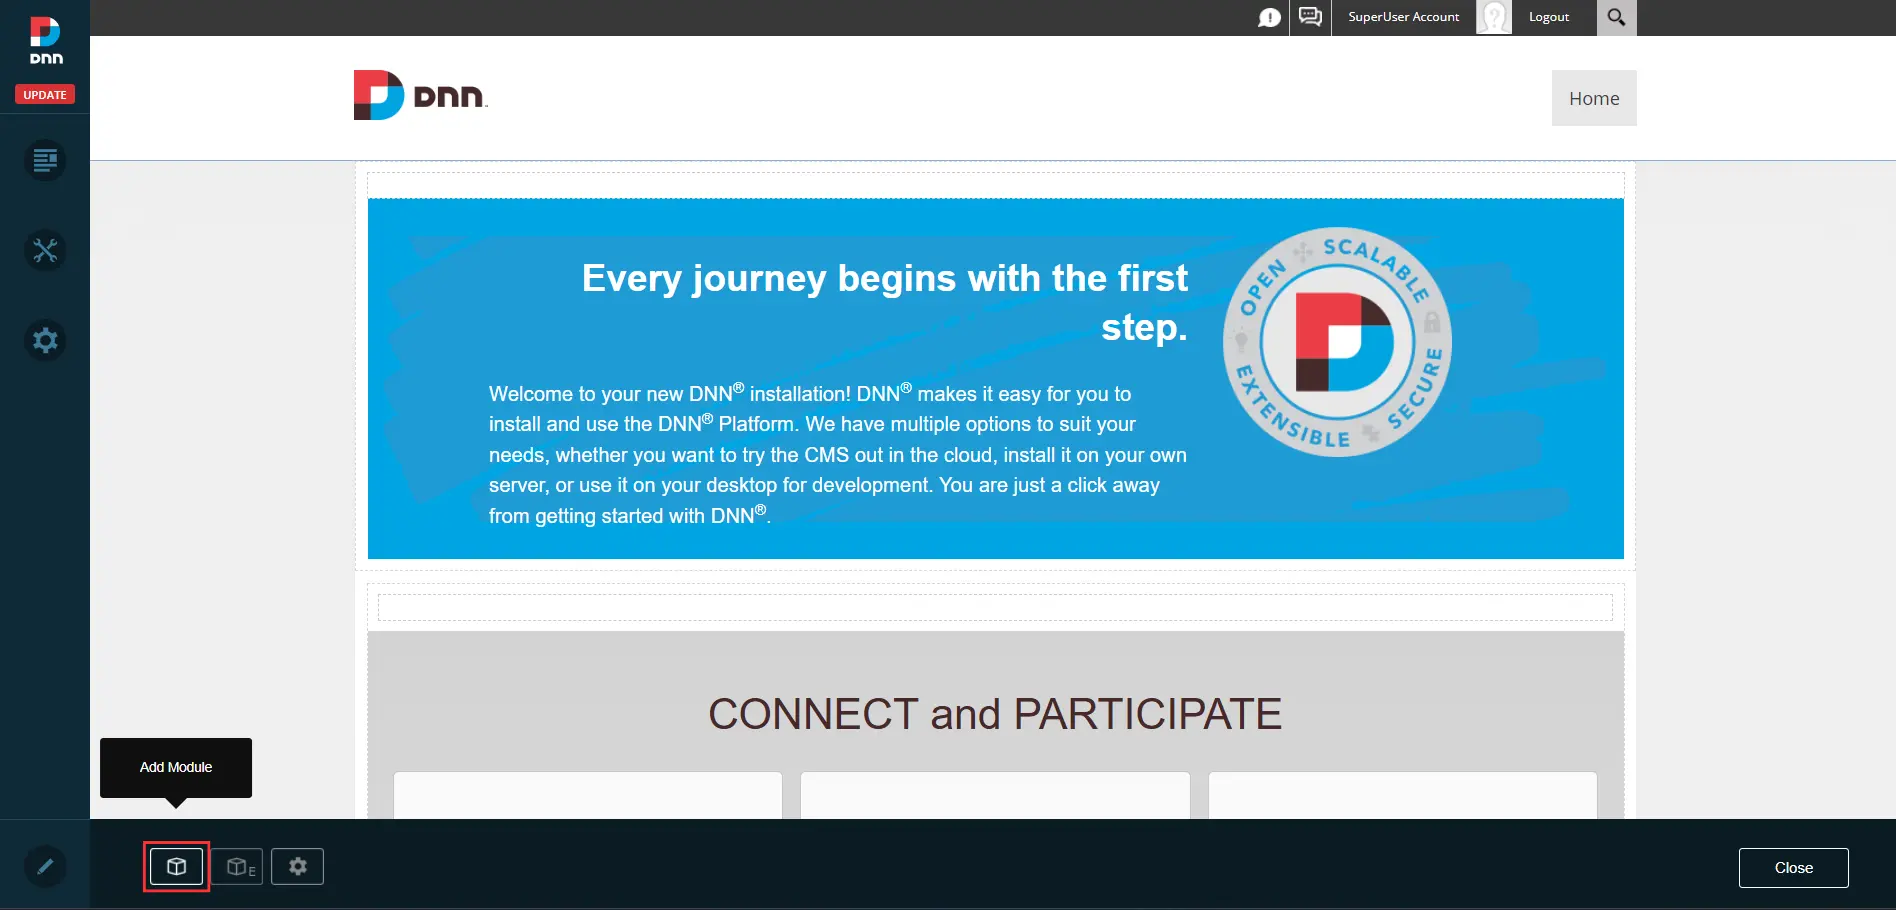
- Recherchez moDNNSAMLIDP et cliquez sur le moDNNSAMLIDPFaites glisser le module et déposez-le à l'endroit souhaité sur la page.
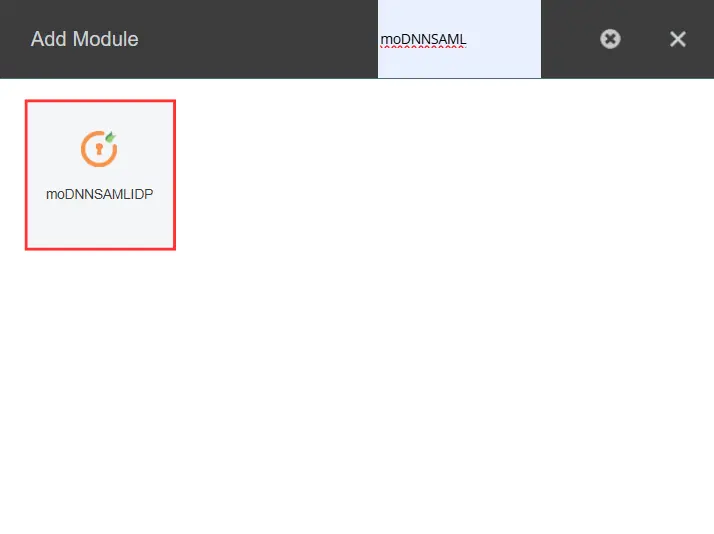
- Après avoir installé le module sur votre site DNN, cliquez sur l'icône d'engrenage du module et sélectionnez Paramètres Dans le menu déroulant.
- Accédez à la Paramètres de moDNNSAMLIDP onglet pour configurer le module.
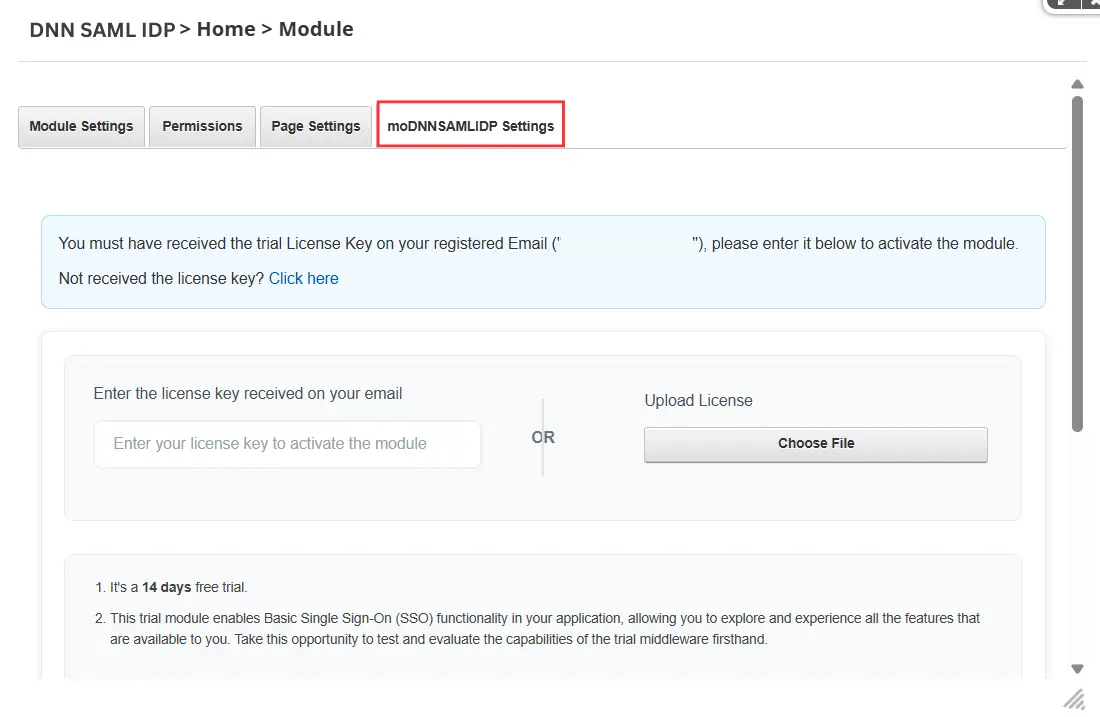
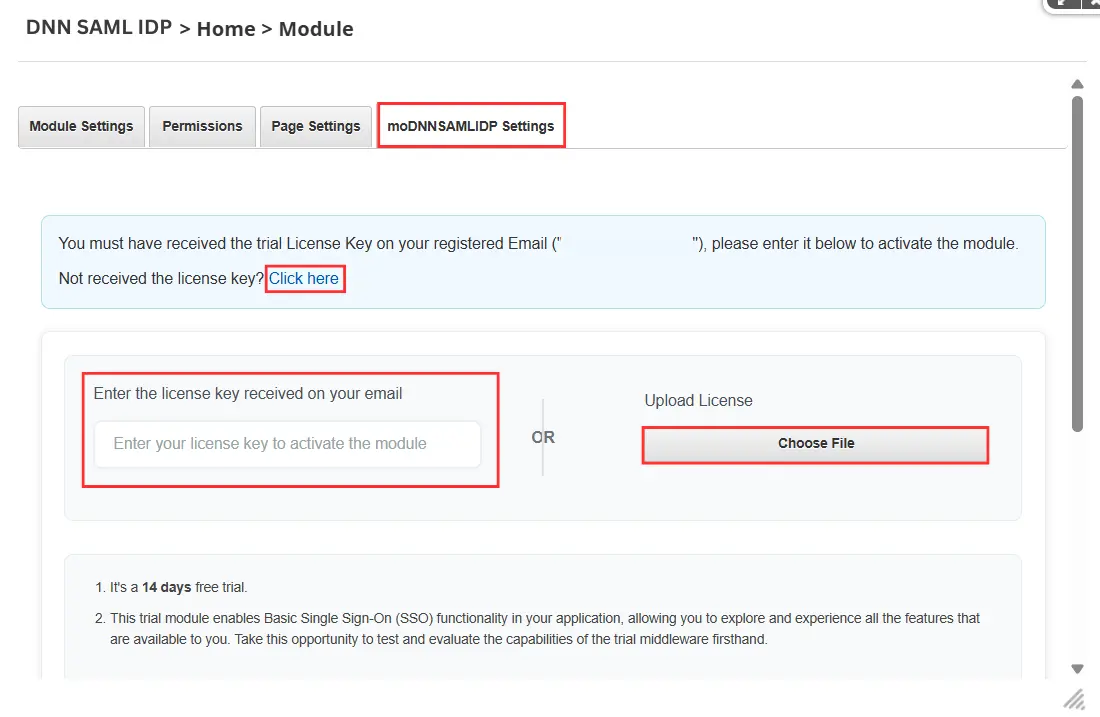
- Pour activer le module, saisissez le clé de licence reçu par e-mail dans le champ de saisie prévu.
- Si vous n'avez pas reçu la clé de licence, cliquez sur le Cliquez ici lien pour le télécharger, puis téléchargez le fichier de licence en utilisant le Choisissez le fichier .
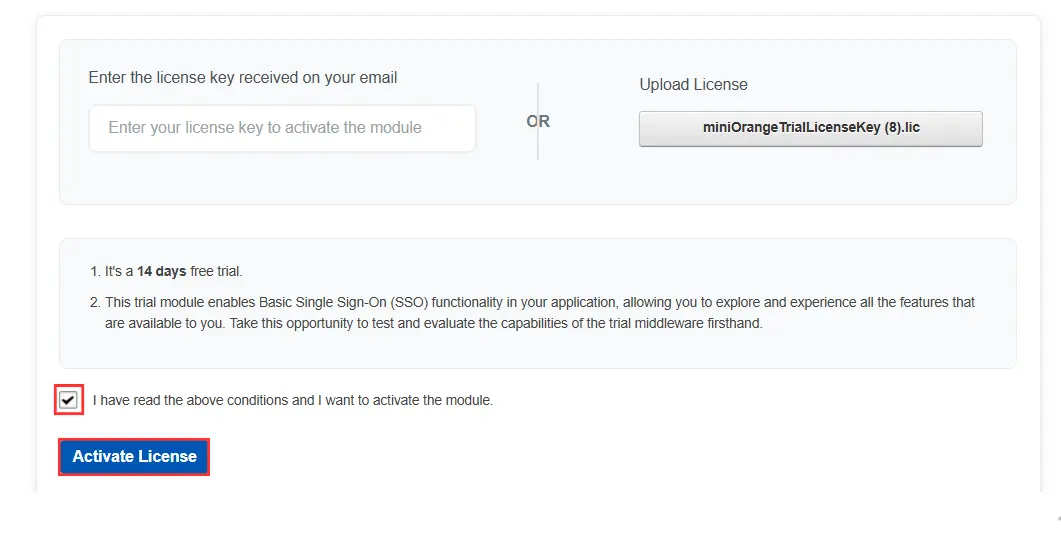
- Ensuite, acceptez les conditions générales en cochant la case, puis cliquez sur le bouton. Activer la licence bouton pour activer le module.
Étapes de configuration
Validez votre domaine Zoho (ignorez cette étape si vous disposez déjà d'un domaine Zoho vérifié)
- Connectez-vous à votre compte Zoho et accédez Zoho Courrier.
- Cliquez sur Panneau de configuration et sélectionnez Courrier et documents.

- Allez dans Domaines, cliquer sur Ajouter un domaine et ajoutez votre domaine.

- Dans la liste, cliquez sur l'icône sous le Verified colonne de votre domaine pour le valider.

- Suivez les étapes spécifiées sur la page qui s'ouvre et cliquez ensuite sur Vérifier pour valider votre domaine.

Étape 1 : Configurer Zoho en tant que fournisseur de services
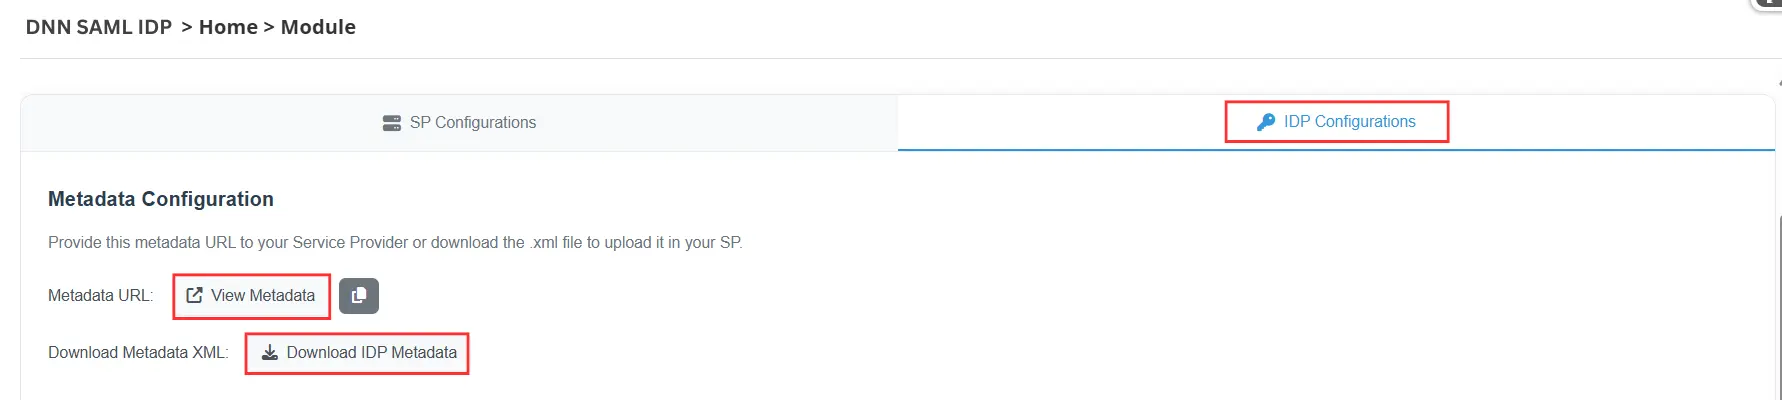
- Accédez à la Configurations IDP onglet dans l' IDP SAML DNN module.
-
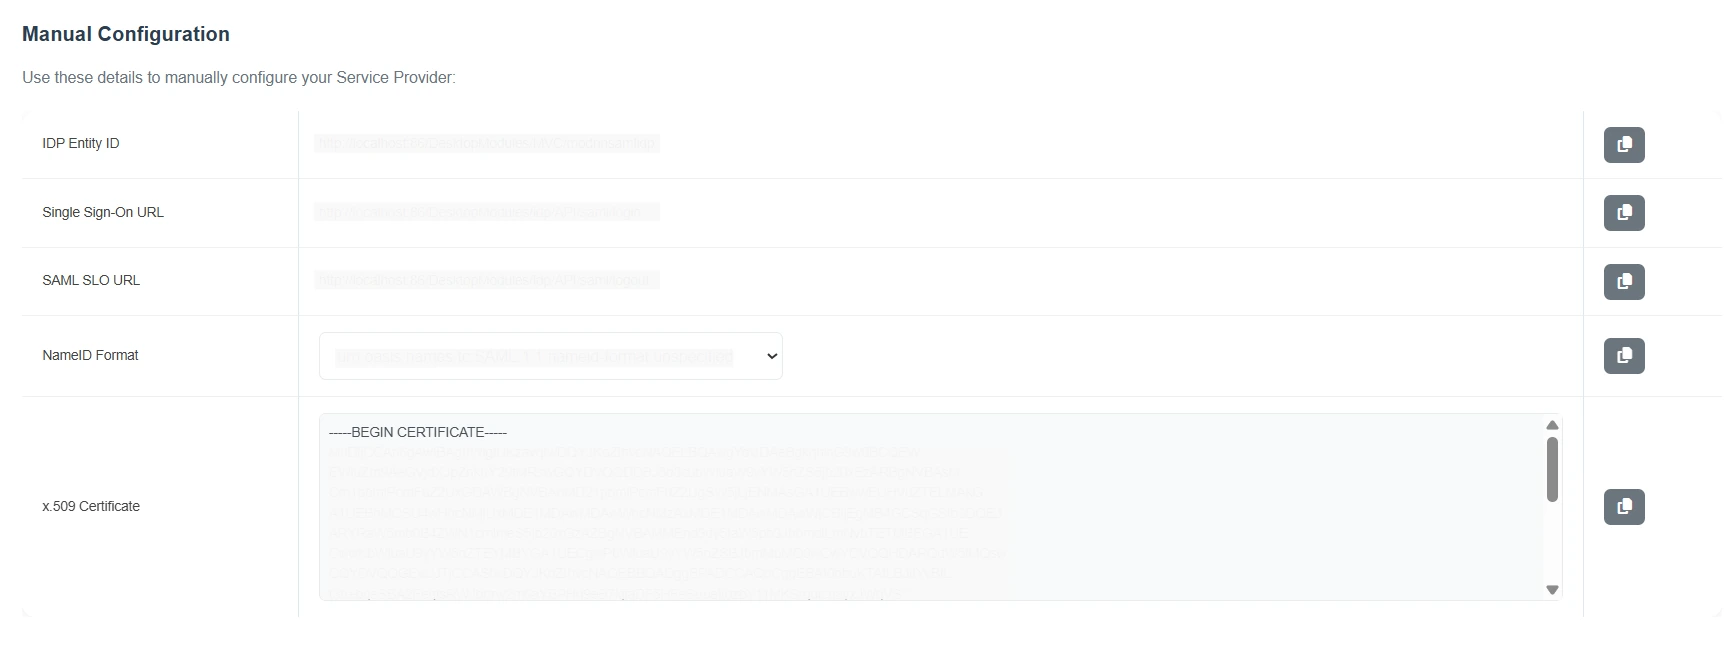
Vous pouvez partager vos métadonnées DNN SAML IDP avec le fournisseur de services de l'une des manières suivantes :
- URL de métadonnées Partagez l'URL des métadonnées avec votre fournisseur de services.
- Télécharger les métadonnées XML Téléchargez le fichier XML de métadonnées et chargez-le sur votre fournisseur de services.
OR
- Vous pouvez également partager manuellement les métadonnées DNN SAML IDP en copiant le ID d'entité IdP, URL d'authentification unique, URL SAML SLO, format NameID et Certificat x.509.
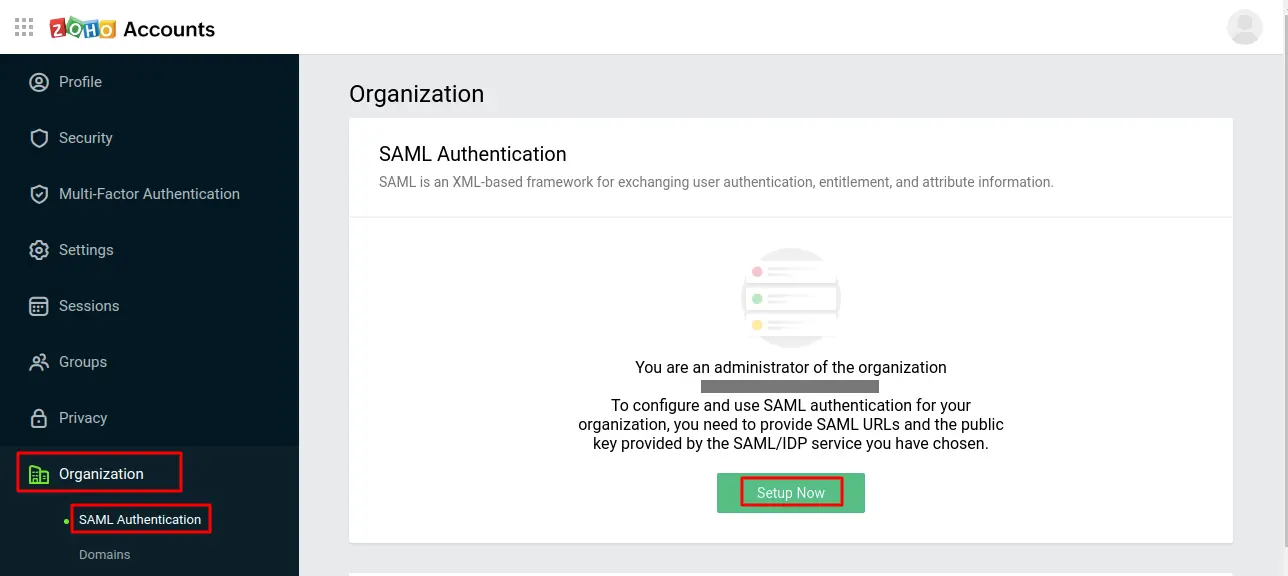
- Ouvrez un nouvel onglet ou une nouvelle fenêtre de navigateur, connectez-vous aux comptes Zoho à l'adresse https://accounts.zoho.com/ en tant qu'utilisateur disposant de droits d'administration.
- Accédez à Organisation.
- Sélectionner Authentification SAML et cliquez sur Configurer maintenant.
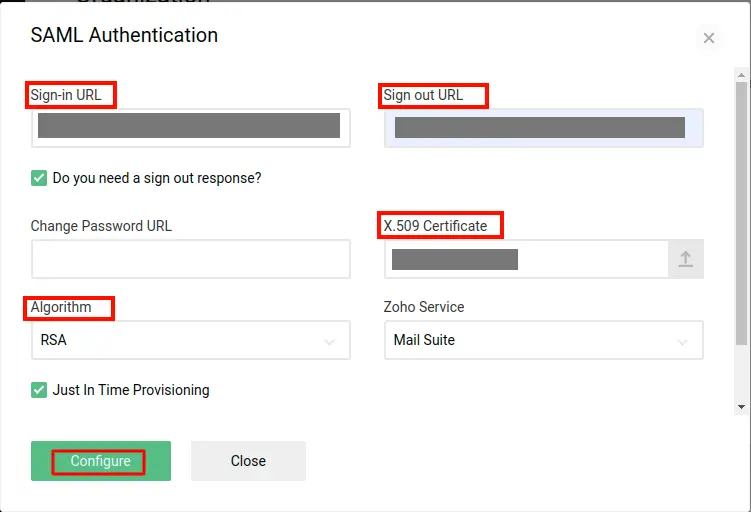
- Revenez à l'onglet/à la fenêtre avec les métadonnées IDP. Saisissez les informations dans les champs correspondants.
| URL de connexion | Copiez et collez le URL de connexion SAML. |
| URL de déconnexion | Copiez et collez le URL de déconnexion SAML. |
| Algorithme | RSA |
| Certificat X.509 | Téléchargez le certificat. Téléchargez-le ici. |
- Cliquez sur Configurer pour enregistrer les paramètres SAML Single Sign On (SSO).
- Cliquez sur Télécharger pour télécharger le fichier de métadonnées. Vous pouvez utiliser ce fichier de métadonnées pour configurer le module.
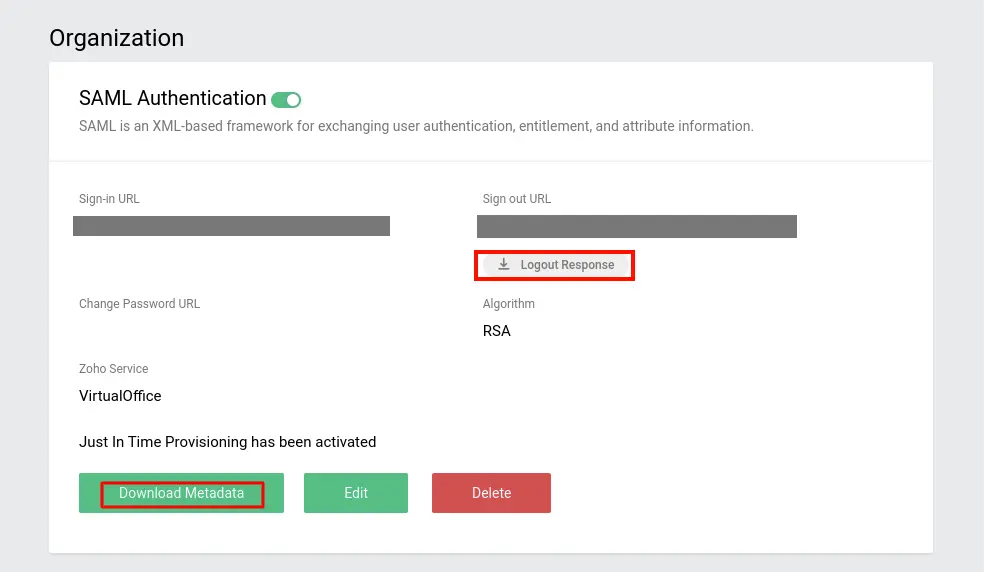
Vous avez configuré Zoho en tant que fournisseur de services avec succès.
Étape 2 : Configurer DNN comme fournisseur d’identité SAML
- Vous auriez besoin des informations d'identification suivantes de Zoho.
| Identifiant de l'entité | par exemple "https://accounts.zoho.com/samlresponse/your_domain.com". |
| URL ACS | par exemple "https://accounts.zoho.com/samlresponse/your_domain.com". |
- Vous trouverez toutes les informations dans le Fichier de métadonnées, téléchargé à l'étape précédente.
Remarque : Veuillez remplacer « votre_domaine.com » par votre nom de domaine .
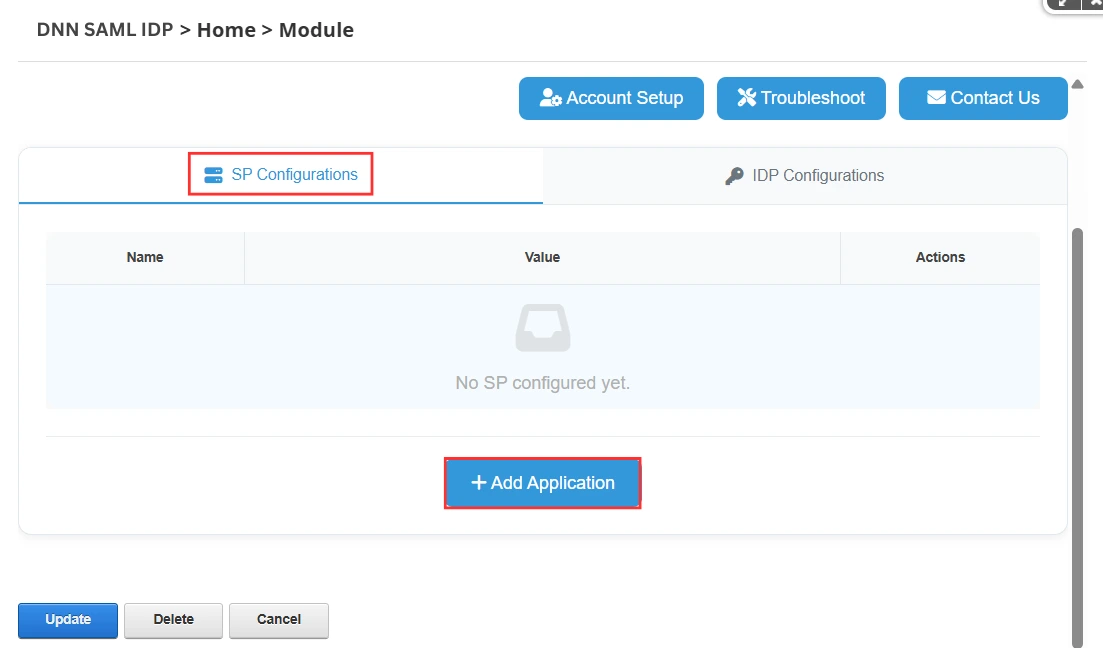
- Accédez à la Configurations SP onglet et cliquez sur le Ajouter une application .
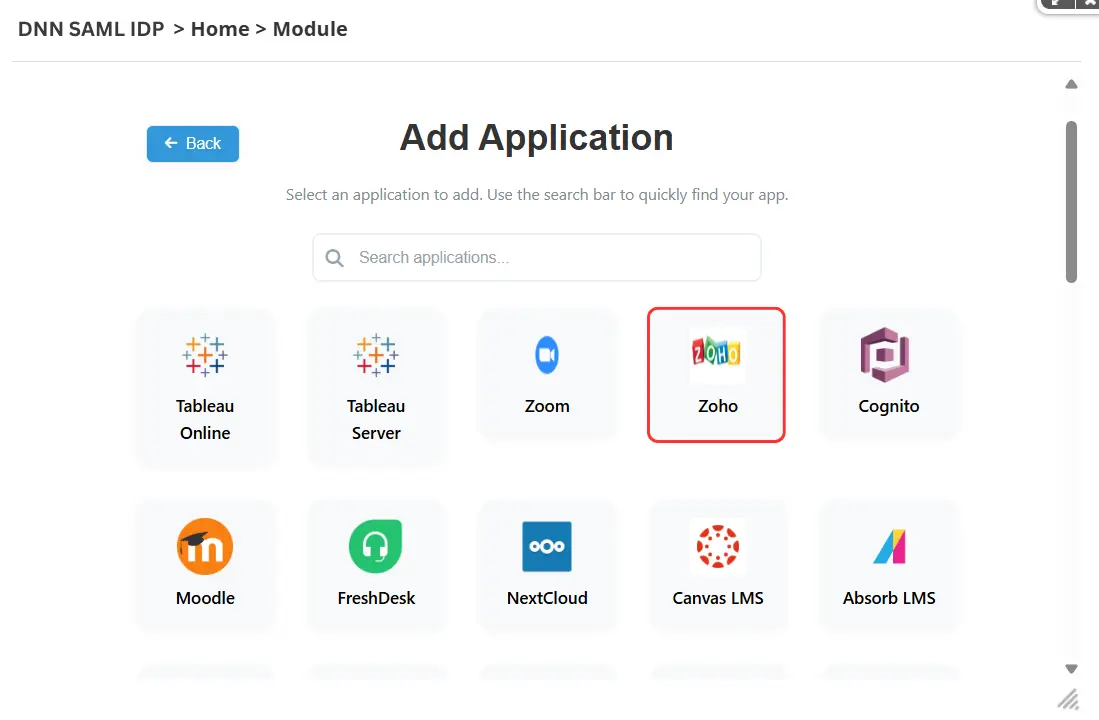
- Dans la liste des prestataires de services ci-dessous, sélectionnez Zoho.
Il existe deux options pour ajouter une application pour votre fournisseur de services dans le module IDP
A] Téléchargez les métadonnées à l'aide de l'option « Télécharger les métadonnées ».
- Vous pouvez télécharger directement les métadonnées du fournisseur de services en utilisant Télécharger des métadonnées .
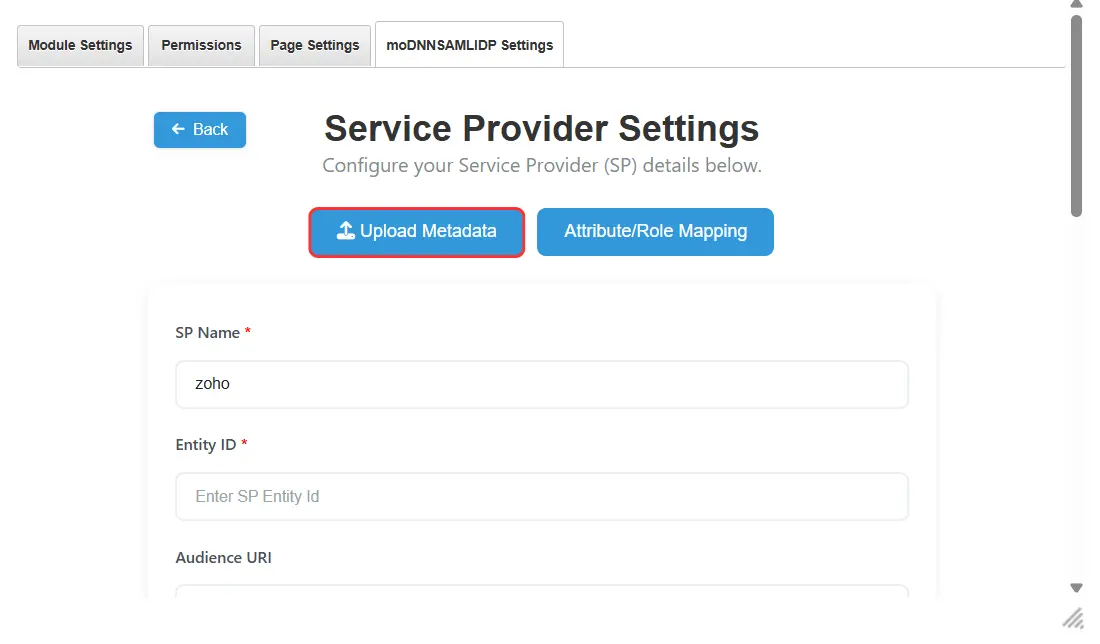
- Le module DNN SAML IDP nécessite ID d'entité SP et URL ACS valeurs de votre fournisseur de services.
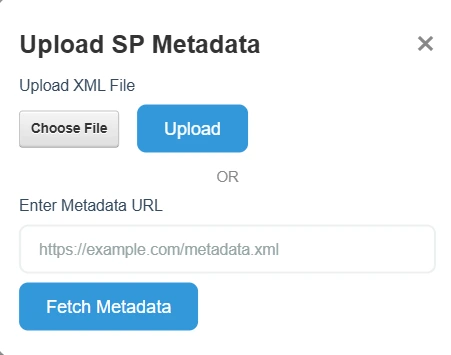
- Vous pouvez recevoir ces valeurs soit par l'intermédiaire d'un fichier de métadonnées (.xml) URL des métadonnées de votre SP.
- Téléchargez les métadonnées en sélectionnant l'option appropriée — via un fichier XML ou une URL — comme le montre la capture d'écran ci-dessous.
B] Configurer manuellement les métadonnées du fournisseur de services
- Si vous préférez configurer le fournisseur de services manuellement, copiez le ID d'entité SP et URL ACS Copiez les métadonnées de votre fournisseur de services et collez-les dans les champs correspondants.
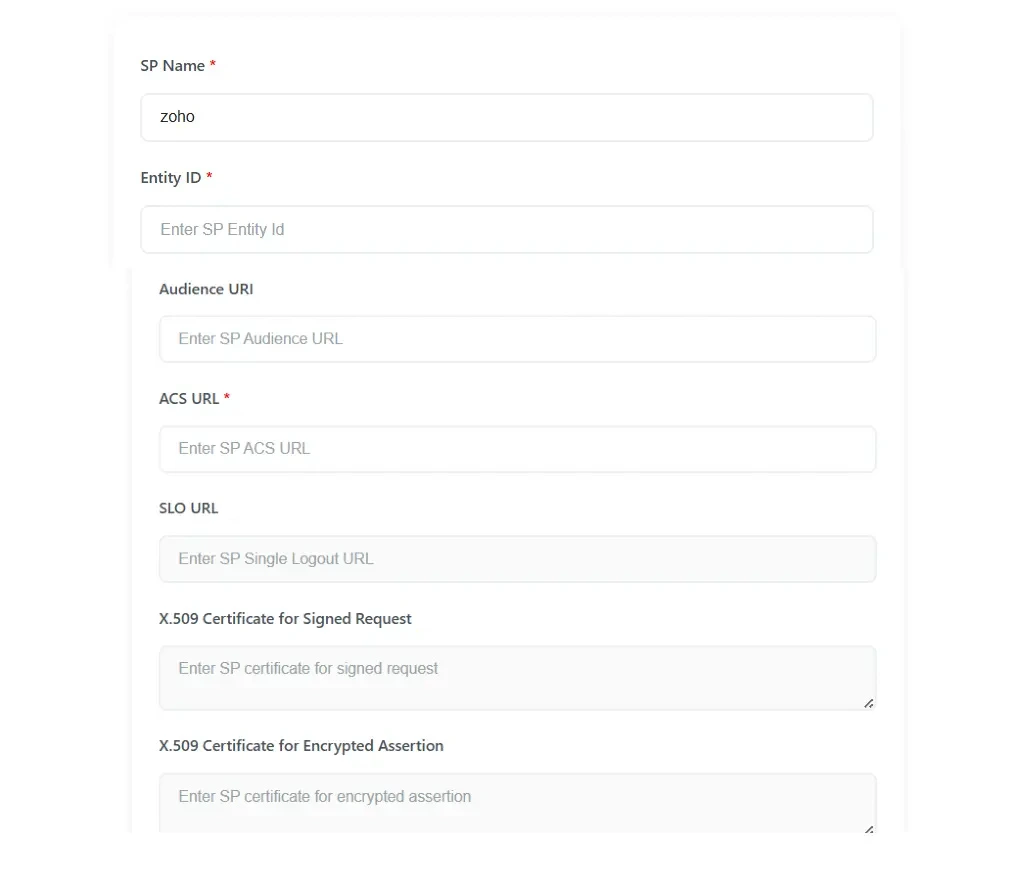
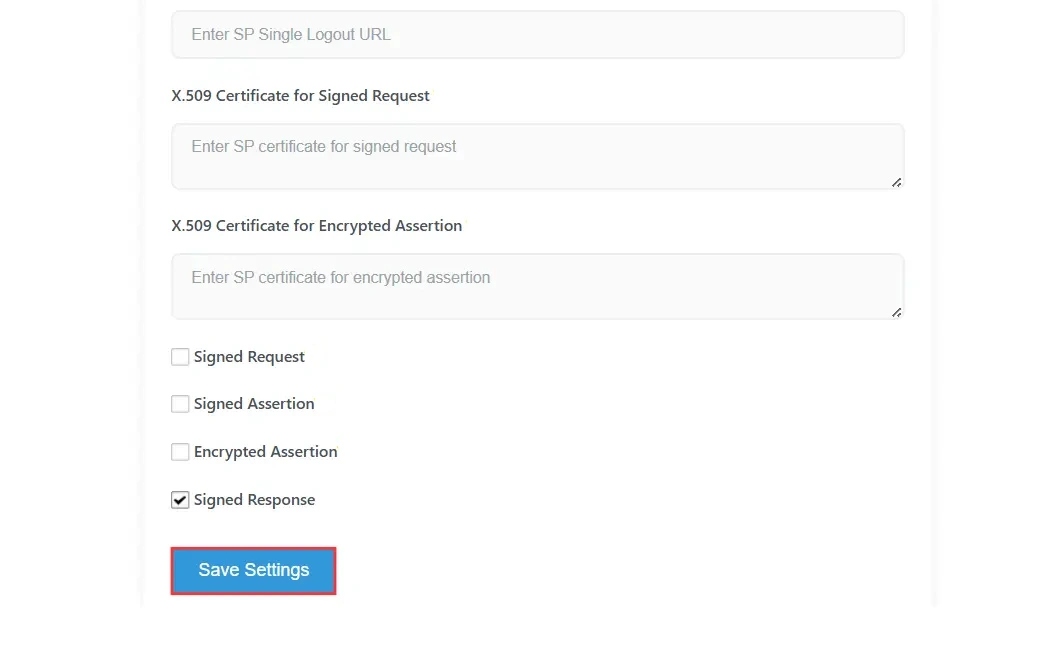
- Une fois que vous avez saisi toutes les informations requises, cliquez sur Enregistrer les paramètres pour enregistrer la configuration.
Étape 3 : Mappage des attributs
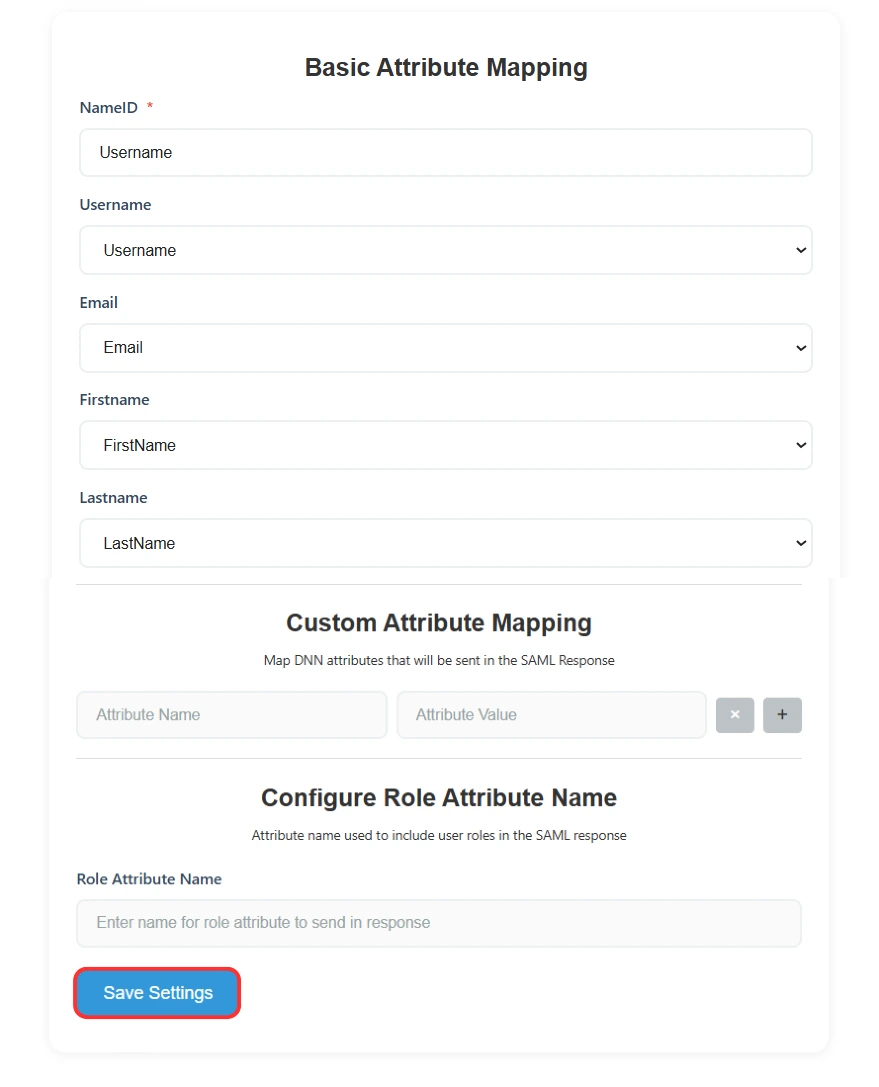
- Dans ces étapes, vous associerez l'attribut utilisateur DotNetNuke à envoyer dans la réponse au fournisseur de services.
- NomID Définit ce que le fournisseur de services (SP) attend dans l'élément Subject de l'assertion SAML. Généralement, NameID correspond au nom d'utilisateur ou à l'adresse e-mail. Vous pouvez choisir l'attribut utilisateur à envoyer dans NameID.
- Vous pouvez ajouter d'autres attributs à envoyer au fournisseur de services (SP) dans l'assertion SAML. Ces attributs incluent les attributs du profil utilisateur tels que le prénom, le nom, le nom complet, le nom d'utilisateur, l'adresse e-mail, les attributs de profil personnalisés, etc.
- Une fois le mappage des attributs terminé, cliquez sur le Enregistrer les paramètres bouton pour enregistrer vos configurations.
Étape 4 : Test de l'authentification unique
- Lancez votre URL personnalisée par exemple (mail.votredomaine.com).
- Celui-ci sera redirigé vers le DNN page de connexion, fournie dans la configuration.
- L'authentification sera validée par le fournisseur d'identité.
- Si vous avez réussi à vous connecter Zoho, alors votre configuration est correcte.
Étape 5 : Authentification unique initiée par le fournisseur d’identité
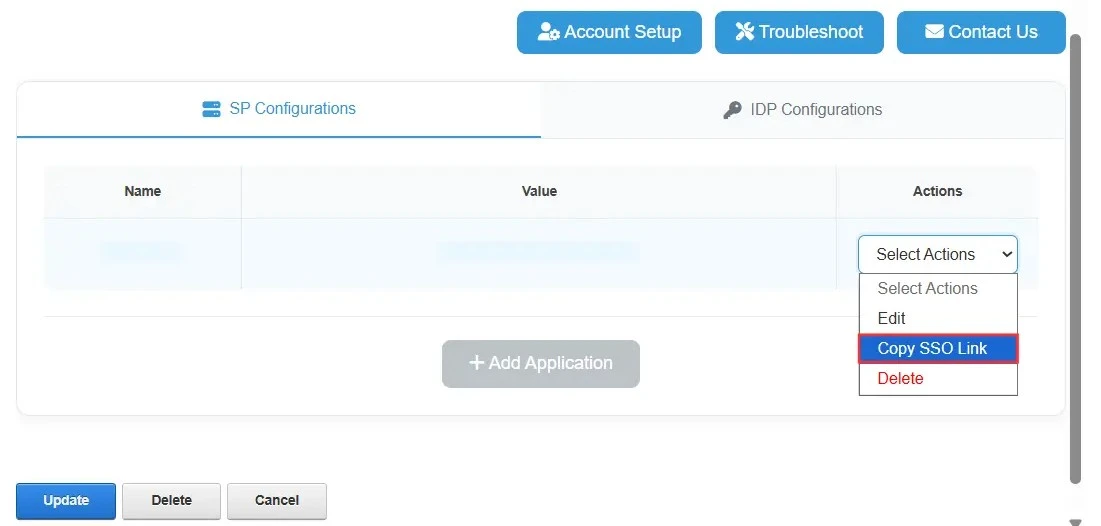
- Une fois la connexion SSO testée avec succès, vous pouvez procéder à la copie du lien SSO initié par le fournisseur d'identité DNN.
- Après avoir ajouté votre fournisseur de services, cliquez sur Sélectionnez Actions → Copier le lien SSO.
Pour DNN (IdP) a initié l'authentification unique (SSO)., vous pouvez utiliser le lien SSO fourni par le Module DNN SAML IDP pour lancer directement la connexion depuis votre site DNN.
Dépannage
- Si vous rencontrez des problèmes ou des erreurs lors de l'installation, cliquez sur le bouton de dépannage et activer les journaux.
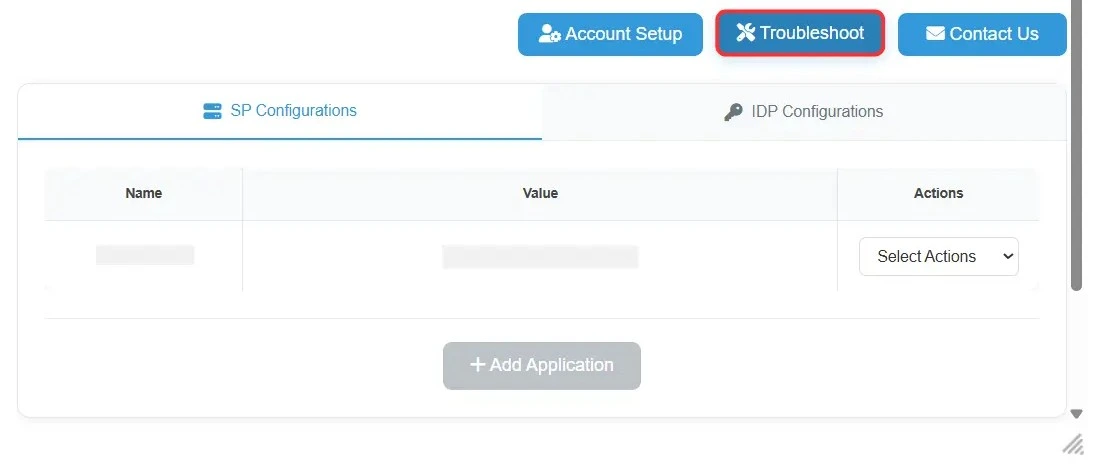
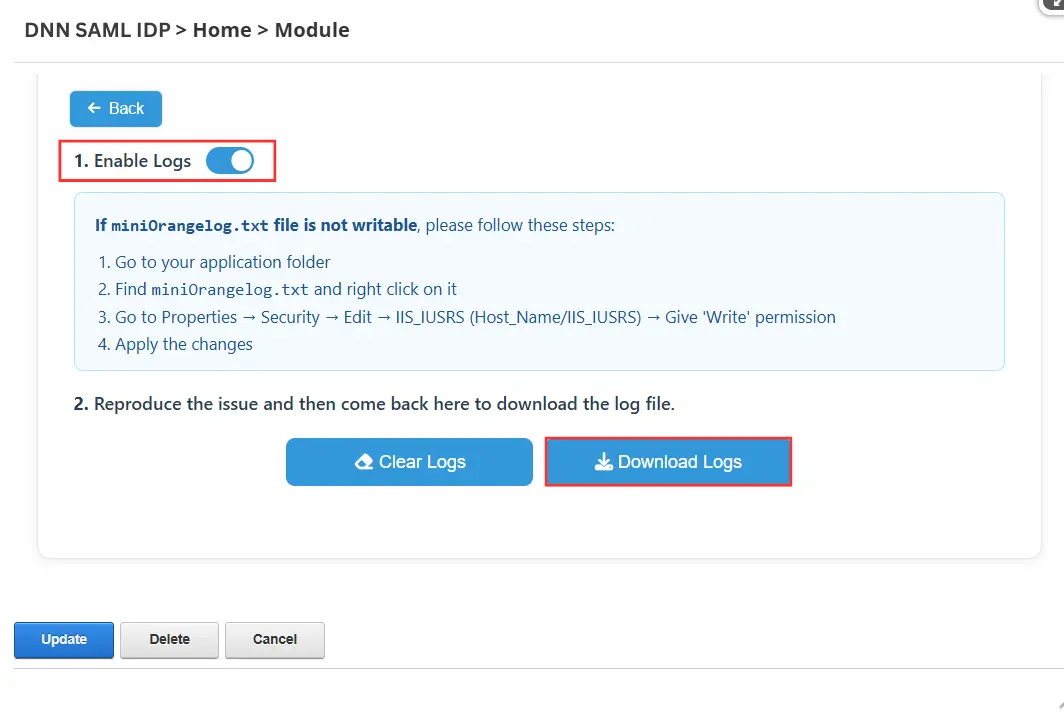
- Reproduisez le problème et partagez les journaux avec nous à l'adresse suivante : dnnsupport@xecurify.com.
Articles Relatifs
Contactez-nous
Veuillez nous contacter à l'adresse dnnsupport@xecurify.com ; notre équipe vous accompagnera dans la configuration de l'authentification unique SAML (SSO) pour Zoho en utilisant DNN comme fournisseur d'identité (IdP). Nous vous aiderons également à choisir la solution ou l'abonnement le plus adapté à vos besoins.


