
Guide de configuration de l'authentification unique SAML ASP.NET Framework avec Okta comme fournisseur d'identité
Marché
Le module d'authentification unique SAML (SSO) pour ASP.NET permet d'activer l'authentification unique SAML pour vos applications ASP.NET. Grâce à l'authentification unique, un seul mot de passe suffit pour accéder à vos applications et services ASP.NET . Notre module est compatible avec tous les fournisseurs d'identité conformes à la norme SAML . Ce guide vous explique étape par étape comment configurer l'authentification unique (SSO) entre ASP.NET et Okta , Okta étant utilisé comme fournisseur d'identité.



Compatibilité avec les plateformes : Le module SSO SAML ASP.NET prend en charge les frameworks ASP.NET 3.5 et versions ultérieures.
- Procès
- Entreprise
Pré-requis : Téléchargement Et Installation
- Pour installer le Paquet NuGet miniOrange SAML SSO dans votre application .NET, installez simplement le package miniOrange NuGet sur votre application.
PM> NuGet\Install-Package miniOrange.SAML.SSO
> dotnet ajoute le package miniOrange.SAML.SSO
- Après l'installation, ouvrez votre navigateur et parcourez le tableau de bord du module avec l'URL ci-dessous :
http(s)<your-dotnet-application-base-url>?ssoaction=config
- Si la page d'inscription ou la page de connexion s'affiche, vous avez ajouté avec succès le module miniOrange SAML SSO dans votre application.
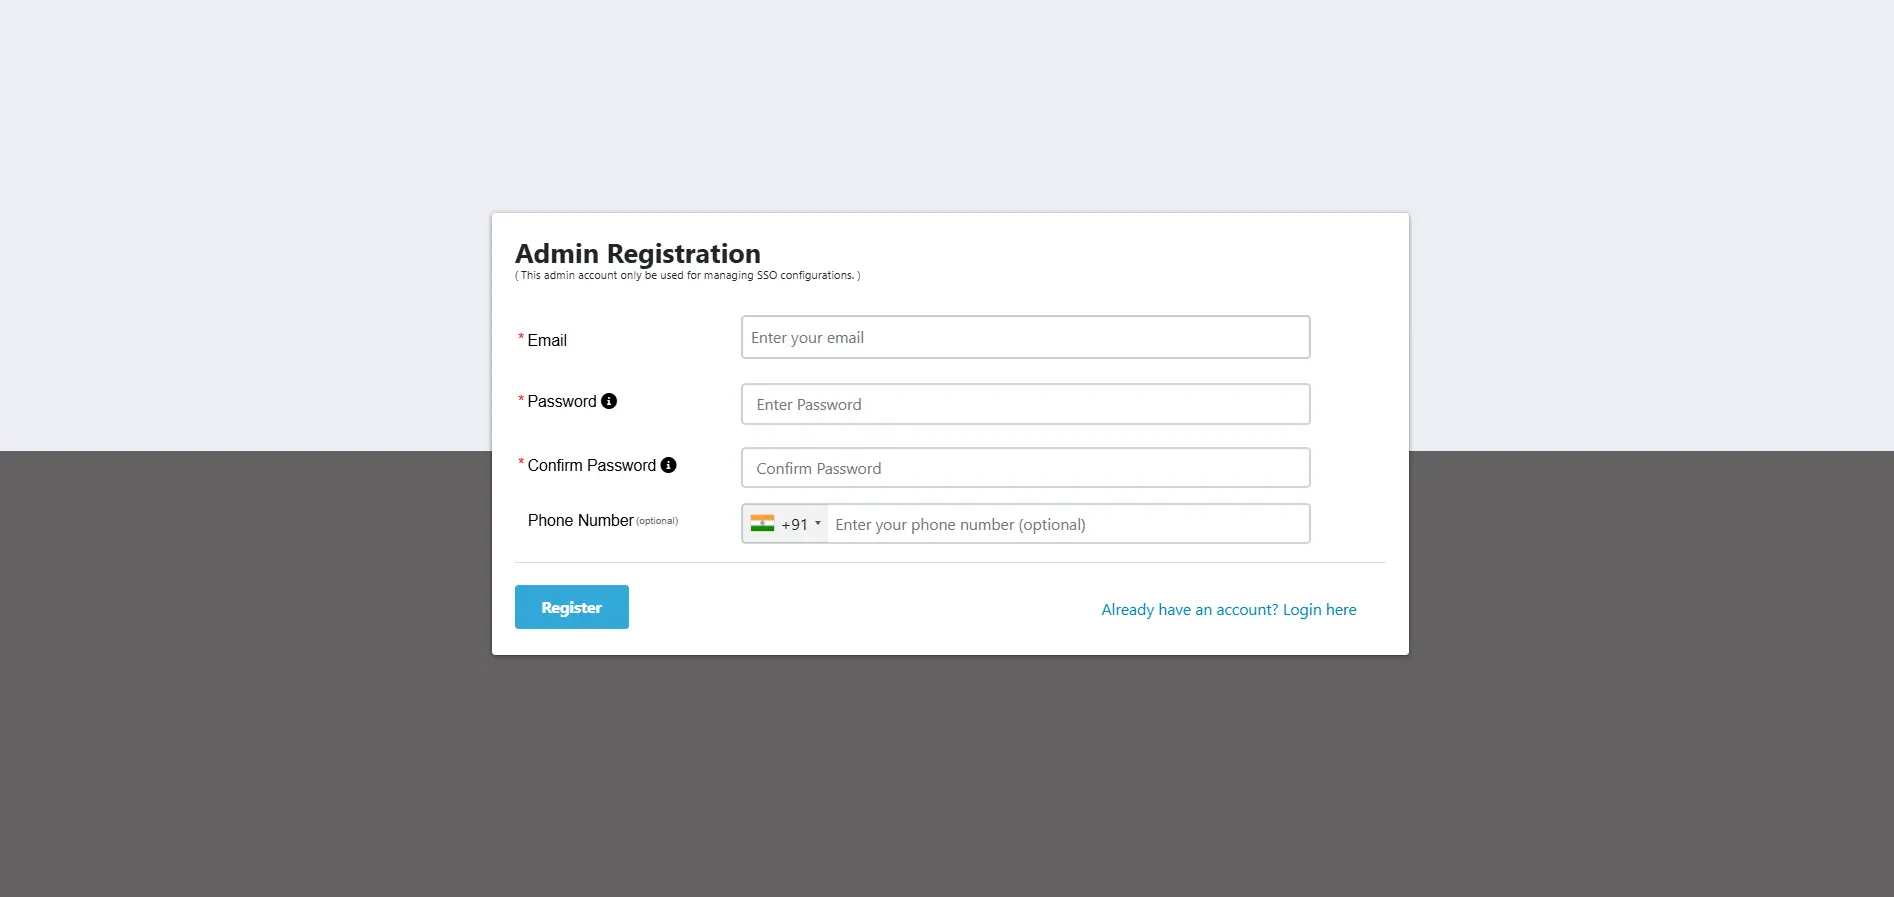
- Inscrivez-vous ou connectez-vous avec votre compte en cliquant sur le S'enregistrer bouton pour configurer le module.
- Après une inscription réussie, vous recevrez une clé de licence d'essai sur votre adresse e-mail enregistrée.
- Pour activer le module, vous pouvez soit :
- Entrer le clé de licence reçu par e-mail dans le champ de saisie prévu.
- Téléchargez le fichier de licence que vous avez téléchargé en cliquant sur le Cliquez ici .
OR
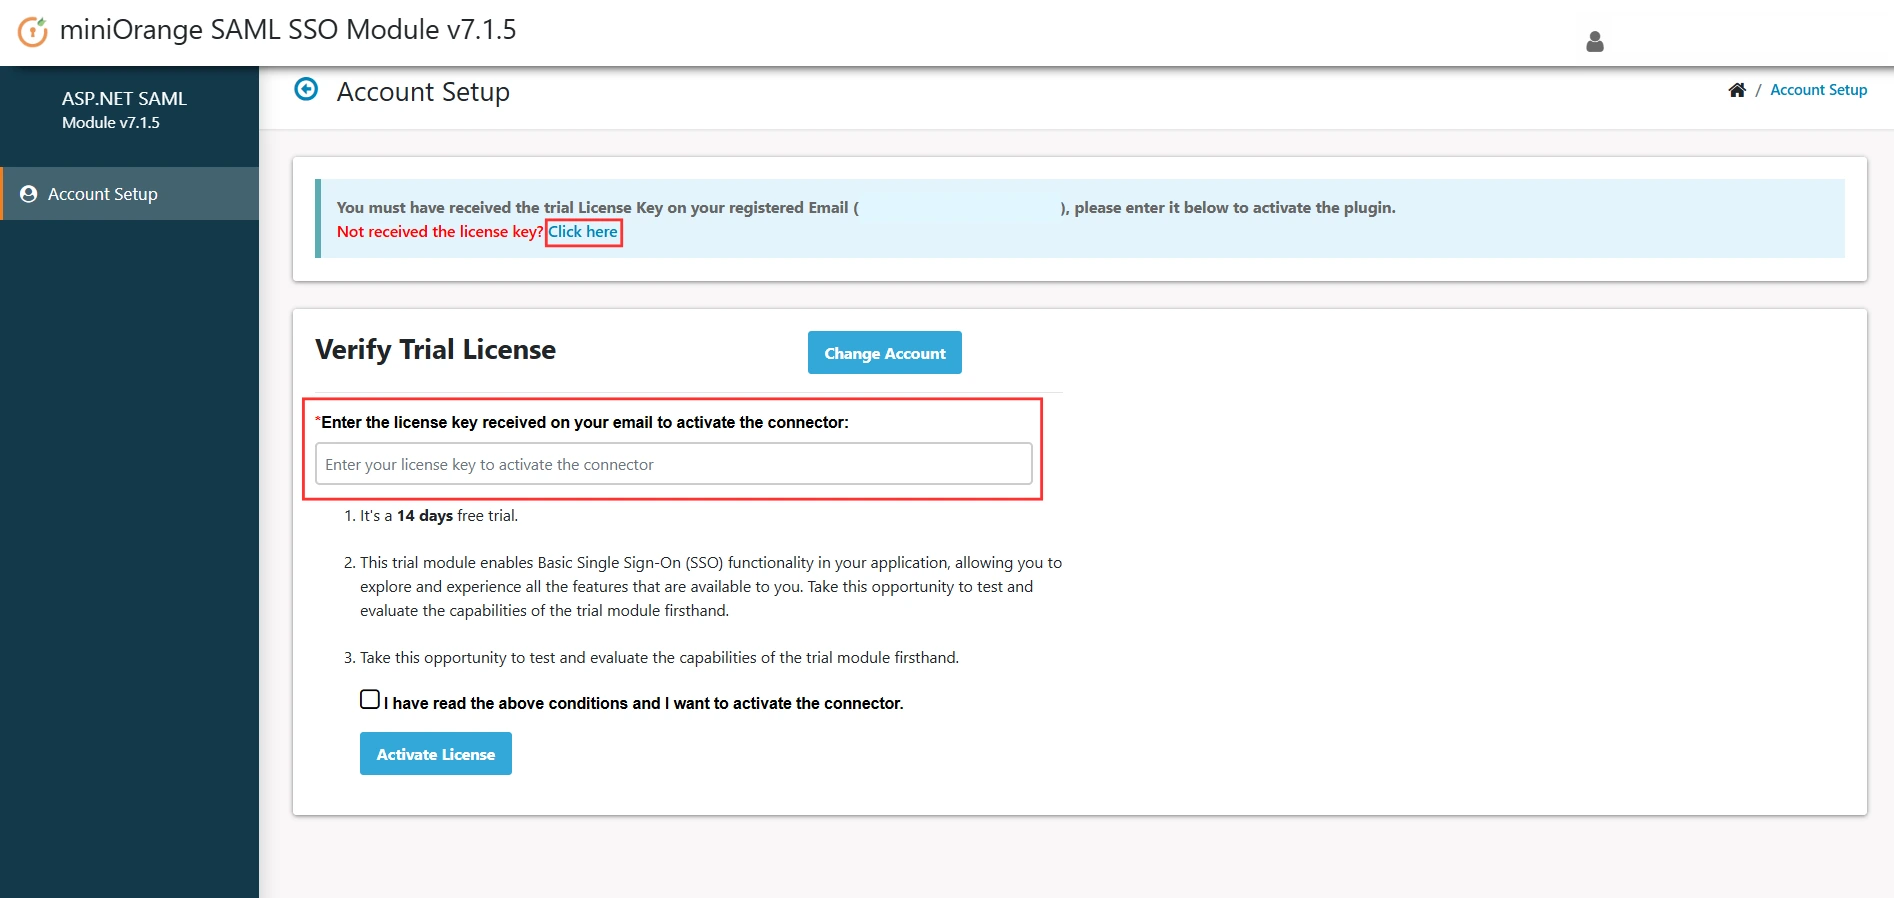
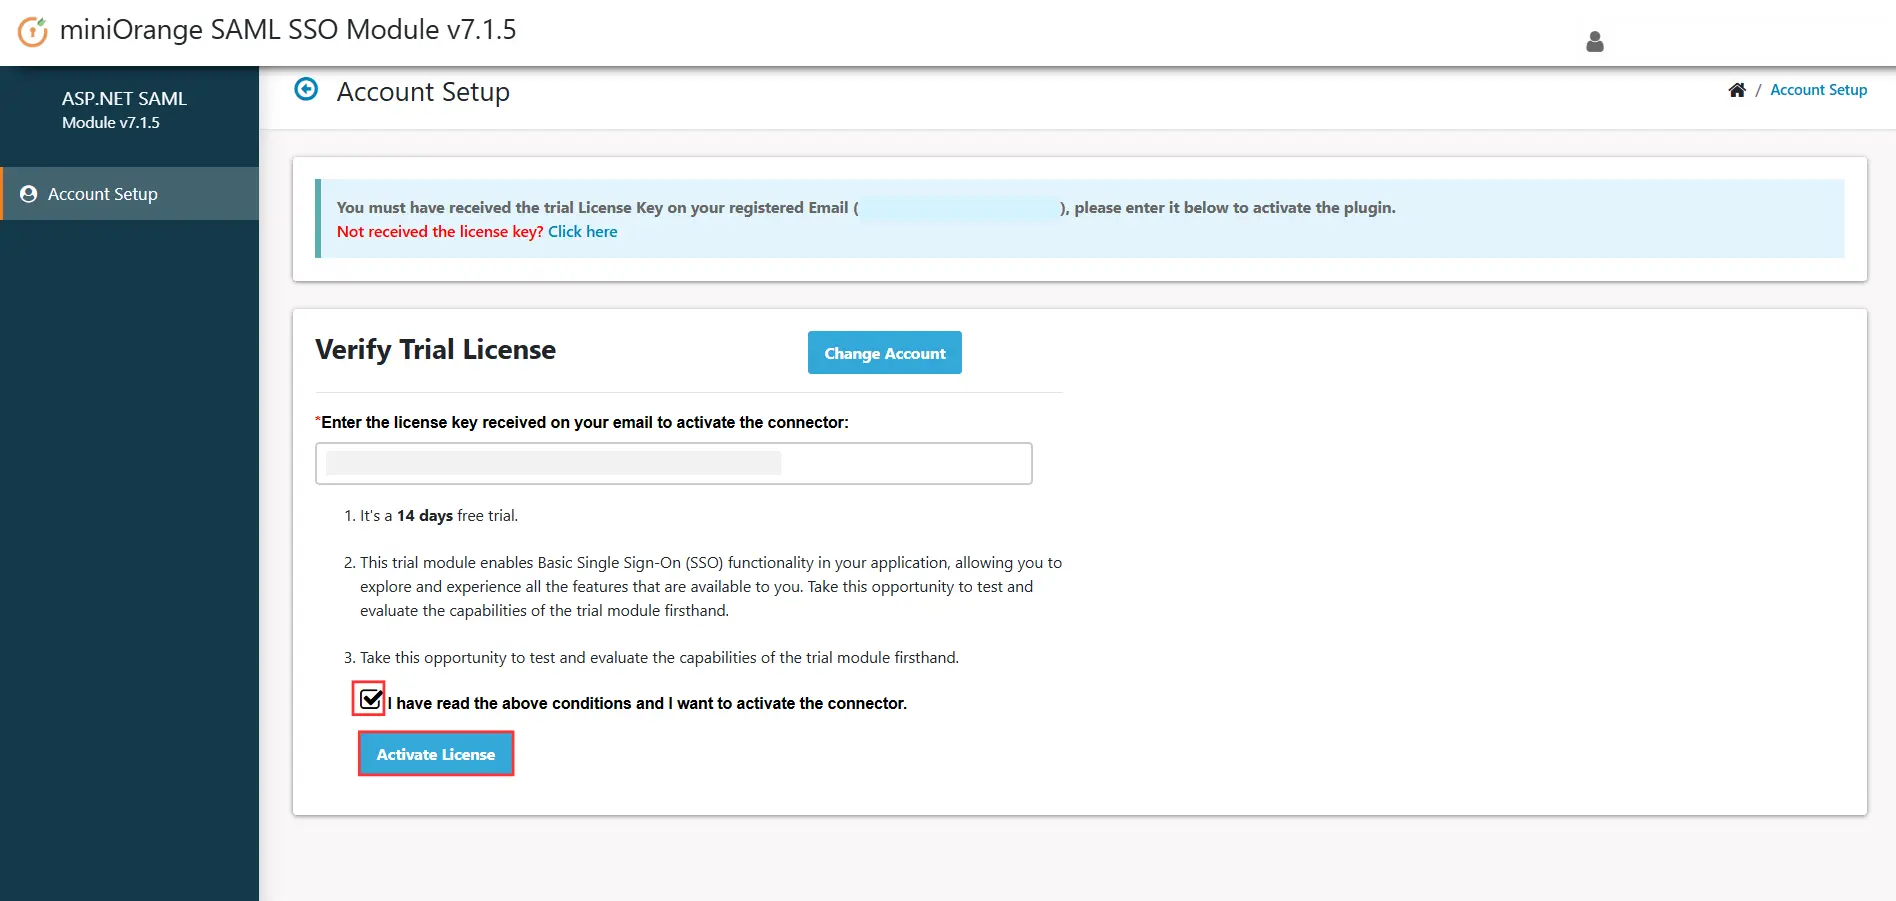
- Ensuite, cochez la case « J'ai lu les conditions ci-dessus et je souhaite activer le module », et cliquez sur le bouton Activer la licence .
Pré-requis : Téléchargement Et Installation
A] Installation de NuGet :
- Connectez-vous à http://portal.miniorange.com/ et naviguer vers le Télécharger onglet. À partir de là, repérez votre plugin acheté et cliquez sur Télécharger le plugin pour télécharger le fichier zip du plugin.
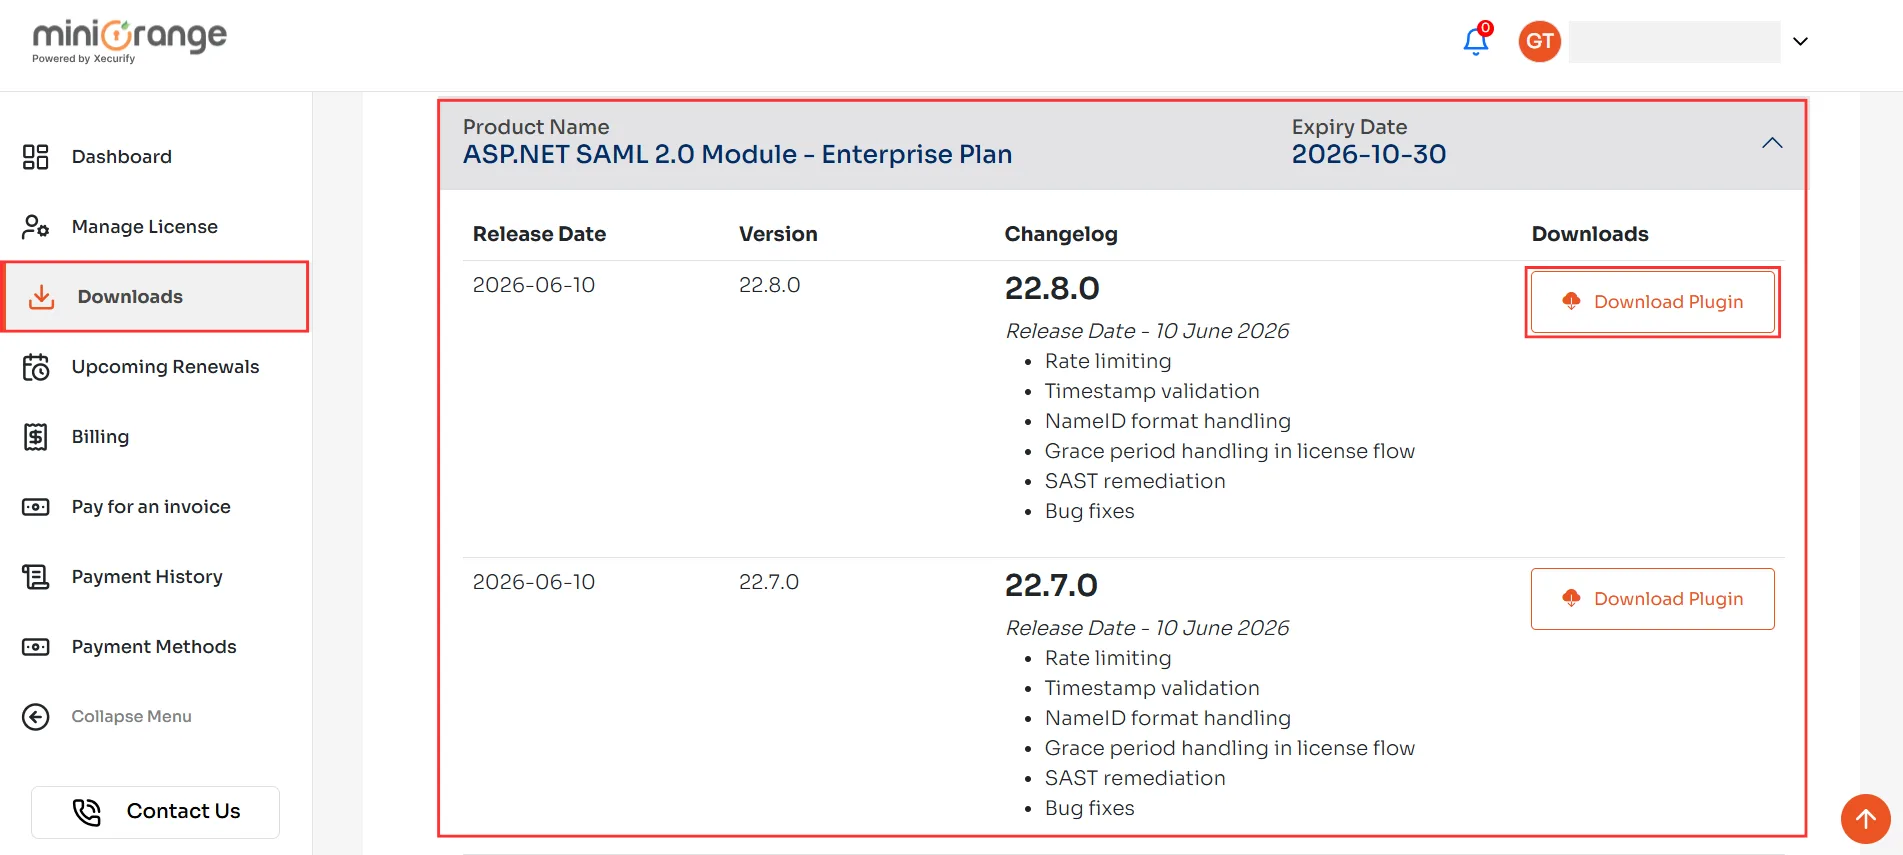
- Extrayez le fichier zip téléchargé sur votre machine et placez le fichier de package NuGet (.nupkg) dans un dossier tel que « C:\miniOrangePackages ».
- Exécutez la commande suivante dans votre terminal VS pour l'ajouter comme source de paquet :
dotnet nuget add source C:\miniOrangePackages--name miniOrangePackage
- Ouvrez votre projet dans le terminal :
cd C:\Path\To\YourProject
- Installez le package dans votre projet à l'aide de la commande ci-dessous :
dotnet add package miniOrange.SAML.SSO --source miniOrangePackage
OR
- Après avoir placé le package NuGet (fichier .nupkg) dans un dossier local, au lieu d'utiliser le terminal, vous pouvez également l'installer à l'aide de Visual Studio en suivant les étapes ci-dessous :
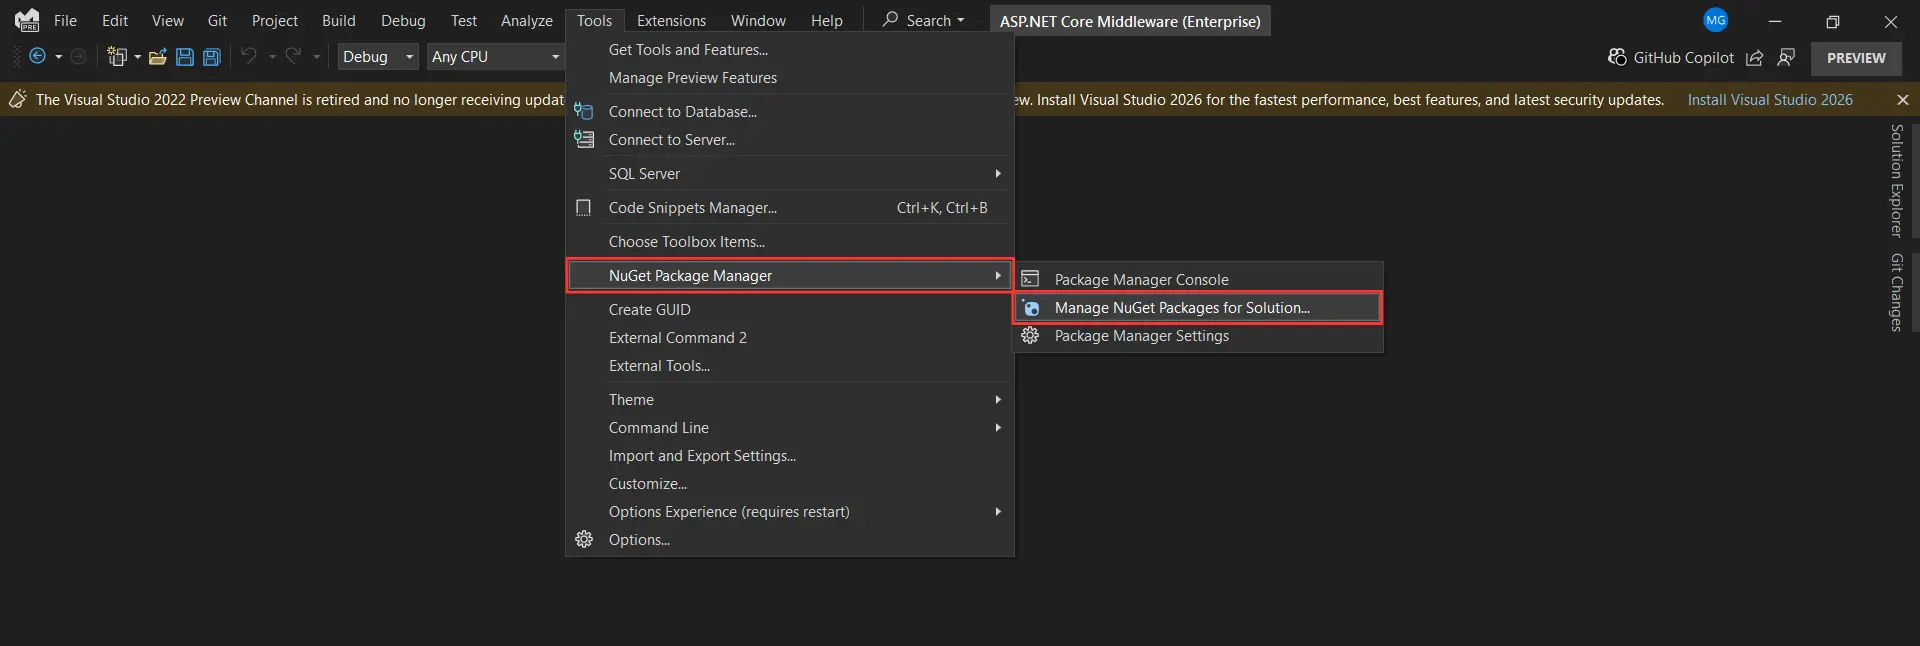
- Ouvrez votre application .NET dans Visual Studio, cliquez sur Outils dans la barre de navigation supérieure, puis accédez à Gestionnaire de packages NuGet → Gérer les packages NuGet pour la solution.
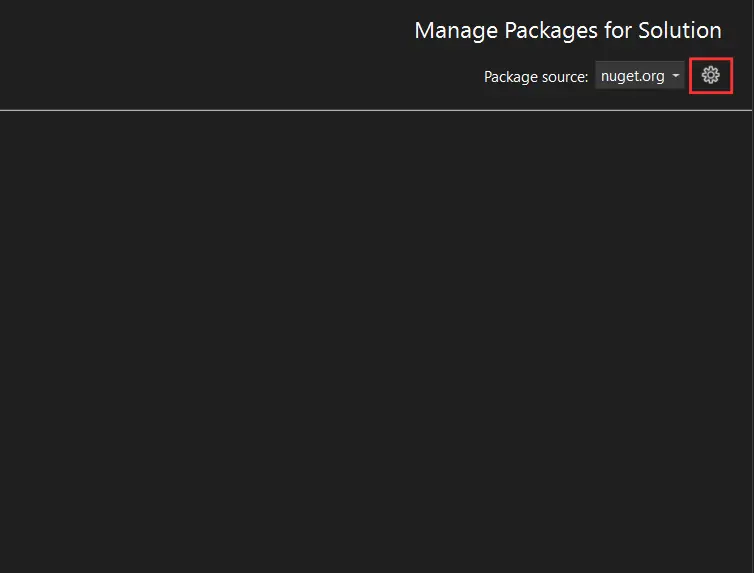
- Une nouvelle fenêtre s'ouvrira ; cliquez sur le icône engrenage à côté du menu déroulant Source du package.
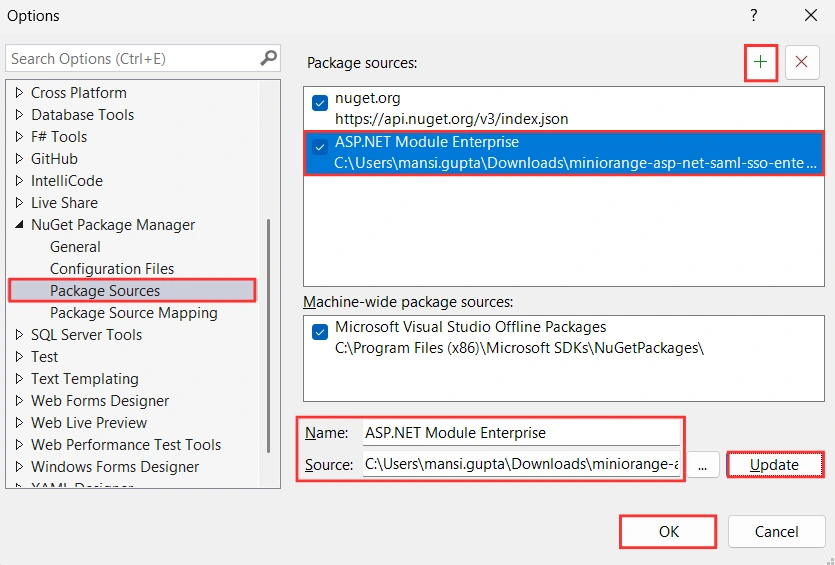
- Une fenêtre contextuelle s'ouvrira ; sélectionnez Sources des paquets Dans le panneau de navigation de gauche, cliquez sur le plus (+) icône, entrez un Le nom Pour la source du package, indiquez le chemin d'accès au dossier où vous avez placé le package NuGet. Matériau champ, puis cliquez sur Mises à jour et enfin cliquez OK pour enregistrer les modifications, comme indiqué sur l'image.
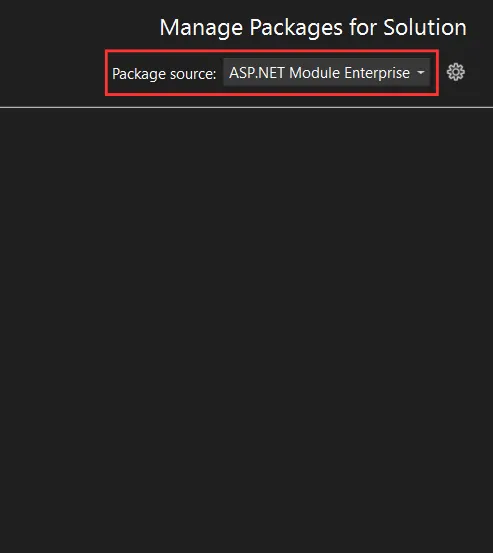
- Après avoir fermé la fenêtre contextuelle, sélectionnez la source du package nouvellement ajoutée dans le Source du paquet menu déroulant.
- Maintenant, cliquez sur le Explorer onglet, recherchez miniOrange.SAML.SSOSélectionnez le package dans les résultats, puis cliquez sur Installer.
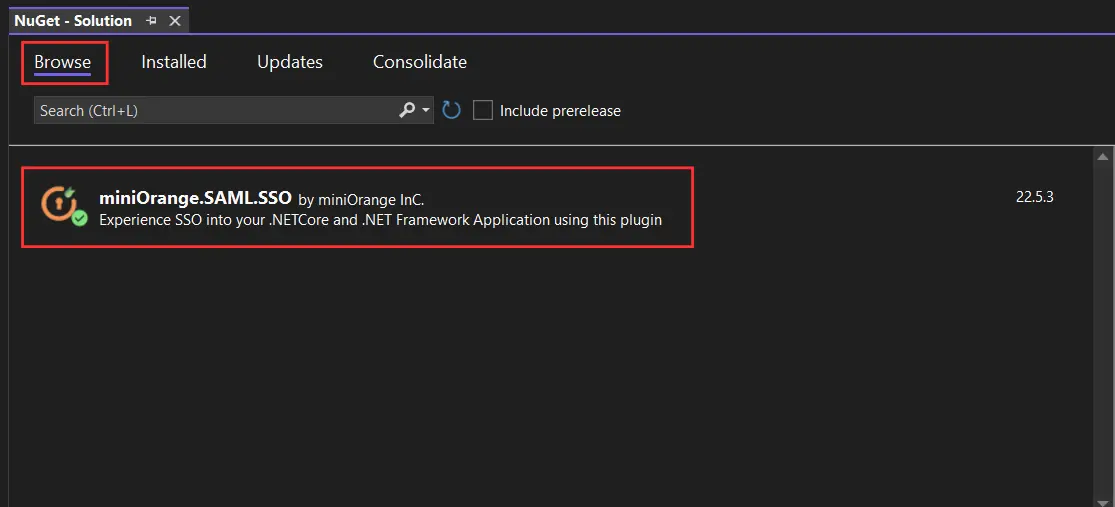
B] Installation manuelle :
- Extrayez le package téléchargé du portail miniOrange. Il contient un Installation manuelle dossier avec miniorange-saml-sso.dll et d'autres fichiers DLL qui doivent être placés dans le répertoire de votre application coffre dossier.
- Placez le saml.config fichier et le miniOrangeContent dossier situé à la racine de votre application.
- Enregistrez le module miniOrange dans votre web.config en suivant les étapes décrites dans le intégration.md.
Accédez au tableau de bord du module
- Après l'installation, ouvrez votre navigateur et parcourez le tableau de bord du module avec l'URL ci-dessous :
http(s)<your-dotnet-application-base-url>?ssoaction=config
- Si la page de connexion s'affiche, vous avez correctement ajouté le module SSO SAML miniOrange à votre application.
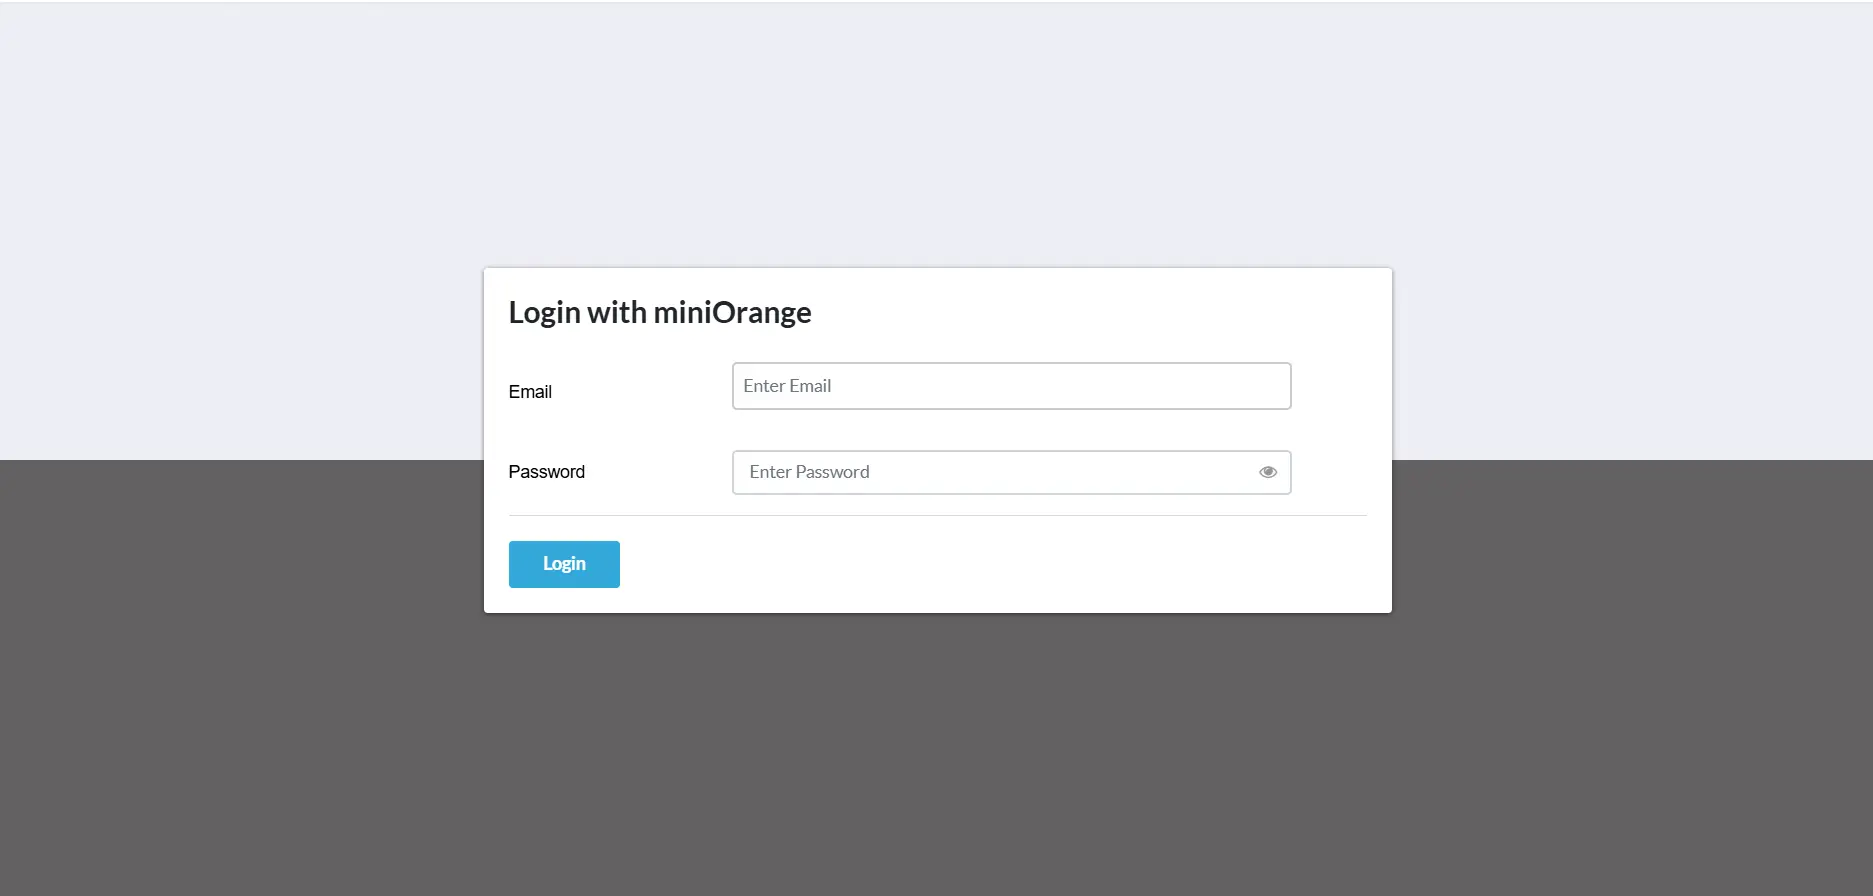
- Connectez-vous avec votre compte miniOrange sous licence pour configurer le module.
- Après vous être connecté, le Configuration du compte Le tableau de bord s'ouvrira. Saisissez la clé de licence pour activer l'extension ; vous la recevrez après vous être connecté(e). portail.miniorange.com et naviguer vers Gérer les licences → Clés de licence.
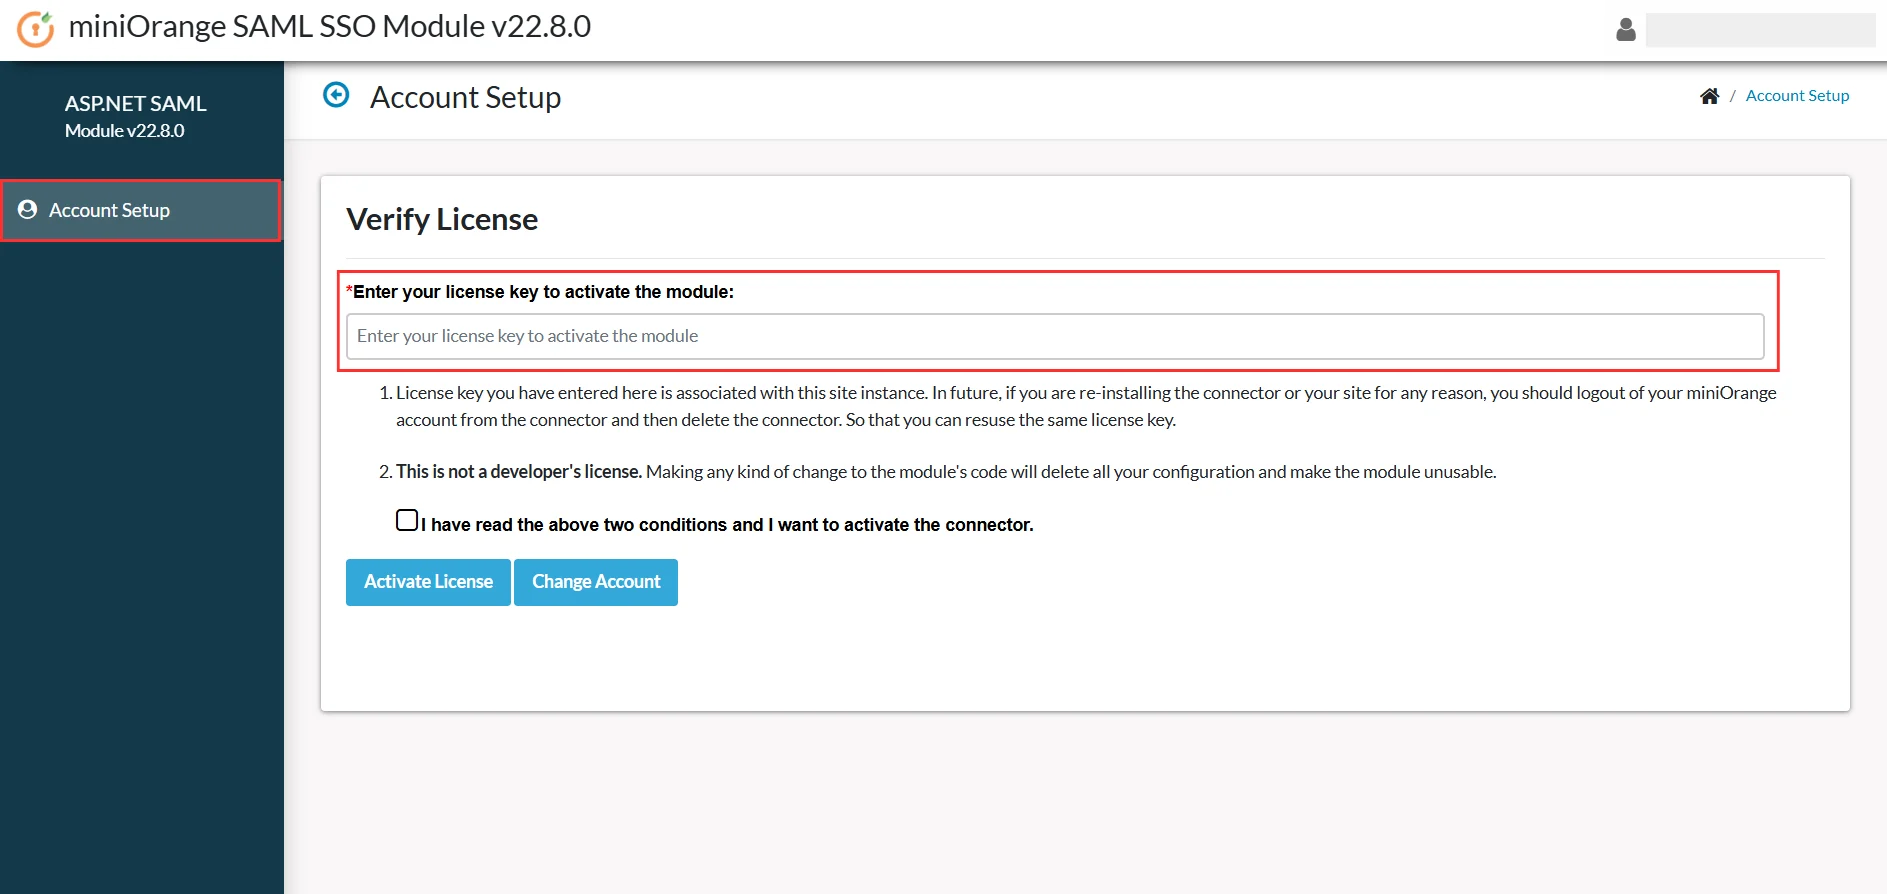
- Ensuite, cochez la case « J'ai lu les deux conditions ci-dessus et je souhaite activer le plugin. », Et cliquez sur le Activer la licence .
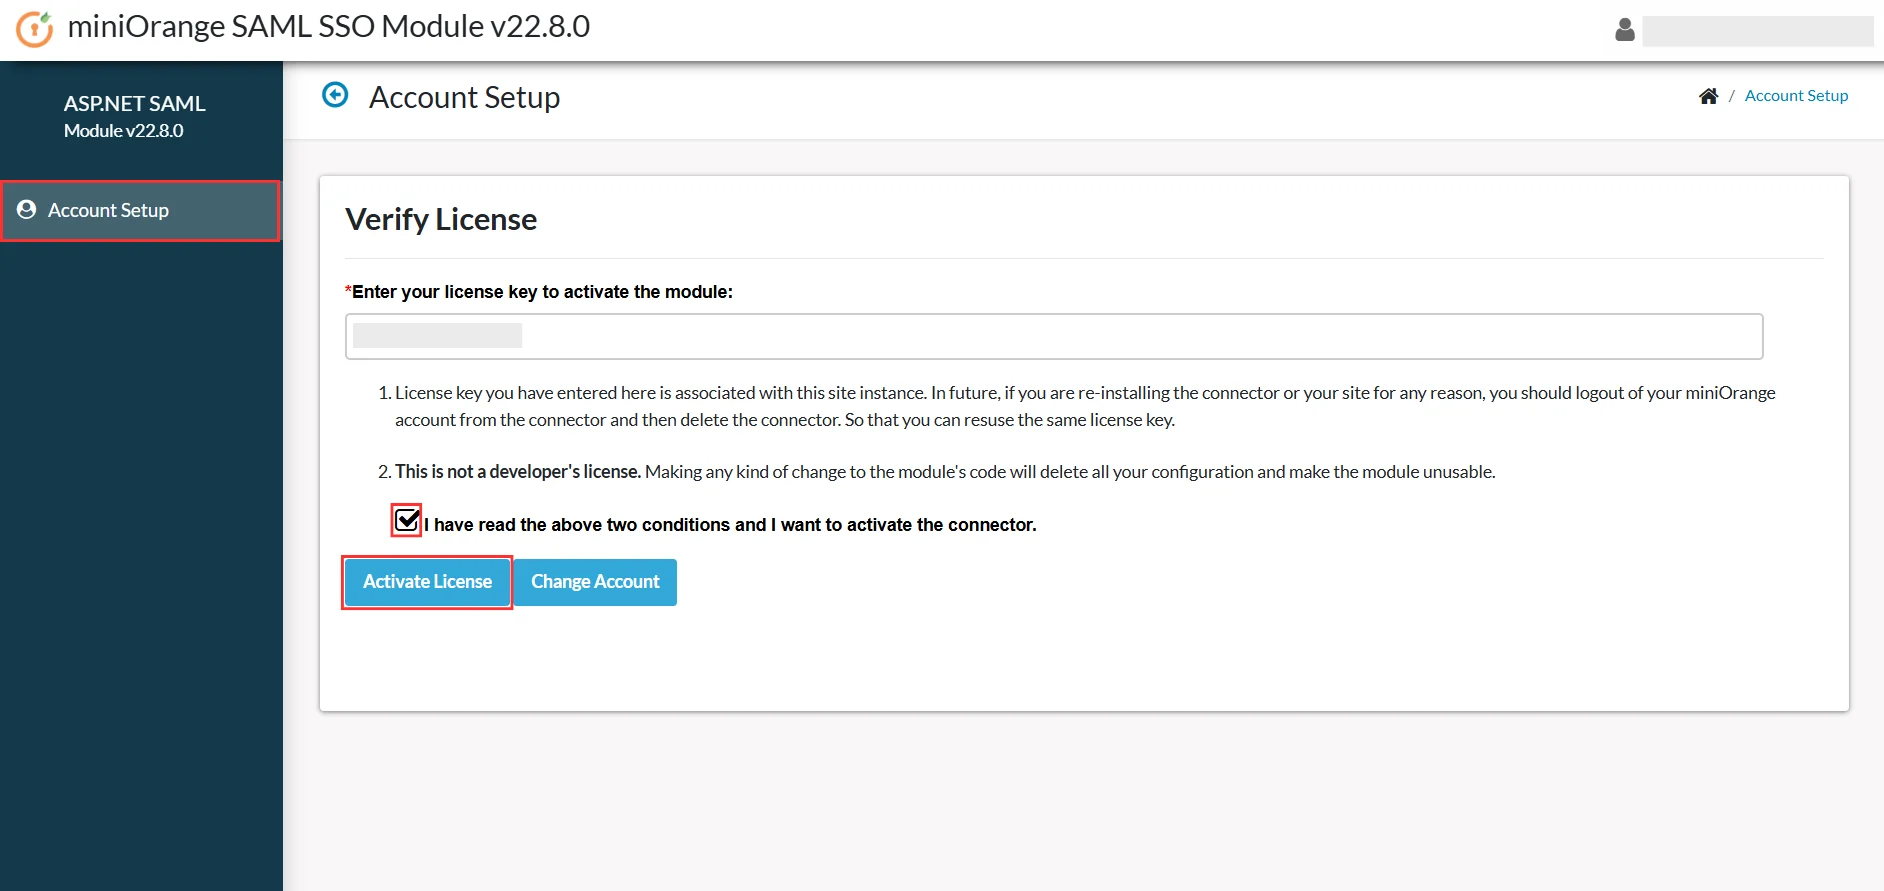
Étapes de configuration
1. Fournir les métadonnées de l'application .NET au fournisseur d'identité Okta
Vous trouverez ci-dessous deux méthodes détaillées pour obtenir les métadonnées SAML SP à configurer sur votre fournisseur d'identité.
A] Utilisation de l'URL de métadonnées SAML ou du fichier de métadonnées
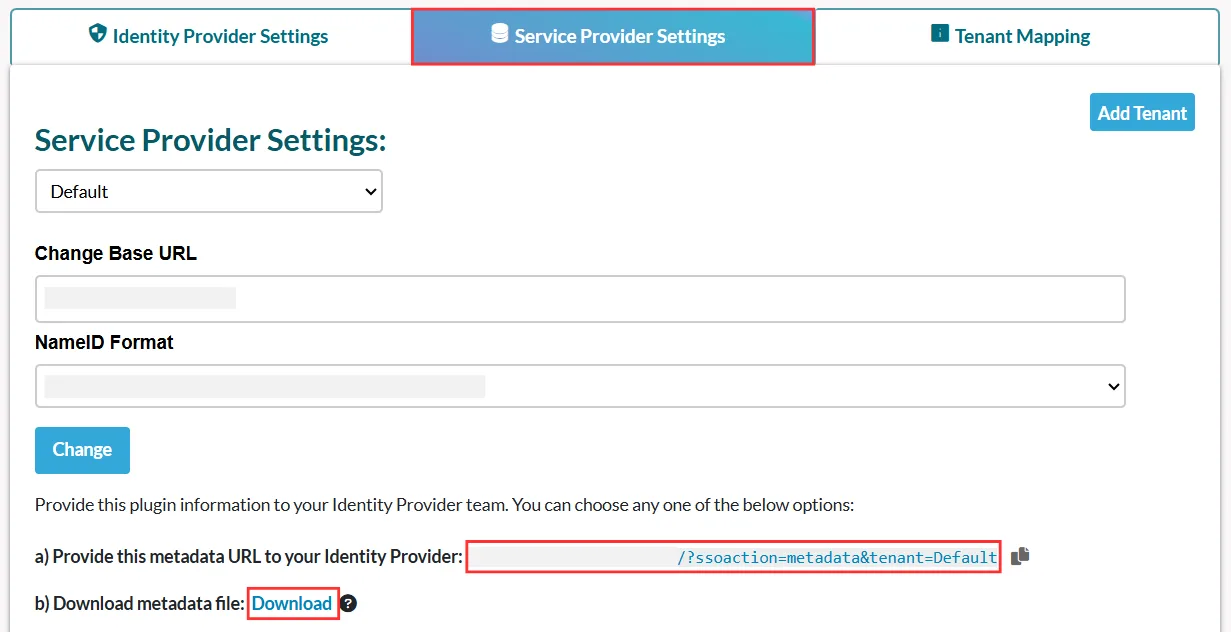
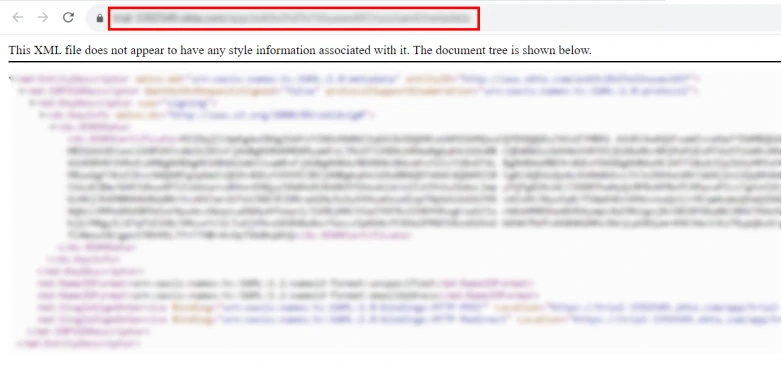
- Dans l' Menu Paramètres du plugin, chercher Paramètres du fournisseur de services. En dessous, vous pouvez trouver l'URL des métadonnées ainsi que la possibilité de télécharger les métadonnées SAML.
- Copiez l'URL des métadonnées ou téléchargez le fichier de métadonnées pour le configurer du côté de votre fournisseur d'identité.
- Vous pouvez vous référer à la capture d'écran ci-dessous :
B] Téléchargement manuel des métadonnées
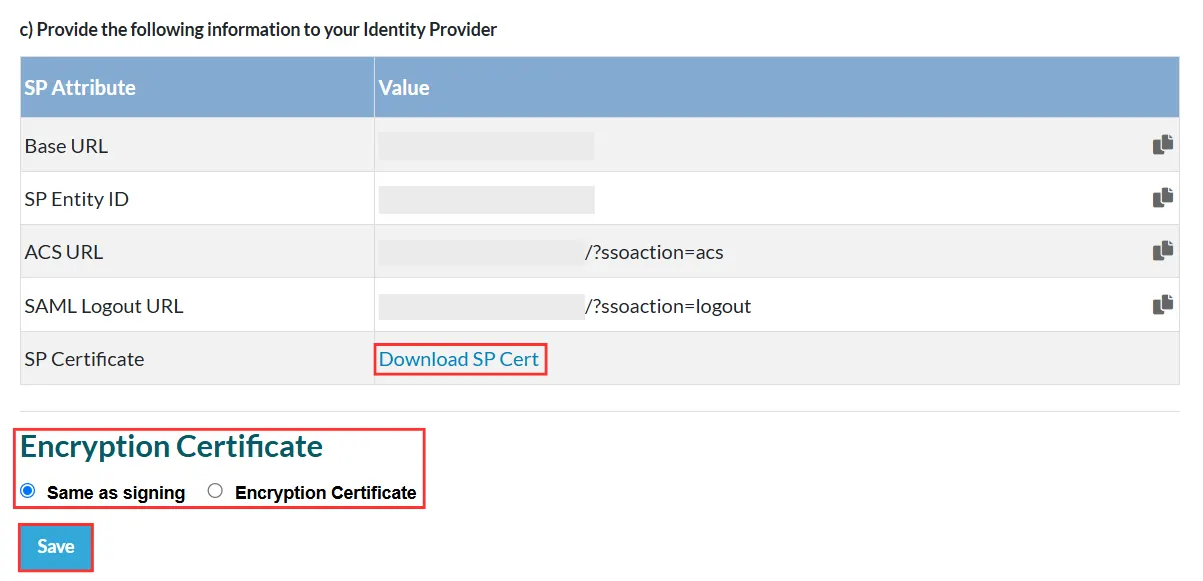
- Extrait du Paramètres du fournisseur de services Dans cette section, vous pouvez copier manuellement les métadonnées du fournisseur de services, comme ID d'entité SP, URL ACS, URL de déconnexion uniqueet partagez-le avec votre fournisseur d'identité pour la configuration.
- Vous pouvez également télécharger le certificat SP en cliquant sur Télécharger SP Cert et fournissez-le à votre fournisseur d'identité si nécessaire.
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Certificat de cryptage Dans cette section, sélectionnez le type de certificat approprié en fonction de vos besoins.
- Après avoir effectué les étapes ci-dessus, cliquez sur Enregistrer pour appliquer la configuration.
- Vous pouvez vous référer à la capture d'écran ci-dessous :
Étapes de configuration d'Okta IdP
- Se connecter à Console de développement Okta.
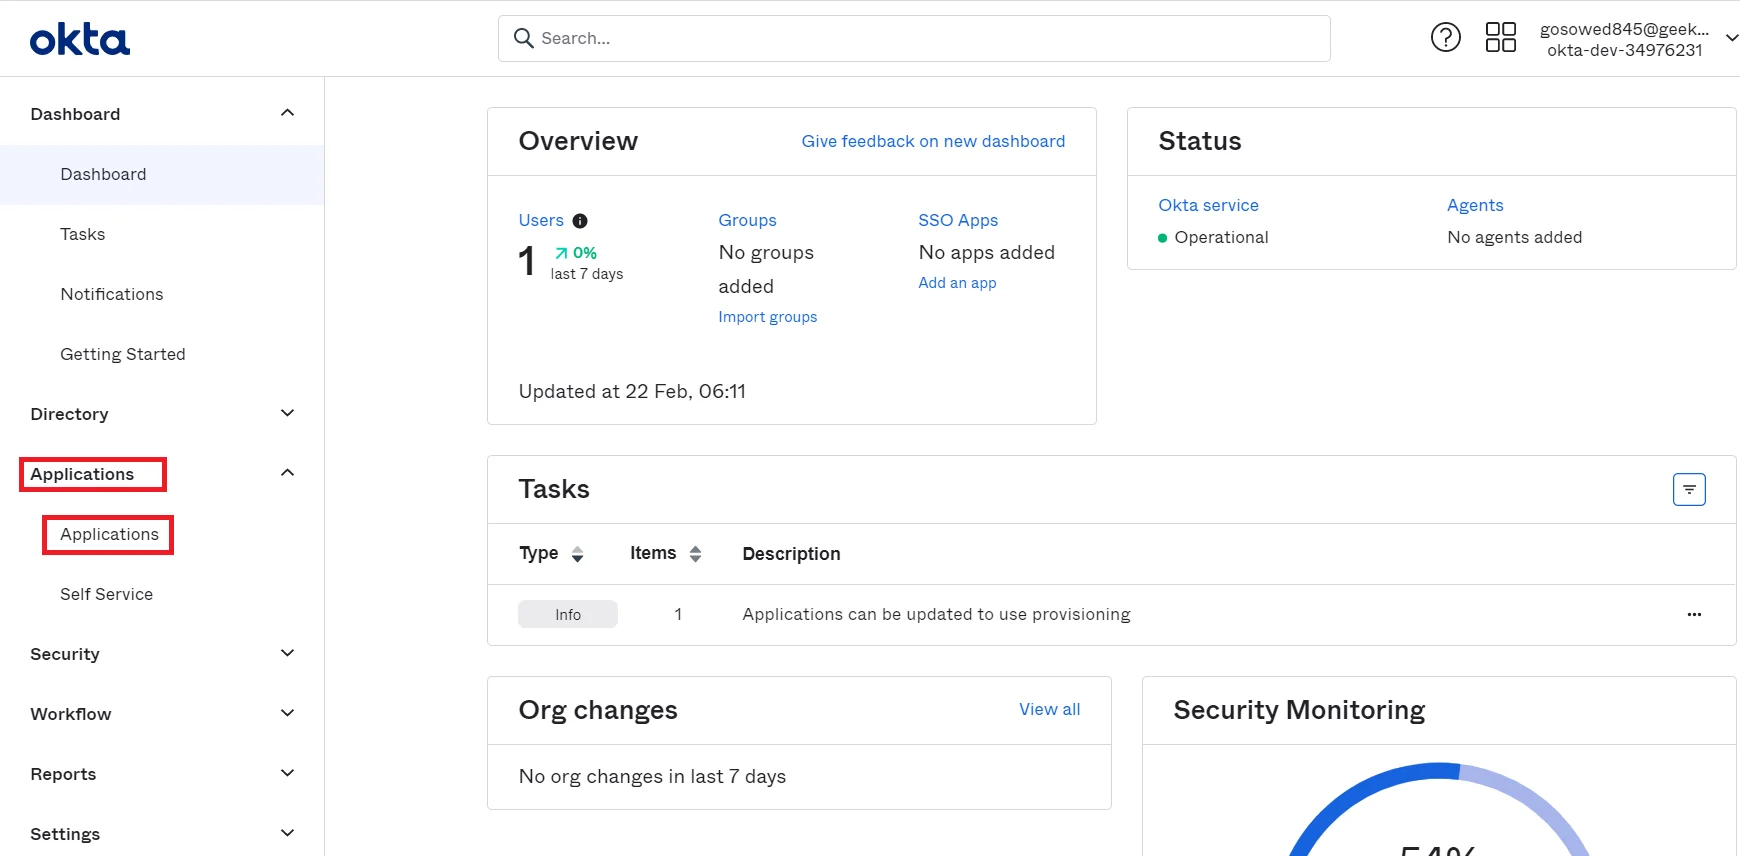
- Sur le site Okta Developer, accédez à Onglet Applications et sélectionnez Applications.
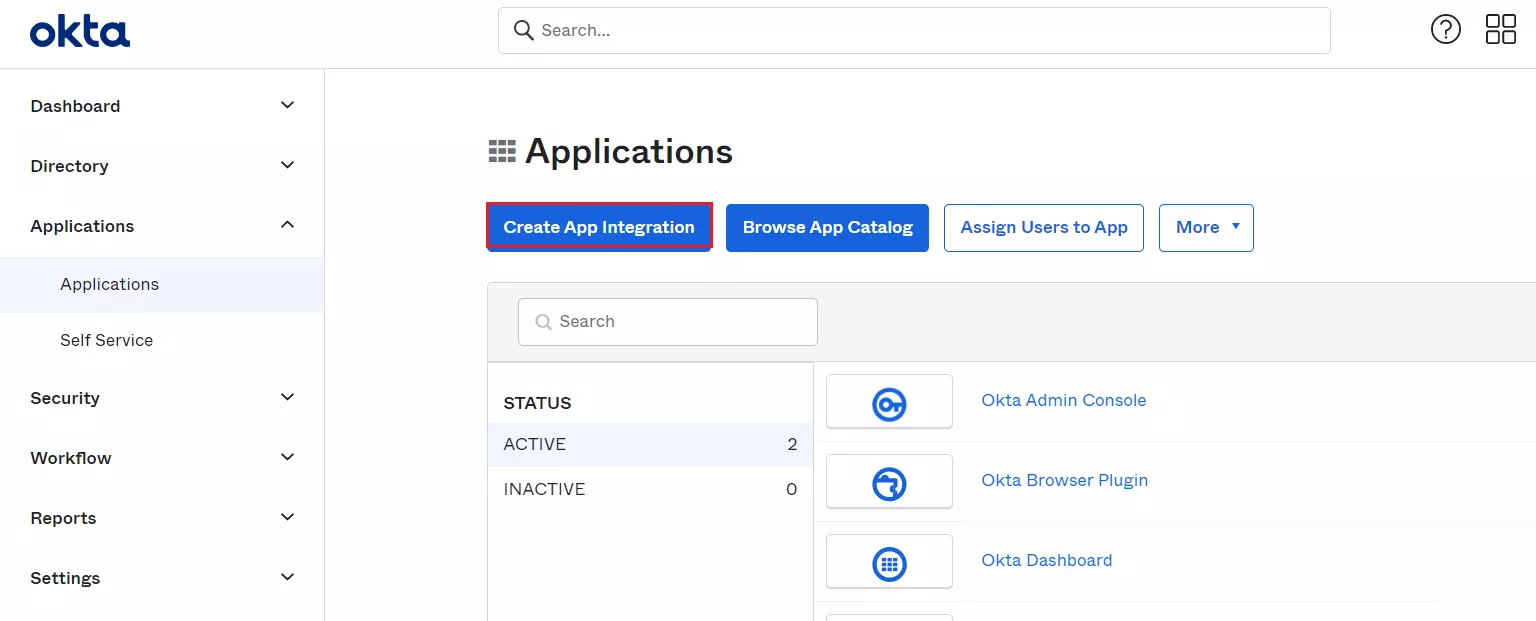
- Cliquez sur le Créer une intégration d'application bouton pour créer une nouvelle application.
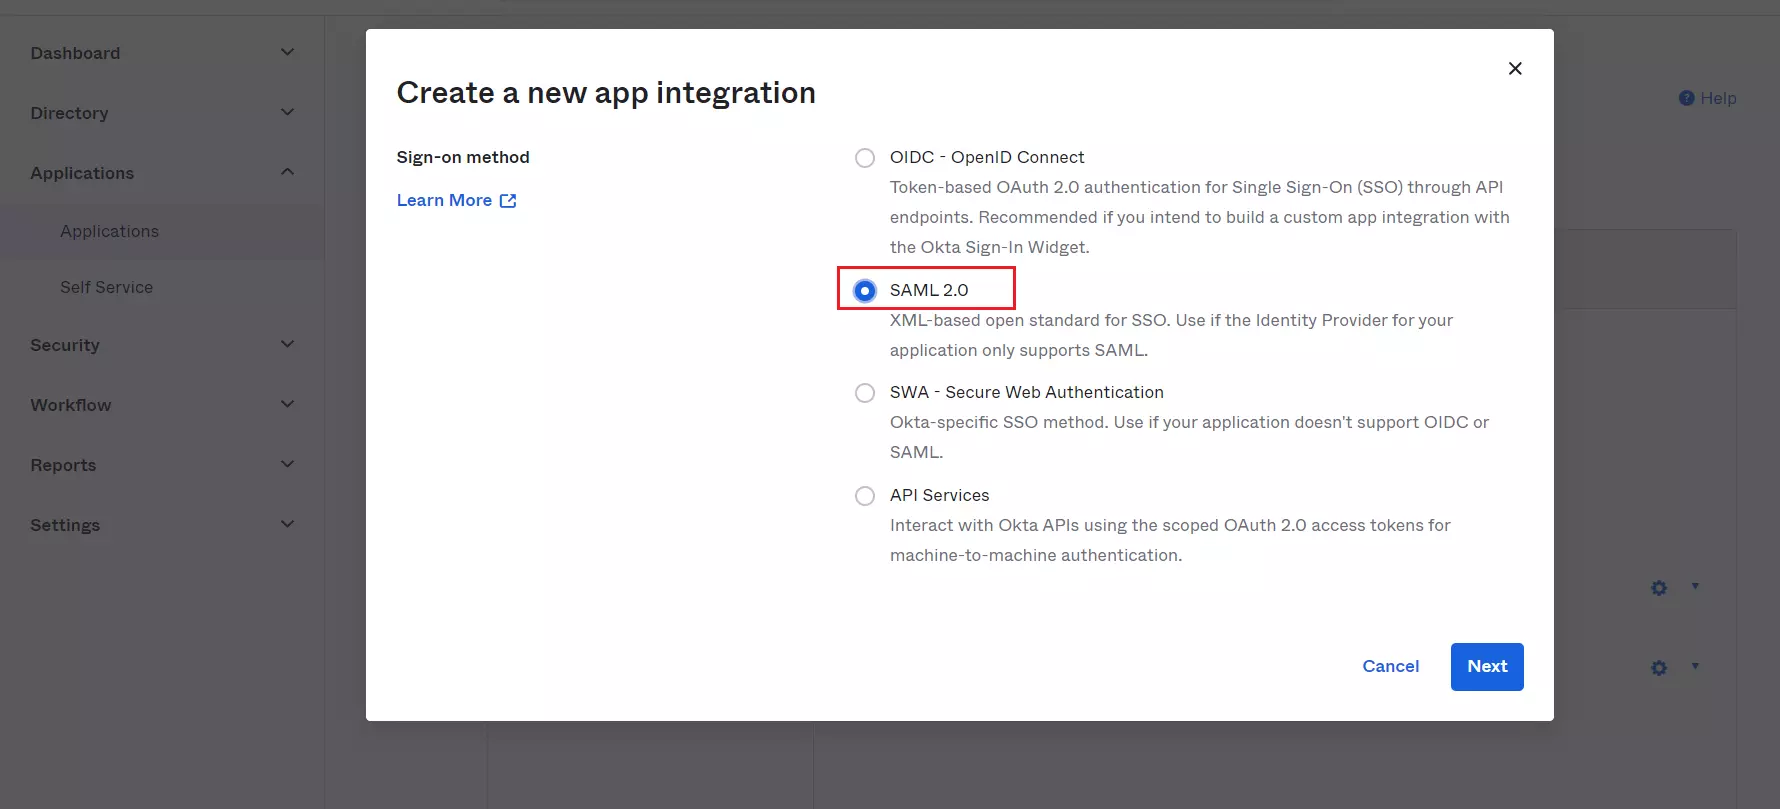
- Sélectionner SAML2.0 comme méthode de connexion et cliquez sur Suivant .
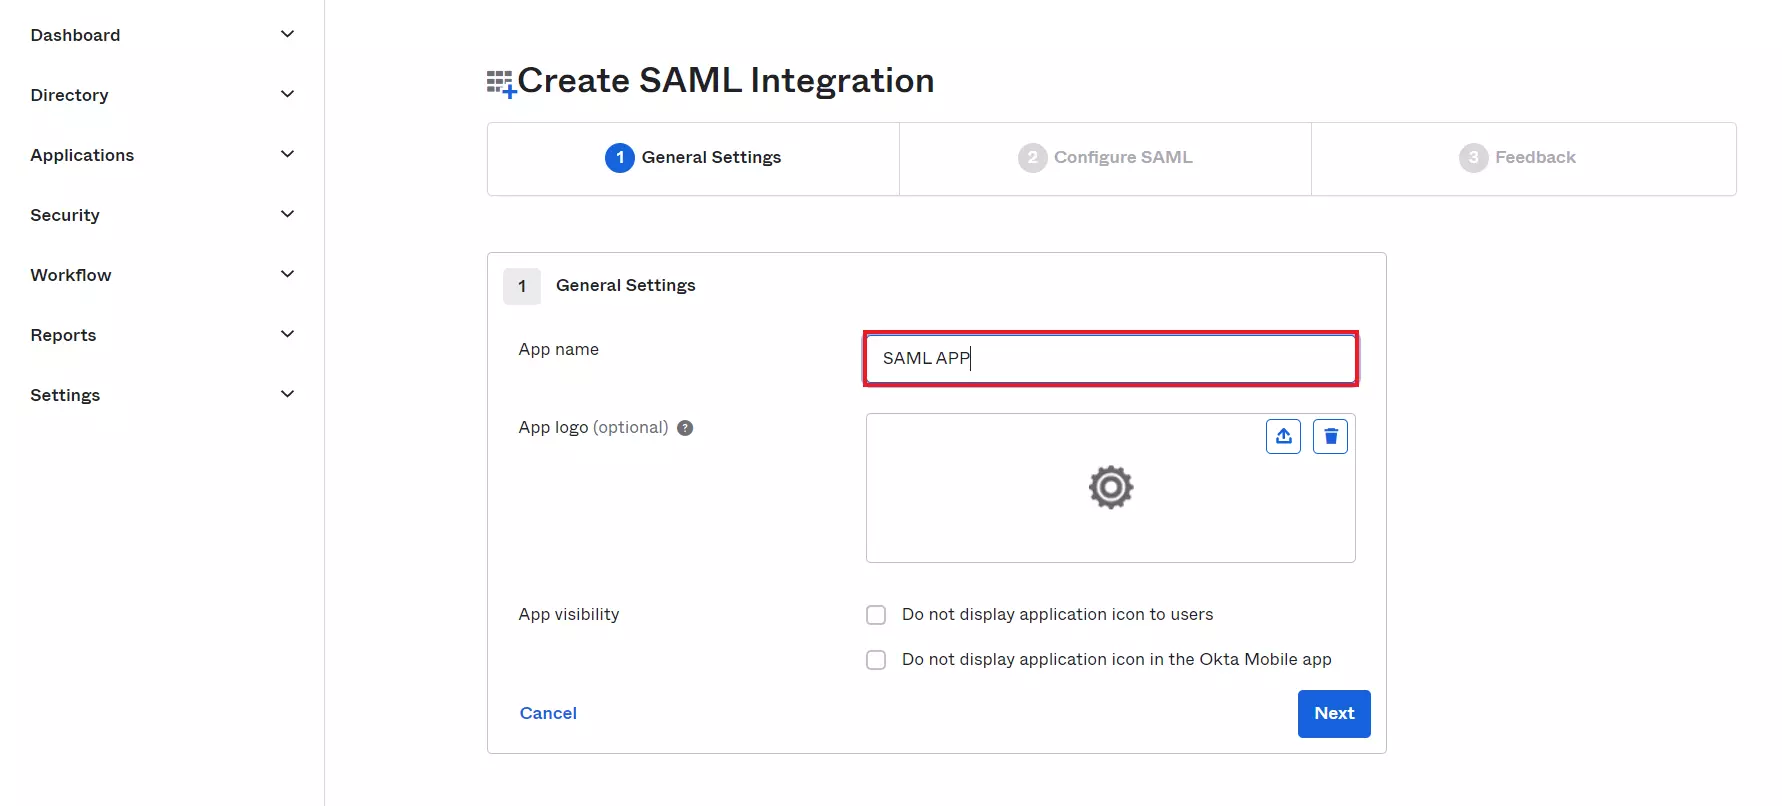
- In Paramètres généraux onglet, entrez Nom de l'application et cliquez sur Suivant .
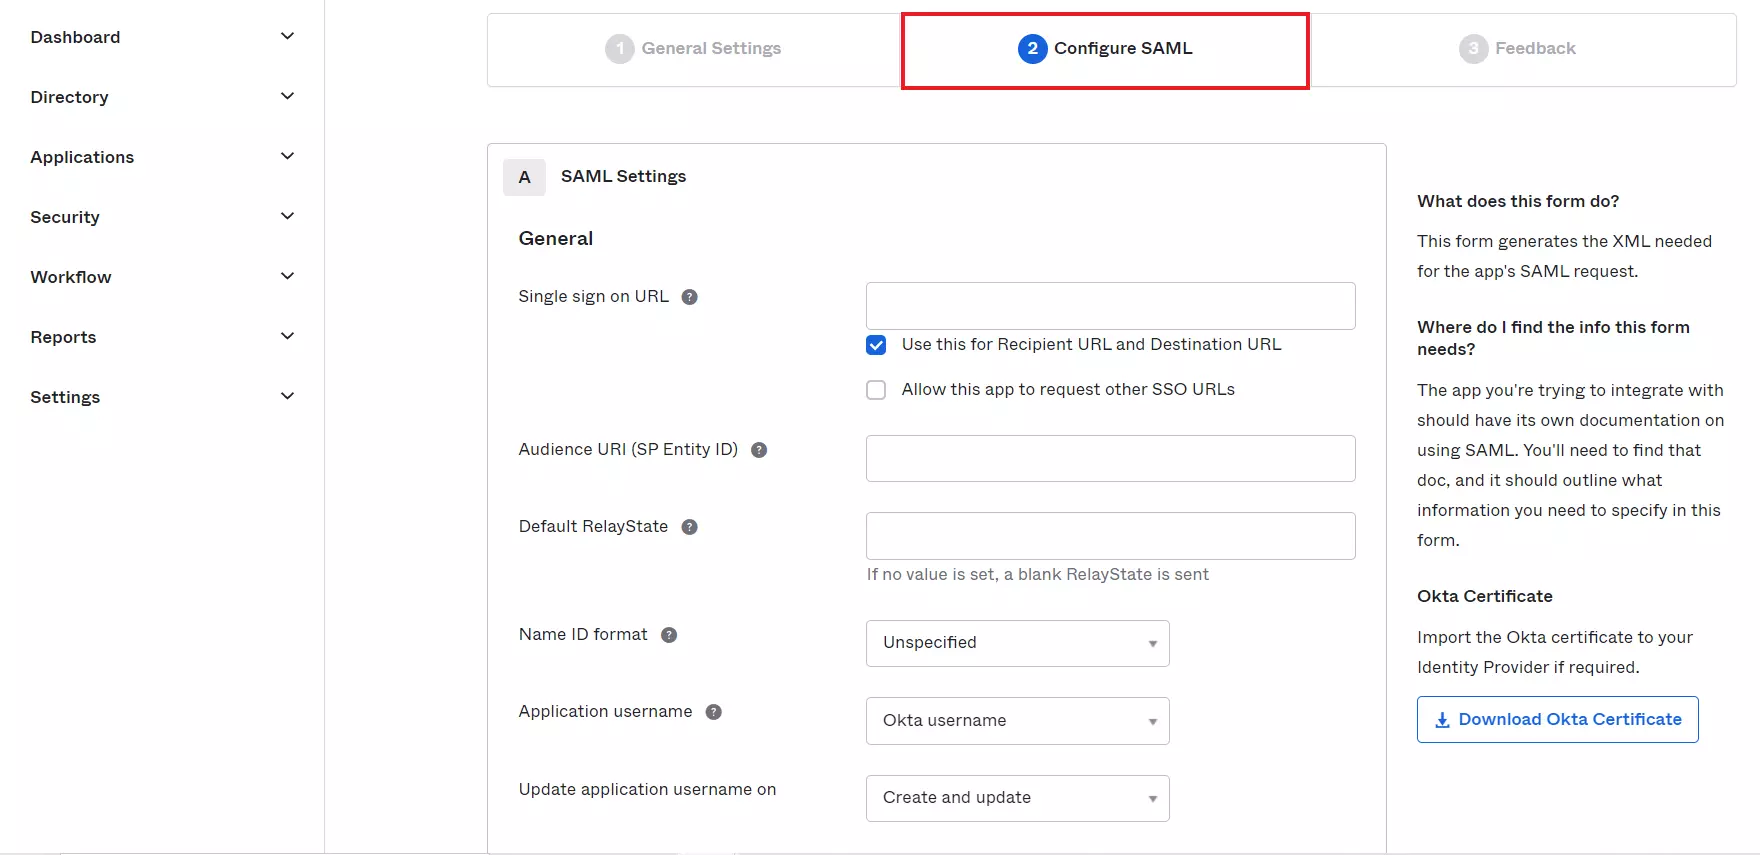
- Dans l' Configurer SAML onglet, saisissez les détails requis, en vous référant aux métadonnées du fournisseur de services obtenues dans Étape 1B du plugin.
| URL d'authentification unique | URL ACS (AssertionConsumerService) depuis l'onglet Métadonnées du fournisseur de services du plug-in |
| URL d'audience (ID d'entité SP) | ID d'entité SP/émetteur dans l'onglet Métadonnées du fournisseur de services du plugin |
| Format d'identification du nom | Sélectionnez l'adresse e-mail comme identifiant dans la liste déroulante |
| Nom d'utilisateur de l'application | Nom d'utilisateur Okta |
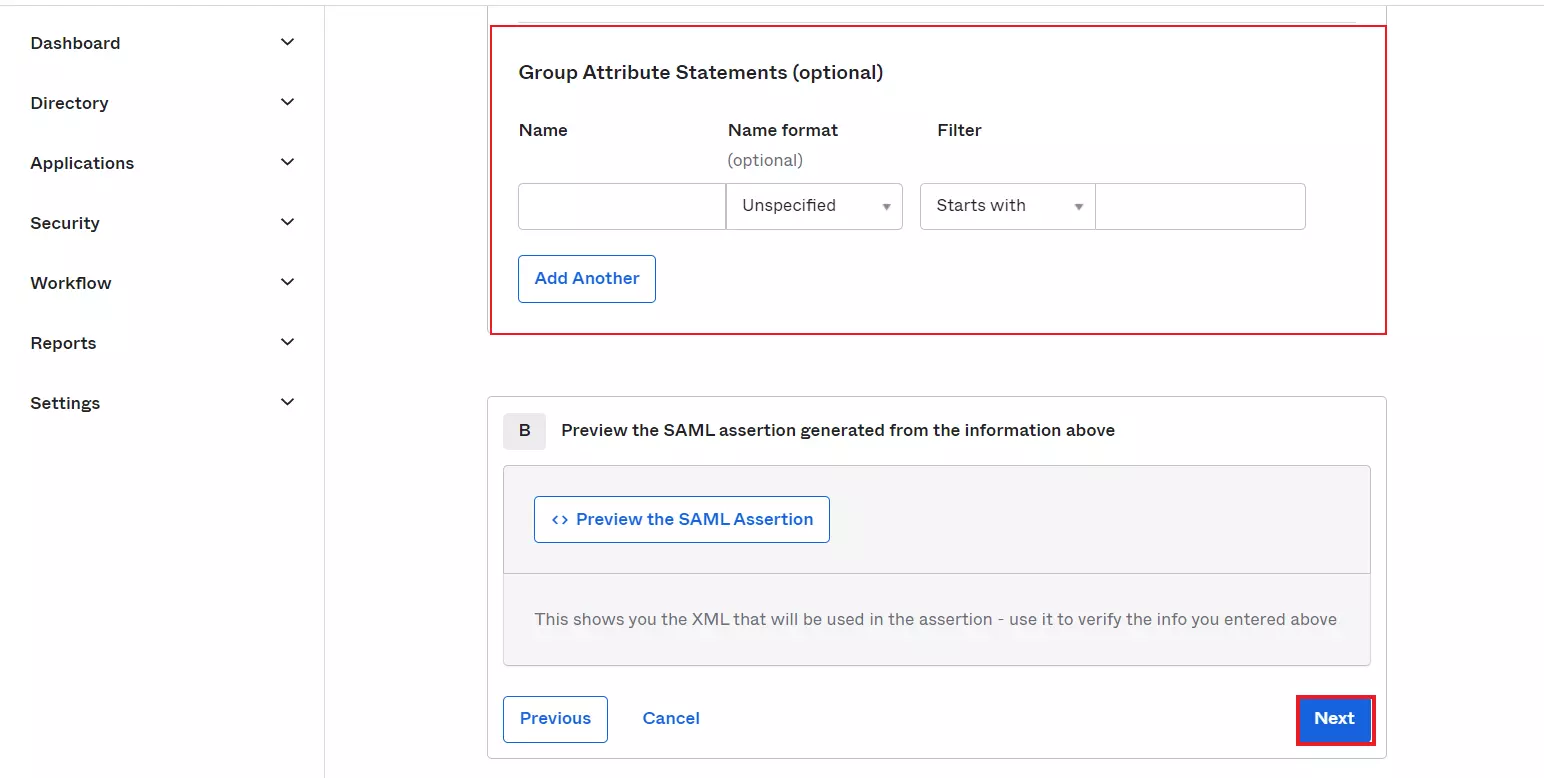
- Configurer Déclarations d'attribut de groupe (facultatif) et cliquez sur Suivant .
- Sélectionnez le type d'application configurée et cliquez sur Finition .

Affectation de groupes/personnes :
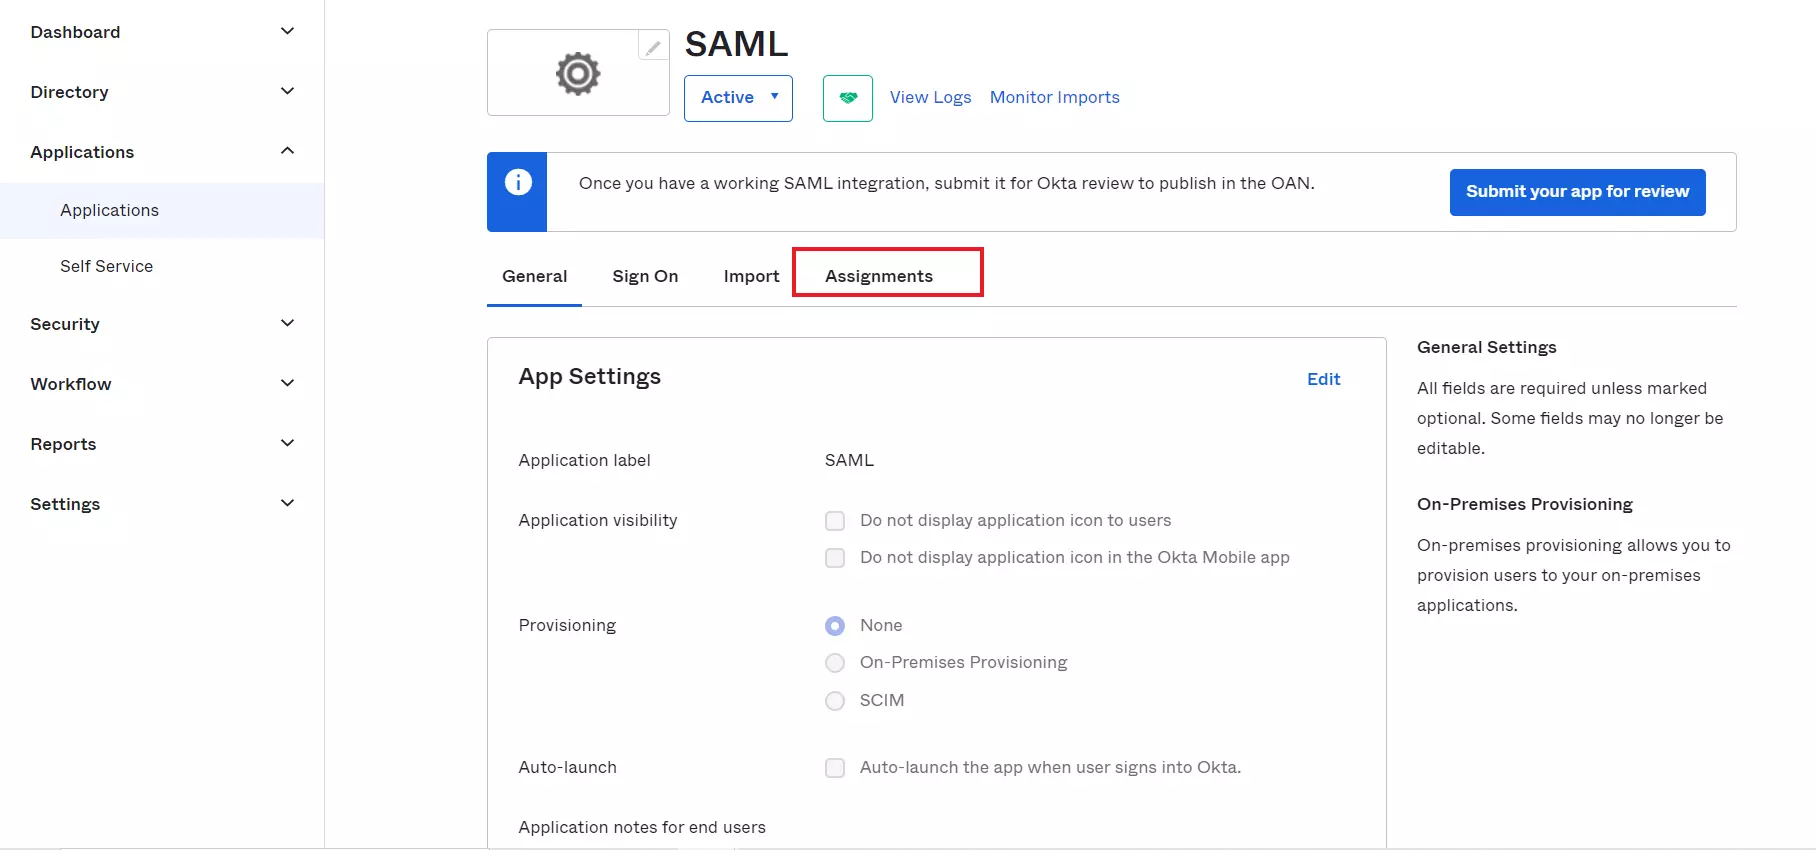
- Accédez à l'application que vous avez créée et cliquez sur le Devoirs Onglet dans Okta.
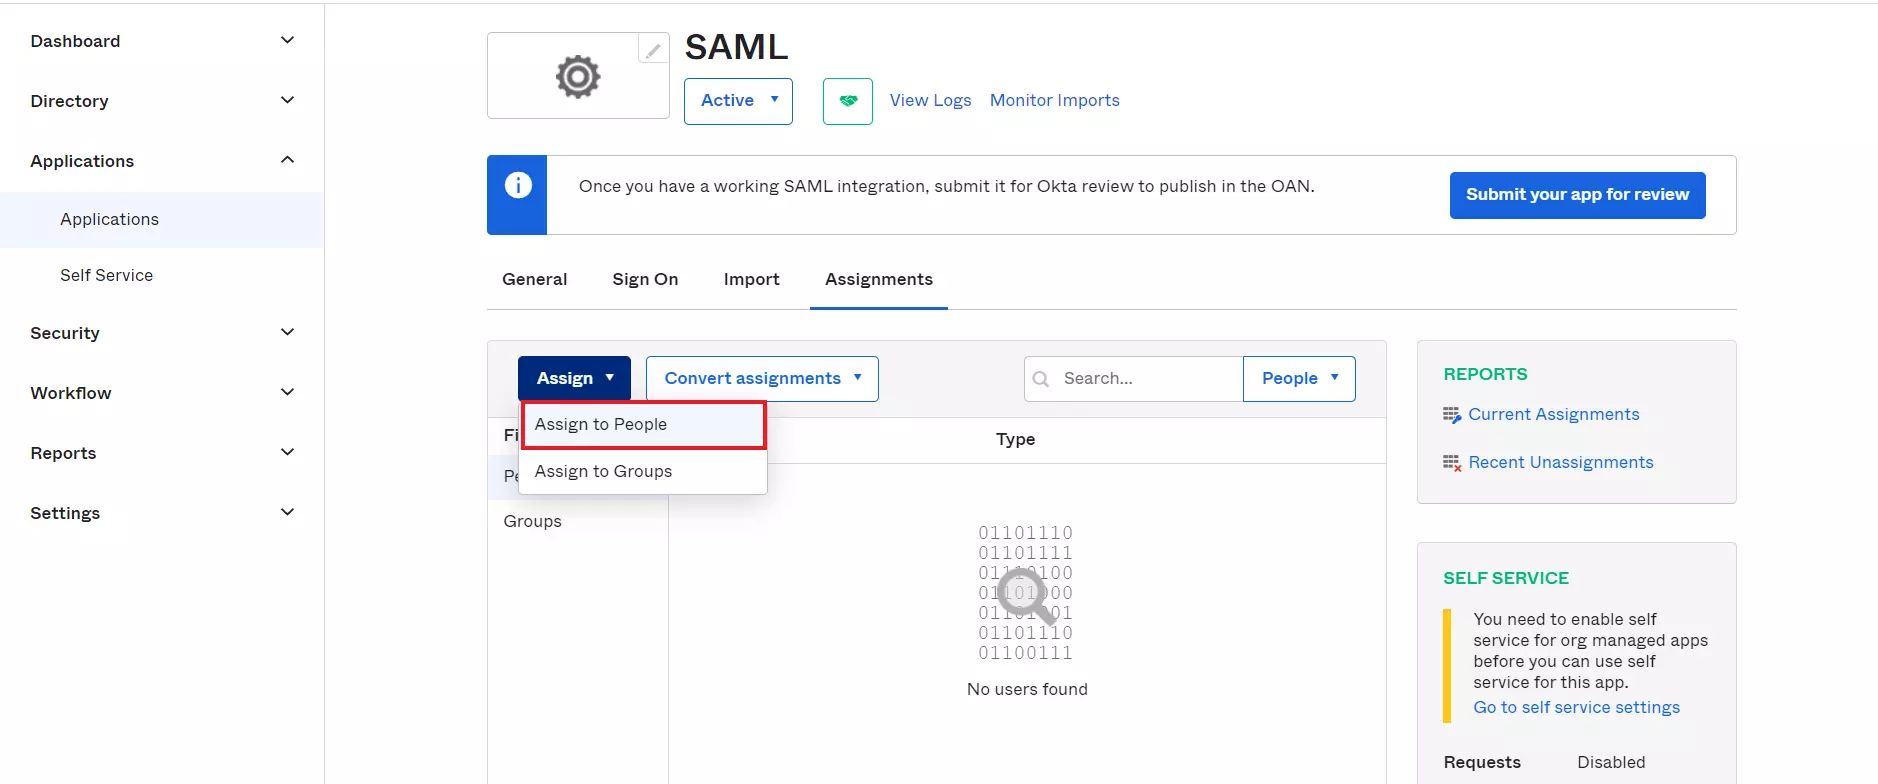
- Cliquez sur Attribuer Bouton à Attribuer des personnes et attribuer des groupes.
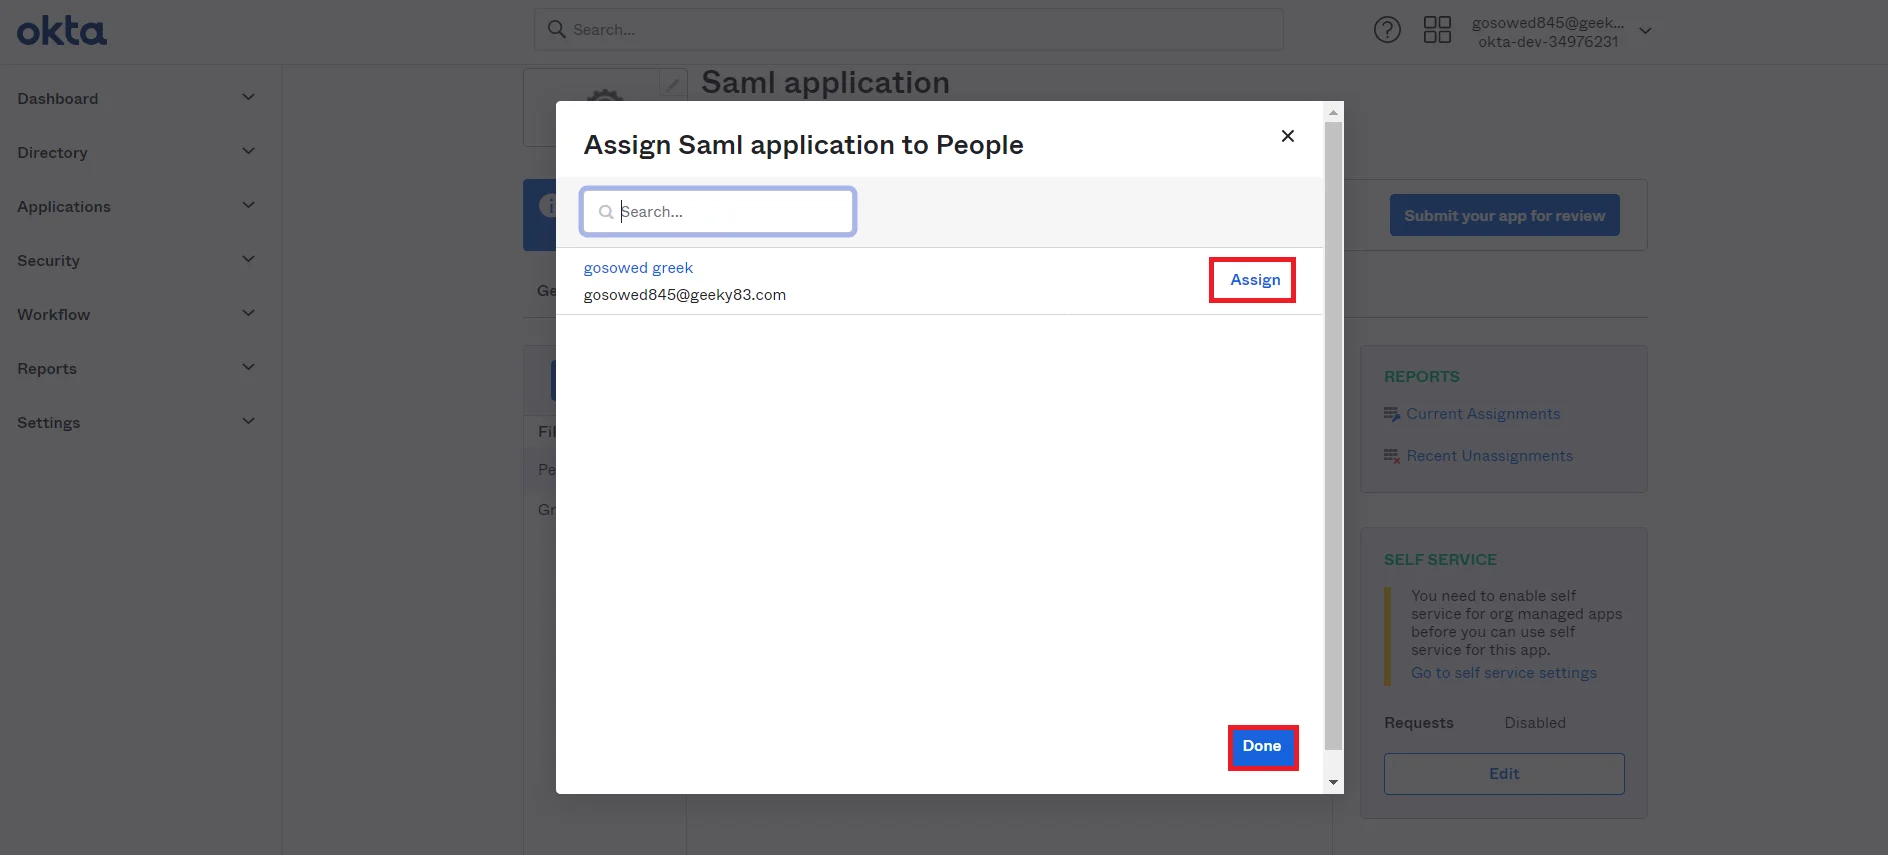
- Une fois que vous Attribuer l'utilisateur, cliquez sur OK .
- Cliquez sur Se connecter onglet et faites défiler jusqu'à Certificats de signature SAML .
- Sous Paramètres section dans le Se connecter onglet, cliquez sur Copier bouton pour copier l’URL des métadonnées.

- Ou vous pouvez également obtenir l'URL des métadonnées IDP en suivant les étapes suivantes, cliquez sur Action liste déroulante pour le Active certificat puis cliquez sur le Afficher les métadonnées du fournisseur d'identité option pour obtenir les métadonnées IdP qui seront nécessaires à la configuration de votre fournisseur de services.
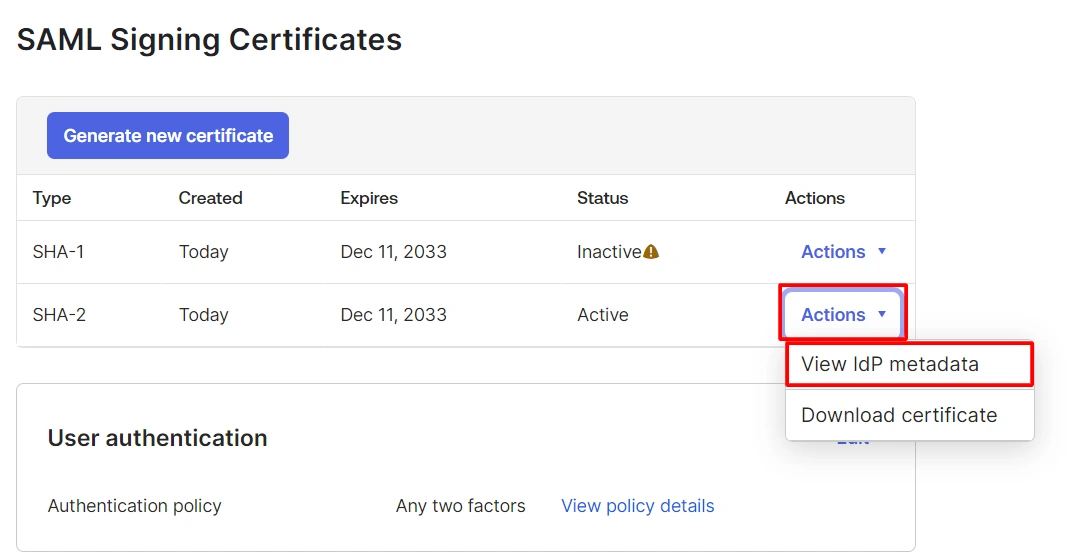
- Copiez le URL de métadonnées.
A] Utilisation de l'URL de métadonnées SAML ou du fichier de métadonnées
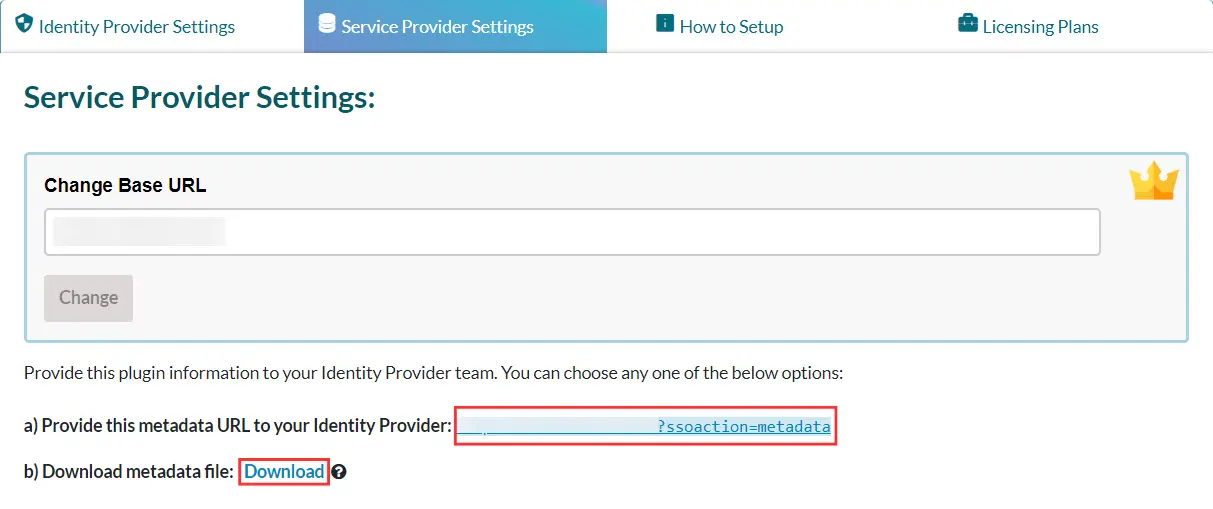
- Dans l' Menu Paramètres du plugin, chercher Paramètres du fournisseur de services. En dessous, vous pouvez trouver l'URL des métadonnées ainsi que la possibilité de télécharger les métadonnées SAML.
- Copiez l'URL des métadonnées ou téléchargez le fichier de métadonnées pour le configurer du côté de votre fournisseur d'identité.
- Vous pouvez vous référer à la capture d'écran ci-dessous :
B] Téléchargement manuel des métadonnées
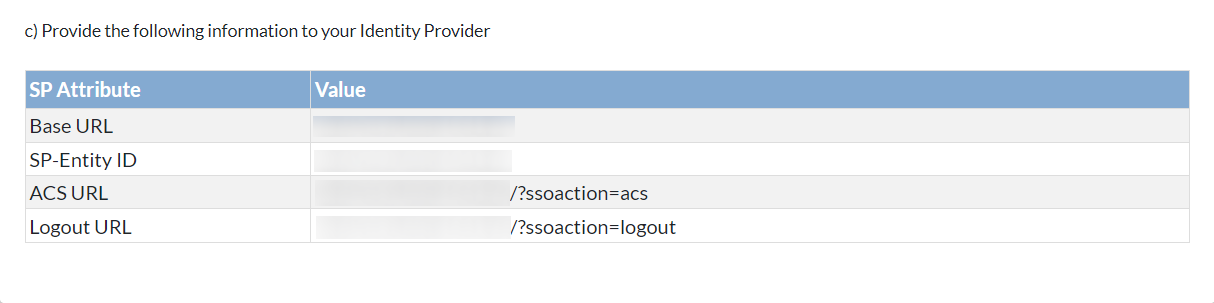
- Extrait du Paramètres du fournisseur de services section, vous pouvez copier manuellement les métadonnées du fournisseur de services comme ID d'entité SP, URL ACS, URL de déconnexion unique et partagez-le avec votre fournisseur d'identité pour la configuration.
- Vous pouvez vous référer à la capture d'écran ci-dessous :
Étapes de configuration d'Okta IdP
- Se connecter à Console de développement Okta.
- Sur le site Okta Developer, accédez à Onglet Applications et sélectionnez Applications.
- Cliquez sur le Créer une intégration d'application bouton pour créer une nouvelle application.
- Sélectionner SAML2.0 comme méthode de connexion et cliquez sur Suivant .
- In Paramètres généraux onglet, entrez Nom de l'application et cliquez sur Suivant .
- Dans l' Configurer SAML onglet, saisissez les détails requis, en vous référant aux métadonnées du fournisseur de services obtenues dans Étape 1B du plugin.
| URL d'authentification unique | URL ACS (AssertionConsumerService) depuis l'onglet Métadonnées du fournisseur de services du plug-in |
| URL d'audience (ID d'entité SP) | ID d'entité SP/émetteur dans l'onglet Métadonnées du fournisseur de services du plugin |
| Format d'identification du nom | Sélectionnez l'adresse e-mail comme identifiant dans la liste déroulante |
| Nom d'utilisateur de l'application | Nom d'utilisateur Okta |
- Configurer Déclarations d'attribut de groupe (facultatif) et cliquez sur Suivant .
- Sélectionnez le type d'application configurée et cliquez sur Finition .
Affectation de groupes/personnes :
- Accédez à l'application que vous avez créée et cliquez sur le Devoirs Onglet dans Okta.
- Cliquez sur Attribuer Bouton à Attribuer des personnes et attribuer des groupes.
- Une fois que vous Attribuer l'utilisateur, cliquez sur OK .
- Cliquez sur Se connecter onglet et faites défiler jusqu'à Certificats de signature SAML .
- Sous Paramètres section dans le Se connecter onglet, cliquez sur Copier bouton pour copier l’URL des métadonnées.
- Ou vous pouvez également obtenir l'URL des métadonnées IDP en suivant les étapes suivantes, cliquez sur Action liste déroulante pour le Active certificat puis cliquez sur le Afficher les métadonnées du fournisseur d'identité option pour obtenir les métadonnées IdP qui seront nécessaires à la configuration de votre fournisseur de services.
- Copiez le URL de métadonnées.
Vous avez configuré avec succès Okta en tant que fournisseur d'identité SAML (IDP) pour la mise en œuvre de l'authentification unique (SSO) du framework ASP.NET.
2. Configurer les métadonnées du fournisseur d'identité Okta dans l'application .NET
- Cliquez sur le Sélectionnez votre IDP bouton pour configurer un nouveau fournisseur d'identité.
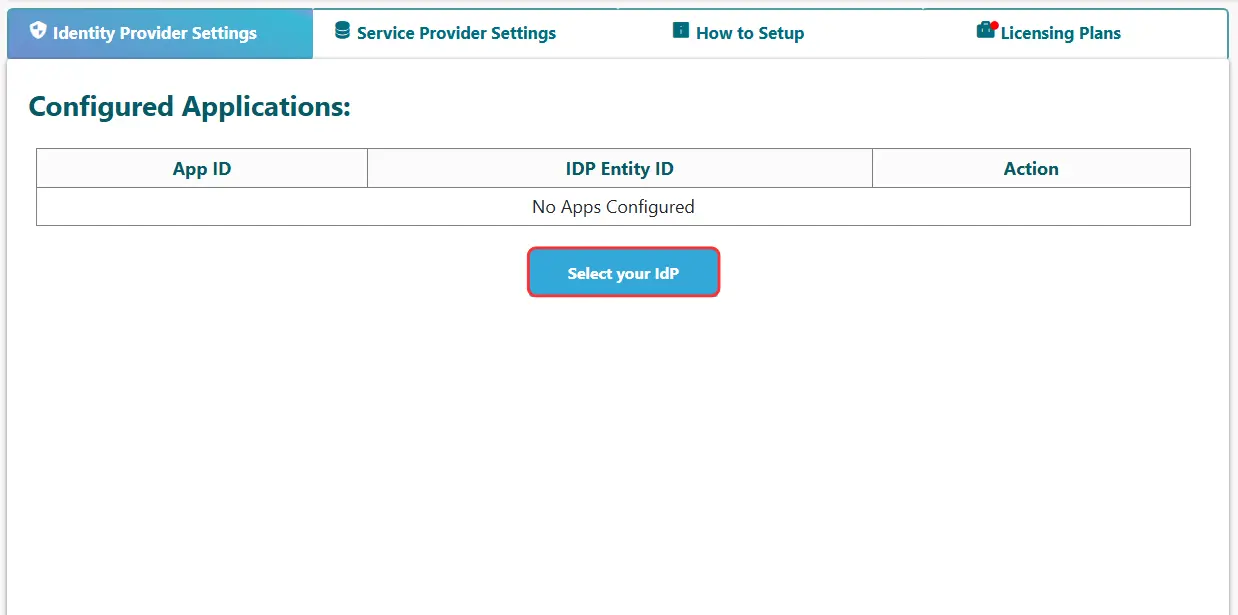
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Paramètres Plugin , sélectionnez Okta en tant que fournisseur d'identité dans la liste affichée.
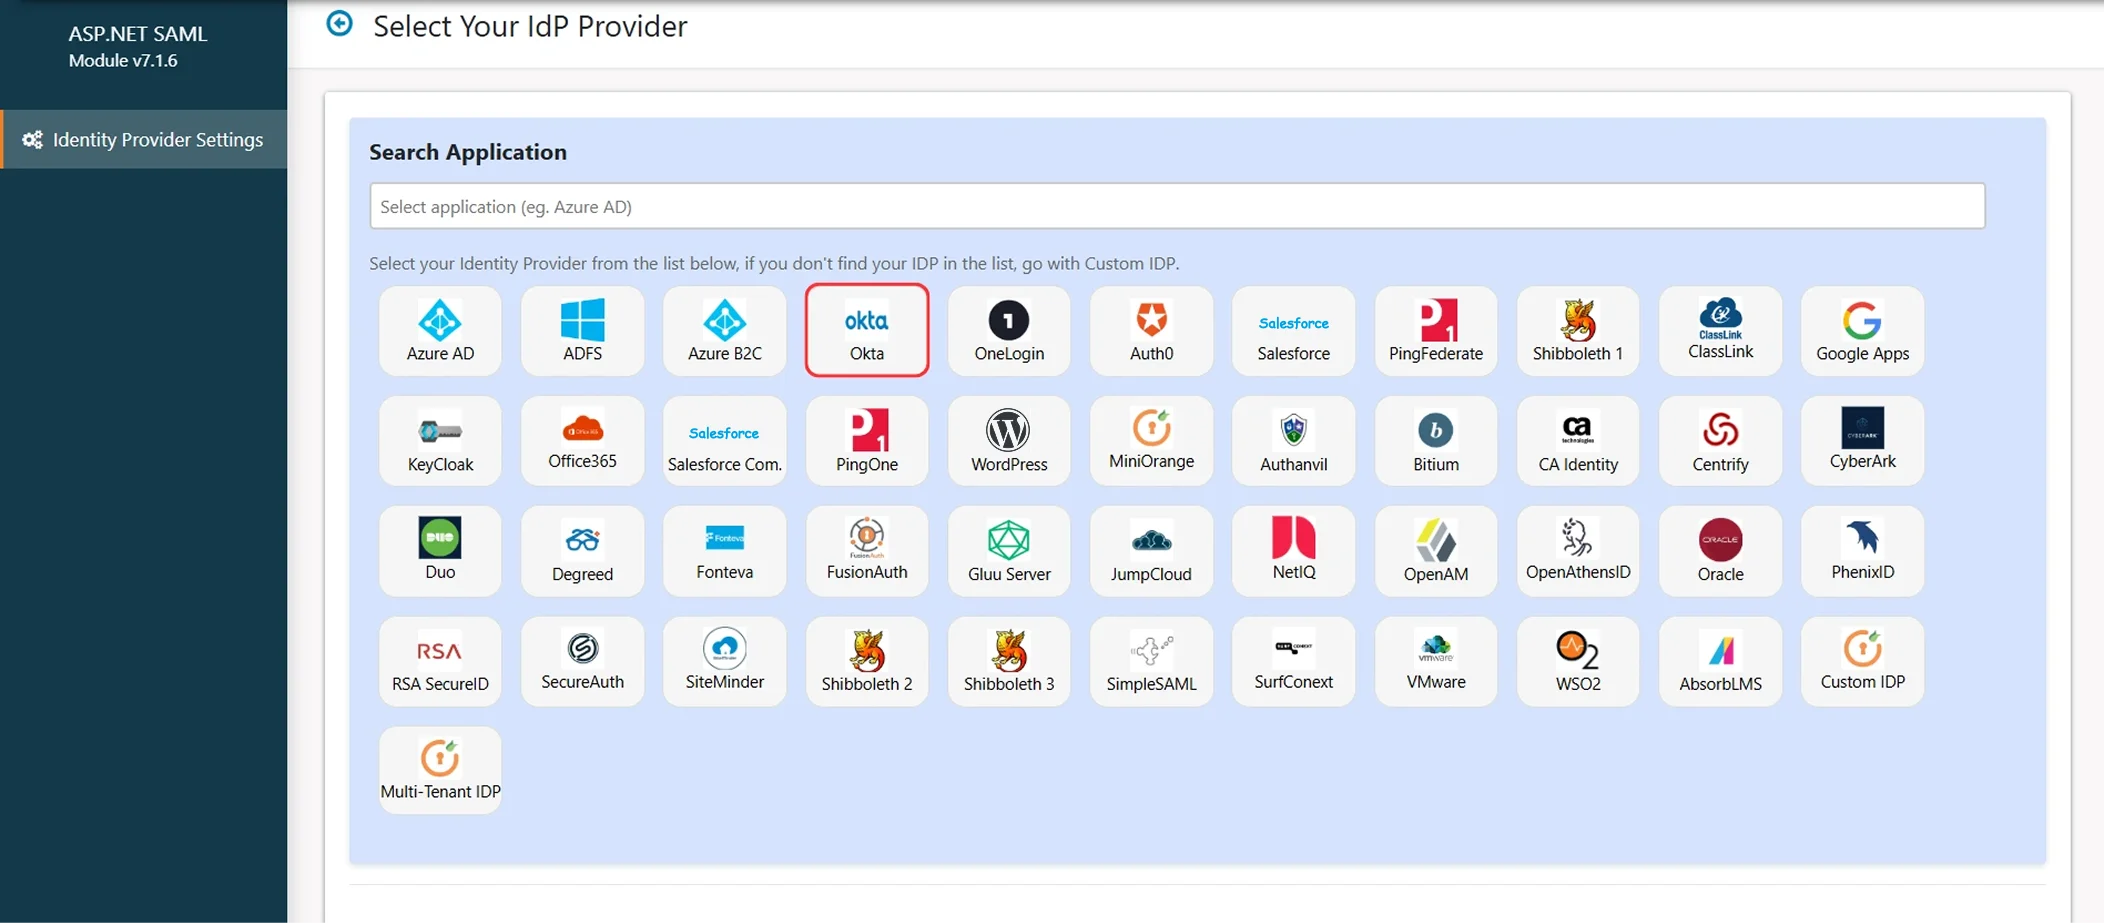
Il existe deux manières détaillées ci-dessous avec lesquelles vous pouvez configurer les métadonnées de votre fournisseur d'identité SAML dans le module.
A] Téléchargez les métadonnées à l'aide du bouton Télécharger les métadonnées IDP :
- Si votre fournisseur d'identité vous a fourni l'URL ou le fichier de métadonnées (au format .xml uniquement), vous pouvez simplement configurer les métadonnées du fournisseur d'identité dans le module à l'aide de Télécharger les métadonnées IDP option.
- Copiez l'URL des métadonnées ou téléchargez le fichier de métadonnées pour le configurer du côté de votre fournisseur d'identité.
- Vous pouvez vous référer à la capture d'écran ci-dessous :
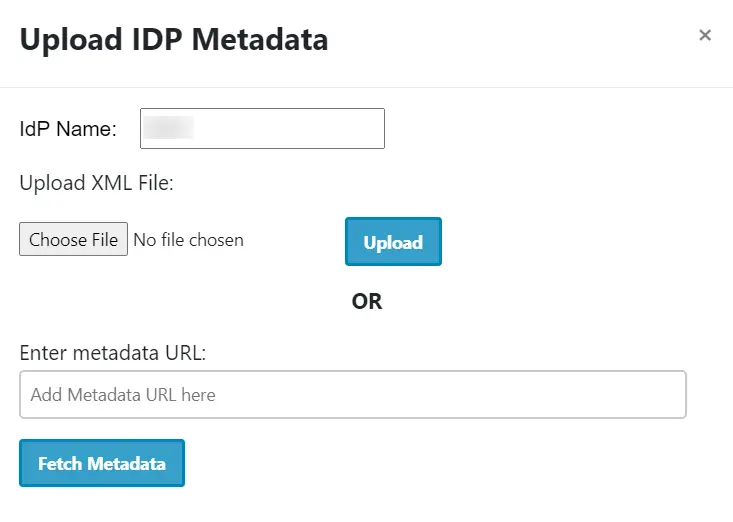
- Vous pouvez choisir l’une des options en fonction du format de métadonnées dont vous disposez.
B] Configurez manuellement les métadonnées du fournisseur d'identité :
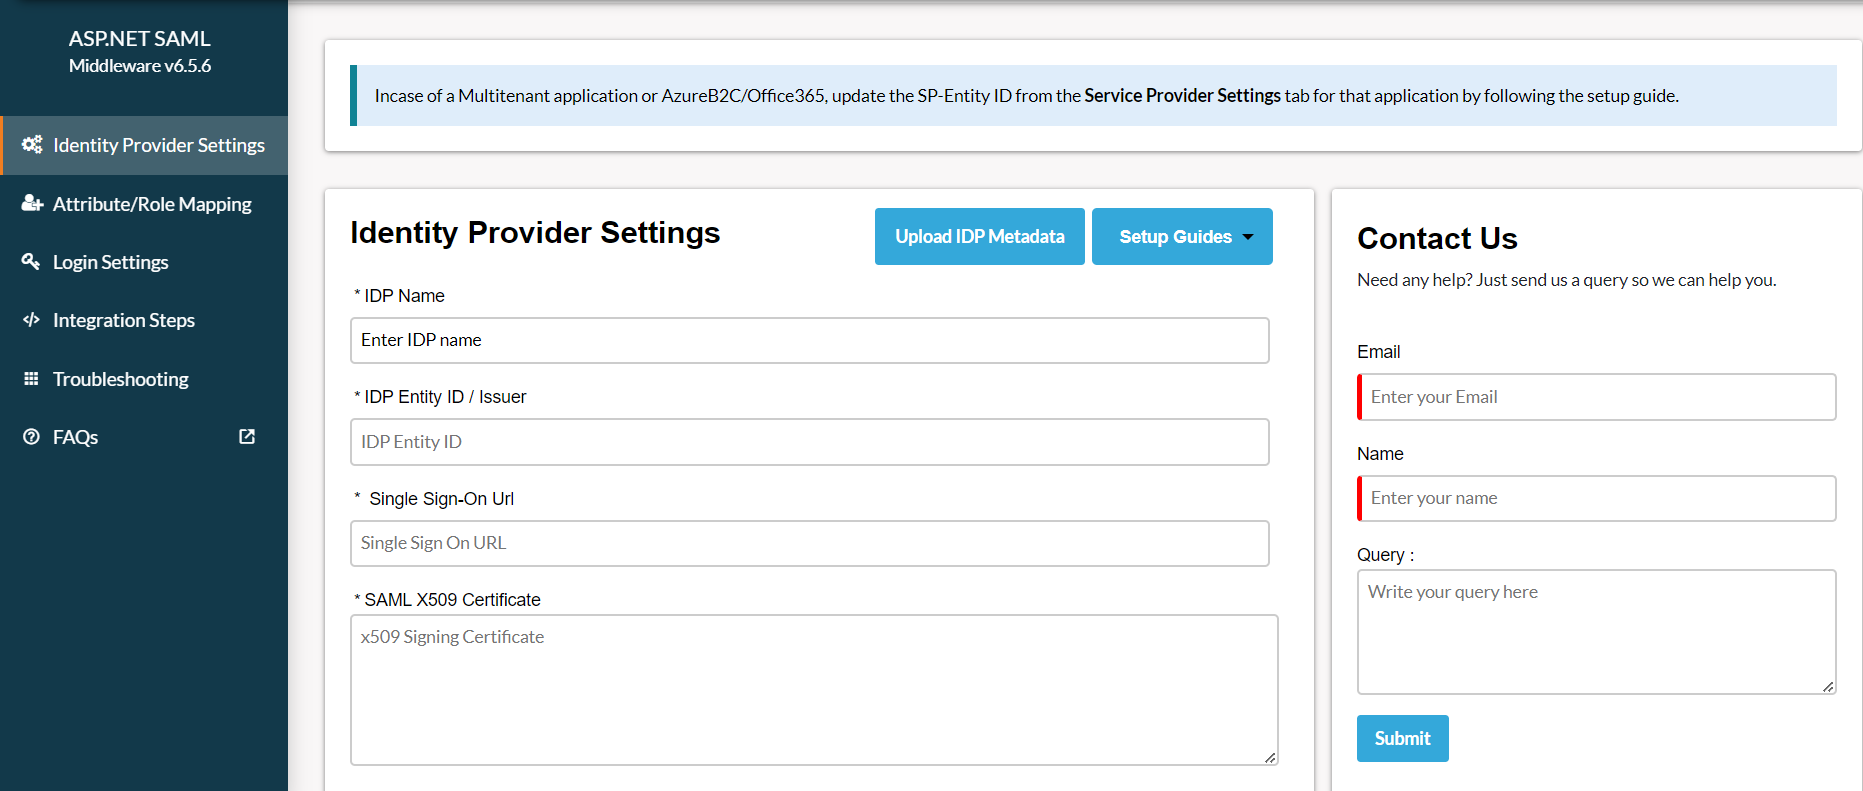
- Après avoir configuré votre Fournisseur d'identité, il vous fournira ID d'entité IDP, URL d'authentification unique IDP et Certificat SAML X509 champs respectivement.
- Cliquez à nouveau Enregistrer pour enregistrer vos informations IDP.
- Cliquez sur le Ajouter un nouveau fournisseur d'identité bouton pour configurer un nouveau fournisseur d'identité.
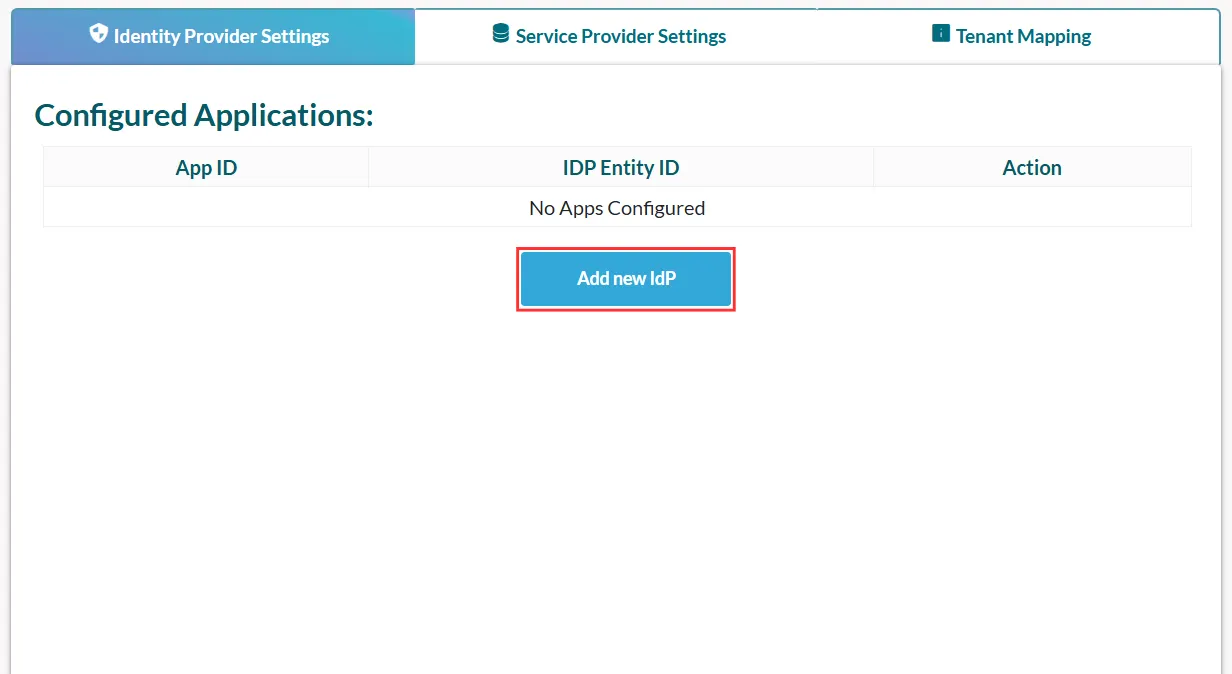
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Paramètres Plugin , sélectionnez Okta comme fournisseur d'identité parmi la liste affichée.
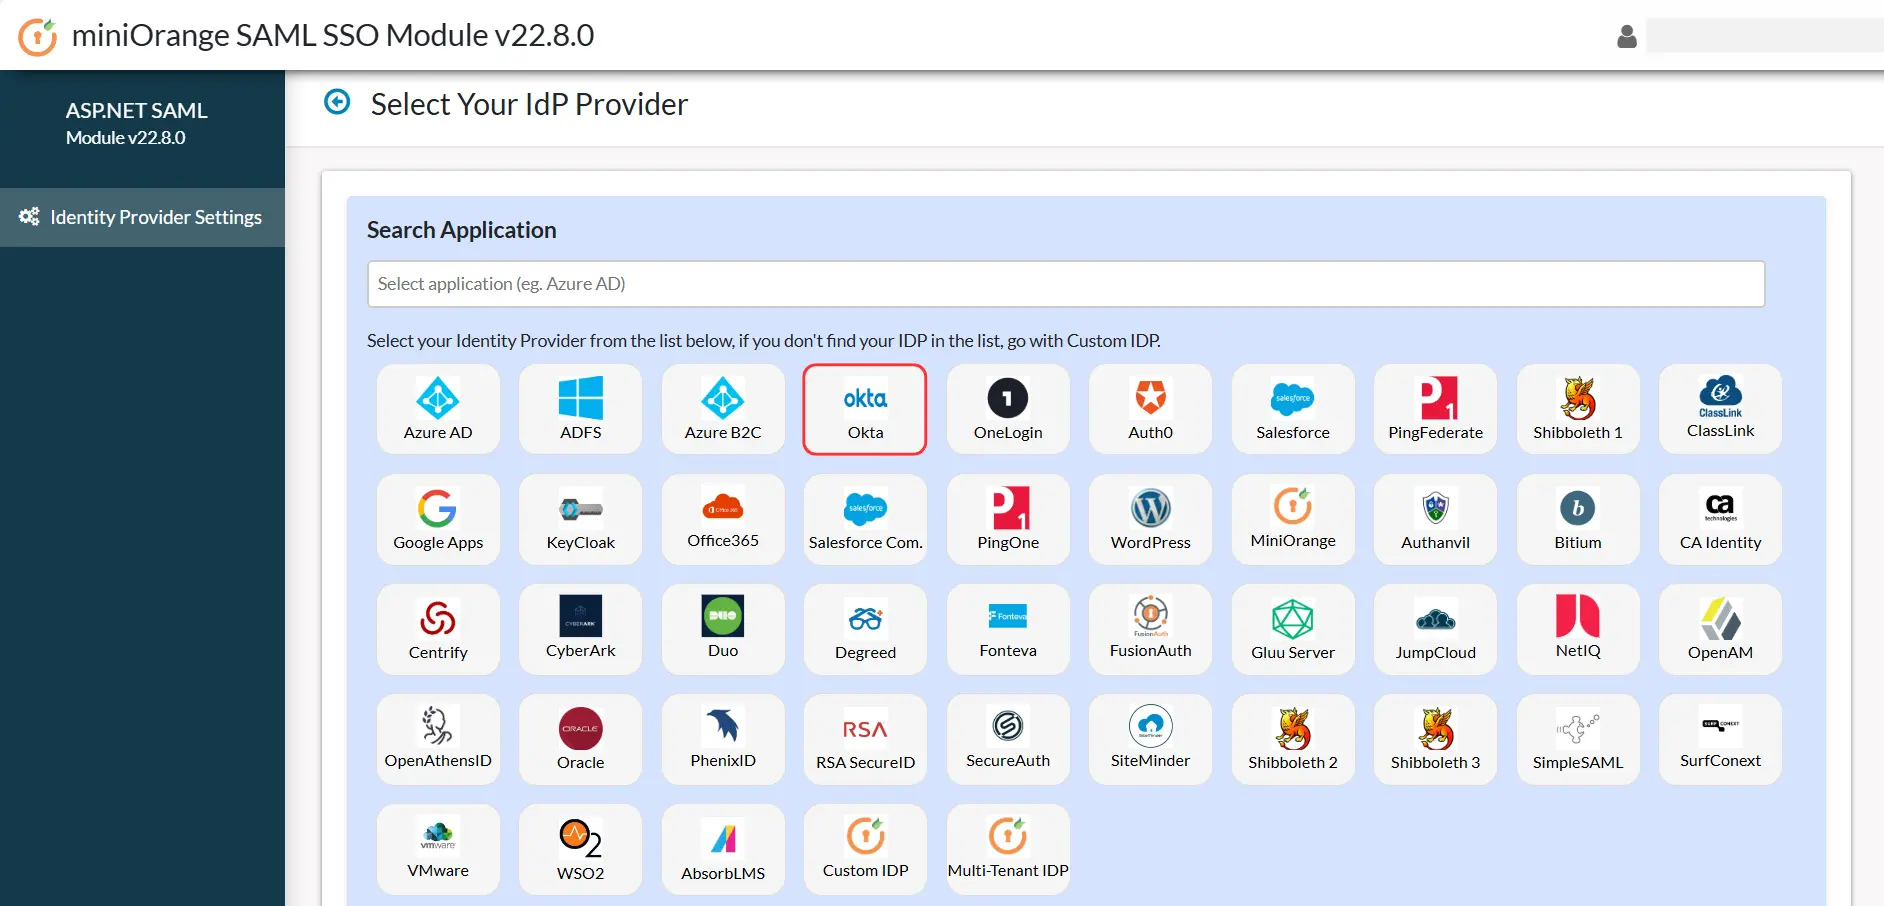
Il existe deux manières détaillées ci-dessous avec lesquelles vous pouvez configurer les métadonnées de votre fournisseur d'identité SAML dans le module.
A] Téléchargez les métadonnées à l'aide du bouton Télécharger les métadonnées IDP :
- Si votre fournisseur d'identité vous a fourni l'URL ou le fichier de métadonnées (au format .xml uniquement), vous pouvez simplement configurer les métadonnées du fournisseur d'identité dans le module à l'aide de Télécharger les métadonnées IDP option.
- Copiez l'URL des métadonnées ou téléchargez le fichier de métadonnées pour le configurer du côté de votre fournisseur d'identité.
- Vous pouvez vous référer à la capture d'écran ci-dessous :
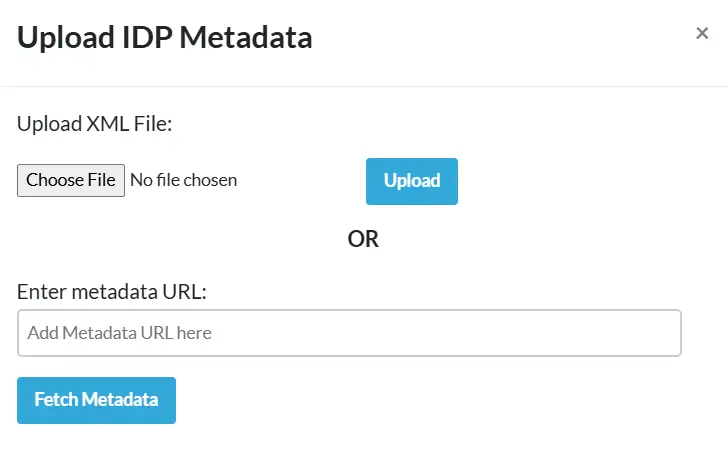
- Vous pouvez choisir l’une des options en fonction du format de métadonnées dont vous disposez.
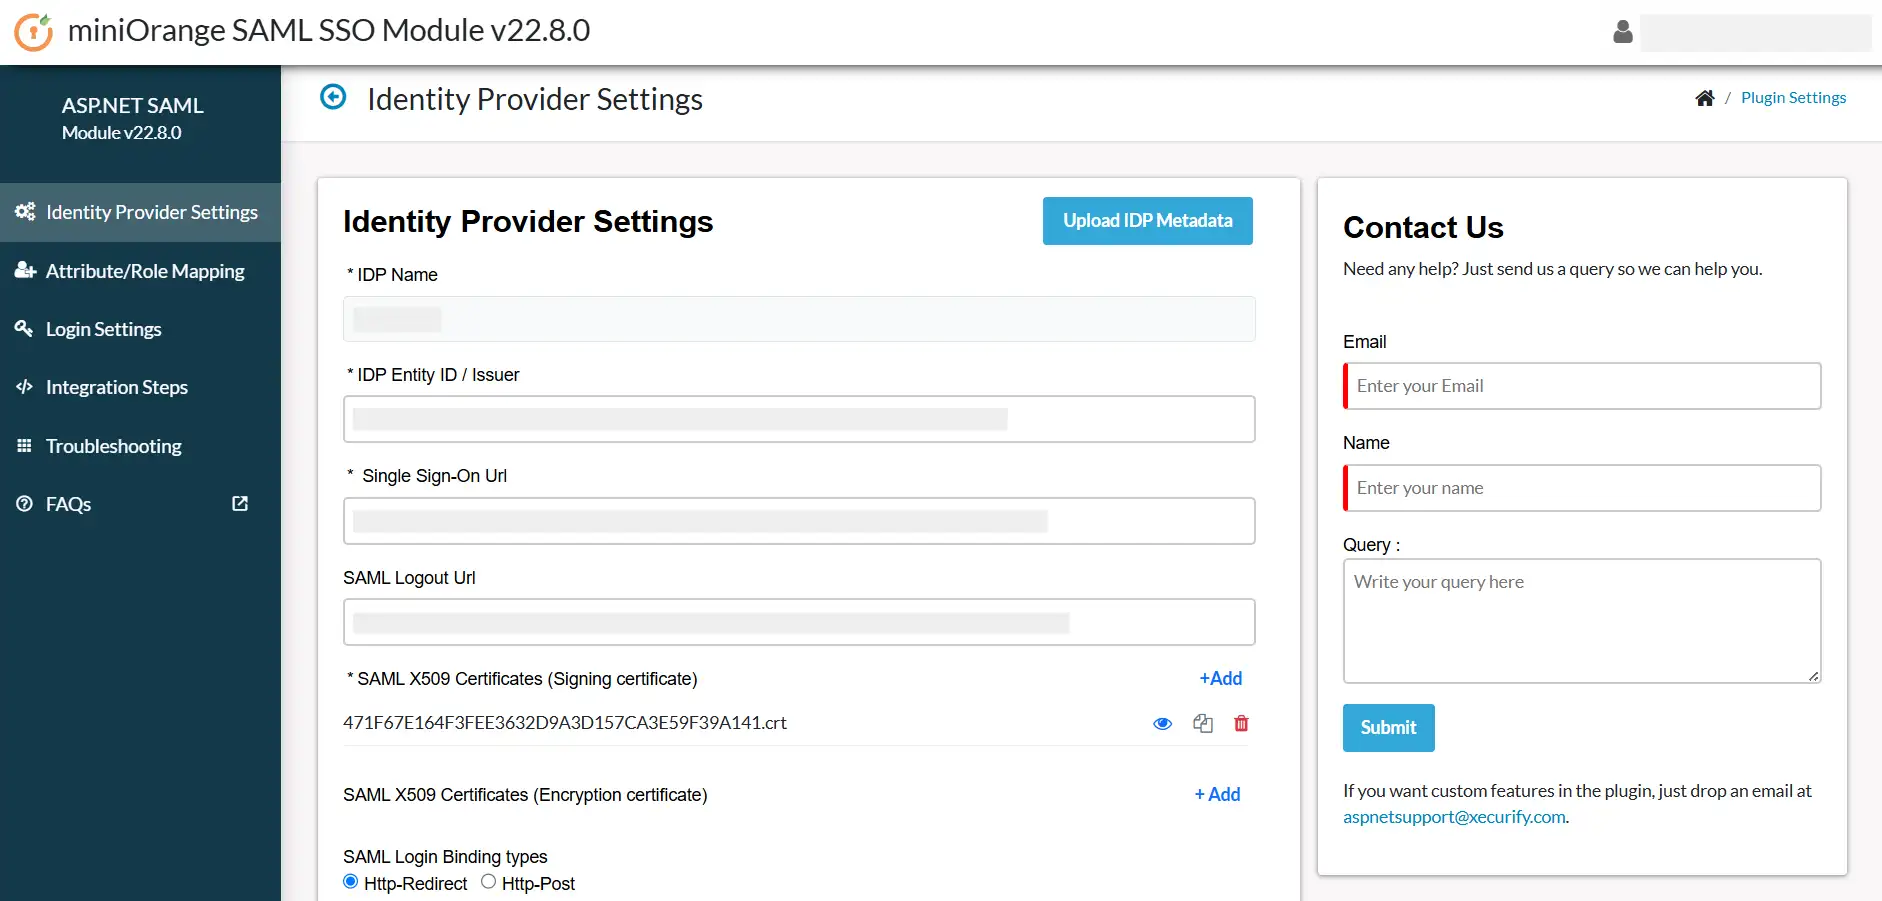
B] Configurez manuellement les métadonnées du fournisseur d'identité :
- Après avoir configuré votre Fournisseur d'identité, il vous fournira ID d'entité IDP, URL d'authentification unique IDP et Certificat SAML X509 champs respectivement.
- Cliquez à nouveau Enregistrer pour enregistrer vos informations IDP.
3. Test de l'authentification unique SAML
- Après avoir téléchargé les détails des métadonnées, accédez à la Paramètres du fournisseur d'identité section. Survolez la section Sélectionner des actions liste déroulante et cliquez sur Configuration du test.
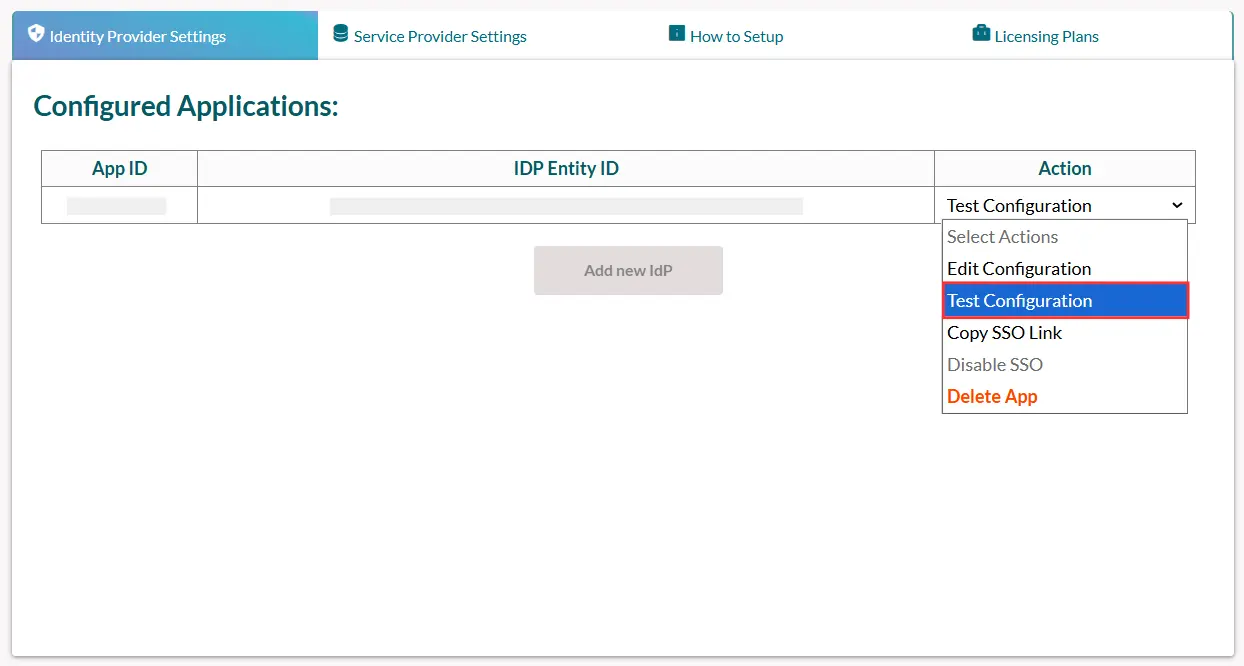
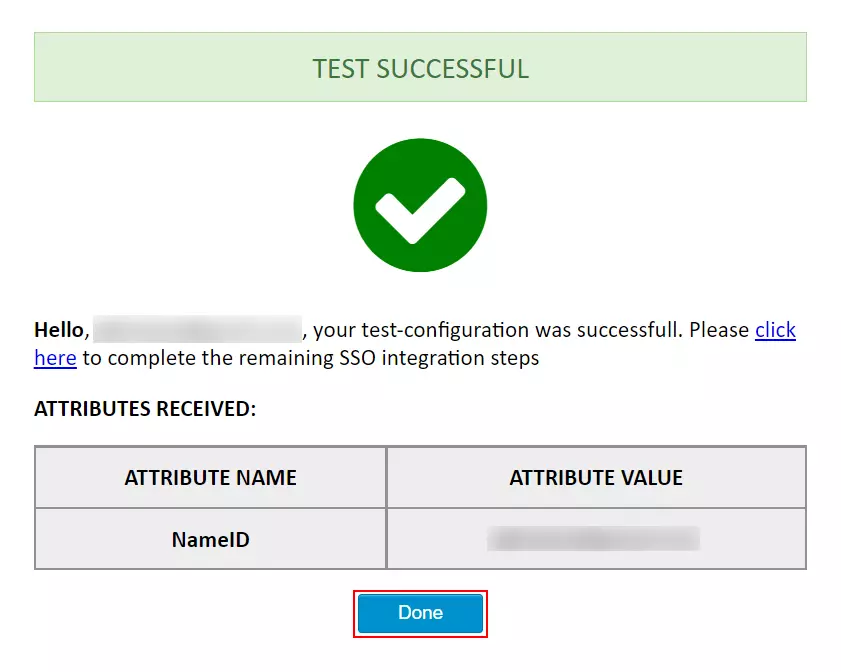
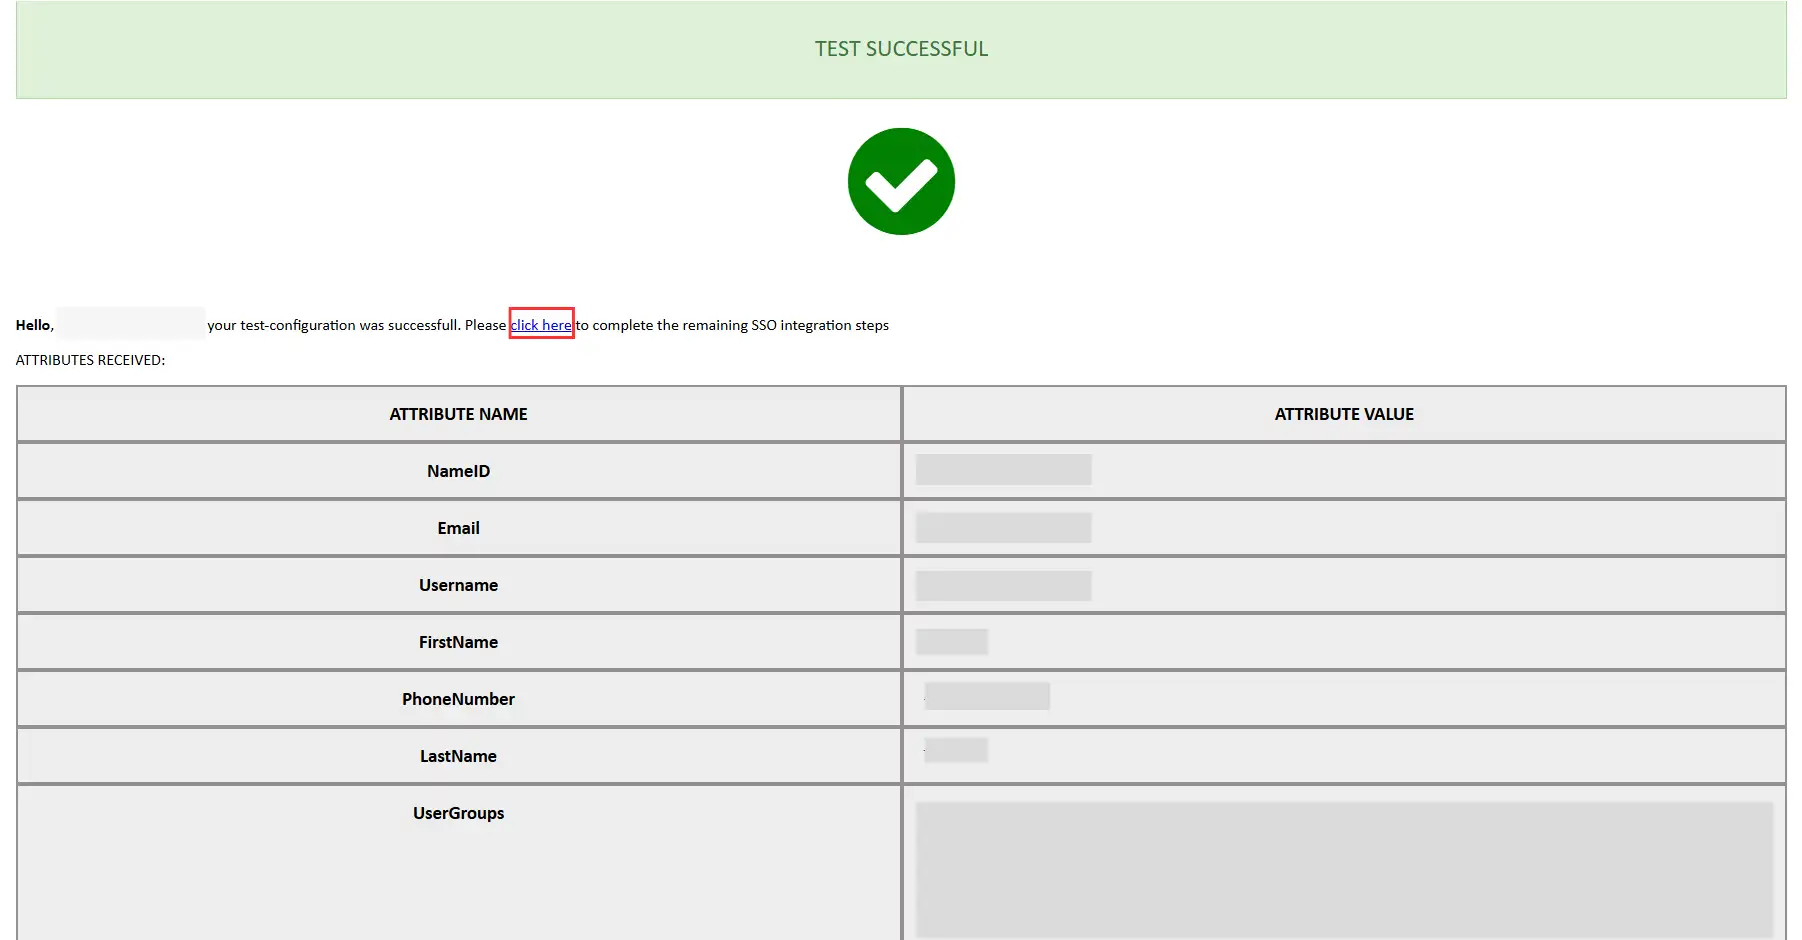
- La capture d'écran ci-dessous montre un résultat réussi. Cliquer sur Intégration SSO pour poursuivre l'intégration SSO.
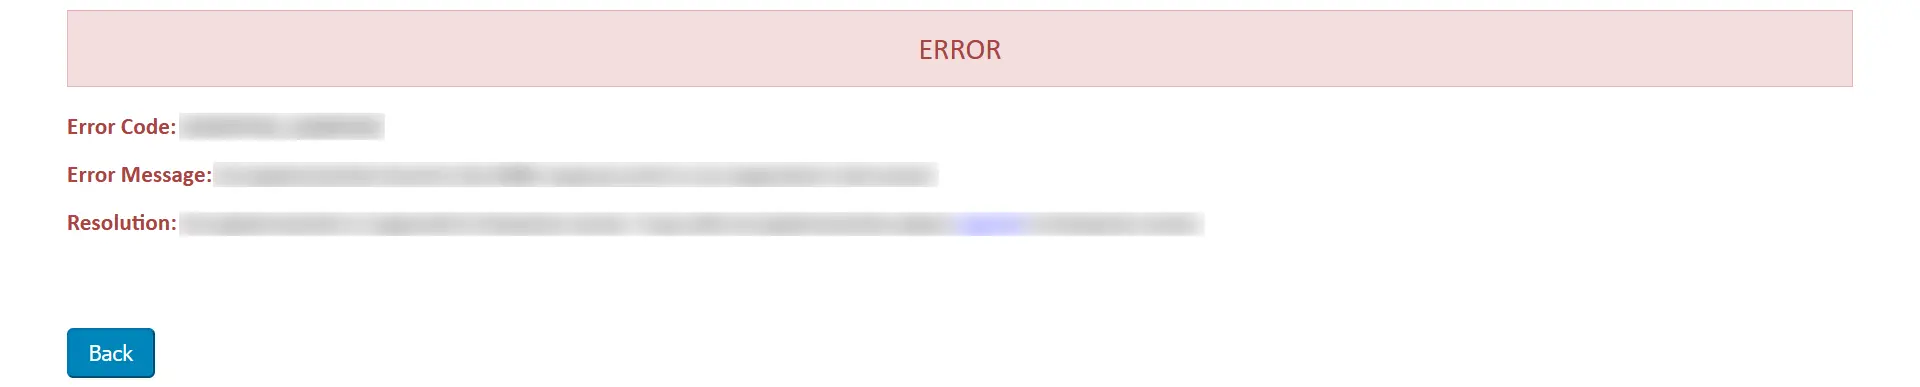
- Si vous rencontrez une erreur au niveau du module, une fenêtre similaire à celle ci-dessous s'affichera.
- Pour résoudre l'erreur, vous pouvez suivre les étapes ci-dessous :
- Sous Résolution des problèmes , activez la bascule pour recevoir les journaux du plugin.
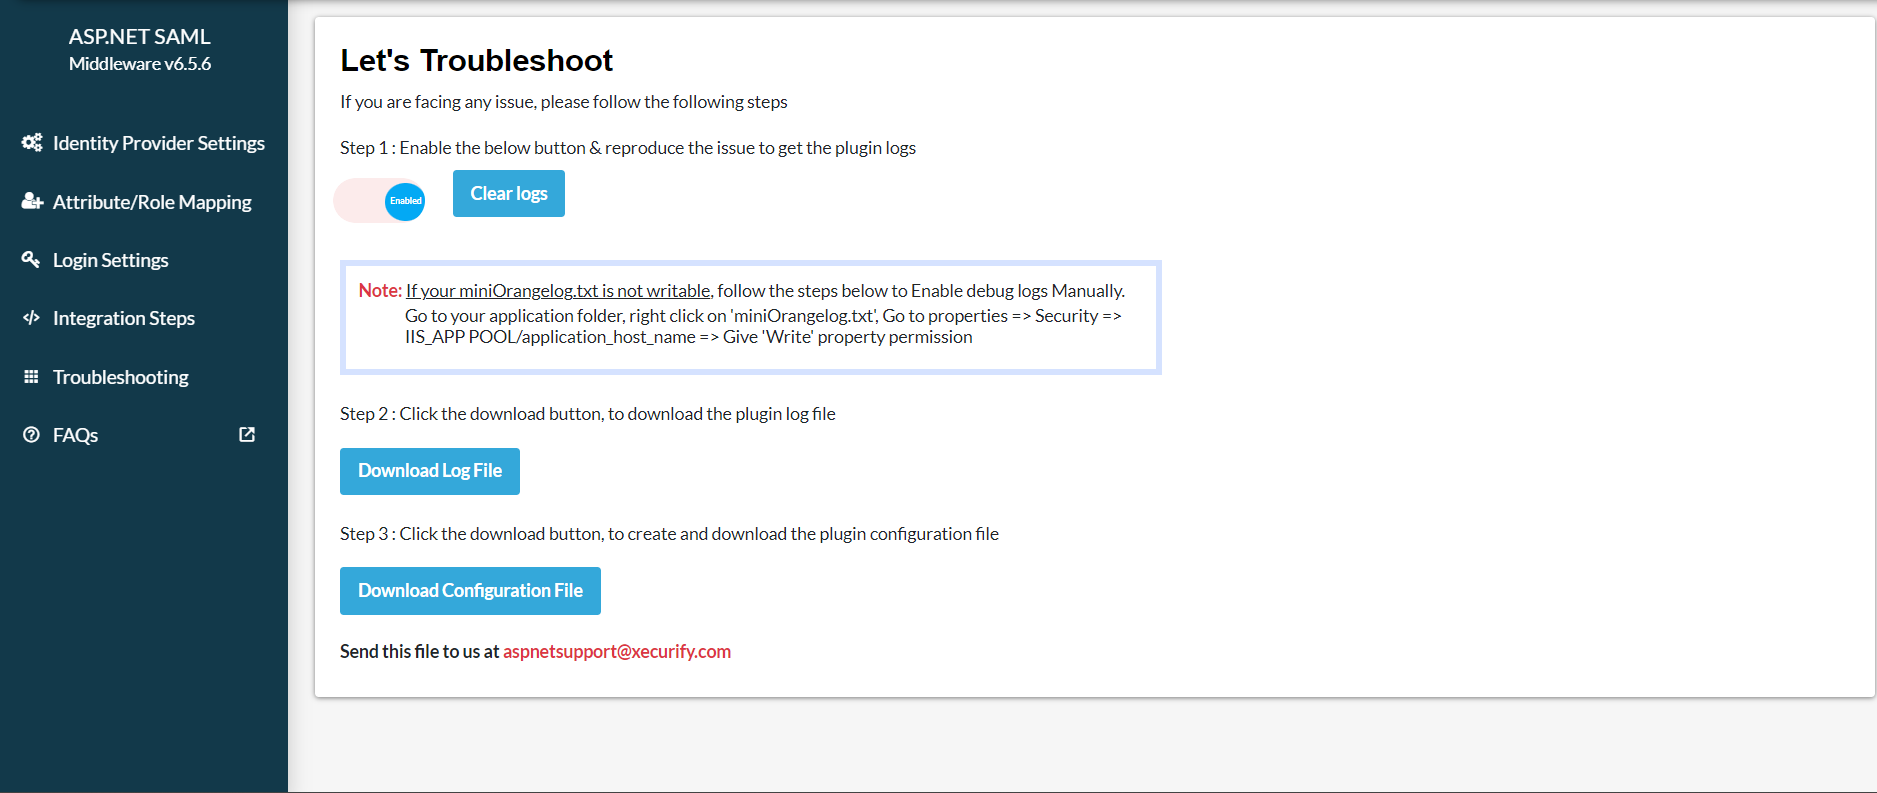
- Une fois activé, vous pourrez récupérer les journaux du plugin en accédant à Paramètres Plugin onglet et en cliquant sur Configuration du test.
- Téléchargez le fichier journal du Résolution des problèmes Appuyez sur l'onglet pour voir ce qui s'est mal passé.
- Vous pouvez partager le fichier journal avec nous à aspnetsupport@xecurify.com et notre équipe vous contactera pour résoudre votre problème.
- Après avoir téléchargé les détails des métadonnées, accédez à la Paramètres du fournisseur d'identité section. Survolez la section Sélectionner des actions liste déroulante et cliquez sur Configuration du test.
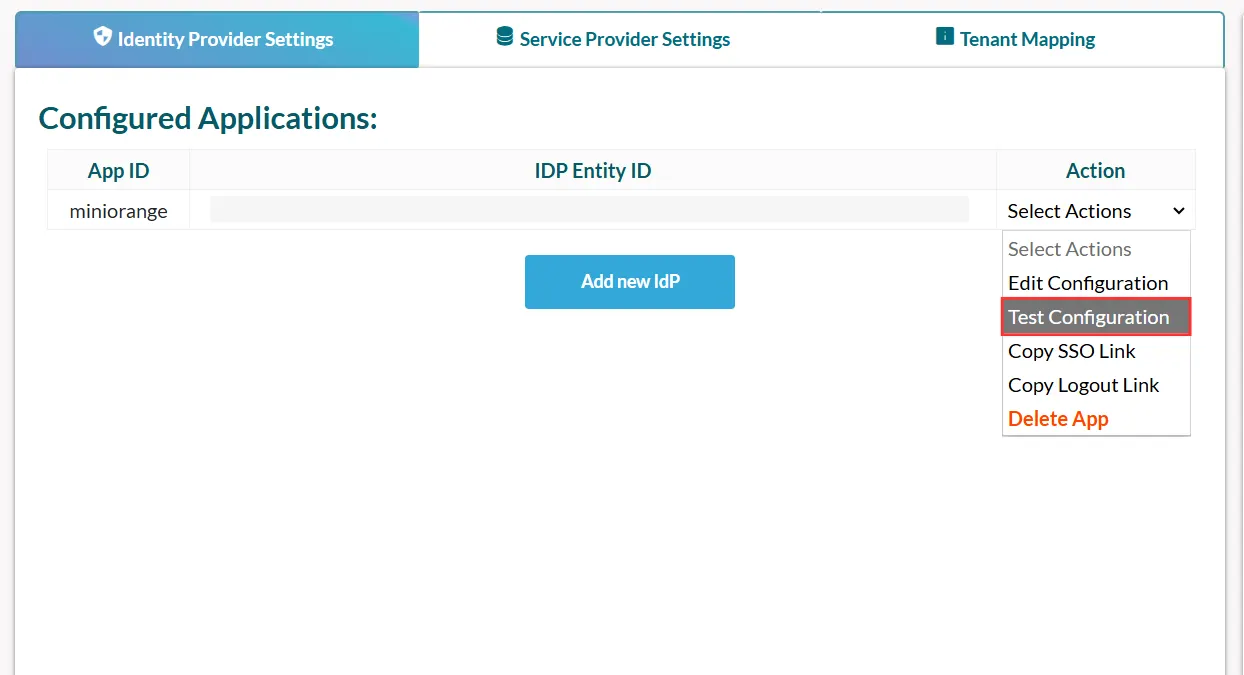
- La capture d'écran ci-dessous affiche un résultat de test positif. Veuillez cliquer sur cliquez ici pour terminer les étapes d'intégration SSO restantes.
- Si vous rencontrez une erreur au niveau du module, une fenêtre similaire à celle ci-dessous s'affichera.
- Pour résoudre l'erreur, vous pouvez suivre les étapes ci-dessous :
- Sous Résolution des problèmes , activez la bascule pour recevoir les journaux du plugin.
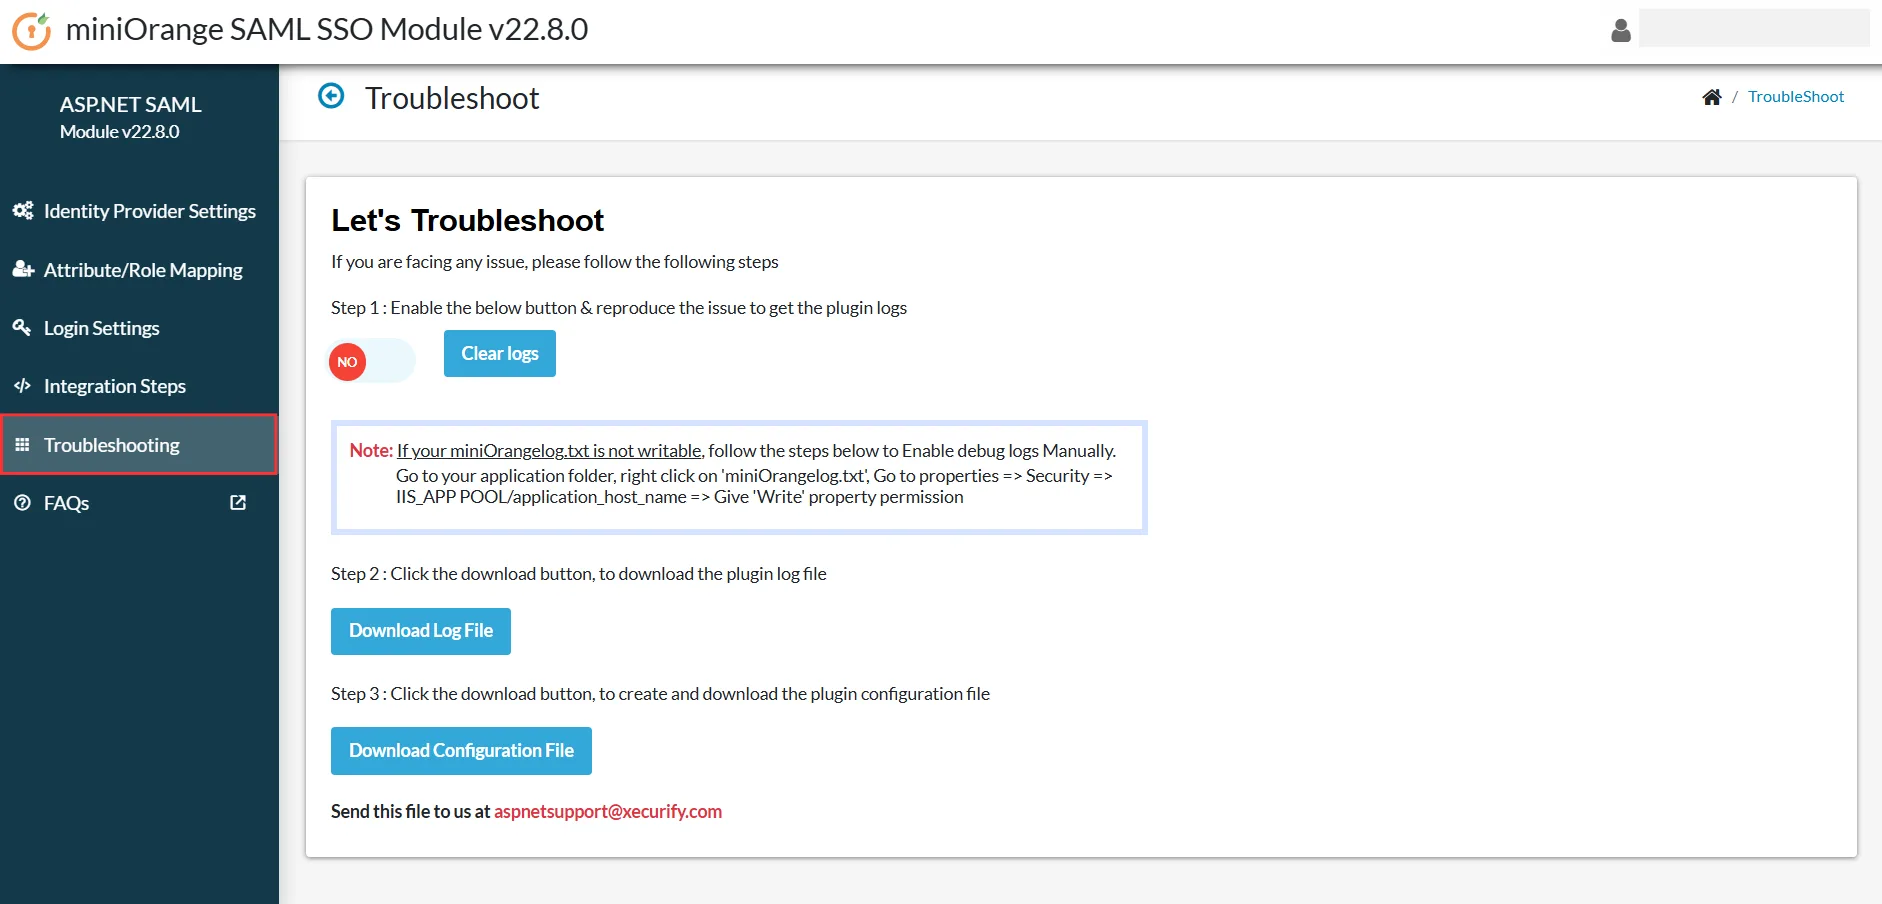
- Une fois activé, vous pourrez récupérer les journaux du plugin en accédant à Paramètres Plugin onglet et en cliquant sur Configuration du test.
- Téléchargez le fichier journal du Résolution des problèmes Appuyez sur l'onglet pour voir ce qui s'est mal passé.
- Vous pouvez partager le fichier journal avec nous à aspnetsupport@xecurify.com et notre équipe vous contactera pour résoudre votre problème.
4. Cartographie des attributs
- Après avoir testé la configuration, faites correspondre les attributs de votre application avec les attributs du fournisseur d'identité (IdP).
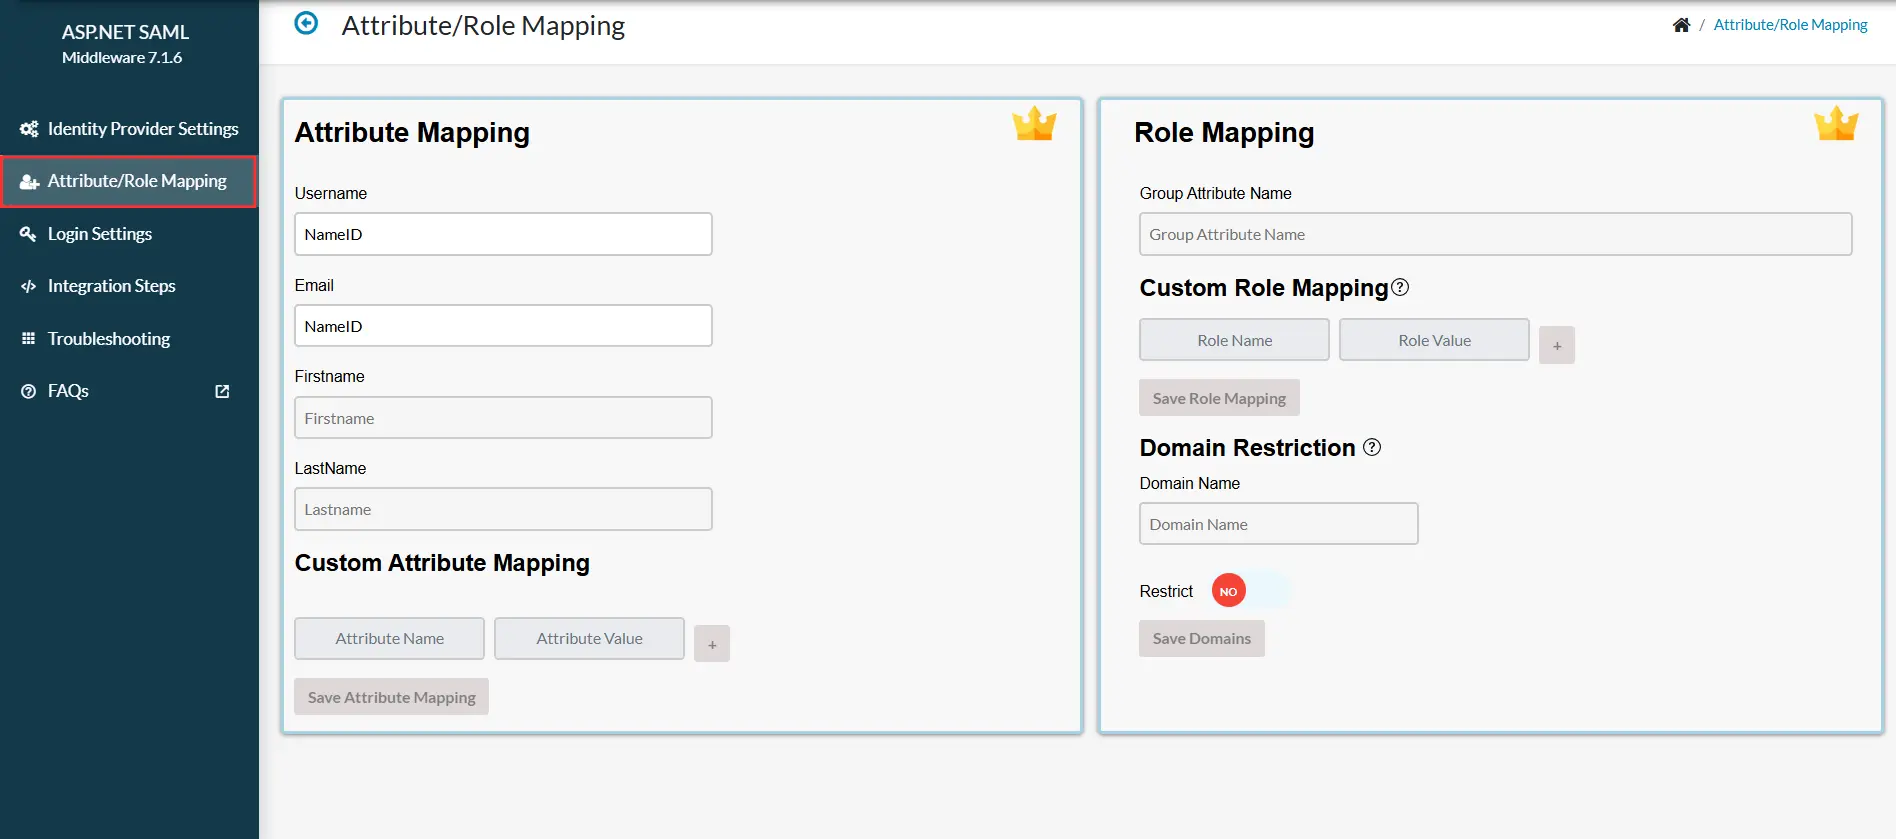
- Dans le menu de gauche du module miniOrange ASP.NET SAML SSO, cliquez sur Cartographie des attributs/rôles onglet comme indiqué dans l'image.
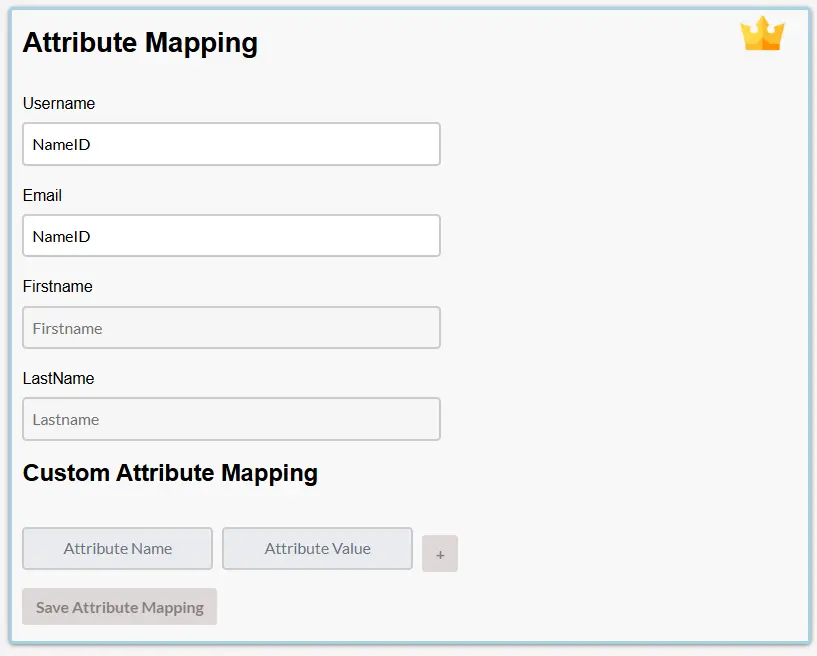
- Si vous souhaitez transmettre des attributs supplémentaires de votre IdP, saisissez le nom de l'attribut et la valeur de l'attribut correspondant sous Mappage d'attributs personnalisés.
- À noter: Tous les attributs mappés seront stockés dans la session afin que vous puissiez y accéder dans votre application.
- Une fois les attributs mappés, cliquez sur Enregistrer le mappage d'attributs appliquer des modifications.
- Après avoir testé la configuration, faites correspondre les attributs de votre application avec les attributs du fournisseur d'identité (IdP).
- Dans le menu de gauche du module miniOrange ASP.NET SAML SSO, cliquez sur Cartographie des attributs/rôles onglet comme indiqué dans l'image.
- Cartographiez les éléments requis attributs du fournisseur d'identité (tels que le nom d'utilisateur, l'adresse e-mail, le prénom et le nom de famille) reçus dans la réponse SAML à leurs champs correspondants.
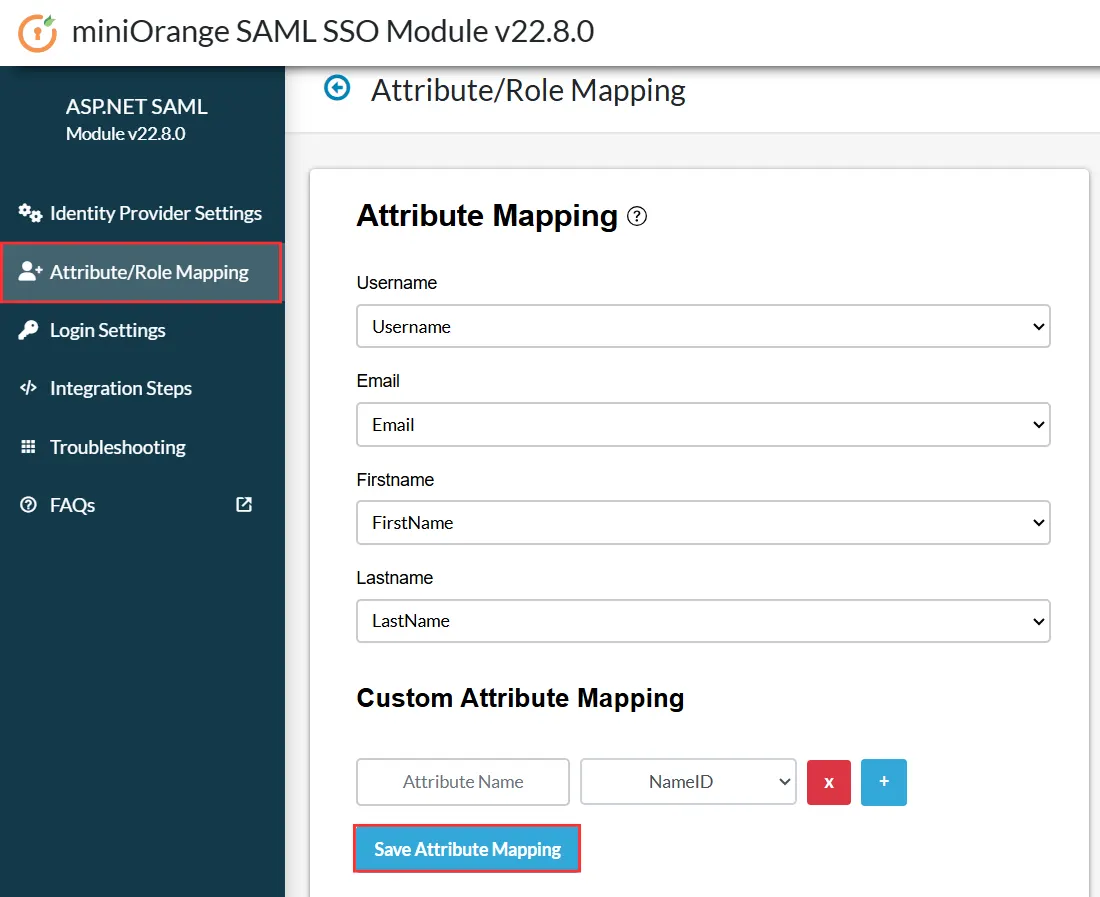
- À noter: Tous les attributs mappés seront stockés dans la session afin que vous puissiez y accéder dans votre application.
- Une fois les attributs mappés, cliquez sur Enregistrer le mappage d'attributs appliquer des modifications.
Mappage d'attributs personnalisés
- Si vous souhaitez transmettre des attributs supplémentaires de votre IdP, saisissez le nom de l'attribut et la valeur de l'attribut correspondant sous Mappage d'attributs personnalisés.
- Extrait du Valeur de l'attribut (affirmation) Dans le menu déroulant, sélectionnez l'une des revendications que vous avez reçues dans les résultats de la configuration de test. Par exemple : NameID.
- Ces revendications correspondent aux attributs envoyés par votre fournisseur d'identité (IdP).
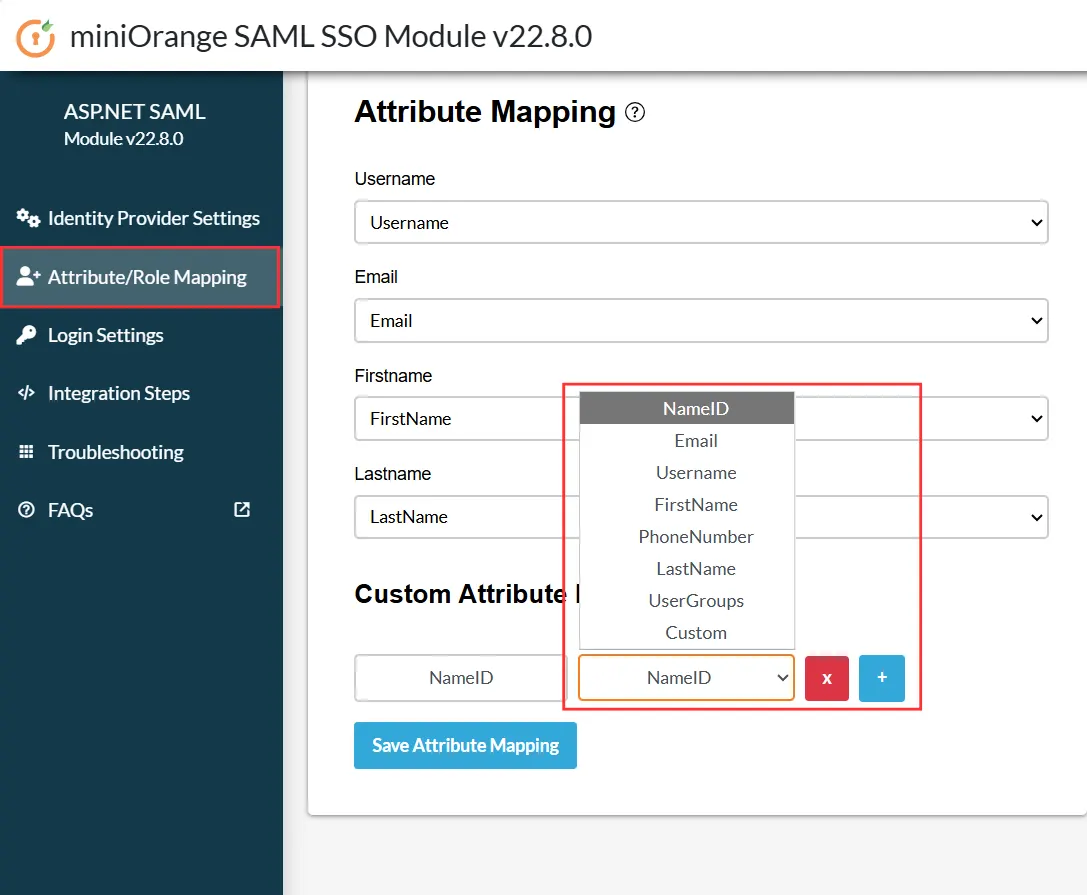
- Ces revendications correspondent aux attributs envoyés par votre fournisseur d'identité (IdP).
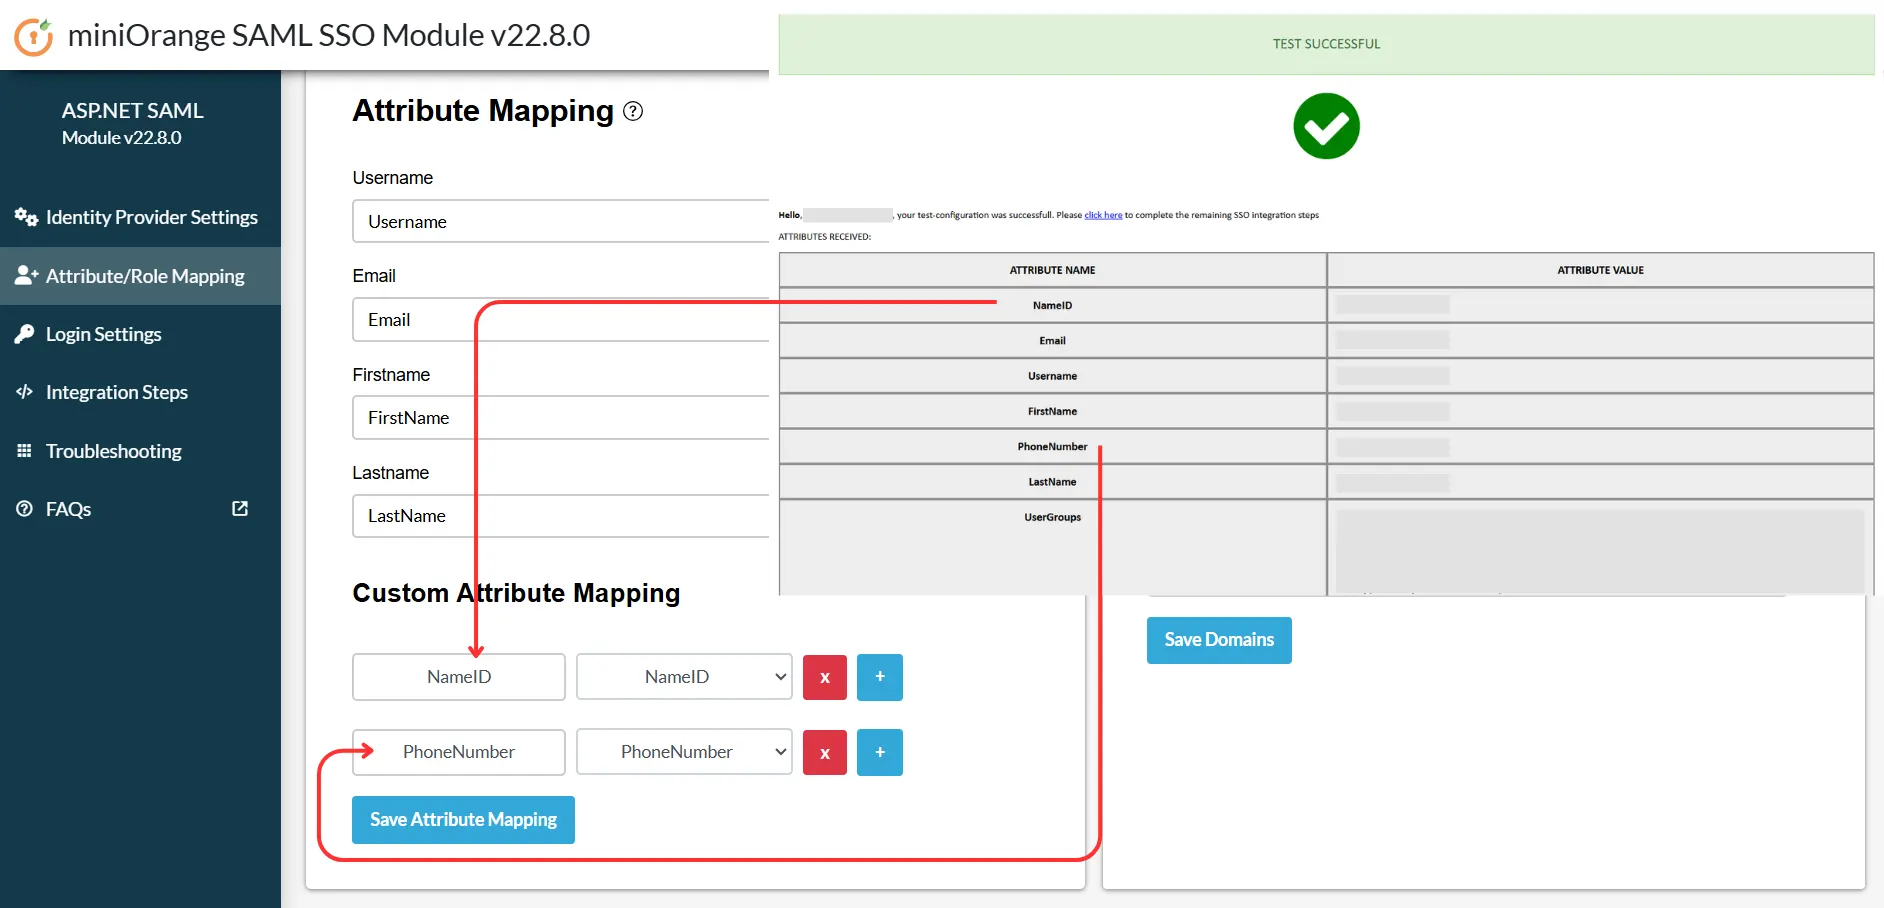
- Dans l' Nom d'attribut Dans ce champ, saisissez le nom de l'attribut tel que vous souhaitez qu'il apparaisse ou soit utilisé dans votre application .NET.
- Vous pouvez ajouter plusieurs mappages si votre application nécessite plusieurs attributs en cliquant sur le + .
- Après avoir défini tous les mappages requis, cliquez sur Enregistrer le mappage d'attributs pour enregistrer la configuration.
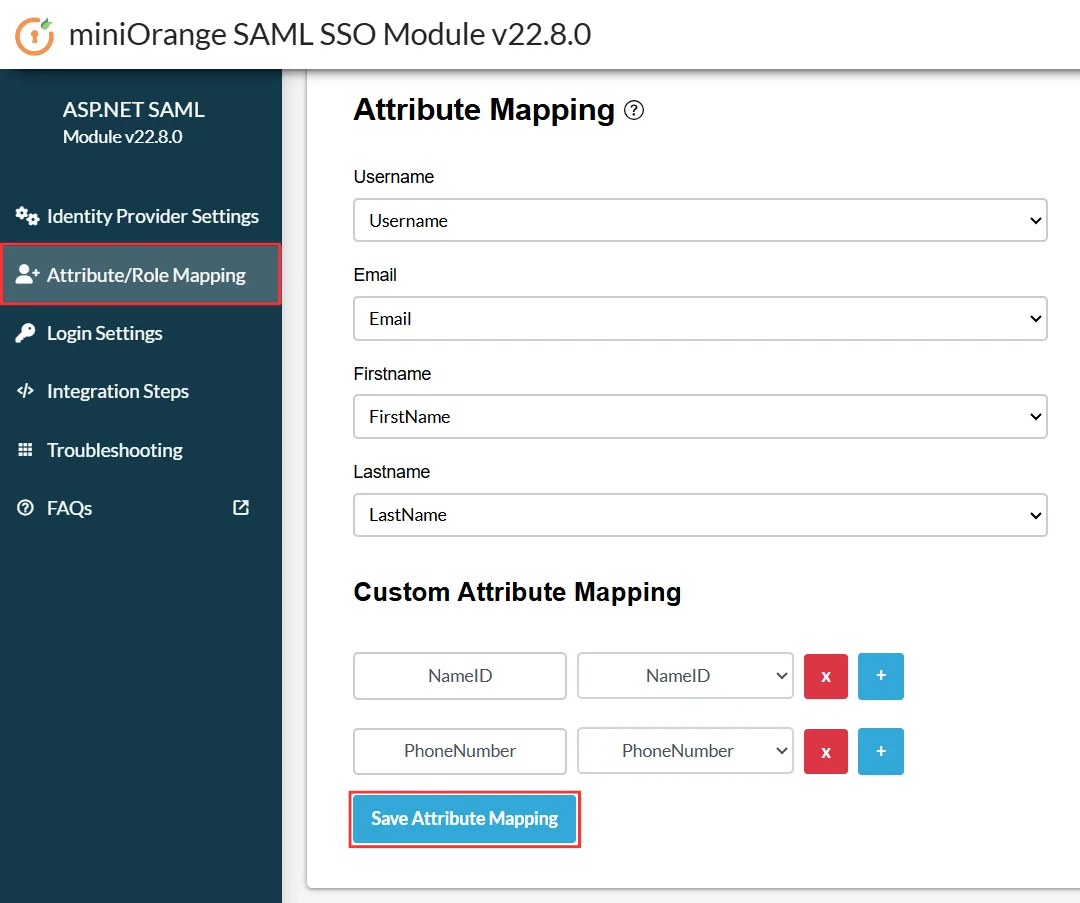
- Le module va maintenant traduire les revendications SSO entrantes de votre fournisseur d'identité (IdP) en noms d'attributs personnalisés définis ici.
Mappage des rôles
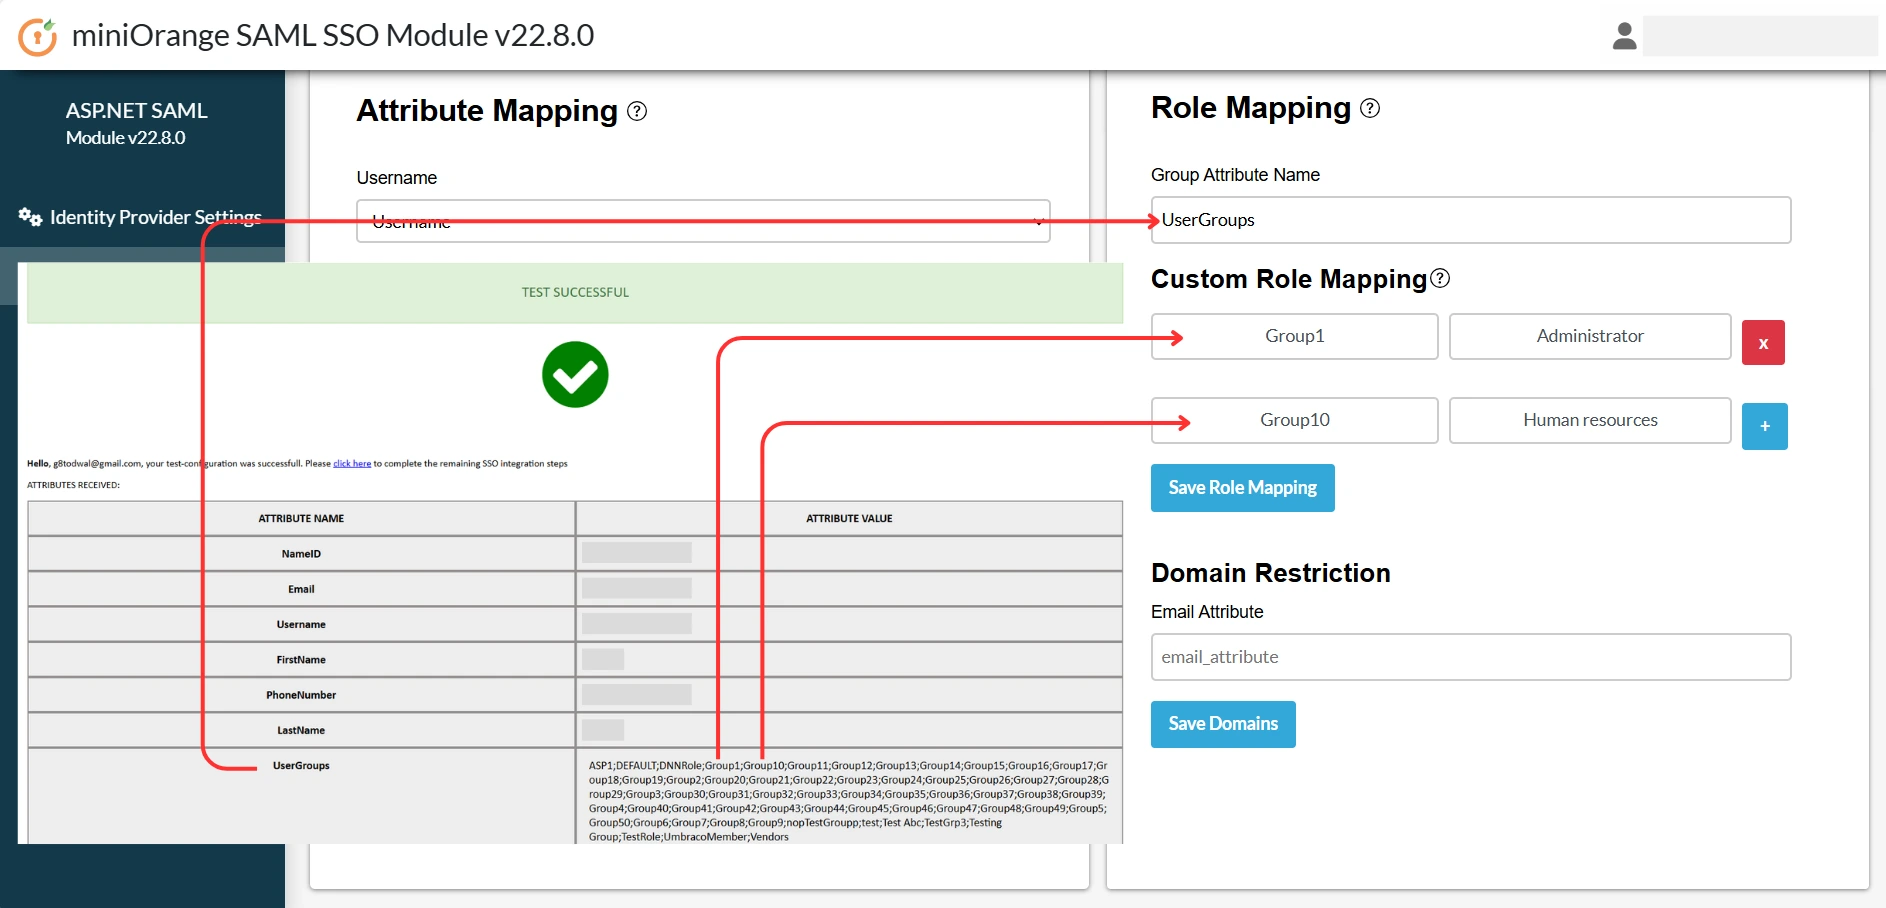
- Dans l' Mappage des rôles section, entrez la Nom de l'attribut du groupe exactement comme configuré dans votre fournisseur d'identité pour récupérer les informations sur le groupe d'utilisateurs.
- Entrer le Nom de rôle reçu du fournisseur d'identité et l'associer à l'élément approprié Valeur du rôle Dans le champ Valeur du rôle, saisissez les rôles définis dans votre application .NET.
- Par exemple : associez le groupe IdP Group1 ou Group10 reçu sous l’attribut UserGroups au rôle correspondant configuré dans votre application .NET.
- Après avoir ajouté les correspondances requises, cliquez sur Sauvegarder la cartographie des rôles pour enregistrer la configuration avec succès.
Restriction de domaine
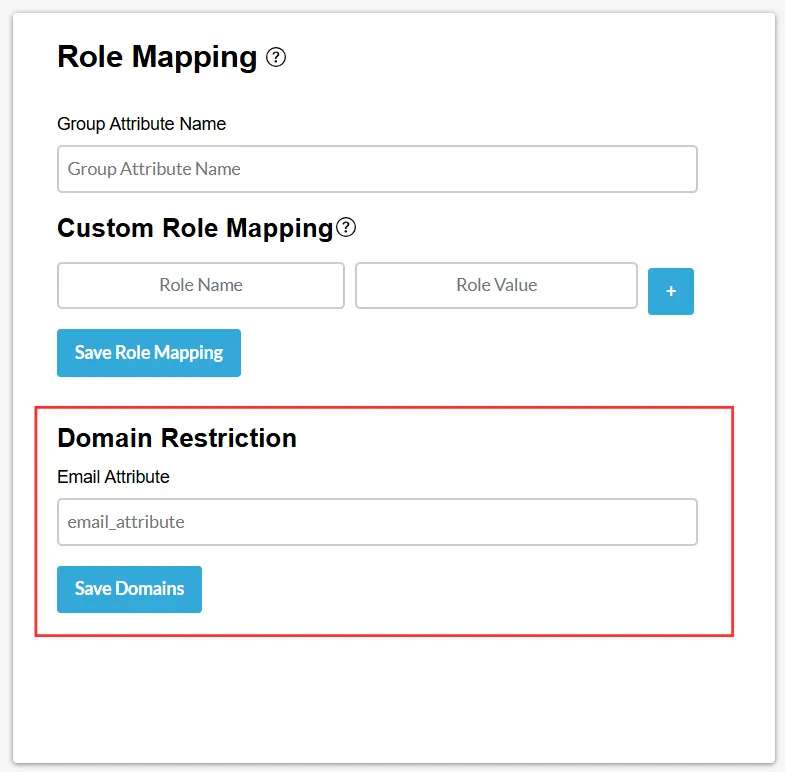
- Cette fonctionnalité permet de restreindre l'accès des utilisateurs au site en fonction du domaine de leur attribut « Email » associé.
- Dans l' Attribut d'e-mail Dans ce champ, saisissez le nom de l'attribut qui contient l'adresse électronique de l'utilisateur telle que reçue de votre fournisseur d'identité (IdP).
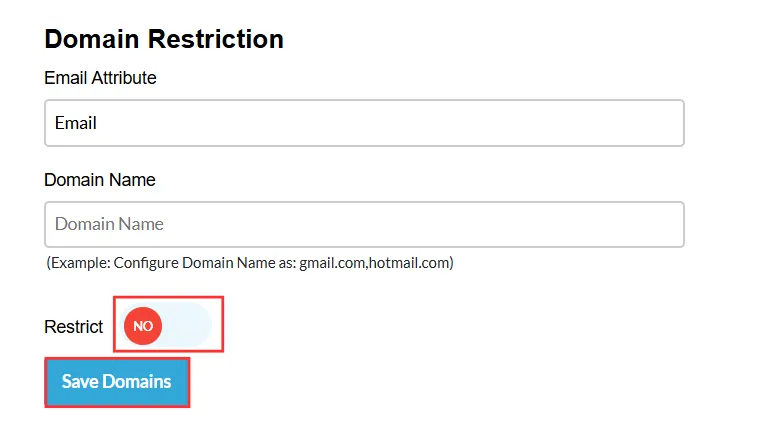
- Dans l' Services Dans ce champ, saisissez le ou les domaines que vous souhaitez autoriser ou restreindre, séparés par des virgules si vous ajoutez plusieurs domaines.
- Activez la Basculement de restriction en fonction de votre besoin de configurer l'accès par liste noire ou liste blanche.
- Une fois la configuration terminée, cliquez sur Sauvegarder les domaines pour enregistrer les paramètres avec succès.
5. Code d'intégration
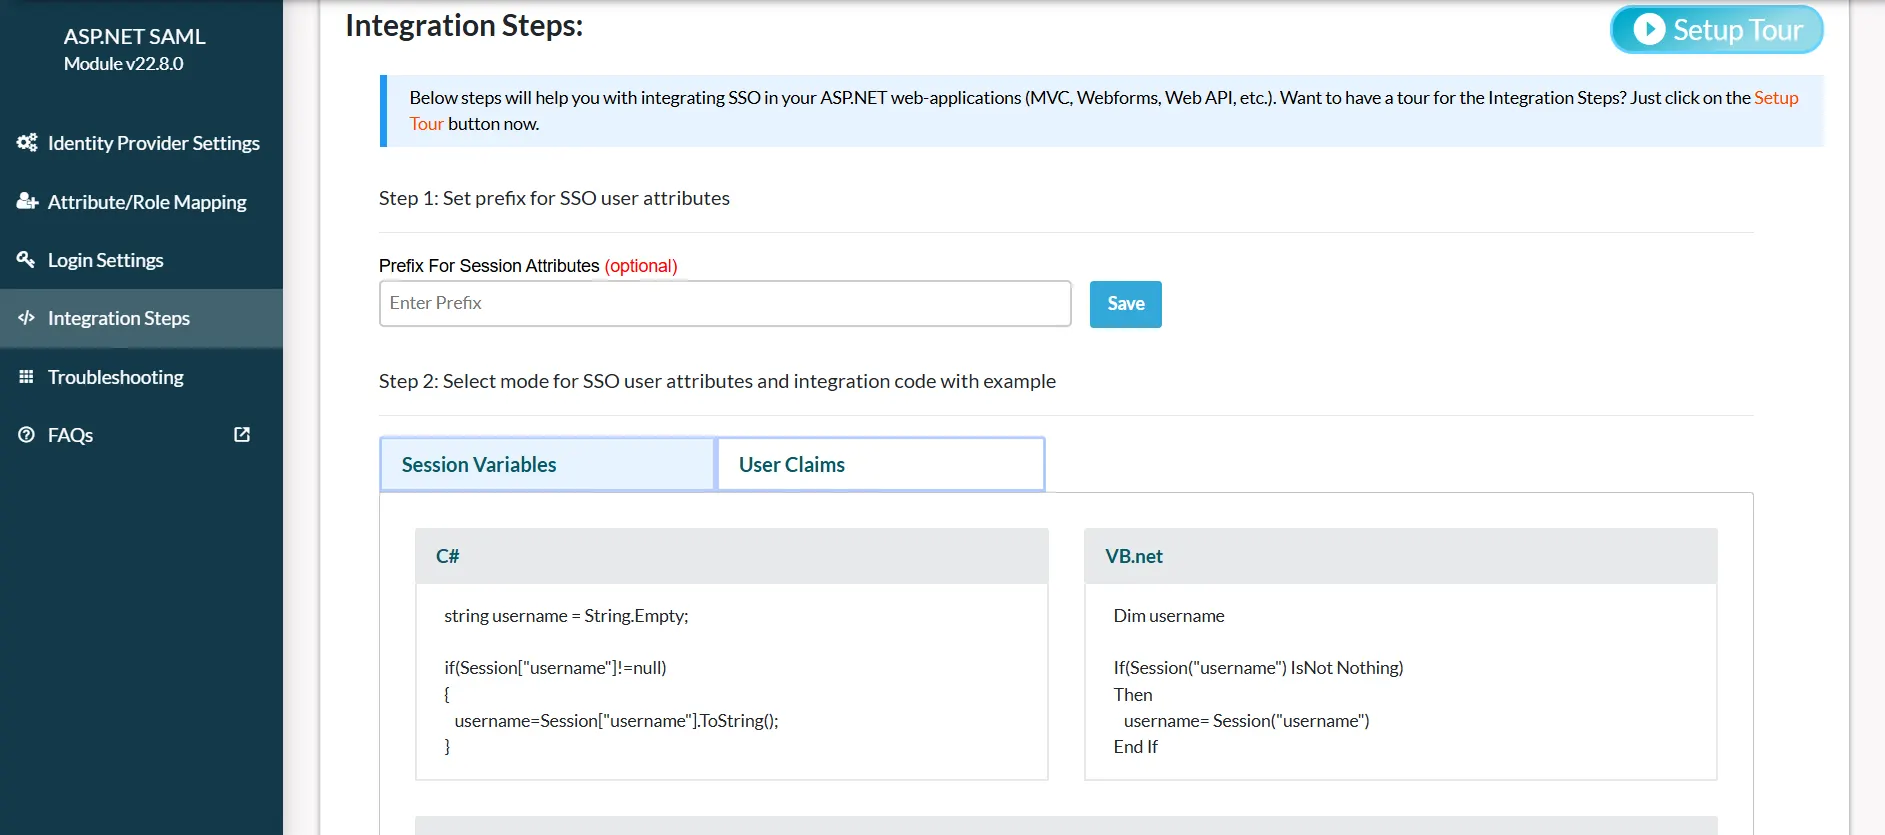
- Ces étapes vous permettent de récupérer les informations de l'utilisateur SSO dans votre application sous forme de session.
- Vous pouvez également regarder le visite d'installation pour comprendre comment l'intégration SSO fonctionnerait dans votre application de module ASP.NET.
- Il vous suffit de copier-coller ce fragment de code à l'endroit où vous souhaitez accéder aux attributs de l'utilisateur.
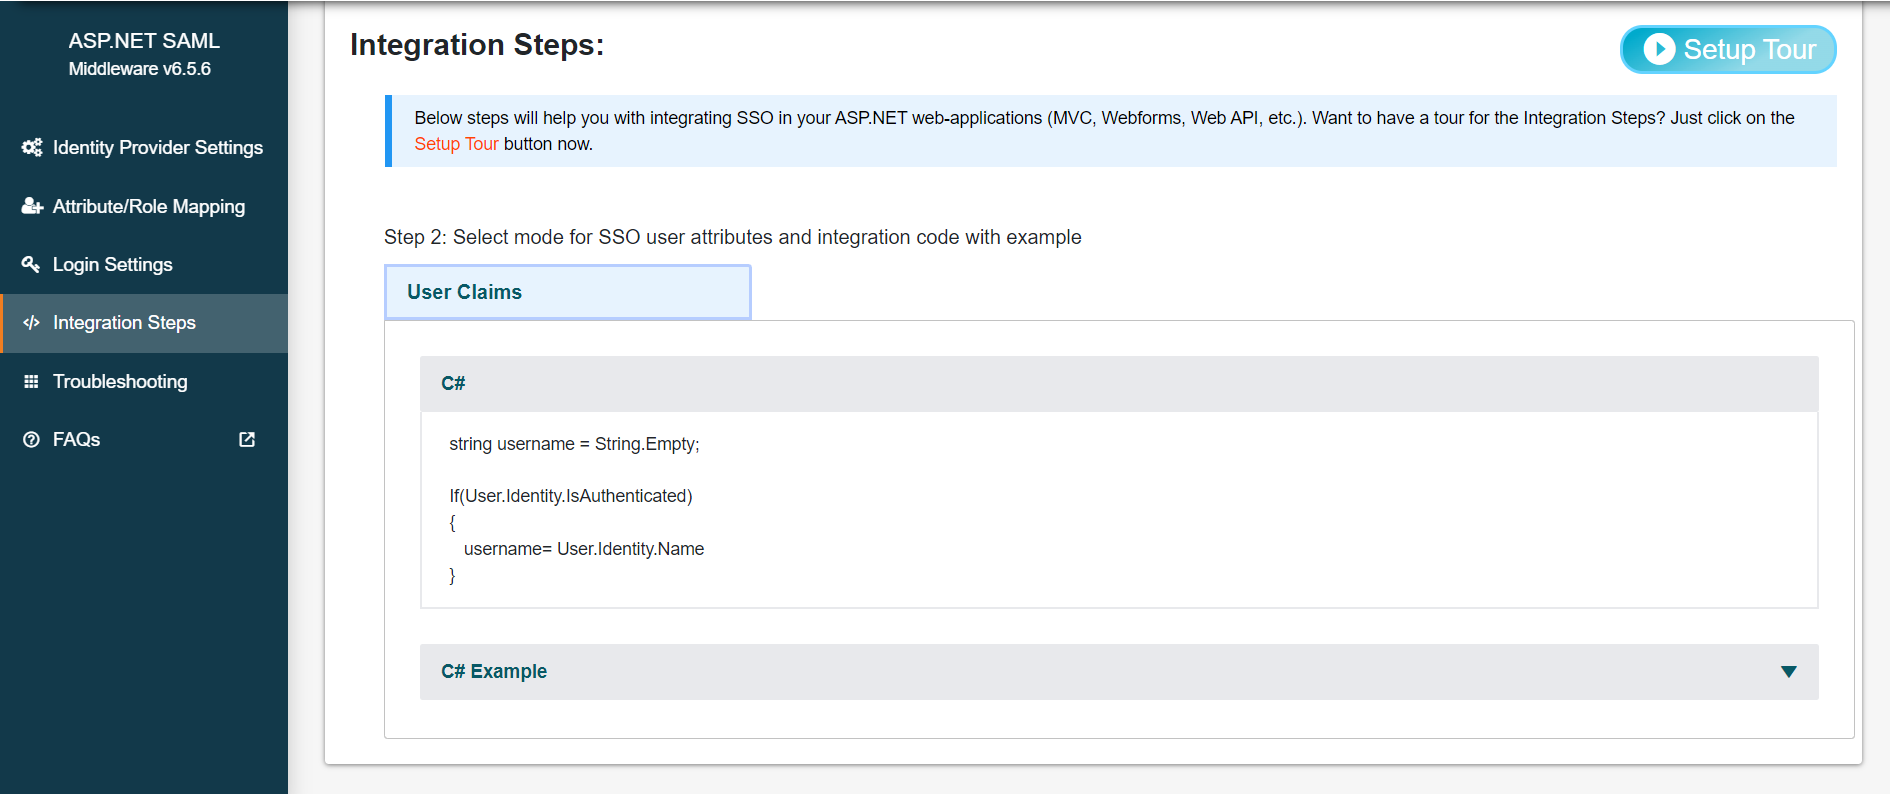
- À noter: Avec le module d'essai, les informations des utilisateurs authentifiés sont stockées dans des variables de session. Notre extension premium permet de configurer des revendications utilisateur via l'authentification par en-tête, par formulaire, par cookie et par JWT.
- Ces étapes vous permettent de récupérer les informations de l'utilisateur SSO dans votre application sous forme de session.
- Vous pouvez également regarder le visite d'installation pour comprendre comment l'intégration SSO fonctionnerait dans votre application de module ASP.NET.
- Il vous suffit de copier-coller ce fragment de code à l'endroit où vous souhaitez accéder aux attributs de l'utilisateur.
6. Paramètres de connexion
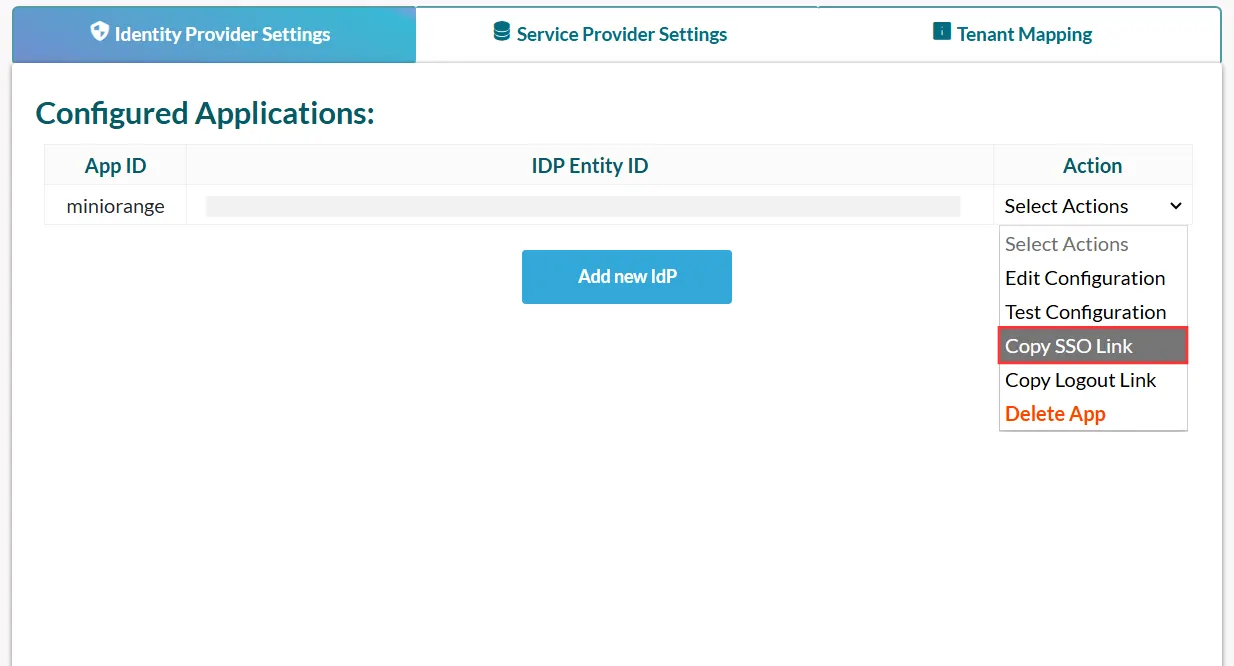
- Survolez Sélectionner des actions et cliquez sur Copier le lien SSO.

- Utilisez l’URL suivante comme lien dans l’application à partir de laquelle vous souhaitez effectuer l’authentification unique :
https://<asp.net-module-base-url>/?ssoaction=login
- Par exemple, vous pouvez l'utiliser comme :
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
- Survolez Sélectionner des actions et cliquez sur Copier le lien SSO.
- Utilisez l’URL suivante comme lien dans l’application à partir de laquelle vous souhaitez effectuer l’authentification unique :
https://<asp.net-module-base-url>/?ssoaction=login
- Par exemple, vous pouvez l'utiliser comme :
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
7. Paramètres de déconnexion
- Utilisez l'URL suivante comme lien vers votre application à partir de laquelle vous souhaitez effectuer le SLO :
https://<asp.net-module-base-url>/?ssoaction=logout
- Par exemple, vous pouvez l'utiliser comme :
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
- Utilisez l'URL suivante comme lien vers votre application à partir de laquelle vous souhaitez effectuer le SLO :
https://<asp.net-module-base-url>/?ssoaction=logout
- Par exemple, vous pouvez l'utiliser comme :
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête


