Résultats de recherche :

×

S'inscrire Contactez-Nous

Authentification unique SAML (SSO) pour Laravel utilisant Office 365 comme IDP


Le plugin Laravel SAML Single Sign-On (SSO) permet d'activer l'authentification unique SAML pour vos applications Laravel. Grâce à l'authentification unique, un seul mot de passe suffit pour accéder à votre application et à vos services Laravel. Notre plugin est compatible avec tous les fournisseurs d'identité conformes à SAML. Ce guide vous explique étape par étape comment configurer l'authentification unique (SSO) entre Laravel et Office 365, ce dernier étant utilisé comme fournisseur d'identité.

Pré-requis : Téléchargement Et Installation

  • Ouvrez une fenêtre d'invite de commande et remplacez le répertoire de travail par votre Répertoire principal de l'application Laravel.
  • Entrez la commande ci-dessous.
    composer require miniorange/saml-laravel-free
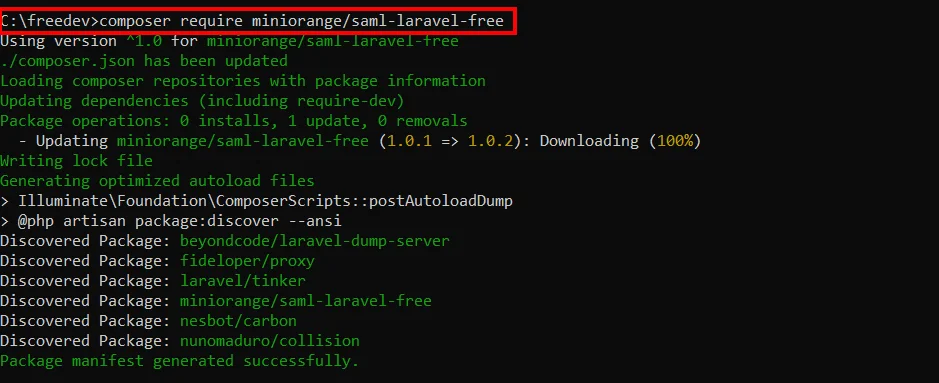
  • Laravel Single Sign On SSO entre dans commond
  • Remarque : Si vous utilisez Laravel 5.4 ou une version antérieure, vous devrez ajouter la valeur suivante au tableau « providers » de votre fichier app.php , situé dans le dossier project\config : provider\ssoServiceProvider::class (Vous pouvez vérifier votre version actuelle de Laravel à l’aide de la commande php artisan --version ).

  • Laravel Single Sign On SSO ajoute la valeur suivante
  • Après l'installation réussie du package, accédez à votre application Laravel dans le navigateur et entrez https://<your-host>/mo_admin dans la barre d'adresse.
  • Le package commencera à configurer votre base de données pour vous, puis vous redirigera vers la page d'inscription de l'administrateur.
  • Inscrivez-vous ou connectez-vous avec votre compte en cliquant sur le S'enregistrer bouton pour configurer le plugin.
  • Paramètres du plugin Laravel Single Sign On SSO
  • Après vous être connecté, vous verrez le Paramètres du fournisseur de services option, où vous obtiendrez le métadonnées du fournisseur de services. Conservez les métadonnées à portée de main car elles seront nécessaires plus tard pour configurer étape 1.
  • Paramètres du fournisseur de services SSO d'authentification unique Laravel

Étapes pour configurer la connexion à authentification unique (SSO) Office 365 dans Laravel

1. Configurer Office 365 comme fournisseur d'identité

  • Se connecter à Portail Azure AD en tant qu'administrateur
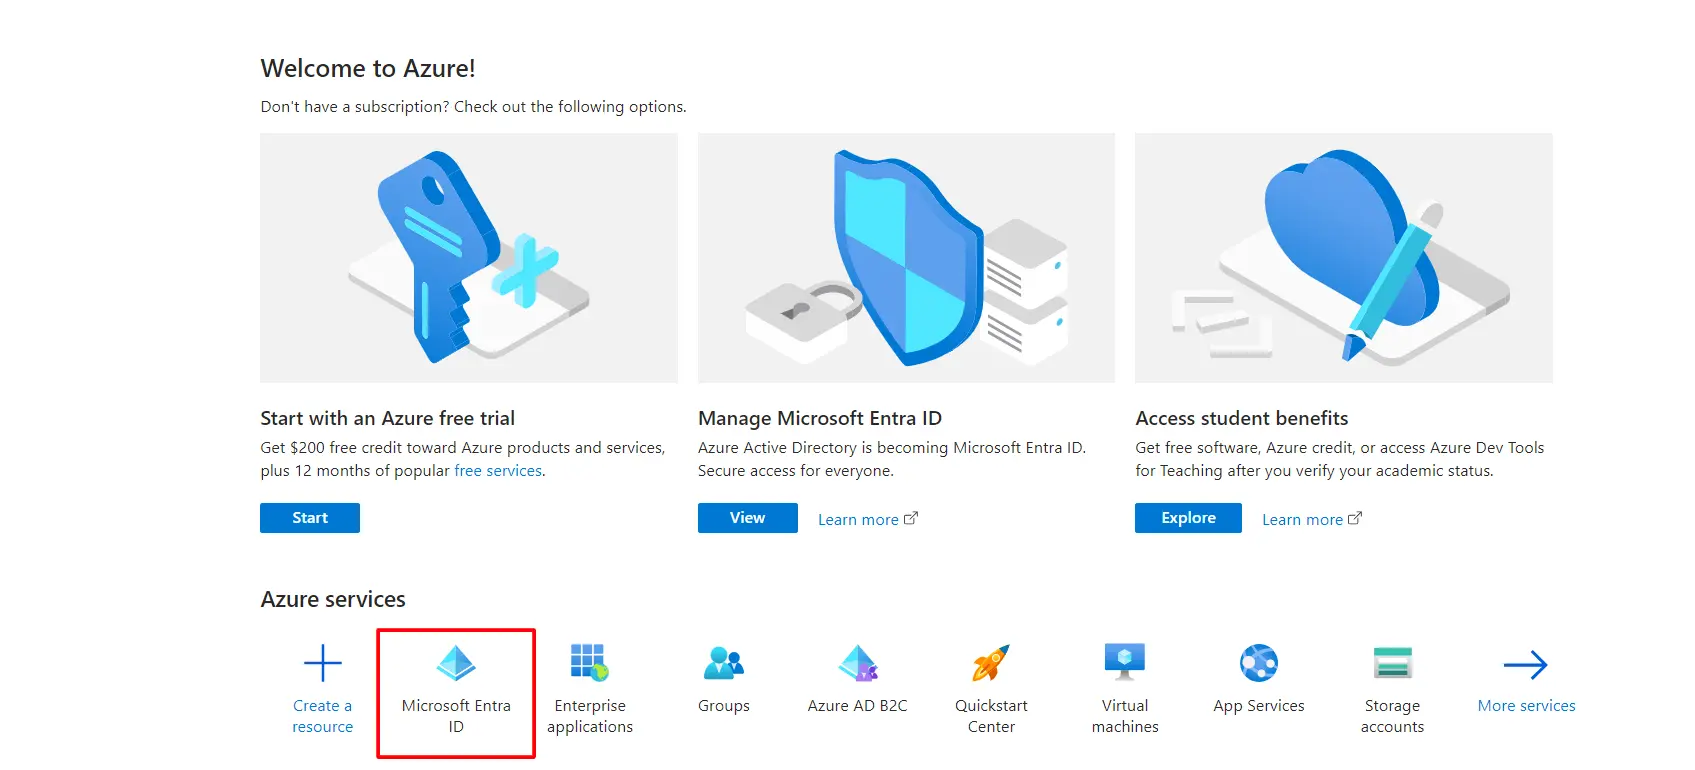
  • Sélectionner Azure Active Directory.
  • laravel Office 365 Connexion SSO | Sélectionnez le répertoire actif
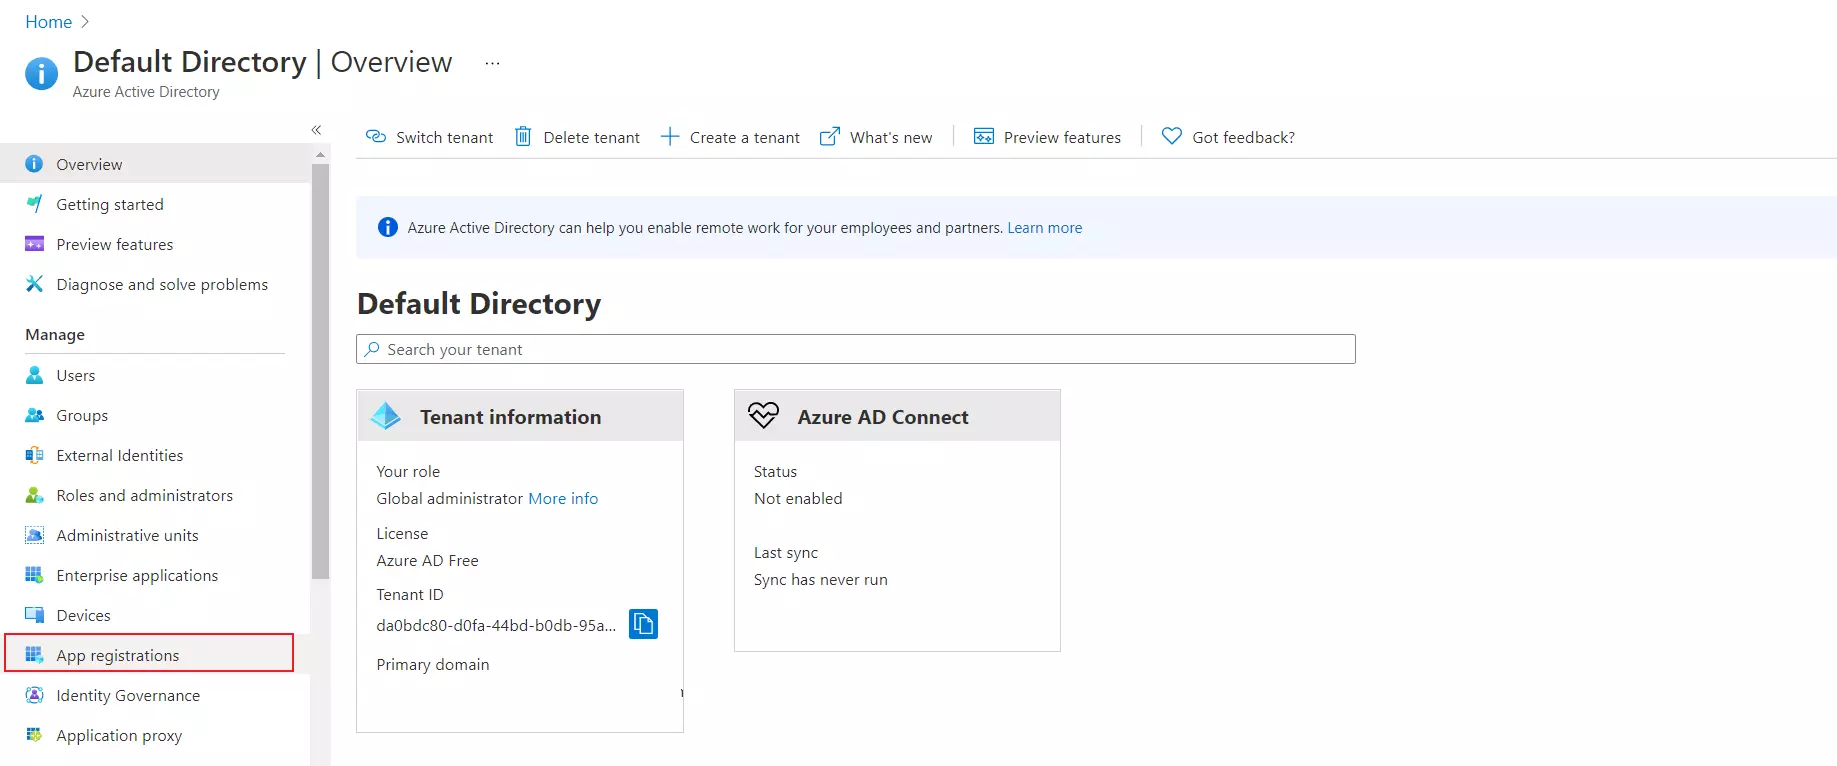
  • Sélectionner Inscriptions d'applications.
  • laravel Office 365 Connexion SSO | Sélectionnez les inscriptions d'applications
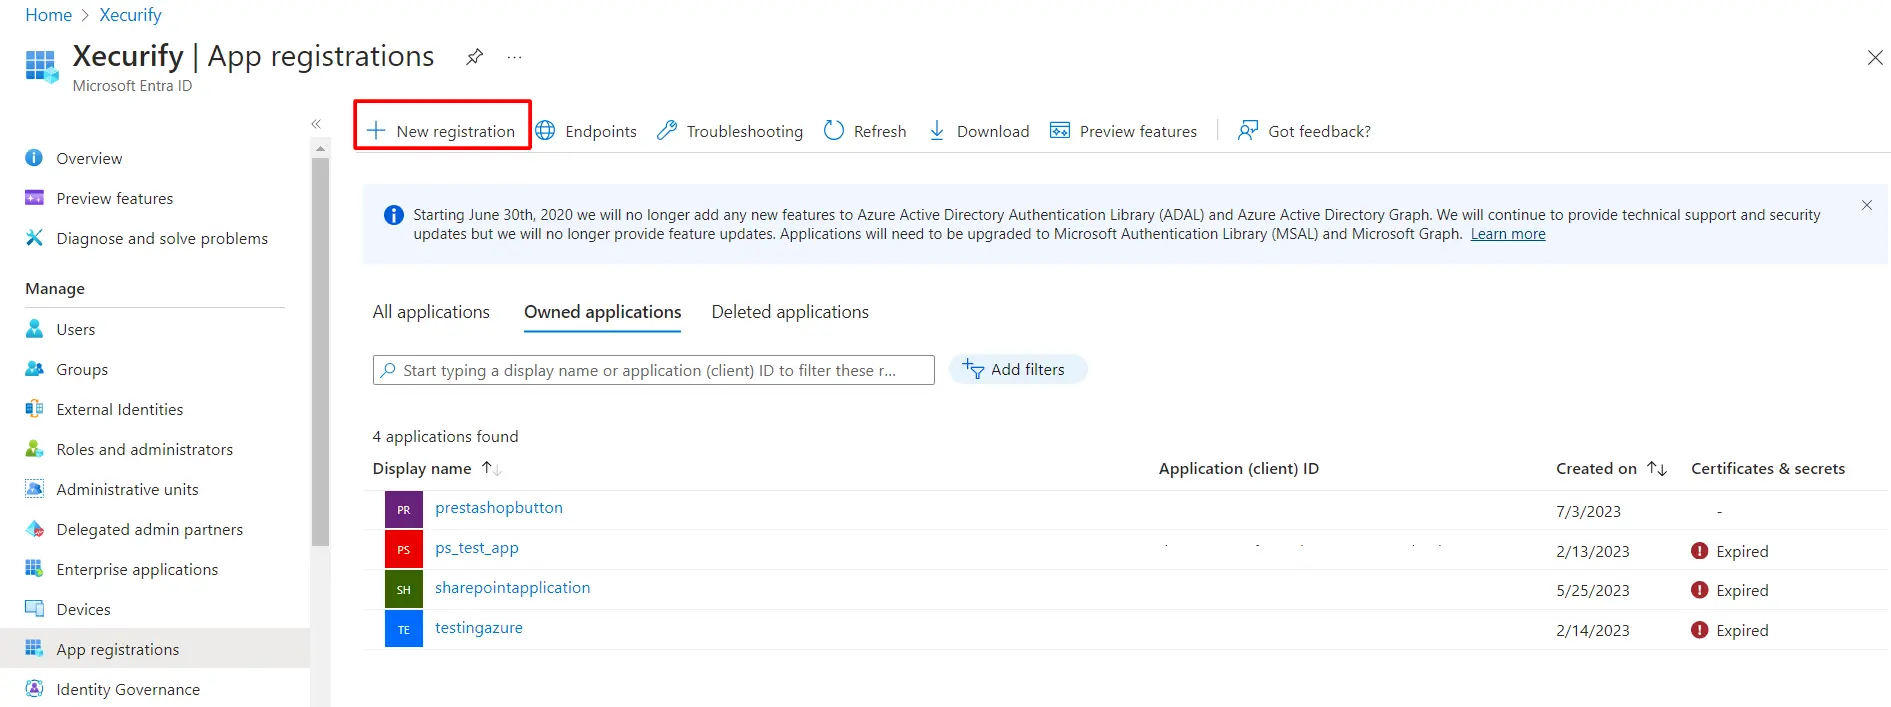
  • Cliquez sur Nouvelle inscription.
  • laravel Office 365 Connexion SSO | cliquez sur Nouvelles inscriptions
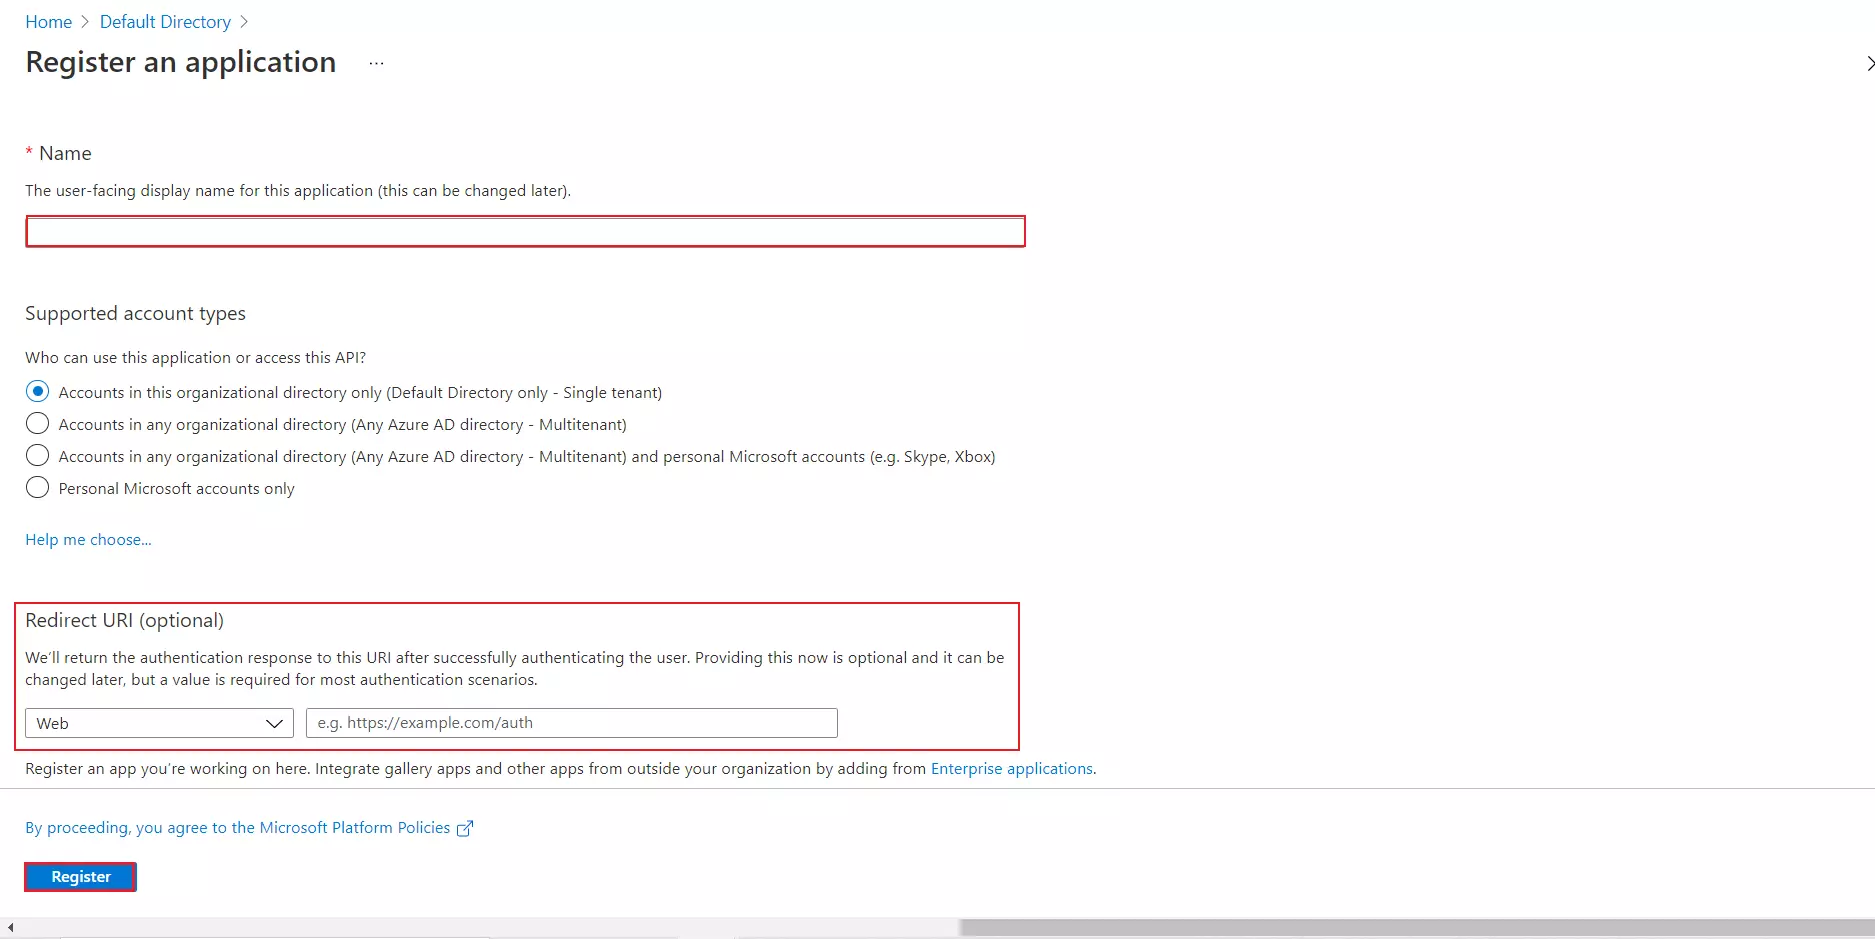
  • Attribuer un Nom et choisissez le « Pixel Type de compte.
  • Dans le champ URL de redirection, indiquez l'URL ACS fournie dans Métadonnées du fournisseur de services onglet du plugin et cliquez sur S'enregistrer .
  • laravel Office 365 Connexion SSO | cliquez sur le bouton S'inscrire
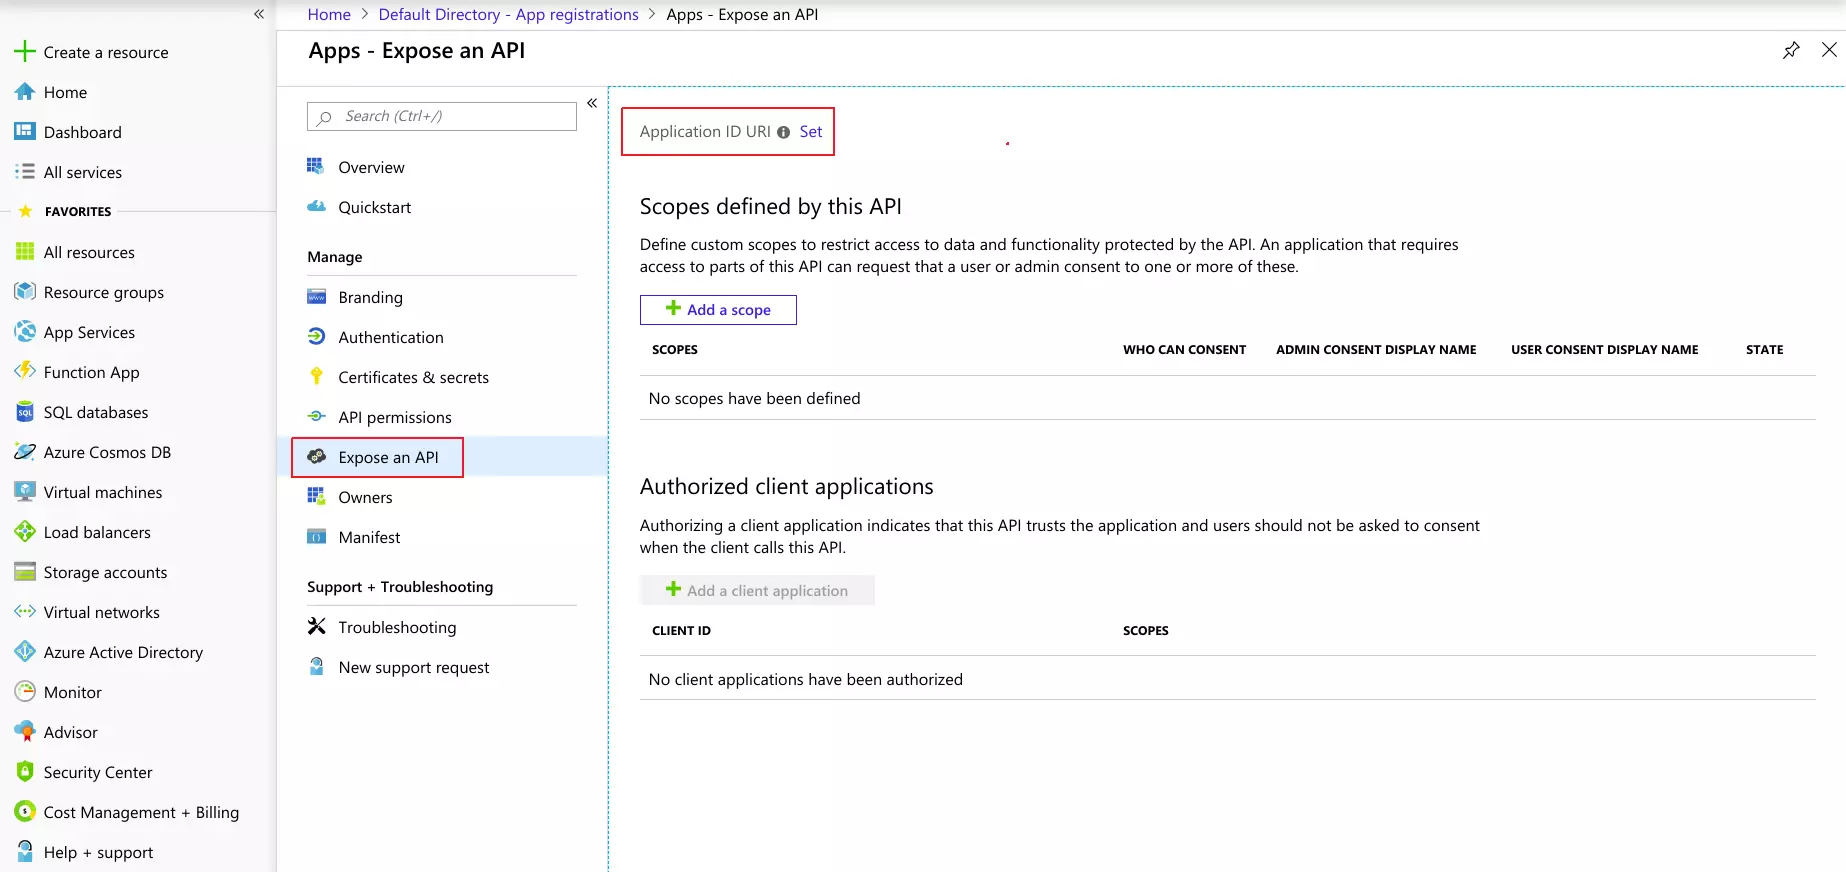
  • Accédez à Exposer une API à partir du panneau de menu de gauche.
  • Cliquez sur complet » bouton et remplacez le URL de l'identifiant de la demande avec l'ID d'entité SP du plugin.

  • NOTE: Veuillez vous assurer que la valeur de l'ID d'entité SP de l'onglet Métadonnées du fournisseur de services ne comporte pas de barre oblique finale ('/'). Si l'ID d'entité SP a une barre oblique finale, mettez-le à jour en supprimant la barre oblique finale du champ SP EntityID / Issuer sous l'onglet Métadonnées du fournisseur de services du plug-in, entrez la valeur mise à jour dans Azure et cliquez sur le bouton Enregistrer.


    laravel Office 365 Connexion SSO | Exposer une API)
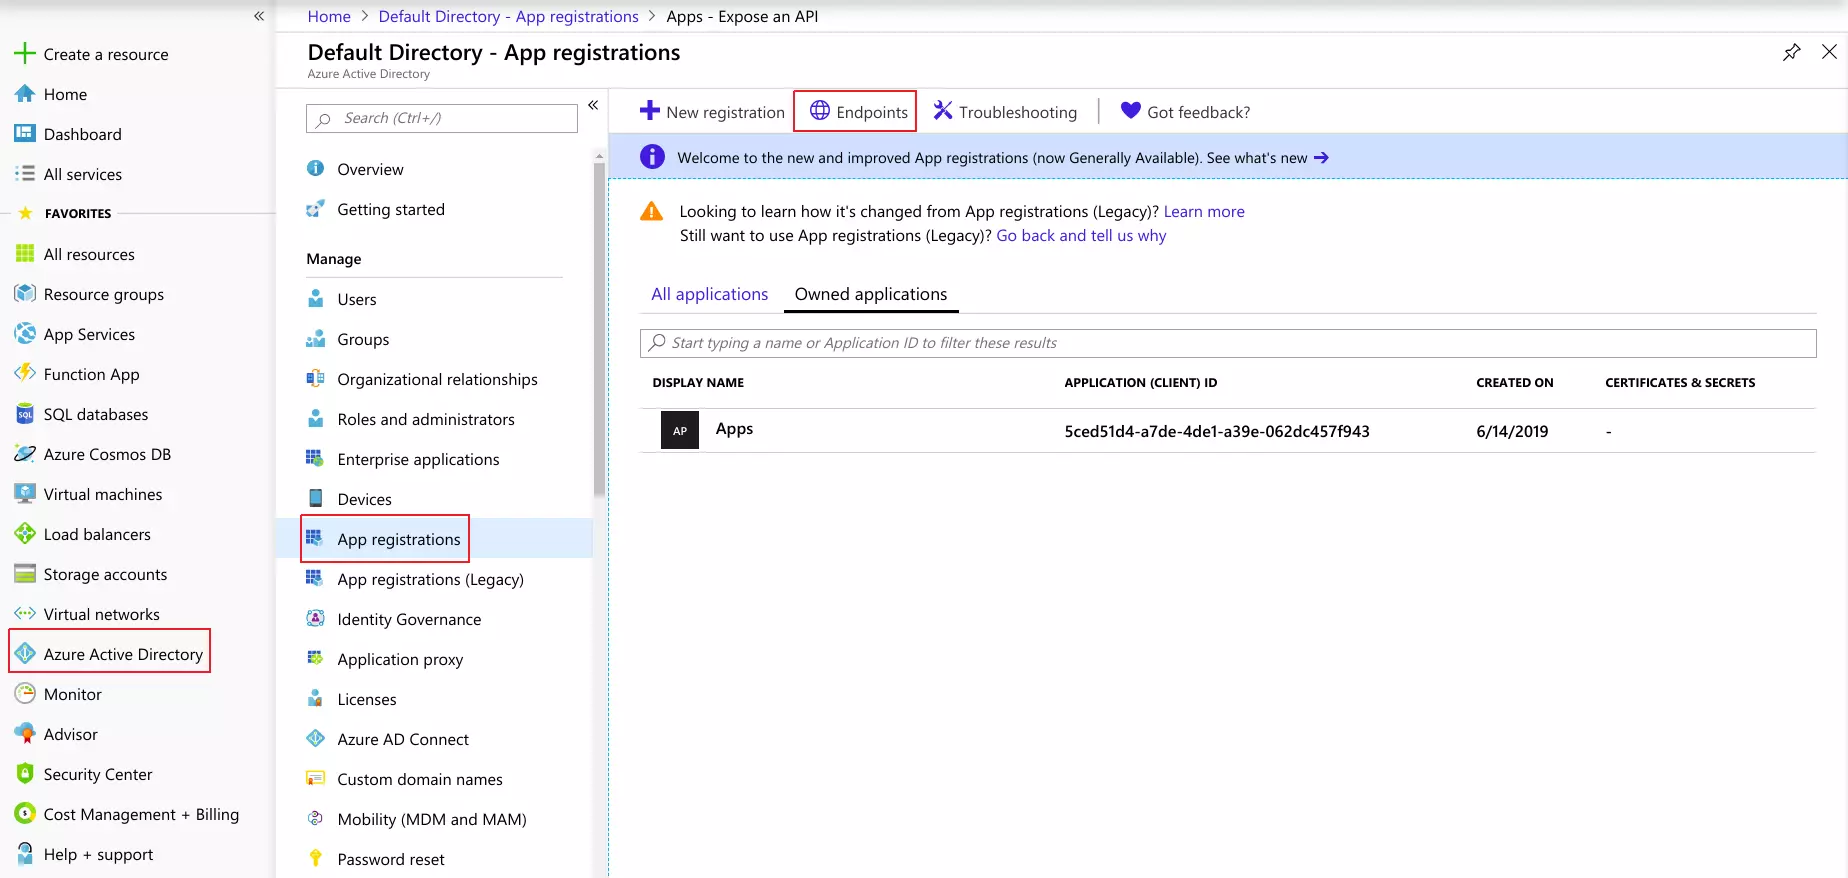
  • Retour à Azure Active Directory ⇒ Inscriptions d'applications fenêtre et cliquez sur Endpoints.

  • laravel Office 365 Connexion SSO | cliquez sur les points de terminaison
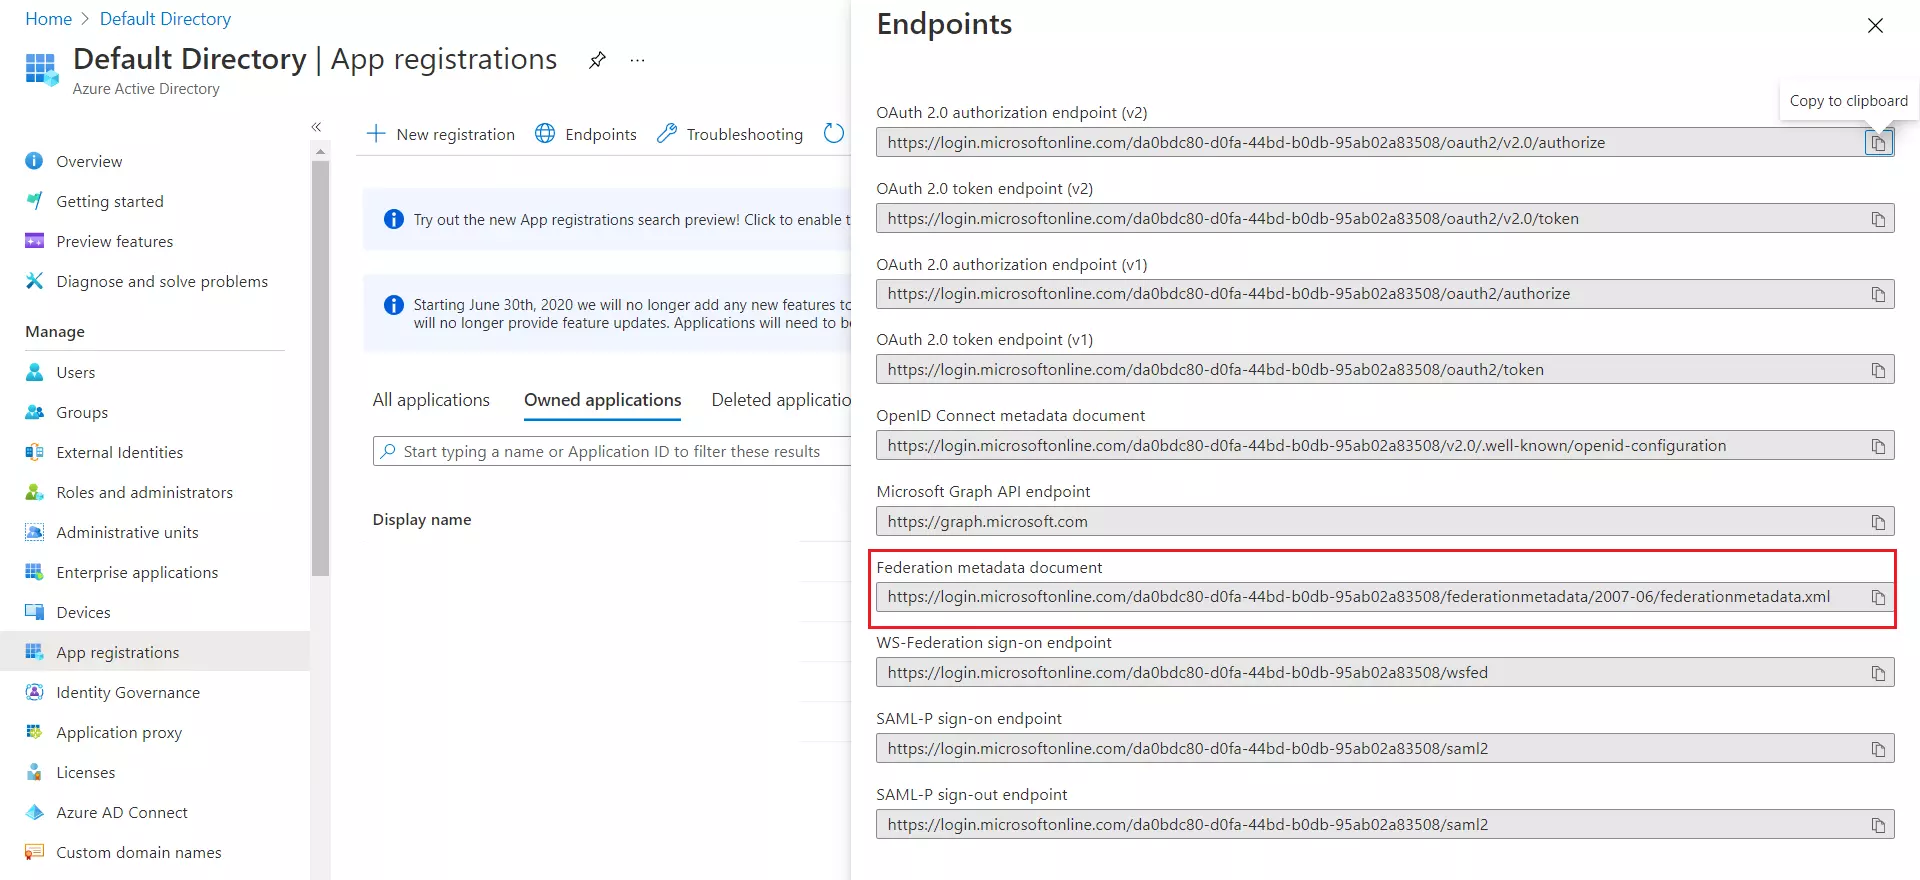
  • Cela mènera à une fenêtre avec plusieurs URL.
  • Copiez le Document de métadonnées de la fédération URL pour obtenir le requis Endpoints pour configurer le plugin laravel saml.

  • connexion laravel Office 365 SSO | copier les métadonnées de la fédération
  • Vous avez configuré avec succès Office 365 en tant qu'IdP SAML (fournisseur d'identité) pour réaliser la connexion Office 365 SSO à votre site Laravel.

2. Configurez le plugin Laravel SAML en tant que fournisseur de services

  • Rendez-vous dans la section miniOrange Laravel SAML 2.0 SSO plugin et entrez les détails requis que vous obtiendrez d’Office 365. Ajoutez le Fournisseur d'identité Émetteur sous ID d'entité IDP et URL d'authentification unique du fournisseur d'identité sous URL de connexion SAML.
  • Paramètres du fournisseur d'identité SSO Laravel Single Sign On
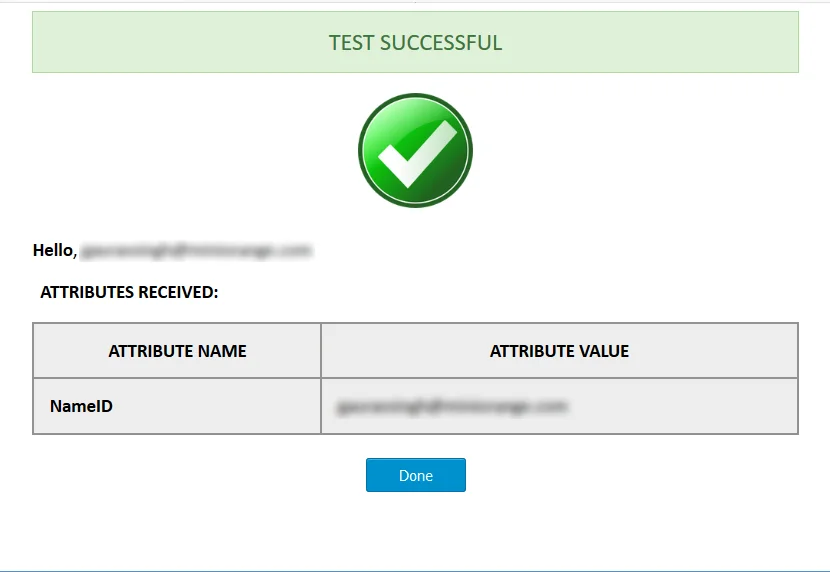
  • Cliquez sur Configuration du test pour tester si la configuration SAML que vous avez effectuée est correcte. En cas de configuration de test réussie, vous obtiendrez les différents attributs utilisateur renvoyés par votre fournisseur d'identité dans un tableau de configuration de test.
  • Configuration du test d'authentification unique Laravel Résultat du test d'authentification unique Laravel

3. Options SSO

  • Vos utilisateurs peuvent lancer le flux d'authentification unique en cliquant sur le bouton Single Sign On bouton généré sur votre page de connexion. Si vous n'avez pas encore cette page, exécutez les commandes ci-dessous pour générer le module d'authentification.

      le compositeur nécessite laravel/ui

      php artisan ui vue --auth

      npm installer && npm exécuter le développement

      php artisan migrer
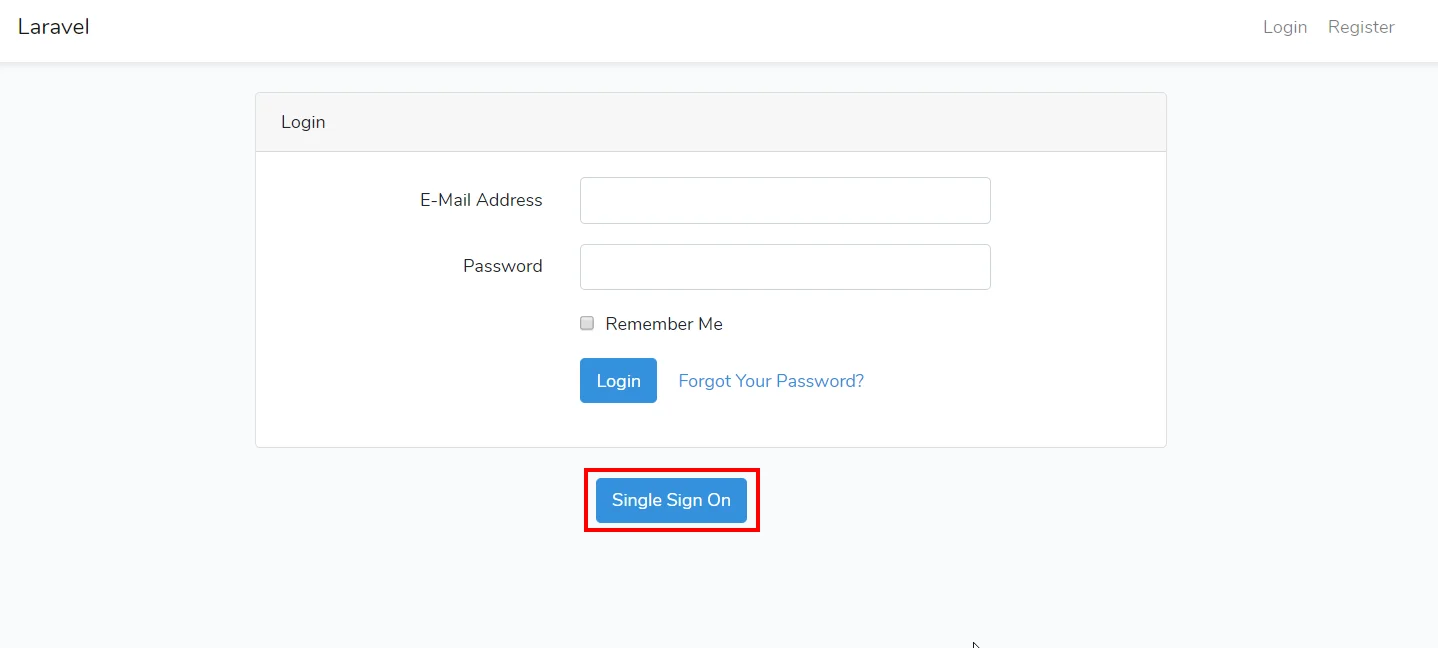

  • Bouton d'authentification unique Laravel sur l'authentification unique SSO

Dans ce guide, vous avez configuré avec succès l'authentification unique SAML Office 365 (connexion SSO Office 365) en choisissant Office 365 comme fournisseur d'identité (IdP) et Laravel comme fournisseur de services (SP) grâce au plugin miniOrange « SAML Single Sign On – SSO Login ». Cette solution vous permet de déployer rapidement un accès sécurisé à votre site Laravel via les identifiants de connexion Office 365.

Ressources supplémentaires

Bonjour!

Besoin d'aide? Nous sommes ici !

soutenez