
Authentification unique Auth0 pour WordPress | Auth0 SSO pour WordPress avec Auth0 comme fournisseur d'identité
Marché
Auth0 SSO pour la connexion WordPress [SAML] peut être réalisé en utilisant notre Authentification unique pour WordPress avec SSO SAML Notre solution SSO permettra aux fournisseurs de services conformes à la norme SAML 2.0 d'établir une relation de confiance entre le site WordPress et Auth0 afin d'authentifier et de connecter les utilisateurs au site WordPress en toute sécurité. Notre Connexion Auth0 pour WordPress La solution aide à sécuriser les sites WordPress derrière la connexion SSO afin que les utilisateurs soient authentifiés à l'aide de leurs informations de connexion Auth0. Prise en charge transparente des fonctionnalités avancées de SSO telles que le mappage d'attributs et de groupes, la synchronisation des détails de l'utilisateur WordPress avec Auth0, le remplissage des informations sur les employés d'Auth0 vers WordPress, le SSO intranet/Internet SSO, le mappage de la photo de profil d'Auth0 sur votre avatar WordPress, etc. Nous y allons via un guide pour configurer la connexion SSO SAML Single Sign-On entre le site WordPress et Auth0 en considérant Auth0 en tant que fournisseur d'identité (IDP) et WordPress en tant que SP (fournisseur de services)Notre plugin SSO fournit des authentifications utilisateur illimitées à partir d'Auth0.
Vous pouvez visiter notre SSO pour WordPress plugin pour en savoir plus sur les autres fonctionnalités que nous proposons.






Vidéo d'installation : Authentification unique entre Auth0 et WordPress (WP)
Pré-requis : Téléchargement Et Installation
Pour configurer l'authentification unique Auth0 pour WordPress (SSO) avec Auth0 comme IdP et WordPress comme SP, vous devrez installer le plugin miniOrange SAML SP SSO pour WordPress.
1. Configurer Auth0 comme fournisseur d'identité (IdP)
Suivez les étapes suivantes pour configurer Auth0 comme IdP :
Configurer Auth0 comme IdP
- Dans le plugin miniOrange SAML SP SSO, accédez à Métadonnées du fournisseur de services languette. Ici, vous pouvez trouver les métadonnées SP telles que l'ID d'entité SP et l'URL ACS (AssertionConsumerService) qui sont requises pour configurer le fournisseur d'identité.
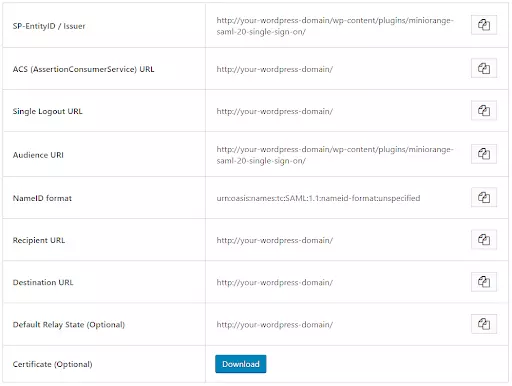
Pré-requis :
Copiez ces valeurs depuis l' onglet Informations sur le fournisseur de services du plugin SAML.
- ID d'entité SP
- URL ACS
- URL de déconnexion unique
Étapes :
- Connexion à ta Tableau de bord Auth0.
- Cliquez sur Applications.
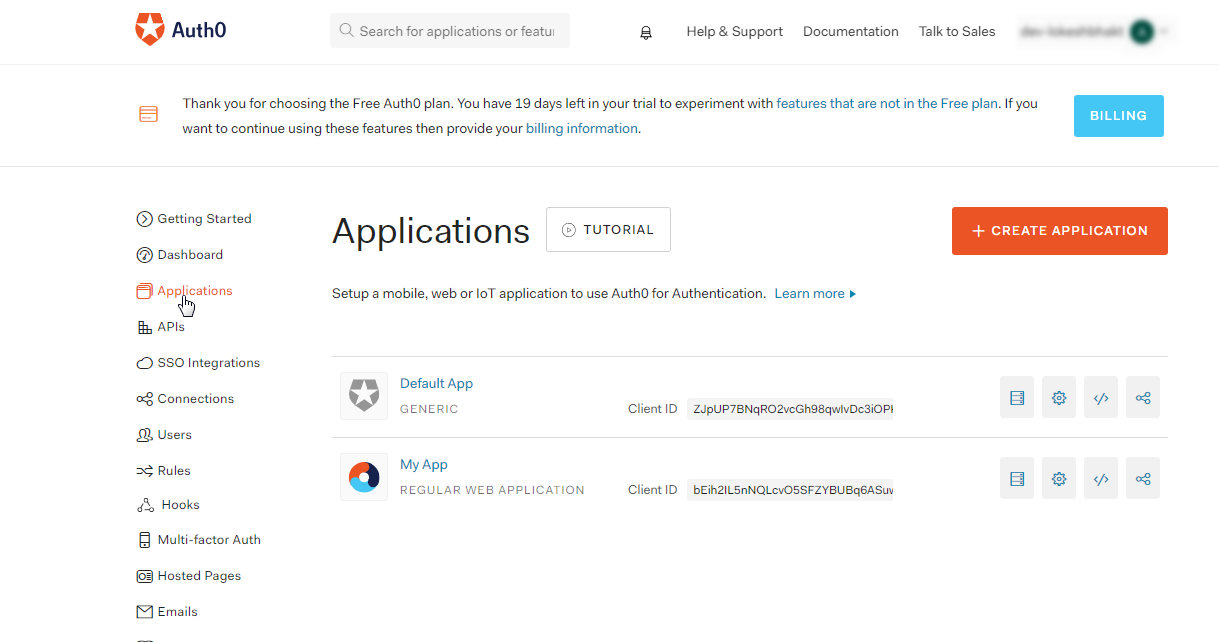
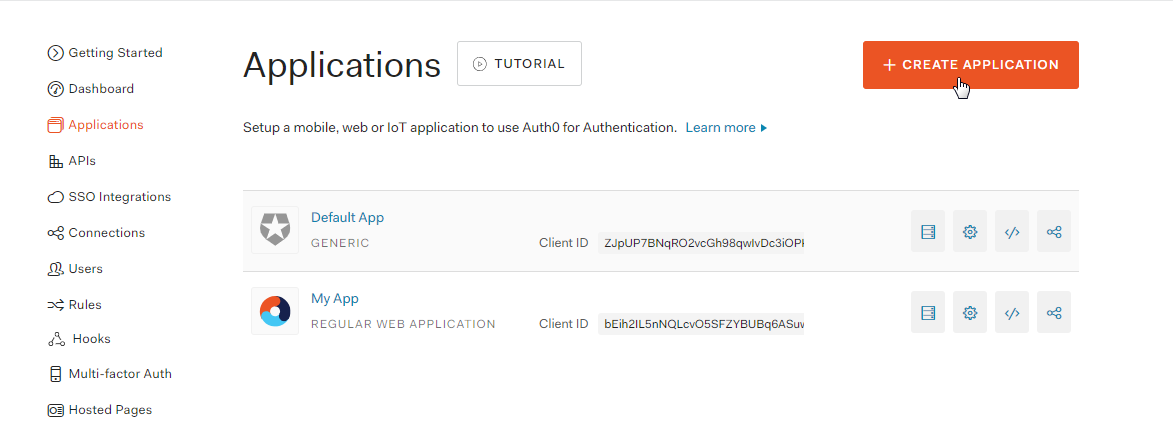
- Cliquez sur Créer une application.
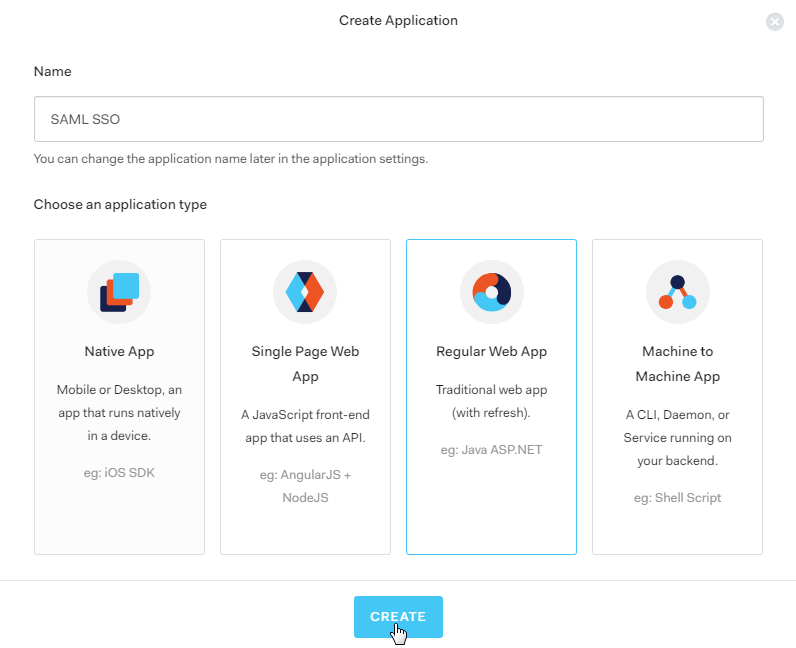
- Une nouvelle fenêtre apparaîtra. Entrez un nom pour l'application et sélectionnez Application Web standard. Cliquez sur CREATE .
- Sélectionnez le Addons languette.
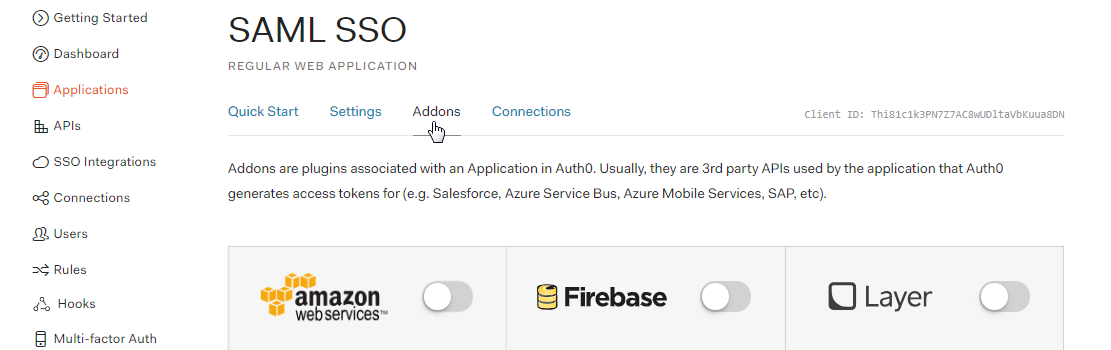
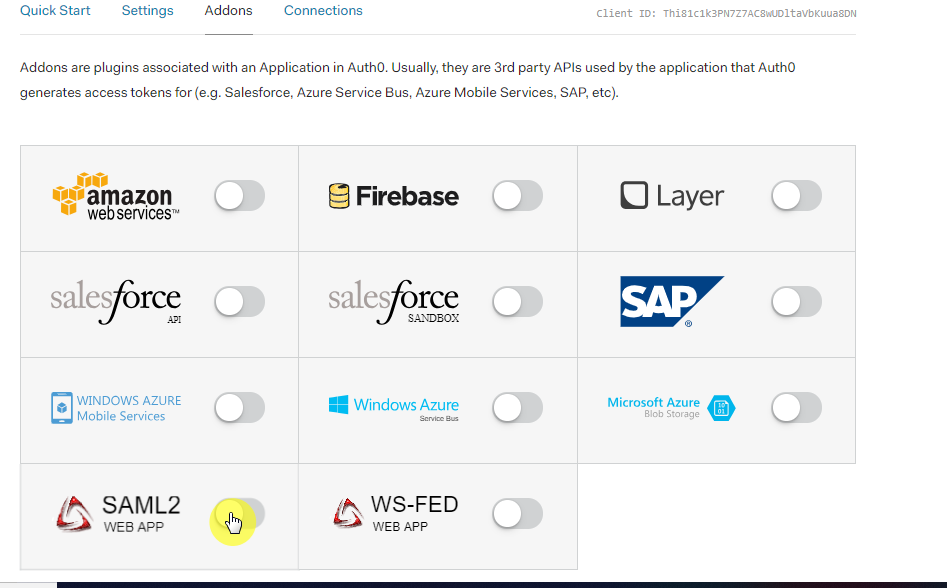
- Permettre SAML2 option dans les extensions. Cela ouvrira une fenêtre de configuration.
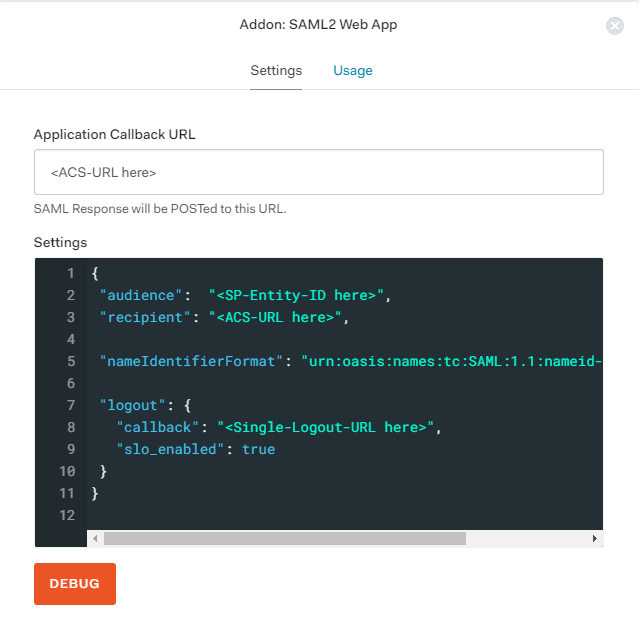
- Entrer URL de rappel de l'application, public, destinataire et d'autres paramètres en utilisant ID d'entité SP et URL ACS copié depuis le plugin comme indiqué ci-dessous :
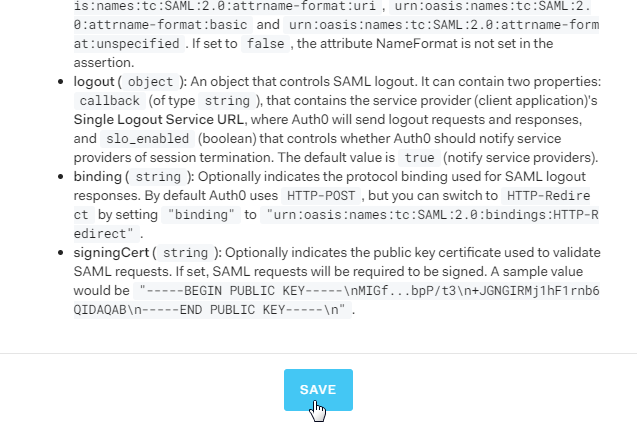
- Faites défiler et cliquez sur Enregistrer.
- Rendez-vous dans la section Utilisation onglet et cliquez sur le Métadonnées du fournisseur d'identité lien de téléchargement. Il téléchargera le fichier XML de métadonnées dont vous aurez besoin pour configurer le plugin SAML.
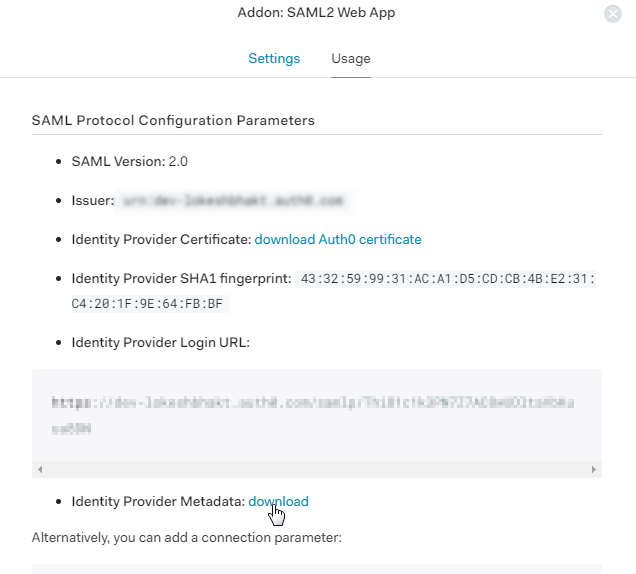
Vous avez configuré avec succès Auth0 en tant que fournisseur d'identité SAML (IdP) pour permettre la connexion SSO Auth0 à votre site WordPress.
Ce guide vous a permis de configurer avec succès l'authentification unique (SSO) Auth0 pour WordPress, en utilisant Auth0 comme fournisseur d'identité (IdP) et WordPress comme fournisseur de services (SP ) avec l'authentification unique SAML . Cette solution vous permet de déployer rapidement un accès sécurisé à votre instance WordPress grâce aux identifiants de connexion Auth0. Vous pouvez vous connecter à WordPress avec vos identifiants Auth0 via l'authentification unique SAML.
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête


