
AuthAnvil comme IdP | AuthAnvil Single Sign-On (SSO) pour WordPress | Connexion SSO AuthAnvil
Marché
Connexion AuthAnvil Single Sign-On (SSO) pour WordPress peut être réalisé en utilisant notre Extension SAML Single Sign-On (SSO) pour WordPressNotre plugin est compatible avec tous les fournisseurs d'identité compatibles SAML. Nous allons ici vous guider étape par étape pour configurer la connexion SSO entre le site Wordpress et AuthAnvil en considérant AuthAnvil comme IdP (Identity Provider) et WordPress comme SP (Service Provider).
Vous pouvez visiter notre Authentification unique SAML (SSO) pour WordPress plugin pour en savoir plus sur les autres fonctionnalités que nous proposons.






Pré-requis : Téléchargement Et Installation
Pour configurer AuthAnvil comme fournisseur d'identité SAML avec WordPress, vous devrez installer le plugin miniOrange SAML SP SSO pour WordPress.
Étapes de configuration
1. Configurer AuthAnvil en tant qu'IdP (fournisseur d'identité)
Suivez les étapes suivantes pour configurer AuthAnvil comme IdP :
Configurer AuthAnvil en tant qu'IdP
- Dans le plugin miniOrange SAML SP SSO, accédez à Métadonnées du fournisseur de services languette. Ici, vous pouvez trouver les métadonnées SP telles que l'ID d'entité SP et l'URL ACS (AssertionConsumerService) qui sont requises pour configurer le fournisseur d'identité.
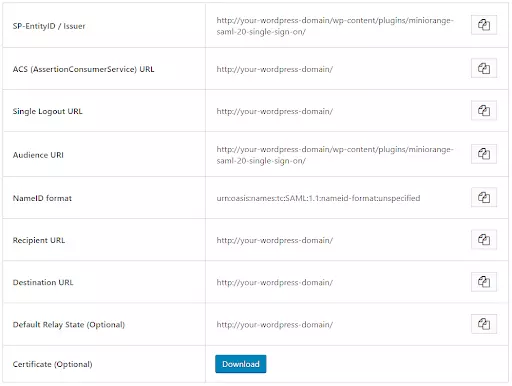
- Copiez ces valeurs depuis l’onglet Informations sur le fournisseur de services du plug-in SAML.
- ID d'entité SP
- URL ACS
- Connectez-vous à AuthAnvil et accédez à Gestion SSO + (ajouter une icône) Créer une nouvelle application Application personnalisée.


| Configuration du protocole | SP-INIT |
| URL du service consommateur d'assertions | Fournir (nom du point de terminaison) URL/SP ACS – ID d'entité depuis l'onglet Métadonnées du fournisseur de services du plugin |
| Autoriser plusieurs publics | Incontrôlé |
| URI de l'audience | ID d'entité SP copié du plugin |
| ID d'entité de service | ID d'entité SP copié du plugin |

| Inclure tous les URI d'audience | à carreaux |
| Signer la réponse du jeton | à carreaux |
| Assertion de signe | Incontrôlé |
| Algorithme de signature | SHA1 |


Vous avez configuré avec succès AuthAnvil en tant qu'IdP SAML (fournisseur d'identité) pour obtenir la connexion AuthAnvil SSO à votre site WordPress (WP).
Étape 2 : Configurer WordPress en tant que fournisseur de services (SP)
- Gratuit
- Standard
- Devenez membre Premium
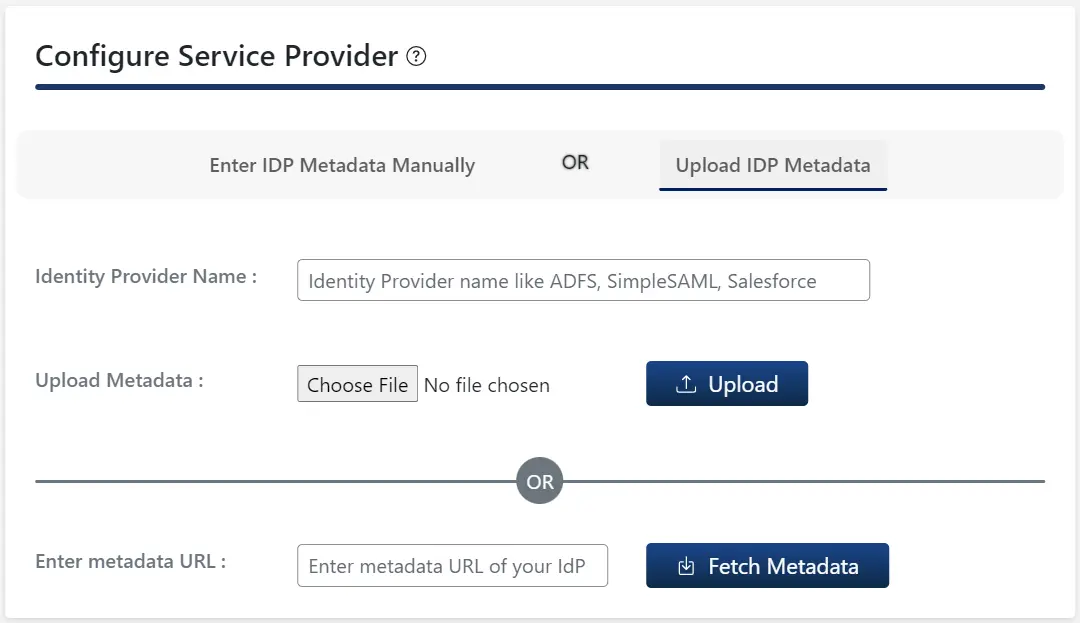
Dans l'extension miniOrange SAML SSO pour WordPress, accédez à l'onglet Configuration du fournisseur d'identité (IdP). Il existe deux façons de configurer l'extension SSO pour WordPress :
A. En téléchargeant les métadonnées IDP :
- Cliquez sur le Télécharger les métadonnées IDP languette.
- Entrer le Nom du fournisseur d'identité.
- Choisissez l'une des options suivantes:
- Format: Télécharger des métadonnées fichier puis cliquez sur Télécharger une présentation .
- Format : Entrez métadonnées L'URL puis cliquez sur le Récupérer les métadonnées .
B. Configuration manuelle :
- Saisissez les informations requises du fournisseur d'identité, notamment : Nom du fournisseur d'identité, ID de l'entité ou de l'émetteur du fournisseur d'identité, URL de connexion SAML et Certificat X.509, tel que fourni par votre fournisseur d'identité.
- Cliquez à nouveau Enregistrer pour enregistrer la configuration.
- Cliquez sur Configuration du test bouton permettant de vérifier la configuration et de contrôler les attributs et les valeurs reçus du fournisseur d'identité.

Étape 3 : Mappage des attributs

Remarque : Pour configurer le mappage des attributs pour plusieurs fournisseurs d’identité, consultez le guide « Mappage des attributs avec plusieurs fournisseurs d’identité » . Cette fonctionnalité est disponible à partir du forfait Entreprise.
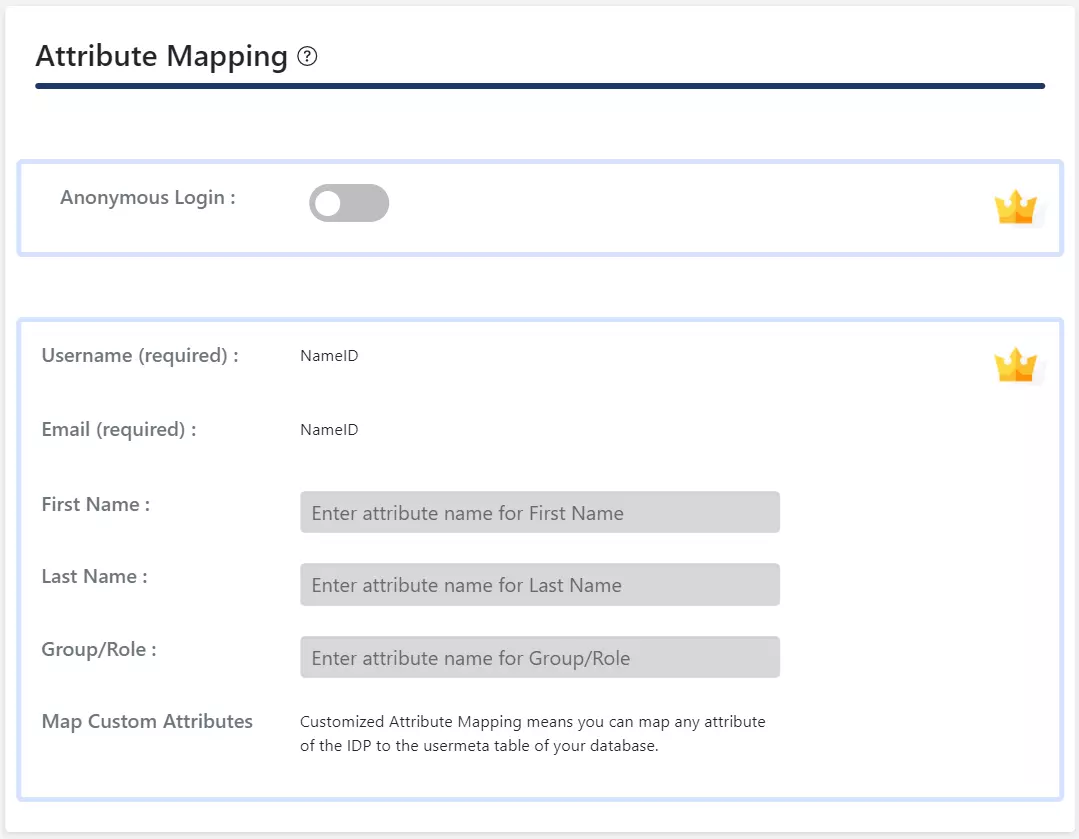
- Dans le plugin gratuit, NomID est utilisé pour le Nom d'utilisateur ( Ou : Nom d'épouse ) et Email attributs de l'utilisateur WordPress.
- Lorsqu'un utilisateur effectue une authentification unique (SSO), la valeur NameID envoyée par le fournisseur d'identité est associée aux champs Nom d'utilisateur et Adresse électronique de l'utilisateur WordPress.
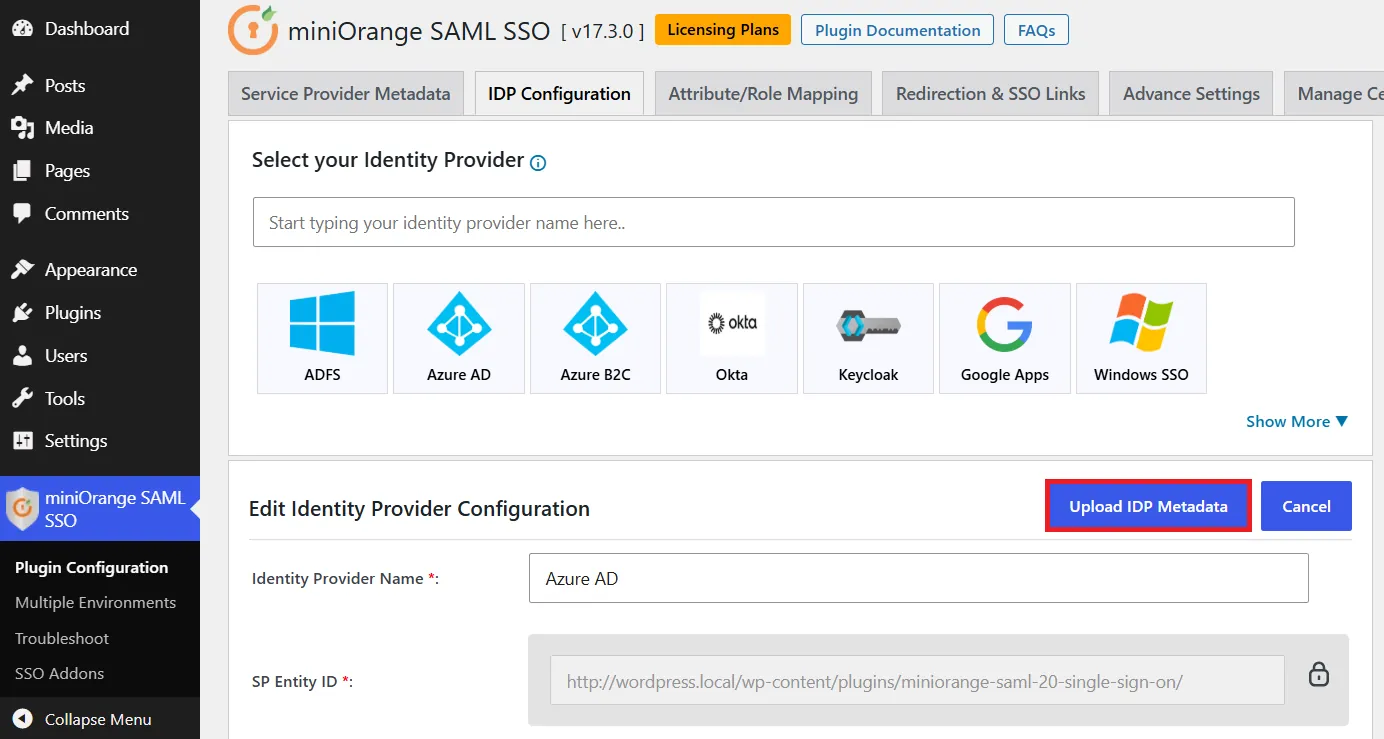
Pour configurer WordPress comme fournisseur de services (SP) dans l'extension SAML SSO, accédez à l' onglet Configuration du fournisseur d'identité (IdP) . Vous pouvez configurer l'extension en utilisant l'une des méthodes suivantes :
A. En téléchargeant les métadonnées IDP :
- Cliquez sur le Télécharger les métadonnées IDP .
- Entrer le Nom du fournisseur d'identité.
- Choisissez l'une des options suivantes:
- Téléversez le fichier de métadonnées puis cliquez sur le Télécharger une présentation .
- Entrer le URL des métadonnées puis cliquez sur le Récupérer les métadonnées .
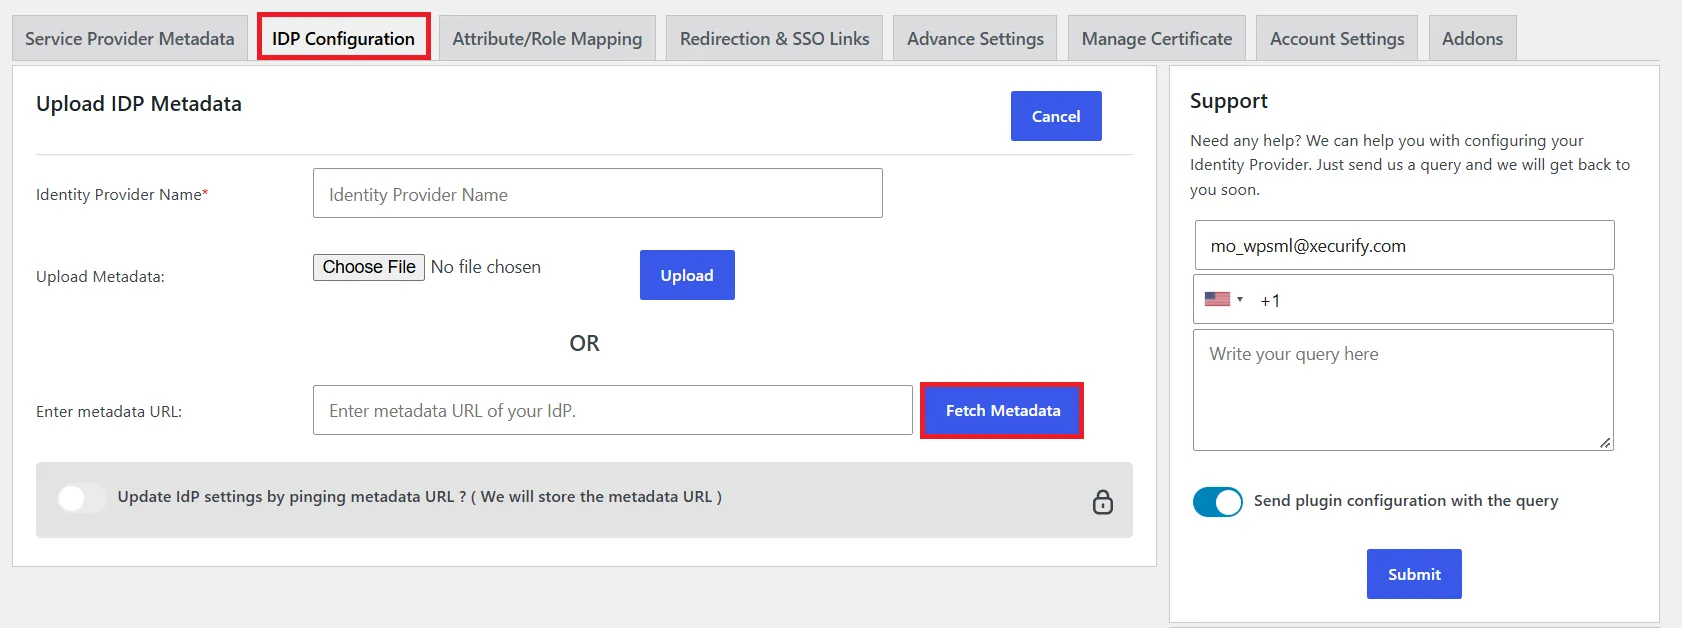
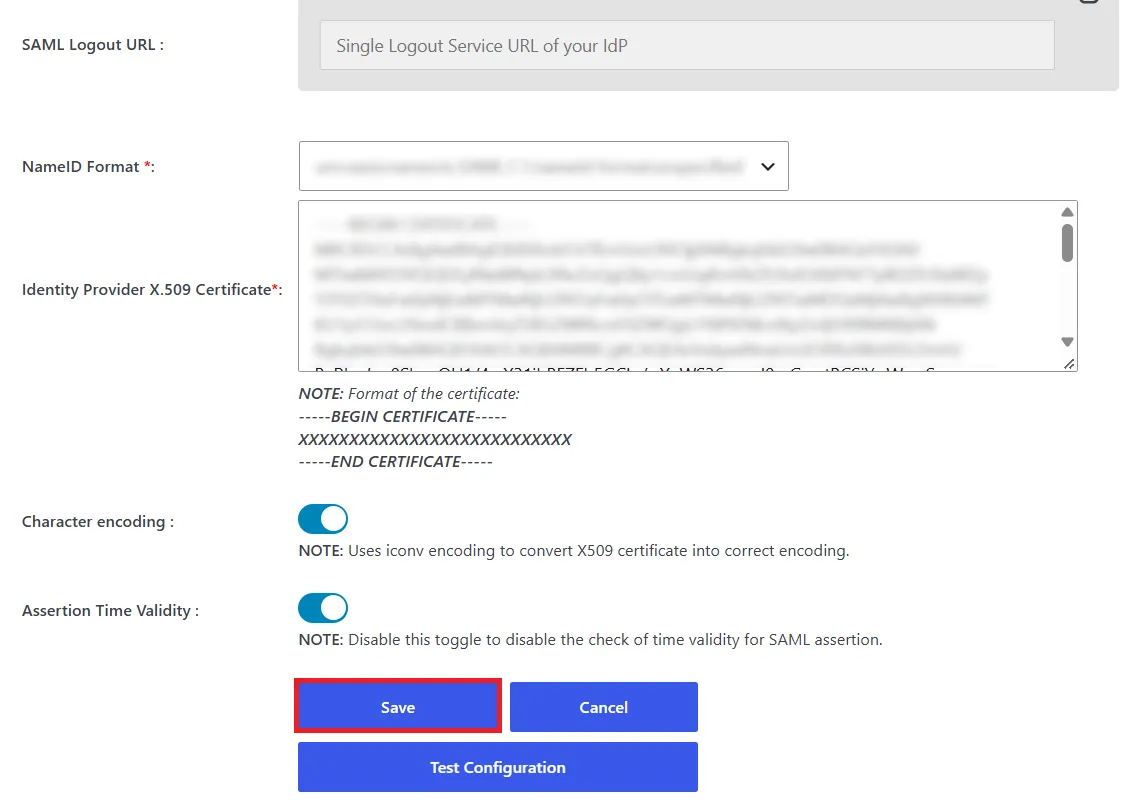
B. Configuration manuelle :
- Saisissez les détails du fournisseur d'identité (Nom du fournisseur d'identité, ID d'entité IDP ou émetteur, URL de connexion SAML et Certificat X.509) fourni par votre fournisseur d'identité, puis cliquez Enregistrer .
- Cliquez à nouveau Configuration du test vérifier les attributs et les valeurs reçus du fournisseur d'identité (IdP).
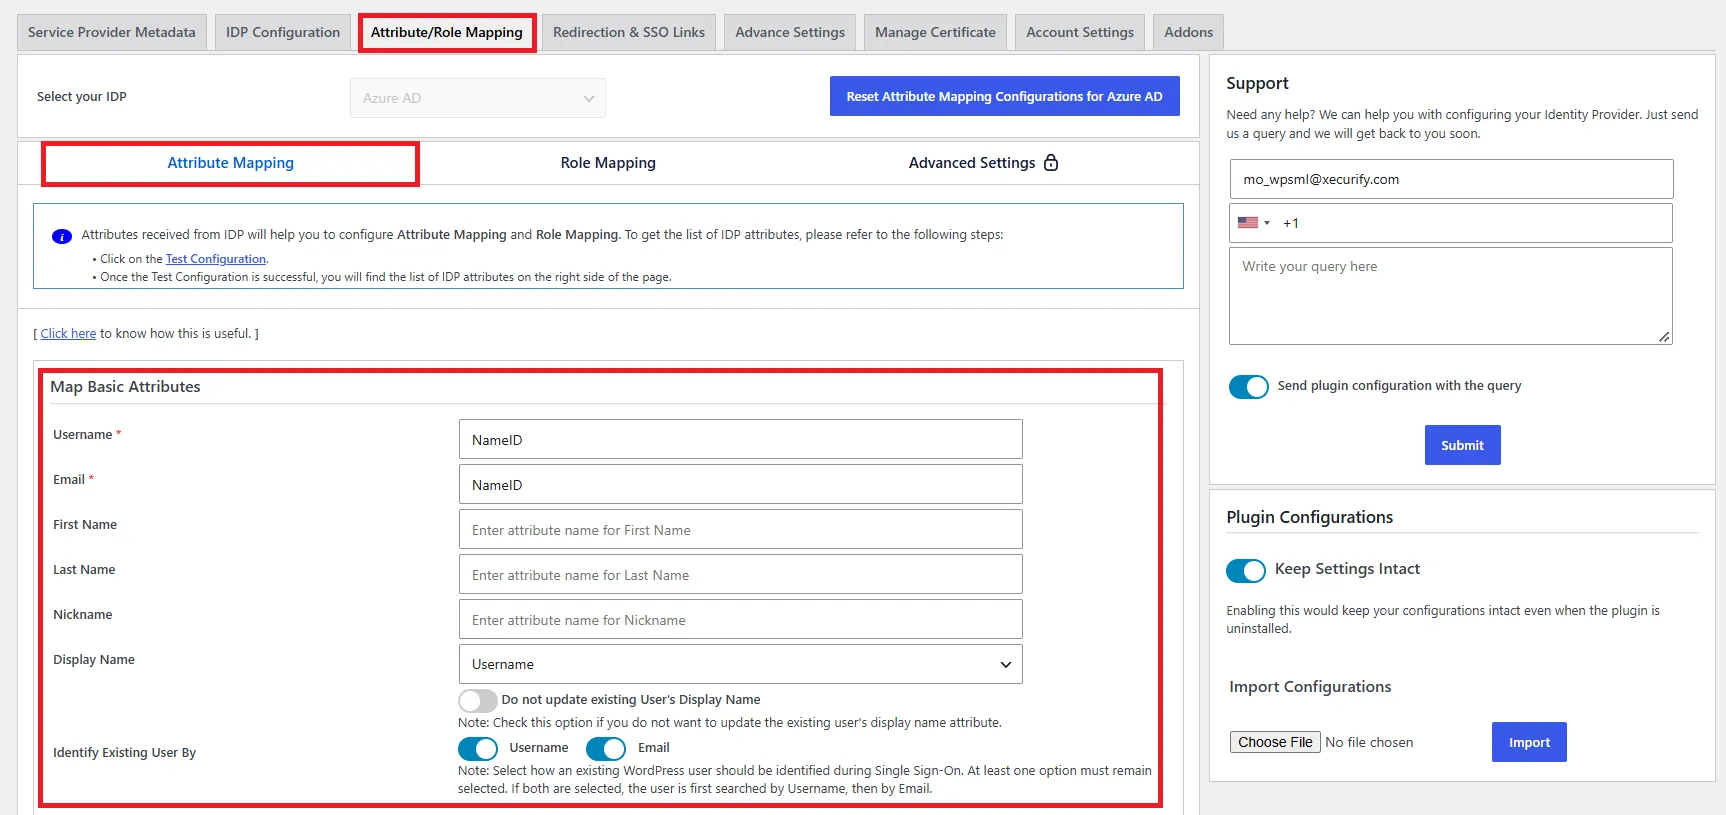
Étape 3 : Mappage des attributs
REMARQUE : Si vous cliquez sur le bouton « Tester la configuration » dans l’ onglet « Configuration du fournisseur d’identité » et que vous vous authentifiez auprès de votre fournisseur d’identité, vous verrez la liste des attributs envoyés par ce dernier dans l’onglet « Mappage attribut/rôle ». Ces informations peuvent être utilisées pour effectuer le mappage ci-dessus.
Remarque : Pour configurer le mappage des attributs pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
La fonctionnalité de mappage des attributs vous permet de faire correspondre les attributs utilisateur reçus du fournisseur d'identité (IdP) lors de l'authentification unique (SSO) aux attributs utilisateur correspondants dans WordPress.
- Dans la version standard du plugin SAML SSO pour WordPress, accédez à Association attribut/rôle languette.
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Cartographie d'attributs sous-onglet, configurez les champs requis dans le Attributs de base de la carte .
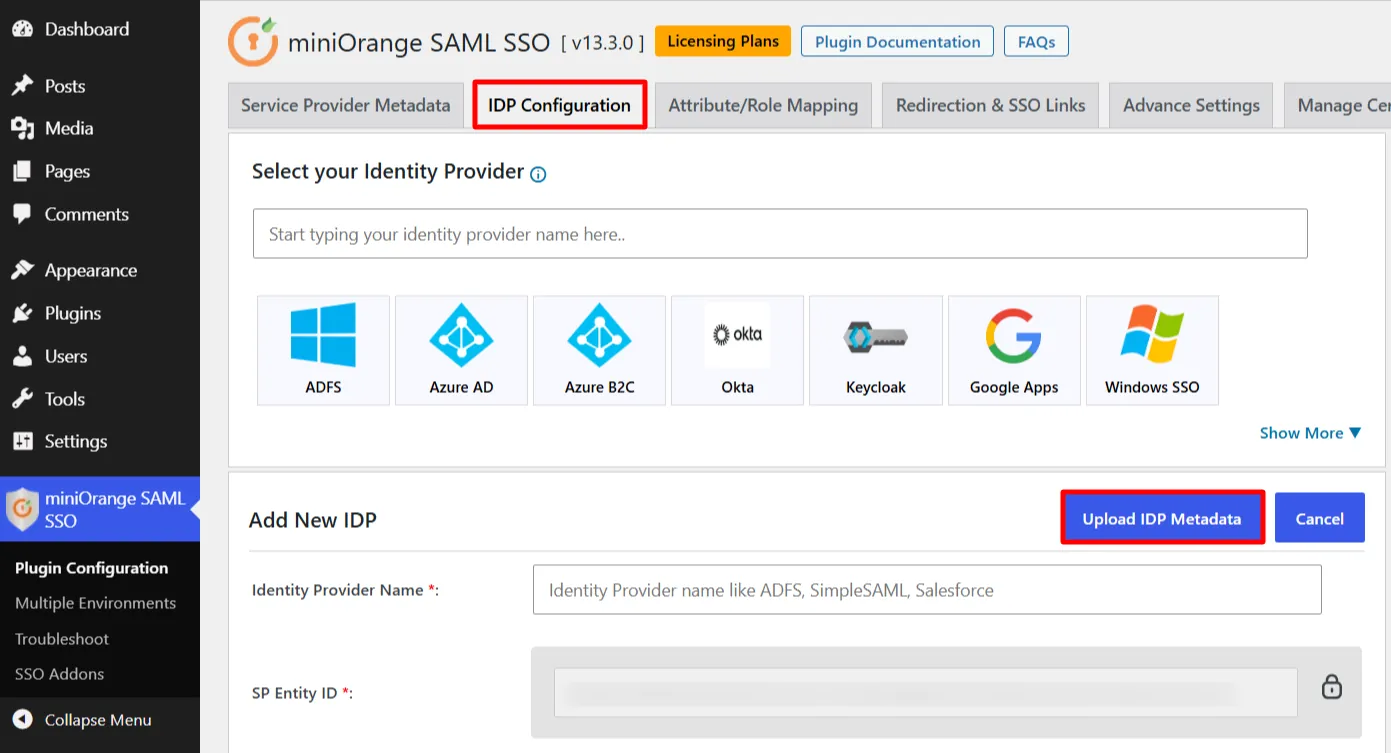
Dans l'extension SAML SSO pour WordPress, accédez à l' onglet Configuration du fournisseur d'identité (IdP). Il existe deux façons de configurer l'extension SSO pour WordPress :
A. En téléchargeant les métadonnées IDP :
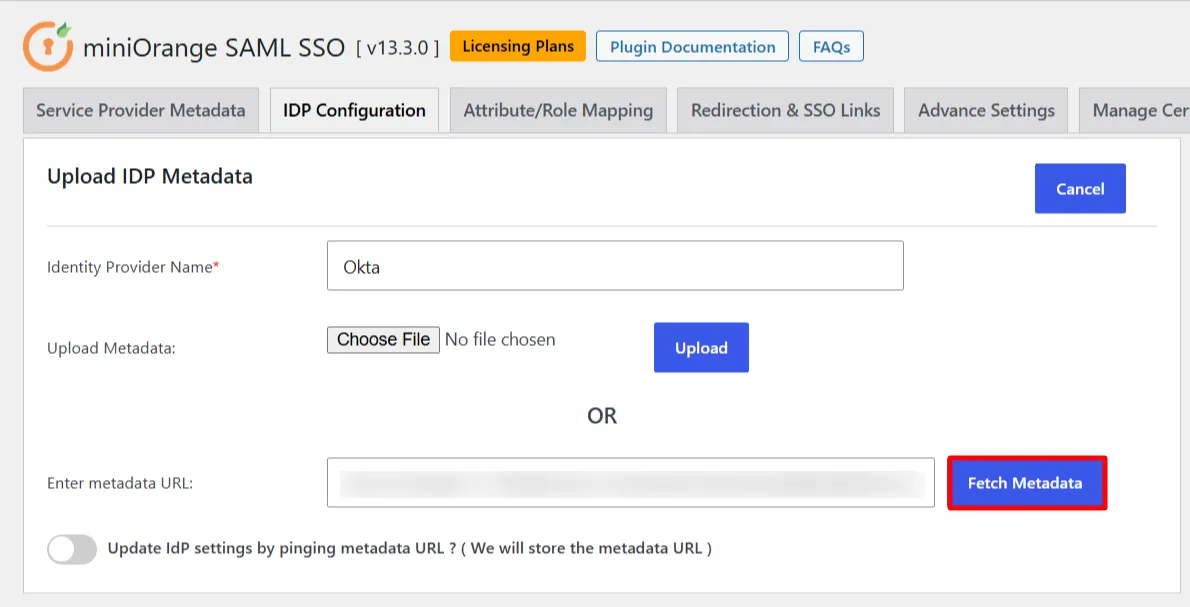
- Cliquez sur Télécharger les métadonnées IDP .
- Entrer le Nom du fournisseur d'identité.
- Choisissez l'une des options suivantes:
- Téléverser un fichier de métadonnées puis cliquez sur le Télécharger une présentation .
- Entrer le URL des métadonnées puis cliquez sur le Récupérer les métadonnées .
- Dans l' Plugin premium, vous pouvez activer la synchronisation automatique pour URL des métadonnées qui mettra automatiquement à jour la configuration du plugin en fonction des métadonnées du fournisseur d'identité après un intervalle de temps défini.
B. Configuration manuelle :
- Fournissez les paramètres requis (c'est-à-dire le nom du fournisseur d'identité, l'ID d'entité IDP ou l'émetteur, l'URL de connexion SAML, le certificat X.509) tels que fournis par votre Fournisseur d'identité et cliquez sur le Enregistrer .
- Cliquez sur Configuration du test pour vérifier les attributs et les valeurs envoyés par IDP.
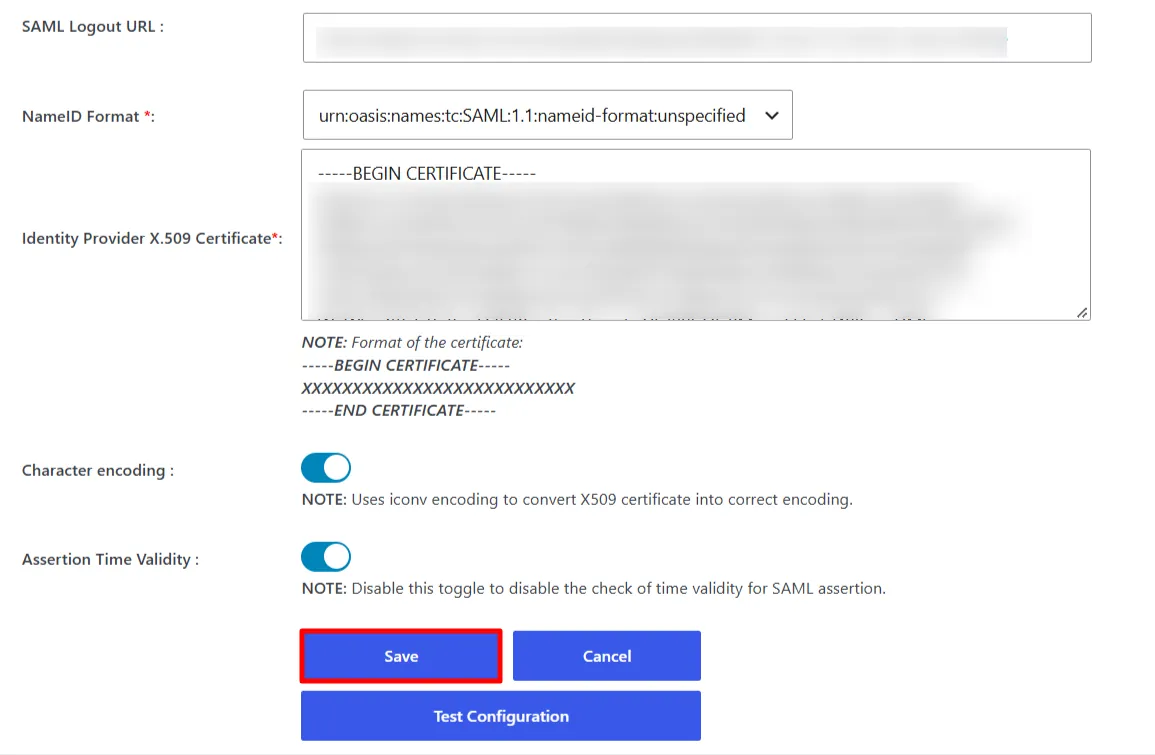
Remarque : Dans le plugin Premium, vous pouvez configurer l’URL de déconnexion SAML pour effectuer une déconnexion unique sur votre site WordPress.
Étape 3 : Mappage des attributs
REMARQUE : Si vous cliquez sur le bouton « Tester la configuration » dans l’ onglet « Configuration du fournisseur d’identité » et que vous vous authentifiez auprès de votre fournisseur d’identité, vous verrez la liste des attributs envoyés par ce dernier dans l’onglet « Mappage attribut/rôle ». Ces informations peuvent être utilisées pour effectuer le mappage ci-dessus.
Remarque : Pour configurer le mappage des attributs pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
La fonctionnalité de mappage des attributs vous permet de faire correspondre les attributs utilisateur envoyés par le fournisseur d'identité lors de l'authentification unique (SSO) aux attributs utilisateur sur WordPress.
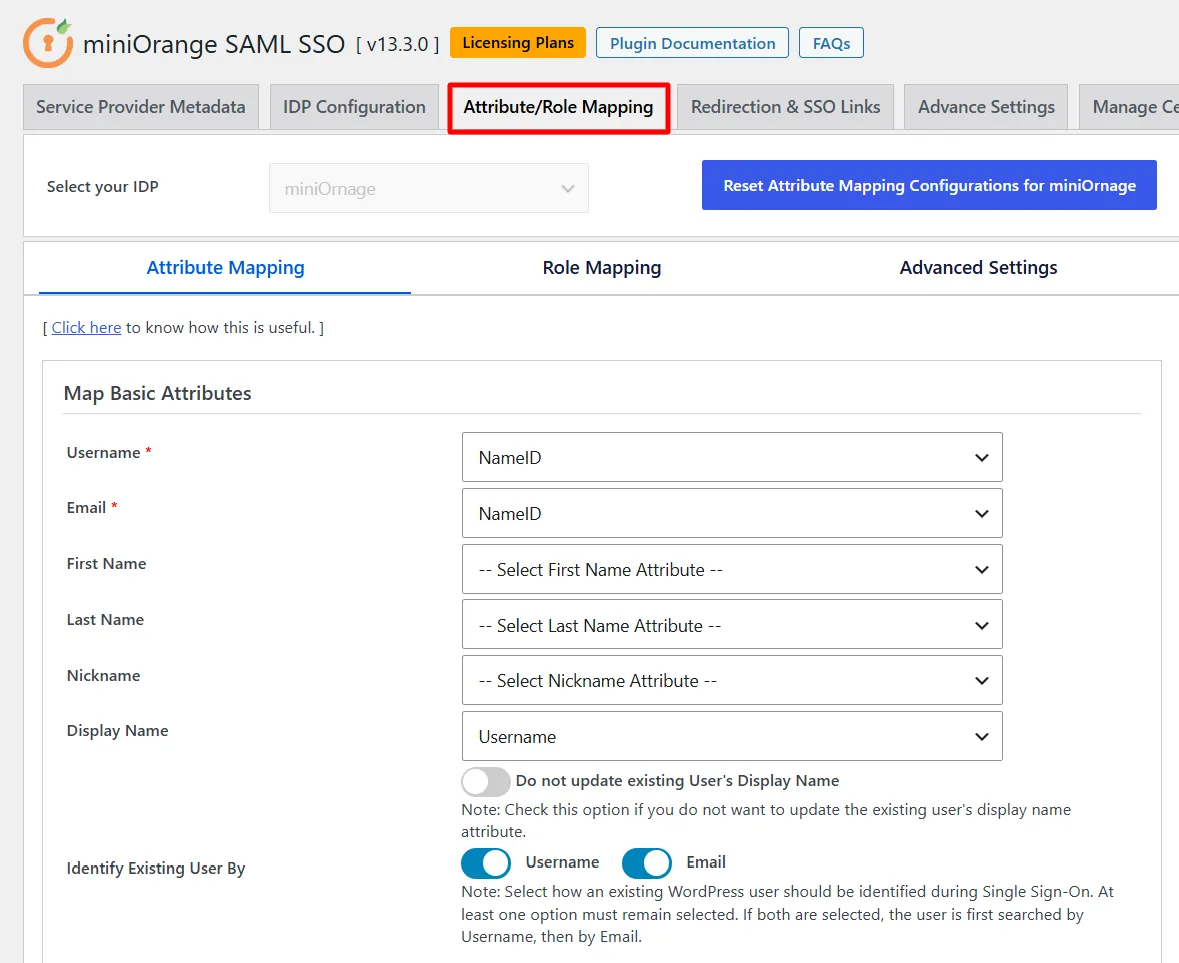
- Dans le plugin SAML pour WordPress, accédez à Cartographie des attributs/rôles languette.
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Cartographie d'attributs sous-onglet, configurez les champs requis dans le Attributs de base de la carte .
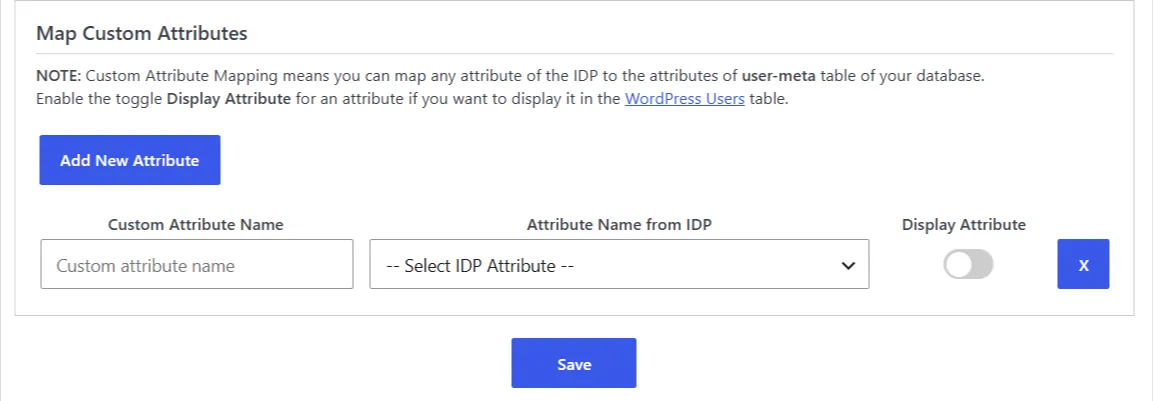
Mappage d'attributs personnalisés : cette fonctionnalité vous permet d'associer n'importe quel attribut envoyé par le fournisseur d'identité (IdP) à la table usermeta de WordPress. Pour créer et associer des attributs personnalisés, ouvrez la section « Associer des attributs personnalisés » sous l' onglet « Mappage d'attributs », saisissez le nom de la clé meta WordPress et sélectionnez l'attribut correspondant reçu de l'IdP (utilisez « Tester la configuration » dans l' onglet « Configuration IdP » pour afficher les attributs disponibles), puis cliquez sur « Enregistrer ».
Étape 4 : Cartographie des rôles
Remarque : Pour configurer le mappage des rôles pour plusieurs fournisseurs d’identité, consultez le guide « Mappage des rôles avec plusieurs fournisseurs d’identité » . Cette fonctionnalité est disponible à partir du forfait Entreprise.
- Accédez à la Cartographie des attributs/rôles onglet et localisez le Mappage des rôles .
- Sélectionnez le rôle requis parmi les Rôle par défaut liste déroulante et cliquez Mises à jour pour enregistrer vos modifications.
Remarque : Le rôle par défaut sélectionné s’applique uniquement aux nouveaux utilisateurs lors de leur authentification unique. Les utilisateurs WordPress existants conservent leurs rôles actuels.
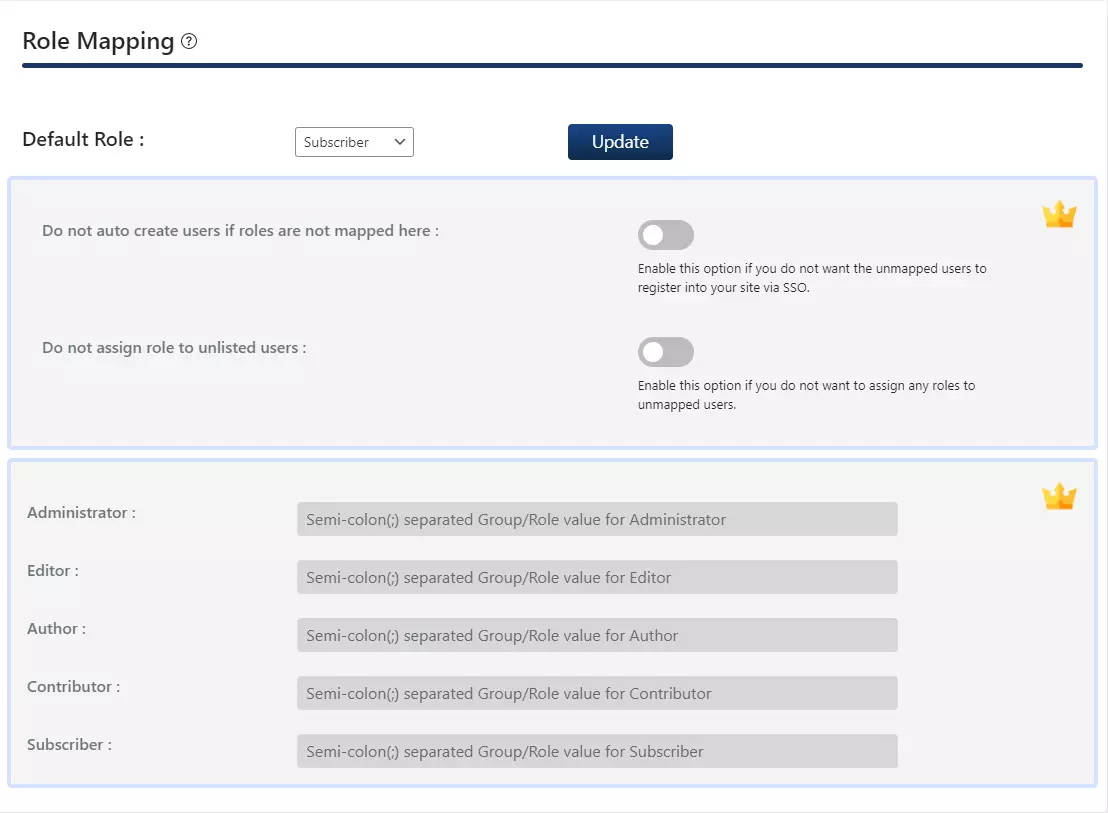
Étape 4 : Cartographie des rôles
Remarque : Pour configurer le mappage des rôles pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
Dans le plugin standard, vous pouvez choisir un rôle par défaut qui sera attribué à tous les utilisateurs non administrateurs lorsqu'ils effectueront une authentification unique (SSO).
- Pour configurer le mappage des rôles, accédez à Cartographie des attributs/rôles languette.
- Accédez à la Mappage des rôles sous-onglet et faites défiler vers le bas jusqu'à Sélectionner le rôle utilisateur par défaut .
- En fonction de vos besoins, activez Créer un nouvel utilisateur avec un rôle or Mettre à jour un utilisateur existant avec un rôle, et sélectionnez le rôle par défaut approprié dans la liste déroulante.
- Cliquez à nouveau Enregistrer appliquer les paramètres de mappage des rôles.
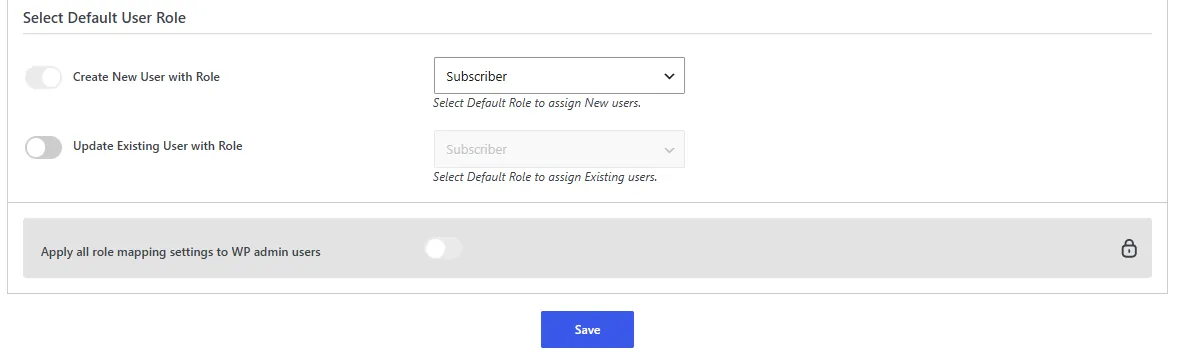
Étape 4 : Attribution des rôles
Cette fonctionnalité permet d'attribuer et de gérer les rôles des utilisateurs lors de l'authentification unique (SSO). Outre les rôles WordPress par défaut, elle est également compatible avec tous les rôles personnalisés.
Remarque : Pour configurer le mappage des rôles pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
- Accédez à la Mappage des rôles sous-onglet sous le Cartographie des attributs/rôles languette.
- Extrait du Attribut de groupe/rôle de personnes déplacées Dans la liste déroulante, sélectionnez l'attribut qui contient les informations sur le groupe ou le rôle de l'utilisateur (par exemple, NameID).
- Dans chaque champ de rôle, saisissez les valeurs du groupe IDP correspondant. Séparez les valeurs multiples par un point-virgule (;).
Exemple : Si vous souhaitez qu’un utilisateur dont la valeur de l’attribut Groupe/Rôle est WP-Editors se voie attribuer le rôle d’éditeur dans WordPress, saisissez WP-Editors dans le champ Éditeur.
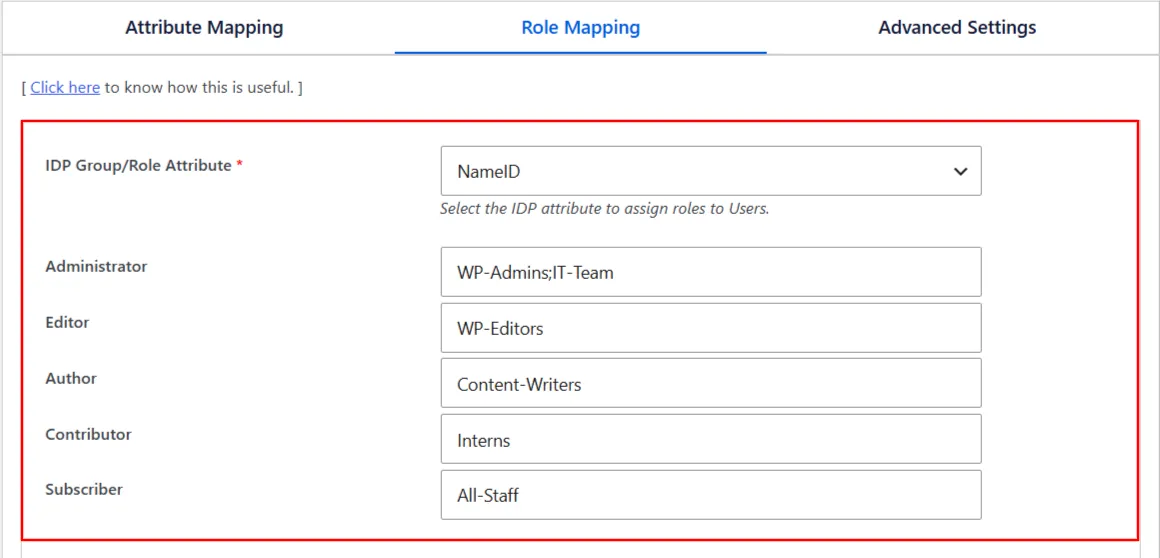
- Sous Sélectionnez une action si le mappage des rôles échoue, vous pouvez choisir ce qui se passe lorsque la valeur du groupe ou du rôle d'un utilisateur n'est associée à aucun rôle :
- Créer un nouvel utilisateur avec le rôle : Vous pouvez définir un rôle par défaut pour les nouveaux utilisateurs (par exemple, Abonné). Si cette option est désactivée, aucun nouvel utilisateur ne sera créé.
- Mettre à jour l'utilisateur existant avec le rôle : Vous pouvez sélectionner un rôle par défaut qui sera attribué aux utilisateurs existants.
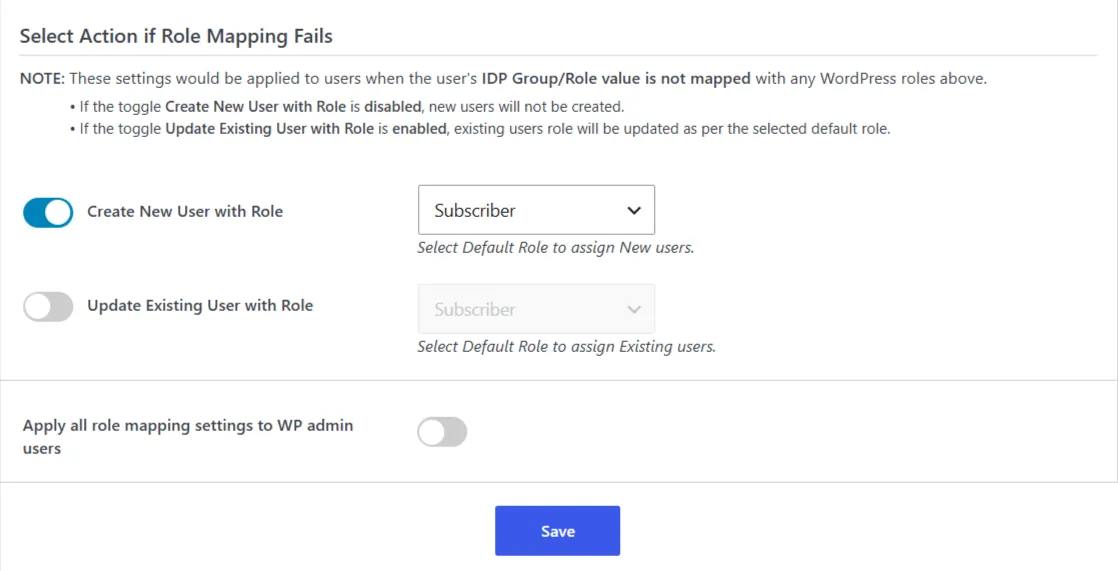
- Appliquer tous les paramètres de mappage des rôles aux utilisateurs administrateurs WP : Vous pouvez appliquer tous les paramètres de mappage de rôles ci-dessus aux utilisateurs administrateurs WordPress.
- Ensuite, cliquez sur le bouton Enregistrer.
Étape 5 : Paramètres SSO
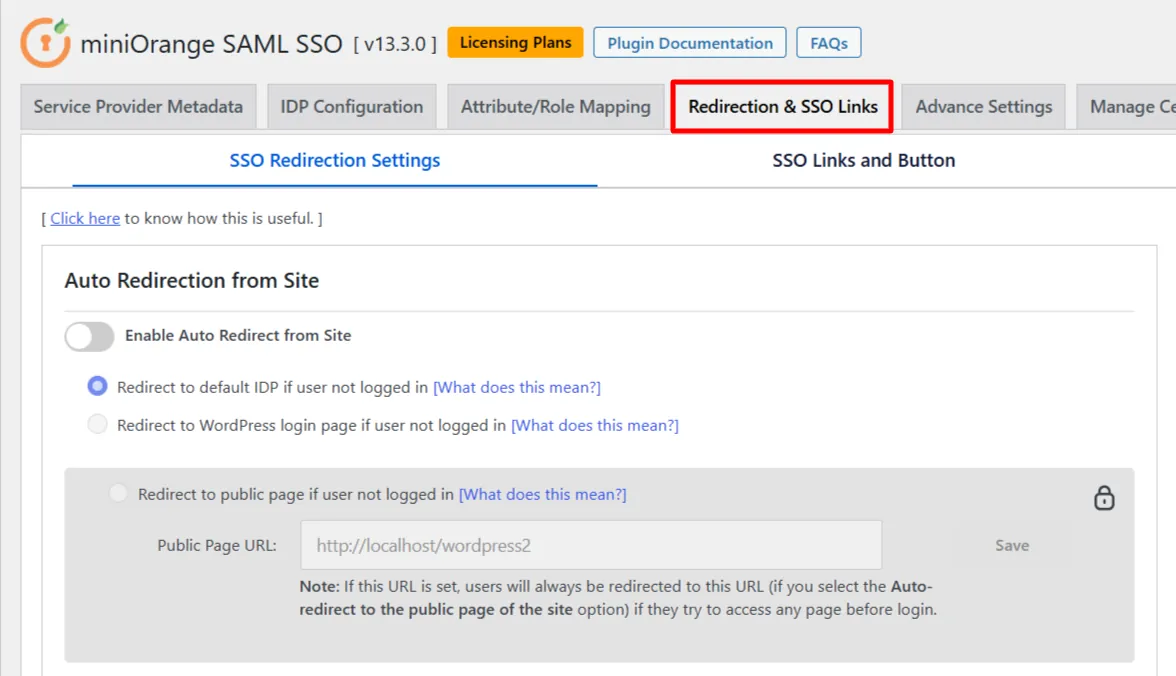
Accédez à l' onglet Redirection et liens SSO du plugin pour configurer les paramètres SSO.
1. Utilisez un bouton d'authentification unique
- Activez la Ajoutez un bouton d'authentification unique sur la page de connexion WordPress basculer depuis le Option 1 : Utiliser un bouton d'authentification unique section permettant d'ajouter un bouton d'authentification unique (SSO) à la page de connexion WordPress.
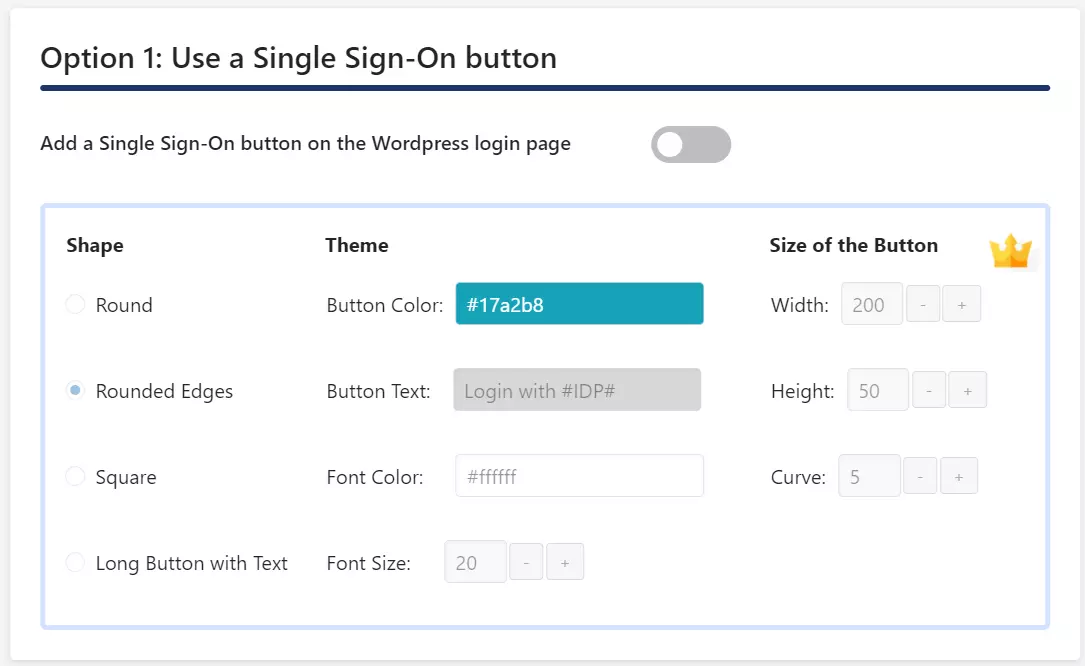
2. Liens SSO
Dans le plugin gratuit, vous pouvez activer l'authentification unique (SSO) initiée par SharePoint en ajoutant un lien SSO à un bouton ou à un lien hypertexte sur votre site WordPress.
- Faites défiler jusqu'à la Option 2 : liens SSO .
- Initialiser l'authentification unique (SSO) avec le comportement de redirection par défaut : Copiez le premier lien SSO fourni par l'extension et ajoutez-le à un bouton ou un lien hypertexte sur votre site web. Lorsque les utilisateurs cliqueront sur ce lien, ils seront redirigés vers le fournisseur d'identité (IdP) pour s'authentifier, puis renvoyés vers votre site WordPress.
https://your-wordpress-site.com/?option=saml_user_login - Rediriger les utilisateurs vers une page spécifique après l'authentification : Copiez le deuxième lien SSO fourni dans l'extension et ajoutez-le à un bouton ou à un lien hypertexte. Ce lien inclut le
rediriger vers paramètre qui vous permet de spécifier la page que les utilisateurs doivent visiter après une authentification réussie.
https://your-wordpress-site.com/?option=saml_user_login&redirect_to=page_url
- Initialiser l'authentification unique (SSO) avec le comportement de redirection par défaut : Copiez le premier lien SSO fourni par l'extension et ajoutez-le à un bouton ou un lien hypertexte sur votre site web. Lorsque les utilisateurs cliqueront sur ce lien, ils seront redirigés vers le fournisseur d'identité (IdP) pour s'authentifier, puis renvoyés vers votre site WordPress.
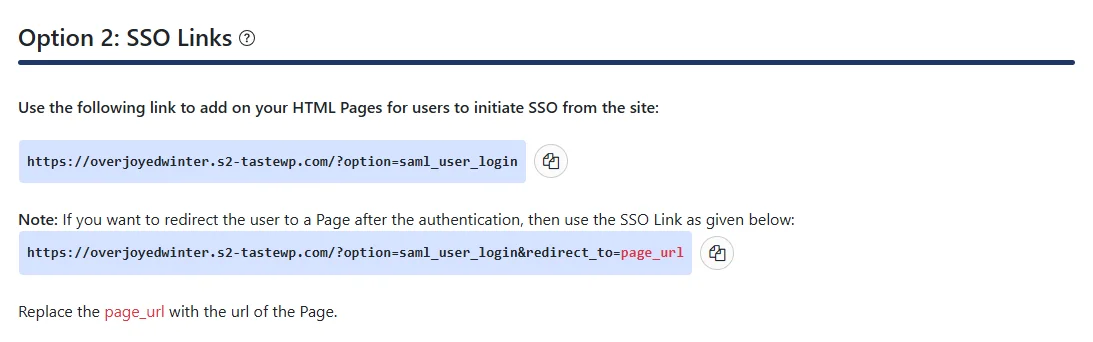
Remarque : remplacez votre-site-wordpress.com par l’URL de votre site WordPress et page_url par l’URL de la page vers laquelle les utilisateurs doivent être redirigés après une authentification réussie.
Étape 5 : Paramètres SSO
Dans la version Standard du plugin, vous pouvez configurer l'authentification unique (SSO) initiée par le fournisseur de services (SP) à l'aide des options disponibles dans les paramètres de redirection SSO . Pour accéder à ces options, rendez-vous dans l' onglet Redirection et liens SSO.
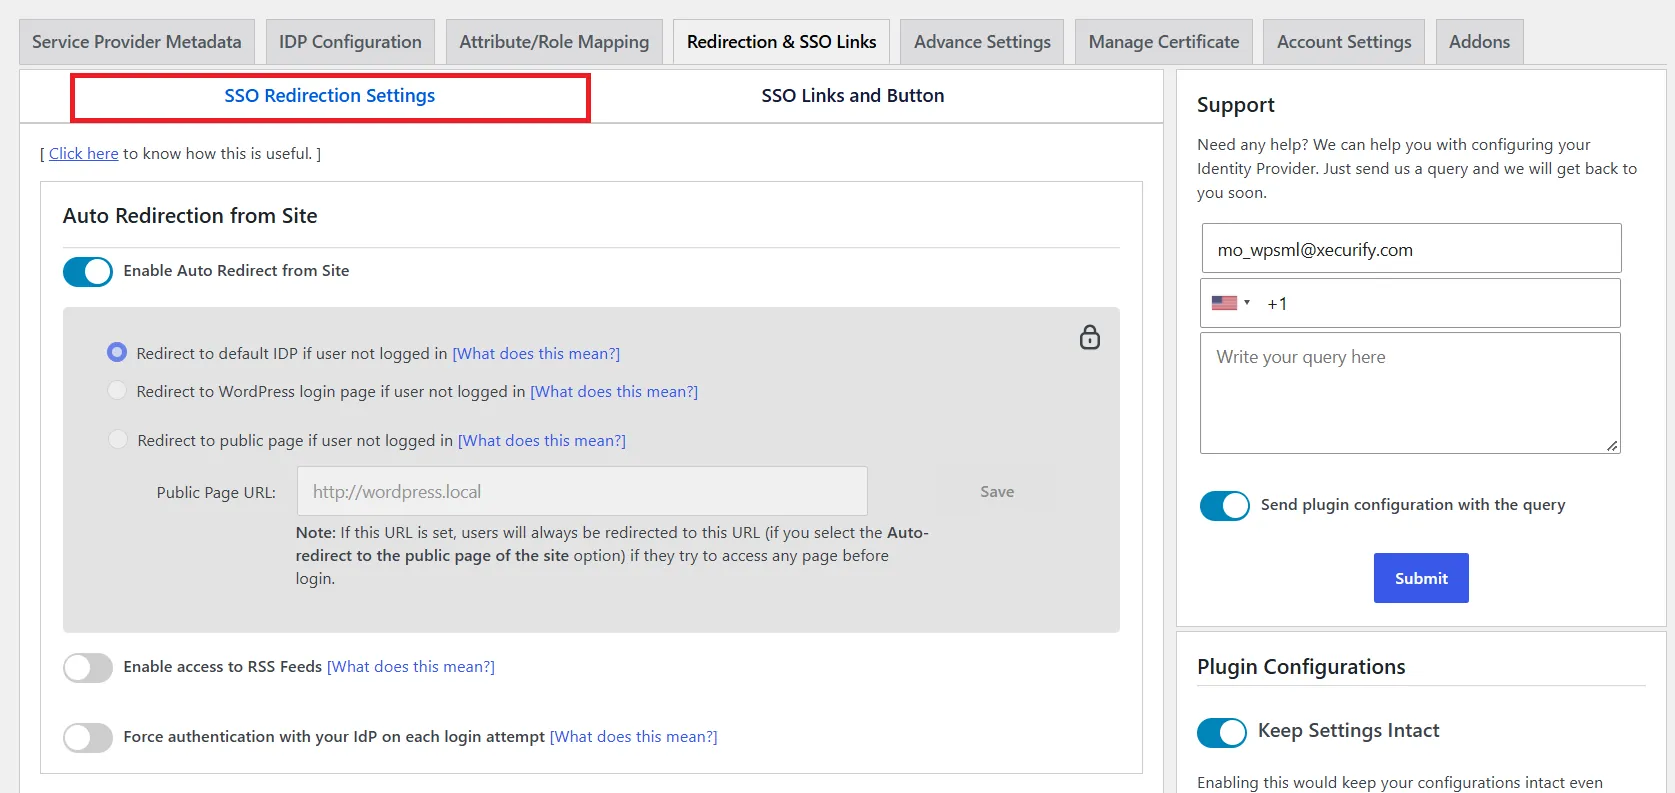
1. Redirection automatique depuis le site
Si cette option est activée, tout utilisateur non authentifié tentant d'accéder à votre site sera redirigé vers la page de connexion du fournisseur d'identité. Une fois l'authentification réussie, il sera redirigé vers la page de votre site qu'il essayait de consulter.
- Accédez à la Liens de redirection et SSO onglet et allez à Paramètres de redirection SSO.
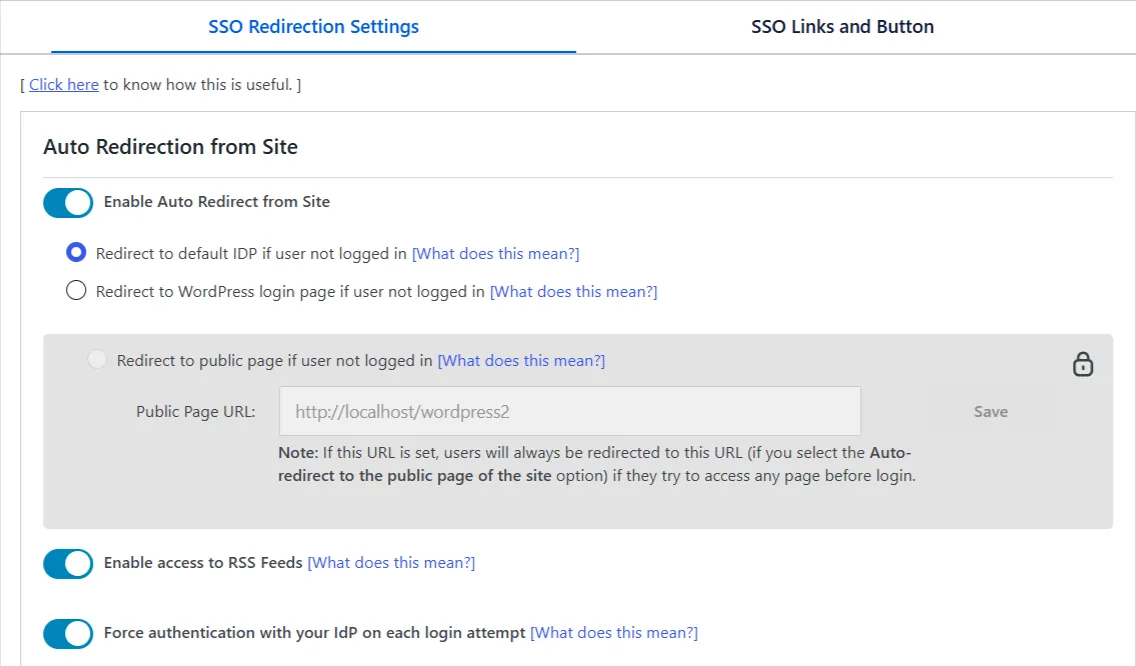
- Sous Redirection automatique depuis le site, configurez les options suivantes :
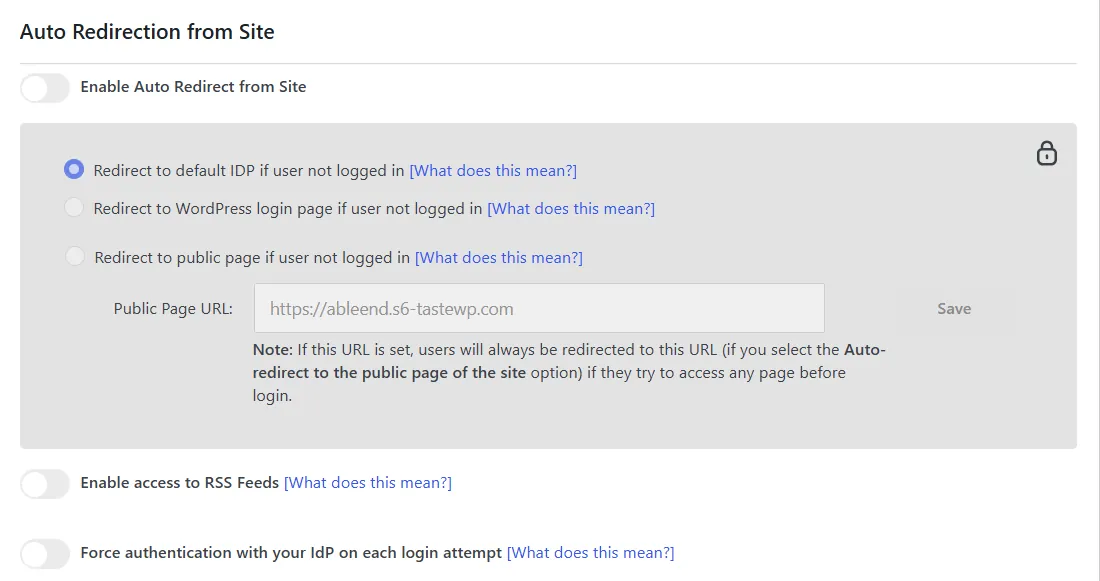
- Activer la redirection automatique depuis le site : si vous souhaitez que les utilisateurs non authentifiés soient automatiquement redirigés vers votre fournisseur d'identité configuré pour se connecter chaque fois qu'ils tentent d'accéder à votre site.
- Activer l'accès aux flux RSS : si vous souhaitez permettre aux utilisateurs d'accéder aux flux RSS de votre site.
- Forcez l'authentification auprès de votre fournisseur d'identité à chaque tentative de connexion : si vous souhaitez que les utilisateurs s'authentifient auprès de votre fournisseur d'identité configuré à chaque tentative de connexion.
2. Redirection automatique depuis la page de connexion WordPress
Si cette option est activée, tout utilisateur non authentifié tentant d'accéder à la page de connexion WordPress par défaut sera redirigé vers la page de connexion du fournisseur d'identité pour s'authentifier. Une fois l'authentification réussie, il sera redirigé vers le site WordPress.
- Accédez à la Liens de redirection et SSO onglet et allez à Paramètres de redirection SSO.
- Sous Redirection automatique depuis la page de connexion WordPress section, activez la Redirection vers le fournisseur d'identité par défaut depuis la page de connexion WordPress option.
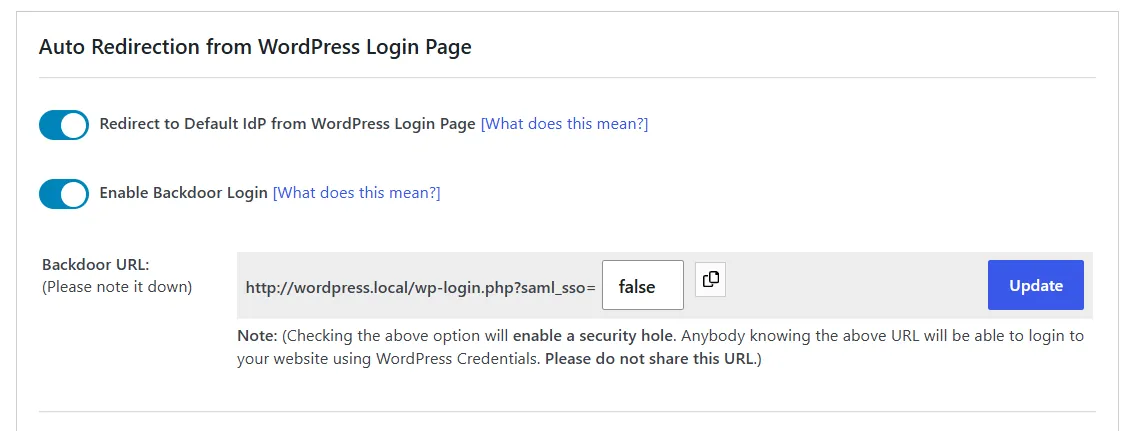
Remarque : Veuillez activer la connexion de secours et noter son URL. Cela vous permettra d’accéder à la page de connexion WordPress en cas de blocage dû à des problèmes liés à votre fournisseur d’identité.
3. Cartographie de domaine
Le mappage de domaine vous permet de rediriger les utilisateurs vers le fournisseur d'identité (IdP) approprié en fonction de leur domaine de messagerie, simplifiant ainsi la connexion SSO pour les organisations possédant plusieurs domaines.
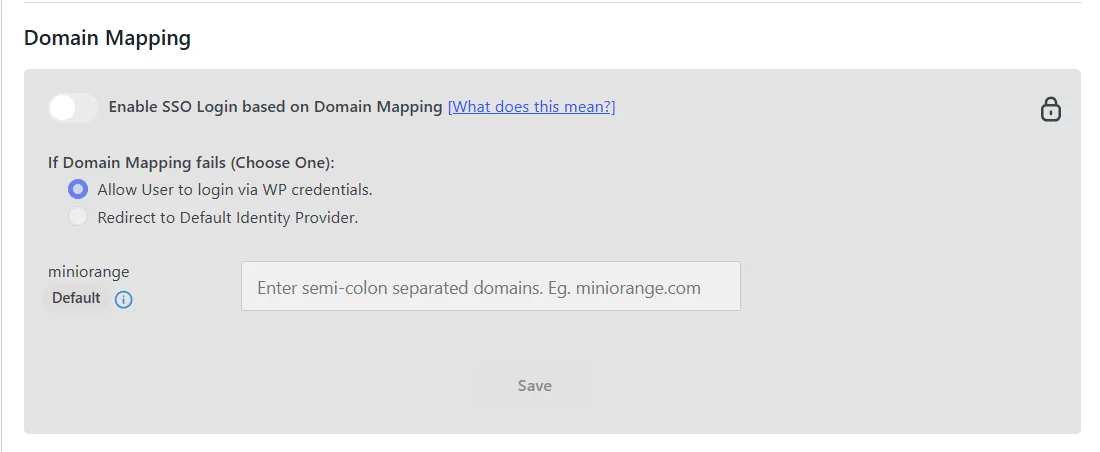
Remarque : Cette fonctionnalité n’est pas disponible dans la version actuelle du plugin. Veuillez passer à la version Enterprise ou supérieure pour l’utiliser.
4. Redirection après les paramètres SSO
Ces paramètres vous permettent de configurer la destination des utilisateurs après une connexion ou une déconnexion SSO réussie.
- Accédez à la Liens de redirection et SSO onglet et allez à Paramètres de redirection SSO.
- Sous URL de l'état du relais de connexionSaisissez une URL valide si vous souhaitez que les utilisateurs soient redirigés vers une page spécifique après une authentification unique réussie. Si vous ne saisissez pas cette URL, les utilisateurs seront redirigés vers la page à partir de laquelle l'authentification unique a été lancée.
- Cliquez à nouveau Enregistrer appliquer les paramètres.
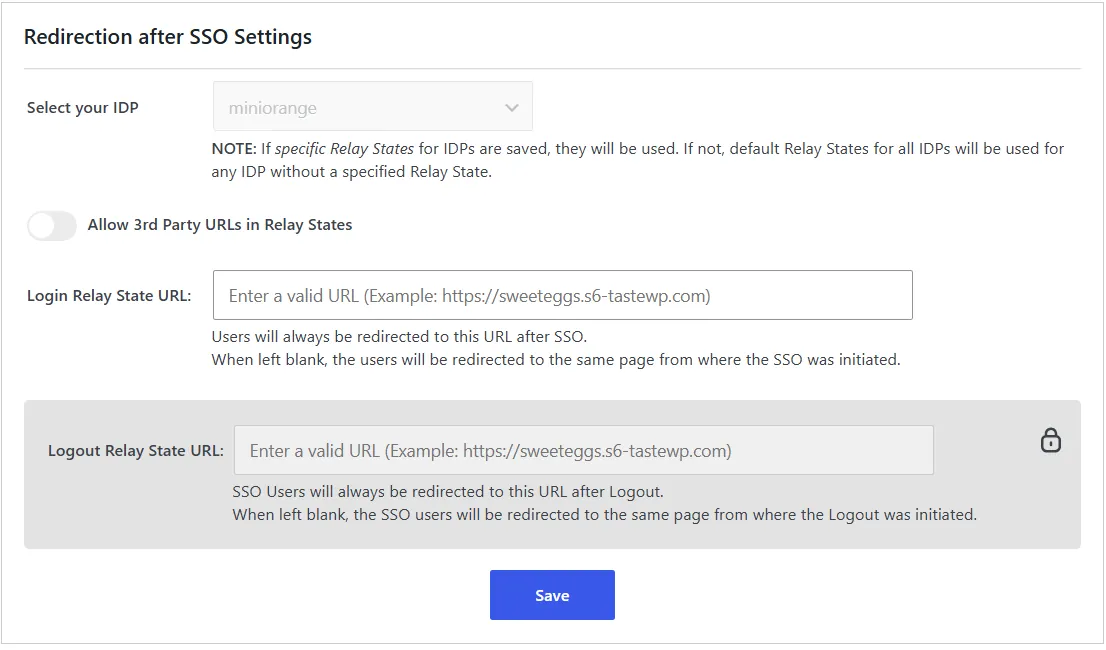
Remarque : La fonctionnalité « Autoriser les URL tierces dans Relay States » n’est pas disponible dans la version actuelle de l’extension. Veuillez passer à la version PREMIUM ou supérieure pour utiliser cette fonctionnalité.
Liens et bouton SSO
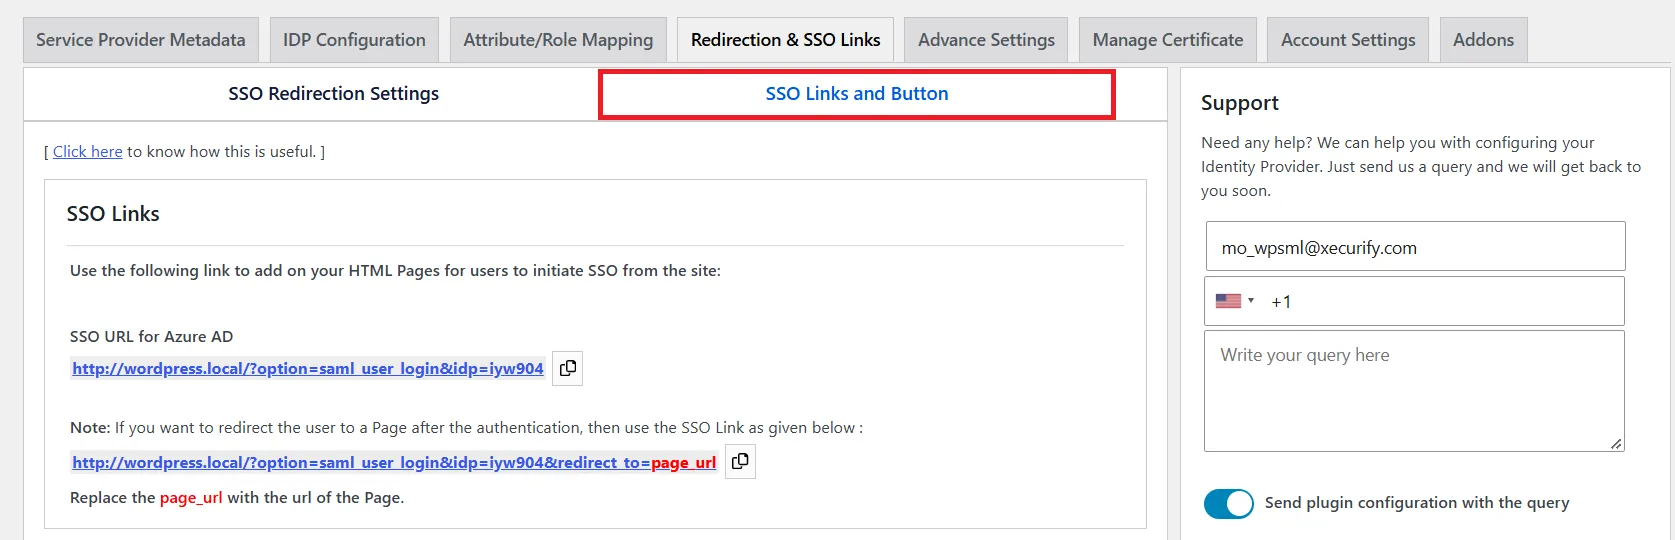
Les liens SSO permettent aux utilisateurs de s'authentifier directement depuis votre site web. Vous pouvez les placer sur les pages ou boutons appropriés afin que les utilisateurs puissent se connecter facilement via le fournisseur d'identité (IdP) configuré. Vous pouvez également spécifier une URL de redirection vers une page spécifique après une authentification réussie.
1. Liens SSO
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Liens de redirection et SSO onglet, accédez au Liens et bouton SSO languette.
- Dans l' Liens SSO Dans cette section, copiez l'URL SSO pour le fournisseur d'identité configuré.
- Vous pouvez ajouter ce lien à votre site pour permettre aux utilisateurs d'initier une authentification unique (SSO).
Remarque : Si vous souhaitez rediriger les utilisateurs vers une page spécifique après l’authentification, utilisez le format de lien SSO fourni avec le paramètre d’URL de redirection.
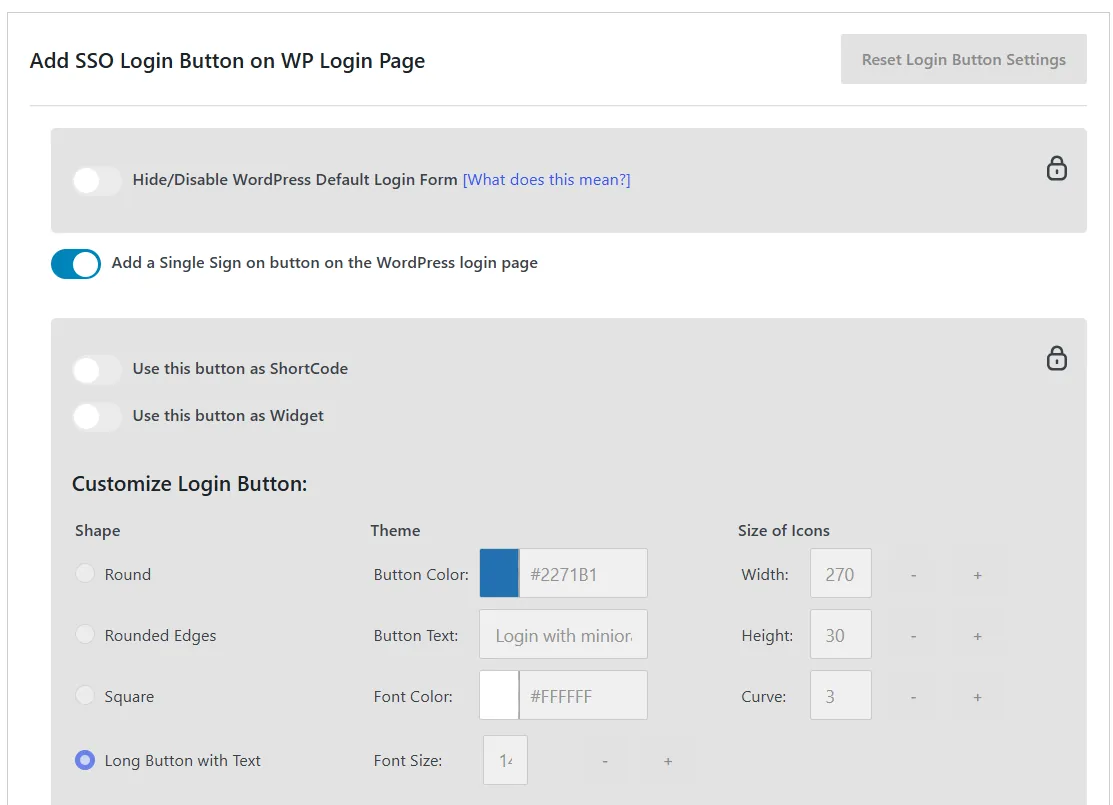
2. Ajouter un bouton de connexion SSO sur la page de connexion WordPress
- Dans l' Liens et bouton SSO onglet, faites défiler jusqu'à Ajouter un bouton de connexion SSO sur la page de connexion WP .
- Permettre Ajouter un bouton d'authentification unique sur la page de connexion WordPress Afficher le bouton de connexion SSO sur la page de connexion WordPress par défaut.
Remarque : Les fonctionnalités « Masquer/Désactiver le formulaire de connexion par défaut de WordPress » et « Personnaliser le bouton de connexion » ne sont pas disponibles dans la version actuelle de l’extension. Veuillez passer à la version Enterprise ou supérieure pour utiliser ces fonctionnalités.
3. Paramètres des codes courts et des widgets
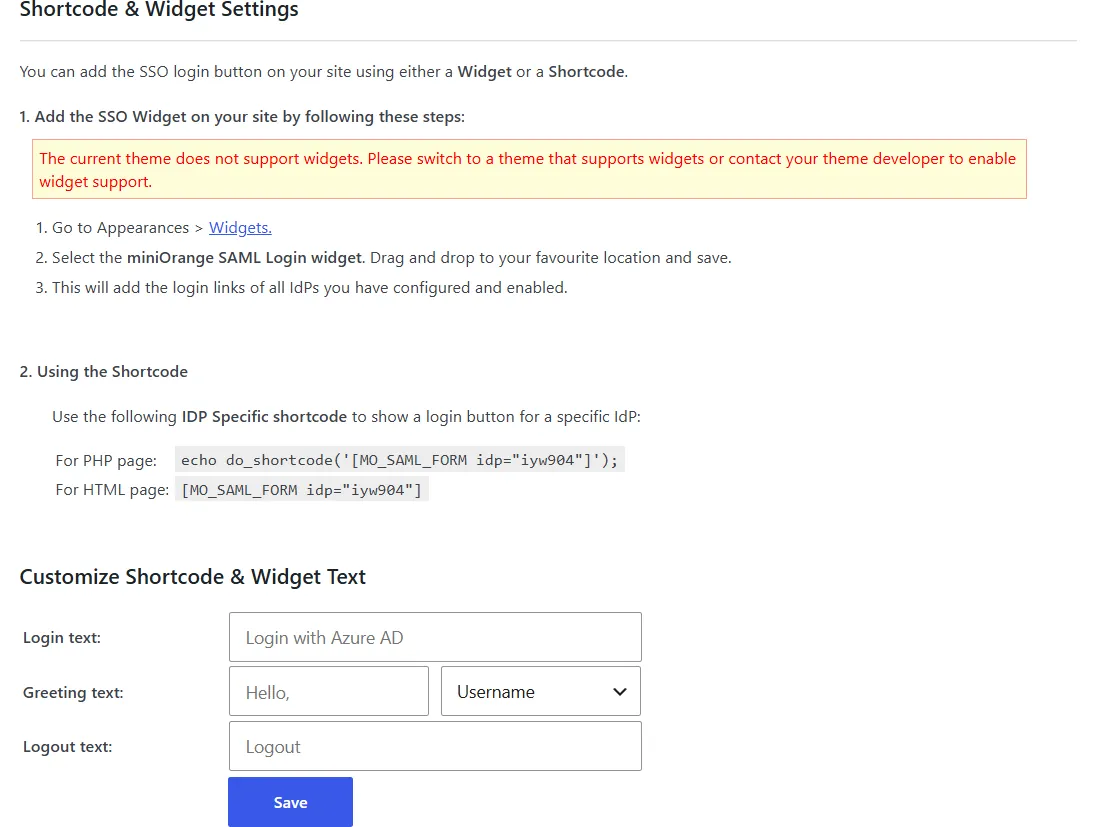
Vous pouvez ajouter le bouton de connexion SSO à votre site à l'aide d'un widget ou d'un code court.
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Liens de redirection et SSO onglet, accédez à Liens et bouton SSO sous-onglet.
- Dans l' Paramètres des codes courts et des widgets Dans cette section, vous pouvez configurer les paramètres suivants :
a. Ajouter à l'aide d'un widget SSO :
- Pour ajouter le bouton de connexion SSO à l'aide d'un widget, rendez-vous sur Apparence> Widgets depuis le panneau WordPress situé à gauche.
- Ajoutez le widget de connexion SAML miniOrange à l'emplacement de votre choix.
b. Ajout via un code court : Pour ajouter le bouton de connexion SSO à l’aide d’un code court, copiez le code court spécifique à l’IdP fourni dans cette section et ajoutez-le à la page souhaitée.
- Vous pouvez personnaliser le texte de connexion, le texte d'accueil et le texte de déconnexion dans le Personnaliser le texte des codes courts et des widgets .
- Cliquez à nouveau Enregistrer appliquer les changements.
Étape 5 : Paramètres de redirection et d’authentification unique (SSO)
L' onglet Liens de redirection et SSO vous permet de configurer la redirection des utilisateurs avant et après l'authentification unique (SSO), de gérer les liens et les boutons de connexion/déconnexion SSO et de configurer l'authentification unique initiée par le fournisseur de services (SP) à l'aide des paramètres de redirection SSO disponibles dans la version Premium du plugin.
1. Paramètres de redirection SSO
a. Redirection automatique depuis le site : Si cette option est activée, tout utilisateur non authentifié tentant d’accéder à votre site sera redirigé vers la page de connexion sélectionnée. Après une authentification réussie, il sera redirigé vers la page de votre site qu’il tentait de consulter.
- Rendez-vous dans la section Liens de redirection et SSO onglet du plugin et accédez à Paramètres de redirection SSO.
- Activer la redirection automatique depuis le site : Sélectionnez l'une des options suivantes:
- Redirection vers le fournisseur d'identité par défaut si l'utilisateur n'est pas connecté : Les utilisateurs non authentifiés seront redirigés vers votre page de connexion IdP configurée.
- Rediriger vers la page de connexion WordPress si l'utilisateur n'est pas connecté : Les utilisateurs non authentifiés seront redirigés vers la page de connexion WordPress.
- Redirection vers une page publique si l'utilisateur n'est pas connecté : Les utilisateurs non authentifiés seront redirigés vers une page publique de votre site. Saisissez l'URL de la page dans le champ prévu à cet effet. URL de la page publique champ et cliquez Enregistrer.
Remarque : cette fonctionnalité est disponible uniquement avec les abonnements Entreprise et supérieurs. Veuillez mettre à jour votre extension pour y accéder.
2. Activer l'accès aux flux RSS : l'activation de cette fonctionnalité permet aux utilisateurs d'accéder à l'URL du flux RSS de votre site WordPress même lorsque la fonction de redirection automatique est activée.
3. Forcer l'authentification auprès de votre fournisseur d'identité à chaque tentative de connexion : activer cette option oblige les utilisateurs à saisir leurs identifiants de fournisseur d'identité à chaque tentative de connexion, même s'ils sont déjà connectés. Selon votre fournisseur d'identité, une configuration supplémentaire peut être nécessaire pour activer ce comportement.
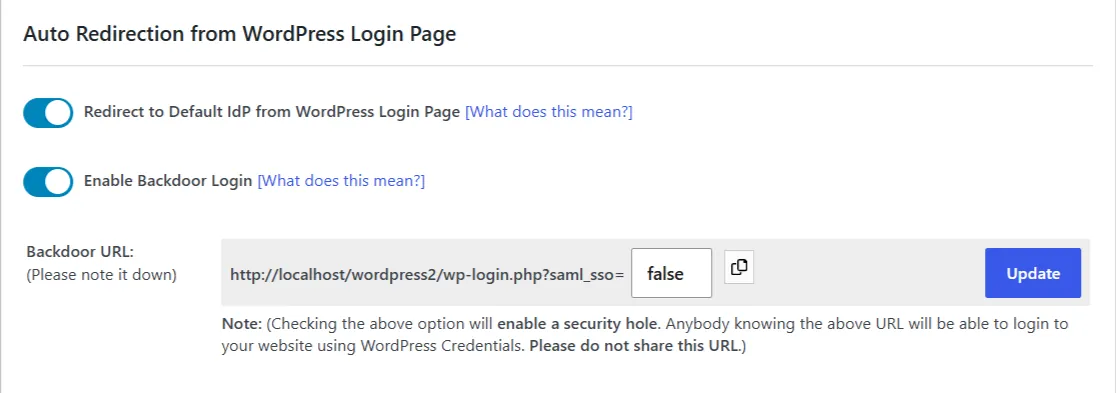
b. Redirection automatique depuis la page de connexion WordPress : si cette option est activée, les utilisateurs tentant d’accéder à la page de connexion WordPress seront redirigés vers votre page de connexion IDP configurée pour l’authentification.
- Redirection vers le fournisseur d'identité par défaut depuis la page de connexion WordPress : Activez cette option pour rediriger les utilisateurs visitant l'une des URL suivantes vers le fournisseur d'identité par défaut pour l'authentification.
Remarque : L’activation de la connexion par porte dérobée présente un risque de sécurité. Toute personne connaissant l’URL de cette porte dérobée peut se connecter à votre site web en utilisant vos identifiants WordPress. Veuillez ne pas diffuser cette URL.
- Activer la connexion par porte dérobée : Activer cette option vous permet de vous connecter à votre site WordPress à l'aide de vos identifiants WordPress si vous êtes bloqué par votre fournisseur d'identité. Cela vous offre une méthode de connexion alternative pour accéder à nouveau à votre site web.
c. Cartographie du domaine
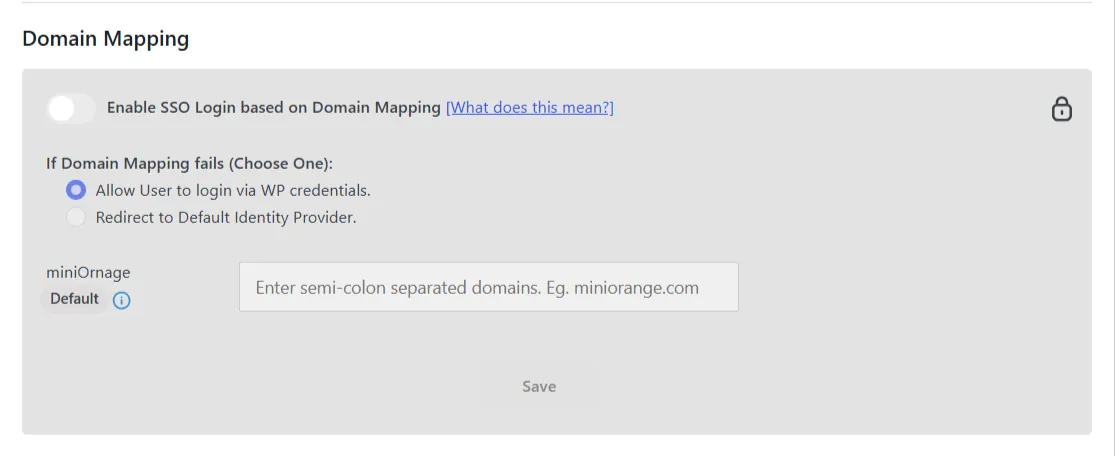
Remarque : cette fonctionnalité est disponible uniquement avec l’abonnement Entreprise ou supérieur. Veuillez mettre à jour votre extension pour y accéder et l’utiliser.
Le mappage de domaine vous permet de rediriger les utilisateurs vers le fournisseur d'identité (IdP) approprié en fonction de leur domaine de messagerie, simplifiant ainsi la connexion SSO pour les organisations possédant plusieurs domaines.
d. Redirection après les paramètres SSO
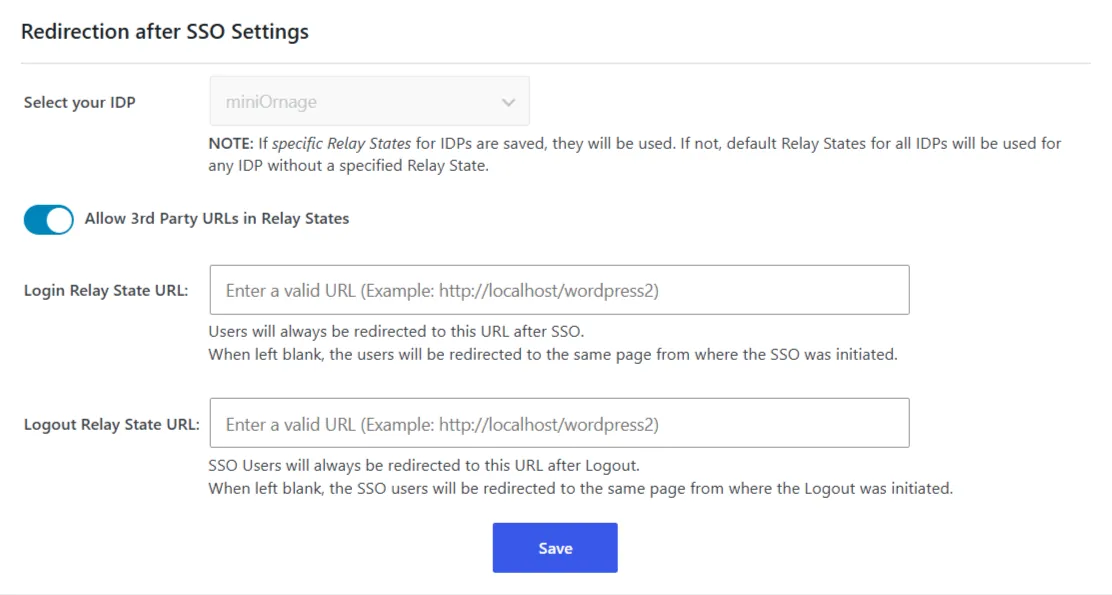
Dans la section « Redirection après les paramètres SSO » , vous pouvez configurer la destination des utilisateurs après la connexion et la déconnexion via SSO à l'aide des options suivantes :
- Autoriser les URL tierces dans les états de relais : si vous souhaitez utiliser des URL externes à votre site comme URL de redirection.
- URL de l'état du relais de connexion : Saisissez l'URL vers laquelle les utilisateurs doivent être redirigés après l'authentification unique. Si ce champ est laissé vide, les utilisateurs seront redirigés vers la page à partir de laquelle l'authentification unique a été initiée.
- URL de l'état du relais de déconnexion : Saisissez l'URL vers laquelle les utilisateurs SSO doivent être redirigés après leur déconnexion. Si ce champ est laissé vide, les utilisateurs seront redirigés vers la page à partir de laquelle la déconnexion a été effectuée.
- Cliquez sur le Enregistrer .
2. Liens et bouton SSO
Les liens SSO permettent aux utilisateurs de s'authentifier directement depuis votre site web. Vous pouvez les placer sur les pages ou boutons appropriés afin que les utilisateurs puissent se connecter facilement via le fournisseur d'identité (IdP) configuré. Vous pouvez également spécifier une URL de redirection vers une page spécifique après une authentification réussie.
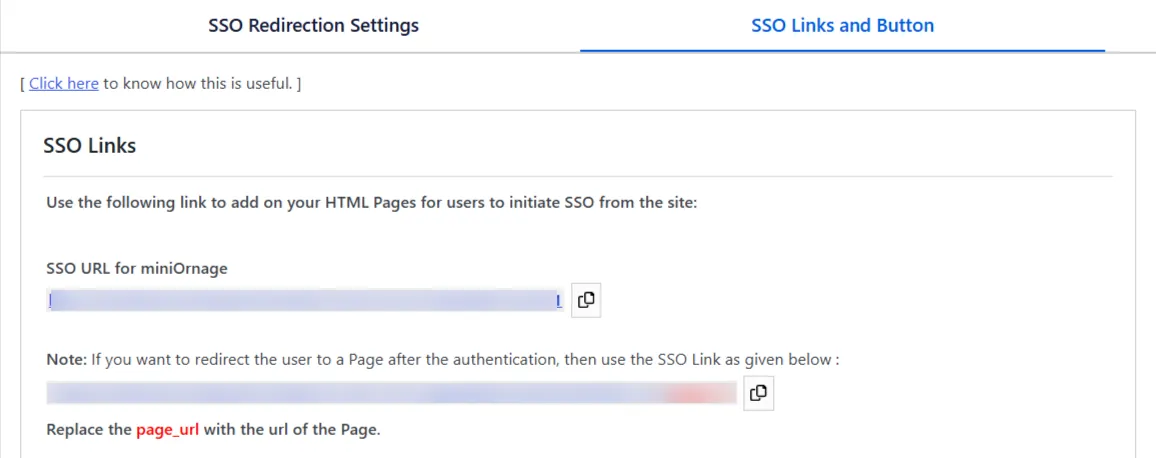
a. Liens SSO :
- Sous Liens SSO, copiez l'URL SSO.
- Ajoutez le lien copié à vos pages HTML à l'endroit où vous souhaitez que les utilisateurs initient l'authentification unique (SSO).
- Si vous souhaitez rediriger les utilisateurs vers une page spécifique après l'authentification, copiez le deuxième lien SSO.
Remarque : Remplacez page_url dans le lien copié par l'URL de la page vers laquelle les utilisateurs doivent être redirigés après l'authentification.
b. Ajouter un bouton de connexion SSO sur la page de connexion WP : cette option vous permet d’ajouter un bouton de connexion SSO sur la page de connexion WordPress et de personnaliser son apparence.
- Sous Ajouter un bouton de connexion SSO sur la page de connexion WP, activez le Ajouter un bouton d'authentification unique sur la page de connexion WordPress basculer.
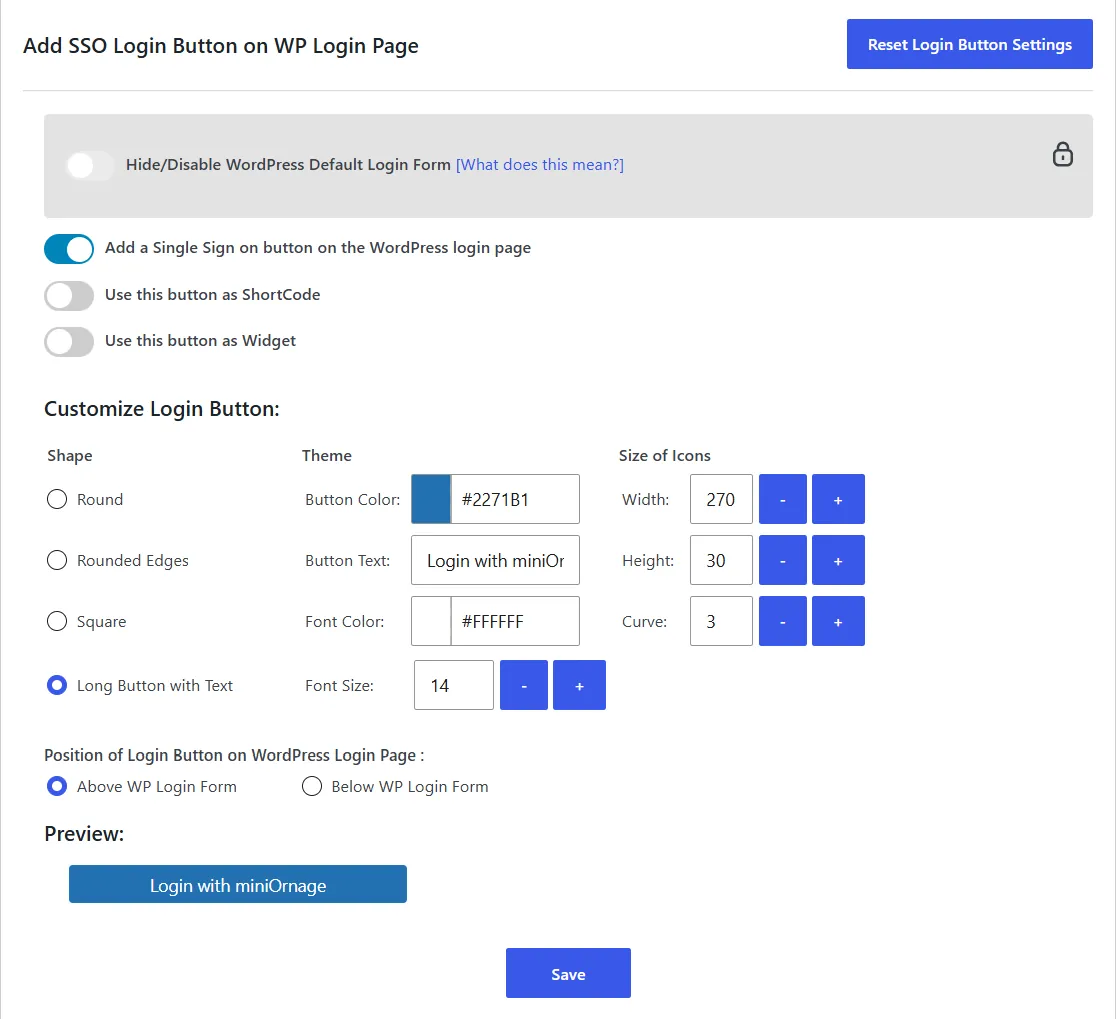
- À noter: Le Masquer/Désactiver le formulaire de connexion par défaut de WordPress Cette fonction permet de masquer le formulaire de connexion WordPress par défaut sur la page de connexion. Elle est disponible à partir des forfaits Enterprise.
- Utilisez ce bouton comme code court : si vous souhaitez utiliser le bouton de connexion SSO comme code court.
- Utilisez ce bouton comme widget : si vous souhaitez utiliser le bouton de connexion SSO comme widget.
- Sous Personnaliser le bouton de connexion, vous pouvez configurer les paramètres suivants :
- Forme: Vous pouvez ensuite sélectionner la forme du bouton : rond, bords arrondis, carré ou bouton allongé avec texte.
- Thème de la conférence: Vous pouvez définir la couleur du bouton, le texte du bouton, la couleur de la police et la taille de la police.
- Taille des icônes : Vous pouvez définir la largeur, la hauteur et la courbure du bouton en saisissant une valeur ou en utilisant les boutons - et + pour les ajuster.
- Sous Position du bouton de connexion sur la page de connexion WordPress, vous pouvez sélectionner Formulaire de connexion WP ci-dessus or Formulaire de connexion WP ci-dessous positionner le bouton SSO par rapport au bouton de connexion WordPress.
- Vous pouvez prévisualiser le bouton sous le Aperçu section pour voir comment cela apparaîtra sur la page de connexion.
- Cliquez sur le Enregistrer appliquer les paramètres.
Remarque : Pour rétablir les paramètres par défaut du bouton, cliquez sur Réinitialiser les paramètres du bouton de connexion.
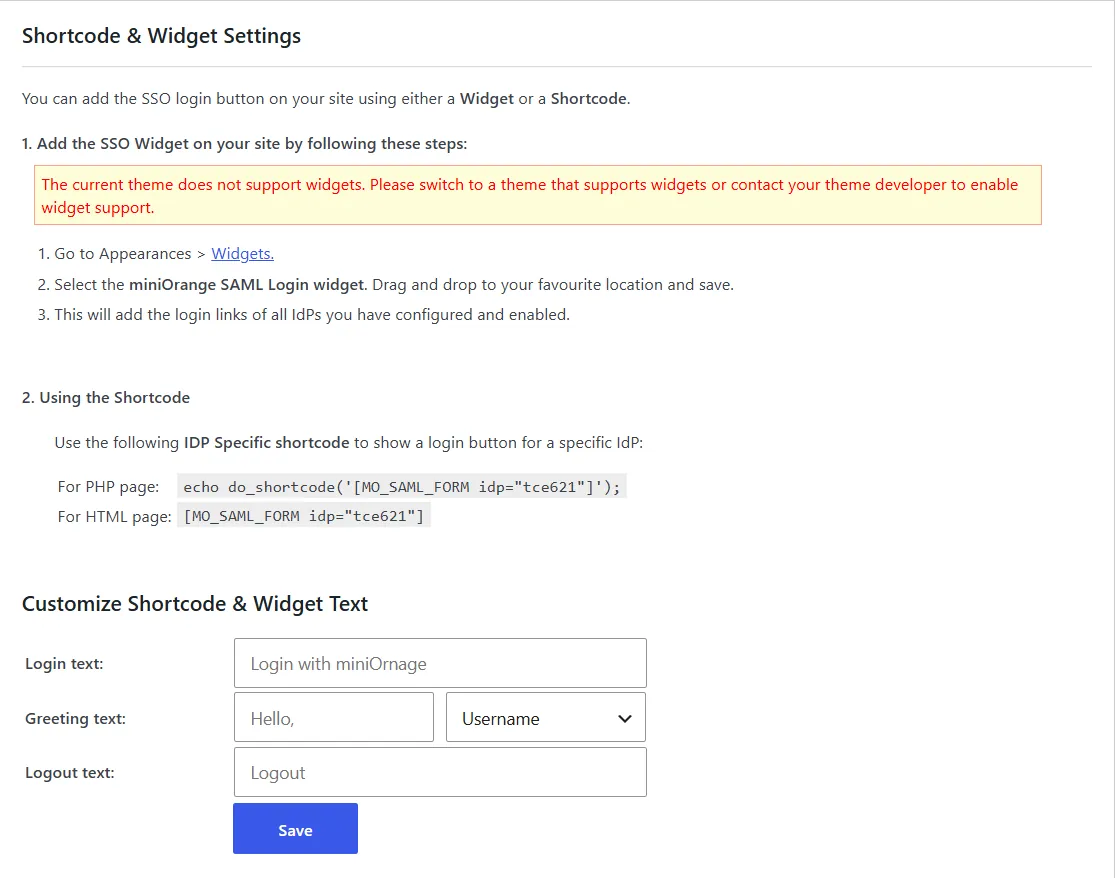
c. Paramètres des codes courts et des widgets : cette option vous permet d’ajouter le bouton de connexion SSO n’importe où sur votre site, à l’aide d’un widget ou d’un code court.
Ajouter le widget SSO :
- Allez dans Apparence> Widgets depuis le panneau WordPress situé à gauche.
- Sélectionnez le widget de connexion SAML miniOrange, faites-le glisser et déposez-le à l'emplacement de votre choix, puis enregistrez.
- Cela ajoutera les liens de connexion de votre fournisseur d'identité configuré.
Remarque : Votre thème WordPress doit prendre en charge les widgets pour utiliser cette option. Dans le cas contraire, l’extension affichera un message vous invitant à choisir un thème compatible avec les widgets ou à contacter le développeur de votre thème.
Ajoutez le bouton SSO à l'aide d'un code court :
- Utilisez le code court spécifique au fournisseur d'identité (IdP) présenté dans cette section pour afficher un bouton de connexion pour un IdP spécifique en fonction du type de votre page.
Personnaliser le texte du shortcode et du widget :
- Dans l' Texte de connexion Dans ce champ, saisissez le texte du bouton de connexion (par exemple, Connexion avec SSO).
- Dans l' Texte de salutation Dans ce champ, saisissez le message d'accueil affiché aux utilisateurs connectés (par exemple, Bonjour), puis sélectionnez les informations utilisateur à afficher à côté dans la liste déroulante (par exemple, Nom d'utilisateur).
- Dans l' Texte de déconnexion Dans ce champ, saisissez le texte du lien de déconnexion (par exemple, Déconnexion).
- Cliquez sur Enregistrer appliquer les paramètres.
Vous avez configuré avec succès WordPress (WP) en tant que SAML SP pour obtenir la connexion AuthAnvil SSO à votre site WordPress (WP).
Dans ce guide, vous avez configuré avec succès l'authentification unique SAML AuthAnvil (connexion SSO AuthAnvil) en choisissant AuthAnvil comme fournisseur d'identité (IdP) et WordPress comme fournisseur de services (SP) grâce à l'extension miniOrange « SAML Single Sign On – SSO Login » . Cette solution vous permet de déployer rapidement un accès sécurisé à votre site WordPress (WP) via les identifiants de connexion AuthAnvil.
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête
Nous vous contacterons dans les plus brefs délais !
Pourquoi nos clients choisissent-ils le plugin SAML SSO pour WordPress ?

Assistance 24h/7
Bénéficiez d'une assistance rapide de nos experts techniques, accessibles 24 heures sur 24 pour une assistance directe
 S'inscrire
Avis clients
Des avis impartiaux qui parlent d'eux-mêmes. Cliquez ci-dessous pour en savoir plus.

Configuration facile
Configurez facilement le plugin avec accès à notre base de connaissances détaillée, à nos guides complets et à nos vidéos pédagogiques.


