
Connexion Azure B2C pour WordPress | Authentification unique SAML Azure B2C (SSO)
Marché
Connexion à l'authentification unique (SSO) Azure B2C avec notre Module d'authentification unique (SSO) SAML. Azure B2C SSO permet à vos utilisateurs de se connecter à votre WordPress et d'accéder au site en s'authentifiant avec leurs informations d'identification de fournisseur d'identité Azure B2C (IDP). Vous pouvez également configurer le plug-in à l'aide de différents IDP tels qu'Azure B2C / Azure AD, Office 365 et autres fournisseurs personnalisés. Notre Azure AD B2C SSO La solution permettra à WordPress de devenir un fournisseur de services (SP) conforme à SAML 2.0, établissant ainsi une relation de confiance entre le site WordPress (WP) et Azure B2C afin d'authentifier et de connecter en toute sécurité les utilisateurs au site WordPress (WP).
Il fournit également une prise en charge transparente des fonctionnalités avancées de Windows SSO telles que le mappage d'attributs et de groupes, le remplissage des informations sur les employés d'Azure B2C / Azure AD vers WordPress (WP), Intranet SSO / Internet SSO, le mappage de la photo de profil d'Azure B2C / Azure AD vers votre avatar WordPress (WP), etc.
Ici, nous passerons en revue un guide pour configurer SAML Single Sign-On SSO pour Connexion Azure B2C en considérant Azure B2C en tant que fournisseur d'identité (Fournisseur d'identité) et WordPress en tant que SP (Fournisseur de services). Notre Azure AD B2C SSO La solution fournit des authentifications d'utilisateurs illimitées à partir d'Azure B2C. Vous pouvez visiter notre SSO Utilisez notre extension WordPress pour en savoir plus sur les autres fonctionnalités que nous proposons.






Vidéo de configuration : Authentification unique entre Azure B2C et WordPress (WP)
Pré-requis : Téléchargement Et Installation
- Pour configurer Azure B2C en tant que fournisseur d'identité SAML avec WordPress, vous devrez installer le plugin miniOrange SAML SP SSO.

Remarque : Pour les utilisateurs qui doivent configurer un ID externe Microsoft Entra au lieu d’un répertoire Azure B2C standard, veuillez suivre notre guide de configuration de l’ID externe Entra , car les étapes diffèrent de la configuration Azure B2C.
Étape 1. Configurer Azure B2C en tant que fournisseur d'identité
Suivez les étapes ci-dessous pour configurer Azure B2C en tant que fournisseur d’identité :
Configurer Azure B2C en tant que fournisseur d'identité
- Dans le plugin SSO du fournisseur de services SAML, accédez à Métadonnées du fournisseur de services onglet. Ici, vous pouvez trouver les métadonnées SP telles que l’ID d’entité SP et l’URL ACS (AssertionConsumerService) qui sont nécessaires pour configurer Azure B2C en tant que fournisseur d’identité.

Étape 2. Enregistrer les applications Azure B2C
Enregistrez l’application Identity Experience Framework
- Se connecter à Portail Azure B2C.
- Dans le locataire Azure AD B2C, sélectionnez Inscriptions d'applications, puis sélectionnez Nouvelle inscription.
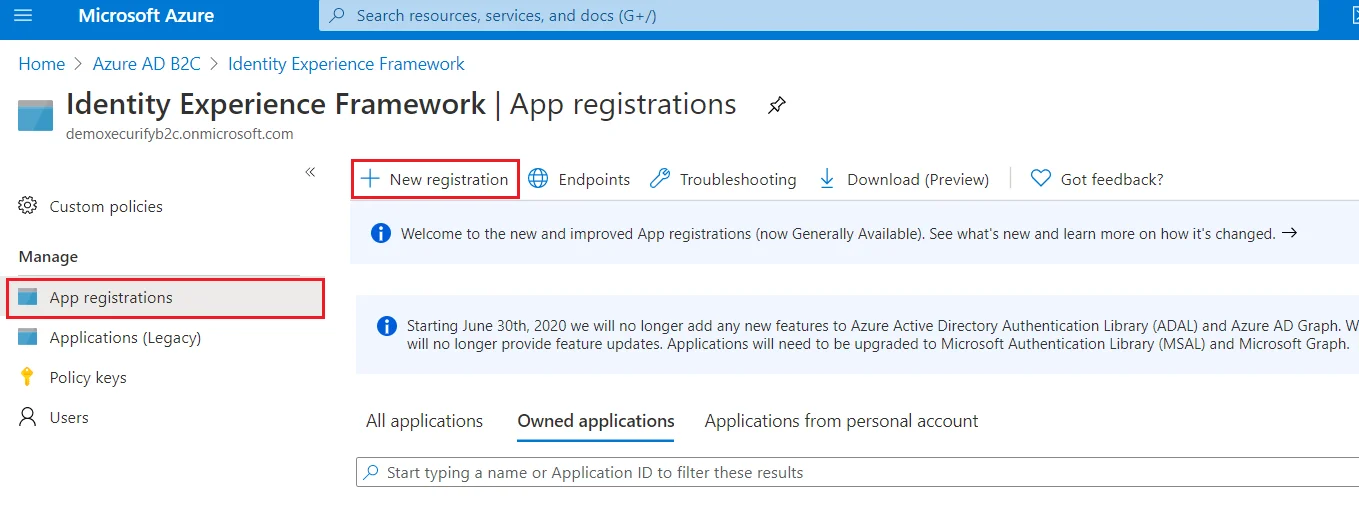
- Pour Nom, entrez IdentityExperienceFramework.
- Sous Types de compte pris en charge, sélectionnez Comptes dans ce répertoire organisationnel uniquement.

- Sous URI de redirection, sélectionnez Web, puis entrez https://your-tenant-name.b2clogin.com/your-tenant-name.onmicrosoft.com, où your-tenant-name est le nom de domaine de votre locataire Azure AD B2C.
À noter: À l'étape suivante, si le Permissions n’est pas visible, cela peut être la raison pour laquelle vous n’avez pas d’abonnement AzureAD B2C actif pour ce locataire. Vous pouvez trouver les détails concernant l'abonnement AzureAD B2C ici et vous pouvez créer un nouveau locataire en suivant les étapes ici.
- Sous Permissions, cochez la case Accorder le consentement de l'administrateur aux autorisations openid et offline_access.
- Sélectionner S'enregistrer.

- Enregistrez le ID de l'application (client) pour une utilisation ultérieure.

Enregistrez l’application Identity Experience Framework
- Dans la barre de navigation de gauche, sous Gérer section, sélectionnez Exposer une API.
- Sélectionner Ajouter une portée, puis sélectionnez Enregistrer et continuez à accepter l'URI de l'ID d'application par défaut.
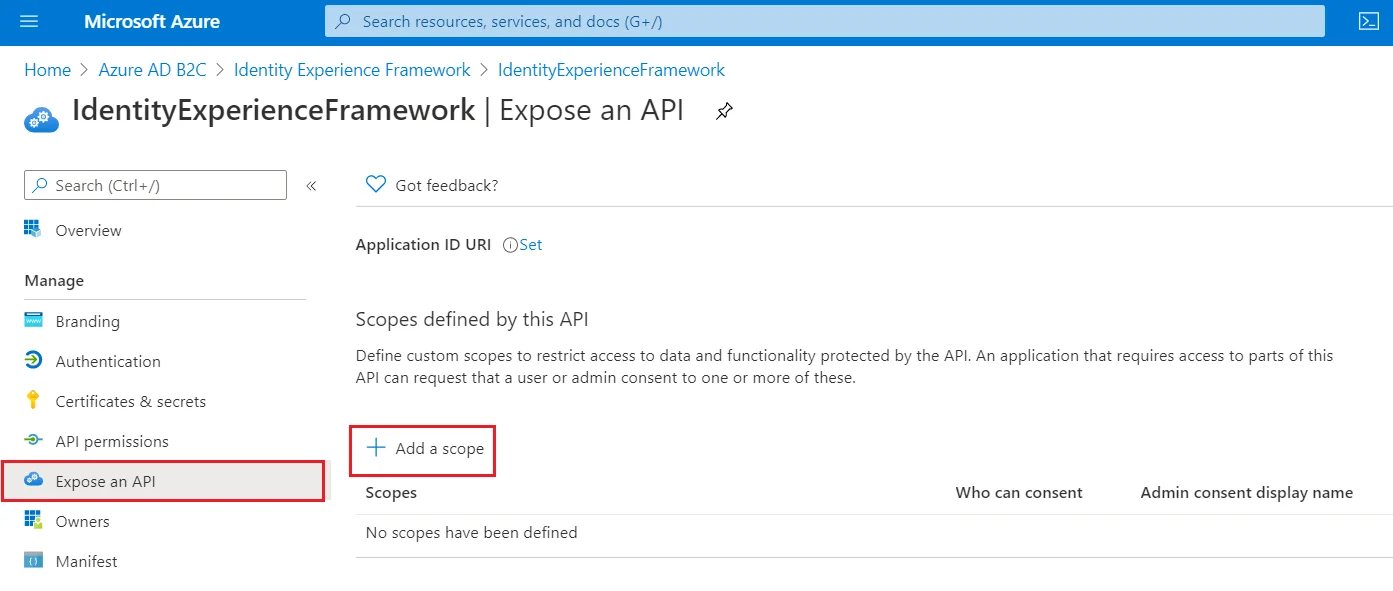
- Entrez les valeurs suivantes pour créer une étendue qui permet l’exécution de stratégies personnalisées dans votre locataire Azure AD B2C :
- Nom de la portée : user_usurpation d'identité
- Nom d'affichage du consentement de l'administrateur : Accéder à IdentityExperienceFramework
- Description du consentement de l'administrateur : Autorisez l’application à accéder à IdentityExperienceFramework au nom de l’utilisateur connecté.
- Sélectionner Ajouter une portée.

Enregistrez l'application ProxyIdentityExperienceFramework
- Sélectionner Inscriptions d'applications, Puis sélectionnez Nouvelle inscription.
- Pour Nom, saisissez ProxyIdentityExperienceFramework.
- Sous Types de compte pris en charge, sélectionnez Comptes dans ce répertoire organisationnel uniquement.
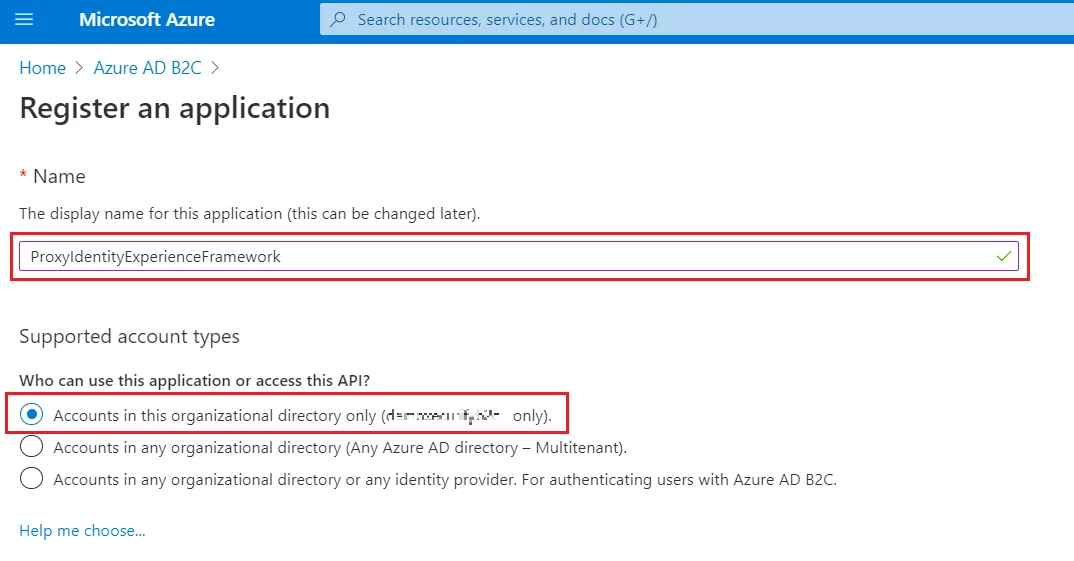
- Sous URI de redirection, utilisez le menu déroulant pour sélectionner Client public/natif (mobile et ordinateur).
- Pour URI de redirection, saisissez myapp://auth.
- Sous Permissions, cochez la case Accorder le consentement de l'administrateur aux autorisations openid et offline_access.
- Sélectionner S'enregistrer.
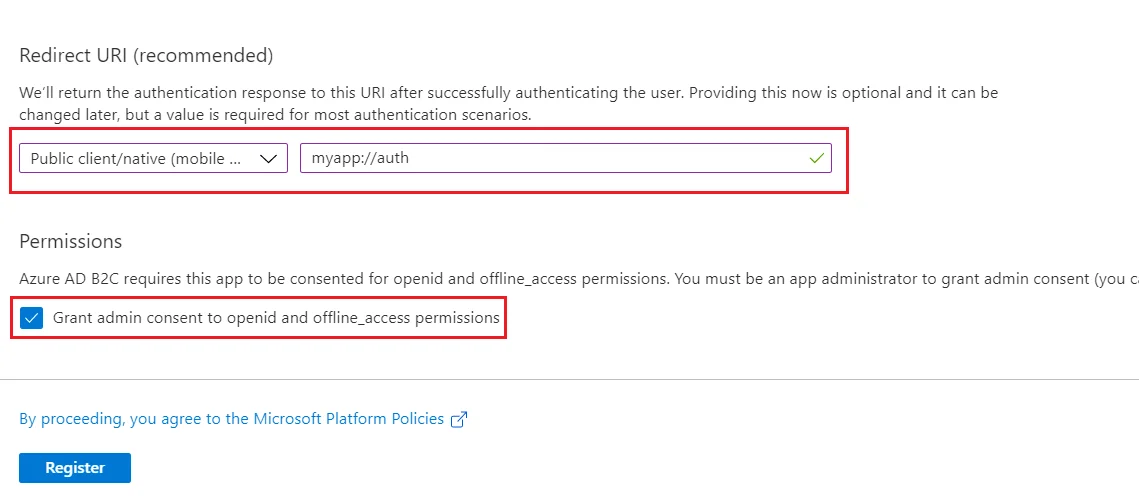
- Enregistrez le ID de l'application (client) pour une utilisation ultérieure.

Précisez ensuite que l'application doit être traitée comme un client public
- Dans la barre de navigation de gauche, sous Gérer section, sélectionnez Authentification.
- Sous paramètres avancés section, activer Autoriser les flux de clients publics (sélectionnez Oui).
- Cliquez sur le Enregistrer .

Maintenant, accordez des autorisations à la portée de l'API que vous avez exposée précédemment lors de l'enregistrement IdentityExperienceFramework.
- Dans la barre de navigation de gauche, sous Gérer section, sélectionnez Autorisations API.
- Sous Autorisations configurées, sélectionnez Ajouter une autorisation.
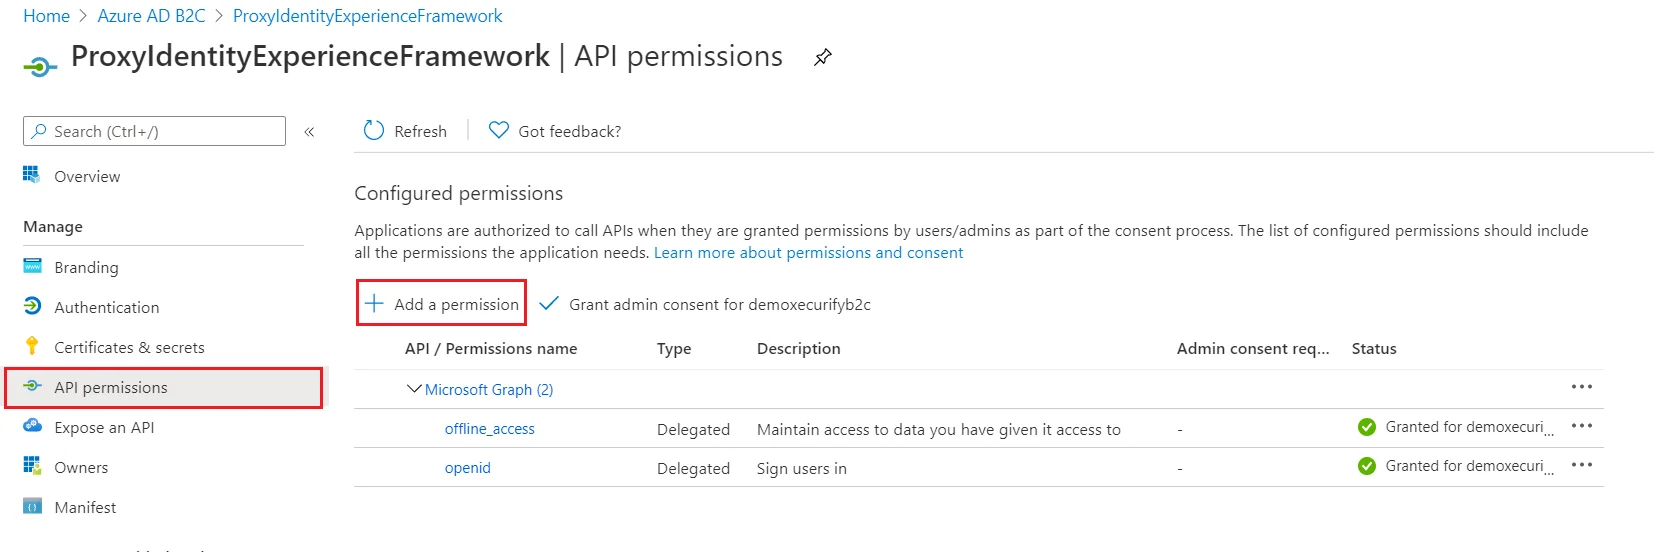
- Sélectionnez le Mes API onglet, puis sélectionnez Cadre d'expérience d'identité .

- Sous Autorisation, Sélectionnez l' user_usurpation d'identité portée que vous avez définie précédemment.
- Sélectionner Ajouter des autorisations. Comme indiqué, attendez quelques minutes avant de passer à l'étape suivante.

- Sélectionner Accordez le consentement de l'administrateur pour (nom de votre locataire).

- Sélectionnez votre compte d'administrateur actuellement connecté ou connectez-vous avec un compte dans votre locataire Azure AD B2C auquel a été attribué au moins le rôle d'administrateur d'application Cloud.
- Sélectionner Oui.
- Sélectionner Refresh, puis vérifiez que « Accordé pour... » apparaît sous Statut pour les étendues - offline_access, openid et user_impersonation. La propagation des autorisations peut prendre quelques minutes.

Enregistrer la demande
- Sélectionner Inscriptions d'applications, Puis sélectionnez Nouvelle inscription.
- Entrez un nom pour l'application tel que : /i>.
- Sous Types de compte pris en charge, sélectionnez Comptes dans n’importe quel annuaire d’organisation ou n’importe quel fournisseur d’identité. Pour authentifier les utilisateurs avec Azure AD B2C.

- Sous URI de redirection, sélectionnez Web, puis entrez l'URL ACS à partir du Métadonnées du fournisseur de services onglet du plugin miniOrange SAML.
- Sélectionner S'enregistrer.

- Sous Gérer, cliquer sur Exposer une API.
- Cliquez sur complet » pour l'URI de l'ID d'application, puis cliquez sur Enregistrer, en acceptant la valeur par défaut.

- Une fois enregistré, copiez l'URI de l'ID d'application et accédez au Métadonnées du fournisseur de services onglet du plugin.

- Collez la valeur copiée sous le ID d'entité SP/émetteur champ prévu dans cet onglet.
- Cliquez sur Enregistrer.
Étape 3. Générer des politiques SSO
- Depuis notre portail Azure B2C, accédez à la section Présentation de votre locataire B2C et enregistrez le nom de votre locataire.
À noter: Si votre domaine B2C est b2ctest.onmicrosoft.com, le nom de votre locataire est b2ctest.

- Saisissez votre Nom du locataire Azure B2C ci-dessous, ainsi que l'ID d'application pour IdentityExperienceFramework et
Applications ProxyIdentityExperienceFramework telles qu’enregistrées dans les étapes ci-dessus.
- Cliquez sur le Générer des stratégies Azure B2C bouton pour télécharger les politiques SSO.
- Extrayez le fichier zip téléchargé. Il contient les fichiers de stratégie et le certificat (.pfx), dont vous aurez besoin dans les étapes suivantes.
Étape 4. Configurer les certificats
À noter: À l'étape suivante, si le Cadre d'expérience d'identité n'est pas cliquable, cela peut être la raison pour laquelle vous n'avez pas d'abonnement Azure AD B2C actif pour ce locataire. Vous pouvez trouver les détails concernant l’abonnement Azure AD B2C ici et vous pouvez créer un nouveau locataire en suivant les étapes ici.
Téléchargez le certificat
- Connectez-vous à la Portail Azure et accédez à votre locataire Azure AD B2C.

- Sous Politiques, sélectionnez Cadre d'expérience d'identité et alors Clés de politique.

- Sélectionner Ajouter, Puis sélectionnez Options > Télécharger
- Entrez le nom comme SamlIdpCert. Le préfixe B2C_1A_ est automatiquement ajouté au nom de votre clé.
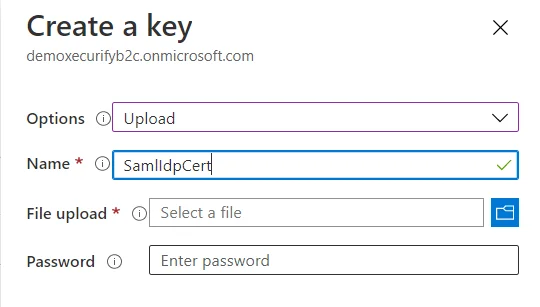
- À l'aide du contrôle de téléchargement de fichiers, téléchargez votre certificat généré au cours des étapes ci-dessus avec les politiques SSO (tenantname-cert.pfx).
- Saisissez le mot de passe du certificat comme nom de locataire et cliquez sur Créer. Par exemple, si le nom de votre locataire est xyzb2c.onmicrosoft.com, entrez le mot de passe sous la forme xyzb2c.
- Vous devriez pouvoir voir une nouvelle clé de stratégie portant le nom B2C_1A_SamlIdpCert.
Créer la clé de signature
- Sur la page de présentation de votre locataire Azure AD B2C, sous Politiques, sélectionnez Cadre d'expérience d'identité.
- Sélectionner Clés de politique puis sélectionnez Ajouter.
- Pour Options, choisissez Générer.
- In Nom, saisissez TokenSigningKeyContainer.
- Pour Type de clé, sélectionnez RSA.
- Pour Utilisation des clés, sélectionnez Signature.
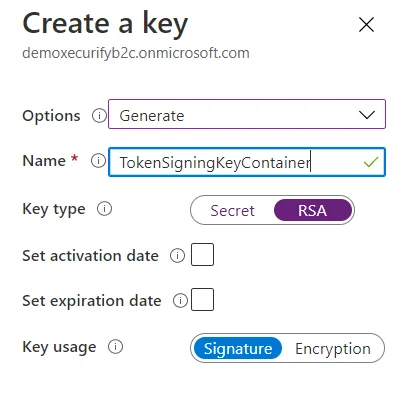
- Sélectionner Créer.
Créer la clé de chiffrement
- Sur la page de présentation de votre locataire Azure AD B2C, sous Politiques, sélectionnez Cadre d'expérience d'identité.
- Sélectionner Clés de politique puis sélectionnez Ajouter.
- Pour Options, choisissez Générer.
- In Nom, saisissez TokenEncryptionKeyContainer.
- Pour Type de clé, sélectionnez RSA.
- Pour Utilisation des clés, sélectionnez Chiffrement.
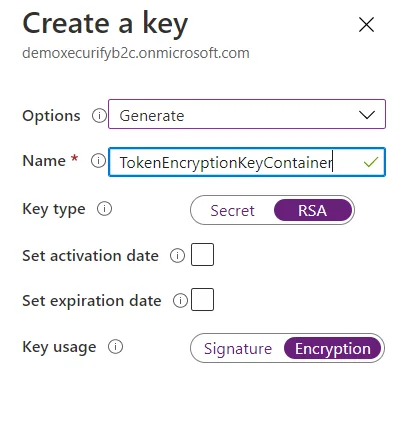
- Sélectionner Créer.
Étape 5. Téléchargez les politiques
- Sélectionnez le Cadre d'expérience d'identité élément de menu dans votre locataire B2C dans le portail Azure.
- Sélectionner Télécharger une stratégie personnalisée.
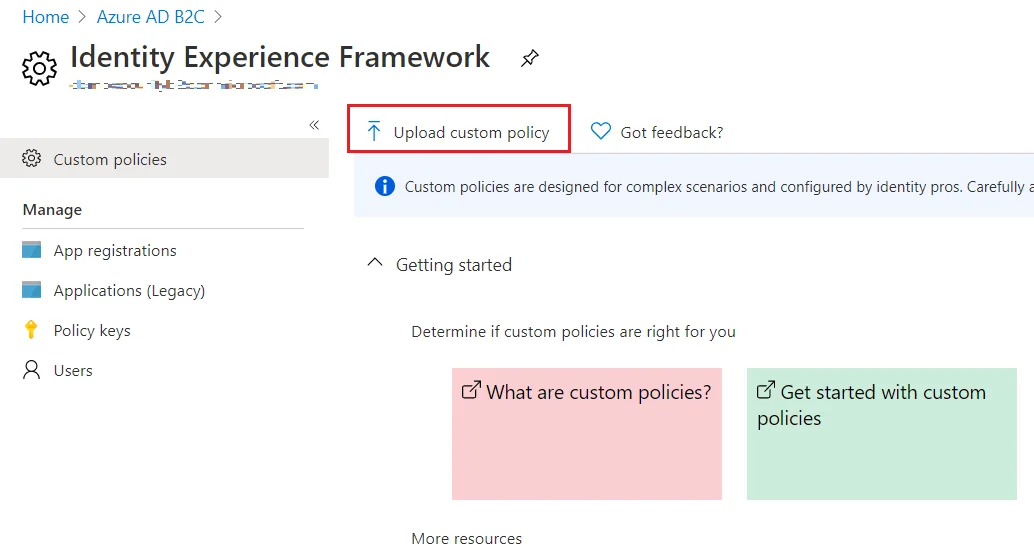
- Conformément à l'ordre suivant, téléchargez les fichiers de stratégie téléchargés lors des étapes ci-dessus :
- TrustFrameworkBase.xml
- TrustFrameworkExtensions.xml
- InscriptionOuSignin.xml
- ProfilEdit.xml
- Mot de passeRéinitialiser.xml
- InscriptionOuConnexionSAML.xml
- Au fur et à mesure que vous téléchargez les fichiers, Azure ajoute le préfixe B2C_1A_ à chacun.
Vous avez configuré avec succès Azure B2C en tant que fournisseur d'identité SAML (IdP) pour permettre la connexion unique (SSO) Azure B2C, garantissant ainsi une connexion sécurisée au site WordPress (WP).
Étape 6. Configurer le plugin
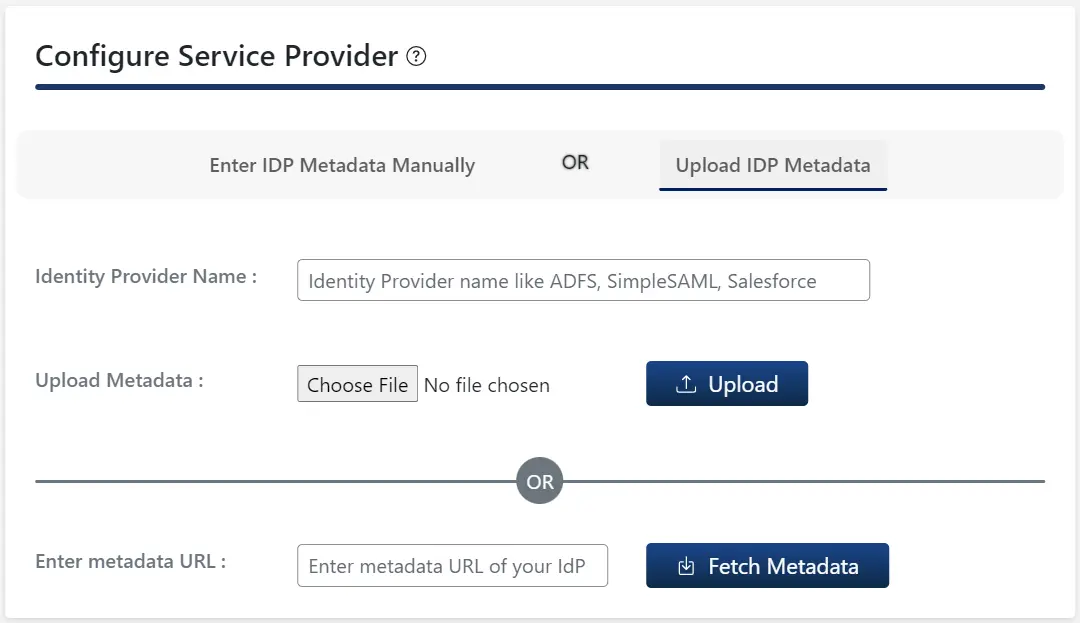
- Accédez à la Configuration du fournisseur de services onglet du plugin et cliquez sur le Télécharger les métadonnées IDP .
- Fournissez n’importe quel nom de fournisseur d’identité. Par exemple, AzureB2C
- Entrez l'URL des métadonnées comme
https://nom du locataire.b2clogin.com/nom-locataire.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata - Cliquez sur le Bouton Récupérer les métadonnées.
Remarque : vous devrez remplacer le nom du locataire dans l’URL ci-dessus par le nom du locataire Azure B2C.
Étape 7. Comment configurer la déconnexion unique SAML dans Azure AD B2C ?
- Pour accéder à SLO, les utilisateurs doivent d’abord disposer de l’URL SLO fournie dans l’onglet Métadonnées du fournisseur de services du plugin. (Fonctionnalité Premium).

- Copiez le URL du SLO à partir de l’authentification unique SAML – Plugin de connexion SAML SSO.
- Accédez au portail Azure AD B2C, accédez à l’application (connectée à WordPress (WP)).
- Dans le panneau de gauche et sélectionnez le Manifeste languette.

- Placez l'URL de déconnexion unique dans le code du manifeste en remplaçant le NULL valeur.

Vous avez configuré avec succès la fonctionnalité de déconnexion unique avec Azure B2C.
- Gratuit
- Standard
- Devenez membre Premium







Dans ce guide, vous avez configuré avec succès l'authentification unique ( SSO) Azure B2C [SAML] (Azure B2C SSO / Connexion Azure B2C) , en choisissant Azure B2C comme fournisseur d'identité (IdP) et WordPress (WP) comme fournisseur de services (SP ). La solution d'authentification unique SAML vous permet de déployer un accès sécurisé à votre site WordPress (WP) à l'aide de vos identifiants Azure B2C. Notre solution Azure B2C SSO prend en charge tous les cas d'utilisation de l'authentification unique, tels que l'authentification unique Azure Active Directory, l'authentification unique Office 365 et l'authentification unique Azure AD.
FAQ
Plus de FAQ ➔Qu’est-ce qu’Azure AD B2C et comment fonctionne-t-il avec l’authentification unique SAML ?

Azure AD B2C (Business to Consumer) est un service de gestion des identités de Microsoft qui permet d'authentifier les utilisateurs externes. Utilisé avec le plugin miniOrange SAML SSO, Azure AD B2C agit comme fournisseur d'identité (IdP) et WordPress comme fournisseur de services (SP), permettant aux utilisateurs de se connecter à votre site WordPress avec leurs identifiants Azure AD B2C.
La personnalisation de la marque est-elle prise en charge dans les pages de connexion Azure AD B2C ?
Oui, Azure AD B2C vous permet de personnaliser l’interface utilisateur de connexion, y compris la marque, les images d’arrière-plan, les couleurs et la mise en page, offrant une expérience utilisateur transparente lors de la connexion.
Puis-je activer le provisionnement juste-à-temps (JIT) pour les nouveaux utilisateurs se connectant via Azure B2C ?
Oui, le provisionnement JIT est pris en charge. Les nouveaux utilisateurs qui se connectent via Azure AD B2C verront leurs comptes WordPress créés automatiquement en fonction des attributs SAML reçus.
Que se passe-t-il si un utilisateur existe déjà dans WordPress avec le même e-mail que dans Azure AD B2C ?
Le plugin peut être configuré pour associer les utilisateurs existants à leur adresse e-mail. Si un utilisateur correspondant est trouvé, la session de connexion sera associée à cet utilisateur plutôt que d'en créer un nouveau.
Puis-je restreindre l’accès aux seuls utilisateurs d’un flux ou d’un groupe d’utilisateurs Azure AD B2C spécifique ?
Oui, l’accès peut être restreint à l’aide d’un filtrage basé sur les revendications ou en configurant des flux d’utilisateurs spécifiques qui autorisent uniquement certains utilisateurs ou groupes à s’authentifier.
Puis-je masquer la connexion WordPress par défaut et forcer tous les utilisateurs à utiliser la connexion Azure AD B2C ?
Oui, vous pouvez appliquer l’authentification unique en redirigeant les utilisateurs vers la page de connexion Azure AD B2C et en désactivant le formulaire de connexion WordPress par défaut.
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête

 S'inscrire



