Authentification unique SAML (SSO) pour WordPress avec Centrify comme fournisseur d'identité | Connexion SSO Centrify
Marché
Connexion Centrify Single Sign-On (SSO) pour WordPress peut être réalisé en utilisant notre Extension SAML Single Sign-On (SSO) pour WordPress. Notre plugin est compatible avec tous les fournisseurs d'identité compatibles SAML. Ici, nous allons suivez un guide étape par étape pour configurer la connexion SSO entre le site WordPress et Centrify en considérant Centrify comme IDP (fournisseur d'identité) et WordPress comme SP (fournisseur de services).
Vous pouvez visiter notre SSO Utilisez notre extension WordPress pour en savoir plus sur les autres fonctionnalités que nous proposons.
Pré-requis : Téléchargement Et Installation
Pour configurer Centrify comme fournisseur d'identité SAML avec WordPress, vous devrez installer le plugin miniOrange SAML SP SSO .
Étapes de configuration
Étape 1 : Configurer Centrify comme IdP (fournisseur d'identité)
Suivez les étapes suivantes pour configurer Centrify en tant qu’IdP :
-
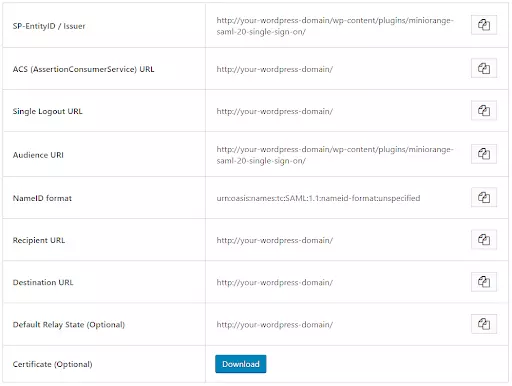
Dans le plugin miniOrange SAML SP SSO, accédez à Métadonnées du fournisseur de services languette. Ici, vous pouvez trouver les métadonnées SP telles que l'ID d'entité SP et l'URL ACS (AssertionConsumerService) qui sont requises pour configurer le fournisseur d'identité.
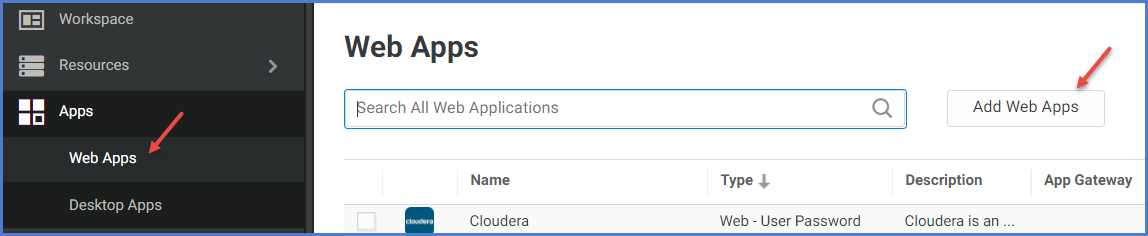
- Connectez-vous à Centrify en tant qu'administrateur et accédez à Applications >> Applications Web de la NavBar.
- Cliquez sur Ajouter des applications Web .
Configurez l'application SAML :
- Dans la pop-up, cliquez sur Encadrement Sur Mesure onglet, puis cliquez sur le Ajouter bouton à côté de SAML.
- Dans l' Ajouter une application Web Écran, cliquez sur Oui pour ajouter l'application.
- Cliquez à nouveau Fermer pour quitter le catalogue d'applications.
- L'application que vous venez d'ajouter s'ouvre sur la page Paramètres.
- Cliquez à nouveau Confiance pour accéder à la page Confiance. La page Confiance est divisée en deux sections (Configuration du fournisseur d'identité et Configuration du fournisseur de services).
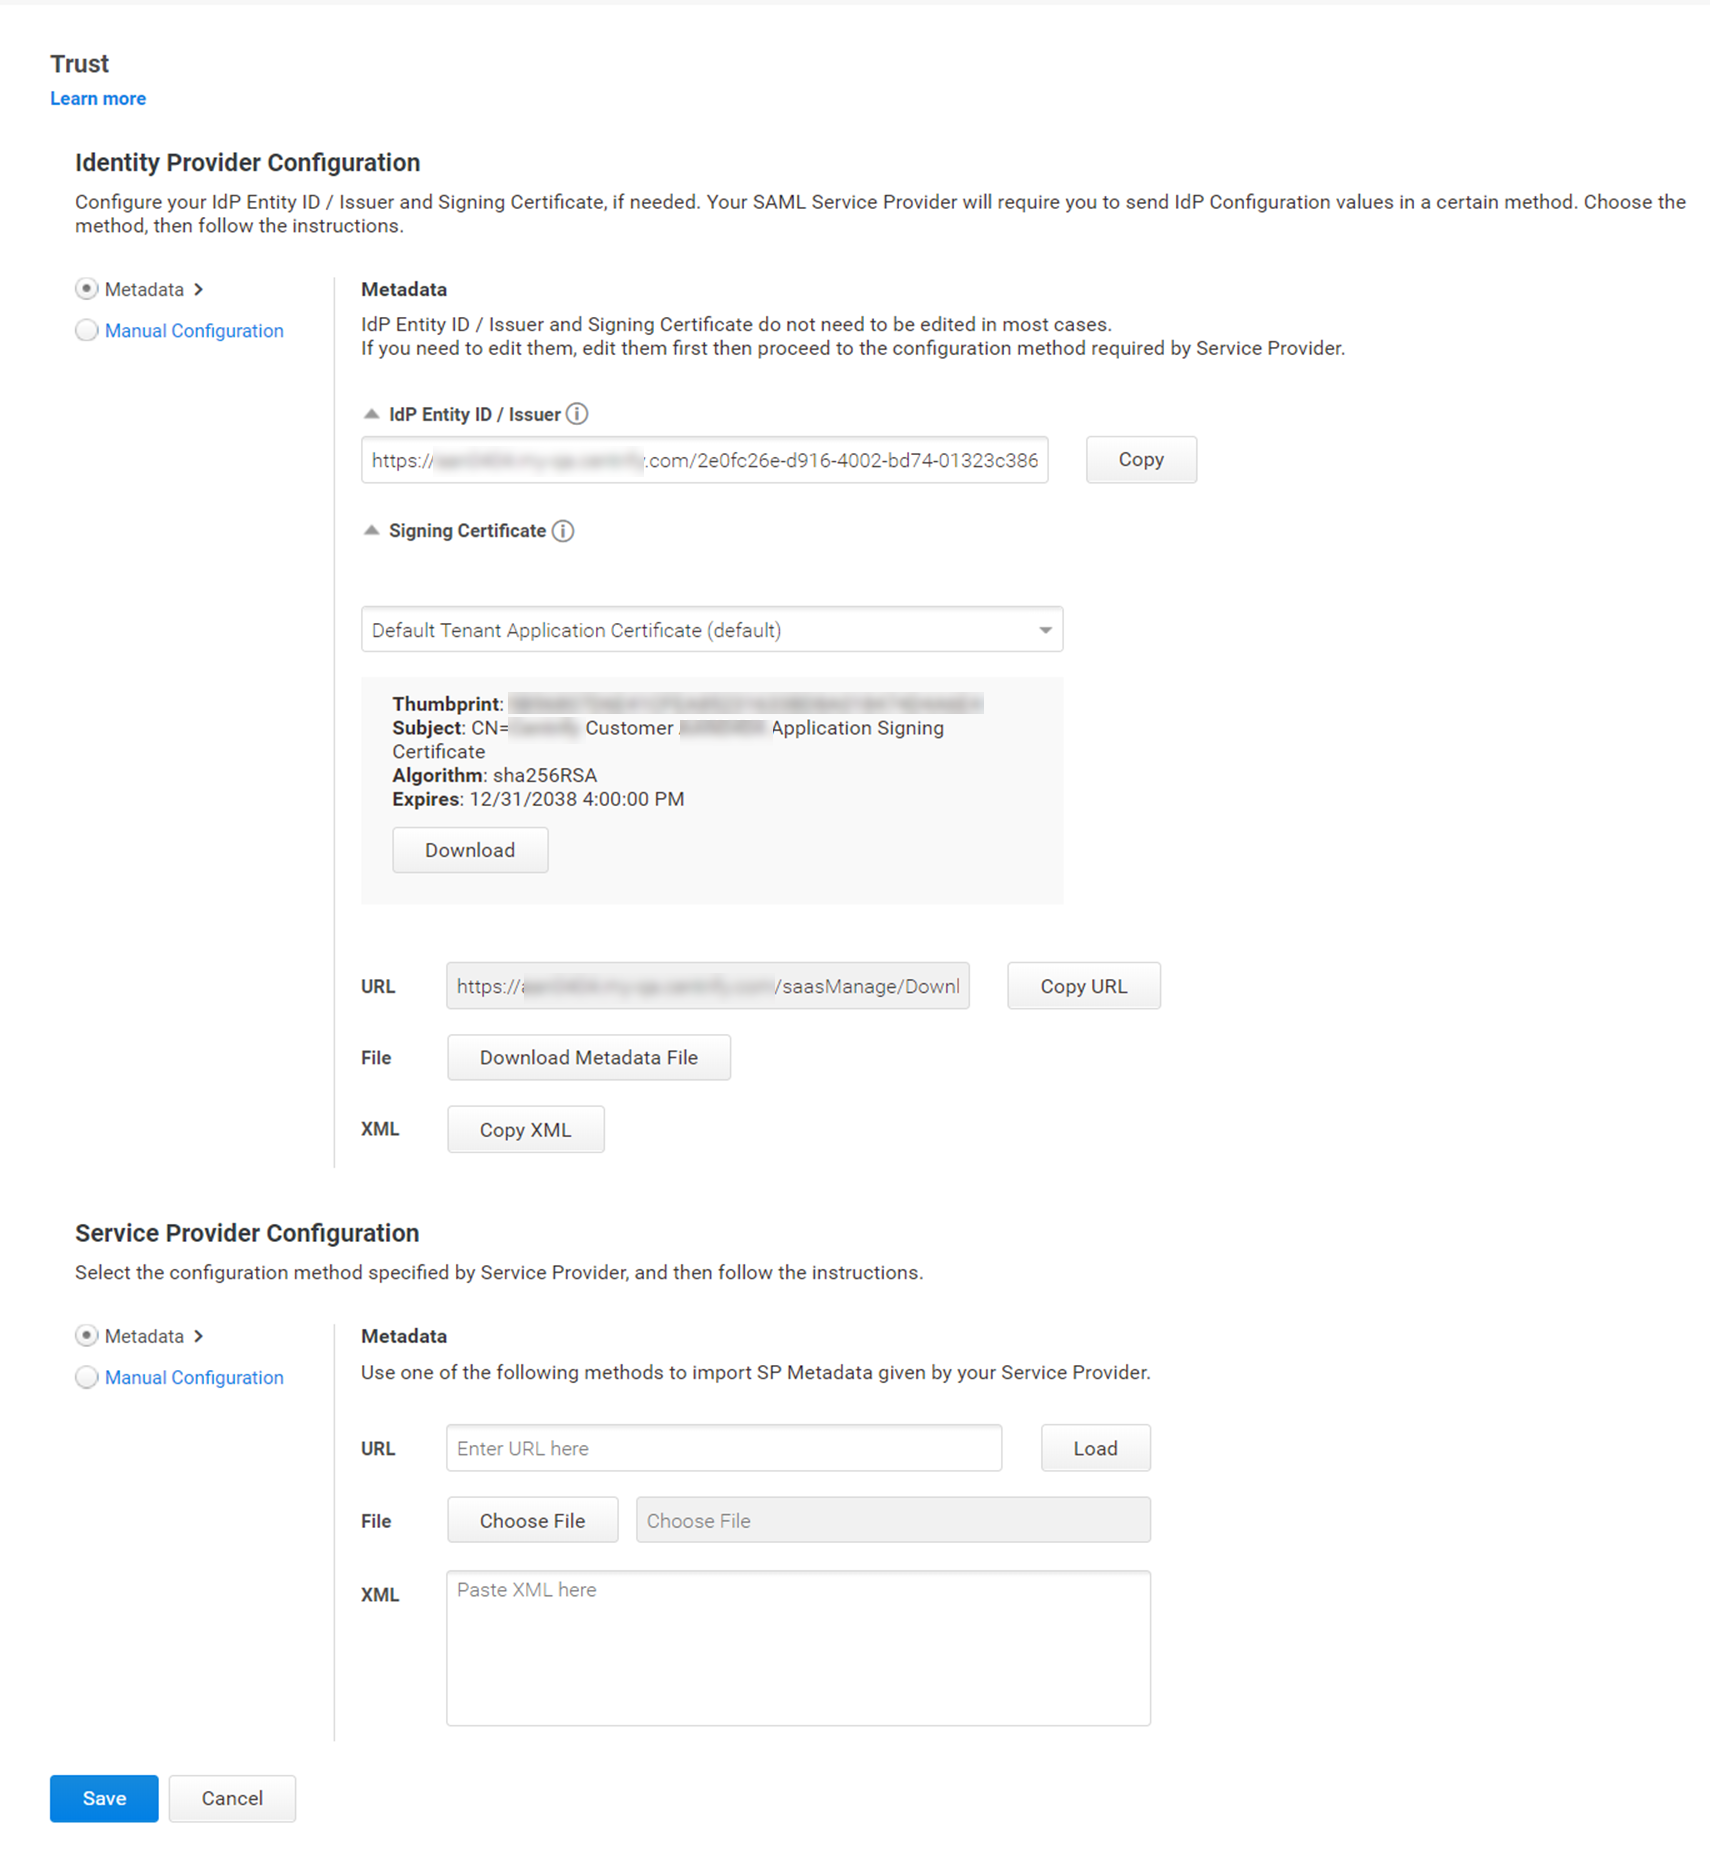
- Faites défiler jusqu'à la Configuration du fournisseur de services .
- Il existe deux manières de configurer Centrify en tant qu'IDP :
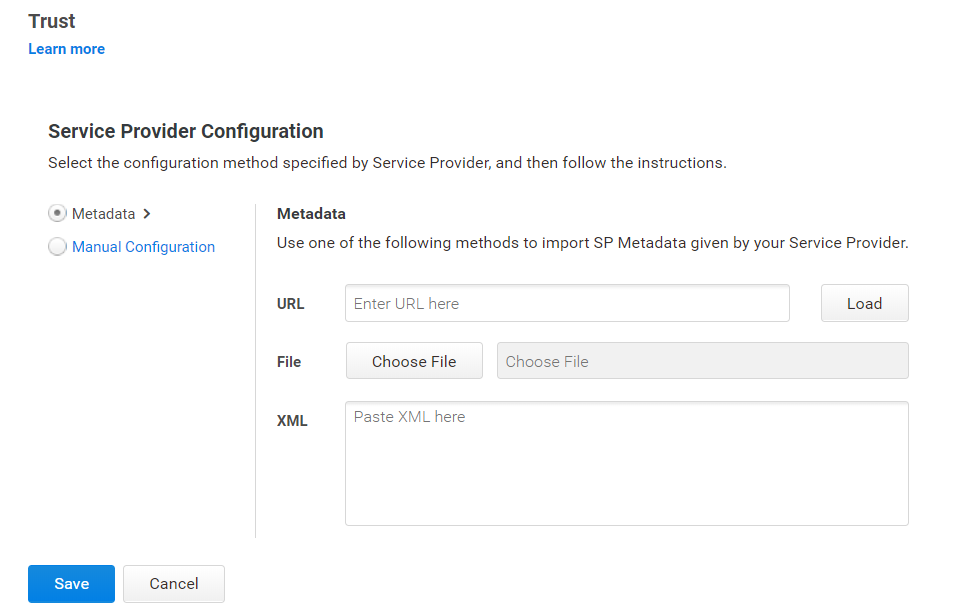
A. En téléchargeant les métadonnées IDP :
- Si vous avez copié l'URL des métadonnées, collez-la et cliquez sur Charger.
- Si vous avez téléchargé le fichier de métadonnées, téléchargez-le dans la section fichier.
- Si le contenu XML est copié, copiez ce contenu dans la section XML.
B. Configuration manuelle :
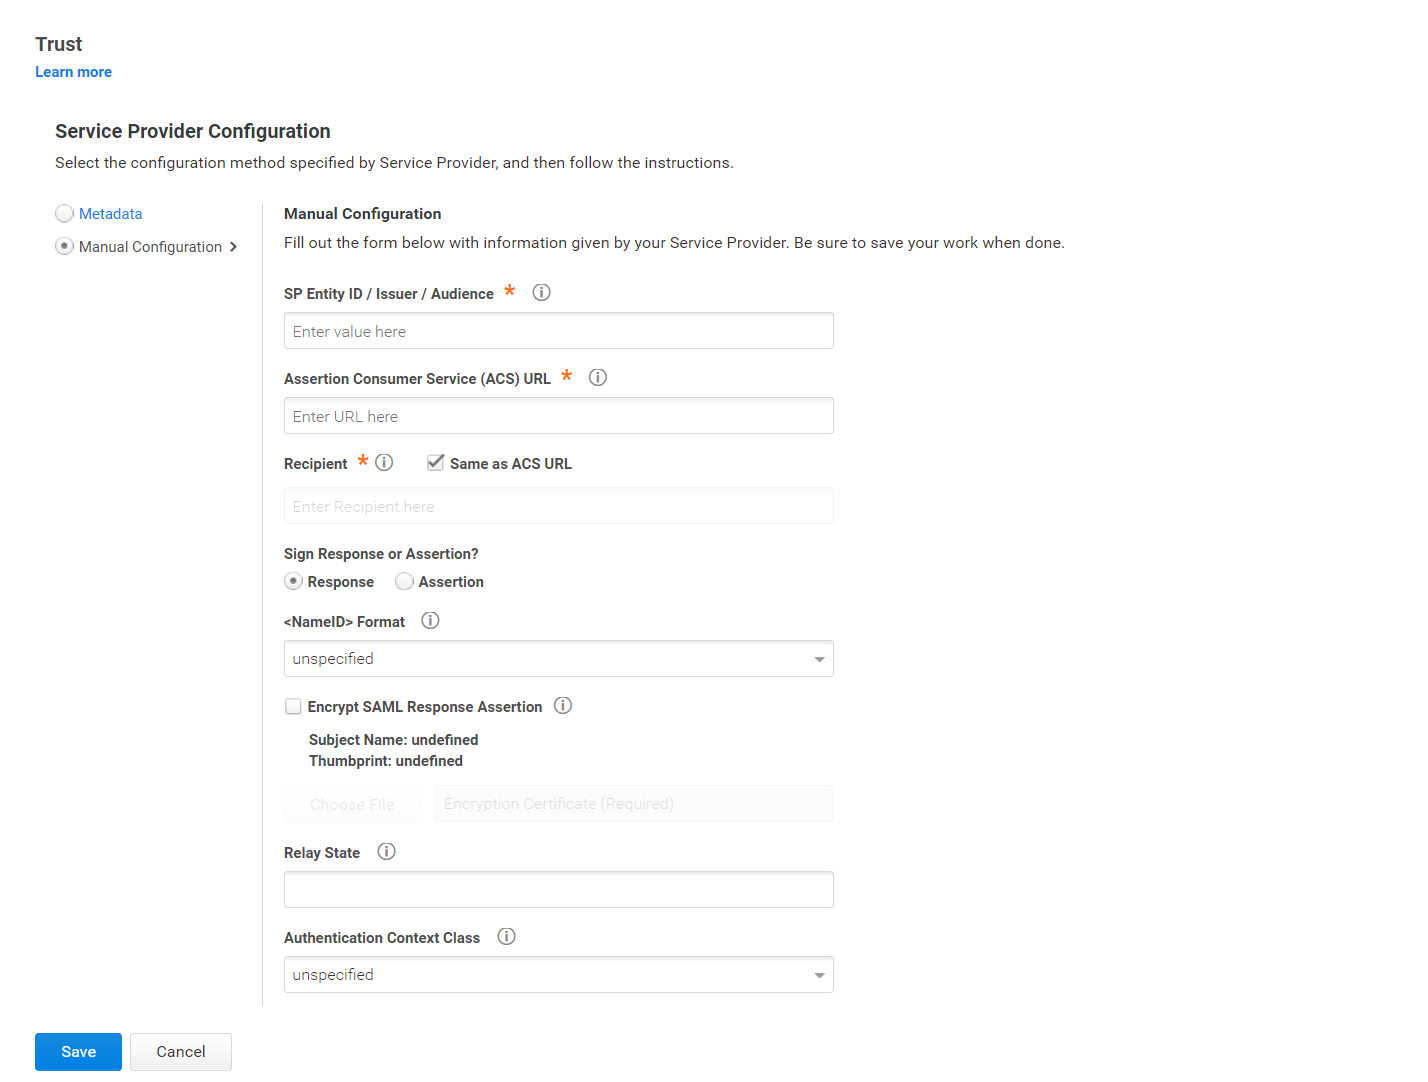
- Cliquez sur Configuration manuelle.
- Collez l'ID d'entité SP et l'URL ACS (copiés à partir du plugin), cliquez sur Enregistrer pour préserver les changements.
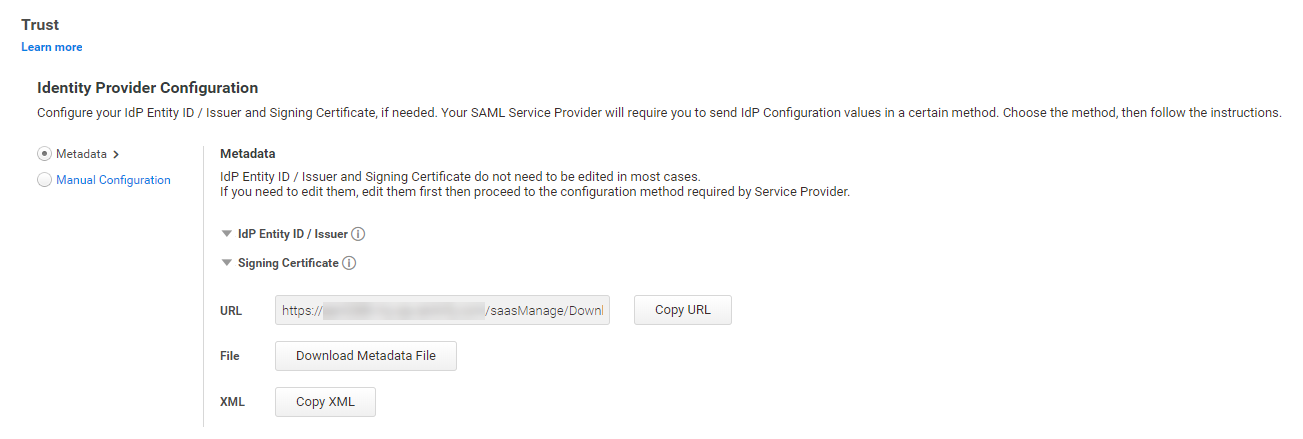
- Téléchargez les métadonnées IDP nécessaires pour configurer WordPress en tant que fournisseur de services.
Vous avez configuré avec succès Centrify en tant que SAML IDP (Identity Provider) pour réaliser la connexion Centrify SSO à votre site WordPress.
Étape 2 : Configurer WordPress en tant que fournisseur de services (SP)
- Gratuit
- Standard
- Devenez membre Premium
Dans l'extension SAML SSO pour WordPress, accédez à l'onglet Configuration du fournisseur d'identité (IdP). Il existe deux façons de configurer l'extension SSO pour WordPress :
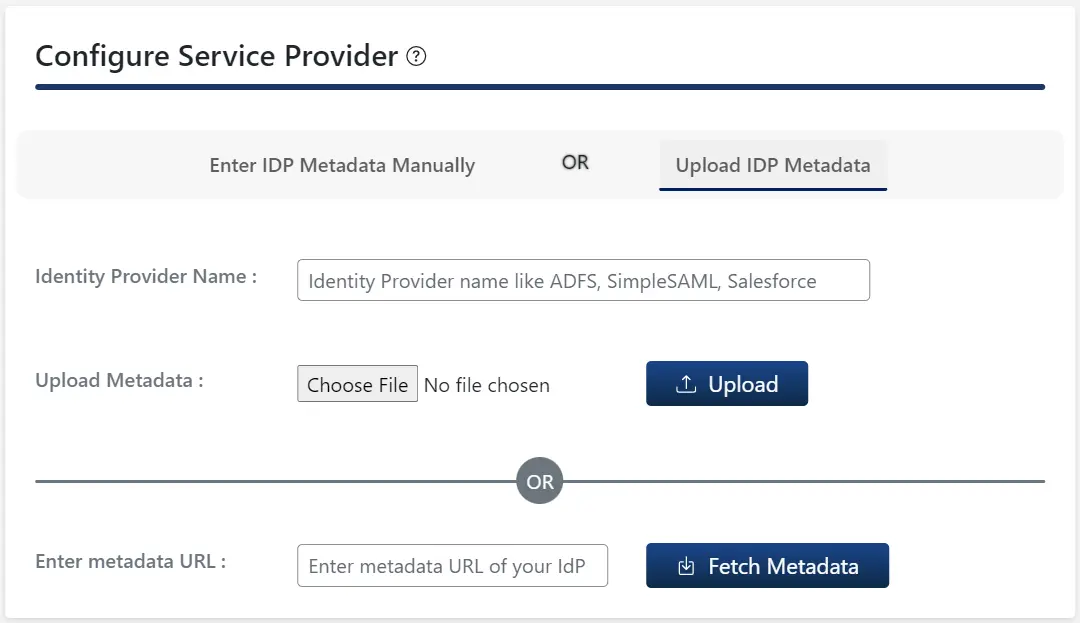
A. En téléchargeant les métadonnées IDP :
- Cliquez sur Télécharger les métadonnées IDP .
- Entrer le Fournisseur d'identité Nom
- Tu peux soit télécharger un fichier de métadonnées et cliquez sur Télécharger une présentation bouton ou utilisez un
URL des métadonnées et cliquez sur Récupérer les métadonnées.
B. Configuration manuelle :
- Fournissez les paramètres requis (c'est-à-dire le nom du fournisseur d'identité, l'ID d'entité IDP ou l'émetteur, l'URL de connexion SAML, le certificat X.509) tels que fournis par votre fournisseur d'identité et cliquez sur le bouton Enregistrer
.
- Cliquez sur Configuration du test pour vérifier les attributs et les valeurs envoyés par IDP.

Étape 3 : Mappage des attributs

Remarque : Pour configurer le mappage des attributs pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
- Dans le plugin gratuit, uniquement NomID est pris en charge pour les attributs Email et Nom d'utilisateur de l'utilisateur WordPress.
- Lorsqu'un utilisateur effectue une connexion SSO, la valeur NameID envoyée par l'IDP sera mappée à l'e-mail et au nom d'utilisateur de l'utilisateur WordPress.
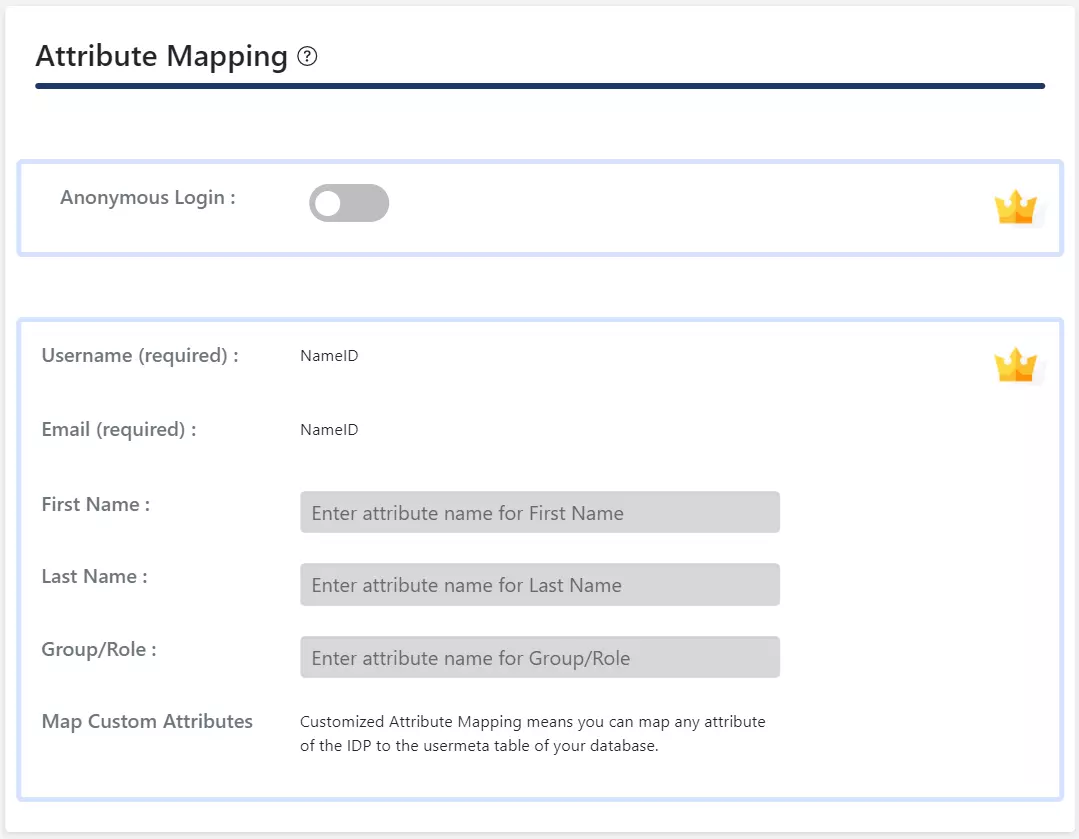
Dans l'extension SAML SSO pour WordPress, accédez à l'onglet « Configuration du fournisseur de services ». Il existe deux façons de configurer l'extension SSO pour WordPress :
A. En téléchargeant les métadonnées IDP :
- Cliquez sur Télécharger les métadonnées IDP .
- Entrer le Fournisseur d'identité Nom
- Tu peux soit télécharger un fichier de métadonnées et cliquez sur Télécharger une présentation bouton ou utilisez un
URL des métadonnées et cliquez sur Récupérer les métadonnées.
B. Configuration manuelle :
- Fournissez les paramètres requis (c'est-à-dire le nom du fournisseur d'identité, l'ID d'entité IDP ou l'émetteur, l'URL de connexion SAML, le certificat X.509) tels que fournis par votre fournisseur d'identité et cliquez sur le bouton Enregistrer
.
- Cliquez sur Configuration du test pour vérifier les attributs et les valeurs envoyés par IDP.

Étape 3 : Mappage des attributs
Remarque : Pour configurer le mappage des attributs pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
- Cartographie d'attributs La fonctionnalité vous permet de cartographier le attributs utilisateur envoyé par l'IDP lors du SSO aux attributs utilisateur sur WordPress.
- Dans le plugin SAML pour WordPress, accédez à Cartographie des attributs/rôles onglet et remplissez les champs suivants dans Cartographie d'attributs .
REMARQUE : Si vous cliquez sur le bouton « Tester la configuration » dans l’onglet « Configuration du fournisseur de services » et que vous vous authentifiez auprès de votre fournisseur d’identité, vous verrez la liste des attributs envoyés par ce dernier dans l’onglet « Mappage attribut/rôle ». Ces informations peuvent être utilisées pour effectuer le mappage ci-dessus.
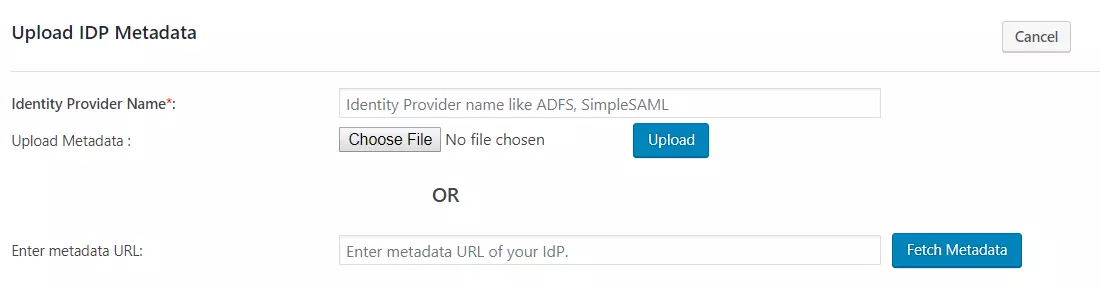
Dans l'extension SAML SSO pour WordPress, accédez à l'onglet « Configuration du fournisseur de services ». Il existe deux façons de configurer l'extension SSO pour WordPress :
A. En téléchargeant les métadonnées IDP :
- Cliquez sur Télécharger les métadonnées IDP .
- Entrer le Nom du fournisseur d'identité
- Tu peux soit télécharger un fichier de métadonnées et cliquez sur Télécharger une présentation bouton ou utilisez un
URL des métadonnées et cliquez sur Récupérer les métadonnées.
- Dans l' Plugin premium, vous pouvez activer la synchronisation automatique pour URL des métadonnées qui mettra automatiquement à jour la configuration du plugin selon les métadonnées IDP après un intervalle de temps défini
B. Configuration manuelle :
- Fournissez les paramètres requis (c'est-à-dire le nom du fournisseur d'identité, l'ID d'entité IDP ou l'émetteur, l'URL de connexion SAML, le certificat X.509) tels que fournis par votre Fournisseur d'identité et cliquez sur le
Enregistrer .
- Cliquez sur Configuration du test pour vérifier les attributs et les valeurs envoyés par IDP.

-
Dans le plugin Premium, vous pouvez fournir l'URL de déconnexion SAML pour réaliser une déconnexion unique sur votre site WordPress.
Étape 3 : Mappage des attributs
Remarque : Pour configurer le mappage des attributs pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
-
Cartographie d'attributs La fonctionnalité vous permet de cartographier le attributs utilisateur envoyé par l'IDP lors du SSO aux attributs utilisateur sur WordPress.
-
Dans le plugin SAML pour WordPress, accédez à Cartographie des attributs/rôles onglet et remplissez les champs suivants dans Cartographie d'attributs .
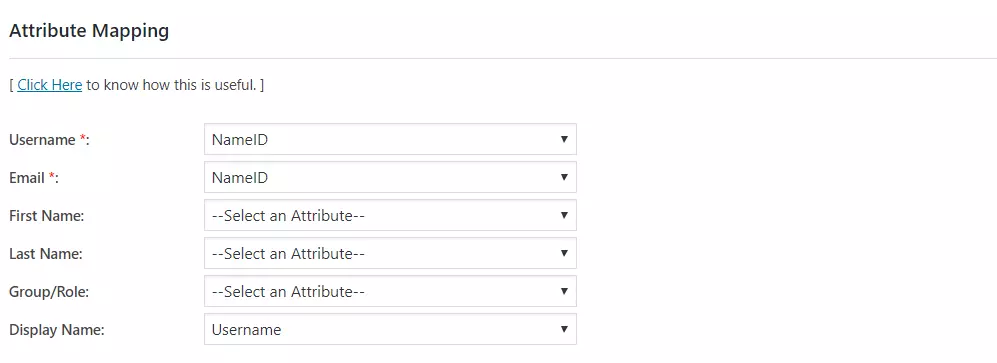
-
Mappage d'attributs personnalisés : Cette fonctionnalité vous permet de mapper n'importe quel attribut envoyé par l'IDP à l' utilisateur tableau de WordPress.
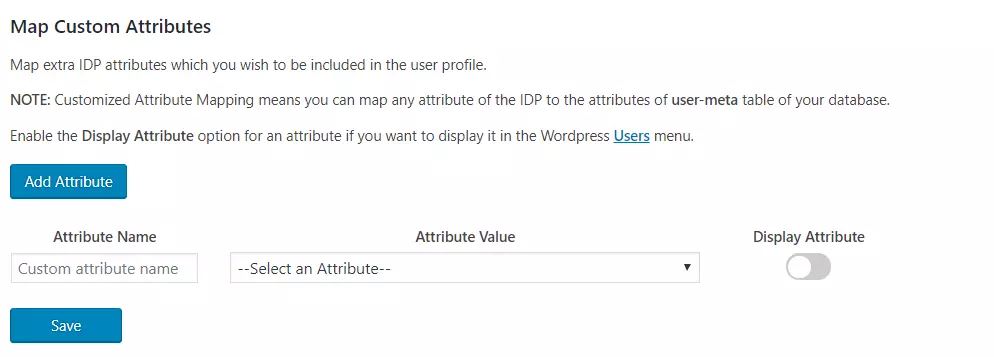
Étape 4 : Cartographie des rôles
Remarque : Pour configurer le mappage des rôles pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
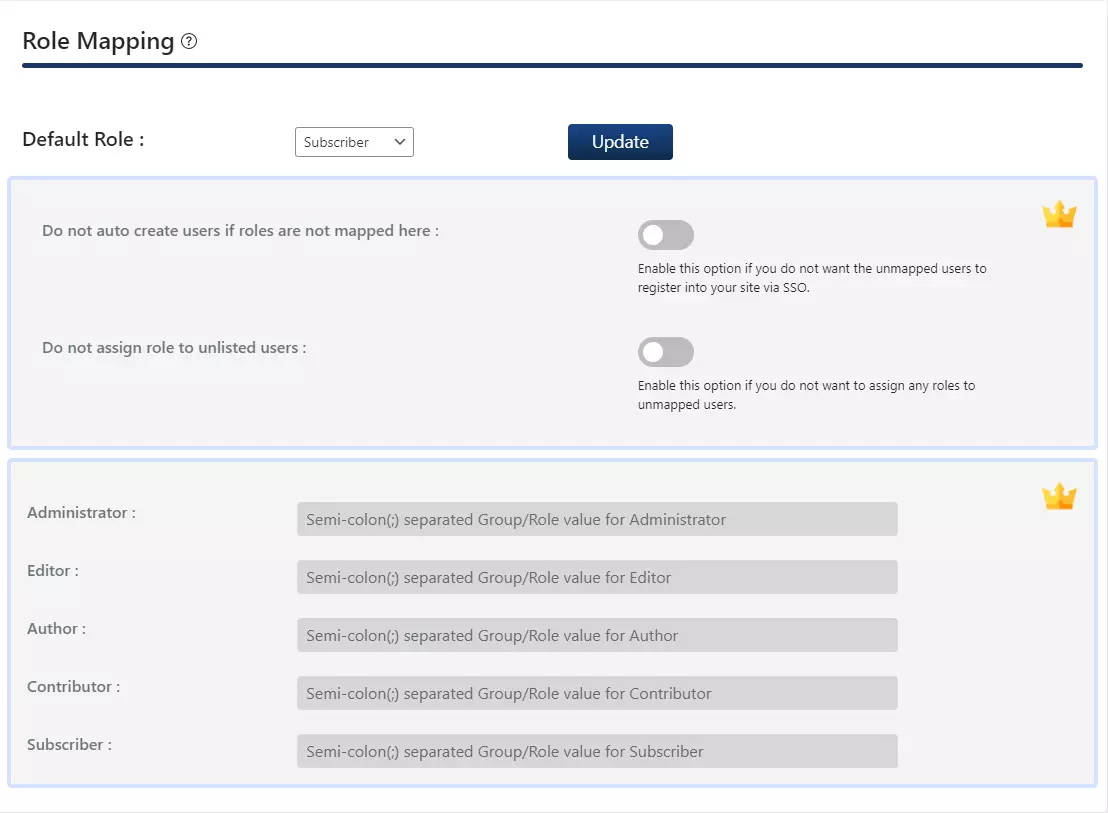
- Dans le plugin gratuit, vous pouvez choisir un Rôle par défaut qui sera attribué à tous les utilisateurs non administrateurs lorsqu'ils effectueront l'authentification unique.
- Allez dans Mappage attribut/rôle onglet et accédez à Mappage des rôles .
- Sélectionnez le Rôle par défaut et cliquez sur le Mises à jour .
Étape 4 : Cartographie des rôles
Remarque : Pour configurer le mappage des rôles pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
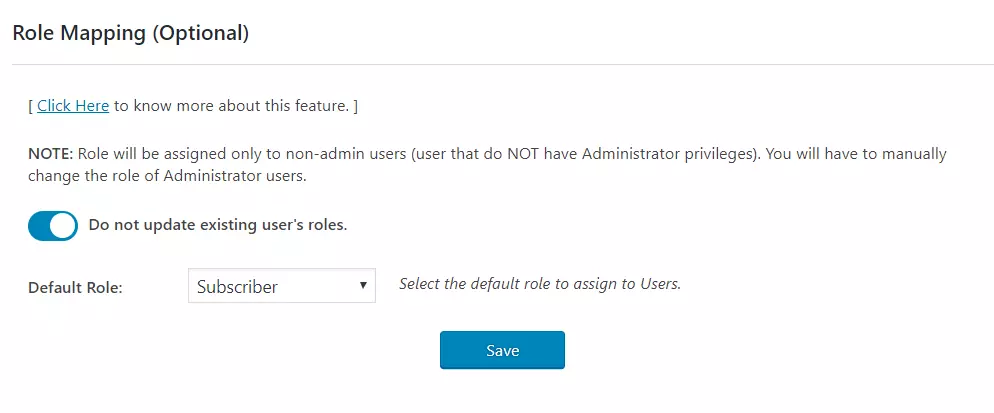
Dans le plugin standard, vous pouvez choisir un rôle par défaut qui sera attribué à tous les utilisateurs non administrateurs lorsqu'ils effectuent l'authentification unique.
- Allez dans Mappage attribut/rôle onglet et accédez à Mappage des rôles .
- Sélectionnez le Rôle par défaut et cliquez sur le Enregistrer .
Étape 4 : Attribution des rôles
Cette fonctionnalité permet d'attribuer et de gérer les rôles des utilisateurs lors de l'authentification unique (SSO). Outre les rôles WordPress par défaut, elle est également compatible avec tous les rôles personnalisés.
Remarque : Pour configurer le mappage des rôles pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
- Extrait du Cartographie d'attributs section du plugin, fournissez un mappage pour le champ nommé
Groupe/RôleCet attribut contiendra les informations relatives au rôle envoyées par le fournisseur d'identité et sera utilisé pour le mappage des rôles.
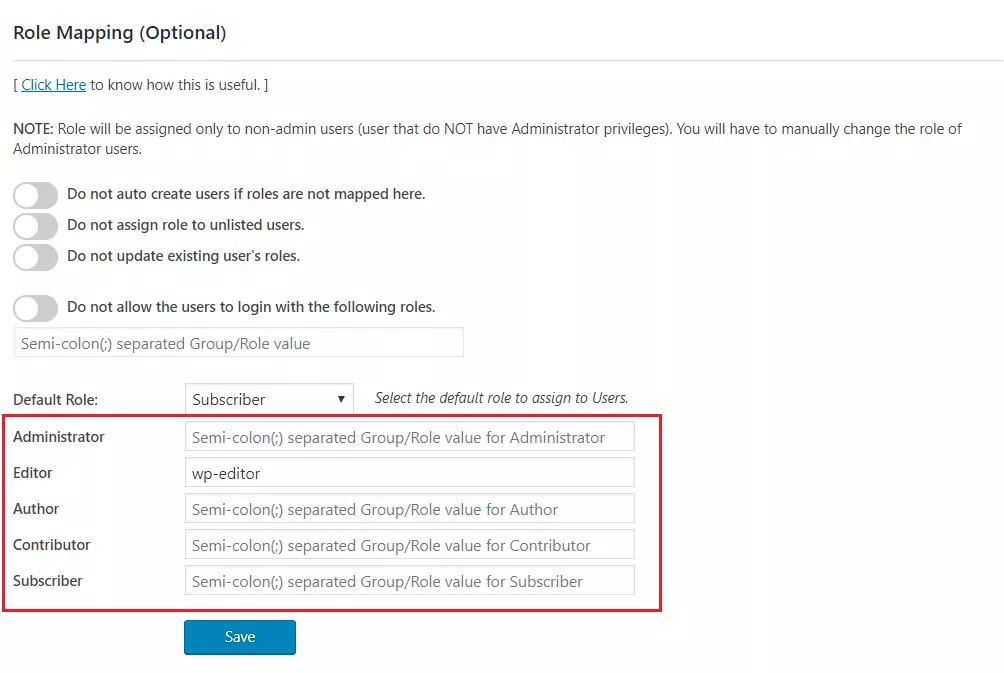
- Accédez à la section de mappage des rôles et fournissez les mappages pour les rôles en surbrillance.
-
Par exemple, si vous souhaitez qu'un utilisateur dont Groupe/Rôle La valeur de l'attribut est wp-editor pour être assignée comme éditeur dans WordPress ; il suffit de fournir le mappage wp-editor dans le Éditeur
champ de la section Mappage des rôles.
Étape 5 : Paramètres SSO
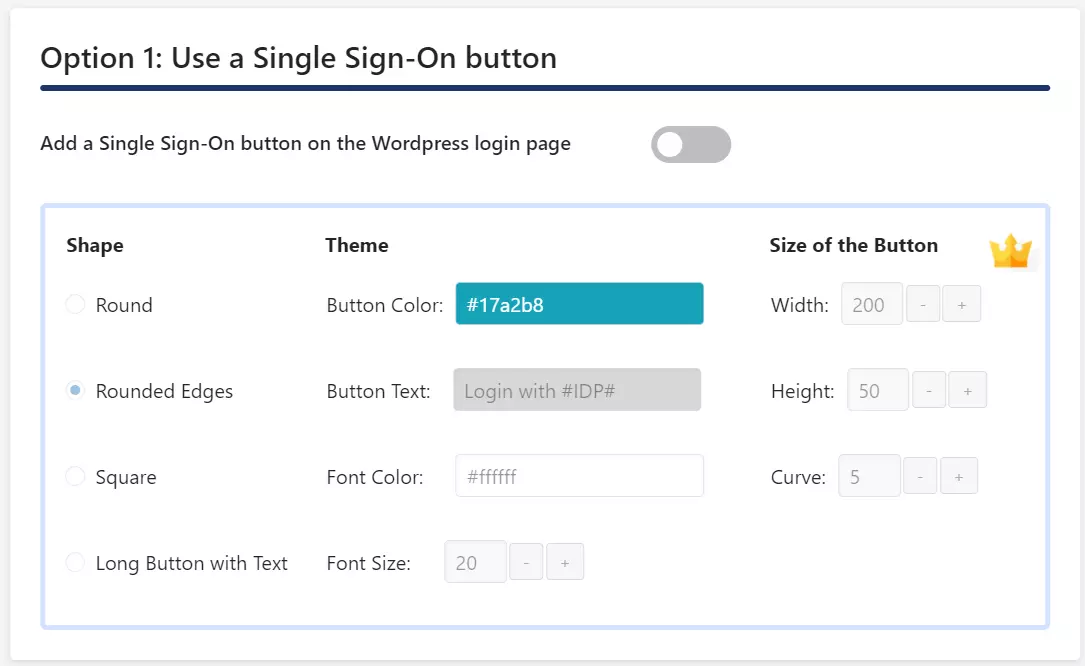
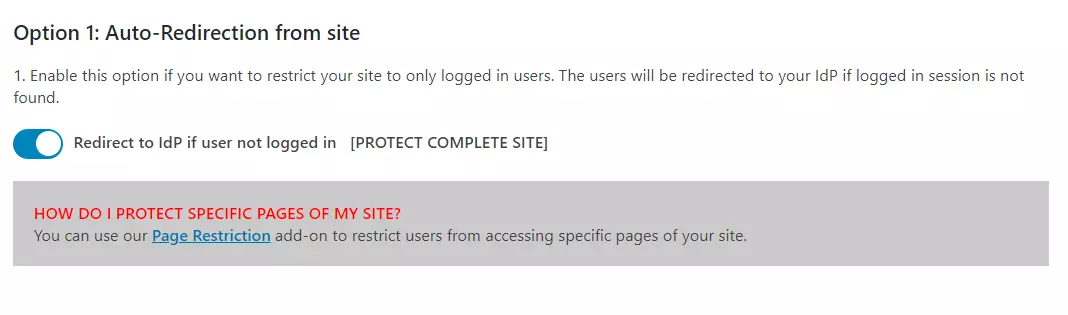
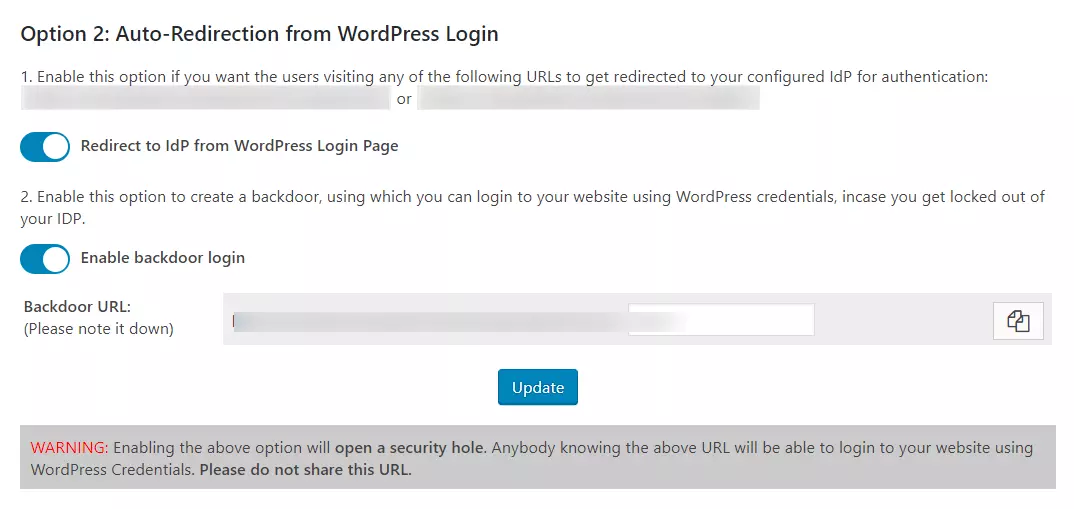
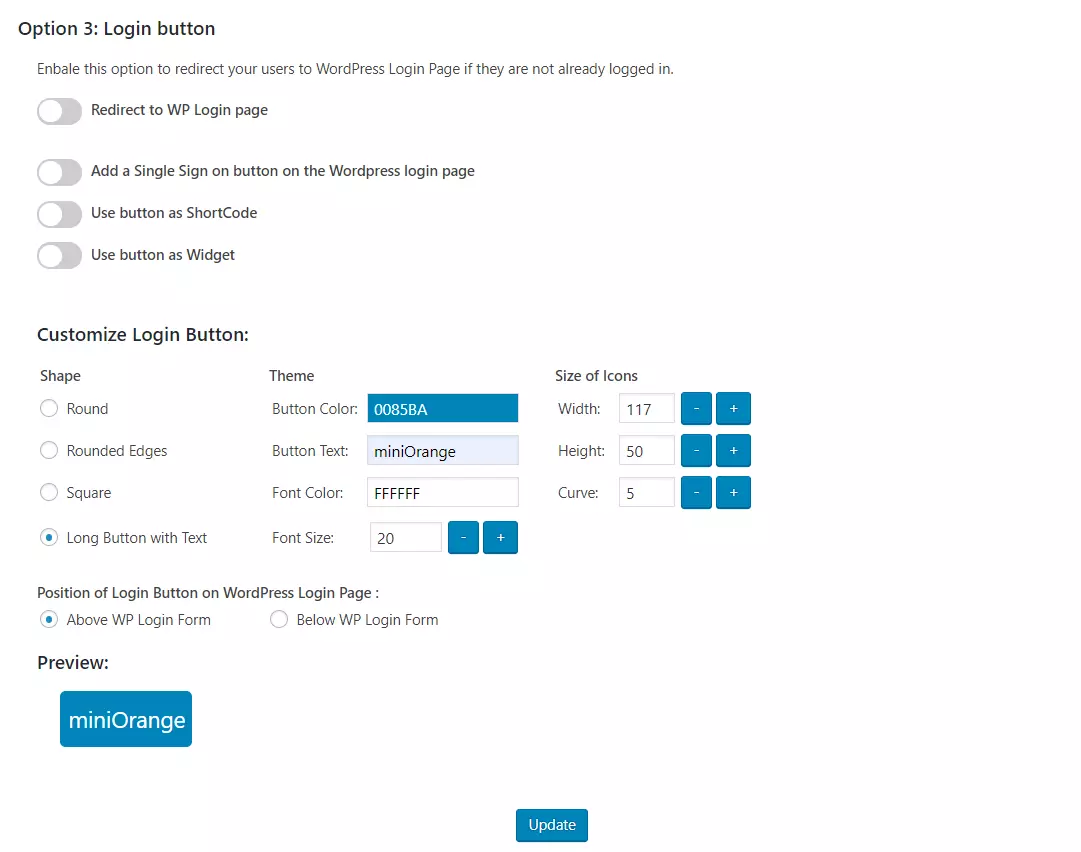
- Dans le plugin gratuit, vous pouvez ajouter un bouton Single Sign-On en activant Ajoutez un bouton d'authentification unique sur la page de connexion WordPress basculer dans Option 1 .
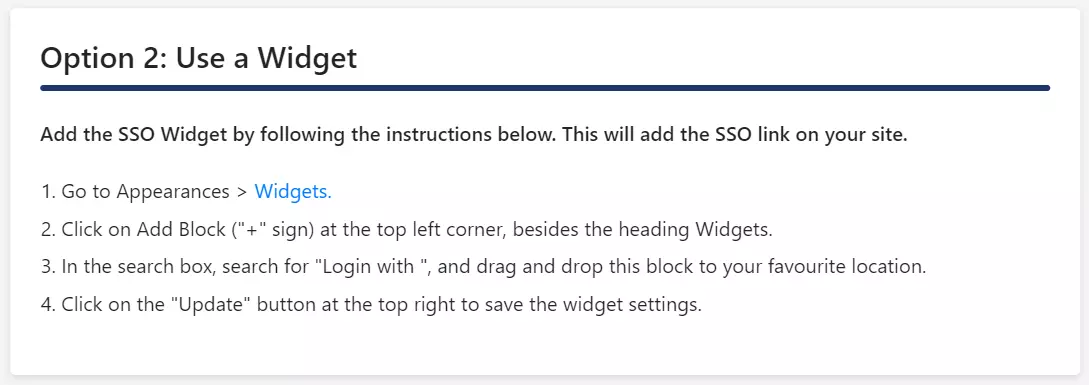
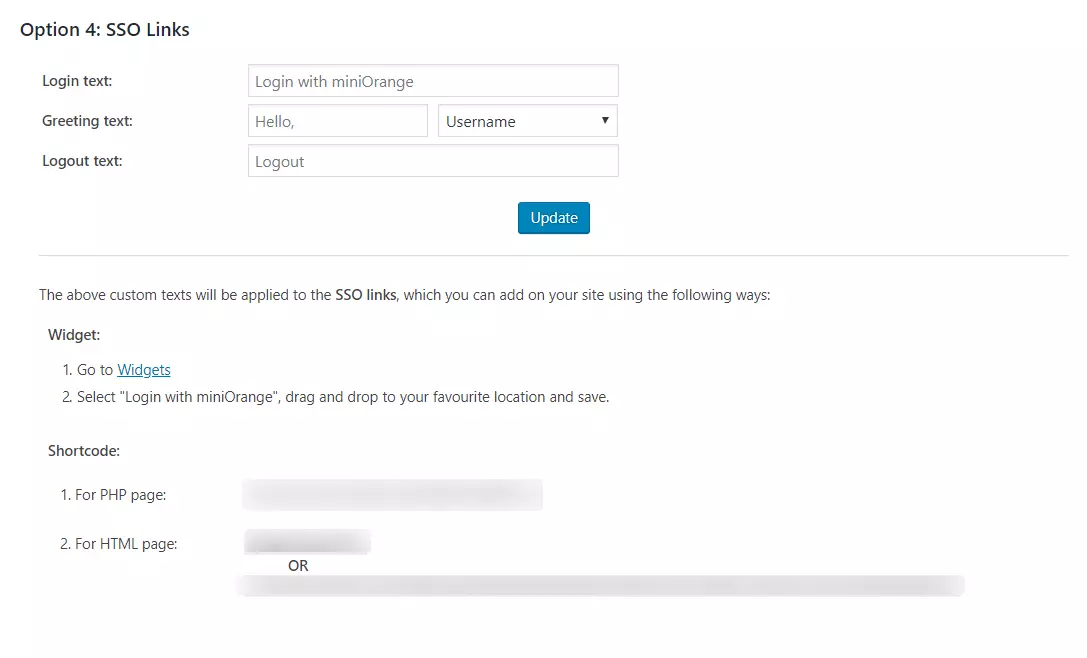
- Si votre thème WordPress prend en charge le widget de connexion, vous pouvez ajouter un widget de connexion pour activer l'authentification unique initiée par SP sur votre site.
- Accédez à l'onglet Liens de redirection et SSO et suivez les étapes indiquées sous Option 2 : Utiliser un widget pour ajouter un widget de connexion sur votre site.
Étape 5 : Paramètres SSO
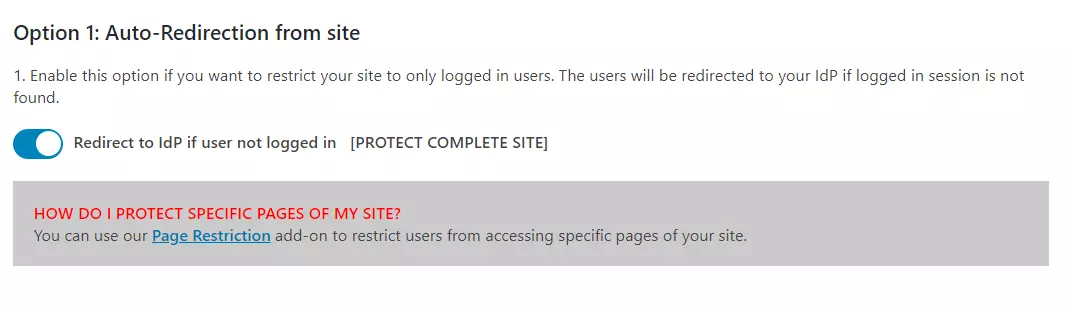
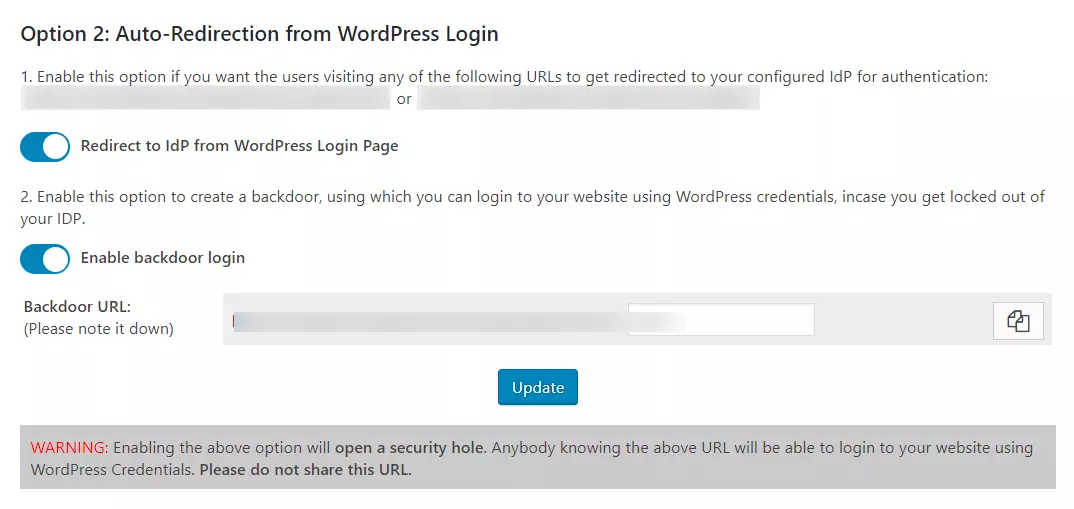
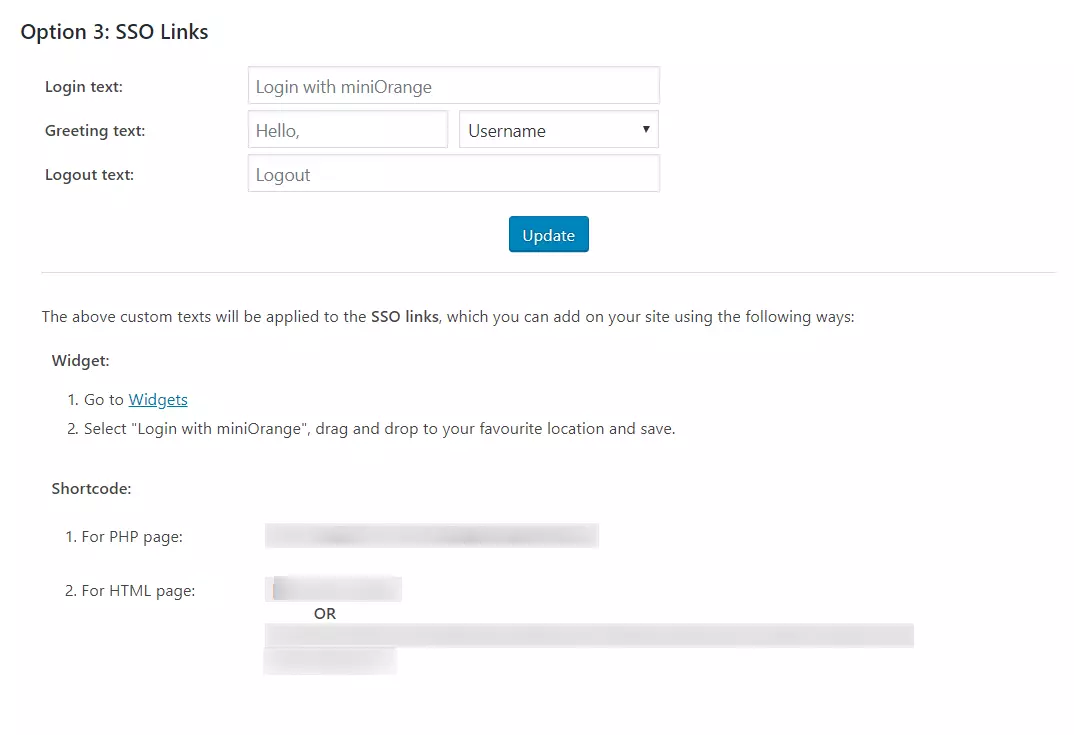
Dans le plugin Standard, vous pouvez activer le SSO initié par le SP à l'aide des options suivantes.
Dans ce guide, vous avez configuré avec succès l'authentification unique SAML Centrify (Connexion SSO Centrify) en choisissant Centrify comme fournisseur d'identité (IdP) et WordPress comme fournisseur de services (SP) à l'aide du plugin miniOrange - Authentification unique SAML - Connexion SSO. Cette solution vous permet de déployer rapidement et en quelques minutes un accès sécurisé à votre site WordPress (WP) à l'aide des identifiants de connexion Centrify.
Articles Relatifs








 S'inscrire