Résultats de recherche :

×

S'inscrire Contactez-Nous

Comment configurer l'authentification unique Okta avec le plugin d'authentification unique SAML (SSO) ?


L'authentification unique (SSO) Okta peut être mise en œuvre grâce à notre extension SAML . Cette extension simplifie la configuration de l' authentification unique , garantissant des connexions sécurisées et une gestion centralisée des identités. Ce guide explique comment configurer l'authentification unique Okta, Okta faisant office de fournisseur d'identité (IdP) et WordPress de fournisseur de services (SP). Vos utilisateurs bénéficieront ainsi d'une expérience de connexion Okta sécurisée et fiable. Pour découvrir des options et fonctionnalités avancées, consultez la page de notre extension SSO.


Pour configurer l'authentification unique (SSO) Okta, vous devrez installer le plugin SSO miniOrange.

Suivez les étapes suivantes pour configurer Okta comme fournisseur d'identité pour la connexion Okta :

  • Dans le plugin miniOrange SAML SP SSO, accédez au Métadonnées SP Dans cet onglet, vous trouverez l'ID d'entité SP et l'URL ACS (Assertion Consumer Service), nécessaires à la configuration de l'authentification unique Okta pour WordPress.

Okta comme fournisseur d'identité – Authentification unique (SSO) pour WordPress – Connexion Okta SSO avec SAML/OAuth – Métadonnées de téléchargement SAML pour WordPress

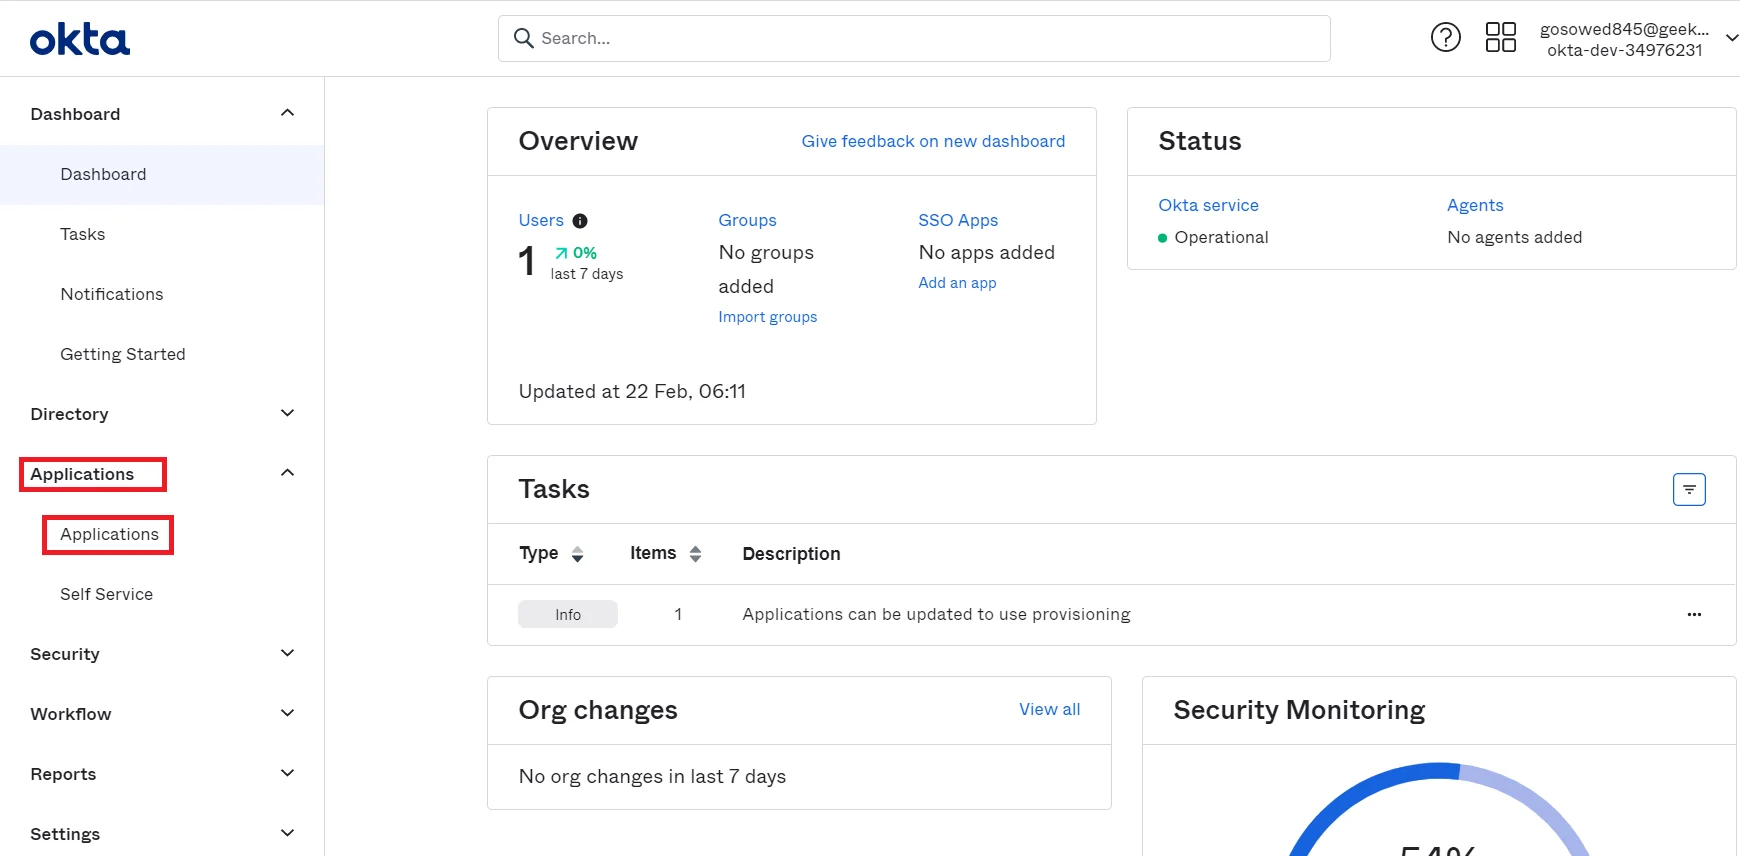
Authentification unique Okta | SSO Okta | ajouter_application

  • Cliquez sur le Créer une intégration d'application bouton pour créer une nouvelle application.
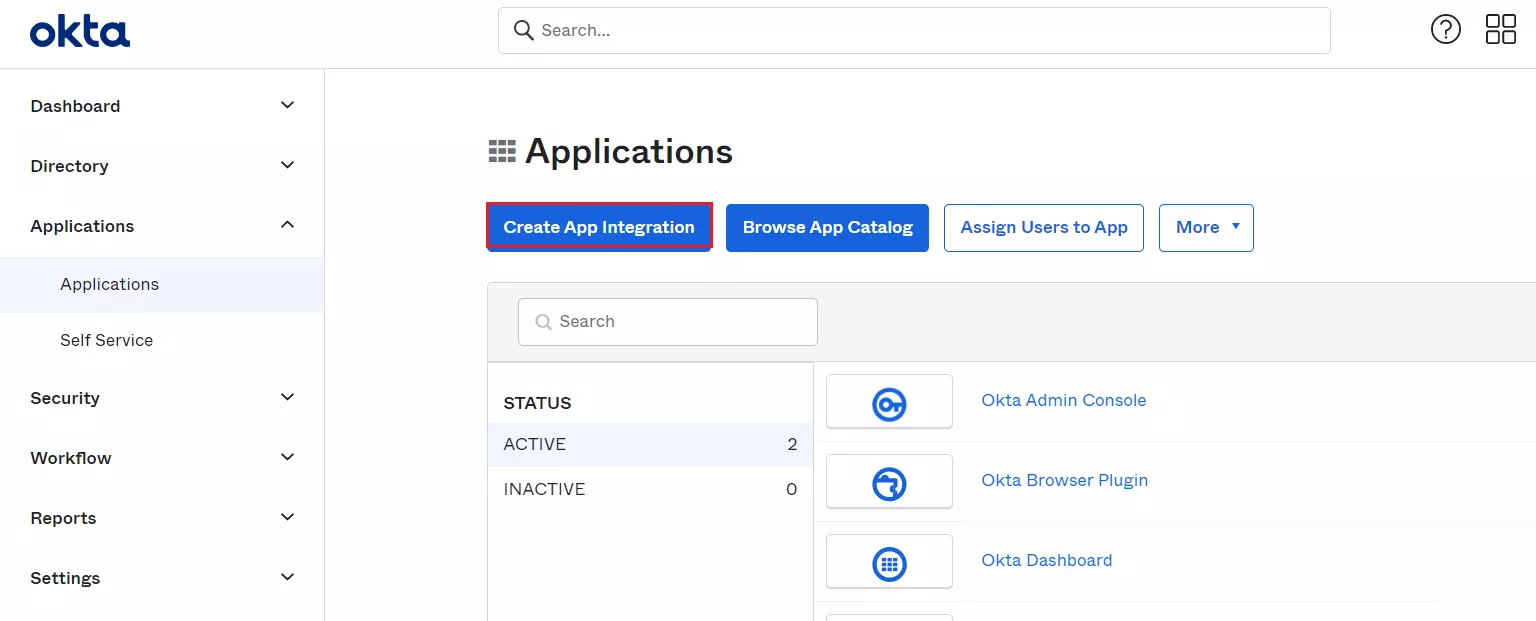
Authentification unique Okta | Connexion Okta | Configuration SAML 2.0

  • Sélectionner SAML2.0 comme méthode de connexion et cliquez sur Suivant .
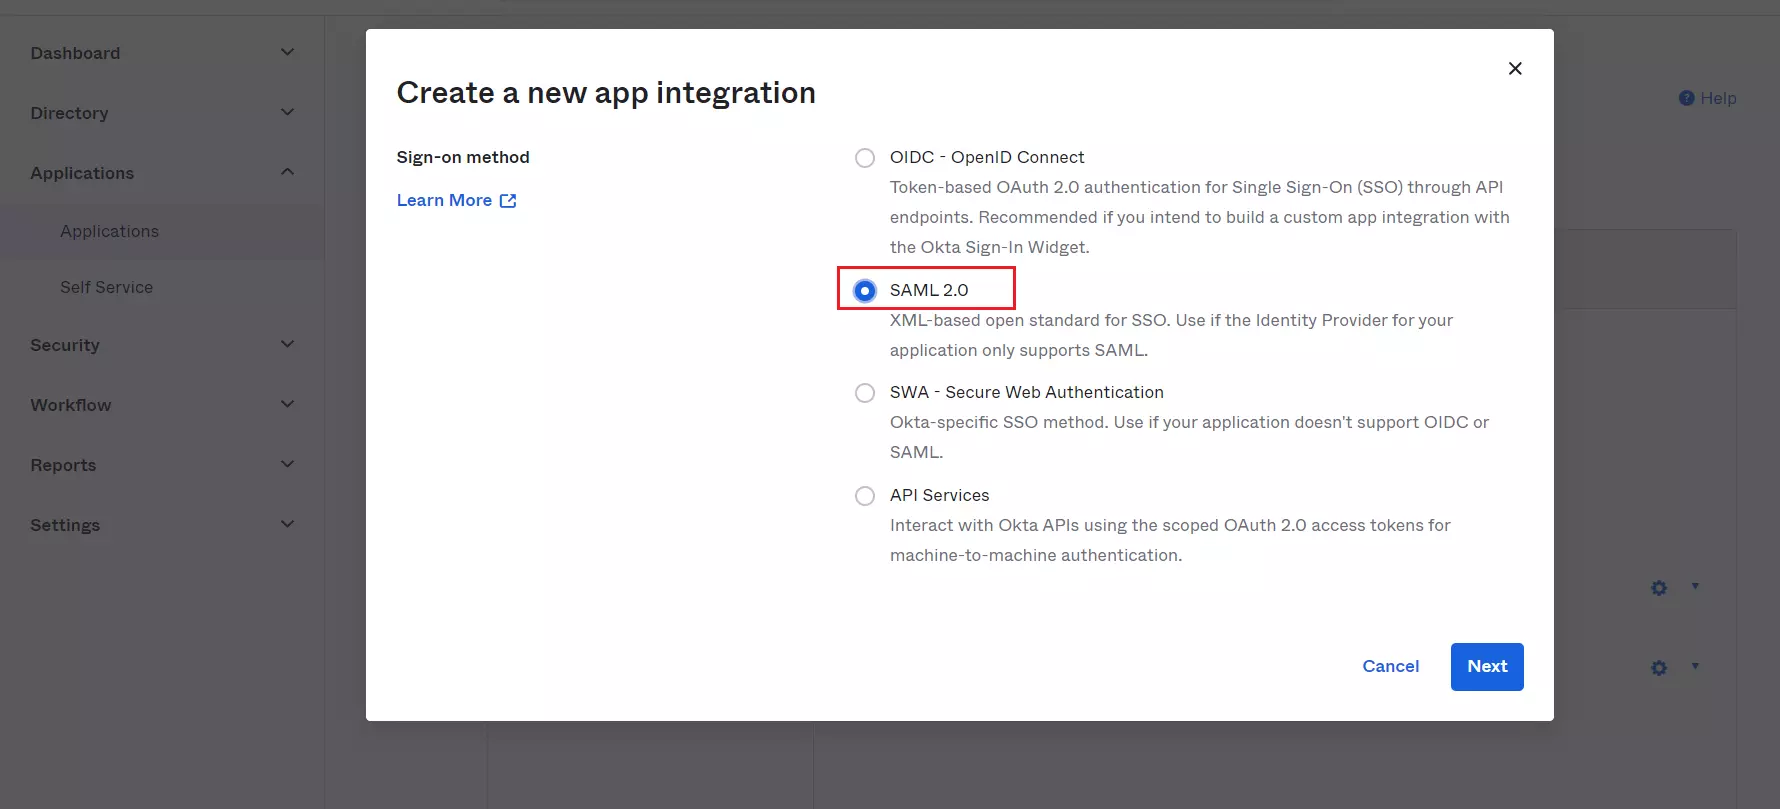
Authentification unique Okta | Connexion Okta | Configuration SAML 2.0

  • In Paramètres généraux onglet, entrez Nom de l'application et cliquez sur Suivant .
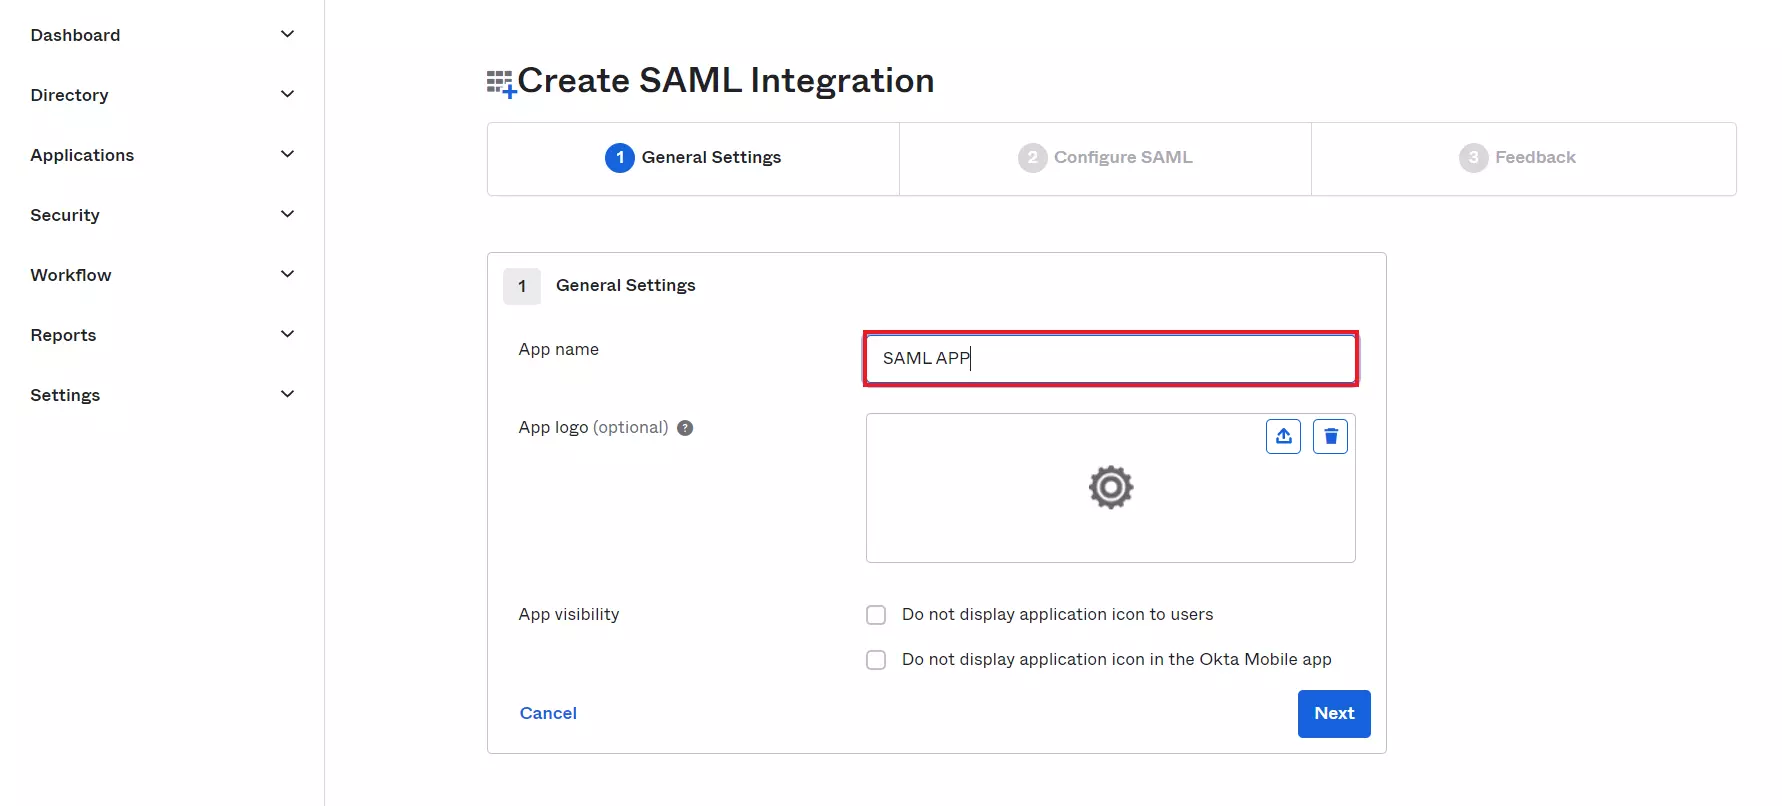
Authentification unique Okta | SSO Okta | Configuration SAML 2.0

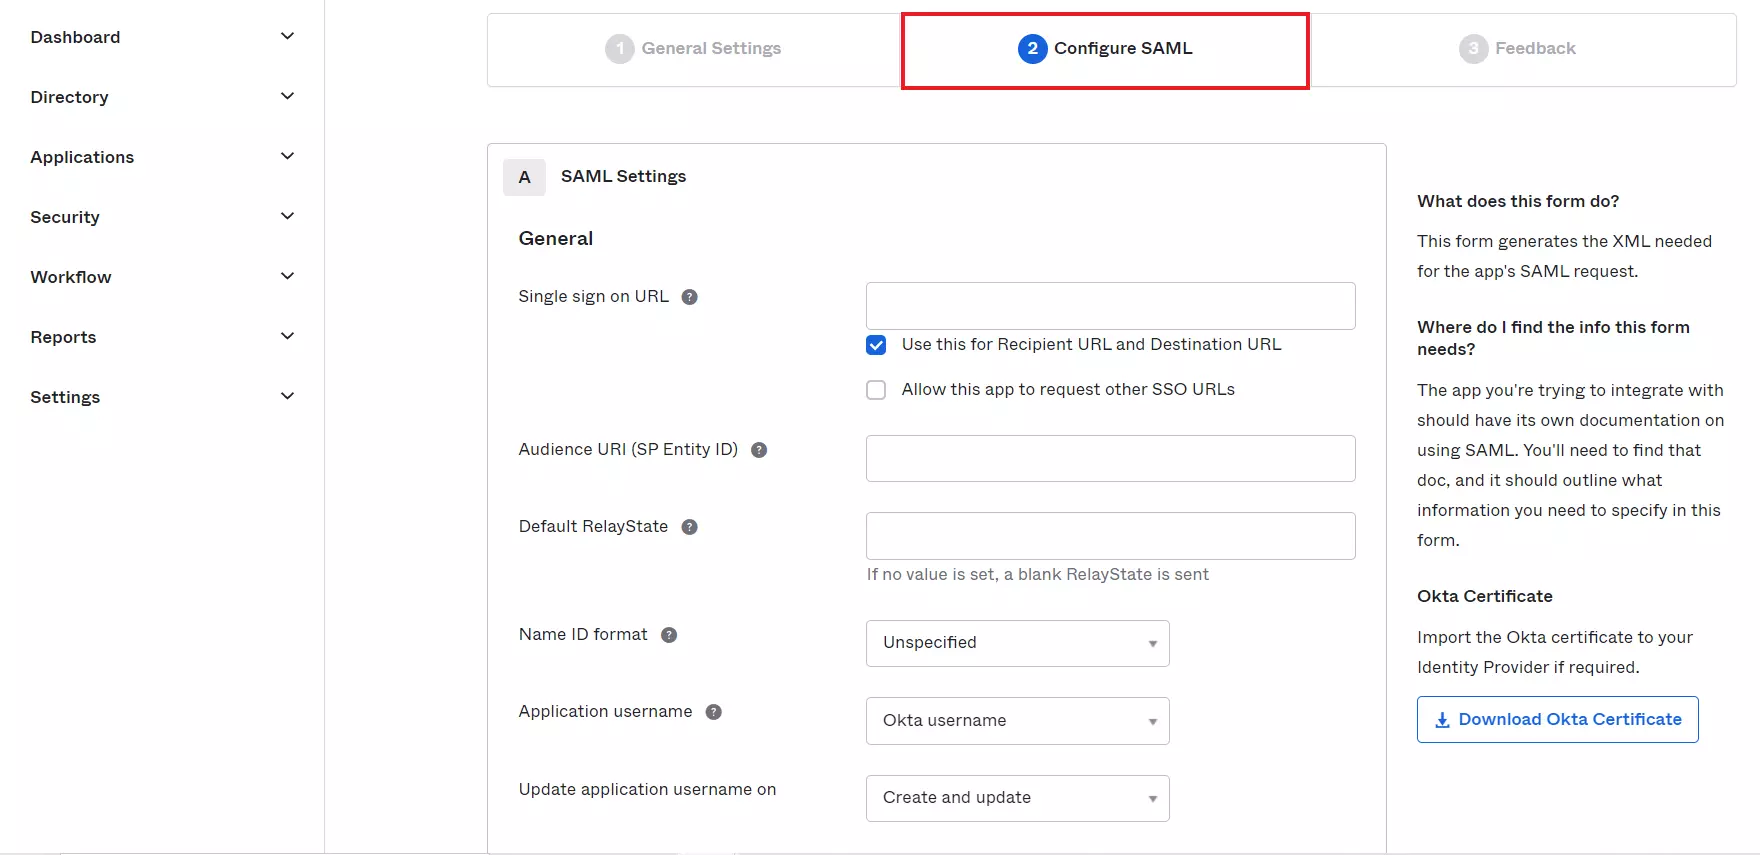
  • In Configurer SAML , entrez les détails requis :
Single Sign On
URL
URL ACS (AssertionConsumerService) de l'onglet Métadonnées du fournisseur de services du
Brancher
URL de l'audience
(ID d'entité SP)
ID d'entité SP/émetteur dans l'onglet Métadonnées du fournisseur de services du plugin
Réglage par défaut
État du relais
État du relais depuis l'onglet Métadonnées du fournisseur de services du plugin
Nom ID
Format
Sélectionnez l'adresse e-mail comme identifiant dans la liste déroulante
Application
Nom d'utilisateur ( Ou : Nom d'épouse )
Nom d'utilisateur Okta
Authentification unique Okta | Connexion Okta | Paramètres SAML

  • Configurer Déclarations d'attribut de groupe (facultatif) et cliquez sur Suivant .
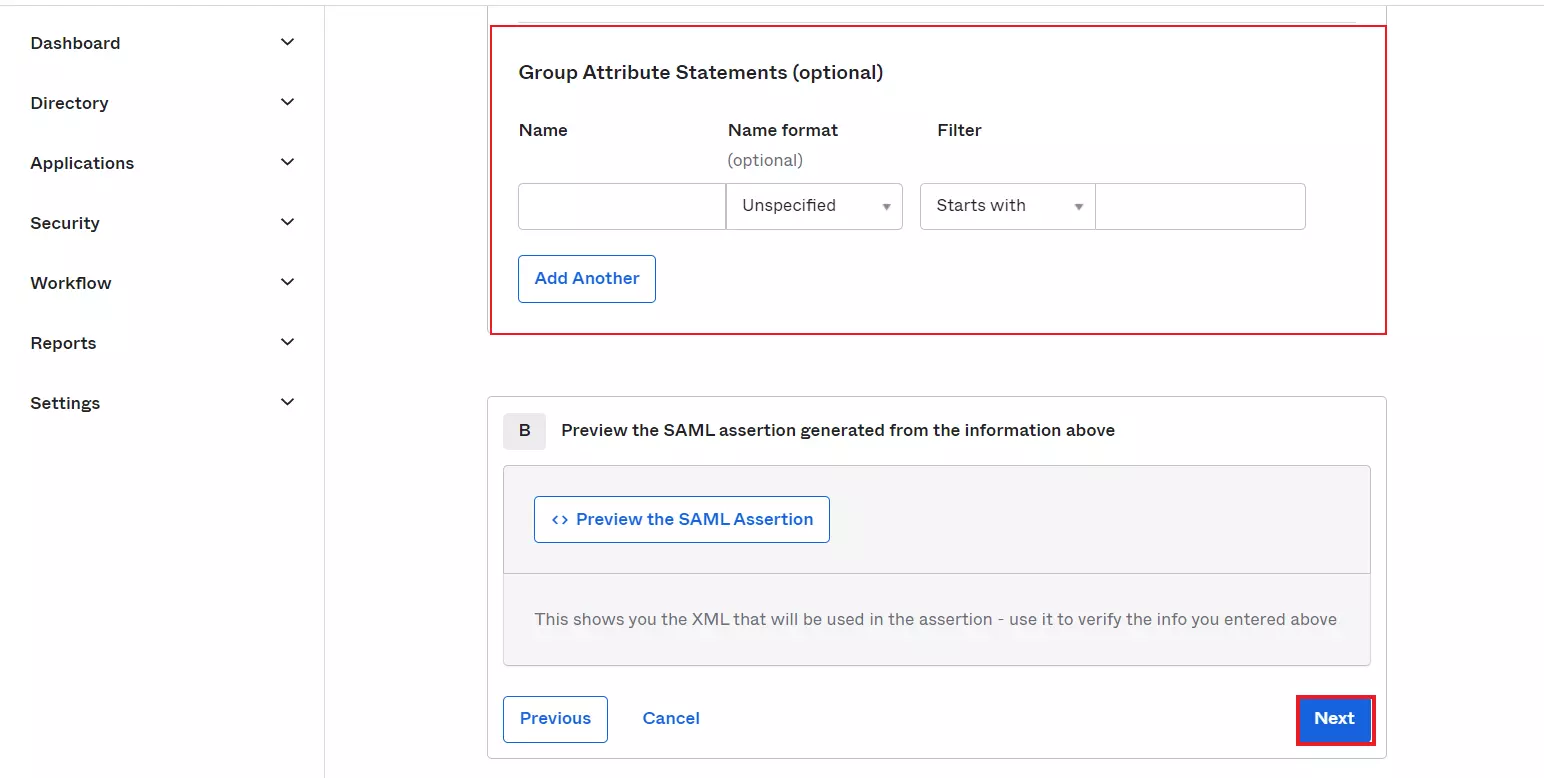
Authentification unique Okta | Connexion Okta | Ajouter des attributs

  • Sélectionnez le type d'application configurée et cliquez sur Finition .
Authentification unique Okta | Connexion Okta | Terminer la création de l'application

Affectation de groupes/personnes :

  • Accédez à l'application que vous avez créée et cliquez sur le Devoirs Onglet dans Okta.
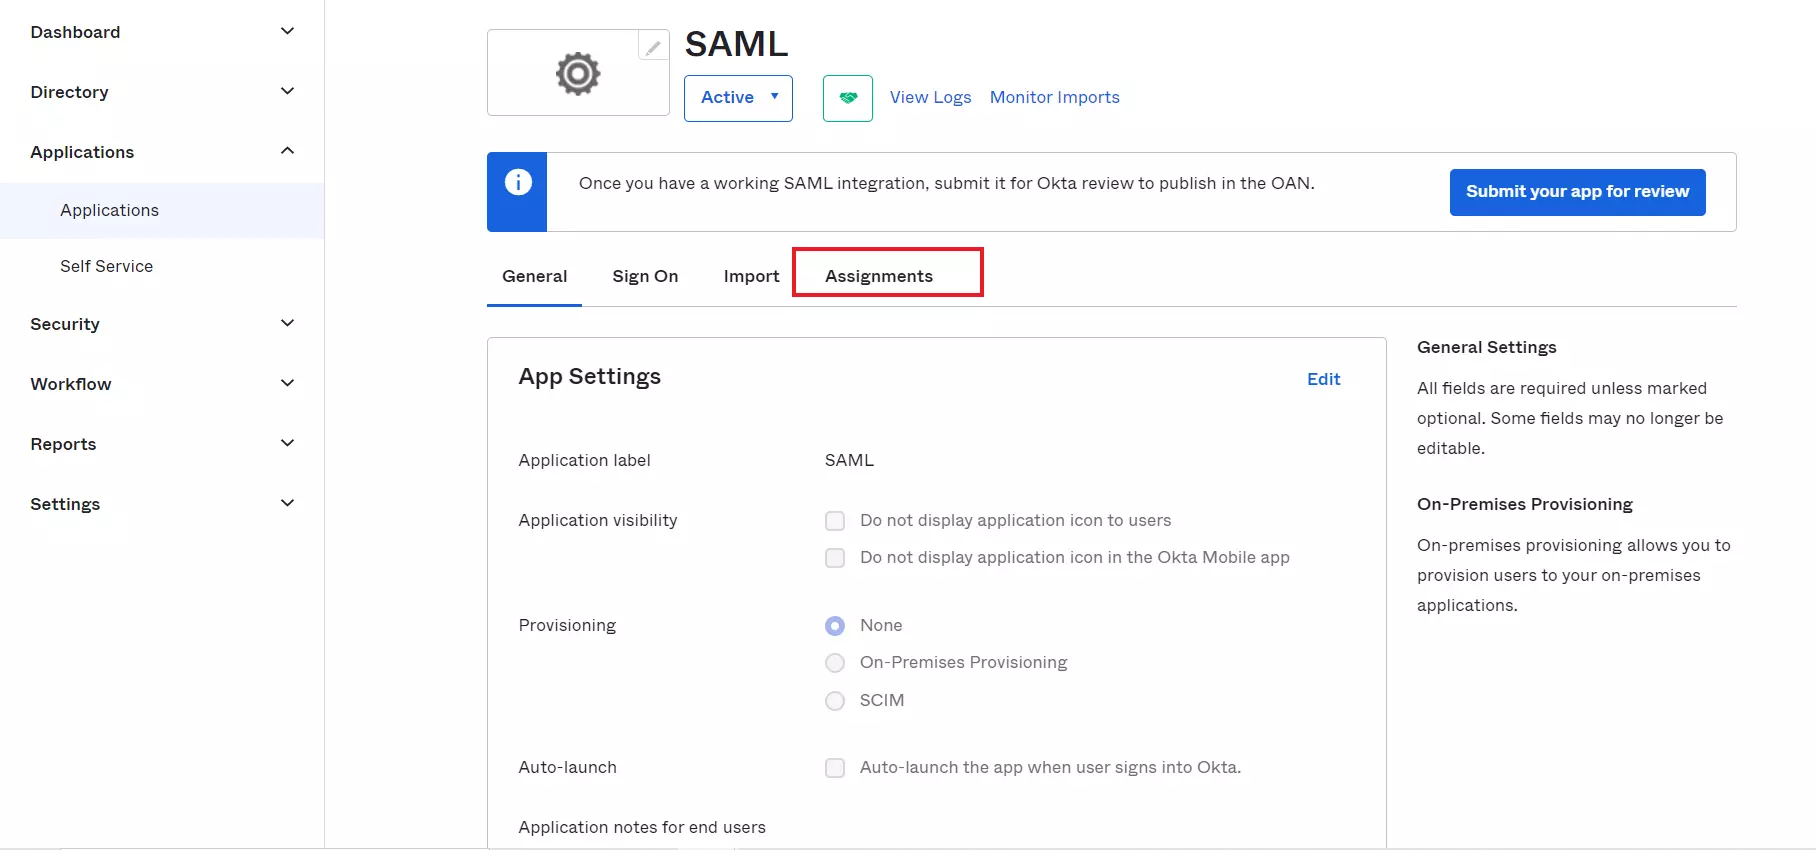
Authentification unique Okta | Connexion Okta | Attribuer des groupes

  • Cliquez sur Attribuer Bouton à Attribuer des personnes et attribuer des groupes.
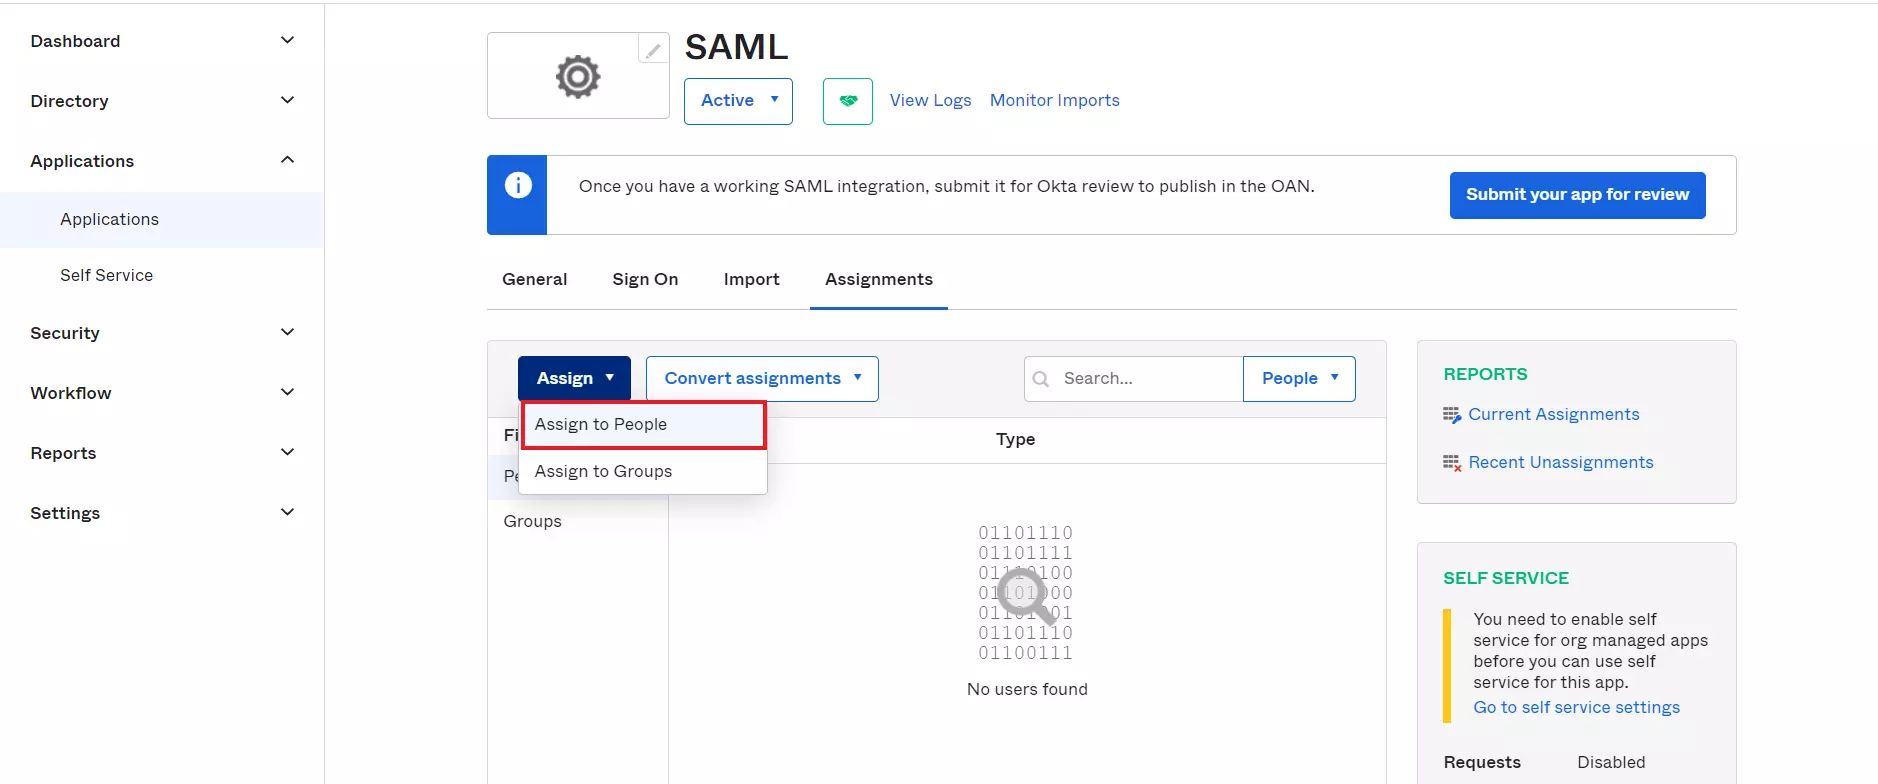
Authentification unique Okta | Connexion Okta | Attribuer des personnes

  • Une fois que vous Attribuer l'utilisateur, cliquez sur OK .
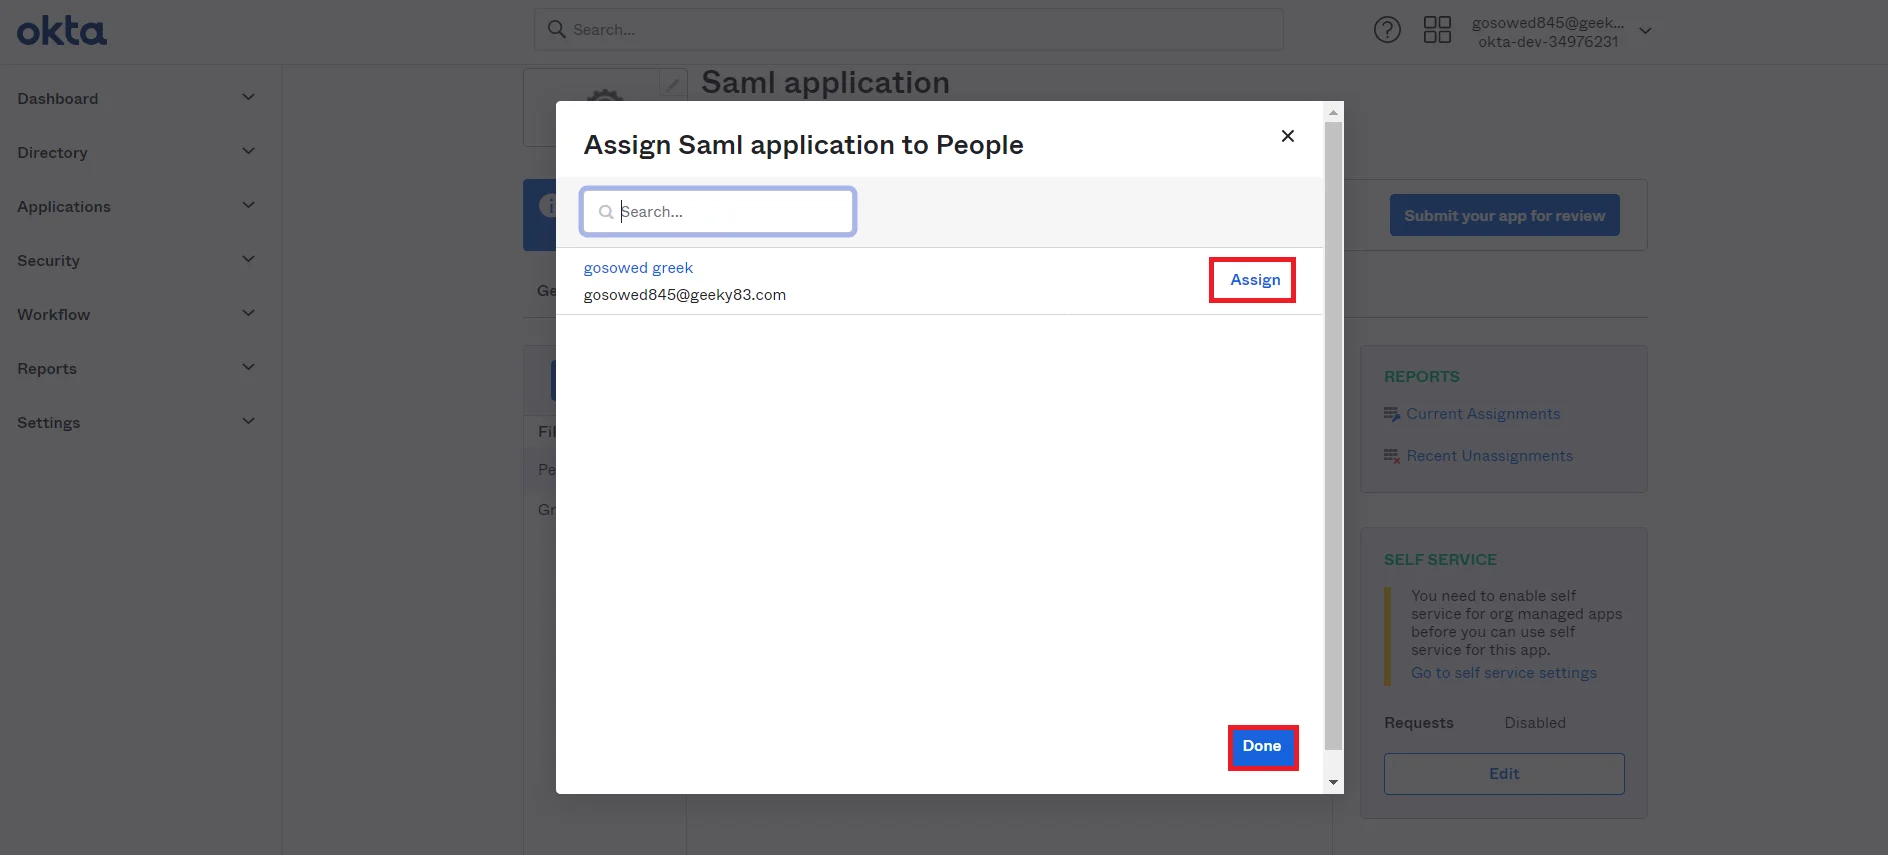
SAML Okta | Connexion Okta | Bouton d'attribution

  • Cliquez sur Se connecter onglet et faites défiler jusqu'à Certificats de signature SAML .
  • Sous Paramètres section dans le Se connecter onglet, cliquez sur Copier bouton pour copier l’URL des métadonnées.
SAML Okta | Connexion Okta | URL des métadonnées

  • Ou vous pouvez également obtenir l'URL des métadonnées IDP en suivant les étapes suivantes, cliquez sur Action liste déroulante pour le Active certificat puis cliquez sur le Afficher les métadonnées du fournisseur d'identité option pour obtenir les métadonnées IdP qui seront nécessaires à la configuration de votre fournisseur de services.
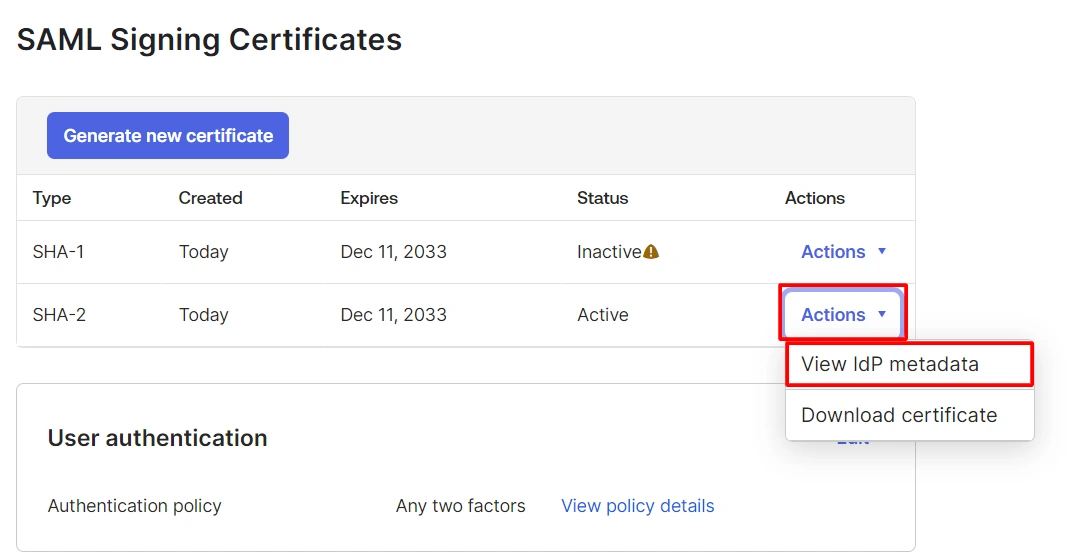
SAML Okta | Connexion Okta | Certificats de signature SAML

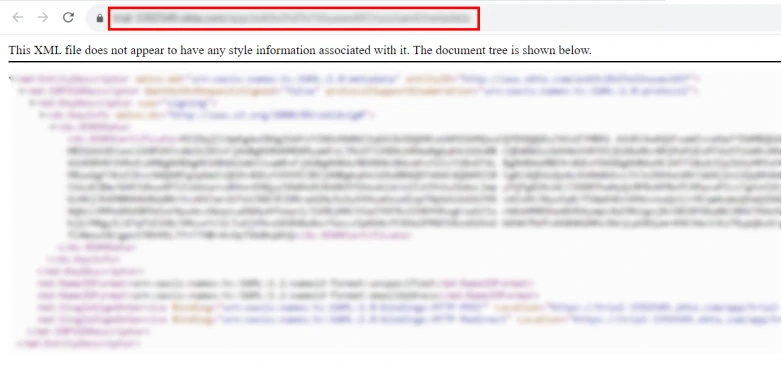
  • Copiez le URL de métadonnées.
SAML Okta | Connexion Okta | Copier l'URL des métadonnées

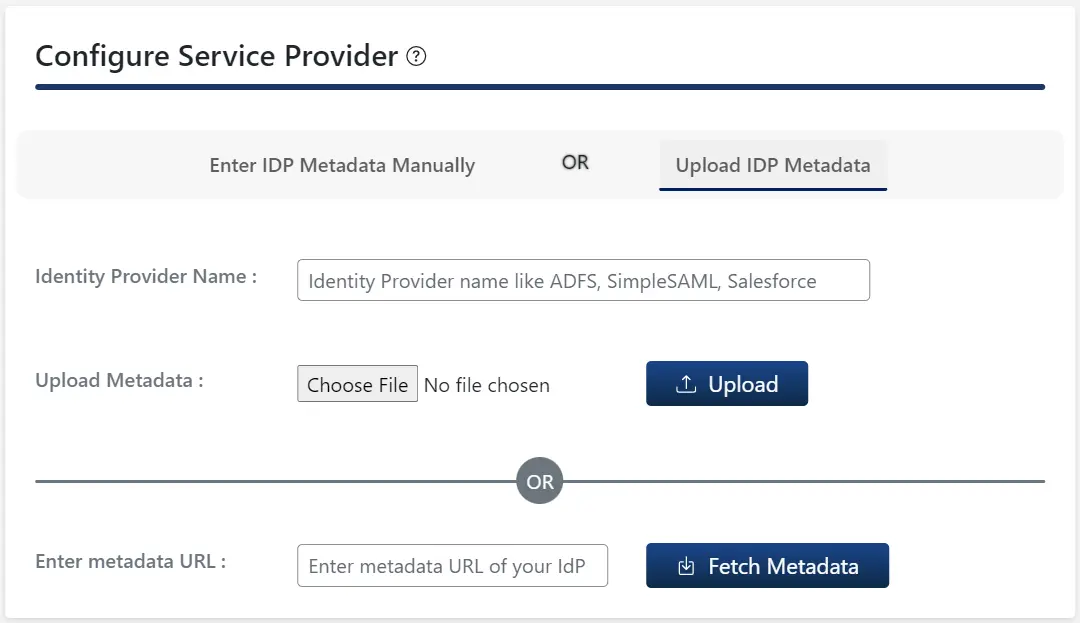
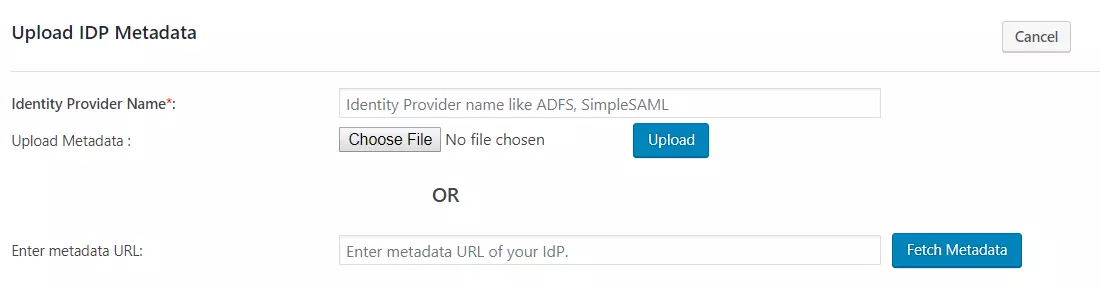
  • In miniOrange SAML 2.0 SP SSO plugin, cliquez sur le Configuration du fournisseur d'identité onglet et cliquez sur Télécharger les métadonnées IDP .
SAML Okta | Connexion Okta | Importer les métadonnées du fournisseur d'identité

  • Entrer Nom du fournisseur d'identité et collez le URL de métadonnées Sur le terrain.
  • Cliquez sur le Récupérer les métadonnées .
SAML Okta | Connexion Okta | Récupérer les métadonnées

  • Vous avez configuré avec succès Okta en tant que fournisseur d'identité SAML (IdP) pour permettre la connexion Okta via l'authentification unique, garantissant ainsi une connexion Okta sécurisée au site WordPress (WP).
Notez et contactez-nous - SSO entre deux sites WordPress

Remarque : Si vous souhaitez configurer le mappage des attributs, le mappage des rôles et d’autres configurations côté fournisseur d’identité, vous trouverez des instructions détaillées dans le guide d’installation fourni, accessible via ce lien.


Vous avez configuré avec succès Okta comme IdP (fournisseur d'identité) SAML pour réaliser la connexion Okta SSO sur votre site WordPress (WP).

Dans l'extension SAML SSO pour WordPress, accédez à l'onglet Configuration du fournisseur d'identité (IdP). Il existe deux façons de configurer l'extension SSO pour WordPress :

A. En téléchargeant les métadonnées IDP :

  • Cliquez sur Télécharger les métadonnées IDP .
  • Entrer le Fournisseur d'identité Nom
  • Tu peux soit télécharger un fichier de métadonnées et cliquez sur Télécharger une présentation bouton ou utilisez un URL des métadonnées et cliquez sur Récupérer les métadonnées.
Authentification unique SAML pour WordPress | Métadonnées de connexion et de téléchargement

B. Configuration manuelle :

  • Renseignez les paramètres requis (nom du fournisseur d'identité, ID d'entité ou émetteur du fournisseur d'identité, URL de connexion SAML, certificat X.509) tels que fournis par votre fournisseur d'identité, puis cliquez sur le bouton. Enregistrer .
  • Cliquez sur Configuration du test pour vérifier les attributs et les valeurs envoyés par IDP.
Authentification unique SAML pour WordPress | Configuration de test

Étape 3 : Mappage des attributs

Notez et contactez-nous - SSO entre deux sites WordPress

Remarque : Pour configurer le mappage des attributs pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.


  • Dans le plugin gratuit, uniquement NomID La prise en charge est assurée pour les attributs Email et Nom d'utilisateur de l'utilisateur WordPress.
  • Lorsqu'un utilisateur effectue une authentification unique (SSO), la valeur NameID envoyée par le fournisseur d'identité (IdP) sera associée à l'adresse électronique et au nom d'utilisateur de l'utilisateur WordPress.
Authentification unique SAML pour WordPress | Association des attributs de connexion

Dans l'extension SAML SSO pour WordPress, accédez à l'onglet « Configuration du fournisseur de services ». Il existe deux façons de configurer l'extension SSO pour WordPress :

A. En téléchargeant les métadonnées IDP :

  • Cliquez sur Télécharger les métadonnées IDP .
  • Entrer le Fournisseur d'identité Nom
  • Tu peux soit télécharger un fichier de métadonnées et cliquez sur Télécharger une présentation bouton ou utilisez un URL des métadonnées et cliquez sur Récupérer les métadonnées.

B. Configuration manuelle :

  • Renseignez les paramètres requis (nom du fournisseur d'identité, ID d'entité ou émetteur du fournisseur d'identité, URL de connexion SAML, certificat X.509) tels que fournis par votre fournisseur d'identité, puis cliquez sur le bouton. Enregistrer .
  • Cliquez sur Configuration du test pour vérifier les attributs et les valeurs envoyés par IDP.
Authentification unique SAML pour WordPress | Configuration de test

Étape 3 : Mappage des attributs

Notez et contactez-nous - SSO entre deux sites WordPress

Remarque : Pour configurer le mappage des attributs pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.


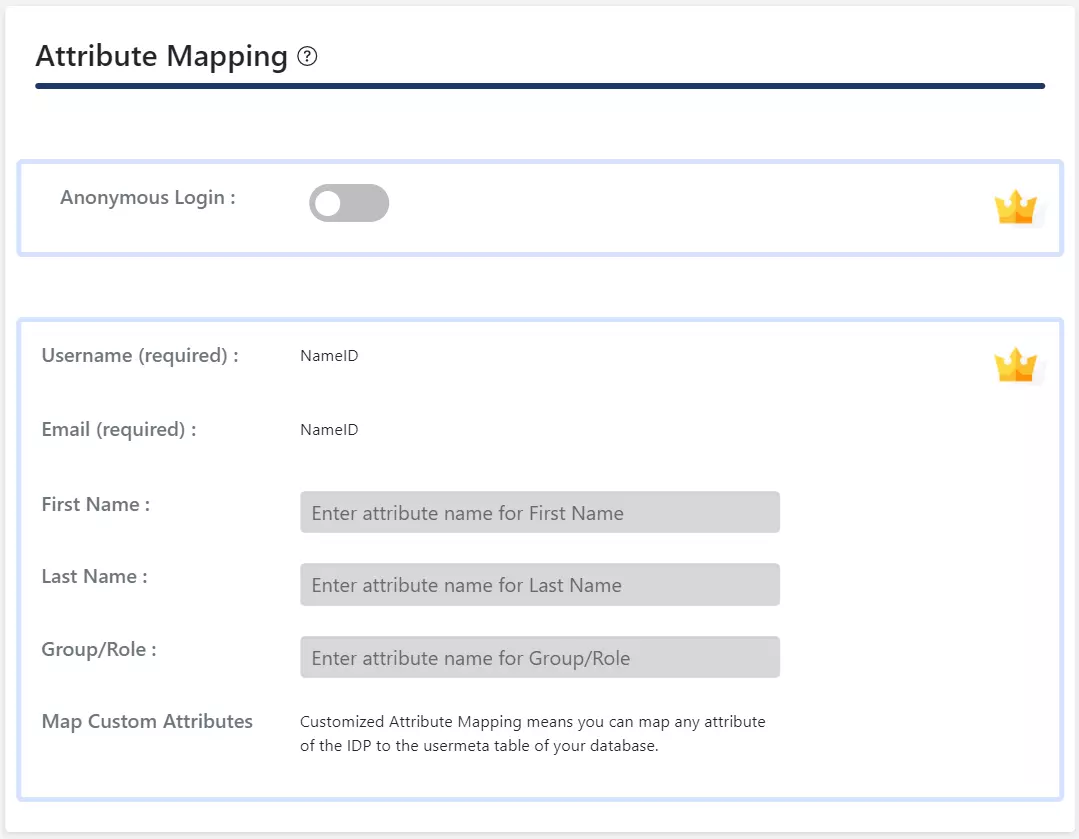
  • Cartographie d'attributs La fonctionnalité vous permet de cartographier le attributs utilisateur envoyé par le fournisseur d'identité lors de l'authentification unique aux attributs utilisateur sur WordPress.
  • Dans le plugin SAML pour WordPress, accédez à Cartographie des attributs/rôles Appuyez sur la touche Tab et remplissez les champs suivants dans Cartographie d'attributs .

REMARQUE : Si vous cliquez sur le bouton « Tester la configuration » dans l’onglet « Configuration du fournisseur de services » et que vous vous authentifiez auprès de votre fournisseur d’identité, vous verrez la liste des attributs envoyés par ce dernier dans l’onglet « Mappage attribut/rôle ». Ces informations peuvent être utilisées pour effectuer le mappage ci-dessus.


Dans l'extension SAML SSO pour WordPress, accédez à l'onglet « Configuration du fournisseur de services ». Il existe deux façons de configurer l'extension SSO pour WordPress :

A. En téléchargeant les métadonnées IDP :

  • Cliquez sur Télécharger les métadonnées IDP .
  • Entrer le Nom du fournisseur d'identité
  • Tu peux soit télécharger un fichier de métadonnées et cliquez sur Télécharger une présentation bouton ou utilisez un URL des métadonnées et cliquez sur Récupérer les métadonnées.
  • Dans l' Plugin premium, vous pouvez activer la synchronisation automatique pour URL des métadonnées qui mettra automatiquement à jour la configuration du plugin en fonction des métadonnées du fournisseur d'identité après un intervalle de temps défini.
Authentification unique SAML pour WordPress | Connexion avec analyse automatique

B. Configuration manuelle :

  • Veuillez fournir les paramètres requis (nom du fournisseur d'identité, ID d'entité ou émetteur du fournisseur d'identité, URL de connexion SAML, certificat X.509) tels que fournis par votre Fournisseur d'identité et cliquez sur le Enregistrer .
  • Cliquez sur Configuration du test pour vérifier les attributs et les valeurs envoyés par IDP.
Configuration de test - Authentification unique SAML pour WordPress

  • Dans le plugin Premium, vous pouvez fournir l'URL de déconnexion SAML pour mettre en place une déconnexion unique sur votre site WordPress.


Notez et contactez-nous - SSO entre deux sites WordPress

Remarque : Pour configurer le mappage des attributs pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.

Récupérer les attributs d'Okta vers WordPress

Suivez les étapes ci-dessous pour configurer les attributs qui seront envoyés par Okta dans la réponse SAML.


1. Accédez à l'application Okta SAML


  • Connectez-vous à votre Console d'administration Okta.
  • Allez dans Applications.
  • Ouvrez l'application SAML configurée pour votre site WordPress.
  • Accédez à la Se connecter languette.

2. Ajouter des déclarations d'attributs de profil


  • Faites défiler jusqu'à la Déclarations d'attribut .
  • Cliquez à nouveau Afficher la configuration héritée.
  • Cliquez à nouveau Modifier.
  • Sous Déclarations d'attributs de profil, ajoutez les attributs requis (Prénom, Nom, Courriel) comme indiqué ci-dessous :
  • Configuration des déclarations d'attributs de profil Okta

Ces attributs permettront d'envoyer le prénom, le nom et l'adresse électronique de l'utilisateur d'Okta au plugin SAML pour WordPress.


3. Ajouter une déclaration d'attribut de groupe


  • Pour récupérer les groupes Okta de l'utilisateur dans WordPress, ajoutez l'instruction d'attribut de groupe comme indiqué ci-dessous :
  • Configuration des déclarations d'attributs de groupe Okta

Cela enverra les groupes Okta attribués à l'utilisateur dans la réponse SAML.


4. Enregistrez la configuration


  • Après avoir ajouté les déclarations d'attributs de profil et de groupe, cliquez sur Enregistrer bouton permettant d'enregistrer la configuration SAML d'Okta.

5. Tester la configuration dans WordPress


  • Accédez à votre Tableau de bord d'administration WordPress.
  • Accédez à la Plugin SSO SAML miniOrange.
  • Cliquez sur Configuration du test.
  • Après des tests concluants, vous devriez pouvoir visualiser les attributs reçus d'Okta.
  • Résultats de la configuration de test affichant les attributs reçus d'Okta

Une fois ces attributs visibles dans la fenêtre de configuration de test, vous pouvez les mapper dans le plugin SAML pour WordPress.

Configurer le mappage des attributs dans WordPress


  • Cartographie d'attributs Cette fonctionnalité vous permet de faire correspondre les attributs utilisateur envoyés par le fournisseur d'identité lors de l'authentification unique (SSO) aux attributs utilisateur dans WordPress.
  • Dans le plugin SAML pour WordPress, accédez à Cartographie des attributs/rôles onglet et remplissez les champs dans le Cartographie d'attributs .
Section « Attributs de base » du plugin SAML pour WordPress

  • Mappage d'attributs personnalisés : Cette fonctionnalité vous permet de mapper n'importe quel attribut envoyé par l'IDP au utilisateur-méta tableau de WordPress.
Section Map Custom Attributes dans le plugin SAML pour WordPress

Étape 4 : Cartographie des rôles

Notez et contactez-nous - SSO entre deux sites WordPress

Remarque : Pour configurer le mappage des rôles pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.


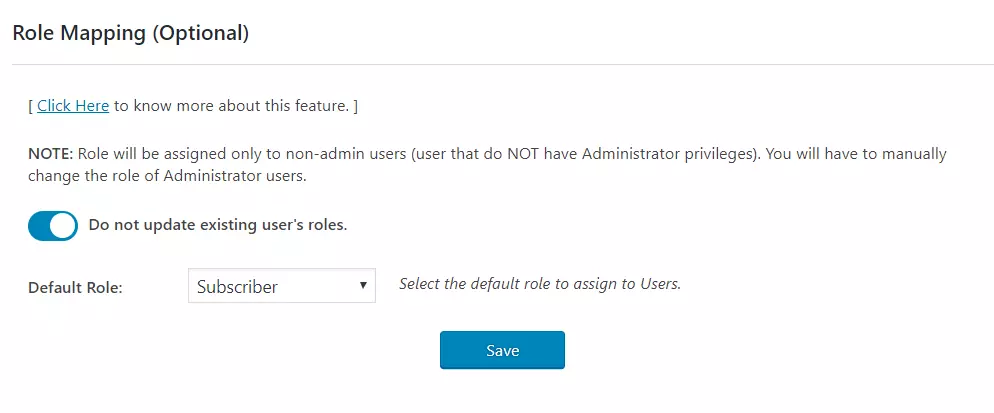
  • Dans le plugin gratuit, vous pouvez choisir un Rôle par défaut qui sera attribué à tous les utilisateurs non administrateurs lors de leur authentification unique (SSO).
  • Allez dans Mappage attribut/rôle onglet et accédez à Mappage des rôles .
  • Sélectionnez le Rôle par défaut et cliquez sur le Mises à jour .
Authentification unique SAML pour WordPress | Association des rôles de connexion

Étape 4 : Cartographie des rôles

Notez et contactez-nous - SSO entre deux sites WordPress

Remarque : Pour configurer le mappage des rôles pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.


    Dans le plugin standard, vous pouvez choisir un rôle par défaut qui sera attribué à tous les utilisateurs non administrateurs lorsqu'ils effectueront une authentification unique (SSO).

  • Allez dans Mappage attribut/rôle onglet et accédez à Mappage des rôles .
  • Sélectionnez le Rôle par défaut et cliquez sur le Enregistrer .
Authentification unique SAML pour WordPress | Association des rôles de connexion

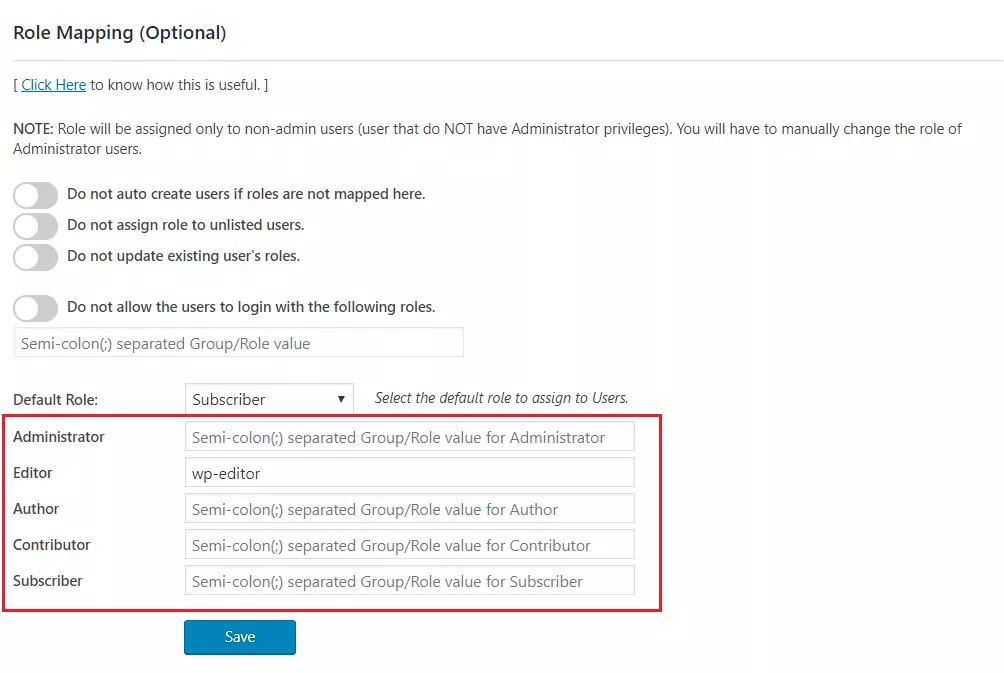
Cette fonctionnalité permet d'attribuer et de gérer les rôles des utilisateurs lors de l'authentification unique (SSO). Outre les rôles WordPress par défaut, elle est également compatible avec tous les rôles personnalisés.

Notez et contactez-nous - SSO entre deux sites WordPress

Remarque : Pour configurer le mappage des rôles pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.


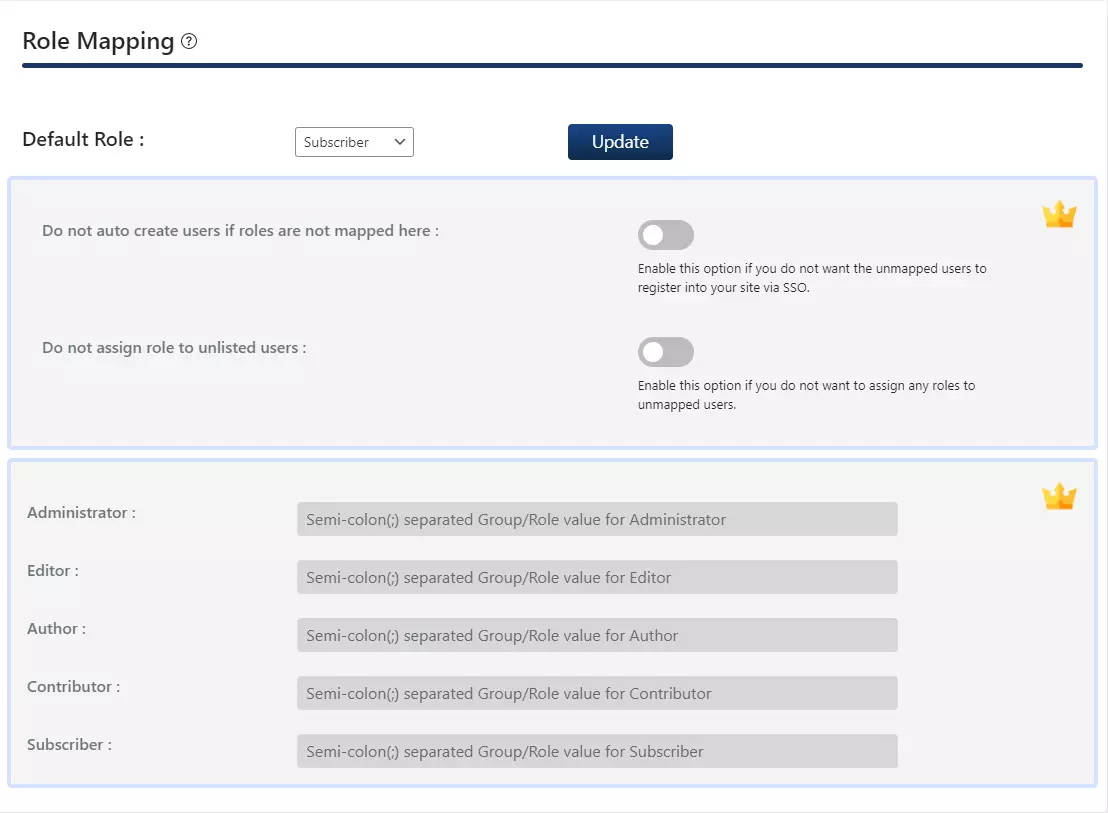
  • Extrait du Cartographie d'attributs section du plugin, fournissez un mappage pour le champ nommé Groupe/RôleCet attribut contiendra les informations relatives au rôle envoyées par le fournisseur d'identité et sera utilisé pour le mappage des rôles.
  • Accédez à la section de mappage des rôles et fournissez les mappages pour les rôles en surbrillance.
Mappage des rôles de connexion - Authentification unique SAML pour WordPress

  • Par exemple, si vous souhaitez qu'un utilisateur dont Groupe/Rôle La valeur de l'attribut est wp-editor pour être assignée comme éditeur dans WordPress ; il suffit de fournir le mappage wp-editor dans le Éditeur champ de la section Mappage des rôles.

Étape 5 : Paramètres SSO

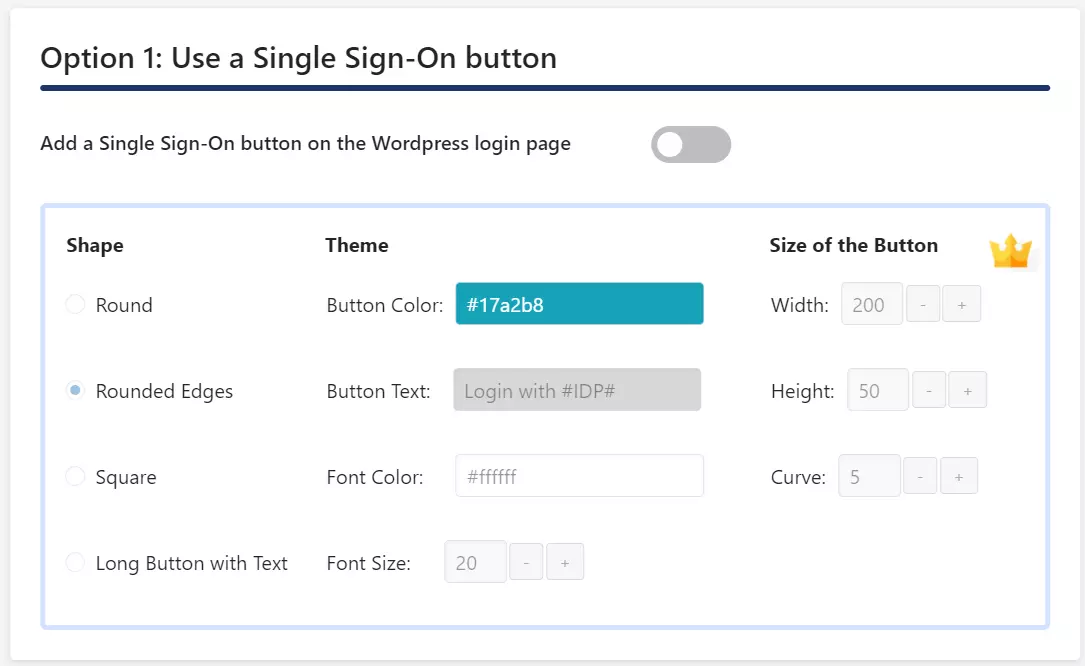
  • Dans le plugin gratuit, vous pouvez ajouter un bouton Single Sign-On en activant Ajouter un bouton d'authentification unique sur la page de connexion WordPress basculer dans Option 1 .
Authentification unique SAML pour WordPress | Bouton de connexion SSO

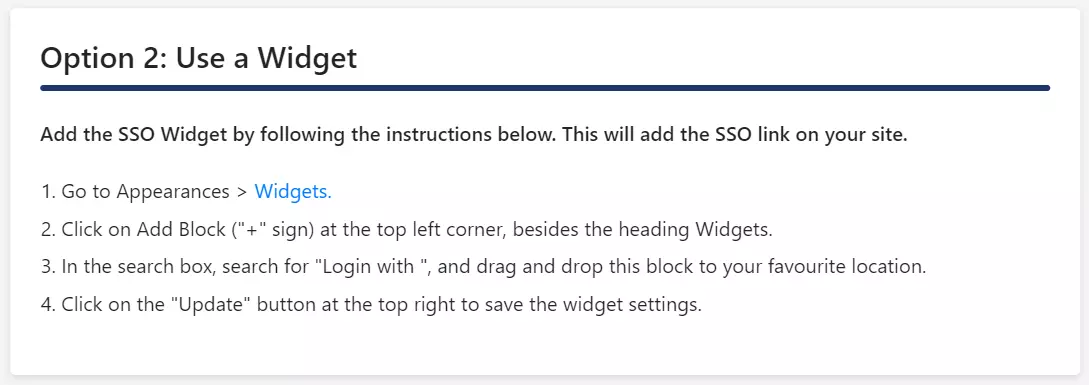
  • Si votre thème WordPress prend en charge le widget de connexion, vous pouvez ajouter un widget de connexion pour activer l'authentification unique (SSO) initiée par le fournisseur de services (SP) sur votre site.
  • Accédez à l'onglet Liens de redirection et SSO et suivez les étapes indiquées sous Option 2 : Utiliser un widget pour ajouter un widget de connexion sur votre site.
Authentification unique SAML pour WordPress | Paramètres d'authentification unique

Étape 5 : Paramètres SSO

Dans le plugin Standard, vous pouvez activer le SSO initié par le SP à l'aide des options suivantes.

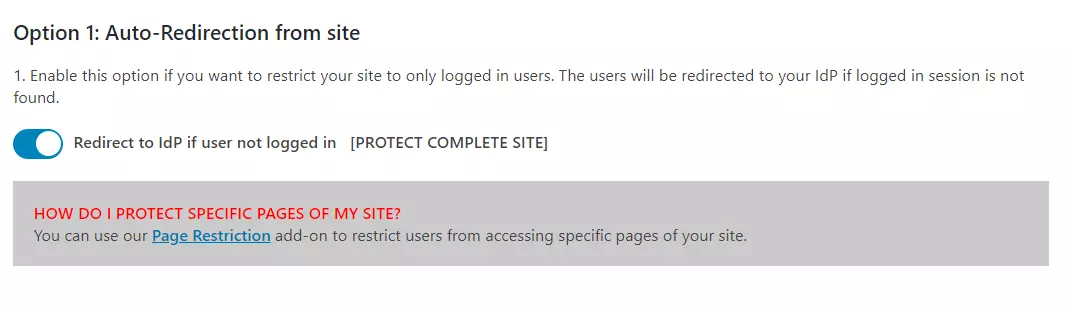
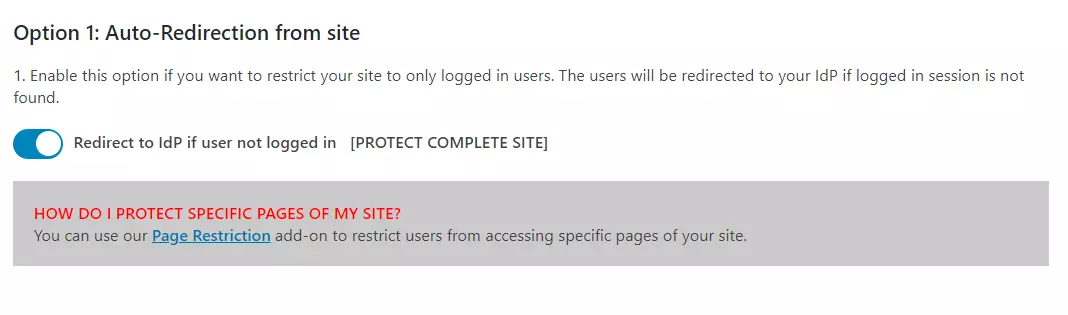
  • Redirection automatique depuis le site : Si cette option est activée, tout utilisateur non authentifié tentant d'accéder à votre site sera redirigé vers la page de connexion du fournisseur d'identité et, après une authentification réussie, il sera redirigé vers la même page de votre site à laquelle il tentait d'accéder.
  • Étape:

    • Accédez à l’onglet Redirection et liens SSO du plugin et accédez à Option 1 : Redirection automatique depuis le site.
    • Permettre Redirection vers IDP si l'utilisateur n'est pas connecté [PROTÉGER LE SITE COMPLET]option.

    Authentification unique SAML pour WordPress | Connexion-optin 1

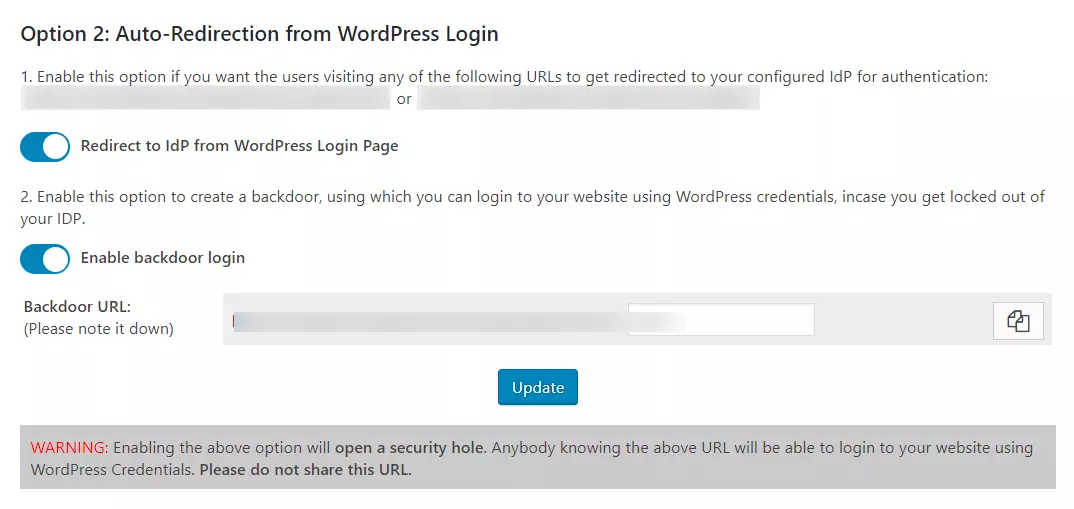
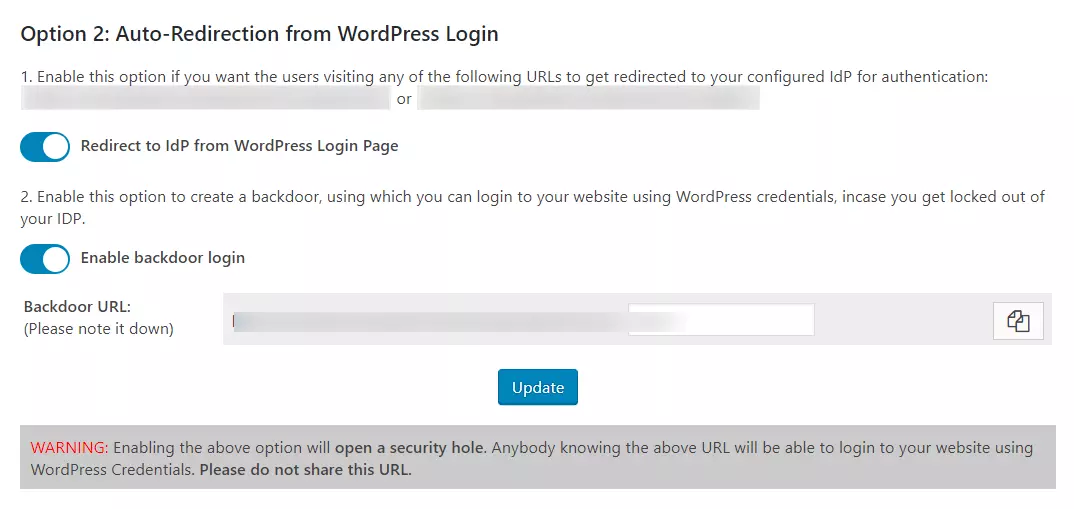
  • Redirection automatique depuis la connexion WordPress : Si cette option est activée, tout utilisateur non authentifié tentant d'accéder à la page de connexion WordPress par défaut sera redirigé vers la page de connexion du fournisseur d'identité pour s'authentifier. Une fois l'authentification réussie, il sera redirigé vers le site WordPress.
  • Étape:

    • Accédez à l’onglet Redirection et liens SSO du plugin et accédez à Option 2 : Redirection automatique depuis la page de connexion WordPress.
    • Permettre Redirection vers IDP depuis la page de connexion WordPress option.
    Authentification unique SAML pour WordPress | Connexion-optin 2

    REMARQUE : Veuillez activer la connexion par porte dérobée et noter son URL. Cela vous permettra d’accéder à la page de connexion WordPress si vous êtes bloqué(e) hors de votre fournisseur d’identité.


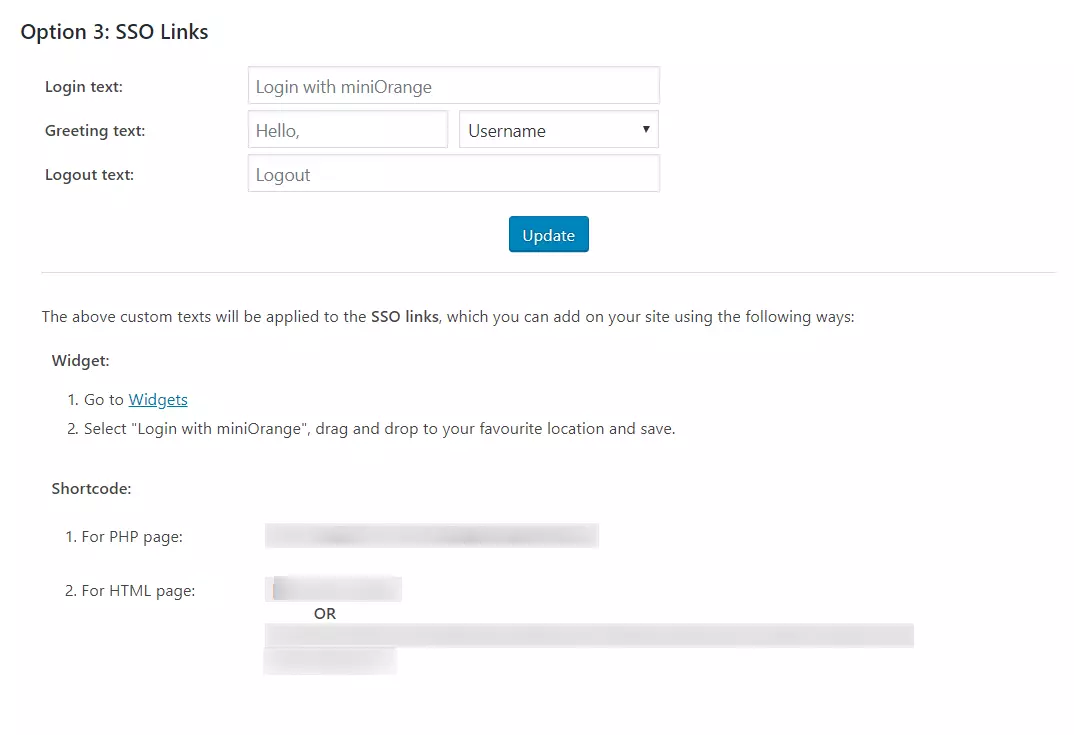
  • Liens SSO : Vous pouvez ajouter des liens SSO n'importe où sur votre site en utilisant le shortcode et le widget fournis dans Onglet Redirection et liens SSO > Option 3 : liens SSO section du plugin
  • Authentification unique SAML pour WordPress | Connexion-optin 3

Dans le plugin Premium, vous pouvez activer le SSO initié par le SP en utilisant les options suivantes.

  • Redirection automatique depuis le site : Si cette option est activée, tout utilisateur non authentifié tentant d'accéder à votre site sera redirigé vers la page de connexion du fournisseur d'identité et, après une authentification réussie, il sera redirigé vers la même page de votre site à laquelle il tentait d'accéder.
  • Étape:

    • Accédez à l’onglet Redirection et liens SSO du plugin et accédez à Option 1 : Redirection automatique depuis le site.
    • Permettre Redirection vers IDP si l'utilisateur n'est pas connecté [PROTÉGER LE SITE COMPLET] option.
    Login-optin 1 - Authentification unique SAML pour WordPress

  • Redirection automatique depuis la connexion WordPress : Si cette option est activée, tout utilisateur non authentifié tentant d'accéder à la page de connexion WordPress par défaut sera redirigé vers la page de connexion du fournisseur d'identité pour s'authentifier. Une fois l'authentification réussie, il sera redirigé vers le site WordPress.
  • Étape:

    • Accédez à l’onglet Redirection et liens SSO du plugin et accédez à Option 2 : Redirection automatique depuis la page de connexion WordPress.
    • Permettre Redirection vers IDP depuis la page de connexion WordPress option.
    Login-optin 2 - Authentification unique SAML pour WordPress

    REMARQUE : Veuillez activer la connexion par porte dérobée et noter son URL. Cela vous permettra d’accéder à la page de connexion WordPress si vous êtes bloqué(e) sur la page de connexion de votre fournisseur d’identité.


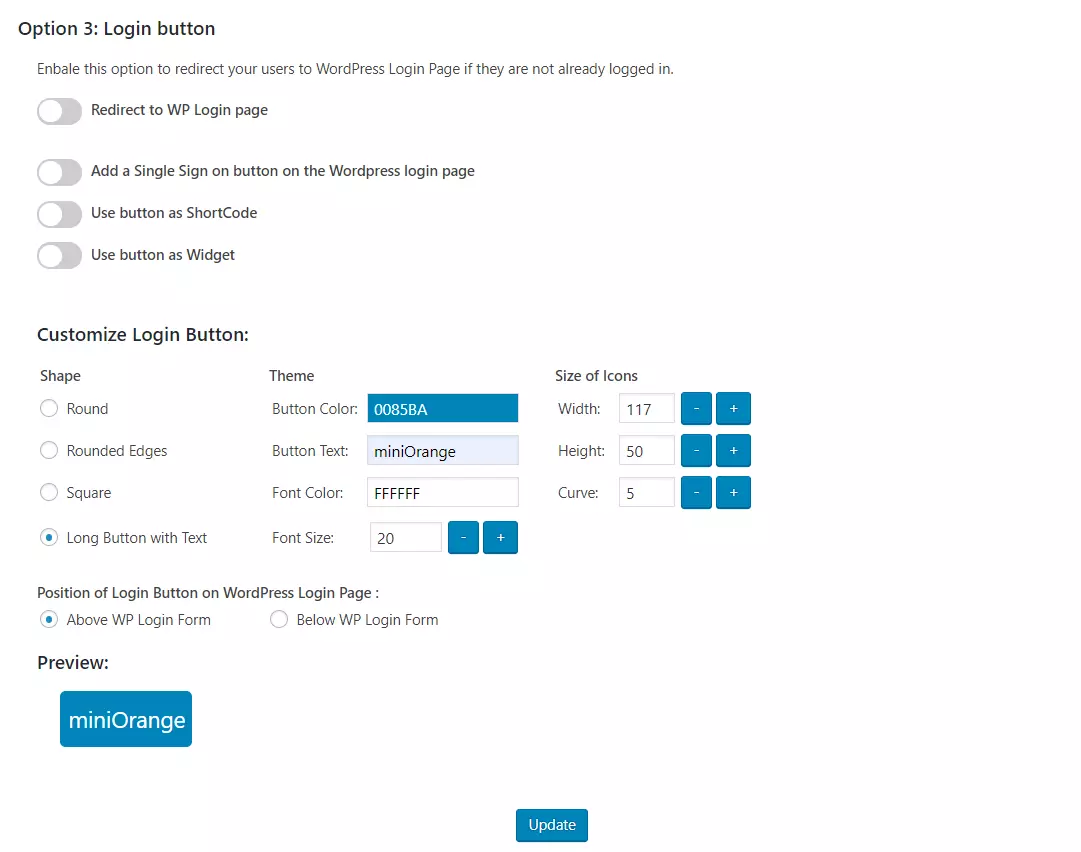
  • Bouton de connexion : Vous pouvez ajouter un bouton de connexion personnalisé n'importe où sur votre site ou votre page de connexion WordPress en accédant à Option 3 : bouton de connexion section de l'onglet Liens de redirection et SSO.
Login-optin 3 - Authentification unique SAML pour WordPress

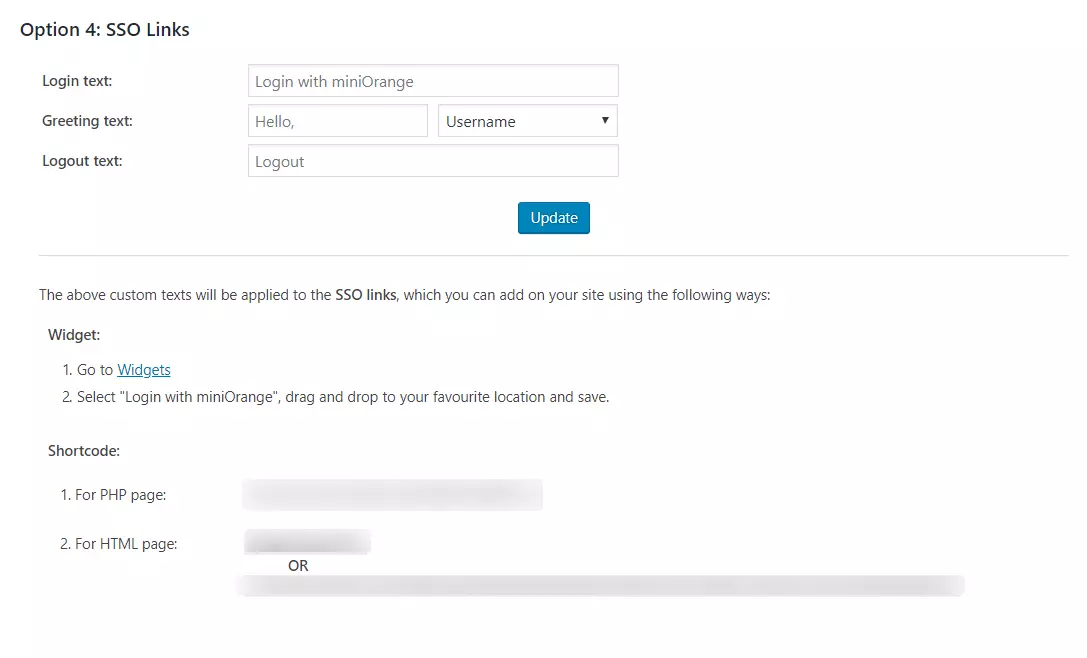
  • Liens SSO : Vous pouvez ajouter des liens SSO n'importe où sur votre site en utilisant le shortcode et le widget fournis dans Option 4 : liens SSO section de l’onglet Redirection et liens SSO.
Login-optin 4 - Authentification unique SAML pour WordPress

Dans ce guide, vous avez configuré avec succès l'authentification unique SAML Okta (connexion SSO Okta) en choisissant Okta comme fournisseur d'identité (IdP) et WordPress comme fournisseur de services (SP) grâce à l'extension miniOrange « SAML Single Sign On – SSO Login (connexion Okta) ». Cette solution vous permet de déployer rapidement un accès sécurisé à votre site WordPress (WP) via les identifiants de connexion Okta.


Voir plus de FAQ


Si vous recherchez quelque chose que vous ne trouvez pas, veuillez nous envoyer un courriel à samlsupport@xecurify.com


 Merci pour votre réponse. Nous vous répondrons rapidement.

Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête

Nous vous contacterons dans les plus brefs délais !


ADFS_sso ×
Bonjour!

Besoin d'aide? Nous sommes ici !

soutenez