Authentification unique SAML (SSO) pour WordPress utilisant WSO2 comme fournisseur d'identité | Connexion SSO WSO2
Marché
Connexion WSO2 Single Sign-On (SSO) pour WordPress peut être réalisé en utilisant notre Extension SAML Single Sign-On (SSO) pour WordPressNotre plugin est compatible avec tous les fournisseurs d'identité compatibles SAML. Nous allons ici passer en revue un guide étape par étape pour configurer la connexion SSO entre le site WordPress et WSO2 en prenant en compte WSO2 en tant que fournisseur d'identité (Fournisseur d'identité) et WordPress en tant que SP (Fournisseur de services).
Vous pouvez visiter notre SSO pour WordPress plugin pour en savoir plus sur les autres fonctionnalités que nous proposons.
Pré-requis : Téléchargement Et Installation
Pour configurer WSO2 en tant que fournisseur d'identité SAML avec WordPress, vous devrez installer le plugin miniOrange WP SAML SP SSO .
Étapes de configuration
1. Configurer WSO2 en tant qu'IdP (fournisseur d'identité)
Suivez les étapes suivantes pour configurer WSO2 en tant qu’IdP :
Configurer WSO2 comme IdP
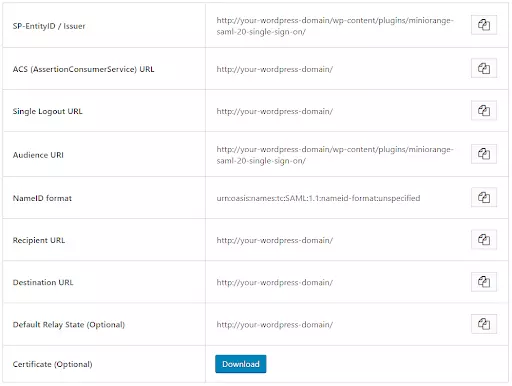
- Dans le plugin miniOrange SAML SP SSO, accédez à Métadonnées du fournisseur de services languette. Ici, vous pouvez trouver les métadonnées SP telles que l'ID d'entité SP et l'URL ACS (AssertionConsumerService) qui sont requises pour configurer le fournisseur d'identité.
- Se connecter à votre Console d'administration WSO2.
- Accédez au site WordPress A.
- Dans le menu de navigation de gauche, sélectionnez Ajouter sous Prestataire de services languette.

- Dans l' Ajouter un nouveau fournisseur de services page, configurez les éléments suivants :
- Sélectionnez le mode: Configuration manuelle
- Nom du fournisseur de services : WordPress
- Description du fournisseur de services : (Facultatif) Saisissez une description
- Cliquez sur S'enregistrer.

Information basique
- Sélectionnez le type de certificat SP : Utiliser le point de terminaison SP JWKS
- Application SaaS : Coché (facultatif)

Configuration des réclamations
- Sélectionnez le dialecte de mappage des revendications : Utiliser le dialecte de revendication locale
- Cliquez sur Ajouter un URI de revendication pour lequel vous pouvez ajouter plusieurs revendications/attributs. Cartographie d'attributs (comme l'adresse e-mail, le prénom, le nom, le téléphone, etc.).
- URI de la revendication du sujet : https://wso2.org/claims/fullname

Configuration des rôles/autorisations
- Développez la section Configuration des rôles/autorisations, puis développez le Permissions la Mappage des rôles sections.
- Cliquez à nouveau Ajouter une autorisation et spécifiez l'autorisation spécifique du fournisseur de services que vous souhaitez ajouter.
- Cliquez à nouveau Ajouter un mappage de rôles et entrez les valeurs appropriées pour le rôle local ainsi que pour le rôle du fournisseur de services.

Configuration de l'authentification entrante
- Allez dans Configuration de l'authentification unique Web SAML2.
- Cliquez sur Configurer.

- In Enregistrer un nouveau fournisseur de services page, sélectionnez Mode comme Configuration des URL.
- Copiez le URL de métadonnées à partir de Métadonnées du fournisseur de services onglet dans le plugin.
- Collez l'URL dans la zone de texte sous Télécharger les métadonnées du fournisseur de services à partir de l'URL.
- Cliquez sur le Télécharger une présentation .


Métadonnées du fournisseur d'identité
- Sous Configuration de l'authentification entrante , cliquer sur Configuration de l'authentification unique Web SAML2.
- Cliquez à nouveau Modifier en plus de l'émetteur de votre fournisseur de services.

- Vous pouvez vérifier les détails de votre fournisseur de services ici.
- Vérifiez la Activer le profil d'attribut et Inclure toujours l'attribut dans la réponse pour Cartographie d'attributs.
- Cliquez sur Télécharger les métadonnées IDP .
- Cliquez sur Mises à jour .

- Conservez ces métadonnées IDP à portée de main pour les configurations dans le plugin.
Vous avez configuré avec succès WSO2 en tant que fournisseur d'identité SAML (IdP) pour permettre la connexion SSO WSO2 à votre site WordPress (WP).
Étape 2 : Configurer WordPress en tant que fournisseur de services (SP)
- Gratuit
- Standard
- Devenez membre Premium
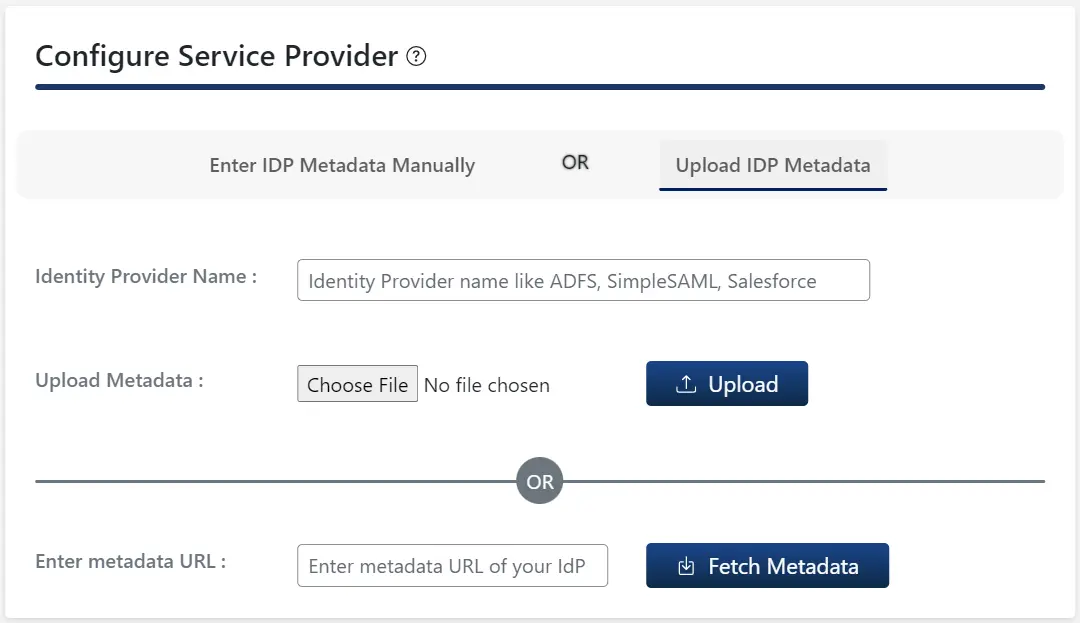
Dans l'extension SAML SSO pour WordPress, accédez à l'onglet Configuration du fournisseur d'identité (IdP). Il existe deux façons de configurer l'extension SSO pour WordPress :
A. En téléchargeant les métadonnées IDP :
- Cliquez sur Télécharger les métadonnées IDP .
- Entrer le Fournisseur d'identité Nom
- Tu peux soit télécharger un fichier de métadonnées et cliquez sur Télécharger une présentation bouton ou utilisez un
URL des métadonnées et cliquez sur Récupérer les métadonnées.
B. Configuration manuelle :
- Fournissez les paramètres requis (c'est-à-dire le nom du fournisseur d'identité, l'ID d'entité IDP ou l'émetteur, l'URL de connexion SAML, le certificat X.509) tels que fournis par votre fournisseur d'identité et cliquez sur le bouton Enregistrer
.
- Cliquez sur Configuration du test pour vérifier les attributs et les valeurs envoyés par IDP.

Étape 3 : Mappage des attributs

Remarque : Pour configurer le mappage des attributs pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
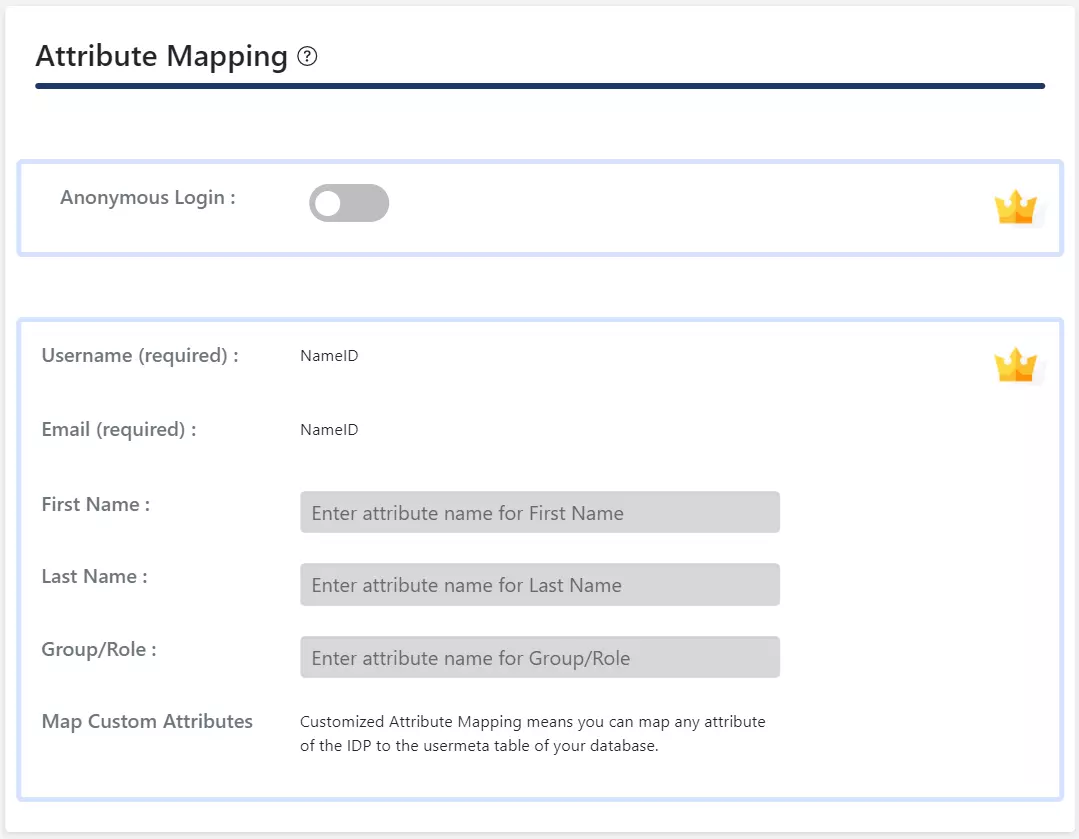
- Dans le plugin gratuit, uniquement NomID est pris en charge pour les attributs Email et Nom d'utilisateur de l'utilisateur WordPress.
- Lorsqu'un utilisateur effectue une connexion SSO, la valeur NameID envoyée par l'IDP sera mappée à l'e-mail et au nom d'utilisateur de l'utilisateur WordPress.
Dans l'extension SAML SSO pour WordPress, accédez à l'onglet « Configuration du fournisseur de services ». Il existe deux façons de configurer l'extension SSO pour WordPress :
A. En téléchargeant les métadonnées IDP :
- Cliquez sur Télécharger les métadonnées IDP .
- Entrer le Fournisseur d'identité Nom
- Tu peux soit télécharger un fichier de métadonnées et cliquez sur Télécharger une présentation bouton ou utilisez un
URL des métadonnées et cliquez sur Récupérer les métadonnées.
B. Configuration manuelle :
- Fournissez les paramètres requis (c'est-à-dire le nom du fournisseur d'identité, l'ID d'entité IDP ou l'émetteur, l'URL de connexion SAML, le certificat X.509) tels que fournis par votre fournisseur d'identité et cliquez sur le bouton Enregistrer
.
- Cliquez sur Configuration du test pour vérifier les attributs et les valeurs envoyés par IDP.

Étape 3 : Mappage des attributs
Remarque : Pour configurer le mappage des attributs pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
- Cartographie d'attributs La fonctionnalité vous permet de cartographier le attributs utilisateur envoyé par l'IDP lors du SSO aux attributs utilisateur sur WordPress.
- Dans le plugin SAML pour WordPress, accédez à Cartographie des attributs/rôles onglet et remplissez les champs suivants dans Cartographie d'attributs .
REMARQUE : Si vous cliquez sur le bouton « Tester la configuration » dans l’onglet « Configuration du fournisseur de services » et que vous vous authentifiez auprès de votre fournisseur d’identité, vous verrez la liste des attributs envoyés par ce dernier dans l’onglet « Mappage attribut/rôle ». Ces informations peuvent être utilisées pour effectuer le mappage ci-dessus.
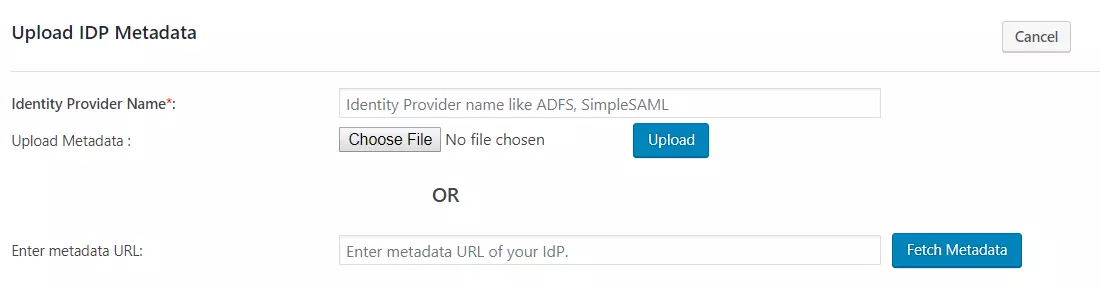
Dans l'extension SAML SSO pour WordPress, accédez à l'onglet « Configuration du fournisseur de services ». Il existe deux façons de configurer l'extension SSO pour WordPress :
A. En téléchargeant les métadonnées IDP :
- Cliquez sur Télécharger les métadonnées IDP .
- Entrer le Nom du fournisseur d'identité
- Tu peux soit télécharger un fichier de métadonnées et cliquez sur Télécharger une présentation bouton ou utilisez un
URL des métadonnées et cliquez sur Récupérer les métadonnées.
- Dans l' Plugin premium, vous pouvez activer la synchronisation automatique pour URL des métadonnées qui mettra automatiquement à jour la configuration du plugin selon les métadonnées IDP après un intervalle de temps défini
B. Configuration manuelle :
- Fournissez les paramètres requis (c'est-à-dire le nom du fournisseur d'identité, l'ID d'entité IDP ou l'émetteur, l'URL de connexion SAML, le certificat X.509) tels que fournis par votre Fournisseur d'identité et cliquez sur le
Enregistrer .
- Cliquez sur Configuration du test pour vérifier les attributs et les valeurs envoyés par IDP.

-
Dans le plugin Premium, vous pouvez fournir l'URL de déconnexion SAML pour réaliser une déconnexion unique sur votre site WordPress.
Étape 3 : Mappage des attributs
Remarque : Pour configurer le mappage des attributs pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
-
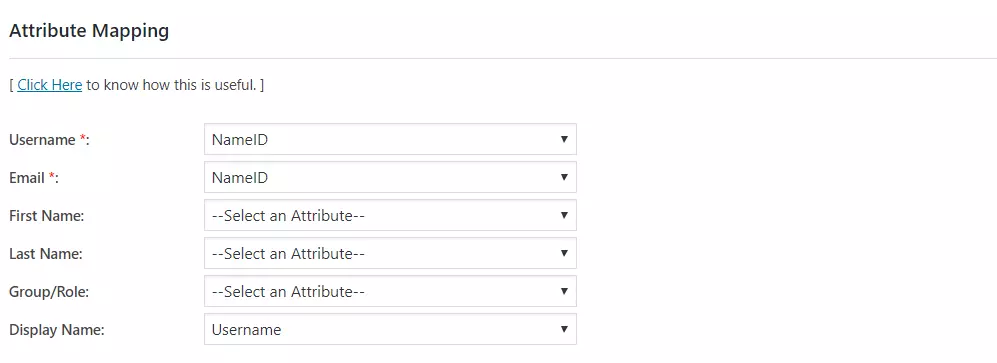
Cartographie d'attributs La fonctionnalité vous permet de cartographier le attributs utilisateur envoyé par l'IDP lors du SSO aux attributs utilisateur sur WordPress.
-
Dans le plugin SAML pour WordPress, accédez à Cartographie des attributs/rôles onglet et remplissez les champs suivants dans Cartographie d'attributs .
-
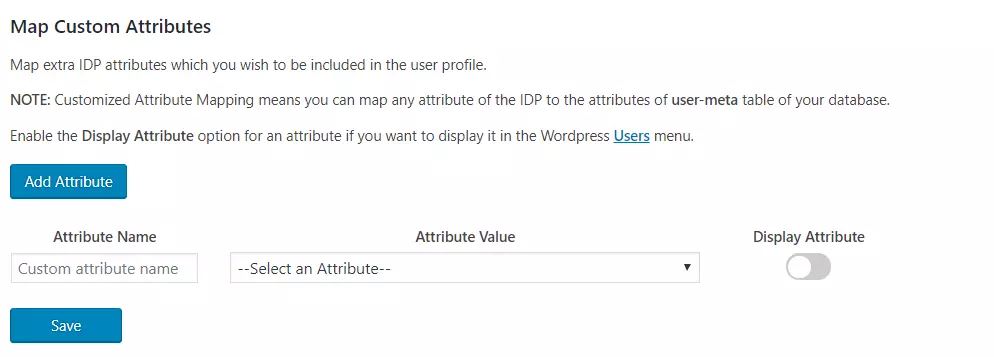
Mappage d'attributs personnalisés : Cette fonctionnalité vous permet de mapper n'importe quel attribut envoyé par l'IDP à l' utilisateur tableau de WordPress.
Étape 4 : Cartographie des rôles
Remarque : Pour configurer le mappage des rôles pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
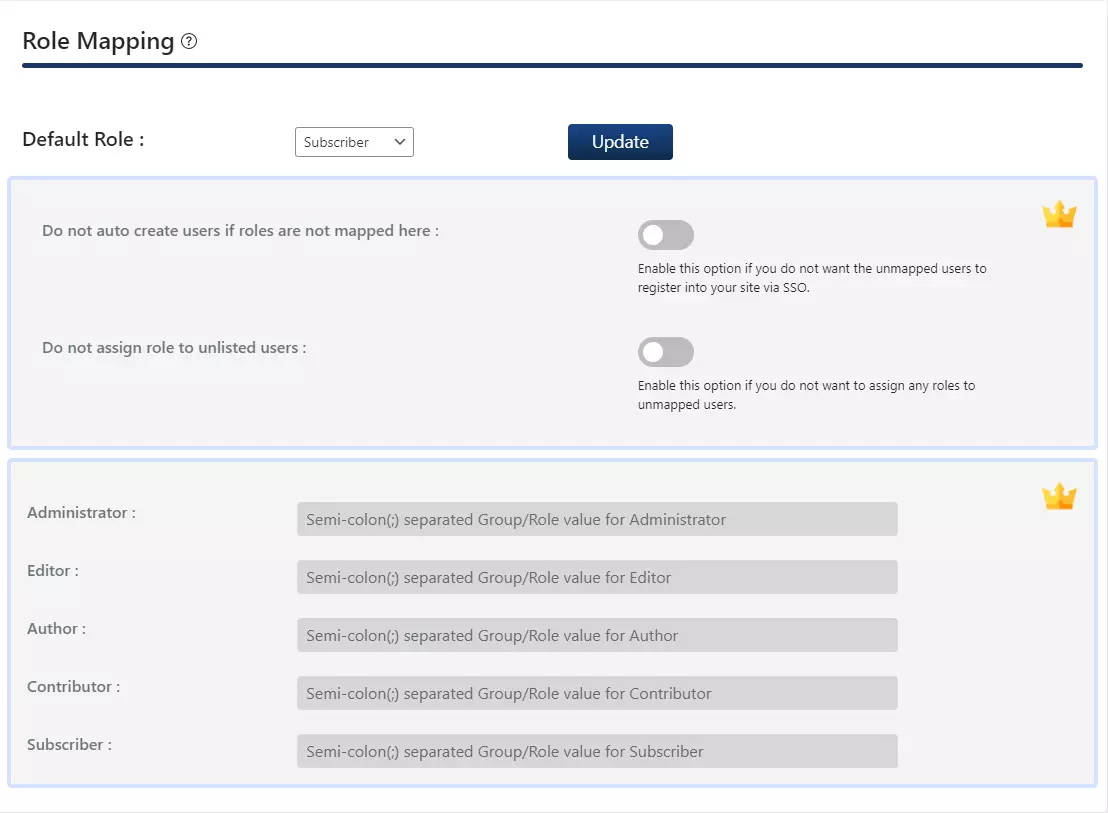
- Dans le plugin gratuit, vous pouvez choisir un Rôle par défaut qui sera attribué à tous les utilisateurs non administrateurs lorsqu'ils effectueront l'authentification unique.
- Allez dans Mappage attribut/rôle onglet et accédez à Mappage des rôles .
- Sélectionnez le Rôle par défaut et cliquez sur le Mises à jour .
Étape 4 : Cartographie des rôles
Remarque : Pour configurer le mappage des rôles pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
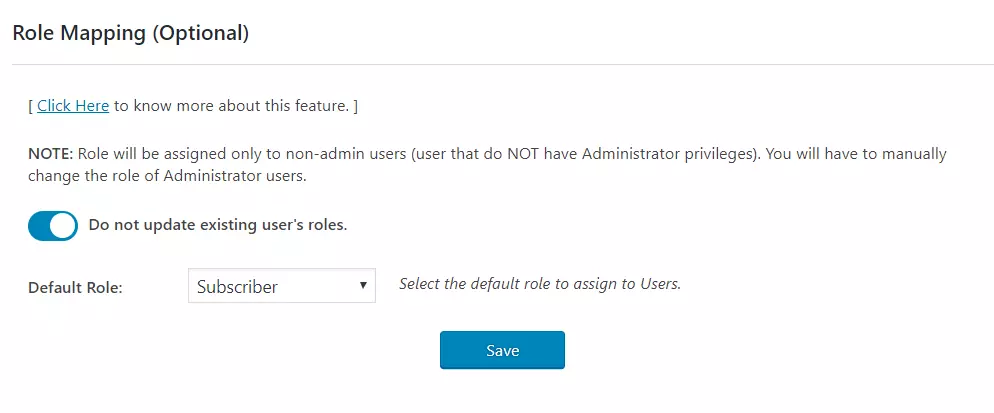
Dans le plugin standard, vous pouvez choisir un rôle par défaut qui sera attribué à tous les utilisateurs non administrateurs lorsqu'ils effectuent l'authentification unique.
- Allez dans Mappage attribut/rôle onglet et accédez à Mappage des rôles .
- Sélectionnez le Rôle par défaut et cliquez sur le Enregistrer .
Étape 4 : Attribution des rôles
Cette fonctionnalité permet d'attribuer et de gérer les rôles des utilisateurs lors de l'authentification unique (SSO). Outre les rôles WordPress par défaut, elle est également compatible avec tous les rôles personnalisés.
Remarque : Pour configurer le mappage des rôles pour plusieurs fournisseurs d’identité, suivez le guide d’installation disponible ici . Cette fonctionnalité est disponible dans l’offre Entreprise.
- Extrait du Cartographie d'attributs section du plugin, fournissez un mappage pour le champ nommé
Groupe/RôleCet attribut contiendra les informations relatives au rôle envoyées par le fournisseur d'identité et sera utilisé pour le mappage des rôles.
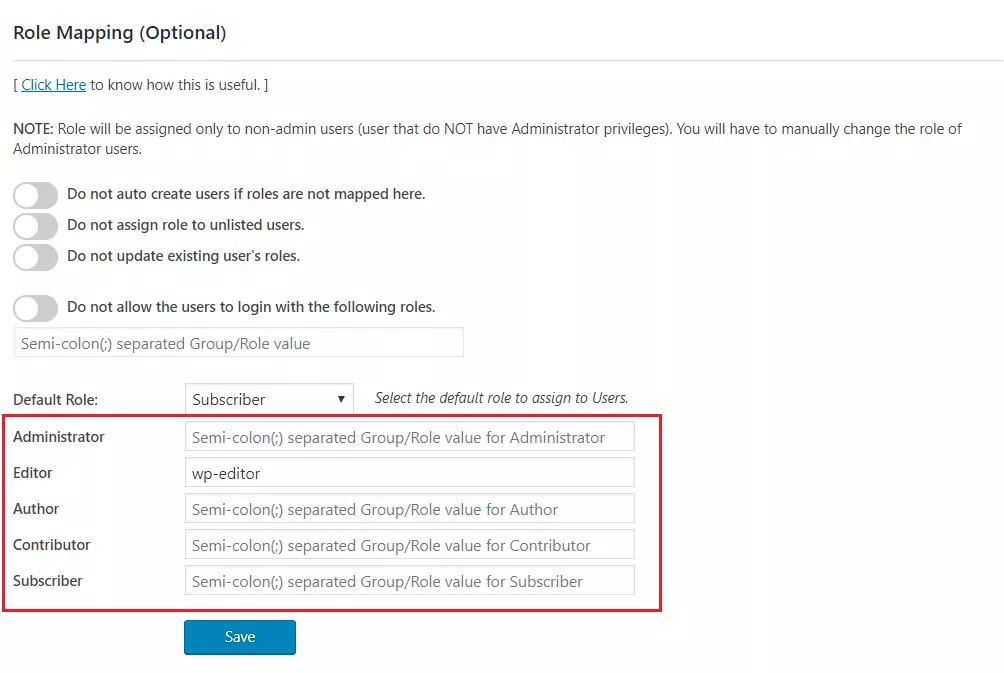
- Accédez à la section de mappage des rôles et fournissez les mappages pour les rôles en surbrillance.
-
Par exemple, si vous souhaitez qu'un utilisateur dont Groupe/Rôle La valeur de l'attribut est wp-editor pour être assignée comme éditeur dans WordPress ; il suffit de fournir le mappage wp-editor dans le Éditeur
champ de la section Mappage des rôles.
Étape 5 : Paramètres SSO
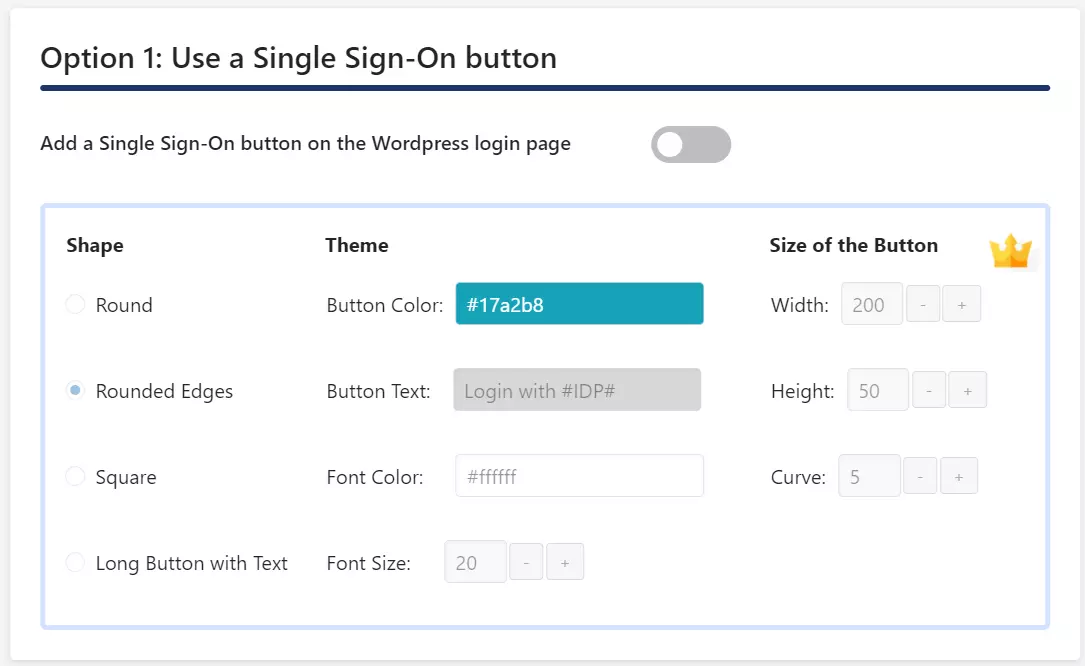
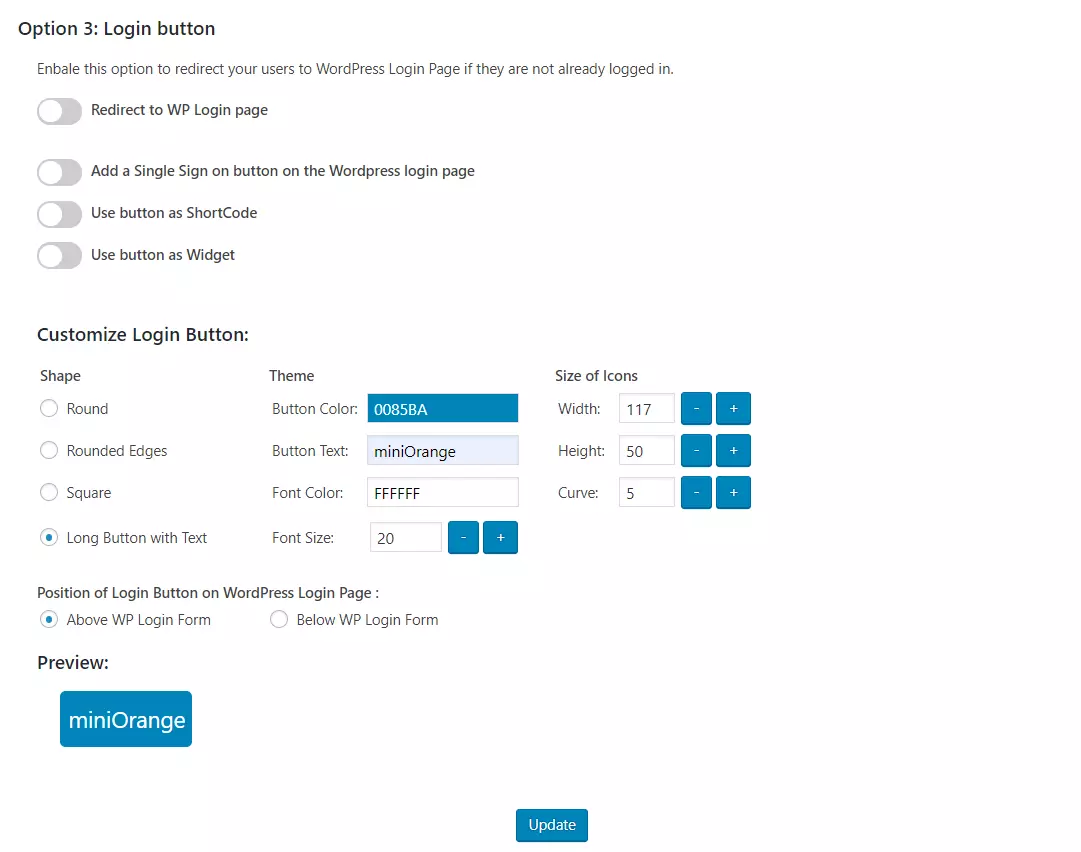
- Dans le plugin gratuit, vous pouvez ajouter un bouton Single Sign-On en activant Ajoutez un bouton d'authentification unique sur la page de connexion WordPress basculer dans Option 1 .
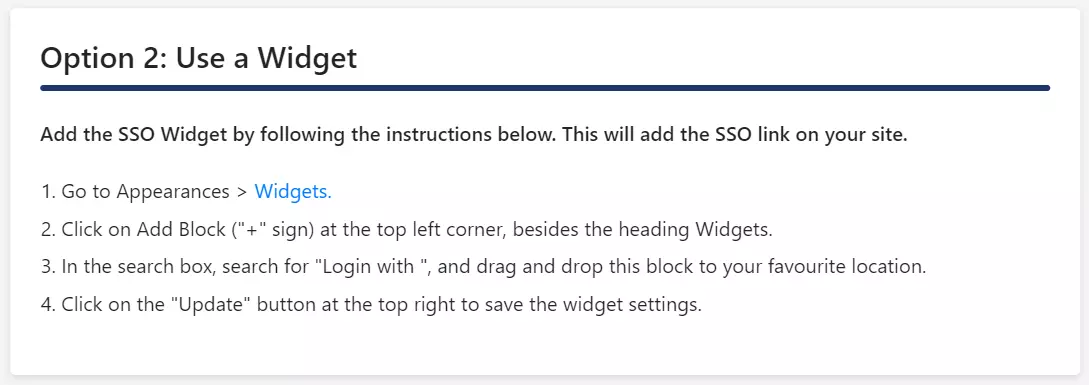
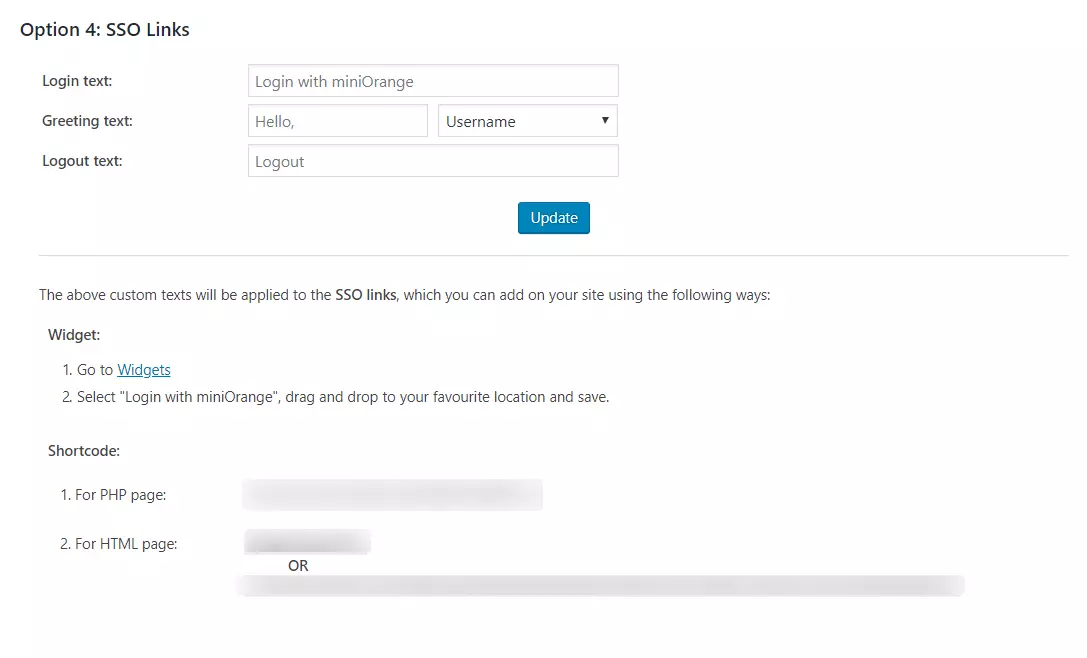
- Si votre thème WordPress prend en charge le widget de connexion, vous pouvez ajouter un widget de connexion pour activer l'authentification unique initiée par SP sur votre site.
- Accédez à l'onglet Liens de redirection et SSO et suivez les étapes indiquées sous Option 2 : Utiliser un widget pour ajouter un widget de connexion sur votre site.
Étape 5 : Paramètres SSO
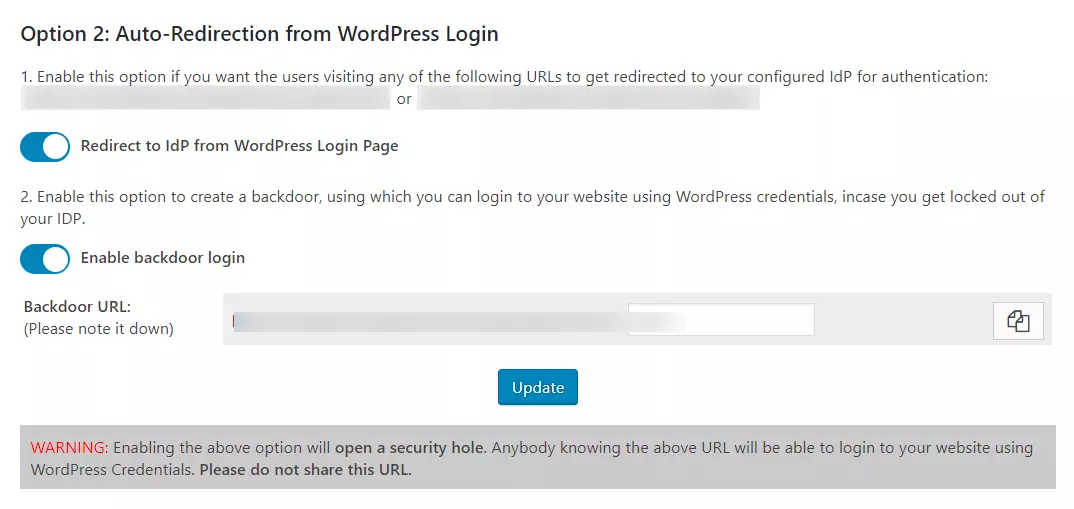
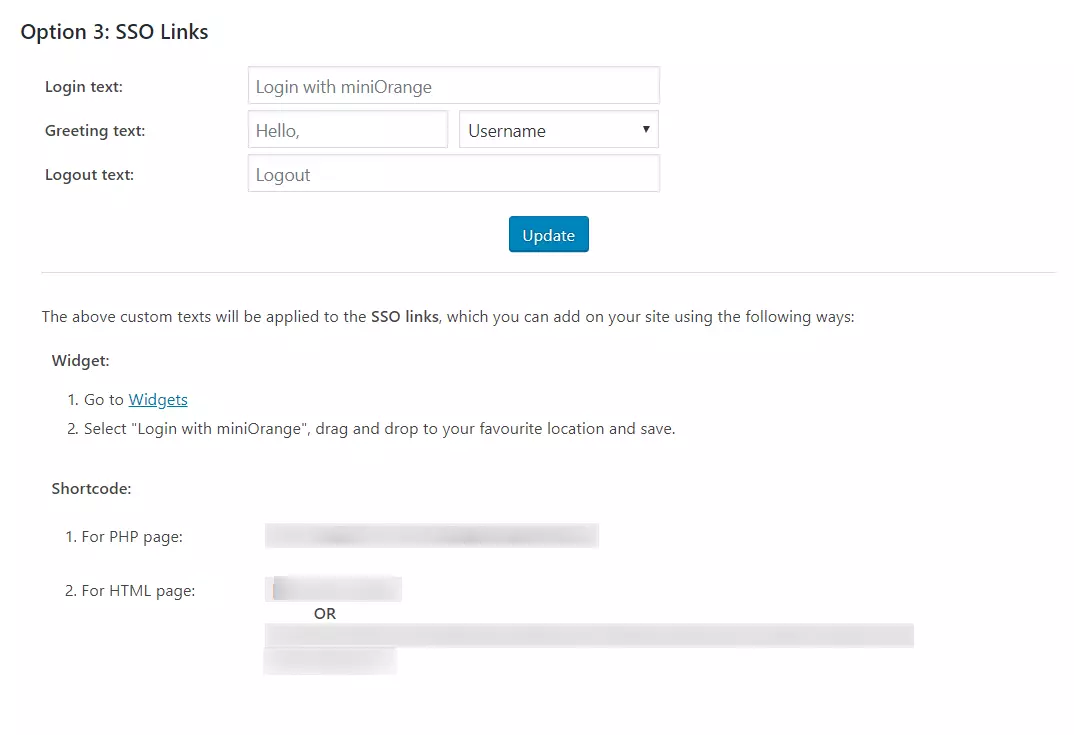
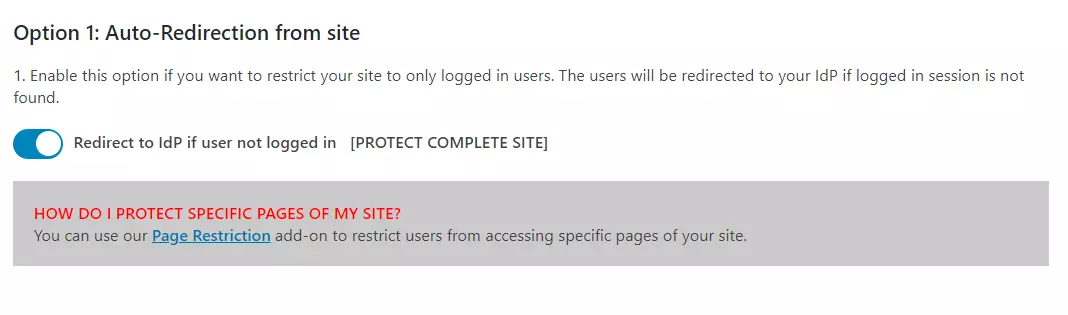
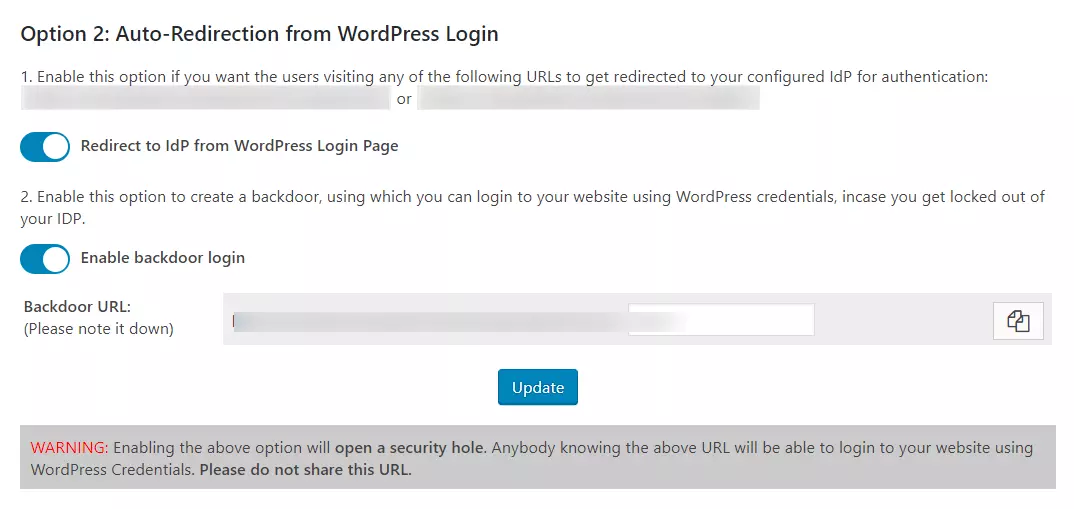
Dans le plugin Standard, vous pouvez activer le SSO initié par le SP à l'aide des options suivantes.
Vous avez configuré avec succès WordPress (WP) en tant que SAML SP pour réaliser la connexion WSO2 SSO à votre site WordPress (WP).
Articles Relatifs








 S'inscrire




