L'application d'authentification unique pour HubSpot permet une connexion sécurisée aux pages de destination, aux blogs et autres pages du CMS HubSpot via le fournisseur OAuth Oktaas. Elle prend en charge des fonctionnalités d'authentification unique (SSO) avancées, telles que le mappage des attributs du profil utilisateur.
Ce guide vous explique comment configurer l'authentification unique (SSO) entre HubSpot et Okta . À la fin de ce guide, vous pourrez vous connecter à HubSpot depuis Okta. Pour en savoir plus sur l'authentification unique pour HubSpot et les autres intégrations HubSpot, cliquez ici.
N'hésitez pas à nous contacter à l'adresse hubapps@xecurify.com pour en savoir plus sur l'installation de l'application miniOrange HubSpot OAuth Single Sign-On.
Pré-requis : Téléchargement Et Installation
- Connectez-vous à votre Compte HubSpot en tant qu'administrateur.
-
Cliquez ici
à installer Authentification unique pour HubSpot par miniOrange . Ou vous pouvez installer notre application depuis
Marché HubSpot
.
Étapes pour configurer l'authentification unique pour la connexion HubSpot avec Okta comme fournisseur d'identité
Étape : 1 Configurer Okta en tant que fournisseur OAuth
- Tout d'abord, allez à https://www.okta.com/login et connectez-vous à votre compte Okta.
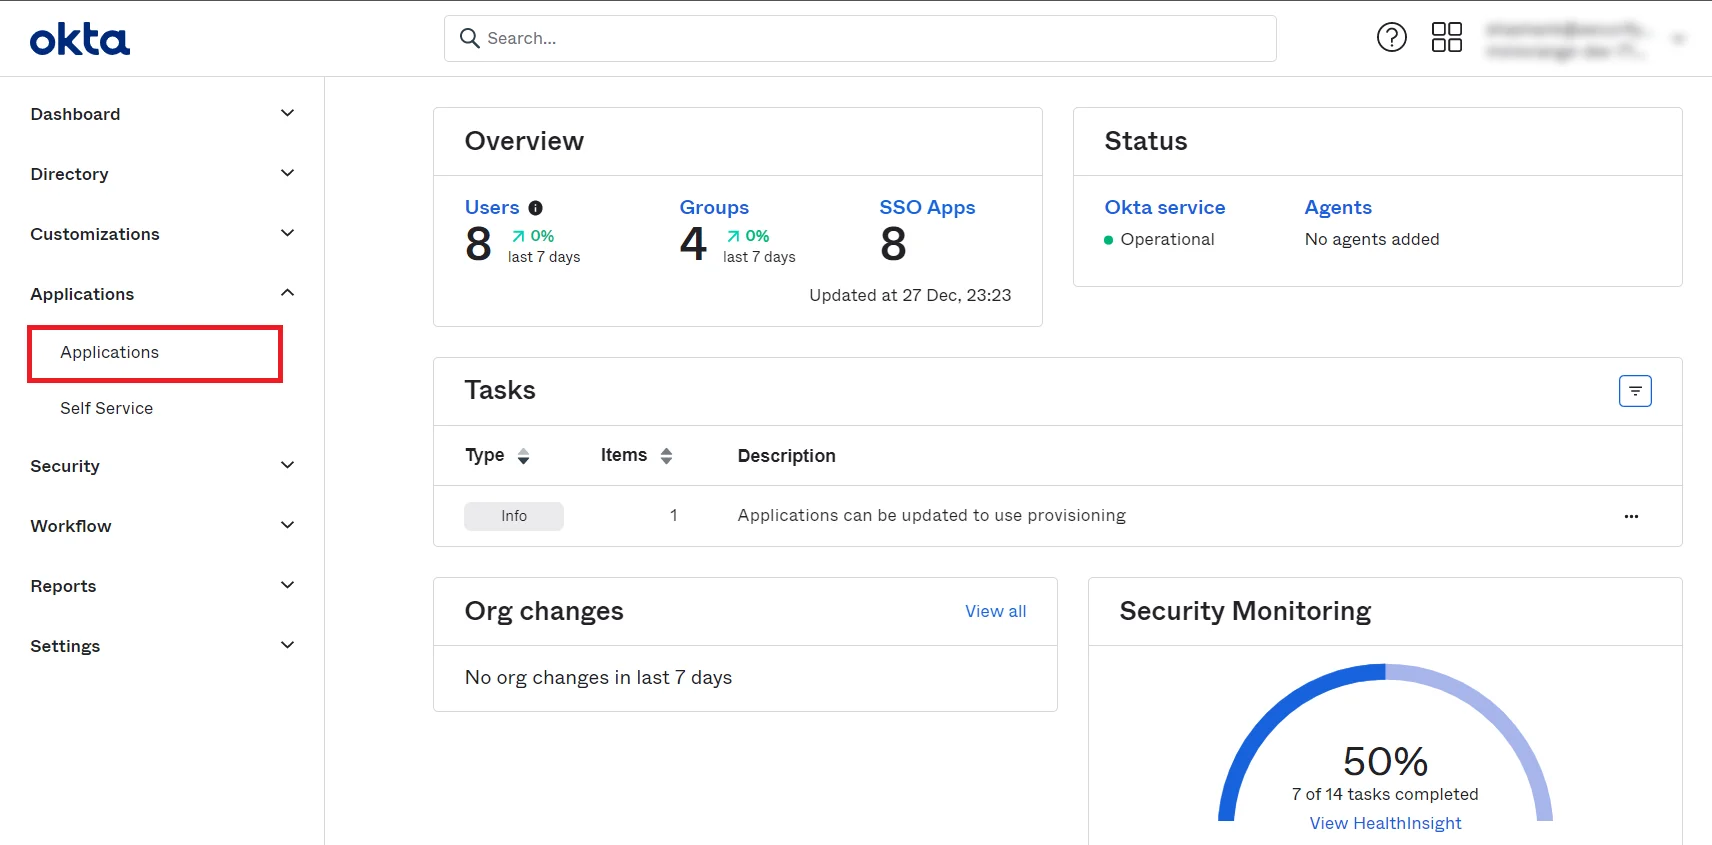
- Rendez-vous dans la section Panneau d'administration Okta. Aller à Applications -> Applications.
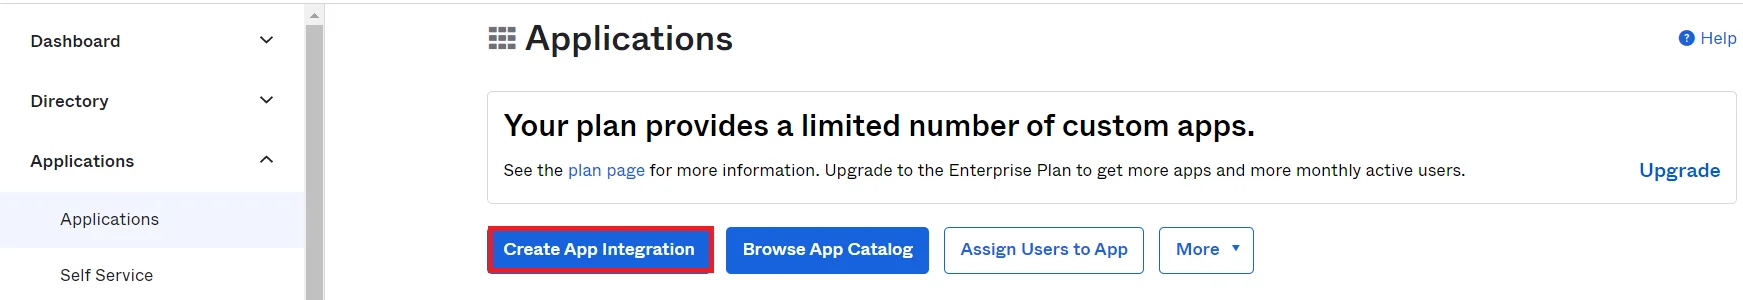
- Vous obtiendrez l’écran suivant. Cliquer sur Créer une intégration d'application .
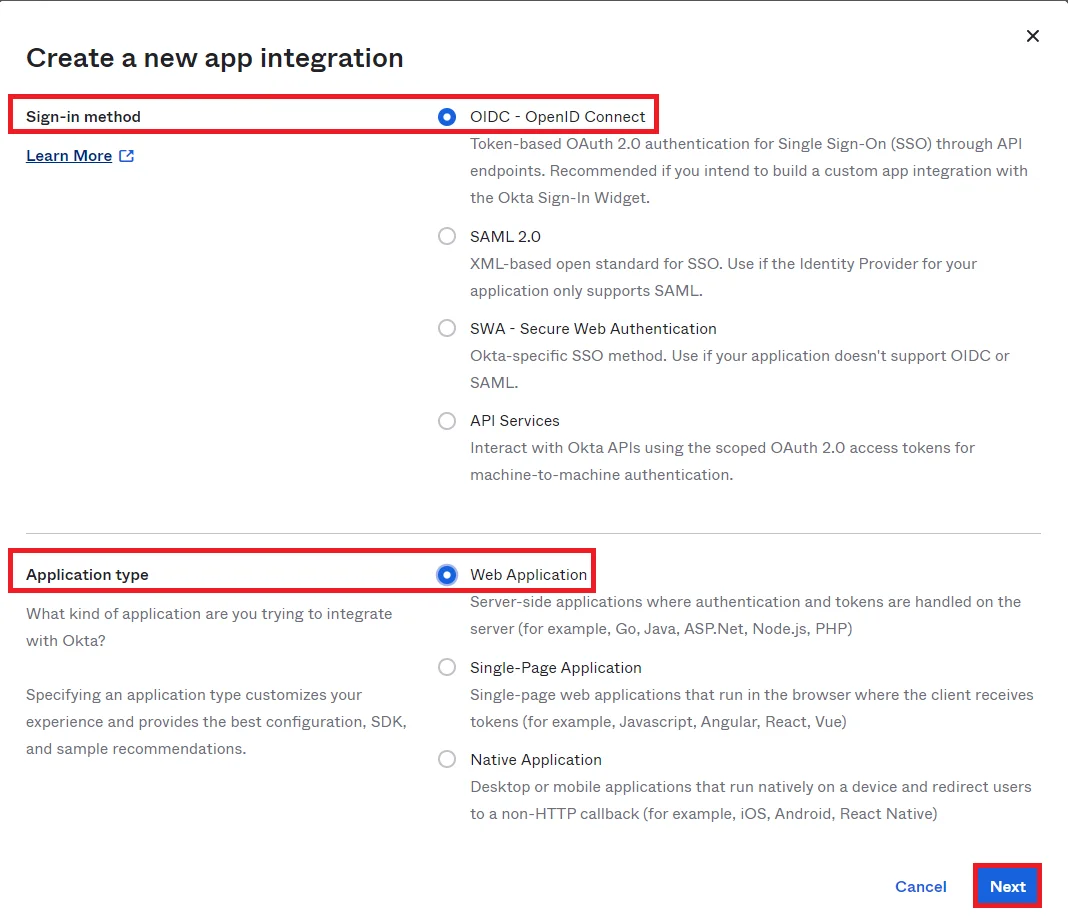
- Sélectionnez la méthode de connexion comme OIDC-OpenID Connect et sélectionnez Type d'application comme application Web, cliquez sur Suivant .
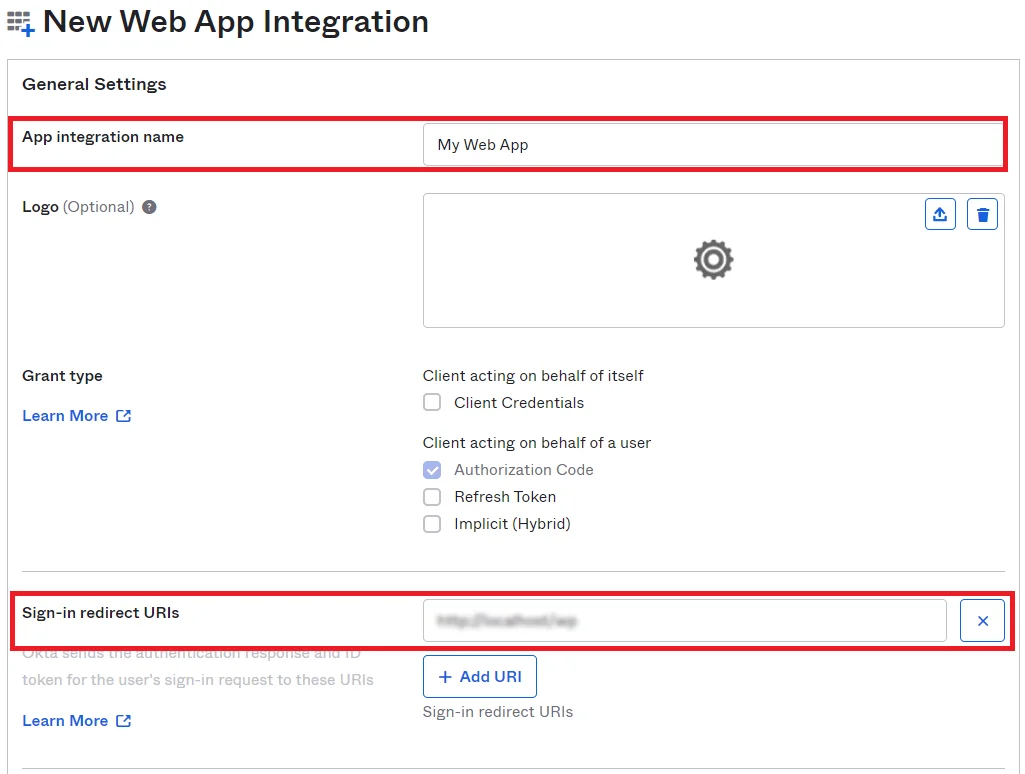
- Vous serez redirigé vers la page de détails de l'application. Entrer Intégration de l'application nom et URI de redirection de connexion. tu obtiendras ça de Application d'authentification unique (SSO) miniOrange .
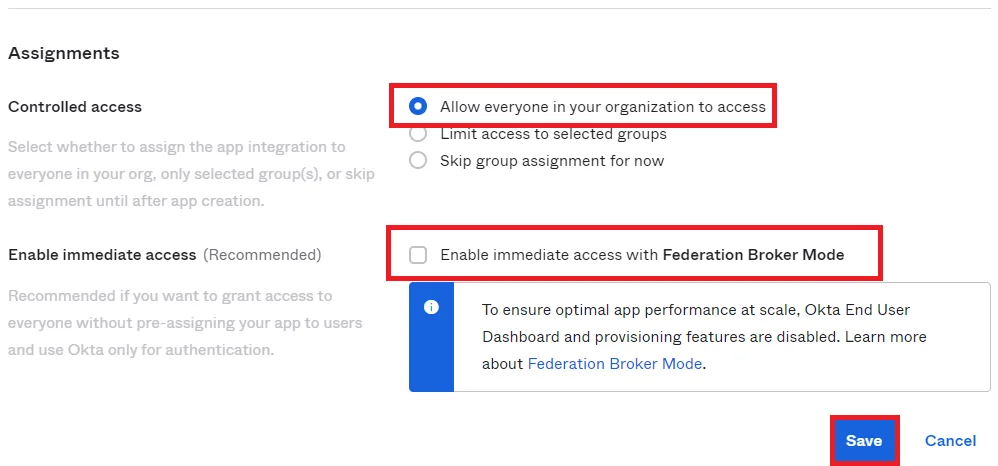
- Faites défiler vers le bas et vous verrez le Devoirs section. Choisissez une option d'accès contrôlé et décocher l’option Activer l’accès immédiat avec le mode Broker de fédération. Cliquer sur Sur le bouton Enregistrer.
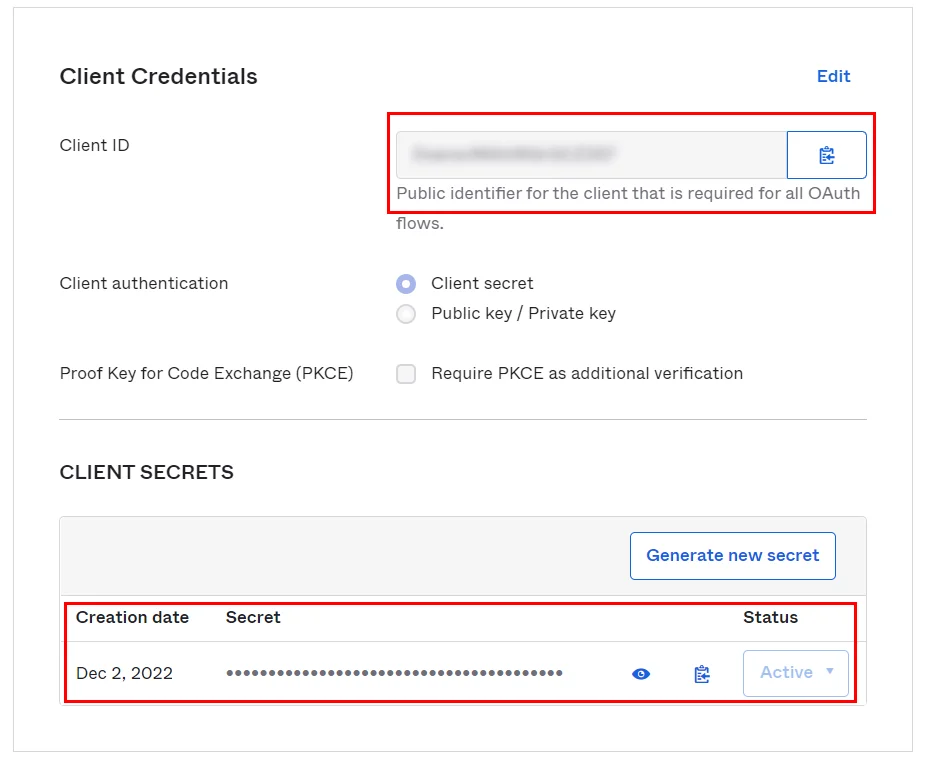
- Maintenant, vous obtiendrez le Identifiants du client comme l'ID client et le secret client. Conservez ces informations d'identification client à portée de main car nous en aurons besoin plus tard pour configurer dans Application d'authentification unique (SSO) miniOrange .
Étape 2 : configurer HubSpot en tant que client OAuth
- Rendez-vous dans la section Application miniOrange Single Sign-On (SSO) et connectez-vous avec vos identifiants.
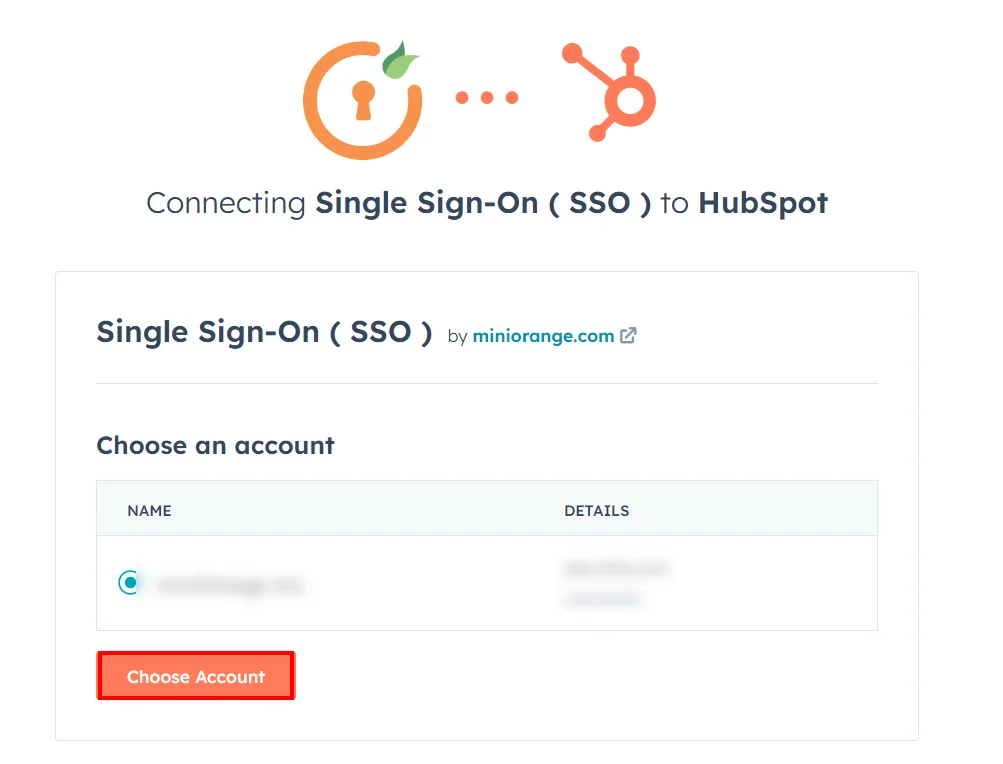
- Choisissez votre compte en cliquant sur Choisir un compte .
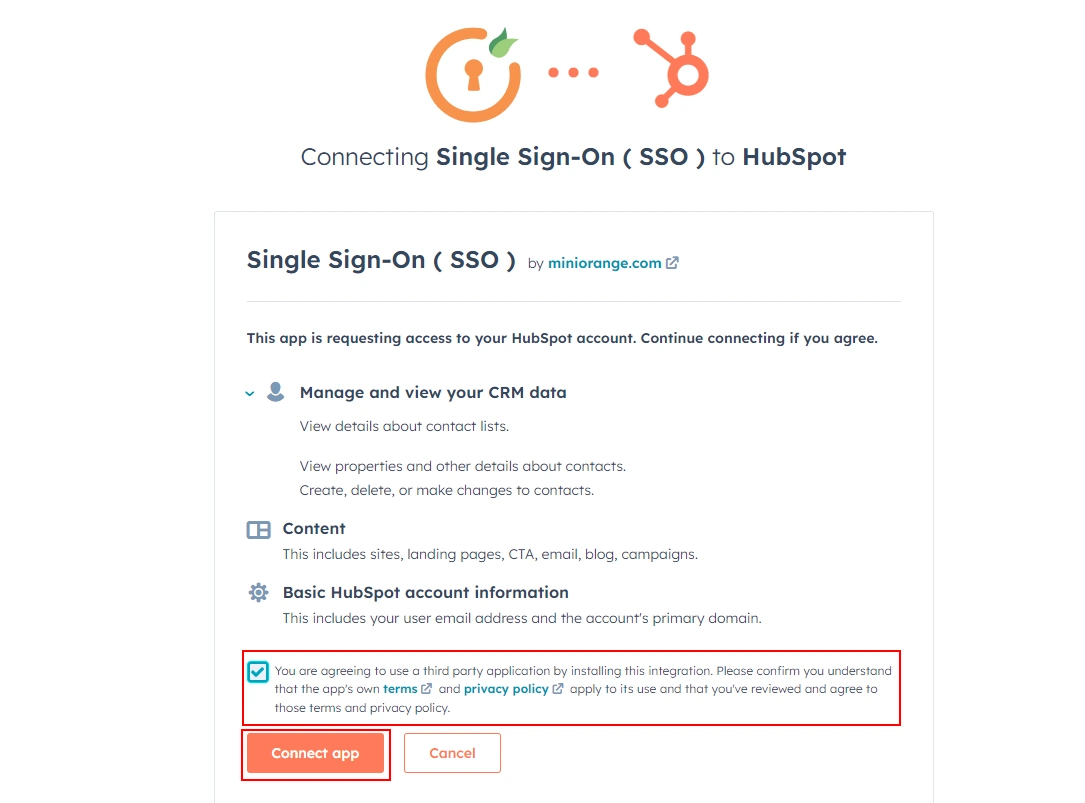
- Après cela, cliquez sur le icône de droite pour accéder à l'application.
- Accédez au tableau de bord de l'application Single Sign On de miniOrange et cliquez sur Configurations d'application languette.
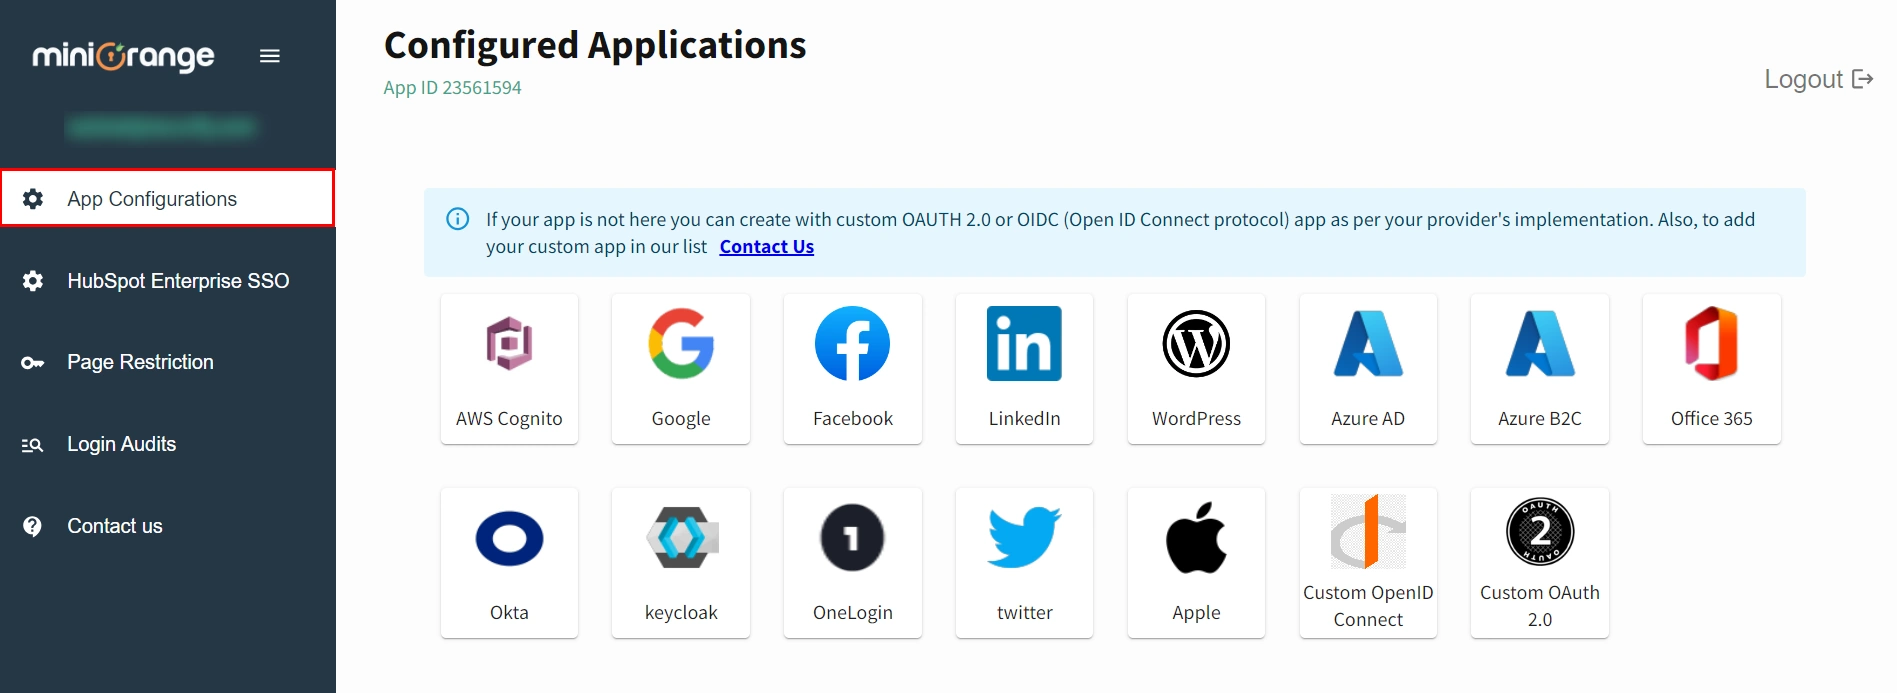
- Ici, sélectionnez votre candidature et cliquez dessus. Si votre application n'est pas présente ici, vous pouvez créer un OAUTH 2.0 personnalisé ou OIDC (protocole Open ID Connect) application selon la mise en œuvre de votre fournisseur.

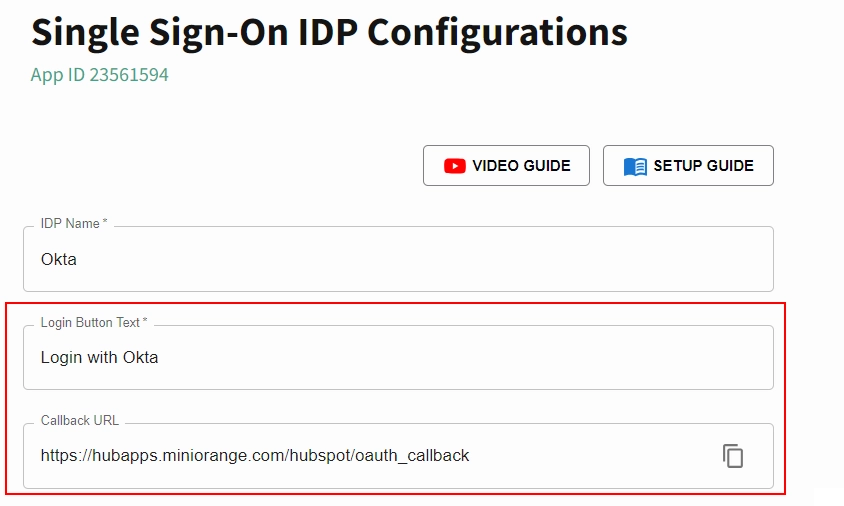
- Entrer le Texte du bouton de connexion et copiez le URL de rappel pour configurer le fournisseur d'identité (application tierce) avec lequel vous souhaitez vous authentifier.
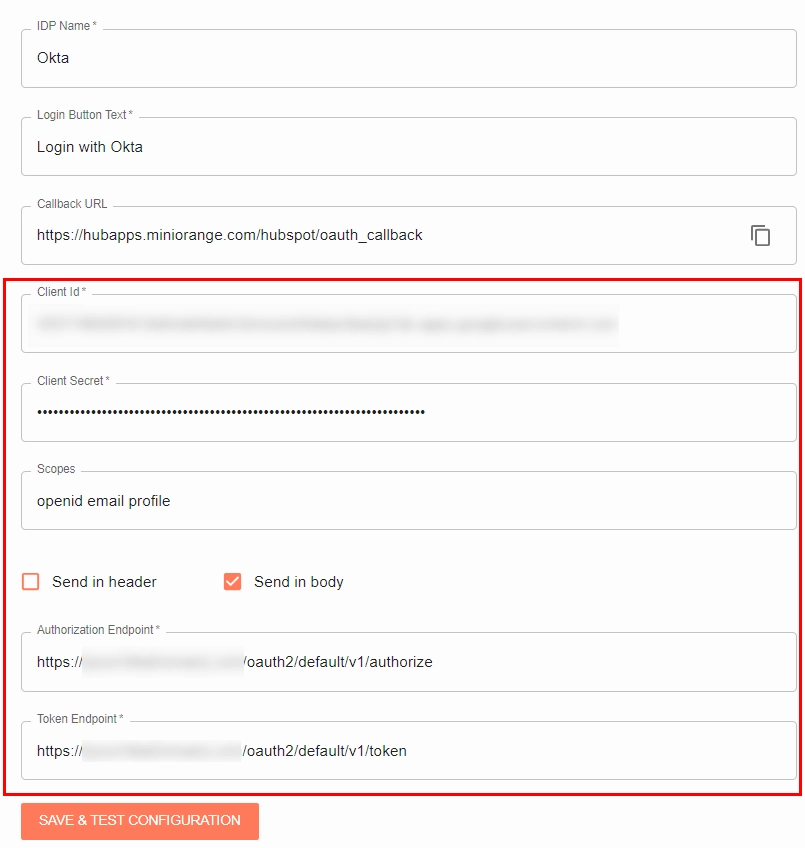
- Maintenant, pour configurer l'authentification unique ( OAuth SSO ) à partir du fournisseur d'identité, vous devrez saisir le ID client, secret client,et Portée, et activer Envoyer le corps et Endpoints de Google (voir le tableau ci-dessous).
| identité du client |
Cliquez ici |
| Secret client |
Cliquez ici |
| Domaine |
profil de messagerie openid |
| Paramètres d'en-tête/corps |
Activer l'option du paramètre Envoyer dans le corps
|
| Autoriser le point de terminaison : |
https://<okta-app-domain>/oauth2/v1/authorize |
| Point de terminaison du jeton d’accès : |
https://<okta-app-domain>/oauth2/v1/token |
| Obtenir le point de terminaison des informations utilisateur : |
https://<okta-app-domain>/oauth2/v1/userinfo |
| URL de redirection personnalisée après la déconnexion :[optionnel] |
https://{yourdomain.okta}.com/login/signout?fromURI= <your url> |
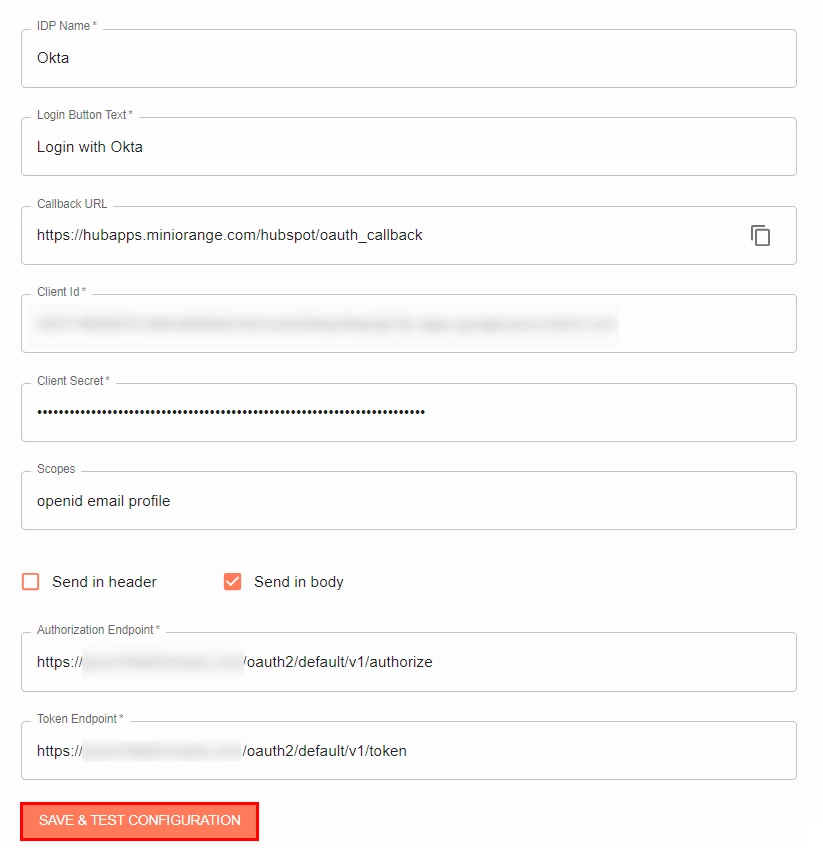
- Lorsque vous avez rempli tous les détails, cliquez sur le Enregistrer et tester la configuration .
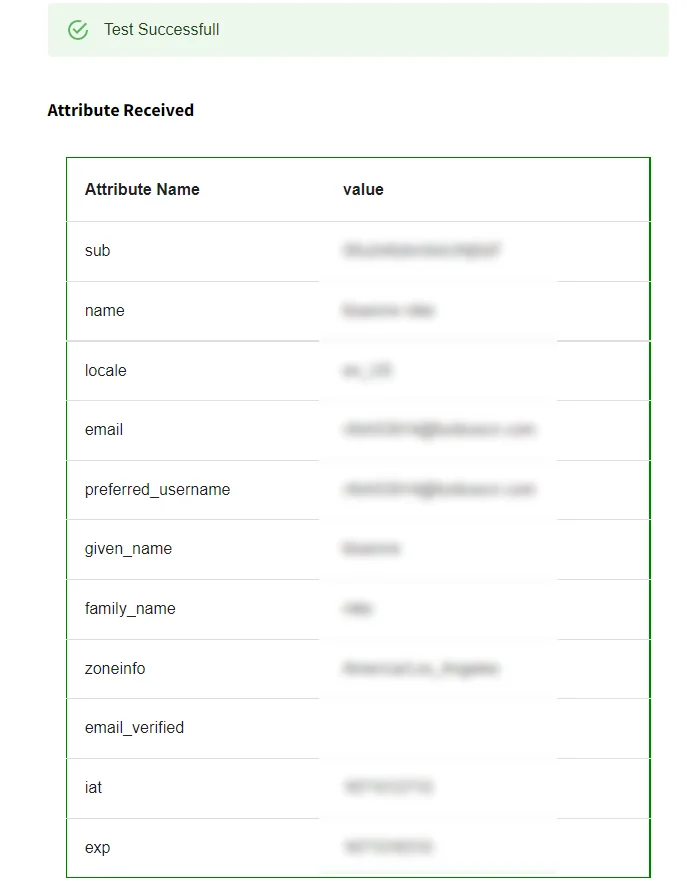
- Après une connexion réussie, vous verrez toutes les valeurs renvoyées par votre Okta à HubSpot dans un tableau.
Étape 3 : Configurez la restriction de page dans HubSpot (site Web, pages de destination, blogs, base de connaissances)
Notre fonctionnalité de restriction d'accès aux pages vous permet de protéger votre site web HubSpot contre les accès non autorisés . Elle est particulièrement utile pour sécuriser les informations sensibles. Grâce à cette méthode, vous pouvez limiter l'accès aux pages et contenus HubSpot. Les visiteurs devront se connecter avant d'y accéder.
- Après avoir reçu le résultat de la configuration du test, cliquez sur le bouton Restriction de pages languette.
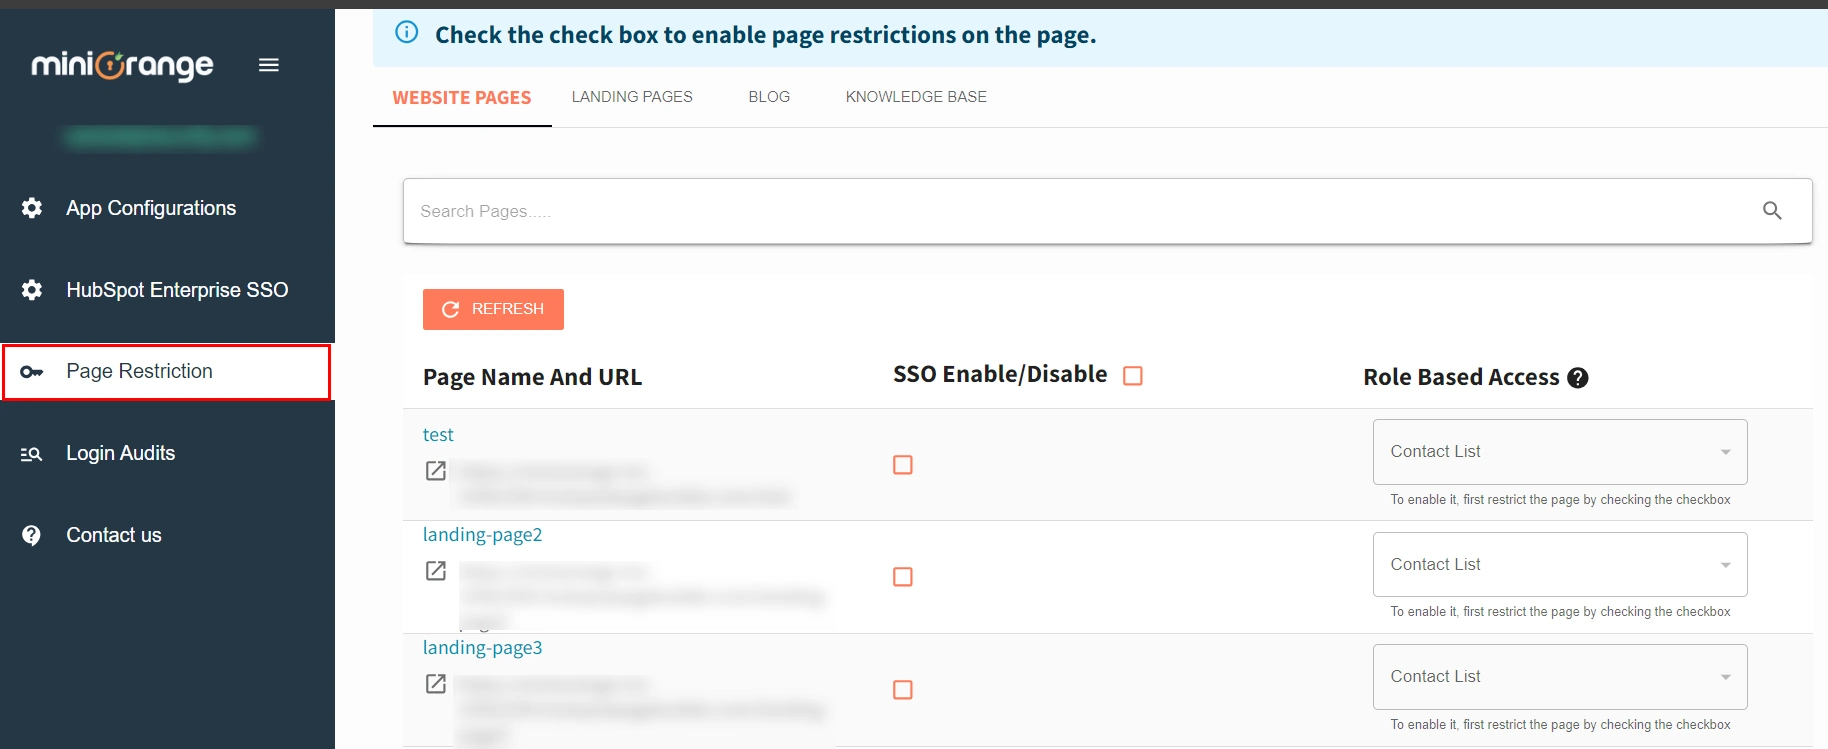
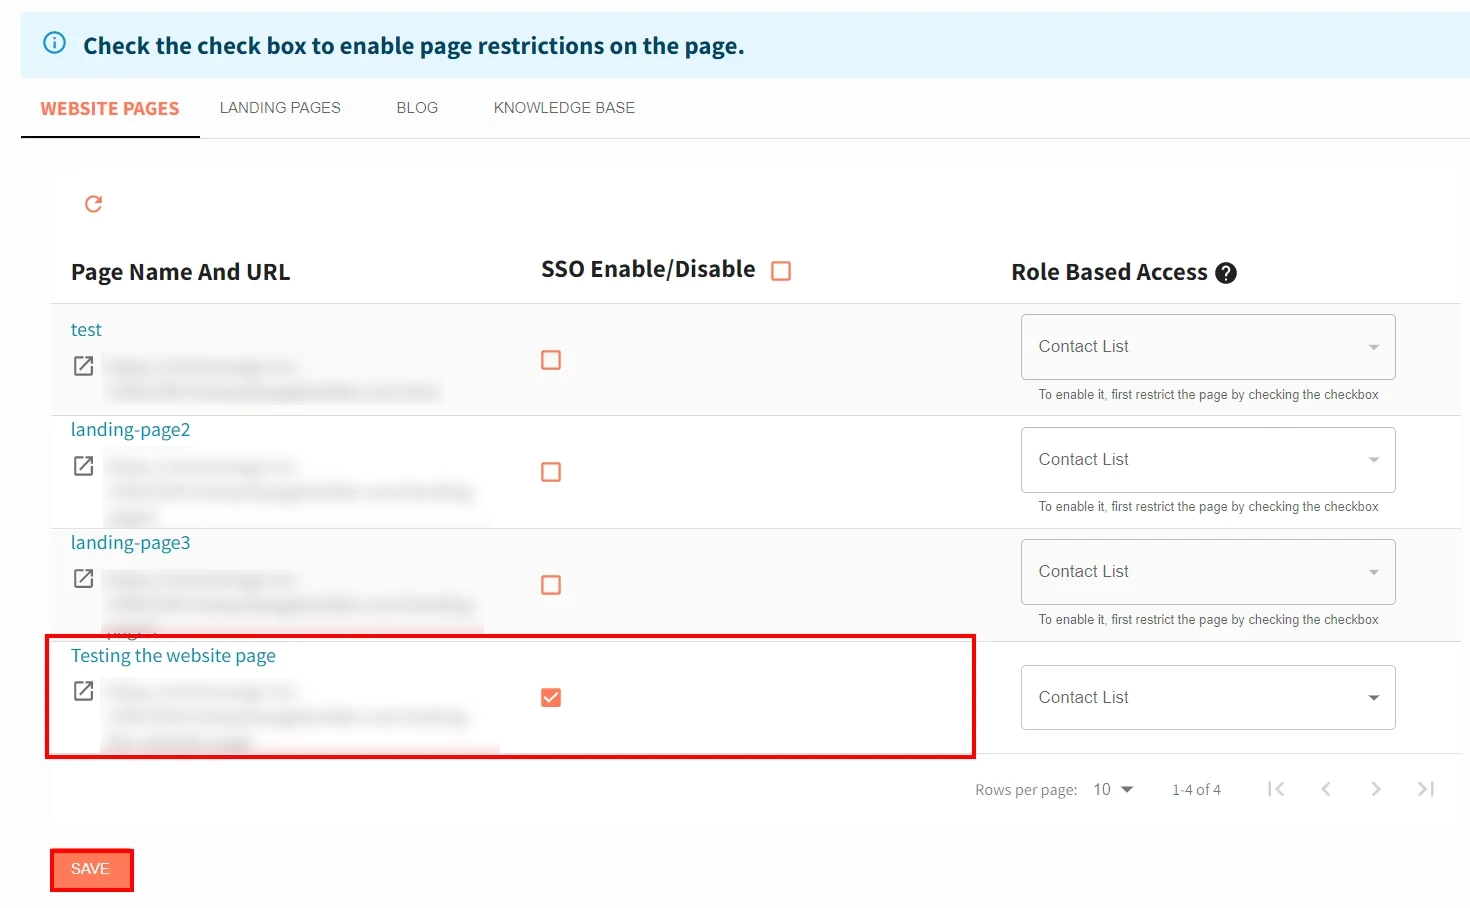
- Sélectionnez le case à cocher à côté de la page que vous souhaitez protéger des utilisateurs non autorisés et cliquez sur Enregistrer pour enregistrer les informations.
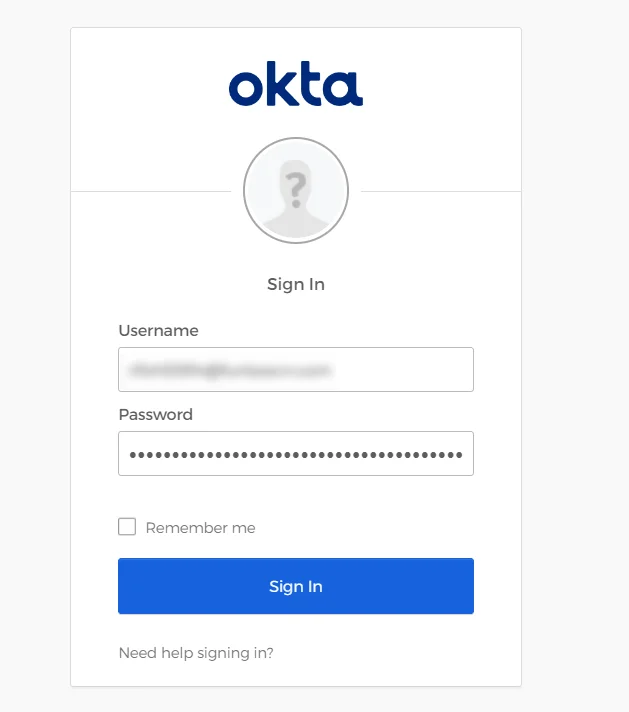
- Une fois que vous aurez accédé à l'URL de la page que vous avez restreinte, vous verrez la fenêtre de connexion de votre fournisseur d'identité dans laquelle vous saisirez vos informations d'identification.
- Une fois connecté, vous serez redirigé avec succès vers la page du site Web.
Étape 4 : configurer la synchronisation des contacts dans HubSpot
La synchronisation des contacts est une fonctionnalité puissante qui permet une intégration et une synchronisation fluides des informations de contact entre HubSpot et les plateformes ou applications externes. Grâce à la synchronisation des contacts, vous avez la garantie que vos données clients sont à jour, exactes et cohérentes sur plusieurs systèmes , ce qui vous fait gagner du temps et élimine la saisie manuelle de données.
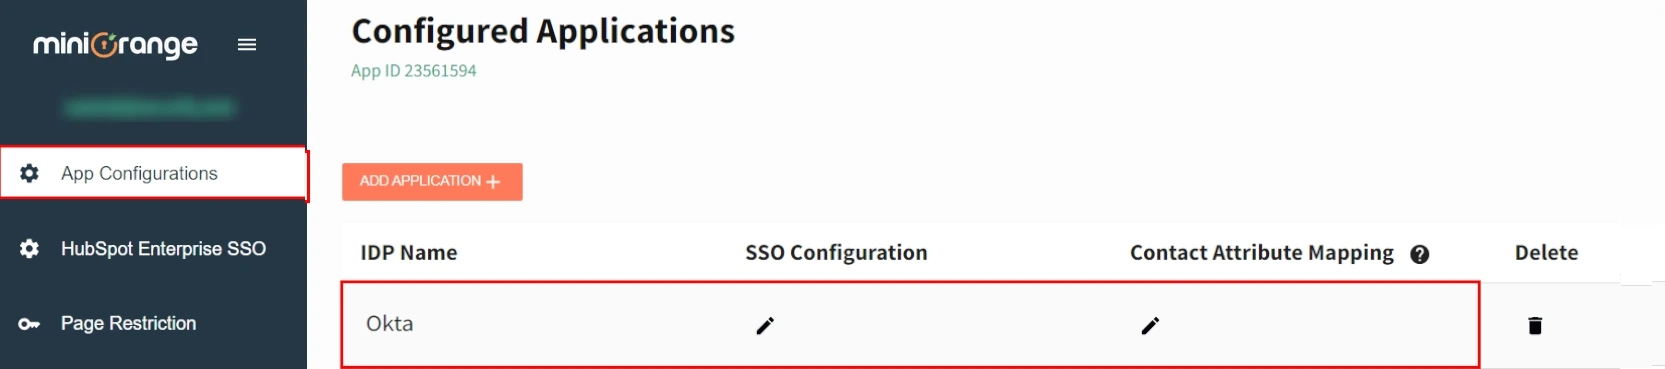
- Pour synchroniser les coordonnées, accédez à Configuration de l'application et choisissez le fournisseur que vous avez créé.
- Cliquez sur le Modifier icône sous le Mappage des attributs de contact option.
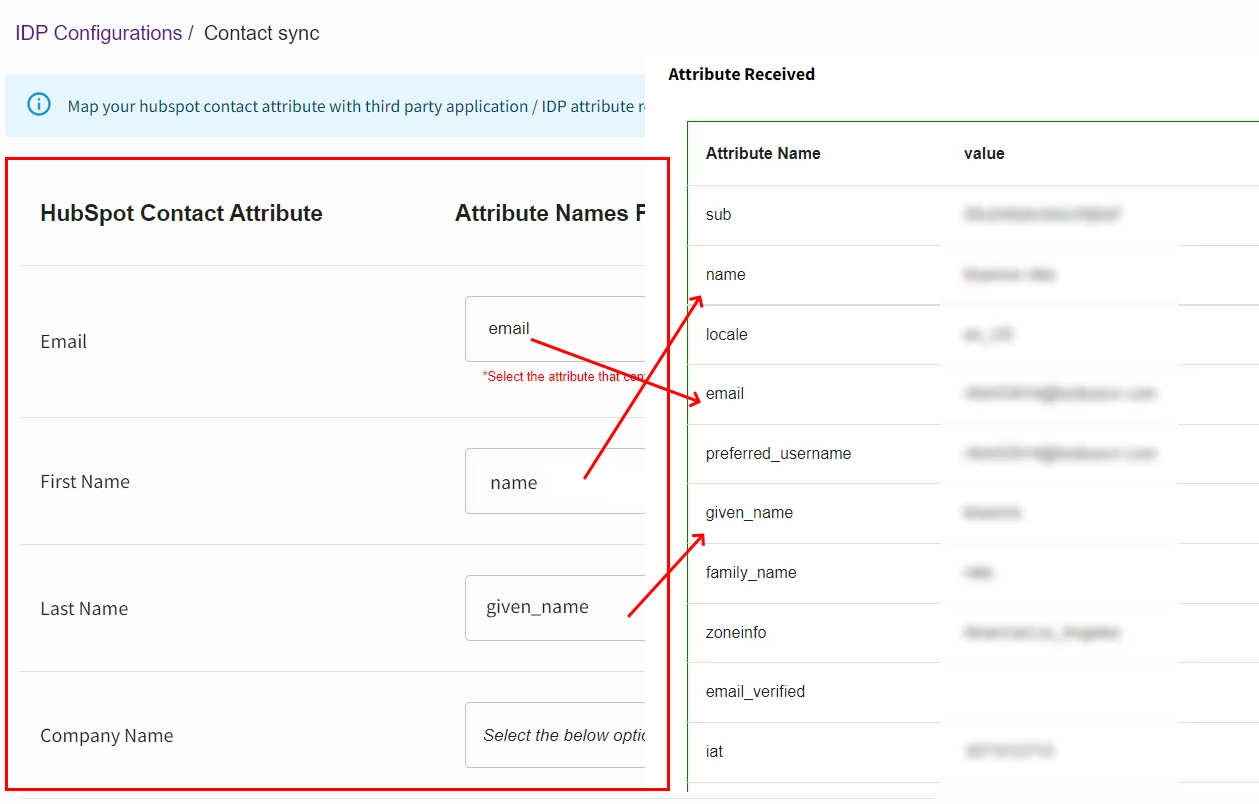
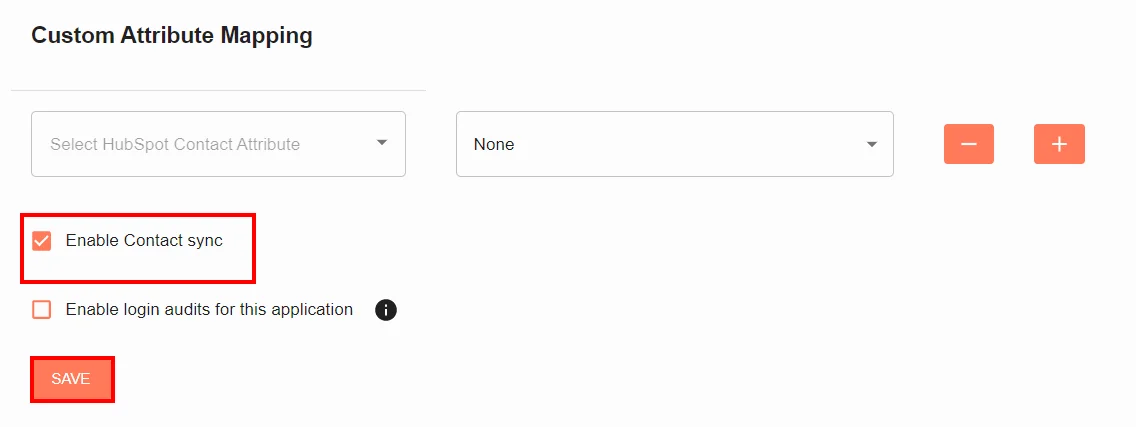
- Vous verrez le Attributs de contact HubSpot et attributs IDP option, mappez votre attribut de contact HubSpot avec un attribut d'application tierce/IDP reçu dans le résultat de la configuration du test. De plus, si plusieurs attributs sont requis, vous pouvez les ajouter à l'aide de l'outil Mappage d'attributs personnalisés option.
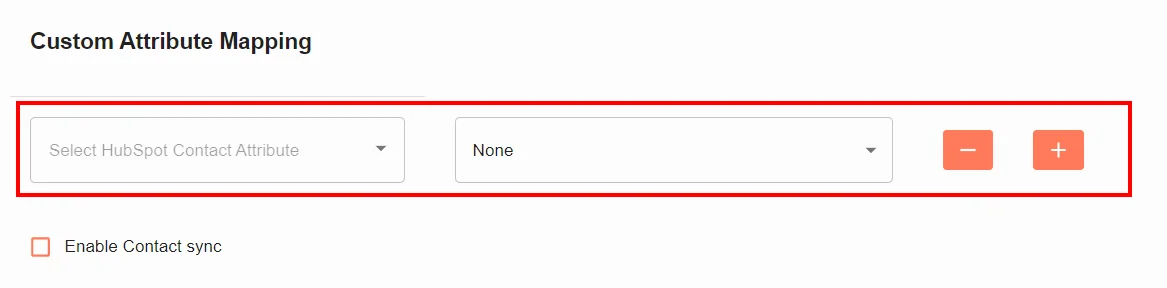
- Après avoir ajouté tous les attributs, assurez-vous d'avoir activé le Synchronisation des contacts option. Clique sur le Enregistrer .
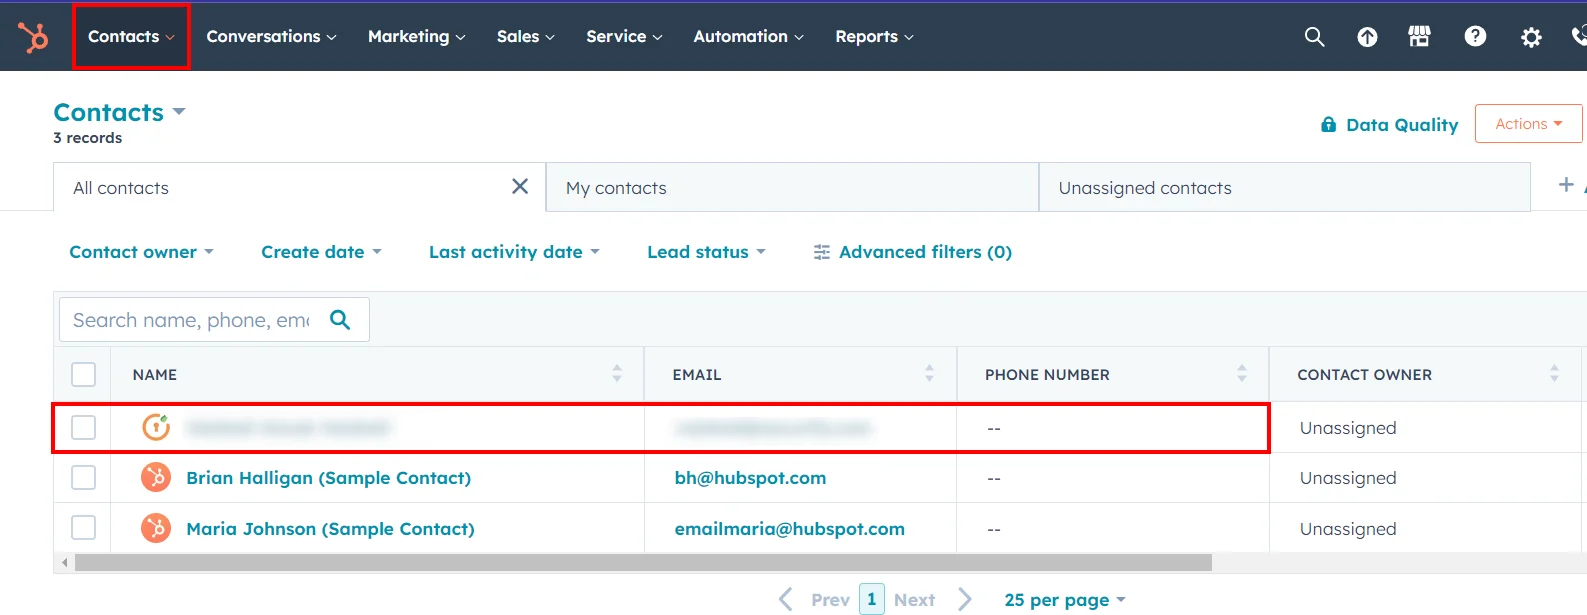
- Vous pouvez maintenant trouver le contact dans les contacts HubSpot. C'est un excellent moyen de générer des prospects, car il vous permet d'ajouter rapidement et facilement de nouveaux contacts à vos pipelines de vente et de marketing HubSpot. La synchronisation des contacts vous permet de garantir que votre Le compte HubSpot est toujours mis à jour avec les dernières informations sur vos prospects et clients (visiteurs du site), ce qui peut vous aider à générer des prospects plus qualifiés.
Étape 5 : Comment désinstaller notre application d'un portail HubSpot
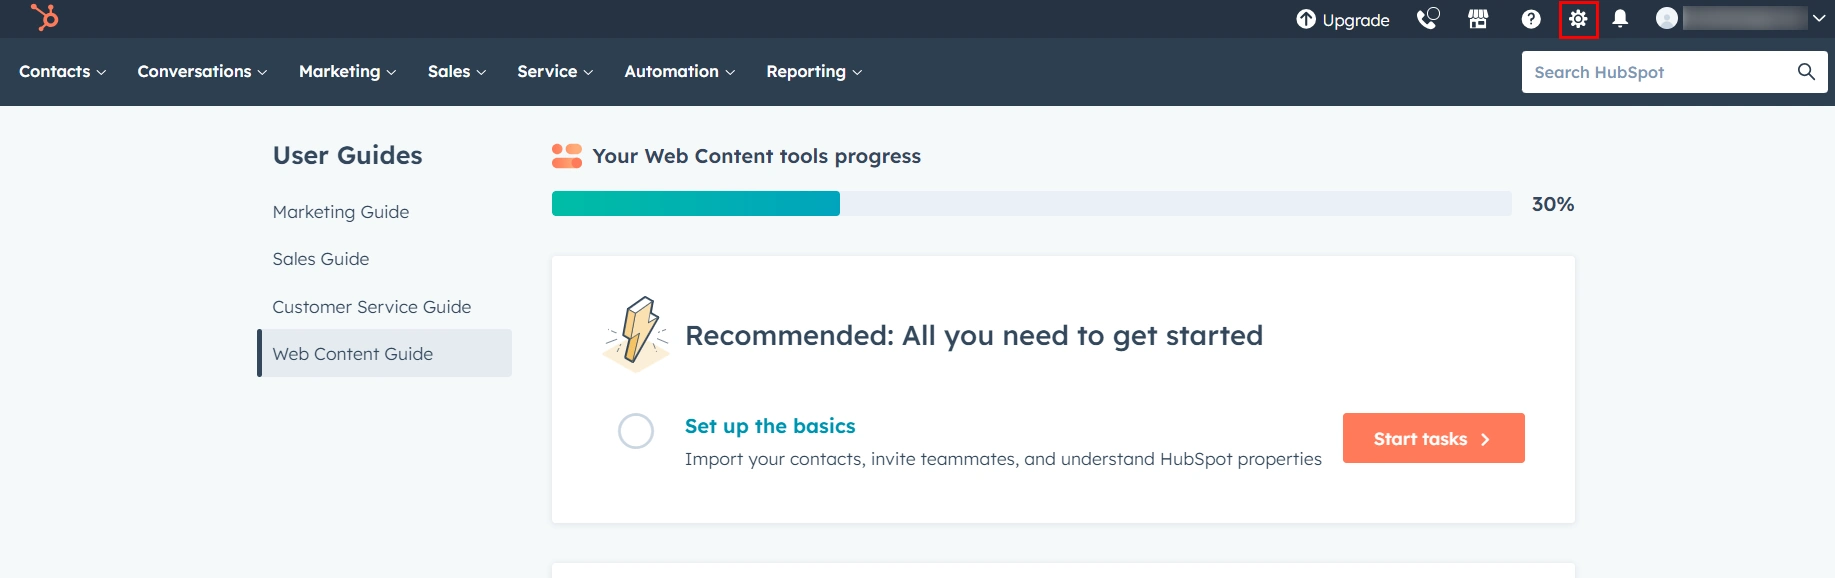
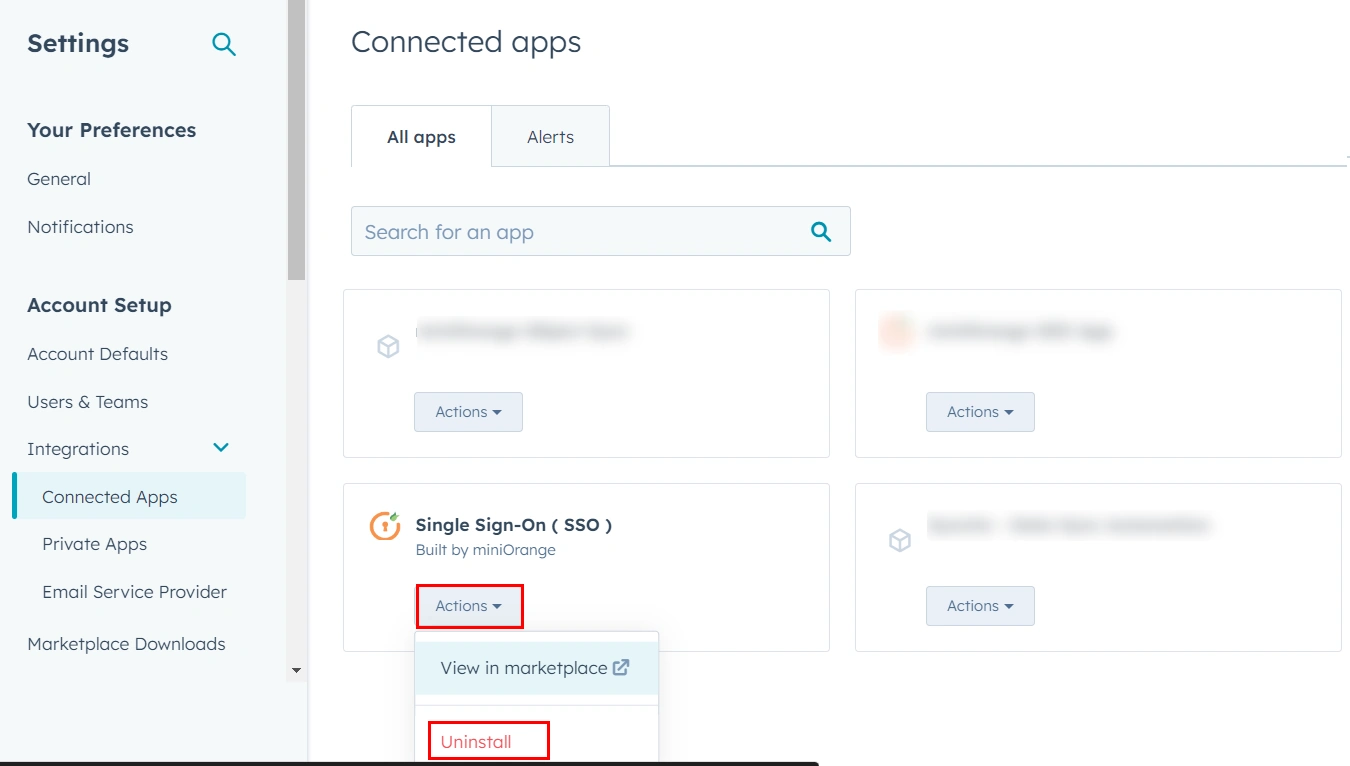
- Pour désinstaller notre application, accédez à votre compte HubSpot et cliquez sur Paramètres icône.
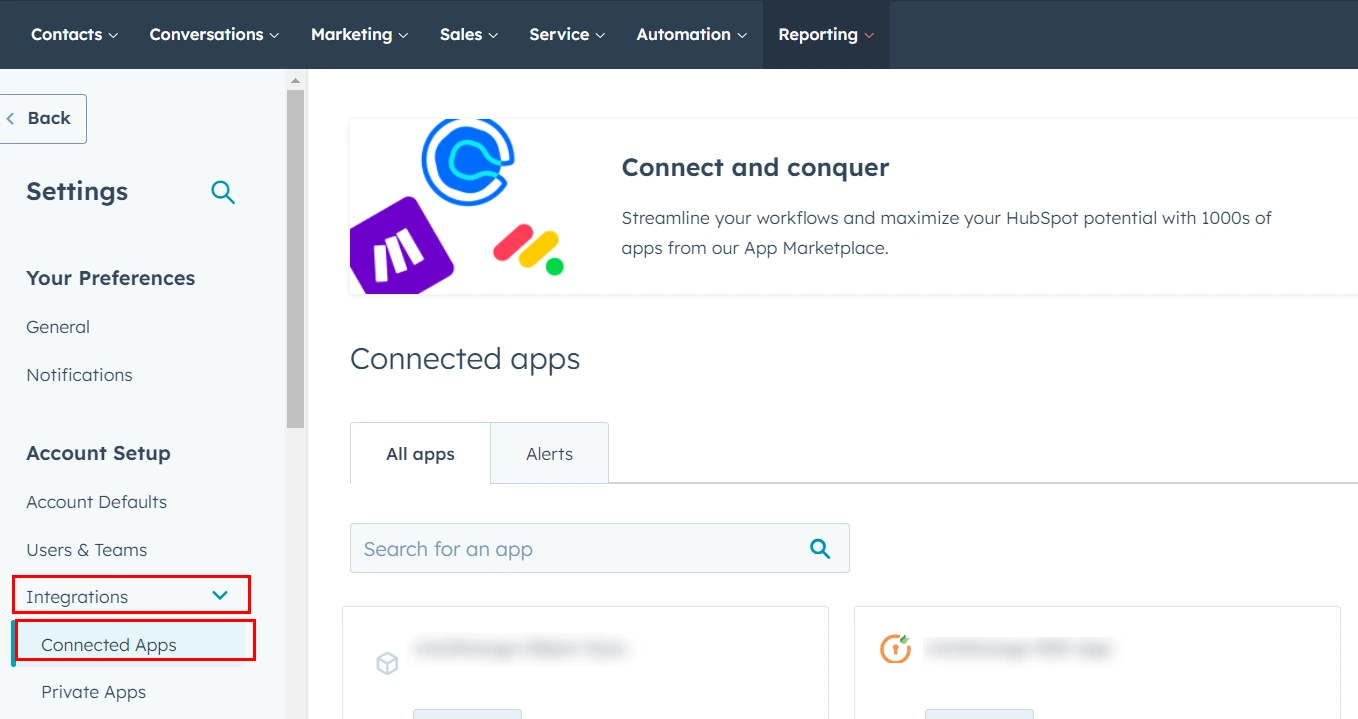
- Allez dans intégrations et cliquez sur Applications connectées.
- Vous verrez la liste des applications, sélectionnez notre application et cliquez sur Action bouton. Et puis cliquez sur Unistall option.
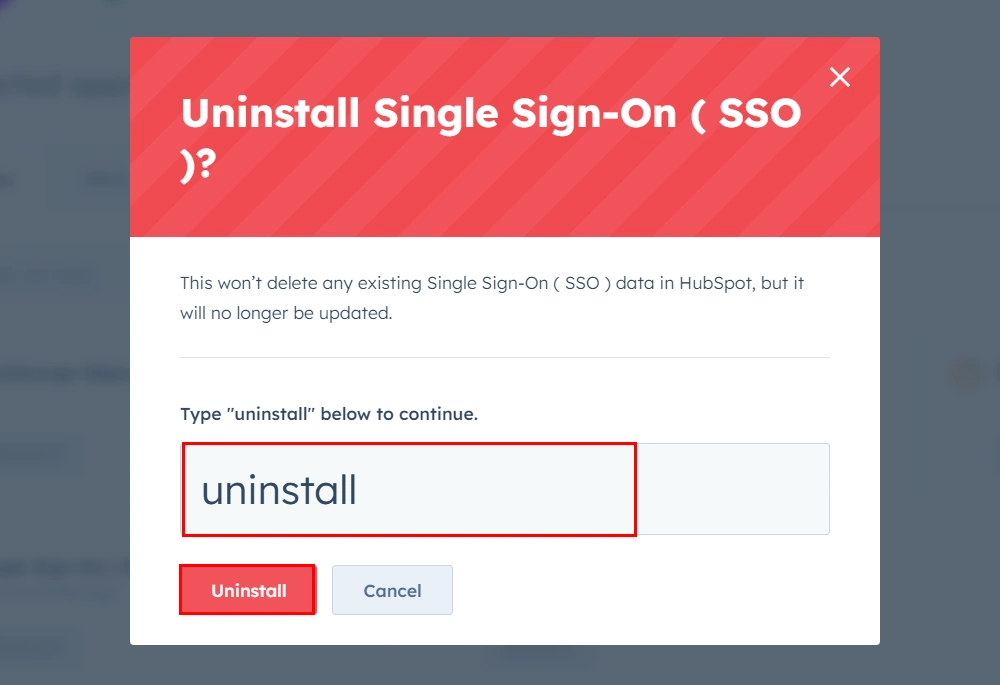
- Tapez « désinstaller » ci-dessous pour continuer et cliquez sur Désinstaller .
Étape 6 : Comment déconnecter l'application de HubSpot ?
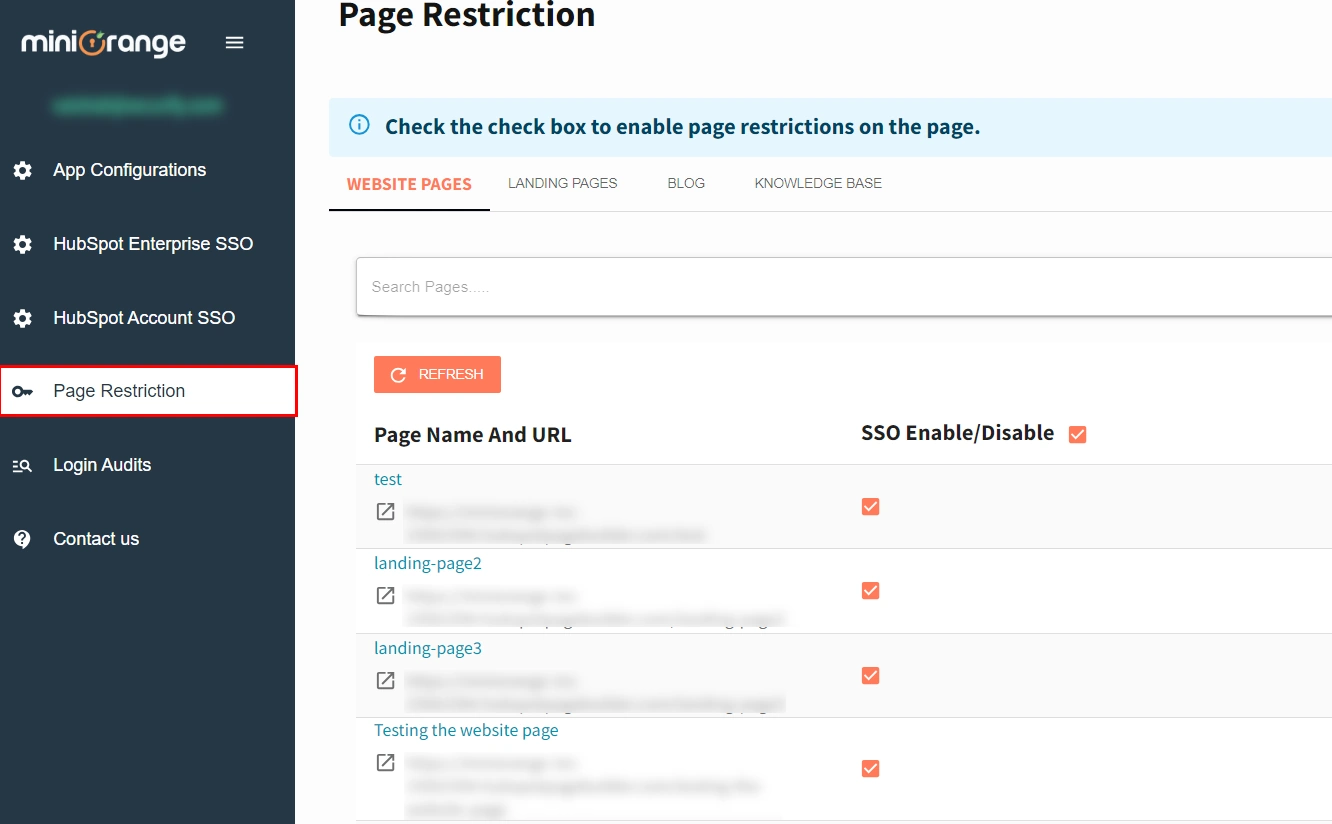
- Rendez-vous dans la section Restriction de pages languette.
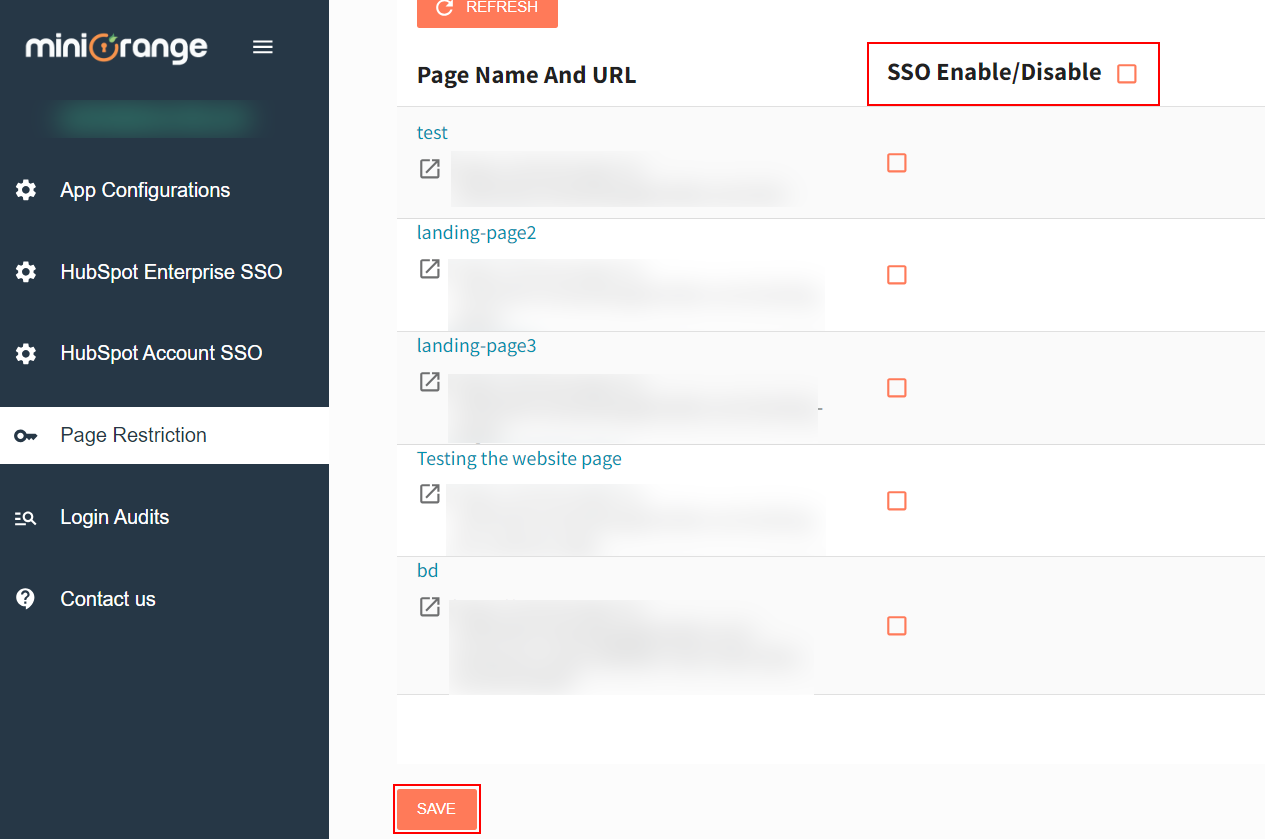
- Désélectionnez vos pages HubSpot comme indiqué dans la capture d'écran ci-dessous et cliquez sur le bouton Enregistrer bouton. Cela déconnectera notre application pour SSO de votre portail HubSpot.
Toutes nos félicitations! Vous avez déconnecté avec succès l'application HubSpot Single Sign-On par miniOrange.
Dépannage / FAQ
Comment la déconnexion et la désinstallation affectent-elles les comptes et les données HubSpot des utilisateurs ?
La désinstallation supprime l'application et ses configurations, empêchant les utilisateurs d'accéder par authentification unique (SSO) aux pages HubSpot. La déconnexion détache uniquement les pages du SSO, laissant les paramètres de l'application intacts et permettant de reconfigurer les pages pour l'accès SSO.
J'obtiens le message suivant : {"status": "failed", "message": "Erreur lors de la récupération du jeton auprès du fournisseur OAuth."}
- Assurez-vous d'avoir vérifié un ou les deux des cases à cocher suivantes dans le «Configuration de l'application HubSpot" réglage.
- Si votre fournisseur d'identité a besoin des informations d'identification dans l'en-tête, vous devrez vérifier le En-tête case à cocher.
- Enregistrer la configuration puis cliquez sur configuration des tests.
- Si cela ne résout pas votre problème, vous pouvez essayer de sélectionner à la fois le En-tête et Body cases à cocher.
- De même, si votre fournisseur d'identité a besoin des informations d'identification dans le corps, vous devez sélectionner le Body case à cocher.
- Une fois que vous avez coché les cases appropriées, vous obtiendrez le tableau des attributs dans la fenêtre de configuration du test.
Ma configuration de test a réussi mais lorsque j'essaie de me connecter, je suis coincé dans une boucle de redirection.
Cela peut se produire pour plusieurs raisons :
1. La mise en cache est activée sur le site Web.
Lorsque la redirection automatique est activée, l'utilisateur est redirigé vers la page de connexion IDP et après s'être reconnecté au site principal, mais comme la mise en cache est activée, il est redirigé vers la page de connexion IDP, d'où une boucle.
2. Différence HTTP/HTTPS :
Cela se produit lorsque HTTPS n'est pas appliqué sur le site mais est configuré côté IDP avec l'URL HTTPS. Cela peut être résolu en appliquant HTTPS sur le site en définissant une règle de redirection dans le fichier .htaccess ou au niveau Apache.
3. Falsification des cookies :
Le cookie créé par le plugin après la connexion de l'utilisateur est modifié par un autre plugin qui empêche l'utilisateur de se connecter au site WordPress mais la session est créée sur IDP.
Obtention d'une erreur : "Réponse invalide"
Il peut y avoir 2 possibilités :
- Soit votre application prend en charge le protocole OAuth 2.0 et vous avez configuré avec le protocole OpenID Connect et vice-versa. Dans ce cas, si vous avez configuré l'application à l'aide de l'application OAuth2.0 personnalisée, reconfigurez-la avec l'application Custom OpenID Connect et si vous avez configuré l'application à l'aide de l'application Custom OpenID Connect, reconfigurez-la avec l'application OAuth 2.0 personnalisée. Cela devrait résoudre ce problème pour vous.
- Si la solution ci-dessus ne fonctionne pas, l'autre possibilité est que votre application/fournisseur ne suive pas le protocole standard OAuth 2.0/OpenID Connect. Dans ce cas, contactez hubapps@xecurify.com avec la documentation au format de demande/réponse de votre application/fournisseur et le technicien vous répondra avec une solution.
Je reçois le message d'erreur "Réponse reçue invalide"
Pour résoudre ce problème, veuillez configurer correctement le point de terminaison du jeton et des informations utilisateur dans le tableau des points de terminaison de l'application HubSpot SSO. Vous pouvez vérifier le format correct du point de terminaison ICI.
Ressources supplémentaires
Besoin d'aide?
Envoyez-nous un e-mail à hubapps@xecurify.com pour obtenir rapidement des conseils (par e-mail ou en réunion) sur vos besoins et notre équipe vous aidera à sélectionner la solution/le plan le mieux adapté à vos exigences.



