Authentification unique SAML (SSO) pour Moodle utilisant WordPress comme fournisseur d'identité | Connexion SSO à WordPress
Marché
Configurez facilement l'authentification unique (SSO) SAML pour votre site Moodle grâce à l'extension Moodle pour WordPress, permettant une intégration fluide entre WordPress et Moodle. Notre extension est compatible avec tous les fournisseurs d'identité conformes à la norme SAML. Ce guide pas à pas vous accompagnera dans la configuration de l'authentification unique (SSO) à l'aide de notre extension Moodle pour WordPress, permettant à WordPress de fonctionner comme fournisseur d'identité (IdP) et à Moodle comme fournisseur de services (SP).
Pré-requis : Téléchargement Et Installation
Pour configurer WordPress comme fournisseur d'identité (IdP) avec Moodle, vous devrez installer le plugin miniOrange Moodle SAML 2.0 SSO.
Étapes de configuration
1. Configurer WordPress comme IdP
Suivez les étapes ci-dessous pour configurer WordPress en tant que fournisseur d’identité :
Configurer WordPress comme IdP
- Ouvrez le site Moodle.
- Installez et activez le miniOrange SAML SSO plugin, une solution SSO Moodle robuste pour WordPress, sur votre site Moodle agissant comme fournisseur de services.
- Dans l' Plugins faites défiler l'onglet jusqu'à Métadonnées du fournisseur de services section, vous pouvez trouver les métadonnées SP telles que ID d'entité SP et
URL ACS (AssertionConsumerService) qui sont requis pour configurer le fournisseur d’identité.

Étapes :
- Gratuit
- Devenez membre Premium
- Ouvrez le site WordPress.
- Installez et activez le plugin miniOrange SAML IDP pour WordPress (WP en tant que fournisseur d'identité SAML) sur votre site WordPress qui fait office de fournisseur d'identité.
- Rendez-vous dans la section plugin miniOrange SAML IDP pour WordPress, naviguez jusqu'à Prestataire de services languette.
- Saisissez les valeurs correspondant aux informations du Prestataire. Reportez-vous au tableau ci-dessous.
|
|
Nom de votre fournisseur de services. |
| ID d'entité SP ou émetteur |
Copiez et collez le SP-EntityID auprès du Prestataire de Services. |
| URL ACS |
Copiez et collez le URL ACS auprès du Prestataire de Services. |
| Format d'ID de nom |
urne:oasis:noms:tc:SAML:1.1:nameid-format :adresse e-mail |
| Assertion signée |
à carreaux |
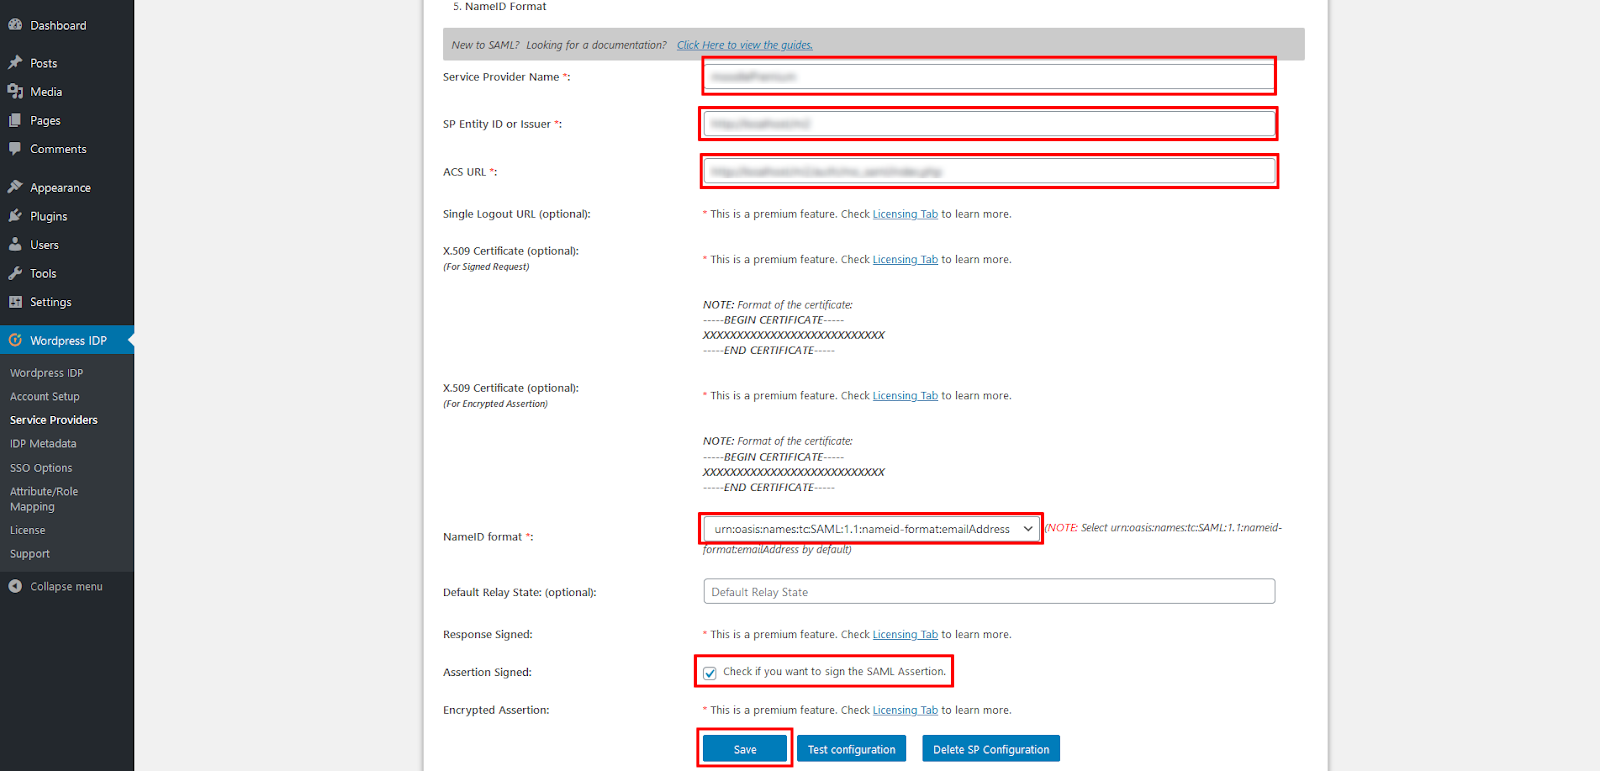
- Cliquez sur le Enregistrer bouton pour enregistrer vos configurations.
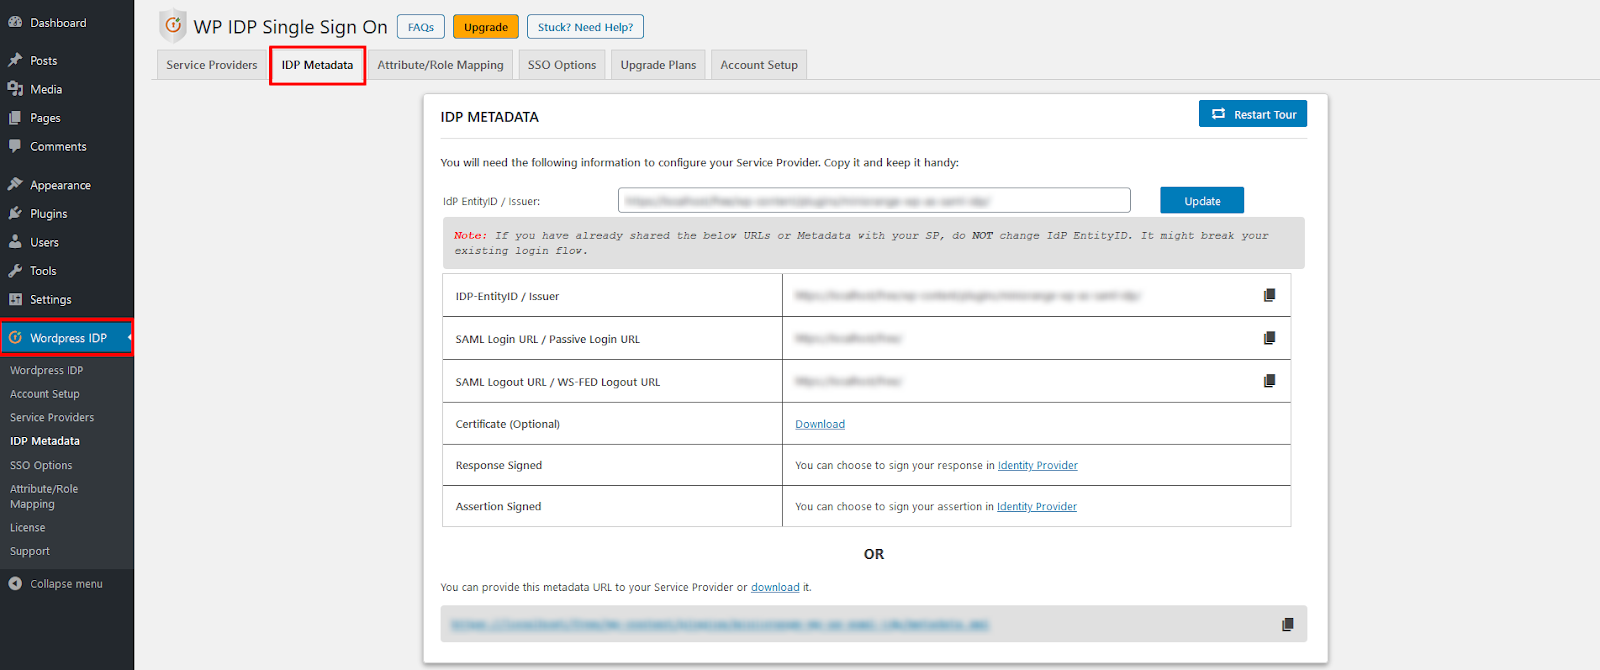
- Rendez-vous dans la section Métadonnées IDP languette. Vous trouverez ici des informations sur la configuration du fournisseur de services.
- Vous pouvez également télécharger le fichier XML des métadonnées, en cliquant sur le bouton download lien.
- Ouvrez le site WordPress.
- Installez et activez le plugin miniOrange SAML IDP pour WordPress (WP en tant que fournisseur d'identité SAML)
sur votre site WordPress qui fait office de fournisseur d'identité.
- Rendez-vous dans la section plugin miniOrange SAML IDP pour WordPress naviguer vers le Prestataire de services languette.
- Saisissez les valeurs correspondant aux informations fournies par le prestataire de services. Consultez le tableau ci-dessous.
|
|
Nom de votre fournisseur de services.
|
|
ID d'entité SP ou émetteur
|
Copiez et collez le SP-EntityID du fournisseur de services.
|
|
URL ACS
|
Copiez et collez le URL ACS du fournisseur de services.
|
| Sélectionnez le type de liaison
(Optionnel) |
Sélectionner Utiliser la liaison de redirection HTTP pour SLO
|
|
URL de déconnexion unique
(Optionnel) |
Entrer URL de déconnexion unique indiqué dans le fournisseur de services.
|
|
Certificat X.509
(Optionnel) |
Entrer Certificat X.509.
|
|
Format d'ID de nom
|
urne:oasis:noms:tc:SAML:1.1:nameid-format :adresse e-mail
|
|
Réponse signée
|
Coché si vous souhaitez signer la réponse SAML
|
|
Assertion signée
|
Coché si vous souhaitez signer la réponse SAML
|
|
Assertion chiffrée
|
Coché si vous souhaitez chiffrer l'assertion SAML
|
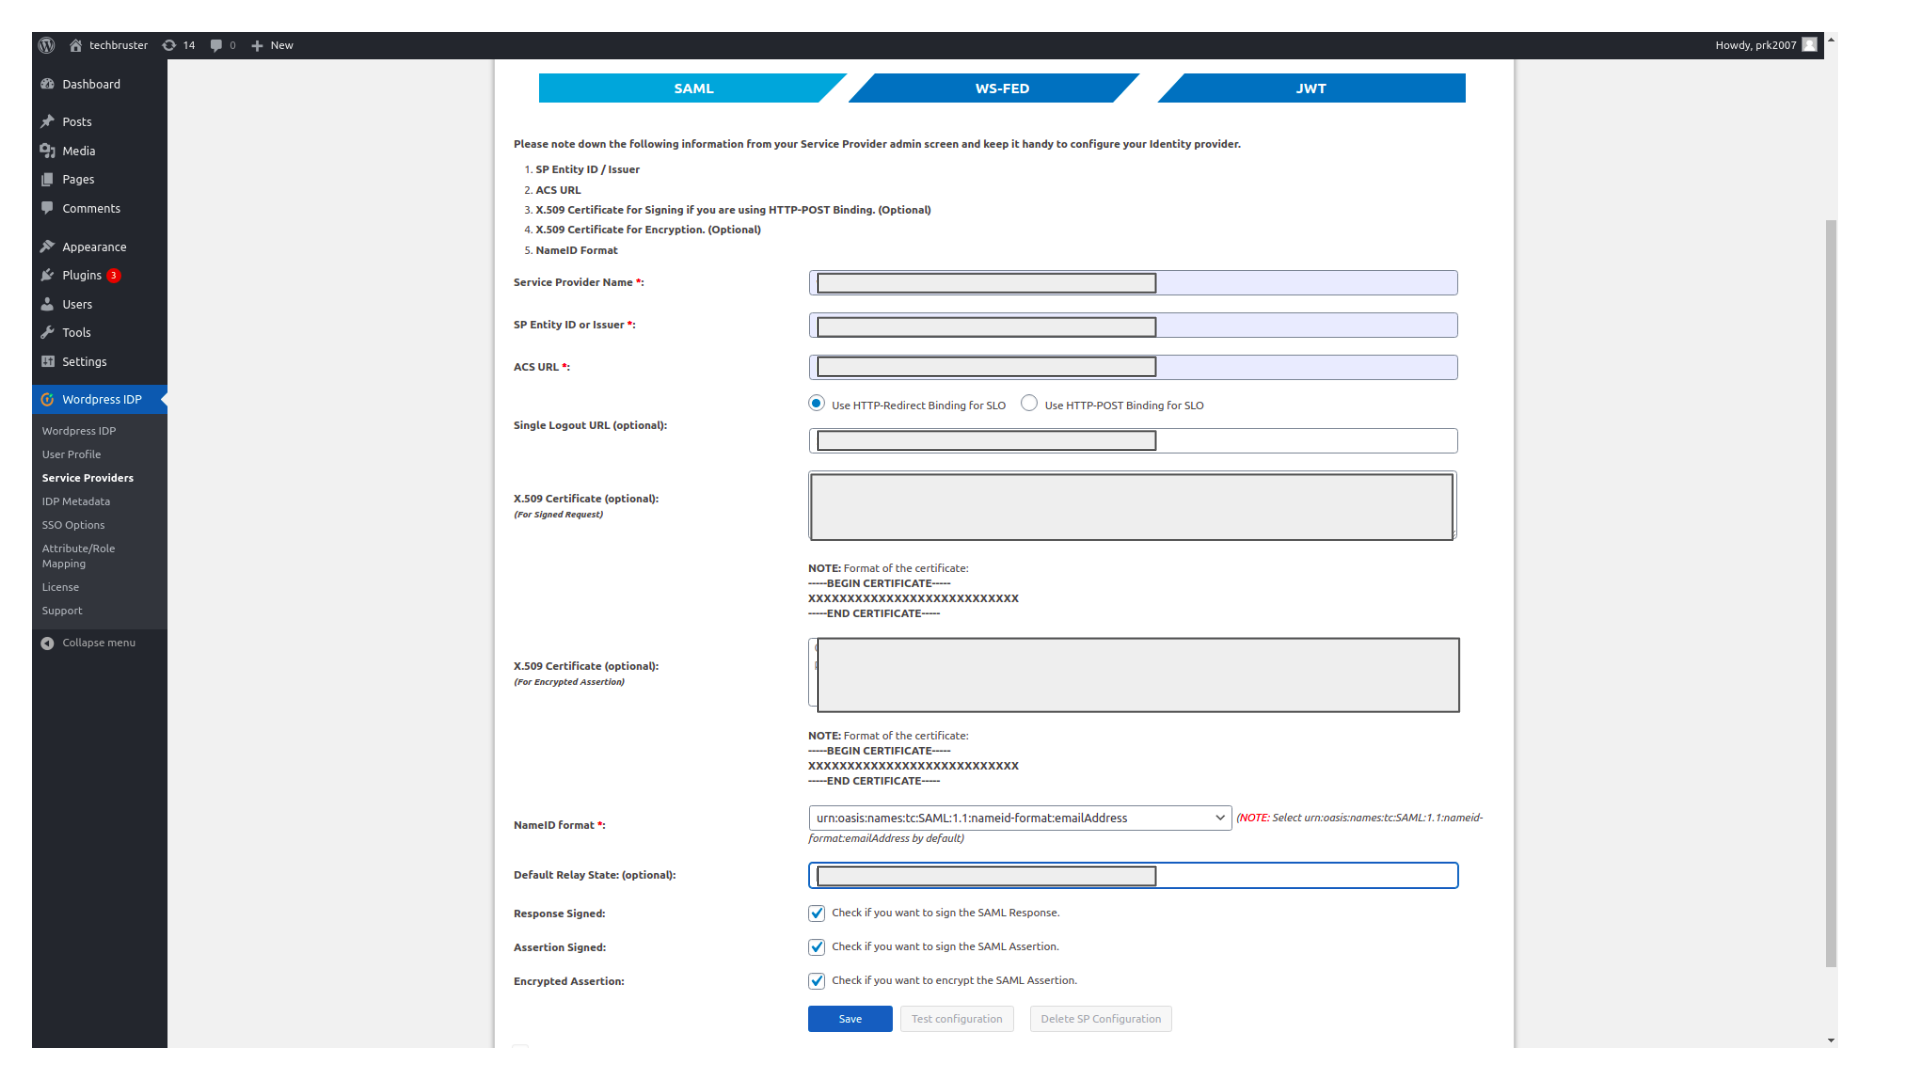
- Cliquez sur le Enregistrer bouton pour enregistrer vos configurations.
Mappage d'attributs (facultatif) :
- Rendez-vous dans la section Mappage attribut/rôle onglet et accédez au
Mappage d'attributs .
- Lorsque l'utilisateur effectue le SSO, le NomID La valeur est envoyée au fournisseur de services. Cette valeur est
unique pour chaque utilisateur.
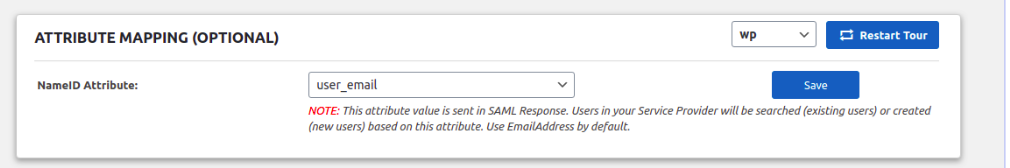
- Cliquez sur le Enregistrer bouton pour enregistrer votre configuration.
Attributs utilisateur (facultatif) :
- Rendez-vous dans la section Mappage attribut/rôle onglet et accédez à Attributs de l'utilisateur.
- Ce sont des attributs utilisateur qui peuvent être envoyés à Prestataire de services
(Tels que Prénom et nom de famille).
- Vous pouvez ajouter plusieurs attributs en cliquant sur "+" .
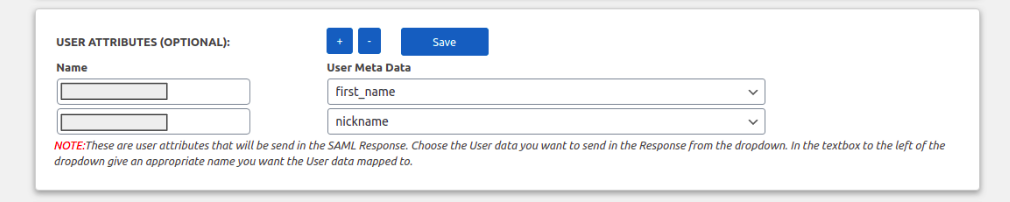
- Cliquez sur le Enregistrer bouton pour enregistrer vos configurations.
Attributs personnalisés (facultatif) :
- Rendez-vous dans la section Mappage attribut/rôle onglet et accédez à Attributs personnalisés.
- Ce sont des attributs statiques supplémentaires qui peuvent être envoyés à Prestataire de services.
- Vous pouvez ajouter plusieurs attributs en cliquant sur "+" .
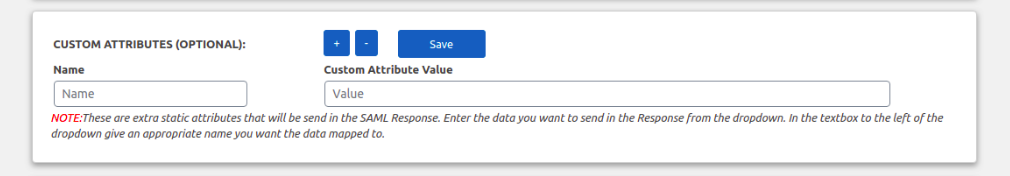
- Cliquez sur le Enregistrer bouton pour enregistrer vos configurations.
Mappage des rôles (facultatif) :
- Rendez-vous dans la section Mappage attribut/rôle onglet et accédez à Section de cartographie des rôles.
- Les groupes d'utilisateurs sont l'ensemble des utilisateurs ayant des rôles et des capacités d'accès similaires.
- Pour mapper les rôles dans WordPress en tant que groupe d'utilisateurs, veuillez activer cette option.
- Vous pouvez spécifier l'attribut sous lequel les groupes seront transmis au fournisseur de services.
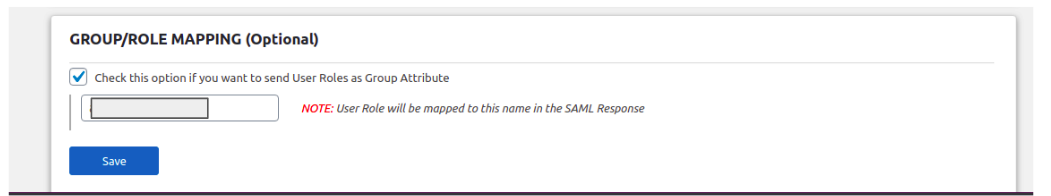
- Cliquez sur le Enregistrer bouton pour enregistrer vos configurations.
- Rendez-vous dans la section Métadonnées IDP Onglet. Vous trouverez ici des informations pour configurer le fournisseur de services.
- Vous pouvez également télécharger le fichier XML des métadonnées, en cliquant sur le bouton
download lien.
2. Configurer Moodle en tant que SP (fournisseur de services)
- Gratuit
- Devenez membre Premium
Dans le plugin miniOrange SAML SSO, accédez à l' onglet Plugins . Il existe deux façons de configurer le plugin :
A. En téléchargeant les métadonnées IDP :
- Entrer le Nom du PDI.
- Dans l' Configuration du fournisseur de services section choisir URL/XML des métadonnées à partir de Sélectionnez la méthode menu déroulant.
- Copiez et collez l'URL des métadonnées IdP ou le fichier XML dans URL/XML des métadonnées IDP champ de saisie.
- Cliquez sur le Cliquez ici pour tester la configuration.

B. Configuration manuelle :
- Fournissez les paramètres requis (c'est-à-dire le nom IDP, l'ID d'entité IDP ou l'émetteur, l'URL de connexion SAML, le certificat X.509) tels que fournis par votre Fournisseur d'identité.
- Cliquez sur le Cliquez ici pour tester la configuration.

Étape 3 : Mappage des attributs
- Lorsque l'utilisateur effectue SSO, la valeur NameID est envoyée par le fournisseur d'identité. Cette valeur est unique pour chaque utilisateur.
- Pour que le plugin accède à ces attributs, attribuez les valeurs pour Nom d'utilisateur
( Ou : Nom d'épouse ) et Email as NomID.

Dans le plugin miniOrange SAML SSO, faites défiler vers le bas jusqu'à la section « Configuration du fournisseur de services » . Il existe deux façons de configurer le plugin :
A. En téléchargeant les métadonnées IDP :
- Fournissez n’importe quel nom de fournisseur d’identité. Par exemple, mon_IDP.
- Choisissez la valeur de Sélectionnez la méthode en tant qu'URL/XML de métadonnées dans la liste déroulante.
- Entrez l'URL des métadonnées comme
https://nom du locataire.b2clogin.com/nom-locataire.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

Remarque : vous devrez remplacer le nom du locataire dans l’URL ci-dessus par le nom du locataire Azure B2C.

- Faites défiler vers le bas et cliquez sur Enregistrer .
B. Configuration manuelle :
- Fournissez les paramètres requis (c'est-à-dire nom du fournisseur d'identité, ID d'entité IdP ou émetteur, URL de connexion SAML, certificat X.509) tels que fournis par votre Fournisseur d'identité.
- Cliquez sur le Enregistrer bouton pour enregistrer votre configuration.
Étape 3 : Mappage des attributs
Mappage d'attributs de base
- Lorsque l'utilisateur effectue SSO, la valeur NameID est envoyée par le fournisseur d'identité. Cette valeur est unique pour chaque utilisateur.
- Pour que le plugin accède à ces attributs, attribuez le Email et Nom d'utilisateur
( Ou : Nom d'épouse ) attribuer.
- De plus, les attributs utilisateur peuvent être mappés (tels que Prénom et Nom de famille).
- Cliquez sur le Enregistrer bouton pour enregistrer votre configuration.

Mappage d'attributs personnalisés
Cette fonctionnalité vous permet de mapper l'attribut personnalisé envoyé par l'IDP aux attributs Moodle.
- Pour créer un attribut personnalisé, accédez à Administration du site >> Utilisateurs >> Champs de profil utilisateur dans le plugin.
- Cliquez sur Créer un nouveau champ de profil , sélectionnez le type d'attribut dans la liste déroulante et entrez les valeurs dans les champs obligatoires.

- Attribuez la valeur souhaitée à l'attribut personnalisé créé.
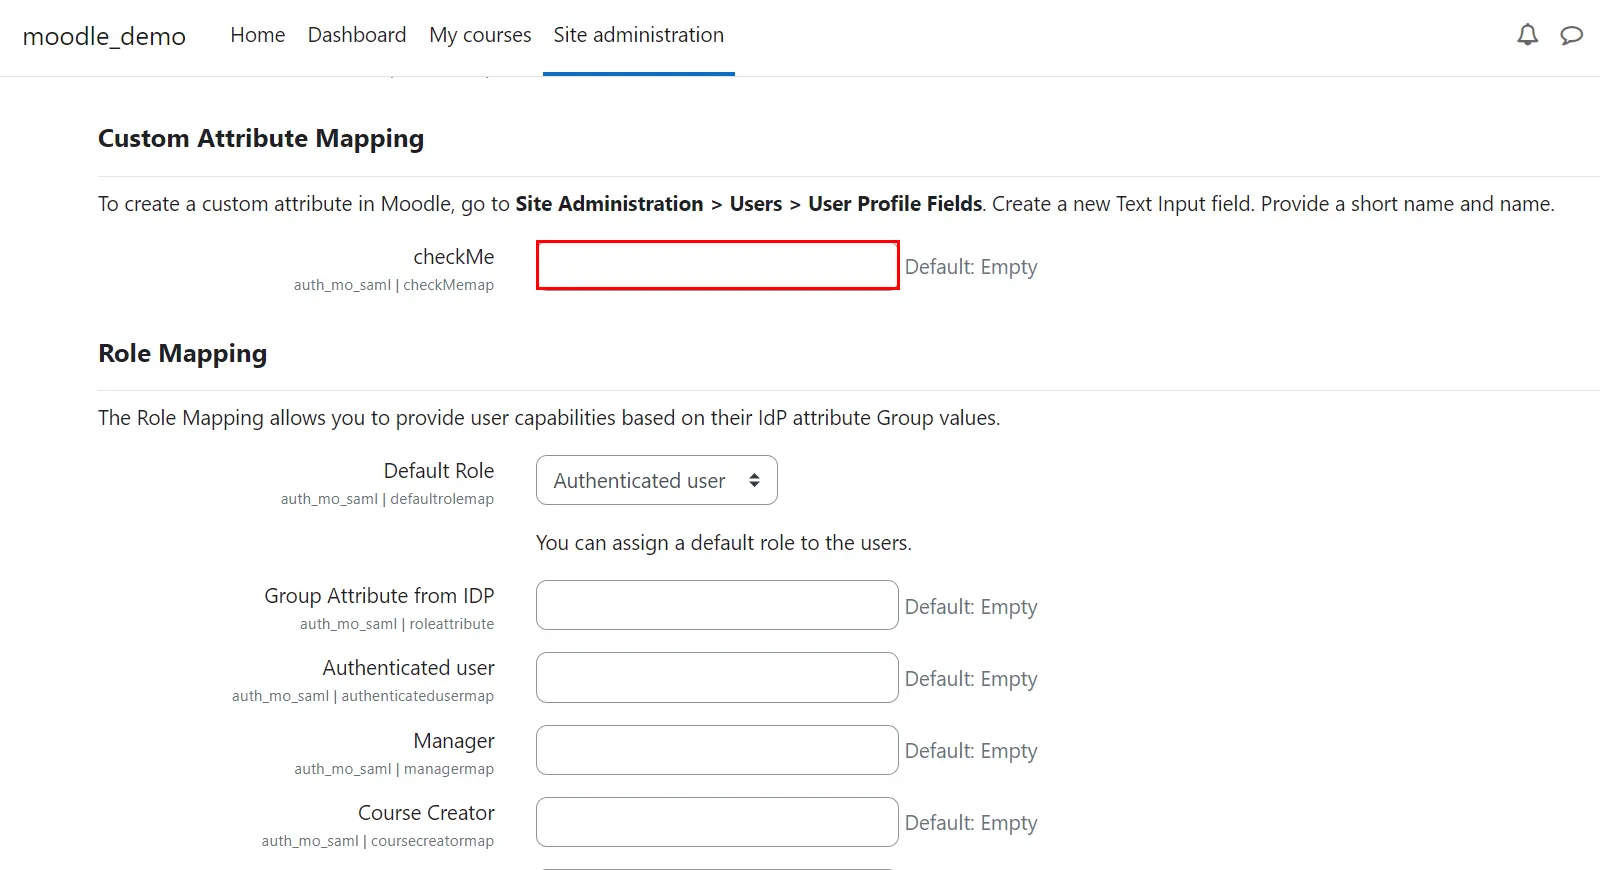
- Faites défiler vers le bas et cliquez sur le Enregistrer bouton pour enregistrer vos configurations.
Étape 4 : Cartographie des rôles
- Dans le plugin gratuit, vous pouvez choisir un rôle par défaut qui sera attribué à tous les utilisateurs non administrateurs lorsqu'ils effectuent l'authentification unique.
Remarque : Les rôles seront attribués aux nouveaux utilisateurs créés par l’authentification unique (SSO). Les rôles des utilisateurs Moodle existants ne seront pas affectés.
- Faites défiler jusqu'à Mappage des rôles .
- Sélectionnez le rôle par défaut et cliquez sur le Enregistrer bouton pour enregistrer votre configuration.

Étape 4 : Cartographie des rôles
Cette fonctionnalité vous permet d'attribuer et de gérer les rôles des utilisateurs lorsqu'ils effectuent le SSO. Outre les rôles Moodle par défaut, ceci est également compatible avec tous les rôles personnalisés.
- Groupe/Rôle L'attribut fournira un mappage pour le nom du champ qui contient des informations relatives au rôle envoyées par l'IDP et sera utilisé pour le mappage de rôle.
- Faites défiler jusqu'à Mappage des rôles et fournissez les mappages pour les rôles respectifs.
- Sélectionnez le Rôle par défaut dans la liste déroulante si le rôle de l'utilisateur ne correspond pas aux valeurs attribuées.
- Par exemple, si vous avez un utilisateur dont Groupe/Rôle la valeur de l'attribut est idp-teacher et vous souhaitez l'attribuer au groupe d'enseignants. Il suffit alors de fournir idp-teacher dans le champ Professeur: champ de la section Mappage des rôles.
Remarque : Vous pouvez attribuer plusieurs valeurs séparées par un point-virgule (;).
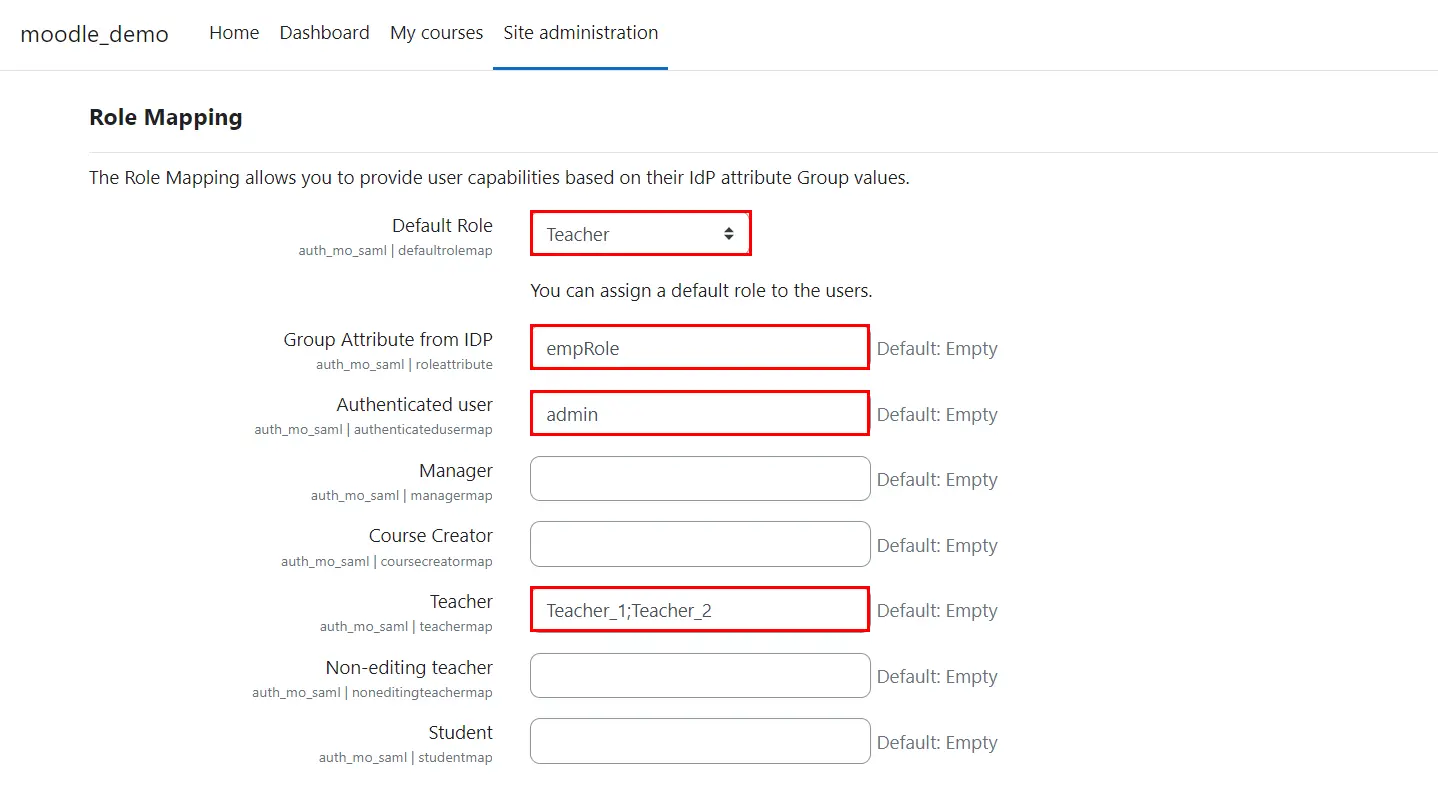
- Cliquez sur le Enregistrer bouton pour enregistrer vos configurations.
Étape 5 : Paramètres SSO
- Dans le plugin, vous pouvez ajouter un widget de connexion pour activer le SSO initié par SP sur votre site.
- Rendez-vous dans la section Plugins >> Authentification >> Gérer l'authentification.
- Cliquez sur le pour activer la visibilité du plugin.
- Cliquez sur le ⬆ pour définir les préférences du plugin.

Étape 5 : Paramètres SSO
Dans le plugin, vous pouvez ajouter un widget de connexion pour activer le SSO initié par SP sur votre site.
- Accédez à Administrateur du site >> Plugins >> Gérer l'authentification.
- Cliquez sur le pour activer la visibilité du plugin.
- Cliquez sur le ⬆ pour définir les préférences du plugin.
- Pour activer la redirection automatique de la page de connexion Moodle vers le site WordPress.
- Choisissez Oui valeur dans la liste déroulante pour Activer la redirection automatique vers IDP à partir de la page de connexion Moodle champ.
- Inscrire URL de porte dérobée cela sera utile en cas d'échec du SSO.
- Cliquez sur le Enregistrer bouton pour enregistrer votre configuration.

Vous avez configuré avec succès Moodle en tant que fournisseur de services SAML pour permettre l'authentification unique (SSO) sur votre site Moodle.
Articles Relatifs




 S'inscrire