
Guide de configuration de l'authentification unique SAML Umbraco avec Keycloak comme fournisseur d'identité
Marché
Le plugin Umbraco SAML Single Sign-On (SSO) permet d'activer l' authentification unique SAML pour vos applications Umbraco. Grâce à l'authentification unique, un seul mot de passe suffit pour accéder à vos applications et services Umbraco . Notre plugin est compatible avec tous les fournisseurs d'identité conformes à la norme SAML . Ce guide vous explique étape par étape comment configurer l'authentification unique (SSO) entre Umbraco et Keycloak , ce dernier étant utilisé comme fournisseur d'identité.



Sélectionnez votre version d'Umbraco pour configurer SSO avec :
Pré-requis : Téléchargement Et Installation
- Installer à partir du magasin NuGet
- Installation manuelle
- Installer à partir du magasin NuGet
- Installation manuelle
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 9.2.3
> dotnet ajoute le package miniOrange.Umbraco.SAML.SSO.Login --version 9.2.3
- Télécharger Intergiciel d'authentification unique (SSO) Umbraco SAML.
- Pour configurer le middleware, vous devrez ajouter les espaces de noms, services et middlewares ci-dessous à votre configuration. démarrage.cs fichier (marqué en vert), ci-dessous voici un exemple.
Incluez uniquement la section surlignée ci-dessous dans le démarrage.cs dossier de votre candidature.
          using miniOrange.saml;

          using System.Reflection;


          namespace Application

          {

            public class Startup

            {


              // Add services to the container.

              public void ConfigureServices(IServiceCollection services)

              {

                services.AddUmbraco(_env, _config)

                  .AddBackOffice()

                  .AddWebsite()

                  .AddComposers()

                  .Build();


                services.AddminiOrangeServices(Assembly.GetExecutingAssembly());

              }


              public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

              {

                if (env.IsDevelopment())

                {

                  app.UseDeveloperExceptionPage();

                }

                app.UseUmbraco()

                  .WithMiddleware(u =>

                  {

                    u.UseBackOffice();

                    u.UseWebsite();

                    u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

                  })

                  .WithEndpoints(u =>

                  {

                    u.UseInstallerEndpoints();

                    u.UseBackOfficeEndpoints();

                    u.UseWebsiteEndpoints();

                  });

              }

            }

          }
- Exécutez l'application une fois la configuration terminée.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 10.2.3
> dotnet ajoute le package miniOrange.Umbraco.SAML.SSO.Login --version 10.2.3
- Télécharger Intergiciel d'authentification unique (SSO) Umbraco SAML.
- Pour configurer le middleware, vous devrez ajouter les espaces de noms, services et middlewares ci-dessous à votre configuration. démarrage.cs fichier (marqué en vert), ci-dessous voici un exemple.
Incluez uniquement la section surlignée ci-dessous dans le démarrage.cs dossier de votre candidature.
          using miniOrange.saml;

          using System.Reflection;


          namespace Application

          {

            public class Startup

            {


              // Add services to the container.

              public void ConfigureServices(IServiceCollection services)

              {

                services.AddUmbraco(_env, _config)

                  .AddBackOffice()

                  .AddWebsite()

                  .AddComposers()

                  .Build();


                services.AddminiOrangeServices(Assembly.GetExecutingAssembly());

              }


              public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

              {

                if (env.IsDevelopment())

                {

                  app.UseDeveloperExceptionPage();

                }

                app.UseUmbraco()

                  .WithMiddleware(u =>

                  {

                    u.UseBackOffice();

                    u.UseWebsite();

                    u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

                  })

                  .WithEndpoints(u =>

                  {

                    u.UseInstallerEndpoints();

                    u.UseBackOfficeEndpoints();

                    u.UseWebsiteEndpoints();

                  });

              }

            }

          }
- Exécutez l'application une fois la configuration terminée.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 11.2.3
> dotnet ajoute le package miniOrange.Umbraco.SAML.SSO.Login --version 11.2.3
- Télécharger Intergiciel d'authentification unique (SSO) Umbraco SAML.
- Pour configurer le middleware, vous devrez ajouter les espaces de noms, services et middlewares ci-dessous à votre configuration. programme.cs fichier (marqué en vert), ci-dessous voici un exemple.
Incluez uniquement la section surlignée ci-dessous dans le programme.cs dossier de votre candidature.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Exécutez l'application une fois la configuration terminée.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 12.2.3
> dotnet ajoute le package miniOrange.Umbraco.SAML.SSO.Login --version 12.2.3
- Télécharger Intergiciel d'authentification unique (SSO) Umbraco SAML.
- Pour configurer le middleware, vous devrez ajouter les espaces de noms, services et middlewares ci-dessous à votre configuration. programme.cs fichier (marqué en vert), ci-dessous voici un exemple.
Incluez uniquement la section surlignée ci-dessous dans le programme.cs dossier de votre candidature.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Exécutez l'application une fois la configuration terminée.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 13.2.3
> dotnet ajoute le package miniOrange.Umbraco.SAML.SSO.Login --version 13.2.3
- Télécharger Intergiciel d'authentification unique (SSO) Umbraco SAML.
- Pour configurer le middleware, vous devrez ajouter les espaces de noms, services et middlewares ci-dessous à votre configuration. programme.cs fichier (marqué en vert), ci-dessous voici un exemple.
Incluez uniquement la section surlignée ci-dessous dans le programme.cs dossier de votre candidature.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Exécutez l'application une fois la configuration terminée.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 14.2.3
> dotnet ajoute le package miniOrange.Umbraco.SAML.SSO.Login --version 14.2.3
- Télécharger Intergiciel d'authentification unique (SSO) Umbraco SAML.
- Pour configurer le middleware, vous devrez ajouter les espaces de noms, services et middlewares ci-dessous à votre configuration. programme.cs fichier (marqué en vert), ci-dessous voici un exemple.
Incluez uniquement la section surlignée ci-dessous dans le programme.cs dossier de votre candidature.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Exécutez l'application une fois la configuration terminée.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 15.2.4
> dotnet ajoute le package miniOrange.Umbraco.SAML.SSO.Login --version 15.2.4
- Télécharger Intergiciel d'authentification unique (SSO) Umbraco SAML.
- Pour configurer le middleware, vous devrez ajouter les espaces de noms, services et middlewares ci-dessous à votre configuration. programme.cs fichier (marqué en vert), ci-dessous voici un exemple.
Incluez uniquement la section surlignée ci-dessous dans le programme.cs dossier de votre candidature.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Exécutez l'application une fois la configuration terminée.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 16.2.4
> dotnet ajoute le package miniOrange.Umbraco.SAML.SSO.Login --version 16.2.4
- Télécharger Intergiciel d'authentification unique (SSO) Umbraco SAML.
- Pour configurer le middleware, vous devrez ajouter les espaces de noms, services et middlewares ci-dessous à votre configuration. programme.cs fichier (marqué en vert), ci-dessous voici un exemple.
Incluez uniquement la section surlignée ci-dessous dans le programme.cs dossier de votre candidature.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Exécutez l'application une fois la configuration terminée.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 17.2.4
> dotnet ajoute le package miniOrange.Umbraco.SAML.SSO.Login --version 17.2.4
- Télécharger Intergiciel d'authentification unique (SSO) Umbraco SAML.
- Pour configurer le middleware, vous devrez ajouter les espaces de noms, services et middlewares ci-dessous à votre configuration. programme.cs fichier (marqué en vert), ci-dessous voici un exemple.
Incluez uniquement la section surlignée ci-dessous dans le programme.cs dossier de votre candidature.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Exécutez l'application une fois la configuration terminée.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 18.0.0
> dotnet ajoute le package miniOrange.Umbraco.SAML.SSO.Login --version 18.0.0
- Télécharger Intergiciel d'authentification unique (SSO) Umbraco SAML.
- Pour configurer le middleware, vous devrez ajouter les espaces de noms, services et middlewares ci-dessous à votre configuration. programme.cs fichier (marqué en vert), ci-dessous voici un exemple.
Incluez uniquement la section surlignée ci-dessous dans le programme.cs dossier de votre candidature.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Exécutez l'application une fois la configuration terminée.
Étapes de configuration
Guide étape par étape pour l'authentification unique SAML Umbraco utilisant Keycloak comme fournisseur d'identité.
1. Accédez au tableau de bord du plugin SAML d'Umbraco
- Après l'intégration, ouvrez votre navigateur et parcourez le tableau de bord du connecteur avec l'URL ci-dessous :
https://<umbraco-base-url>/?ssoaction=config
- Si la page d'inscription ou la page de connexion s'affiche, vous avez ajouté avec succès le middleware miniOrange SAML SSO dans votre application.

- Inscrivez-vous ou connectez-vous avec votre compte en cliquant sur le S'enregistrer bouton pour configurer le middleware.
- Après une inscription réussie, vous recevrez une clé de licence d'essai sur votre adresse e-mail enregistrée.
- Pour activer le middleware, vous pouvez soit :
- Entrer le clé de licence reçu par e-mail dans le champ de saisie prévu.
- Téléchargez le fichier de licence que vous avez téléchargé en cliquant sur le Cliquez ici .
OR

- Ensuite, cochez la case « J'ai lu les conditions ci-dessus et je souhaite activer le middleware », et cliquez sur le bouton Activer la licence .

2. Fournir les métadonnées de l'application Umbraco au fournisseur d'identité Keycloak
Vous trouverez ci-dessous deux méthodes détaillées pour obtenir les métadonnées SAML SP à configurer sur votre fournisseur d'identité.
A] Utilisation de l'URL de métadonnées SAML ou du fichier de métadonnées
- Dans l' Menu Paramètres du plugin, chercher Paramètres du fournisseur de servicesVous trouverez ensuite l'URL des métadonnées ainsi que l'option permettant de télécharger les métadonnées SAML.
- Copiez l'URL des métadonnées ou téléchargez le fichier de métadonnées pour le configurer du côté de votre fournisseur d'identité.
- Vous pouvez vous référer à la capture d'écran ci-dessous :

B] Téléchargement manuel des métadonnées
- Extrait du Paramètres du fournisseur de services Dans cette section, vous pouvez copier manuellement les métadonnées du fournisseur de services, comme ID d'entité SP, URL ACS, URL de déconnexion unique et partagez-le avec votre fournisseur d'identité pour la configuration.
- Vous pouvez vous référer à la capture d'écran ci-dessous :

Étapes de configuration d'un fournisseur d'identité Keycloak
- Dans votre Keycloak Administrateur console, sélectionnez le domaine que vous souhaitez utiliser.
- Cliquez sur ANNONCEURS dans le menu de gauche puis cliquez sur Créer un client bouton pour créer un nouveau client/application.

- Sélectionner SAML as Type de client, Entrer SP-EntityID / Émetteur car identité du client du Métadonnées du fournisseur de services onglet du plugin, entrez Nom de votre candidature et entrez Description.

- Cliquez sur le Suivant .
- Fournissez les détails mentionnés ci-dessous :
| URL racine | Laisser vide ou fournir URL de base à partir de l'onglet Métadonnées du fournisseur de services |
| URI de redirection valides | Le URL ACS (Assertion Consumer Service) depuis l'onglet Métadonnées du fournisseur de services du plugin |
- Cliquez sur Enregistrer .

- Dans l' Paramètres onglet sous Capacités SAML , configurez Keycloak en fournissant les détails requis :
| Forcer la liaison POST | de remise |
| Forcer le format de l'ID du nom | de remise |
| Format d'identification du nom |

- Dans l' Clés / Key onglet, désactivez l'onglet Signature du client requise basculer.

- Cliquez sur le Enregistrer .
- In Avancé onglet, sous Configuration du point de terminaison SAML à grain fin, saisissez les informations suivantes :
| URL de liaison POST du service consommateur d’assertions | Le URL ACS (Assertion Consumer Service) depuis l'onglet Métadonnées du fournisseur de services du plugin |
| URL de liaison de redirection du service de déconnexion (Facultatif) | Le URL de déconnexion unique depuis l'onglet Métadonnées du fournisseur de services du plugin |

- Cliquez sur Enregistrer .
Ajouter des mappeurs
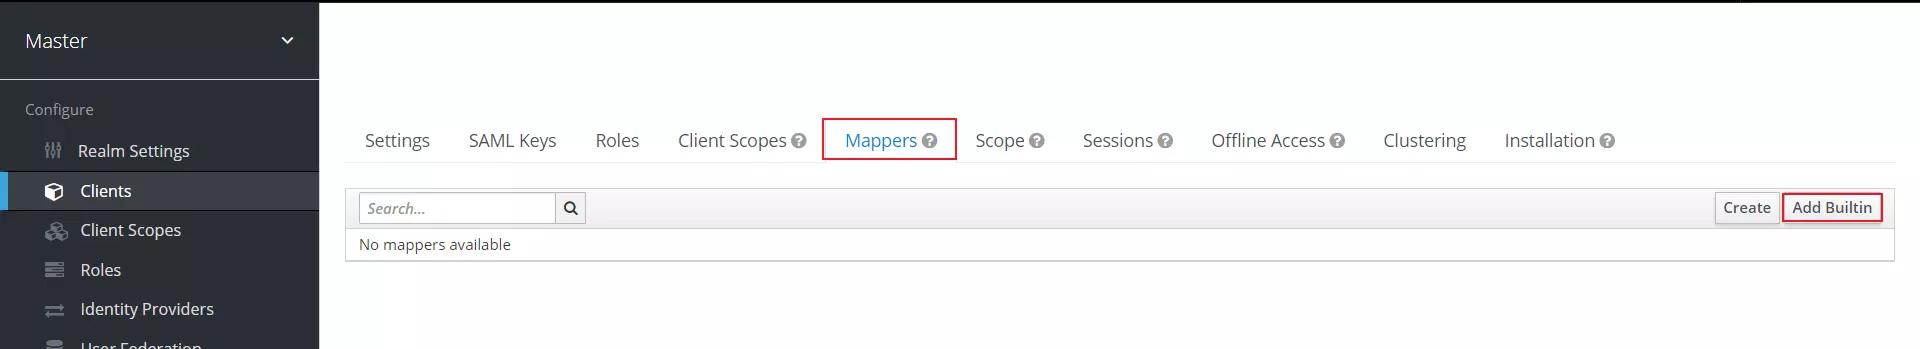
- Accédez à Onglet Mappeurs et cliquez sur Ajouter un élément intégré .
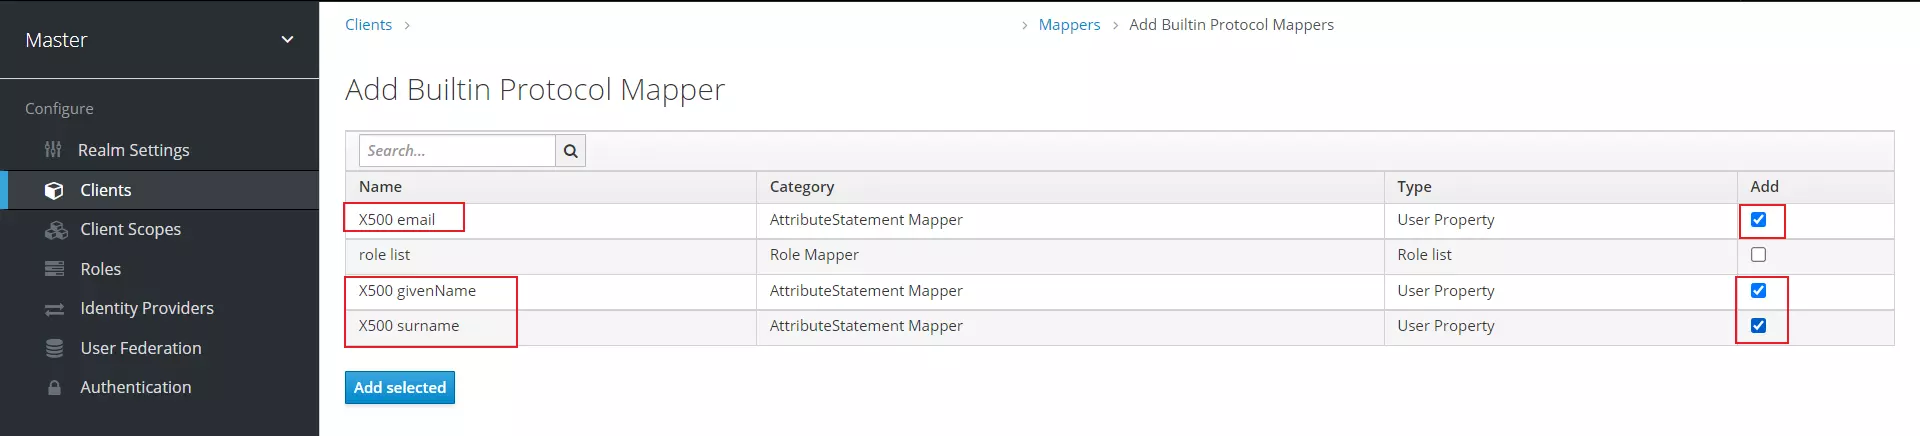
- Cochez les cases de X500 donnéNom, X500 nom de famille et Courriel X500 attributs.
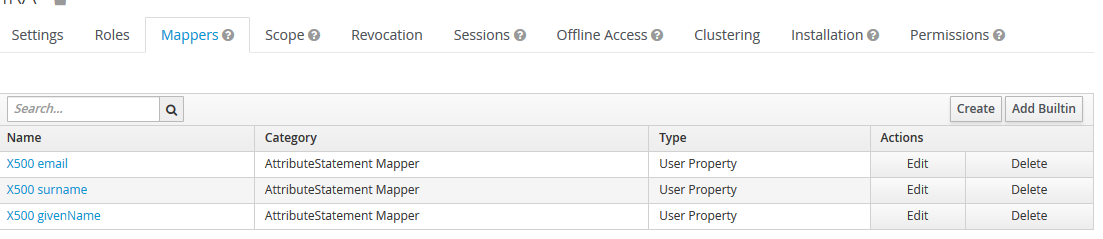
- Cliquez sur Ajouter sélectionnée bouton. Vous verrez les mappages ajoutés ci-dessous.
- In Périmètres clients onglet, cliquez sur votre candidature.
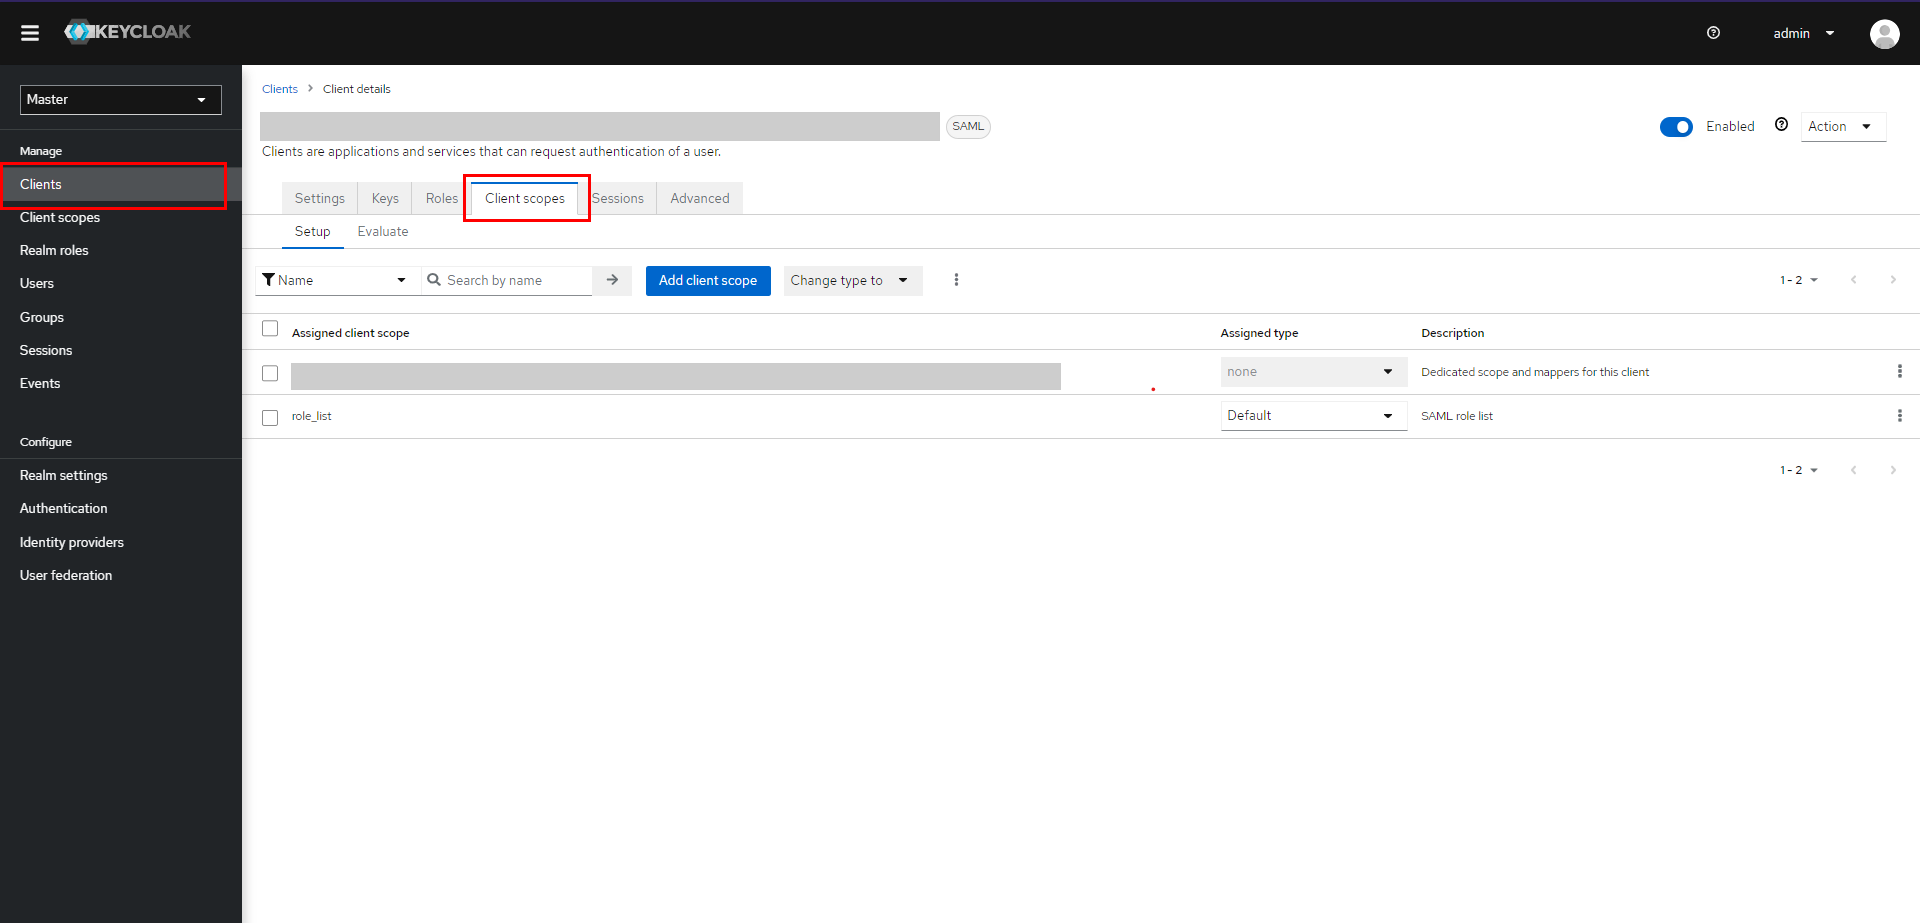
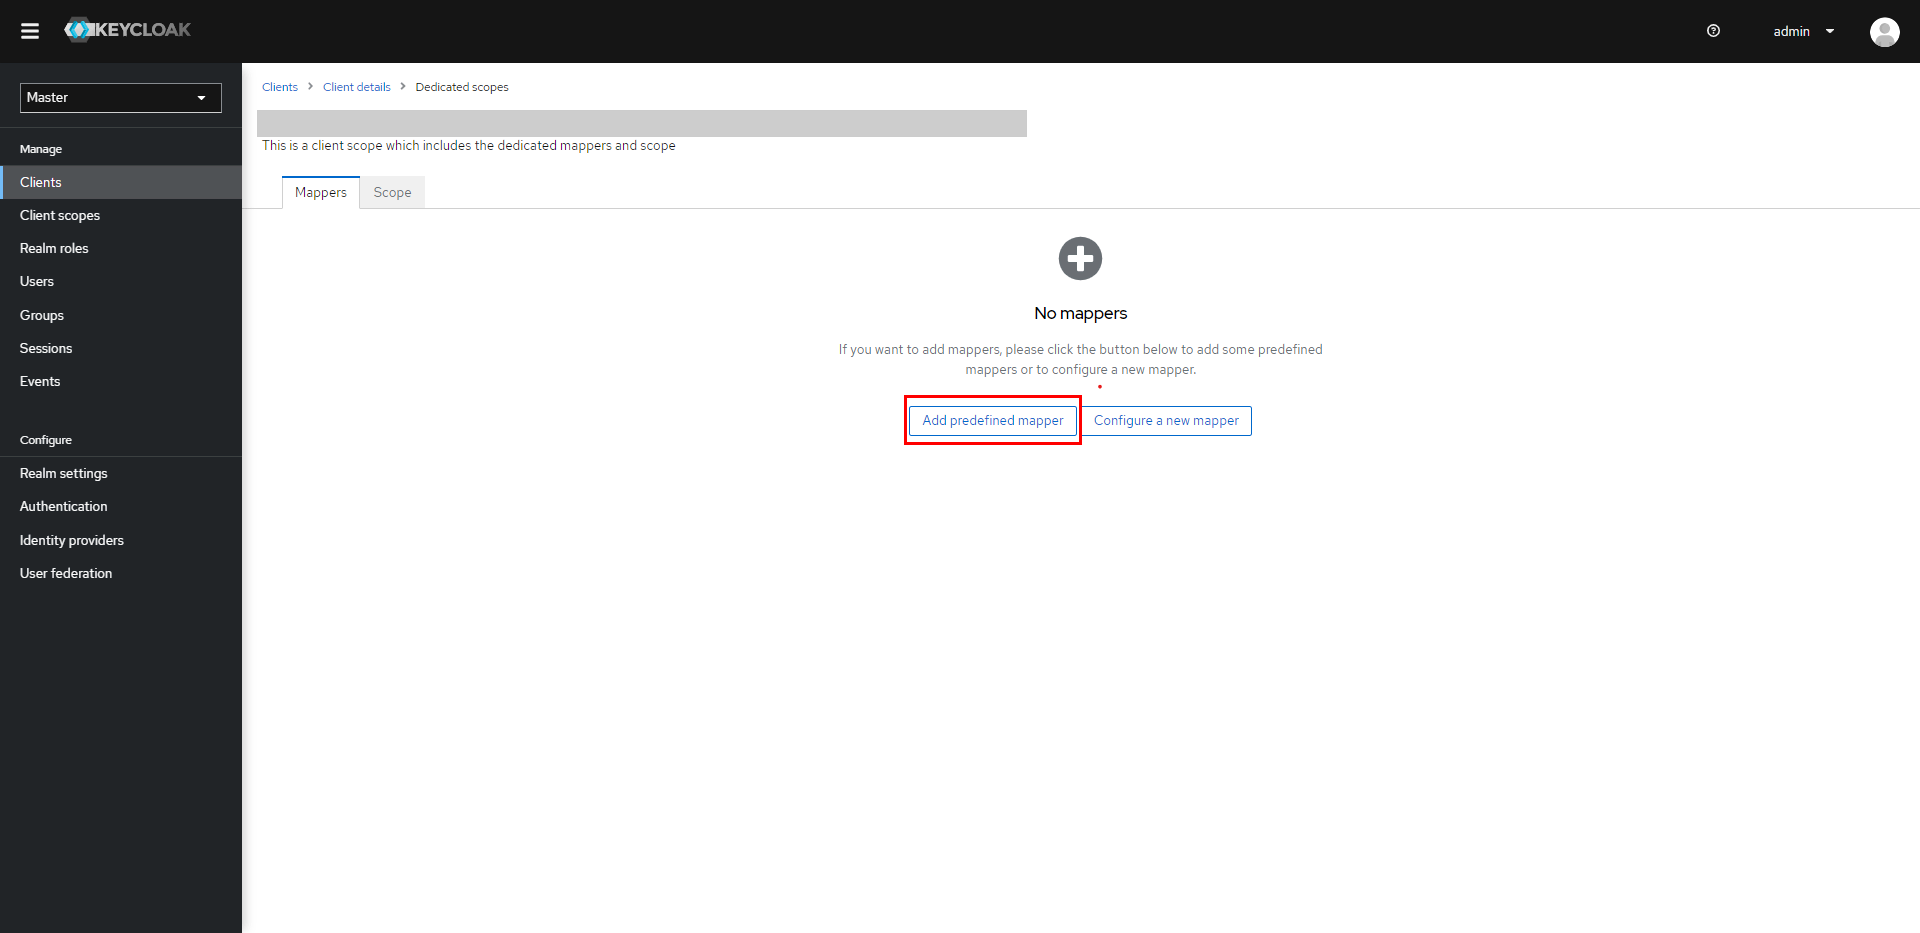
- Cliquez sur Ajouter un mappeur prédéfini.
- Cochez les cases de X500 donnéNom, X500 nom de famille et Courriel X500 attributs.
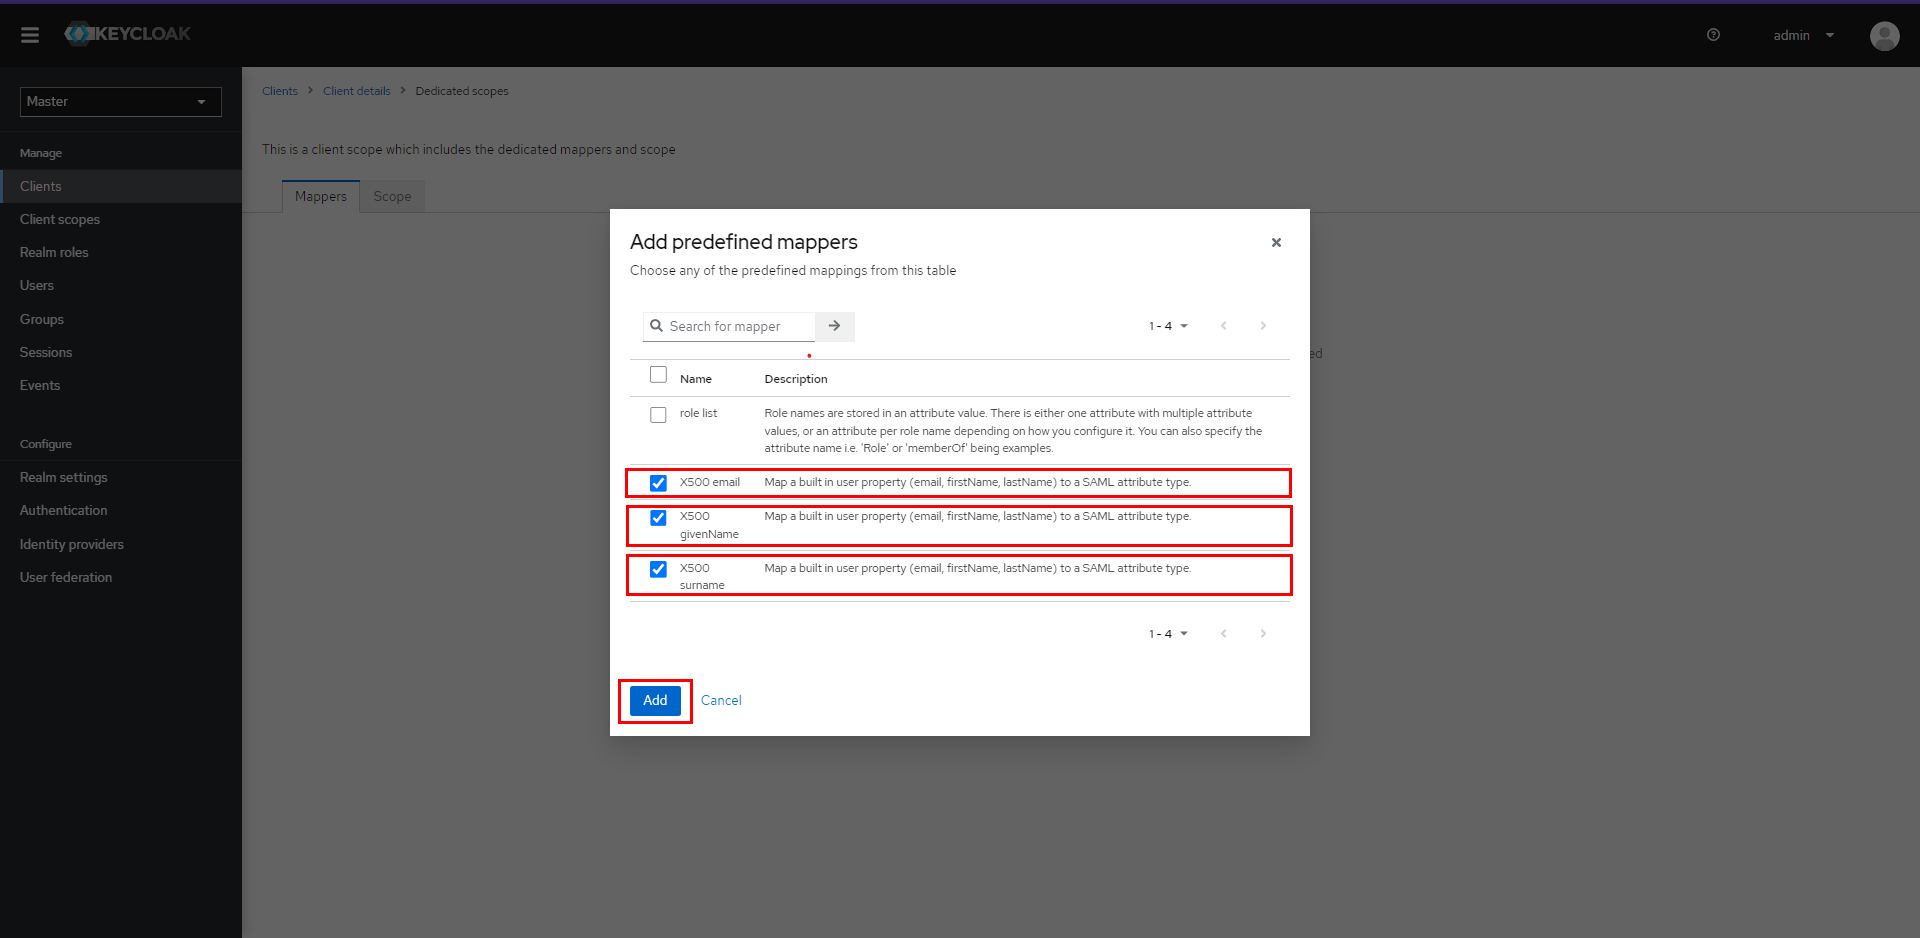
- Cliquez sur Ajouter .
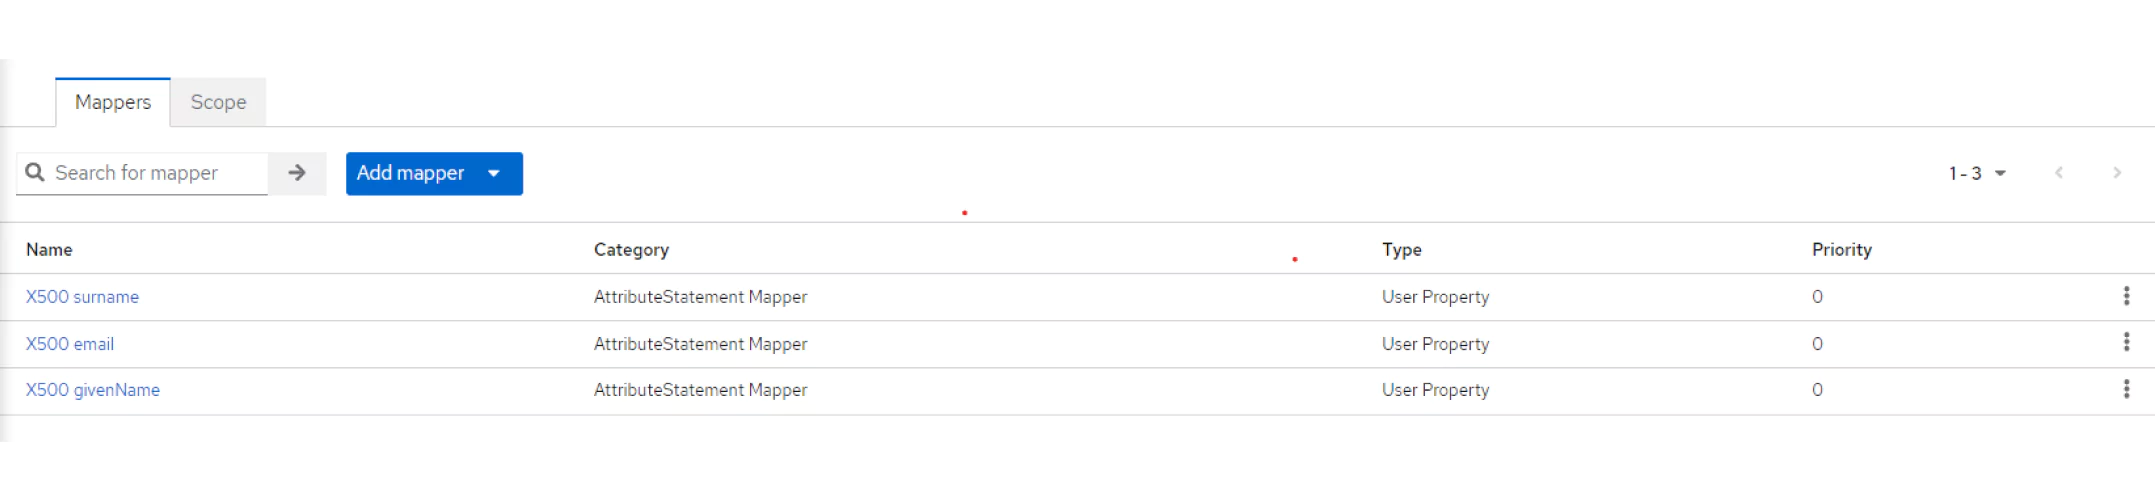
- Vous verrez les mappages ajoutés ci-dessous.
- Dans l' Périmètres clients onglet, cliquez sur votre candidature.

- Cliquez sur Ajouter un mappeur prédéfini.

- Cochez les cases de X500 donnéNom, X500 nom de famille et Courriel X500 attributs.

- Cliquez sur le Ajouter .
- Vous verrez les mappages ajoutés ci-dessous.

Télécharger le fichier d'installation
- Accédez à Paramètres du domaine, cliquer sur Métadonnées du fournisseur d'identité SAML 2.0 mentionnés comme points de terminaison dans le Onglet Général.
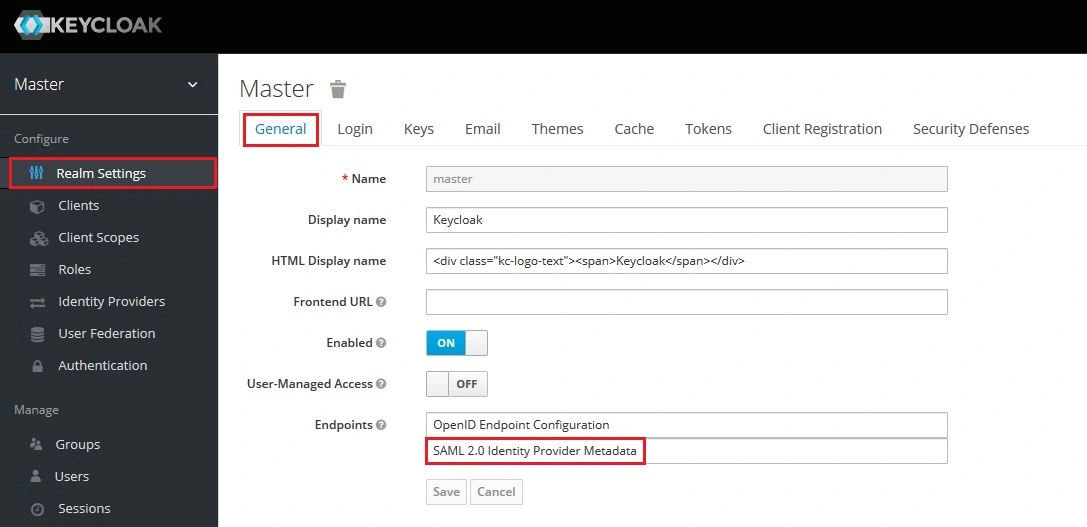
- Notez l'URL et conservez-la à portée de main. Cela vous fournira le Endpoints requis pour configurer le plugin.
- Accédez à Paramètres du domaine, cliquer sur Métadonnées du fournisseur d'identité SAML 2.0 mentionnés comme points de terminaison dans le Onglet Général.
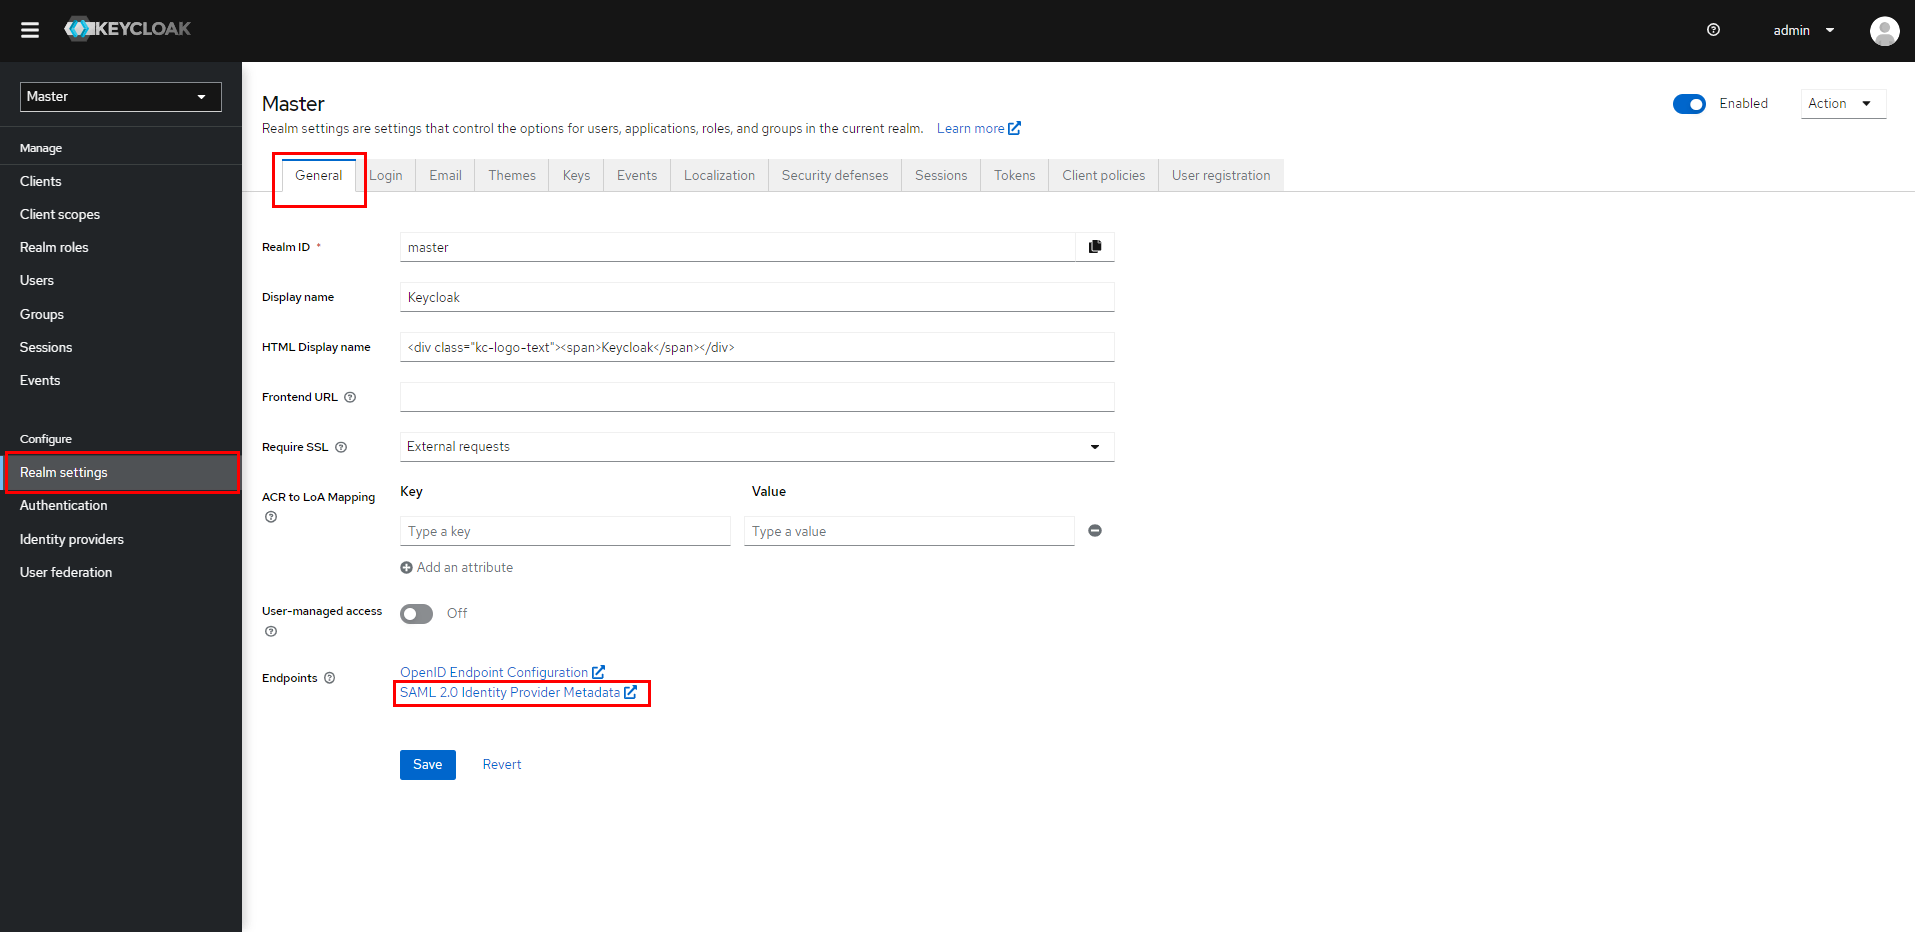
- Notez l'URL et conservez-la à portée de main. Cela vous fournira le Endpoints requis pour configurer le plugin.
- Accédez à Paramètres du domaine, cliquer sur Métadonnées du fournisseur d'identité SAML 2.0 mentionnés comme points de terminaison dans le Généralités languette.

- Notez l'URL et conservez-la à portée de main. Cela vous fournira le Endpoints requis pour configurer le plugin.
Vous avez configuré avec succès Keycloak en tant que fournisseur d'identité SAML (IdP) pour la mise en œuvre de l'authentification unique (SSO) Umbraco.
3. Configurer les métadonnées du fournisseur d'identité Keycloak dans l'application Umbraco
- Cliquez sur le Ajouter un nouveau fournisseur d'identité bouton pour configurer un nouveau fournisseur d'identité.

- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Paramètres Plugin , sélectionnez Cape de clé comme fournisseur d'identité parmi la liste affichée.
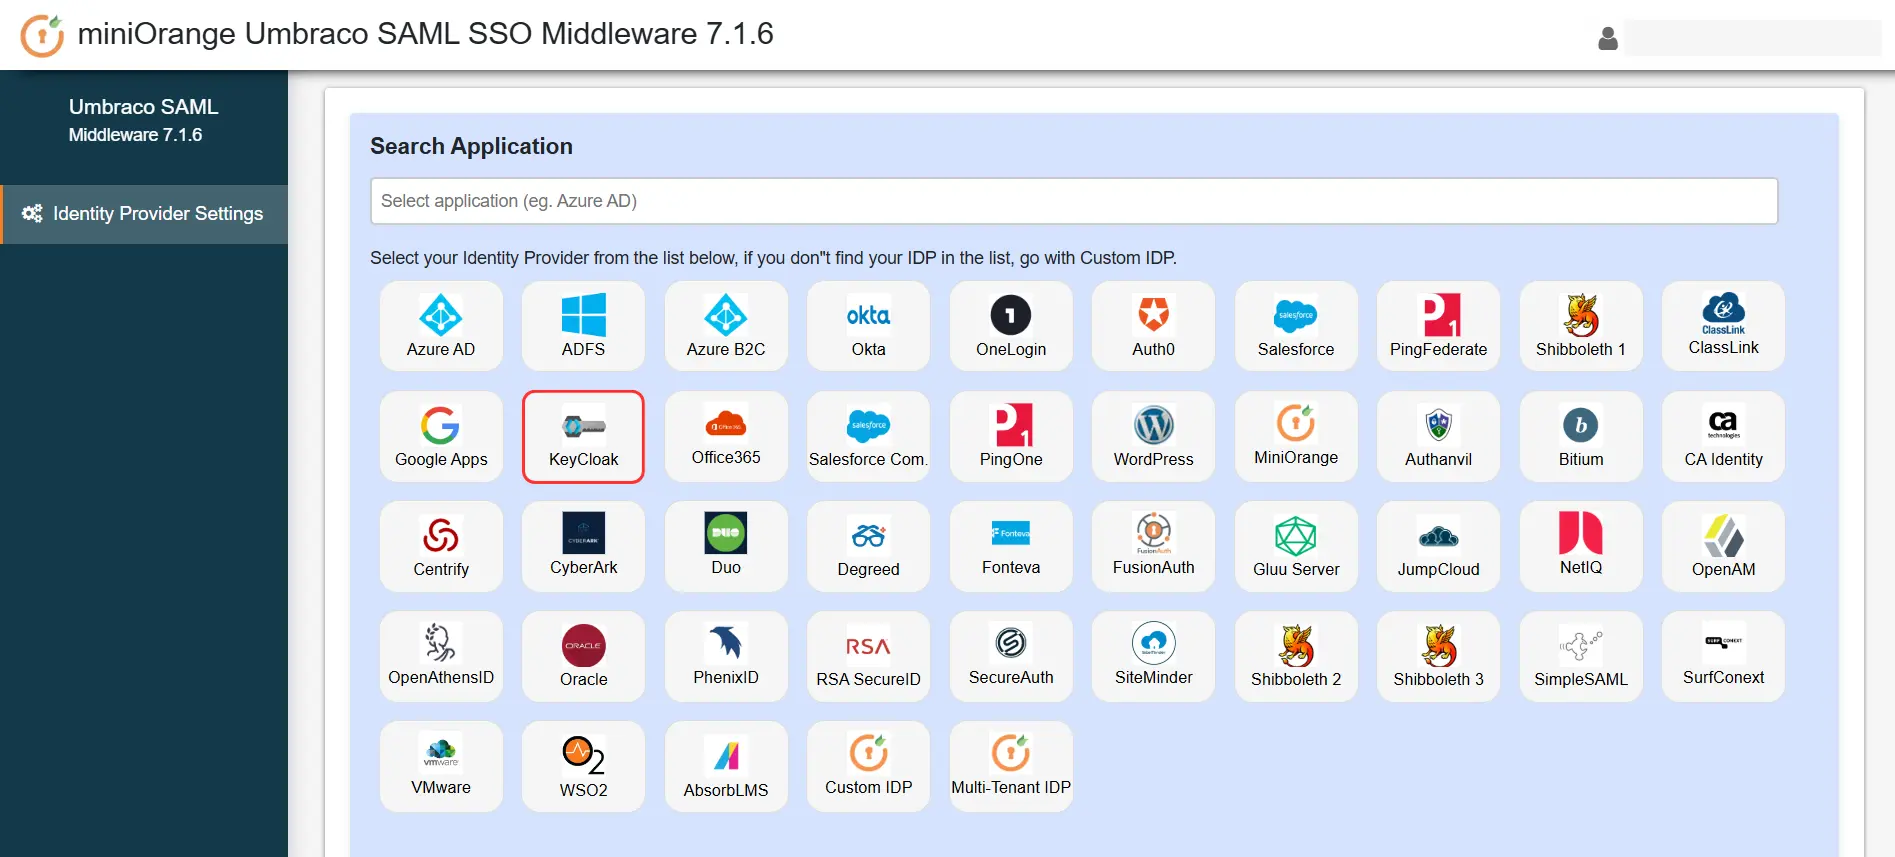
Il existe deux manières détaillées ci-dessous avec lesquelles vous pouvez configurer les métadonnées de votre fournisseur d'identité SAML dans le middleware.
A] Téléchargez les métadonnées à l'aide du bouton Télécharger les métadonnées IDP :
- Si votre fournisseur d'identité vous a fourni l'URL ou le fichier de métadonnées (au format .xml uniquement), vous pouvez simplement configurer les métadonnées du fournisseur d'identité dans l'intergiciel à l'aide de Télécharger les métadonnées IDP option.
- Copiez l'URL des métadonnées ou téléchargez le fichier de métadonnées pour le configurer du côté de votre fournisseur d'identité.
- Vous pouvez vous référer à la capture d'écran ci-dessous :

- Vous pouvez choisir l’une des options en fonction du format de métadonnées dont vous disposez.
B] Configurez manuellement les métadonnées du fournisseur d'identité :
- Après avoir configuré votre Fournisseur d'identité, il vous fournira ID d'entité IDP, URL d'authentification unique IDP et Certificat SAML X509 champs respectivement.
- Cliquez à nouveau Enregistrer pour enregistrer vos informations IDP.

4. Test de l'authentification unique SAML
- Après avoir téléchargé les détails des métadonnées, accédez à la Paramètres du fournisseur d'identité section. Survolez la section Sélectionner des actions liste déroulante et cliquez sur Configuration du test.

- La capture d'écran ci-dessous montre un résultat réussi. Cliquer sur Intégration SSO pour poursuivre l'intégration SSO.

- Si vous rencontrez une erreur au niveau du middleware, une fenêtre similaire à celle ci-dessous s'affichera.

- Pour résoudre l'erreur, vous pouvez suivre les étapes ci-dessous :
- Sous Résolution des problèmes , activez la bascule pour recevoir les journaux du plugin.

- Une fois activé, vous pourrez récupérer les journaux du plugin en accédant à Paramètres Plugin onglet et en cliquant sur Configuration du test.
- Téléchargez le fichier journal du Résolution des problèmes Appuyez sur l'onglet pour voir ce qui s'est mal passé.
- Vous pouvez partager le fichier journal avec nous à umbracosupport@xecurify.com et notre équipe vous contactera pour résoudre votre problème.
Type de connexion Umbraco
- Ensuite, sélectionnez le Type de connexion à partir du menu déroulant situé à droite de la page Paramètres du fournisseur d'identité.
- Vous pouvez choisir parmi BackOffice, Membre, Attributs personnalisés.
- À noter: Le Attributs personnalisés Le type de connexion est disponible dans le Devenez membre Premium et Entreprise versions.

5. Cartographie des attributs
- Le mappage des attributs, le mappage des rôles et la restriction de domaine sont disponibles dans le Devenez membre Premium et Entreprise versions du middleware.

6. Paramètres de connexion
- Survolez Sélectionner des actions et cliquez sur Copier le lien SSO.

- Utilisez l’URL suivante comme lien dans l’application à partir de laquelle vous souhaitez effectuer l’authentification unique :
https://<umbraco-base-url>/?ssoaction=login
- Par exemple, vous pouvez l'utiliser comme :
<a href="https://<umbraco-base-url>/?ssoaction=login">Log in</a>
7. Paramètres de déconnexion
- Utilisez l'URL suivante comme lien vers votre application à partir de laquelle vous souhaitez effectuer le SLO :
https://<umbraco-base-url>/?ssoaction=logout
- Par exemple, vous pouvez l'utiliser comme :
<a href="https://<umbraco-base-url>/?ssoaction=logout">Log out</a>
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête


