
Connexion SSO au site média avec WordPress (IDP) | Site média SAML SSO
Marché
Notre solution miniOrange SAML IDP pour WordPress (WP en tant que fournisseur d'identité SAML) permet une connexion SSO SAML sécurisée à Mediasite à l'aide de vos identifiants WordPress. Suivez ce guide d'installation pour configurer Mediasite en tant que fournisseur de services SAML (SP) et WordPress en tant que fournisseur d'identité (IDP) afin de bénéficier d'une connexion SSO fluide à Mediasite depuis WordPress.



Pré-requis : Téléchargement Et Installation
Pour intégrer le site WordPress en tant que fournisseur d'identité , vous devrez installer le plugin miniOrange SAML IDP pour WordPress (WP as SAML IDP) :
Étapes de configuration
Étape 1. Configurer Mediasite comme fournisseur de services
- Rendez-vous dans la section PDI SAML plugin pour WordPress, accédez à Métadonnées IDP languette.
- Ici, vous pouvez trouver le fournisseur d'identité URL des métadonnées / métadonnées XML ou des points de terminaison comme ID d'entité IDP, URL de connexion SAML, URL de déconnexion SAML (fonctionnalité Premium), certificat pour la configuration SP.

- Dans une nouvelle fenêtre de navigateur, connectez-vous à votre Portail de gestion des médiasites as Administrateur.
- Cliquez sur Configuration SAML 2.0 sous cela, entrez les points de terminaison requis à partir du Métadonnées IDP onglet du plugin.
| ID d'entité | Copier et coller ID d'entité/émetteur IDP |
| Utiliser le NameID dans le sujet d'assertion comme ID utilisateur | vérifié |
| Noms des attributs de rôle | Rôles |
| Format du nom d'attribut de rôle | Ce champ doit rester vide. |
| Créez automatiquement des profils utilisateur lors de la connexion à mon médiasite ou au portail de gestion | à carreaux |
| Nom d'affichage Nom de l'attribut | Afficher un nom |
| Format du nom d'attribut de rôle | Ce champ doit rester vide. |
| Nom de l'attribut de l'adresse e-mail | email. |
| Format du nom d'attribut d'adresse e-mail | Ce champ doit rester vide. |
| Durée du cache | Conserver la valeur par défaut. |

- Entrez les points de terminaison requis dans Signature des messages du fournisseur de services comme suggéré ci-dessous.
| Source du certificat | Certificat auto-signé du site média |
| Longueur de la clé de signature/chiffrement | 2048 |
| Hachage de signature de message | SHA-256 |
| Date d'expiration actuelle | Ceci est automatiquement généré à partir du paramètre de durée d’expiration. |
| Durée d'expiration | La durée en années et en jours pendant laquelle les métadonnées SP seront valides. |
- Enregistrez le Configuration page, afin que le Date d'expiration actuelle est peuplé.
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Paramètres du fournisseur d'identité entrez les valeurs comme suggéré ci-dessous.
| ID d'entité | Copier et coller ID d'entité/émetteur IDP à partir du plugin IDP. |
| URL de métadonnées | Copier et coller URL de métadonnées à partir du plugin IDP. |
| Nom du profil | WordPress |
| Rediriger automatiquement vers le fournisseur lors de la connexion | à carreaux |

- Cliquez sur Enregistrer.
Vous avez configuré Mediasite en tant que fournisseur de services avec succès.
Étape 2. Configurer WordPress (WP) comme fournisseur d'identité
- Dans l' PDI SAML plugin pour WordPress, accédez à Prestataire de services et saisissez les valeurs correspondant aux informations de Mediasite.
| Nom du fournisseur de services | MediaSite |
| ID d'entité SP ou émetteur | Copiez et collez le Audience du Mediasite. |
| URL ACS | Copiez et collez le URL ACS (consommateur) du Mediasite. |
| Format d'ID de nom | urn:oasis:noms:tc:SAML:1.1:nameid-format:emailAddress |
| Réponse signée | à carreaux |
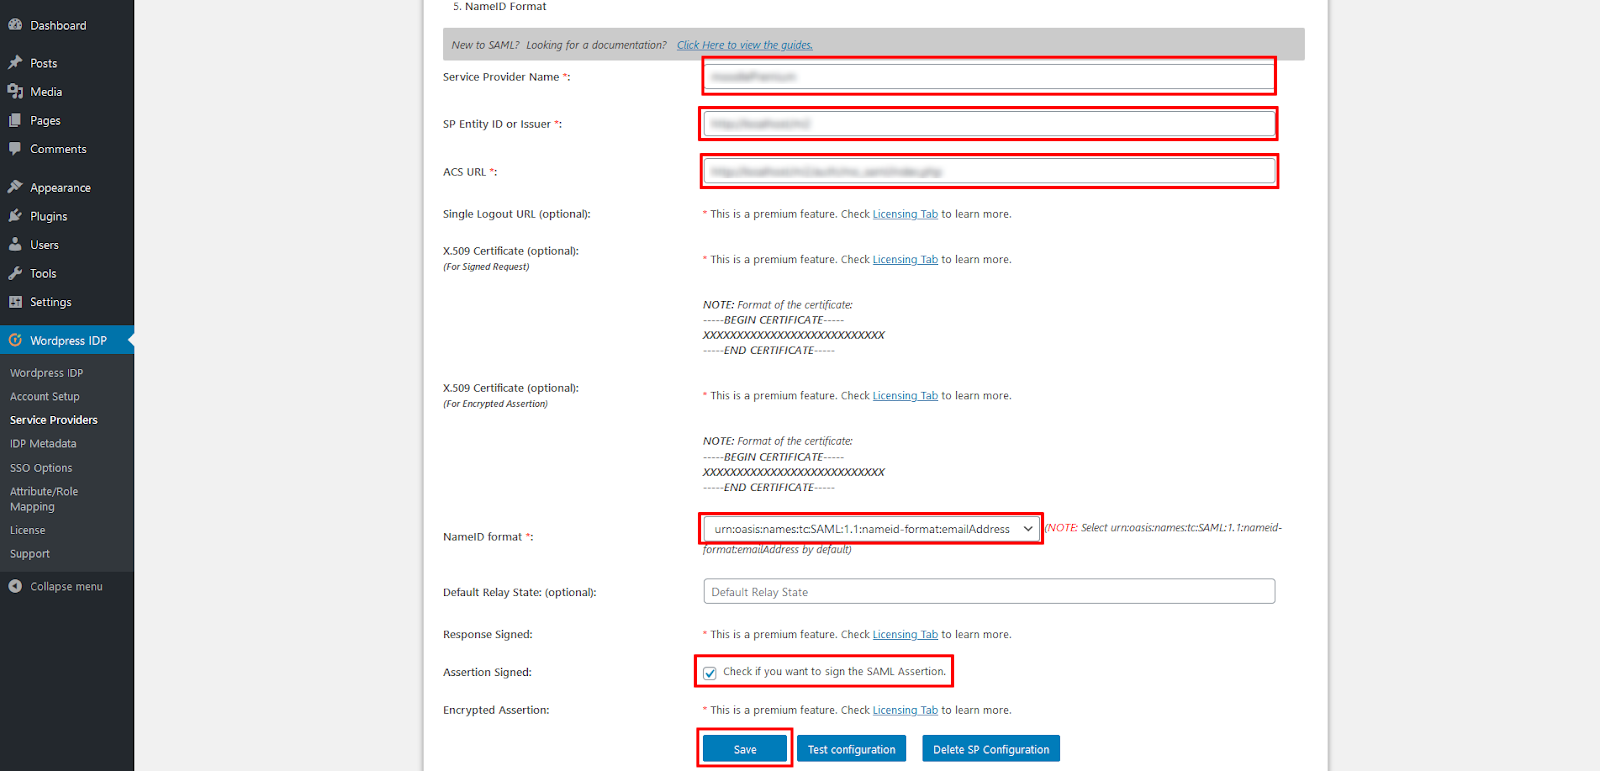
- Cliquez sur le Enregistrer bouton pour enregistrer votre configuration.
Étape 3. Test de l'authentification unique
- Dans une fenêtre de navigation privée, accédez au Portail de gestion des sites multimédias.
- Vous serez redirigé vers votre WordPress page de connexion. Entrez vos informations d'identification utilisateur.
- Une fois l'authentification réussie, vous serez connecté au Portail de gestion des sites multimédias.
Ce guide vous a permis d'intégrer avec succès l'authentification unique (SSO) SAML de Mediasite grâce à l'extension miniOrange SAML IdP pour WordPress (WP en tant que fournisseur d'identité SAML) . La configuration de Mediasite en tant que fournisseur de services (SP) et de WordPress en tant que fournisseur d'identité (IdP ) vous assure une solution prête à déployer un accès sécurisé par authentification unique (SSO) avec authentification SAML 2.0 sur Mediasite, en utilisant les identifiants de connexion WordPress.
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête
Nous vous contacterons dans les plus brefs délais !
Pourquoi nos clients choisissent l'authentification unique SAML (SSO) de miniOrange pour les solutions WordPress ?

 S'inscrire


Nous proposons des solutions d'identité sécurisées pour l'authentification unique, l'authentification à deux facteurs, l'authentification multifacteur adaptative, le provisionnement et bien plus encore. Veuillez nous contacter au
+1 978 658 9387 (États-Unis) | +91 97178 45846 (Inde) wpidpsupport@xecurify.com


