Résultats de recherche :
×Résultats de recherche :
×L'extension miniOrange SAML Single Sign-On offre une solution d'authentification unique (SSO) fluide pour WordPress, permettant à vos utilisateurs de se connecter à votre site WordPress en s'authentifiant via plusieurs fournisseurs d'identité. Vous pouvez configurer plusieurs fournisseurs d'identité SAML (IdP) avec les formules Enterprise et All-Inclusive de l'extension et laisser aux utilisateurs le choix du fournisseur d'identité pour se connecter. miniOrange centralise la connexion avec tous les fournisseurs d'identité et intègre l'authentification unique à WordPress.
Vous pouvez consulter notre plugin d'authentification unique (SSO) utilisant SAML pour en savoir plus sur les différentes fonctionnalités que nous proposons.
Nous recommandons notre plugin miniOrange SAML Single Sign On - SAML SSO login pour l'authentification unique (SSO) multi-IDP pour WordPress.
Mousseur Essai gratuit maintenant or Contactez-Nous pour plus d'informations.
Avec le plugin miniOrange SAML SSO, vous pouvez configurer plusieurs IDP. Cela permet aux utilisateurs de s'authentifier auprès de différents IDP en fonction du nom de domaine contenu dans leur adresse e-mail.
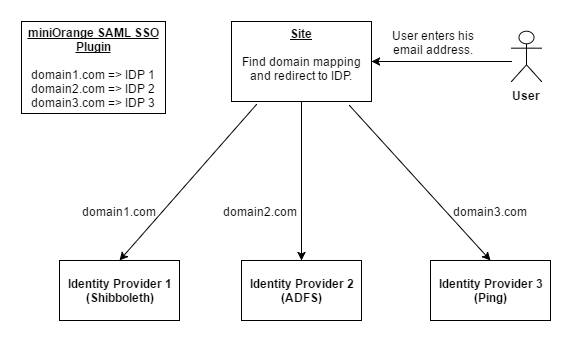
Avec notre plugin miniOrange SAML SSO multi-IdP, vous pouvez fournir différents flux de connexion à vos utilisateurs comme suit :


Par exemple : si vous avez des utilisateurs de plusieurs organisations (comme des universités), vous pouvez configurer tous les IDP de l'organisation et demander aux utilisateurs de s'authentifier avec leur compte d'organisation.
Notre plugin miniOrange SAML Single Sign-On vous permet d'ajouter plusieurs IDP afin que les utilisateurs puissent s'authentifier et se connecter en utilisant n'importe quel IDP de leur choix.

Vous pouvez ajouter un nouveau fournisseur d'identité dans le plugin en téléchargeant simplement le fichier de métadonnées de l'IdP ou en ajoutant l'URL des métadonnées dans le plugin.
miniOrange prend en charge l'authentification unique (SSO) avec tous les services de fédération tels qu'InCommon , HAKA , HKAF , etc., afin de garantir un accès sécurisé à vos sites WordPress. Nous sommes compatibles avec tous les fournisseurs d'identité prenant en charge la fédération, comme Shibboleth, Ping, etc.
Notre plugin permet aux étudiants ou au personnel de se connecter au site WordPress en utilisant leurs identifiants universitaires affiliés à n'importe quelle fédération telle que InCommon, HAKA, HKAF, etc.
Federation SSO permet aux utilisateurs de se connecter au site WordPress en sélectionnant leur université dans la liste de découverte de la Fédération. Cela permet aux étudiants d'avoir la possibilité de choisir leur université lors de la connexion et de s'authentifier à l'aide de leurs informations d'identification universitaires.
Vous pouvez en savoir plus sur l'authentification unique (SSO) de miniOrange Federation ici.
miniOrange vous permet de connecter différents locataires Azure à votre site WordPress afin que vos utilisateurs présents dans chacun des locataires Azure Active Directory ou Office 365 puissent effectuer le SSO et se connecter au site WordPress avec leurs informations d'identification.
La multilocation pour Azure AD peut être réalisée de manière transparente en un rien de temps à l’aide de miniOrange. Cela vous permet de fournir un accès basé sur les rôles à votre site WordPress pour vos utilisateurs provenant de différents locataires Azure AD.
miniOrange fournit une solution prête à l'emploi permettant aux utilisateurs de la communauté Salesforce de se connecter au site WordPress en s'authentifiant avec leurs informations d'identification respectives de la communauté Salesforce. Vous pouvez facilement activer le SSO avec plusieurs communautés Salesforce, ce qui permettra à vos utilisateurs de se connecter aux sites WordPress en utilisant différentes informations d'identification de la communauté Salesforce.
miniOrange vous permet de connecter votre site WordPress à plusieurs serveurs ADFS. Avec cela, vos utilisateurs peuvent se connecter à votre site WordPress en s'authentifiant via leur serveur ADFS respectif.
Si vous recherchez quelque chose que vous ne trouvez pas, veuillez nous envoyer un courriel à samlsupport@xecurify.com
Besoin d'aide? Nous sommes ici !



 S'inscrire



