
Salesforce を IDP として使用して ASP.NET Core SAML SSO を構成するためのガイド
概要
ASP.NET Core SAML シングルサインオン (SSO) ミドルウェアを使用すると、ASP.NET Core アプリケーションでSAML シングルサインオンを有効にできます。シングルサインオンを使用すると、1 つのパスワードだけでASP.NET Core アプリケーションとサービスにアクセスできます。このミドルウェアは、すべてのSAML 準拠の ID プロバイダーと互換性があります。ここでは、 Salesforce をID プロバイダーとして、 ASP.NET CoreとSalesforce間のシングルサインオン (SSO) を構成する手順を順を追って説明します。



プラットフォームサポート: ASP.NET Core SAMLミドルウェアは、ASP.NET Core 2.0以降をサポートしています。Windows、Linux、macOSを含むすべてのASP.NET Coreプラットフォームに対応しています。
- トライアル
- Enterprise
構成手順
Salesforce を ID プロバイダーとして使用する ASP.NET Core SAML SSO のステップ バイ ステップ ガイド。
1. .NET SAMLプラグインダッシュボードにアクセスする
- 統合後、ブラウザを開き、以下の URL でコネクタ ダッシュボードを参照します。
http(s)<your-dotnet-application-base-url>?ssoaction=config
- 登録ページまたはログイン ページがポップアップ表示されたら、アプリケーションに miniOrange SAML SSO ミドルウェアが正常に追加されています。

- をクリックしてアカウントに登録またはログインします。 会員登録する ボタンをクリックしてミドルウェアを設定します。
- 登録が完了すると、登録したメールアドレスに試用ライセンス キーが送信されます。
- ミドルウェアをアクティブ化するには、次のいずれかを実行します。
- 入力する ライセンスキー 指定された入力フィールドに電子メールで受信されます。
- ダウンロードしたライセンスファイルをアップロードするには、 詳細
OR

- 次に、「上記の条件を読み、ミドルウェアを有効化します」のボックスにチェックを入れ、 ライセンス認証

- 統合後、ブラウザを開き、以下の URL でコネクタ ダッシュボードを参照します。
http(s)<your-dotnet-application-base-url>?ssoaction=config
- ログイン ページがポップアップ表示されたら、アプリケーションに miniOrange SAML SSO ミドルウェアが正常に追加されています。

- ライセンスを取得した miniOrange アカウントでログインし、ミドルウェアを構成します。
- ログイン後、 アカウントの設定 ダッシュボードが開きます。プラグインを有効化するには、ログイン後に受け取るライセンスキーを入力してください。 portal.miniorange.com そして、 ライセンスの管理 → ライセンスキー.

- 次に、ボックスにチェックを入れます 「上記の2つの条件を読み、プラグインを有効にしたいと思います」、をクリックします ライセンス認証

2. Salesforce Identity Providerに.NETアプリケーションメタデータを提供する
以下に、SAML SP メタデータを取得して ID プロバイダー側で構成する方法が 2 つあります。
A] SAMLメタデータURLまたはメタデータファイルを使用する
- プラグイン設定メニュー、 探す サービスプロバイダーの設定。 その下に、メタデータ URL と SAML メタデータをダウンロードするオプションがあります。
- メタデータ URL をコピーするか、メタデータ ファイルをダウンロードして、ID プロバイダー側で同じものを構成します。
- 以下のスクリーンショットを参照してください。

B] メタデータを手動でアップロードする
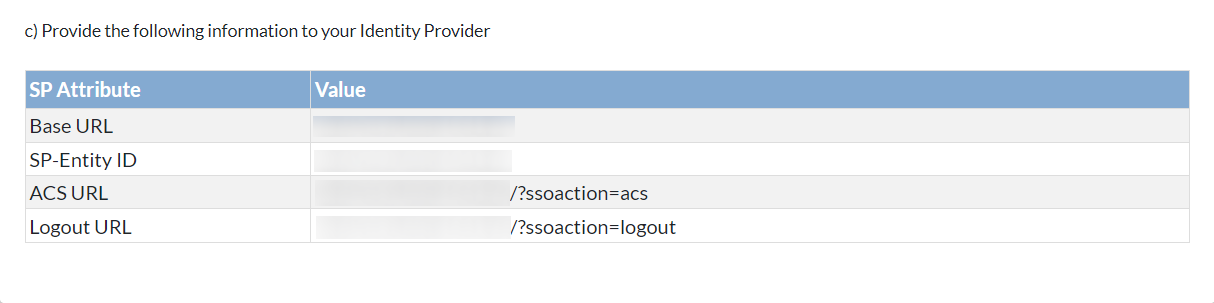
- ノーザンダイバー社の サービスプロバイダーの設定 セクションでは、サービスプロバイダのメタデータを手動でコピーすることができます。 SP エンティティ ID、ACS URL、シングル ログアウト URL そして、それを構成のためにアイデンティティプロバイダーと共有します。
- 以下のスクリーンショットを参照してください。
- あなたにログイン Salesforce 管理者としてアカウントを作成します。
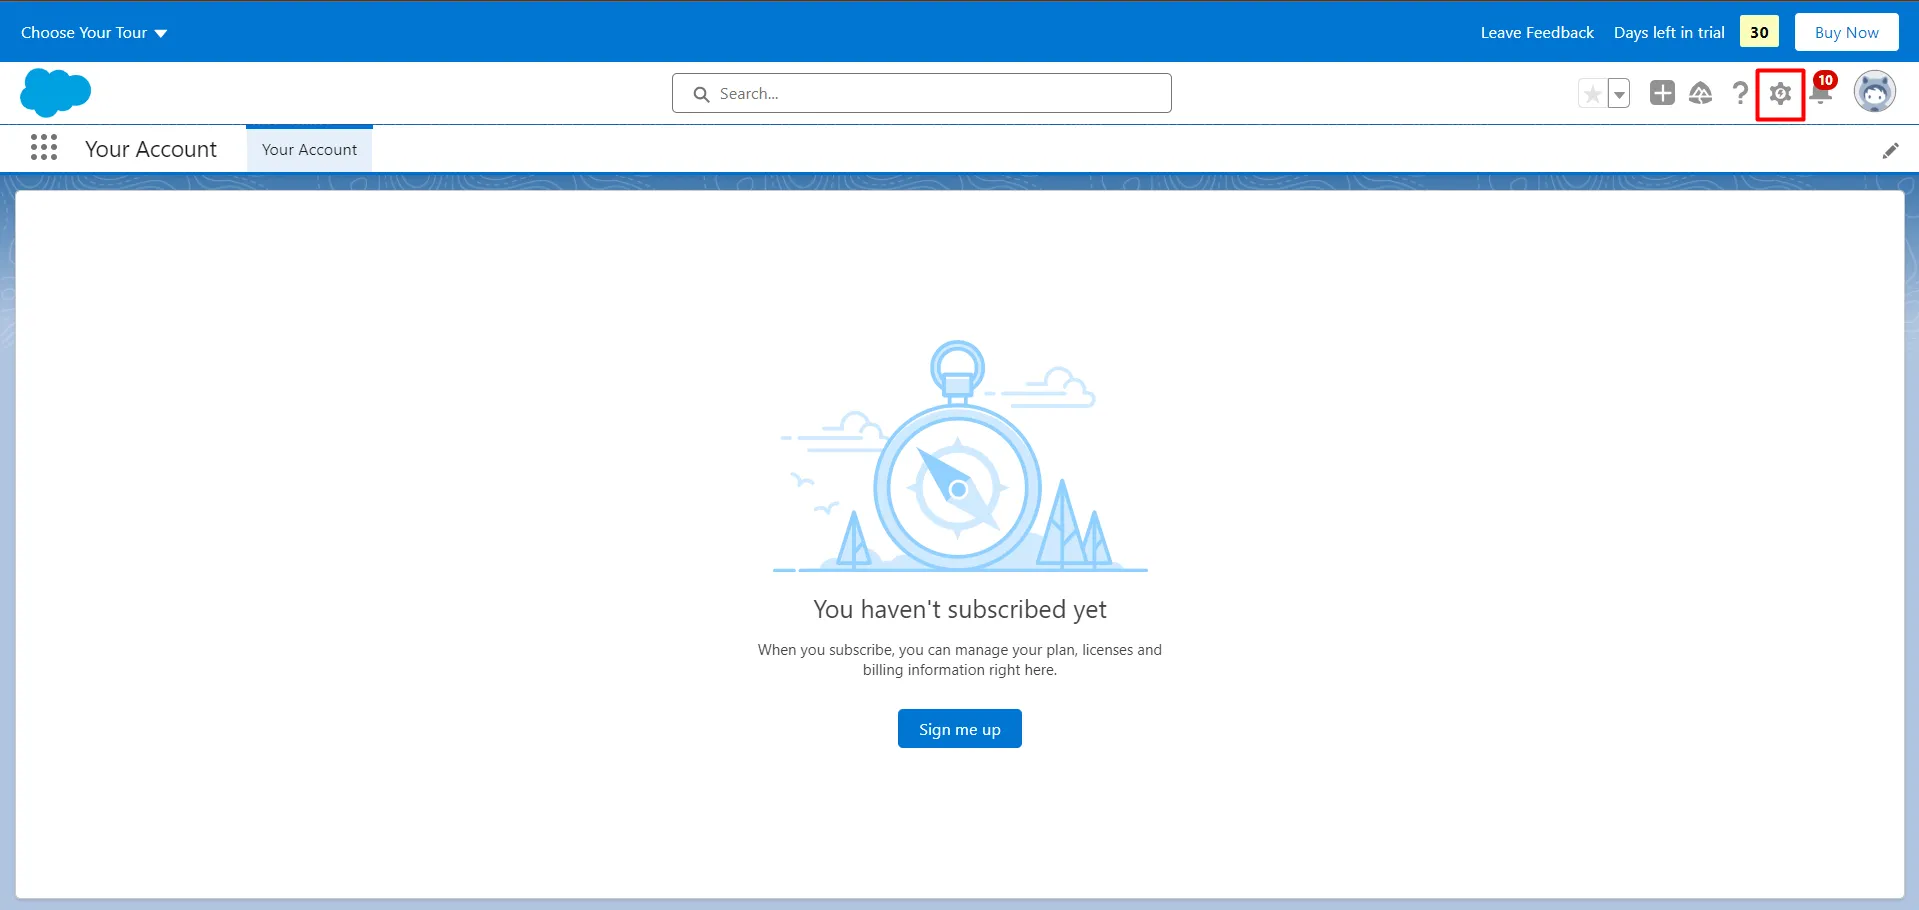
- 切り替える Salesforce ライトニング プロフィールメニューからモードを選択し、 セットアップボタンをクリックしてページを開きます。
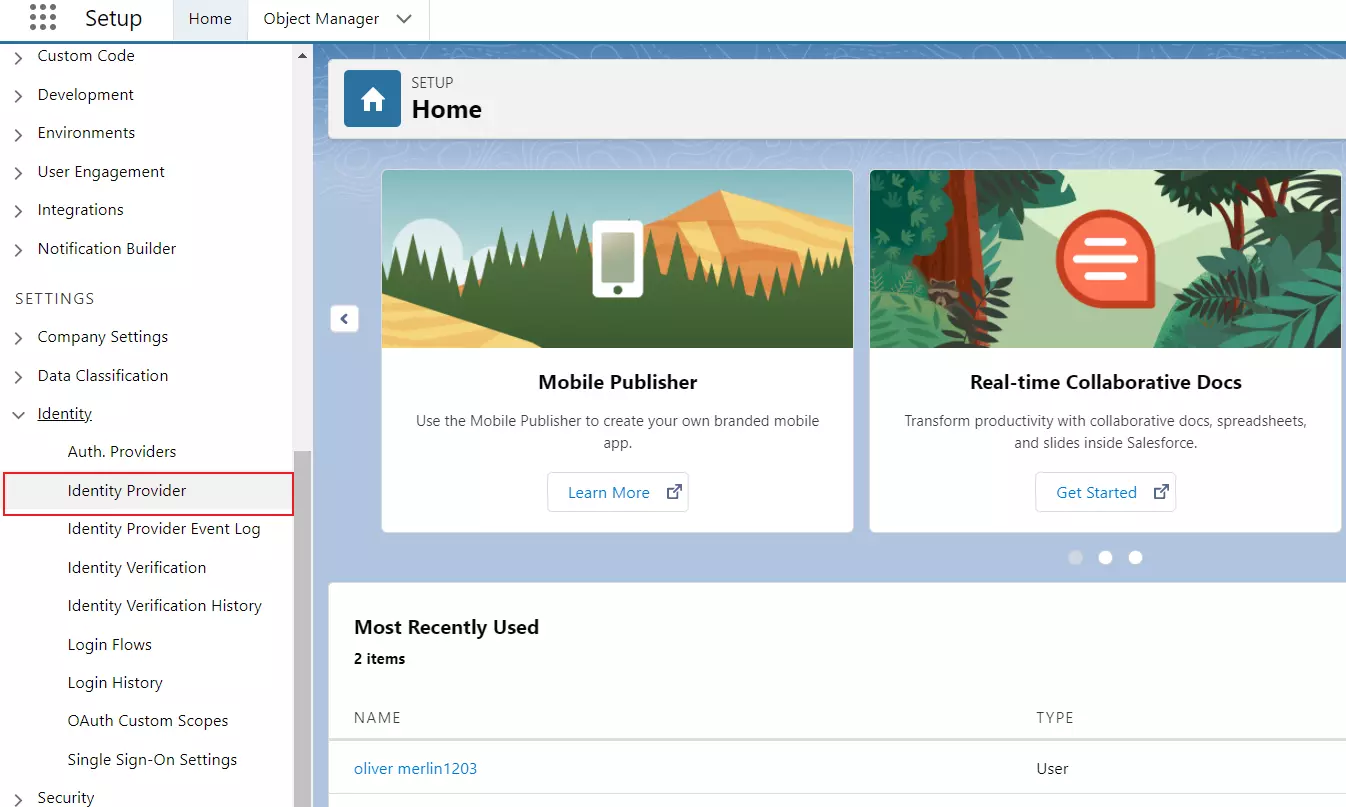
- 左側のペインから、 [設定]タブ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します ID プロバイダー.
- ソフトウェアの制限をクリック ID プロバイダーを有効にする.
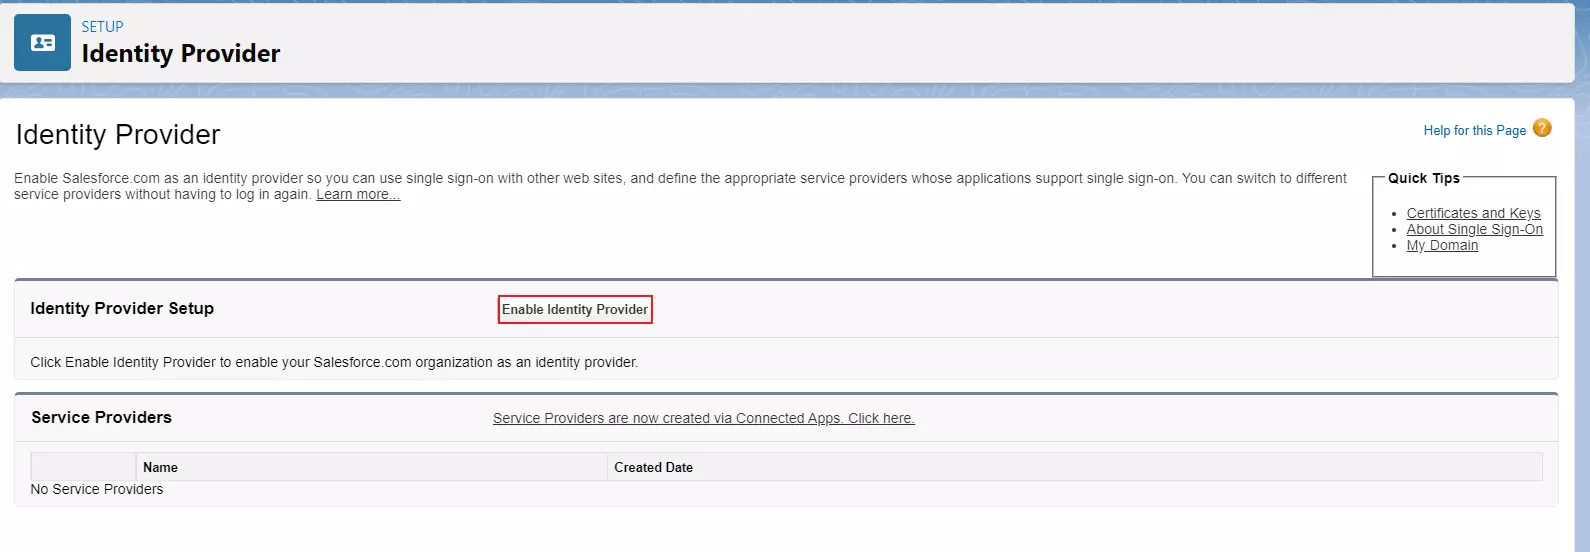
- サービスプロバイダー セクションでは、リンクをクリックして サービスプロバイダー 接続されたアプリ.
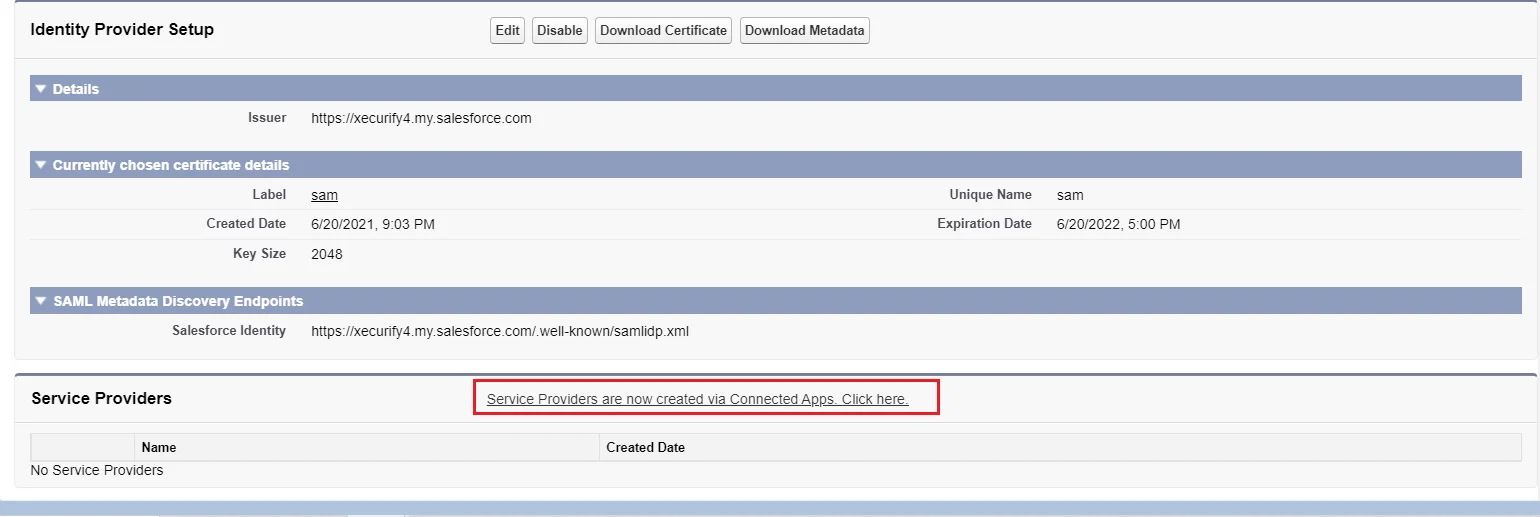
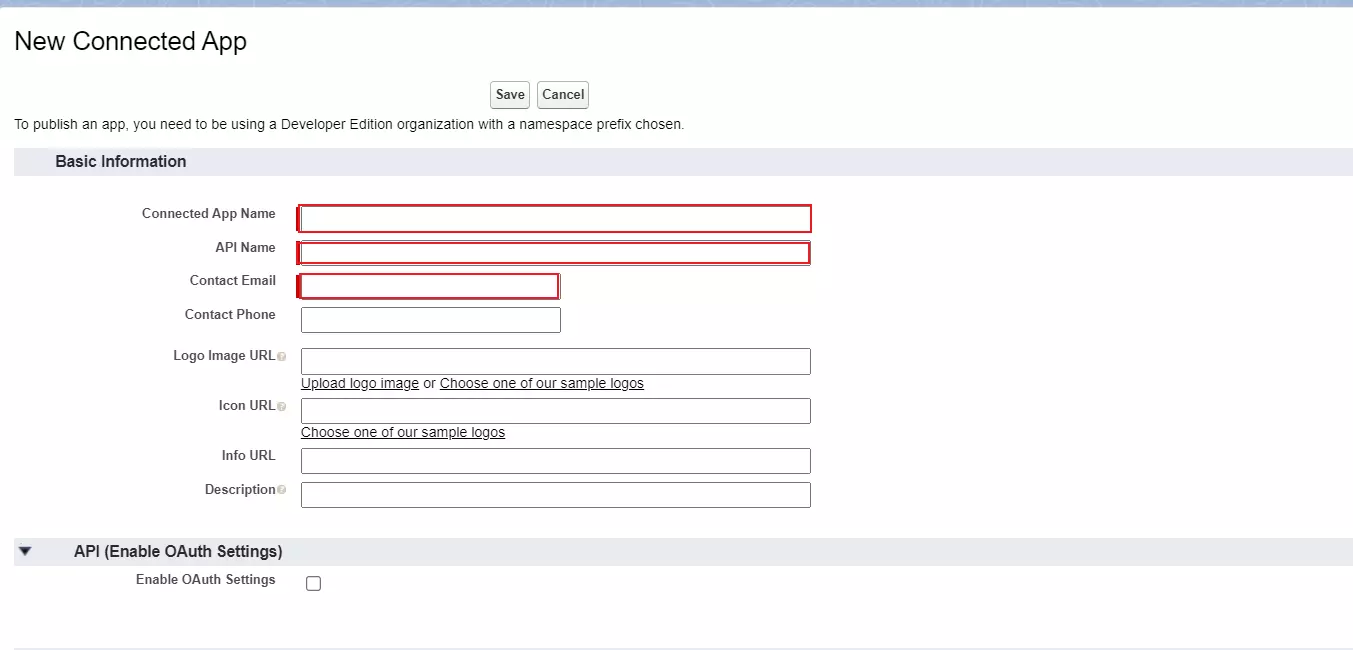
- Enter 接続されているアプリ名, API名 (NAIST) と メールアドレス.
| 接続されているアプリ名 | 接続されたアプリの名前を指定します |
| API名 | API名を指定します |
| メールアドレス | 連絡先メールアドレスを入力してください |
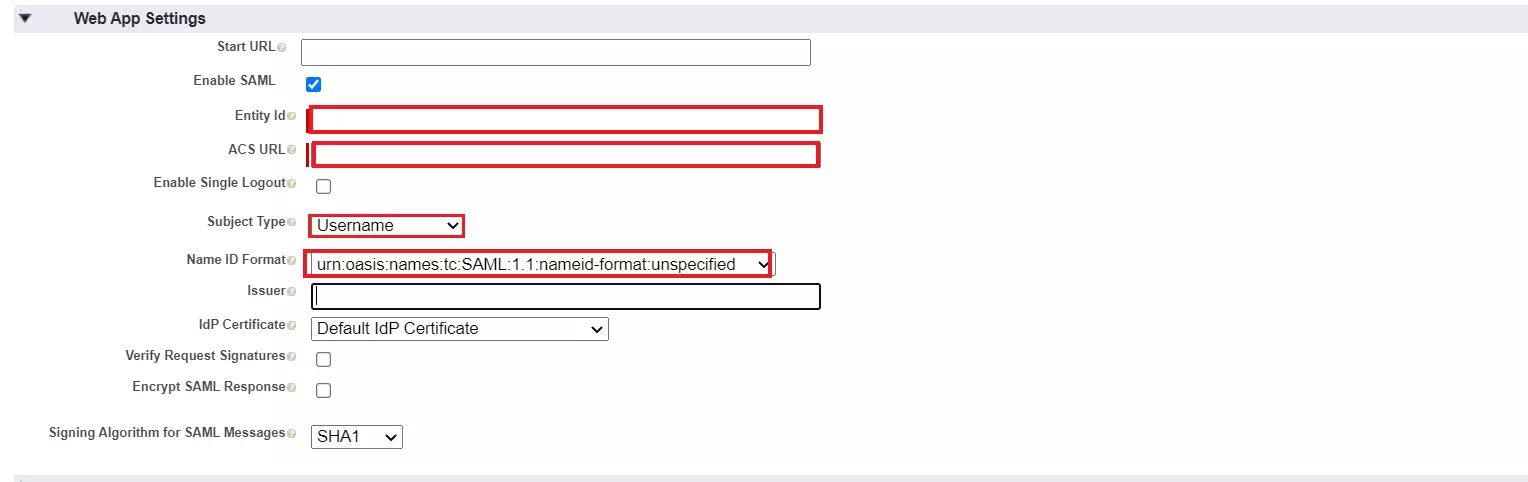
- 下 ウェブアプリの設定、 SAML を有効にする チェックボックスにチェックを入れて、次の値を入力します。
| SAML を有効にする | チェック済み |
| エンティティID | SP-EntityID / 発行元 サービスプロバイダーのメタデータ プラグインのタブ |
| ACSのURL | ACS (AssertionConsumerService) の URL サービスプロバイダーのメタデータ プラグインのタブ |
| 科目の種類 | |
| 名前ID形式 | urn:oasis:names:tc:SAML:2.0:nameid-format:unspecified |
- ソフトウェアの制限をクリック Save 構成を保存します。
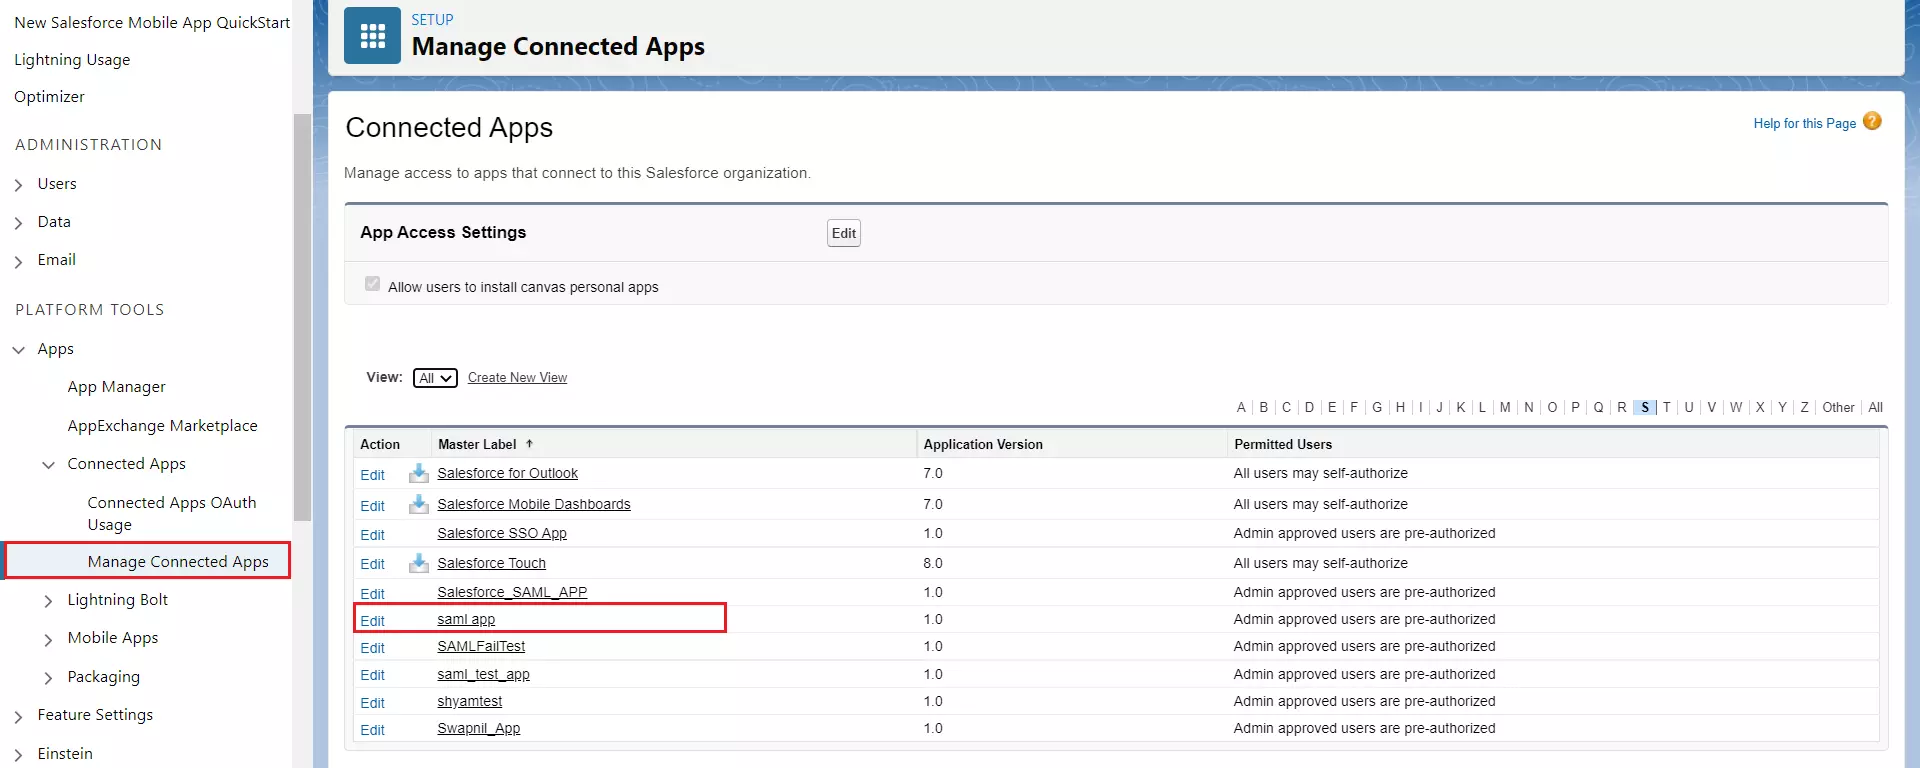
- 左側のペインで、 プラットフォームツール セクション選択 接続されたアプリ.
- 次に、 接続済みアプリを管理 作成したアプリをクリックします。
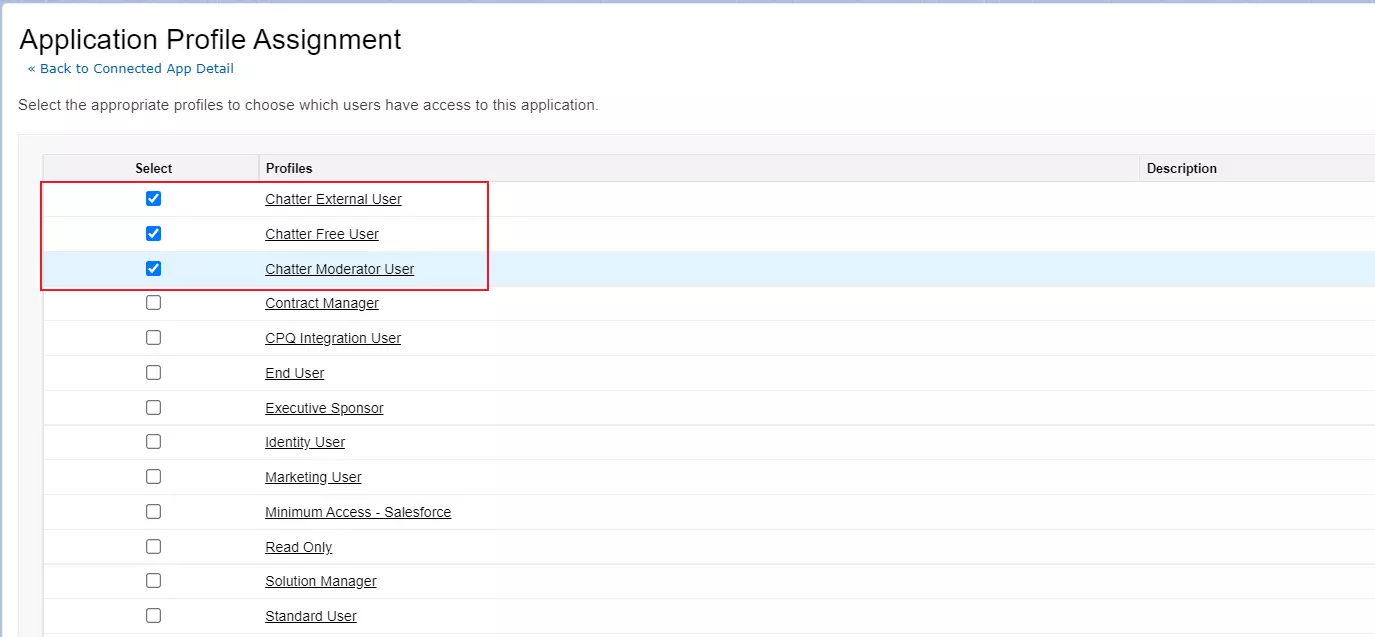
- 対応プロファイル セクションクリック プロファイルの管理
- 割り当て 対応プロファイル このアプリを通じてログインするためのアクセス権を付与します。
- SAML ログイン情報 メタデータをダウンロード.
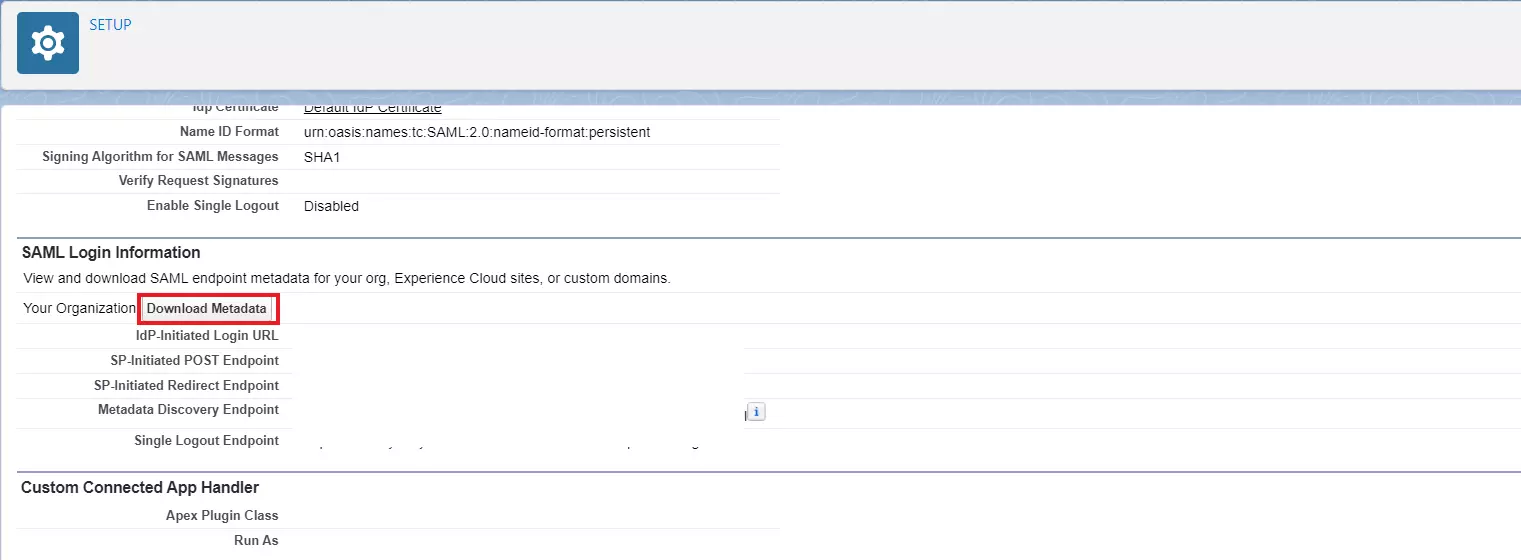
- このメタデータは、設定時にすぐに使えるようにしておいてください。 サービスプロバイダー.
A] SAMLメタデータURLまたはメタデータファイルを使用する
- プラグイン設定メニュー、 探す サービスプロバイダーの設定。 その下に、メタデータ URL と SAML メタデータをダウンロードするオプションがあります。
- メタデータ URL をコピーするか、メタデータ ファイルをダウンロードして、ID プロバイダー側で同じものを構成します。
- 以下のスクリーンショットを参照してください。

B] メタデータを手動でアップロードする
- ノーザンダイバー社の サービスプロバイダーの設定 セクションでは、サービスプロバイダのメタデータを手動でコピーすることができます。 SP エンティティ ID、ACS URL、シングル ログアウト URL、そしてそれをアイデンティティプロバイダーと共有して構成します。
- SP証明書は以下をクリックしてダウンロードすることもできます。 SP証明書をダウンロード 必要に応じて、ID プロバイダーに提供します。
- 下 暗号化証明書 セクションで、要件に応じて適切な証明書の種類を選択します。
- 上記の手順を完了したら、 Save 構成を適用します。
- 以下のスクリーンショットを参照してください。

- あなたにログイン Salesforce 管理者としてアカウントを作成します。
- 切り替える Salesforce ライトニング プロフィールメニューからモードを選択し、 セットアップボタンをクリックしてページを開きます。
- 左側のペインから、 [設定]タブ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します ID プロバイダー.
- ソフトウェアの制限をクリック ID プロバイダーを有効にする.
- サービスプロバイダー セクションでは、リンクをクリックして サービスプロバイダー 接続されたアプリ.
- Enter 接続されているアプリ名, API名 (NAIST) と メールアドレス.
| 接続されているアプリ名 | 接続されたアプリの名前を指定します |
| API名 | API名を指定します |
| メールアドレス | 連絡先メールアドレスを入力してください |
- 下 ウェブアプリの設定、 SAML を有効にする チェックボックスにチェックを入れて、次の値を入力します。
| SAML を有効にする | チェック済み |
| エンティティID | SP-EntityID / 発行元 サービスプロバイダーのメタデータ プラグインのタブ |
| ACSのURL | ACS (AssertionConsumerService) の URL サービスプロバイダーのメタデータ プラグインのタブ |
| 科目の種類 | |
| 名前ID形式 | urn:oasis:names:tc:SAML:2.0:nameid-format:unspecified |
- ソフトウェアの制限をクリック Save 構成を保存します。
- 左側のペインで、 プラットフォームツール セクション選択 接続されたアプリ.
- 次に、 接続済みアプリを管理 作成したアプリをクリックします。
- 対応プロファイル セクションクリック プロファイルの管理
- 割り当て 対応プロファイル このアプリを通じてログインするためのアクセス権を付与します。
- SAML ログイン情報 メタデータをダウンロード.
- このメタデータは、設定時にすぐに使えるようにしておいてください。 サービスプロバイダー.
3. .NETアプリケーションでSalesforce Identity Providerメタデータを構成する
- 以下を行うには、 新しい IDP を追加 新しい ID プロバイダーを構成するためのボタン。

- 下 プラグインの設定 タブ、選択 Salesforce 表示されるリストから ID プロバイダーとして選択します。

ミドルウェアで SAML ID プロバイダーのメタデータを構成するには、以下に説明する 2 つの方法があります。
A] [IDP メタデータのアップロード] ボタンを使用してメタデータをアップロードします。
- ID プロバイダーからメタデータ URL またはメタデータ ファイル (.xml 形式のみ) が提供されている場合は、 IDPメタデータのアップロード オプションを選択します。
- メタデータ URL をコピーするか、メタデータ ファイルをダウンロードして、ID プロバイダー側で同じものを構成します。
- 以下のスクリーンショットを参照してください。
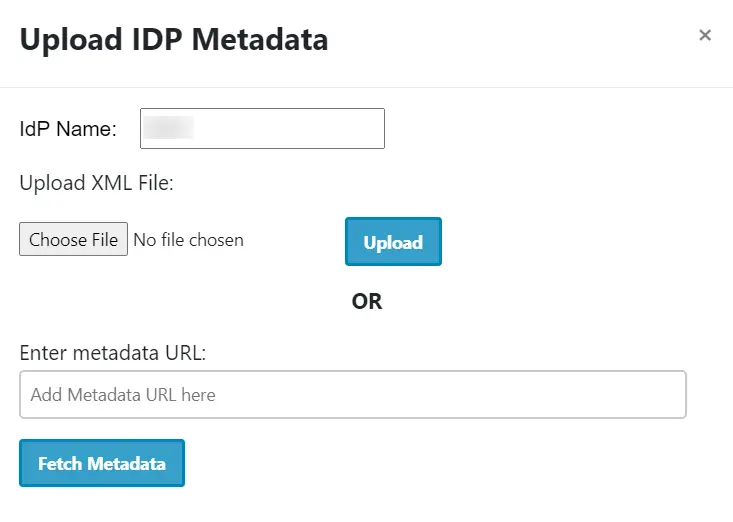
- 使用可能なメタデータ形式に応じて、オプションのいずれかを選択できます。
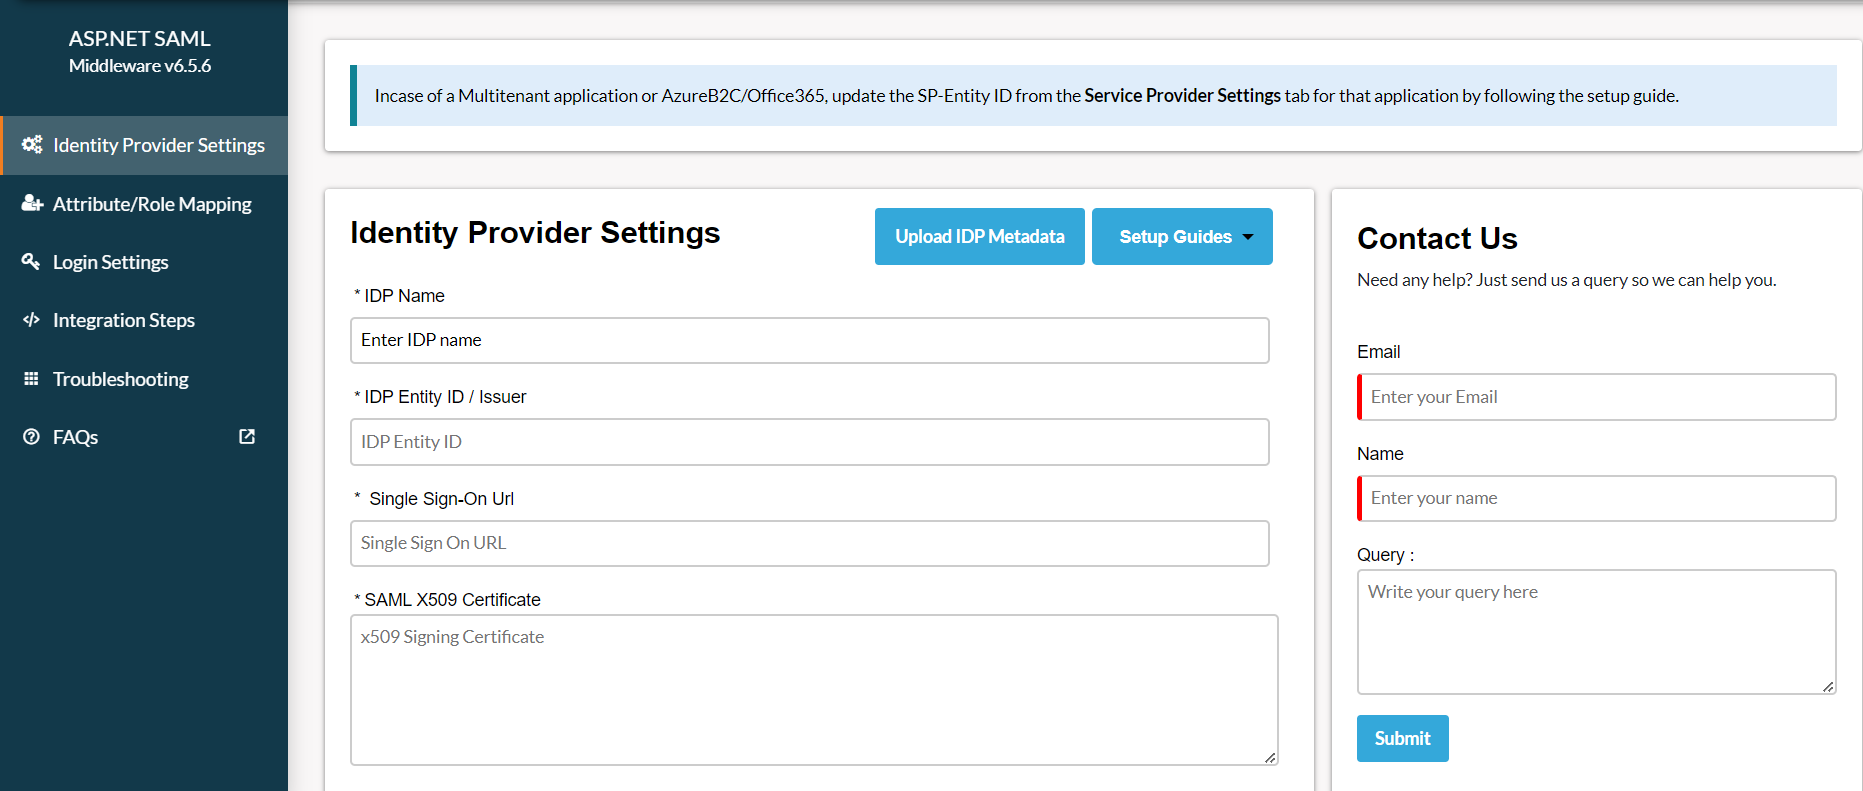
B] ID プロバイダーのメタデータを手動で構成します。
- を構成した後 ID プロバイダー、それはあなたに提供します IDPエンティティID、IDPシングルサインオンURL (NAIST) と SAML X509証明書 それぞれフィールド。
- 詳しくはこちら Save IDP の詳細を保存します。
- 以下を行うには、 新しい IDP を追加 新しい ID プロバイダーを構成するためのボタン。

- 下 プラグインの設定 タブ、選択 Salesforce 表示されるリストから ID プロバイダーとして選択します。

ミドルウェアで SAML ID プロバイダーのメタデータを構成するには、以下に説明する 2 つの方法があります。
A] [IDP メタデータのアップロード] ボタンを使用してメタデータをアップロードします。
- ID プロバイダーからメタデータ URL またはメタデータ ファイル (.xml 形式のみ) が提供されている場合は、 IDPメタデータのアップロード オプションを選択します。
- メタデータ URL をコピーするか、メタデータ ファイルをダウンロードして、ID プロバイダー側で同じものを構成します。
- 以下のスクリーンショットを参照してください。

- 使用可能なメタデータ形式に応じて、オプションのいずれかを選択できます。
B] ID プロバイダーのメタデータを手動で構成します。
- を構成した後 ID プロバイダー、それはあなたに提供します IDPエンティティID、IDPシングルサインオンURL (NAIST) と SAML X509証明書 それぞれフィールド。
- 詳しくはこちら Save IDP の詳細を保存します。

4. SAML SSO のテスト
- メタデータの詳細をアップロードした後、 ID プロバイダーの設定 セクション。 アクションの選択 ドロップダウンをクリックして テスト構成.

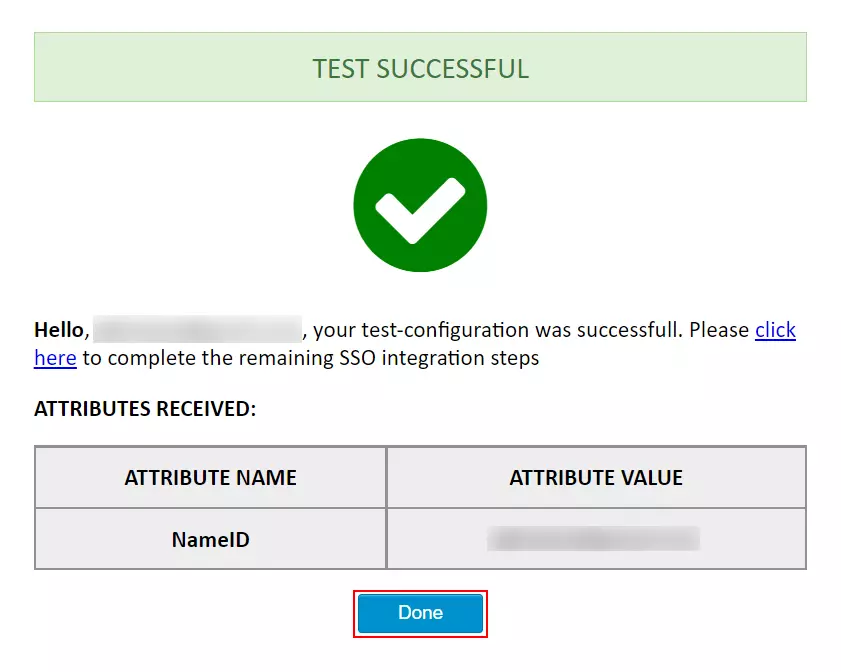
- 以下のスクリーンショットは、成功した結果を示しています。 クリック SSO統合 SSO 統合をさらに続行します。
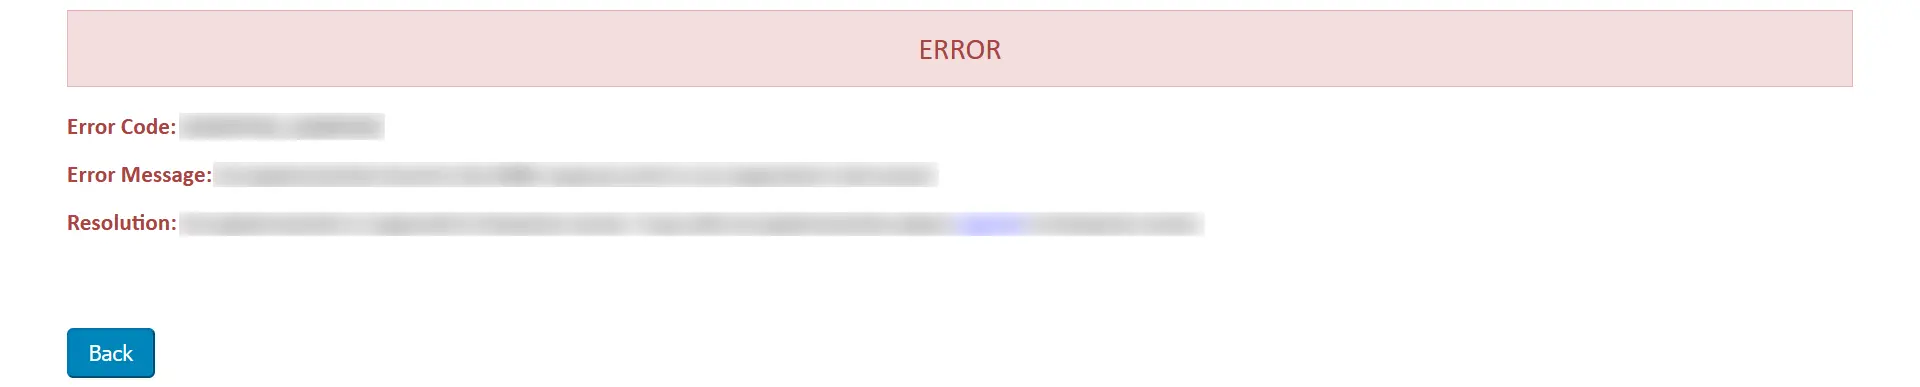
- ミドルウェア側でエラーが発生した場合は、以下のようなウィンドウが表示されます。
- エラーのトラブルシューティングを行うには、次の手順に従います。
- 解決します タブで、プラグイン ログを受信するためのトグルを有効にします。
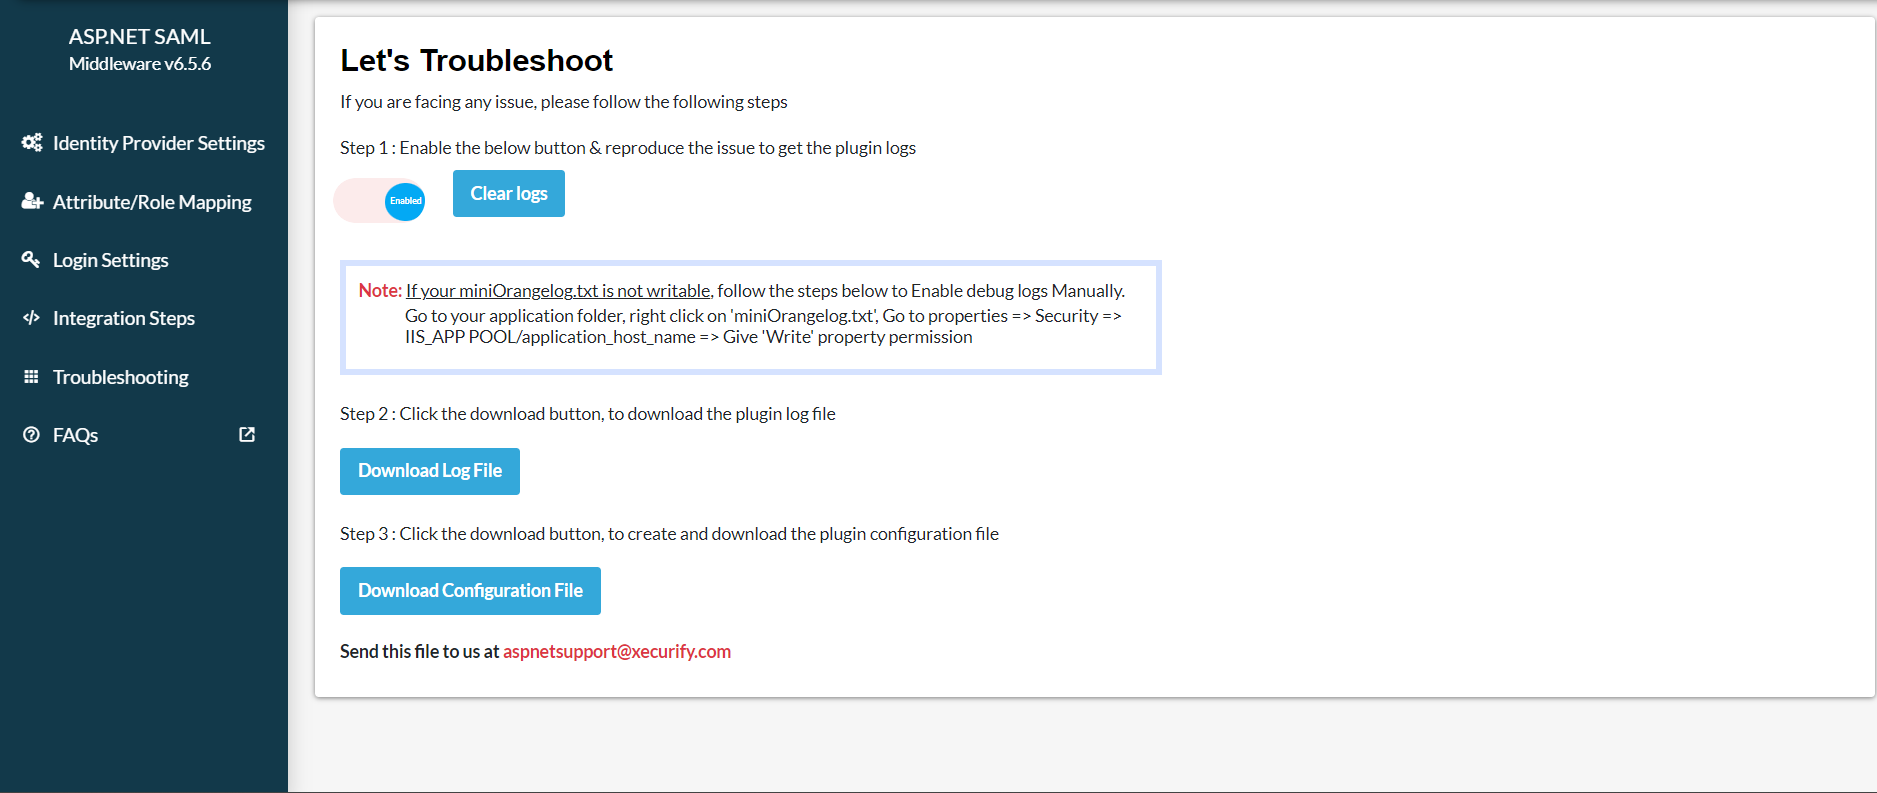
- 有効にすると、次の場所に移動してプラグイン ログを取得できるようになります。 プラグインの設定 タブをクリックしてクリックします テスト構成.
- ダウンロード ログファイル 解決します タブをクリックして、何が問題だったかを確認してください。
- あなたは共有することができます ログファイル 私たちと一緒に aspnetsupport@xecurify.com 私たちのチームが問題を解決するためにご連絡いたします。
- メタデータの詳細をアップロードした後、 ID プロバイダーの設定 セクション。 アクションの選択 ドロップダウンをクリックして テスト構成.

- 下のスクリーンショットはテスト成功例です。クリックしてください。 こちらをクリックしてください。 残りの SSO 統合手順を完了します。

- ミドルウェア側でエラーが発生した場合は、 トラブルシューティング

- エラーをトラブルシューティングするには、以下の手順に従ってください。
- [トラブルシューティング] タブで、トグルを有効にしてプラグインのログを受信し、問題を再現します。
- ログファイルをダウンロードするには、 ログファイルをダウンロード ボタンを押して何が問題なのか確認してください。

- あなたは共有することができます ログファイル 私たちと一緒に aspnetsupport@xecurify.com 私たちのチームが問題を解決するためにご連絡いたします。
5. 属性マッピング
- 構成をテストした後、アプリケーション属性をアイデンティティ プロバイダー (IdP) 属性にマップします。
- miniOrange ASP.NET SAML SSOミドルウェアの左側のメニューから、 属性/役割のマッピング 画像に示すようにタブをクリックします。

- IdPから追加の属性を渡したい場合は、属性名と対応する属性値を入力します。 カスタム属性マッピング.
- 注意: マップされたすべての属性はセッションに保存されるため、アプリケーションでアクセスできるようになります。
- 属性がマッピングされたら、 属性マッピングの保存 変更を適用します。

6. 統合コード
- この手順により、アプリケーション内の SSO ユーザー情報をユーザー クレームの形式で取得できます。
- 見ることもできます セットアップツアー SSO 統合が asp.net ミドルウェア アプリケーションでどのように機能するかを理解します。
- ユーザー属性にアクセスしたい場所に、そのコード スニペットをコピーして貼り付けるだけです。
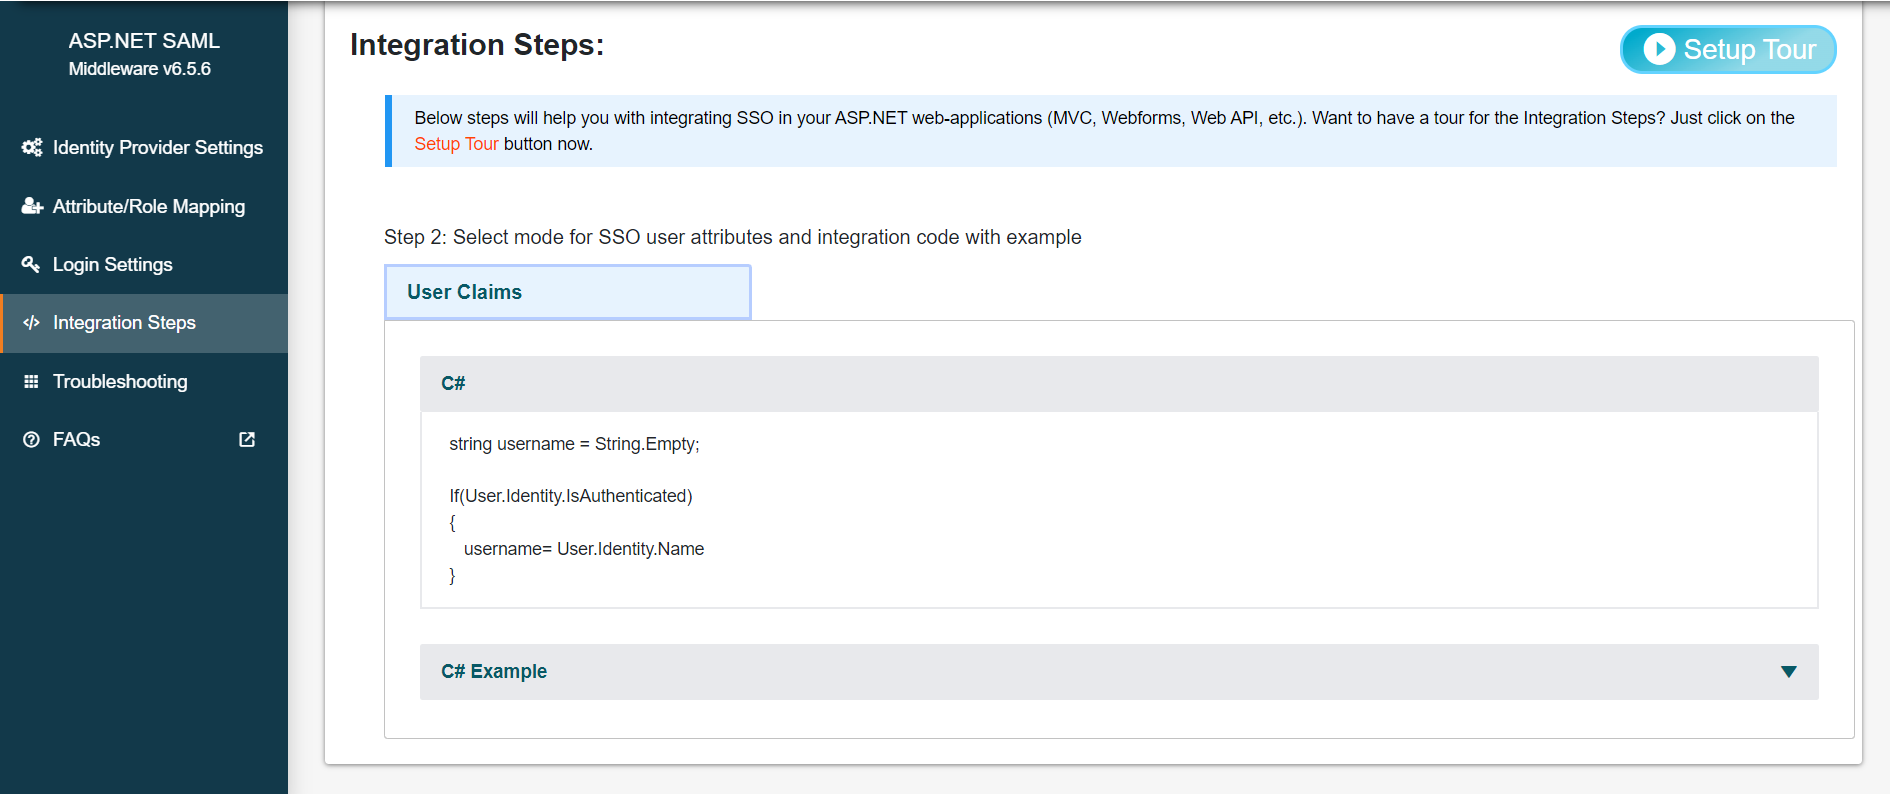
- 注意: トライアル版ミドルウェアでは、認証されたユーザー情報はデフォルトの.NET Cookie認証を使用してユーザークレームに保存されます。プレミアムプラグインでは、ヘッダーベース、セッションベース、JWTベースの認証を使用したユーザークレームの設定がサポートされています。
- 以下から統合コードをコピーすることもできます。
          string name="";

          string claimtype="";

          string claimvalue="";


          if(User.Identity.IsAuthenticated)


          {


            foreach(var claim in User.claims)


           {


             claimtype = claim.Type;


             claimvalue = claim.Value;


           }


           //retrive custom attributes(for eg. Retrieve Mapped 'mobileNumber' attribute of your IDP)


           var identity = (ClaimsIdentity)User.Identity;


           IEnumerable claims = identity.claims;


           string mobileNumber = identity.FindFirst("mobileNumber")?.Value;


         }
- これらの手順により、ユーザークレームの形式でアプリケーション内の SSO ユーザー情報を取得できます。
- ユーザー属性にアクセスしたい場所にコード スニペットをコピーして貼り付けるだけです。

- 以下から統合コードをコピーすることもできます。
          string name="";

          string claimtype="";

          string claimvalue="";


          if(User.Identity.IsAuthenticated)


          {


            foreach(var claim in User.claims)


           {


             claimtype = claim.Type;


             claimvalue = claim.Value;


           }


           //retrive custom attributes(for eg. Retrieve Mapped 'mobileNumber' attribute of your IDP)


           var identity = (ClaimsIdentity)User.Identity;


           IEnumerable claims = identity.claims;


           string mobileNumber = identity.FindFirst("mobileNumber")?.Value;


         }
7. ログイン設定
- ホバーオン アクションの選択 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します SSO リンクをコピーします。

- SSO を実行するアプリケーション内のリンクとして次の URL を使用します。
https://<asp.net-middleware-base-url>/?ssoaction=login
- たとえば、次のように使用できます。
                      <a href="https://<asp.net-middleware-base-url>/?ssoaction=login">Log
                    in</a>
- ホバーオン アクションの選択 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します SSO リンクをコピーします。

- SSO を実行するアプリケーション内のリンクとして次の URL を使用します。
https://<asp.net-middleware-base-url>/?ssoaction=login
- たとえば、次のように使用できます。
                      <a href="https://<asp.net-middleware-base-url>/?ssoaction=login">Log
                    in</a>
8. ログアウト設定
- SLO を実行するアプリケーションへのリンクとして次の URL を使用します。
https://<asp.net-middleware-base-url>/?ssoaction=logout
- たとえば、次のように使用できます。
                      <a href="https://<asp.net-middleware-base-url>/?ssoaction=logout">Log
                    out</a>
関連記事
ご返答ありがとうございます。 すぐにご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください


