の検索結果 :

×

会員登録 お問い合わせ

シングル サインオン (SSO) を構成する OAuth プロバイダーを選択してください

ご利用のIDプロバイダーが見つからない場合は、 aspnetsupport@xecurify.comまでご連絡ください。お客様のIDプロバイダーとのASP.NET SSOの設定を迅速にサポートいたします。

IdP が見つかりませんでしたか?

aspnetsupport@xecurify.comまでご連絡いただければ、お客様のIDプロバイダー(IdP)とのASP.NET OAuth SSOの設定を迅速にサポートいたします。

ASP.NET OAuth SSO - IDP ロゴとしての Onelogin

ワンログイン

ASP.NET OAuth SSO - IDP ロゴとしての Ping Federate

ピンフェデレート

ASP.NET OAuth SSO - IDP ロゴとしての AWS Cognito

AWSコグニート

ASP.NET OAuth SSO - IDP ロゴとしての Shopify

Shopifyサービス

ASP.NET OAuth SSO - IDP ロゴとしての IdentityServer3

アイデンティティサーバー3

ASP.NET OAuth SSO - IDP ロゴとしての IdentityServer4

アイデンティティサーバー4

ASP.NET OAuth SSO - Swiss RX Login as IDP ロゴ

スイス RX ログイン

ASP.NET OAuth SSO - miniOrangeをOAuthサーバーのロゴとして使用

ミニオレンジ

ASP.NET OAuth SSO - WildApricotをOAuthサーバーのロゴとして使用

ワイルドアプリコット

ASP.NET OAuth 2.0 モジュールを構成する手順

ステップ 1: パッケージをダウンロードして解凍します。

  • ダウンロード miniOrange ASP.NET OAuth 2.0 モジュール。
  • コネクタをセットアップするには、 asp-net-oauth-sso-module.zip、DLLファイルが見つかります miniorange-oauth-sso.dll、設定ファイル oauthsso.config と 統合.md このファイルには、モジュールをアプリケーションに追加する手順が含まれています。

ステップ 2: アプリケーションにコネクタを追加します。

  • 追加 miniorange-oauth-sso.dll アプリケーションの bin フォルダー (他の DLL ファイルが存在する場所) にあります。
  • 会員登録する ミニオレンジオーオーソ で提供されている手順に従って、アプリケーション内のモジュールを追加します。 統合.md ファイルにソフトウェアを指定する必要があります。
  • 提供された構成ファイルを追加します oauthsso.config アプリケーションのルート ディレクトリにあります。
  • 統合後、ブラウザを開き、以下の URL でコネクタ ダッシュボードを参照します。
    https://<your-application-base-url>/?ssoaction=config
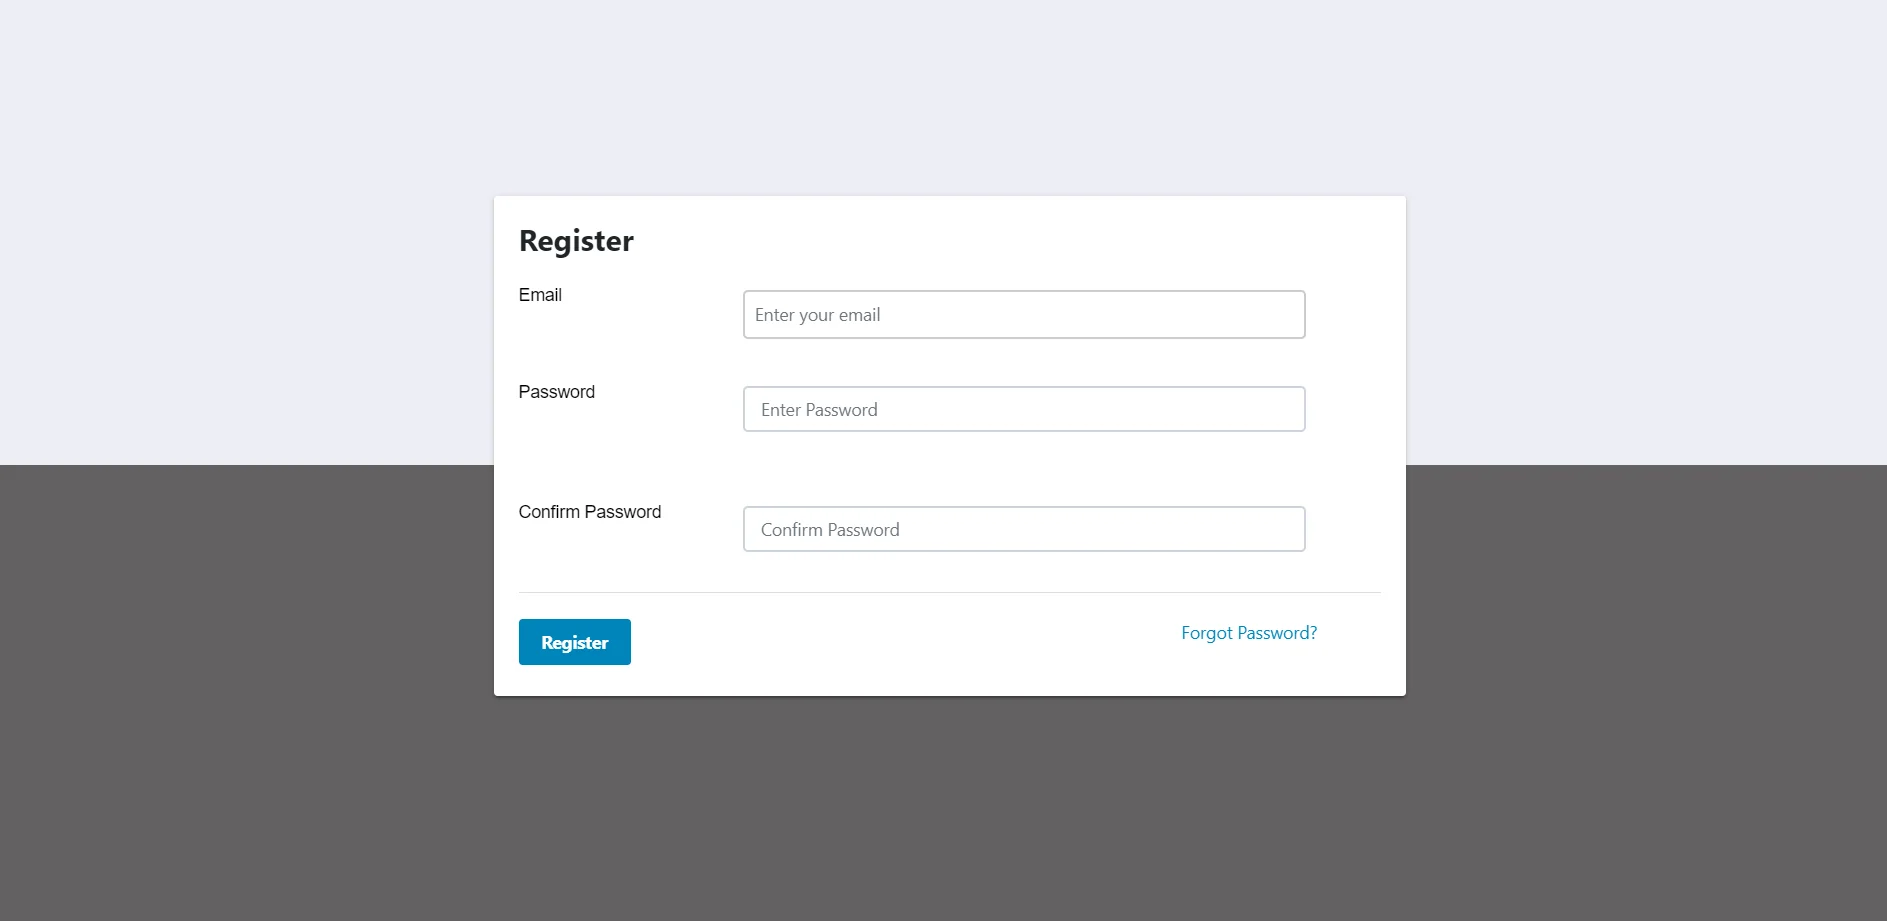
  • 登録ページまたはログイン ページがポップアップ表示される場合は、アプリケーションに miniOrange oauth sso コネクタが正常に追加されています。
  • ASP.NET OAuth シングル サインオン (SSO) - 登録
  • 登録またはログイン コネクタの設定に使用します。

ステップ 3: miniOrange ASP.NET OAuth クライアントを構成する

  • OAuth/JWT サーバーを構成します。 OAuth/JWT サーバーの構成中に、OAuth/JWT クライアントからのリダイレクト/コールバック URL を指定します。
  • OAuth/JWT サーバーからクライアント ID、クライアント シークレット、承認エンドポイント、アクセス トークン エンドポイント、ユーザー情報取得エンドポイントを取得します。 OAuth/JWT サーバーでサポートされているスコープを確認する必要があります。
  • ASP.NET OAuth シングル サインオン (SSO) - ASP.NET OAuth 構成
  • 必要な詳細をすべて入力し、クリックします 構成を保存します。

ステップ 4: 構成のテスト

  • 設定を保存した後、 テスト構成 ボタンをクリックして、正しく設定されているかどうかを確認します。
  • 設定が成功すると、次のメッセージが表示されます。 属性名 (NAIST) と 属性値 「テスト構成」ウィンドウで。 以下のスクリーンショットは、成功した結果を示しています。
  • ASP.NET OAuth シングル サインオン (SSO) - テスト構成

ステップ 5: 属性マッピング

  • OAuth/JWT サーバーによって提供された属性名を、ASP.NET アプリケーションの [属性マッピング] セクションで指定された属性にマップし、 をクリックします。 属性マッピングの保存.
  • ASP.NET OAuth シングル サインオン (SSO) - 属性マッピング
  • 注意: マッピングされたすべての属性はセッションに保存されるため、アプリケーションでアクセスできるようになります。

ステップ 6: 統合コード

  • 見つけることができます 統合コード コネクタの「統合コード」タブ。 ユーザー属性にアクセスしたい場所にそのコード スニペットをコピーして貼り付けるだけです。
  • ASP.NET OAuth シングル サインオン (SSO) - 統合コード

ステップ 7: シングル サインオン (SSO) 用にアプリケーションに次のリンクを追加します。

  • SSO を実行するアプリケーション内のリンクとして次の URL を使用します。
    http://base-url/?ssoaction=login
  • たとえば、次のように使用できます。
    <a href="http://base-url/?ssoaction=login”>Log in</a>"

その他のリソース:

お困りですか?

IDプロバイダーが見つからない場合は、aspnetsupport@xecurify.comまでメールでお問い合わせください。IDPとのSSO設定をサポートし、お客様の要件に関する迅速なガイダンス(メールまたは会議)を提供いたします。また、お客様の要件に最適なソリューション/プランの選択を弊社のチームがお手伝いいたします。

こんにちは!

助けが必要? 私たちはここにいます!

対応