
Gluu Server を IDP として使用して ASP.NET Framework SAML SSO を構成するためのガイド
概要
ASP.NET SAML シングルサインオン (SSO) モジュールを使用すると、ASP.NET アプリケーションでSAML シングルサインオンを有効にできます。シングルサインオンを使用すると、1 つのパスワードだけでASP.NET アプリケーションとサービスにアクセスできます。このモジュールは、すべてのSAML 準拠の ID プロバイダーと互換性があります。ここでは、 Gluu Server をID プロバイダーとして、 ASP.NET とGluu Server間でシングルサインオン (SSO)を構成する手順を順を追って説明します。



プラットフォームサポート: ASP.NET SAML SSOモジュールは、ASP.NET 3.5以降のフレームワークをサポートしています。
- トライアル
- Enterprise
前提条件: ダウンロードとインストール
- インストールするには miniOrange SAML SSO NuGet パッケージ .NET アプリケーションでは、アプリケーションの上に miniOrange NuGet パッケージをインストールするだけです。
NuGetパッケージ
.NET CLI
PM> NuGet\Install-Package miniOrange.SAML.SSO
> dotnet パッケージ miniOrange.SAML.SSO を追加
- インストール後、ブラウザを開き、以下の URL でモジュール ダッシュボードを参照します。
http(s)<your-dotnet-application-base-url>?ssoaction=config
- 登録ページまたはログイン ページがポップアップ表示されたら、アプリケーションに miniOrange SAML SSO モジュールが正常に追加されています。
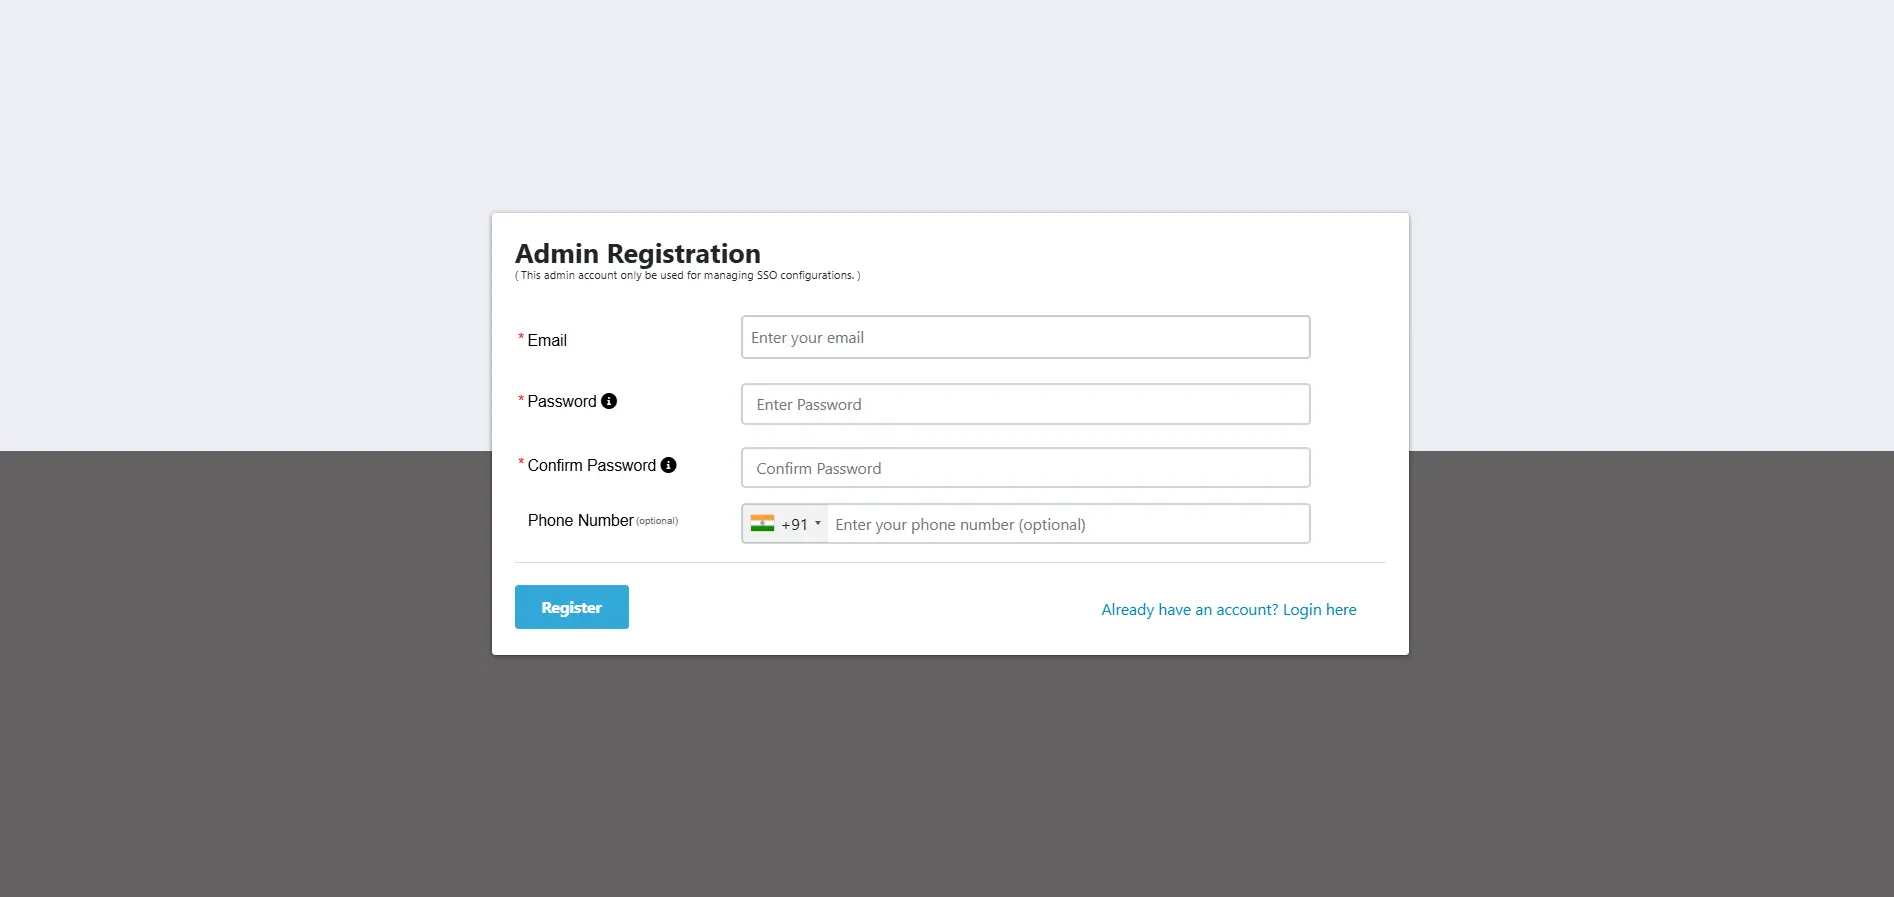
- をクリックしてアカウントに登録またはログインします。 会員登録する ボタンを押してモジュールを設定します。
- 登録が完了すると、登録したメールアドレスに試用ライセンス キーが送信されます。
- モジュールをアクティブ化するには、次のいずれかを実行します。
- 入力する ライセンスキー 指定された入力フィールドに電子メールで受信されます。
- ダウンロードしたライセンスファイルをアップロードするには、 詳細
OR
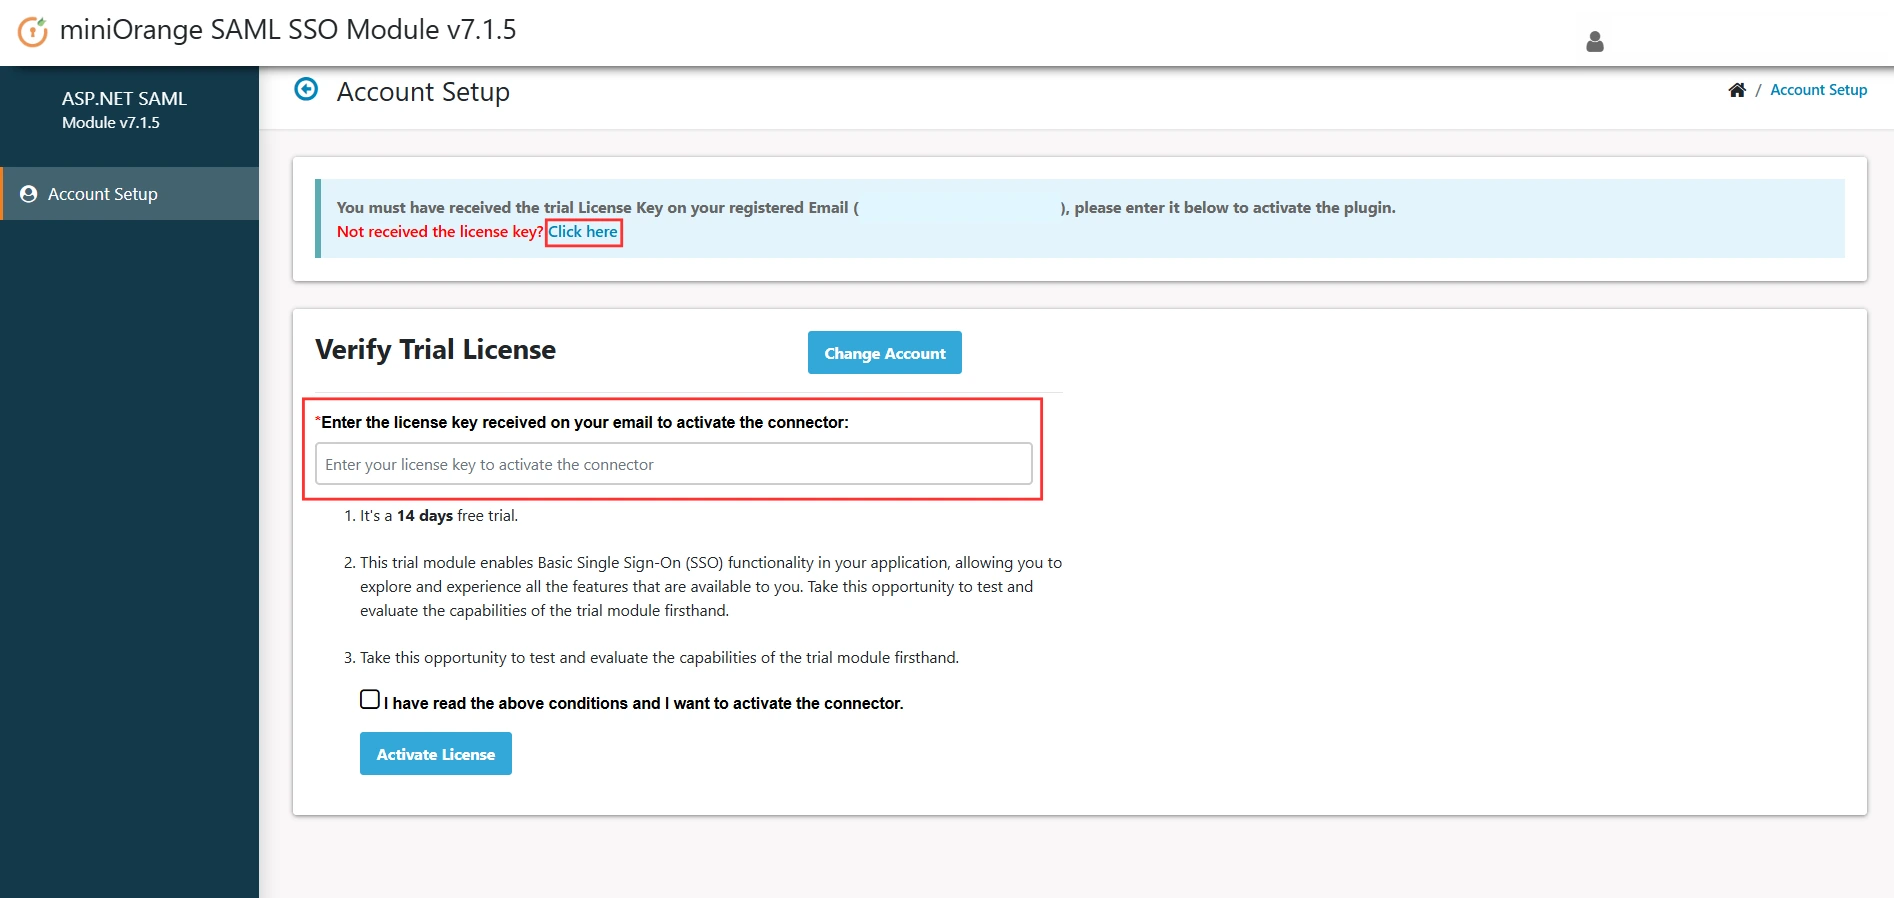
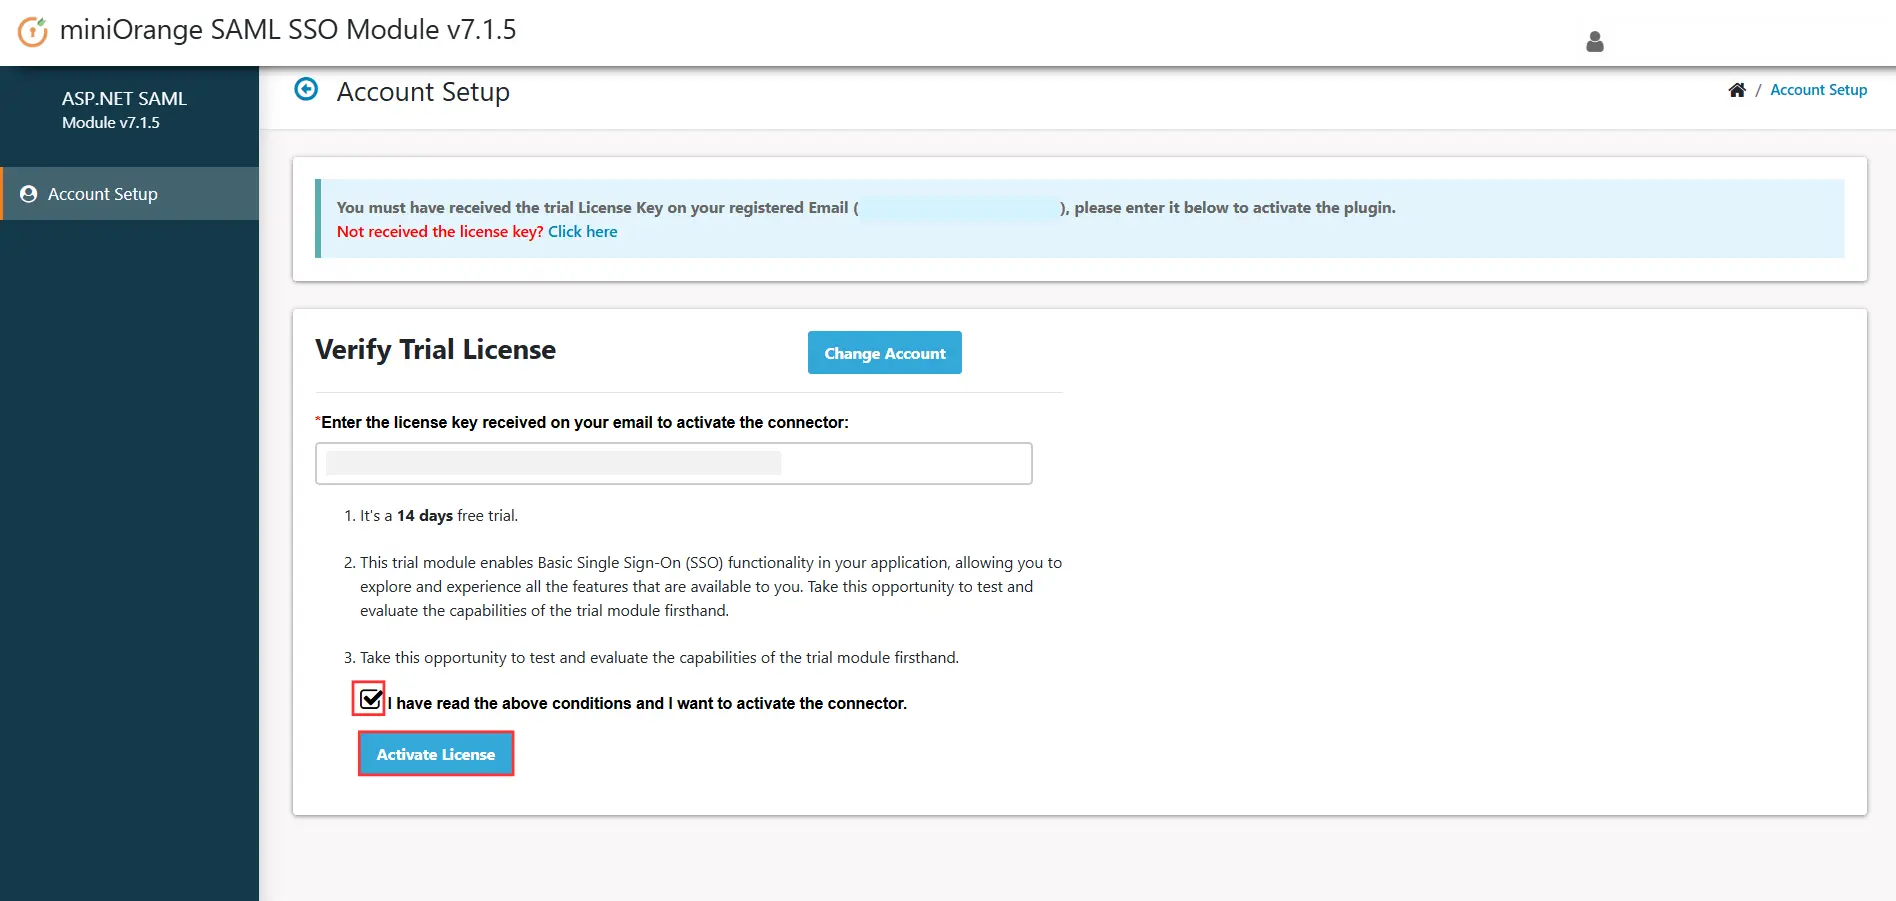
- 次に、「上記の条件を読み、モジュールを有効化します」のボックスにチェックを入れ、 ライセンス認証
前提条件: ダウンロードとインストール
A] NuGet のインストール:
- にログインします http://portal.miniorange.com/ に移動します ダウンロード タブ。そこから、購入したプラグインを見つけてクリックします。 プラグインのダウンロード プラグインのzipファイルをダウンロードするには。
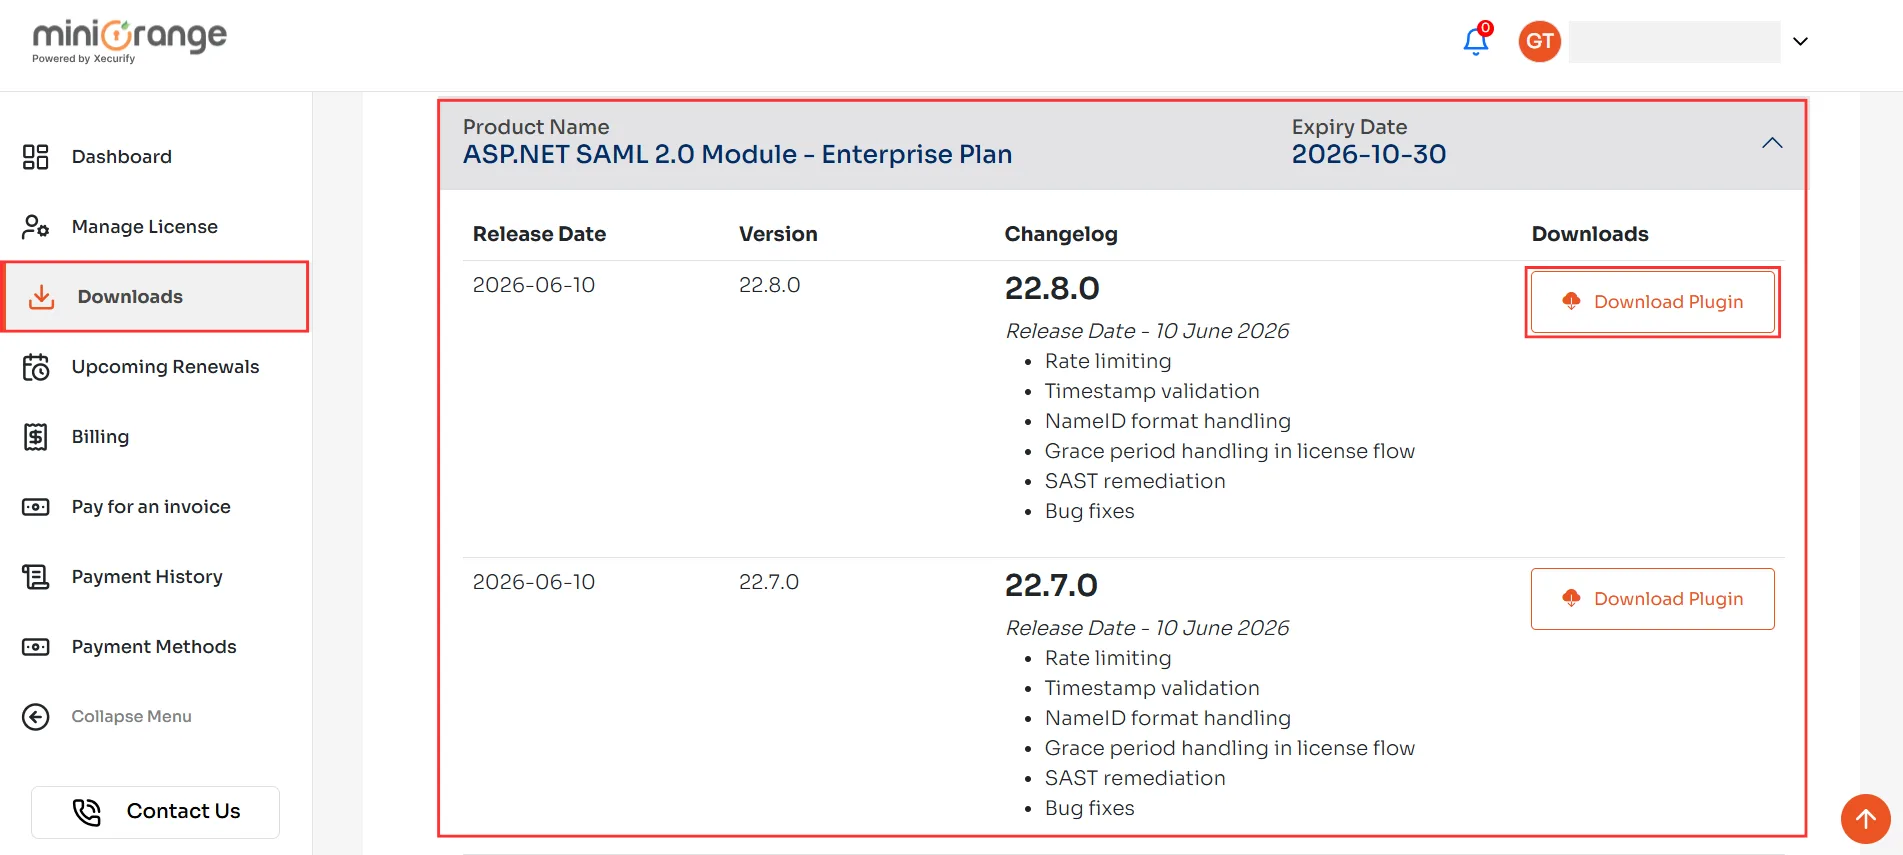
- ダウンロードしたzipファイルをコンピュータに解凍し、nugetパッケージファイル(.nupkgファイル)を「C:\miniOrangePackages」などのフォルダに配置してください。
- パッケージ ソースとして追加するには、VS ターミナルで次のコマンドを実行します。
dotnet nuget add source C:\miniOrangePackages--name miniOrangePackage
- ターミナルでプロジェクトを開きます。
cd C:\Path\To\YourProject
- 以下のコマンドを使用して、プロジェクトにパッケージをインストールします。
dotnet add package miniOrange.SAML.SSO --source miniOrangePackage
OR
- NuGetパッケージ(.nupkgファイル)をローカルフォルダに配置した後、ターミナルを使用する代わりに、以下の手順に従ってVisual Studioを使用してインストールすることもできます。
- Visual Studioで.NETアプリケーションを開き、 ツール 上部のナビゲーションバーで、 NuGet パッケージ マネージャー → ソリューションの NuGet パッケージの管理.
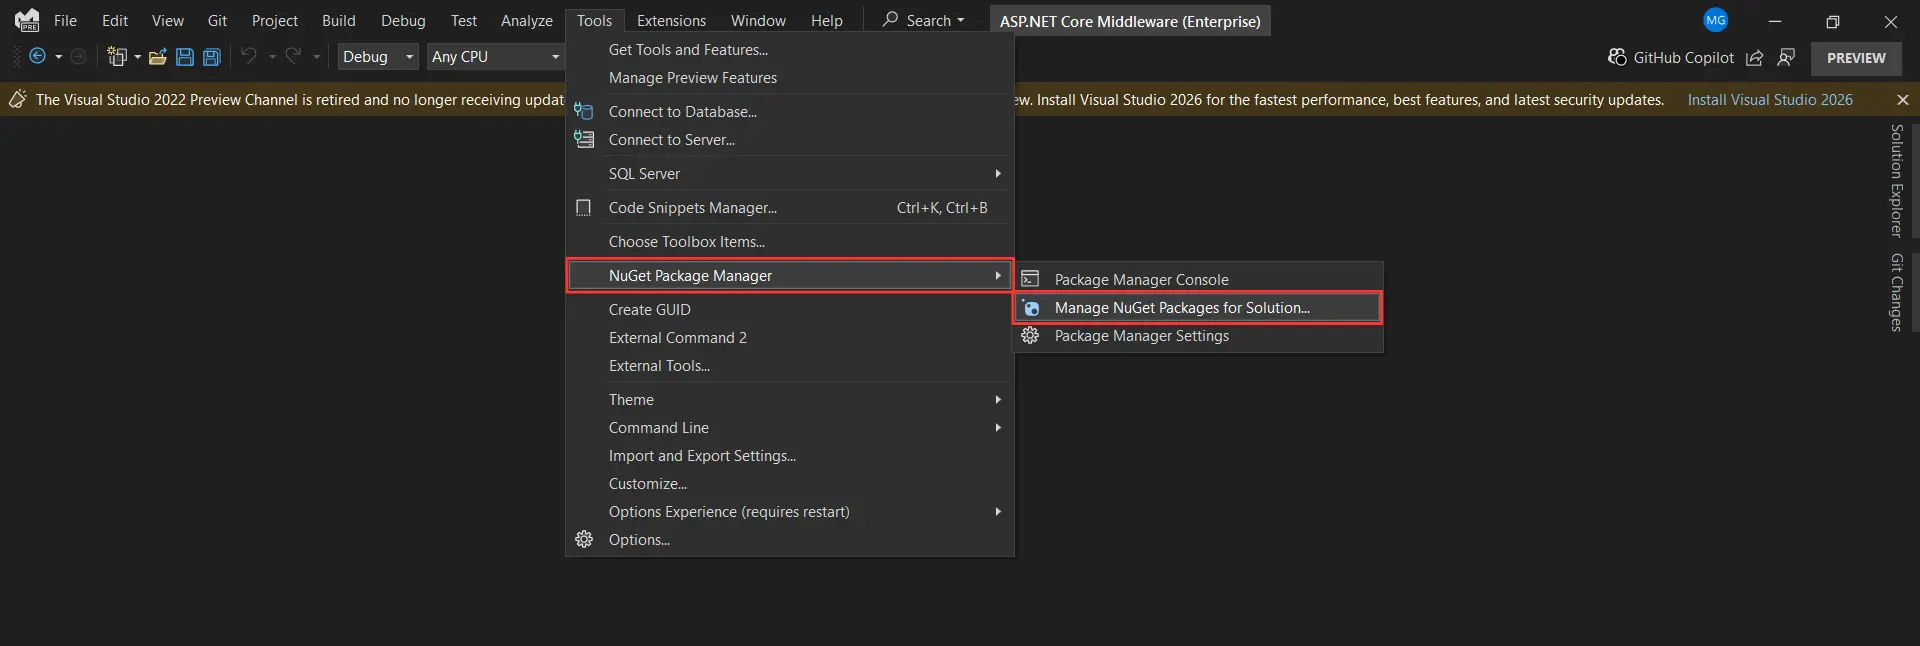
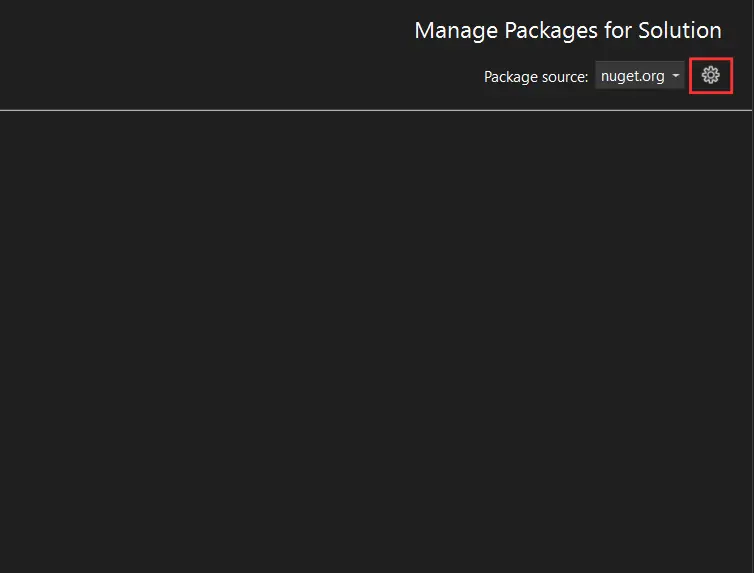
- 新しいウィンドウが開きますので、 歯車のアイコン パッケージ ソース ドロップダウンの横にあります。
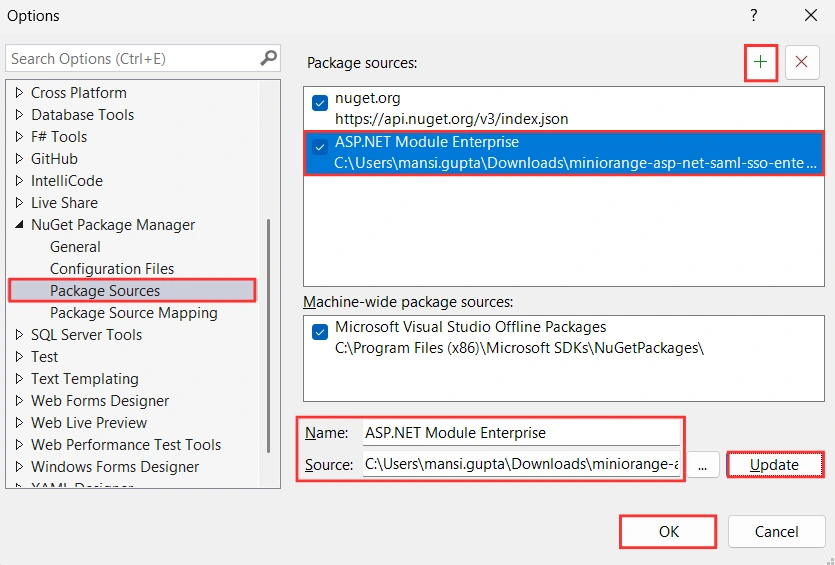
- ポップアップウィンドウが開きますので、 パッケージソース 左側のナビゲーションパネルからプラスをクリックします。 (+) アイコンに入力して 名 パッケージソースについては、NuGetパッケージを配置したフォルダーのパスを指定してください。 ソース フィールドをクリックし、 更新 そして最後にクリック OK 画像に示すように、変更を保存します。
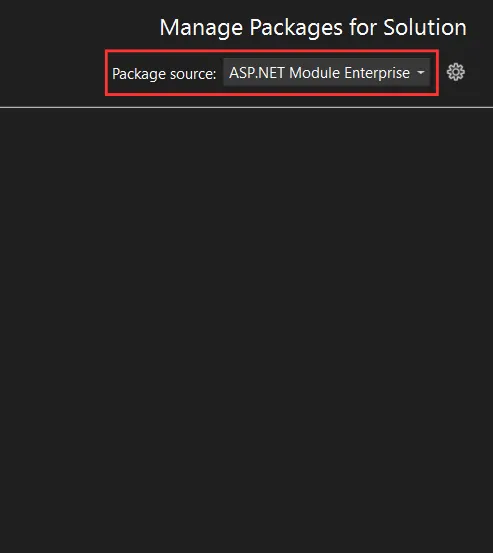
- ポップアップウィンドウを閉じた後、新しく追加されたパッケージソースを パッケージソース ドロップダウン。
- 今すぐ ブラウズ タブ、検索 ミニオレンジ.SAML.SSO検索結果からパッケージを選択し、「インストール」をクリックします。
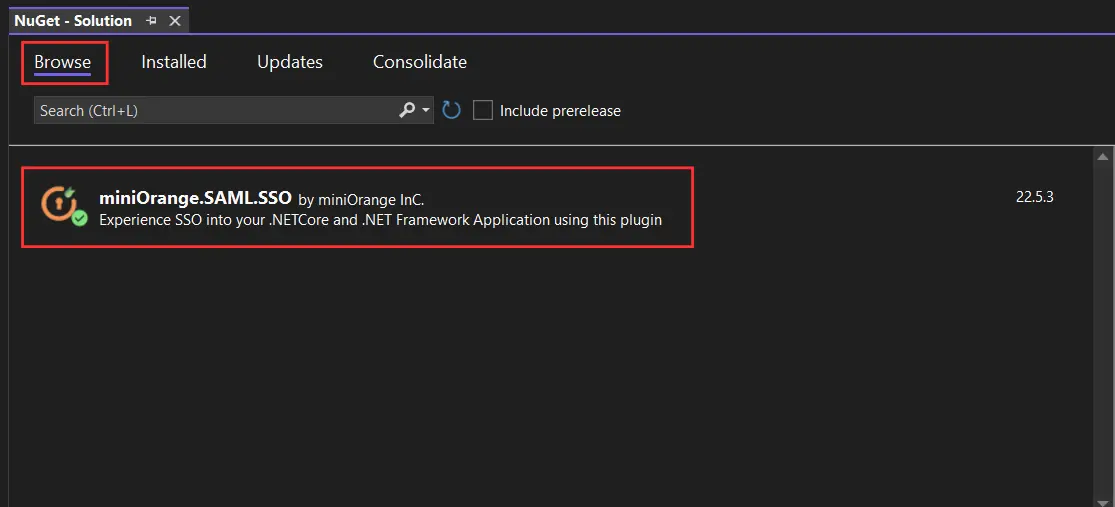
B] 手動インストール:
- ダウンロードしたパッケージを解凍します miniOrangeポータル. そこには 手動インストール フォルダ miniorange-saml-sso.dll アプリケーションの配置が必要なその他の DLL ファイル ビン フォルダにコピーします。
- 置き saml.config ファイルと miniOrangeContent アプリケーションのルートディレクトリにあるフォルダ。
- miniOrangeモジュールを登録してください web.config の手順に従うことで 統合.md.
モジュールダッシュボードにアクセス
- インストール後、ブラウザを開き、以下の URL でモジュール ダッシュボードを参照します。
http(s)<your-dotnet-application-base-url>?ssoaction=config
- ログインページが表示されたら、miniOrange SAML SSOモジュールをアプリケーションに正常に追加できました。
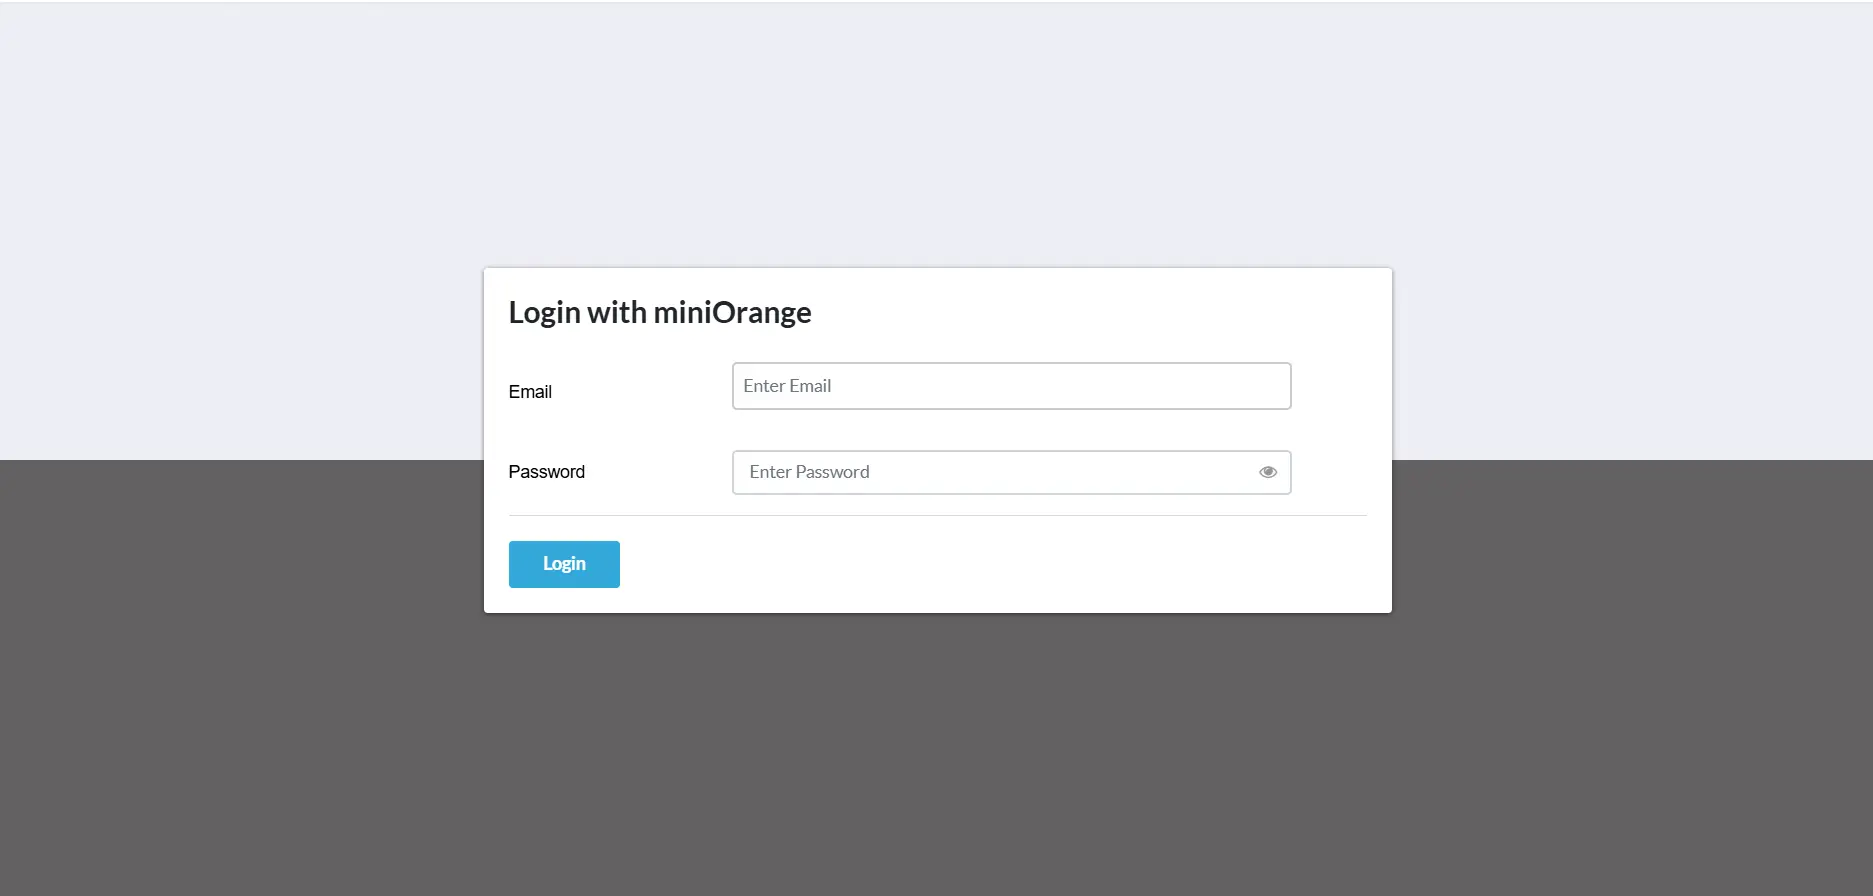
- ライセンスを取得したminiOrangeアカウントでログインして、モジュールを設定してください。
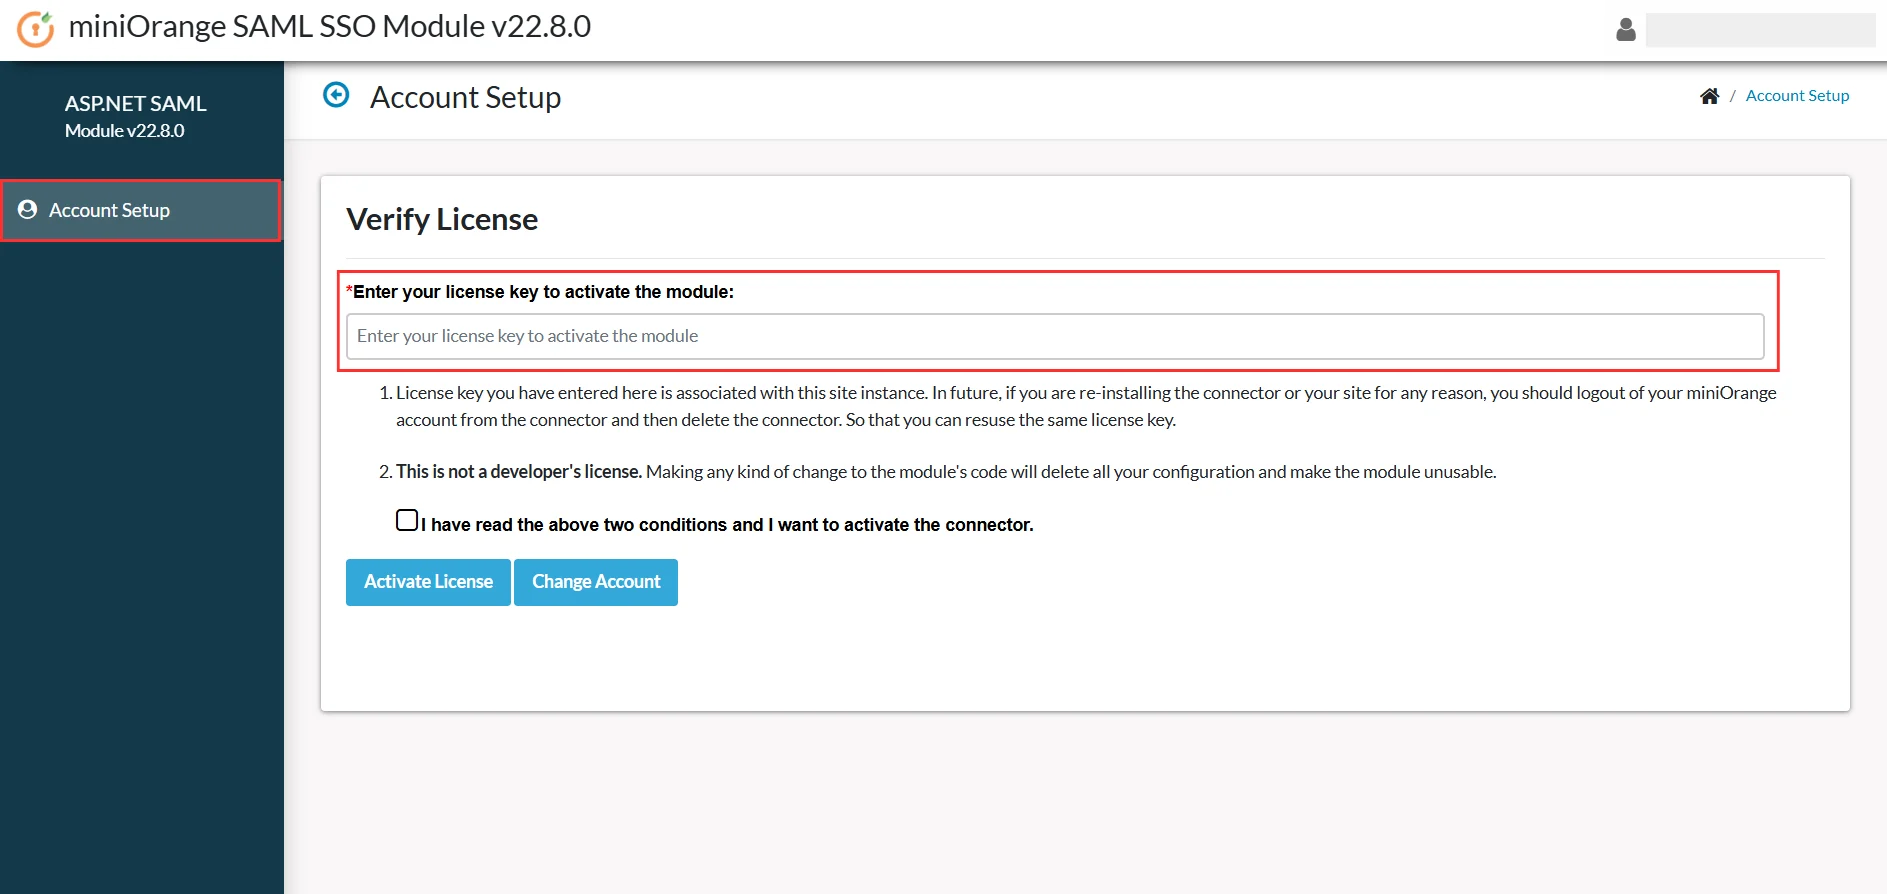
- ログイン後、 アカウントの設定 ダッシュボードが開きます。プラグインを有効化するためのライセンスキーを入力してください。ライセンスキーは、ログイン後に受け取ることができます。 portal.miniorange.com そしてナビゲーション先へ ライセンスの管理 → ライセンスキー.
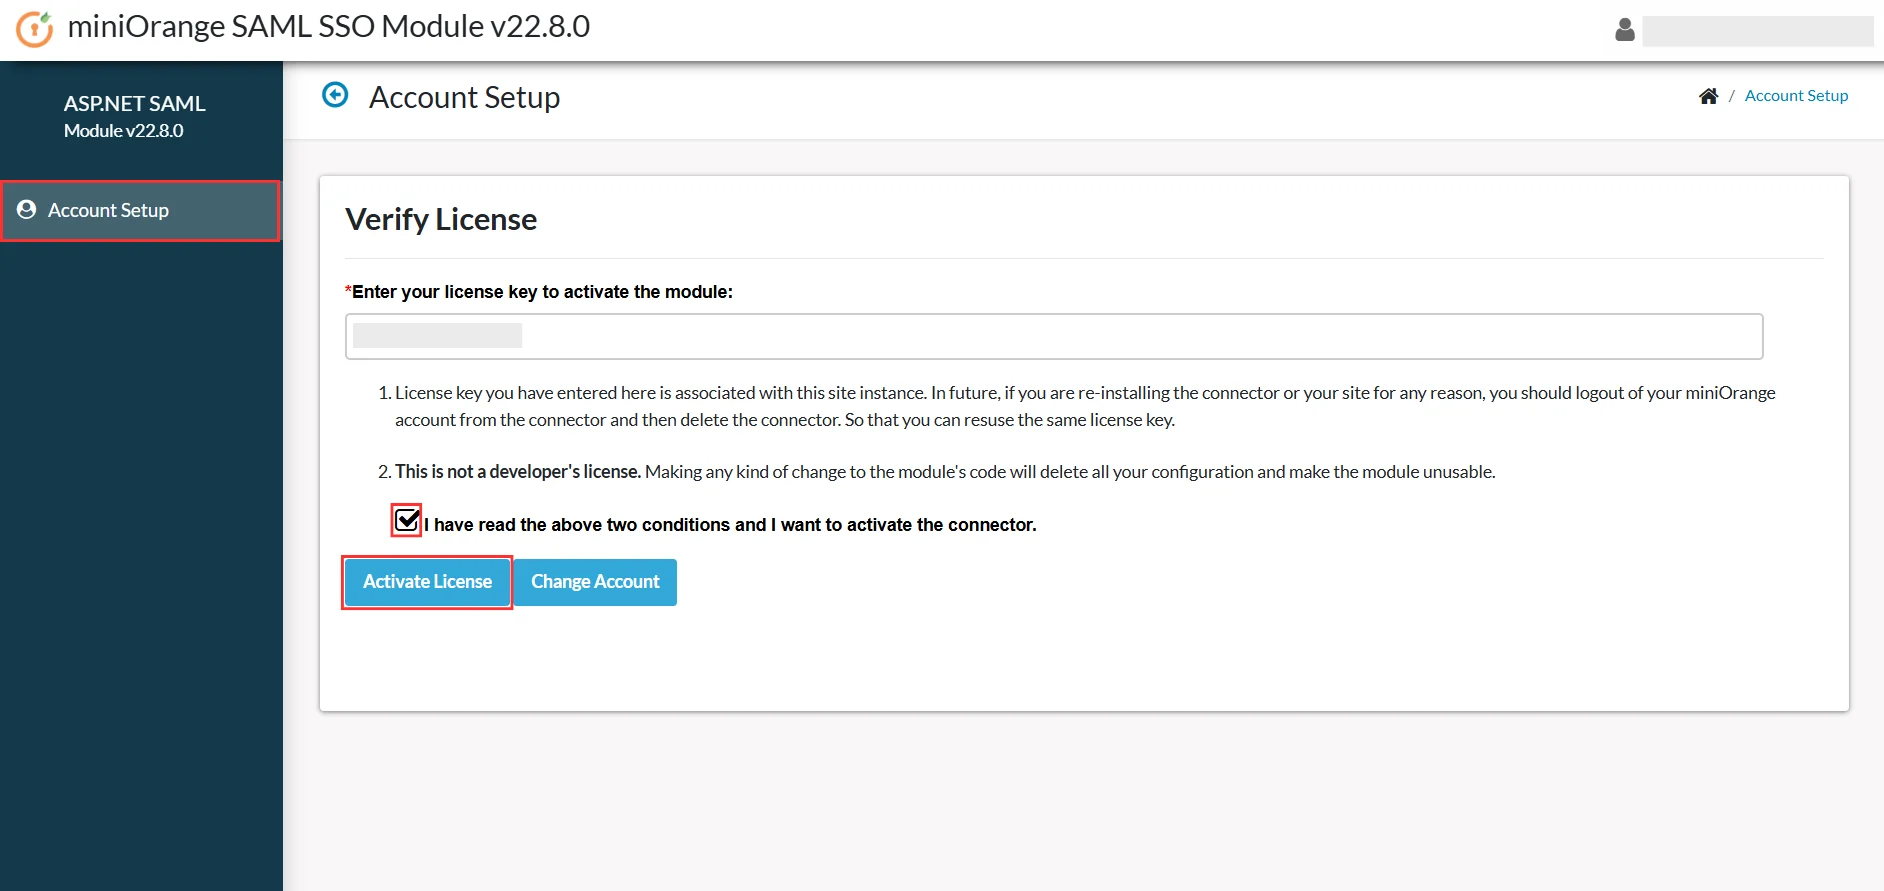
- 次に、ボックスにチェックを入れます 「上記の2つの条件を読み、プラグインを有効にしたいと思います」、そしてクリックします ライセンス認証
構成手順
1. .NETアプリケーションのメタデータをGluuサーバーIDプロバイダーに提供する
SAML SPメタデータを取得してIDプロバイダー側で設定する方法は、以下に詳述する2つの方法があります。
A] SAMLメタデータURLまたはメタデータファイルを使用する
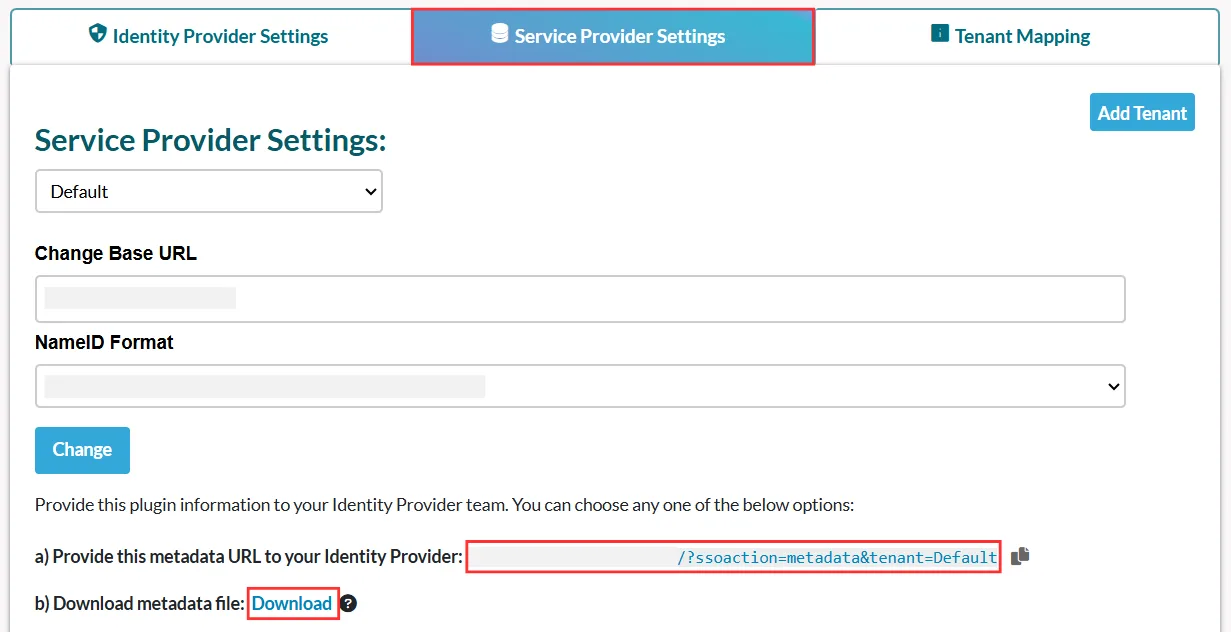
- プラグイン設定メニュー、 探す サービスプロバイダーの設定その下には、メタデータのURLと、SAMLメタデータをダウンロードするオプションがあります。
- メタデータ URL をコピーするか、メタデータ ファイルをダウンロードして、ID プロバイダー側で同じものを構成します。
- 以下のスクリーンショットを参照してください。
B] メタデータを手動でアップロードする
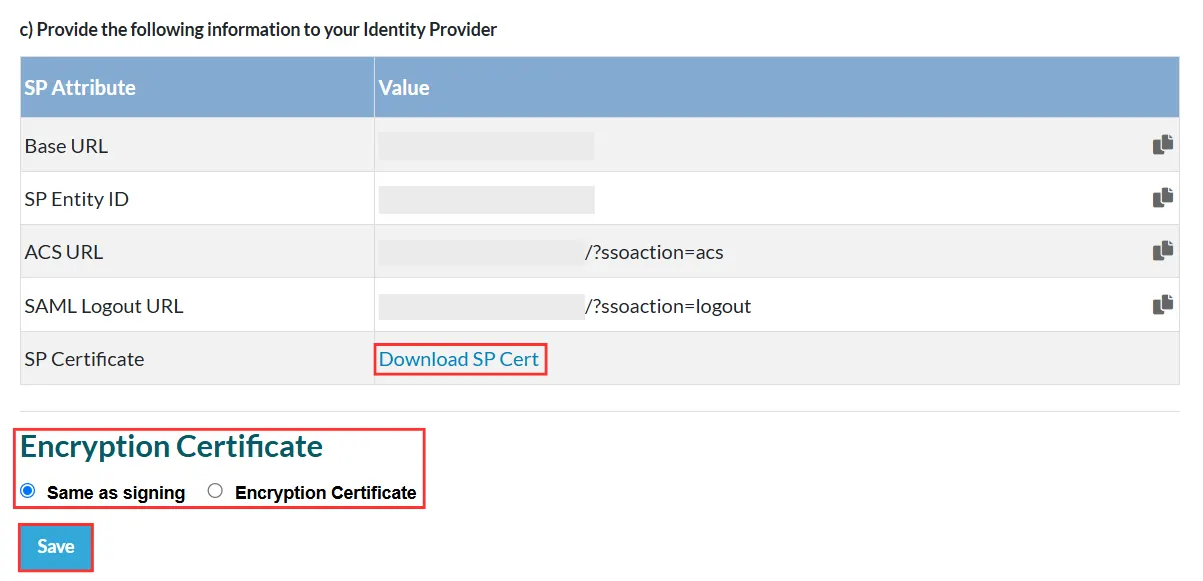
- ノーザンダイバー社の サービスプロバイダーの設定 セクションでは、サービスプロバイダーのメタデータを手動でコピーできます。 SP エンティティ ID、ACS URL、シングル ログアウト URLそして、設定のためにIDプロバイダーと共有してください。
- SP証明書は、以下のリンクをクリックしてダウンロードすることもできます。 SP証明書をダウンロード 必要に応じて、IDプロバイダーに提供してください。
- 下 暗号化証明書 該当セクションで、要件に応じて適切な証明書の種類を選択してください。
- 上記の手順を完了したら、 Save 構成を適用します。
- 以下のスクリーンショットを参照してください。
Gluu Server IdPの設定手順
- Gluuサーバーにログインする 管理コンソール.
- ナビゲーション パネルで、 をクリックします。 SAML->信頼関係の追加.

- で以下を設定します 信頼関係フォーム:
- 表示名: ASP.NET SAML アプリ (アプリケーションを識別するための任意の名前を入力してください)
- 詳細説明 : アプリケーションに適切な説明を入力してください
- エンティティタイプ: シングルSP
- メタデータの場所: ファイル

- ノーザンダイバー社の サービスプロバイダーのメタデータ プラグインのタブで、 メタデータ XML ファイル.
- メタデータ ファイルをアップロードします SPメタデータファイル.
- ここで、「証明書利用者の構成」チェックボックスにチェックを入れて、「 証明書利用者の構成 リンクをクリックします。

- 表示されます 証明書利用者の構成 ページで見やすくするために変数を解析したりすることができます。
- 利用可能なプロファイル構成選択 SAML2SSO をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 追加 SAML2SSOを追加するには 選択したプロファイル構成.
- In SAML 2 SSO プロファイル、次のように設定します。
| 署名アサーション | 期限なし |
| 署名リクエスト | 条件付きの |
| アサーションを暗号化する | 条件付きの |
| デフォルトの認証メソッド | なし |
| 未指定の NameId 形式のサポート | チェックボックスにチェックを入れます |
- 利用可能な NamedId 形式選択 urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress (NAIST) と urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified に追加します 選択された名前付きID形式.
- ソフトウェアの制限をクリック Save

- ノーザンダイバー社の 追加属性の解放 右側のセクションで、サービスプロバイダーに送信したい属性を追加します。
- ソフトウェアの制限をクリック 更新

- Gluu の SAML IDP メタデータは次の場所にあります。 https://HOSTNAME/idp/shibbolethこれは、サービスプロバイダーでプラグインを設定するために必要になります。
A] SAMLメタデータURLまたはメタデータファイルを使用する
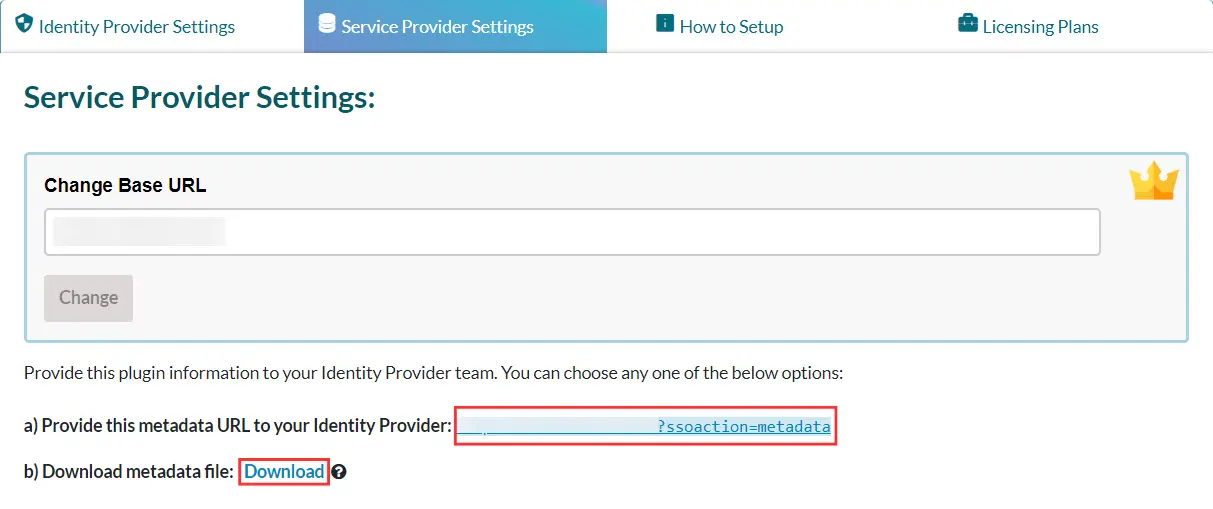
- プラグイン設定メニュー、 探す サービスプロバイダーの設定その下には、メタデータのURLと、SAMLメタデータをダウンロードするオプションがあります。
- メタデータ URL をコピーするか、メタデータ ファイルをダウンロードして、ID プロバイダー側で同じものを構成します。
- 以下のスクリーンショットを参照してください。
B] メタデータを手動でアップロードする
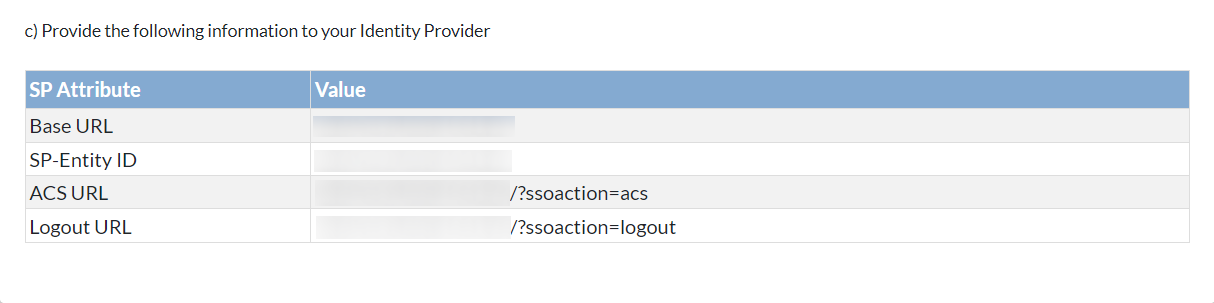
- ノーザンダイバー社の サービスプロバイダーの設定 セクションでは、サービスプロバイダーのメタデータを手動でコピーできます。 SP エンティティ ID、ACS URL、シングル ログアウト URL そして、それを構成のためにアイデンティティプロバイダーと共有します。
- 以下のスクリーンショットを参照してください。
Gluu Server IdPの設定手順
- Gluuサーバーにログインする 管理コンソール.
- ナビゲーション パネルで、 をクリックします。 SAML->信頼関係の追加.
- で以下を設定します 信頼関係フォーム:
- 表示名: ASP.NET SAML アプリ (アプリケーションを識別するための任意の名前を入力してください)
- 詳細説明 : アプリケーションに適切な説明を入力してください
- エンティティタイプ: シングルSP
- メタデータの場所: ファイル
- ノーザンダイバー社の サービスプロバイダーのメタデータ プラグインのタブで、 メタデータ XML ファイル.
- メタデータ ファイルをアップロードします SPメタデータファイル.
- ここで、「証明書利用者の構成」チェックボックスにチェックを入れて、「 証明書利用者の構成 リンクをクリックします。
- 表示されます 証明書利用者の構成 ページで見やすくするために変数を解析したりすることができます。
- 利用可能なプロファイル構成選択 SAML2SSO をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 追加 SAML2SSOを追加するには 選択したプロファイル構成.
- In SAML 2 SSO プロファイル、次のように設定します。
| 署名アサーション | 期限なし |
| 署名リクエスト | 条件付きの |
| アサーションを暗号化する | 条件付きの |
| デフォルトの認証メソッド | なし |
| 未指定の NameId 形式のサポート | チェックボックスにチェックを入れます |
- 利用可能な NamedId 形式選択 urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress (NAIST) と urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified に追加します 選択された名前付きID形式.
- ソフトウェアの制限をクリック Save
- ノーザンダイバー社の 追加属性の解放 右側のセクションで、サービスプロバイダーに送信したい属性を追加します。
- ソフトウェアの制限をクリック 更新
- Gluu の SAML IDP メタデータは次の場所にあります。 https://HOSTNAME/idp/shibbolethこれは、サービスプロバイダーでプラグインを設定するために必要になります。
2. .NETアプリケーションでGluu Server Identity Providerメタデータを構成する
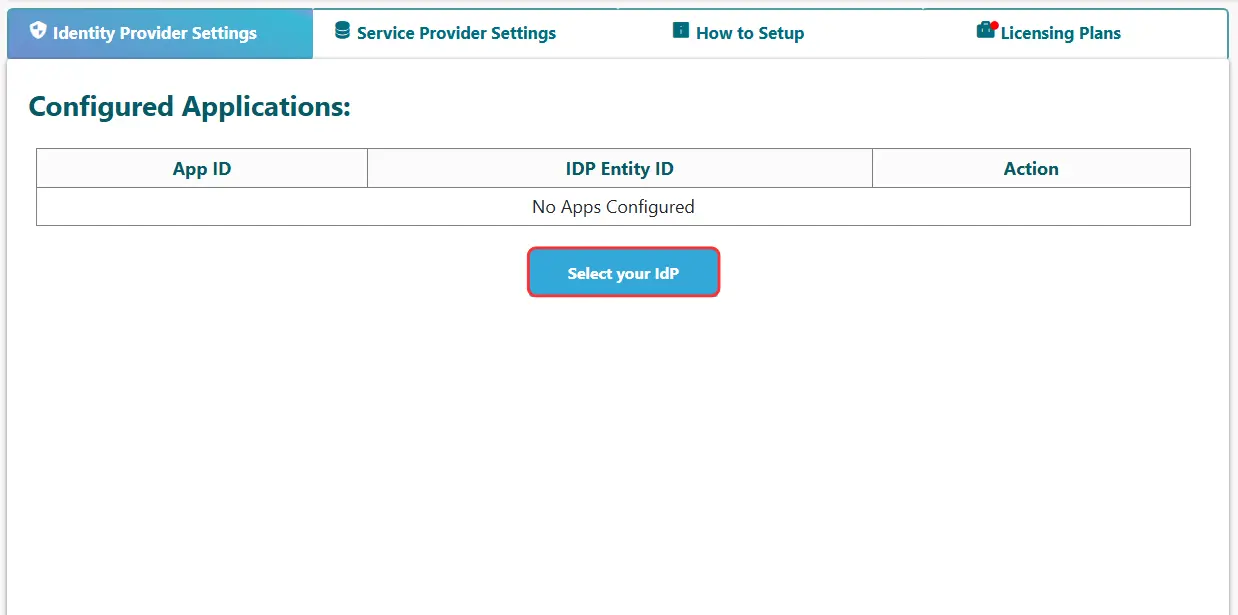
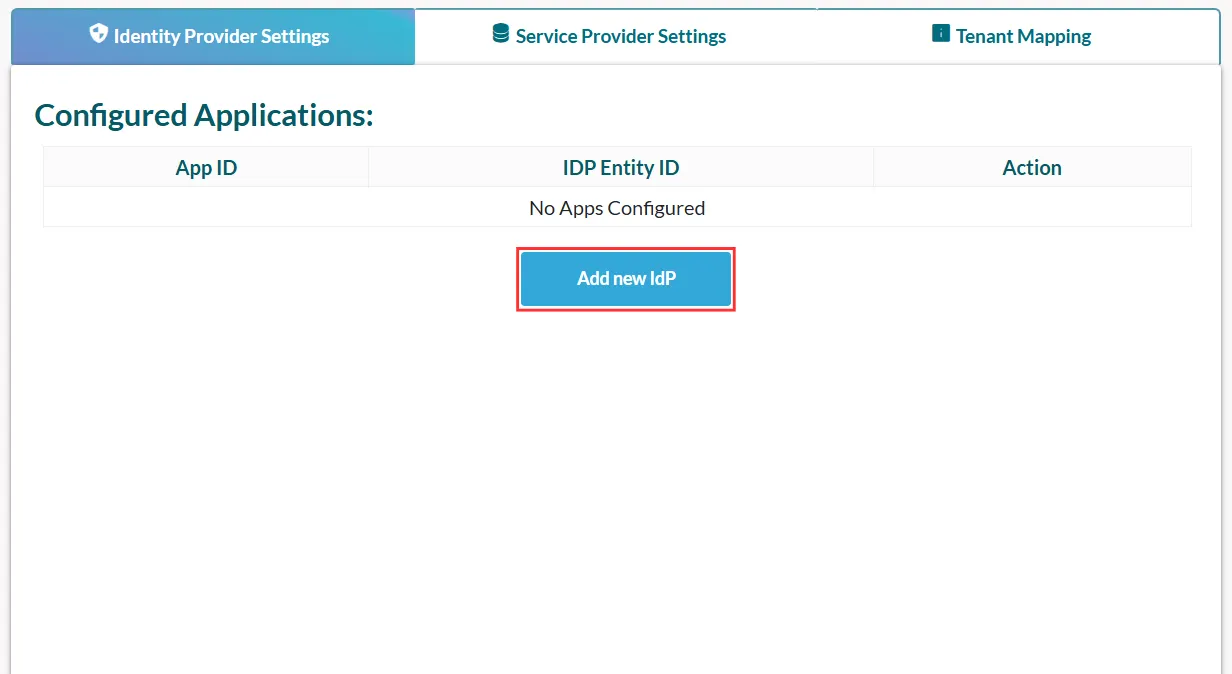
- 以下を行うには、 IDPを選択してください 新しい ID プロバイダーを構成するためのボタン。
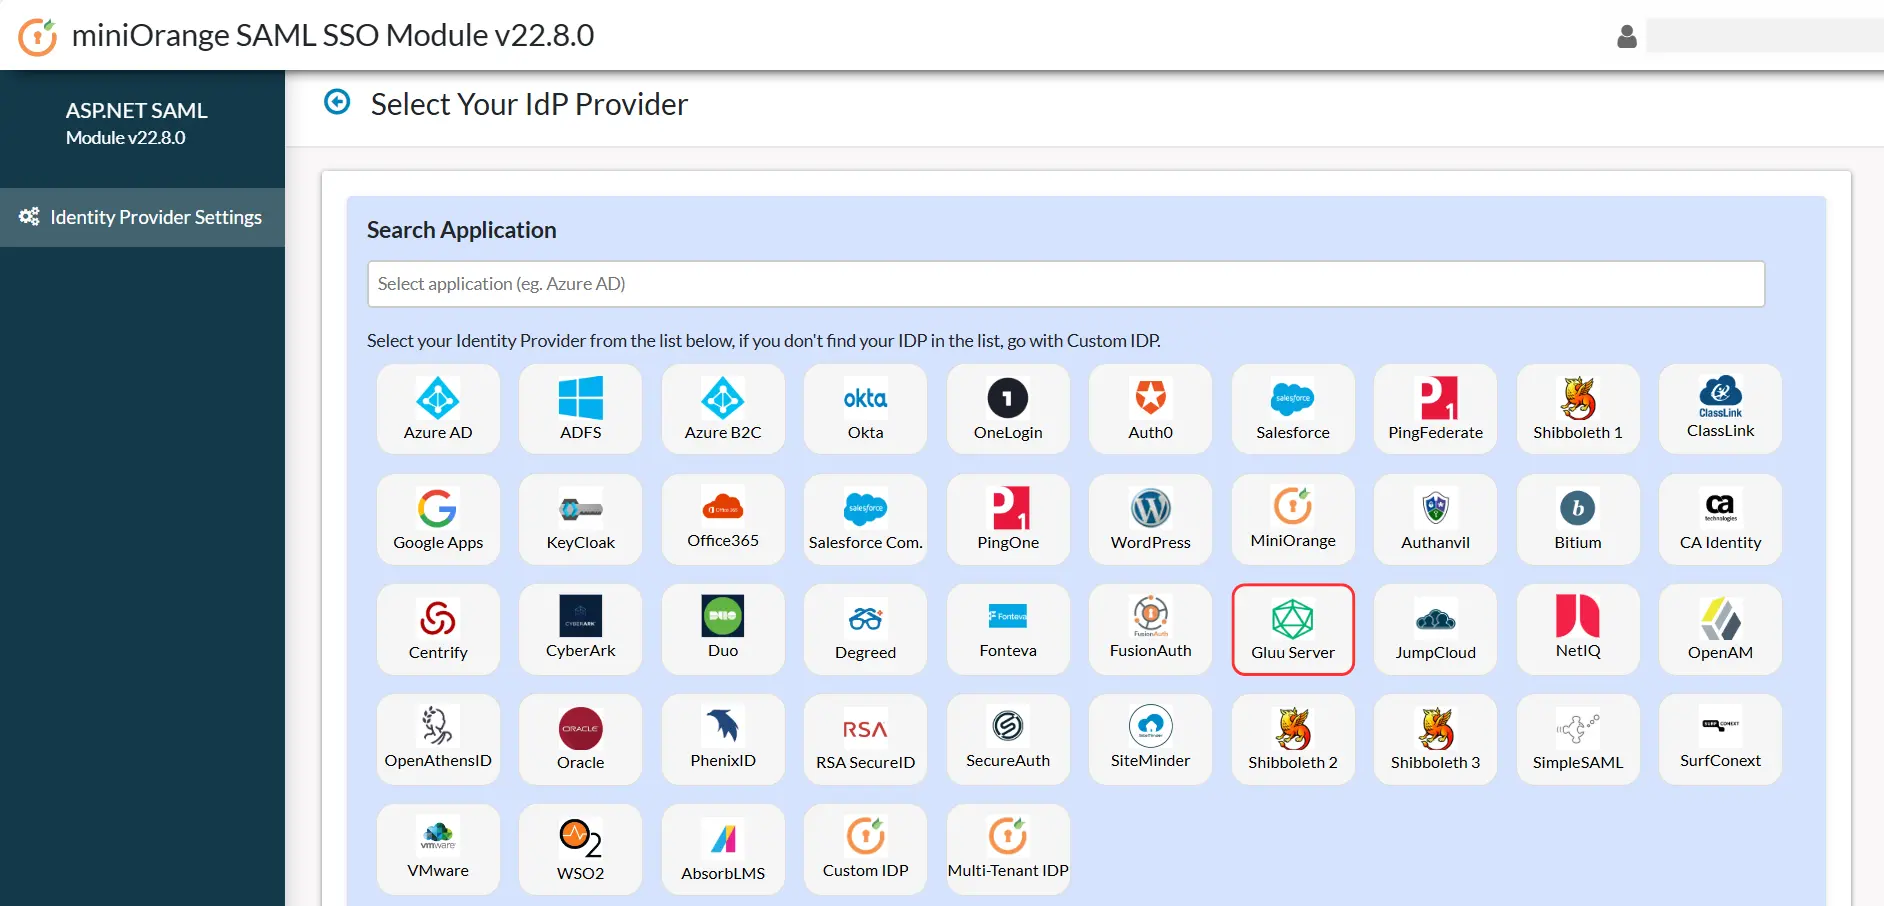
- 下 プラグインの設定 タブ、選択 グルーサーバー 表示されているリストから、IDプロバイダーを選択してください。
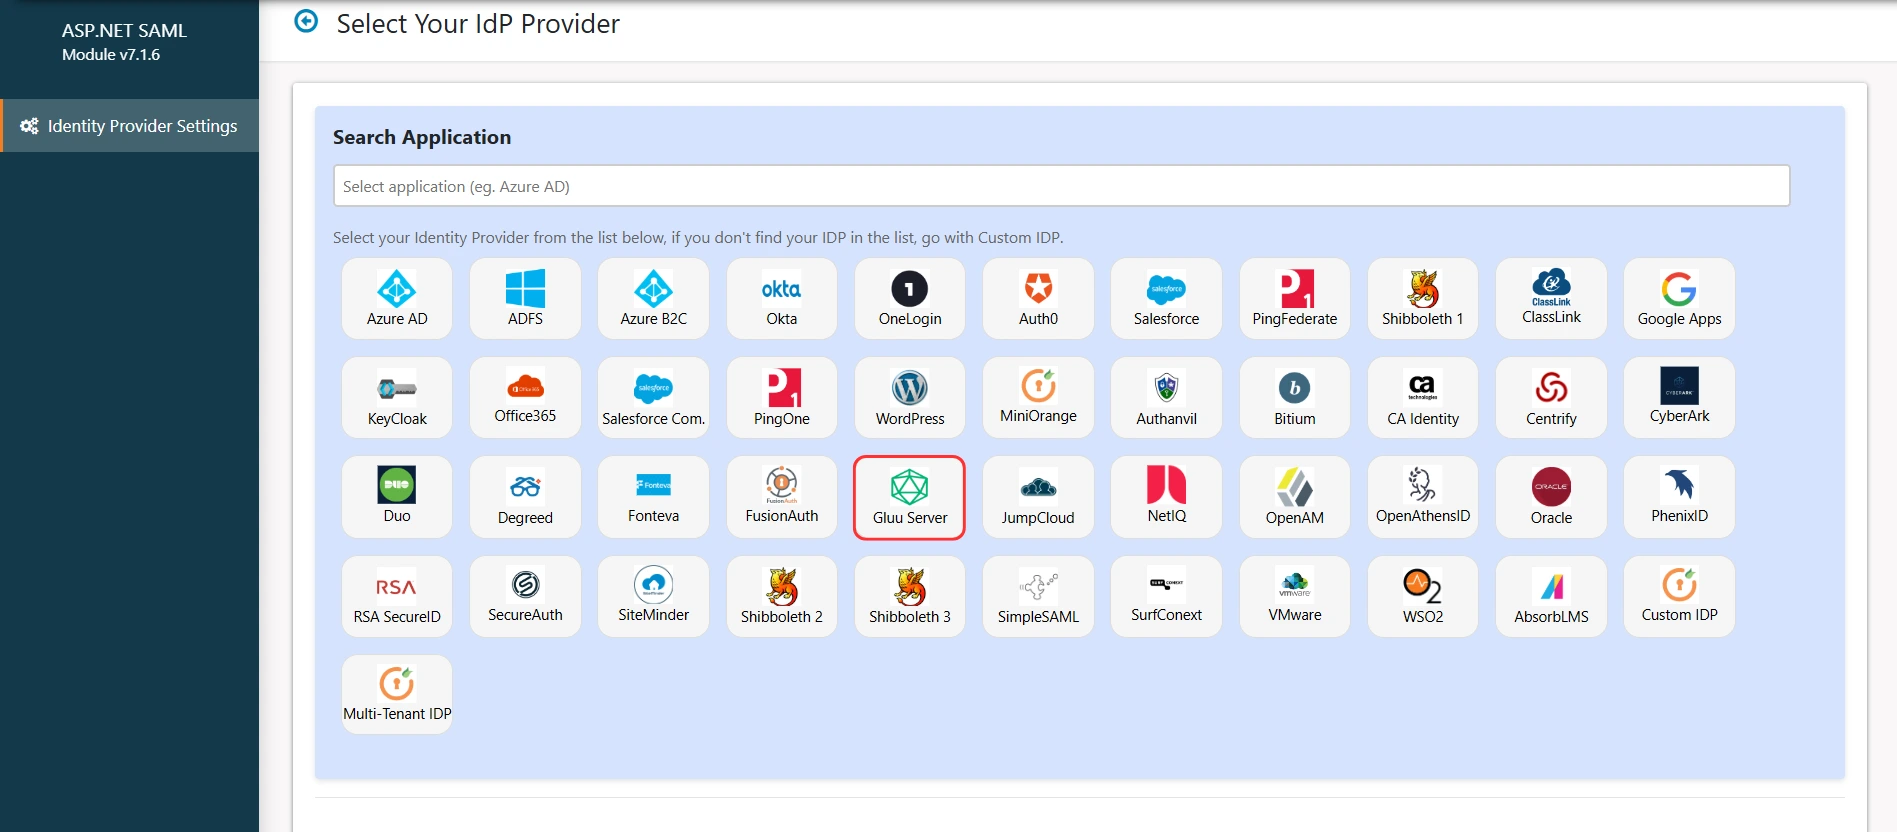
以下に詳述する2つの方法で、モジュール内でSAML IDプロバイダーのメタデータを設定できます。
A] [IDP メタデータのアップロード] ボタンを使用してメタデータをアップロードします。
- ID プロバイダーがメタデータ URL またはメタデータ ファイル (.xml 形式のみ) を提供している場合は、モジュールで ID プロバイダーのメタデータを簡単に構成できます。 IDPメタデータのアップロード オプションを選択します。
- メタデータ URL をコピーするか、メタデータ ファイルをダウンロードして、ID プロバイダー側で同じものを構成します。
- 以下のスクリーンショットを参照してください。
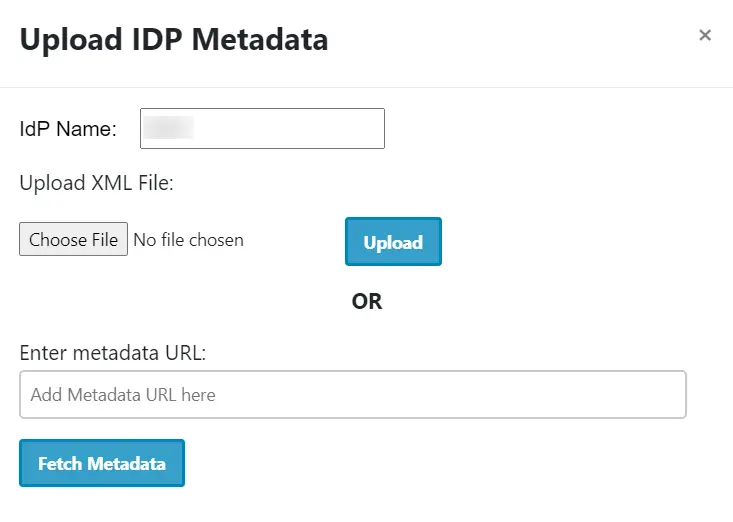
- 使用可能なメタデータ形式に応じて、オプションのいずれかを選択できます。
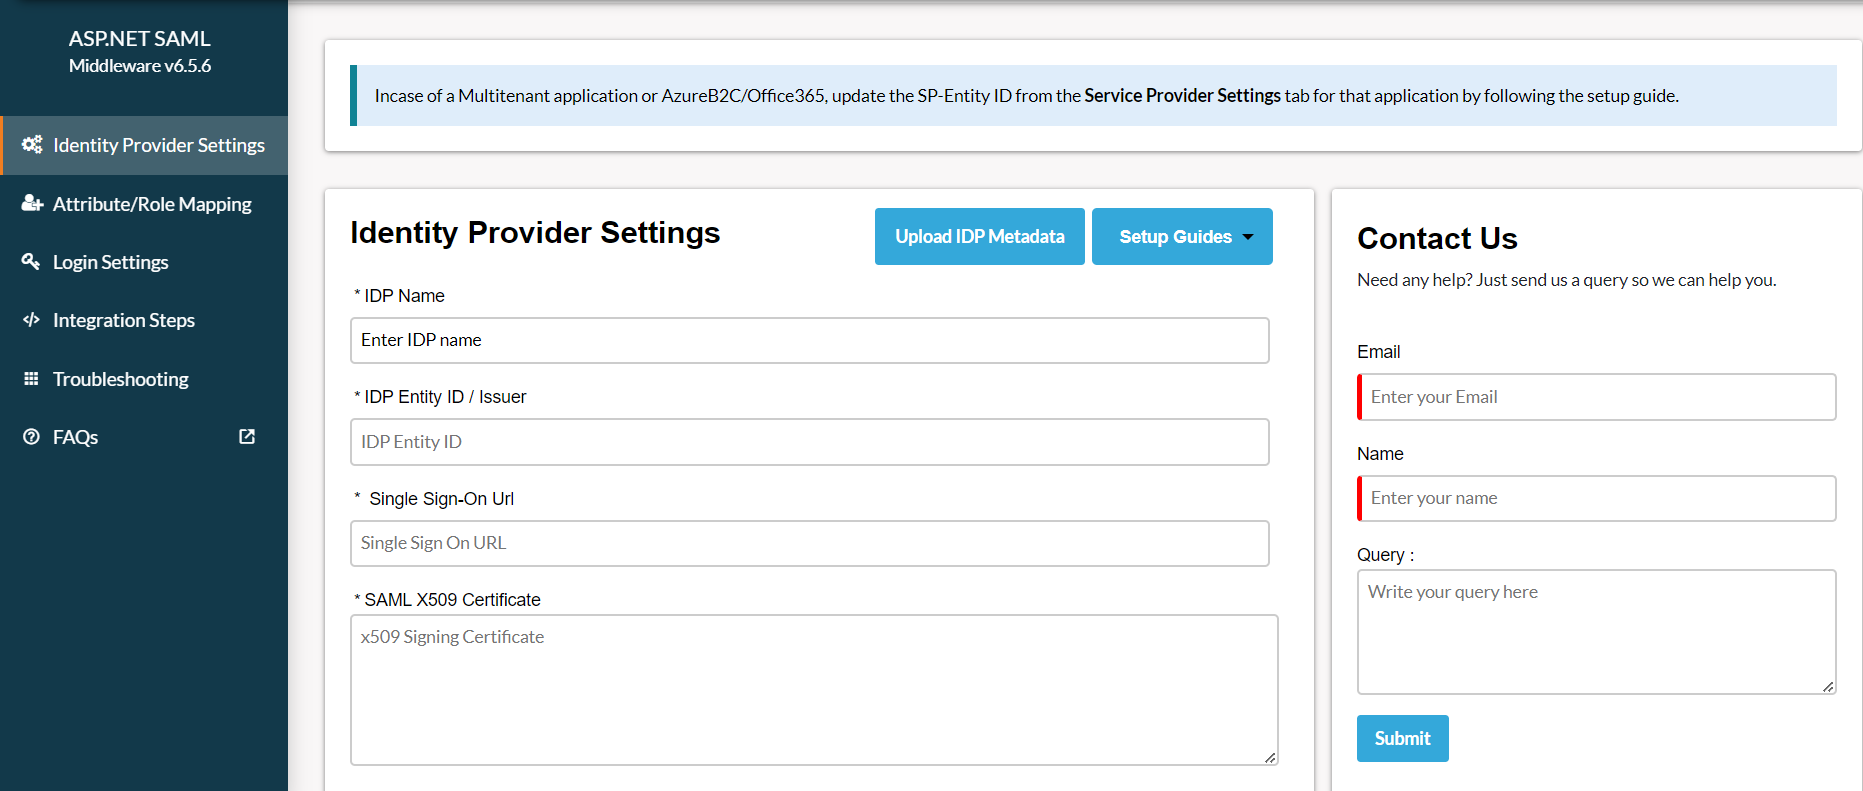
B] ID プロバイダーのメタデータを手動で構成します。
- を構成した後 ID プロバイダー、それはあなたに提供します IDPエンティティID、IDPシングルサインオンURL (NAIST) と SAML X509証明書 それぞれフィールド。
- 詳しくはこちら Save IDP の詳細を保存します。
- 以下を行うには、 新しい IDP を追加 新しい ID プロバイダーを構成するためのボタン。
- 下 プラグインの設定 タブ、選択 グルーサーバー 表示されているリストから、IDプロバイダーを選択してください。
以下に詳述する2つの方法で、モジュール内でSAML IDプロバイダーのメタデータを設定できます。
A] [IDP メタデータのアップロード] ボタンを使用してメタデータをアップロードします。
- ID プロバイダーがメタデータ URL またはメタデータ ファイル (.xml 形式のみ) を提供している場合は、モジュールで ID プロバイダーのメタデータを簡単に構成できます。 IDPメタデータのアップロード オプションを選択します。
- メタデータ URL をコピーするか、メタデータ ファイルをダウンロードして、ID プロバイダー側で同じものを構成します。
- 以下のスクリーンショットを参照してください。
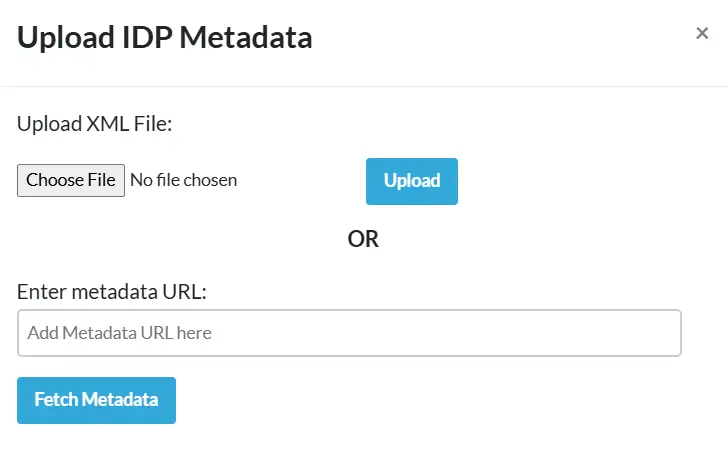
- 使用可能なメタデータ形式に応じて、オプションのいずれかを選択できます。
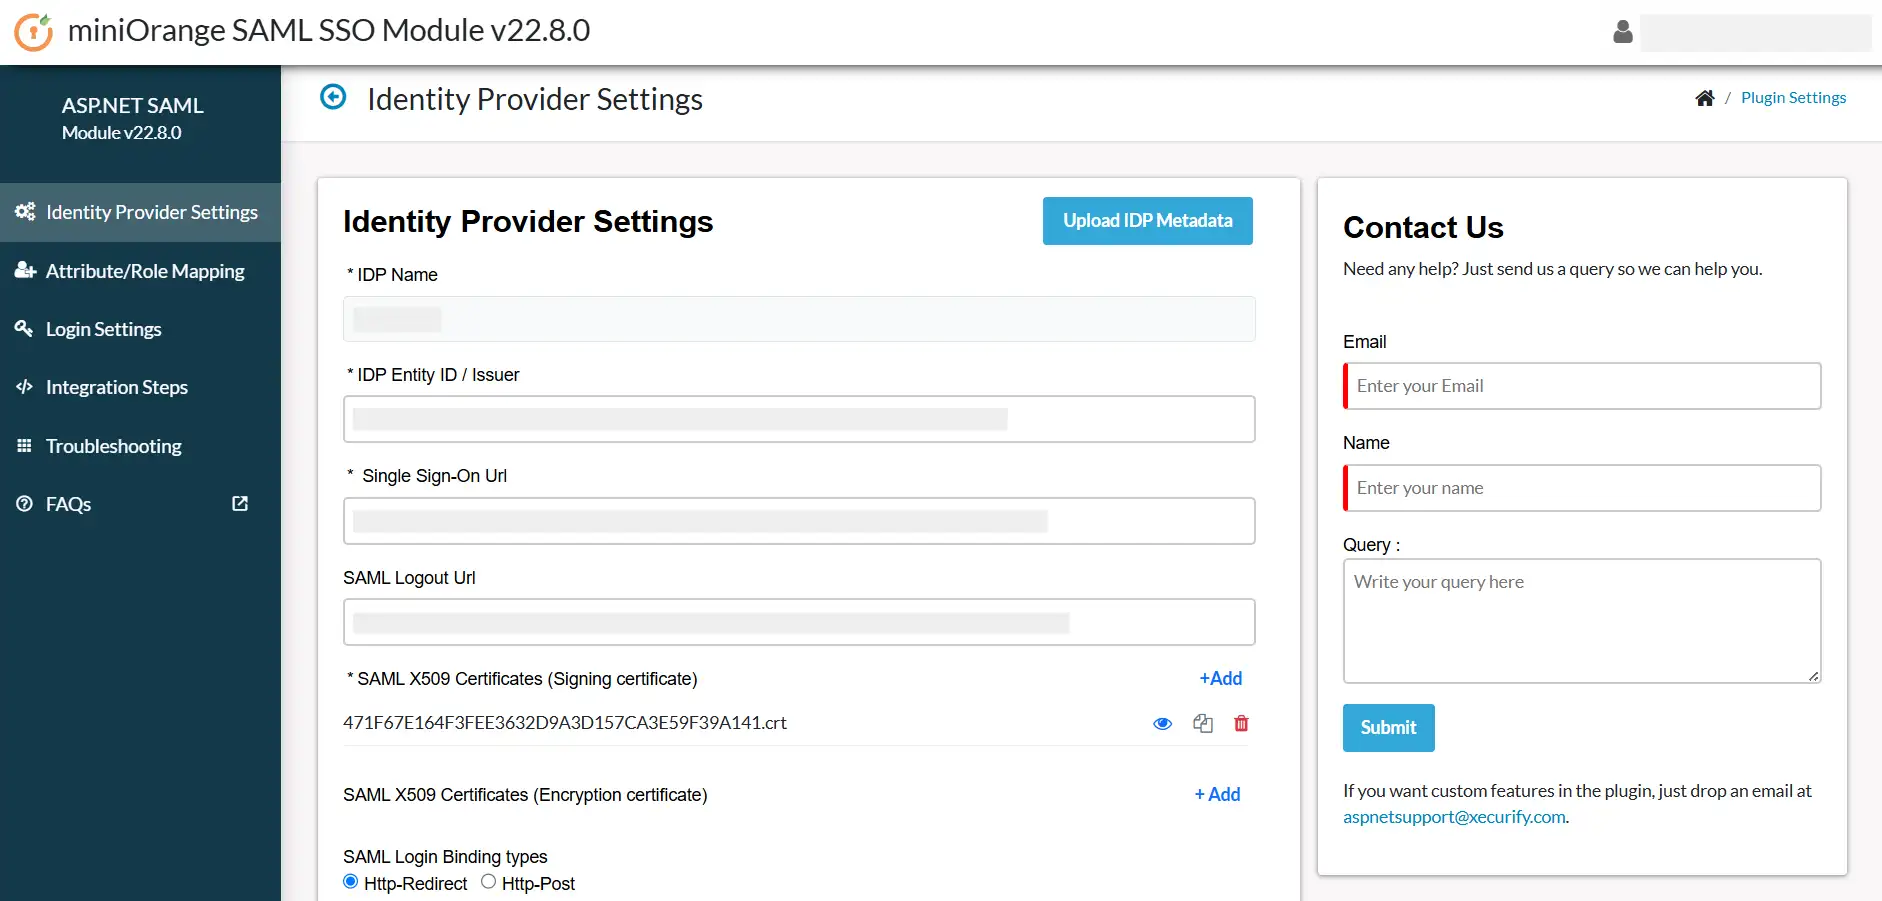
B] ID プロバイダーのメタデータを手動で構成します。
- を構成した後 ID プロバイダー、それはあなたに提供します IDPエンティティID、IDPシングルサインオンURL (NAIST) と SAML X509証明書 それぞれフィールド。
- 詳しくはこちら Save IDP の詳細を保存します。
3. SAML SSO のテスト
- メタデータの詳細をアップロードした後、 ID プロバイダーの設定 セクション。 アクションの選択 ドロップダウンをクリックして テスト構成.
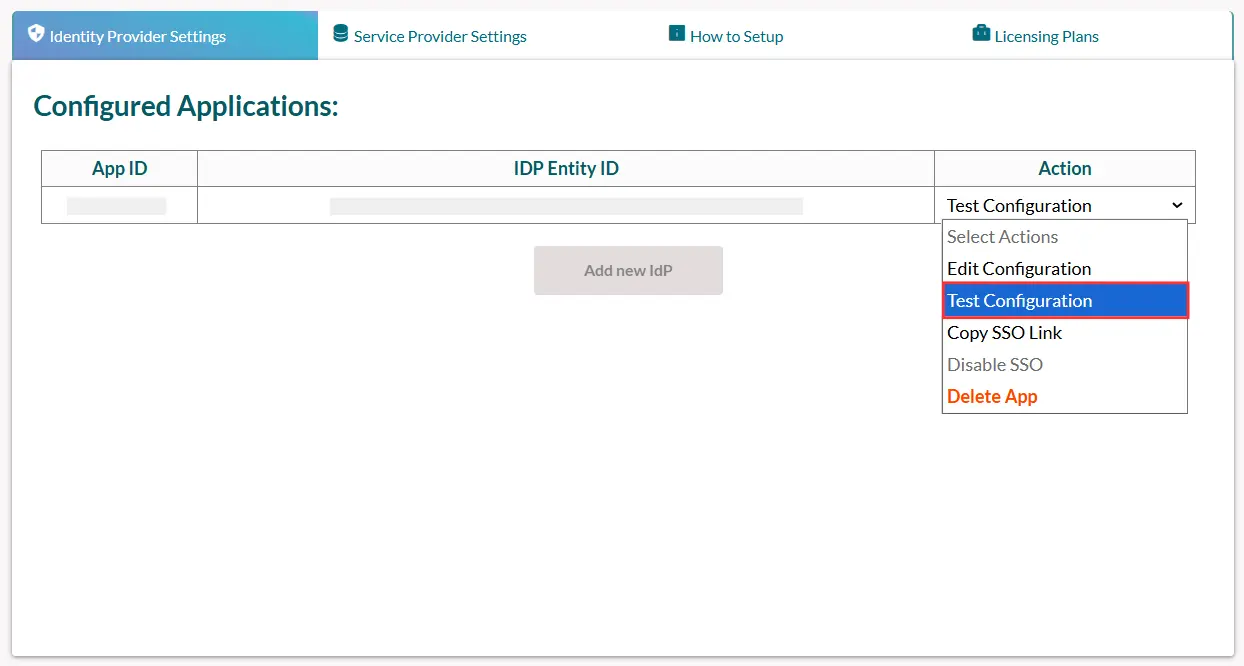
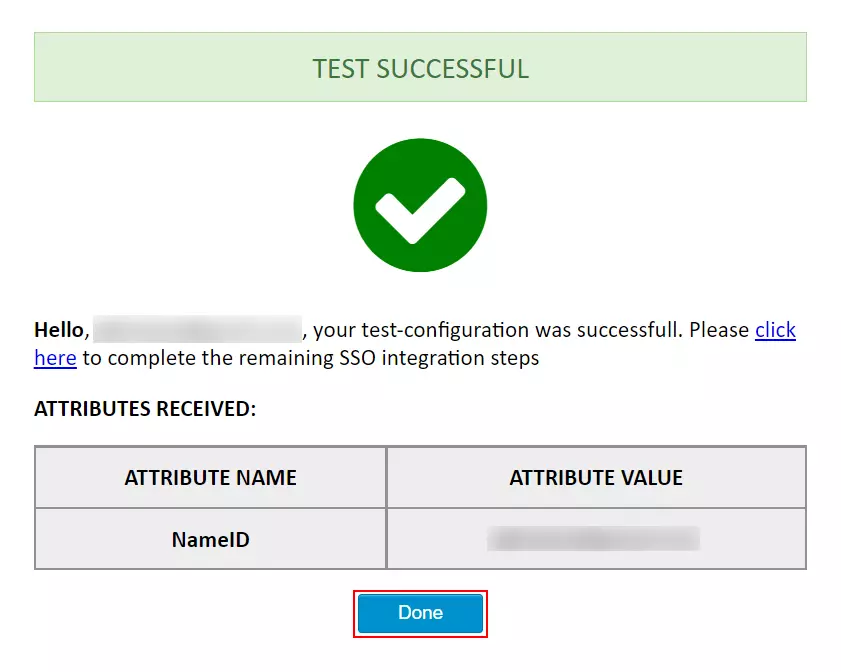
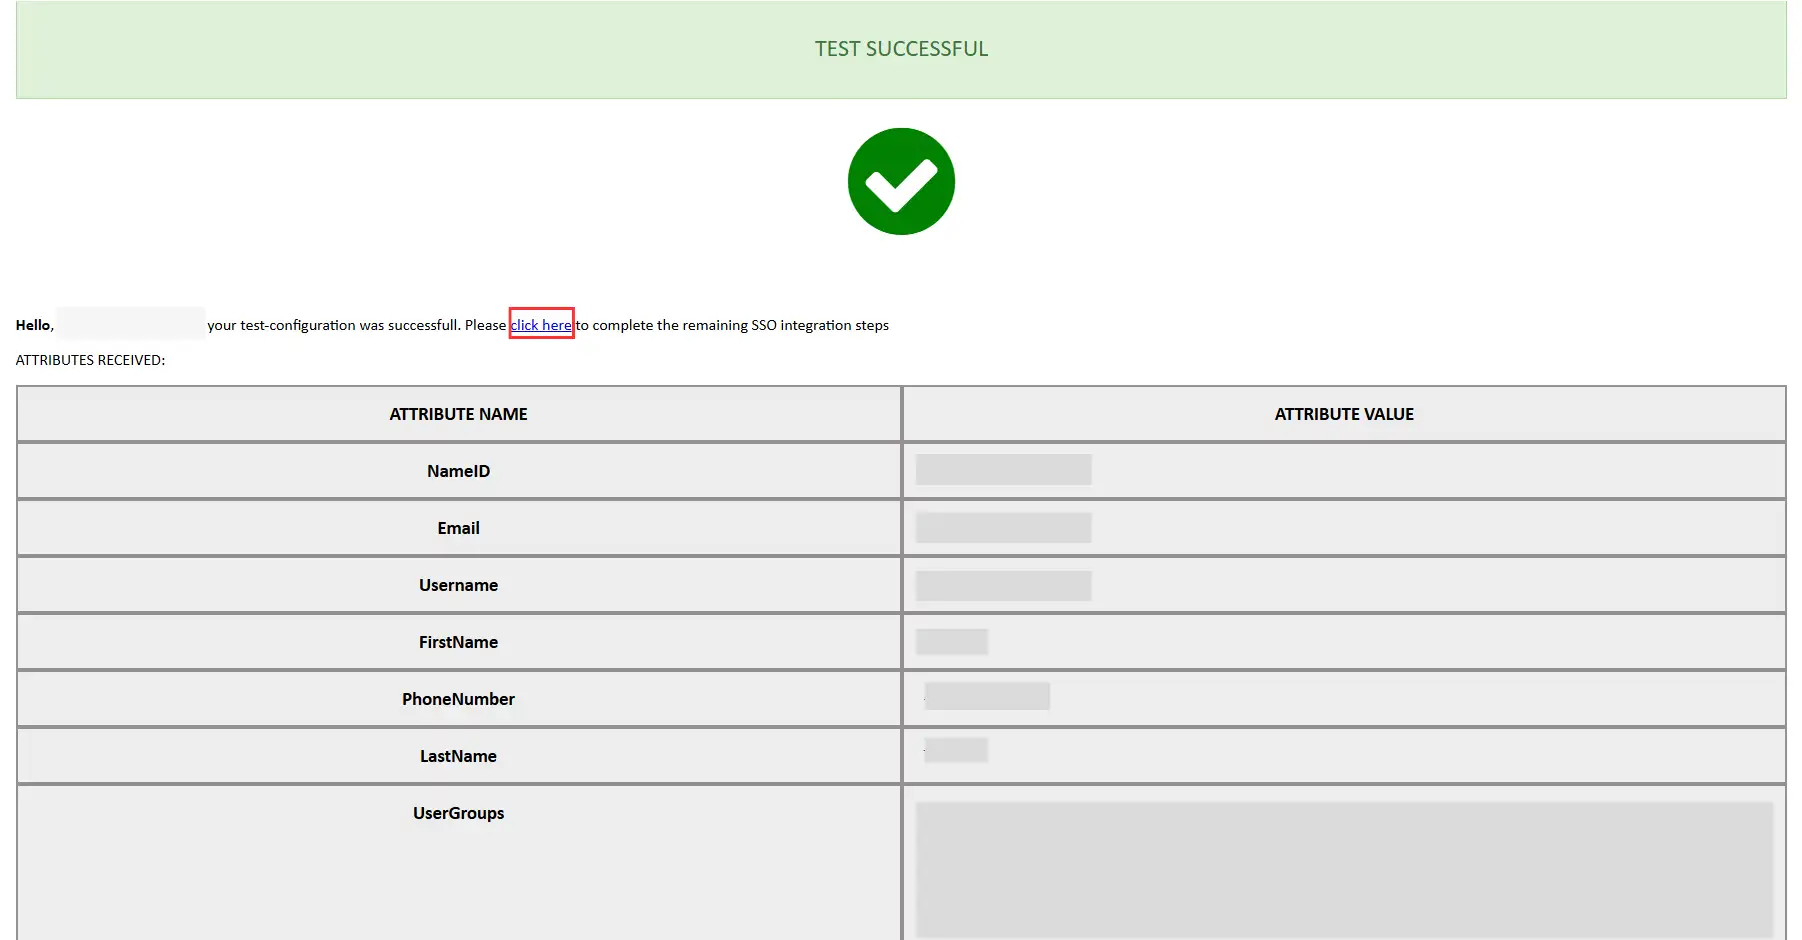
- 以下のスクリーンショットは、成功した結果を示しています。 クリック SSO統合 SSO統合をさらに進めるため。
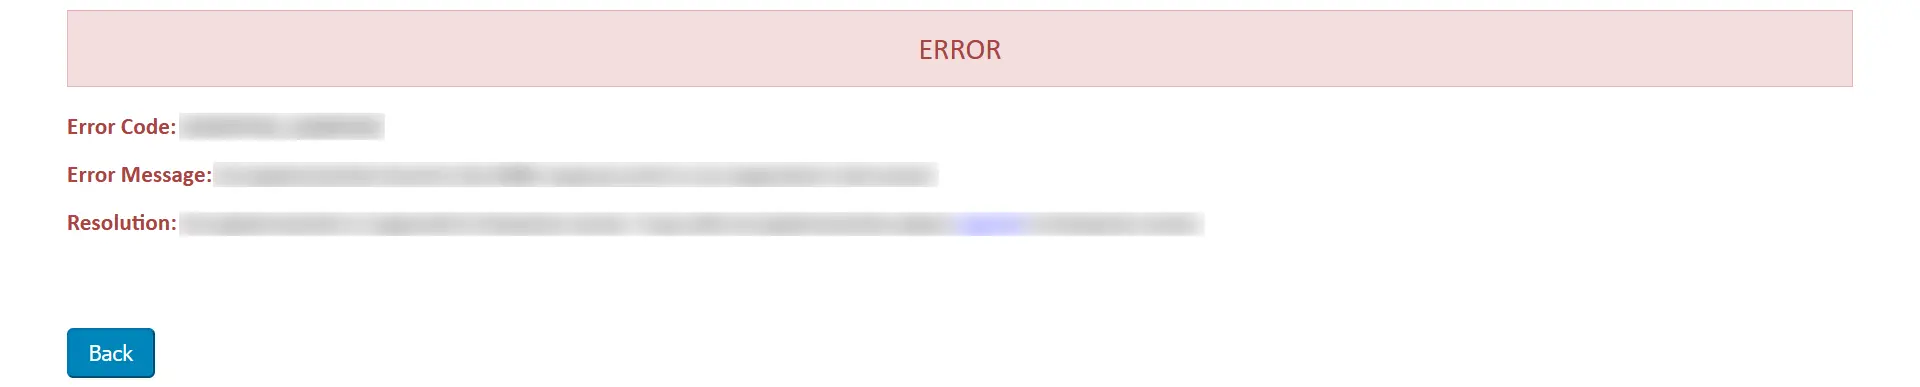
- モジュール側でエラーが発生した場合は、以下のようなウィンドウが表示されます。
- エラーのトラブルシューティングを行うには、次の手順に従います。
- 解決します タブで、プラグイン ログを受信するためのトグルを有効にします。
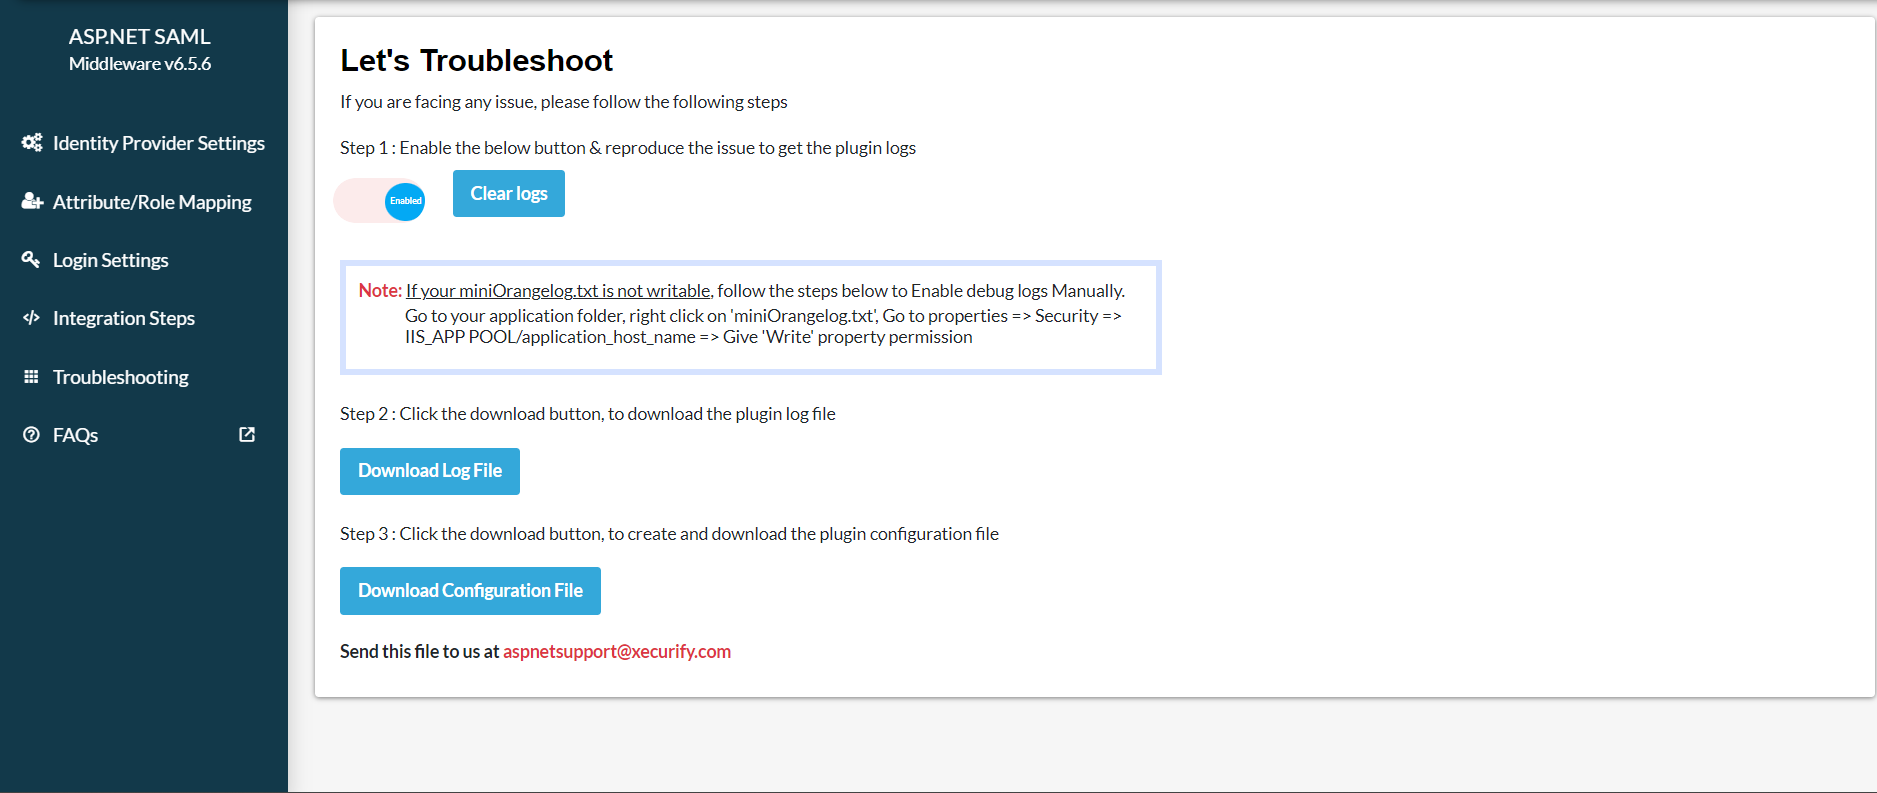
- 有効にすると、次の場所に移動してプラグイン ログを取得できるようになります。 プラグインの設定 タブをクリックして テスト構成.
- ダウンロード ログファイル 解決します タブをタップして、何が問題だったのかを確認してください。
- あなたは共有することができます ログファイル 私たちと一緒に aspnetsupport@xecurify.com 担当チームからご連絡させていただき、問題解決に努めます。
- メタデータの詳細をアップロードした後、 ID プロバイダーの設定 セクション。 アクションの選択 ドロップダウンをクリックして テスト構成.
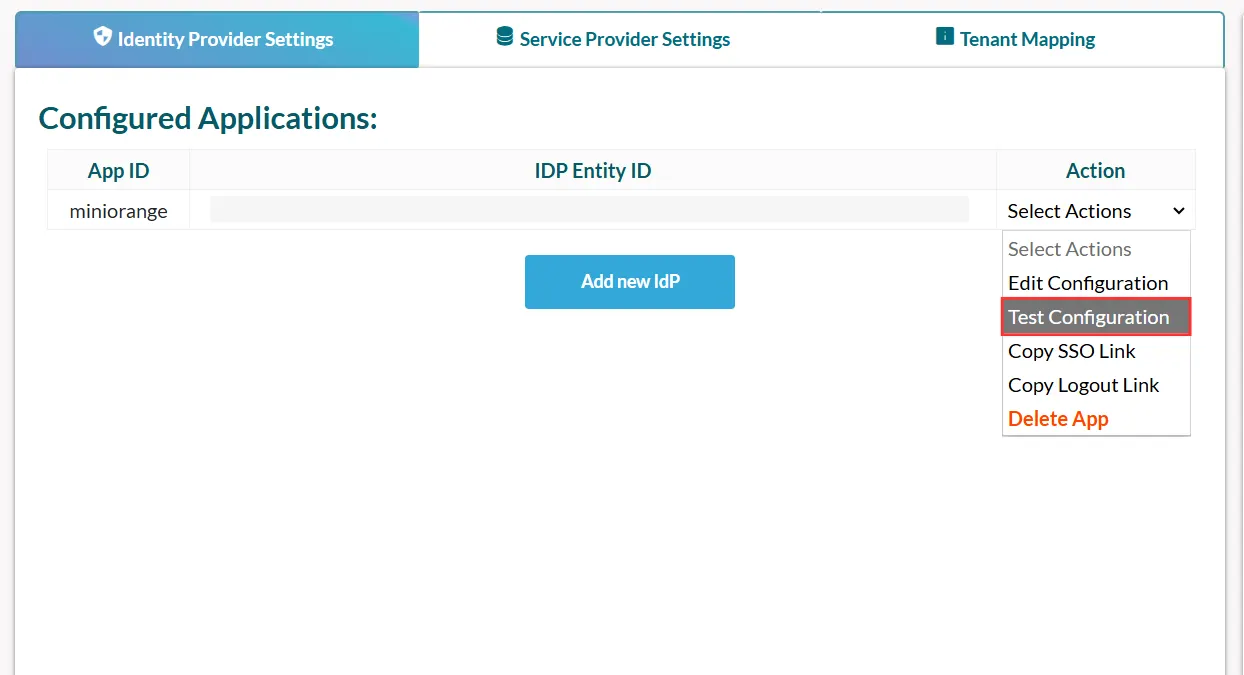
- 下のスクリーンショットはテスト成功例です。クリックしてください。 こちらをクリックしてください。 残りのSSO統合手順を完了するため。
- モジュール側でエラーが発生した場合は、以下のようなウィンドウが表示されます。
- エラーのトラブルシューティングを行うには、次の手順に従います。
- 解決します タブで、プラグイン ログを受信するためのトグルを有効にします。
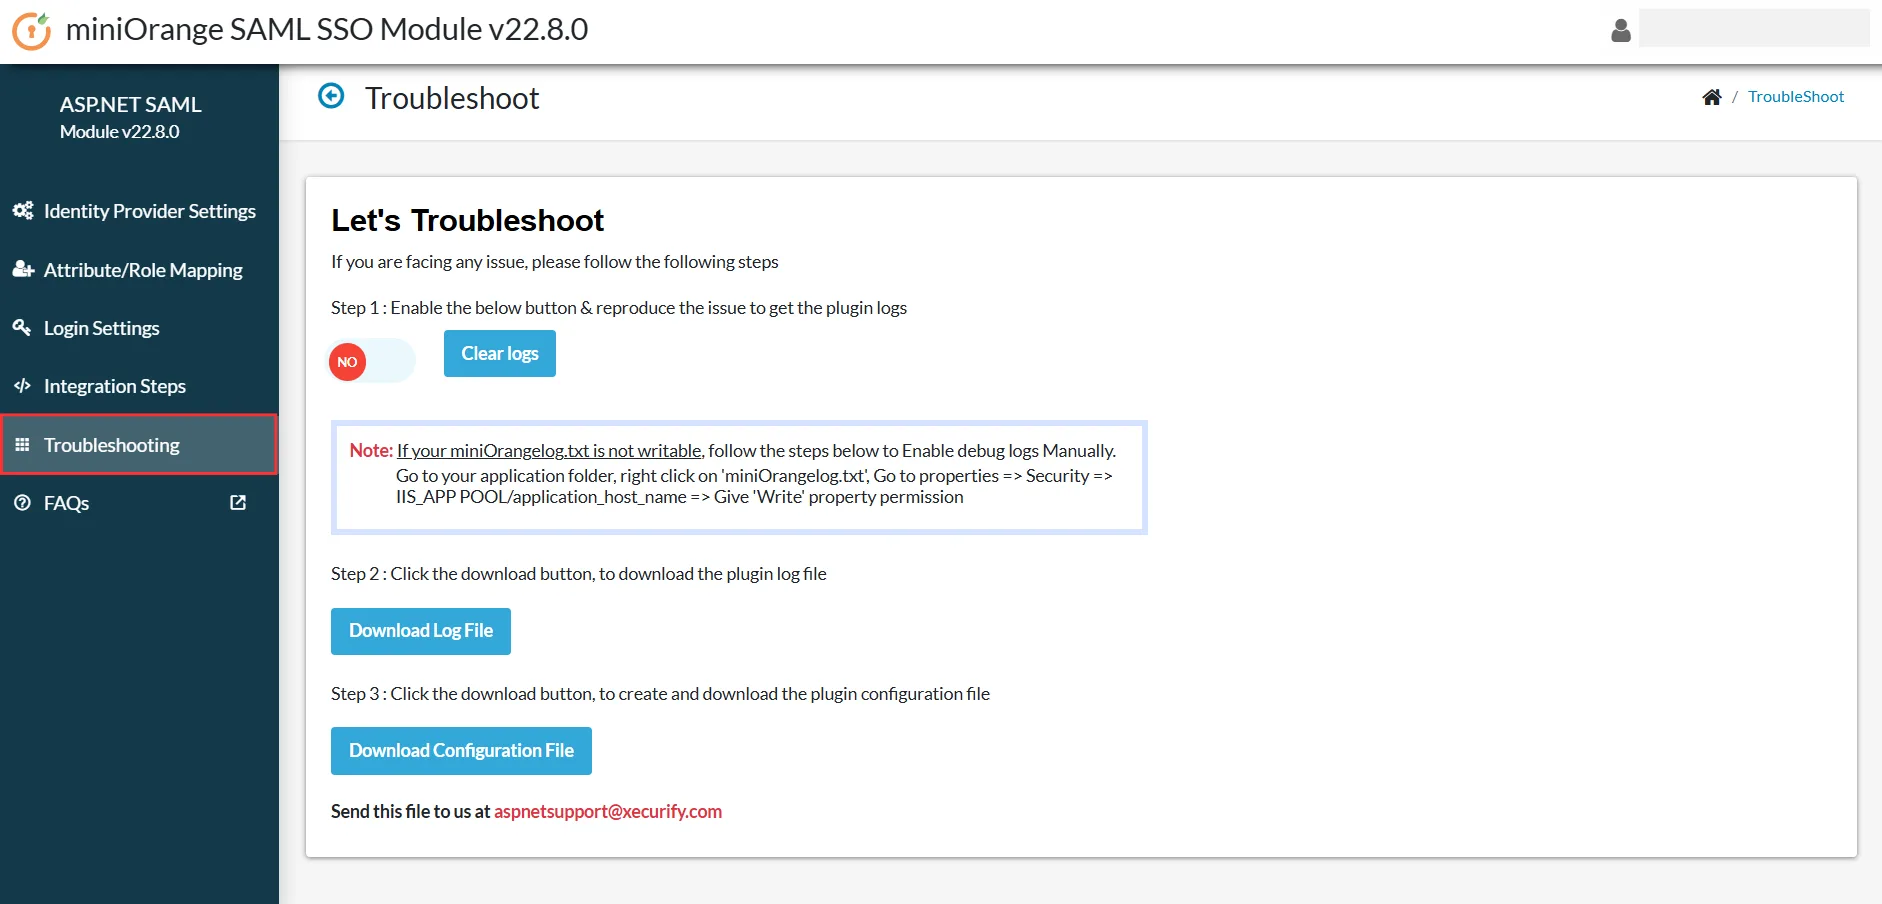
- 有効にすると、次の場所に移動してプラグイン ログを取得できるようになります。 プラグインの設定 タブをクリックして テスト構成.
- ダウンロード ログファイル 解決します タブをタップして、何が問題だったのかを確認してください。
- あなたは共有することができます ログファイル 私たちと一緒に aspnetsupport@xecurify.com 担当チームからご連絡させていただき、問題解決に努めます。
4. 属性マッピング
- 構成をテストした後、アプリケーション属性をIDプロバイダー(IdP)属性にマッピングします。
- miniOrange ASP.NET SAML SSOモジュールの左側のメニューから、 属性/役割マッピング 画像に示すようにタブをクリックします。
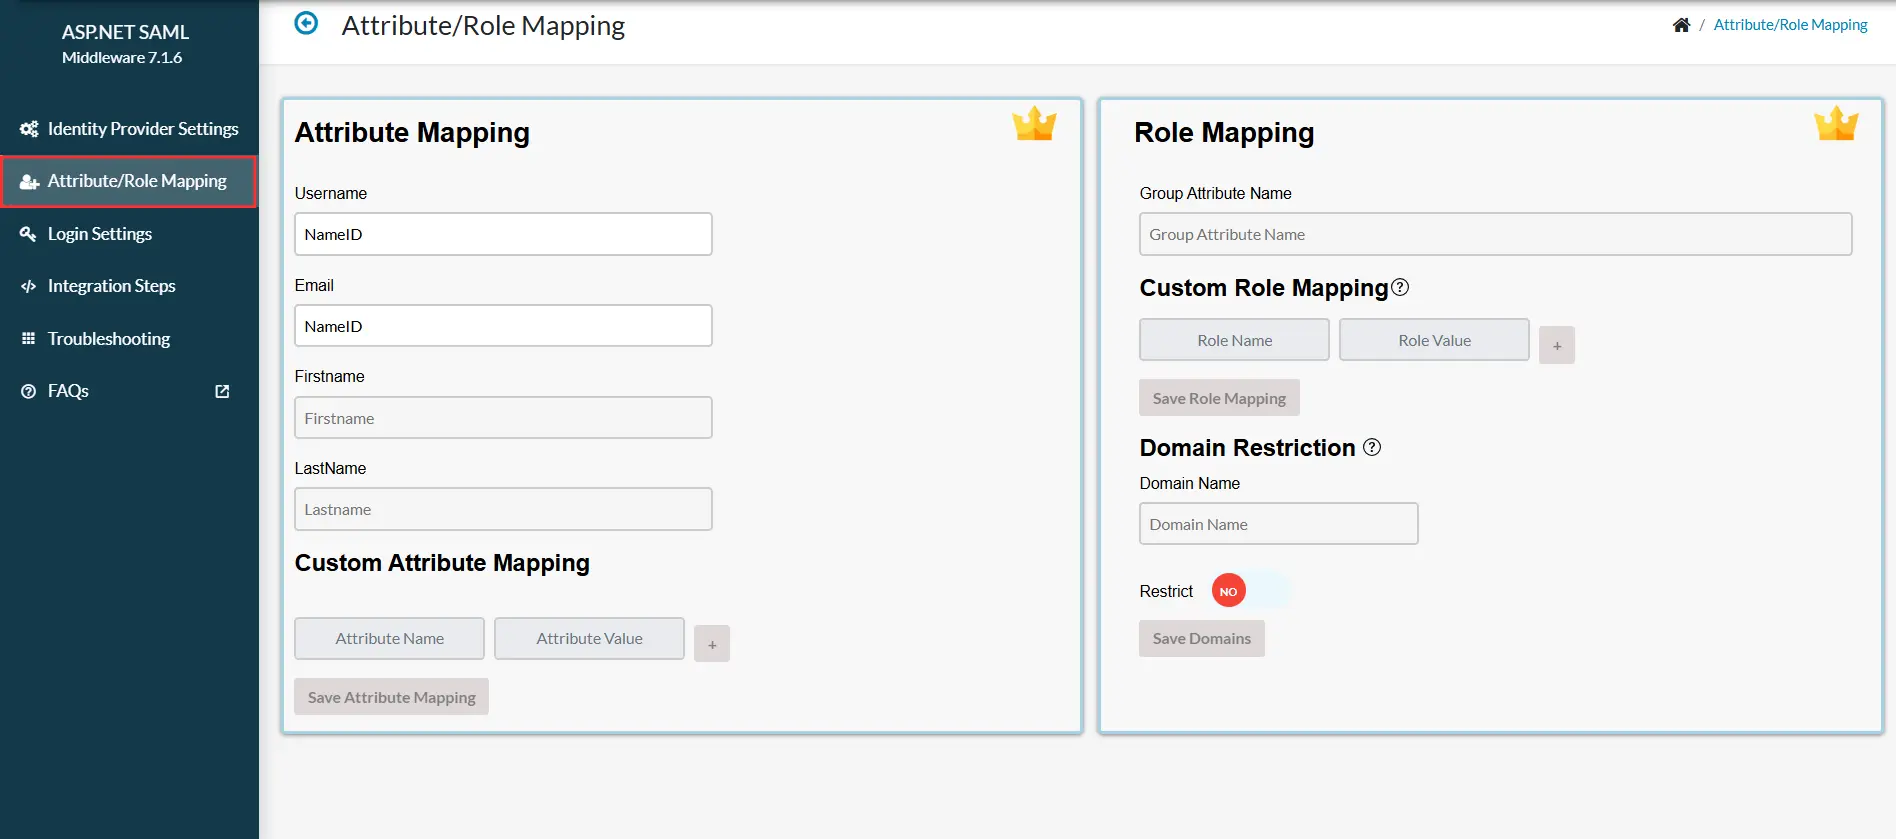
- IdPから追加の属性を渡したい場合は、属性名と対応する属性値を以下に入力してください。 カスタム属性マッピング.
- 注意: マッピングされた属性はすべてセッションに保存されるため、アプリケーション内でそれらにアクセスできます。
- 属性がマッピングされたら、 属性マッピングの保存 変更を適用します。
- 構成をテストした後、アプリケーション属性をIDプロバイダー(IdP)属性にマッピングします。
- miniOrange ASP.NET SAML SSOモジュールの左側のメニューから、 属性/役割マッピング 画像に示すようにタブをクリックします。
- 必要なマップ IdP属性 SAML レスポンスで受信した情報 (ユーザー名、メール アドレス、名、姓など) を対応するフィールドに追加します。
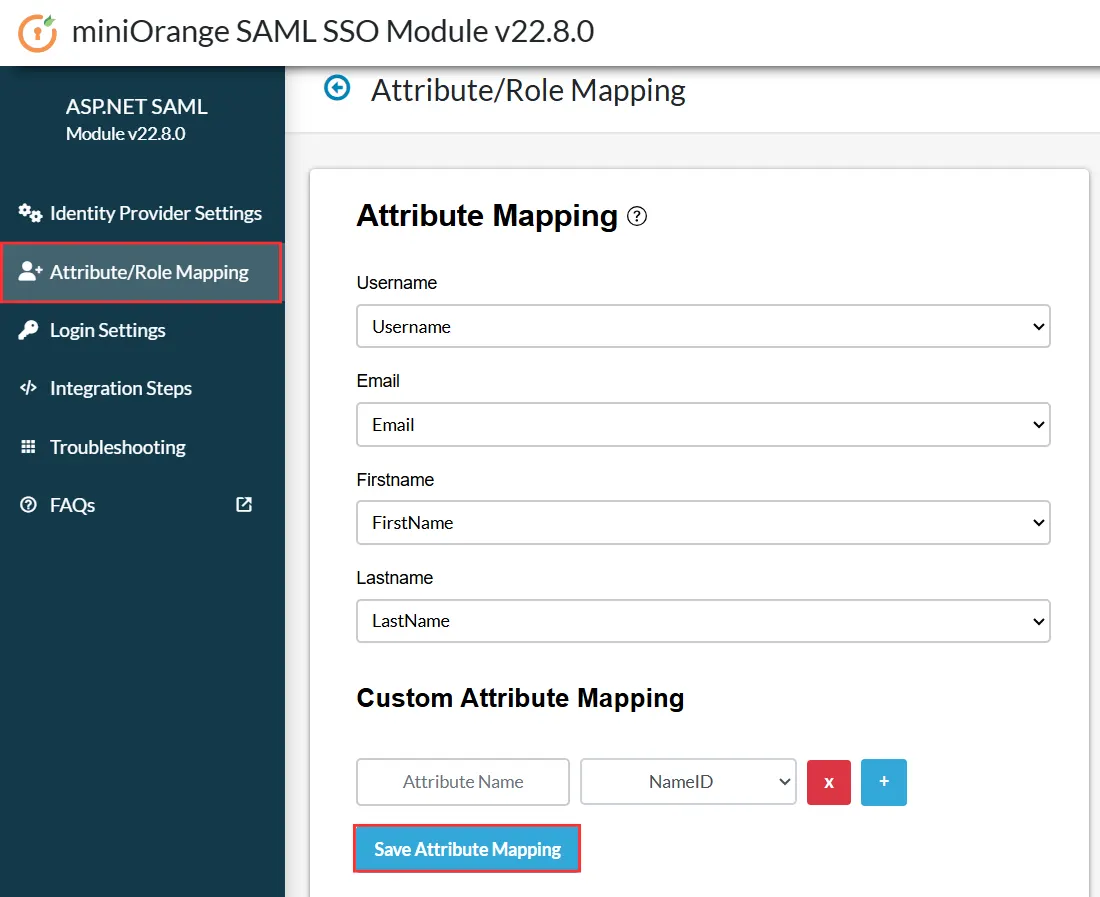
- 注意: マッピングされた属性はすべてセッションに保存されるため、アプリケーション内でそれらにアクセスできます。
- 属性がマッピングされたら、 属性マッピングの保存 変更を適用します。
カスタム属性マッピング
- IdPから追加の属性を渡したい場合は、属性名と対応する属性値を以下に入力してください。 カスタム属性マッピング.
- ノーザンダイバー社の 属性値(クレーム) ドロップダウンメニューから、テスト構成結果で受け取ったクレームのいずれかを選択します。例: NameID。
- これらのクレームは、アイデンティティ プロバイダー (IdP) によって送信された属性に対応します。
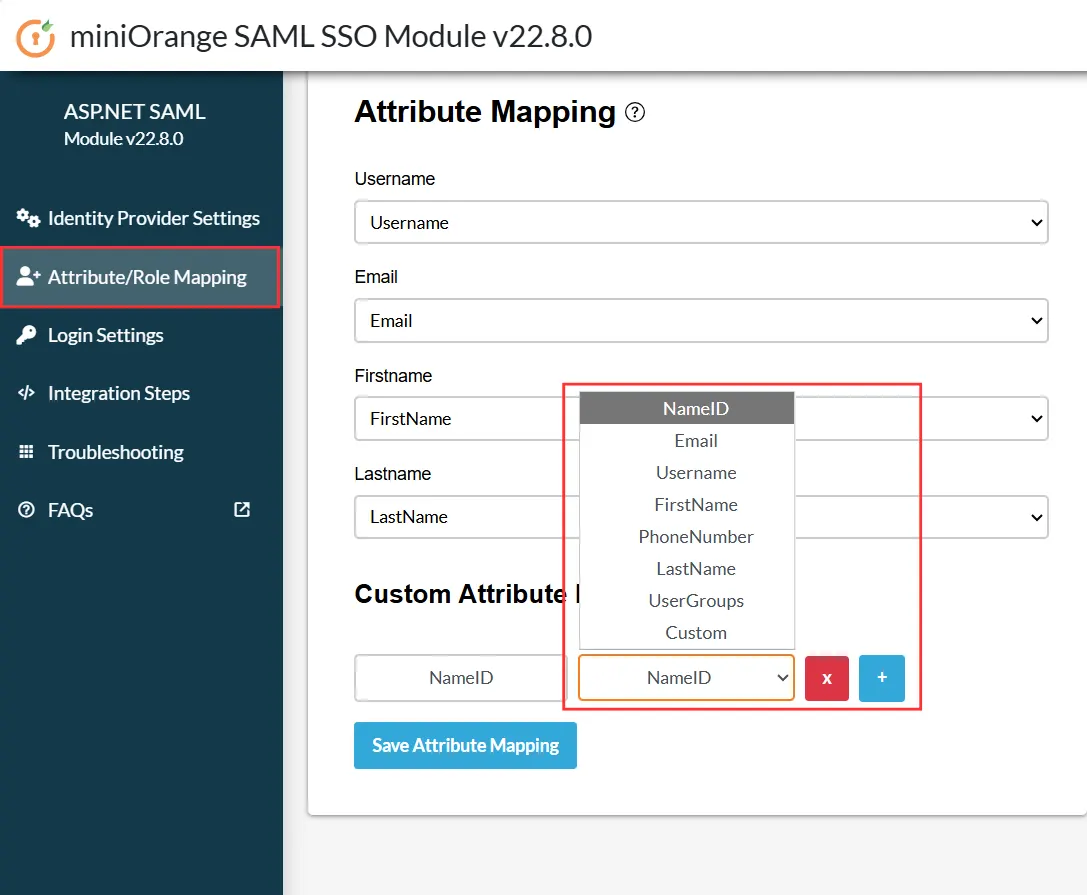
- これらのクレームは、アイデンティティ プロバイダー (IdP) によって送信された属性に対応します。
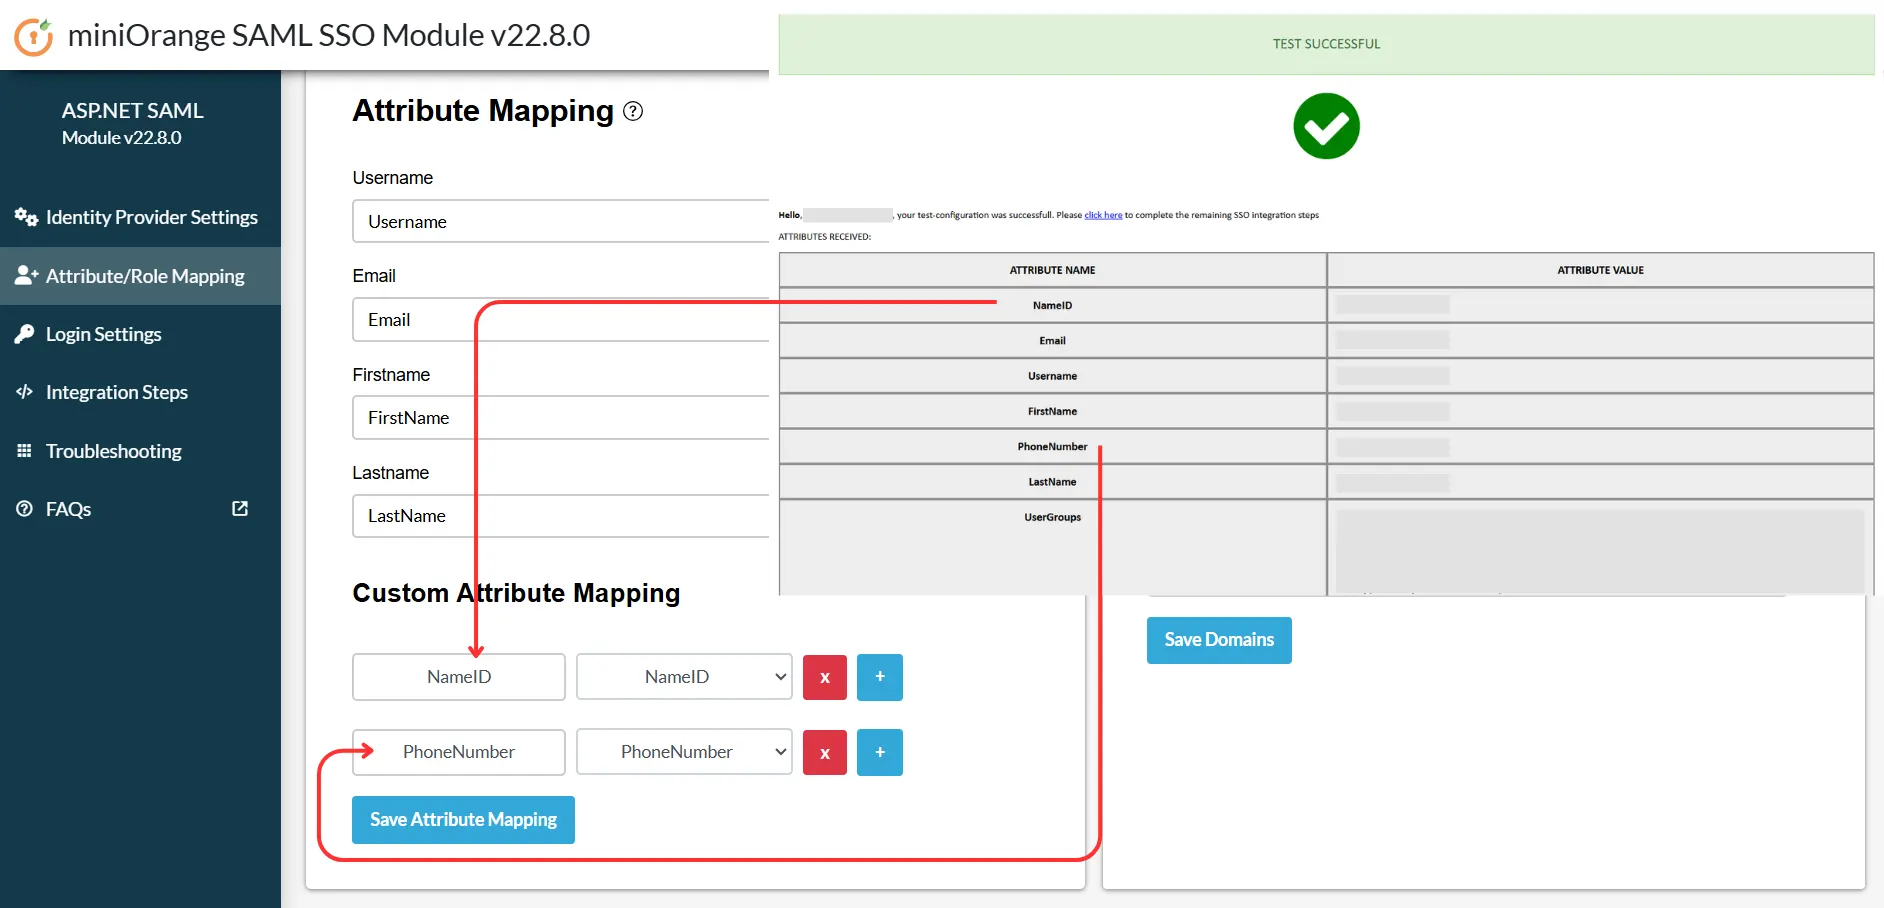
- 属性名 フィールドに、.NET アプリケーションで表示または使用する属性の名前を入力します。
- アプリケーションで複数の属性が必要な場合は、 +
- 必要なマッピングをすべて定義したら、 属性マッピングの保存 設定を保存する。
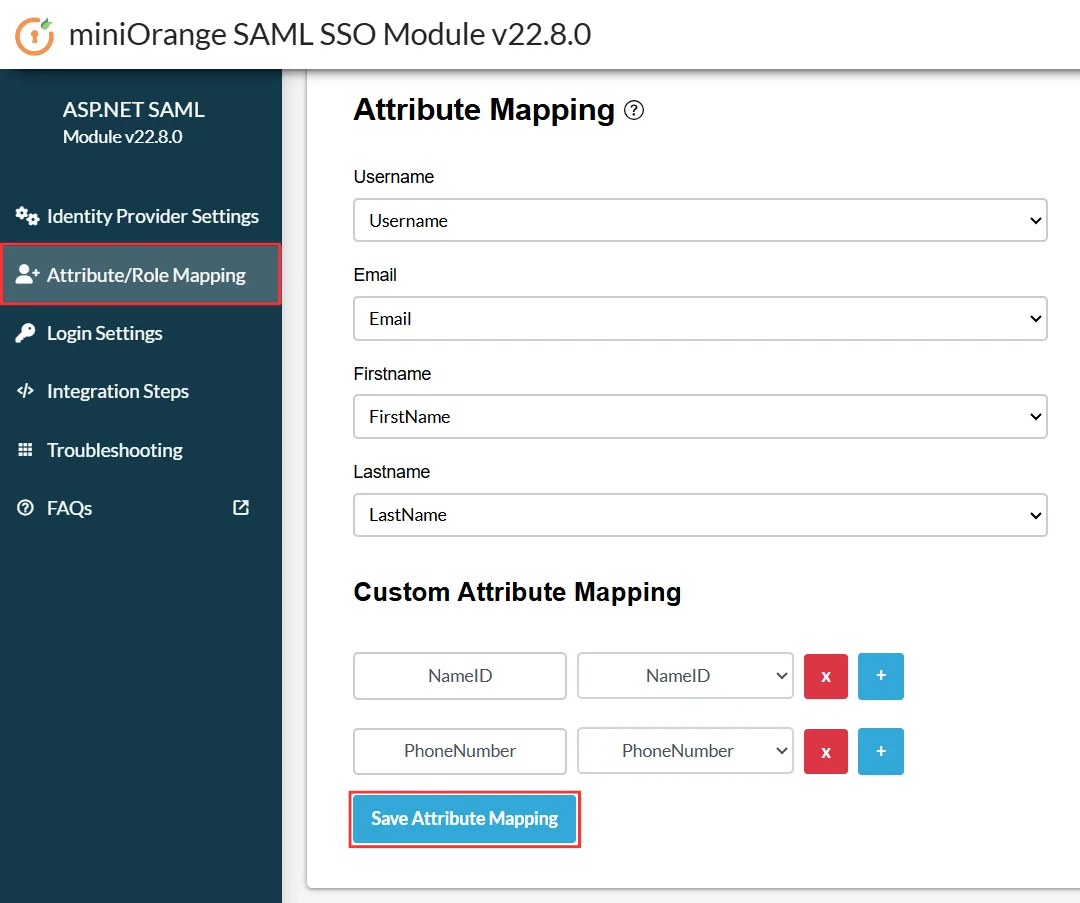
- このモジュールは、IDプロバイダー(IdP)から受信したSSOクレームを、ここで定義されたカスタム属性名に変換します。
役割のマッピング
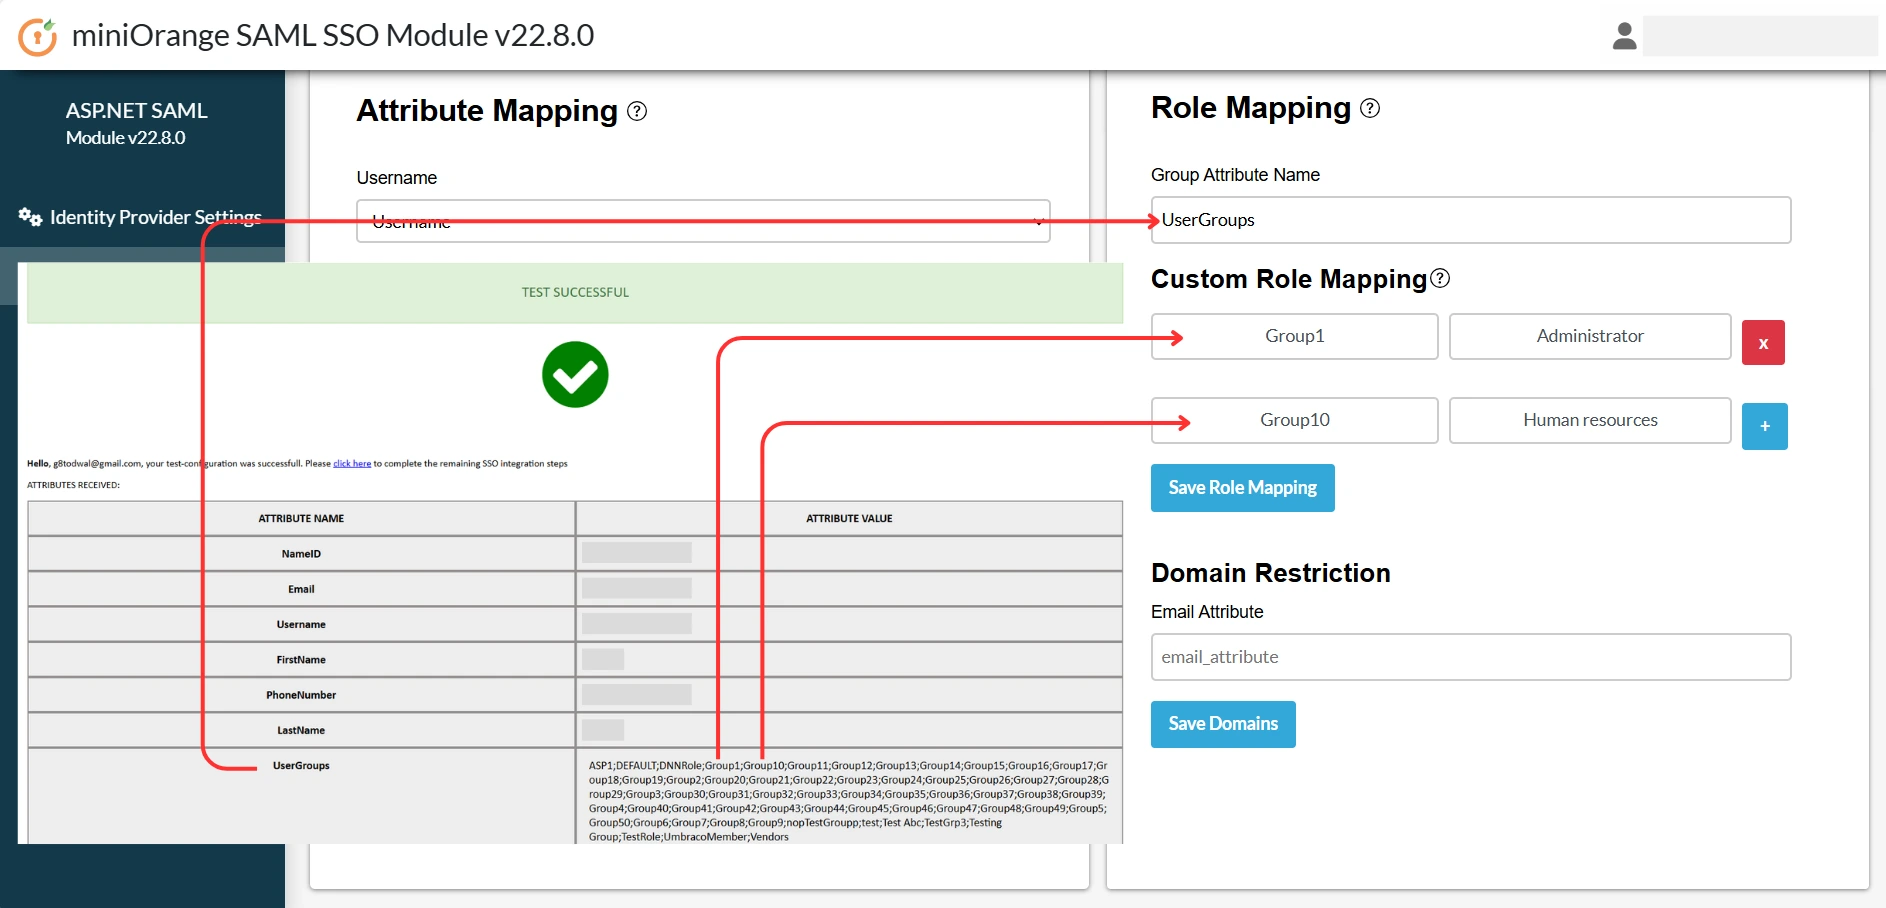
- 役割のマッピング セクションで、 グループ属性名 ユーザーグループ情報を取得するために、IDプロバイダーで設定されているとおりに正確に実行してください。
- 入力する 役割名 アイデンティティプロバイダから受信し、適切な 役割価値 フィールド。「ロール値」フィールドに、.NET アプリケーションで定義されているロールを入力します。
- 例えば、UserGroups属性で取得したIdPグループGroup1またはGroup10を、.NETアプリケーションで構成されている対応するロールにマッピングします。
- 必要なマッピングを追加したら、 ロールマッピングを保存 設定を正常に保存しました。
ドメイン制限
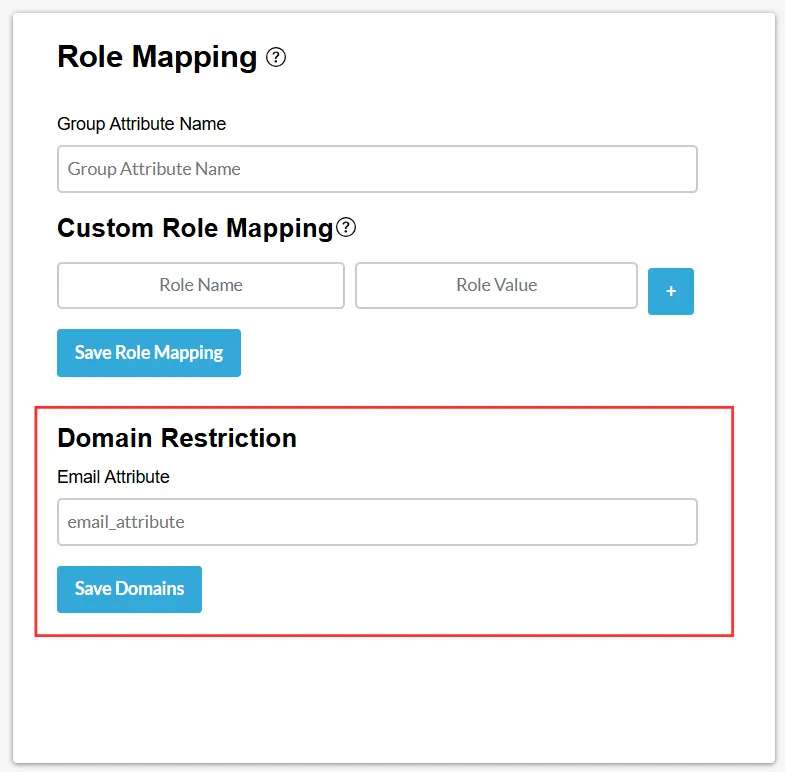
- この機能を使用すると、マッピングされた「メールアドレス」属性のドメインに基づいて、ユーザーのサイトへのアクセスを制限できます。
- 電子メールの属性 このフィールドに、IDプロバイダー(IdP)から受け取ったユーザーのメールアドレスを含む属性名を入力します。
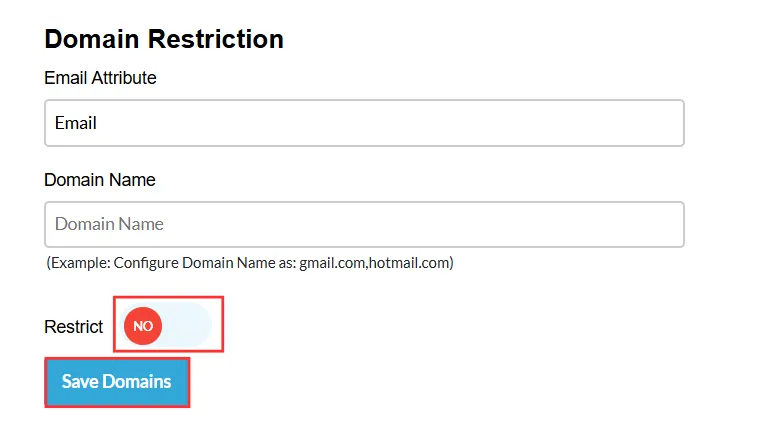
- ドメイン名 フィールドに、許可または制限したいドメインを入力します。複数のドメインを追加する場合は、カンマで区切ります。
- 有効にします 制限トグル お客様のご要望に基づき、ブラックリストまたはホワイトリストによるアクセス制御を設定します。
- 設定が完了したら、 ドメインを保存 設定を正常に保存します。
5. 統合コード
- これらの手順により、アプリケーション内でセッションの形式でSSOユーザー情報を取得できます。
- 見ることもできます セットアップツアー ASP.NETモジュールアプリケーションでSSO統合がどのように機能するかを理解する。
- ユーザー属性にアクセスしたい場所に、そのコードスニペットをコピー&ペーストするだけです。
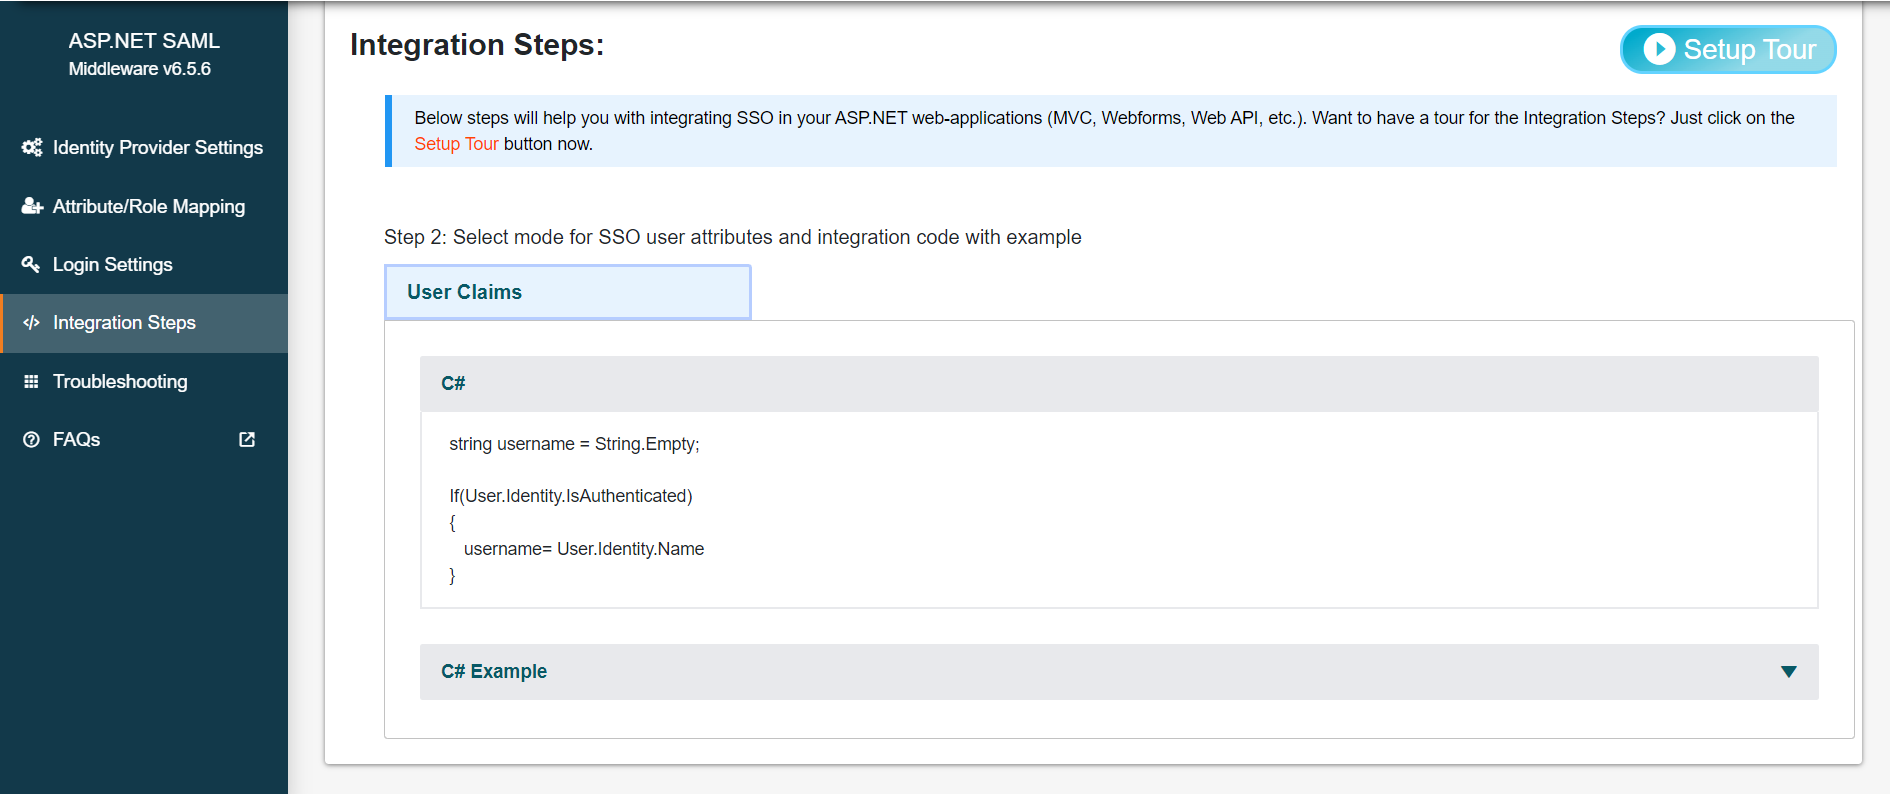
- 注意: トライアル版モジュールでは、認証済みユーザーの詳細情報はセッション変数に保存されます。ヘッダーベース、フォームCookieベース、JWTベースの認証を使用したユーザークレームの設定は、プレミアムプラグインでご利用いただけます。
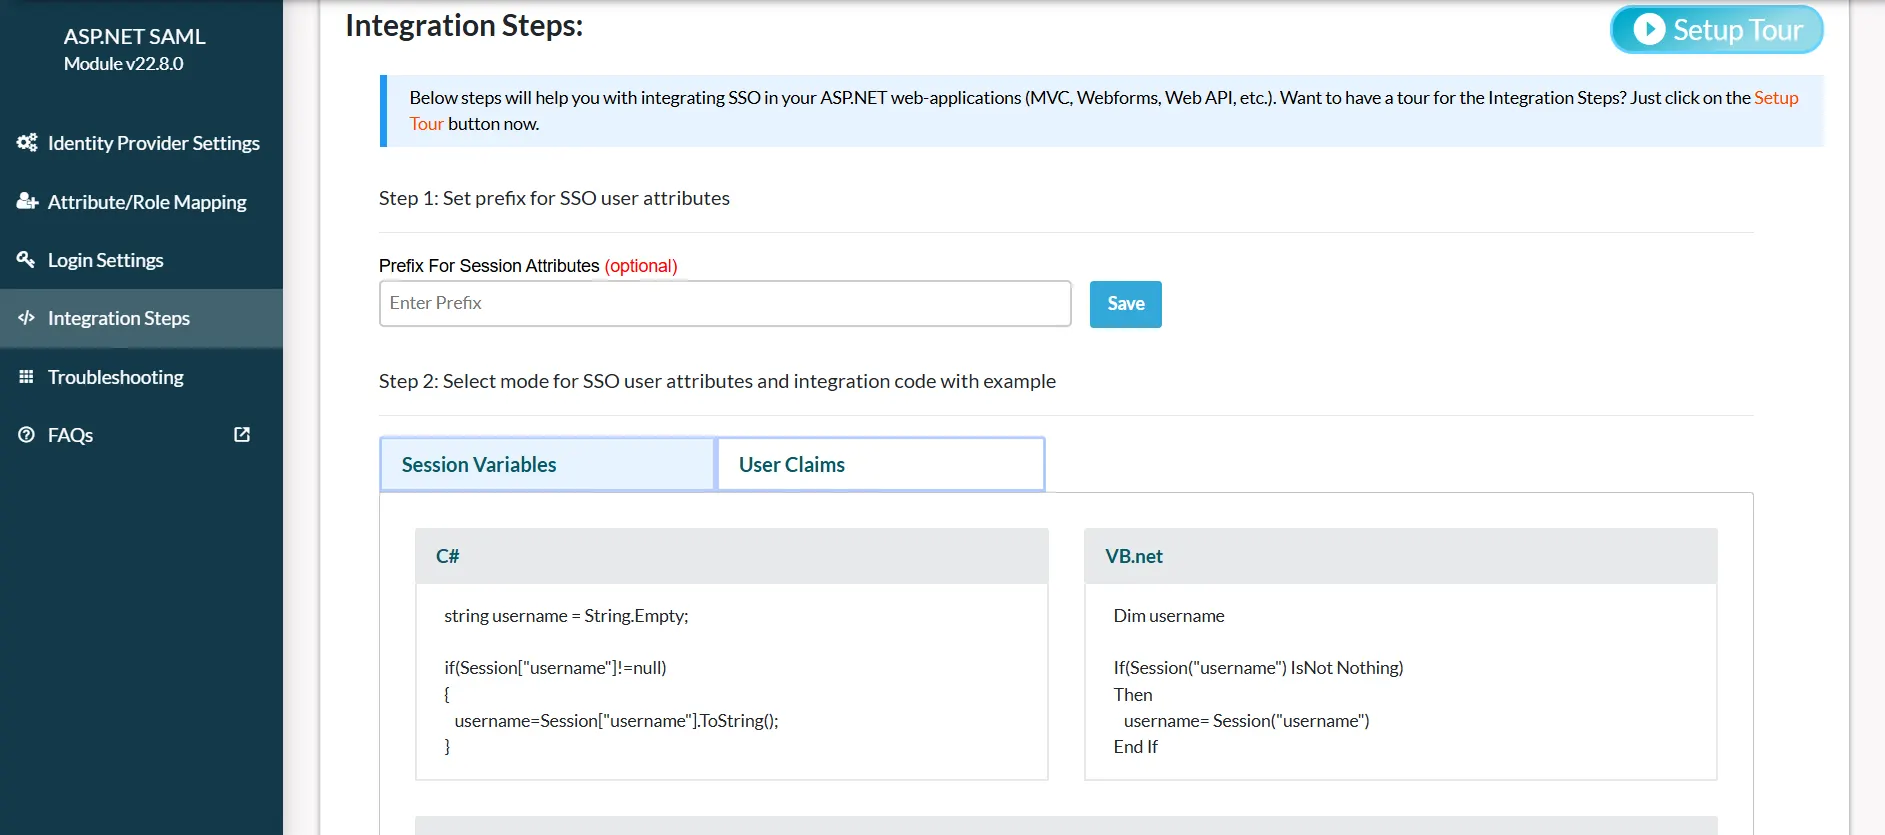
- これらの手順により、アプリケーション内でセッションの形式でSSOユーザー情報を取得できます。
- 見ることもできます セットアップツアー ASP.NETモジュールアプリケーションでSSO統合がどのように機能するかを理解する。
- ユーザー属性にアクセスしたい場所に、そのコードスニペットをコピー&ペーストするだけです。
6. ログイン設定
- ホバーオン アクションの選択 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します SSO リンクをコピーします。

- SSO を実行するアプリケーション内のリンクとして次の URL を使用します。
https://<asp.net-module-base-url>/?ssoaction=login
- たとえば、次のように使用できます。
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
- ホバーオン アクションの選択 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します SSO リンクをコピーします。
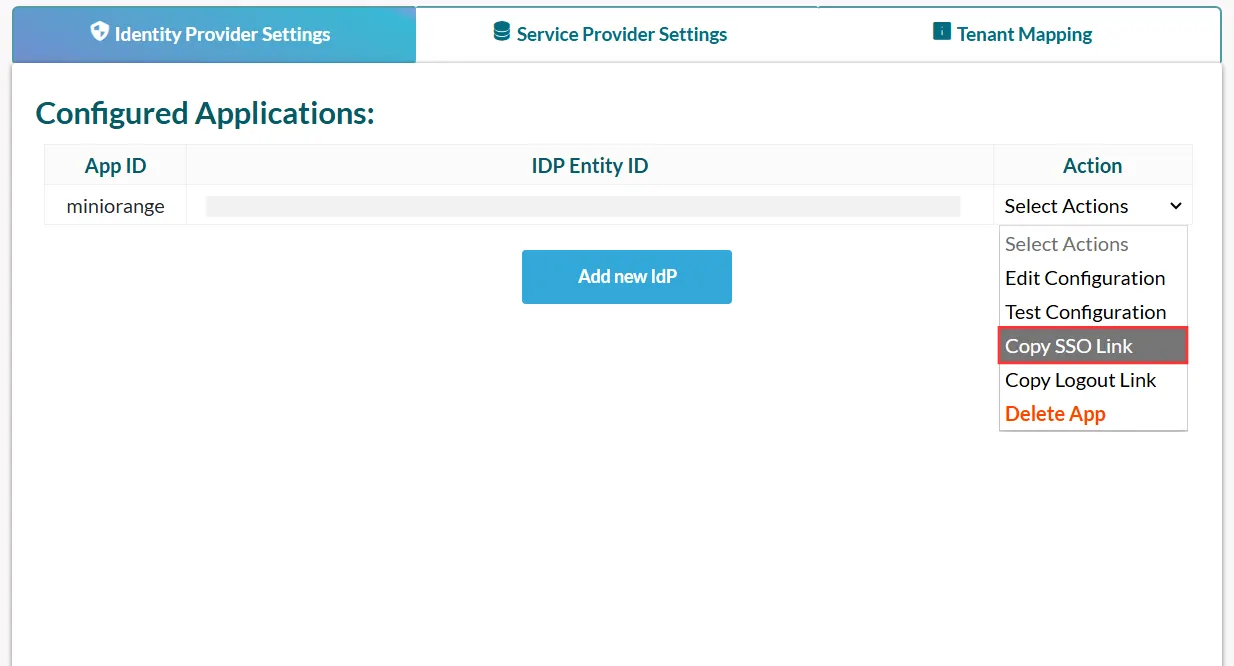
- SSO を実行するアプリケーション内のリンクとして次の URL を使用します。
https://<asp.net-module-base-url>/?ssoaction=login
- たとえば、次のように使用できます。
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
7. ログアウト設定
- SLO を実行するアプリケーションへのリンクとして次の URL を使用します。
https://<asp.net-module-base-url>/?ssoaction=logout
- たとえば、次のように使用できます。
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
- SLO を実行するアプリケーションへのリンクとして次の URL を使用します。
https://<asp.net-module-base-url>/?ssoaction=logout
- たとえば、次のように使用できます。
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
関連記事
ご返答ありがとうございます。 すぐにご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください


