の検索結果 :

×

会員登録 お問い合わせ

ASP.NET SAML シングル サインオン セットアップ ガイド

×

.NET Core、.NET 5、およびそれ以降のバージョンに基づくアプリケーションについては、こちらをクリックしてセットアップ手順をご覧ください。


シングル サインオン (SSO) を構成する SAML ID プロバイダーを選択してください

ご利用のIDプロバイダーが見つからない場合は、 aspnetsupport@xecurify.comまでご連絡ください。お客様のIDプロバイダーとのASP.NET SSOの設定を迅速にサポートいたします。

IdP が見つかりませんでしたか?

aspnetsupport@xecurify.comまでご連絡いただければ、お客様のIDプロバイダー(IdP)とのASP.NET SSOの設定を迅速にサポートいたします。

ASP.NET SAML SSO - IDP ロゴとしての Gluu サーバー

グルーサーバー

ASP.NET SAML SSO - IDP ロゴとしての Centrify

中心化する

ASP.NET SAML SSO - IDP ロゴとしての Salesforce Community

Salesforce コミュニティ

ASP.NET SAML 2.0 モジュールを構成する手順

ステップ 1: 前提条件: ダウンロードとインストール


PM> NuGet\Install-Package miniOrange.SAML.SSO
  • 統合後、ブラウザを開いて、以下の URL でコネクタ ダッシュボードを参照します。
    https://<your-application-base-url>/?ssoaction=config
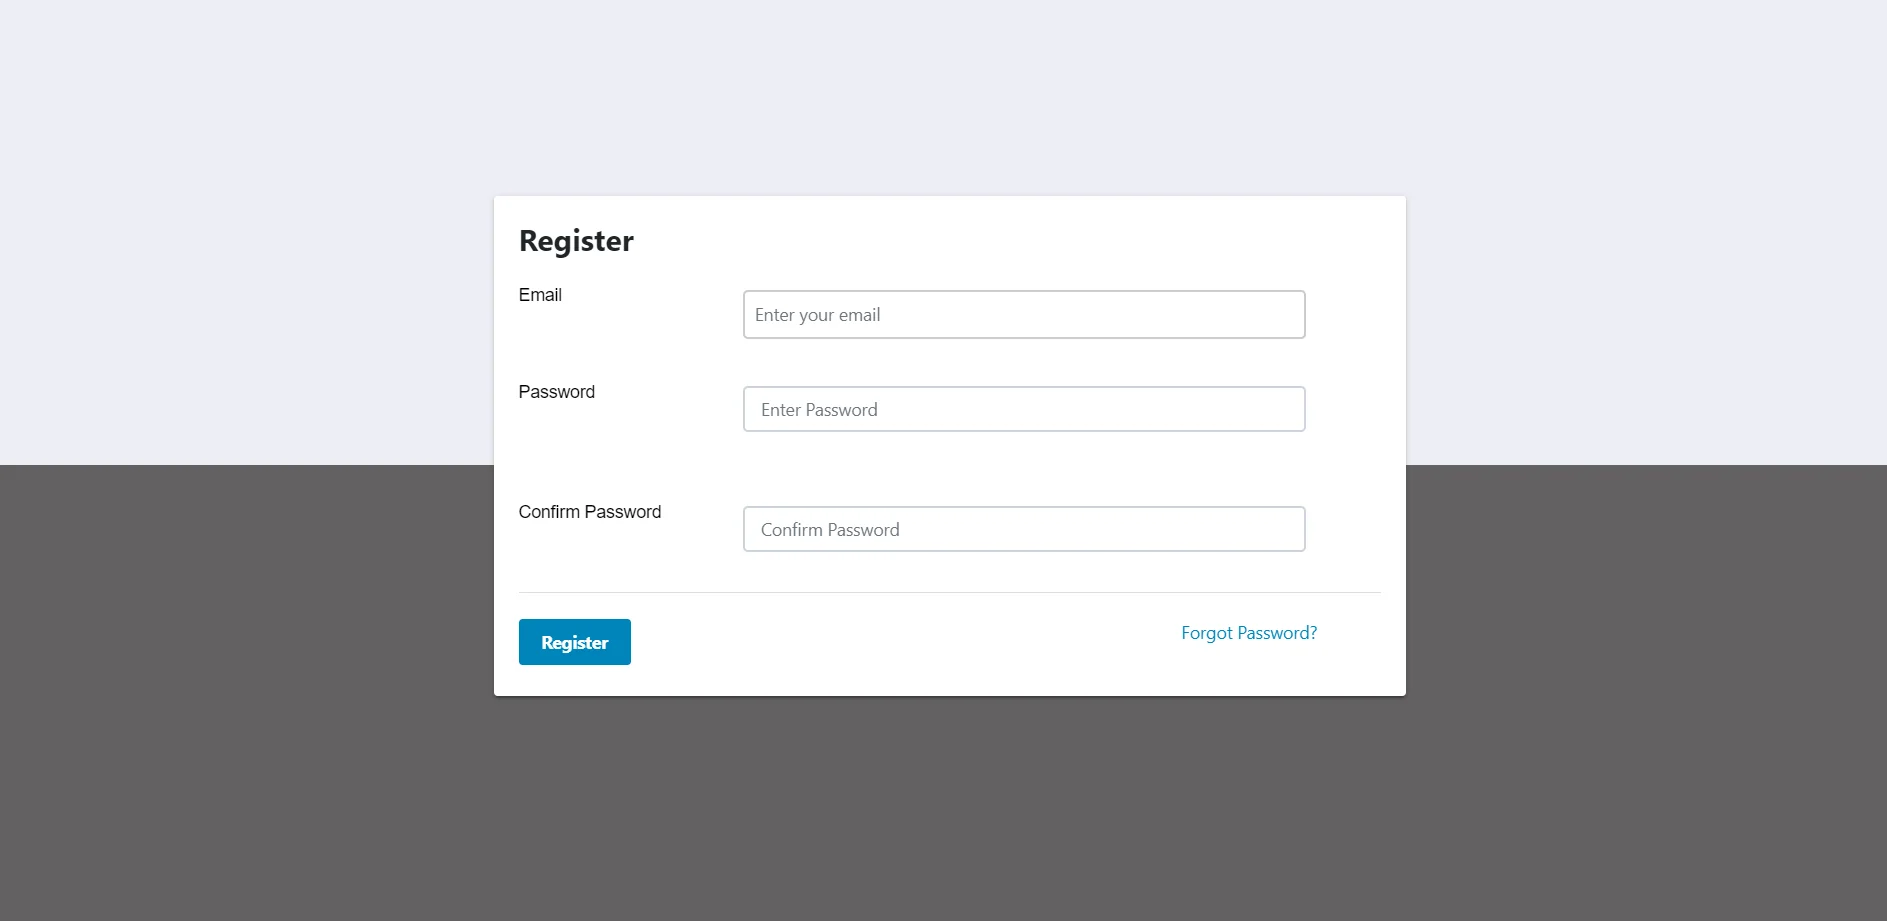
  • 登録ページまたはログイン ページが表示されたら、miniOrange SAML SSO コネクタがアプリケーションに正常に追加されています。
  • ASP.NET SAML シングル サインオン (SSO) - saml dll レジスタ
  • をクリックしてアカウントに登録またはログインします。 会員登録する ボタンを押してモジュールを設定します。

ステップ 2: ID プロバイダーを構成する

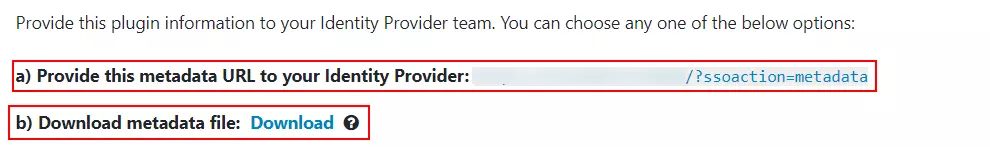
  • SP メタデータを ID プロバイダーに送信する必要があります。 SP メタデータの場合は、SP メタデータ URL を使用するか、SP メタデータを .xml ファイルとしてダウンロードして IdP 側にアップロードします。 これらのオプションは両方とも、 サービスプロバイダーの設定 タブには何も表示されないことに注意してください。
  • ASP.NET SAML SSO - SP メタデータのコピー
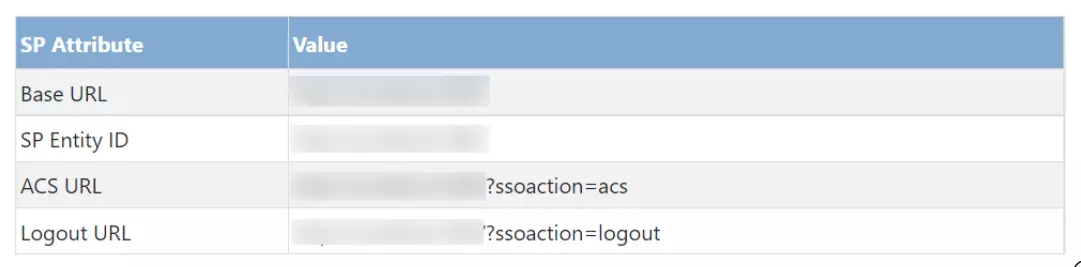
  • または、SP エンティティ ID と ACS URL を手動で追加することもできます。 サービスプロバイダーの設定 プラグイン内のタブを IdP 構成に追加します。
  • ASP.NET SAML SSO - SP メタデータを手動でコピーする

ステップ 3: ASP.NET をサービス プロバイダー (SSO モジュール) として構成する

注:プラグインのインストール後、ASP.NETアプリケーションとIDプロバイダー間の信頼関係を設定する必要があります。SAMLメタデータはIDプロバイダーと共有され、IDプロバイダーは組み込み構成を更新してシングルサインオンをサポートできるようになります。
3.1: SAML メタデータを ID プロバイダーと共有する

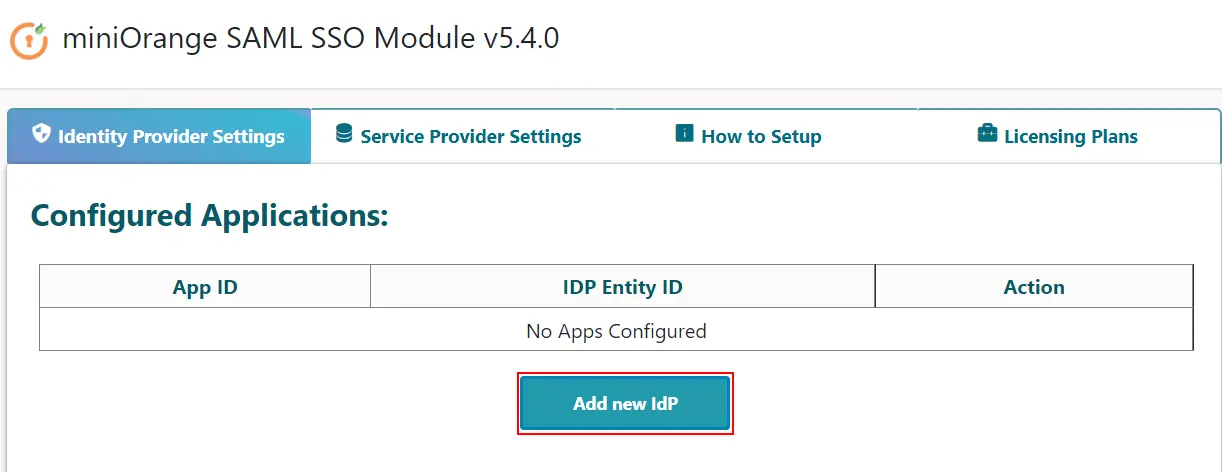
  • ソフトウェアの制限をクリック 新しい IDP を追加 ID プロバイダーを使用して ASP.NET シングル サインオン (SSO) を構成します。
  • ASP.NET SAML SSO - 新しい IDP の追加をクリックします
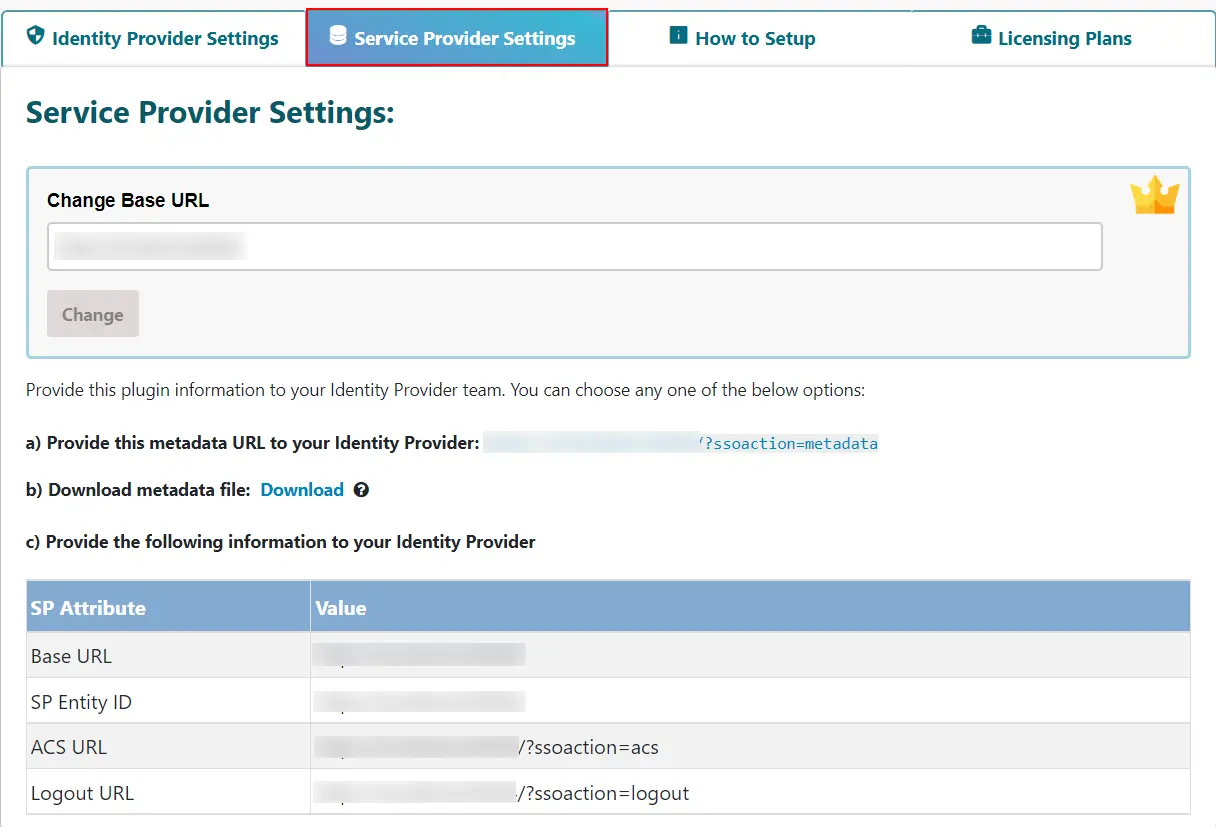
  • サービスプロバイダーの設定 タブでは、コピーして貼り付けることができます。 メタデータ URL IDP 側または SPメタデータをダウンロードする XML ファイルとして。 さらに、手動でコピーして貼り付けることもできます。 Base URL, SPエンティティID, ACSのURL.
  • SAML メタデータを ID プロバイダーと共有します。
  • ASP.NET SAML SSO - SP 設定メタデータ

3.2: ID プロバイダーの SAML メタデータをインポートする

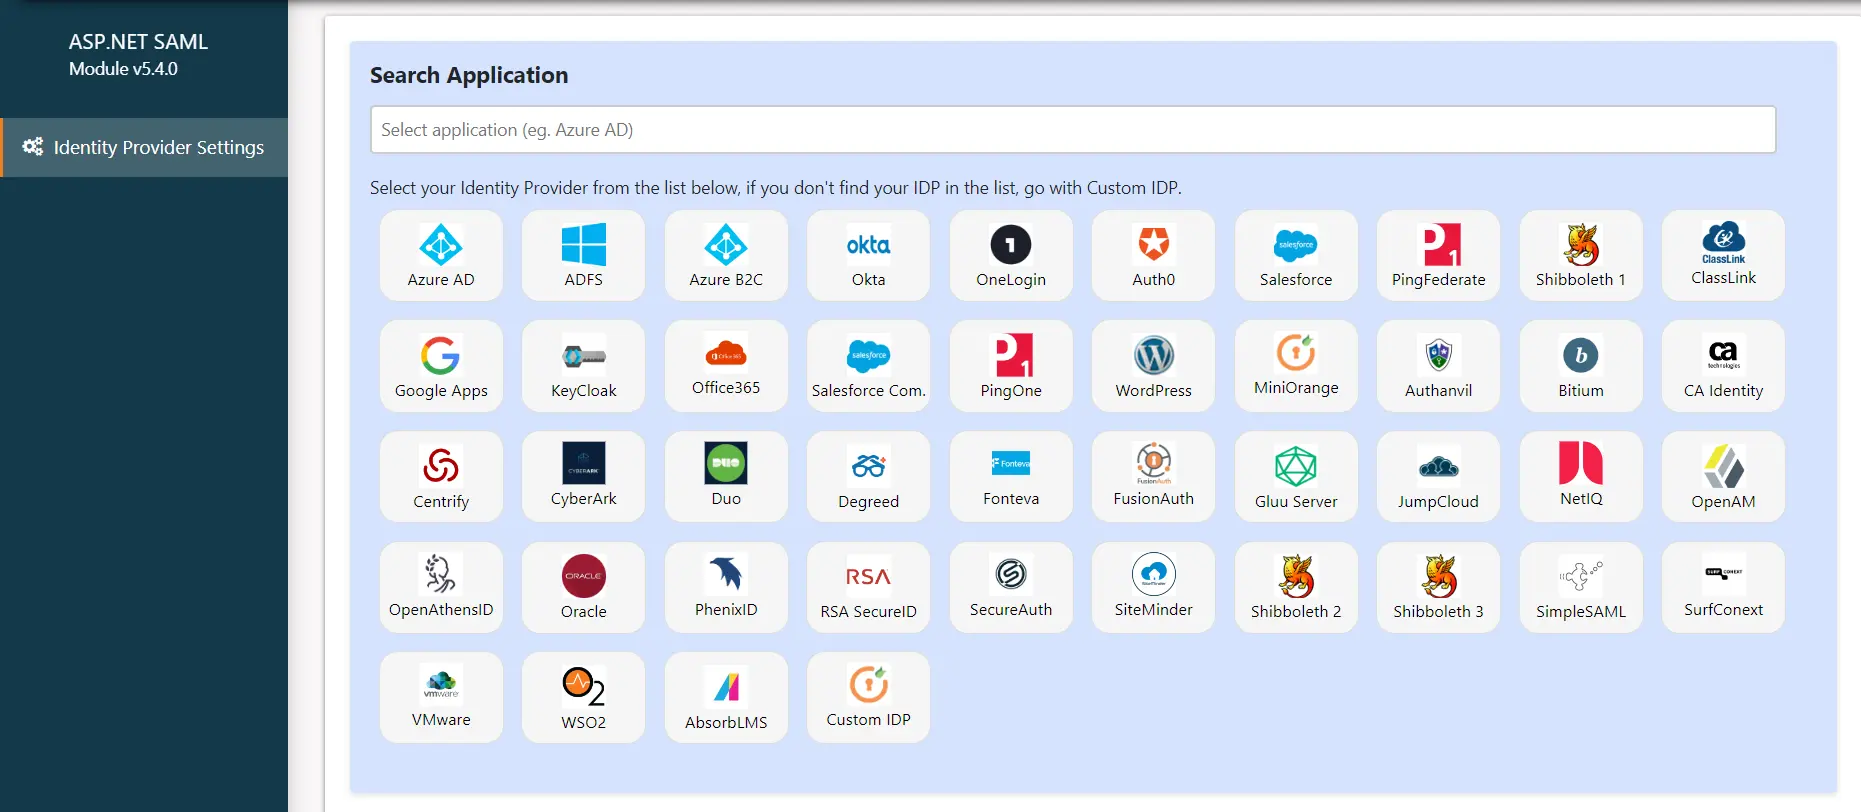
  • 表示されたリストから ID プロバイダーを選択します。
  • ASP.NET SAML SSO - ID プロバイダーの選択

モジュール内で SAML ID プロバイダーのメタデータを構成できる XNUMX つの方法については、以下で詳しく説明します。

A] [IDP メタデータのアップロード] ボタンを使用してメタデータをアップロードします。
  • ID プロバイダーからメタデータ URL またはメタデータ ファイル (.xml 形式のみ) が提供されている場合は、 IDPメタデータのアップロード オプションを選択します。
  • 以下のスクリーンショットを参照してください。
  • ASP.NET SAML SSO - メタデータのアップロード
  • 使用可能なメタデータ形式に応じて、オプションのいずれかを選択できます。
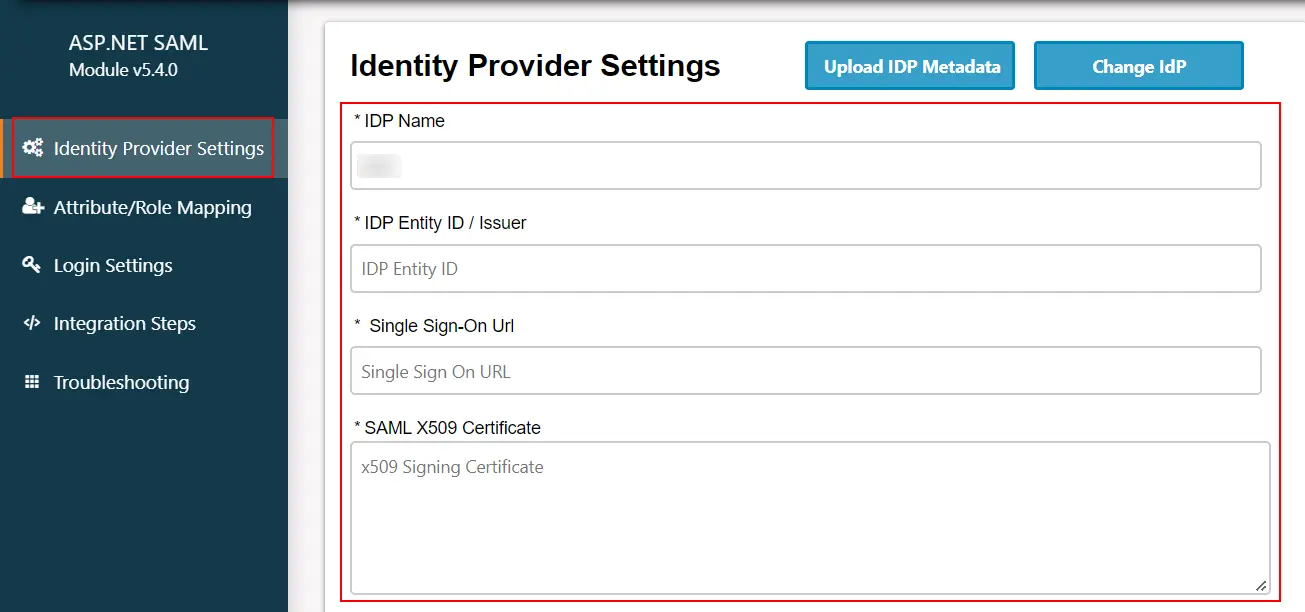
B] ID プロバイダーのメタデータを手動で構成します。
  • を構成した後 ID プロバイダー、それはあなたに提供します IDPエンティティID、IDPシングルサインオンURL (NAIST) と SAML X509証明書 それぞれフィールド。
  • 詳しくはこちら Save IDP の詳細を保存します。
  • ASP.NET SAML SSO - SAML DLL 構成

ステップ 4: SAML SSO のテスト

  • テストする前に、次のことを確認してください。
    • ASP.NET (SP) SAML メタデータがアイデンティティ プロバイダー (IDP) にエクスポートされました。
    • アイデンティティ プロバイダー (IDP) SAML メタデータを ASP.NET (SP) にインポートします。
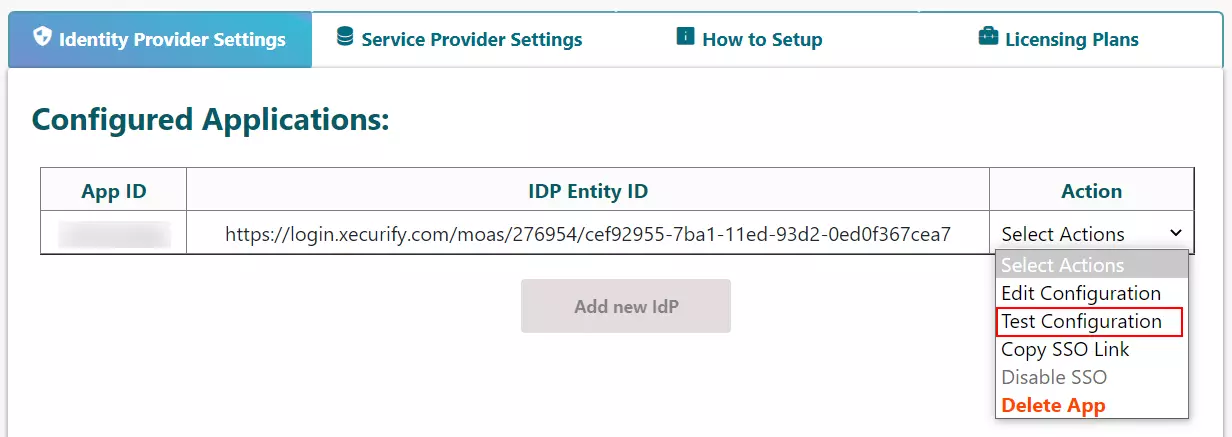
  • 行った SAML 設定が正しいかどうかをテストするには、 アクションの選択 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します テスト構成.
  • ASP.NET SAML SSO - 「テスト構成」をクリックします。
  • 注意: プラグインの試用版では、XNUMX つの ID プロバイダー (IDP) のみを構成およびテストできます。
  • 以下のスクリーンショットは、成功した結果を示しています。 クリック クリックします SSO 統合をさらに続行します。
  • ASP.NET SAML SSO - SAML dll テスト構成
  • モジュール側でエラーが発生した場合は、以下のようなウィンドウが表示されます。
  • ASP.NET SAML SSO - デバッグ ログを有効にする
  • エラーのトラブルシューティングを行うには、次の手順に従います。
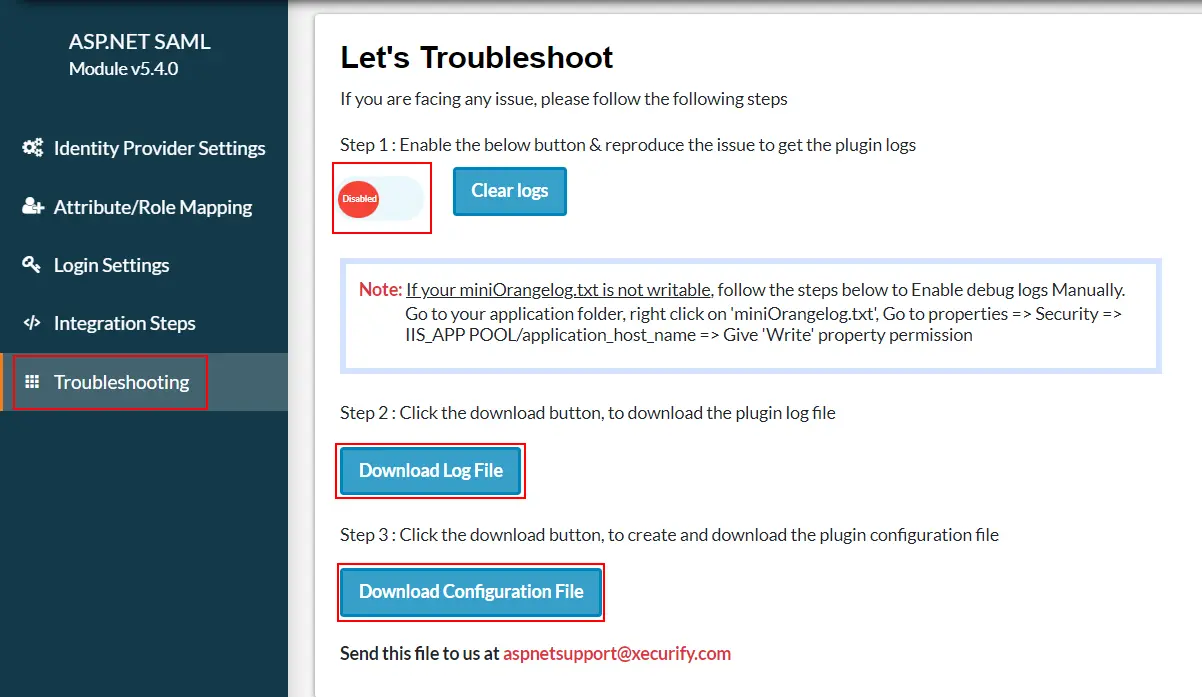
    • トラブルシューティング タブで、プラグイン ログを受信するためのトグルを有効にします。
    • ASP.NET SAML SSO - デバッグ ログを有効にする
    • 有効にすると、次の場所に移動してプラグイン ログを取得できるようになります。 ID プロバイダーの設定 タブをクリックしてクリックします テスト構成.
    • ダウンロード ログファイル 解決します タブをクリックして、何が問題だったかを確認してください。
    • あなたは共有することができます ログファイル 私たちと一緒に aspnetsupport@xecurify.com 私たちのチームが問題を解決するためにご連絡いたします。

ステップ 5: 統合コード

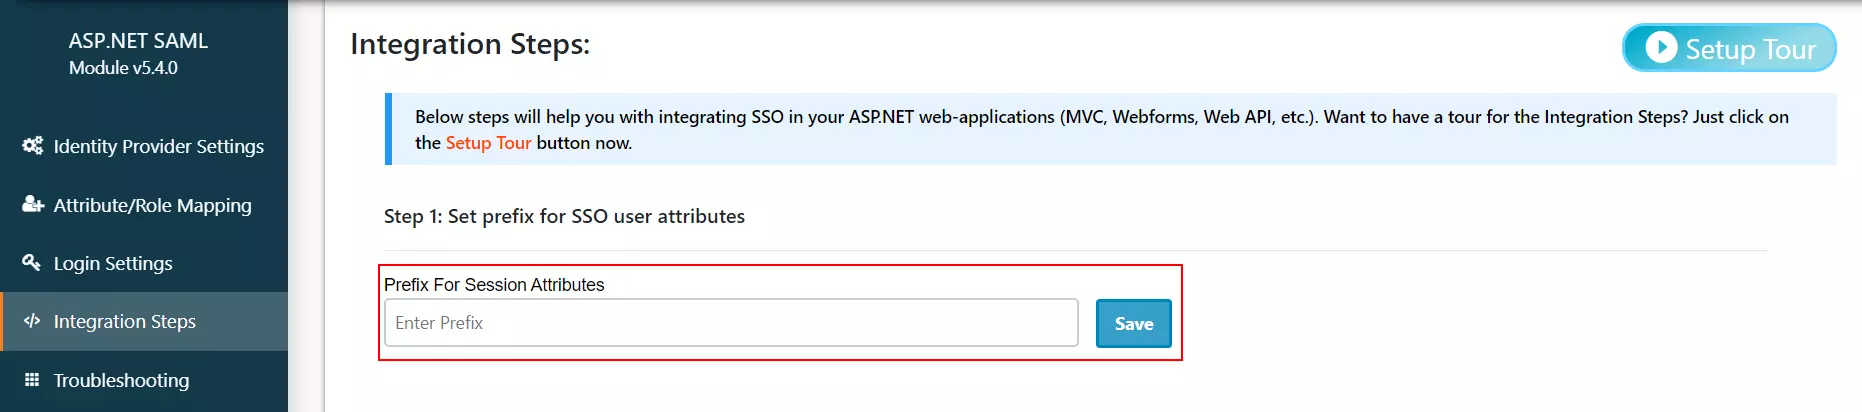
  • この手順では、アプリケーションのユーザー属性にアクセスするために使用されるセッションまたはクレーム パラメーターの sso プレフィックスを指定できます。
  • 統合手順がどのように機能するかまだ混乱している場合は、以下を参照してください。 セットアップツアー.
  • ASP.NET SAML SSO - プレフィックス SSO 属性
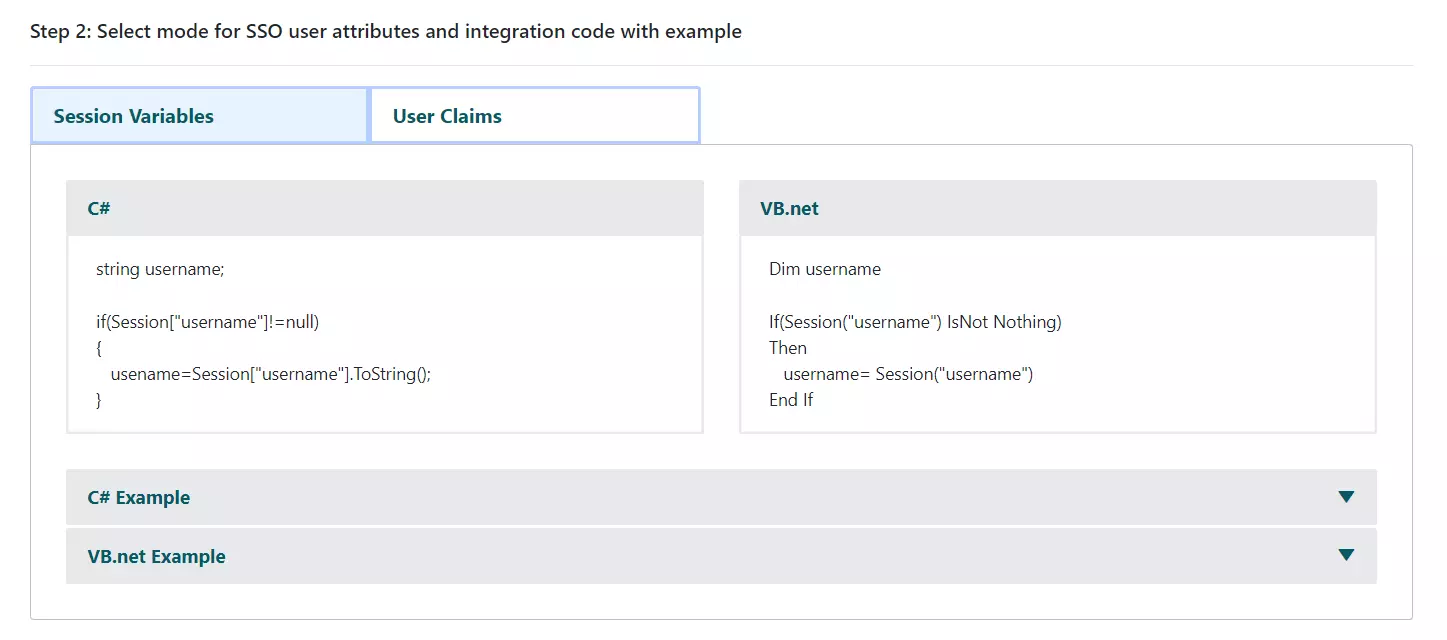
  • SSO 属性を保存するためのモードを選択すると、 統合コード 選択した認証方法とアプリケーションが使用する言語に基づきます。
  • ユーザー属性にアクセスしたい場所にそのコード スニペットをコピーして貼り付けるだけです。
  • ASP.NET SAML SSO - 言語に基づく ASP.NET 統合コード
  • 注意: この試用モジュールはセッションベースの認証のみをサポートしており、 ユーザーのクレーム プレミアムプラグインで利用可能です。
  • 注意: マッピングされたすべての属性はセッションに保存されるため、アプリケーションでアクセスできるようになります。
  • 統合コードに関してサポートが必要な場合は、次のアドレスまでご連絡ください。 aspnetsupport@xecurify.com

ステップ 6: シングル サインオン (SSO) 用に次のリンクをアプリケーションに追加します。

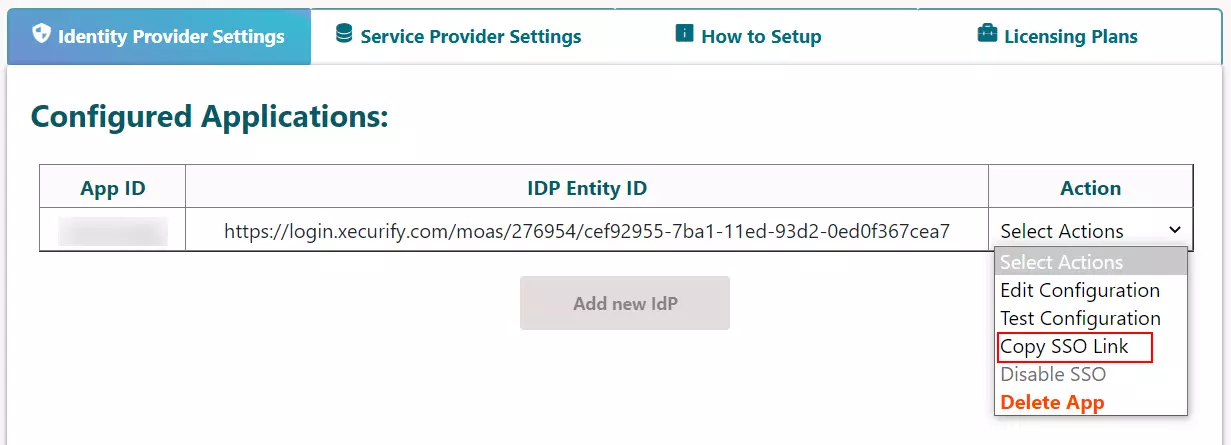
  • ホバーオン アクションの選択 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します SSO リンクをコピーする.
  • ASP.NET SAML SSO - 言語に基づく ASP.NET 統合コード
  • SSO を実行するアプリケーション内のコピーしたリンクを使用します。
    https://base-url/?ssoaction=login
  • たとえば、次のように使用できます。
    <a href=”https://base-url/?ssoaction=login”>Log in</a>

ステップ 7: SLO のアプリケーションに次のリンクを追加します。

  • SLO を実行するアプリケーションへのリンクとして、次の URL を使用します。
    https://base-url/ssoaction=logout
  • たとえば、次のように使用できます。
    <a href=”https://base-url/ssoaction=logout”>Log out</a>

DNN SAML シングルサインオン (SSO)モジュールは、ADFS 、Azure AD、Bitium、Centrify、G Suite、JBoss Keycloak、Okta、OneLogin、Salesforce、AWS Cognito、OpenAM、Oracle、PingFederate、PingOne、RSA SecureID、Shibboleth-2、Shibboleth-3、SimpleSAML、WSO2 などのあらゆる ID プロバイダー、あるいは独自のカスタム ID プロバイダーでも構成できます。その他の ID プロバイダーを確認するには、こちらをクリックしてください。

ASP.NET MVC アプリケーションにシングルサインオン (SSO) を導入することで、セキュリティを強化できます。miniOrange ASP.NET SAML 2.0 コネクタは、C# と Visual Basic 言語をサポートしています。また、Active Directory、SiteMinder、Radius、Unixなどのレガシーアプリケーションとの統合モジュールもご用意しています。SAML、OAuth、OpenID、ADFS、WSFED プロトコルを使用することで、ASP.NET サイトにログイン/認証機能を追加できます。

その他のリソース:

お困りですか?

IDプロバイダーが見つからない場合は、aspnetsupport@xecurify.comまでメールでお問い合わせください。IDPとのSSO設定をサポートし、お客様の要件に関する迅速なガイダンス(メールまたは会議)を提供いたします。また、お客様の要件に最適なソリューション/プランの選択を弊社のチームがお手伝いいたします。

こんにちは!

助けが必要? 私たちはここにいます!

対応