
Google Authenticator を使用した ASP.NET の二要素認証 (2FA)
概要
ASP.NET 二要素認証 (2FA) を使用すると、デフォルトの ASP.NET ログインにセキュリティレイヤーを追加できます。Google Authenticatorを使用すると、ユーザーはユーザー名とパスワードを入力した後、アプリによって生成された時間ベースのワンタイムパスコード (TOTP) を入力する必要があります。利用可能なオプションと統合手順については、ASP.NET 二要素認証 (2FA)ページをご覧ください。これにより、アプリケーションへのアクセスを許可する前にユーザーの身元を確認できます。当社のASP.NET 2FAソリューションは、Microsoft Authenticator、Duo Authenticator など、複数の認証方法をサポートしています。



前提条件: ダウンロードとインストール
- インストールするには miniOrange 2FA NuGet パッケージ .NET アプリケーションでは、アプリケーションの上に miniOrange NuGet パッケージをインストールするだけです。
NuGetパッケージ
.NET CLI
PM> NuGet\Install-Package miniOrange.NET.2FA
- パッケージをインストールしたら、ブラウザを開き、以下のURLを使用してminiOrange 2FAダッシュボードにアクセスしてください。
http(s)<your-dotnet-application-base-url>?admintfaconfig=dashboard
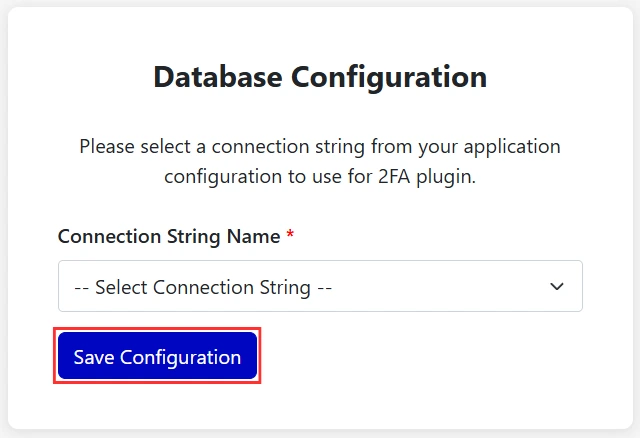
- miniOrange ASP.NET 2FAプラグインをテストおよび使用するには、データベースが必要です。このプラグインは、ユーザーデータと構成データをデータベースに保存するためです。先に進む前に、アプリケーションが有効なデータベースに接続されていること、および必要な接続文字列がアプリケーションの構成ファイルに含まれていることを確認してください。
- 必要なものを選択してください 接続文字列 ドロップダウンから、 構成の保存 miniOrange 2FAプラグインのデータベース接続を設定するためのボタン。
- 登録ページまたはログインページが表示された場合、miniOrange 2FAモジュールはアプリケーションに正常に追加されています。
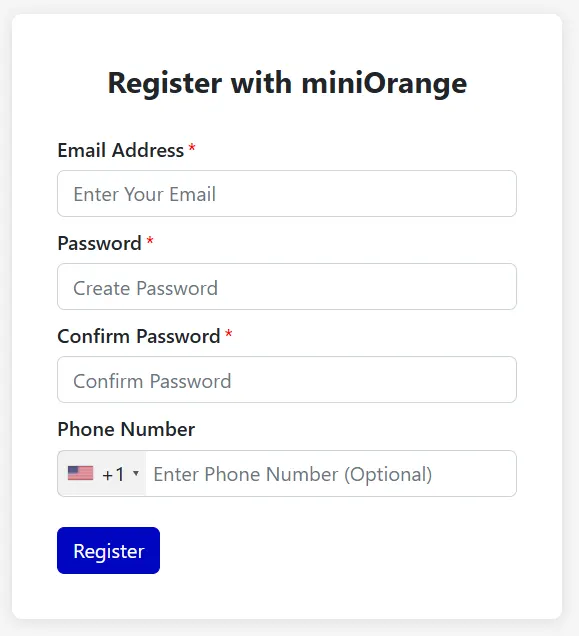
- をクリックしてアカウントに登録またはログインします。 会員登録する ボタンを押してモジュールを設定します。
- 登録が完了すると、登録したメールアドレスに試用ライセンス キーが送信されます。
- モジュールをアクティブ化するには、次のいずれかを実行します。
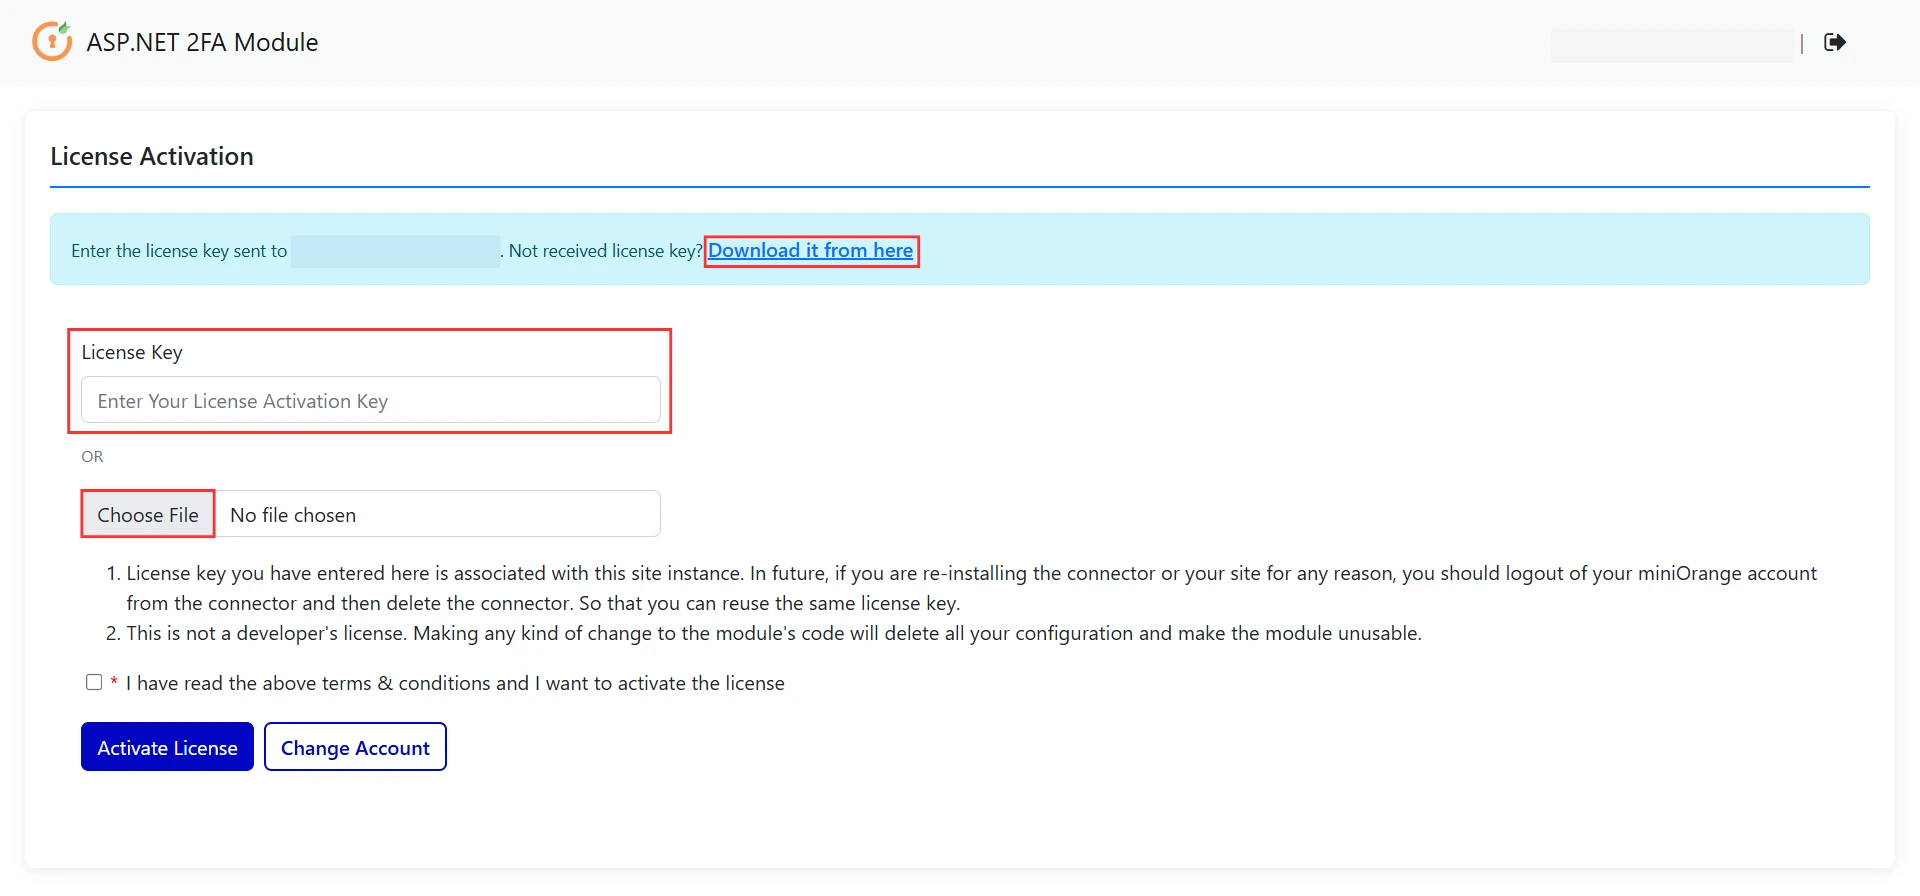
- 入力する ライセンスキー 指定された入力フィールドに電子メールで受信されます。
- ライセンスファイルをアップロードするには、 ファイルを選択してください ダウンロードしたボタンをクリック こちらからダウンロードしてください(リンク).
OR
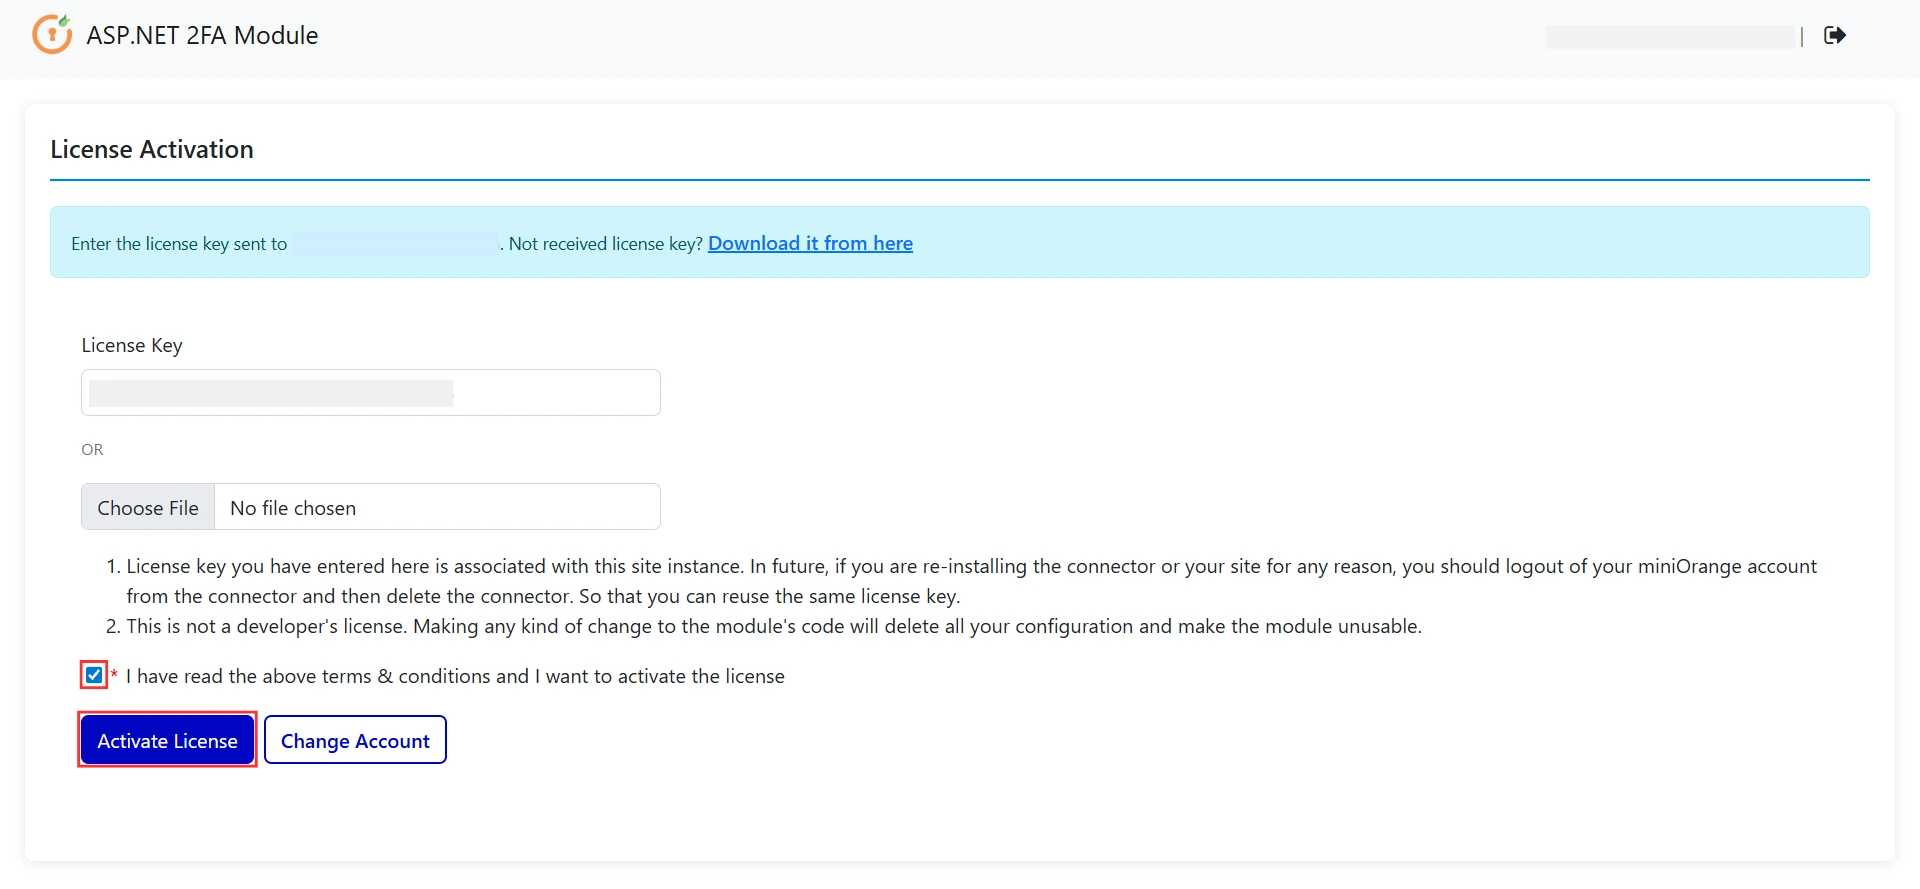
- 次に、ボックスにチェックを入れます 「上記の条件を読みましたので、ライセンスを有効化します。」、をクリックします ライセンス認証
Google Authenticatorを設定する
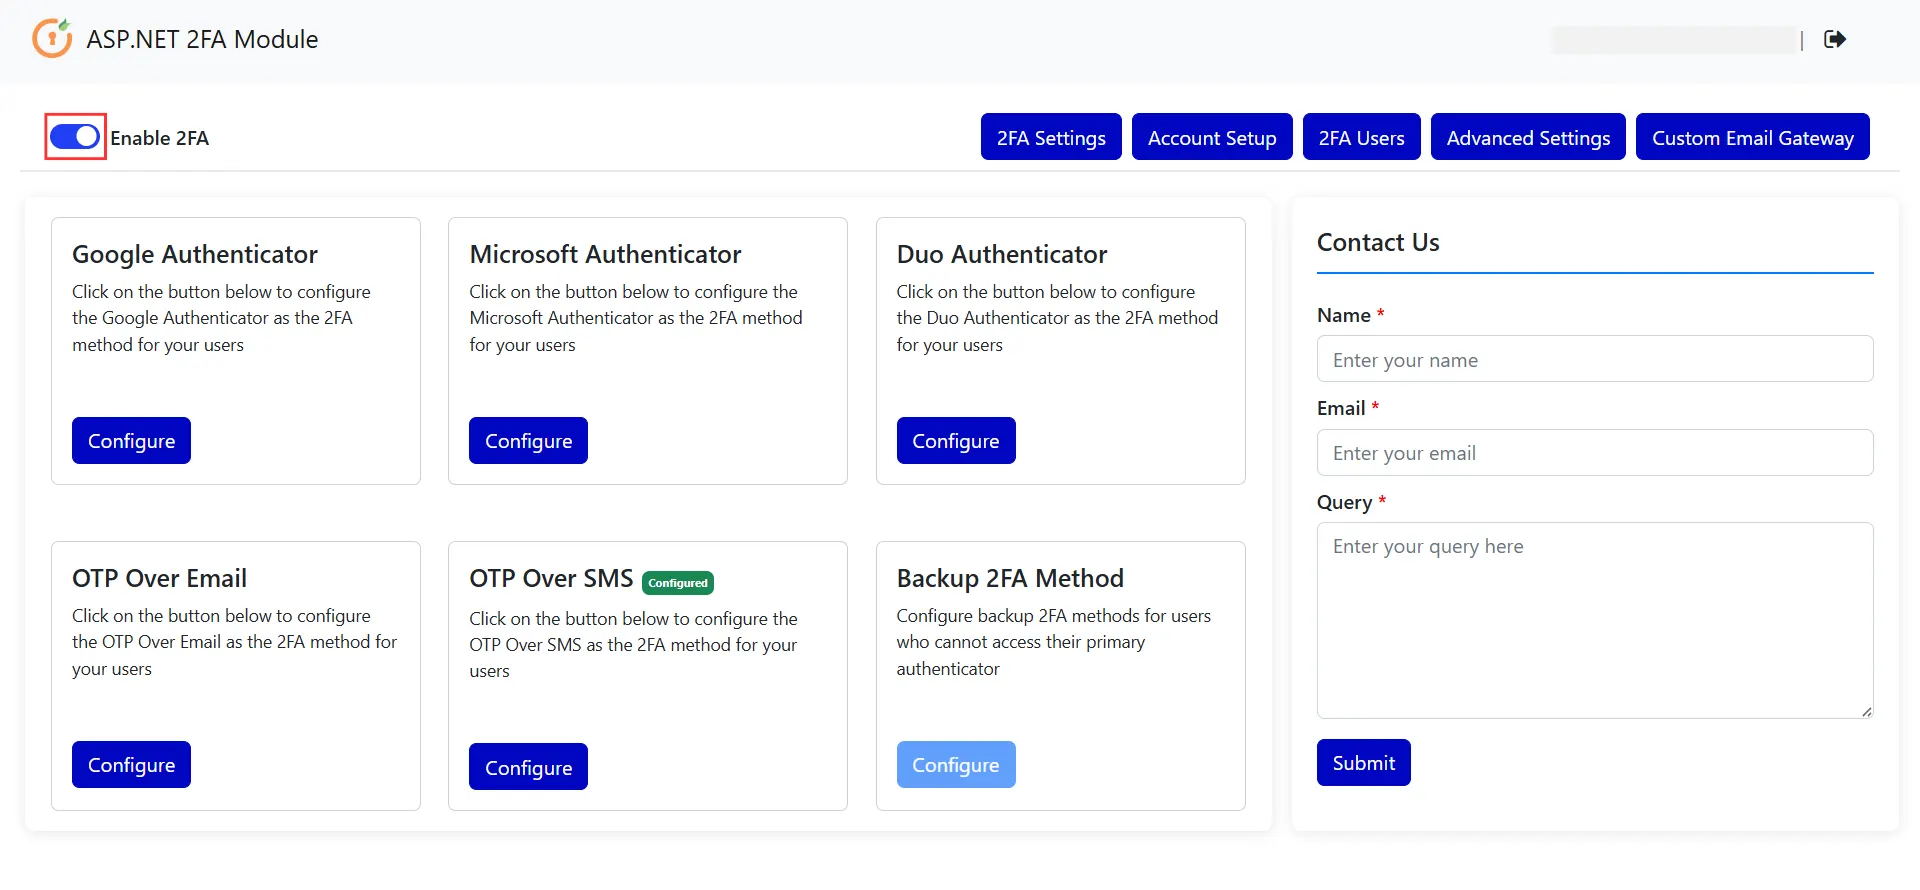
- ライセンスの有効化が成功すると、以下のようにプラグインのダッシュボードが開きます。
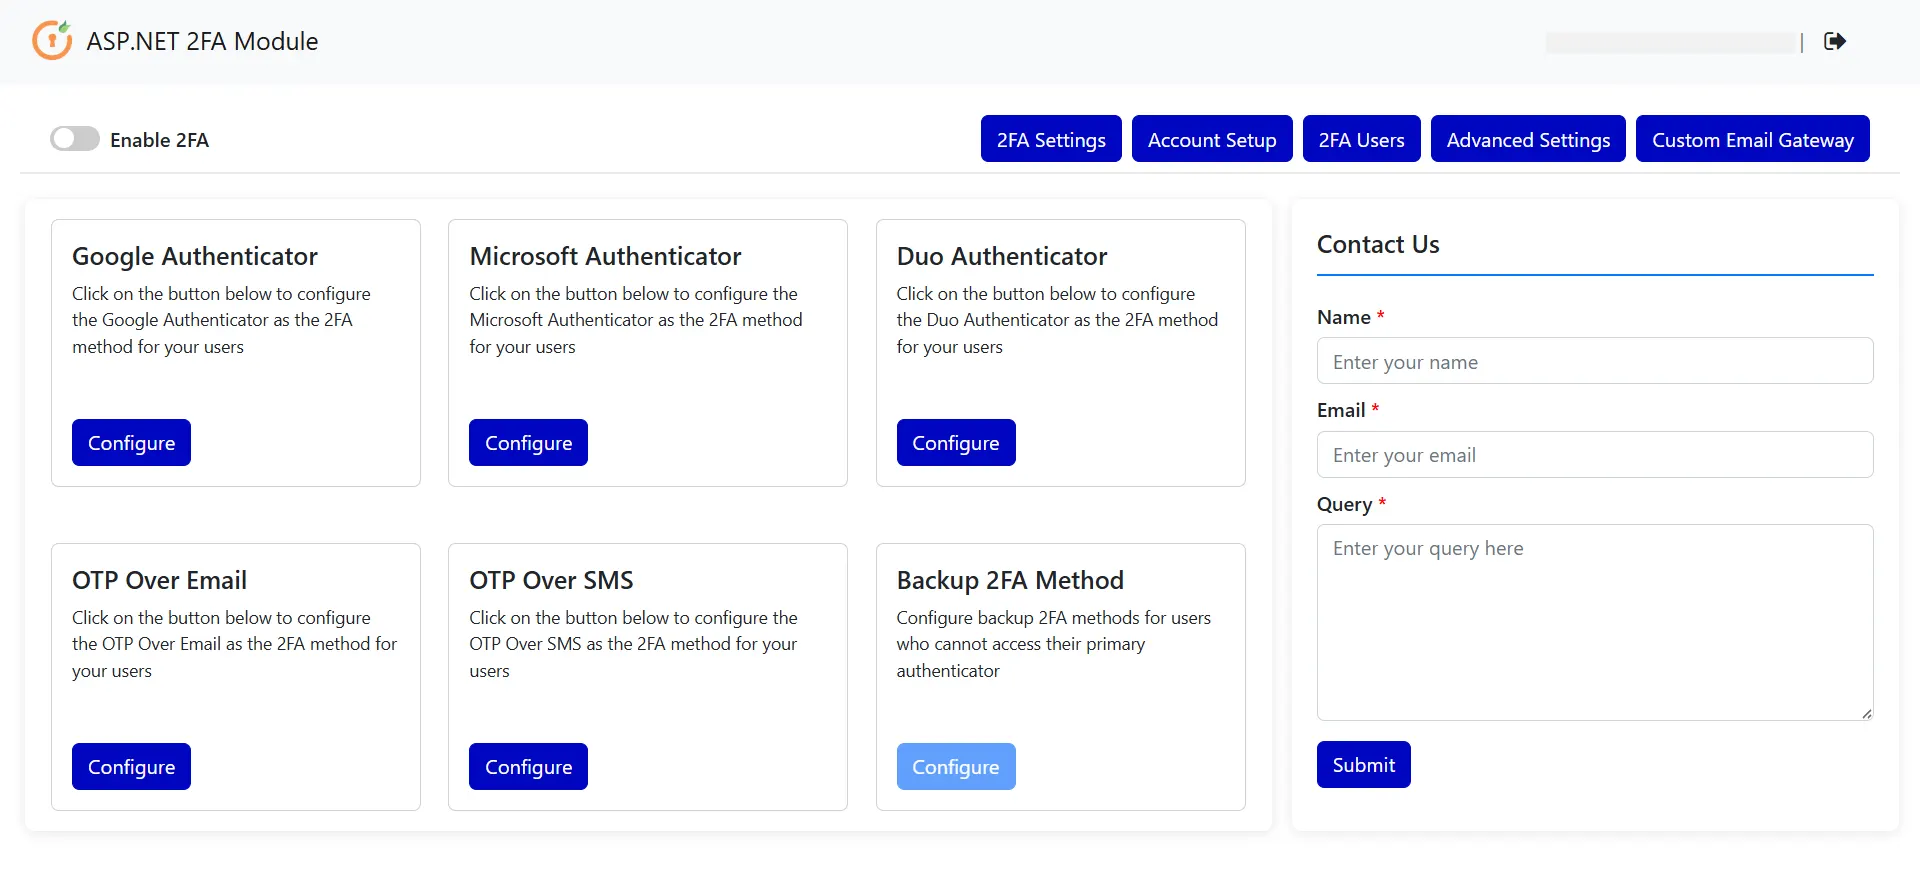
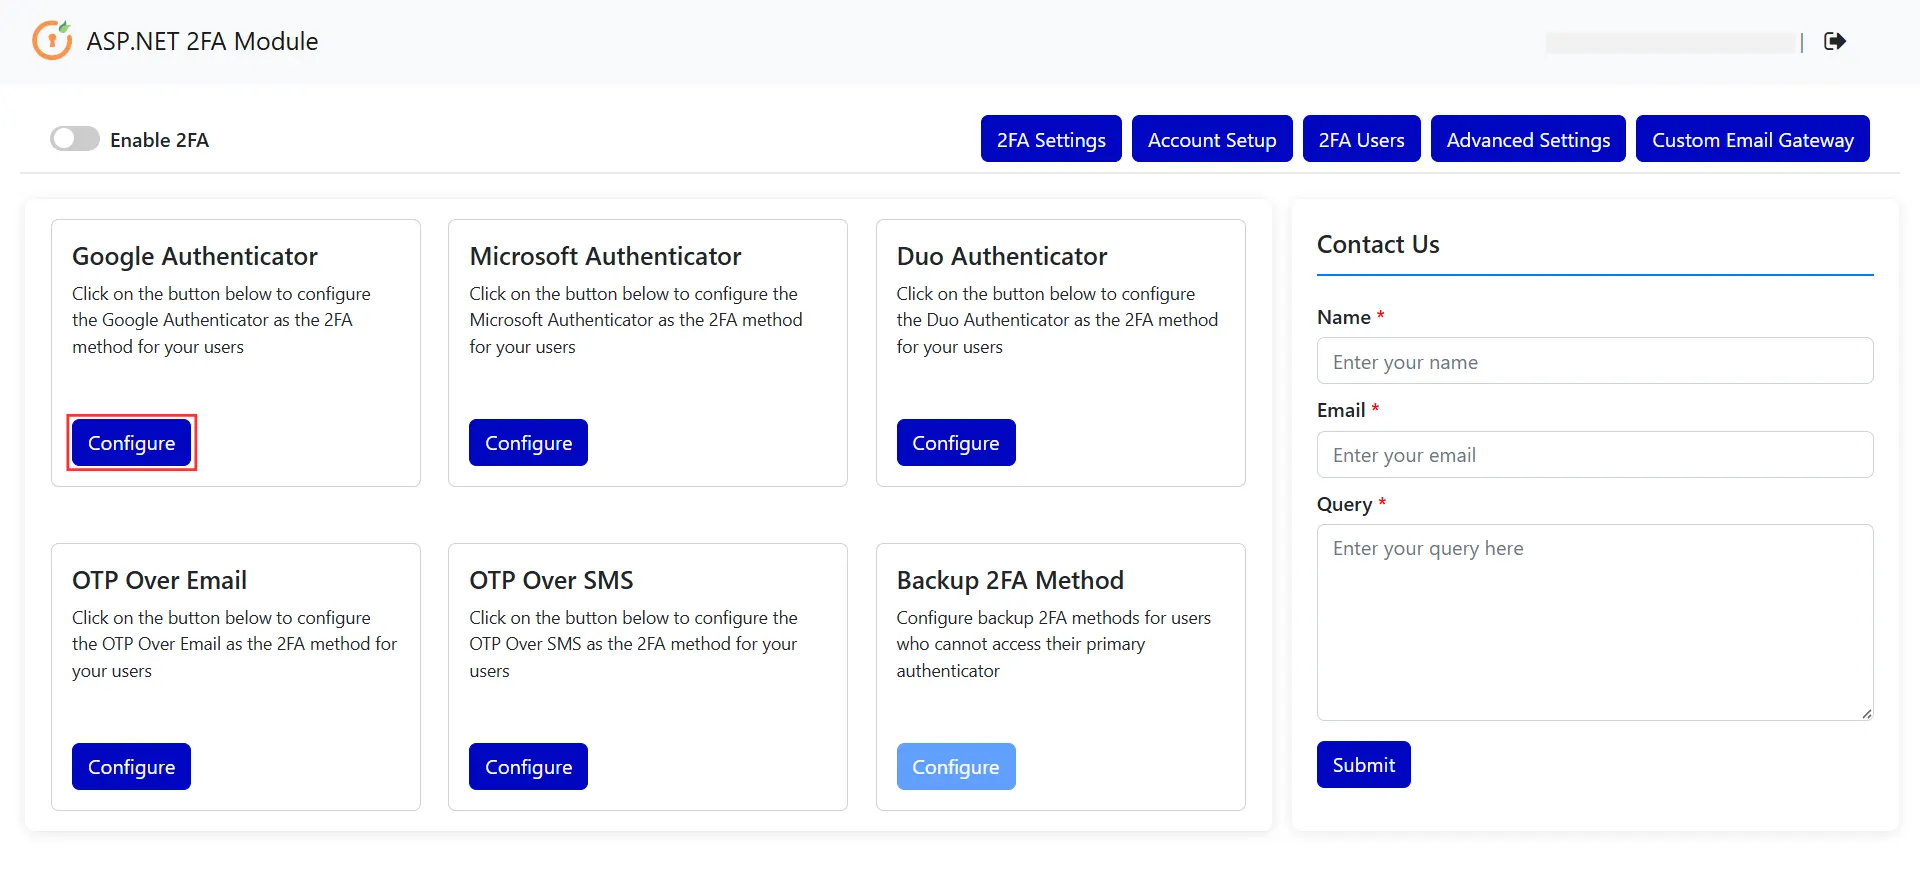
- 以下を行うには、 構成 ボタンの下に ユーザーの2要素認証方法としてGoogle認証システムを設定する。
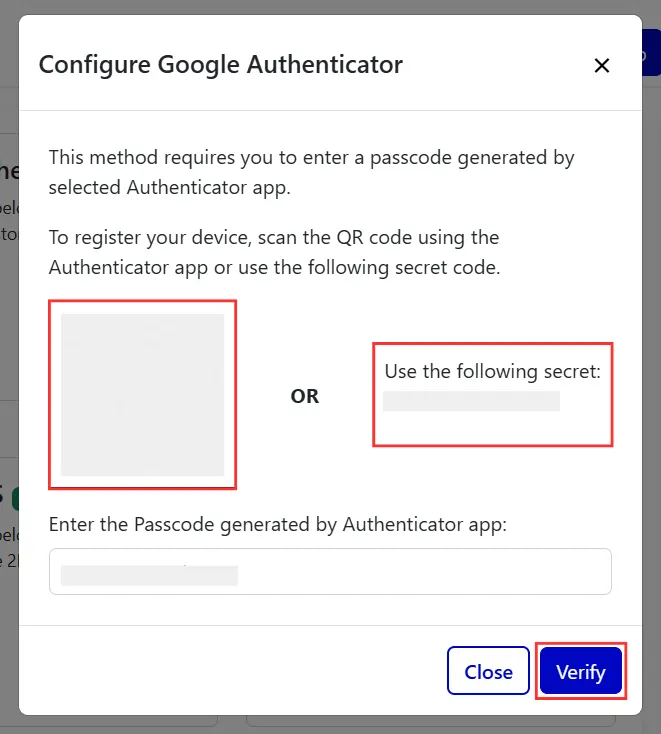
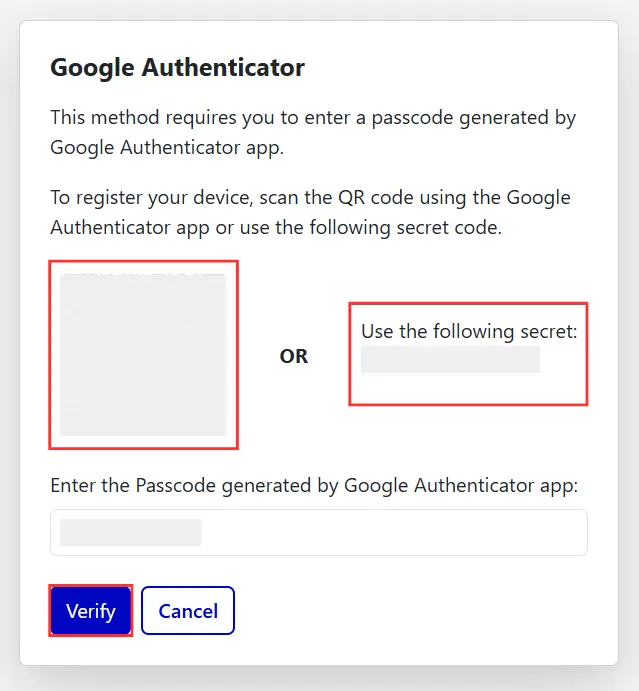
- デバイスを登録するには、 QRコード 以下では Google認証システムアプリ または使用 クライアントシークレットコード.
- QRコードをスキャンすると、Google Authenticatorアプリで6桁のトークンが生成されます。以下のコードを入力して、 確認します 検証ボタン
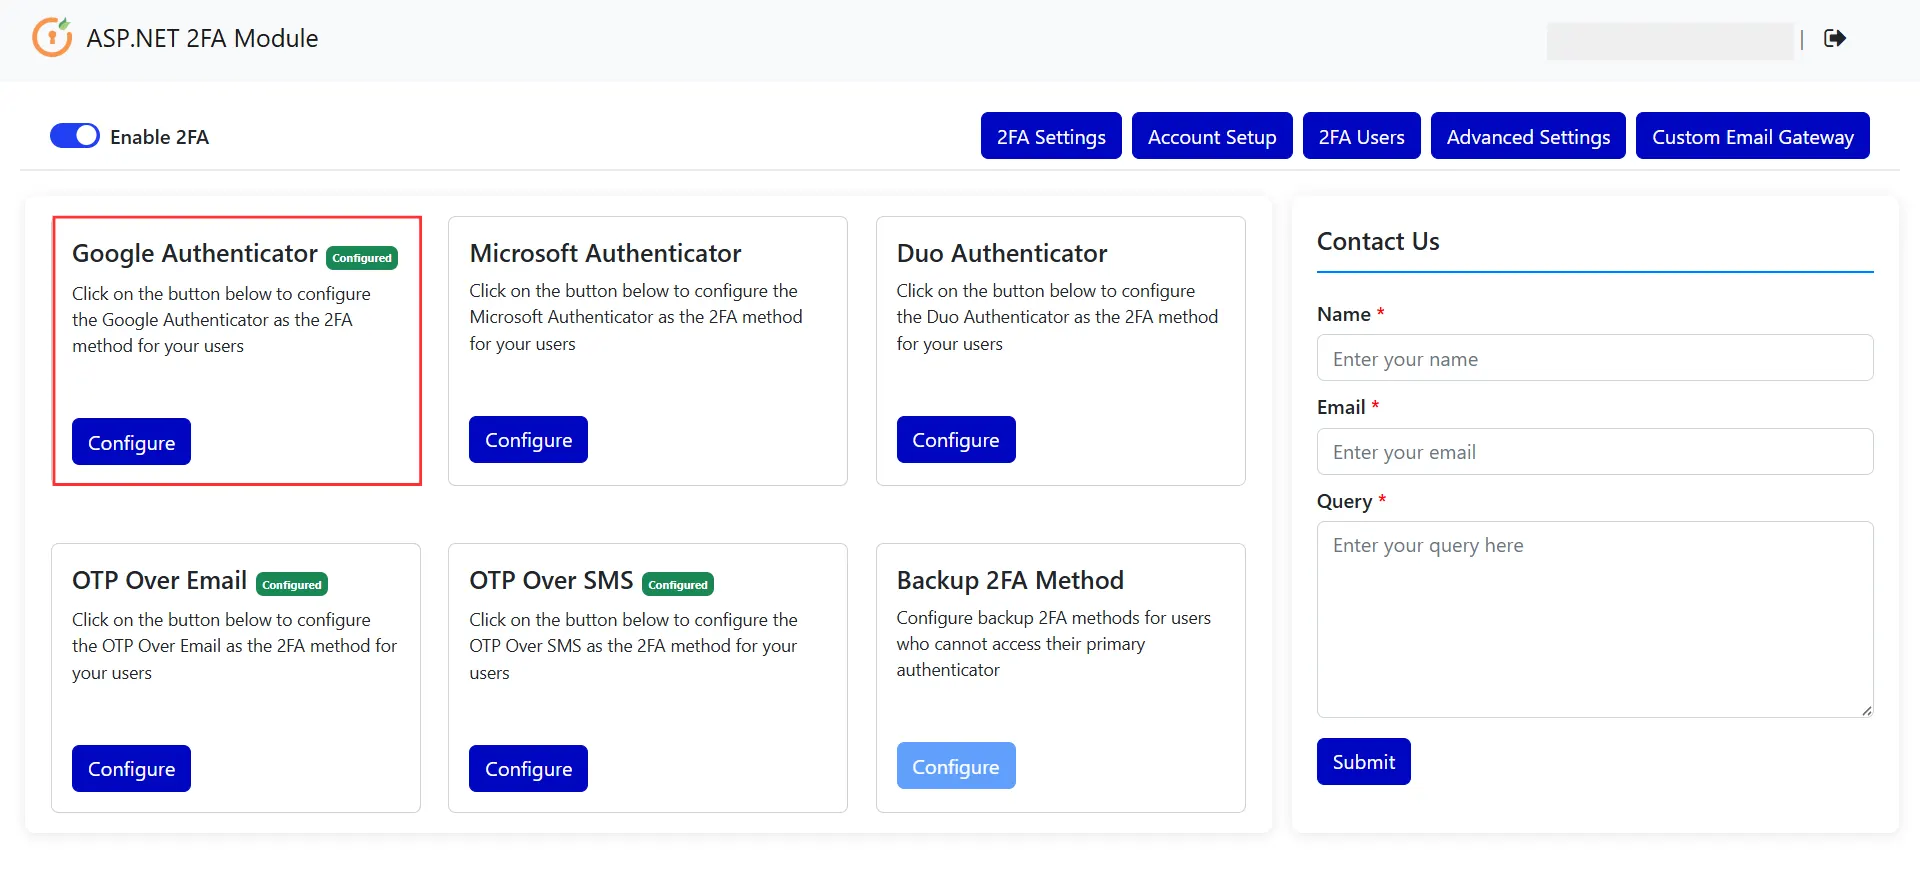
- Google認証システムの設定が完了すると、エンドユーザーに対してそのシステムを有効にできます。
- Google Authenticator メソッドを設定したら、 2FA 設定 2FAに必要なアプリケーション設定を構成するためのボタン。
- アプリケーションがセッション変数を使用してユーザー情報を保存している場合は、 セッションは利用可能ですか? トグル。次に、適切な値を入力します。 セッションユーザー名キー, セッションメールキー, セッション電話キー、をクリックします [設定の保存]
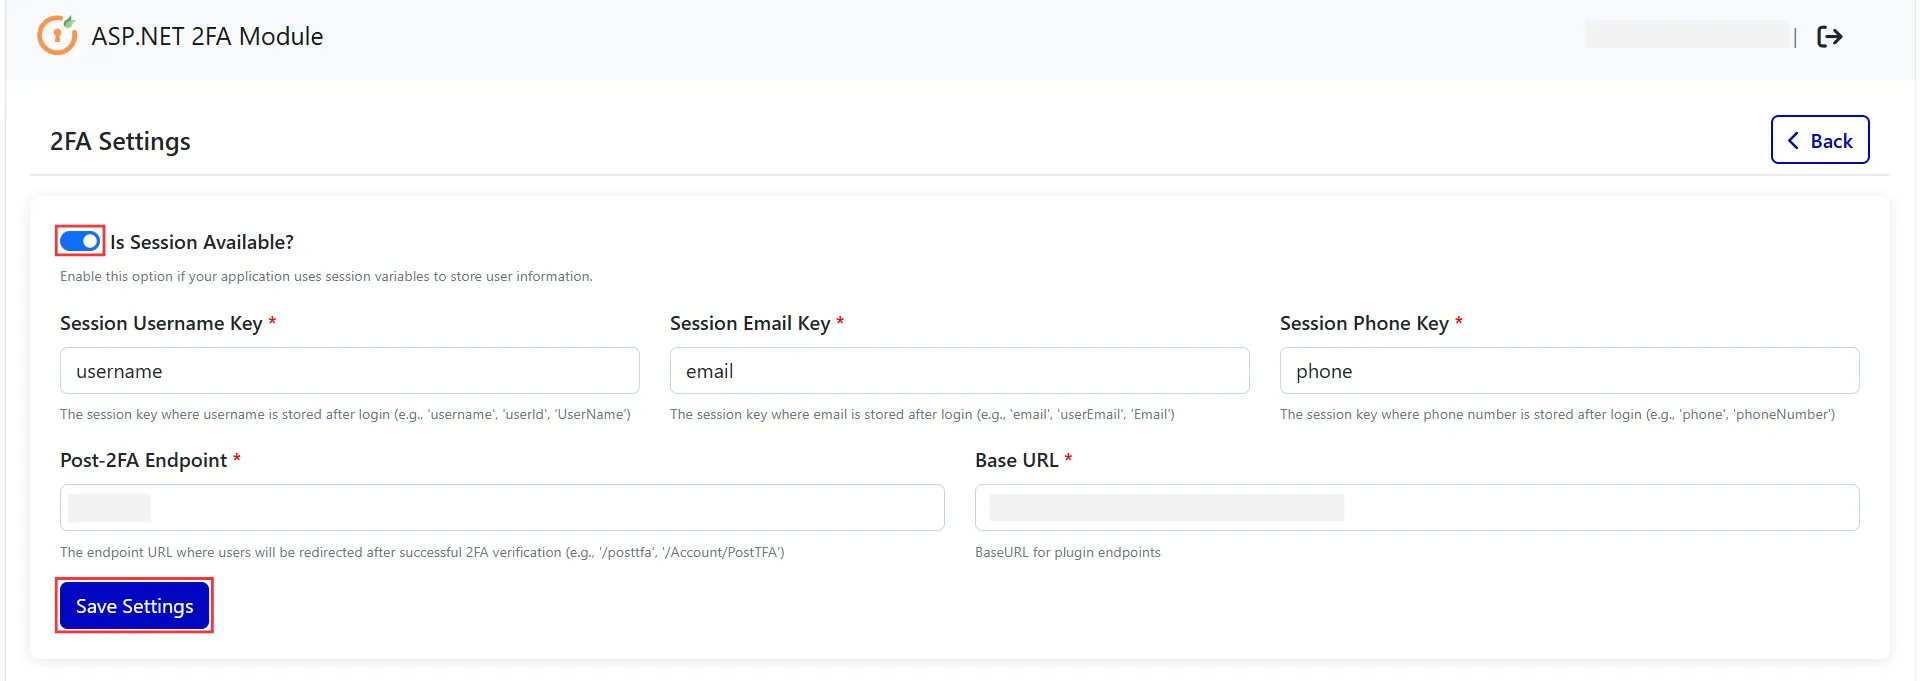
- 次のコードをに追加します AccountController.cs ファイルを確認し、コードで使用されているセッションキーがプラグイン設定で構成されている値と一致していることを確認してください。
                       Session["username"] = username;


                       Session["email"] = userEmail;


                       if (!string.IsNullOrEmpty(userPhone))


                       {


                         Session["phone"] = userPhone;


                       }
- アプリケーションがユーザー情報を保存するためにセッション変数を使用しない場合は、 セッションは利用可能ですか? 無効化を切り替えて、残りの設定に進んでください。
- その 2FAを有効にする エンドユーザーとしてログインする前に、切り替えボタンが有効になります。
エンドユーザー2要素認証フロー
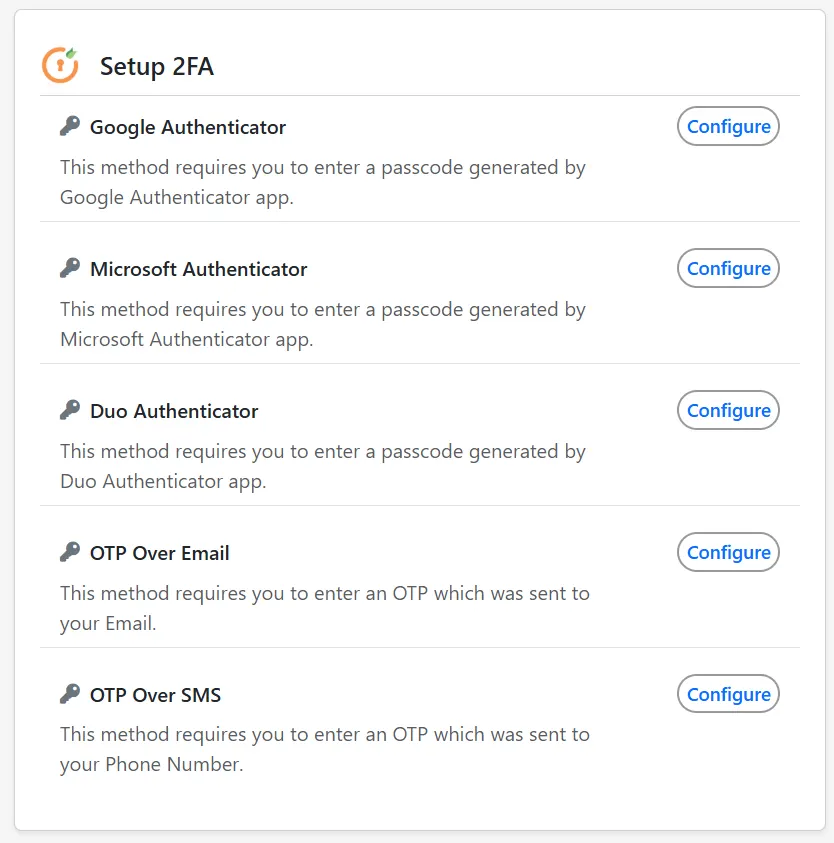
- ログイン後、エンドユーザーは 2FAの設定 画面。 クリック 構成 横 .
- スキャンします Google認証システムアプリ または秘密鍵を手動で入力します。次に、生成されたパスコードを入力してクリックします。 確認します
- 次回以降のログインでは、生成されたパスコードを入力してください。 Google認証システムアプリ とをクリックしてください 有効にする
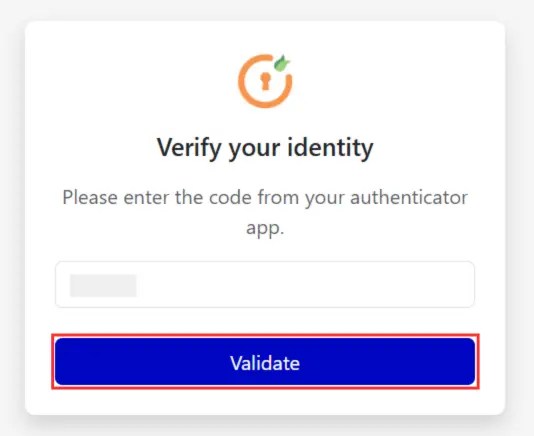
- ユーザーはアプリケーションにログインします。
関連記事
ご返信ありがとうございます。近日中にご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください


