
Magento Auth0 シングルサインオン (SSO) | Auth0 認証情報を使用した Magento への SSO
概要
Auth0 Magento SSO Auth0をOAuthおよびOpenID Connectプロバイダーとして利用することで、Magentoへの安全かつシームレスなログインが可能になります。Auth0 Magento SSOログインを使用すると、ユーザーはAuth0のログイン認証情報を使用してストアにアクセスできます。つまり、この拡張機能を使用することで、Auth0ユーザーはAuth0のログイン認証情報を使用してMagentoストアにログインできるようになります。
現場の声を力強いメッセージへ。 Magento Auth0 ログイン Auth0 SSO拡張機能は、属性マッピング、ロールマッピング、アクセス制御といった高度な機能を備えた安全なシングルサインオン(SSO)統合を提供します。認証済みのユーザーのみがMagentoサイトにログインまたは登録できるようにすることで、サイトのセキュリティを強化します。Magento Auth0 SSOの簡単なセットアッププロセスにより、この拡張機能はユーザー認証を効率化し、全体的なアクセス管理を改善します。以下のガイドに従って、AuthXNUMX Magento SSOを簡単にインストールおよび設定してください。
こちらをクリックしてください Magento OAuth シングル サインオン (OAuth および OpenID Connect クライアント) 拡張機能の追加機能について詳しくは、こちらをご覧ください。





インストール手順
- コンポーザの使用
- 手動インストール
構成手順
1. Auth0 を OAuth プロバイダーとして設定する
- に行く https://auth0.com/auth/login そしてサインアップまたはログインします。
- に行く 用途 左側のパネルのタブをクリックして、 用途.
- をクリックしてください アプリケーションを作成する 新しいアプリケーションを作成します。
- 選択 通常のWebアプリケーション をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 創造する
- さあ行く 設定 タブには何も表示されないことに注意してください。
- 下にスクロールします アプリケーション URI セクションを入力し、 コールバック URL 拡張機能から取得します。次に、下にスクロールして「変更を保存」をクリックします。
- コピー 顧客ID (NAIST) と クライアントシークレット 設定タブの基本情報から、miniOrange OAuth クライアント プラグインの構成に保存します。
- さあ行く ユーザー 左側のパネルからユーザー管理のタブをクリックします。
- ソフトウェアの制限をクリック ユーザーの作成 新しいユーザーを作成します。
- 必要な詳細をすべて入力し、 をクリックします 創造する.


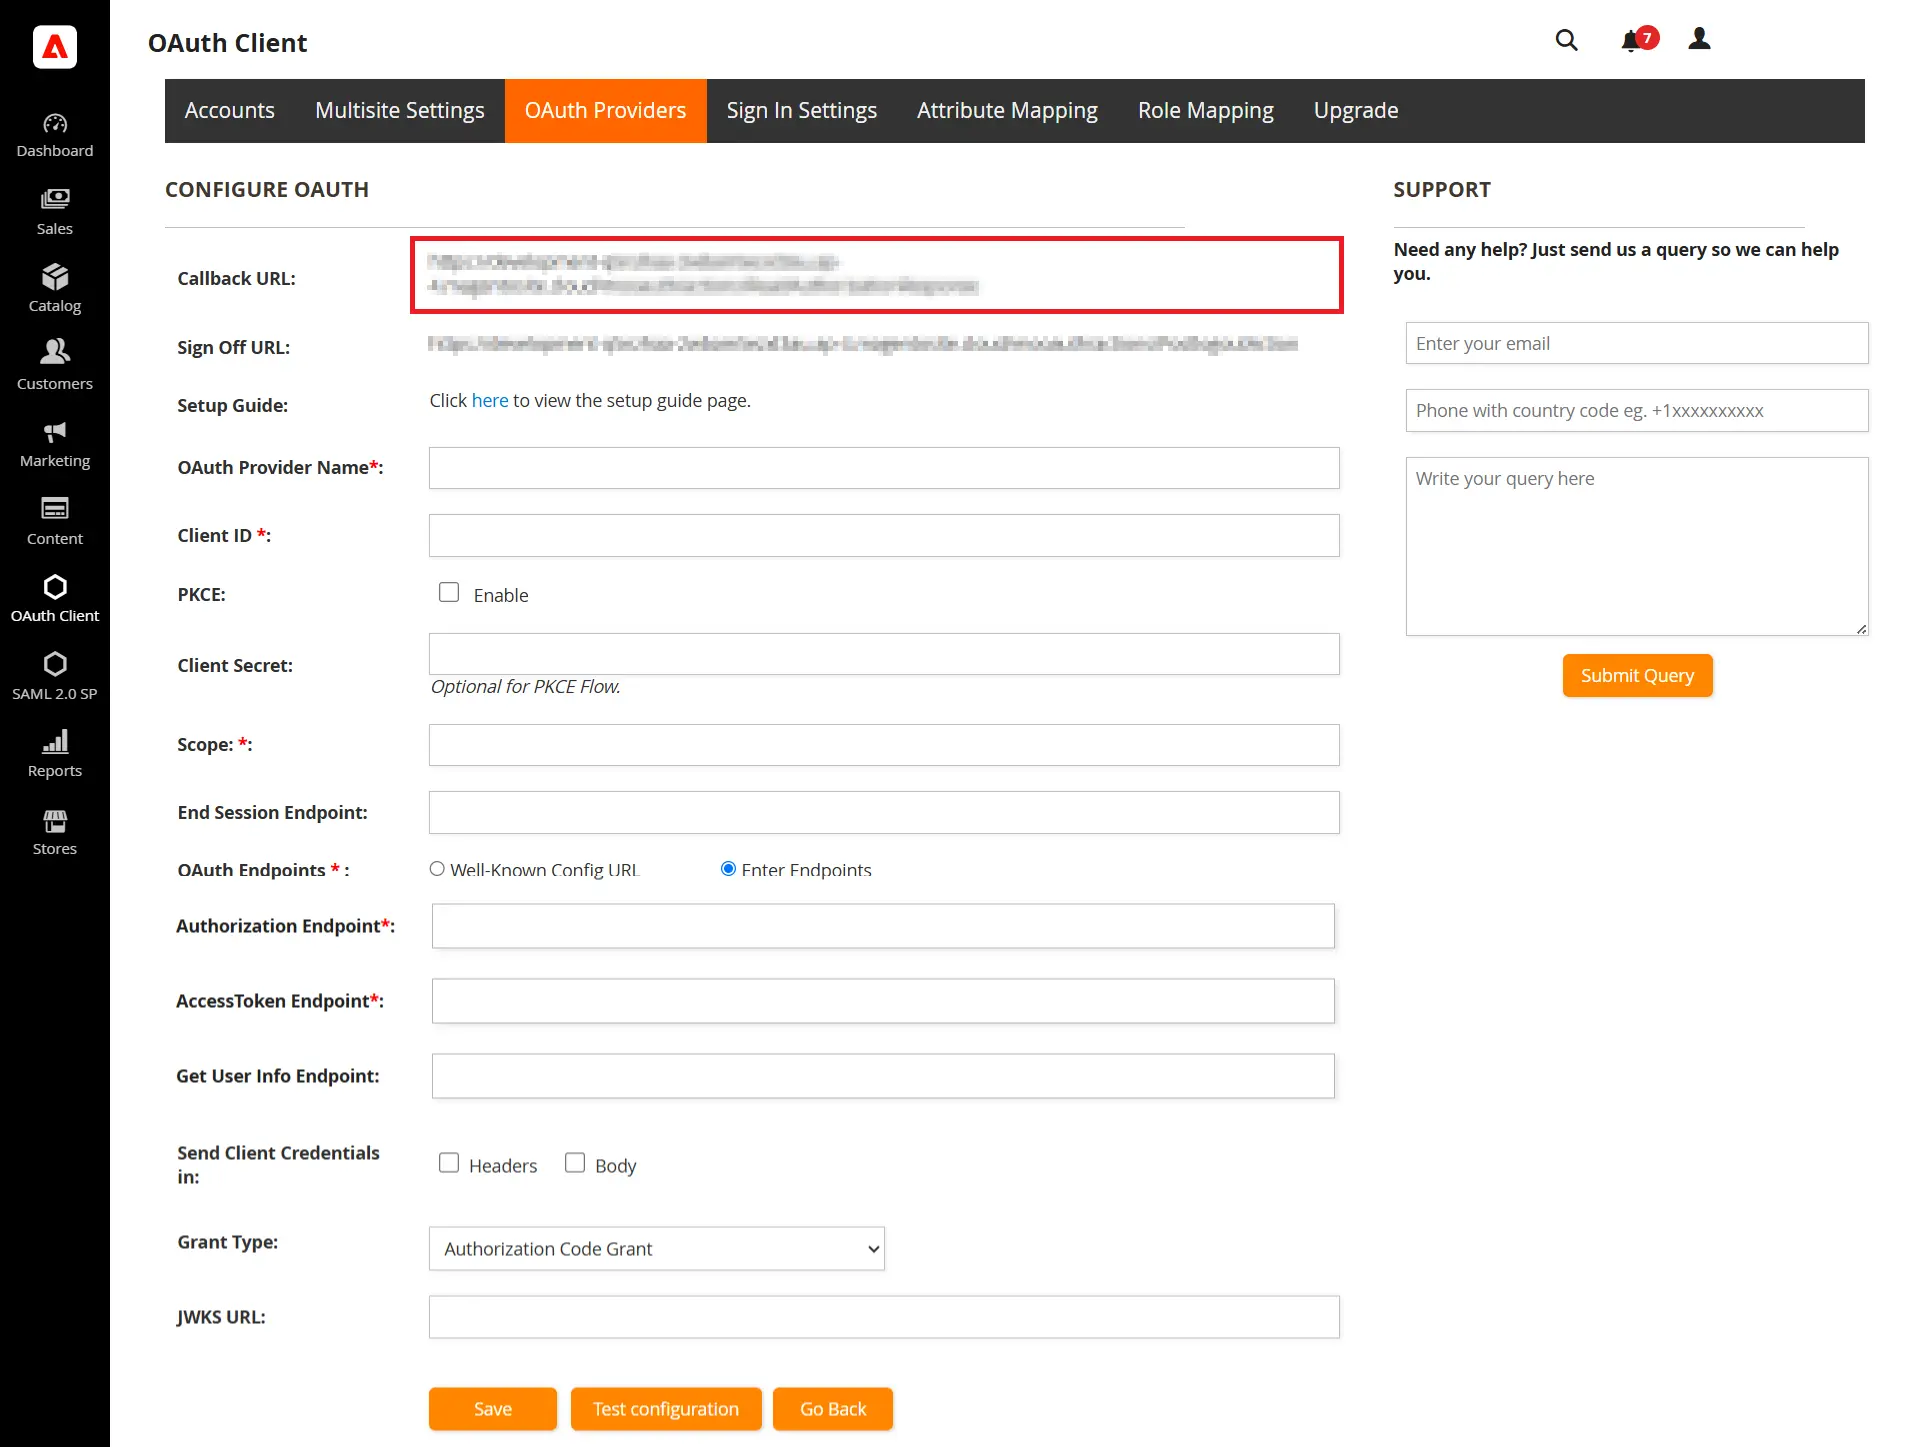
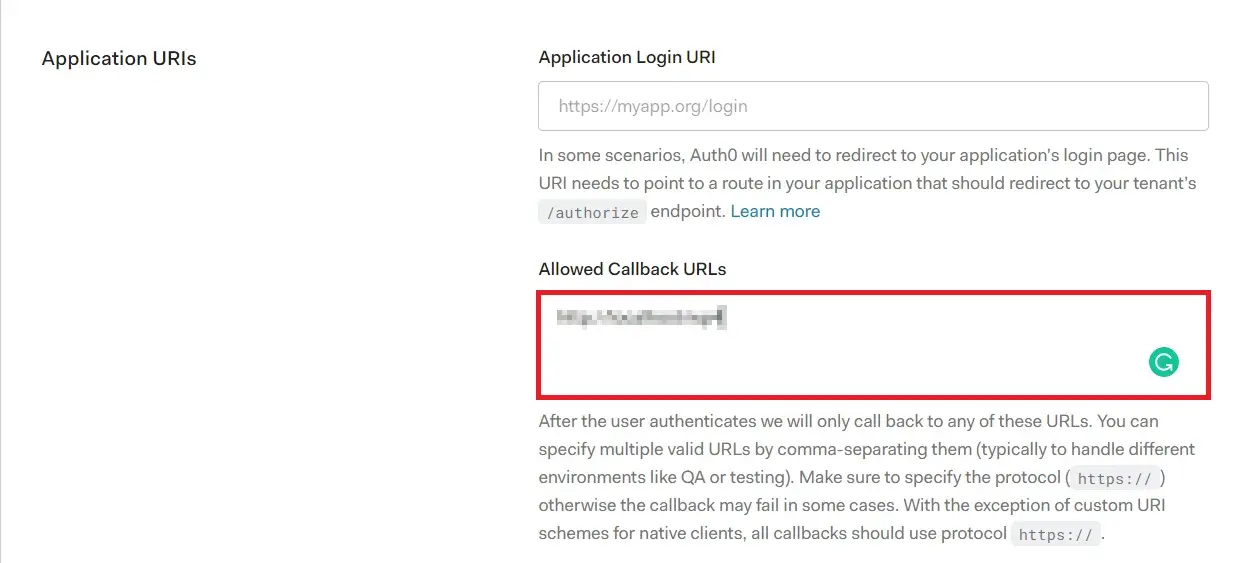


MagentoストアへのAuth0 SSOログインを実現するために、Auth0をOAuthプロバイダーとして正常に設定しました。
2. Magento を OAuth クライアントとしてセットアップする
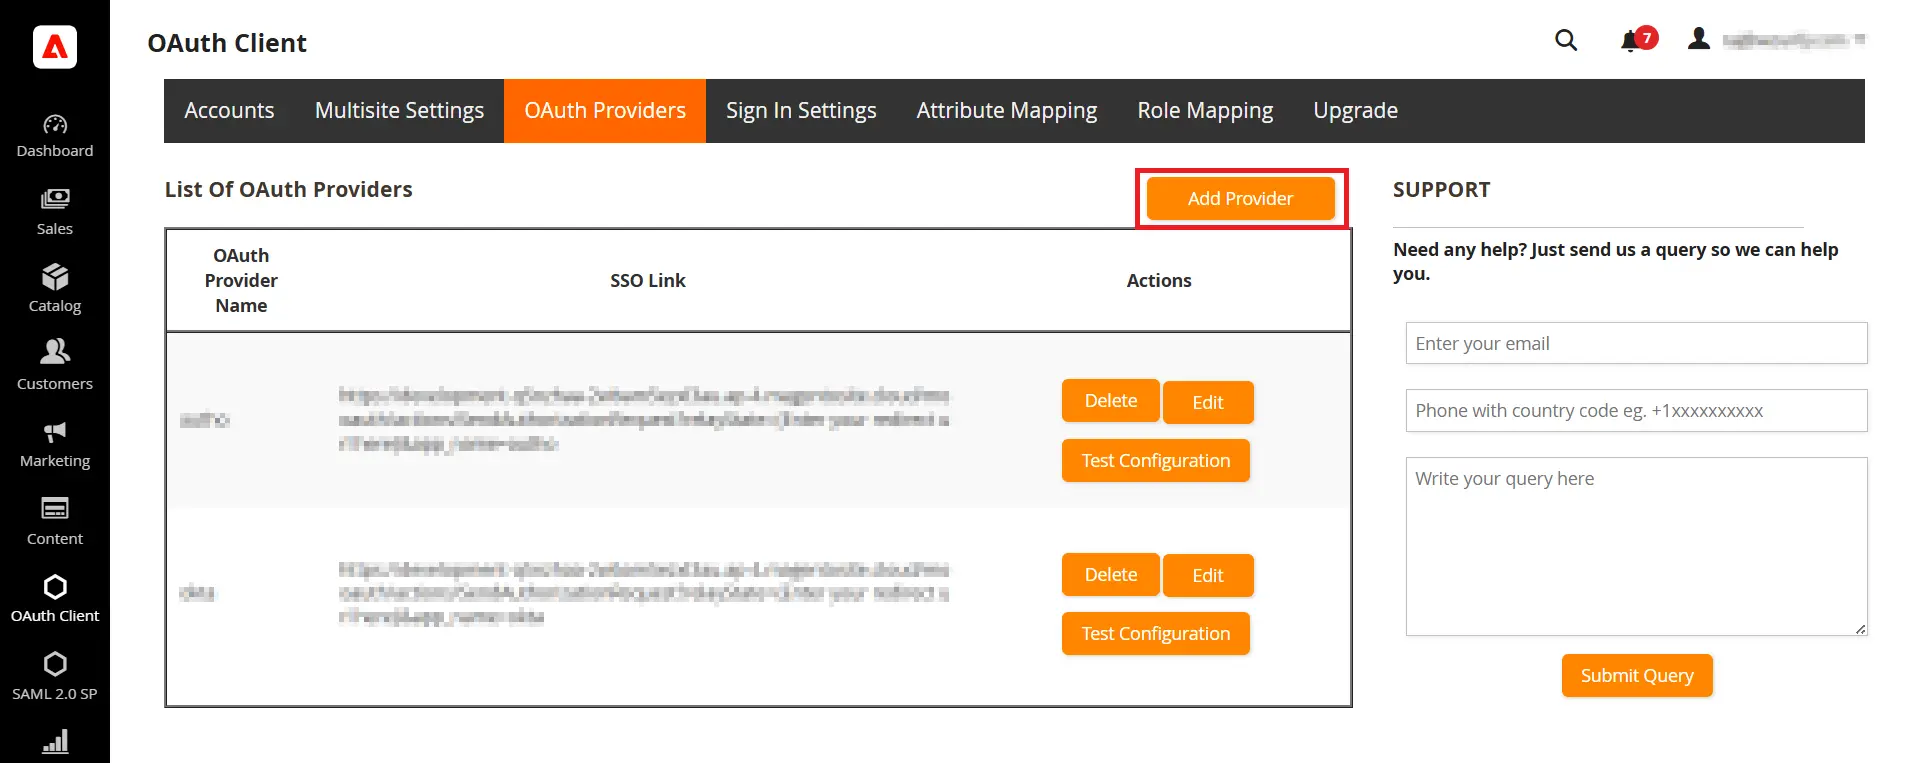
- OAuthプロバイダの設定が完了したら、「OAuthプロバイダ」タブに移動し、 プロバイダーを追加
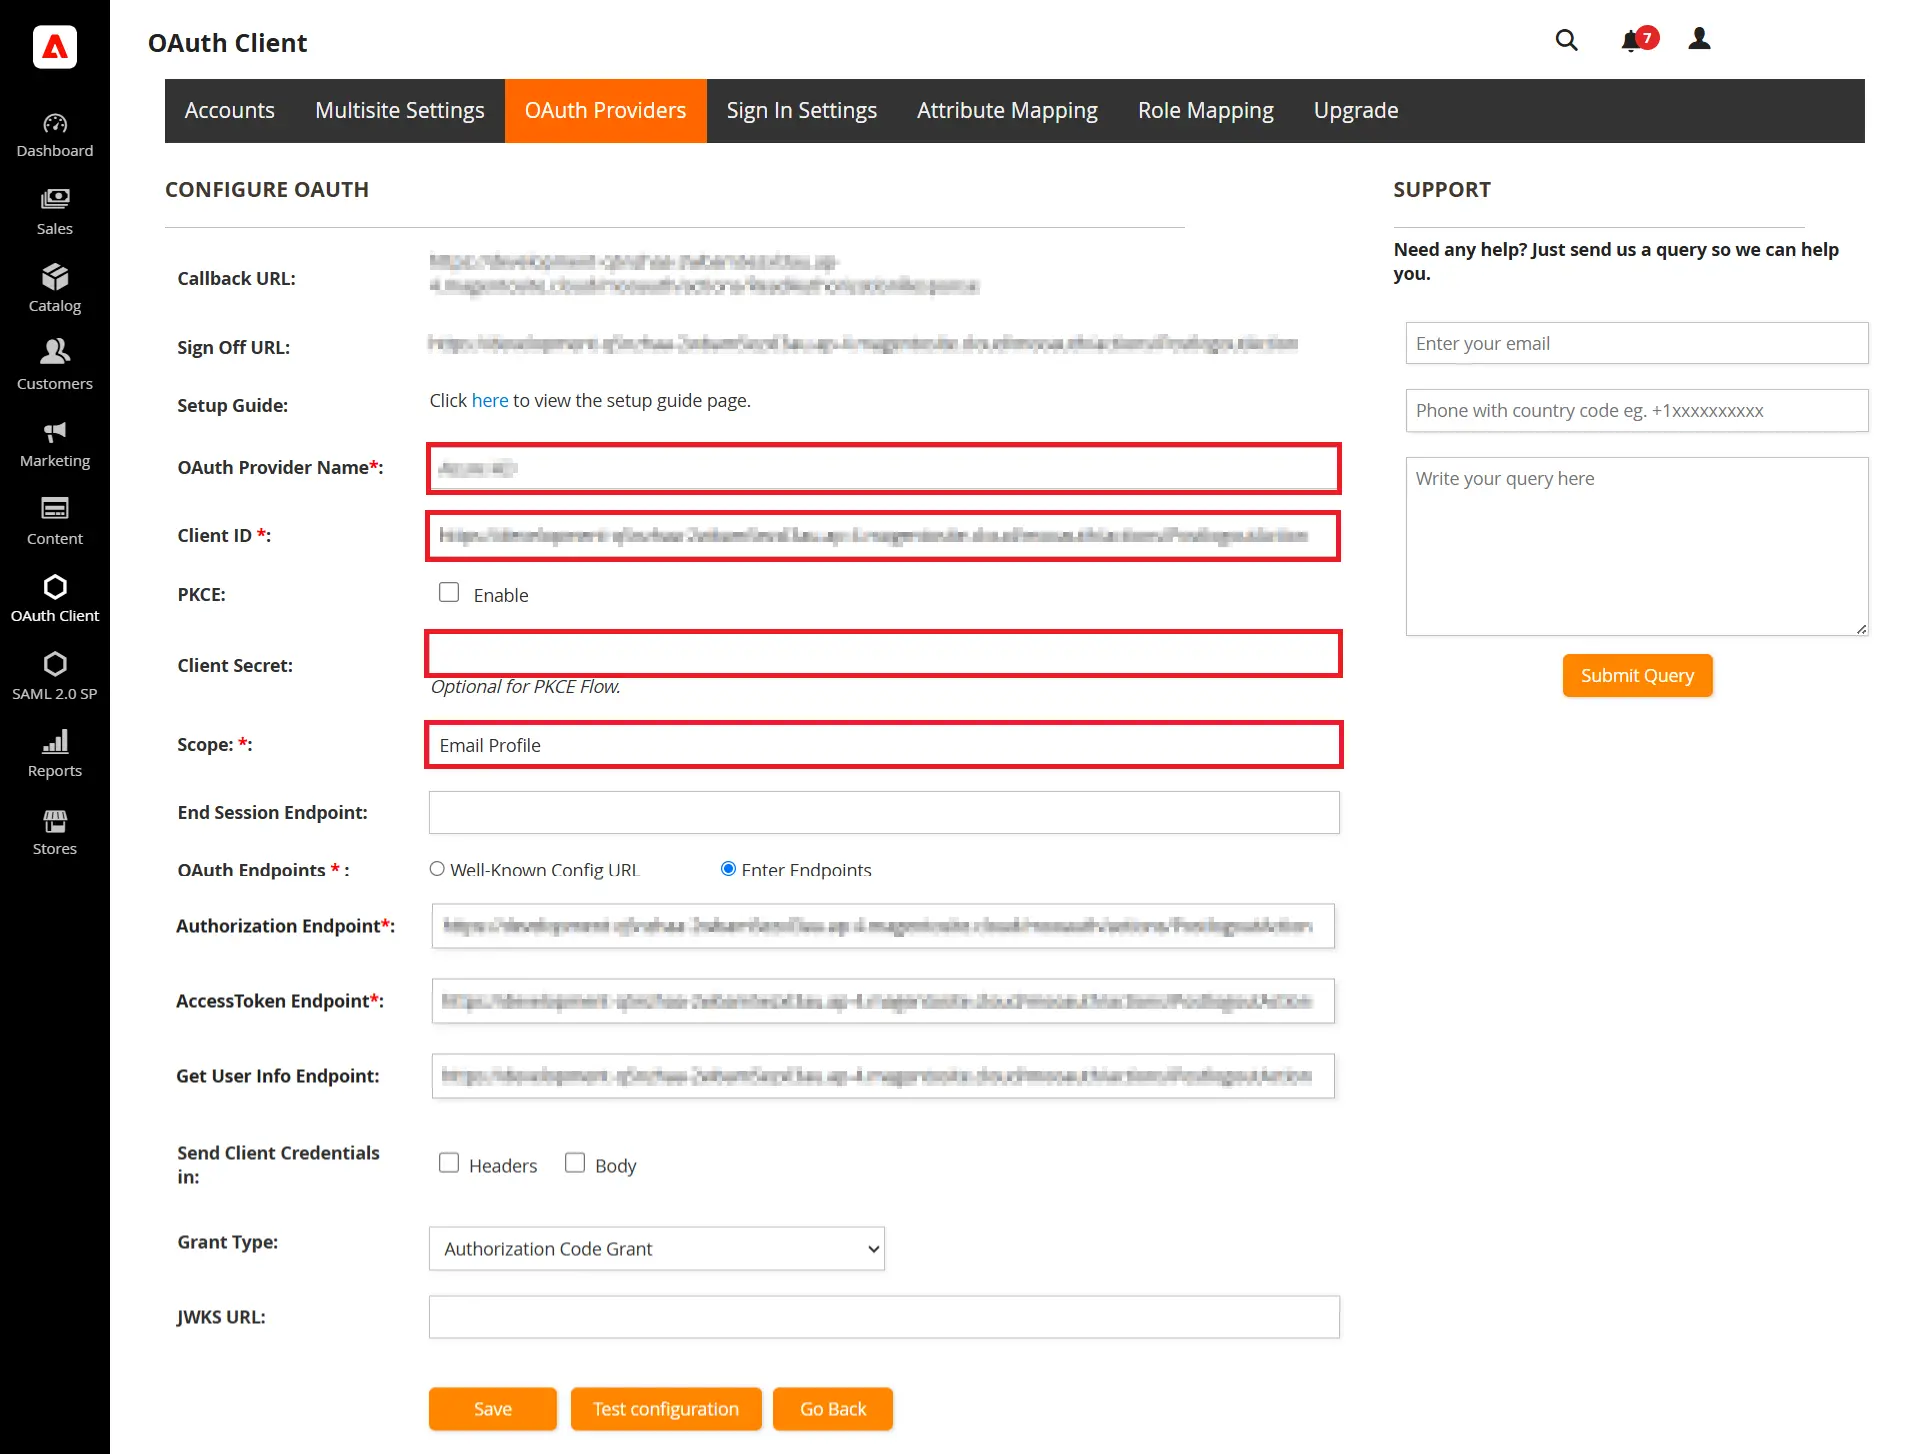
- ここで、 OAuthプロバイダー名, 顧客ID, クライアントシークレット, 対象領域 そしてエンドポイントを提供しました。
- 設定については、以下の表を参照してください。 スコープとエンドポイント 拡張機能の上記の Auth0 用。
- 以下を行うには、 Save ボタンを押して設定を保存します。
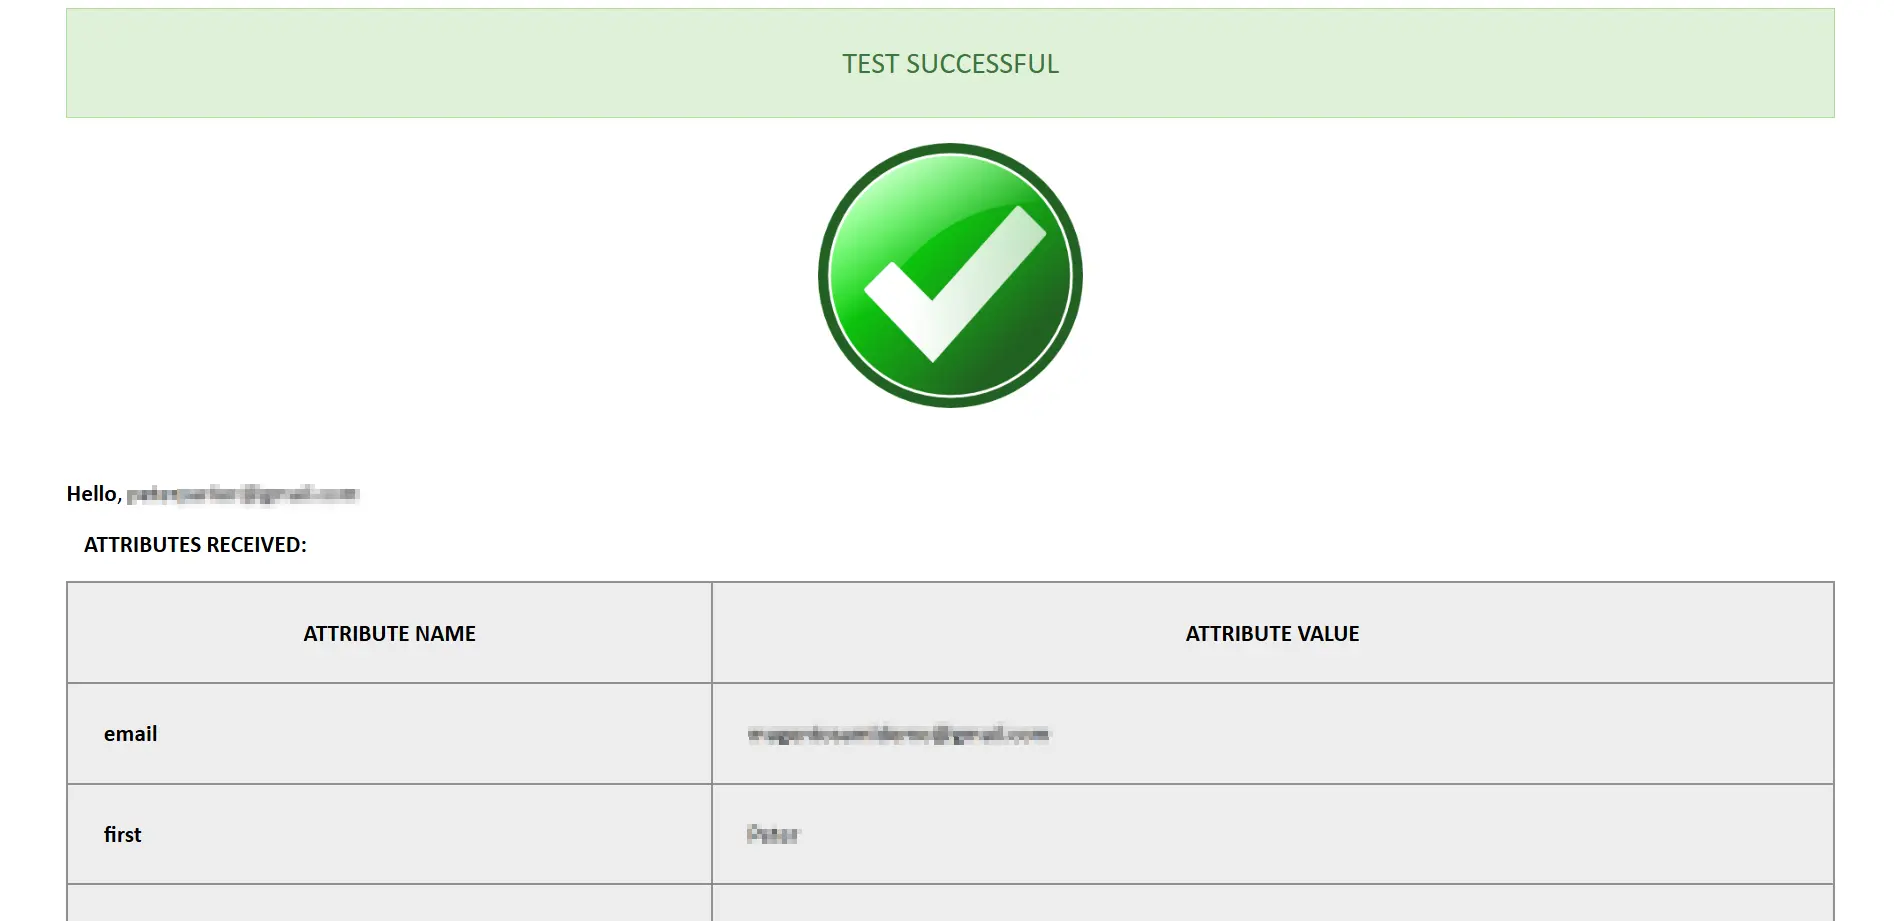
- 以下を行うには、 テスト構成
- OAuth プロバイダーから Magento に返されたすべての値が表に表示されます。 名、姓、電子メール、またはユーザー名の値が表示されない場合は、OAuth プロバイダーでこの情報を返すように必要な設定を行ってください。
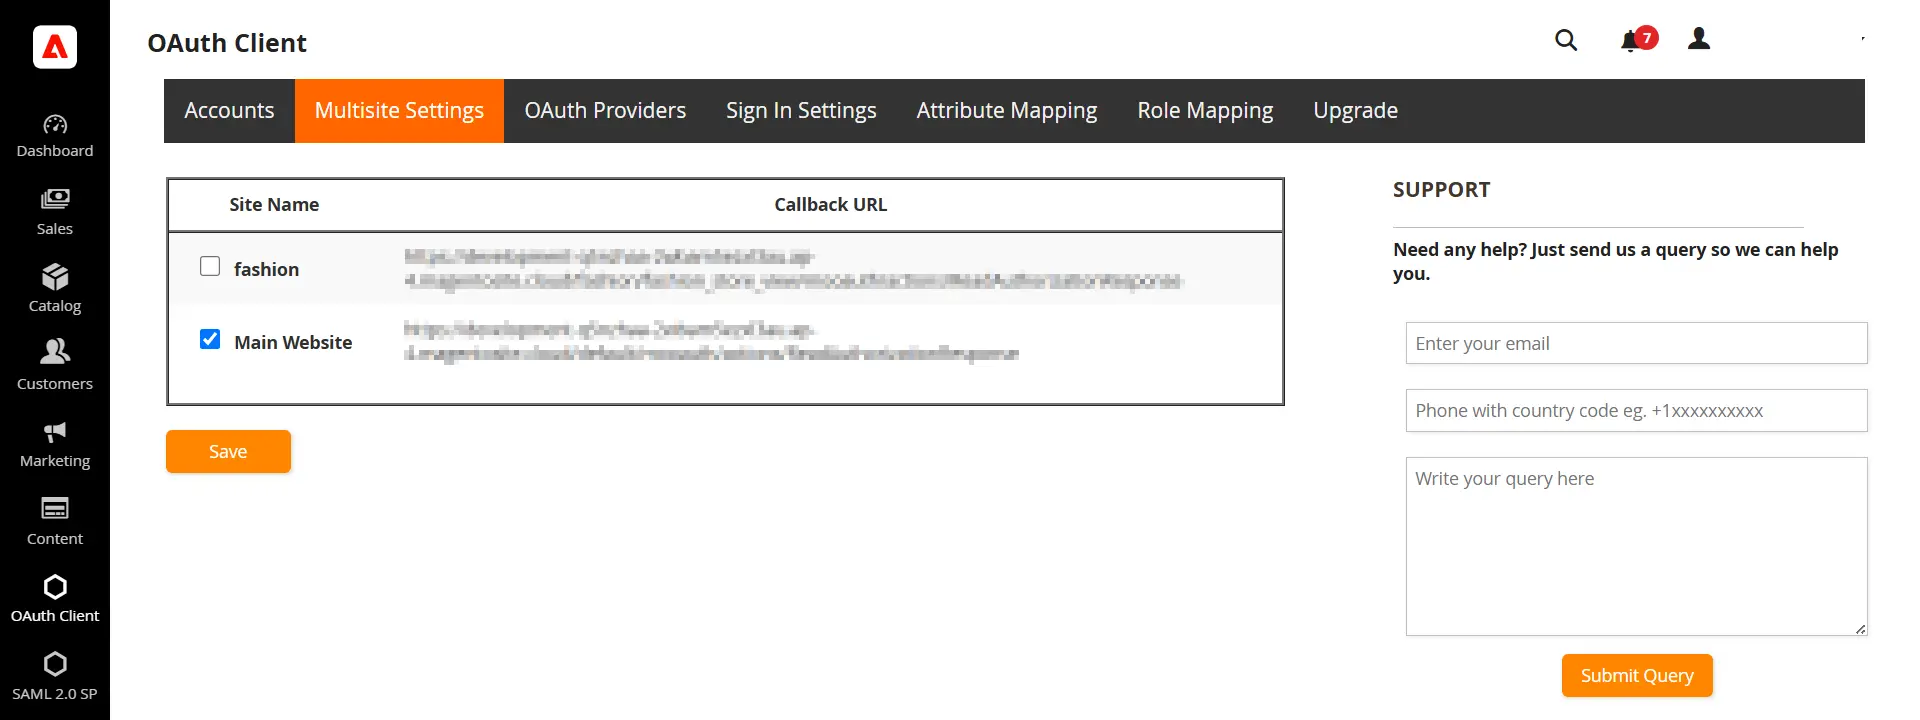
- 「マルチサイト設定」タブに移動します。ここでは、Magento インストール環境下のすべてのサブサイトのうち、SSO を有効にするサイトを選択できます。すべてのサブサイトのチェックボックスをオンにして、「保存」をクリックしてください。
- また、 コールバックURL 各サブサイトに対して、必要な OAuth プロバイダーを設定するために使用できます。
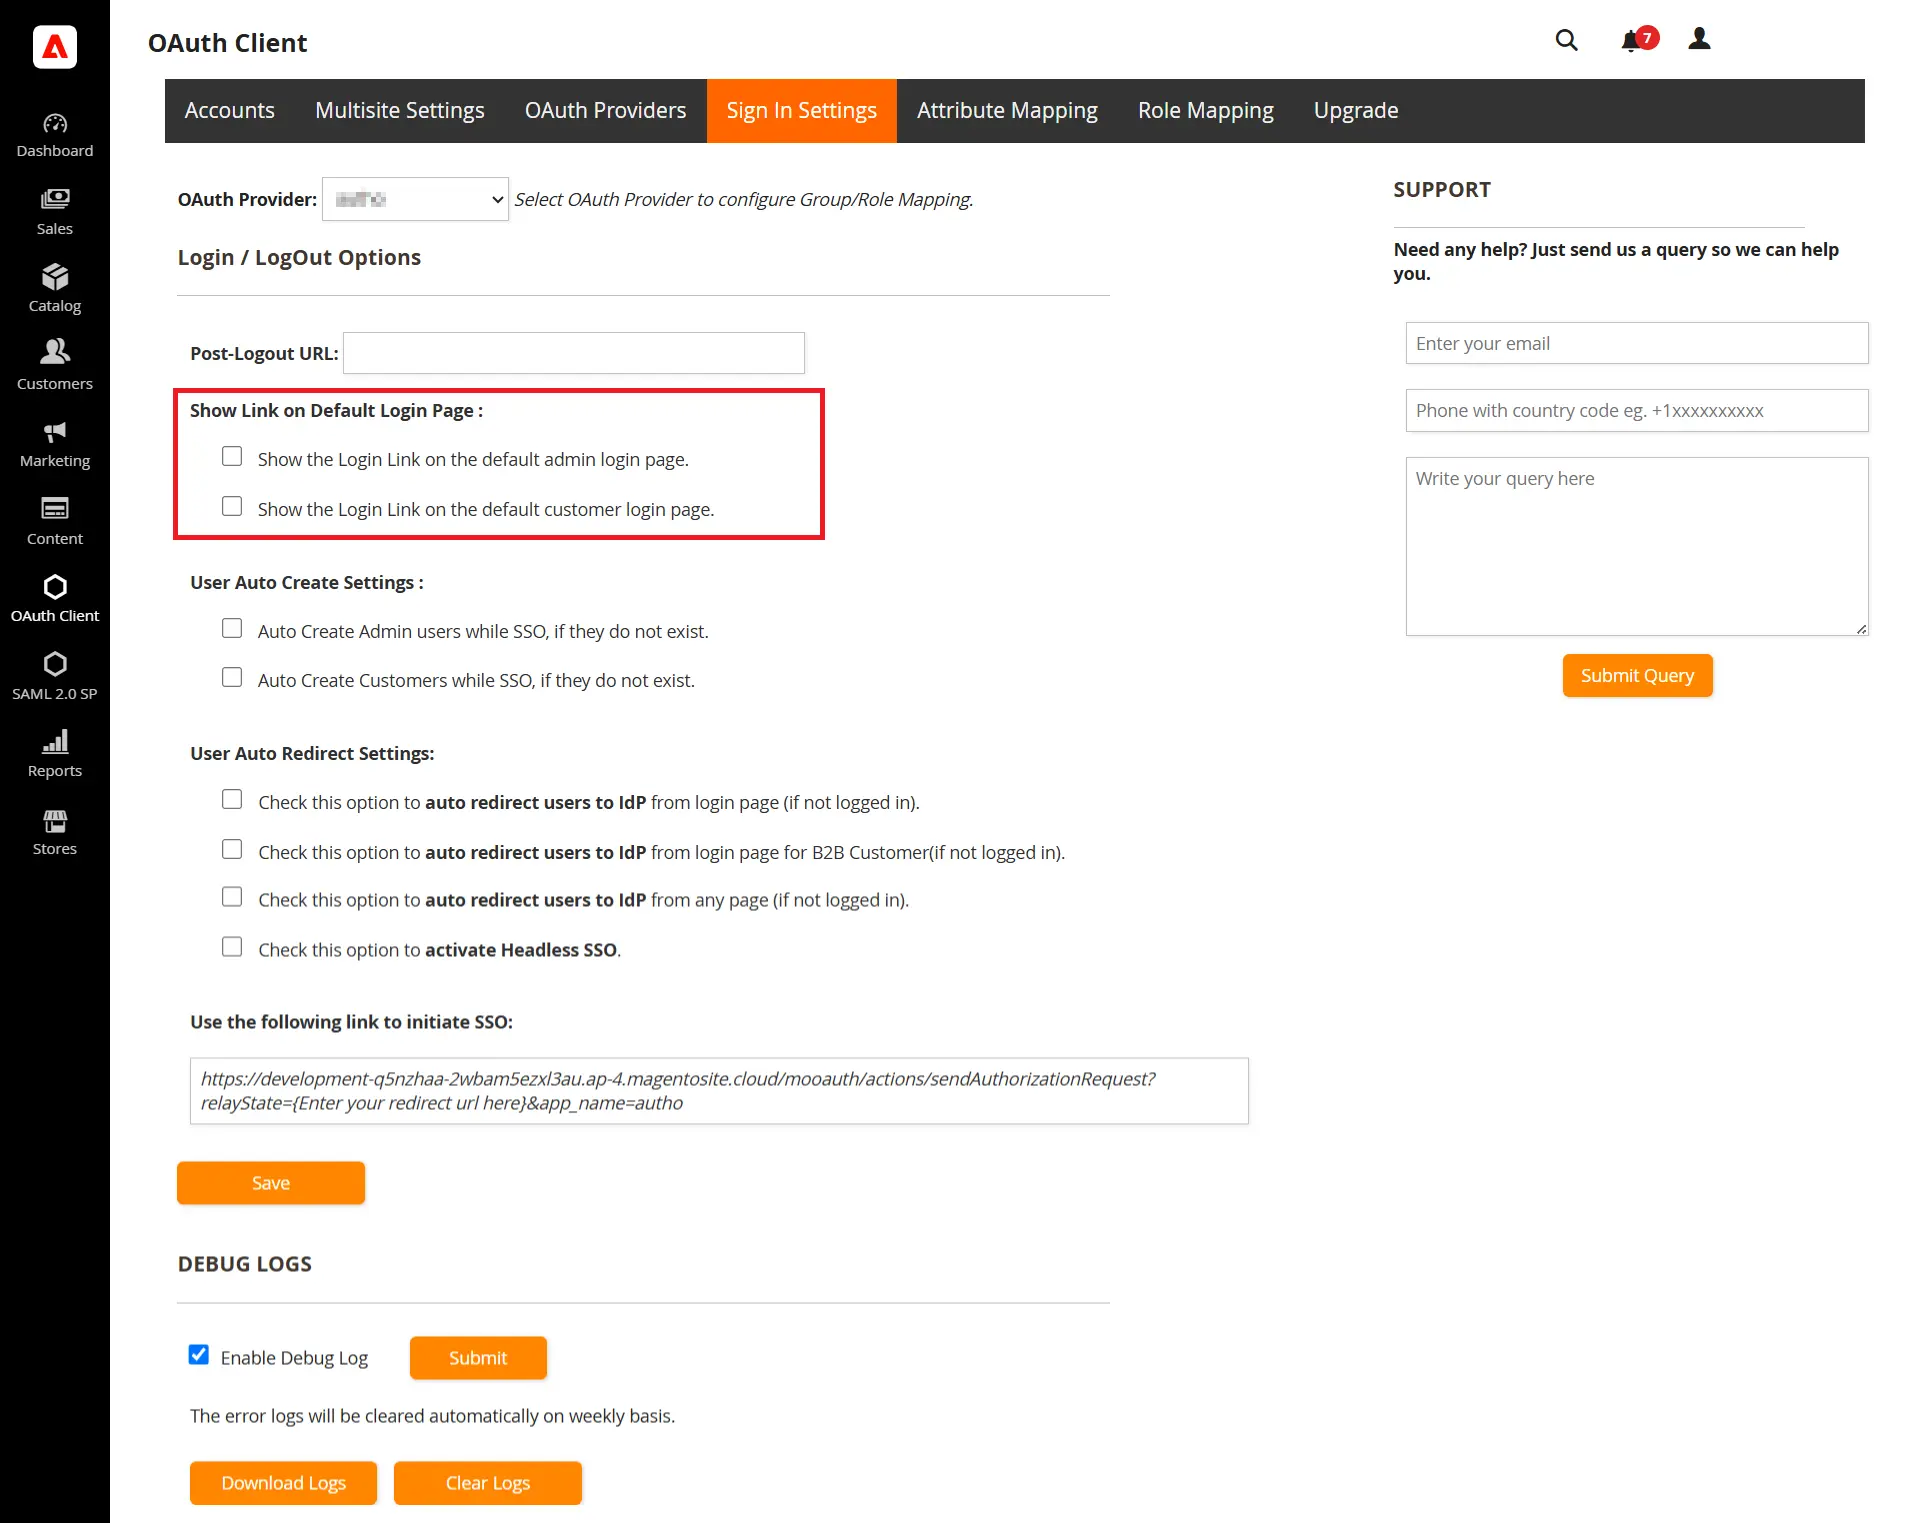
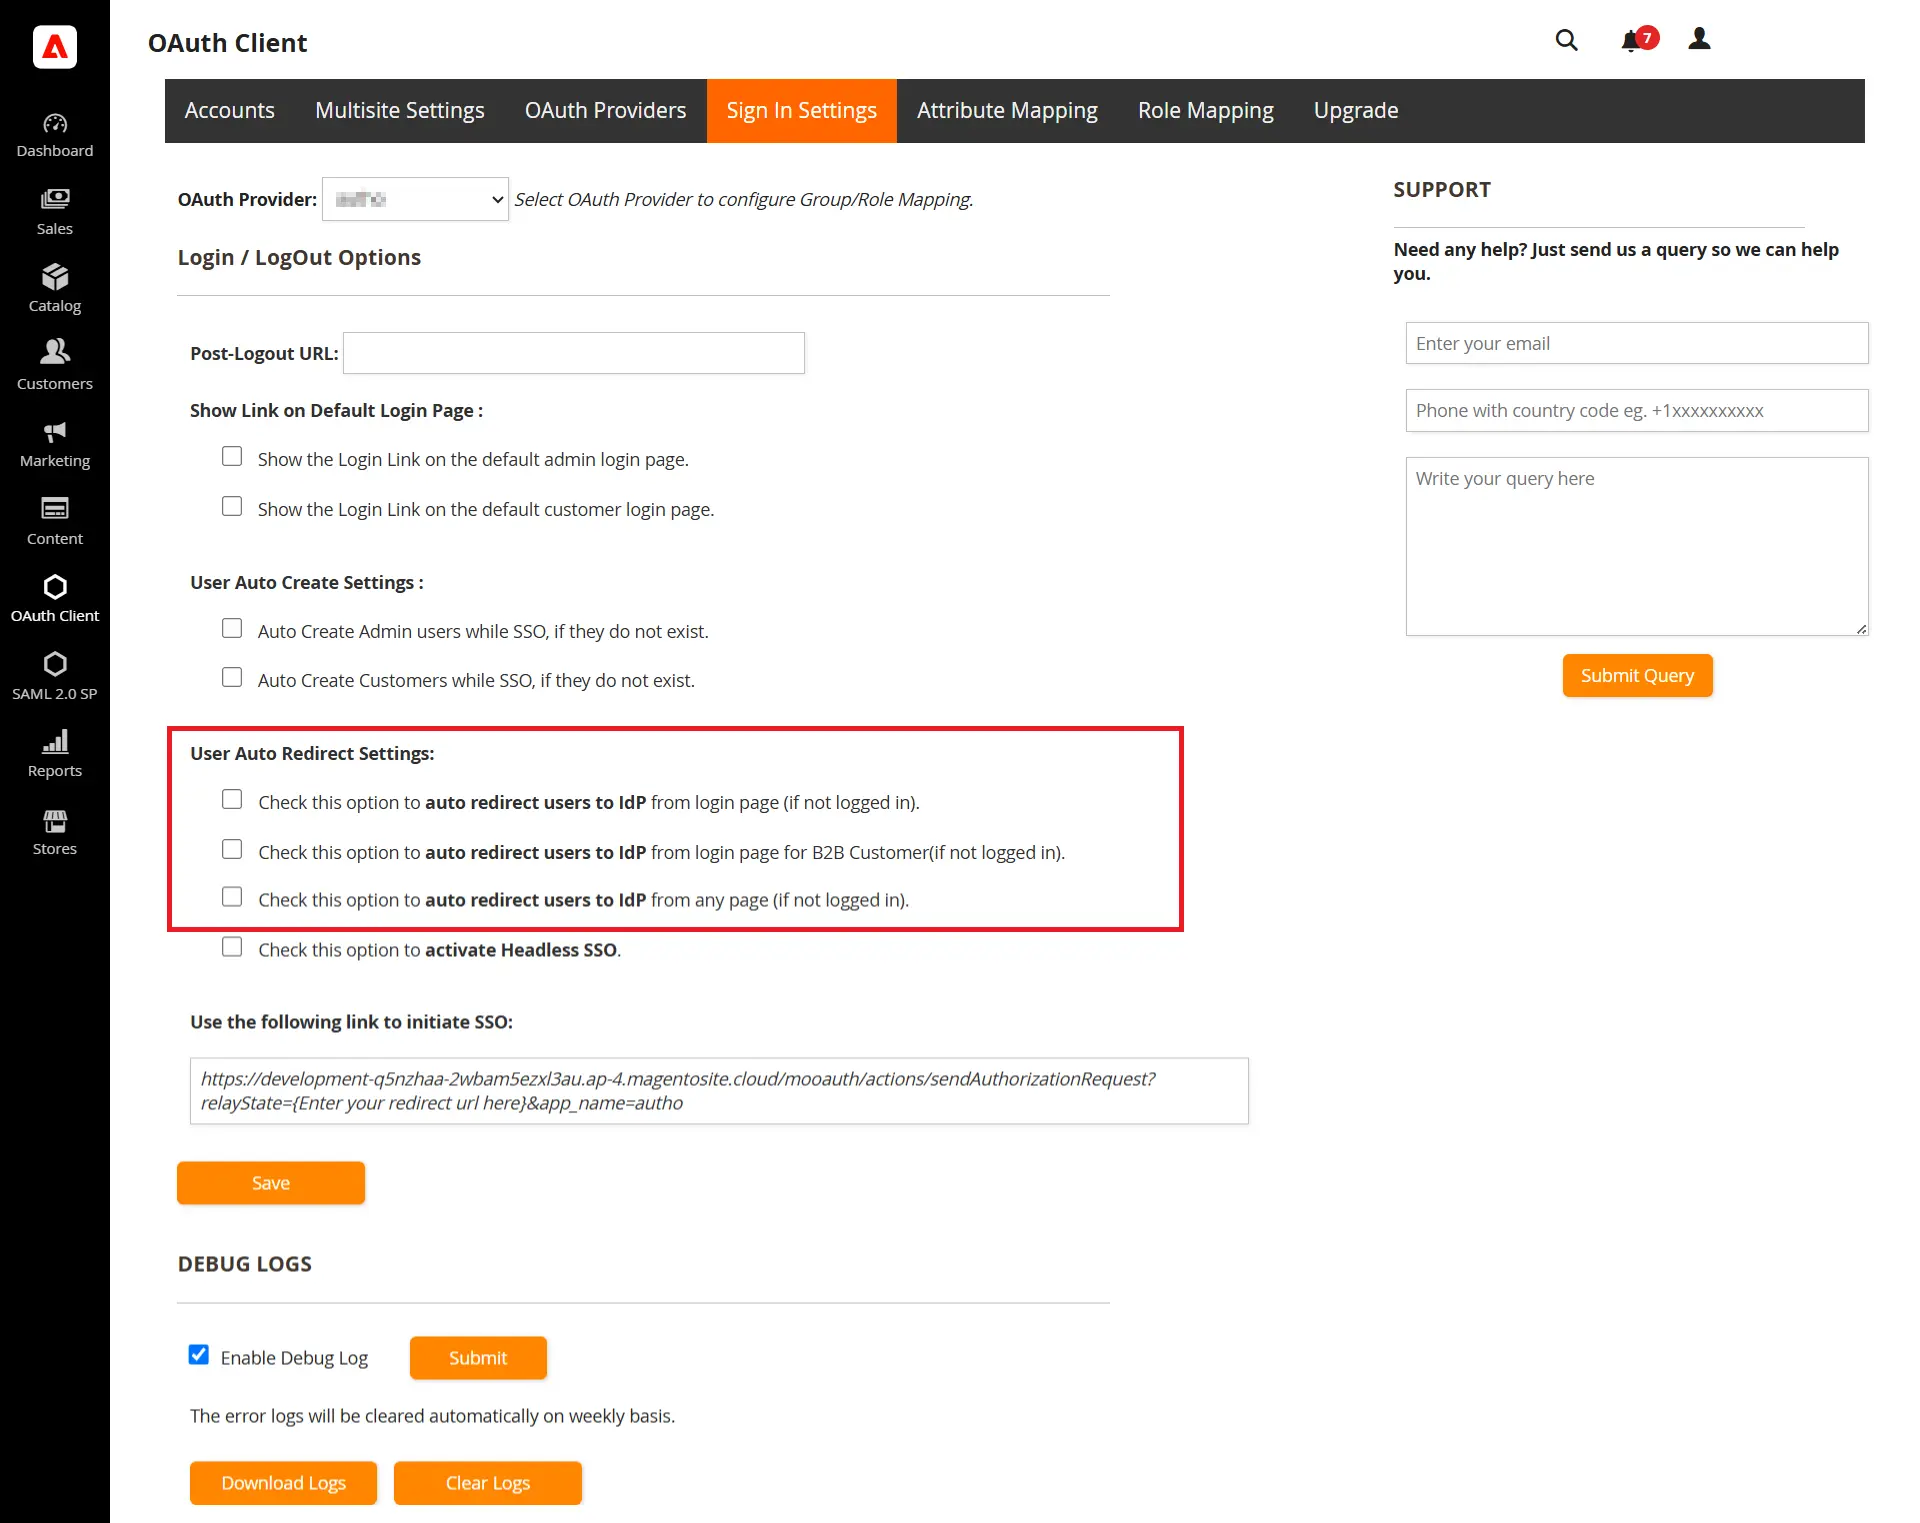
- MFAデバイスに移動する サインイン設定 タブを選択し、 OAuthプロバイダー ドロップダウン メニューから選択して、構成を続行します。
- ここでログインリンクを有効にするオプションがあります 管理者*/顧客 ログインページ (*管理者 SSO はプレミアム バージョンで利用可能です)
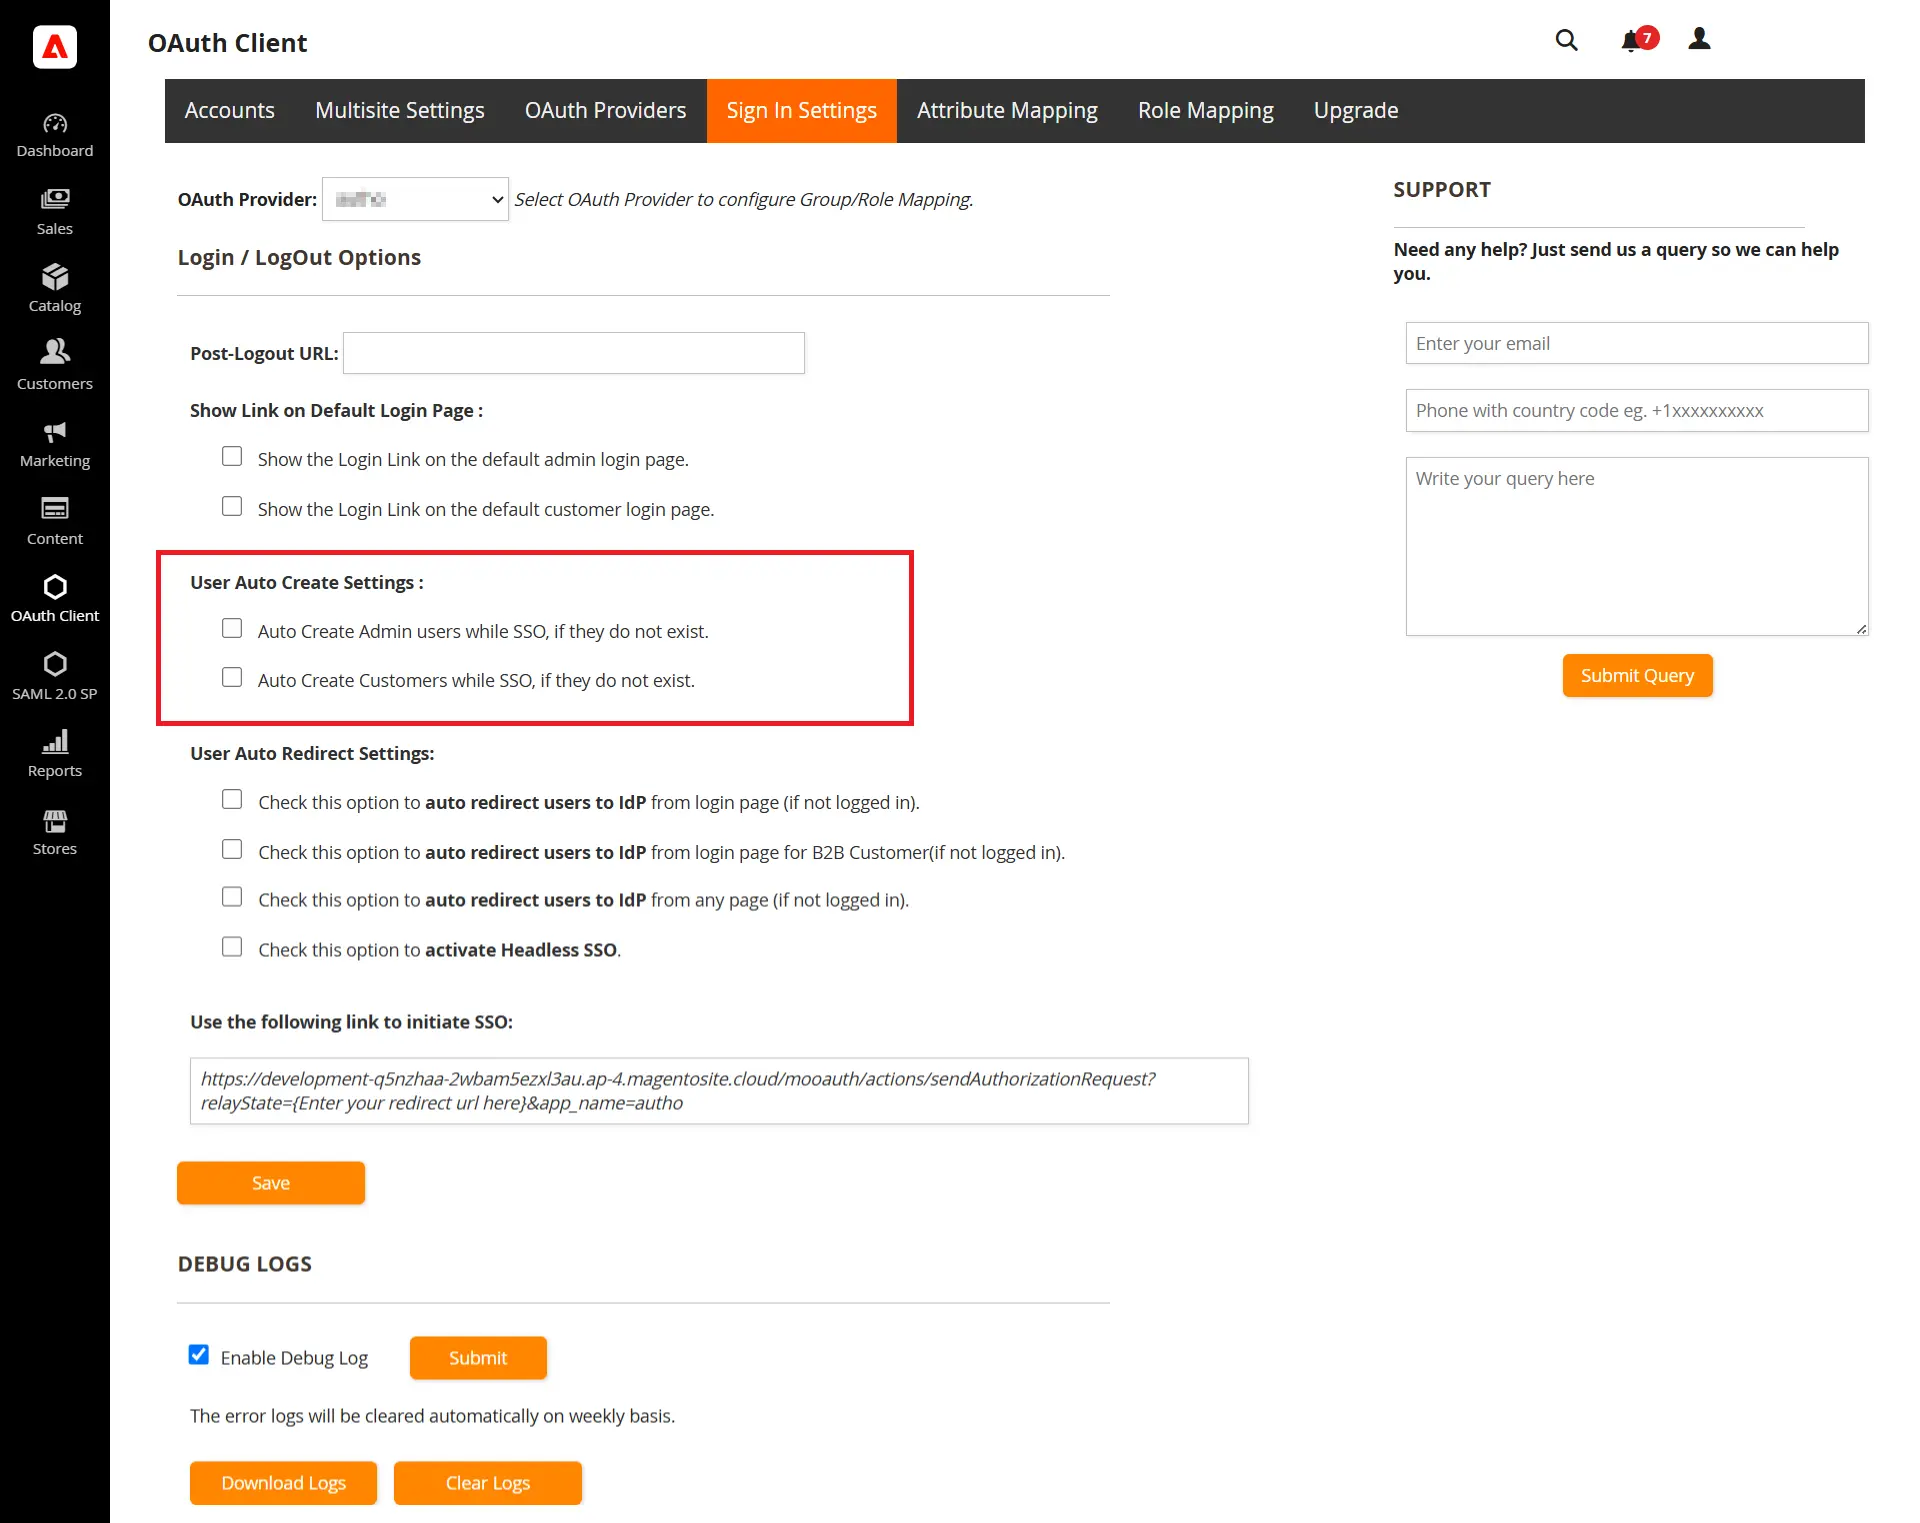
- 管理者ユーザーと顧客ユーザーがまだ存在しない場合は、SSO中に自動的に作成できます。該当するチェックボックスをオンにするだけで有効になります。
- プレミアム拡張機能では、次の機能も提供します。 ユーザーを IdP ログイン ページに自動リダイレクトします ユーザーがまだログインしていない場合。
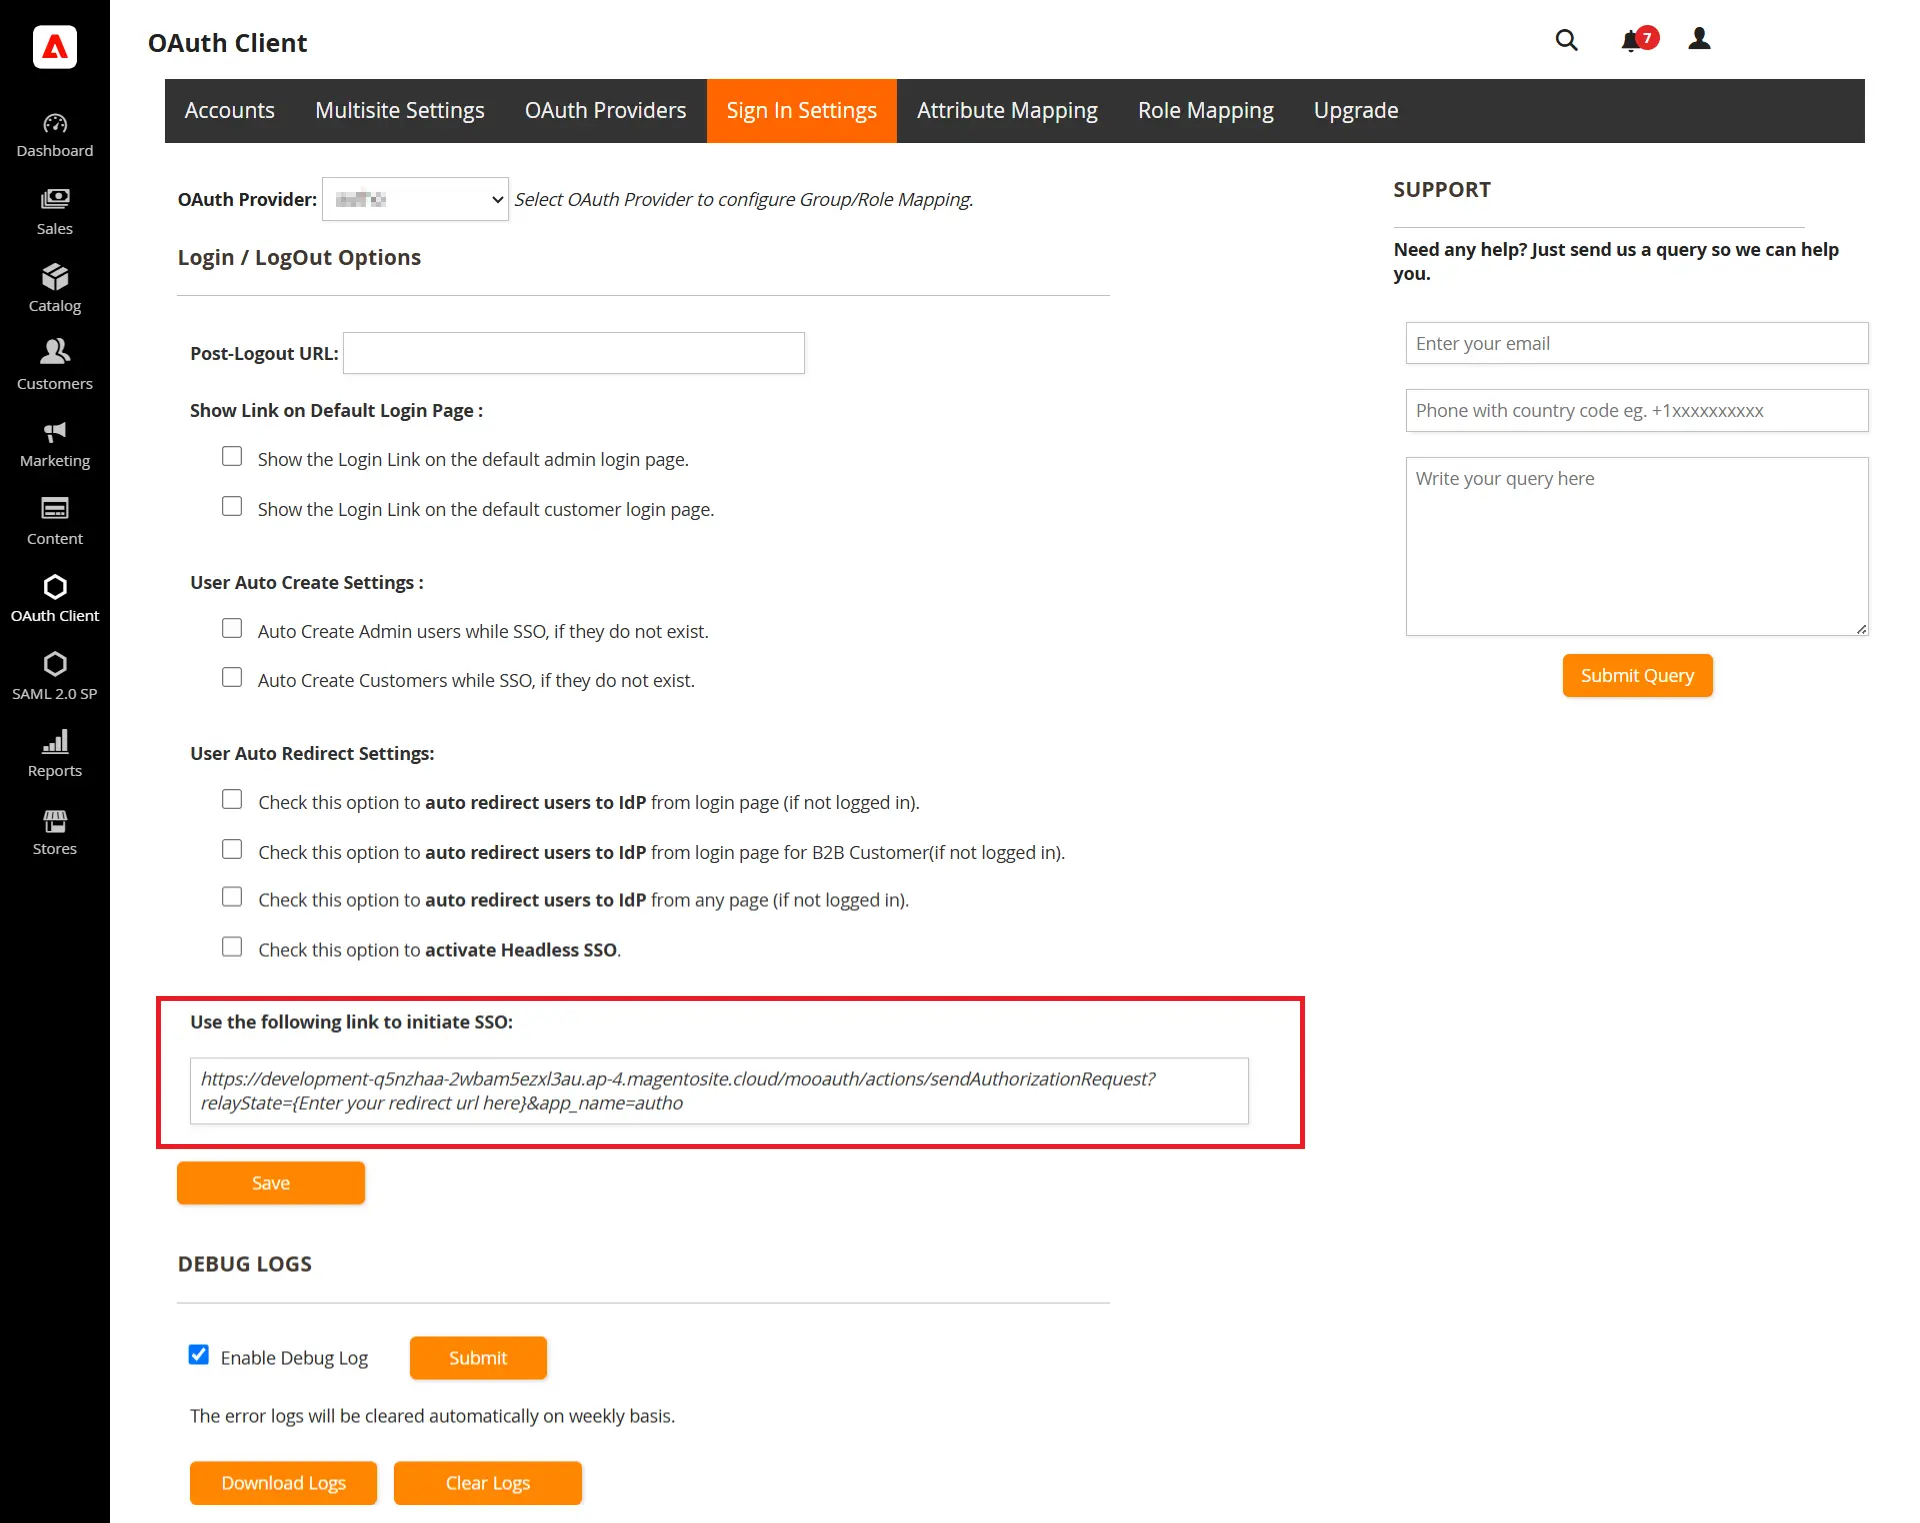
- 任意のページから SSO を開始する場合は、拡張機能で提供される SSO リンクを使用することもできます。
注: Auth0アカウントを作成すると、ドメインURLが表示されますので、それを以下のエンドポイントに追加する必要があります。
| 範囲: | openid プロフィールメール |
| エンドポイントを承認します: | https://<Auth0-app-domain>/authorize |
| アクセストークンエンドポイント: | https://<Auth0-app-domain>/oauth/token |
| ユーザー情報の取得エンドポイント: | https://<Auth0-app-domain>/userinfo |

注:拡張機能のエンタープライズ版では、複数のプロバイダーを設定できます。別のプロバイダーを設定するには、「プロバイダーの追加」ボタンをクリックして、必要なプロバイダーを設定してください。すべてのプロバイダーの設定ガイドはこちらからご覧いただけます。
3. マルチサイト設定(*エンタープライズ版で利用可能)
4. サインイン設定
5. 顧客/管理者の SSO
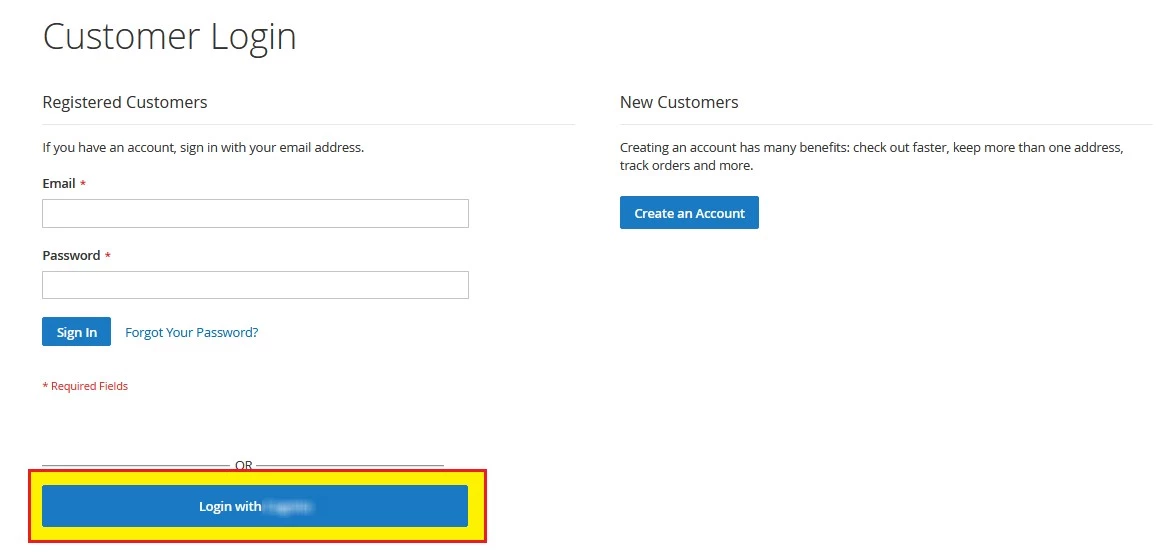
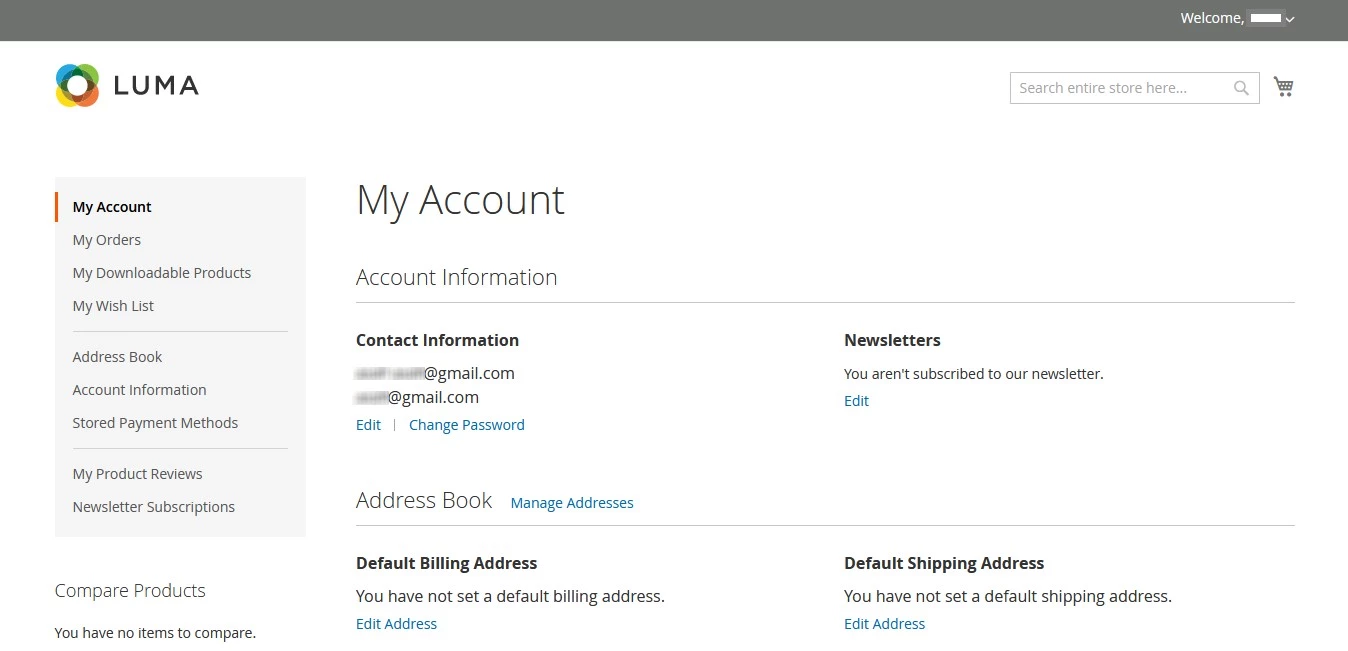
- 顧客シングル サインオン (顧客 SSO)
- 管理者シングル サインオン (管理者 SSO)
6. ヘッドレスSSO設定(*プレミアムバージョンで利用可能)
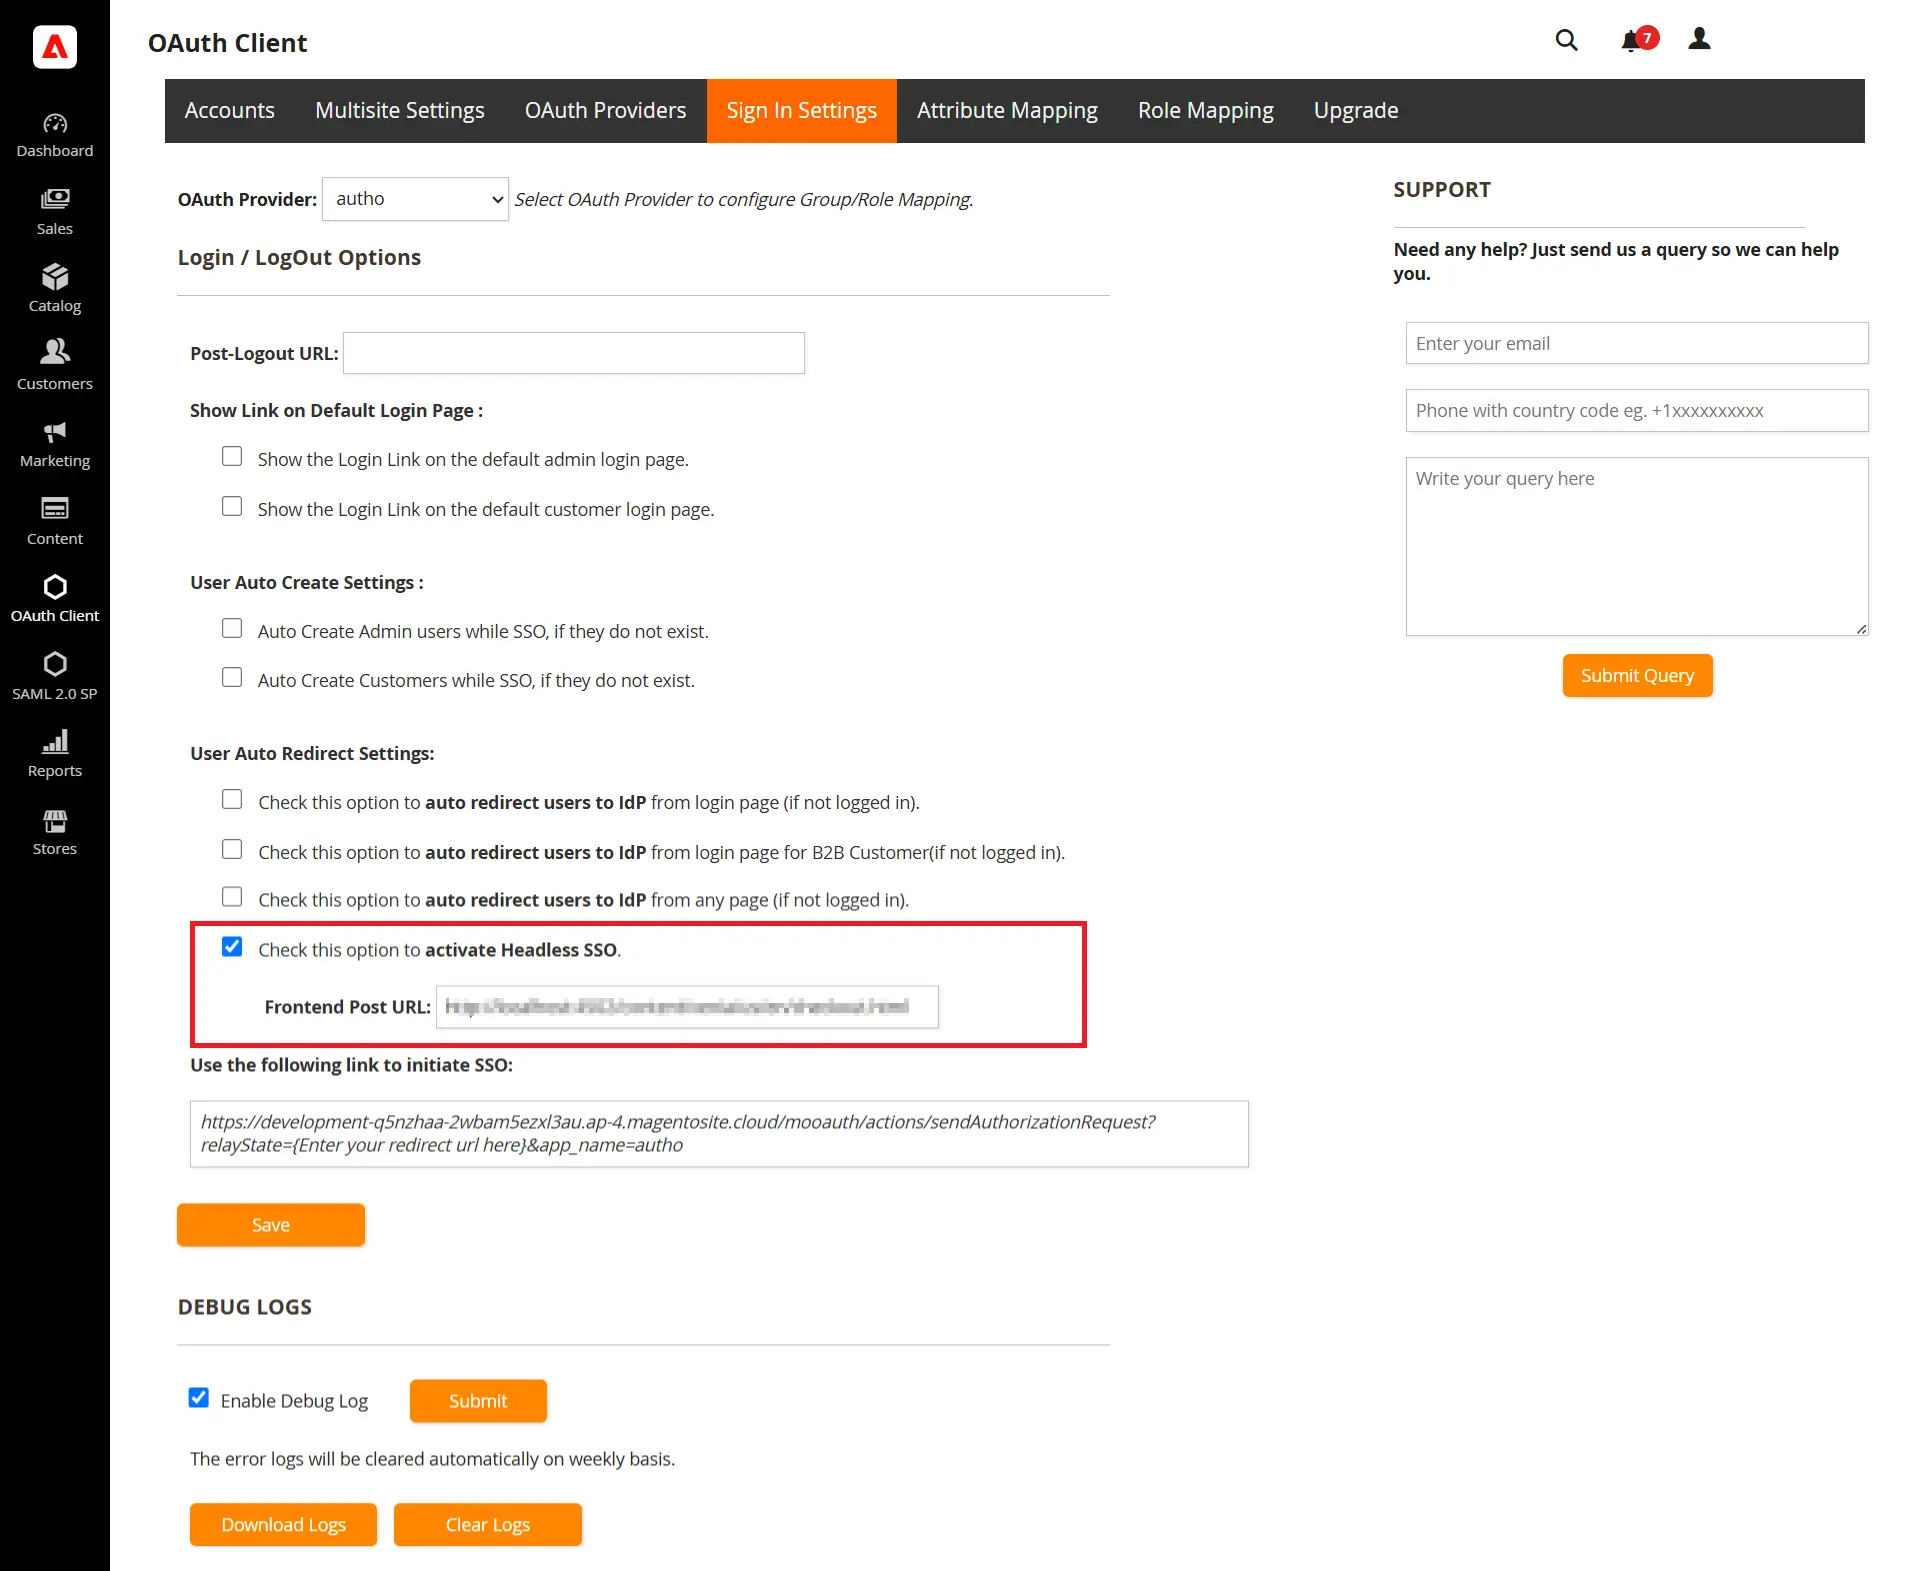
- MFAデバイスに移動する サインイン設定 タブ。ここに、ヘッドレス Magento ストアの SSO を有効にするオプションがあります。
- 貼り付け フロントエンド投稿URL 指定されたフィールドに、フロントエンドストアのURLを入力してください。
属性/カスタム マッピング (オプション)。 *これはプレミアム機能です。
1.1: 属性マッピング (オプション)。
- 属性は、アイデンティティ プロバイダーに保存されるユーザーの詳細です。
- 属性マッピングは、アイデンティティプロバイダー (IdP) からユーザー属性を取得し、それを名、姓などの Magento ユーザー属性にマッピングするのに役立ちます。
- Magento サイトにユーザーを自動登録する際、これらの属性は Magento ユーザーの詳細に自動的にマッピングされます。
- のみ 名前ID 無料のプラグインを使用して、Magento の電子メールとユーザー名の特性にマッピングできます。 一方、プレミアム バージョンのプラグインでは、IdP からの複数のユーザー属性を Magento 属性にマッピングできます。 デフォルトの属性に加えて、IdP に追加したカスタム属性をマップできます。
- ユーザーが SSO を実行すると、IdP によって送信された NameID 値が電子メールと Magento ユーザーのユーザー名にマッピングされます。
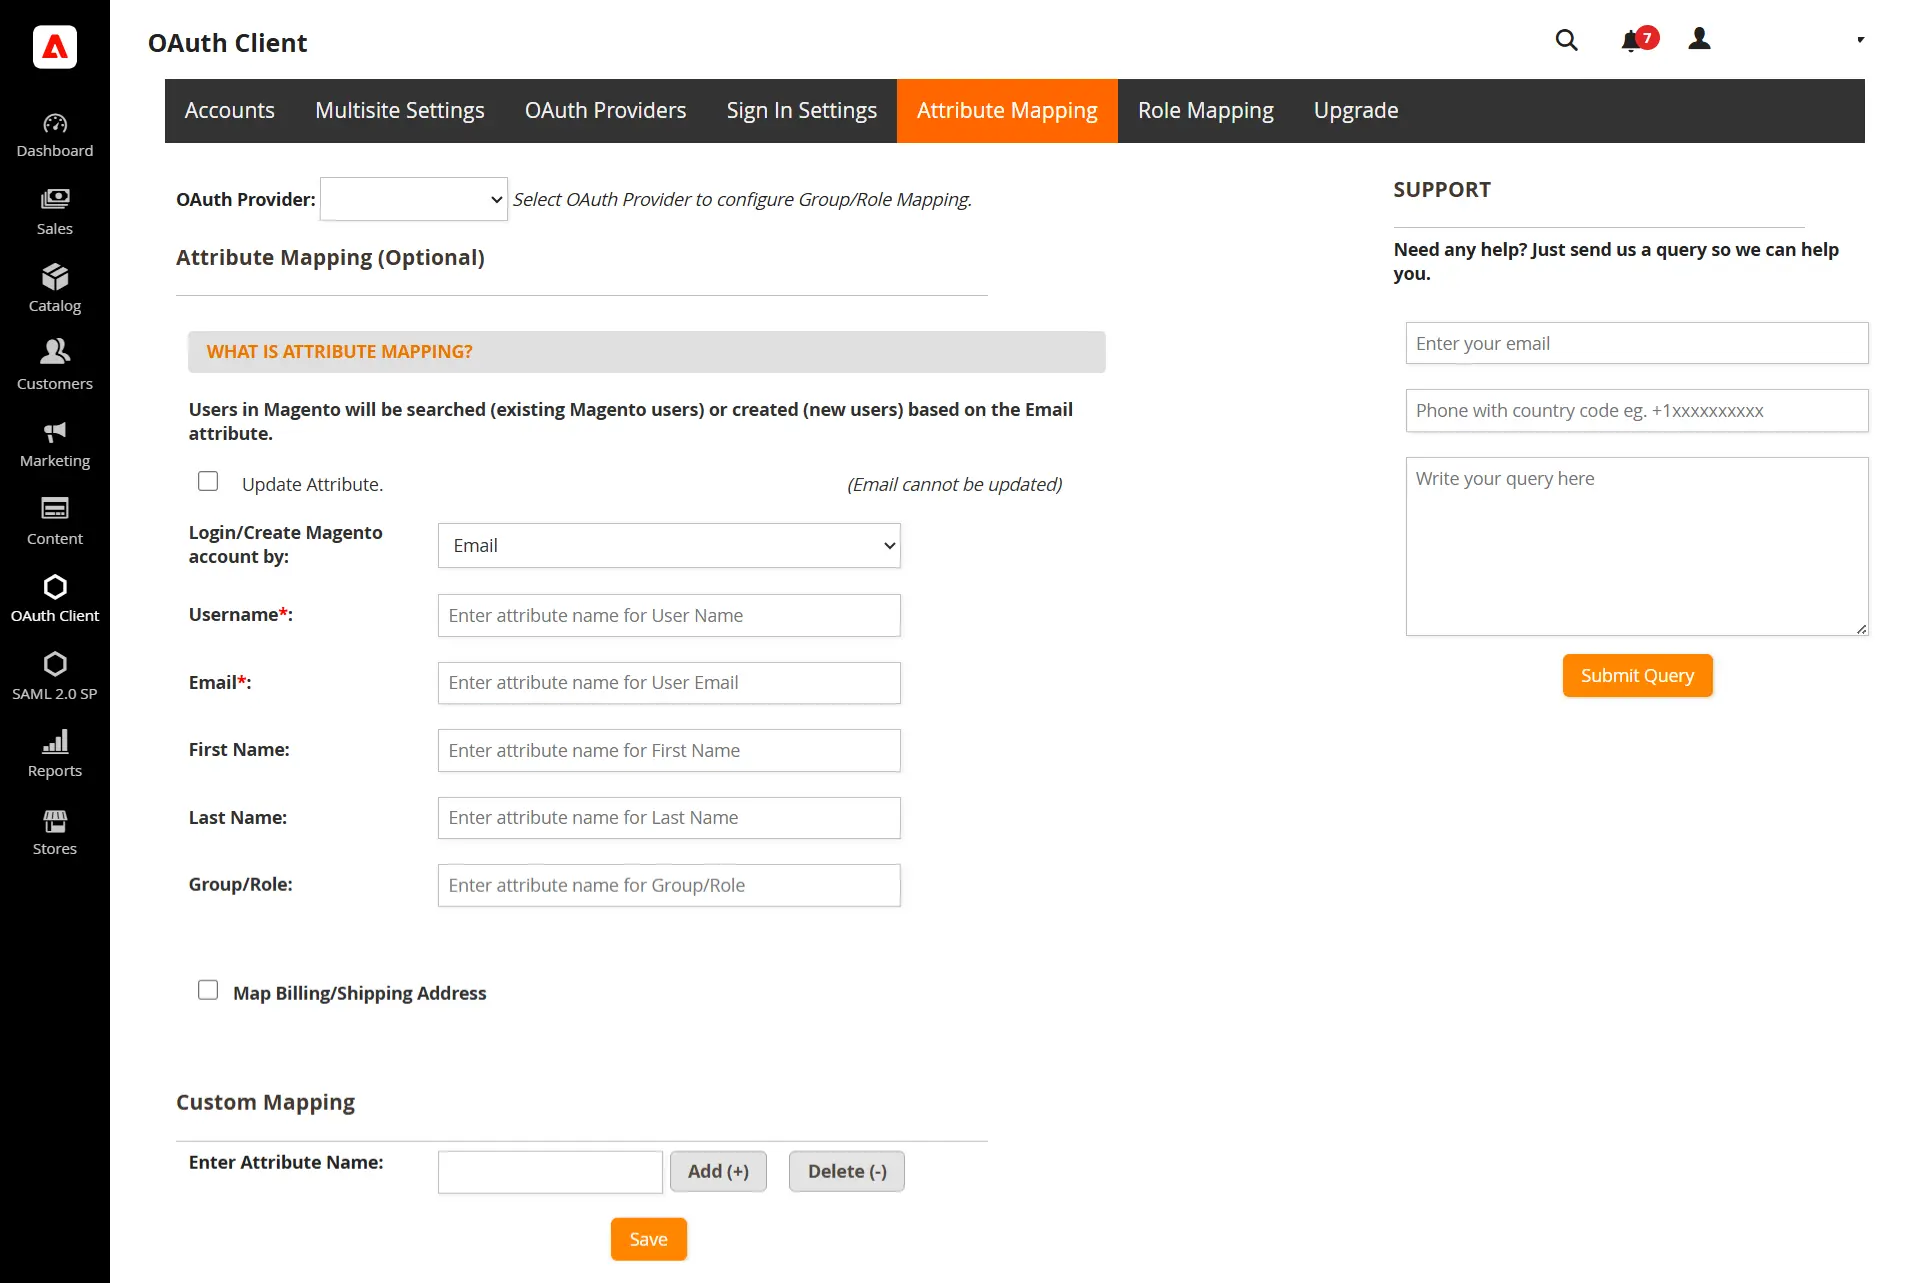
| ユーザー名: | IdP からのユーザー名属性の名前 (デフォルトでは NameID を保持します) |
| Email: | IdP からの電子メール属性の名前 (デフォルトでは NameID を保持します) |
| グループ/役割: | ID プロバイダー (IdP) からのロール属性の名前 |
- あなたがチェックすることができます テスト構成 以下の結果 サービスプロバイダーのセットアップ タブをクリックして、ここにマッピングする値をよりよく理解します。
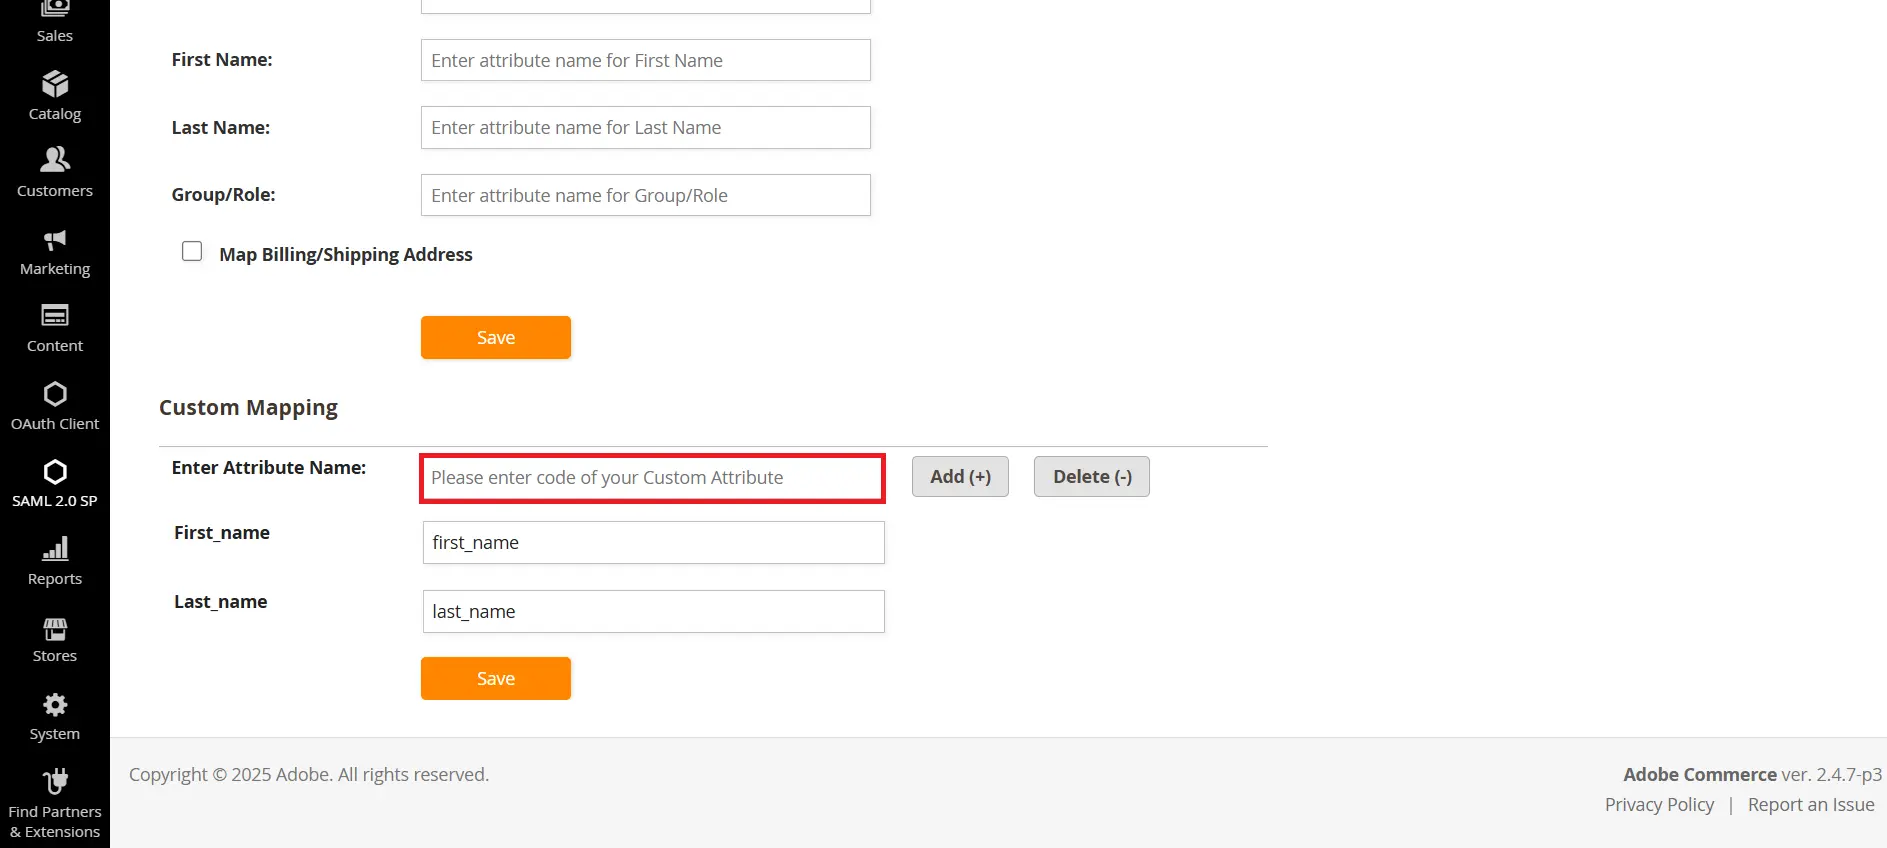
1.2: カスタム属性マッピング (オプション)。 ※これはプレミアム機能です。
- 「属性名の入力」フィールドに、アイデンティティ プロバイダーから受け取る属性に対してマッピングする属性名を入力します。
- 「追加」ボタンをクリックします
- 次に、指定されたフィールドに、アイデンティティ プロバイダーから受け取った属性名を入力します。
- 保存ボタンをクリックして設定を保存します。
- 属性名フィールドに名前を入力し、削除ボタンをクリックして構成を削除することもできます。
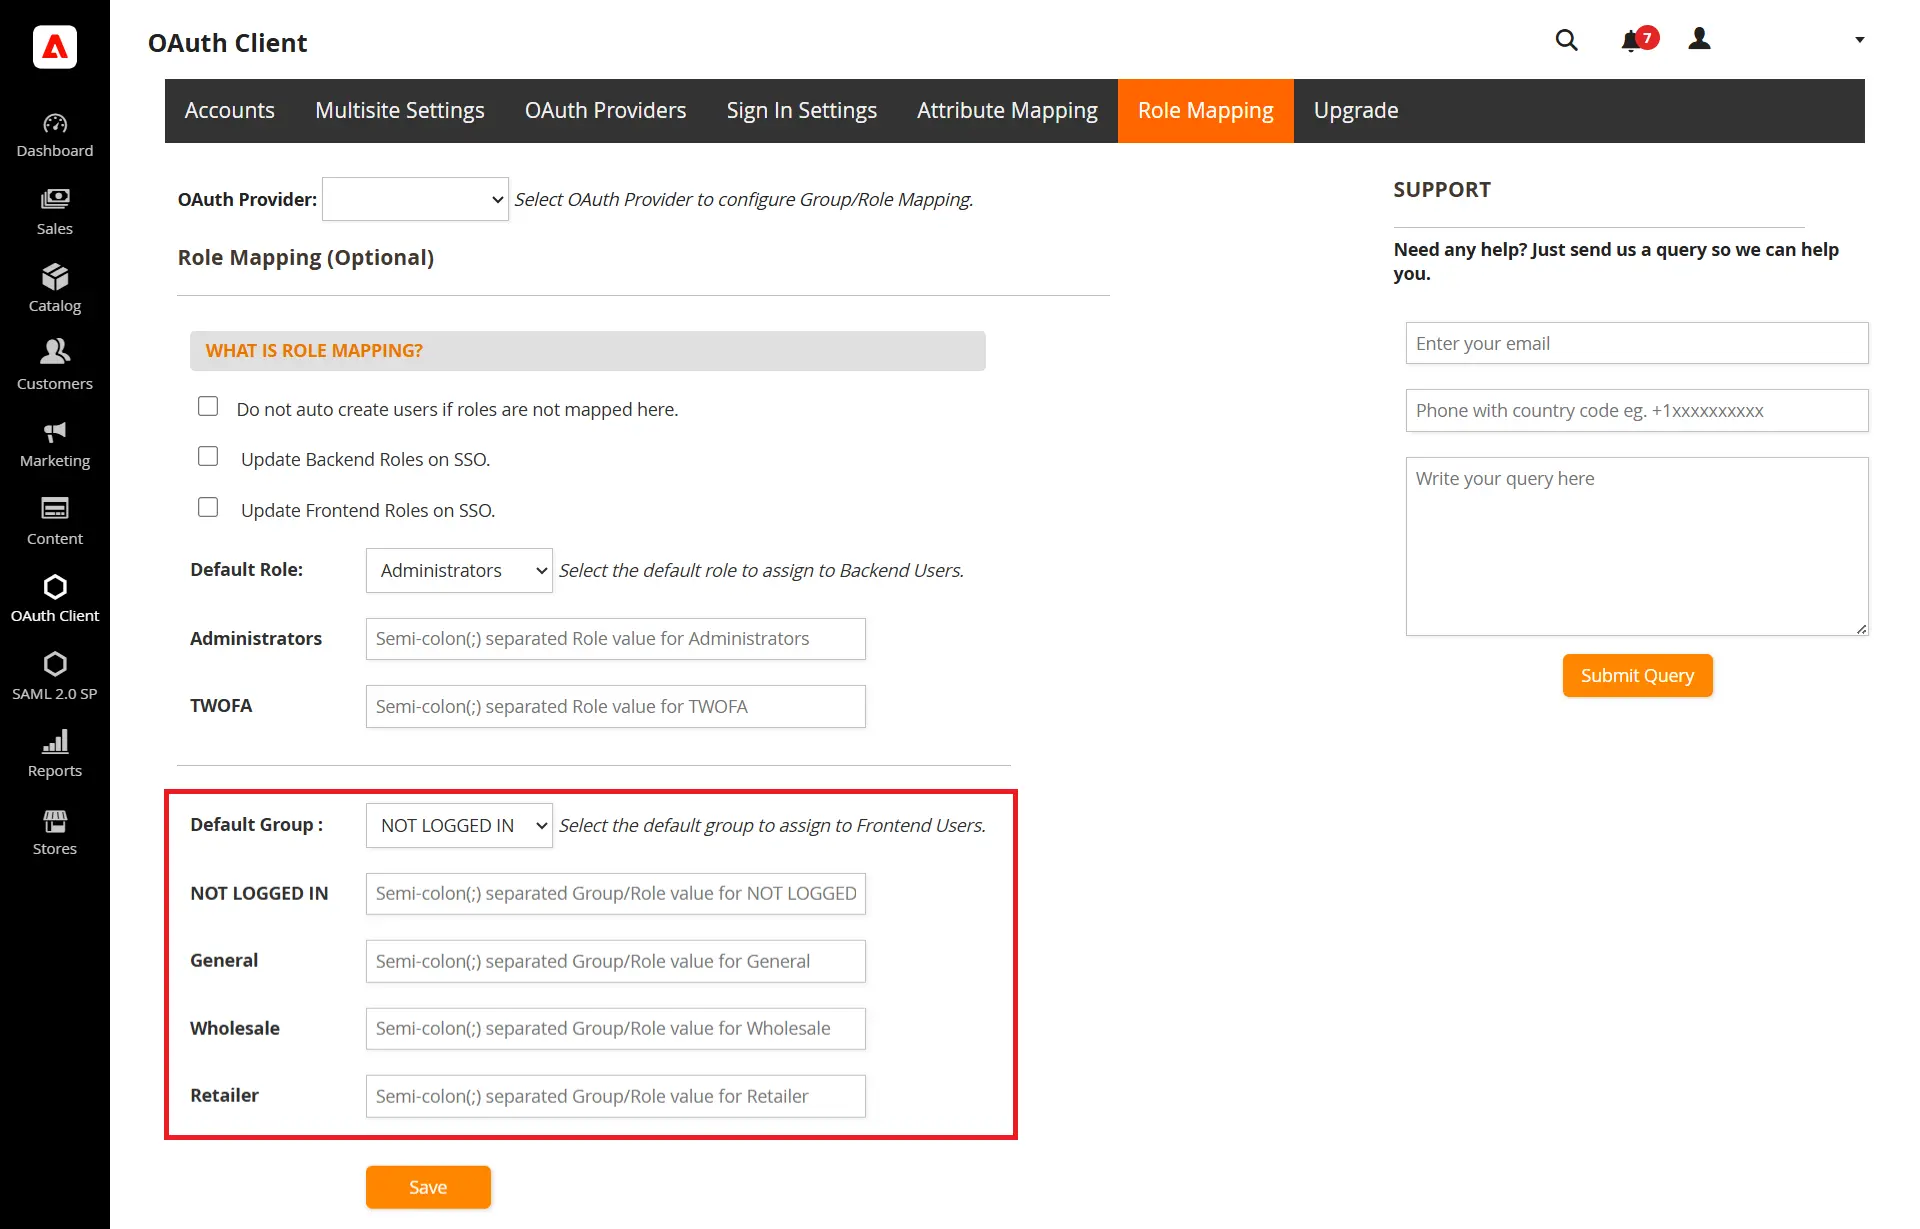
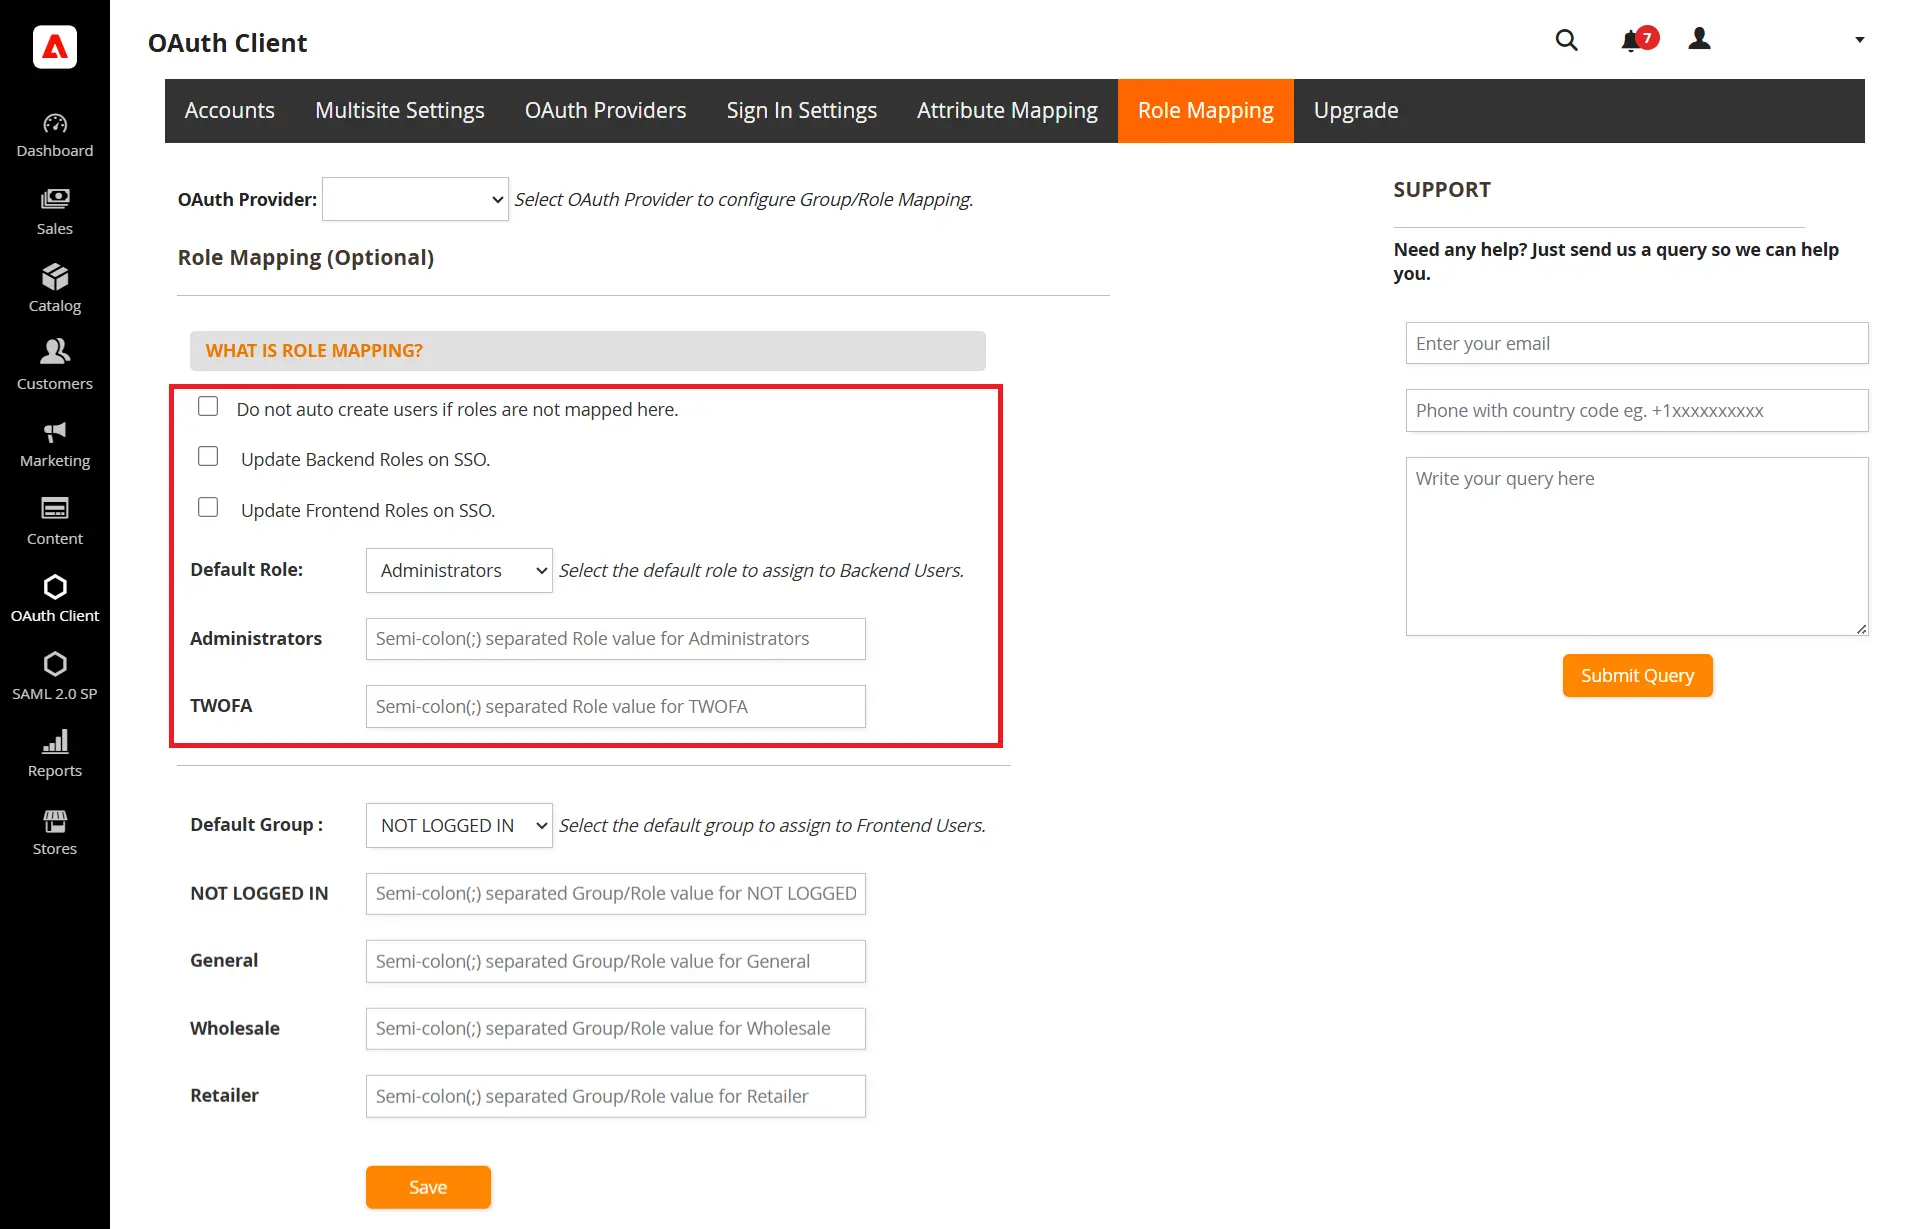
役割のマッピング (オプション)。 ※これはプレミアム機能です。
- Magentoは「ロール」という概念を採用しており、サイト所有者がサイト内でユーザーが実行できる操作と実行できない操作を制御できるように設計されています。ロールマッピングは、IdP内の特定のグループのユーザーに特定のロールを割り当てるのに役立ちます。
- 自動登録中、ユーザーにはマップ先のグループに基づいてロールが割り当てられます。
- POC 拡張機能で、管理者以外のすべてのユーザーが SSO を実行する際に割り当てられるデフォルトのロールを指定できます。
- 管理者以外のすべてのユーザーに割り当てるデフォルト ロールを選択し、[保存] ボタンをクリックします。
- プレミアム拡張機能では、SSO のバックエンド/フロントエンド ロールを更新することもできます。
- プレミアム拡張機能で SSO を実行するときに、管理者以外のすべてのユーザーに割り当てられるデフォルトのロールを指定することもできます。
- すべての管理者ユーザーに割り当てるデフォルトロールを選択し、「保存」ボタンをクリックします。
- Magento セキュリティ ソリューション
- シングル サインオン (SSO) ログインとは何ですか?
- OAuth 2.0 とは何ですか?また、どのように機能しますか?
- OAUth 2.1 シングル サインオン プロトコルの新機能は何ですか?
- Magento OAuth シングル サインオン (SSO) プラグイン。
その他のリソース
Get in Touch
magentosupport@xecurify.comまでご連絡ください。弊社のチームがMagento 2 SSO(OAuth/OIDC)拡張機能の設定をお手伝いいたします。お客様のご要望に応じて、最適なソリューション/プランをご提案いたします。


