の検索結果 :

×

会員登録 お問い合わせ

AWS Cognito (SP) の SAML シングル サインオン (SSO) | TYPO3 – AWS Cognito SSO ログイン


AWS Cognito と TYPO3 を SAML IdP として使用した SAML シングルサインオン (SSO) 。TYPO3 SAML IdP拡張機能を使用すると、TYPO3 の認証情報を使用して AWS Cognito にログインできます。ここでは、AWS Cognito を SP (サービス プロバイダー)、TYPO3 を IDP (アイデンティティ プロバイダー) として使用して SSO を設定する手順を順を追って説明します。

前提条件: ダウンロードとインストール

1. TYPO3 に SAML IDP 拡張機能をインストールする
  • TYPO3 マーケットプレイスから SAML IDP 拡張機能の zip ファイルをダウンロードします。
  • TYPO3 バックエンドに移動し、画面の左側にある [拡張機能] セクションをクリックします。
  • 以下の画像に示されているように、zip ファイルをアップロードするか、プラグイン zip を次の場所に解凍します。 「Typo3 ルートフォルダー/typo3conf/ext」 ディレクトリにあります。
  • Typo3 SAML idp SSO プラグイン
  • 次に、 「miniOrange SAML IDP」 「インストールされた拡張機能」セクションで、「有効化」ボタンをクリックして拡張機能を有効化します。
  • Typo3 SAML SSO フロントエンドの作成
  • インストール後、新しくインストールされた拡張機能をクリックします 「miniOrange SAML IDP 拡張機能」 TYPO3 SSO の場合は、登録した miniOrange 認証情報を使用してログインします。
  • プレミアム顧客の場合、ユーザー名とパスワードを入力した後、次に進むにはライセンス キーが必要になります。 (このキーは miniOrange チームから取得します。ライセンス キーを入力した後、ライセンスをアクティブ化し、先に進むことができます。)
  • プレミアム顧客でない場合は、miniOrange 認証情報を送信して直接ログインできます。
  • ログインに成功すると、アカウントに関連する詳細が表示されます。
  • これで、サービス プロバイダーを構成する準備ができました。 ただし、最初にフロントエンドを統合することが重要です。
2. 拡張機能をTYPO3と統合する
  • ここで、「ホーム」タブを左クリックしてフロントエンドをデザインする必要があります。 新しいサブページ
  • Typo3 SAML SSO フロントエンドの作成
  • HOMEページ内にSTANDARDページを追加する必要があります。
  • 標準ページ名を次のように入力します。 フェサムル.
  • FESAML ページ Typo3 シングル サインオン
  • ソフトウェアの制限をクリック FESAMLページ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します コンテンツを追加。 プラグインに移動して追加します FESAML プラグイン.
  • Typo3 SAML ログインのコンテンツの追加
  • プラグイン タブに移動し、FESAML プラグインを選択します。 ウェブサイトユーザーを追加 記録保管ページ 設定を保存します。
  • Typo3 ログインで Web サイト ユーザーを追加
  • URL セグメント (初期 SSO URL にもなります) を変更する必要がある場合は、 FESAMLページ、編集を選択してクリックします 「URLを切り替える」 ボタンをクリックして、お好みの方法で URL を設定します。
  • Typo3 SAML サインイン SSO URL の編集
  • また、少なくとも 3 つのユーザーグループが存在しない限り、TYPOXNUMX ではユーザーを作成できないため、少なくとも XNUMX つのグループを作成する必要があります。
  • グループを作成するには、左側のパネルからリスト タブに移動し、Web サイト ユーザー フォルダーをクリックして、画面上部の「+」ボタンを押します。
  • グループ作成 Typo3 OIDC シングルサインオン
  • 今すぐ選択 ウェブサイトユーザーグループ? リストから。
  • Typo3 SAML SSO Web サイト ユーザー グループ
  • グループタイトルセクションにグループ名を入力し、上部の「保存」ボタンをクリックします。 ユーザーグループが作成されます。
  • ユーザーグループがTypo3 SAML SSOを作成しました
  • ログイン ページに SSO ボタンを作成することもできます。 「ホーム」をクリックして、次の画面に進みます。 +コンテンツ オプションを選択します。
  • Typo3 SAML SSO コンテンツの追加
  • [特殊要素] タブに切り替えて選択します。 プレーンHTML.
  • ミニオレンジ色の SSO ボタンを作成するためのプレーン HTML
  • ここで行うことは、SSO ログイン ボタンを追加することです。ボタン セクションの URL は FESAML 標準ページになります。
  • これを行うためのコード スニペットは、指定された画像に記載されています。 コードを入力し、上部にある [保存] ボタンを押します。
  • フロントエンドの SSO ボタン Typo3 SAML SSO
  • これで、バックエンドでプラグインを設定できるようになりました。

AWS Cognito SAML シングルサインオン (SSO) TYPO3 へのログインを設定する手順

1. TYPO3 からメタデータ XML ファイルをダウンロードします。

  • に行く IDPメタデータ タブ。 クリック XMLメタデータのダウンロード ボタン。 SP を構成するために、この XML ファイルを保管しておいてください。
  • SPとしてのAWS CognitoおよびIDPとしてのTYPO3、メタデータのダウンロード

2. AWS Cognito サービスプロバイダーを構成します。

  • まず、に行きます コグニートコンソール アカウントにサインアップ/ログインして、AWS Cognito を設定します。
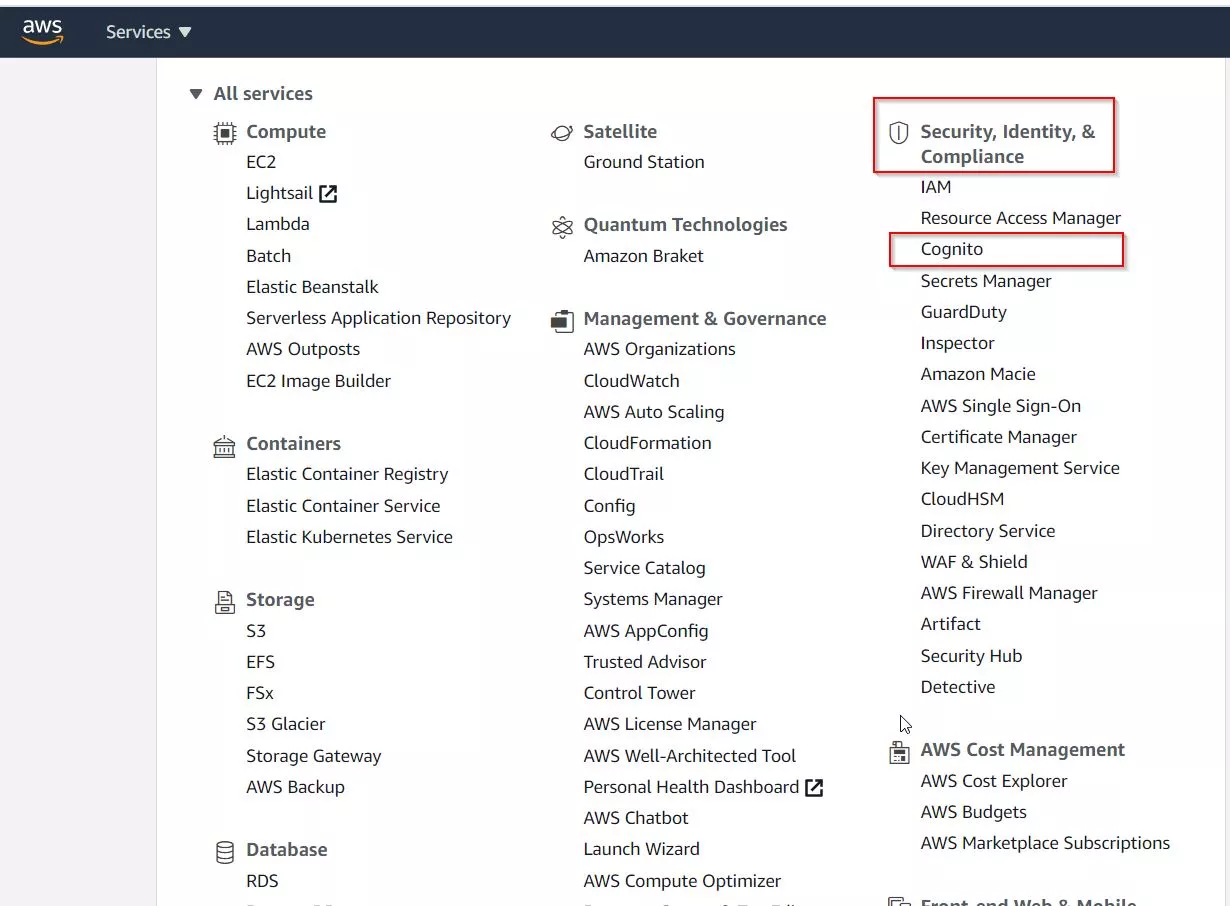
  • に行く [サービス] > [セキュリティ、アイデンティティ、およびコンプライアンス] > [Cognito]。
  • SPとしてのAWS CognitoおよびIDPとしてのTYPO3、Cognitoコンソール
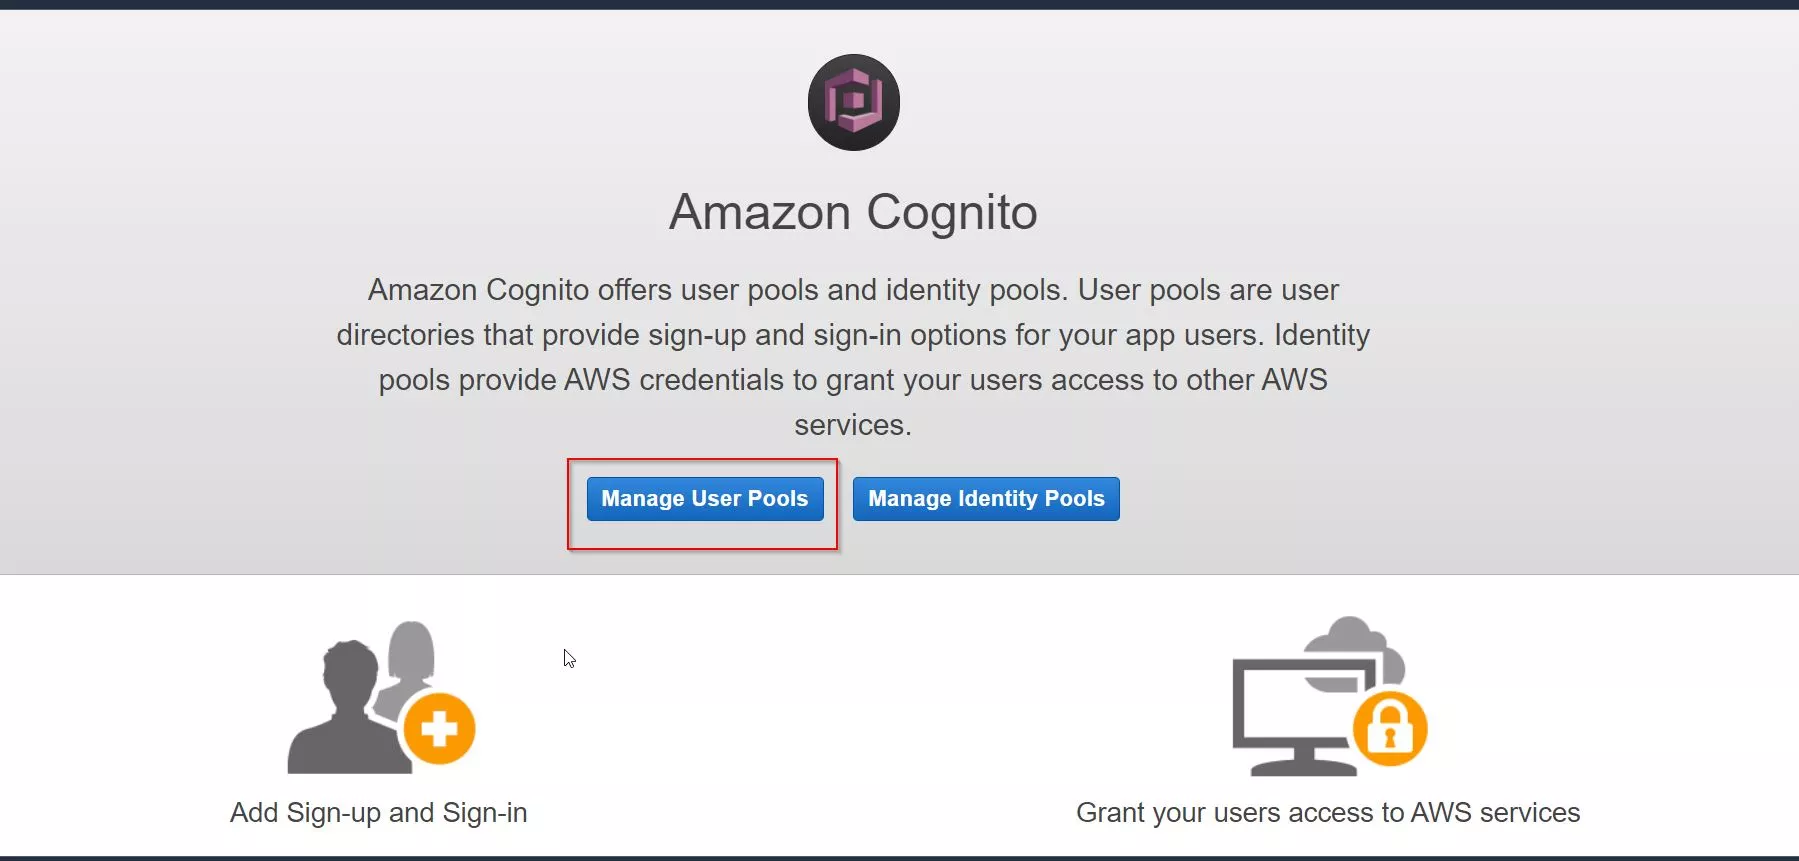
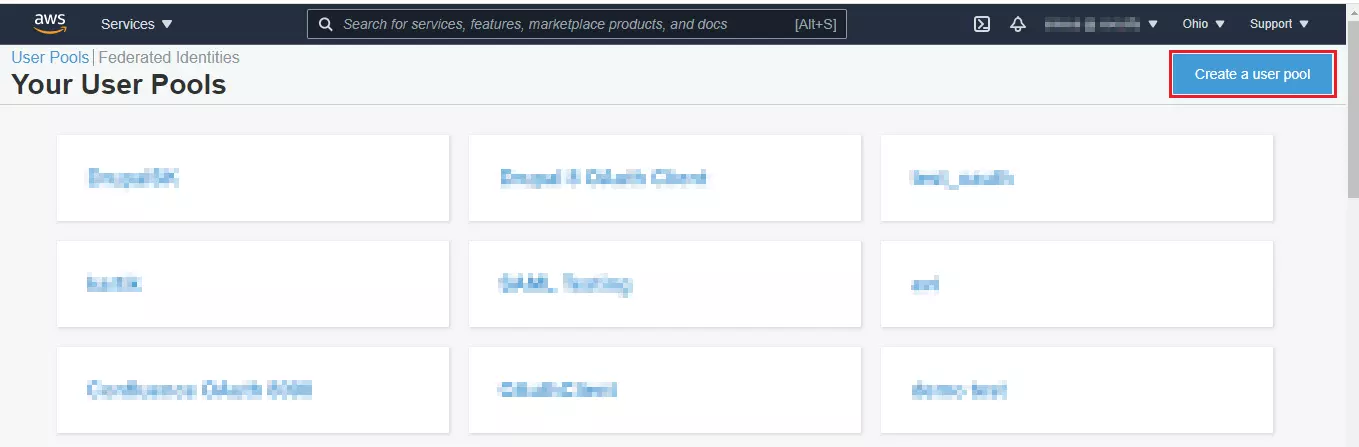
  • 詳しくはこちら ユーザープールの管理、 その後 ユーザープールを作成します。
  • SPとしてのAWS CognitoおよびIDPとしてのTYPO3、ユーザープールの管理
    SPとしてのAWS CognitoおよびIDPとしてのTYPO3、ユーザープールの管理
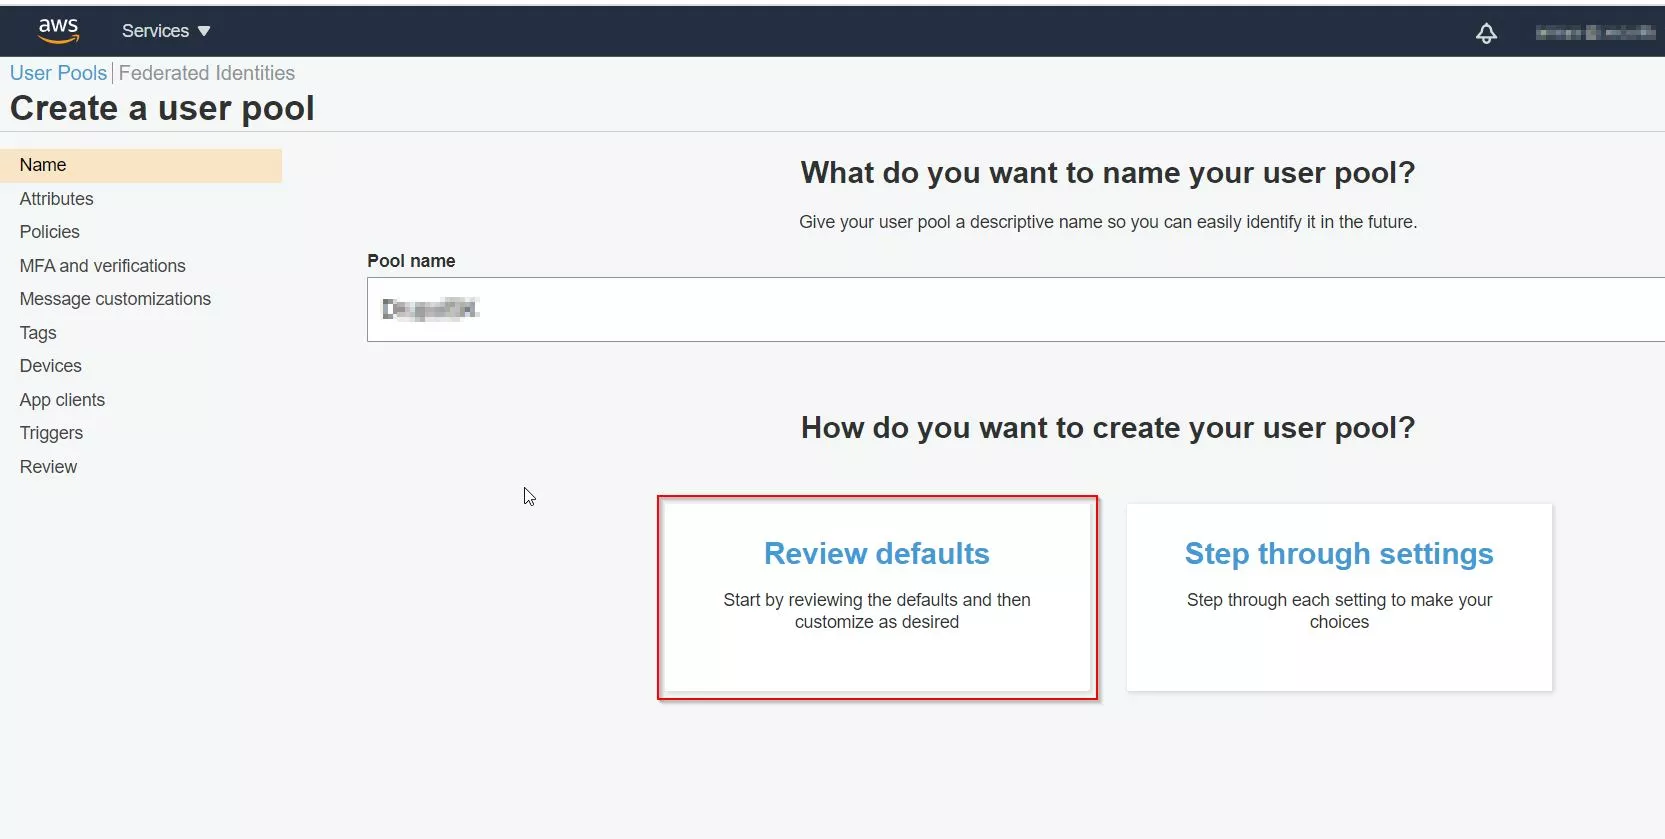
  • プール名に名前を入力します。 クリック デフォルトを確認するをタップし、その後、 プールの作成 .
  • SPとしてのAWS CognitoおよびIDPとしてのTYPO3、ユーザープールの管理
  • プールを作成した後は、 プール ID 便利です。または、IdP の構成に役立つようにメモしておくこともできます。
  • SPとしてのAWS CognitoおよびIDPとしてのTYPO3、ユーザープールの管理
  • 左側のペインで、をクリックします ドメイン名 下 アプリの統合。 使用可能なドメイン プレフィックスを入力し、保存します。 必要となるこのドメインを保持します ACSのURL IDP を設定します。
  • SPとしてのAWS CognitoおよびIDPとしてのTYPO3、ユーザープールの管理
  • 左側のペインで、をクリックします ID プロバイダー 連邦の下にある。 次に選択します SAML
  • SPとしてのAWS CognitoおよびIDPとしてのTYPO3、ユーザープールの管理
  • ダウンロードしたものをアップロードします ステップ1 TYPO3 IDP メタデータ ファイルに名前を付けて、[プロバイダーの作成] をクリックします。
  • SPとしてのAWS CognitoおよびIDPとしてのTYPO3、ユーザープールの管理
  • フェデレーションで、選択します 属性マッピング .
  • これを追加
     http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress 
    の属性 SAML 属性 テキストフィールドを選択して ユーザープール属性 as メールアドレス.
  • SPとしてのAWS CognitoおよびIDPとしてのTYPO3、ユーザープールの管理
  • 詳しくはこちら 変更を保存します。

3. TYPO3 をアイデンティティ プロバイダー (IDP) として設定します。

  • TYPO3 SAML IDP 拡張では、次の場所に移動します。 サービスプロバイダー タブには何も表示されないことに注意してください。
  • SPエンティティID フィールド、入力 urn:amazon:cognito:sp:(ユーザープールID) プールの作成時に上でコピーしたユーザー プール ID を追加します。
  • 交換する 「あなたのユーザープールID」 Amazon Cognito ユーザープール ID に置き換えます。
  • ユーザー プール ID を見つけるには:
    • AWS マネジメントコンソールに管理者としてログインします。
    • に行く [サービス] > [セキュリティ、アイデンティティ、およびコンプライアンス] を選択し、[Cognito] を選択します。
    • 選択 ユーザープールの管理、 次に、構成で使用するユーザー プールを選択します。
    • もう完成させ、ワークスペースに掲示しましたか? プールID リストの一番上に表示されます。
  • 「ACS URL」フィールドに、次の URL を入力します。
    https://YourSubdomain.amazoncognito.com/saml2/idpresponse
    そしてそれを保存します。

4. AWS Cognito でアプリクライアントを設定します。

  • 今すぐ アプリクライアント 下 基本設定。 をクリックしてください アプリクライアントを追加する.
  • SP としての AWS Cognito および IDP としての TYPO3、TYPO3 SP の構成
  • Enter アプリクライアント名。 たとえば。 TYPO3 IdP。 を無効にします クライアントシークレットを生成する チェックボックスをオンにして、 アプリクライアントの作成 ボタンをクリックします。
  • SP としての AWS Cognito および IDP としての TYPO3、TYPO3 SP の構成
  • 今すぐ アプリクライアントの設定 下 アプリの統合 左側のペインで。
  • 有効にする すべてを選択 チェックボックスに入力します コールバック URL (NAIST) と サインアウト URL.
  • 選択 暗黙の付与 下 許可された OAuth フロー.
  • 今すぐ有効にする メール (NAIST) と オープンID 下のチェックボックス 許可される OAuth スコープ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 変更を保存 ボタンをクリックします。
  • SP としての AWS Cognito および IDP としての TYPO3、TYPO3 SP の構成
  • 今後はクリック ホストされた UI を起動する をクリックして SSO を実行します。
  • SP としての AWS Cognito および IDP としての TYPO3、TYPO3 SP の構成
  • 次の SSO URL を使用して SSO を実行することもできます。
    https://(domain_prefix).auth.(region).amazoncognito.com/login?
    response_type=token&client_id=(アプリクライアントID)&redirect_uri=(リダイレクトURI)
  • これで、SP として AWS Cognito を使用して miniOrange TYPO3 SAML IDP が正常に設定されました。

5. SSO テスト

  • 新しいブラウザまたはプライベートのシークレット ウィンドウを開き、AWS Cognito URL を入力すると、TYPO3 ログイン画面にリダイレクトされます。
  • TYPO3 認証情報を入力し、ログイン ボタンをクリックします。
  • AWS Cognito スタートページにリダイレクトされ、正常にログインした場合、設定は正しいです。

その他のリソース


お探しのものが見つからない場合は、info@xecurify.comまでメールでお問い合わせください。

こんにちは!

助けが必要? 私たちはここにいます!

対応