
WordPress を介して OAuth 用の Azure AD SSO を構成する方法
Azure AD SSO for OAuth は、WordPress の認証フローを使用して、ユーザーに WordPress サイトへの安全なアクセスを提供します。WordPress用の OAuth シングルサインオン (SSO) プラグインを使用すると、Azure AD が OpenID Connect および OAuth プロバイダーとして機能し、WordPress Web サイトへの安全なログインを保証します。Azure AD と WordPress の統合により、Azure AD SSO を使用したログインプロセスが簡素化され、セキュリティが強化されます。当社の Azure AD SSO for WordPress ソリューションは、WordPress ログインの SSO を安全にし、ユーザーが Azure AD / Office 365 / Microsoft Ultra ID のログイン資格情報を使用して認証されるようにします。属性とグループのマッピング、WordPress ユーザーの詳細と Azure AD Office 365 の同期、Azure AD マルチテナント SSO ログインのサポート、Azure AD から WordPress への従業員情報の入力、イントラネット SSO / インターネット SSO、Azure AD / Office 365 のプロファイル ピクチャを WordPress アバターにマッピングするなど、高度な SSO 機能のシームレスなサポート。ここでは、Office 365 / Azure AD を







WordPress の Azure 統合 WordPress サイトからすべてのユーザー操作を管理する機能を提供します。[WordPress から Microsoft Entra ID (Azure AD) にユーザー プロファイルを同期]
前提条件: ダウンロードとインストール
- WordPress インスタンスに管理者としてログインします。
- WordPress に移動します ダッシュボード -> プラグイン をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 新規追加.
- を検索 WordPress用OAuthシングルサインオン(SSO)プラグイン をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 今すぐインストール.
- インストールしたら、をクリックします アクティブにしましょう.
OAuthを使用してWordPressのAzure ADシングルサインオンを設定する方法。
WordPress 用の Azure AD SSO を設定するには、以下の簡単で迅速な手順に従ってください。
ステップ1:WordPressログイン用のOAuthプロバイダーとしてMicrosoft Entra ID(Azure AD)を設定する
- にサインイン Microsoft Entra ID (Azure AD) ポータル.
- 選択 Microsoft Entra ID (Azure AD).
- 左側のナビゲーション パネルで、 アプリの登録 サービスを選択し、クリックします 新規登録.
- 新しいアプリケーションを作成するには、次のオプションを構成します。
- の下にアプリケーションの名前を入力します。 名前 テキストフィールド。
- サポートされているアカウントの種類で、3 番目のオプションを選択します '任意の組織ディレクトリ内のアカウント (ユーザー フローでユーザーを認証するため).
- [リダイレクト URI] セクションで、 ウェブアプリケーション そして、入力します。 コールバックURL miniOrange OAuth クライアント プラグイン ([OAuth の設定] タブ) から、および 保存 それの下にある リダイレクトURL テキストボックス。
- 以下を行うには、 会員登録する ボタンをクリックしてアプリケーションを作成します。
- Microsoft Entra ID (Azure AD) は、アプリケーションに一意のアプリケーション ID を割り当てます。 の アプリケーションID あなたです 顧客ID ディレクトリID あなたです テナントIDこれらの値は、miniOrange OAuth クライアント プラグインを構成するために必要になるため、手元に置いておいてください。
- に行く 証明書と秘密 左側のナビゲーション パネルから をクリックし、 新しいクライアントシークレット。 説明と有効期限を入力し、クリックします。 追加 オプションを選択します。
- 秘密鍵をコピーする "値" 後で設定する必要があるので、値を手元に保管してください クライアントシークレット miniOrange OAuth クライアント プラグインの下にあります。



注:開発者アプリケーションのクライアントシークレットは180日後に有効期限が切れます。引き続き機能を利用するには、有効期限が切れる前に新しいクライアントシークレットを生成し、OAuthシングルサインオンプラグインで更新する必要があります。

結論として、Azure ADをOAuthプロバイダーとして正常に構成することで、WordPressへのAzure AD SSOログインと、エンドユーザーのWordPressへの認証が有効になりました。
ステップ2: WordPressをOAuthクライアントとして設定する
- Free
- プレミアムサーマルバッグ


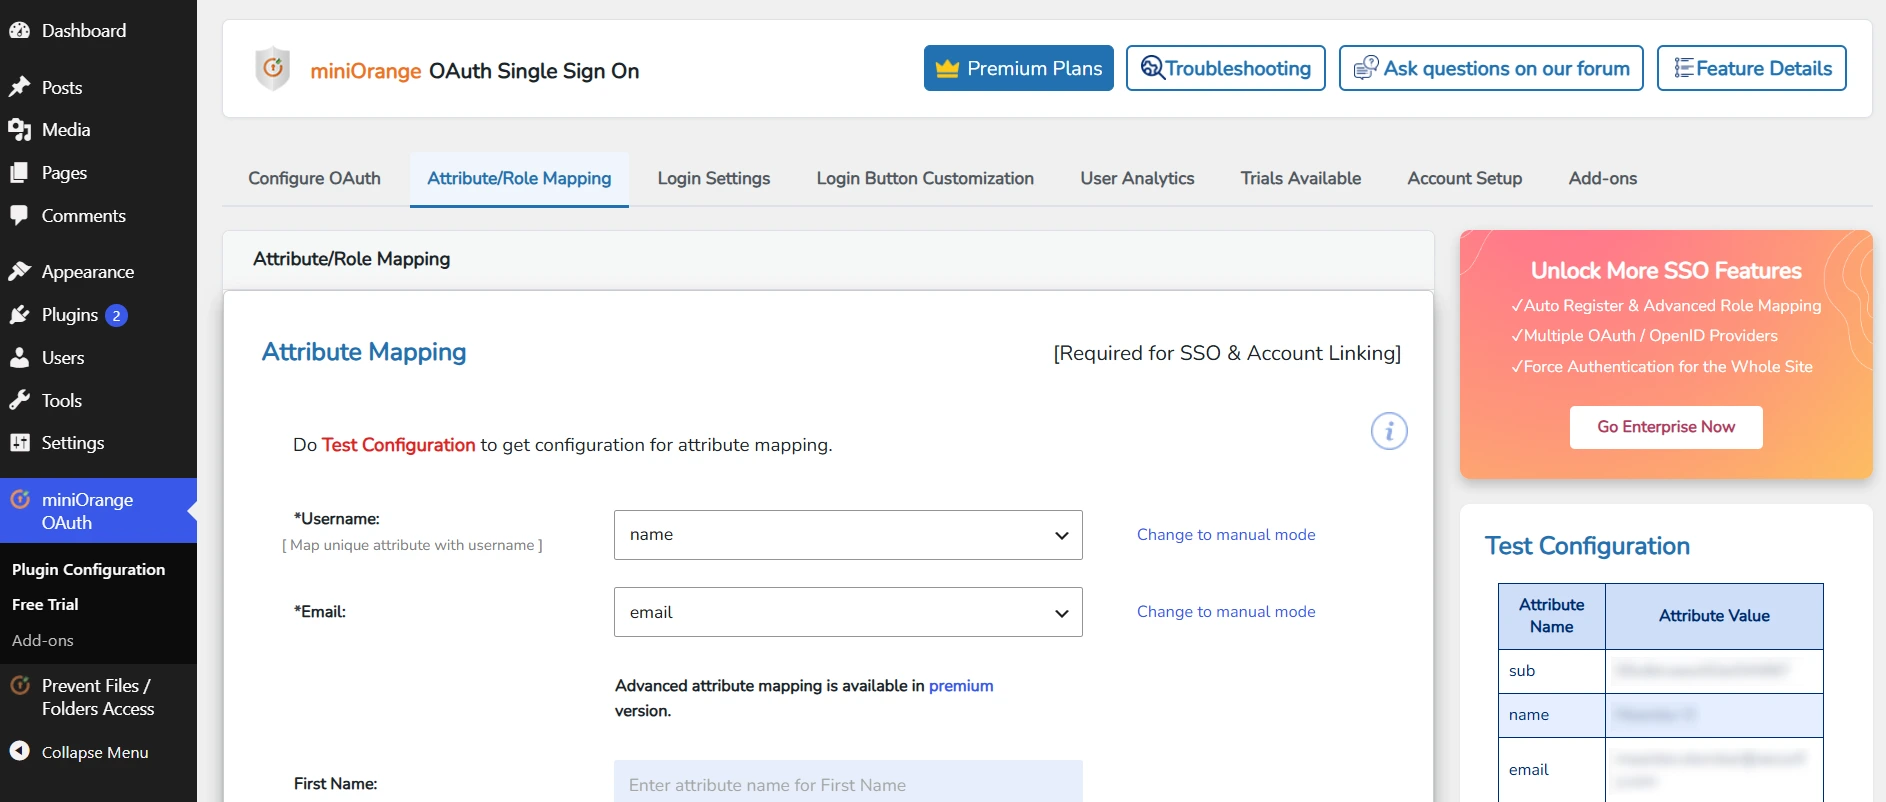
ステップ3: ユーザー属性のマッピング
- ユーザー属性マッピングは、ユーザーが WordPress に正常にログインできるようにするためには必須です。以下の設定を使用して、WordPress のユーザー プロファイル属性を設定します。
- に行く OAuthの構成 タブ。 下にスクロールしてクリックします テスト構成.
- OAuth プロバイダーから WordPress に返されるすべての値が表に表示されます。 名、姓、電子メール、またはユーザー名の値が表示されない場合は、OAuth プロバイダーでこの情報を返すように必要な設定を行ってください。
- テスト構成にすべての値が表示されたら、次のページに進みます。 属性/役割のマッピング タブをクリックすると、ドロップダウンメニューに属性のリストが表示されます。
ユーザー属性の検索:

ステップ 4: Microsoft Entra ID (Azure AD) プロファイル/グループ マッピング
- アプリケーションに移動 → WordPress の Azure AD SSO のグループ マッピングを構成するアプリケーションを選択します。次に、 API権限 タブには何も表示されないことに注意してください。
- 以下を行うには、 許可を追加する ボタンを押し、次に Microsoft Graph API -> 委任されたアクセス許可 をクリックして オープンID、プロフィール スコープをクリックして、 権限の追加
- 以下を行うには、 同意を与える デモボタン用。
- 「マニフェスト」タブに移動して見つけます グループメンバーシップクレーム その値を次のように変更します "全て" とをクリックしてください 保存
- これで、[テスト構成] ウィンドウでグループの値を取得できるようになります。
- ロールマッピングのセクションに従って、グループをWordPress用のAzure AD SSOにマッピングしてください。


4.1 WordPress 用 OAuth - グループ/プロファイル マッピング [プレミアム]
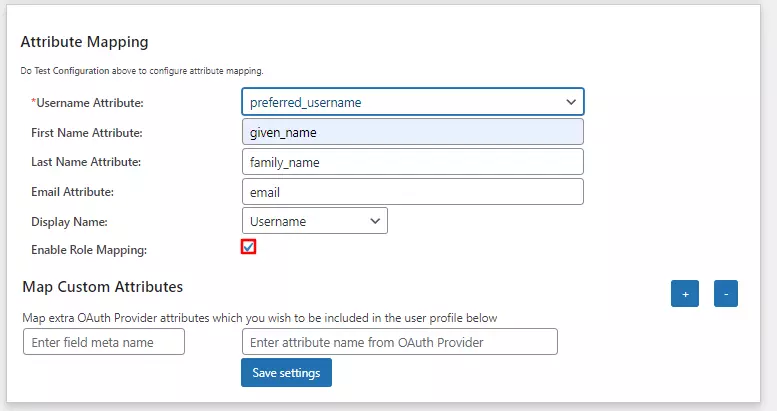
- に行きます 属性マッピング プラグインのセクションを参照し、テスト構成テーブルから属性名をマップします。確認する ロールマッピングを有効にする オプションを有効にし、 設定を保存する ボタン。 (スクリーンショットを参照してください)
- 下にスクロールして 役割のマッピング セクションでは、マップする必要があります グループ属性名Azure Active Directory (Azure AD) のテスト構成テーブルからグループを返す属性の一覧から属性名を選択します。
例えば:グループ - WordPress ロールをプロバイダー グループに割り当てます。 Azure Active Directory (Azure AD) アプリケーションに基づいて、WordPress ロールを Azure AD グループに割り当てることができます。Azure AD グループの値を グループ属性値 そして、「WordPress ロール」の下でその前に必要な WordPress ロールを割り当てます。
たとえば、 下の画像で。 グループ値にはサブスクライバーの役割が割り当てられています。 - マッピングを保存すると、Azure AD SSO の実装に従って、Azure Active Directory グループに WordPress サブスクライバー ロールが割り当てられます。
例: 上記の例に従って、グループ値を持つユーザーが管理者として追加されます。


4.2 WordPress 用 OAuth - Microsoft Entra ID (Azure AD) クレームマッピング [プレミアム]
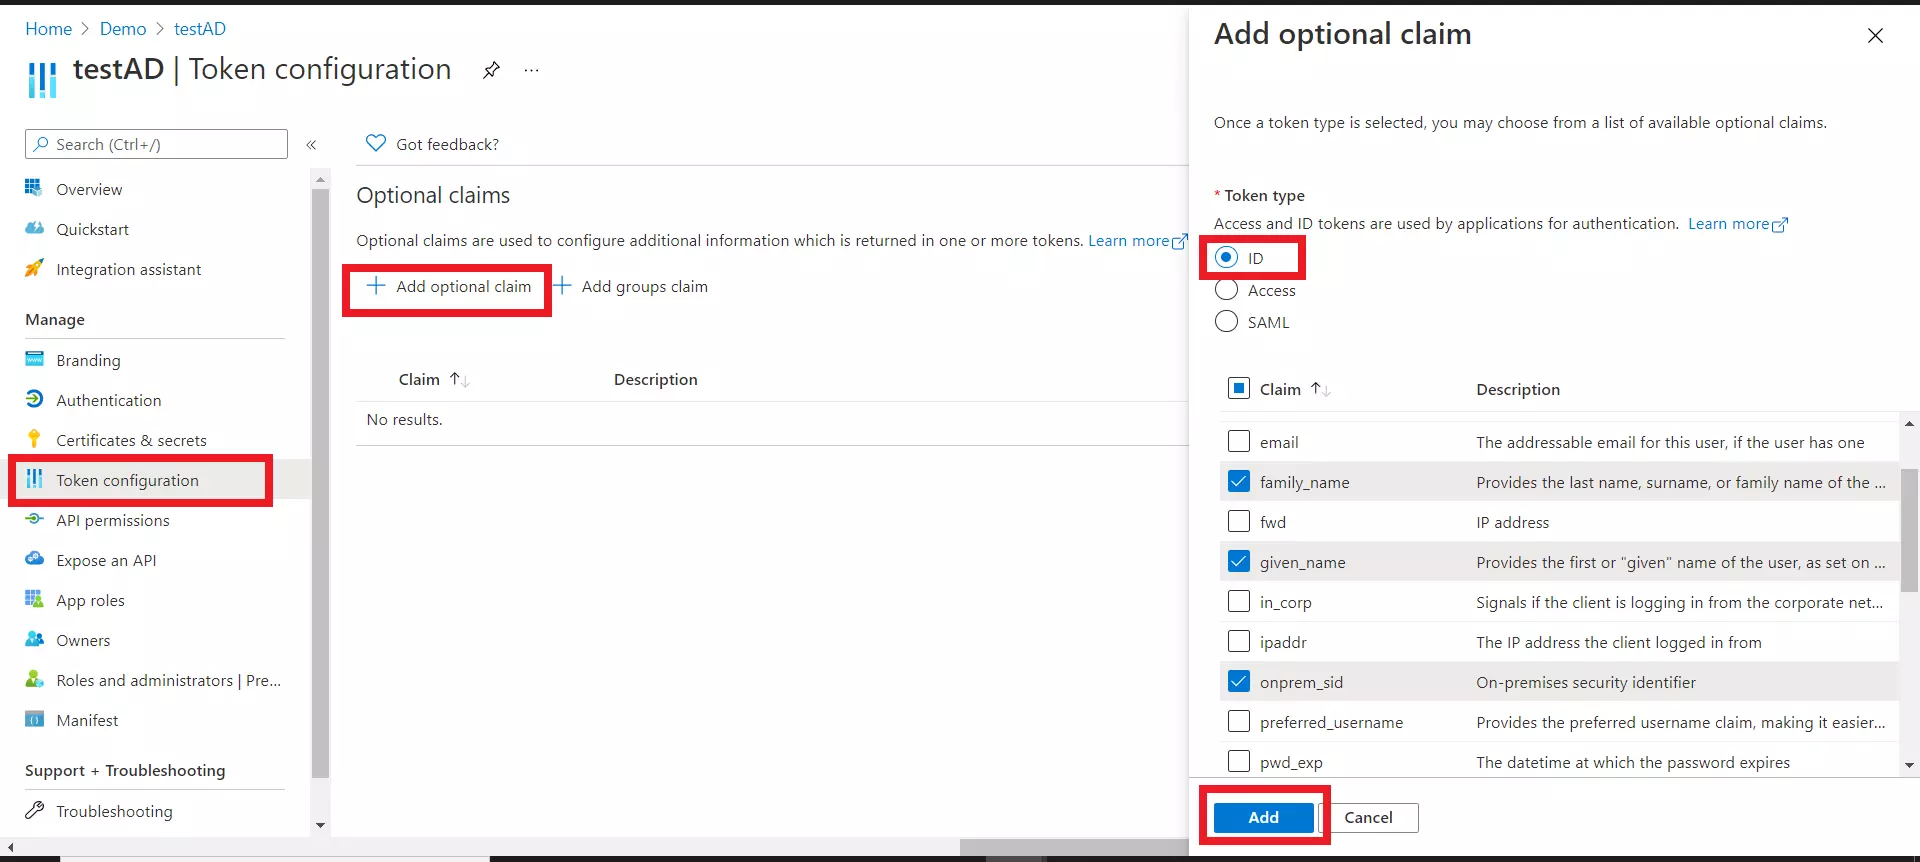
- Azure Active Directory (Azure AD)のアプリケーションに移動し、 トークン構成 左のメニューから。
- ソフトウェアの制限をクリック オプションのクレームを追加 次に選択します ID 右側のセクションから。
- Azure Active Directoryでシングルサインオン(SSO)を実行する際に取得するすべての属性(例:family_name、given_nameなど)を選択し、 追加
- 次のポップアップが表示される場合があります Microsoft Graph プロファイルのアクセス許可をオンにします (トークンにクレームを表示するために必要です)を選択して有効にし、「追加」ボタンをクリックします。
ステップ 5: Microsoft Entra ID (Azure AD) から追加のユーザー属性を取得する手順
- にサインイン Microsoft Entra ID (Azure AD) ポータル.
- 選択 Microsoft Entra ID (Azure AD).
- 左側のナビゲーション パネルで、 エンタープライズアプリケーション.
- あなたの選択します。 Azure エンタープライズ アプリケーション.
- 次に、 シングルサインオン(SSO) 左側のメニューのオプションを選択して開きます 属性と主張 のセクションから無料でダウンロードできます。
- ソフトウェアの制限をクリック 新しいクレームを追加.
- 次に、必須フィールドを次のように構成します。
- 今すぐに移動する アプリの登録、アプリケーションを選択し、 マニフェスト 左のタブをクリックして設定 "acceptMappedClaims": true
- 上記の手順を実行した後、要件に応じて複数のクレームを作成できます。
- を実行してみてください。 テスト構成 WordPress 用 OAuth SSO プラグインでは、以下に示すような新しい属性が追加されます。


| 名前: | あなたの選択に従って(これはあなたの属性名になります) |
| 出典: | 属性 |
| ソース属性: | たとえば: ドロップダウンで user.Department を検索します |


ステップ 6: サインイン設定
- WordPress 5.7以下
- WordPressの5.8
- WordPress 5.9以上
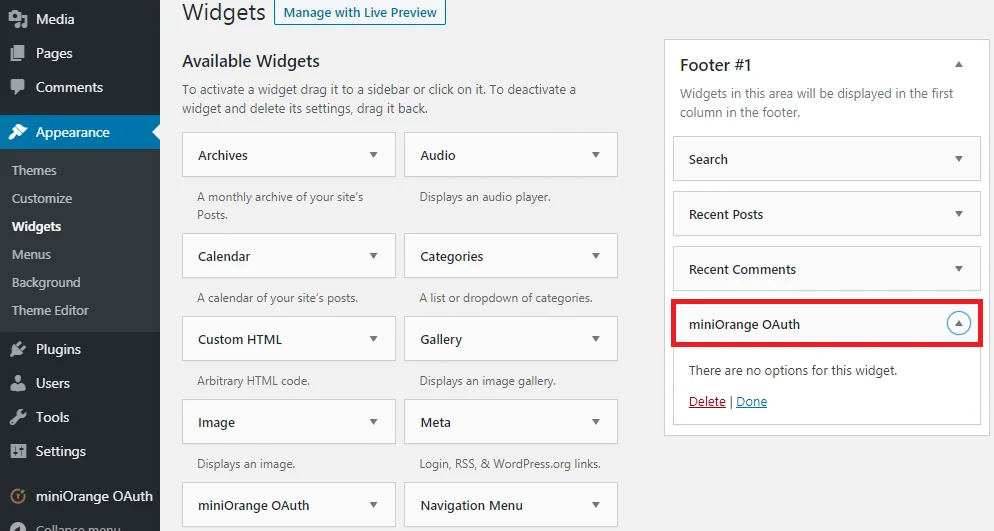
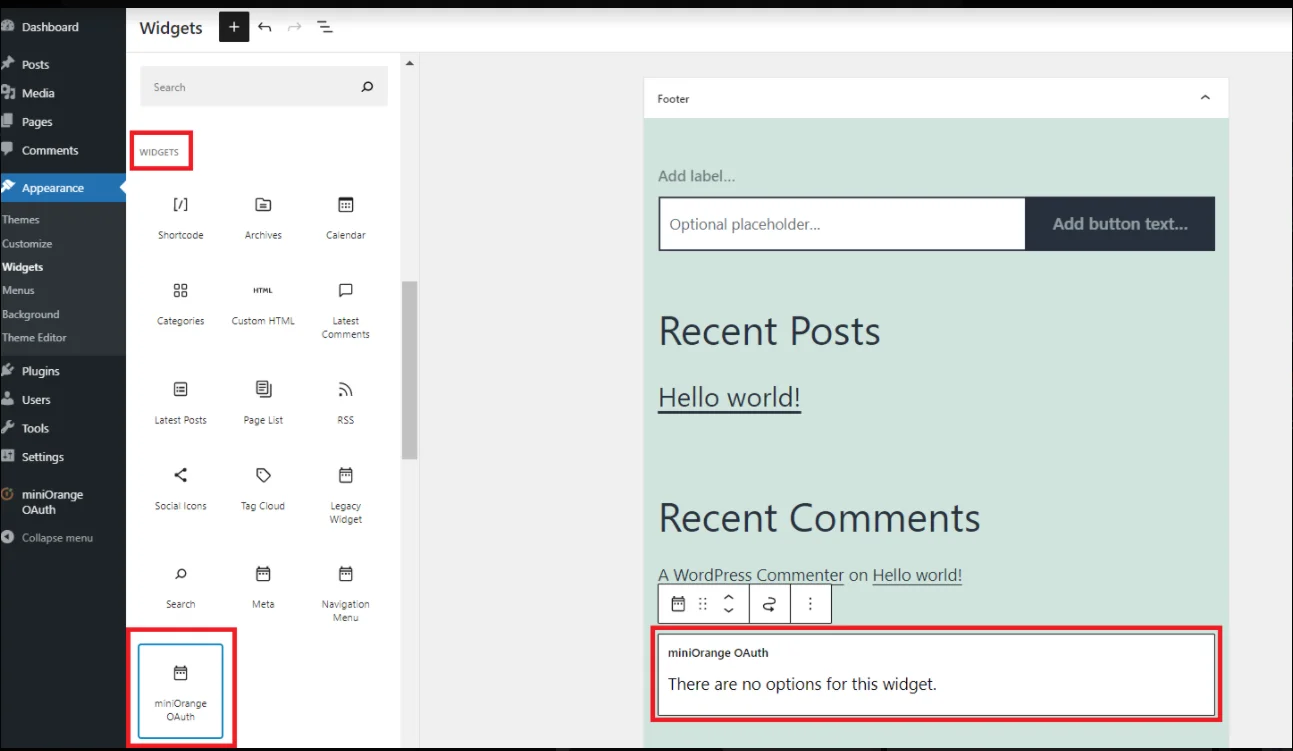


ステップ 7: スコープとエンドポイント
| 範囲: | オープンID |
| エンドポイントを承認します: | https://login.microsoftonline.com/<テナントID>/oauth2/v2.0/承認 |
| アクセストークンエンドポイント: | https://login.microsoftonline.com/<テナントID>/oauth2/v2.0/トークン |
| ユーザー情報の取得エンドポイント: | https://login.windows.net/<テナントID>/openid/ユーザー情報 |
| ログアウト後のカスタム リダイレクト URL:[オプション] | https://login.microsoftonline.com/<テナントID>/oauth2/logout?post_logout_redirect_uri= |
| 範囲: | オープンID |
| エンドポイントを承認します: | https://login.microsoftonline.com/common/oauth2/v2.0/authorize |
| アクセストークンエンドポイント: | https://login.microsoftonline.com/common/oauth2/v2.0/token |
| ユーザー情報の取得エンドポイント: | https://login.windows.net/common/openid/userinfo |
| ログアウト後のカスタム リダイレクト URL:[オプション] | https://login.microsoftonline.com/common/oauth2/logout?post_logout_redirect_uri=<your URL> |
エラーのトラブルシューティング
その他のエラーのトラブルシューティング➔無効なリクエスト 
WordPress の Azure AD SSO 設定時にこの問題を解決するには、プラグインで正しい認証エンドポイントを設定してください。エンドポイントの正しい形式は、こちらから確認できます。
無効なクライアント
無効なリソース
WordPress の Azure AD SSO 設定時にこの問題を解決するには、プラグインで「共通」エンドポイントを設定するか、テナントにユーザーを追加してください。共通エンドポイントの設定方法については、こちらのセットアップガイドを参照してください。
AADSTS50011
Azure AD OAuth シングルサインオン (SSO) の設定中にこの問題が発生した場合は、プラグインから Microsoft Entra ID (Azure AD) 開発者アプリケーションで正しいリダイレクト URL を設定してください。設定ガイドの手順を参照してください。
AADSTS7000222
この問題を解決するには、Microsoft Entra ID (Azure AD) 開発者アプリで新しいクライアントシークレットを生成し、プラグインで更新してください。新しいクライアントシークレットの作成と構成については、このFAQ の手順に従ってください。
よくあるご質問
Azure ディレクトリ外部のゲスト ユーザーで Microsoft Entra ID (Azure AD) SSO を実現するにはどうすればよいですか?
WordPress 用 SSO プラグインで、設定済みの Microsoft エントリ ID (Azure AD) アプリケーションを選択し、Azure AD テナントのフィールドで、現在のテナント ID を以下のスクリーンショットに示すように「common」に置き換えます。これで、任意の Azure ディレクトリのユーザーが Azure AD OAuth SSO を実行できるようになり、個人の Microsoft アカウントを持つユーザーもログインできるようになります。続きを読む
WordPressプラグインで、Microsoft Entra ID(Azure AD)のパスワード認証をSSOと連携させる方法を教えてください。
Microsoft Entra ID (Azure AD) は最近、OAuth 2.0 エンドポイントをリリースしました。トークンエンドポイントを以下のエンドポイントに置き換える必要があります。また、ドロップダウンメニューでグラントタイプをパスワードグラントに変更し、テナント ID を Microsoft Entra ID (Azure AD) のテナント ID に置き換える必要があります。(下の画像を参照)詳細はこちら
Microsoft Entra ID (Azure AD) SSO は、Microsoft Entra ID (Azure AD) 側の管理者権限の問題により機能しません。
Microsoft Entra ID (Azure AD) ポータルにサインインし、Azure AD OAuth SSO が有効になっている Microsoft Entra ID (Azure AD) を選択します。エンタープライズ アプリケーションを選択します。詳細はこちら
関連記事
ご返答ありがとうございます。 すぐにご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください


