の検索結果 :

×

会員登録 お問い合わせ

IDP として Auth0 を使用した Blazor SAML SSO


Blazor SAML シングルサインオン (SSO)アプリケーションを使用すると、Blazor アプリケーションで SAML シングルサインオンを有効にできます。シングルサインオンを使用すると、1 つのパスワードだけで Blazor アプリケーションとサービスにアクセスできます。このアプリケーションは、すべての SAML 準拠の ID プロバイダーと互換性があります。ここでは、Auth0 を ID プロバイダーとして想定し、Blazor と Auth0 間でシングルサインオン (SSO) を構成する手順を順を追って説明します。Blazor SSO で提供される機能の詳細については、こちらをクリックしてください。

プラットフォームのサポート: Blazor SAML アプリケーションは、ASP.NET Core 2.0 以降をサポートします。 Windows、Linux、macOS を含むすべての Blazor プラットフォームをサポートします。

Auth0 を IDP として使用して Blazor シングル サインオン (SSO) を構成する手順

ステップ 1: 前提条件: ダウンロードとインストール

  • nuget パッケージを使用して、アプリケーション パッケージに Blazor SAML SSO ミドルウェアをインストールします。

PM> NuGet\Install-Package miniOrange.SAML.SSO
      
using miniorange.saml public class Startup {   public void ConfigureServices(IServiceCollection services)   {      services.AddAuthentication(CookieAuthenticationDefaults.AuthenticationScheme).AddCookie();      services.AddControllersWithViews();   }   public void Configure(IApplicationBuilder app, IHostingEnvironment env, ILoggerFactory loggerFactory)   {     app.UseHttpsRedirection();     app.UseRouting();     app.UseAuthorization();     app.MapRazorPages();     app.UseCookiePolicy();     app.UseAuthentication();     app.UseStaticFiles();     app.UseminiOrangeSAMLSSOMiddleware();     app.Run();   } }
      
using Microsoft.AspNetCore.Authentication.Cookies; using miniOrange.saml; var builder = WebApplication.CreateBuilder(args); builder.Services.AddRazorPages(); // Add authentication services builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly()); var app = builder.Build(); if (!app.Environment.IsDevelopment())  {     app.UseExceptionHandler("/Error");     app.UseHsts();  } app.UseHttpsRedirection(); app.UseRouting(); app.UseAuthorization(); app.MapRazorPages(); app.UseCookiePolicy(); app.UseAuthentication(); app.UseStaticFiles(); app.UseminiOrangeSAMLSSOMiddleware(); app.Run(); app.useantiforgery();
  • 統合後、ブラウザを開いて、以下の URL でコネクタ ダッシュボードを参照します。
    https://<blazor-application-base-url>/?ssoaction=config
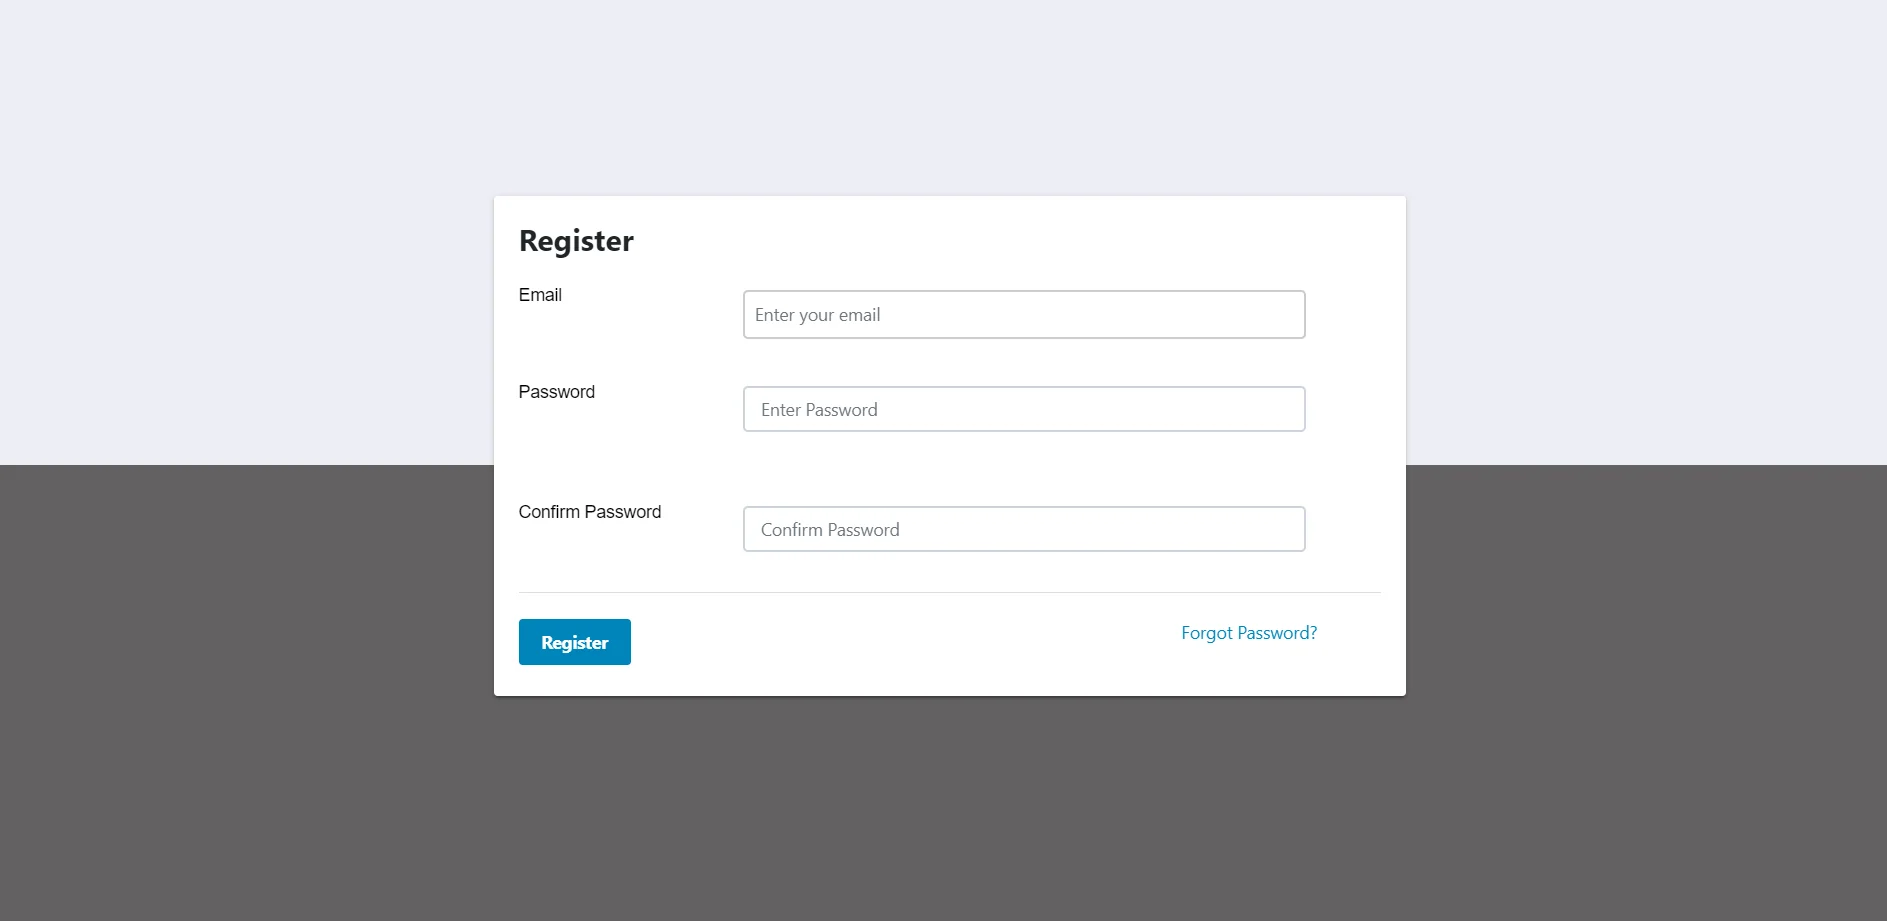
  • 登録ページまたはログイン ページが表示されたら、miniOrange Blazor SAML SSO コネクタがアプリケーションに正常に追加されています。
  • Azure AD (Microsoft Entra ID) を IDP として使用する Blazor SAML シングル サインオン (SSO) - saml dll レジスタ
  • をクリックしてアカウントに登録またはログインします。 会員登録する ボタンをクリックしてアプリケーションを設定します。

2. Auth0 をアイデンティティプロバイダーとして構成する

  • プラグインの設定 タブ、選択 Auth0 表示されたリストから ID プロバイダーとして選択します。
  • Auth0 を IDP として使用する Blazor SAML シングル サインオン (SSO) - ID プロバイダーとして Auth0 を選択します

SAML SP メタデータを取得して ID プロバイダー側​​で構成するには、以下に XNUMX つの方法を詳しく説明します。

A] SAML メタデータ URL またはメタデータ ファイルを使用する:
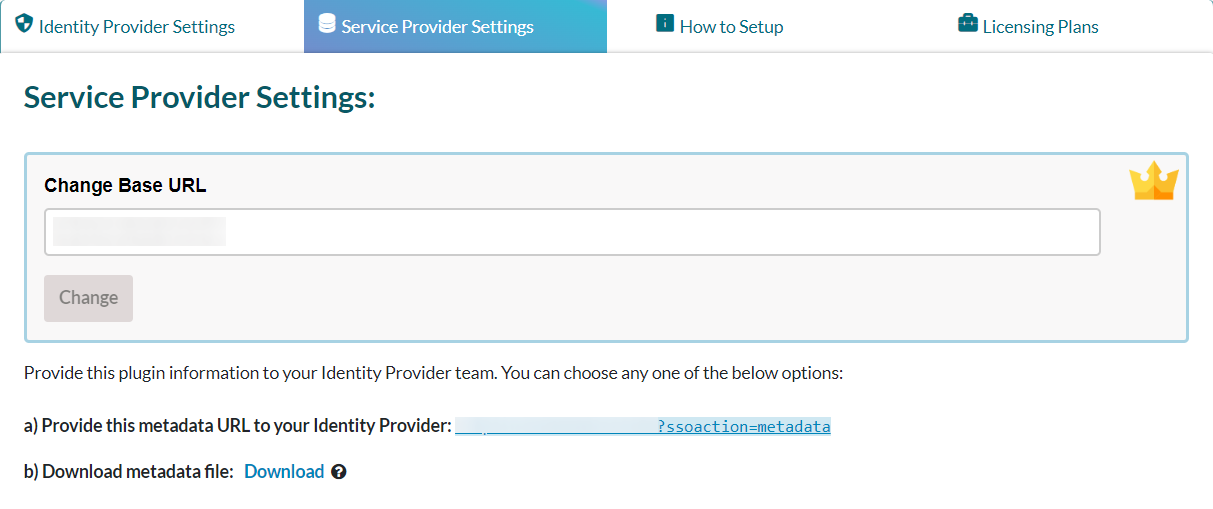
  • プラグイン設定メニュー、 探す サービスプロバイダーの設定。 その下に、メタデータ URL と SAML メタデータをダウンロードするオプションがあります。
  • メタデータ URL をコピーするか、メタデータ ファイルをダウンロードして、アイデンティティ プロバイダー側​​で同じ設定を行います。
  • 以下のスクリーンショットを参照してください。
  • Auth0 を IDP として使用する Blazor SAML シングル サインオン (SSO) - ダウンロードされたメタデータのコピー
B] メタデータを手動でアップロードする:
  • ノーザンダイバー社の サービスプロバイダーの設定 セクションでは、次のようなサービス プロバイダーのメタデータを手動でコピーできます。 SP エンティティ ID、ACS URL、シングル ログアウト URL そして、それを構成のためにアイデンティティプロバイダーと共有します。
  • 以下のスクリーンショットを参照してください。
  • Auth0 を IDP として使用する Blazor SAML シングル サインオン (SSO) - 手動メタデータ
  • ログイン あなたへ Auth0 ダッシュボード.
  • ソフトウェアの制限をクリック アプリケーション。
  • Auth0 を IDP として使用する Blazor SAML シングル サインオン (SSO) - アプリケーションに移動
  • ソフトウェアの制限をクリック アプリケーションを作成します。
  • Auth0 を IDP として使用する Blazor SAML シングル サインオン (SSO) - アプリケーションの追加または作成
  • 新しいウィンドウがポップアップ表示されます。 アプリケーションの名前を入力し、選択します 通常のウェブアプリ。 をクリックしてください CREATE
  • Auth0 を IDP として使用する Blazor SAML シングル サインオン (SSO) - 通常の Web アプリを選択します
  • まず アドオン タブには何も表示されないことに注意してください。
  • Auth0 を IDP として使用する Blazor SAML シングル サインオン (SSO) - SAML SSO アドオンの選択
  • 有効にする SAML2 アドオンのオプション。 「構成」ウィンドウが開きます。
  • Auth0 を IDP として使用する Blazor SAML シングル サインオン (SSO) - SAML 2.0 アドオン Web アプリを有効にする
  • Enter アプリケーション コールバック URL、対象者、受信者 およびその他の設定を使用して SPエンティティID (NAIST) と ACSのURL 以下に示すようにプラグインからコピーされました。
  • Auth0 を IDP として使用する Blazor SAML シングル サインオン (SSO) - プラグインから SP エンティティ ID と URL を追加
  • 下にスクロールしてクリック Save.
  • Auth0 を IDP として使用する Blazor SAML シングル サインオン (SSO) - エンティティ ID の保存
  • に行きます 使用法 タブをクリックして ID プロバイダーのメタデータ ダウンロードリンク。 SAML プラグインのセットアップに必要なメタデータ XML ファイルがダウンロードされます。
  • Auth0 を IDP として使用する Blazor SAML シングル サインオン (SSO) - IDP メタデータのダウンロード

Blazor SAML SSO を実現するための SAML IdP (アイデンティティ プロバイダー) として Auth0 が正常に構成されました。

3. Blazor SAML アプリケーションをサービス プロバイダーとして構成する

アプリケーションで SAML ID プロバイダーのメタデータを構成するには、以下に詳しく説明する 2 つの方法があります。

A] [IDP メタデータのアップロード] ボタンを使用してメタデータをアップロードします。
  • ID プロバイダーからメタデータ URL またはメタデータ ファイル (.xml 形式のみ) が提供されている場合は、 IDPメタデータのアップロード オプションを選択します。
  • 以下のスクリーンショットを参照してください。
  • Azure AD (Microsoft Entra ID) を IDP として使用する Blazor SAML シングル サインオン (SSO) - メタデータのアップロード
  • 使用可能なメタデータ形式に応じて、オプションのいずれかを選択できます。
B] ID プロバイダーのメタデータを手動で構成します。
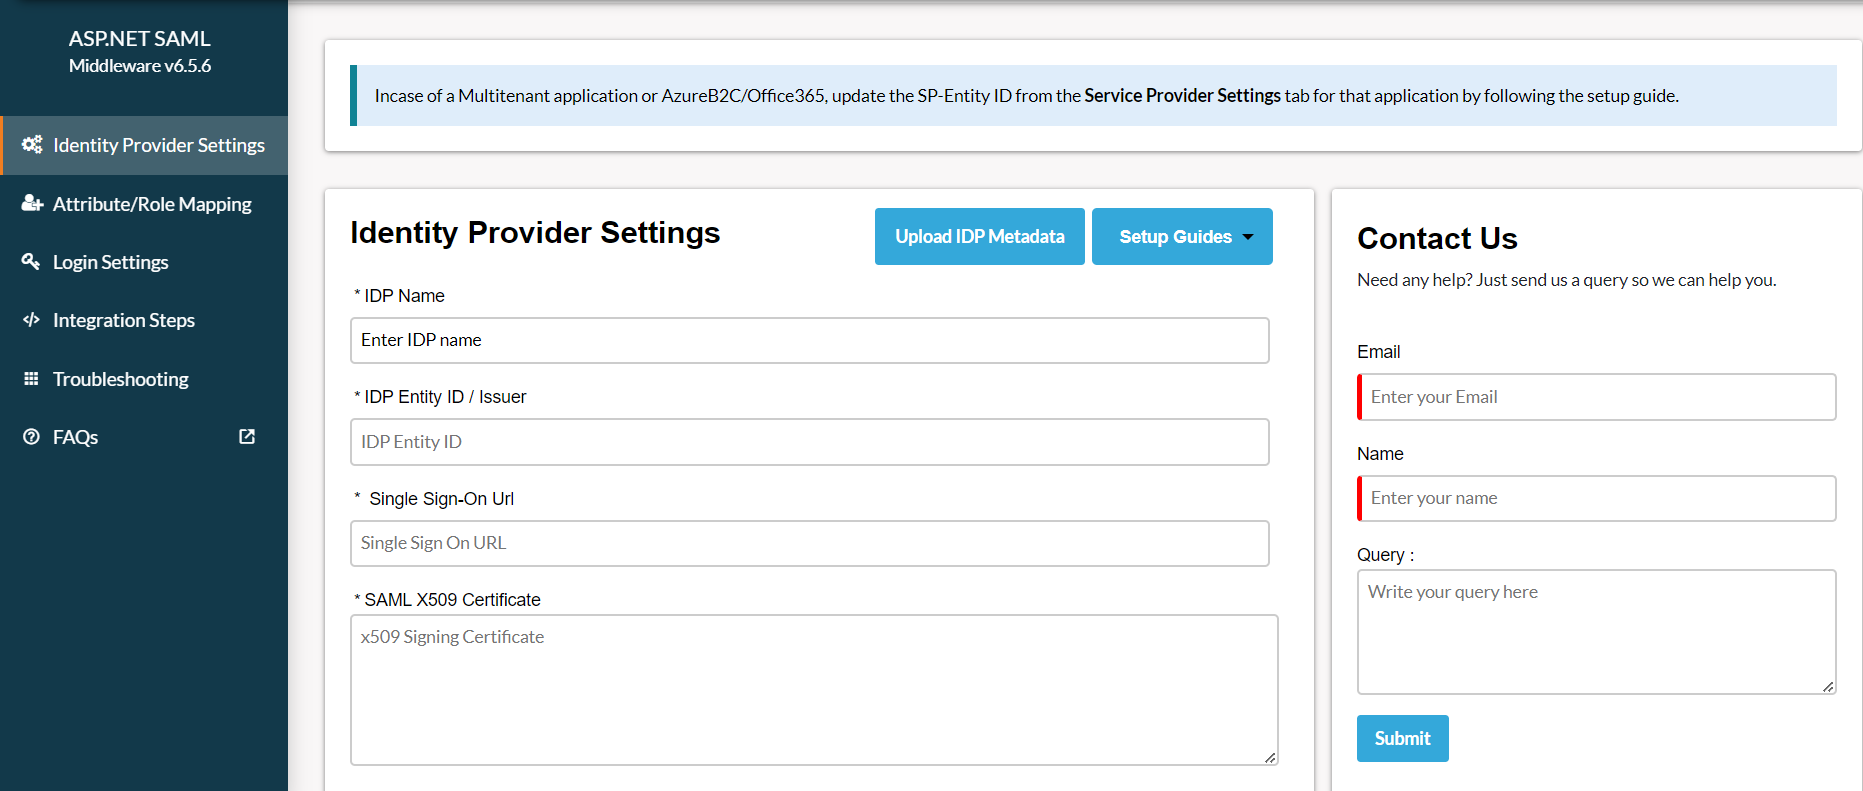
  • を構成した後 ID プロバイダー、それはあなたに提供します IDPエンティティID、IDPシングルサインオンURL (NAIST) と SAML X509証明書 それぞれフィールド。
  • 詳しくはこちら Save IDP の詳細を保存します。
  • Azure AD (Microsoft Entra ID) を IDP として使用する Blazor SAML シングル サインオン (SSO) - SAML dll 構成

4. SAML SSO のテスト

  • 以下を行うには、 テスト構成 ボタンをクリックして、行った SAML 構成が正しいかどうかをテストします。
  • 以下のスクリーンショットは、成功した結果を示しています。 クリック SSO統合 SSO 統合をさらに続行します。
  • Azure AD (Microsoft Entra ID) を IDP として使用する Blazor SAML シングル サインオン (SSO) - SAML dll テスト構成
  • アプリケーション側でエラーが発生した場合は、以下のようなウィンドウが表示されます。
  • Azure AD (Microsoft Entra ID) を IDP として使用する Blazor SAML シングル サインオン (SSO) - デバッグ ログを有効にする
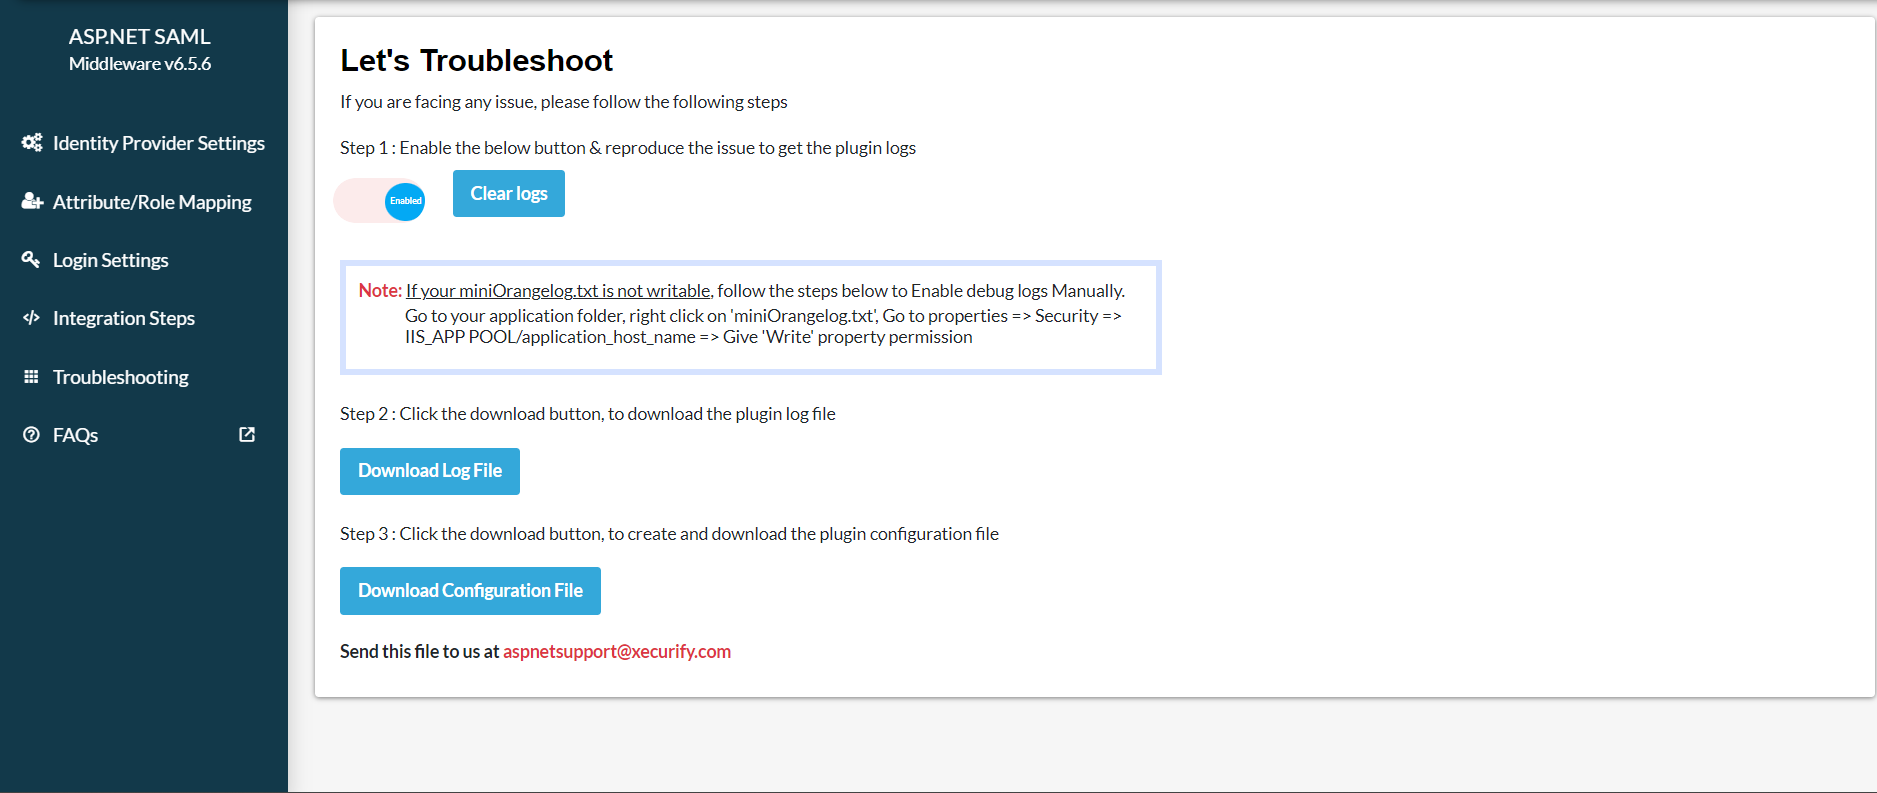
  • エラーのトラブルシューティングを行うには、次の手順に従います。
    • 解決します タブで、プラグイン ログを受信するためのトグルを有効にします。
    • Azure AD (Microsoft Entra ID) を IDP として使用する Blazor SAML シングル サインオン (SSO) - デバッグ ログを有効にする
    • 有効にすると、次の場所に移動してプラグイン ログを取得できるようになります。 プラグインの設定 タブをクリックしてクリックします テスト構成.
    • ダウンロード ログファイル 解決します タブをクリックして、何が問題だったかを確認してください。
    • あなたは共有することができます ログファイル 私たちと一緒に aspnetsupport@xecurify.com 私たちのチームが問題を解決するためにご連絡いたします。

5. 属性マッピング

  • 構成をテストした後、アプリケーション属性をアイデンティティ プロバイダー (IdP) 属性にマップします。
  • 無料プラグインではNameIDのみ設定可能
  • 注: マップされた属性はすべてクレームに保存されるため、アプリケーションでアクセスできるようになります。.
  • Azure AD (Microsoft Entra ID) を IDP として使用する Blazor SAML シングル サインオン (SSO) - 属性マッピング

6. 統合コード

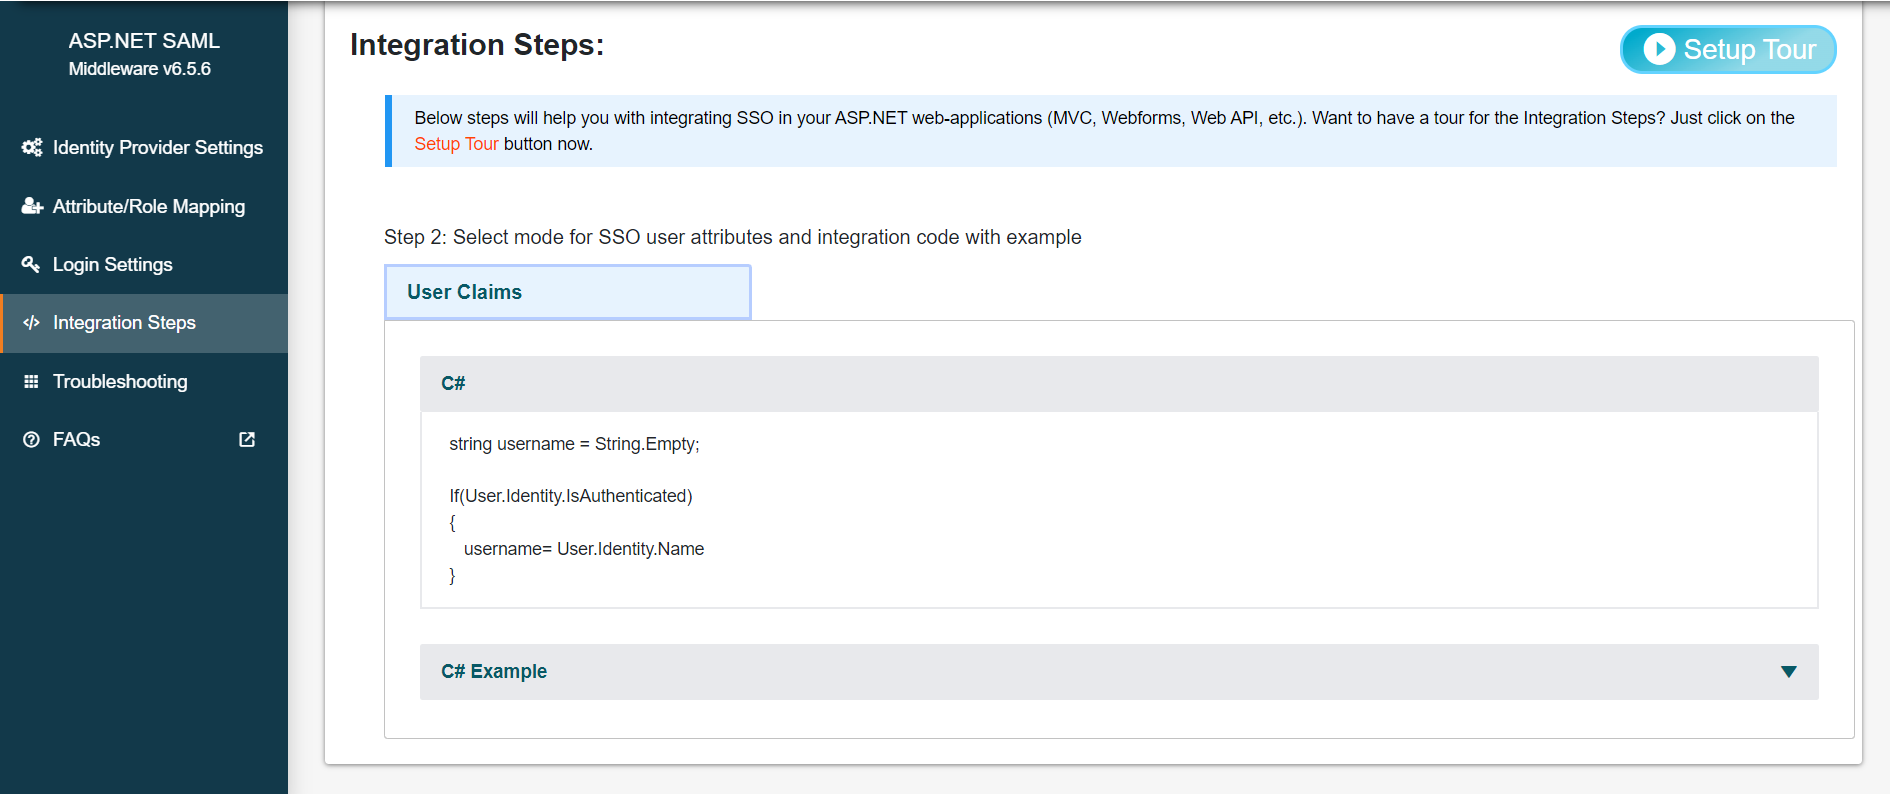
  • この手順により、アプリケーション内の SSO ユーザー情報をユーザー クレームの形式で取得できます。
  • 見ることもできます セットアップツアー SSO 統合が Blazor アプリケーションでどのように機能するかを理解するために。
  • ユーザー属性にアクセスしたい場所にそのコード スニペットをコピーして貼り付けるだけです。
  • Blazor SAML シングル サインオン (SSO) |ブレーザー認証 | Blazor SAML SSO - 統合コード
  • 注意:この試用版ミドルウェアはクレーム内のユーザー情報のみをサポートしており、セッションおよびヘッダー内のユーザー情報の取得はプレミアム プラグインで利用できます。
  • 以下から統合コードをコピーすることもできます。
  •           
      string name="";   string claimtype="";   string claimvalue="";    if(User.Identity.IsAuthenticated)    {      foreach( var claim in User.Claims)      {        claimtype = claim.Type;        claimvalue = claim.Value;      }      retrive custom attributes(for eg. Retrieve Mapped 'mobileNumber' attribute of your IDP)      var identity = (ClaimsIdentity)User.Identity;      IEnumerable claims = identity.Claims;      string mobileNumber = identity.FindFirst("mobileNumber")?.Value;    }
  • 注意: マップされたすべての属性はクレームに保存され、アプリケーションでアクセスされます。
  • 統合コードに関してサポートが必要な場合は、次のアドレスまでご連絡ください。 aspnetsupport@xecurify.com

7. ログイン設定

  • ホバーオン アクションの選択 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します SSO リンクをコピーする.
  • Auth0 を IDP として使用する Blazor SAML シングル サインオン (SSO) - 言語に基づく Blazor 統合コード
  • SSO を実行するアプリケーション内のリンクとして次の URL を使用します。
    https://blazor-application-base-url/?ssoaction=login
  • たとえば、次のように使用できます。
    <a href=”https://blazor-application-base-url/?ssoaction=login”>Log in</a>

8. ログアウト設定

  • SLO を実行するアプリケーションへのリンクとして、次の URL を使用します。
    https://blazor-application-base-url/?ssoaction=logout
  • たとえば、次のように使用できます。
    <a href=”https://blazor-application-base-url/?ssoaction=logout”>Log out</a>

IDP を構成するには、appsetting.json ファイルでサービス プロバイダーのメタデータを見つけることができます。 SP メタデータについては、以下のスクリーンショットを参照してください。
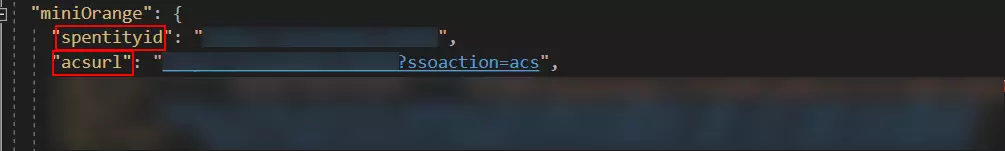
Azure AD (Microsoft Entra ID) を IDP として使用する Blazor SAML シングル サインオン (SSO) - SP メタデータ

miniOrangeセクションから、spendedityidとacsurlをコピーし、IDプロバイダーのチームに提供してください。
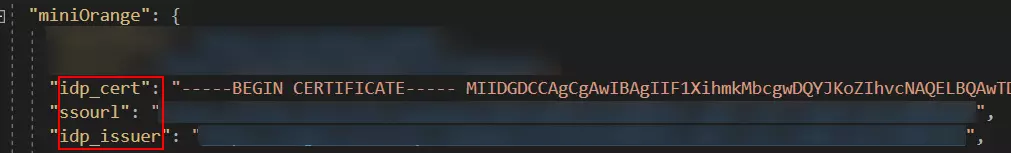
  • サービス プロバイダーのメタデータが IdP 側で構成されると、IdP メタデータ ファイル、メタデータ URL、または IdP エンティティ ID、IdP SSO URL などのメタデータ URL が提供されます。
  • IDP メタデータを構成するには、次の場所に移動します。 アプリ設定.json ファイル。 miniorange の JSON セクションには次の設定があります。
  • IDP を直接設定するには、次の場所に移動します。 アプリ設定.json ファイルにソフトウェアを指定する必要があります。
  • Azure AD (Microsoft Entra ID) を IDP として使用する Blazor SAML シングル サインオン (SSO) - IDP メタデータ
  • 提供された適切なメタデータを構成し、設定を保存します。
idp_cert このフィールドに IDP 証明書を入力します
スール このフィールドに SSO URL を入力します
idp_issuer このフィールドに IDP 発行者を入力します

属性マッピング

  • アプリケーション属性をアイデンティティ プロバイダー (IDP) 属性にマップします。
  • 注意: マップされた属性はすべてクレームに保存されるため、アプリケーションでアクセスできるようになります。
  • Azure AD (Microsoft Entra ID) を IDP として使用する Blazor SAML シングル サインオン (SSO) - IDP メタデータ

統合コード

  • ユーザー属性にアクセスしたい場所にコード スニペットをコピーして貼り付けるだけです。
  • 注意: マッピングされたすべての属性はセッションに保存されるため、アプリケーションでアクセスできるようになります。
  • string name="";
    string claimtype="";
    string claimvalue="";
    if(User.Identity.IsAuthenticated) {
      name= User.Identity.Name;
      foreach( var claim in User.Claims) {
        claimtype = claim.Type;
        claimValue = claim.Value;
      }
    }

Blazor SAML 2.0 シングルサインオン (SSO) アプリケーションは、ADFS、Microsoft Entra ID (旧 Azure AD)、Bitium、Centrify、G Suite、JBoss Keycloak、Okta、OneLogin、Salesforce、AWS Cognito、OpenAM、Oracle、PingFederate、PingOne、RSA SecureID、Shibboleth-2、Shibboleth-3、SimpleSAML、WSO2 などの任意の ID プロバイダー、または独自のカスタム ID プロバイダーで構成できます。ID プロバイダーの一覧はこちらをご覧ください。

その他のリソース


お困りですか?

IDプロバイダーが見つからない場合は、aspnetsupport@xecurify.comまでメールでお問い合わせください。IDPとのSSO設定をサポートし、お客様の要件に関する迅速なガイダンス(メールまたは会議)を提供いたします。また、お客様の要件に最適なソリューション/プランの選択を弊社のチームがお手伝いいたします。

こんにちは!

助けが必要? 私たちはここにいます!

対応