の検索結果 :

×

会員登録 お問い合わせ

WordPressでSAML/OAuthを使用して属性ベースのリダイレクト/制限アドオンを設定する方法は?

このガイドでは、miniOrange SAMLまたはOAuth/OpenID Connectシングルサインオン(SSO)プラグインで属性ベースのリダイレクト/制限アドオンを設定する手順を説明します。このガイドに従うことで、ログイン後にユーザーを特定のページに自動的にリダイレクトしたり、IDプロバイダー(IdP)から受信したユーザー属性に基づいてアクセスを制限したりする属性ベースのルールを設定でき、安全でパーソナライズされたログイン体験を提供できます。


SAMLシングルサインオン(SSO)プラグインを使用して、属性ベースのリダイレクト/制限アドオンを設定する

  • ミニオレンジ 属性ベースのログイン は、大阪で 出力先変更 に基づいて、ログイン後に別のページに移動します。 ユーザーの属性 に保存されています ユーザーメタ WordPressのテーブル。
  • WordPress の他のテーブルに存在するユーザーの属性に基づいてリダイレクトを提供することもできます。
  • 次の属性を持つユーザーが必要だとします。 ユーザータイプ as Student ログイン後に https://www.miniorange.com/student にリダイレクトされます。
  • そして、次の属性を持つユーザーが必要です ユーザータイプ as スタッフ ログイン後に https://www.miniorange.com/staff にリダイレクトされます。
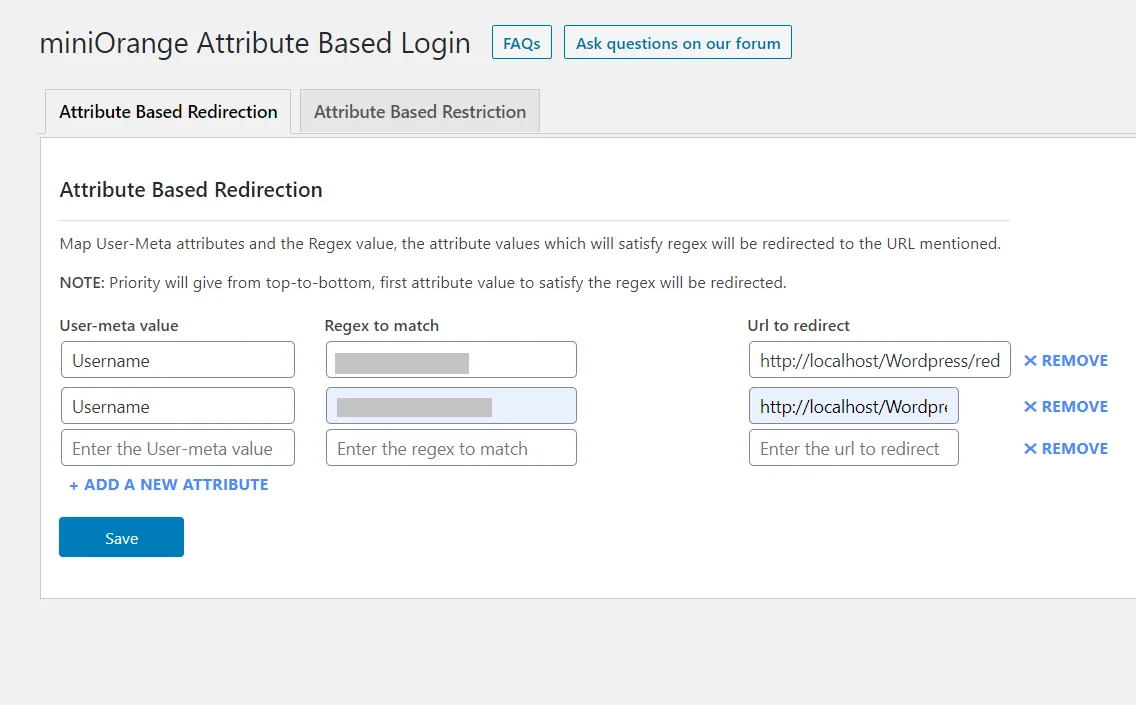
  • 次に、以下のマッピングを提供できます。 属性ベースのリダイレクト のセクションから無料でダウンロードできます。
属性に基づくリダイレ​​クト

  • ここで、ユーザーが次のような問題を抱えている場合、 userType メタキー値 as Student or スタッフログイン後、設定された対応するURLにリダイレクトされます。
  • 一致する正規表現: を提供することもできます 正規表現 属性値については。 ログインユーザーがマッピングされた正規表現を満たしている場合、ログイン後に設定された URL にリダイレクトされます。
  • 属性ベースの制限:

    • ミニオレンジ 属性ベースのログイン ログインを提供します に基づく ユーザーの 属性は ID プロバイダー.
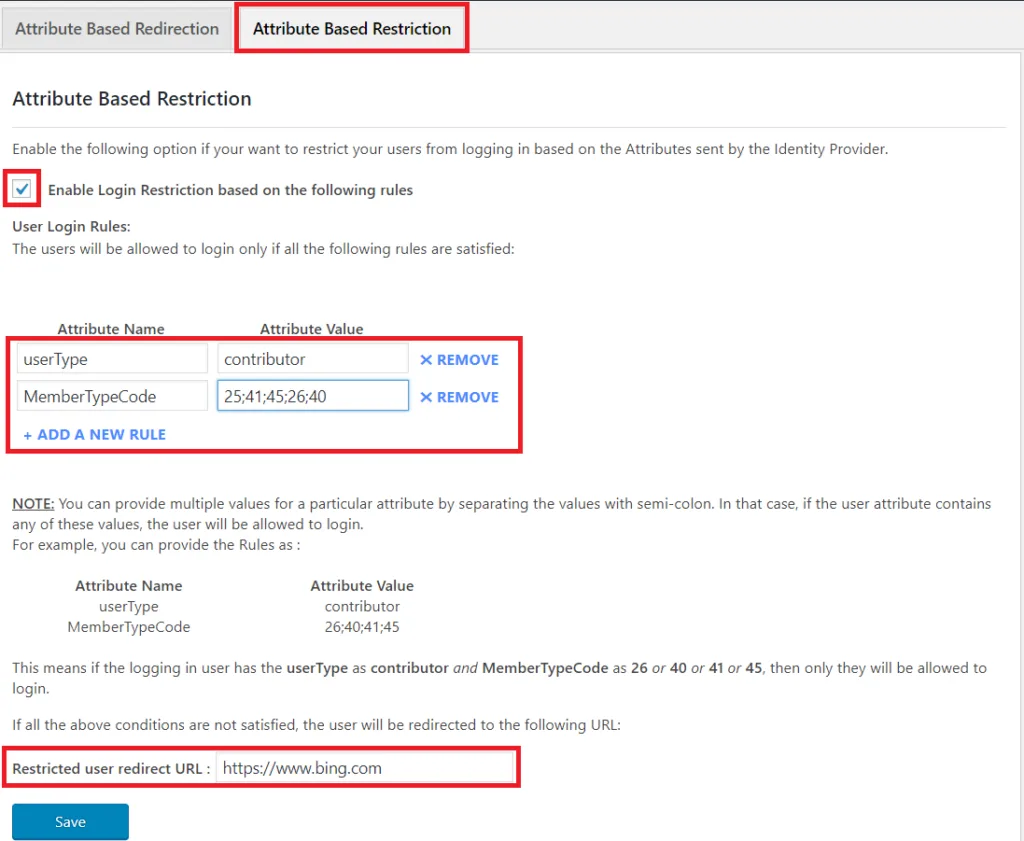
    • ユーザーにのみ提供したいとします。 ユーザータイプ as 貢献者 (NAIST) と メンバータイプコード ログインできるようにするには、25、26、40、41、または 45 を入力します。 次に、以下のマッピングを提供できます。 属性ベースの制限 のセクションから無料でダウンロードできます。
    属性に基づくリダイレ​​クト

    注記とお問い合わせ - 属性ベースのリダイレクトアドオン

    注:複数の属性値がある場合は、セミコロンで区切られた値を指定できます。この場合、ルールはOR条件のように動作し、IDPから送信された属性にセミコロンで区切られた値のいずれかが含まれている場合、ユーザーはログインを許可されます。


    • これで、上記の一連の属性を使用してログインしようとするすべてのユーザーがログインを許可されます。ただし、上記の一連の属性を持たない場合は、で設定されたページにリダイレクトされます。 制限されたユーザーのリダイレクト URL プラグインのセクション。
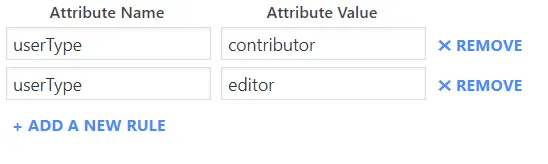
    • 複数値の属性: 重複した属性名を持つルールを指定できます。 この場合、AND 条件のように動作します。
    複数値属性

    • 上記の設定に従って、ユーザーの IdP によって送信された userType 属性の値が contributor および editor である場合にのみ、ユーザーはログインを許可されます。

OAuthクライアントシングルサインオン(SSO)プラグインを使用して、属性ベースのリダイレクト/制限アドオンを設定する

miniOrange属性ベースログインアドオンは、WordPressのユーザーメタテーブルに保存されているユーザー属性に基づいて、ログイン後に異なるページへのリダイレクトとアクセス制限を提供します。

属性ベースのリダイレクトを設定する

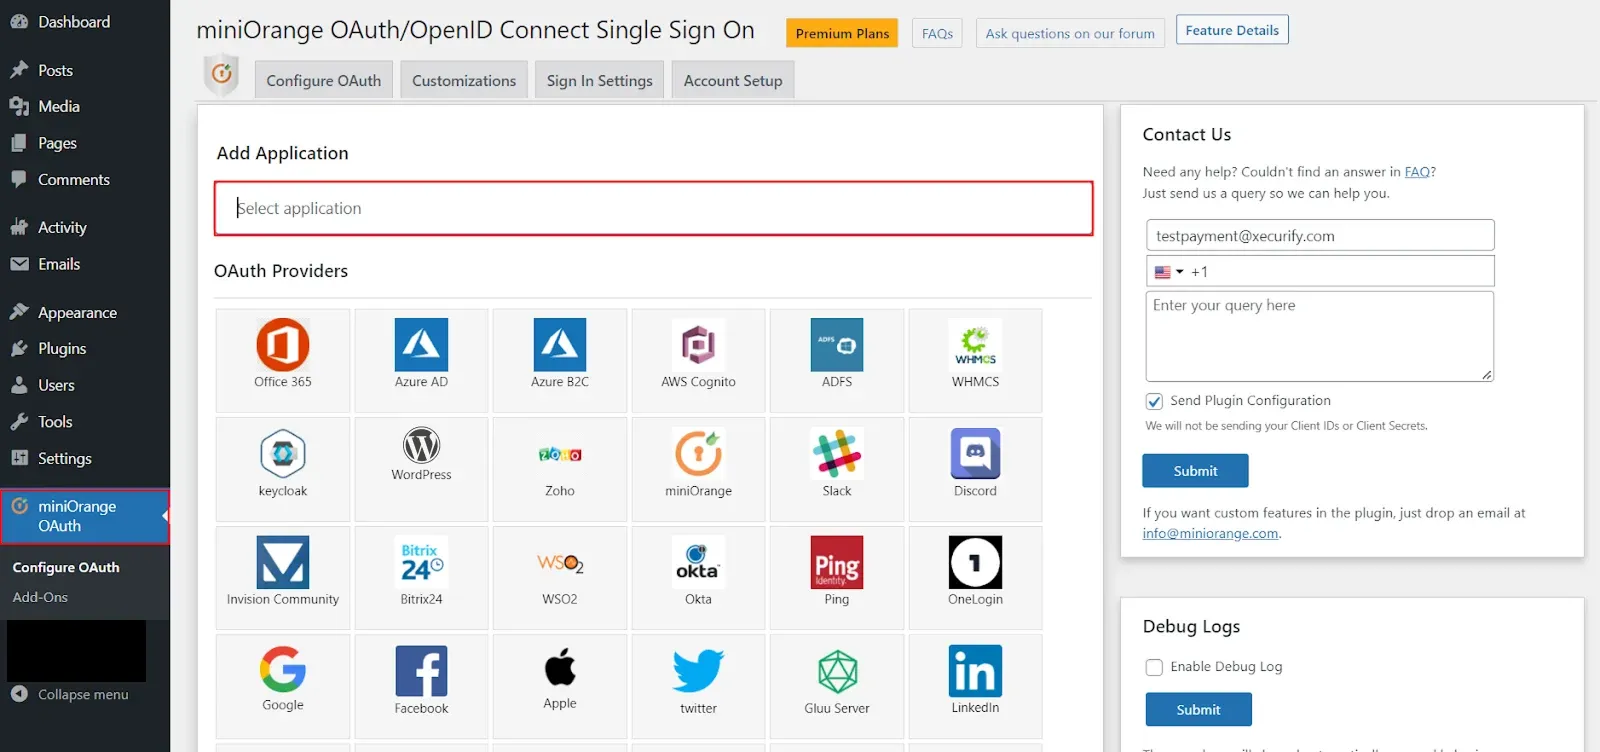
  • に行きます miniOrange シングル サインオン (SSO) WordPress用プラグイン。 OAuthプロバイダー リストから。
属性ベース ログイン アドオン OAuth クライアント シングル サインオン (SSO)

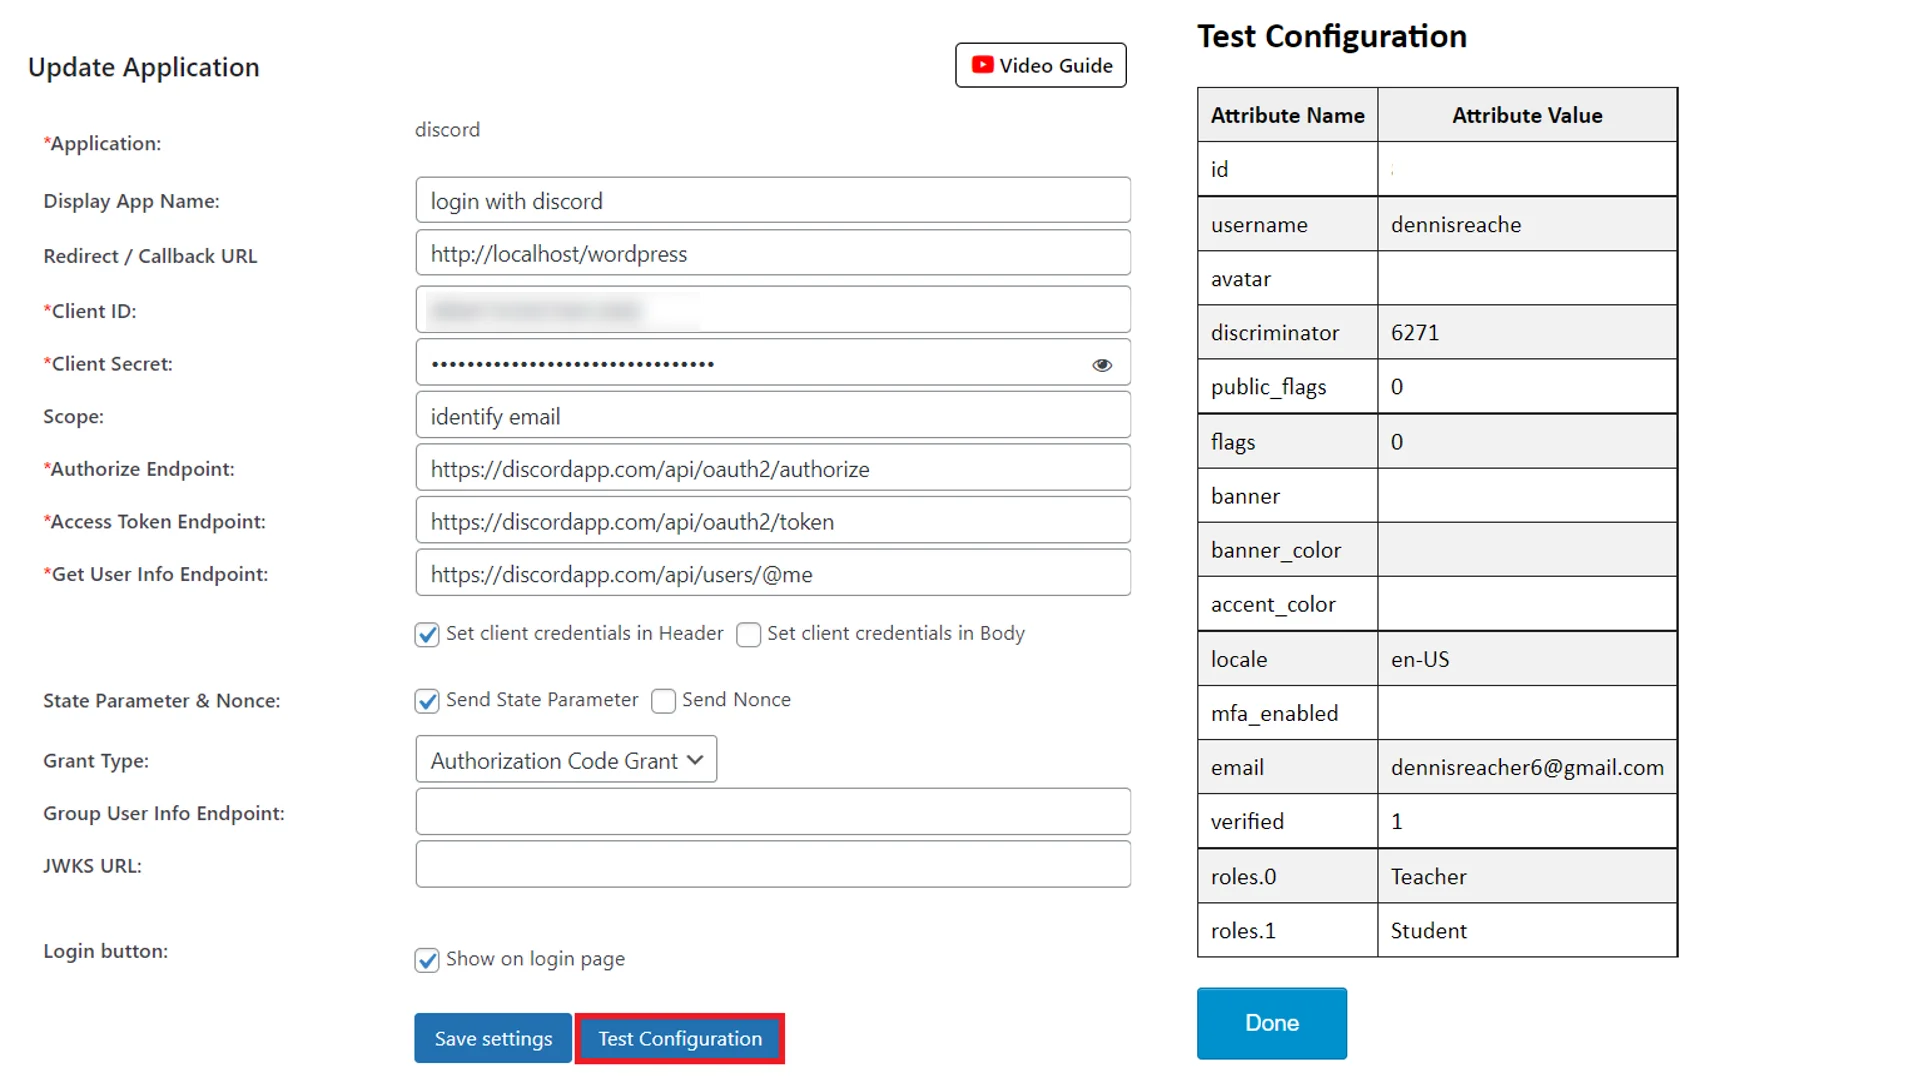
  • こちらのページにある「異議申立てフォーム」に必要事項を全てご記入ください: OAuth プロバイダーの構成 セットアップガイドを参照してセットアップしてください。 こちら。 設定を保存した後。 クリック テスト構成 ボタン。 ご覧いただけます。 属性名 とその 値 テスト構成テーブルにあります。
属性ベース ログイン アドオン OAuth クライアント シングル サインオン (SSO)

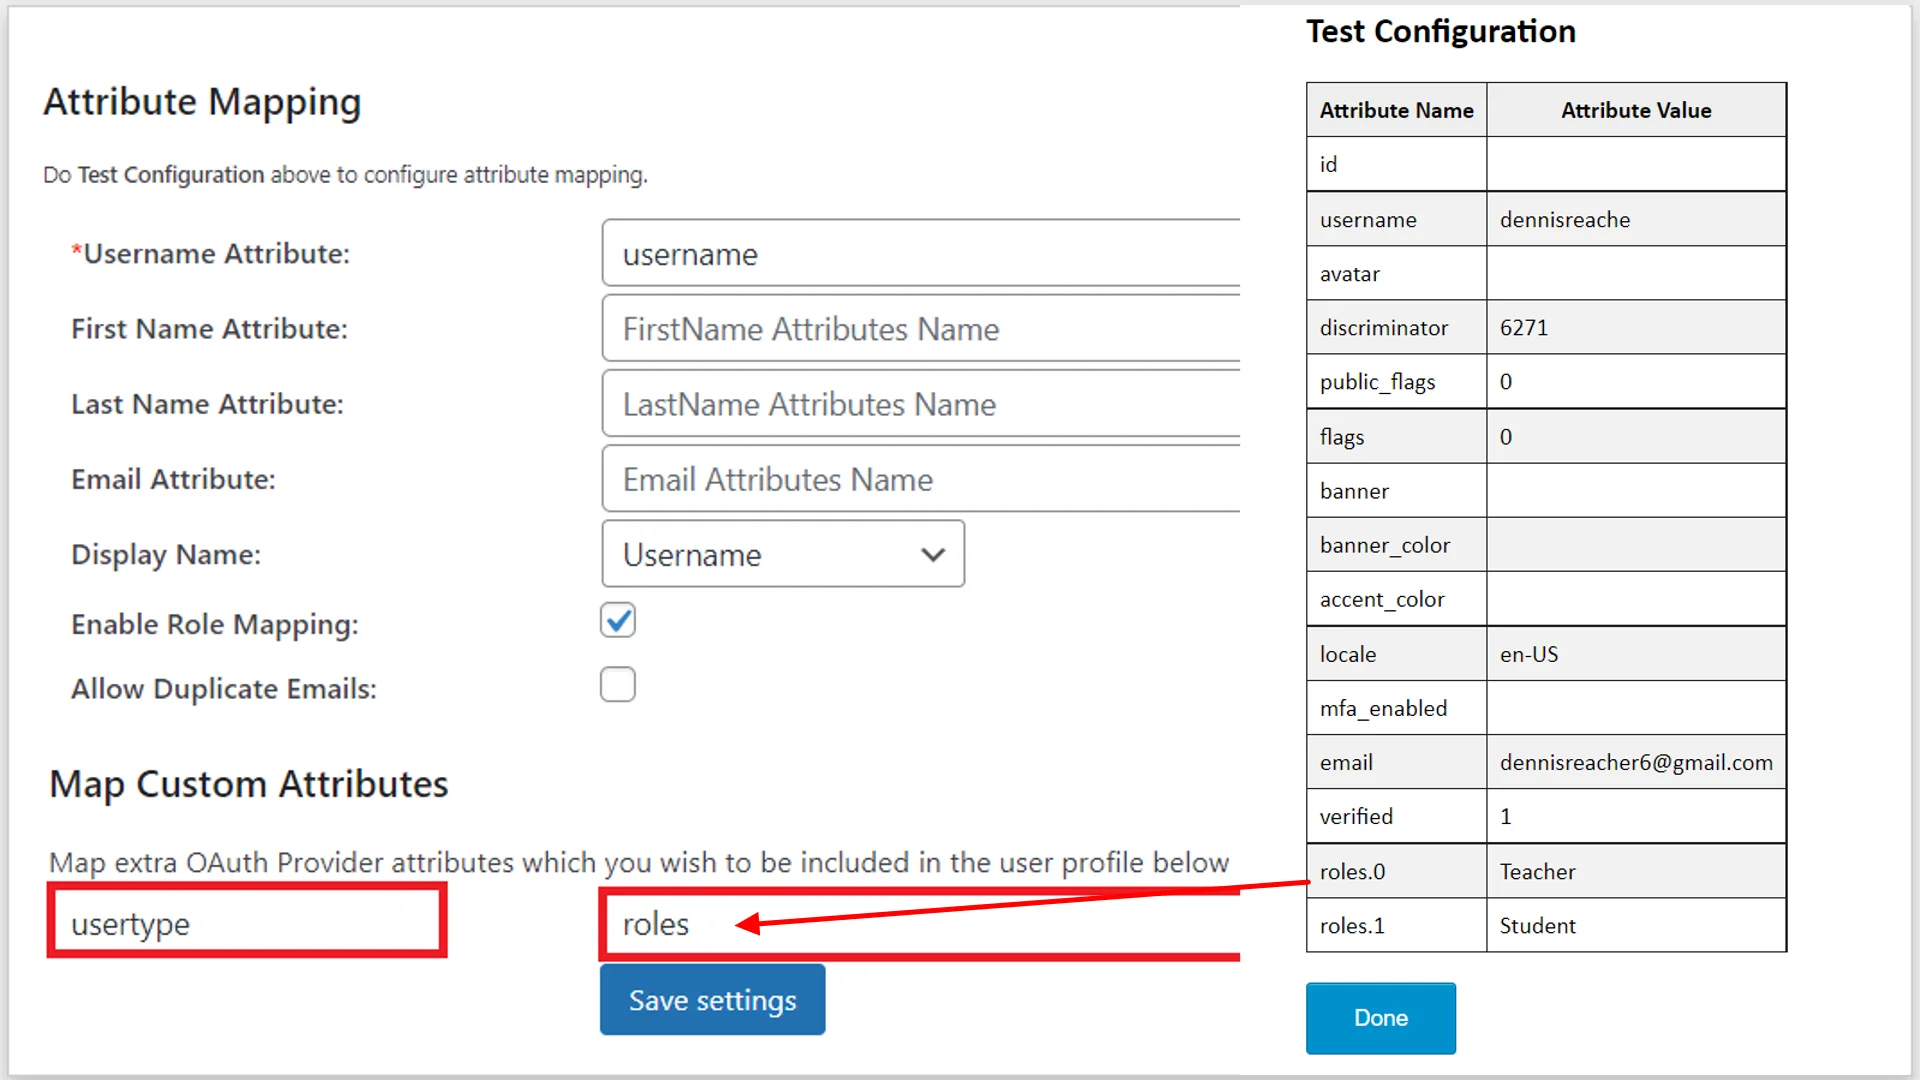
  • 下にスクロールして 属性マッピング セクション。 下 カスタム属性のマップ セクションに入力します フィールドメタ 任意の名前を入力し、 属性名 OAuth プロバイダーのテスト構成テーブルから。 (下の画像を参照してください)
  • 以下を行うには、 [設定の保存] ボタンをクリックしてマッピングを保存します。
カスタム属性のマップ

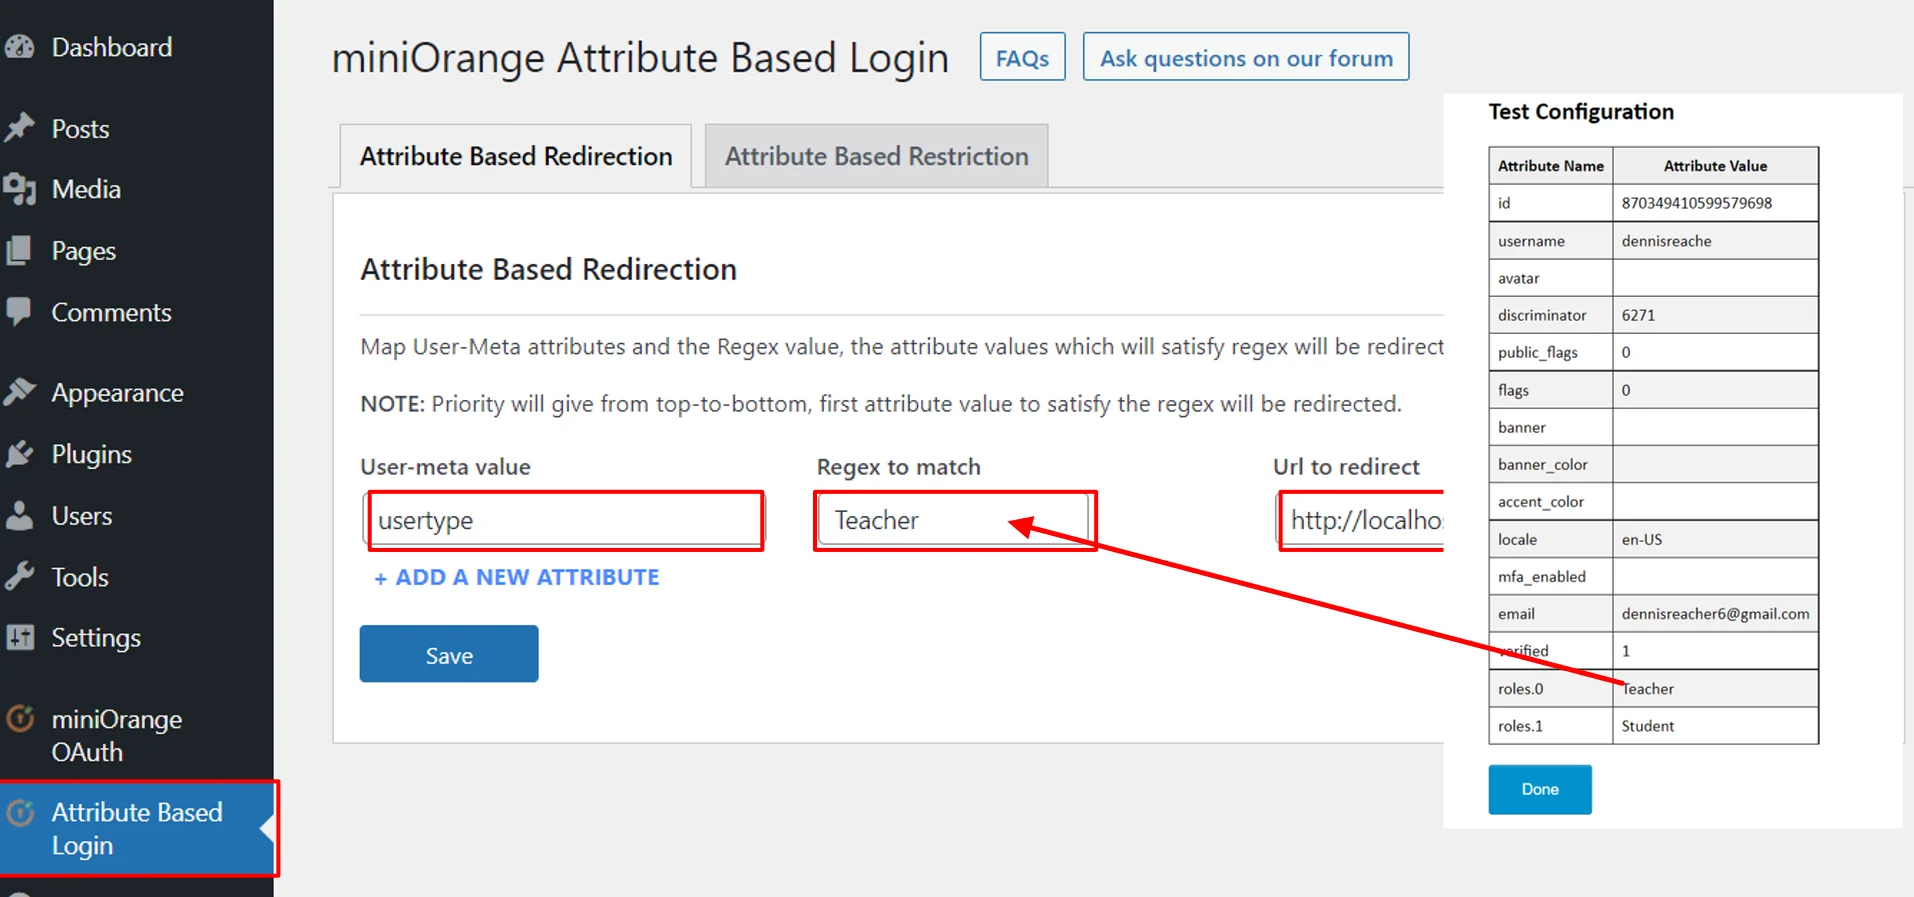
  • 今、に行きます 属性ベースのログイン アドオン。WordPress のユーザーメタテーブルに保存されているユーザー属性に基づいて、ログイン後に異なるページにリダイレクトするように設定できます。 属性ベースのリダイレクト のセクションから無料でダウンロードできます。
  • 入力する ユーザーメタ値 これをOAuthクライアントプラグインに入力しました。 カスタム属性 セクション。 テスト構成テーブルの属性名と値を入力します。 一致する正規表現 分野。 (優先順位は上から下に与えられ、正規表現を満たす最初の属性値がリダイレクトされます。)
  • 次に、ユーザーをリダイレクトしたいリダイレクト先URLをURLに入力してください。 リダイレクト フィールドをクリックし、 Save
リダイレクトURLを入力してください

  • ユーザーは、自分の役割に基づいてシングル サインオン (sso) を実行した後、関連するページにリダイレクトされるようになります。

属性ベースの制限を設定する

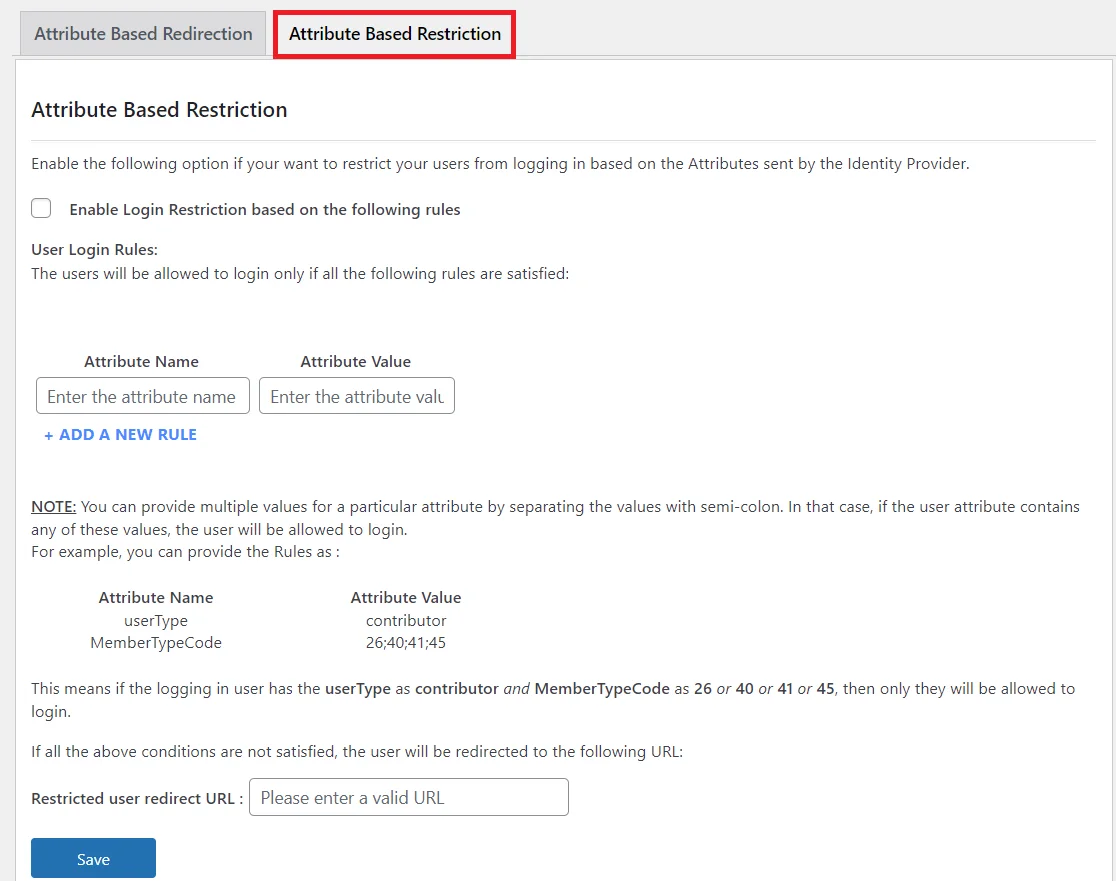
  • アドオンに戻り、 属性ベースの制限 のセクションから無料でダウンロードできます。
属性ベースの制限タブ

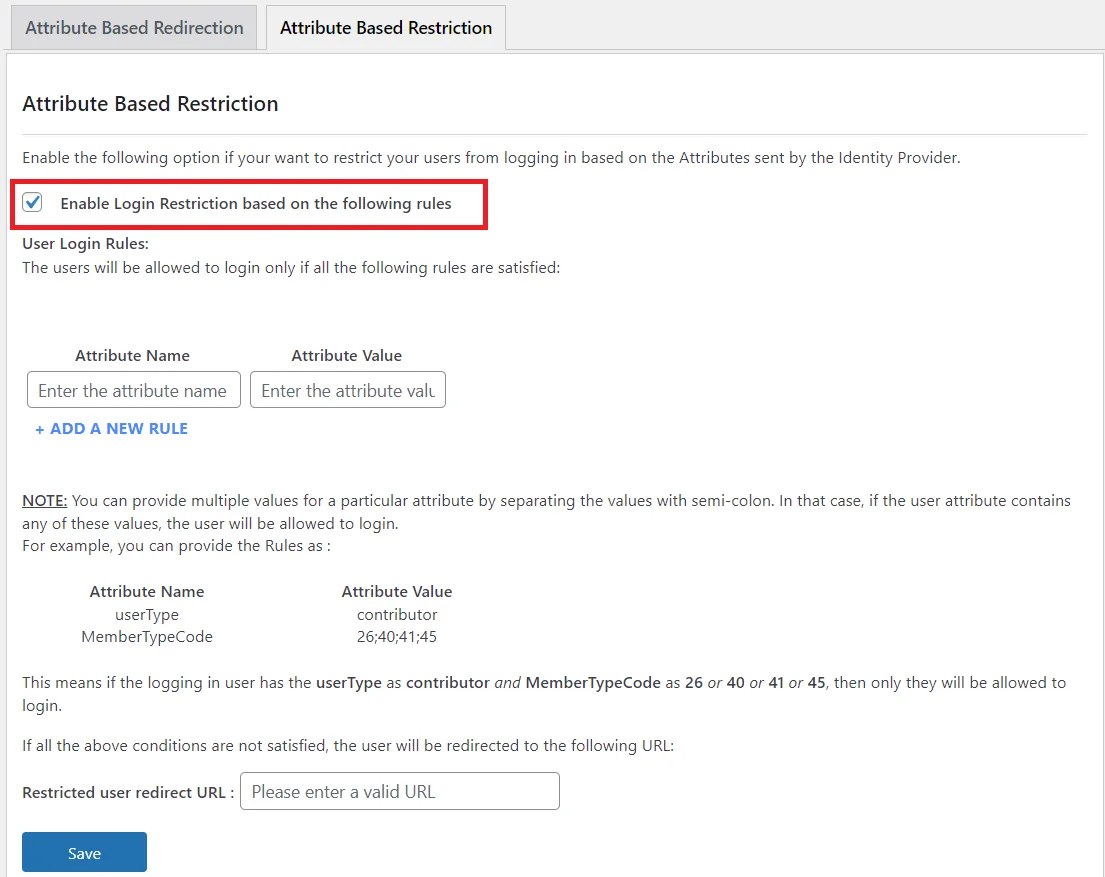
  • OAuthプロバイダーから送信された属性に基づいてユーザーのログインを制限したい場合は、 以下のルールによるログイン制限 オプションを選択します。
ログイン制限を有効にする

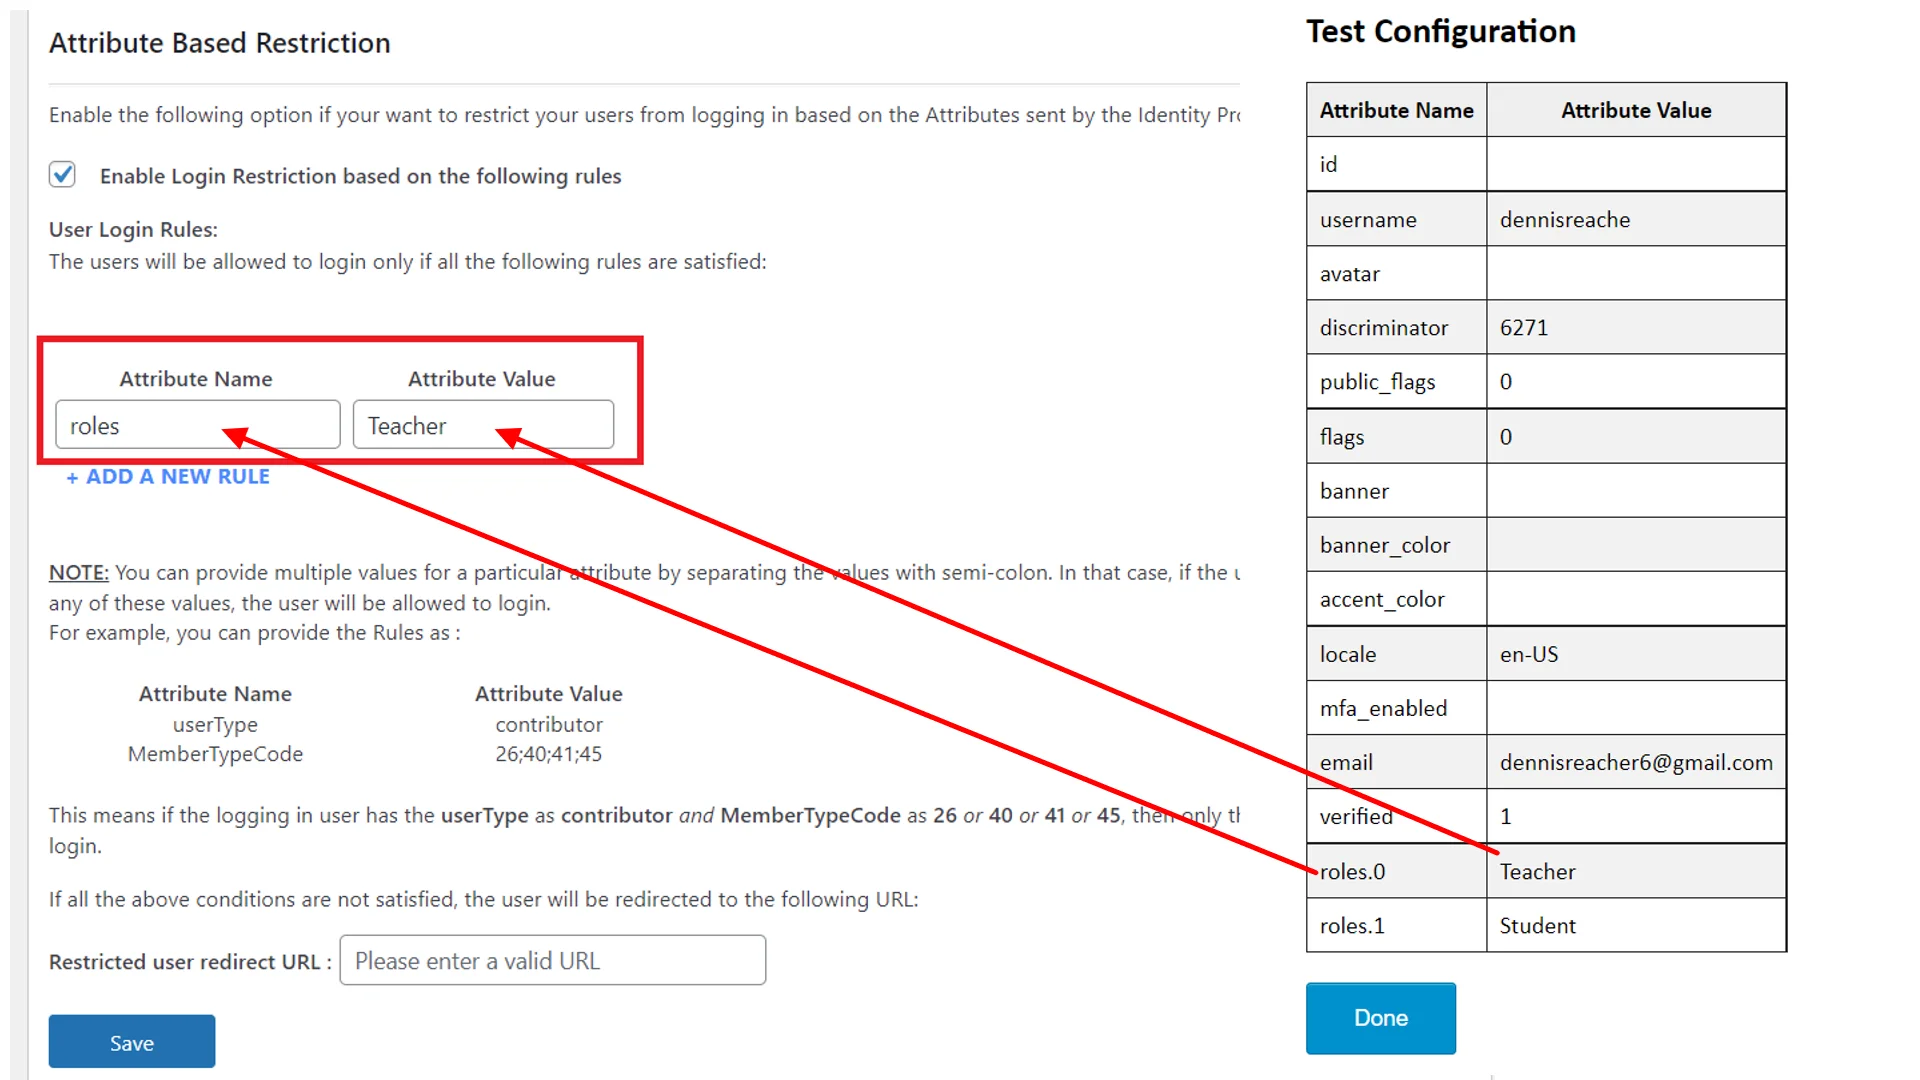
  • ユーザーにのみ提供したいとします。 教師としての役割 ログインできるようにするには、ユーザーを入力します 属性名 属性値.
  • あなたが提供することができます セミコロン区切り 複数の属性値の場合の値。 この場合、ルールは OR 条件のように動作します。つまり、IDP によって送信された属性にセミコロンで区切られた値のいずれかが含まれている場合、ユーザーはログインを許可されます。
属性と値を入力してください

  • 制限されたユーザーのリダイレクト URL フィールドに、ユーザーをリダイレクトするページの URL を入力し、 Save ボタン。 ユーザーが満足できない場合は、 ユーザーログインルール 上記で設定した場合、サイトにログインせずにこの URL にリダイレクトされます。
制限されたユーザーのリダイレクト URL

  • 上記の設定に従って、ユーザーの IDP によって送信されたロール属性の値が次の場合にのみ、ユーザーはログインを許可されます。 Teacher.

このガイドでは、miniOrange SAMLまたはOAuth/OpenID Connectシングルサインオン(SSO)プラグインと連携して、属性ベースのリダイレクト/制限アドオンを正常に構成する方法を説明します。これにより、IDプロバイダーから受信した属性に基づいて、ユーザーを特定のページにルーティングしたり、ログインアクセスを制限したりできます。このソリューションにより、SSO後にすべてのユーザーが自動的に適切なページにアクセスできるため、パーソナライズされたユーザー体験を提供しながら、不正ユーザーが制限エリアにアクセスするのを防ぎ、追加の手動操作は一切不要です。


 ご返答ありがとうございます。 すぐにご連絡させていただきます。

何か問題が発生しました。 もう一度質問を送信してください

できるだけ早くご連絡いたします!


ADFS_sso ×
こんにちは!

助けが必要? 私たちはここにいます!

対応