
WordPressでAzureマルチテナントSSO/Azure ADマルチテナントログインを設定する方法は?
概要
miniOrange Azure Multitenant SSOアドオンを使用すると、複数のAzure AD / Microsoft Entra IDテナントのユーザーが単一のAzureマルチテナントアプリケーションを使用してWordPressにログインできます。これはminiOrange SAML SP SSOプラグインと連携して動作するため、 自社の Office 365 / Azure AD テナントおよびクライアントのテナントのユーザーは、各テナントを個別に設定することなく、既存の Azure AD 認証情報を使用して認証できます。
テナントIDをマッピングし、共通のAzureマルチテナントエンドポイントを使用することで、シームレスなマルチテナントシングルサインオン、テナントベースのSSO制限、およびテナントに基づくグループまたはロールのマッピングを有効にできます。
このガイドでは、設定方法を学びます Azure AD を ID プロバイダー (IDP) として使用する マルチテナントSSOの場合、 Azure マルチテナントプラグイン WordPressのため。





前提条件: ダウンロードとインストール
- WordPress サイトで Azure マルチテナント SSO を構成するには、まず以下のものをインストールする必要があります。 miniOrange SAML SP SSOプラグイン.
Azure AD SSOとMicrosoft Azureサービスとのシームレスな統合
Azure AD/B2C/Office 365同期統合

Azure AD/B2C/Office 365とWordPress間でユーザーデータを双方向に同期し、シームレスなAzure Syncを実現するとともに、Azure AD SSOによる安全な認証を提供します。
Azure 統合Azure AD/B2C/Office 365アプリとWordPressの連携
WordPressをAzure ADに接続することで、SharePoint、OneDrive、Power BI、Dynamics 365、Outlookなどとの連携が可能になります。Azure SSOを使用して、ユーザー同期を簡素化し、Azureマルチテナントを有効にし、アクセス管理を強化できます。
Azure AD/B2C 統合WordPress への Azure AD シングル サインオン (SSO) ログインを構成する手順
1. Azure AD を IdP (アイデンティティ プロバイダー) として設定する
以下の手順に従って、Azure AD を WordPress の IdP として構成します
Azure AD を IdP として構成する
- WordPress 用 SAML SP SSO プラグインで、 サービスプロバイダーのメタデータ タブ。 ここでは、Azure AD を ID プロバイダーとして構成するために必要な SP エンティティ ID や ACS (AssertionConsumerService) URL などの SP メタデータを見つけることができます。

- ログインする Azure AD ポータル 管理者として
- 選択 Azure Active Directory.

- 選択 アプリの登録.
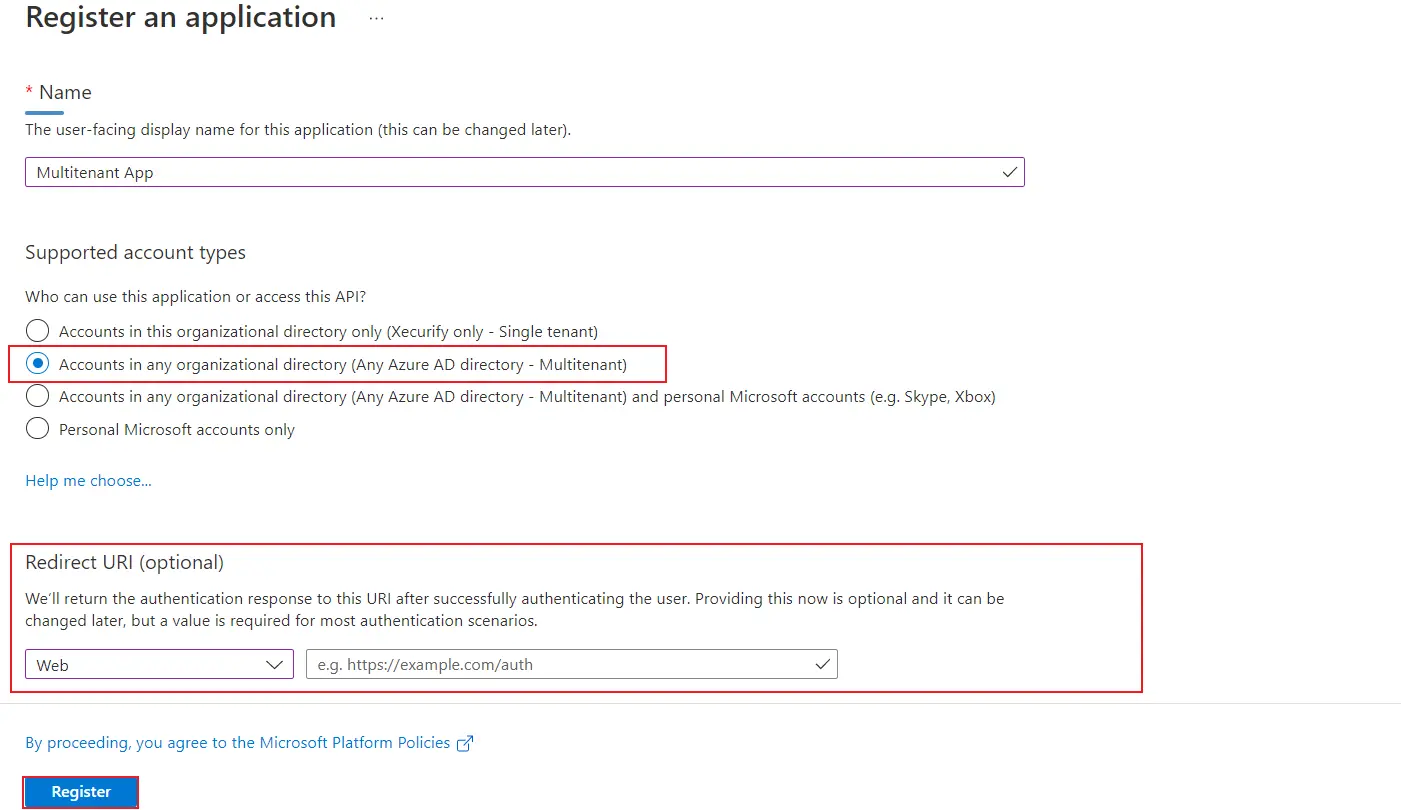
- ソフトウェアの制限をクリック 新規登録.
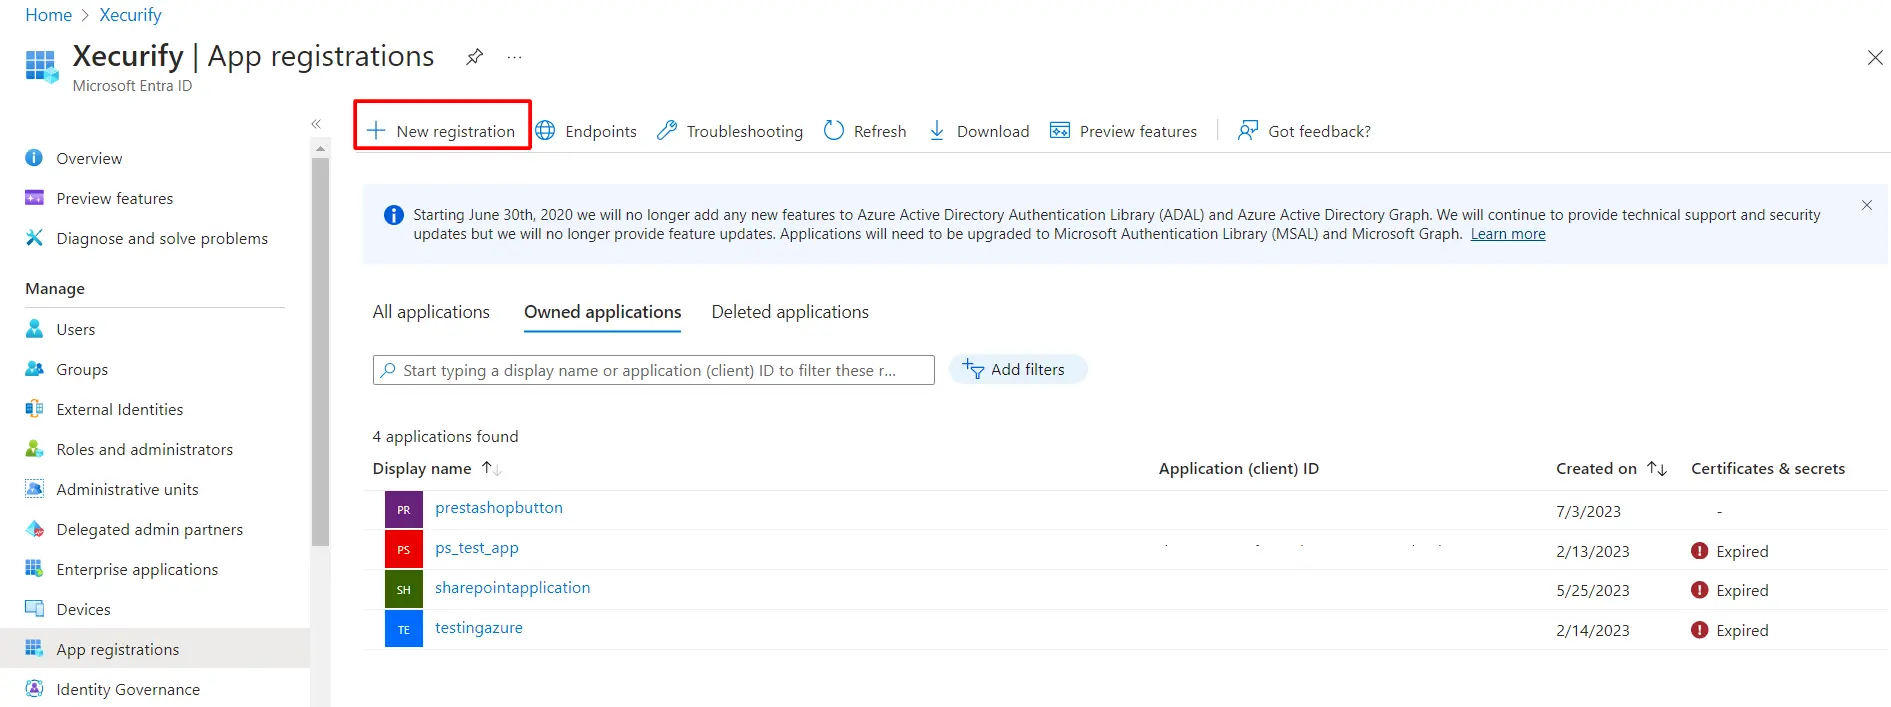
- を割り当てます 名前 を選択して サポートされているアカウントタイプ as 任意の組織ディレクトリ内のアカウント (任意の Azure AD ディレクトリ - マルチテナント).
- [リダイレクト URL] フィールドに、で指定された ACS URL を入力します。 サービスプロバイダーのメタデータ プラグインのタブをクリックし、 会員登録する
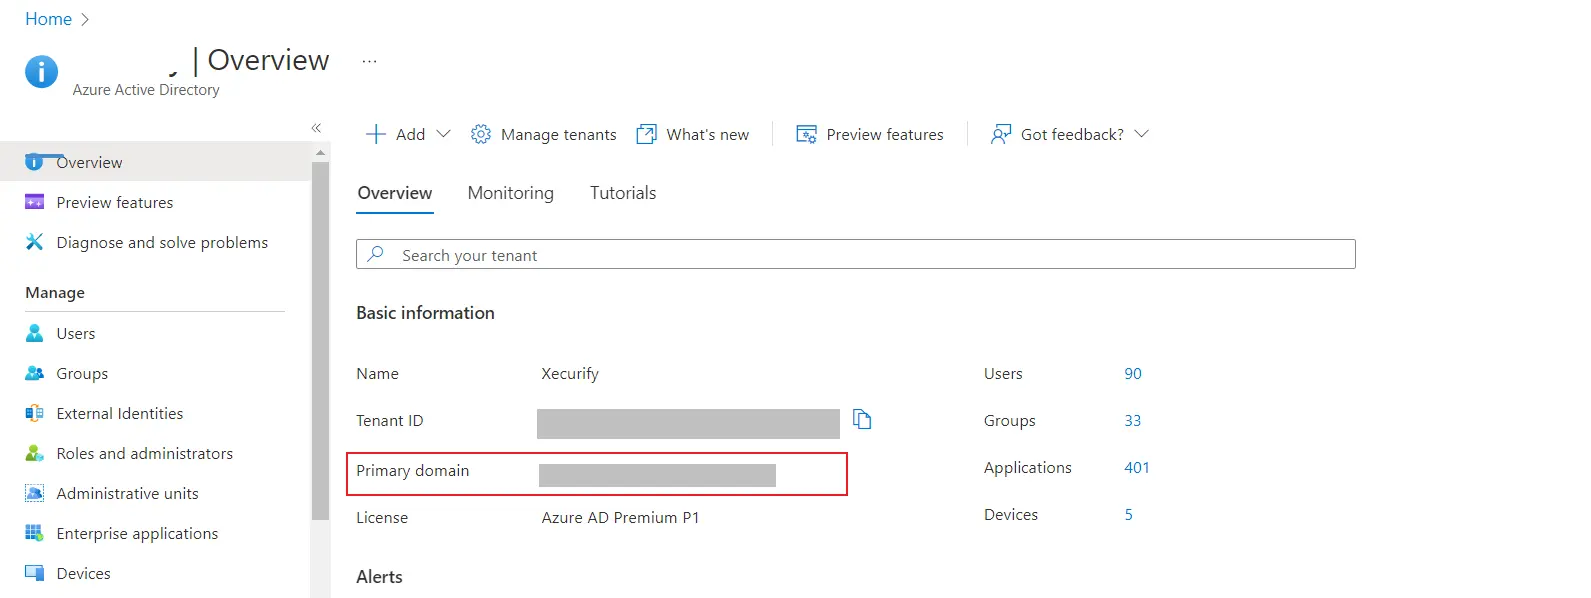
- に戻ります 概要 Active Directory のタブで、 Primary Domain そして手元に置いておいてください。
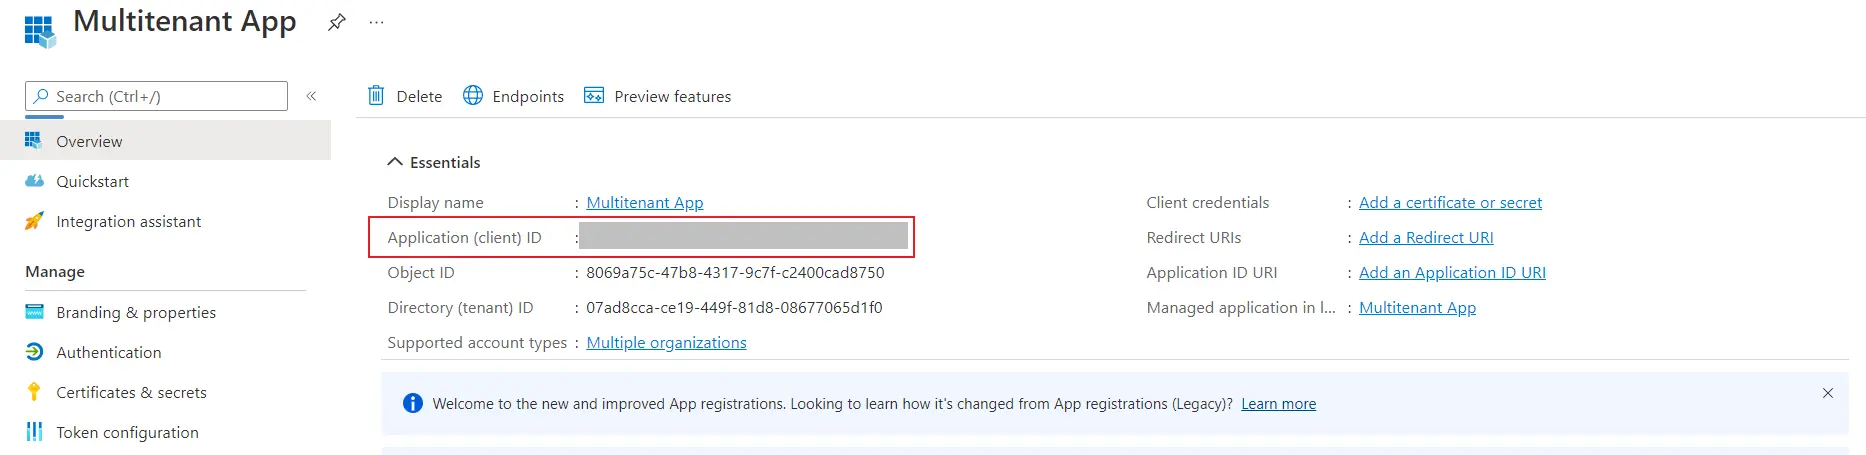
- 次に、 アプリケーションID 設定済みのアプリからアクセスして手元に置いておきます。
- MFAデバイスに移動する APIを公開する 左側のメニューパネルから。
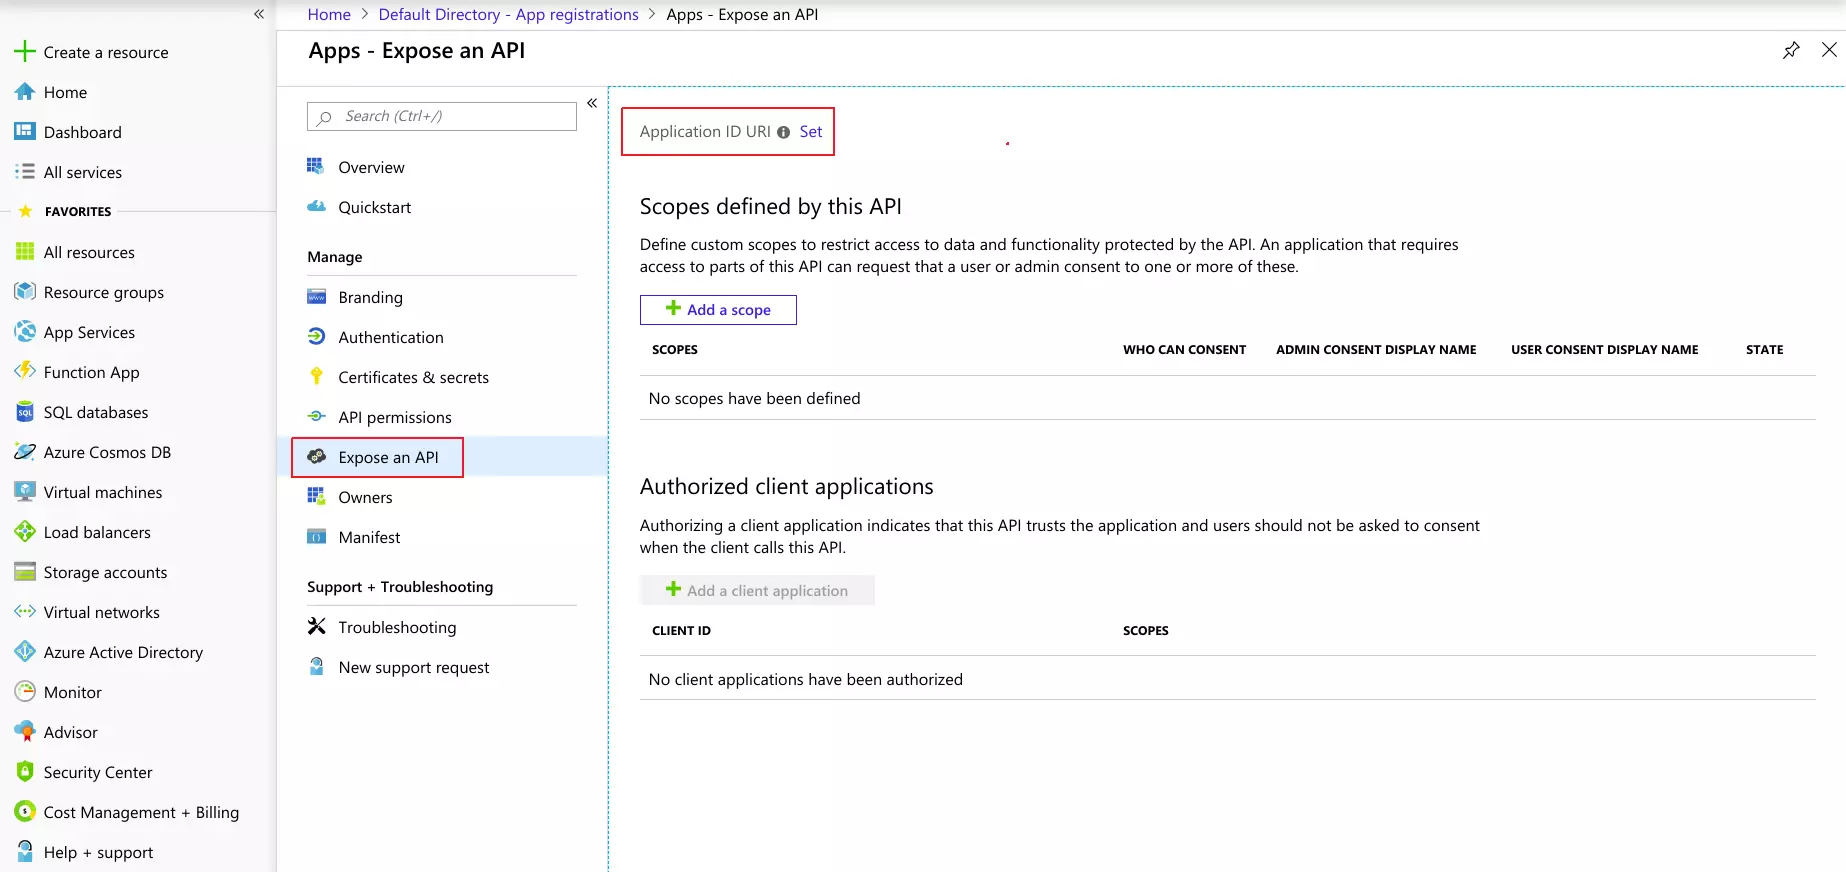
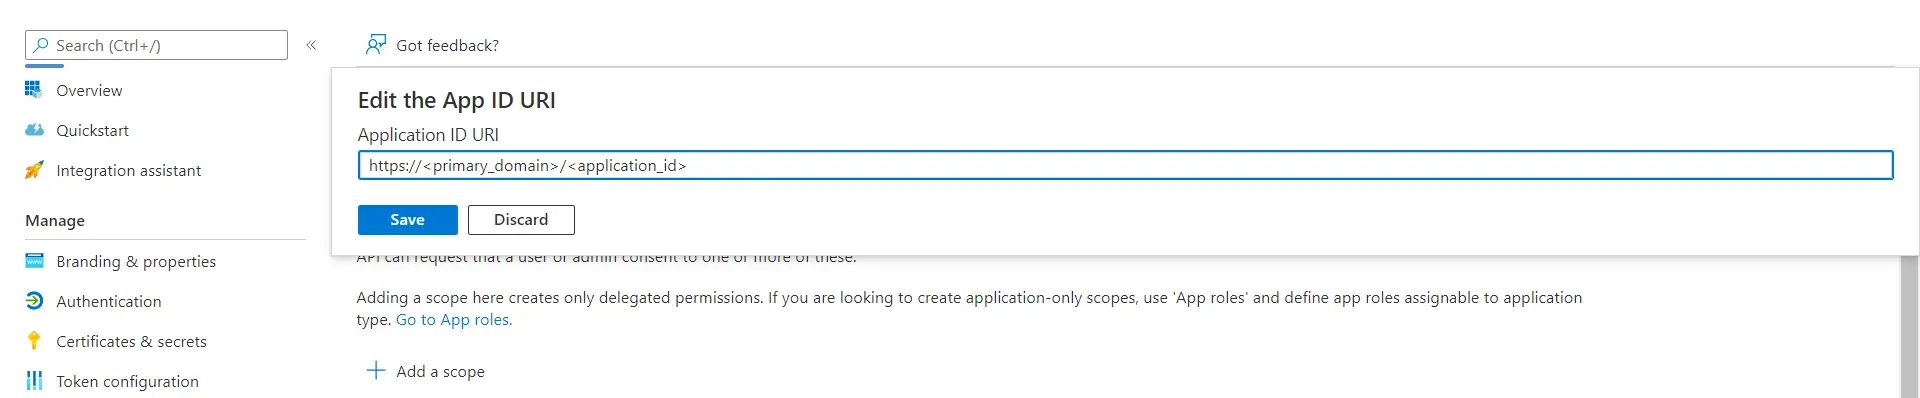
- クリック 作成セッションプロセスで ボタンを押して置き換えます アプリケーションID URL https://Primary_Domain/Appication-Id 以前にコピーしたものを選択してクリックします Save
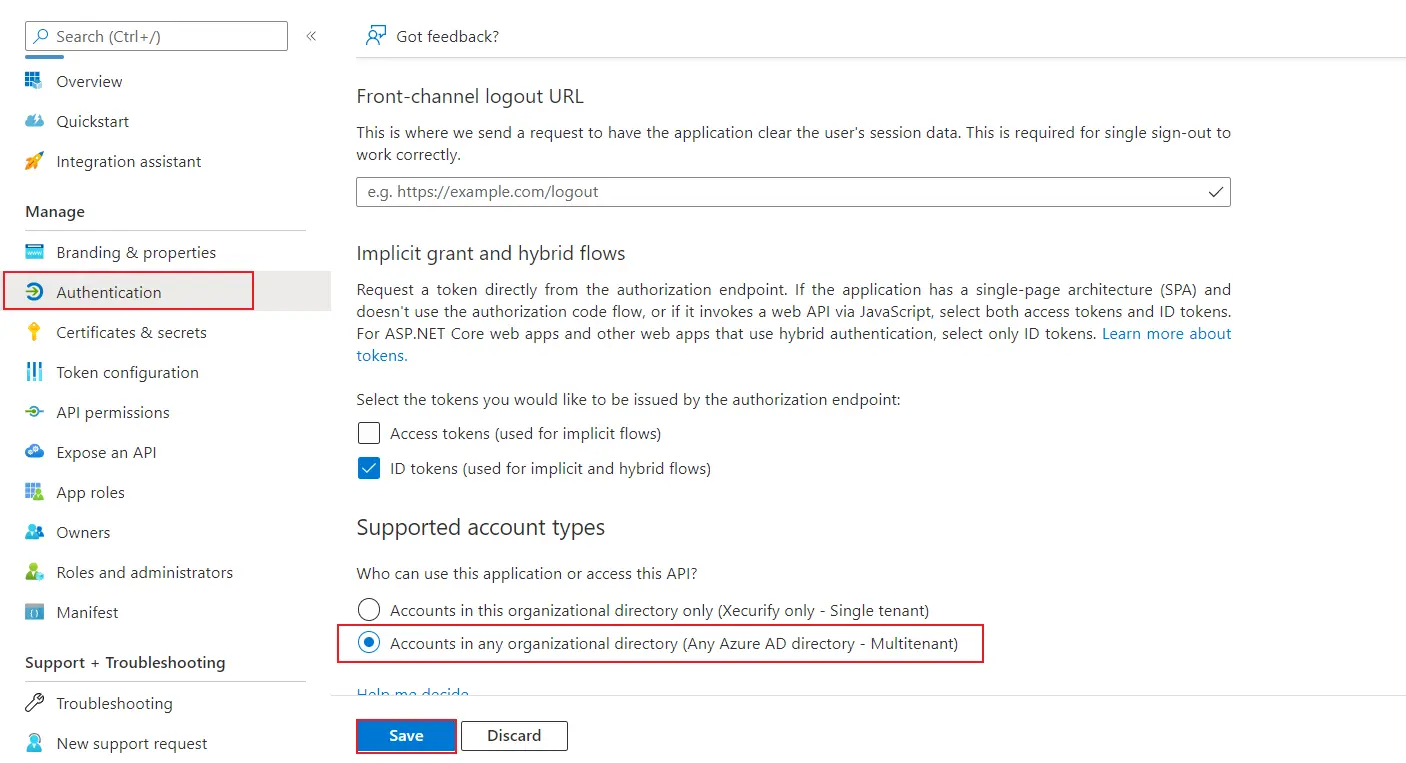
- に行きます 認証 左側のパネルのタブをクリックして、 ID トークン (暗黙的フローおよびハイブリッド フローに使用) オプションで、サポートされているアカウントの種類が次のとおりであることも確認してください。 任意の組織ディレクトリ内のアカウント (任意の Azure AD ディレクトリ - マルチテナント) 次にをクリックしてください Save.
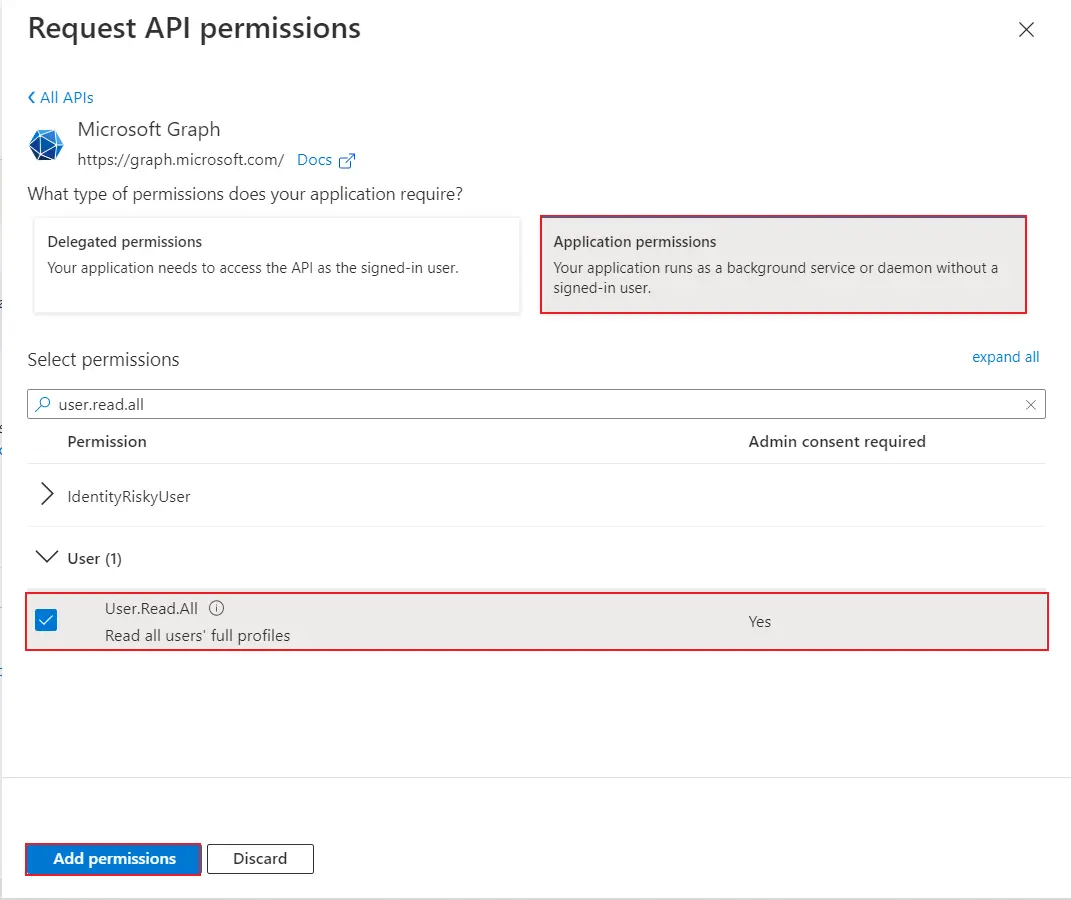
- MFAデバイスに移動する API権限 はこちらをご覧ください。⇒ 許可を追加する をクリックして Microsoft Graph.
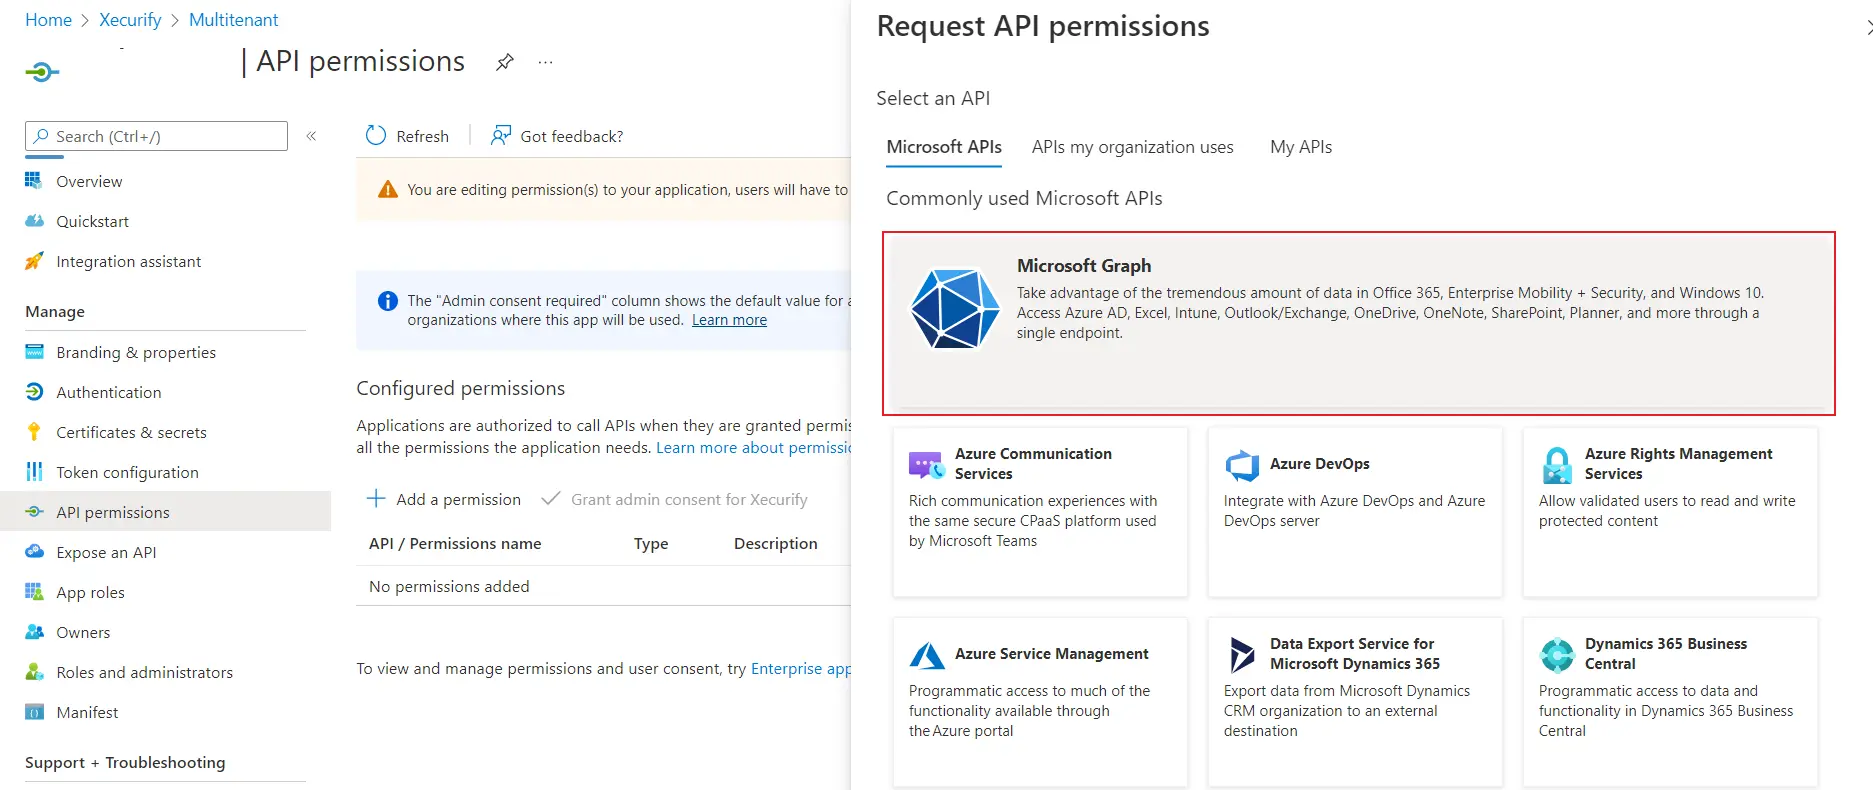
- 今後はクリック 申請許可、次に検索 ユーザー.読み取り.すべて オプションを選択したら、 をクリックします 権限を追加
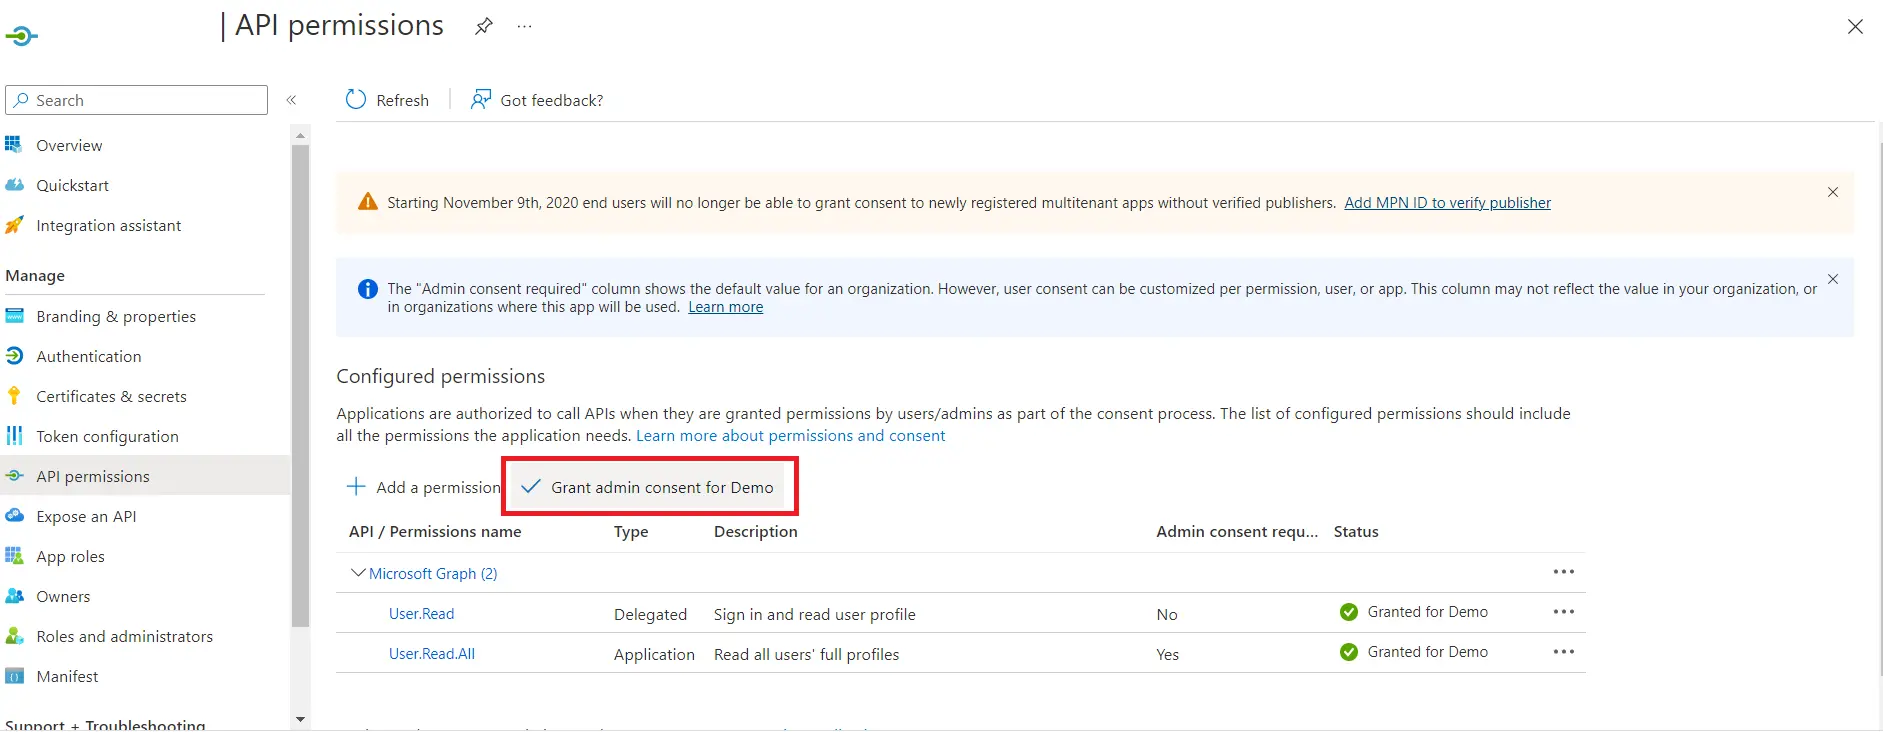
- さらに進むには、 をクリックしてください デモに対する管理者の同意の付与.
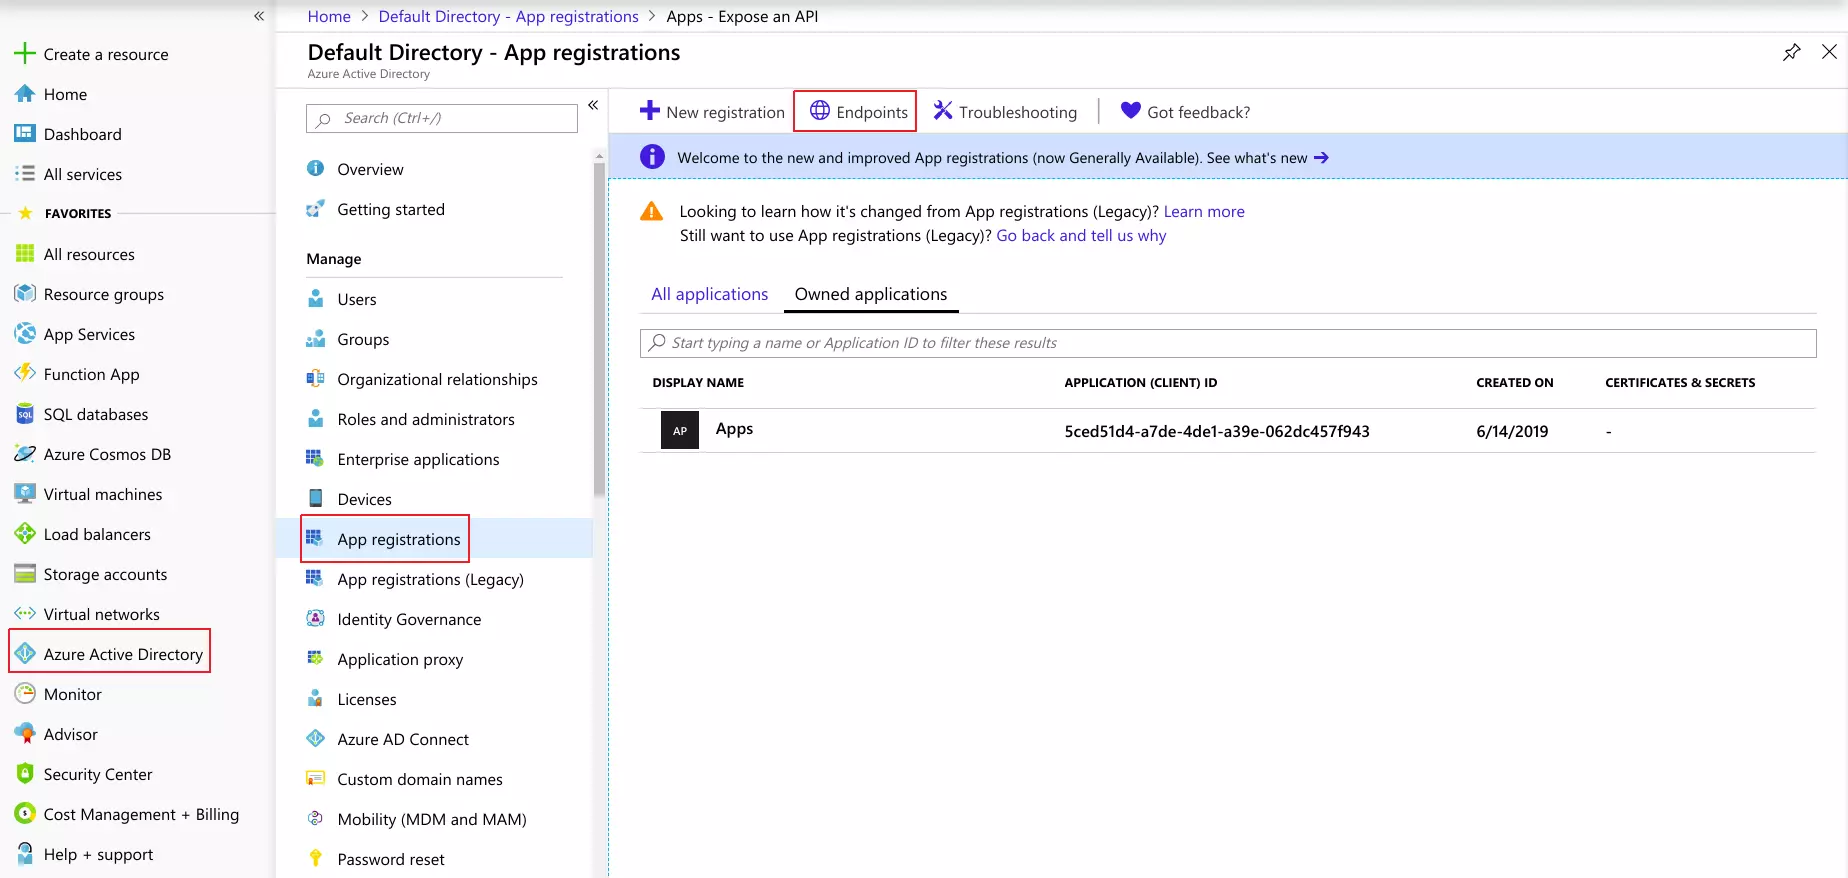
- 帰る Azure Active Directory はこちらをご覧ください。⇒ アプリの登録 ウィンドウをクリックしてクリックします Endpoints .
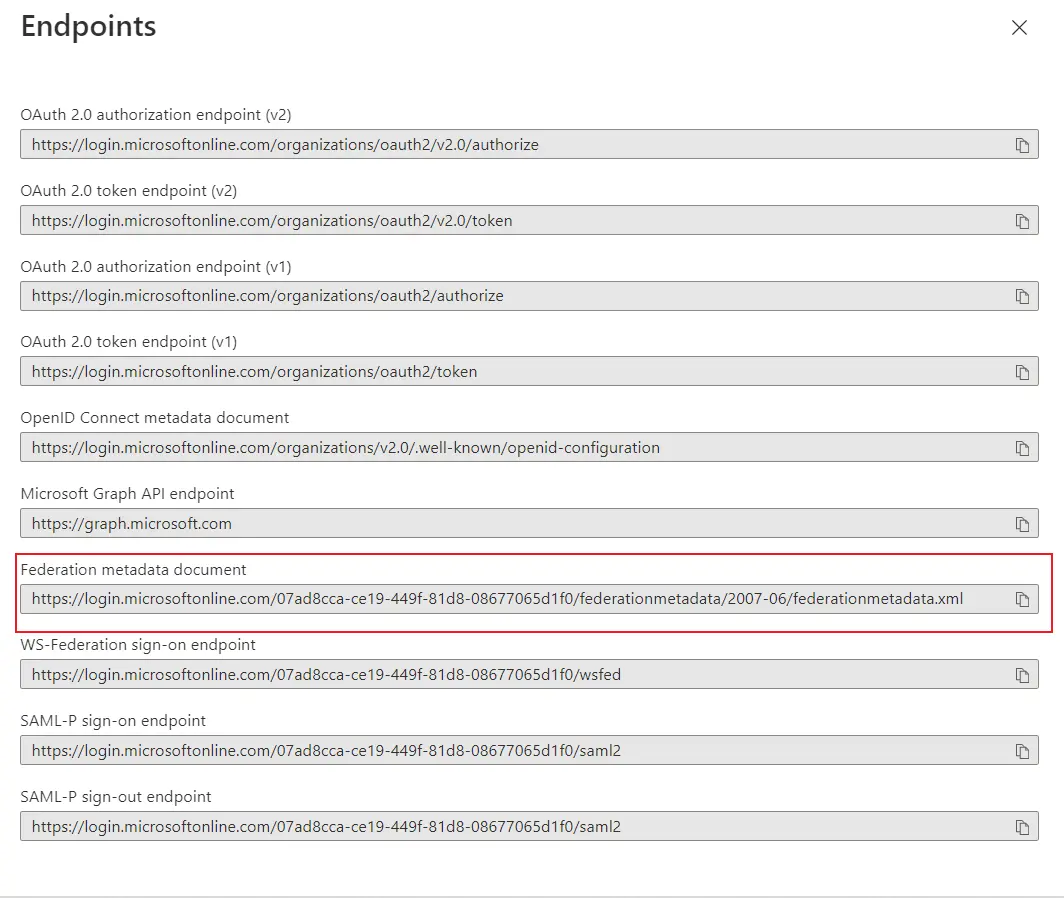
- これにより、複数の URL を含むウィンドウに移動します。
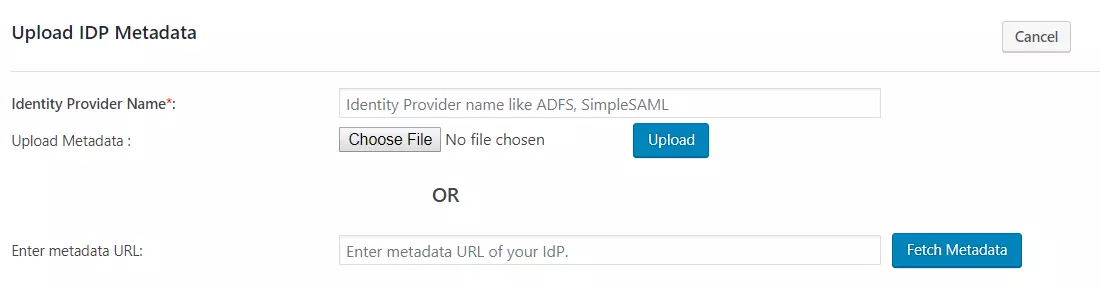
- をコピーします フェデレーションメタデータドキュメント を取得するための URL Endpoints の設定に必要な サービスプロバイダー.
- ここで貼り付けます フェデレーション メタデータ URL に選出しました。 サービスプロバイダーのセットアップ プラグインのタブをクリックし、「取得」をクリックします。
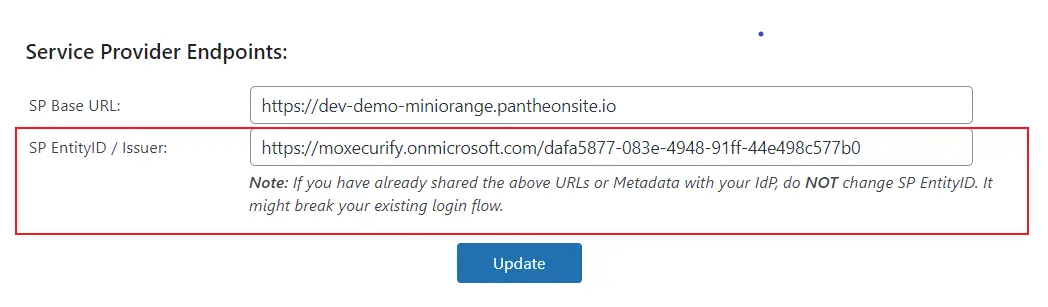
- Active Directory に戻ってコピーします。 アプリケーションID URI APIを公開する タブをクリックして、 SPエンティティID/発行者 下 サービスプロバイダーのエンドポイント タブには何も表示されないことに注意してください。
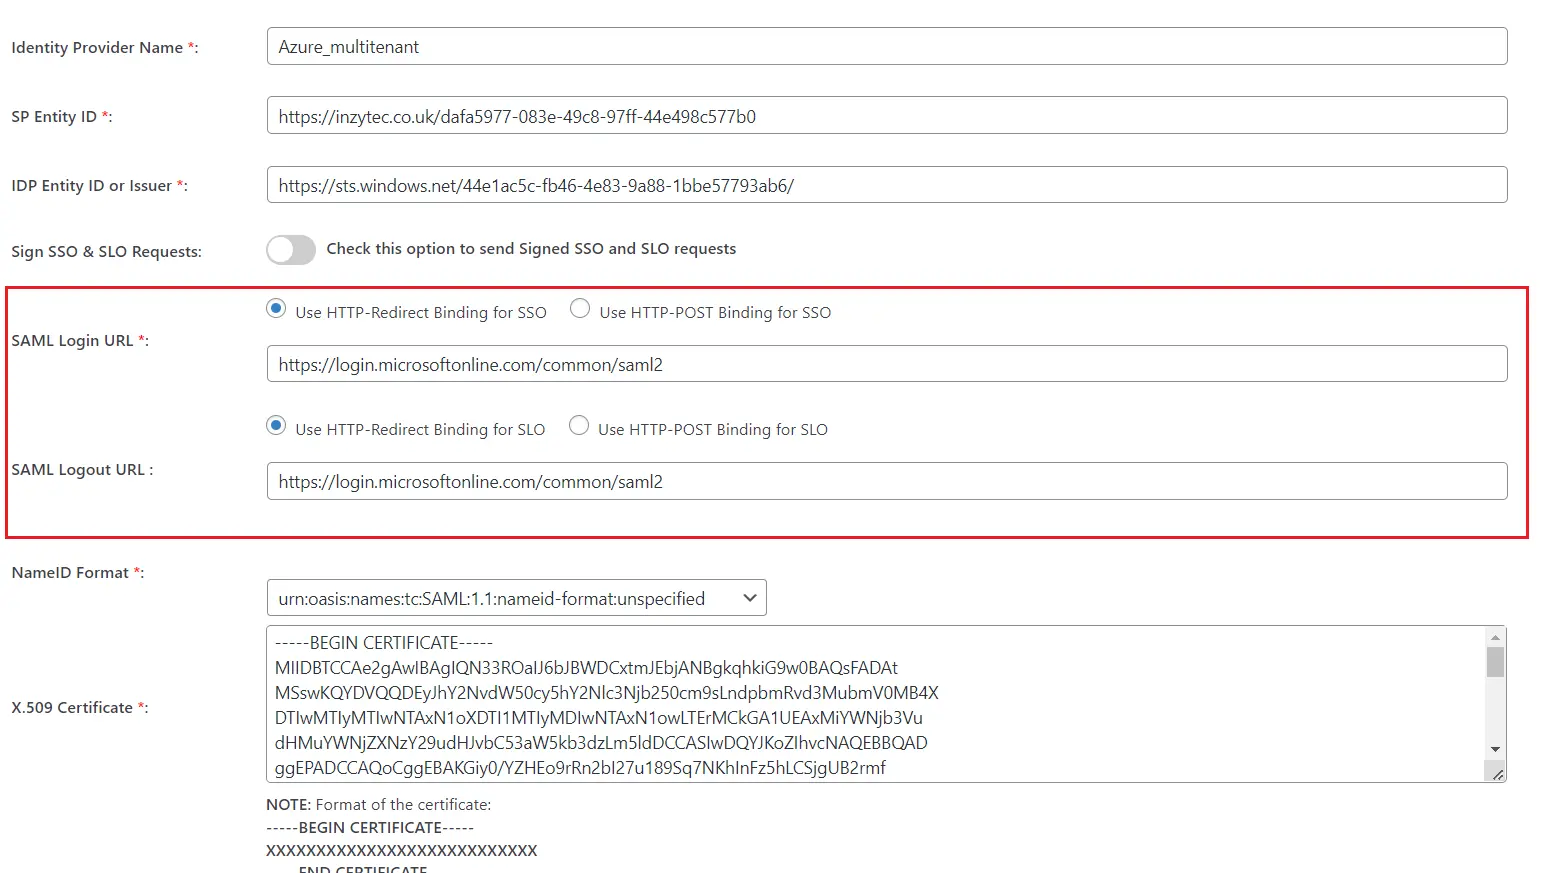
- また、 SAML ログイン URL (NAIST) と SAML ログアウト URL https://login.microsoft.com/一般的な/saml2 次に「保存」をクリックします。
2. Azure マルチテナント プラグインを構成する手順
- 最初にインストールする Azure マルチテナント SSO プラグイン。
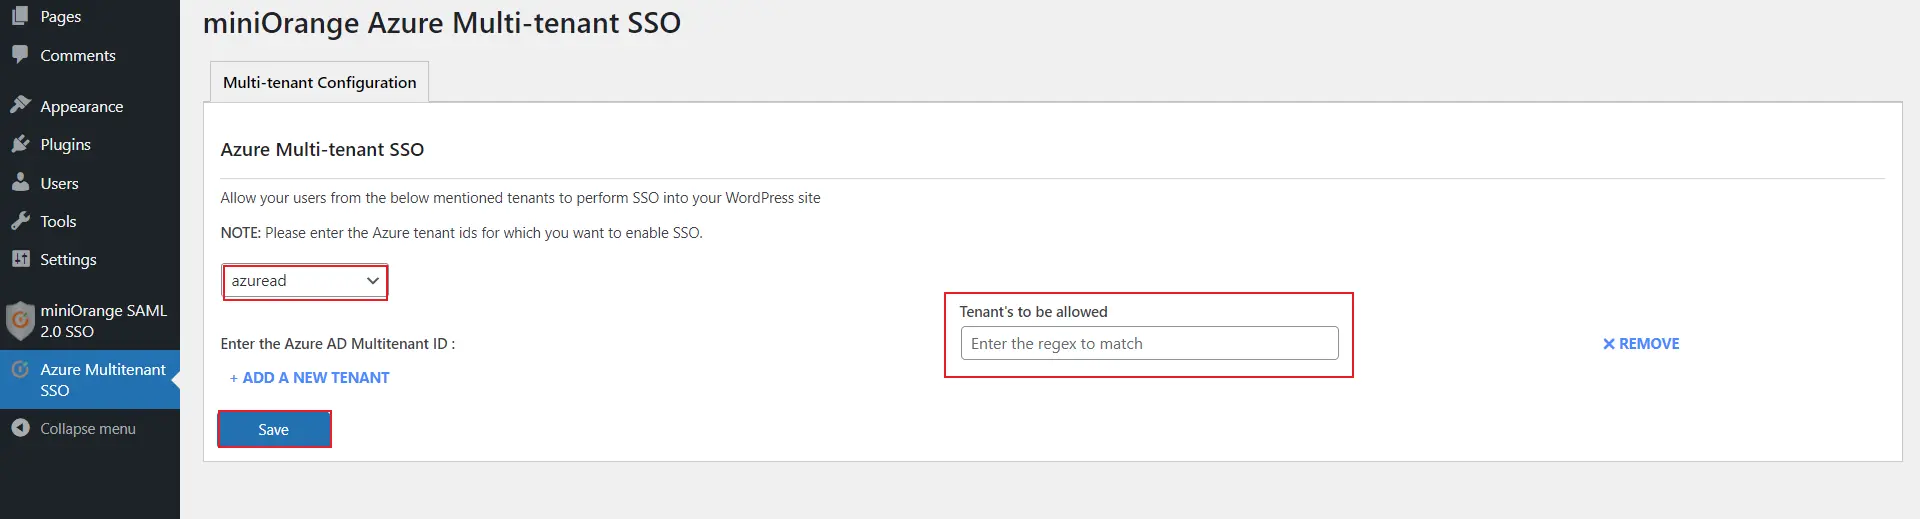
- Azure マルチテナント プラグインで、次から Idp を選択します。 落ちる 貼り付けて テナントID 設定したい項目を選択し、「保存」をクリックします。
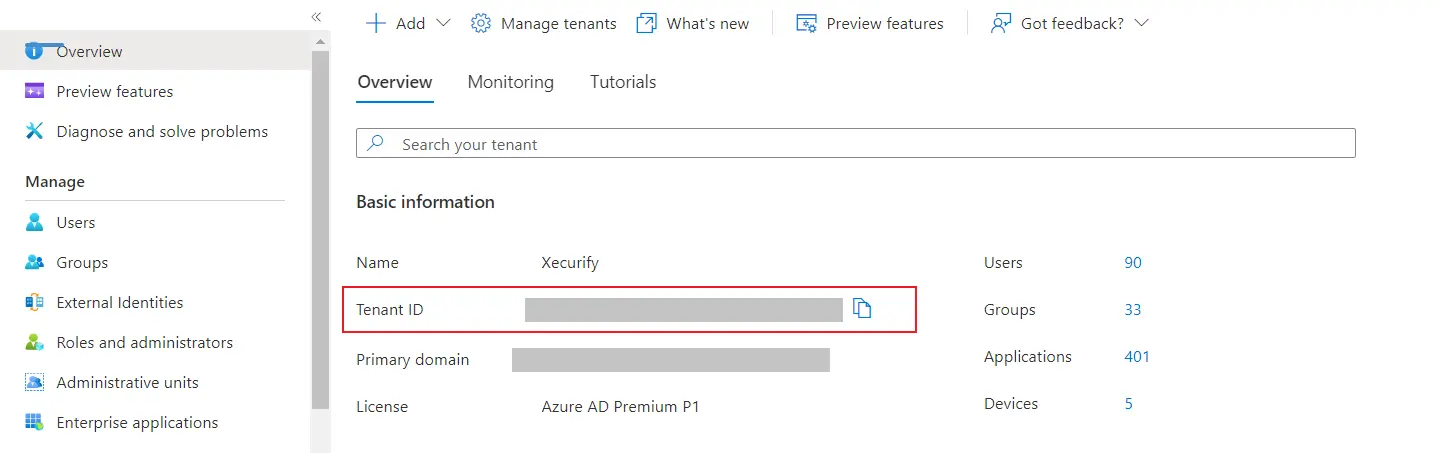
- 取得するため テナントID 必要な Office 365 アカウントについては、Azure AD ポータルに戻ります。 クリックしてください [概要]タブ そして、以下のスクリーンショットに表示されているテナント ID 値をコピーします。
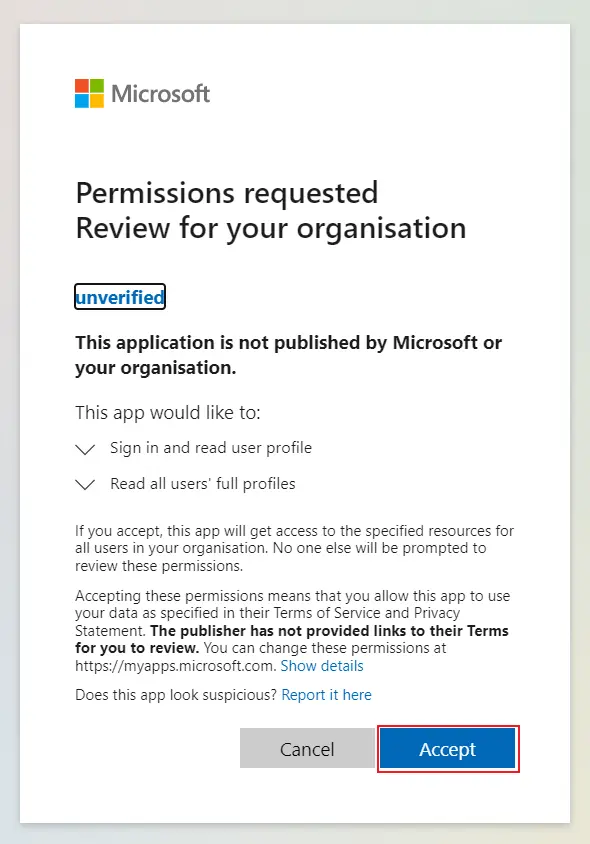
- ここで、すべてのテナント管理者に最初に SSO を実行するように依頼し、 必要な権限を付与する アプリケーションに。
- これで、シークレット ウィンドウで SSO をテストして、複数のテナントのシングル サインオンが正しく構成されているかどうかを確認できるようになりました。
- Azure ADマルチテナントSSOの設定が完了し、WordPressサイトへのAzure AD SSOログインが実現しました。
このガイドでは、miniOrange SAMLシングルサインオン(SSO)ログインプラグインを使用して、WordPress向けAzureマルチテナントSSOの設定を完了しました。Azure ADをIDプロバイダー、WordPressをサービスプロバイダーとして使用することで、複数のAzure ADテナントのユーザーは、既存のAzure AD認証情報を使用して、数分以内にWordPressサイトに安全にアクセスできます。
よくある質問
よくある質問をもっと見る関連記事
ご返信ありがとうございます。すぐにご返信させていただきます。
何か問題が発生しました。 もう一度質問を送信してください

 会員登録



