
ExpressionEngineへのシングルサインオンの手順ガイド
miniOrangeは、ExpressionEngine向けのすぐに使えるソリューションを提供し、1組のログイン認証情報で安全なアクセスを実現します。SAMLシングルサインオン(SSO)アドオンを使用すると、ExpressionEngineはSAMLサービスプロバイダーとして機能し、SAML 2.0準拠のIDプロバイダーと接続して、安全な管理者ログインを実現できます。SAML SPは、ADFS、Azure AD、Okta、Salesforce、Shibboleth、SimpleSAMLphp、miniOrange IdP、OpenAM、Centrify、Ping、RSA、IBM、Google Apps、Oracle、OneLogin、Bitium、WSO2、NetIQといった主要なIDプロバイダーをサポートしています。このモジュールは、SSO用のOAuthプロトコルもサポートしています。





前提条件: ダウンロードとインストール
- インストールしてダウンロードできます miniOrange SAML 2.0 SSO SP ExpressionEngine のプラグイン EEマーケットプレイス.
- コピーして貼り付けます miniorange_saml_sso 内部のフォルダ /system/user/addons/.
- ウェブサイトの管理パネルにアクセスしてください。 https://example.com/admin.php.
- ソフトウェアの制限をクリック 開発者 > アドオン.
- 下にスクロールしてクリック インストールを開始する アドオンの横に、 Miniorange SAML SSO.
- 歯車アイコンをクリックしてください ミニオレンジ サムル SSO モジュールを開きます。
- ログイン/登録 miniOrangeの認証情報を使用します。これは、必要に応じて連携をサポートするための、一度限りの設定です。
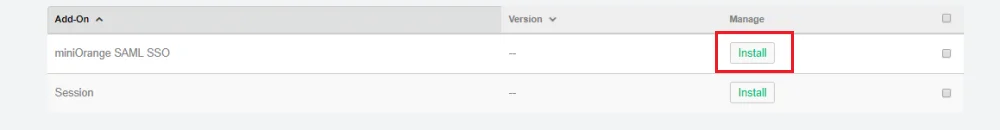
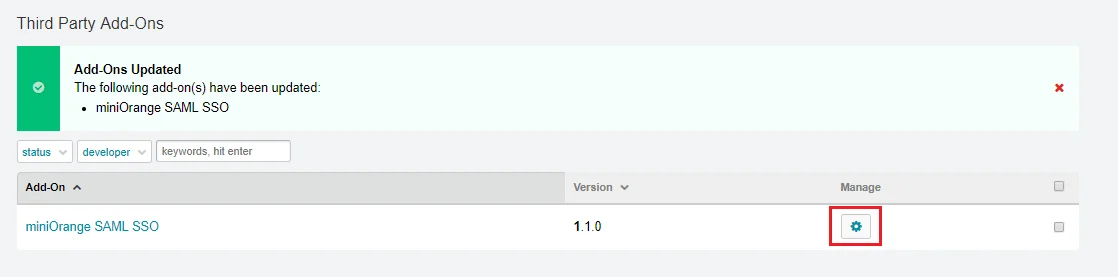
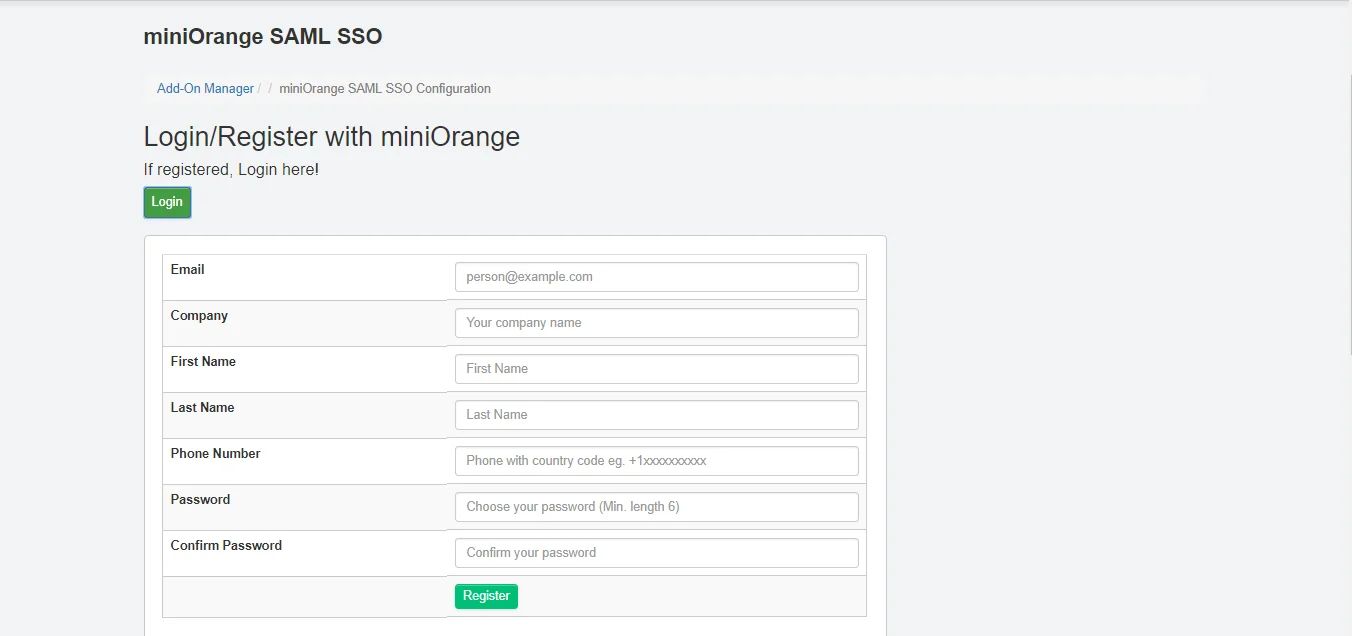
ExpressionEngineのSAMLを使用したシングルサインオンの設定方法
SAMLを使用してExpressionEngine SSOを設定するには、以下の簡単で迅速な手順に従ってください。
ステップ1:モジュールの初期設定を完了する
- ログイン/登録後、以下のセクションが表示されます。
- SP設定
- IDP構成
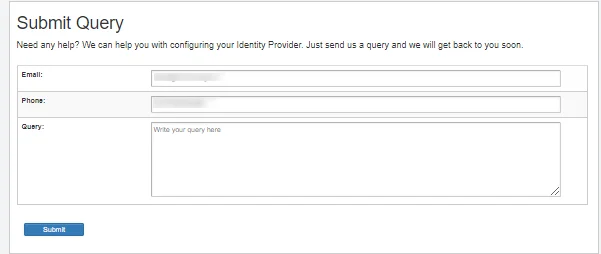
- クエリを送信
- 行き詰まった場合は、モジュールのインターフェースからお気軽にお問い合わせください。
- ご利用のIDプロバイダーにアクセスし、以下の情報を収集してください。
- IdPエンティティID
- SAML ログイン URL
- ログアウトURL
- SAML X.509証明書
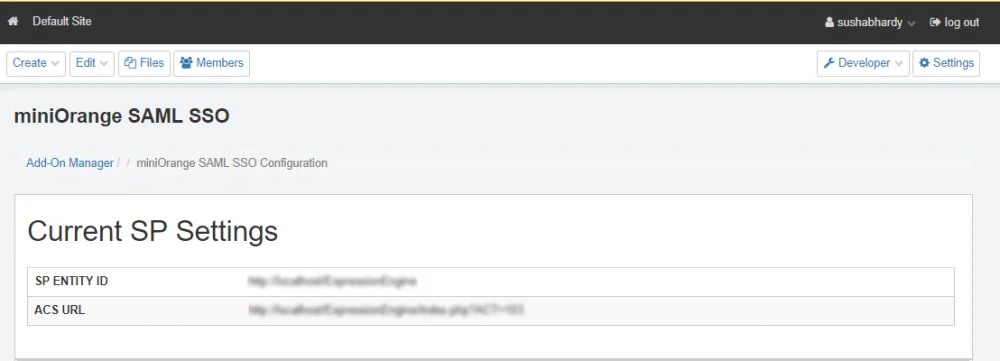
ステップ2:IDプロバイダーの詳細を設定する
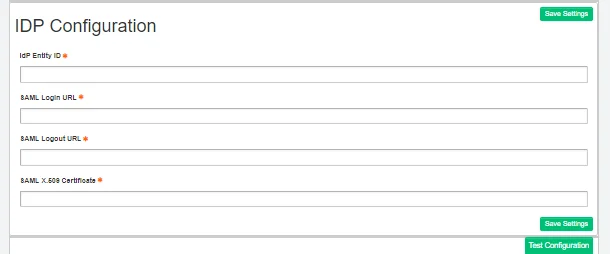
- IDプロバイダー名、IdPエンティティIDまたは発行者、SAMLログインURL、IdPからのX.509証明書などの必要な設定を入力し、保存してください。
- これらのフィールドに入力したら、 [設定の保存] 詳細を保存します。
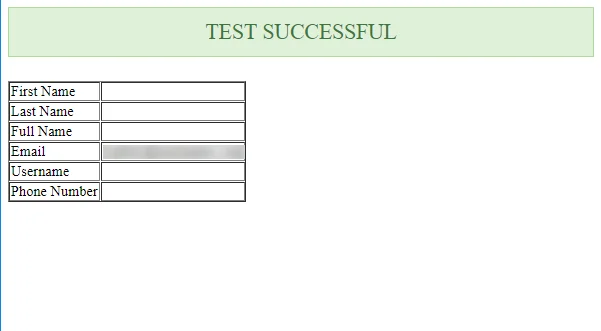
- ソフトウェアの制限をクリック テスト構成 そしてユーザーの詳細情報が取得されます。
- テストが成功した場合、属性マッピングによって受信およびマッピングされた属性が表示されます。
| IdP エンティティ ID または発行者 | https://login.xecurify.com/moas |
| SAML ログイン URL | https://login.xecurify.com/moas/idp/samlsso |
| X.509証明書 | X.509証明書は、IdP-Metadata XMLファイル内のX509Certificateタグ(親タグ:KeyDescriptor use="signing"))に含まれています。 |
| SAML ログアウト URL | https://login.xecurify.com/moas/idp/samllogout |
ステップ3:ExpressionEngineのログインページにSSOボタンを追加する
- に行く
\system\ee\EllisLab\ExpressionEngine\View\account\login.php - In ログイン.php以下のコードを貼り付けてください
<?=form_close()?>
<fieldset data-data-style="text-align:center>
<br><br>
<button class="btn btn-primary" >
<a data-data-style="color: white" href="https://example.com/index.php?ACT=101" >Sign-in with miniOrange</a>
</button>
</fieldset>
- を助けて ログイン.php ファイルにソフトウェアを指定する必要があります。
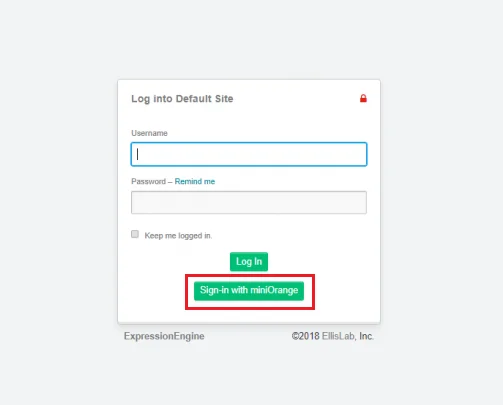
- 管理パネルにアクセスして、SSOボタンが表示されていることを確認してください。
- このボタンを使用すると、ログイン時にシングルサインオンを実行できるようになりました。
よくあるご質問
ExpressionEngine SSOとは何ですか? 
ExpressionEngine SSOを使用すると、ユーザーは単一のユーザー名とパスワードで一度ログインするだけで、再度ログインすることなくExpressionEngineサイトにアクセスできます。複数のパスワードを覚える必要がなくなり、ユーザーのログイン体験が大幅に向上します。
ExpressionEngineのSAMLログインはどのように機能しますか?
ユーザーがログインボタンをクリックすると、IDプロバイダーと呼ばれる信頼できるログインシステムに移動します。そこで詳細情報を入力すると、再度認証情報を入力する必要なく、自動的にExpressionEngineにログインできます。このプロセスは安全で、SAMLを使用してバックグラウンドで実行されます。
サポートされているIDプロバイダーはどれですか?
ExpressionEngineのシングルサインオンは、Azure AD/Entra ID、Okta、Google Workspaceといった主要なIDプロバイダーと連携します。また、SAMLなどの標準的なログイン方式を採用しているプロバイダーであれば、どのようなプロバイダーでもサポートするため、既存のシステムをそのまま利用できます。
ExpressionEngine SSOでシングルログアウト(SLO)を有効にできますか?
はい、シングルログアウト(SLO)を有効にすることができます。これは、ユーザーがExpressionEngineからログアウトすると、セッションが適切に閉じられることを意味し、アカウントのセキュリティを維持し、不正アクセスを防止するのに役立ちます。
関連記事
ご返答ありがとうございます。 すぐにご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください


