LDAPロールマッピング
概要
このドキュメントでは、LDAPグループまたはActive Directoryグループに基づいてDrupalロールをユーザーに割り当てる方法について説明します。たとえば、testGroupのようなLDAPグループをDeveloperなどのDrupalロールにマッピングすると、ユーザーがLDAP認証情報を使用してログインしたときにロールが自動的に割り当てられます。Drupal LDAP/Active Directory統合モジュールは、Drupal 7、8、9、および10をサポートしています。ロールマッピングは、LDAP SSOログイン時、LDAPからのユーザーインポート時、およびNTLM/Kerberosを使用したWindows SSOまたはLDAPゲートウェイログイン時に適用できます。




インストール手順
- コンポーザの使用
- ドラッシュを使用する
- 手動インストール
前提条件
- インストール Drupal LDAP / Active Directory ログイン モジュールを開きます。
- 上記のモジュールをLDAPまたはActive Directoryサーバーに設定してください。こちらも参考にしてください。 セットアップガイド 支援のため。
ロールマッピング機能の設定方法については、こちらのセットアップビデオもご参照ください。
構成手順
- モジュールの設定が成功したら、 マッピング タブには何も表示されないことに注意してください。
(admin/config/people/ldap_auth/attribute_mapping)
- マッピング タブをクリックします。 マッピング
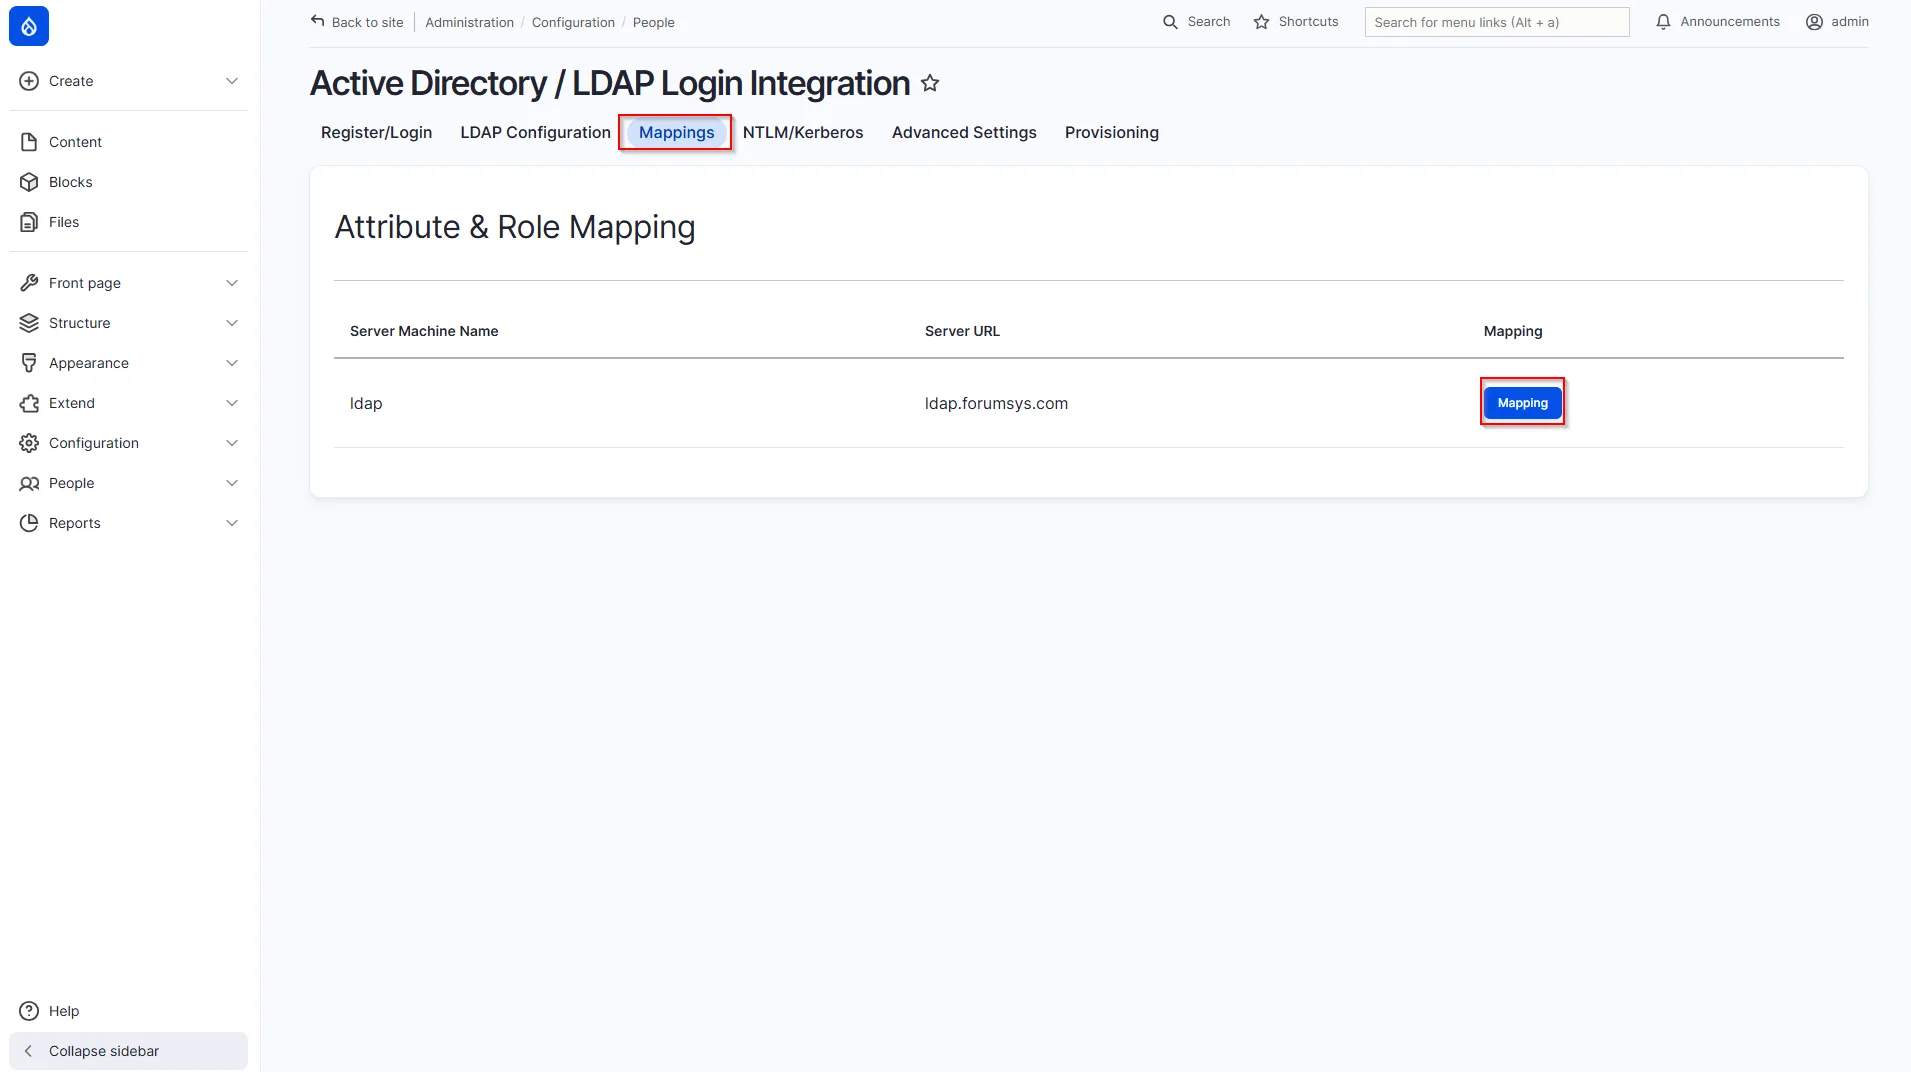
- 拡大する LDAPグループとDrupalロールのマッピング のセクションから無料でダウンロードできます。
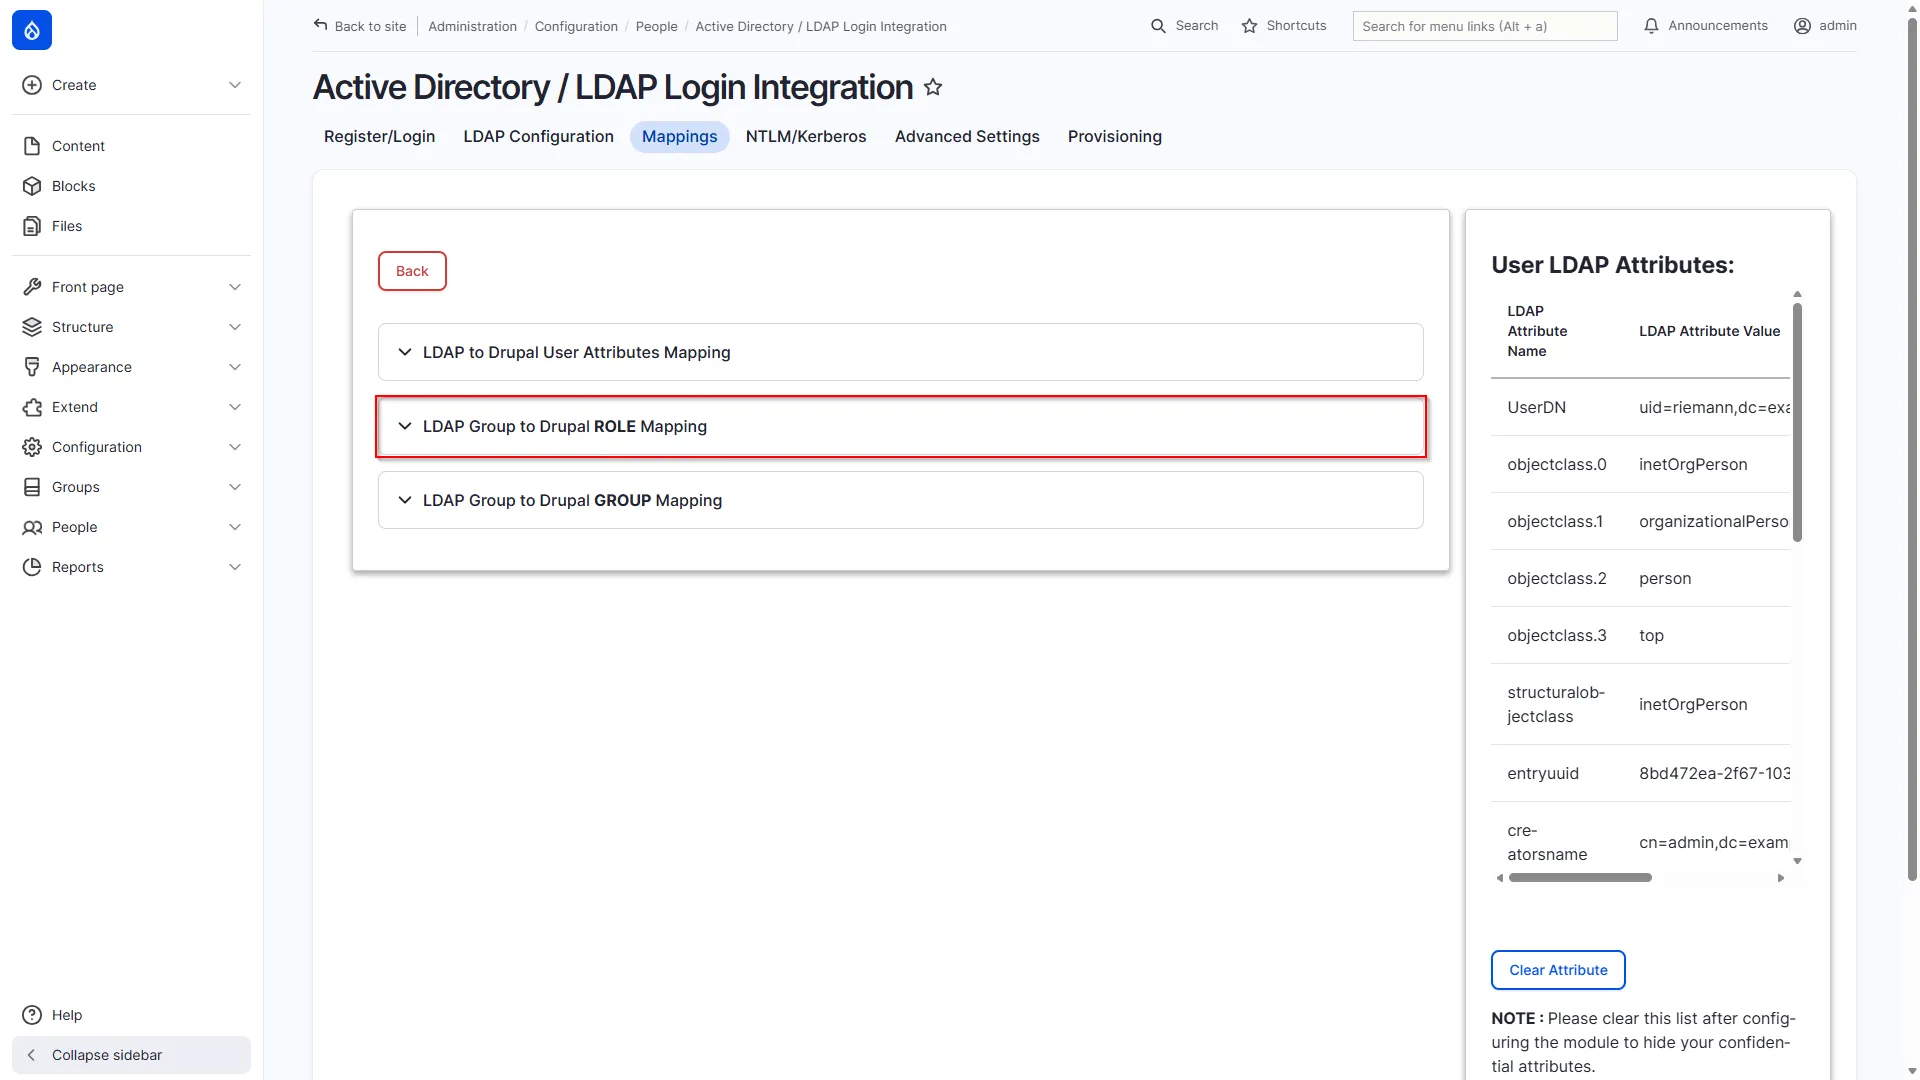
- 展開されたセクションには、以下のオプションが表示されます。
- ロールマッピングを有効にするLDAPグループとDrupalロールのマッピングを有効にします。ロールマッピングを使用するには、このオプションを有効にする必要があります。
- 既存の役割をすべて削除し、新しい役割を追加します(オプション)既存のDrupalロールをLDAPからマッピングされたロールに置き換えます。無効にした場合、既存のロールを削除せずに新しいロールが追加されます。
- NTLMユーザーのロールマッピングを有効にする(オプション): NTLMまたはKerberos認証を使用してWindows SSO経由でログインするユーザーに対して、ロールマッピングを適用します。
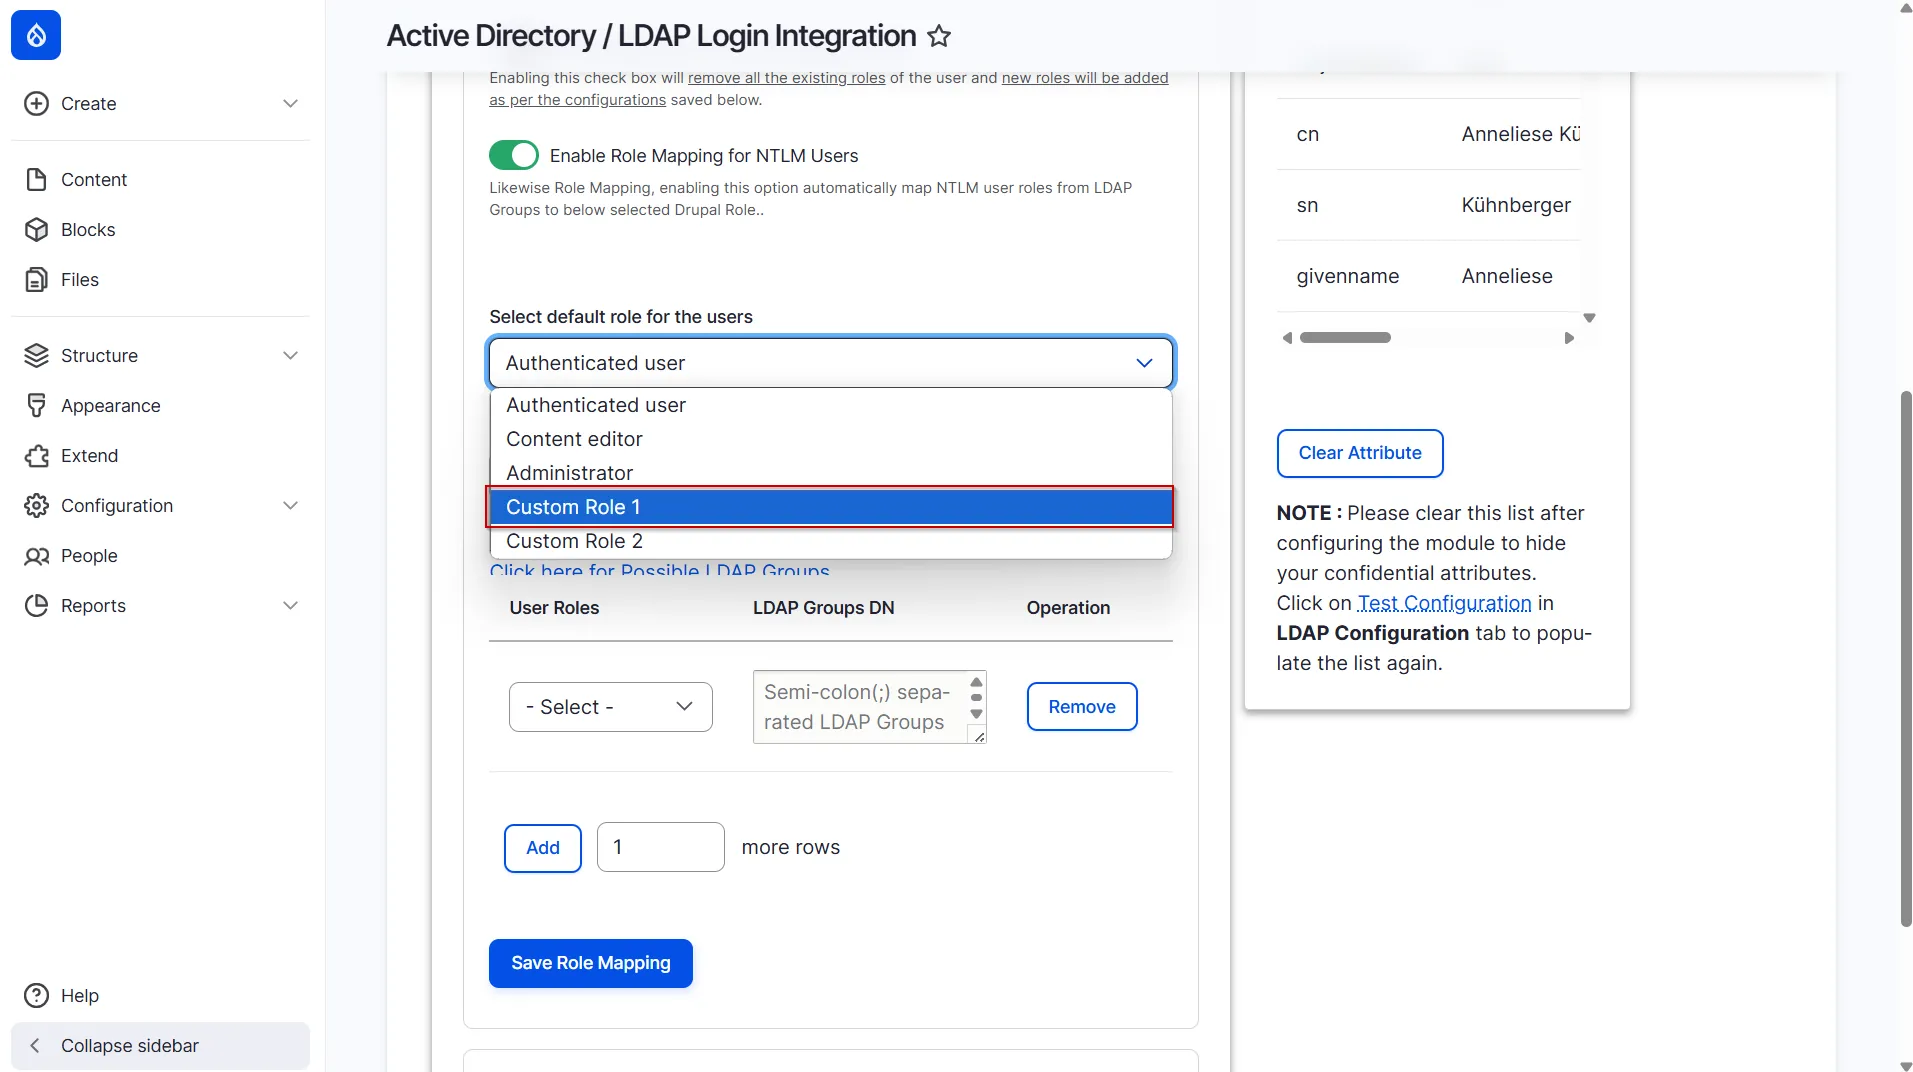
- ユーザーのデフォルトロールを選択しますこのドロップダウンメニューから、ユーザーがLDAPサーバーの認証情報を使用してDrupalサイトにログインする際に割り当てられるデフォルトの役割を選択できます。
- この場合、ご覧のとおり、 カスタムロール1したがって、ユーザーがLDAP認証情報を使用してログインするたびに、 カスタムロール1 彼らには役割が割り当てられる。
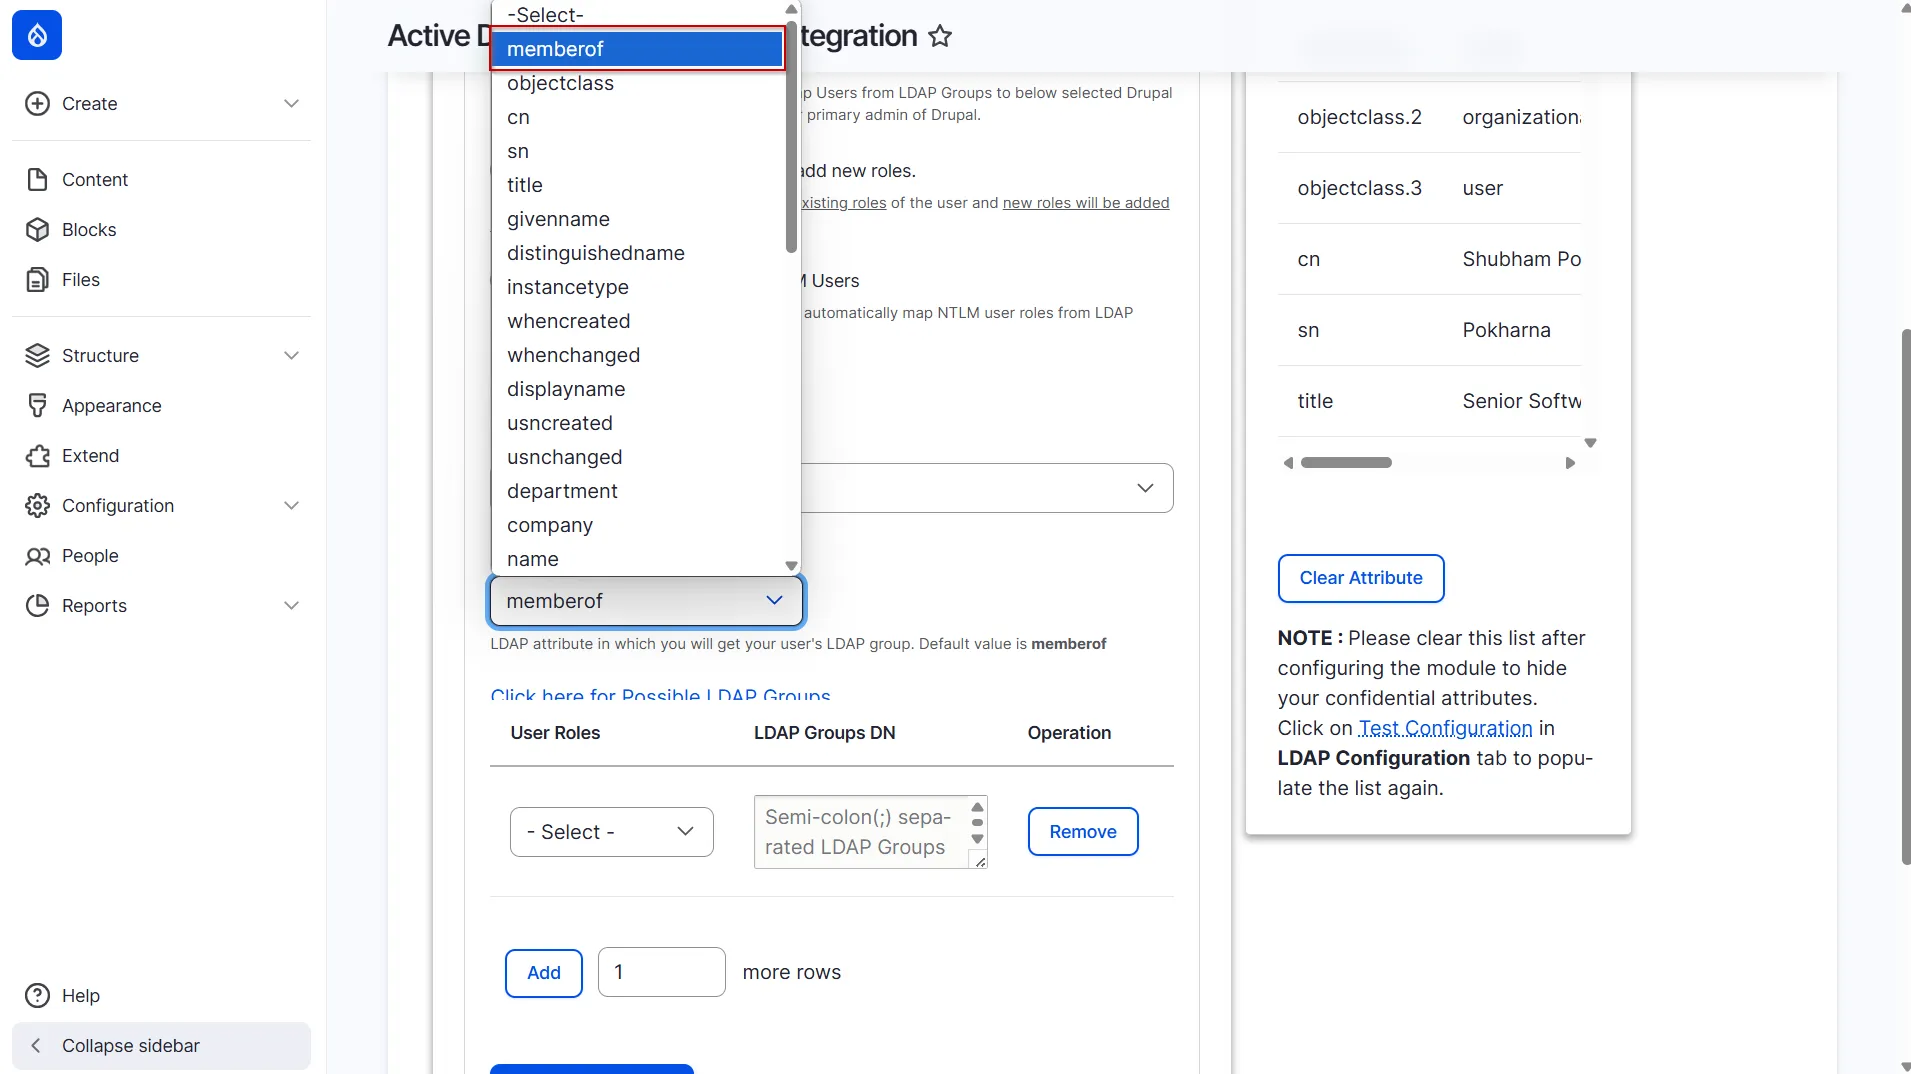
- ノーザンダイバー社の LDAPグループ属性名 ドロップダウンで、ユーザーの LDAP グループを取得する LDAP 属性名を選択します。通常、ユーザーの LDAP グループは次の場所から取得されます。 メンバー 属性。
- 必要であれば、タブの右上部分にある属性リストから、ユーザーのLDAPグループのLDAP属性名を確認できます。
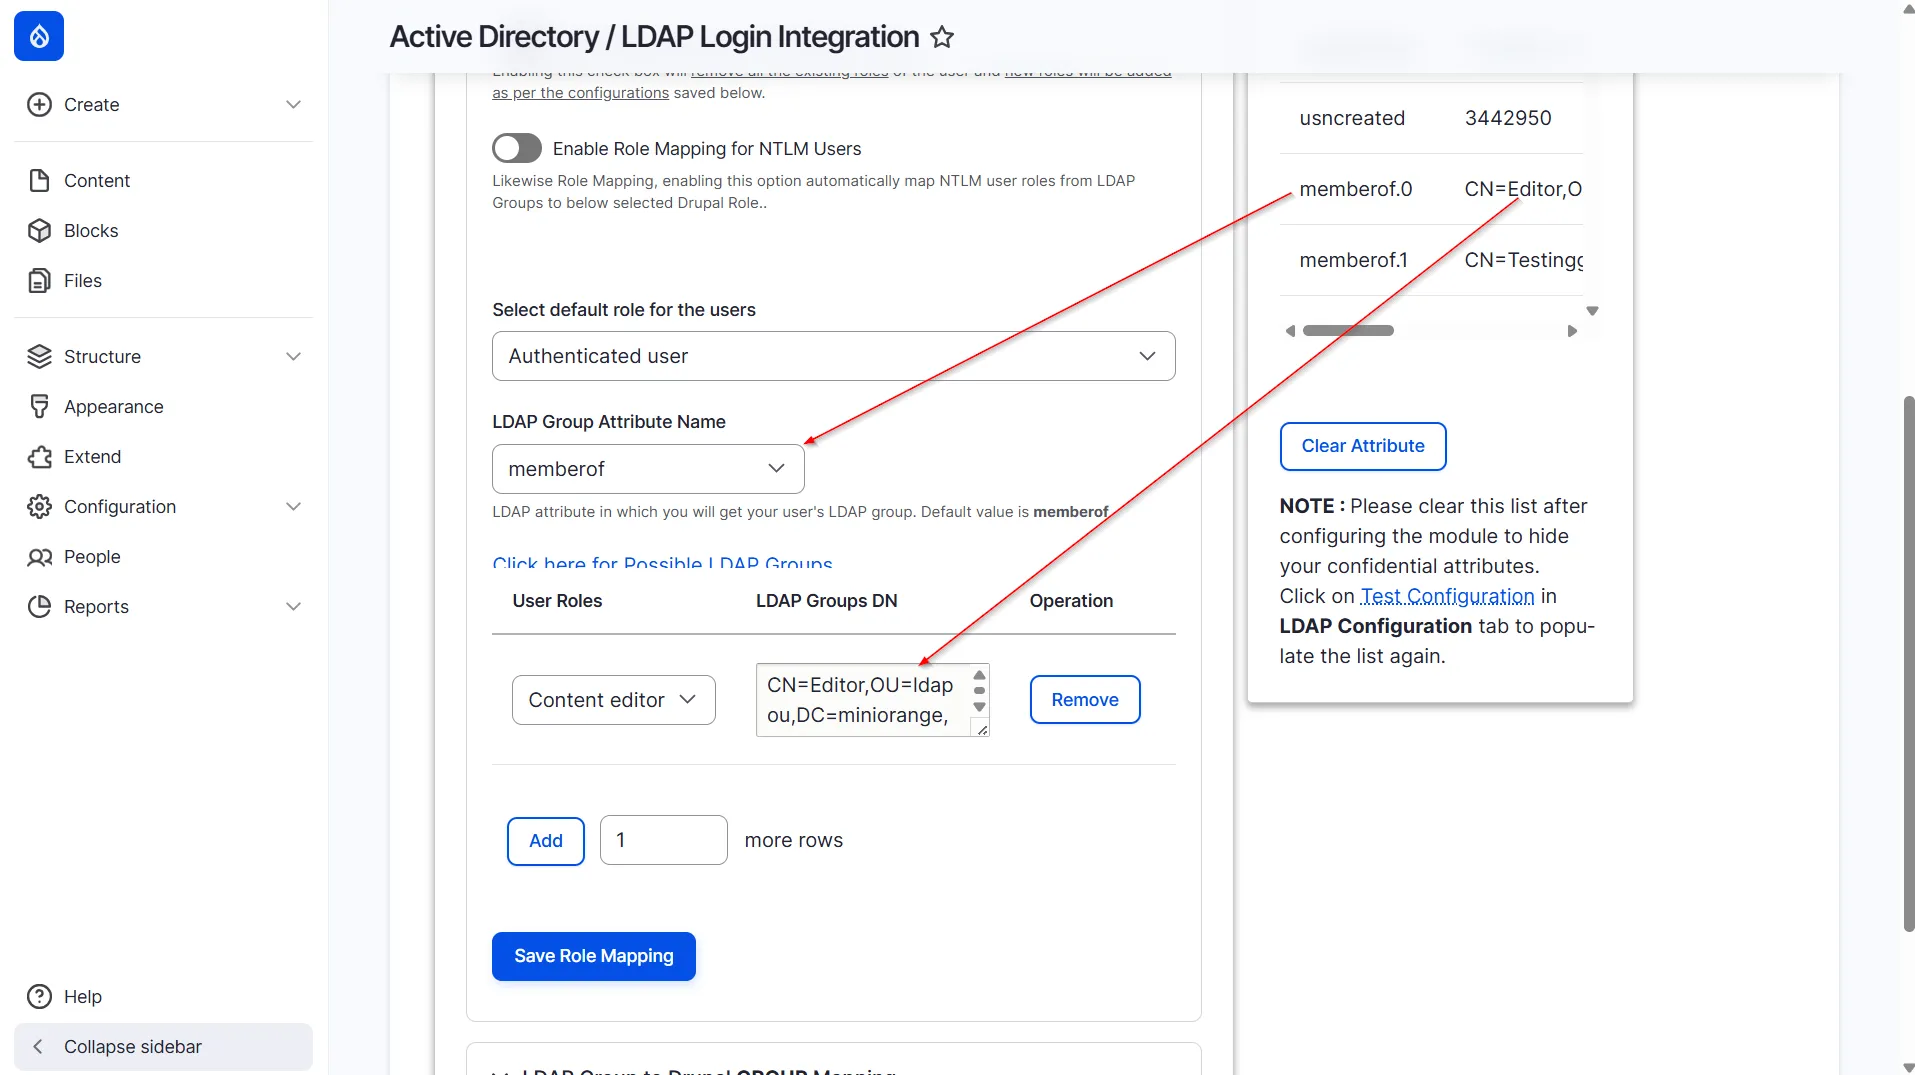
- 割り当てたい場合は コンテンツエディタ Drupal で LDAP の特定のグループのユーザーにロールを付与し、その LDAP グループの識別名 (DN) を以下に入力します。 コンテンツエディタ テキストフィールド。タブの右側のセクションでグループDN値を確認できます。
- 私たちの場合、 コンテンツエディタ 存在するユーザーに対する役割 編集者グループ LDAPサーバー上での設定となります。したがって、設定は以下の画像のようになります。
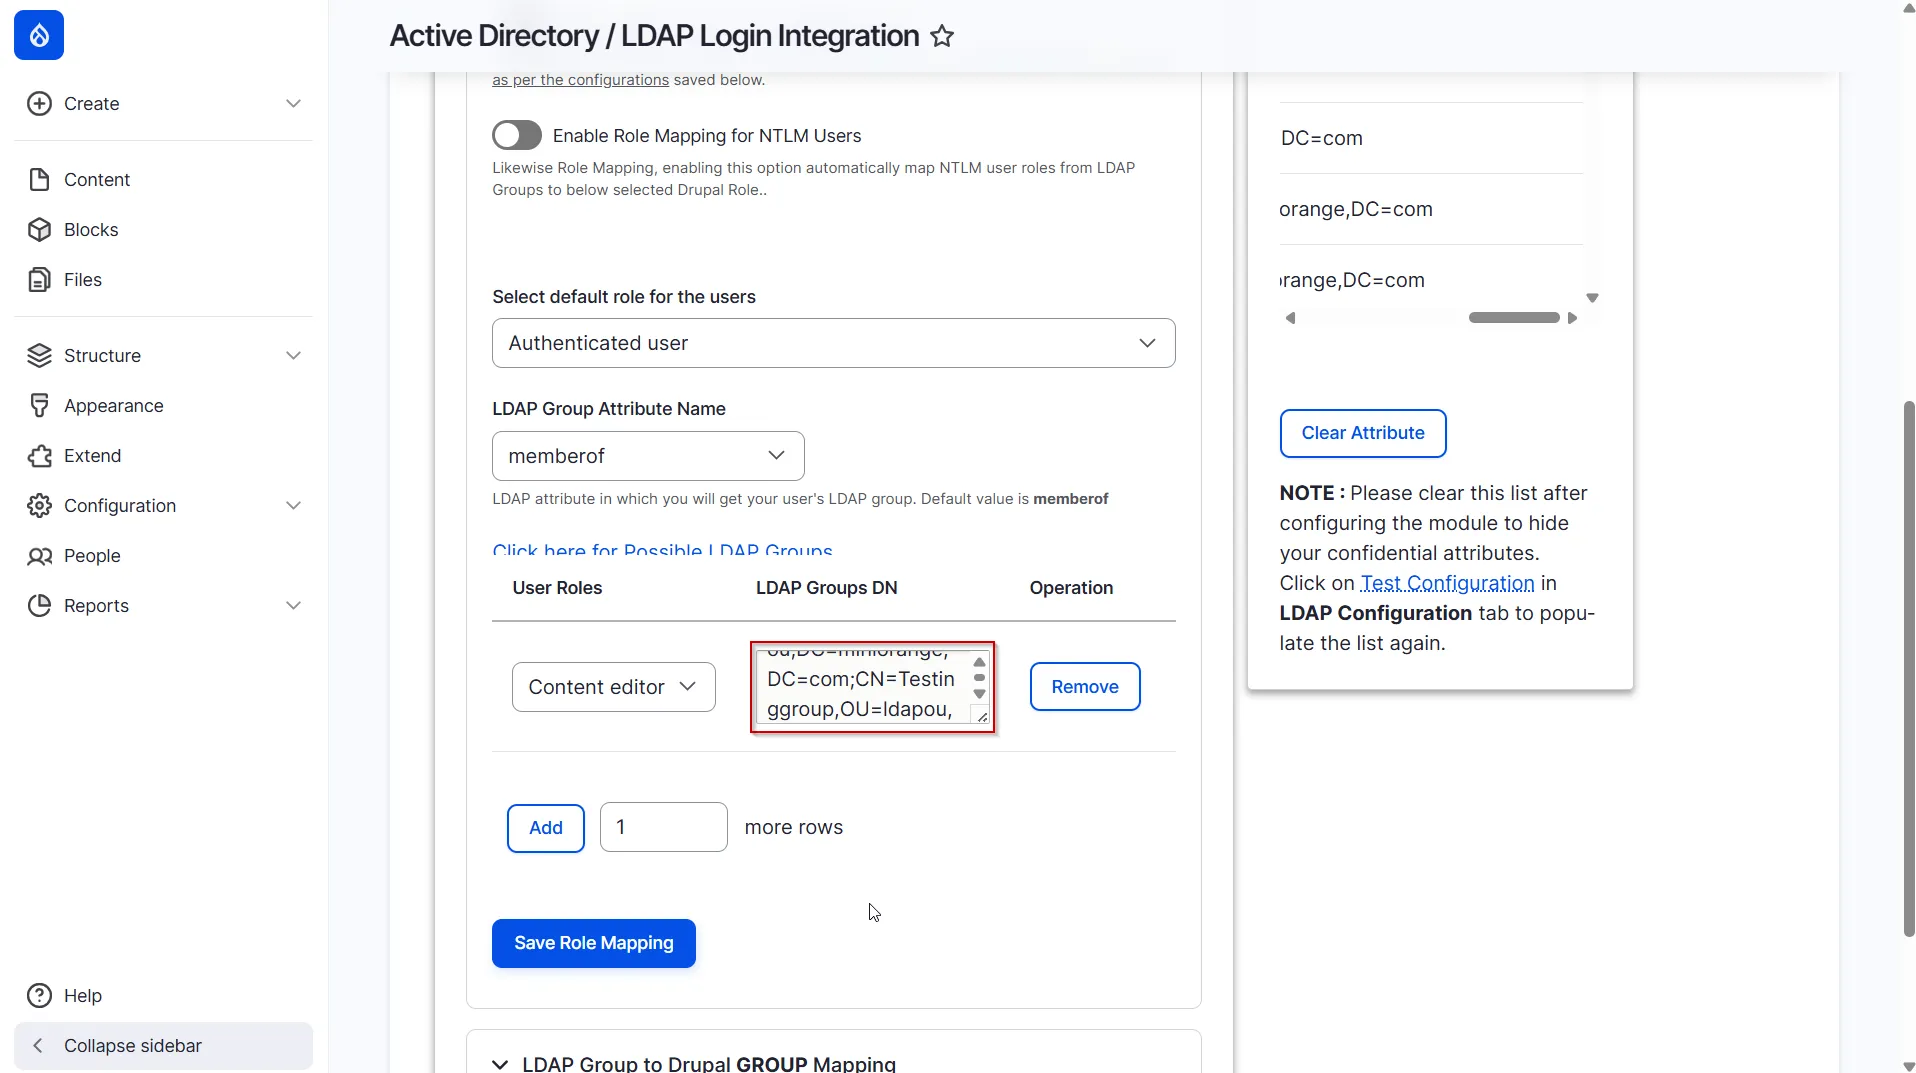
- 複数のグループ DN を追加するには、セミコロン (;) で区切ります。たとえば、以下の画像に示す構成に従って、以下のユーザーが存在する場合、 エディター or テスト LDAP グループは コンテンツエディタ DrupalにおけるLDAP認証時の役割。
- 同様に、Drupal ユーザーに割り当てたい場合は、 管理者, カスタムロール1 or カスタムロール2 彼らが持っているかどうかに基づいて , テスター or Developer LDAPグループについても、上記の手順を繰り返すことでそれぞれ設定できます。
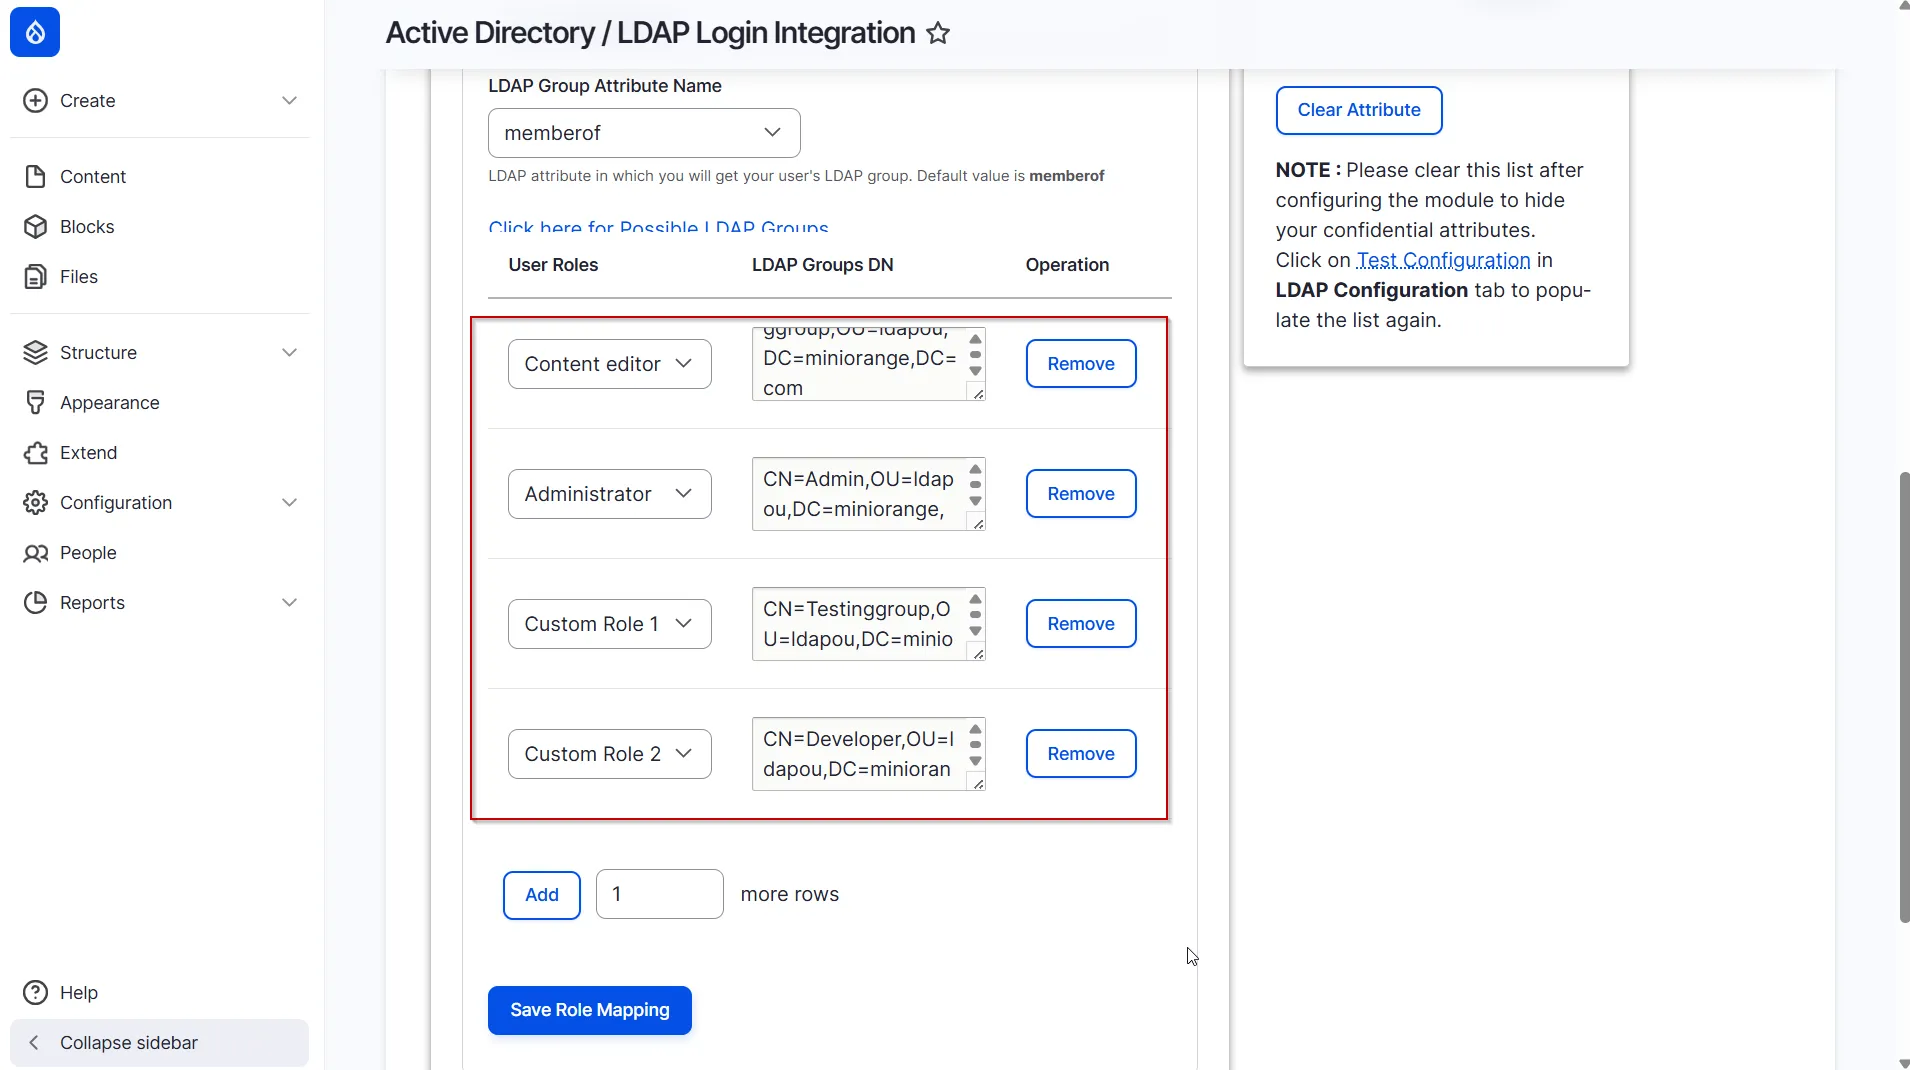
- 適切な設定が完了したら、「役割マッピングを保存」ボタンをクリックしてください。
LDAPグループとDrupalロールのマッピングがどのように機能するかを見ていきましょう。
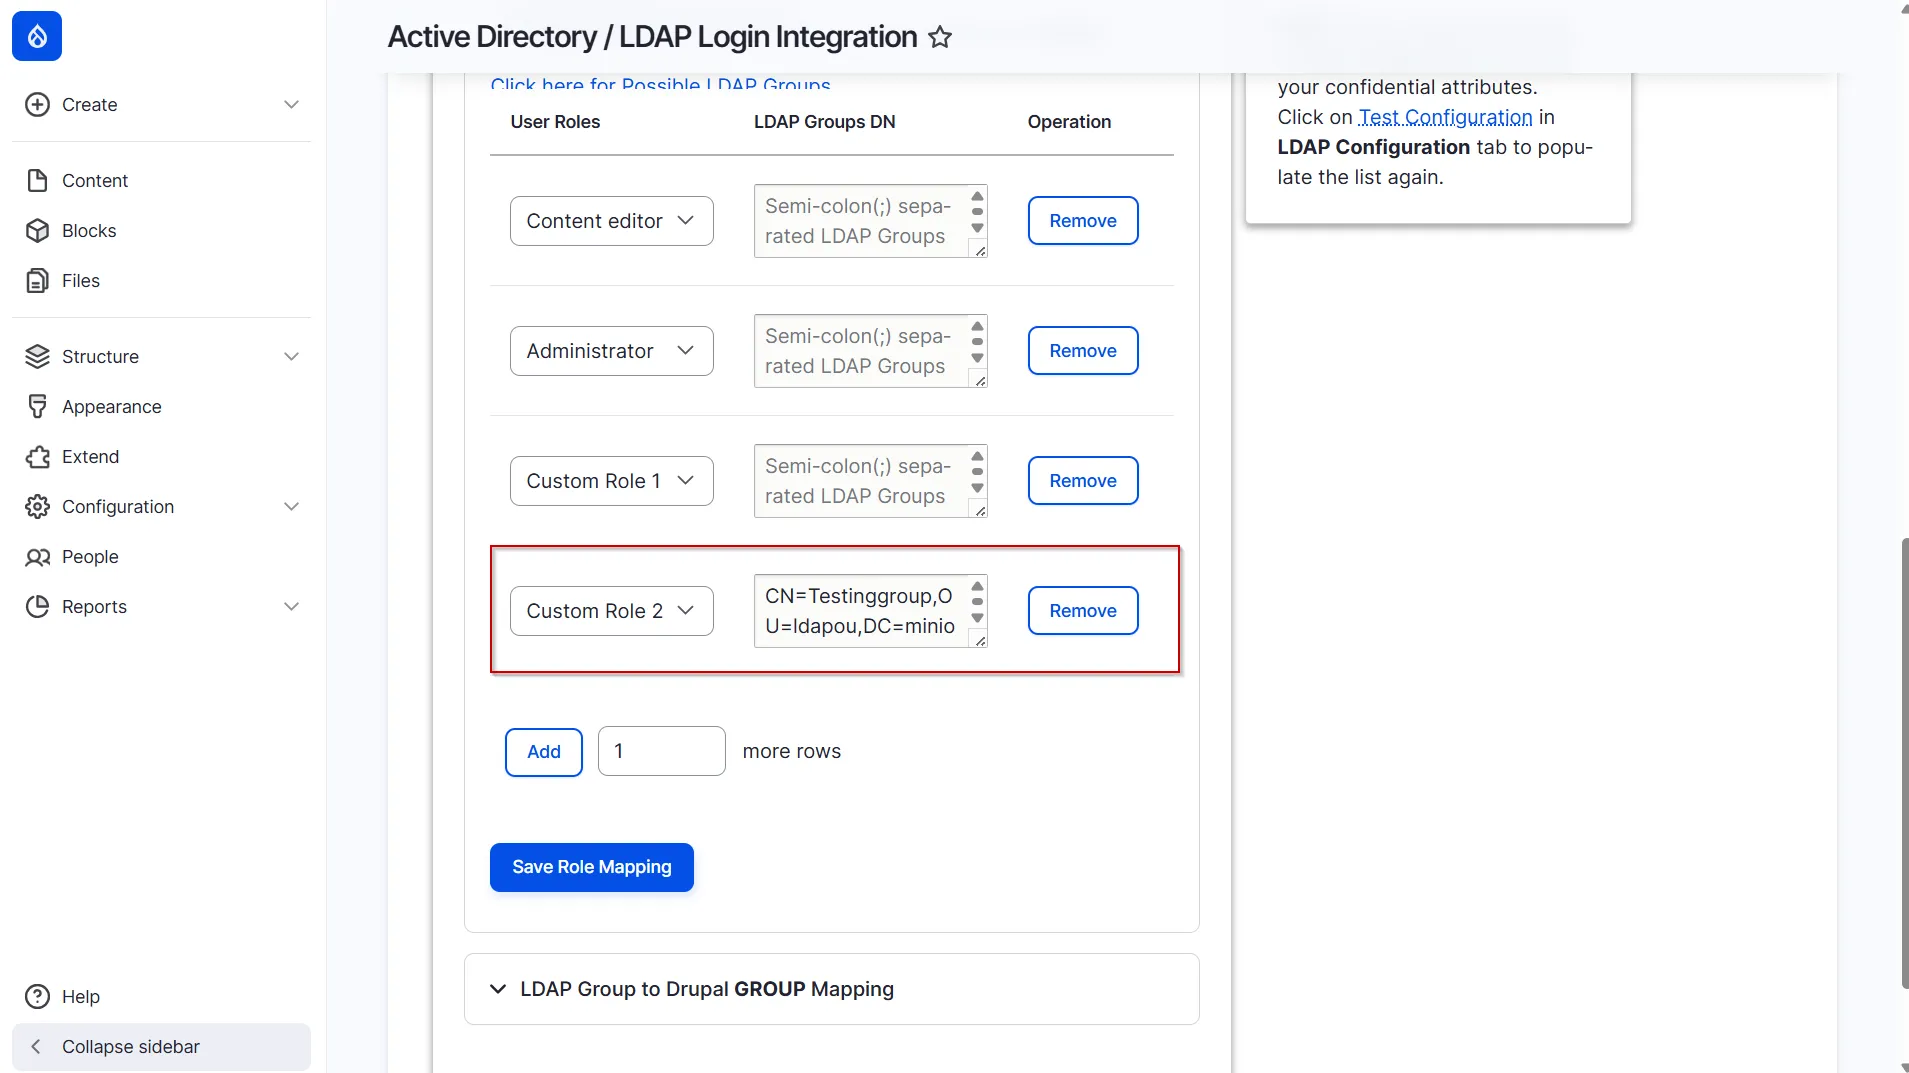
- ここでは、LDAPサーバー上のtestGroup LDAPグループに属するユーザーにカスタムロール2を割り当てたいと仮定します。これを実現するには、ロールマッピングの設定は次のようになります。
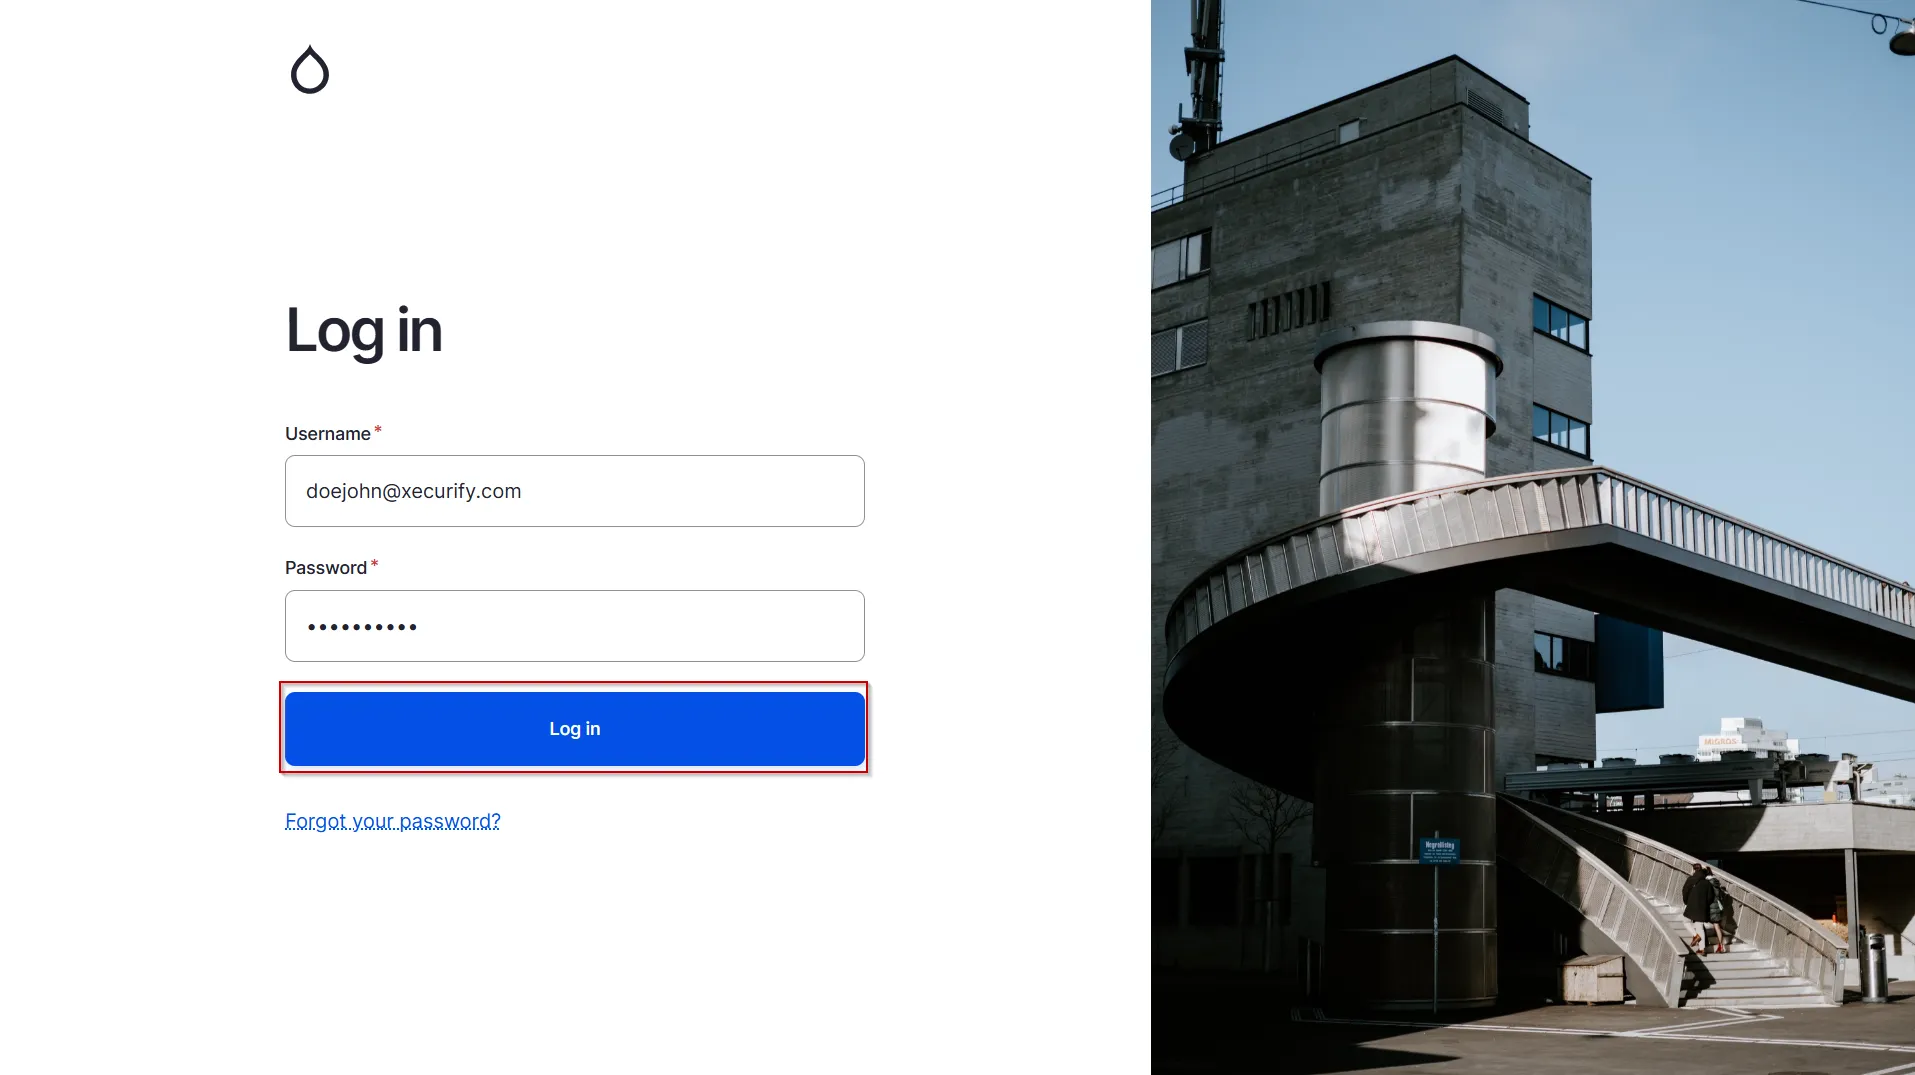
- 次に、LDAP / Active Directory サーバーで testGroup LDAP グループを持つユーザーで Drupal サイトにログインします。 ログイン
- ユーザーが LDAP 認証情報を使用して Drupal サイトに正常にログインすると、ユーザーは自動的に次のユーザーに割り当てられます。 カスタムロール2 Drupalで
- 上記は、Drupalサイトの「ユーザー」セクションからユーザーの役割を確認することで確認できます。
以上です。LDAPロールマッピングの設定が完了しました。
関連記事
ご返答ありがとうございます。 すぐにご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください

 お問い合わせ