Drupal オフライン 2FA の詳細設定
概要
Drupal Offline 2FAモジュールは、2FA認証エクスペリエンスをカスタマイズおよび制御するための高度な設定を提供します。セキュリティ要件に基づいて、猶予期間、フラッド制御、バックドアログイン、ユーザー権限、デバイスの記憶などのオプションを設定できます。これらの設定は、管理者が認証試行、ユーザーアクセス、および信頼できるデバイスを管理するのに役立ちます。

手動インストール手順
- 接触 miniOrangeチームにオフライン2FAモジュールパッケージを入手してもらう。
- ダウンロードしたモジュールパッケージを解凍し、offline_2faモジュールディレクトリをDrupalサイトのディレクトリにアップロードしてください。
- Drupalの管理コンソールで「拡張機能」に移動し、「miniOrange Offline 2FA」を検索してください。
- チェックボックスをオンにして「インストール」ボタンをクリックすると、モジュールが有効になります。
- モジュールは次の場所で設定できます。
{BaseURL}/admin/config/people/miniorange-offline-2fa
前提条件
- その オフライン2FAモジュール インストール、ライセンス認証、アクティベーションが完了しており、少なくとも1つのオフライン2要素認証方法が設定されている必要があります。要件に応じて、単一の方法または複数の方法を設定できます。
構成手順
2段階認証設定の猶予期間
2FA設定の猶予期間設定を使用すると、ログイン後に2FA設定をスキップできる回数を制御できます。スキップ回数を超えると、2FA設定が必須となります。
- 1つ以上のオフライン2FAメソッドを設定したら、 設定 タブには何も表示されないことに注意してください。
- 2FA設定の猶予期間、 設定前の試行をスキップする ドロップダウン。
- ユーザーが2段階認証を設定する前にスキップできるログイン試行回数を選択してください。
- 詳しくはこちら [設定の保存] 構成を適用します。
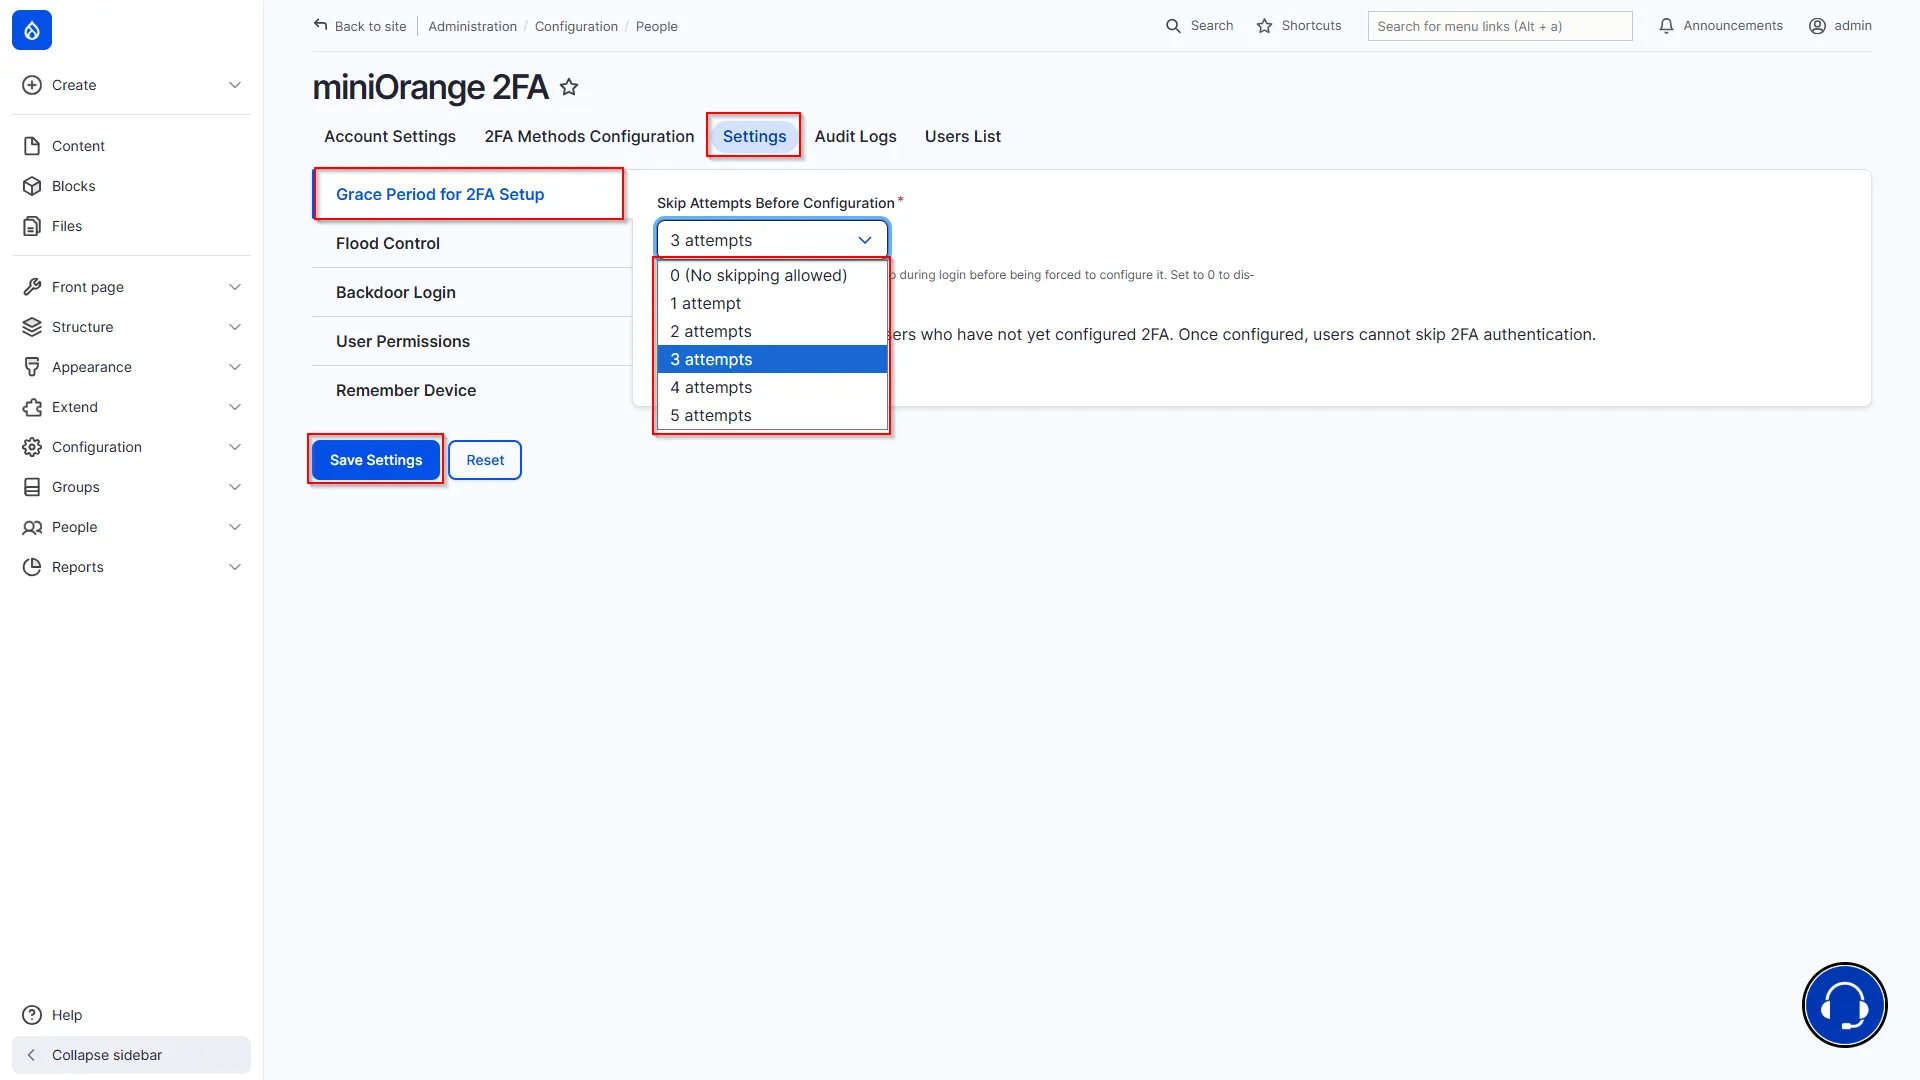

注:この設定は、2段階認証(2FA)をまだ設定していないユーザーに適用されます。2FAを設定すると、ユーザーは2FA認証をスキップできなくなります。
治水
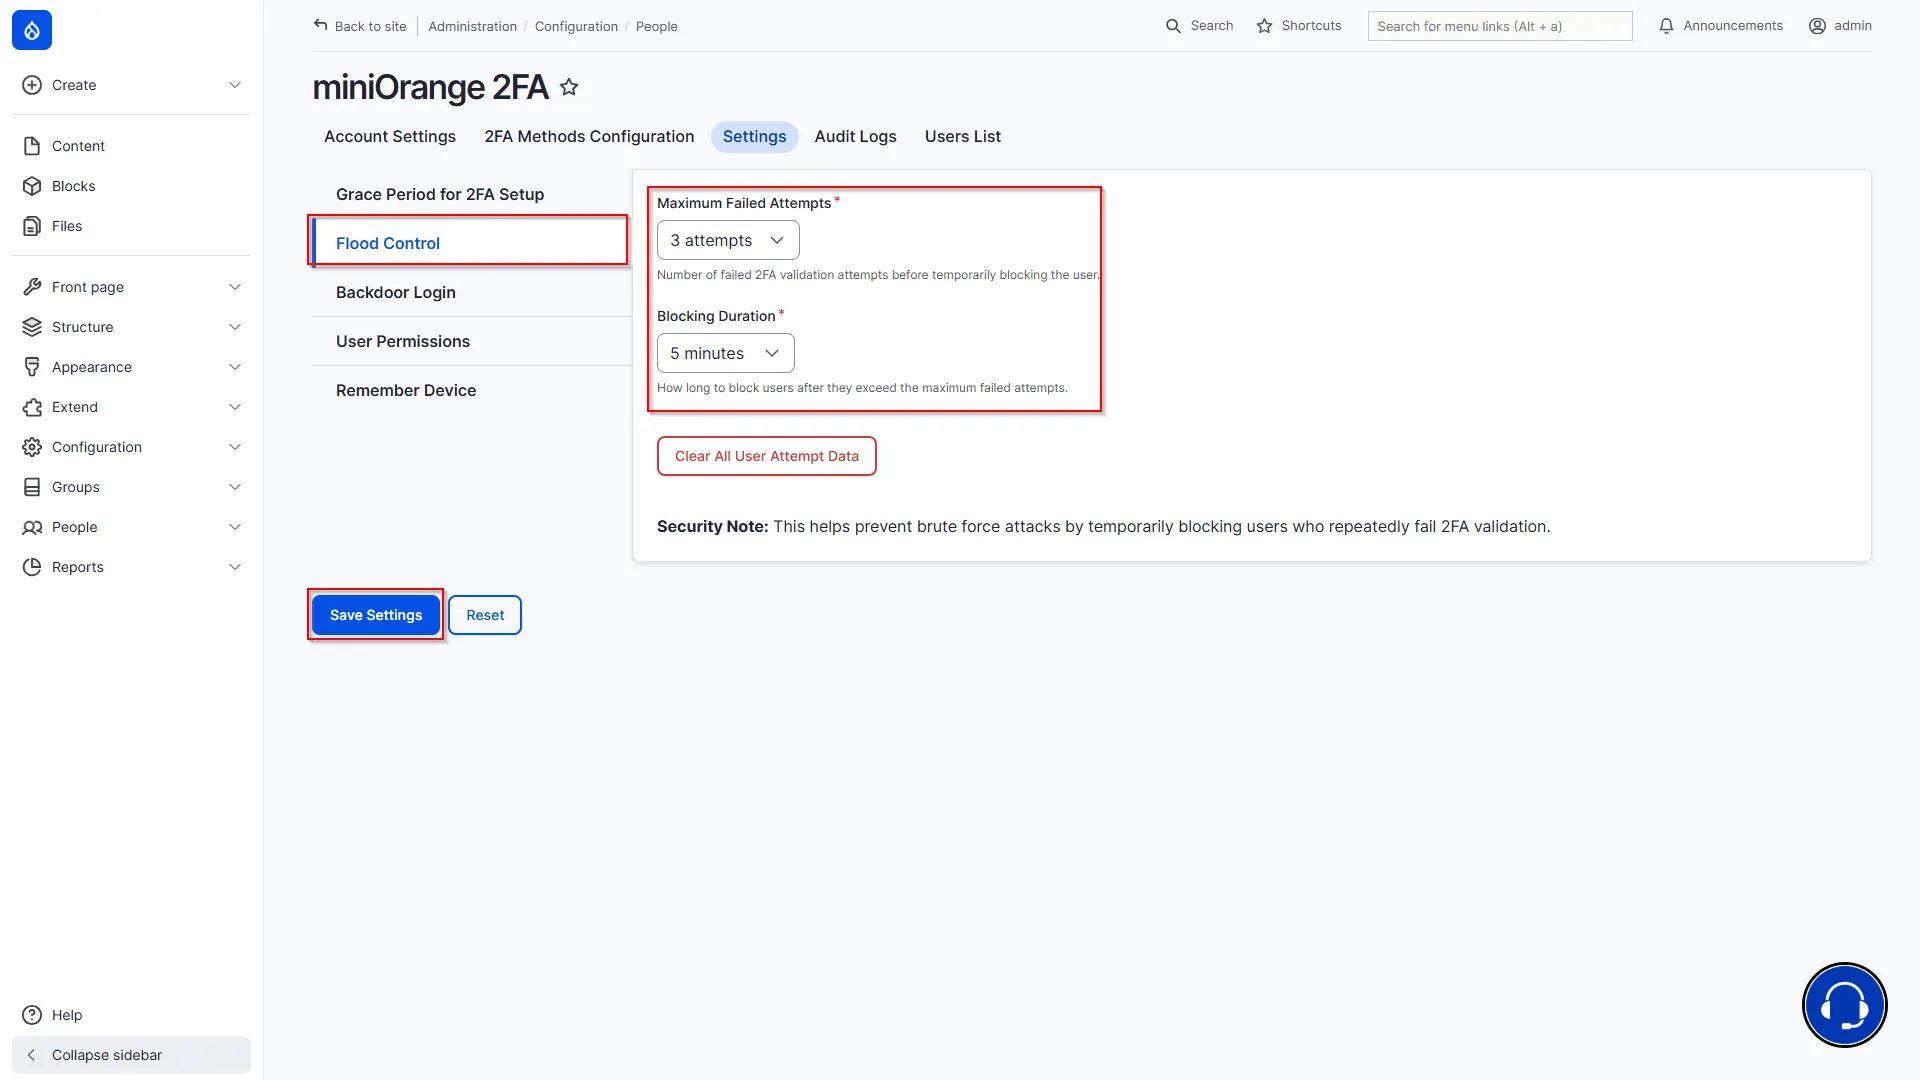
フラッドコントロール設定は、2要素認証に繰り返し失敗するユーザーを一時的にブロックすることで、Drupalサイトをブルートフォース攻撃から保護するのに役立ちます。
- 必要なオフライン2FAメソッドを設定したら、 設定 タブを選択 治水.
- 最大失敗回数ユーザーが一時的にブロックされるまでに許可される、2要素認証の失敗試行の最大回数を選択してください。
- ブロッキング期間最大試行回数を超えた後に、ユーザーがブロックされた状態を維持する期間を選択します。
- 詳しくはこちら すべてのユーザー試行データを消去する すべてのユーザーの記録された二段階認証失敗データを削除する。
- 詳しくはこちら [設定の保存] 構成を適用します。
バックドアログイン
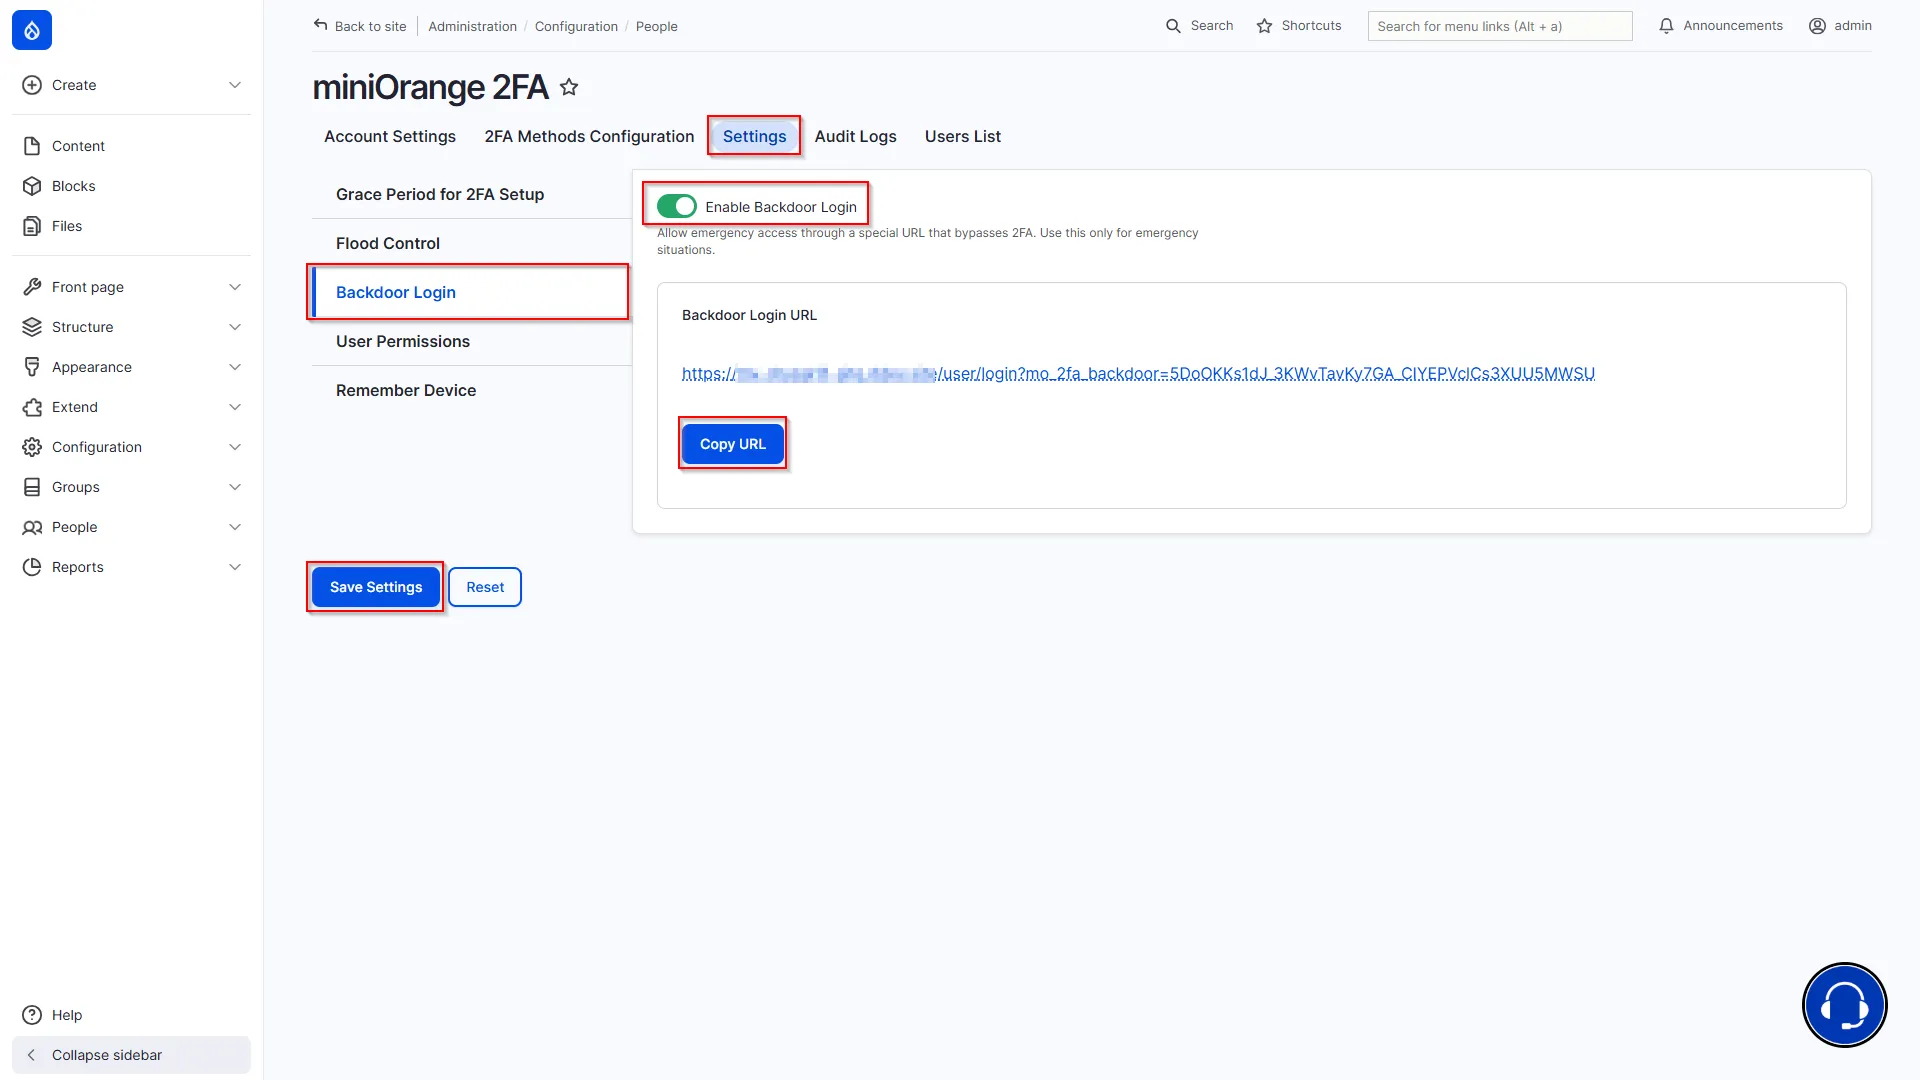
バックドアログイン機能は、緊急時に認証済みユーザーが2要素認証をバイパスできるアクセスオプションを提供します。この機能は、緊急時にDrupalサイトにアクセスするために使用できる、固有のバックドアログインURLを生成します。
- 必要なオフライン2FAメソッドを設定したら、 設定 タブを選択 バックドアログイン.
- 有効にします バックドアログインを有効にする トグル。
- 固有のバックドアログインURLが自動的に生成されます。
- 詳しくはこちら URLをコピーする 生成されたURLをコピーし、緊急時に備えて安全な場所に保存する。
- 詳しくはこちら [設定の保存] 構成を適用します。
ユーザー権限
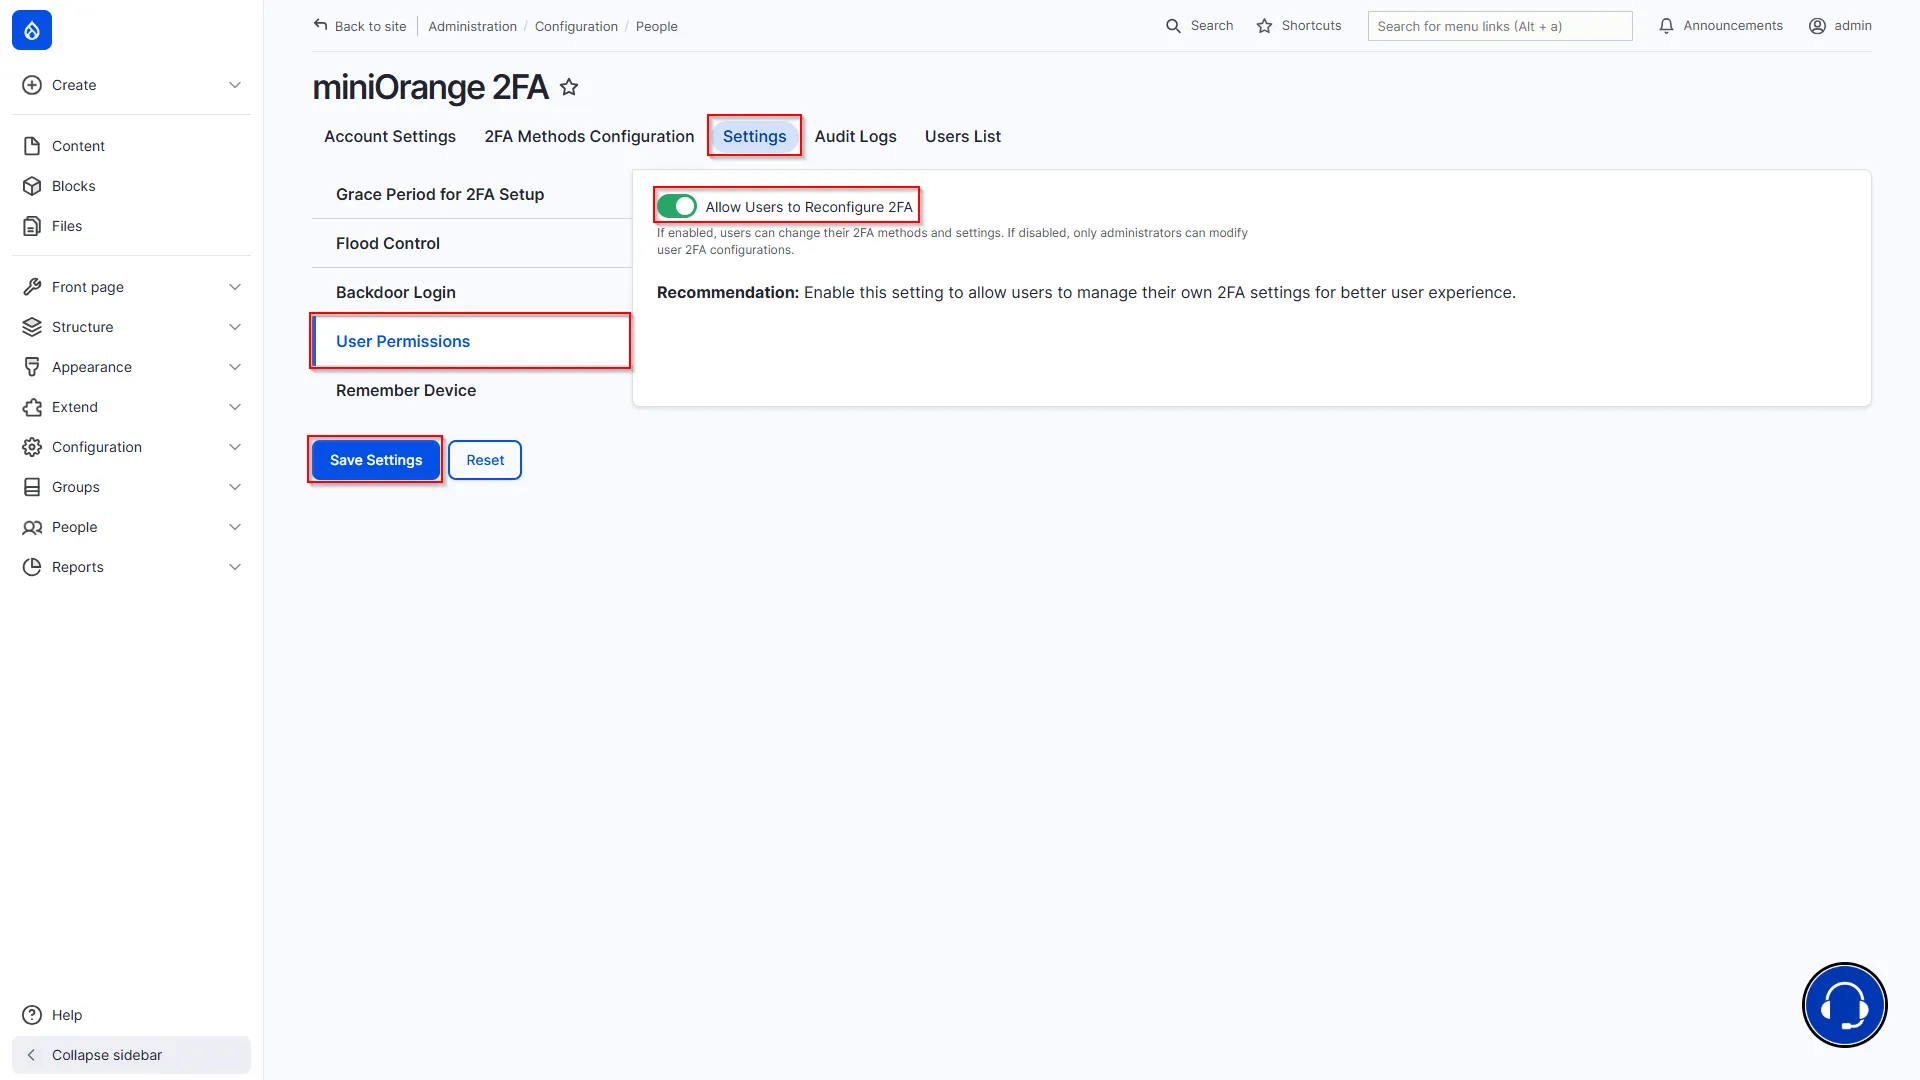
ユーザー権限設定は、ユーザーが自身の2要素認証設定を管理および再構成できるかどうかを制御します。
- 必要なオフライン2FAメソッドを設定したら、 設定 タブを選択 ユーザー権限.
- デフォルトでは、 ユーザーが2要素認証を再設定できるようにする 有効化されており、ユーザーは設定済みの2要素認証方法と設定を変更できます。
- ユーザーが2要素認証の設定を変更することを望まない場合は、このオプションを無効にしてください。
- 詳しくはこちら [設定の保存] 構成を適用します。
デバイスを記憶する
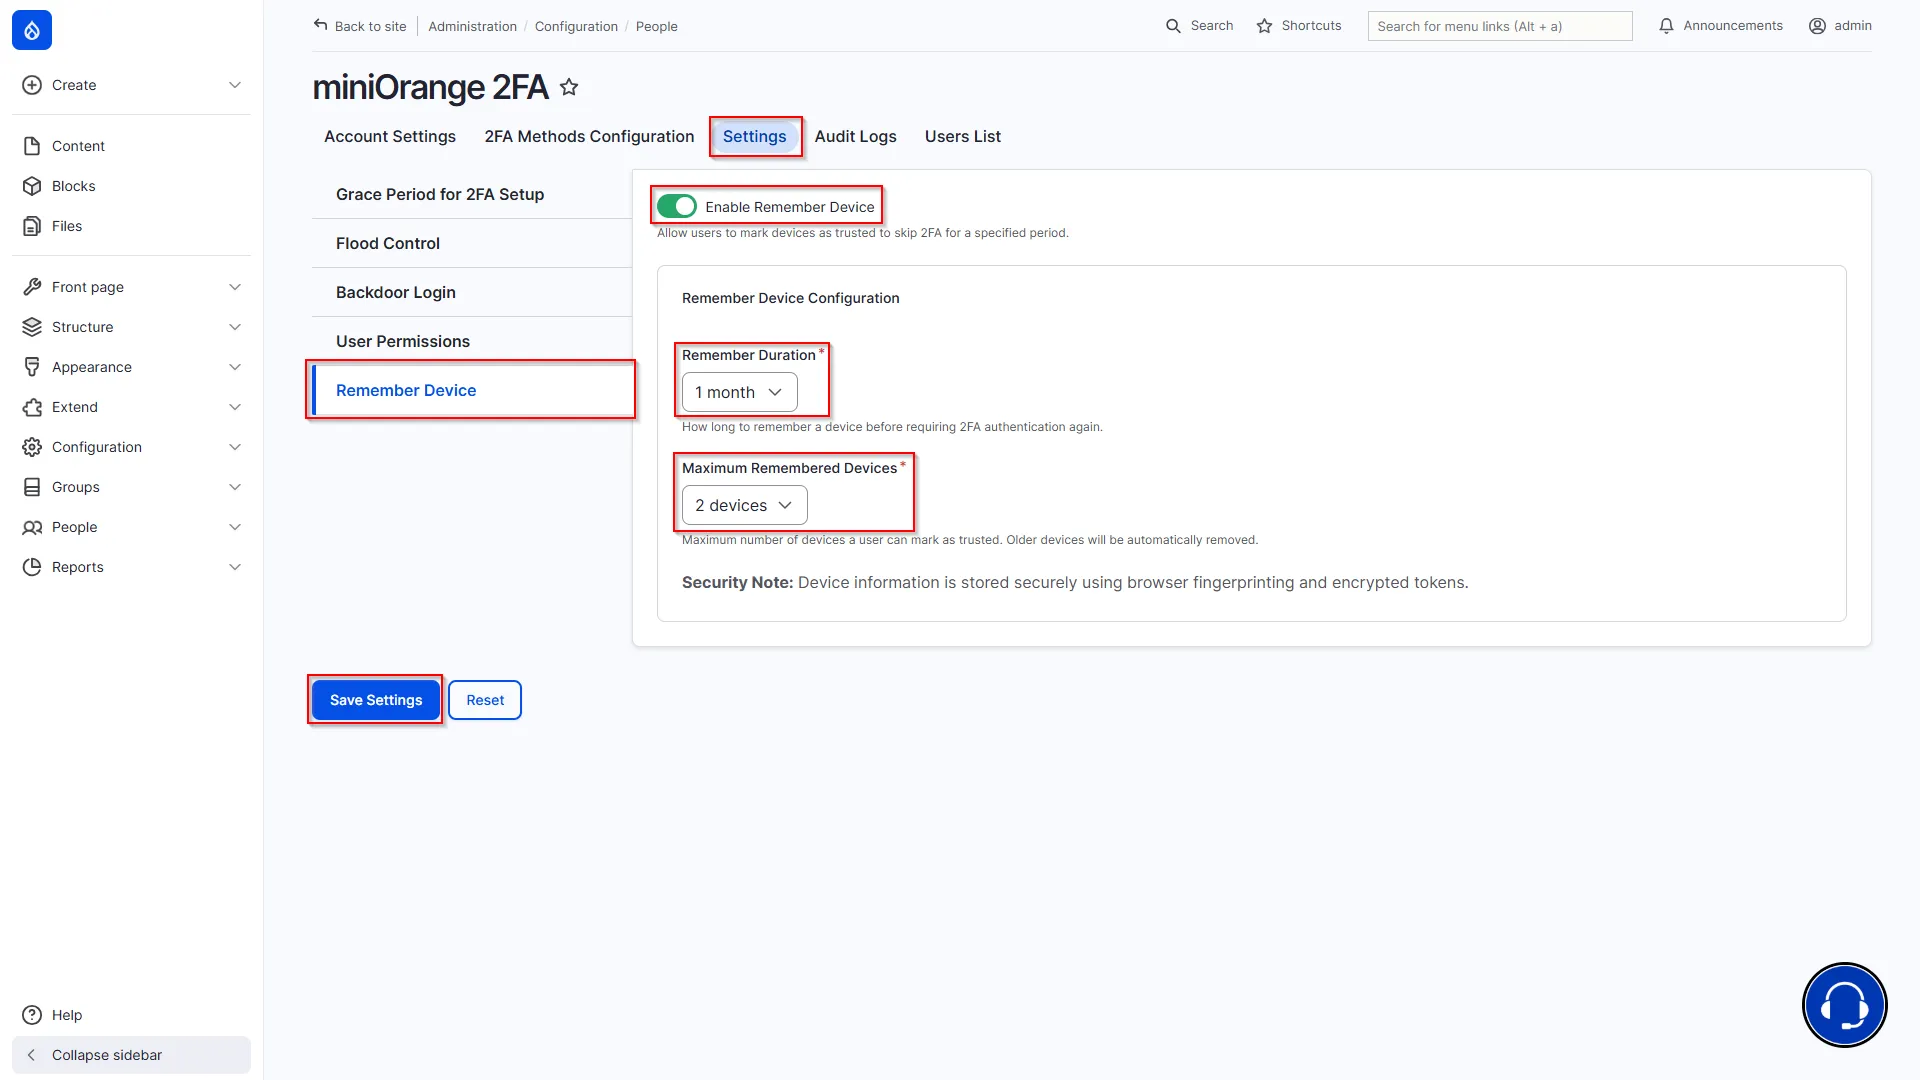
「デバイスを記憶する」機能を使用すると、ユーザーはデバイスを信頼できるデバイスとしてマークし、指定した期間、2段階認証をスキップできます。
- 必要なオフライン2FAメソッドを設定したら、 設定 タブを選択 デバイスを記憶する.
- デフォルトでは、 デバイスを記憶する機能を有効にする 有効になっています。
- 期間を覚えておいてください信頼できるデバイスを記憶しておく期間を選択します。この期間が終了すると、ユーザーは再度2FA認証を行う必要があります。
- 記憶可能なデバイスの最大数ユーザーが信頼済みデバイスとして登録できる最大数を選択してください。制限を超えると、古いデバイスは自動的に削除されます。
- 詳しくはこちら [設定の保存] 構成を適用します。
手伝いが必要?
ご返答ありがとうございます。 すぐにご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください

 お問い合わせ