
Drupalのユーザーセッション履歴機能の仕組み
概要
このドキュメントでは、ログイン&アクセスセキュリティモジュールのセッション履歴機能の仕組みについて説明します。この機能を使用すると、ユーザーはセッション履歴を表示して、いつ、どこでログインしたかを確認できます。また、不審なアクティビティを特定し、必要に応じて対処するのにも役立ちます。





こちらの動画をご覧いただくと、セッション履歴機能がユーザーのログイン日時と場所を追跡するのにどのように役立つかがわかります。
インストール手順
- コンポーザの使用
- ドラッシュを使用する
- 手動インストール
構成手順

注:ユーザーセッション履歴機能を設定するには、モジュールのプレミアムバージョンが必要です。
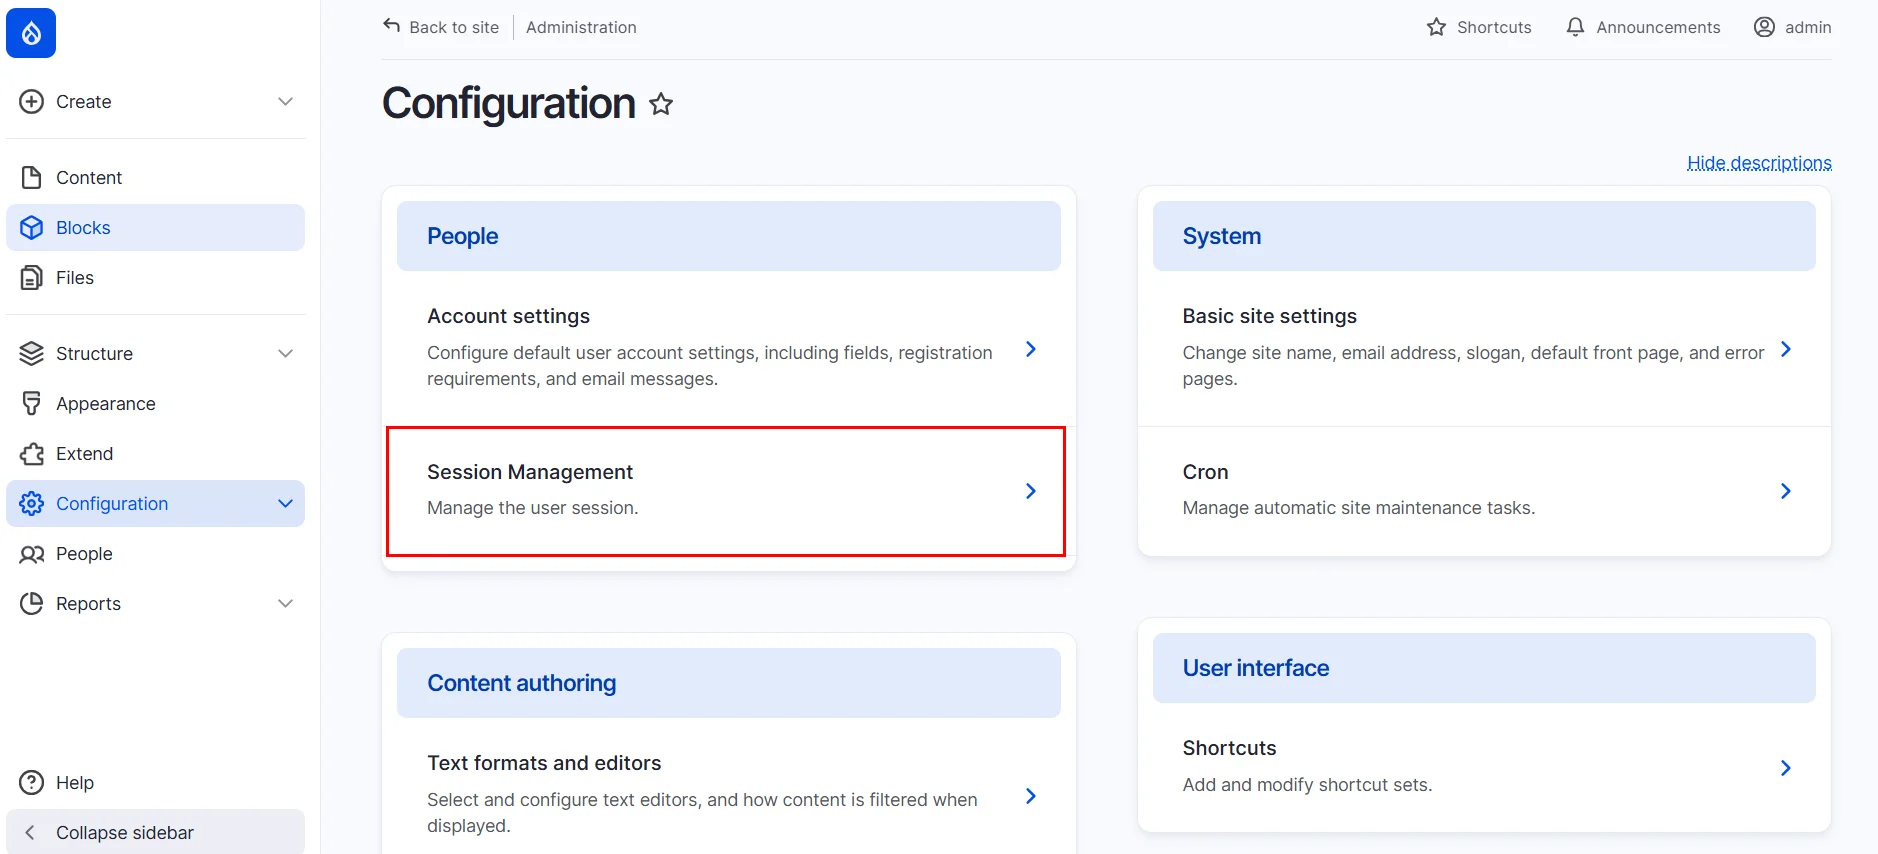
- MFAデバイスに移動する 設定 > ユーザー > セッション管理.
(/admin/config/people/セッション管理/セッション管理)
ユーザーセッション履歴:
注:ログインしていない場合は、ライセンス購入時に使用したminiOrangeの認証情報でログインしてください。
- モジュールのインストールに成功すると、 セッション管理 タブには何も表示されないことに注意してください。
- に移動します セッションモニターの構成 セクションの下に セッション管理 タブには何も表示されないことに注意してください。
- 掃除機のスイッチを入れます。 セッション履歴を有効にする トグルボタンをクリックし、 設定の保存.
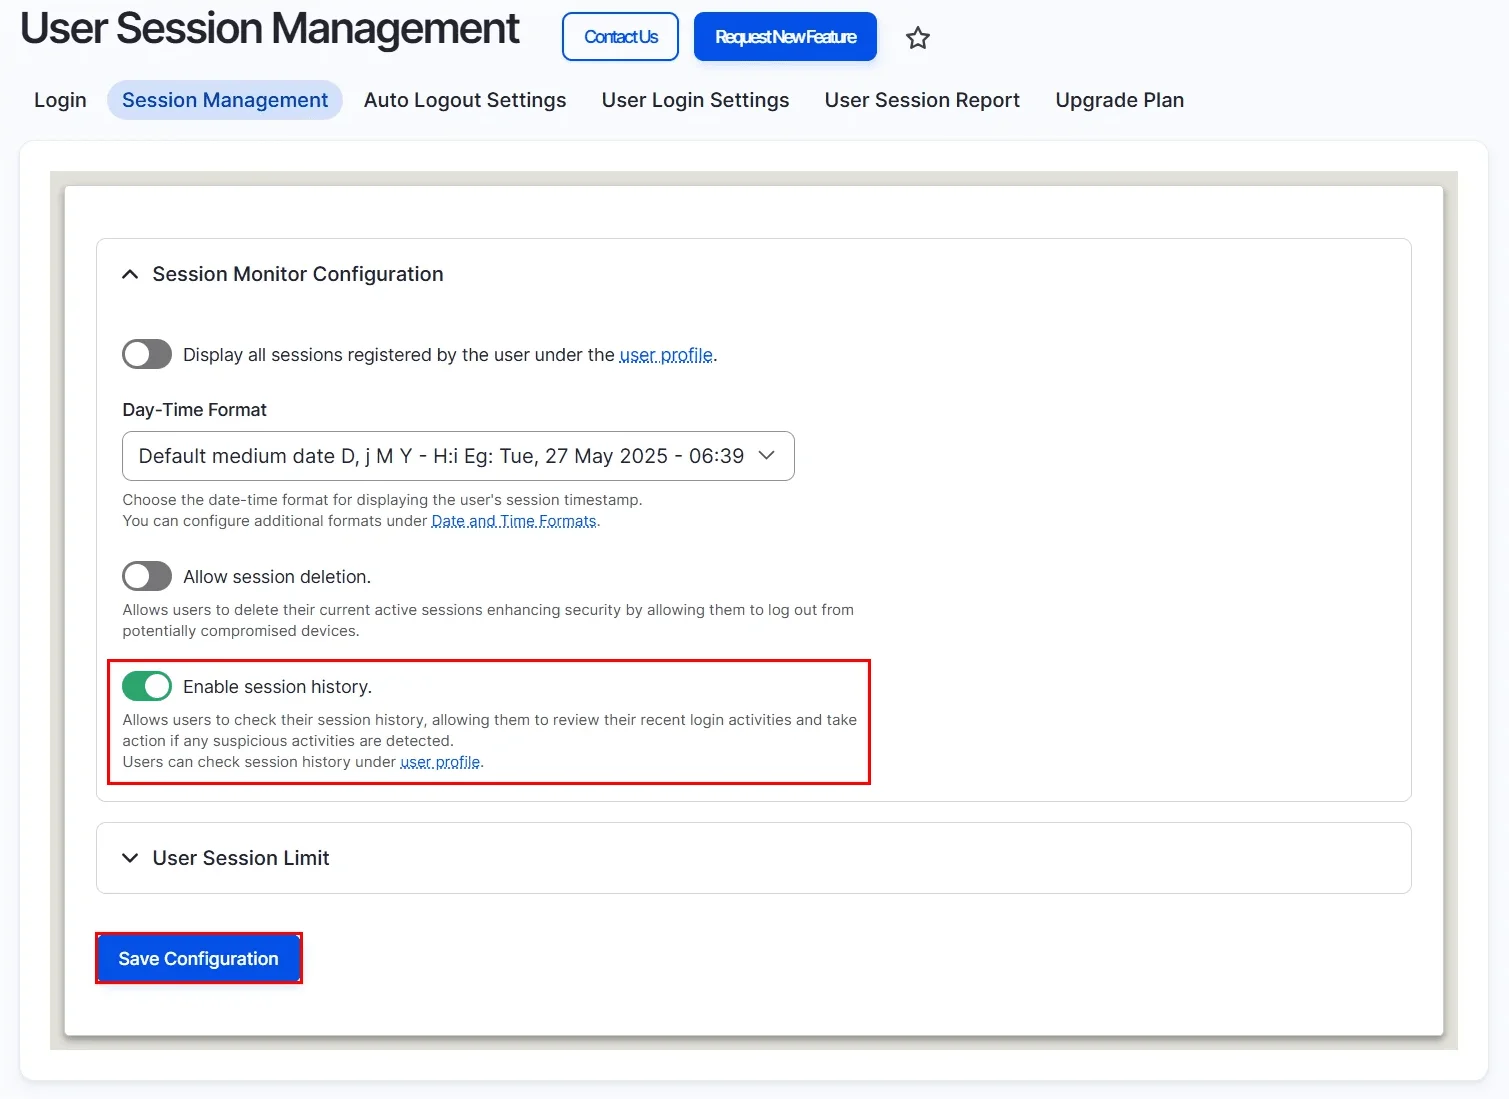
どのように動作するか見てみましょう:
- Edgeなどの新しいブラウザ、またはプライベート/シークレットウィンドウを開いてログインします (base_url/ユーザー/ログイン) Drupal サイトへ。
- に行きます セッションズ タブ(user/{user_id}/mo_sessions)を開くと、ユーザーのアクティブなログイン履歴全体が表示されます。ログイン時間、ログアウト時間、ブラウザ、IPアドレスなどの詳細が表示されます。
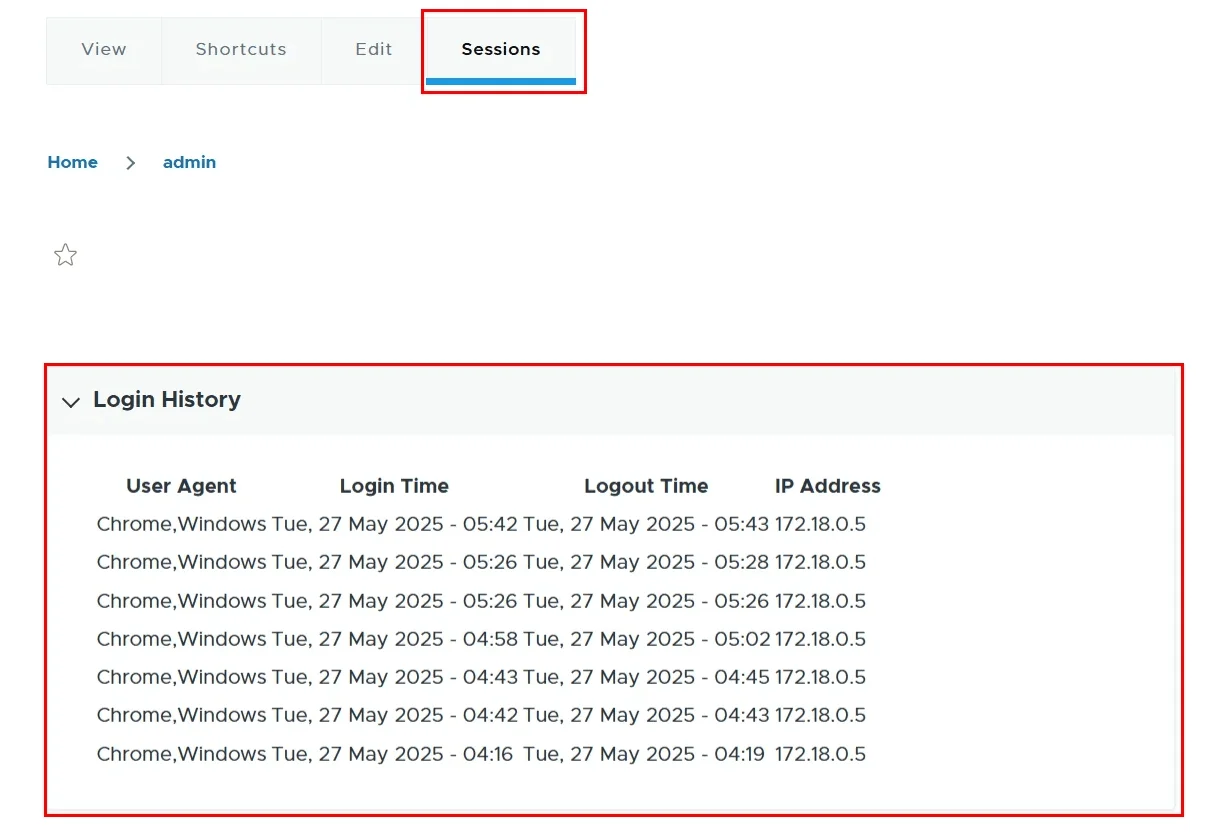
おめでとうございます!ユーザーセッション履歴機能が正常に構成されました。
設定がうまくいかなかった場合は、drupalsupport@xecurify.comまでご連絡ください。エラーメッセージのスクリーンショットを添付していただければ、問題解決のお手伝いと設定手順のご案内をいたします。
関連記事
ご返答ありがとうございます。 すぐにご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください


