
WordPress 用の OAuth を使用して Google Classroom のシングルサインオン (SSO) を設定する
概要
WordPress 用 OAuth & OpenID Connect シングルサインオン (SSO) プラグインを使用した Google Classroom SSO により、Google Classroom の認証情報やその他のカスタムおよび標準プロバイダーを使用して WordPress サイトにログインできます。ユーザープロファイル属性マッピング、ロールマッピングなどの高度なシングルサインオン (SSO) 機能をサポートしています。WordPress用 OAuth シングルサインオン (OAuth / OpenID Connect クライアント) プラグインで提供される Google Classroom 統合やその他の機能の詳細については、こちらをクリックしてください。





前提条件: ダウンロードとインストール
- WordPress インスタンスに管理者としてログインします。
- WordPress に移動します ダッシュボード -> プラグイン をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 新規追加.
- を検索 OAuthシングルサインオン(SSO)プラグイン WordPressの場合は、クリックしてください。 今すぐインストール.
- インストールしたら、をクリックします アクティブにしましょう.
WordPress 用のシングルサインオン (SSO) を複数の教育プロバイダーと連携して提供しています。人気のあるプロバイダーは以下のとおりです。
Clever
クラスリンク
キャンバス
教育機関が見つかりませんか?詳しくはこちらをクリックしてください。
Google Classroomのシングルサインオン(SSO)ログインをWordPressに設定する手順
1. Google ClassroomをOAuthプロバイダーとして設定する
- に行く https://console.developers.google.com/ そしてサインアップ/ログインします。
- ソフトウェアの制限をクリック プロジェクトの選択 新しい Google Apps プロジェクトを作成すると、所有しているすべてのプロジェクトの一覧が表示されたポップアップが表示されます。

- あなたはをクリックすることができます 新しいプロジェクト ボタンをクリックして新しいプロジェクトを作成します。

- の下にプロジェクト名を入力します。 プロジェクト名 フィールドをクリックします 創造する.

- に行く ナビゲーションメニュー API Services Credentials .

- ソフトウェアの制限をクリック 資格情報を作成します。 ボタンをクリックして選択 OAuthクライアントID 提供されたオプションから。

- OAuth クライアント ID を作成するには、同意画面で製品名を設定する必要があるという警告が表示された場合 (下の図を参照)。 クリックしてください 同意画面の設定

- などの必要な詳細を入力します。 アプリ名、ユーザーサポートメールアドレス、をクリックします 保存して続行


- 次にスコープを設定します。 スコープの追加または削除

- それでは、 スコープ プロジェクトがユーザーの Google アカウントから特定の種類のプライベート ユーザー データにアクセスできるようにするには、以下をクリックしてください。 保存して続行

- に行きます 「認証情報」タブ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 資格情報を作成します。 ボタン。 選択 Webアプリケーション ドロップダウン リストから新しいアプリケーションを作成します。

- 名前フィールドの下にクライアント ID に使用する名前を入力し、 リダイレクト/コールバックURI miniOrange OAuth クライアント プラグイン/モジュールから 承認済みリダイレクトURI フィールドをクリックします 創造する

- クライアントIDとクライアントシークレットが表示されたポップアップが表示されます。 顧客ID (NAIST) と クライアントシークレット それを miniOrange OAuth クライアント プラグイン設定に保存します。

- Google App OAuth サーバー側の構成が正常に完了しました。
Google ClassroomがOAuthプロバイダーとして正常に設定され、WordPressサイトへのGoogle Classroom SSOログインが実現しました。
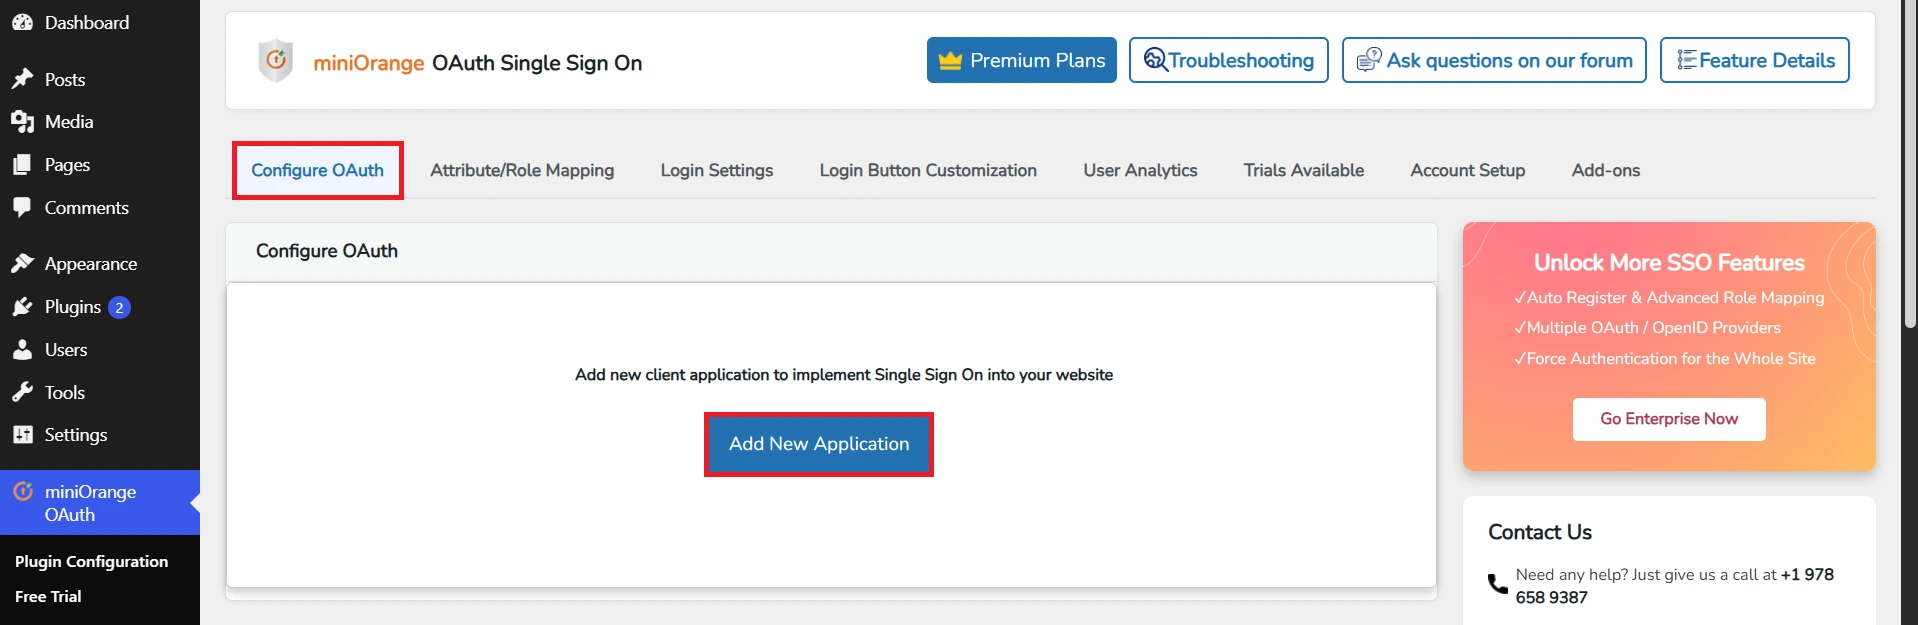
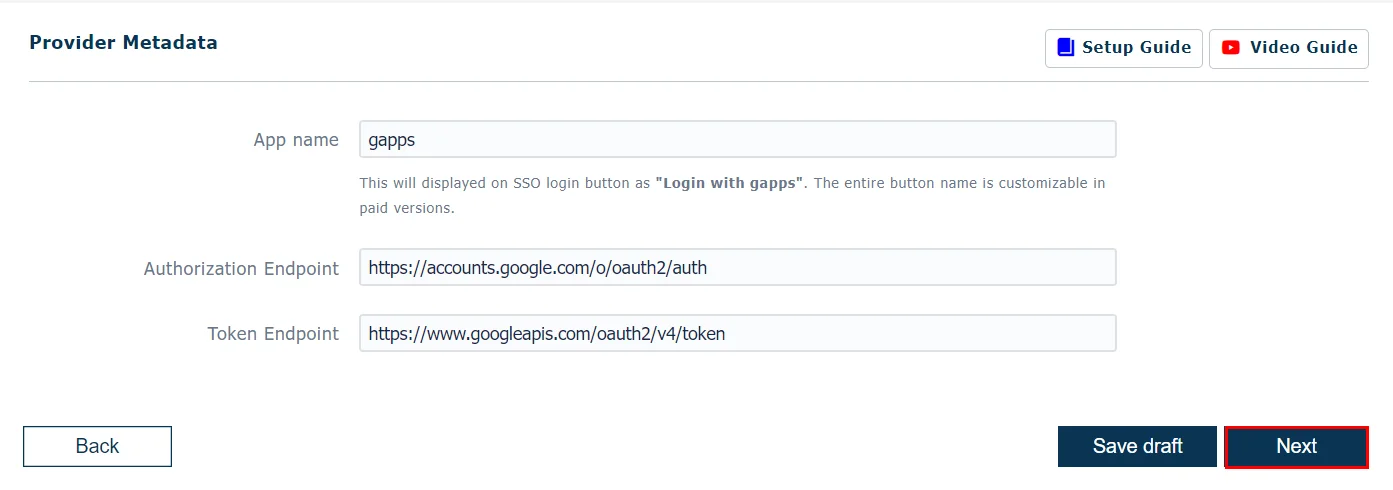
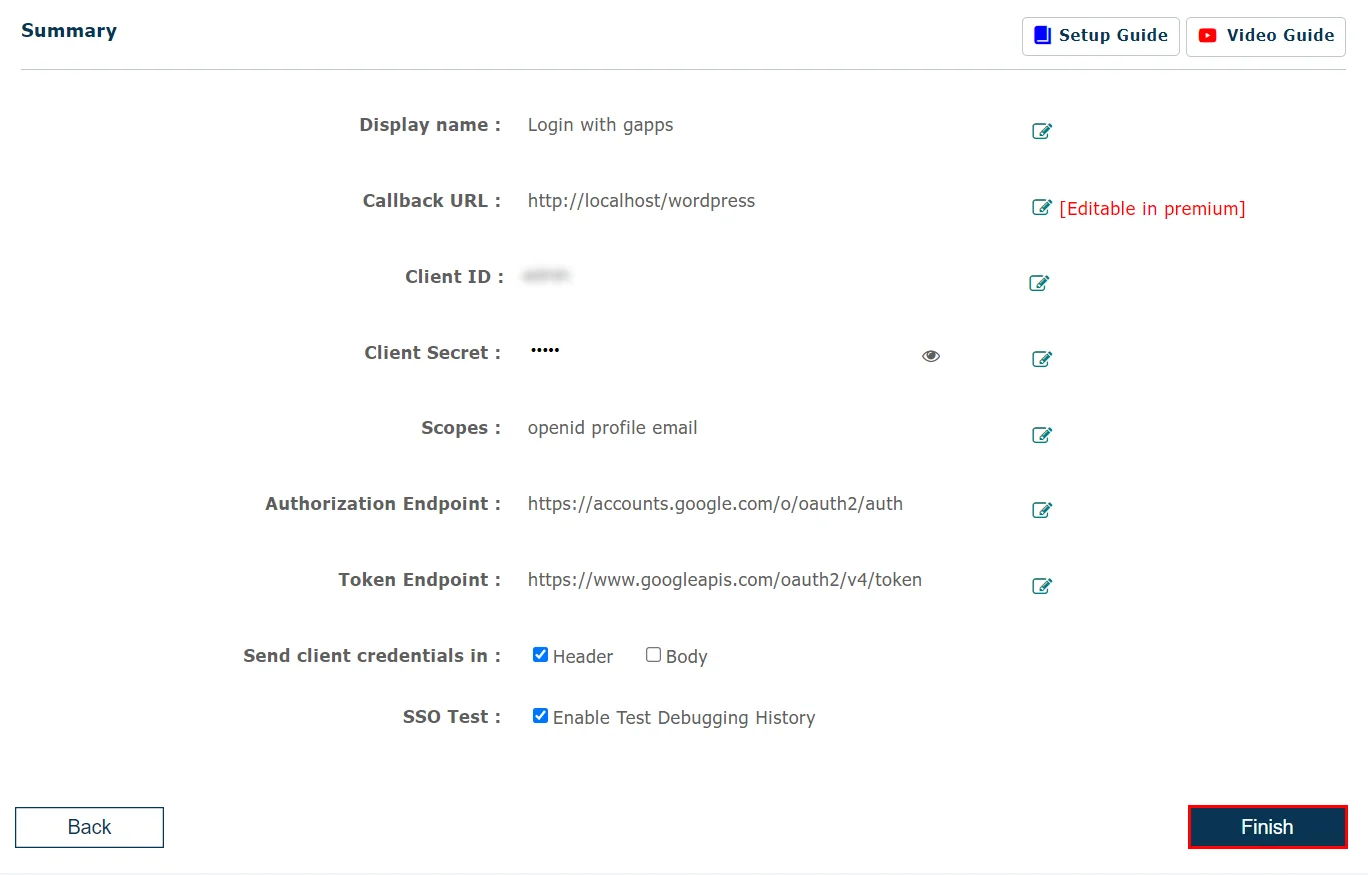
ステップ2: WordPressをOAuthクライアントとして設定する
- Free
- プレミアムサーマルバッグ





ステップ3: ユーザー属性のマッピング
- ユーザー属性マッピングは、ユーザーが WordPress に正常にログインできるようにするために必須です。 以下の設定を使用して、WordPress のユーザー プロファイル属性を設定します。
ユーザー属性の検索:
- に行く OAuthの構成 タブ。 下にスクロールしてクリックします テスト構成.
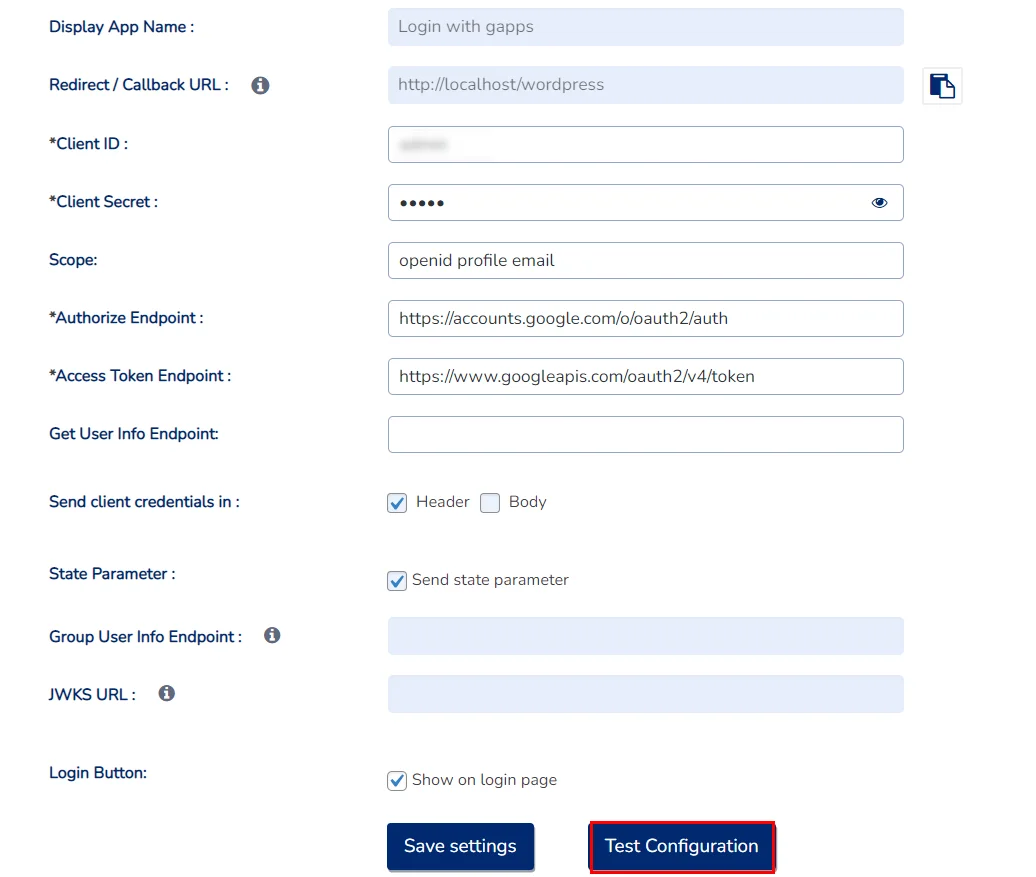
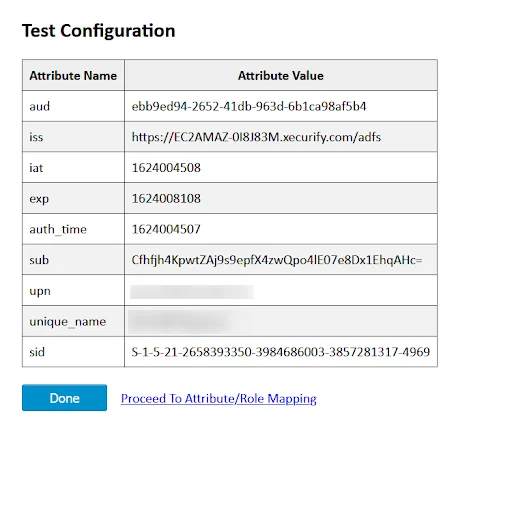
- OAuth プロバイダーから WordPress に返されるすべての値が表に表示されます。名、姓、メール、ユーザー名の値が表示されない場合は、OAuth プロバイダーで必要な設定を行って、この情報を返します。
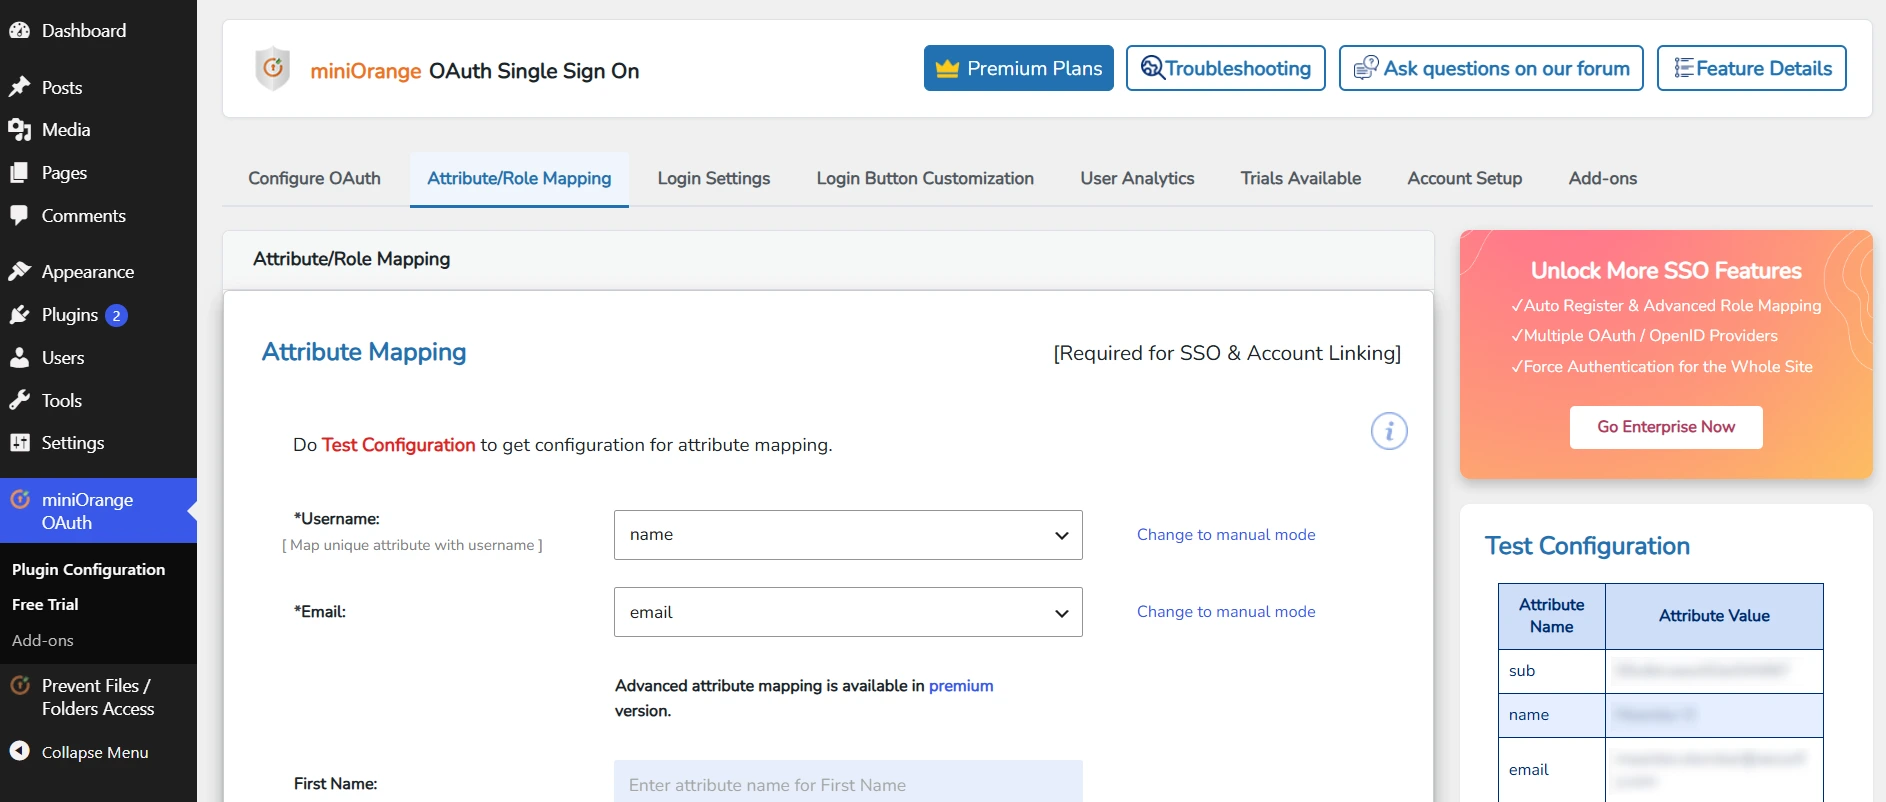
- テスト構成にすべての値が表示されたら、次のページに進みます。 属性/役割のマッピング タブをクリックすると、ドロップダウンメニューに属性のリストが表示されます。
4: ロールマッピング [プレミアム]
- ソフトウェアの制限をクリック 「テスト構成」 OAuth プロバイダーから送信された属性名と属性値のリストを取得します。
- 「テスト構成」ウィンドウから、プラグインの「属性マッピング」セクションで属性名をマッピングします。詳細については、スクリーンショットを参照してください。
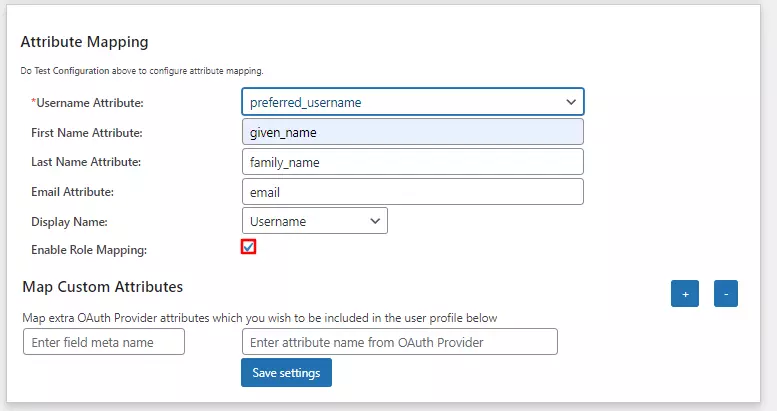
- 役割マッピングを有効にする: ロール マッピングを有効にするには、グループ名属性をマッピングする必要があります。プロバイダー アプリケーションからロールを返す属性のリストから属性名を選択します。
例えば: 職種
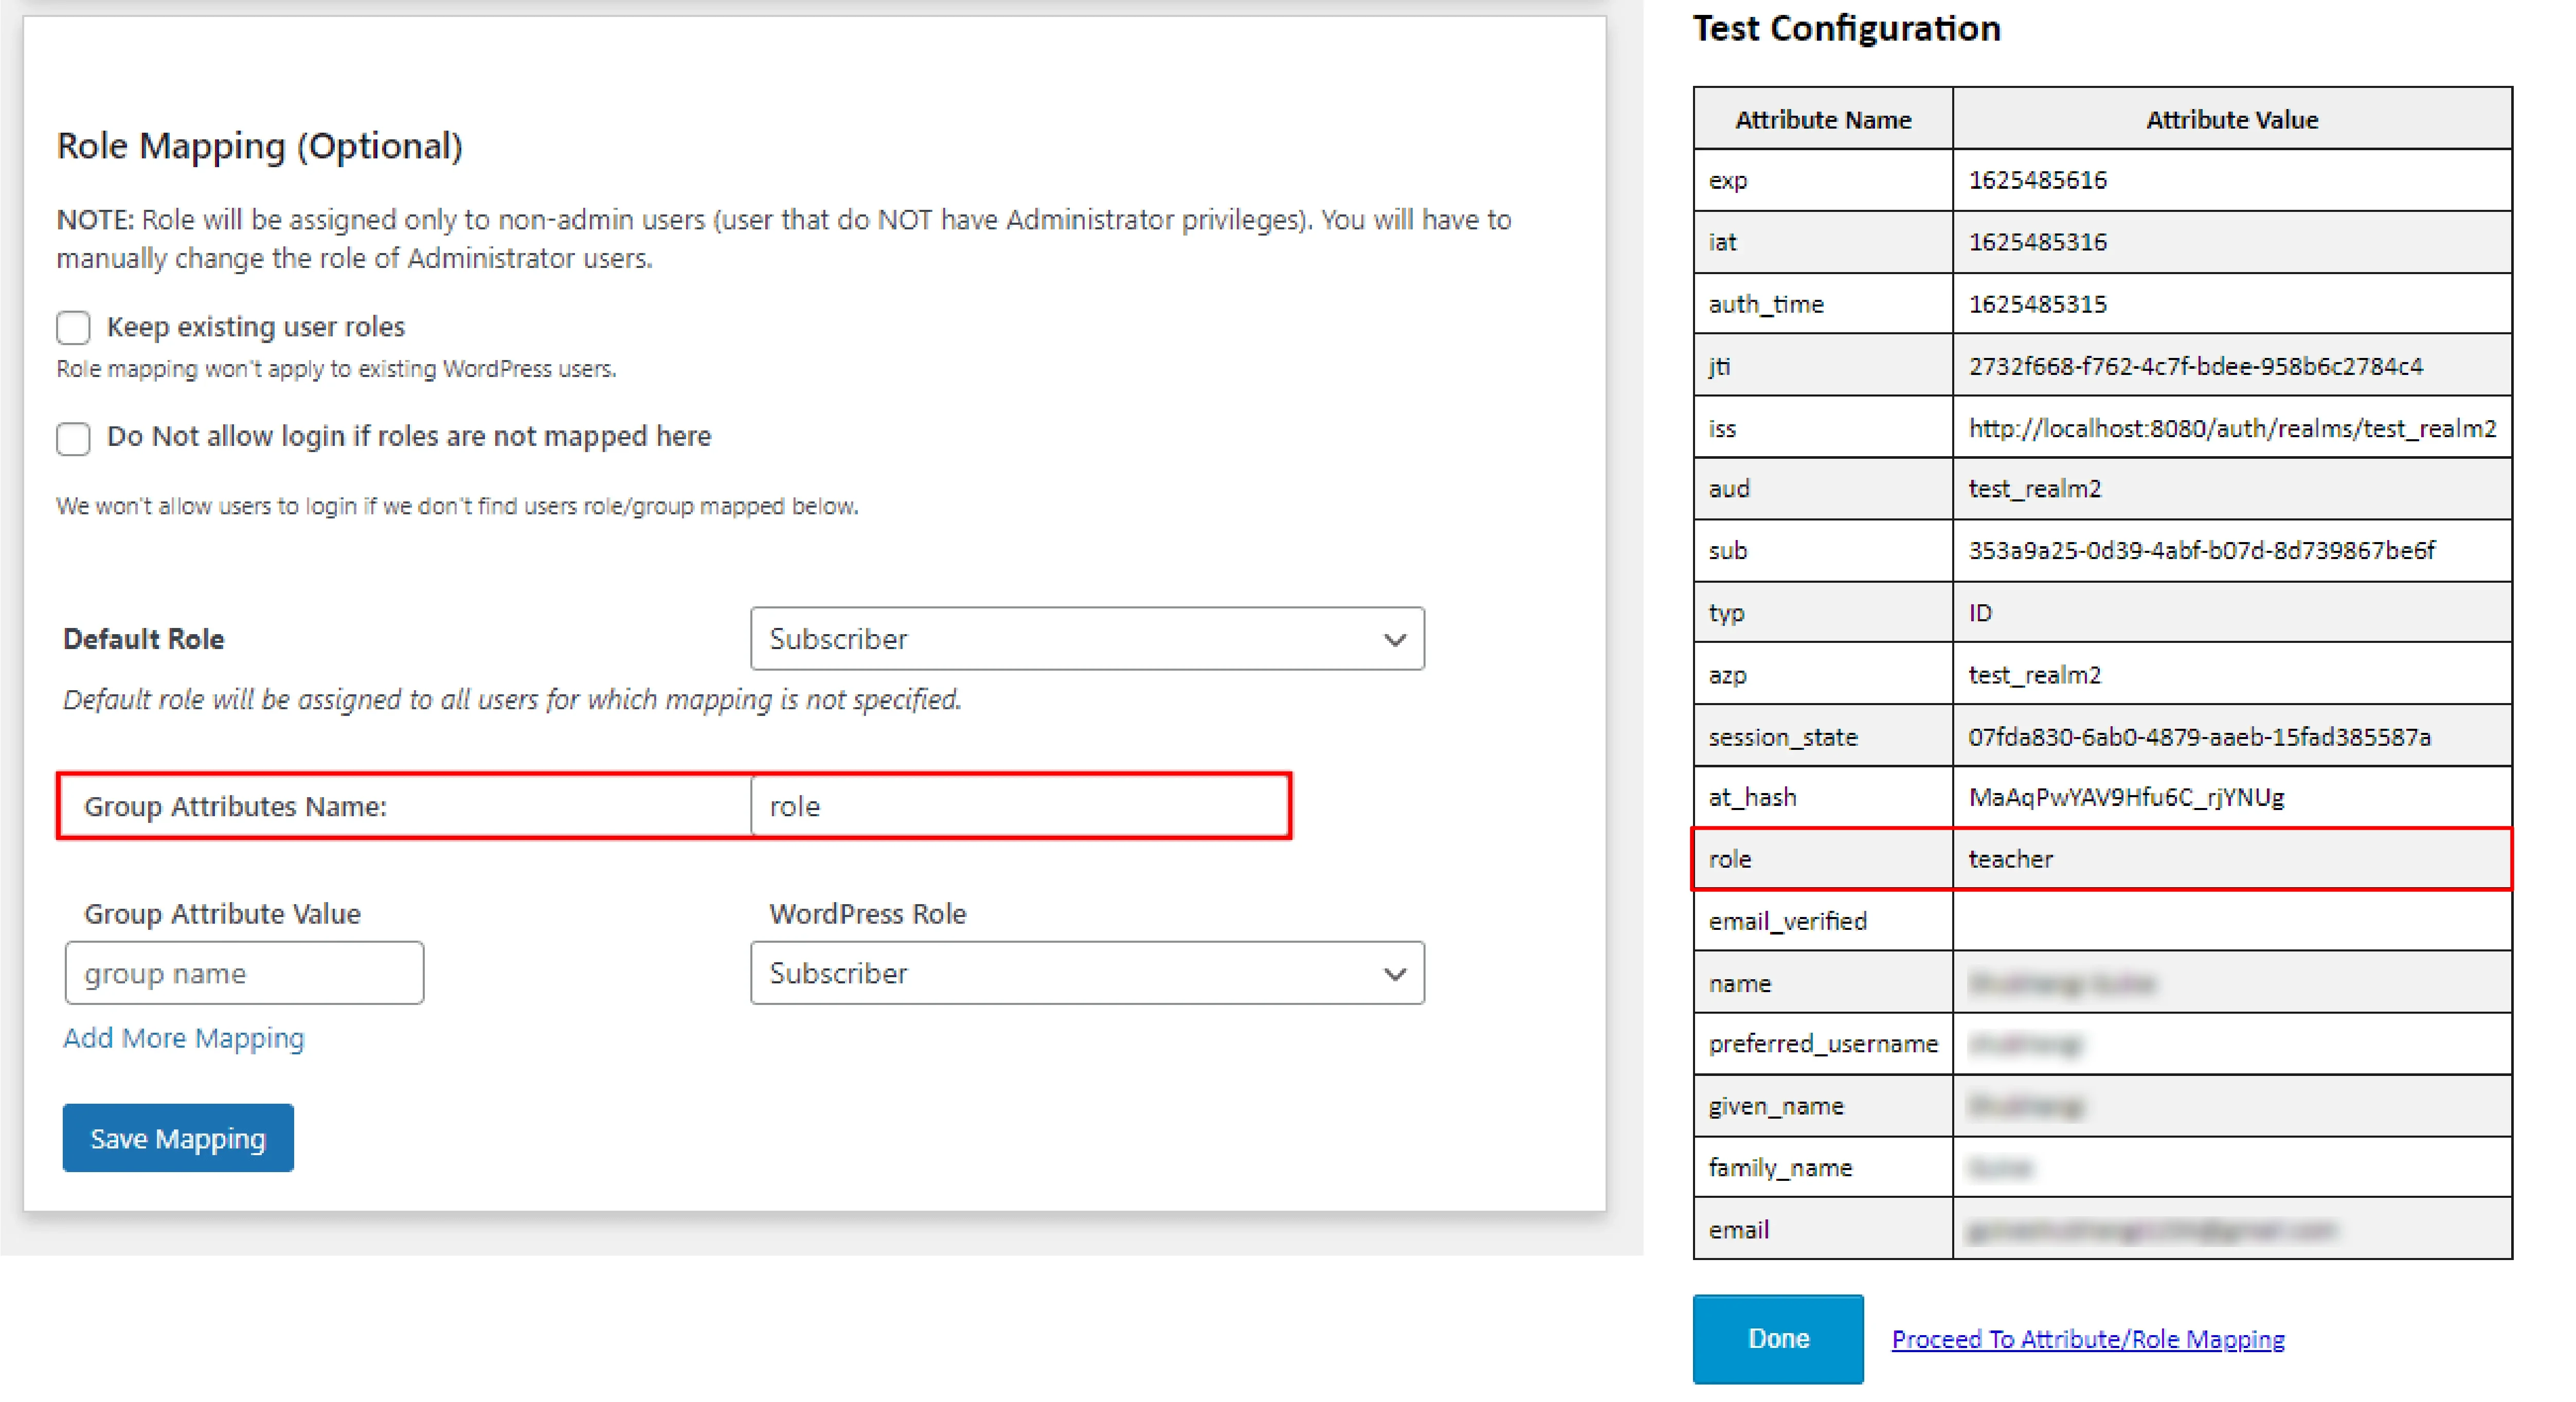
- WordPress ロールをプロバイダー ロールに割り当てます。 プロバイダーアプリケーションに基づいて、WordPressロールをプロバイダーロールに割り当てることができます。アプリケーションに応じて、学生、教師、管理者、またはその他のロールを割り当てることができます。プロバイダーロールを以下に追加します。 グループ属性値 そして、その前に必要なWordPressロールを割り当てます。 WordPress の役割.
たとえば、 下の画像では、教師には管理者の役割が、生徒には購読者の役割が割り当てられています。
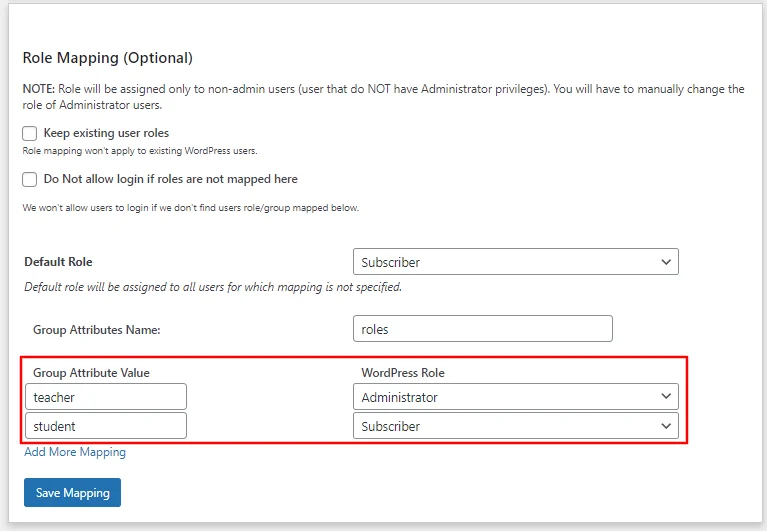
- マッピングを保存すると、SSO 後にプロバイダー ロールに WordPress 管理者ロールが割り当てられます。
例: 提示された例によれば、「教師」の役割を持つユーザーはWordPressの管理者として追加され、「学生」は購読者として追加されます。
ステップ 5: サインイン設定
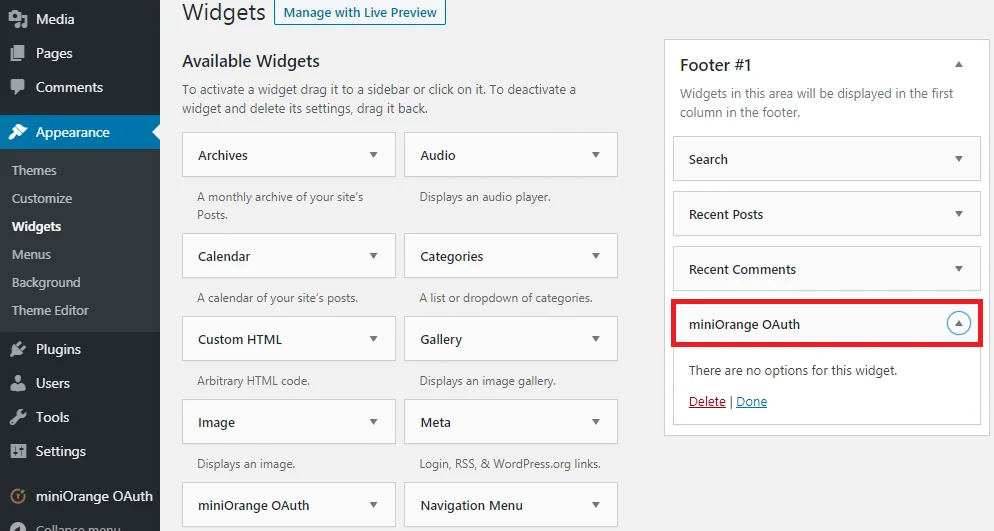
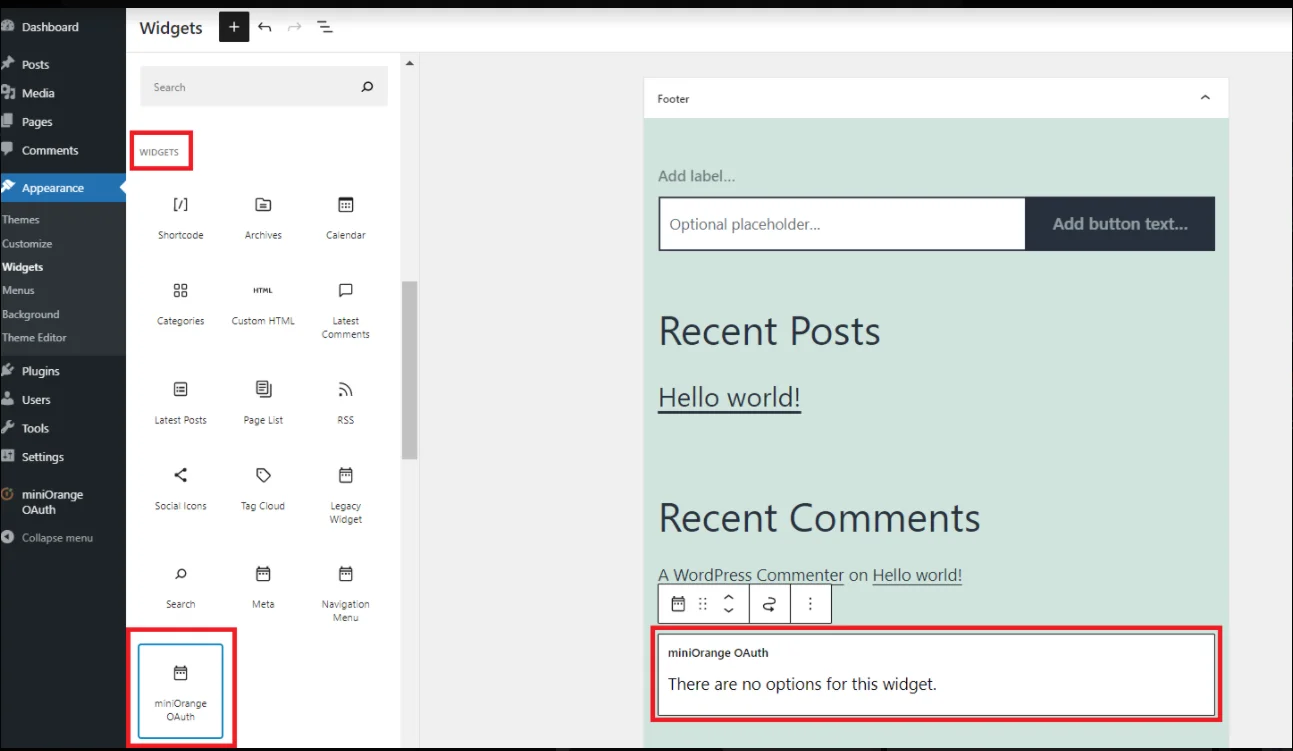
- シングルサインオン(SSO)設定タブの設定は、シングルサインオン(SSO)のユーザーエクスペリエンスを定義します。WordPressページにOktaログインウィジェットを追加するには、以下の手順に従ってください。
- WordPress 5.7以下
- WordPressの5.8
- WordPress 5.9以上
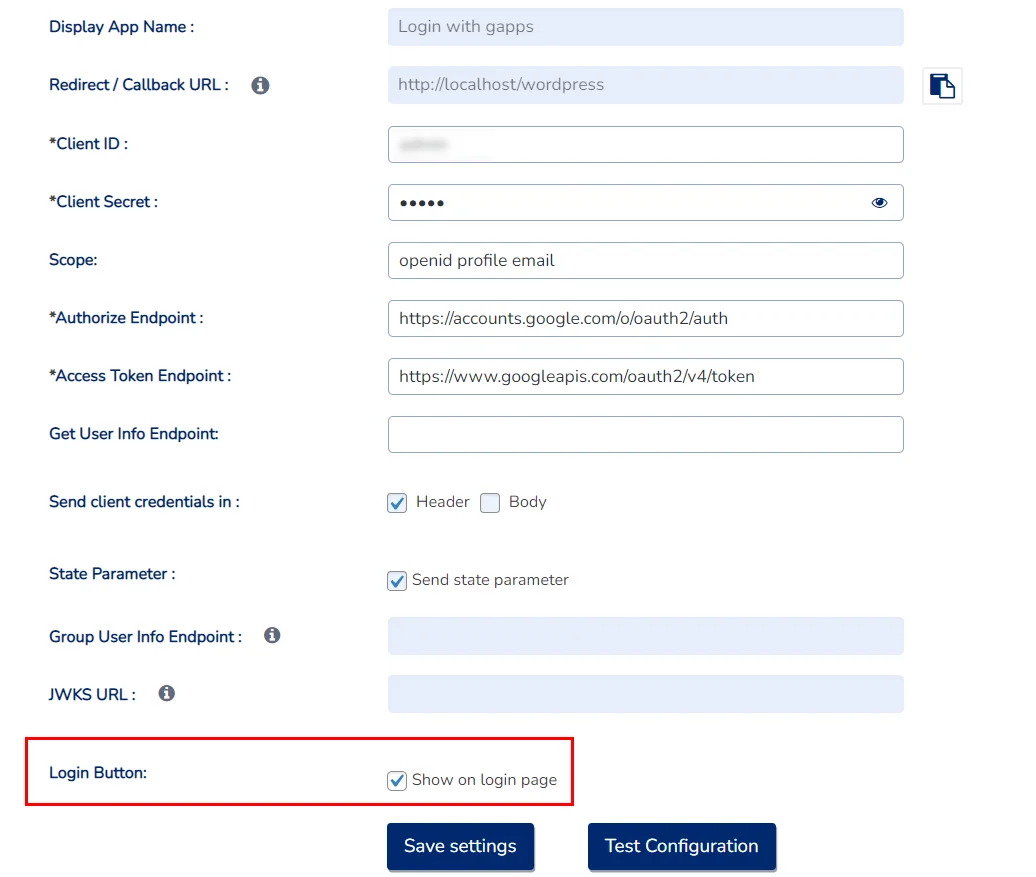
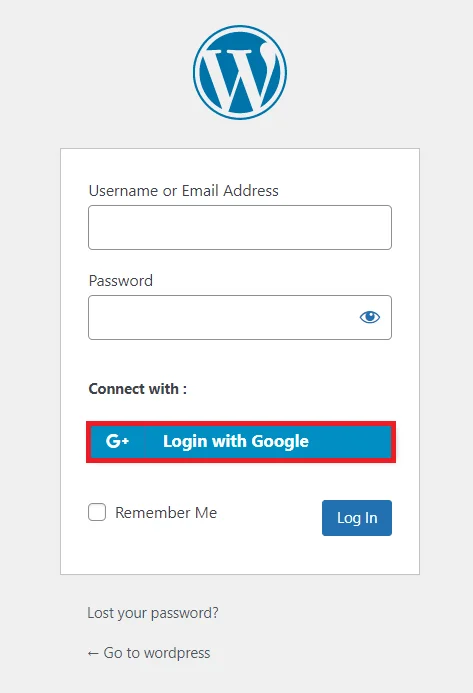
このガイドでは、 WordPress 用の OAuth シングルサインオン (OAuth & OpenID Connect Client) プラグインを使用して、Google Classroom を OAuth プロバイダー、WordPress を OAuth クライアントとして設定することで、Google Classroom のシングルサインオン (SSO ) を正常に構成する方法を説明します。このソリューションにより、Google Classroom のログイン認証情報を使用して WordPress サイトへの安全なアクセスを数分以内に展開できるようになります。
関連記事
ご返答ありがとうございます。 すぐにご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください


