
ADFS を使用した Joomla への SAML シングル サインオン
概要
miniOrange Joomla SAML SP SSO プラグインは、SAML 2.0 プロトコルを使用して Joomla サイトを ADFS に統合するのに役立ちます。当社のユーザーフレンドリーなプラグインは、Joomla で ADFS (Active Directory Federation Services) を使用してシングル サインオン (SSO) を設定するプロセスを簡素化し、安全なログイン エクスペリエンスを保証します。これにより、ユーザーは ADFS IDP 資格情報を使用してさまざまな Joomla サイトに簡単にアクセスできます。
当社のプラグインはJoomla 3、4、5と互換性があるように設計されており、すべてのSAML 2.0準拠のアイデンティティプロバイダーとシームレスに動作します。Joomla SAML SPプラグインが提供する包括的な機能の詳細な概要については、当社のページをご覧ください。 こちら以下では、ADFS を ID プロバイダー (IDP) として、Joomla をサービス プロバイダー (SP) として、Joomla サイトと ADFS 間の SAML SSO ログインを構成する手順を順を追って説明します。





ADFSとJoomlaの間でシングルサインオンを設定するには、このステップバイステップのセットアップビデオも参考にしてください。
構成手順
この構成では、ADFSはユーザーを保存するリポジトリとして機能し、IDPとして動作します。一方、JoomlaはユーザーがADFSの認証情報を使用してログインする場所であり、Joomla SAML SP SSOプラグインがインストールされます。
ステップ 2: ADFS を IDP (アイデンティティ プロバイダー) として構成する
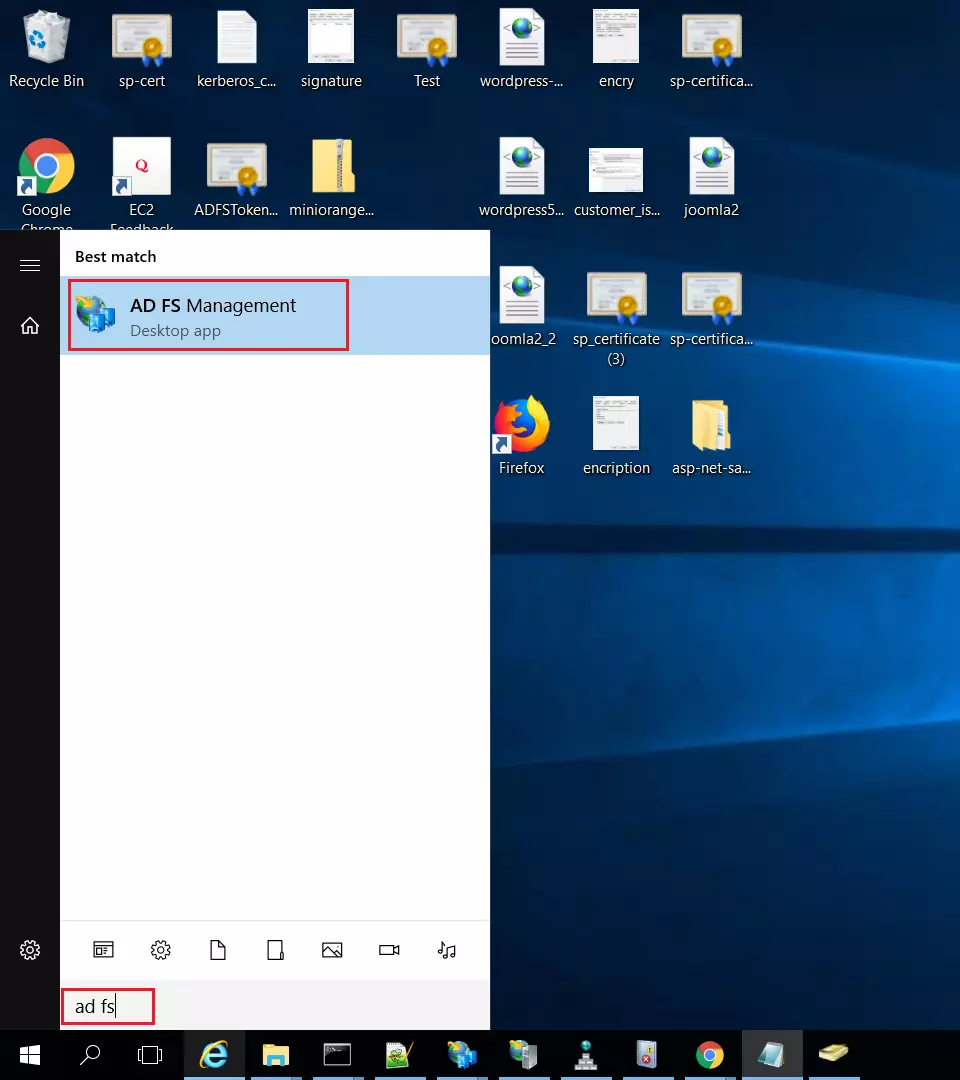
- ADFS で、次のように検索します。 ADFS 管理 アプリケーション。
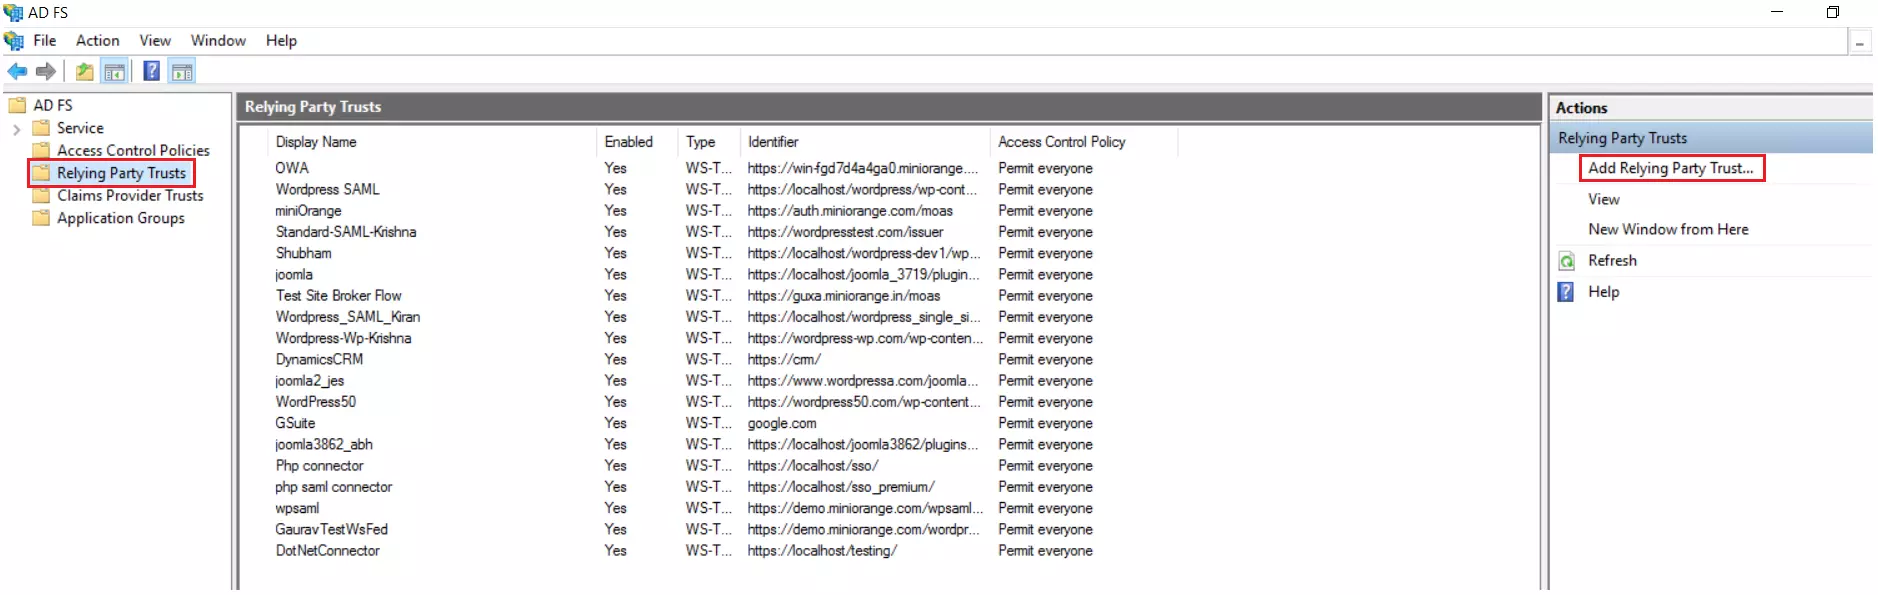
- ADFS管理アプリを開いたら、 依拠当事者の信頼 そしてクリックしてください 証明書利用者信頼の追加.
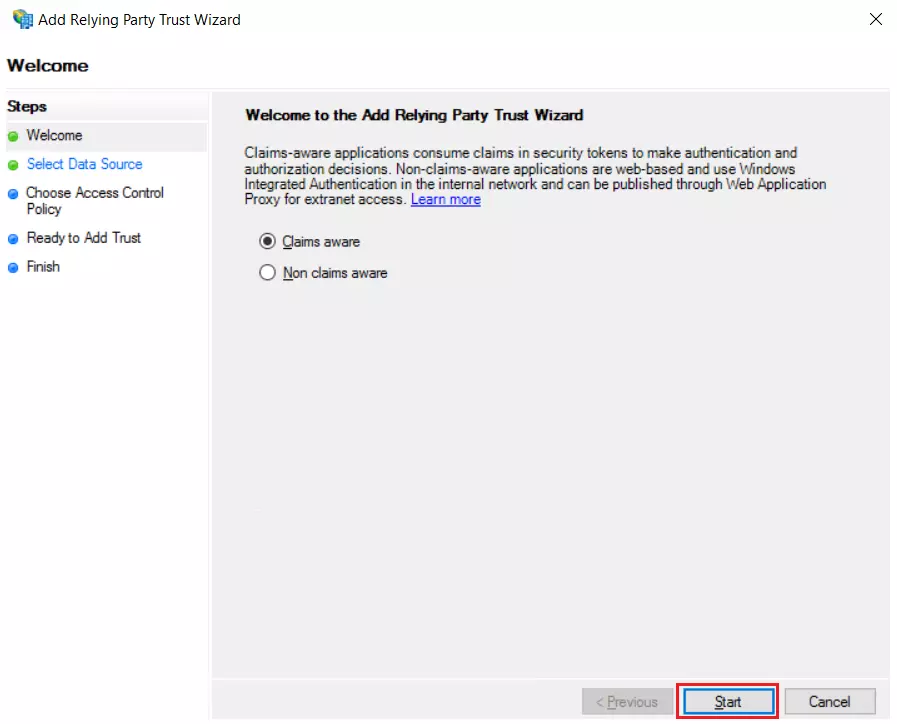
- クリック お気軽にご連絡ください 証明書利用者信頼ウィザードのポップアップからボタンをクリックするだけです。ただし、その前に クレーム対応 選択されています。
- 証明書利用者信頼を追加するためのオプションを選択します。
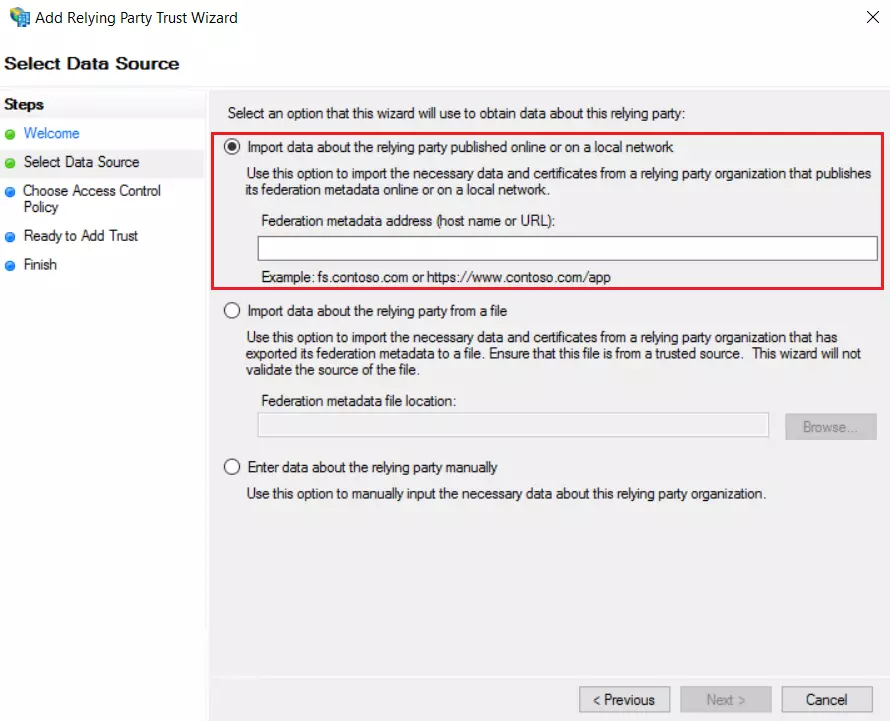
- [データ ソースの選択] で: オンラインまたはローカルネットワークで公開されている証明書利用者に関するデータをインポートする オプションを選択し、フェデレーション メタデータ アドレスに URL を追加します (SP メタデータ URL を取得するには、プラグインから [サービス プロバイダー メタデータ] タブに移動します)。
- メタデータURLをお持ちの場合は、以下の手順をスキップして、メタデータファイルをインポートし、データを手動で入力し、設定を開始できます。 このステップ.
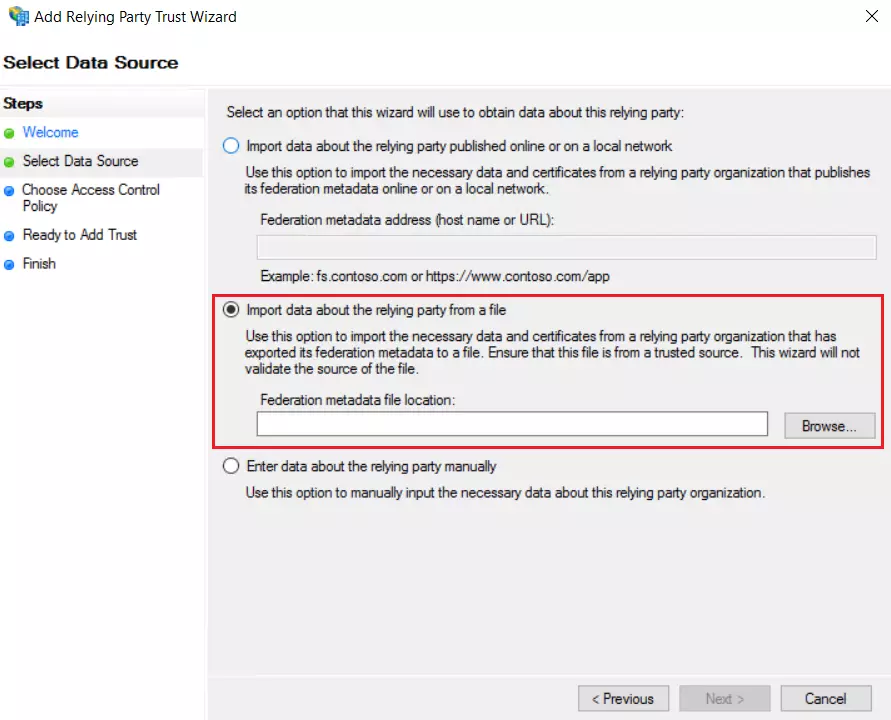
- [データ ソースの選択] で: 証明書利用者に関するデータをファイルからインポートします オプションを選択し、メタデータファイルを参照します(SPメタデータファイルはプラグインからダウンロードできます。 サービスプロバイダーのメタデータ タブ)。
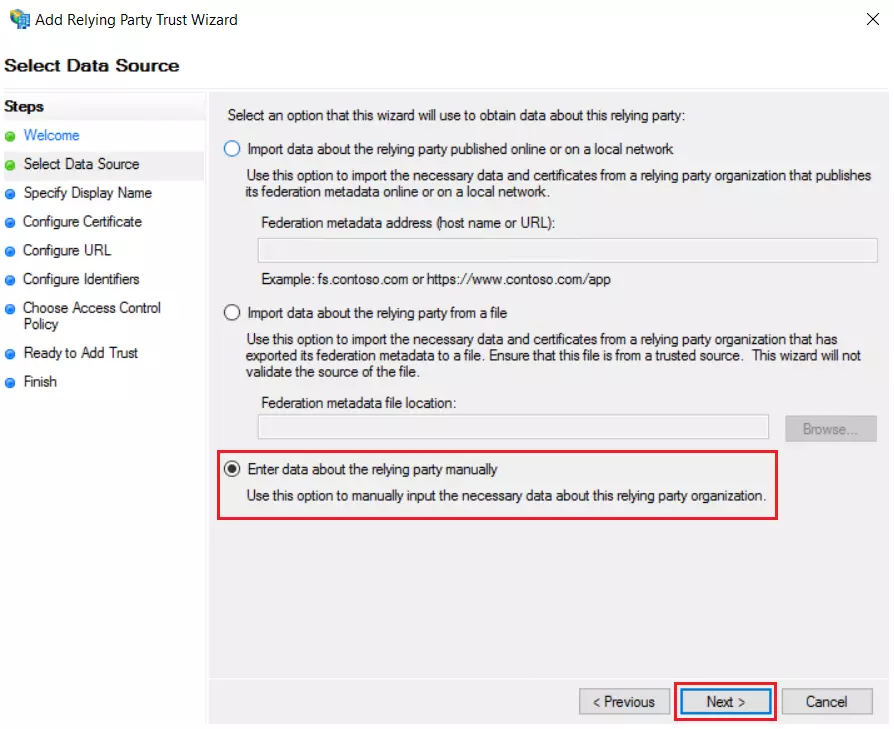
- [データ ソースの選択] で: 依存当事者に関するデータを入力する 手動でクリック 次へ.
- 表示名を入力してクリック 次へ.
- 証明書をアップロードしてクリックします 次へプラグインから証明書をダウンロードし、同じ証明書を使用して ADFS にアップロードします。
- 選択 SAML 2.0 WebSSO プロトコルのサポートを有効にする プラグインから ACS URL を入力(C) サービスプロバイダーのメタデータ タブ。クリック 次へ.
メタデータ URL の使用:
メタデータ XML ファイルの使用:
手動設定の使用:
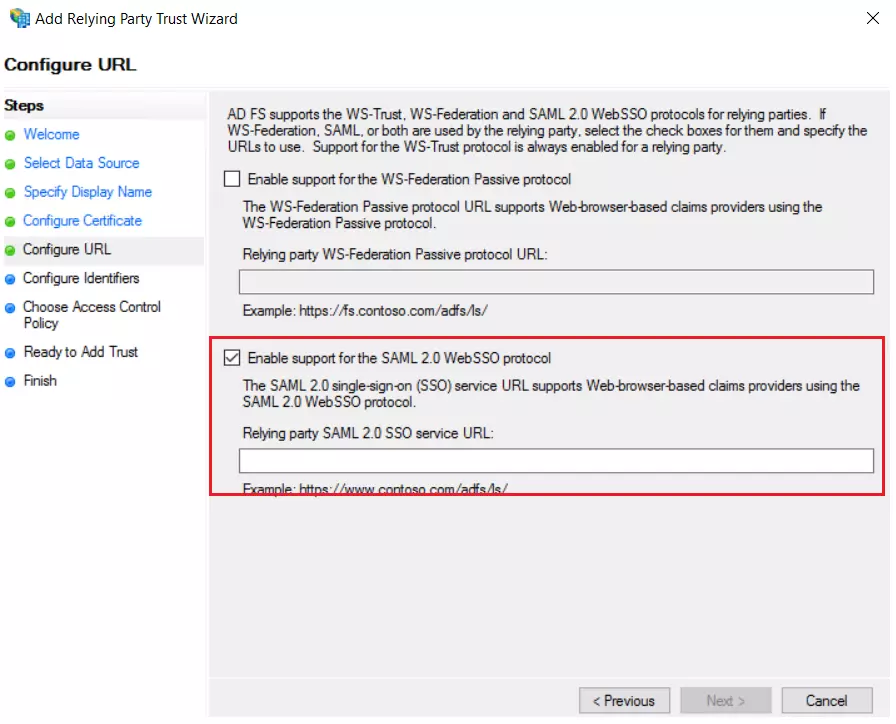
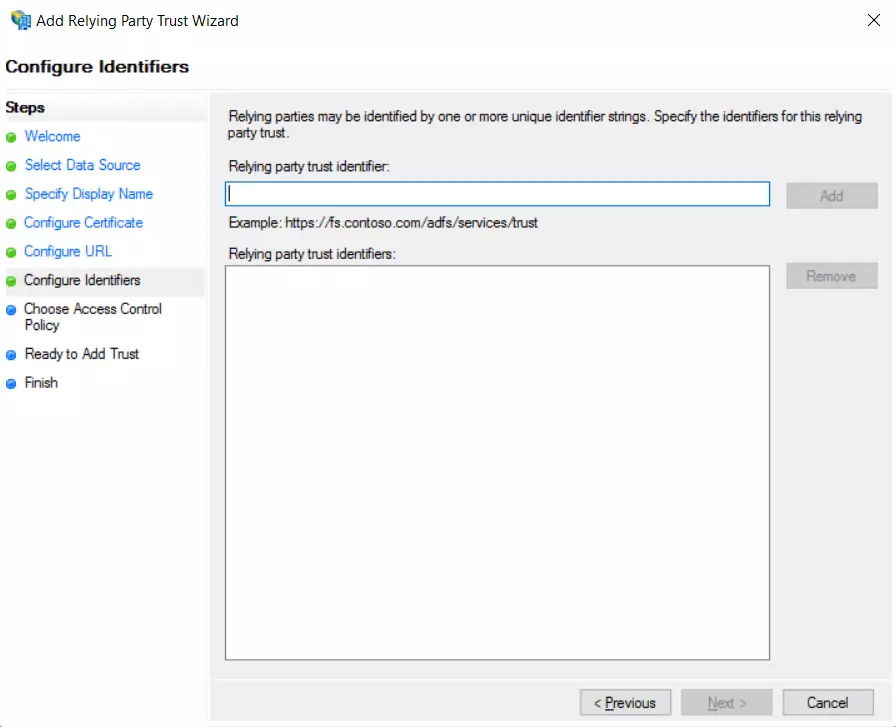
- 追加 エンティティID プラグインから サービスプロバイダーのメタデータ 証明書利用者信頼識別子としてタブし、クリックします 追加 ボタンをクリックし、 次へ.
- 署名証明書も次からダウンロードします。 サービスプロバイダーのメタデータ プラグインからタブを選択します。
- 選択 全員許可 アクセス制御ポリシーとして選択し、クリックします 次へ.
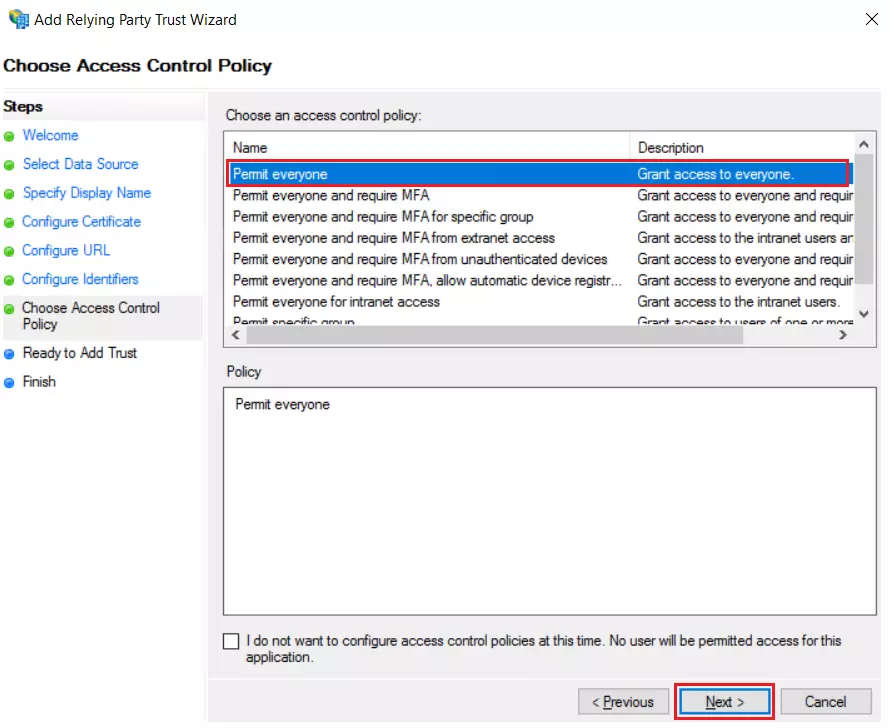
- クリック 次へ [信頼を追加する準備ができました] のボタンをクリックしてクリックします 閉じる.
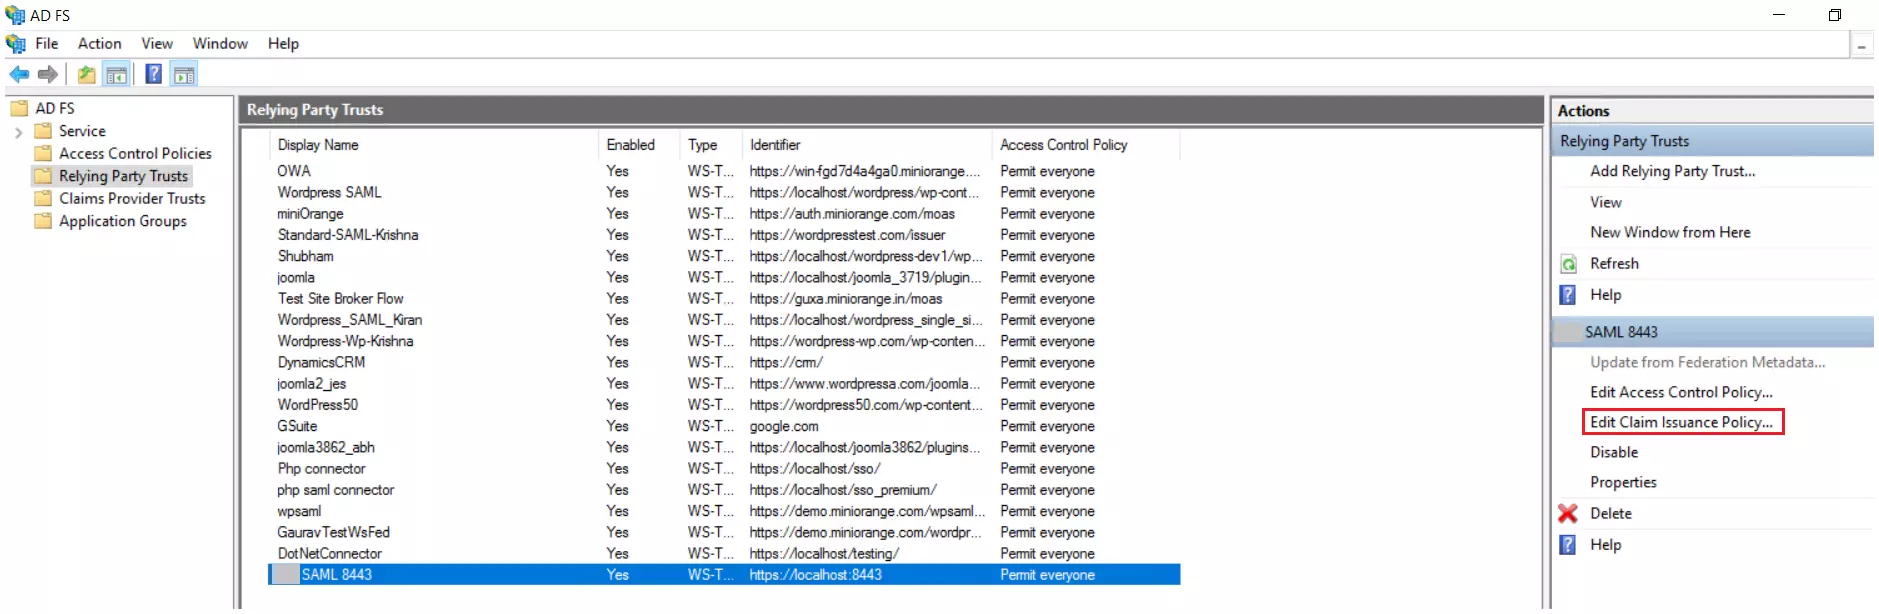
- 証明書利用者信頼のリストが表示されます。 それぞれのアプリケーションを選択し、クリックします クレーム発行ポリシーの編集.
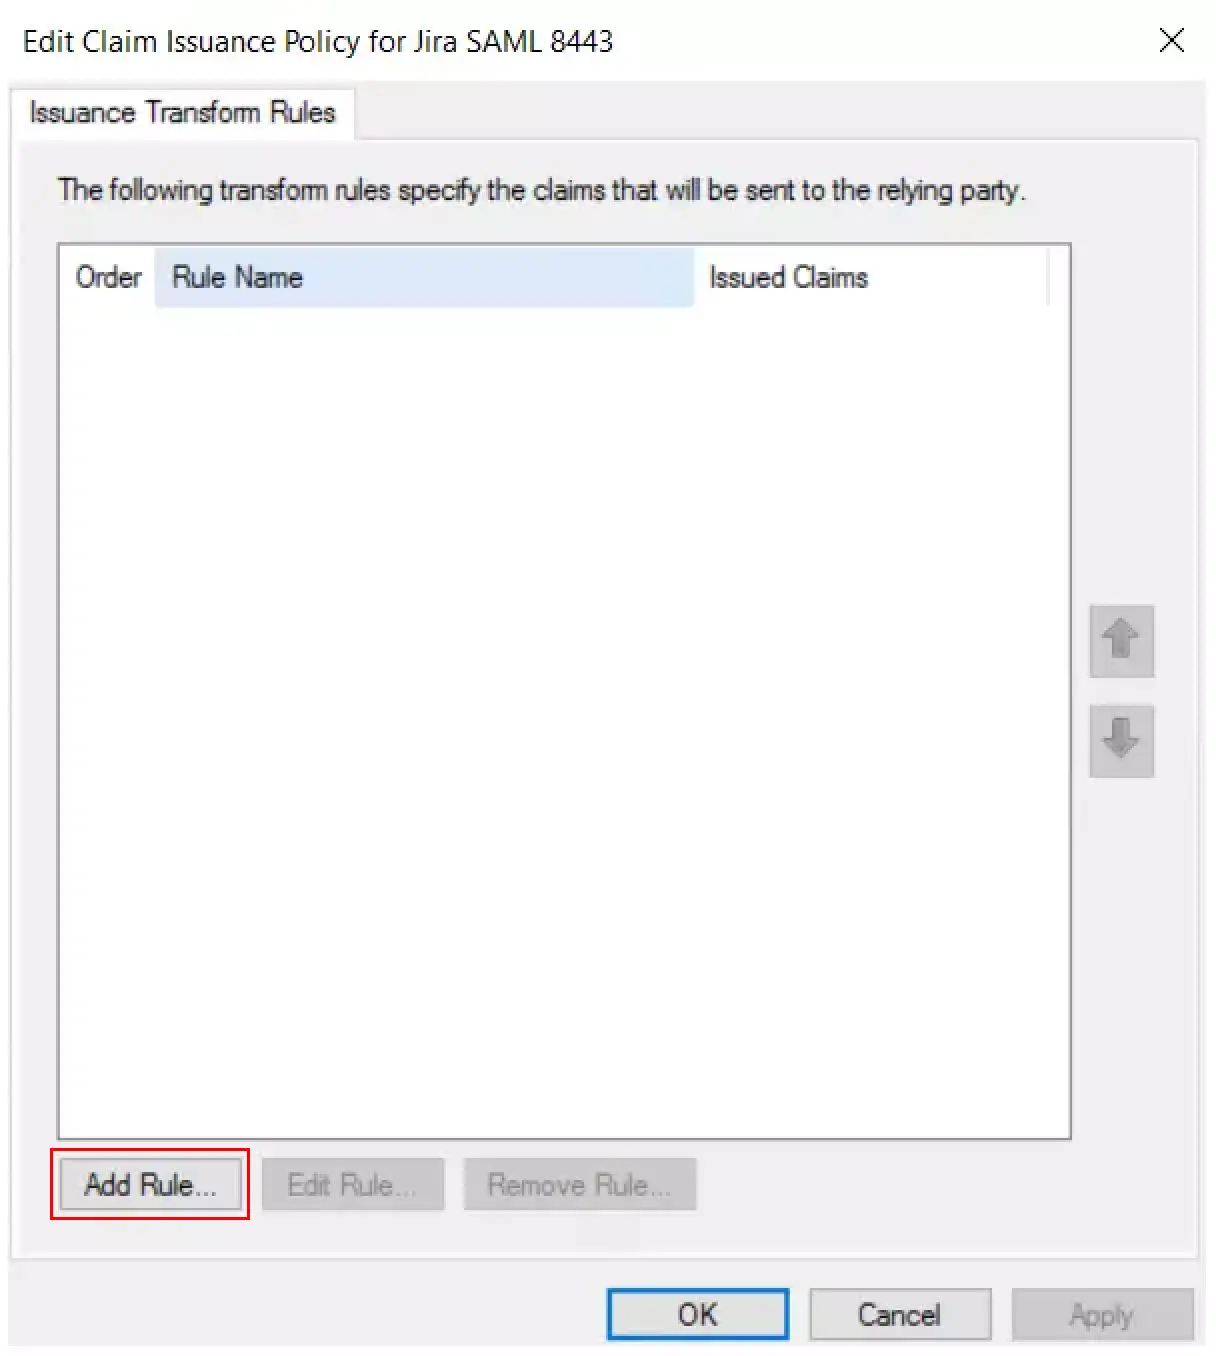
- ソフトウェアの制限をクリック ルールを追加する
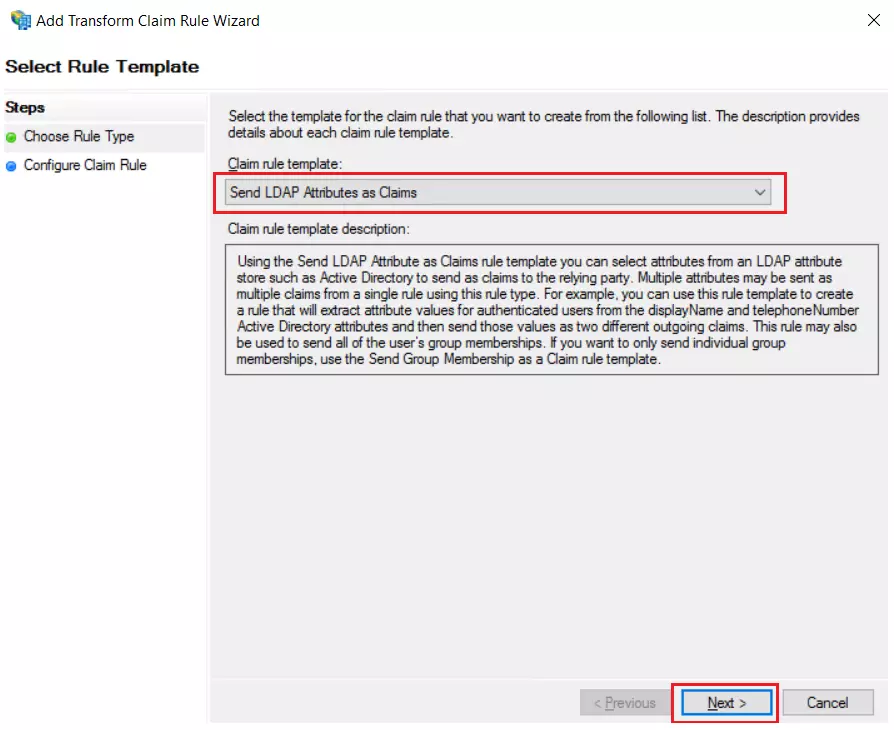
- 選択 LDAP属性をクレームとして送信する & クリック 次へ.
- 次の詳細を入力してクリックします 仕上げ.
| クレームルール名 | Attributes |
| 属性ストア | Active Directory |
| LDAP属性 | メールアドレス |
| 発信クレームタイプ | 名前ID |
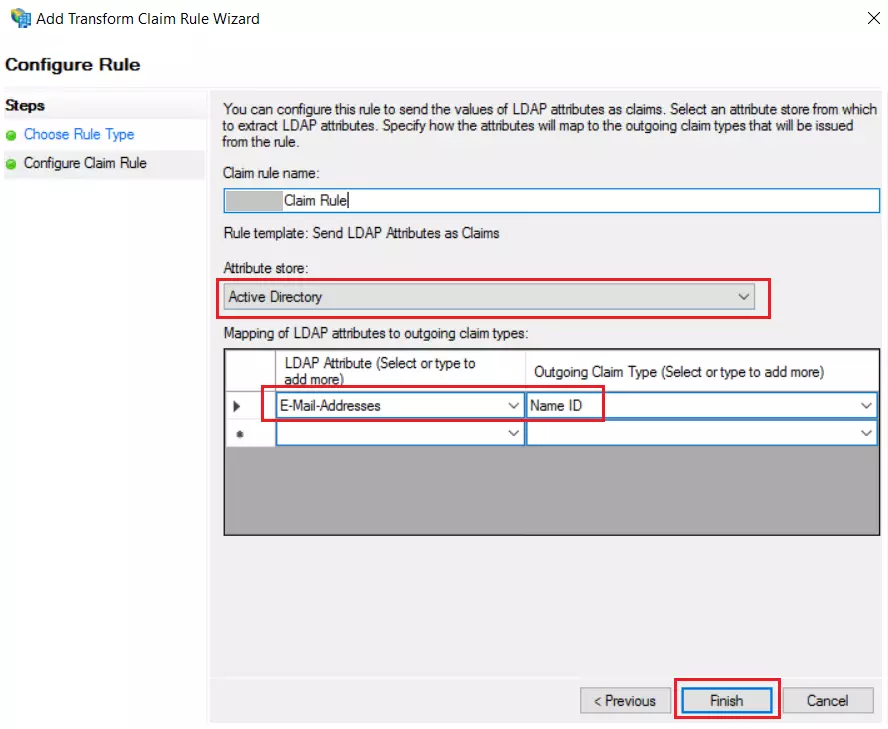
- 詳しくはこちら Apply その後 Ok.
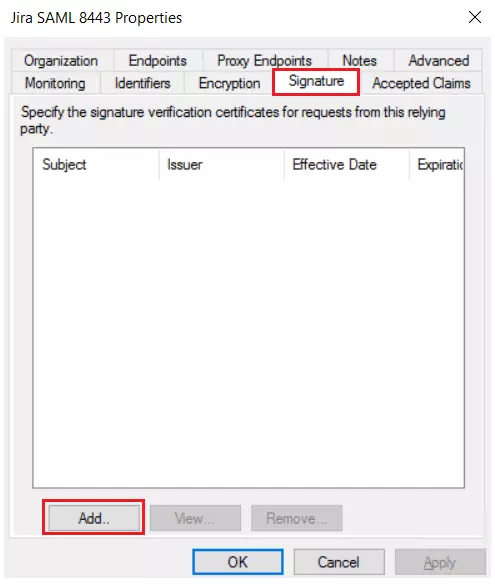
- アプリケーションのプロパティを選択し、アドオンからダウンロードした証明書を追加します。
- 次の URL を使用して、ADFS メタデータをダウンロードできます。このメタデータ URL は、[サービス プロバイダーの設定] タブで使用できます。
{ }
Windows SSO (オプション)
- Windows 認証用に ADFS を構成する手順:
- ADFS サーバーで管理者特権のコマンド プロンプトを開き、次のコマンドを実行します。
- setspn -a HTTP/##ADFS サーバー FQDN## ##ドメイン サービス アカウント##
- FQDN は完全修飾ドメイン名です (例: adfs4.example.com)
- ドメインサービスアカウントはADのアカウントのユーザー名です
- 例: setspn -a HTTP/adfs.example.com ユーザー名/ドメイン
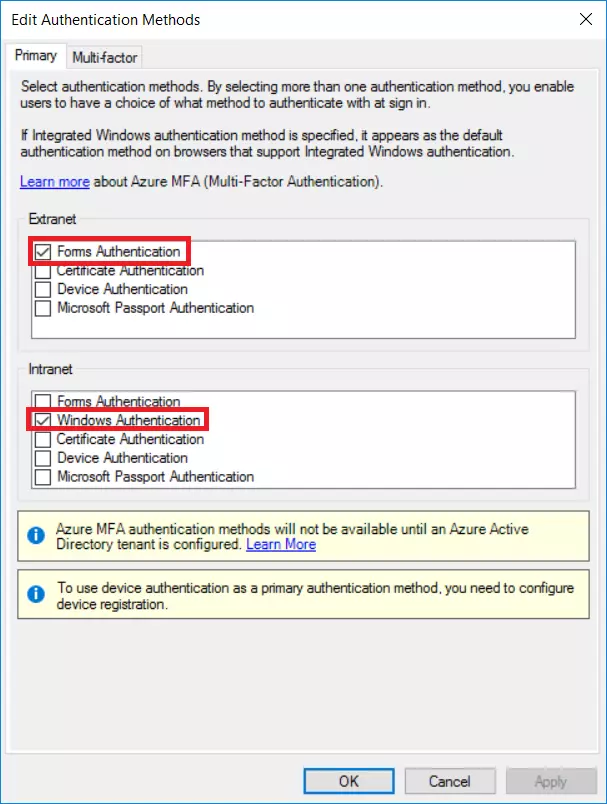
- AD FS 管理コンソールを開き、認証ポリシー セクションに移動して、グローバル認証ポリシーを編集します。イントラネット ゾーンの Windows 認証を確認します。
- Internet Explorer を開きます。 「インターネット オプション」の「セキュリティ」タブに移動します。
- AD FS の FQDN をローカル イントラネットのサイトのリストに追加し、ブラウザーを再起動します。
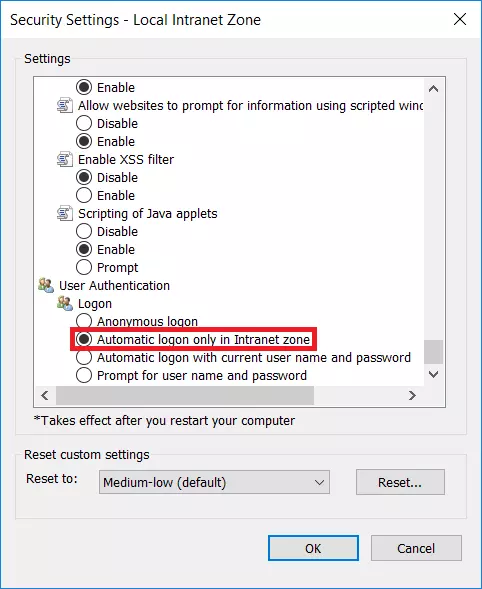
- セキュリティ ゾーンの [レベルのカスタマイズ] を選択します。オプションの一覧で、[イントラネット ゾーンでのみ自動ログオンする] を選択します。
- PowerShell を開き、次の XNUMX つのコマンドを実行して、Chrome ブラウザーで Windows 認証を有効にします。
Set-AdfsProperties -WIASupportedUserAgents ((Get-ADFSProperties | Select -ExpandProperty WIASupportedUserAgents) + "Chrome")
Get-AdfsProperties | -ExpandProperty WIASupportedUserAgents を選択します。


