の検索結果 :

×

会員登録 お問い合わせ

iGov シングル サインオン (SSO) OAuth および OpenID Connect | iGov SSO ログイン


WordPress 用 OAuth および OpenID Connect シングル サインオン (SSO) プラグインを使用して iGov シングル サインオン (SSO) を構成します。 iGov を OAuth および OpenID Connect プロバイダーとして使用して、WordPress への安全なログインを有効にします。 WordPress と iGov シングル サインオン (SSO) を使用すると、ユーザーは iGov ID プロバイダーで認証して WordPress にログインし、サイトにアクセスできます。 Azure AD、Office 365、その他のカスタム プロバイダーなど、さまざまな IDP を使用してプラグインを構成することもできます。 ユーザー プロファイル属性マッピング、ロール マッピング、マルチ テナント ログインなどの高度なシングル サインオン (SSO) 機能をサポートしています。 ここでは、ユーザー認証のために WordPress と iGov シングル サインオン (SSO) を構成する手順を説明します。 このガイドの最後には、ユーザーは WordPress に安全にログインし、iGov SSO を使用してサイトにアクセスできるはずです。 WordPress 用 OAuth シングル サインオン (OAuth および OpenID Connect クライアント) プラグインで提供されるその他の機能の詳細については、こちらをクリックしてください。

前提条件: ダウンロードとインストール


  • WordPress インスタンスに管理者としてログインします。
  • WordPress に移動します ダッシュボード -> プラグイン をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 新規追加.
  • を検索 OAuth シングル サインオン (SSO) WordPressのプラグインをクリックして 今すぐインストール.
  • インストールしたら、をクリックします アクティブにしましょう.

WordPressへのiGovシングルサインオン(SSO)ログインの設定手順

1. iGovをOAuthプロバイダーとして設定する

  • iGov の開発者アカウントに移動し、サインアップ/ログインします。
  • ソフトウェアの制限をクリック アプリケーションを追加 新しいアプリケーションを作成します。
  • アプリ名を入力してクリックします 保存ボタン.
  • 左側のセクションの「OAuth」タブに移動し、次の情報を入力します。 リダイレクトURL これはOAuthシングルサインオン(SSO)プラグインから取得できます。 保存ボタン.
  • コピー 顧客ID (NAIST) と クライアントシークレット そしてそれを以下に保存します 顧客ID (NAIST) と クライアントシークレット WordPress の OAuth シングルサインオン (SSO) プラグイン設定

ユーザー認証のためにWordPressと連携したiGovシングルサインオン(SSO)を実現するため、iGovをOAuthプロバイダーとして正常に設定しました。

2. WordPress を OAuth クライアントとして設定する

  • に行きます OAuthの構成 プラグインのタブをクリックして検索します カスタムOpenID アプリケーション一覧から選択 カスタム OpenID Connect アプリ。
  • iGov シングル サインオン (SSO) - OAuth プロバイダーとしての iGov
  • さあ、設定してください アプリ名, 顧客ID, クライアントシークレット iGovアプリから受信しました。
  • スコープ値を次のように入力します オープンID.
  • プラグインにおけるiGovのスコープとエンドポイントの設定については、下記の表を参照してください。

    クライアントID : 設定された iGov SSO アプリケーションから
    クライアントシークレット: 設定された iGov SSO アプリケーションから
    エンドポイントを承認します: https://idp.government.gov/oidc/authorization
    アクセストークンエンドポイント: https://idp.government.gov/token
  • ソフトウェアの制限をクリック [設定の保存] 構成を保存します。
  • iGov シングル サインオン (SSO) - SSO エンドポイントは設定を保存します

ユーザー認証のためにWordPressを使用したiGovシングルサインオン(SSO)を実現するため、WordPressをOAuthクライアントとして正常に設定しました。

3. ユーザー属性のマッピング

  • ユーザー属性マッピングは、ユーザーがiGov SSOを使用してWordPressにシングルサインオンを正常に行うために必須です。以下の設定を使用して、WordPressのユーザープロファイル属性を設定します。
  • ユーザー属性の検索

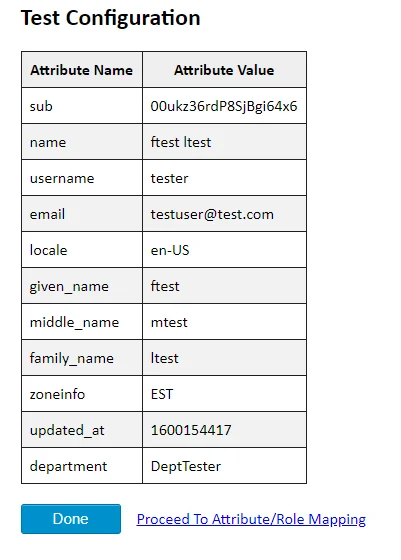
    • に行く OAuthの構成 タブ。 下にスクロールしてクリックします テスト構成.
    • iGov シングル サインオン (SSO) - テスト構成
    • OAuth プロバイダーから WordPress に返されるすべての値が表に表示されます。 名、姓、電子メール、またはユーザー名の値が表示されない場合は、OAuth プロバイダーでこの情報を返すように必要な設定を行ってください。
    • iGov シングル サインオン (SSO) - テスト構成の結果
    • テスト構成にすべての値が表示されたら、次のページに進みます。 属性/役割のマッピング タブでユーザー名のドロップダウンから属性を選択し、クリックします Save.
    • iGov シングル サインオン (SSO) - 属性/役割マッピング

    4. サインイン設定

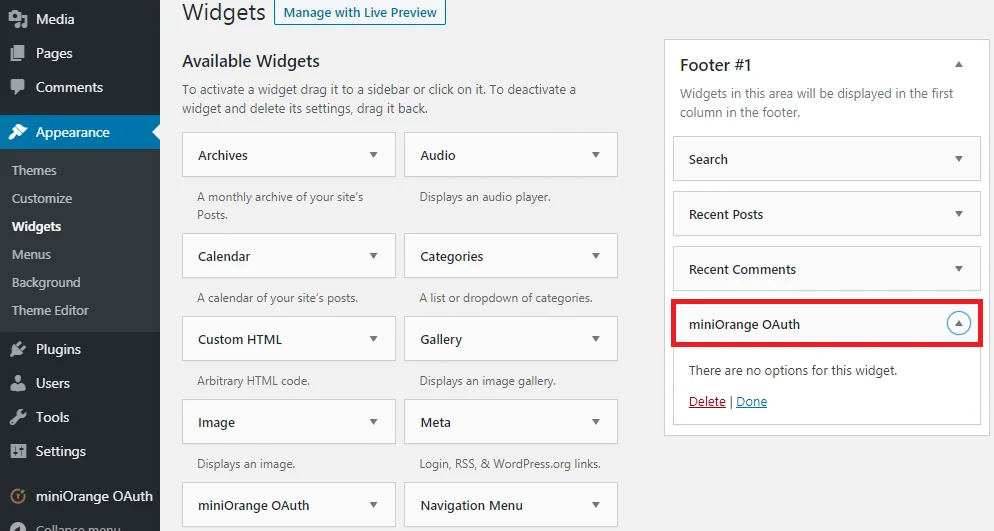
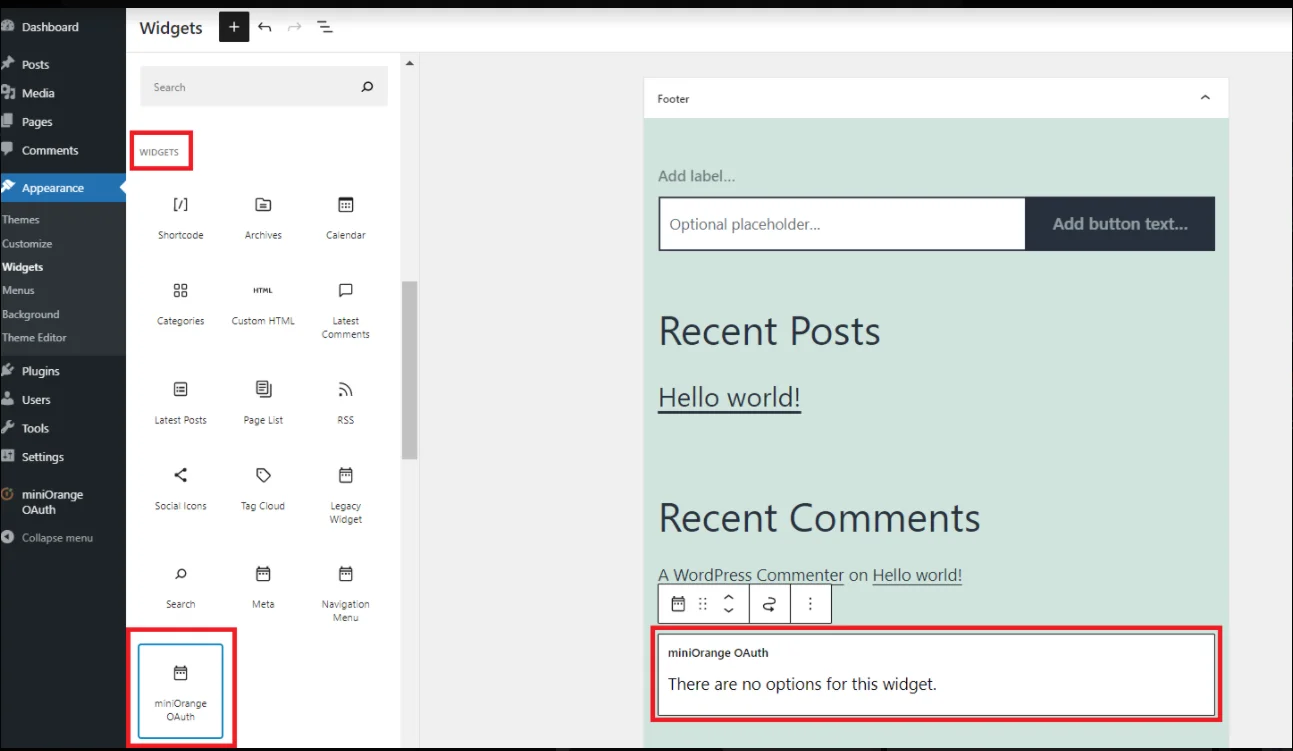
    • シングルサインオン(SSO)設定タブの設定は、シングルサインオン(SSO)のユーザーエクスペリエンスを定義します。WordPressページにiGovログインウィジェットを追加するには、以下の手順に従ってください。
      • に行く WordPress の左側のパネル > 外観 > ウィジェット.
      • 選択 miniOrange OAuth。 好きな場所にドラッグ&ドロップして保存します。
      • iGovシングルサインオン(SSO) - create-newclientログインボタンの設定
      • に行く WordPress の左側のパネル > 外観 > ウィジェット.
      • 選択 miniOrange OAuth。 好きな場所にドラッグ&ドロップして保存します。
      • iGovシングルサインオン(SSO) - create-newclientログインボタンの設定
      • WordPressページを開くと、iGov AD SSOログインボタンが表示されます。これでiGovシングルサインオン(SSO)をテストできます。
      • ことを確認してください 「ログインページに表示」 オプションがアプリケーションで有効になっています。(下の画像を参照)
      • iGovシングルサインオン(SSO) - create-newclientログインボタンの設定
      • 今、あなたに行きます ワードプレスログイン ページで見やすくするために変数を解析したりすることができます。 (例:https://<あなたのWordPressドメイン>/wp-login.php)
      • そこにiGov SSOログインボタンが表示されます。ログインボタンをクリックすると、iGovシングルサインオン(SSO)をテストできます。
      • iGovシングルサインオン(SSO) - create-newclientログインボタンの設定

このガイドでは、 WordPress 用の OAuth シングルサインオン (OAuth / OpenID Connect Client) プラグインを使用して、iGov を OAuth プロバイダーWordPress を OAuth クライアントとして設定することで、iGov シングルサインオン (SSO) の設定を完了しました。このソリューションにより、数分以内に iGov のログイン認証情報を使用して WordPress サイトへの安全なアクセスを展開する準備が整います。

その他のリソース


ご要望について迅速なガイダンス(メールまたはミーティング)をご希望の場合は、 oauthsupport@xecurify.comまでメールでお問い合わせください。弊社のチームがお客様のご要望に最適なソリューション/プランの選択をお手伝いいたします。

こんにちは!

助けが必要? 私たちはここにいます!

対応