の検索結果 :

×

会員登録 お問い合わせ

WordPress 用 IMIS シングルサインオン (SSO) でログイン | WordPress 用 IMIS SSO

WordPress 用OAuth & OpenID Connect シングル サインオンプラグインを使用して、IMIS SSOを介して WordPress ウェブサイトにシングル サインオン (SSO)を設定します。IMIS を使用して WordPress に SSO を実装すると、ユーザーは IMIS 認証情報を使用してウェブサイトやアプリケーションにログインできるようになります。IMIS は OAuth プロバイダーとして機能し、WordPress は OAuth クライアントとして機能します。WordPress用 IMIS SSO は、ワンクリックで IMIS SSO ログインを使用して WordPress と IMIS 間でスムーズなログインを実現します。WordPress用 SSO プラグインは、ユーザー プロファイル属性マッピングやロール マッピングなどの高度な IMIS SSO 機能も提供します。また、WordPress サイト全体を IMIS SSO で保護することもできます。IMIS OAuth SSOプラグインは、ユーザーのログイン プロセスを保護し、WordPress 用 IMIS SSO を使用してユーザー認証を強化します。このプラグインをインストールして WordPress 用 SSO を設定するには、以下のガイドの手順に従ってください。



注意事項とお問い合わせ - 2つのWordPressサイト間のSSO

注: iMISはエンタープライズアプリケーションであるため、WordPressとのシングルサインオン(SSO)連携を実現するには、 WordPress用OAuthシングルサインオン(SSO)プラグインの有料版が必要です。評価目的での完全なサポートが付属するサンドボックストライアルで、連携機能をテストできます。

  • に行く https://portal.miniorange.com ライセンスの購入に使用した miniOrange アカウントでログインします。
  • に行きます ダウンロード タブをクリックしてプラグインをダウンロードします。
  • 次に、WordPress にアクセスして、ダウンロードしたプラグインを有効にします。
  • ライセンスを購入したアカウントでプラグインにログインします。
  • ライセンスキーを入力してください(ライセンスキーは ライセンスの管理 -> ライセンスキー セクション)。

  • IMIS開発者コンソールにログインするには こちら.
  • 新しいアプリケーションを作成するには、次の場所に移動します。 設定 -> 連絡先 -> クライアント アプリケーション.
  • [クライアント アプリケーション] で、 をクリックします。 クライアントアプリケーションの追加.
  • IMIS シングル サインオン (SSO) OAuth - 新しいアプリケーションの追加
  • 必要事項を入力してクリック Save
  • IMIS シングル サインオン (SSO) OAuth - 新しいアプリケーションの追加
  • 新しいアプリケーションの作成に成功したら、新しいアプリケーションを作成します。 シングル・サインオン 以下の手順に従ってコンテンツ アイテムを作成します。
    • に行く RiSE > ページ ビルダー > コンテンツの管理.
    • 新しいコンテンツ レコードを作成します (新規 > Web サイトのコンテンツ).
    • コンテンツレコードに Title.
    • コンテンツ レコードから選択します コンテンツを追加.
    • Video Cloud Studioで 連絡先フォルダ、次に選択 シングル・サインオン コンテンツアイテム。
    • IMIS シングル サインオン (SSO) OAuth - 新しいアプリケーションの追加
    • 希望するものを選択してください クライアントアプリケーション.
    • IMIS シングル サインオン (SSO) OAuth - 新しいアプリケーションの追加
    • 詳しくはこちら OK、次に以下をクリックします 保存して公開.
    • 作成したばかりのシングル サインオン コンテンツを開きます。 開いたらコピーしてください 公開場所 これを手元に置いておいてください (これが認証エンドポイントになります)。
    • IMIS シングル サインオン (SSO) OAuth - 新しいアプリケーションの追加


    WordPressサイトでIMISをOAuthプロバイダーとして使用し、SSOの設定が正常に完了しました。これにより、ユーザーはIMIS SSOログイン認証情報を使用してWordPressサイトにログインできるようになります。

  • IMIS Cloud 開発者コンソールにログインします。
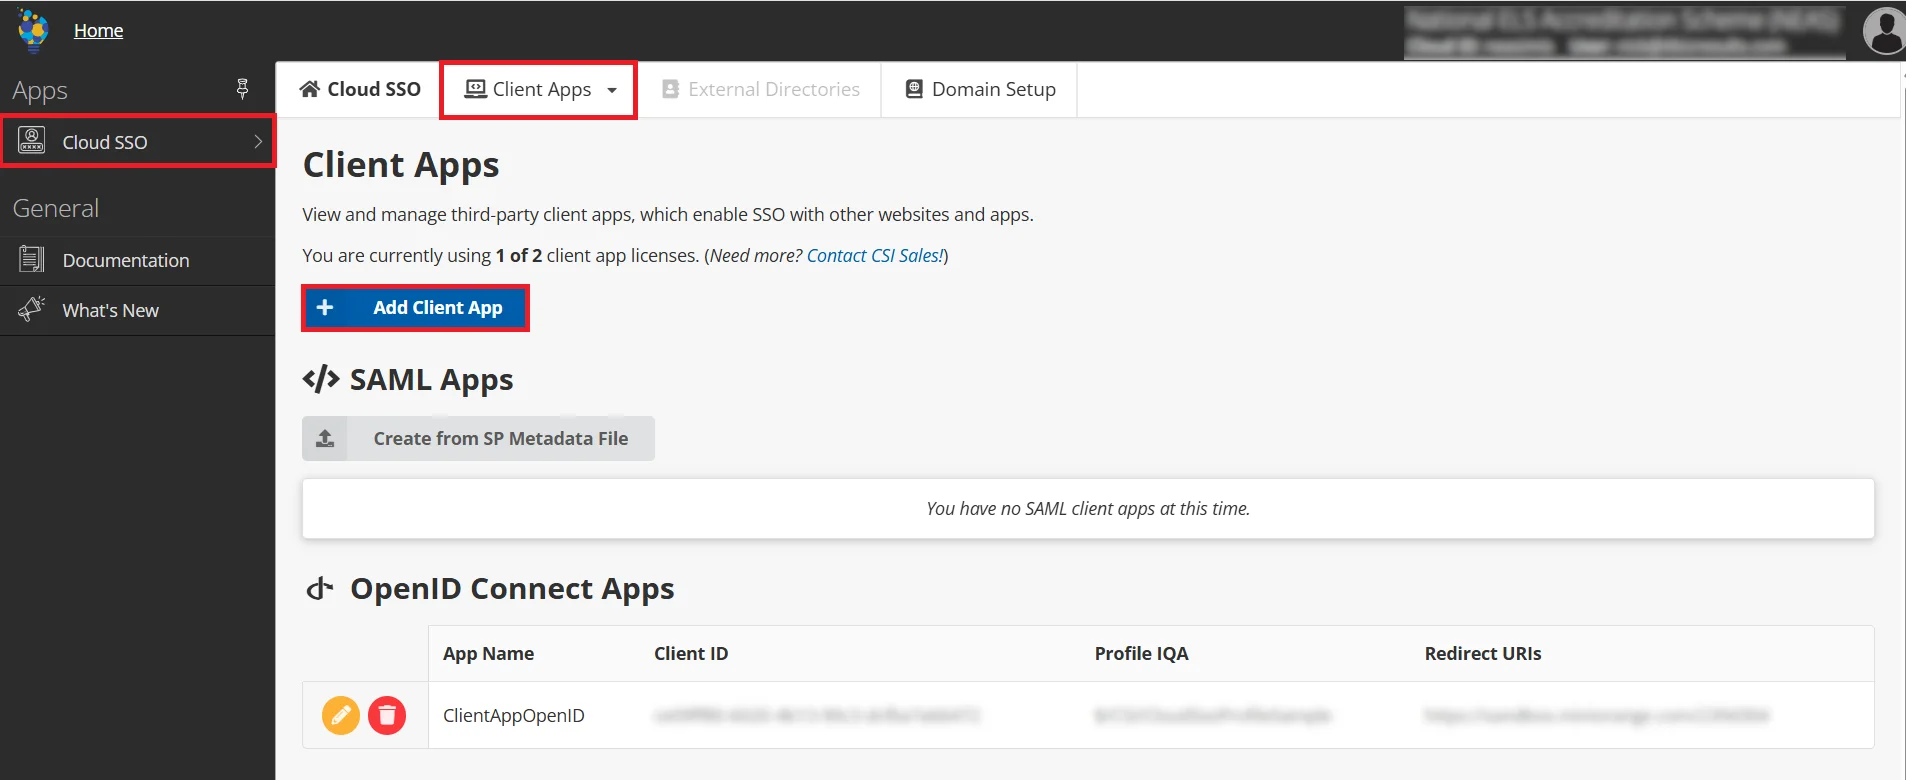
  • 新しいアプリケーションを作成するには、次の場所に移動します。 クラウドSSO -> クライアントアプリ。 次にクリック クライアントアプリを追加する
  • IMIS シングル サインオン (SSO) OAuth - 新しいアプリケーションの追加
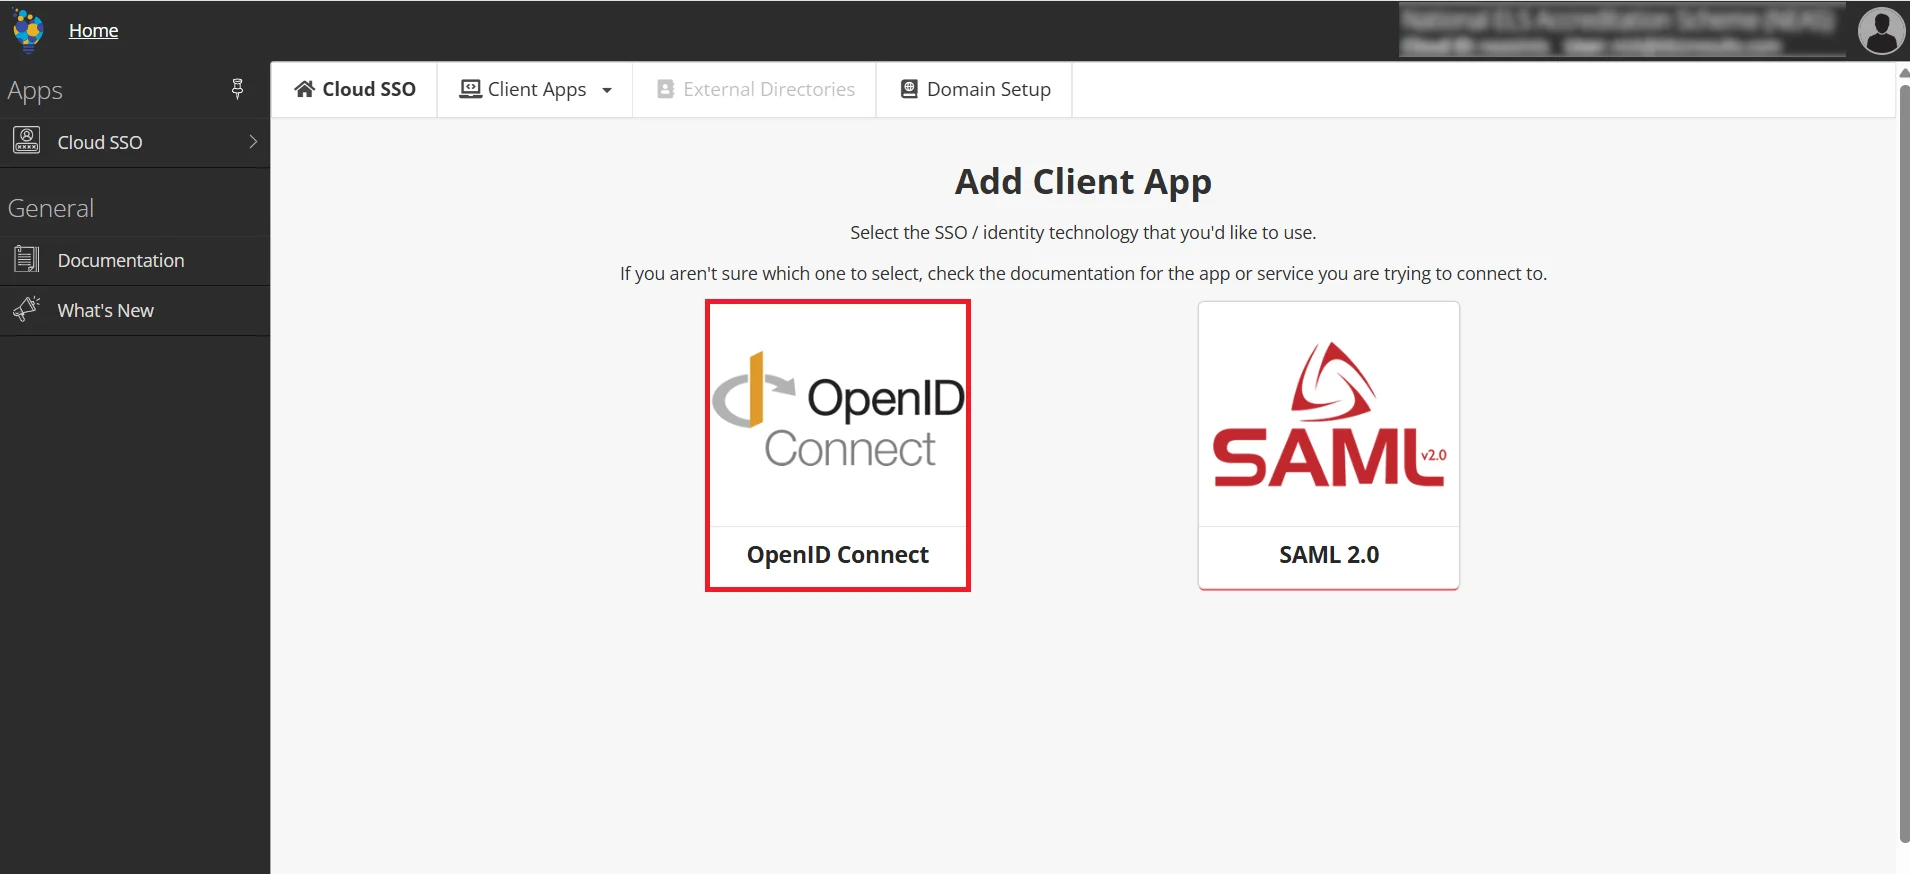
  • アイデンティティテクノロジーを選択します OpenID Connect.
  • IMIS シングル サインオン (SSO) OAuth - 新しいアプリケーションの追加
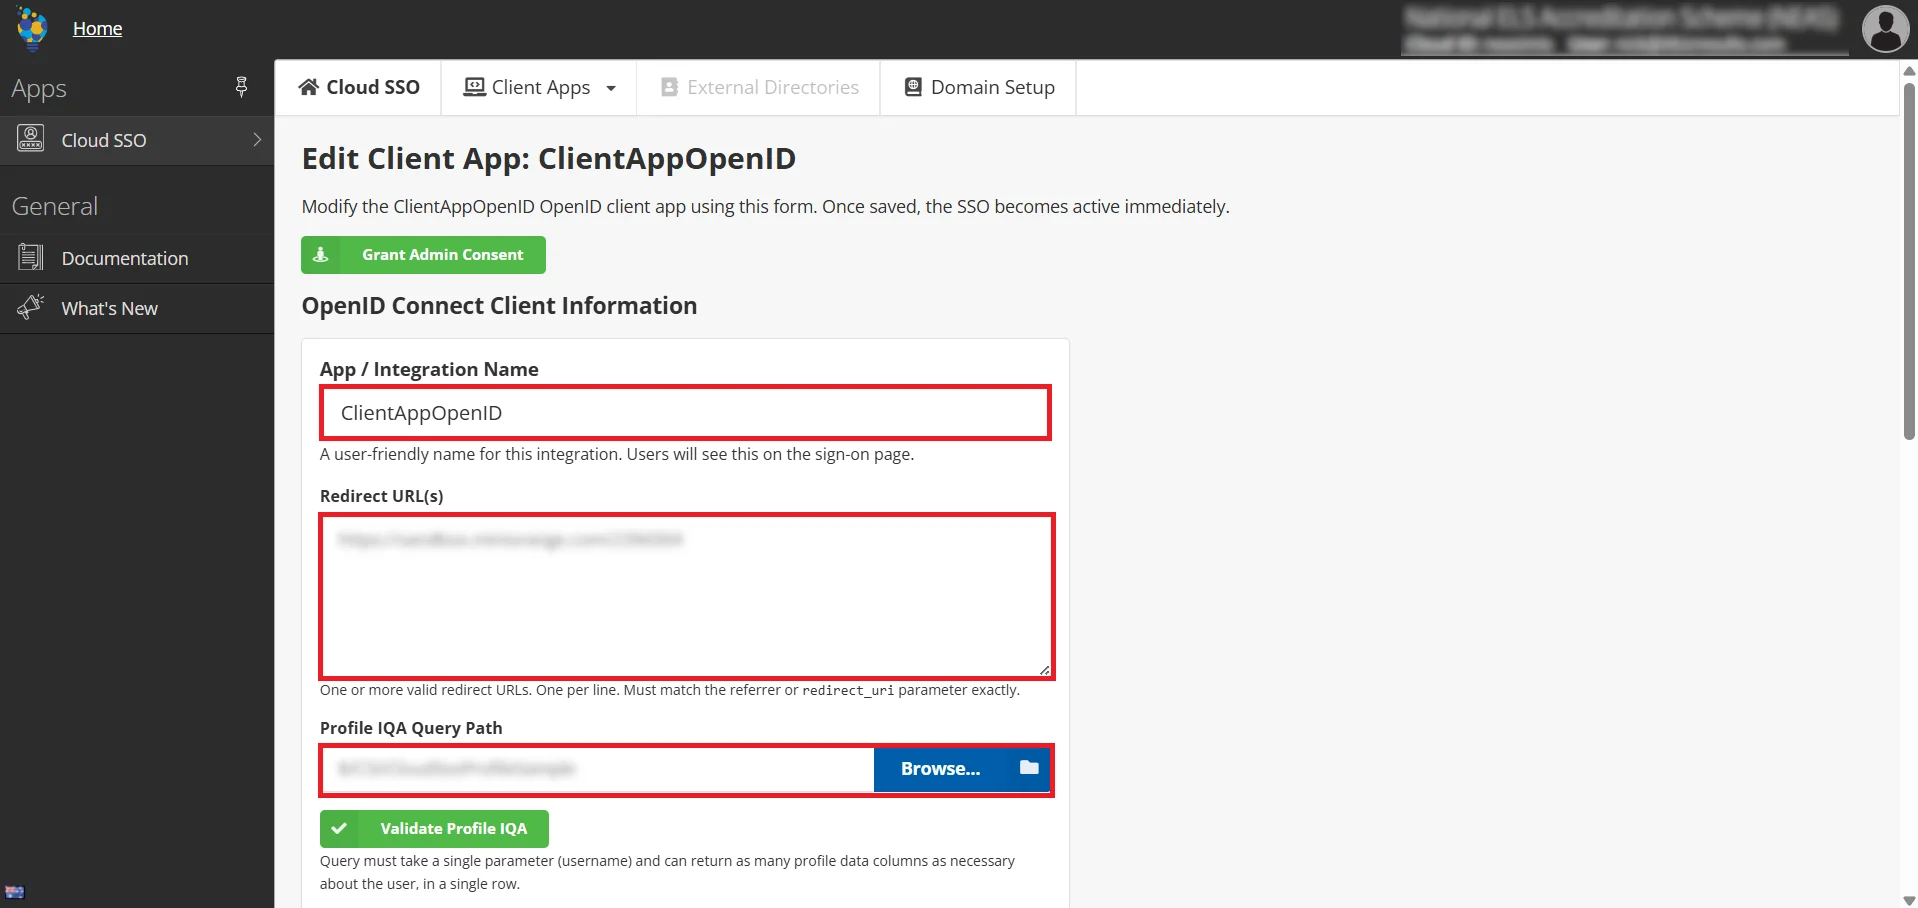
  • 必要な詳細を入力してください アプリ/統合名 そして追加 リダイレクト/コールバック URL OAuthシングルサインオンプラグインから取得します。次に、 プロファイルIQAクエリパス ログインしたユーザーのプロフィール情報(名前、メールアドレス、会員情報など)をiMISから取得し、認証時にアプリケーションに渡します。最後に、 クライアントアプリを保存 下のボタン。
  • IMIS シングル サインオン (SSO) OAuth - 新しいアプリケーションの追加
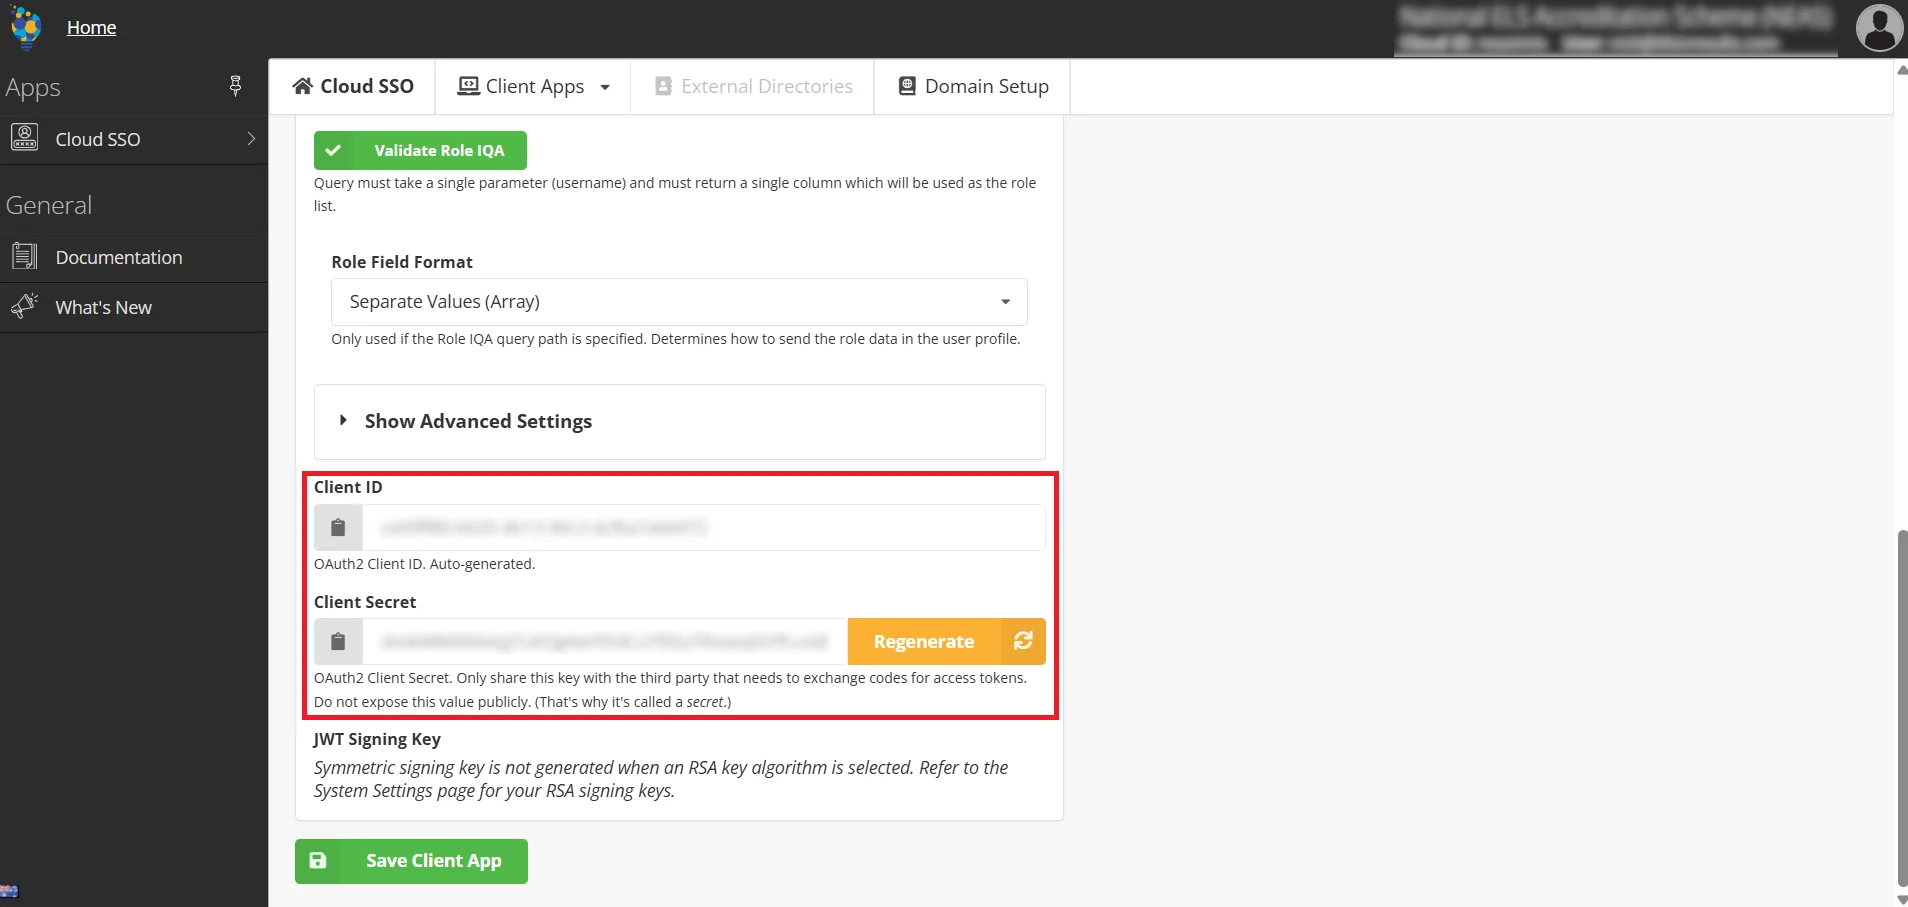
  • ここで、 顧客ID (NAIST) と クライアントシークレット後でWordPress用のOAuthシングルサインオンプラグインを設定する際に必要になるので、手元に置いておいてください。
  • IMIS シングル サインオン (SSO) OAuth - 新しいアプリケーションの追加
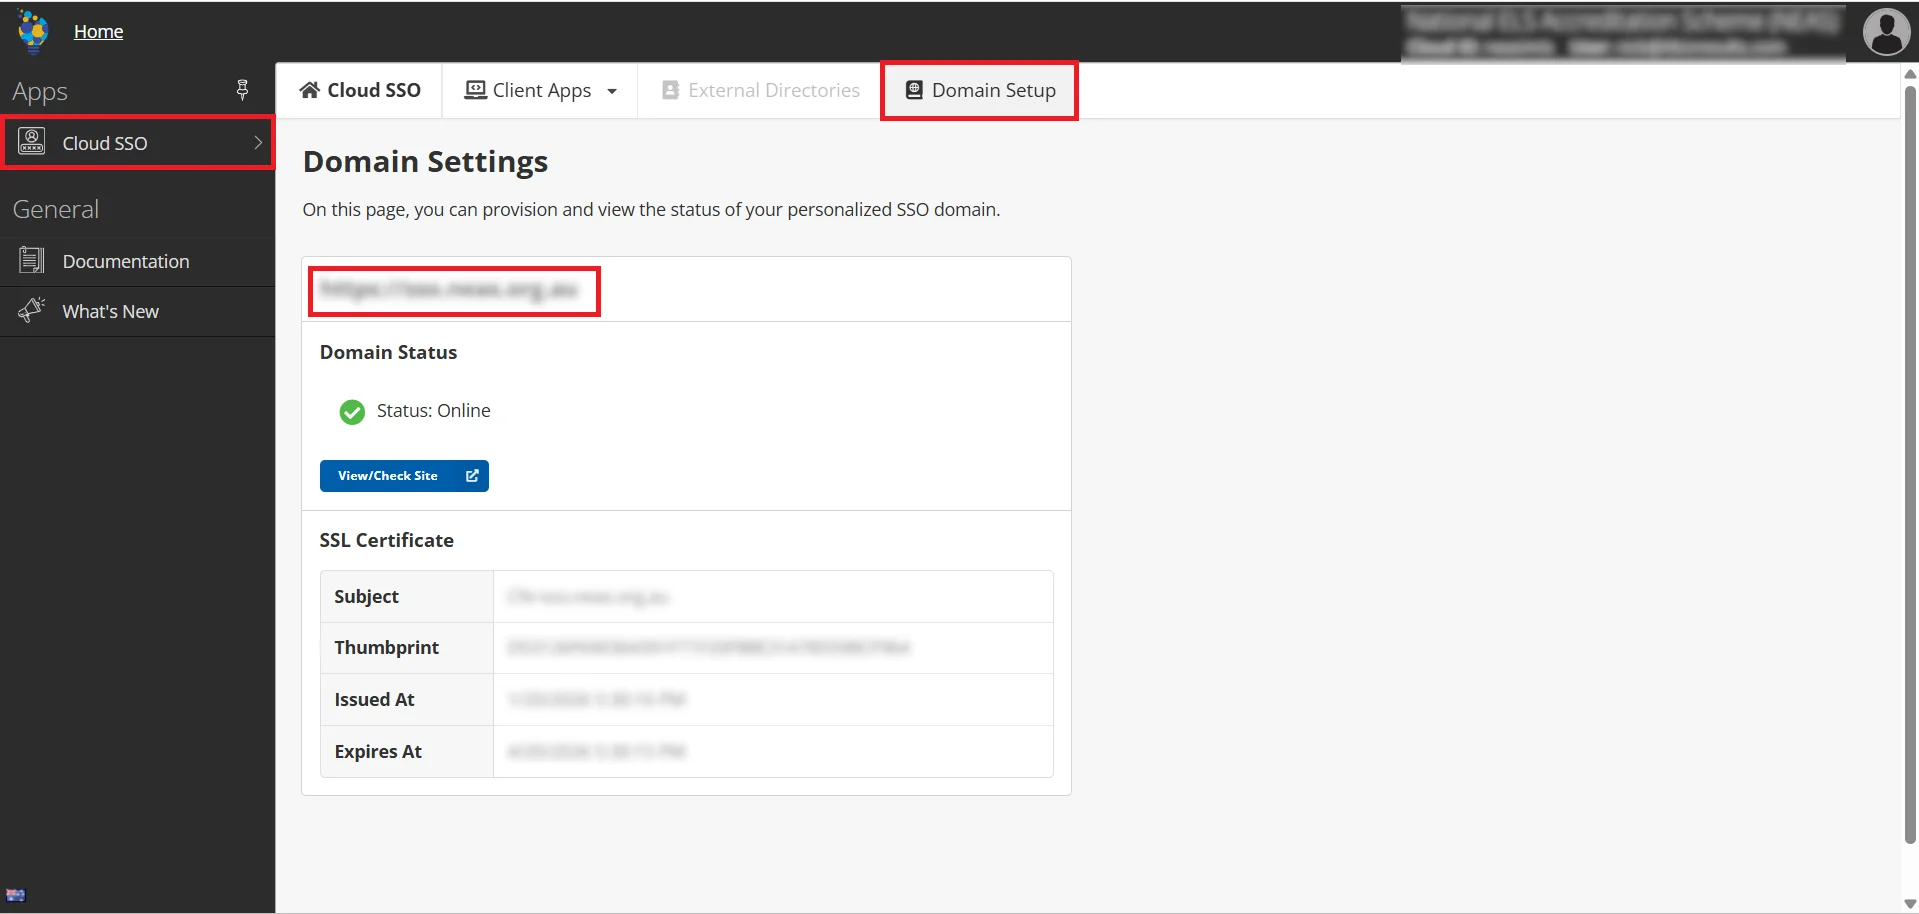
  • 今、に行きます ドメイン設定 タブをクリックしてドメインをコピーして保存します。これは、後で OAuth シングル サインオン プラグインでエンドポイントを構成するときに必要になります。
  • IMIS シングル サインオン (SSO) OAuth - 新しいアプリケーションの追加

    WordPressサイトでIMIS Cloud AppをOAuthプロバイダーとして使用し、WordPressのSSO設定が正常に完了しました。これにより、ユーザーはIMIS SSOログイン認証情報を使用してWordPressサイトにログインできるようになります。


  • に行く OAuthの構成 タブをクリックしてアプリケーション名を検索し、新しいクライアントアプリケーションをウェブサイトに追加します。 IMIS.
  • IMIS シングル サインオン (SSO) OAuth - 新しいアプリケーションの追加
  • 構成 アプリ名、クライアントID、クライアントシークレット、ドメイン IMIS SSOアプリケーションから
  • 設定については、以下の表を参照してください。 スコープとエンドポイント プラグイン内の IMIS 用。

  • 範囲: オープンID
    エンドポイントを承認します: https://IMIS-SSO-endpoint
    アクセストークンエンドポイント: https://IMIS-domain-name/token
    ユーザー情報の取得エンドポイント: https://IMIS-domian-name/api/User/?UserName=
    IMISシングルサインオン(SSO)でログイン - アプリ名、テナントIDを追加
  • チェックボックスをオンにします 本文にクライアント資格情報を設定する そしてあなたの 交付金の種類 オプションリストから選択します。 設定を保存するには設定を保存してください.
  • IMIS シングル サインオン (SSO) OAuth - 構成の完了
  • OAuth プロバイダーから WordPress に返されるすべての値が表に表示されます。名、姓、メールアドレス、ユーザー名の値が表示されない場合は、OAuth プロバイダーでこれらの情報を返すための必要な設定を行ってください。
  • 注意事項とお問い合わせ - WordPress を使用した Azure B2C SAML SSO

    注:テスト構成が成功しない場合は、プラグインとiMIS開発者アプリケーションの両方で、コールバックURLの末尾に「 /」を追加してから再度テストしてみてください。


    IMIS シングル サインオン (SSO) によるログイン - OAuth テスト構成

    WordPressをOAuthクライアントとして正常に設定し、WordPressでIMISシングルサインオン(SSO)を有効にしました。これにより、IMISログインを介したユーザー認証が可能になります。

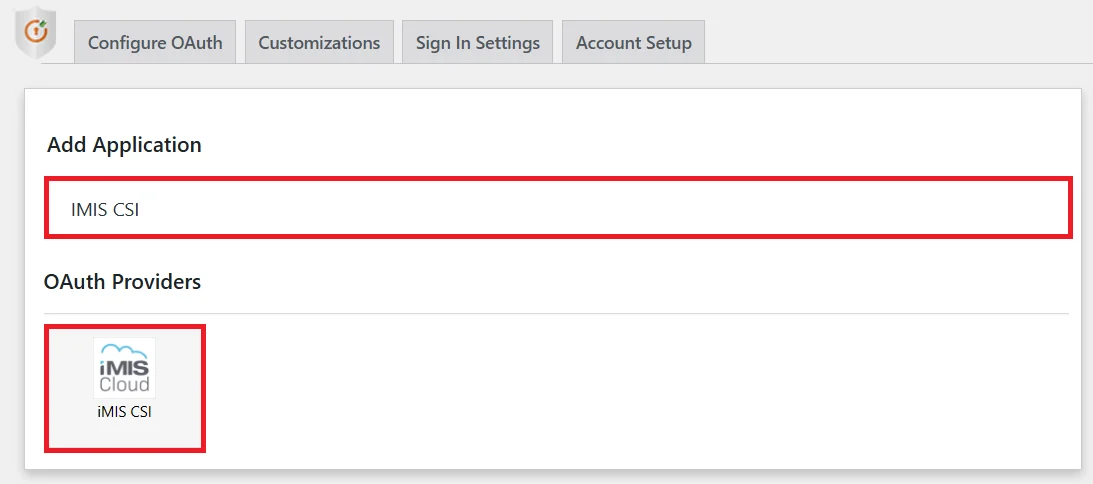
  • に行く OAuthの構成 タブをクリックしてアプリケーション名を検索し、新しいクライアントアプリケーションをウェブサイトに追加します。 IMIS CSI(クラウドアプリ).
  • IMIS シングル サインオン (SSO) OAuth - 新しいアプリケーションの追加
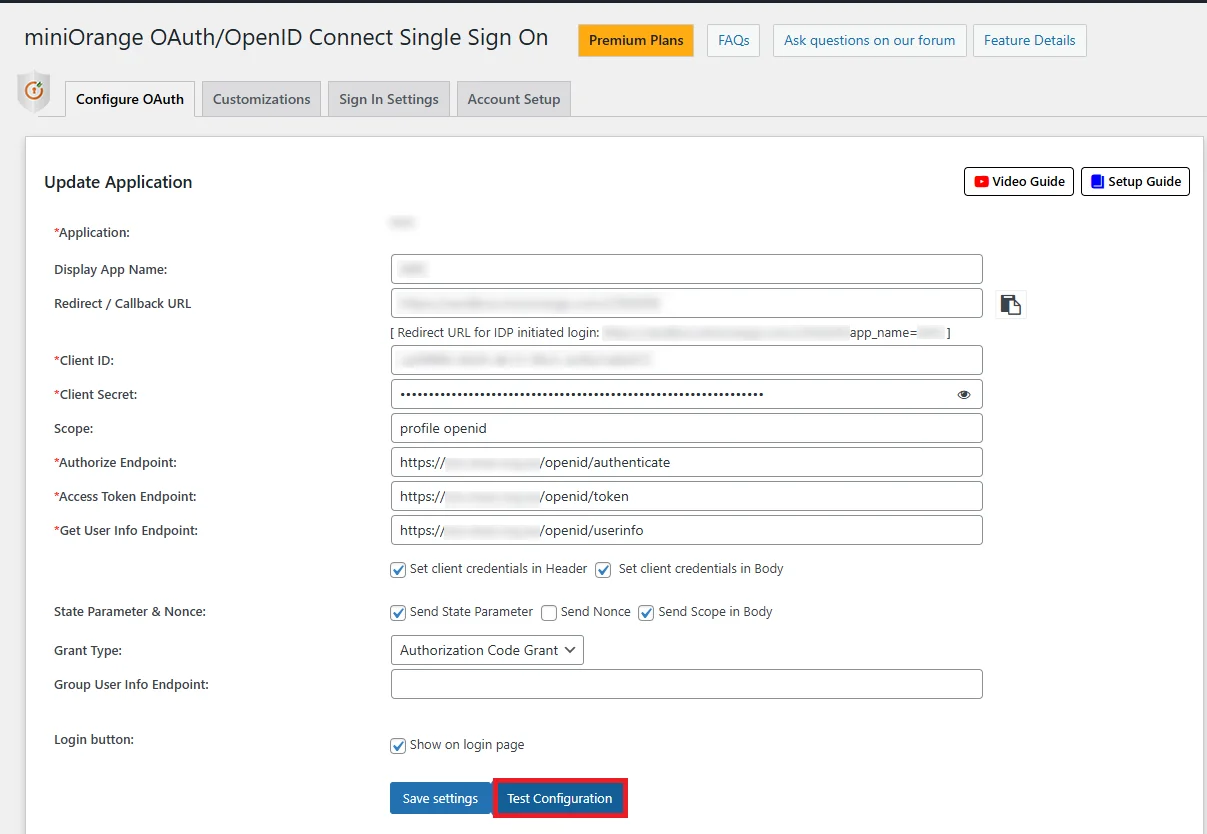
  • 構成 アプリ名、クライアントID、クライアントシークレット、ドメイン IMIS CSI Cloud SSOアプリケーションから
  • 設定については、以下の表を参照してください。 スコープとエンドポイント プラグイン内の IMIS CSI Cloud 用。

  • 範囲: プロフィールオープンID
    エンドポイントを承認します: https://IMIS-domain-name/openid/authorize
    アクセストークンエンドポイント: https://IMIS-domain-name/openid/token
    ユーザー情報の取得エンドポイント: https://IMIS-domain-name/openid/userinfo
  • チェックボックスをオンにします 本文にクライアント資格情報を設定する そしてあなたの 交付金の種類 オプションリストから選択します。 設定を保存するには設定を保存してください。 次に、をクリックします テスト構成
  • IMIS シングル サインオン (SSO) OAuth - 構成の完了
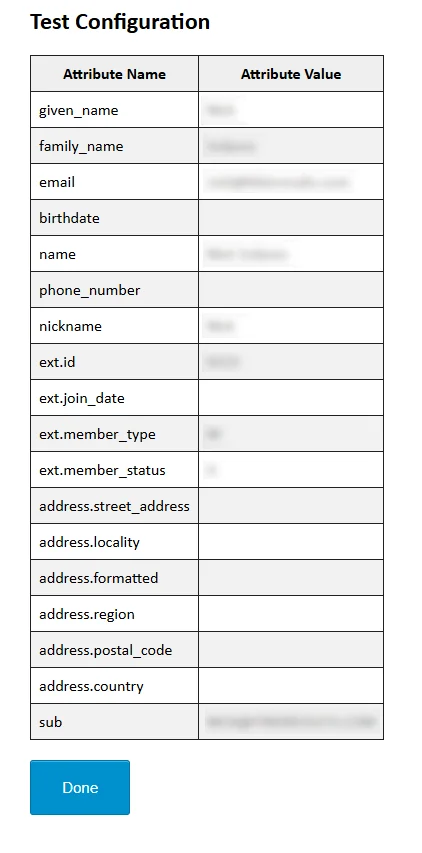
  • OAuth プロバイダーから WordPress に返されるすべての値が表に表示されます。名、姓、メールアドレス、ユーザー名の値が表示されない場合は、OAuth プロバイダーでこれらの情報を返すための必要な設定を行ってください。
  • 注意事項とお問い合わせ - WordPress を使用した Azure B2C SAML SSO

    注:テスト構成が成功しない場合は、プラグインとiMIS開発者アプリケーションの両方で、コールバックURLの末尾に「 /」を追加してから再度テストしてみてください。


    WordPressをOAuthクライアントとして正常に設定し、WordPressでIMISシングルサインオン(SSO)を有効にしました。これにより、IMISログインを介したユーザー認証が可能になります。

  • ユーザー属性マッピングは、ユーザーが WordPress に正常にログインできるようにするために必須です。 以下の設定を使用して、WordPress のユーザー プロファイル属性を設定します。

ユーザー属性の検索

  • テスト構成にすべての値が表示されたら、次のページに進みます。 属性/役割のマッピング タブをクリックすると、ユーザー名のドロップダウンに属性のリストが表示されます。
  • IMISシングルサインオン(SSO) - 属性マッピング
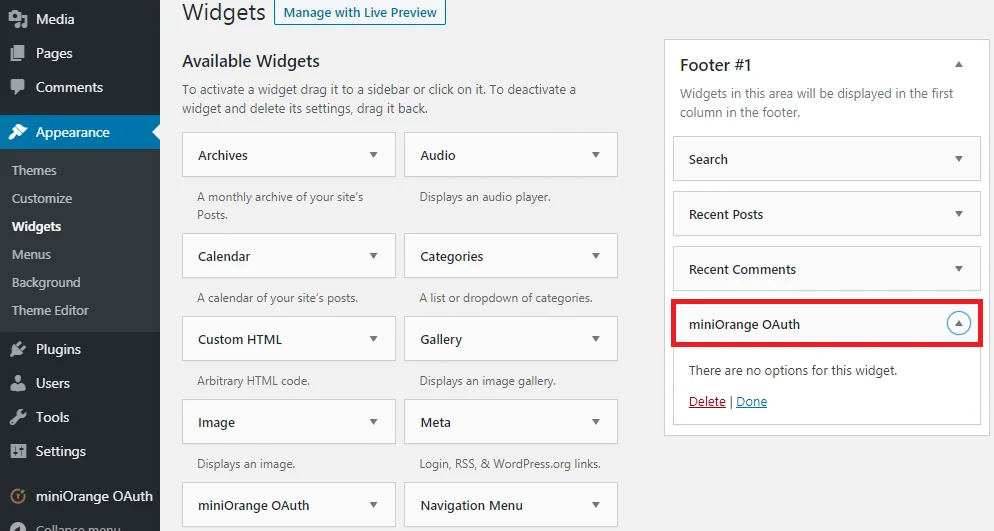
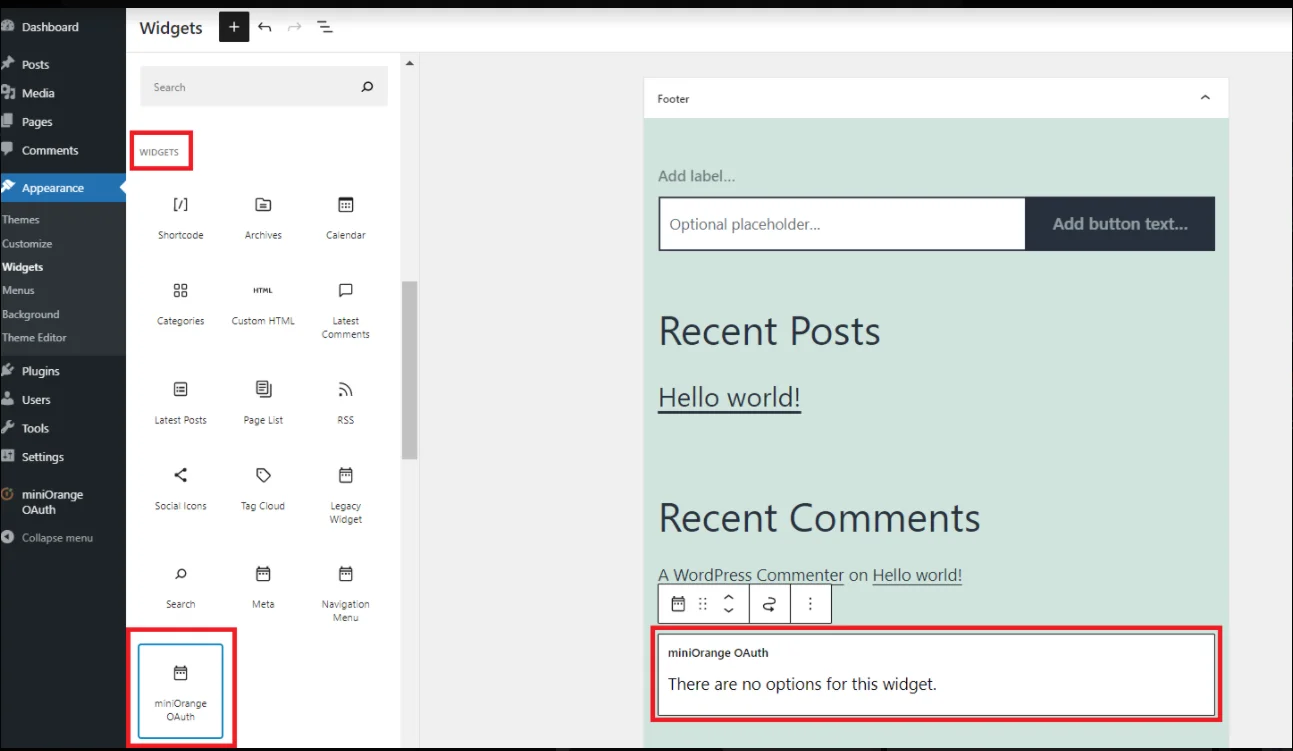
  • に行く WordPress の左側のパネル > 外観 > ウィジェット.
  • 選択 miniOrange OAuth。 好きな場所にドラッグ&ドロップして保存します。
  • IMISシングルサインオン(SSO) - 新規クライアント作成ログインボタンの設定
  • に行く WordPress の左側のパネル > 外観 > ウィジェット.
  • 選択 miniOrange OAuth。 好きな場所にドラッグ&ドロップして保存します。
  • IMISシングルサインオン(SSO) - 新規クライアント作成ログインボタンの設定
  • WordPress ページを開くと、そこに IMIS SSO ログイン ボタンが表示されます。今すぐ IMIS シングル サインオン (SSO) - IMIS OAuth をテストできます。
  • ことを確認してください 「ログインページに表示」オプションがアプリケーションで有効になっています。 (下の画像を参照してください)
  • IMISシングルサインオン(SSO) - IMIS OAuth - create-newclientログインボタンの設定
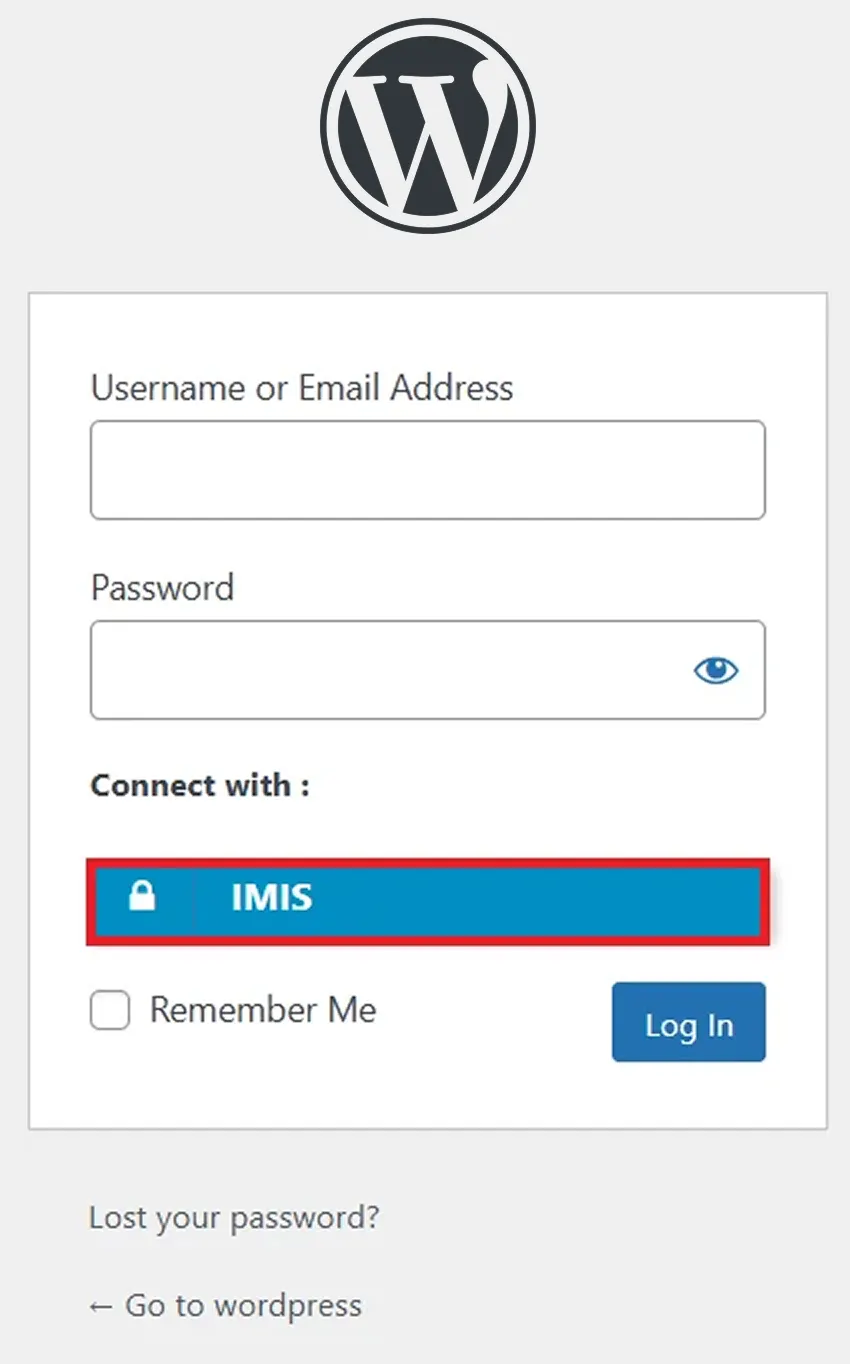
  • 今、あなたに行きます ワードプレスログイン ページで見やすくするために変数を解析したりすることができます。 (例: https://< your-wordpress-domain >/wp-login.php)
  • そこに IMIS SSO ログイン ボタンが表示されます。ログイン ボタンをクリックすると、IMIS シングル サインオン (SSO) - IMIS OAuth をテストできるようになります。

結論として、IMISをOAuthプロバイダーとして、WordPressをOAuthクライアントとして正常に構成することで、ユーザーにとってスムーズで安全な認証プロセスを実現できます。IMISシングルサインオン(SSO)により、WordPress環境内で堅牢なユーザーエクスペリエンスを確保できます。これにより、IMISログインによるユーザー認証が可能になります。OfficeとWordPressの統合により、ユーザーは既存のIMIS認証情報を使用してWordPressアカウントに安全にログインできます。


このエラーは通常、外部システム (iMIS アイデンティティ プロバイダー) への接続の応答に時間がかかりすぎて、タイムアウトが発生していることを示します。

原因: 多くの場合、IDP からの応答が遅れているため、サーバーは許可された時間内に要求を完了できません。

解像度: この問題を解決するには、php.ini ファイルのタイムアウト設定を増やします。

Set max_execution_time to 120 Set default_socket_timeout to 60


 ご返答ありがとうございます。 すぐにご連絡させていただきます。

何か問題が発生しました。 もう一度質問を送信してください

できるだけ早くご連絡いたします!


ADFS_sso ×
こんにちは!

助けが必要? 私たちはここにいます!

対応