
Azure AD/Microsoft Entra ID を使用した Joomla への SAML シングル サインオン
概要
miniOrange Joomla SAML SP SSOプラグインは、SAML 2.0プロトコルを使用して、JoomlaウェブサイトとMicrosoft Entra ID(旧Azure AD)間の直接的なシングルサインオン統合を可能にします。単一のJoomlaサイトを管理している場合でも、複数のサイトからなるネットワークを管理している場合でも、このプラグインは、組織の既存のMicrosoft IDインフラストラクチャを活用した、安全で一元化されたログインエクスペリエンスを提供します。
簡単な設定手順で、ユーザーはEntra IDの認証情報を使用してJoomlaに認証できるため、個別のパスワードは不要になり、IT部門の負担も軽減されます。このプラグインはJoomla 3、4、5、6と完全に互換性があり、SAML 2.0準拠のIDプロバイダー(IdP)であればすぐに使用できるため、エンタープライズ向けSSO導入において将来を見据えた選択肢となります。





JoomlaとAzure AD/Microsoft Entra ID間のシングルサインオンを設定するには、このステップバイステップのセットアップビデオも参考にしてください。
構成手順
この構成では、Azure AD/Microsoft Entra ID がユーザーを保存するリポジトリとして機能し、IDP として動作します。一方、Joomlaはユーザーが Azure AD/Microsoft Entra ID の認証情報を使用してログインする場所であり、Joomla SAML SP SSO プラグインがインストールされます。
ステップ1: Joomla SAML SPプラグインをインストールする
- Joomla サイトにログインします。 管理者 コンソール。
- 左側のトグルメニューから、 をクリックします システムをクリックし、「インストール」セクションで「」をクリックします。 拡張機能.
- 今後はクリック またはファイルを参照します ボタンをクリックして、前にダウンロードしたプラグイン ファイルを見つけてインストールします。

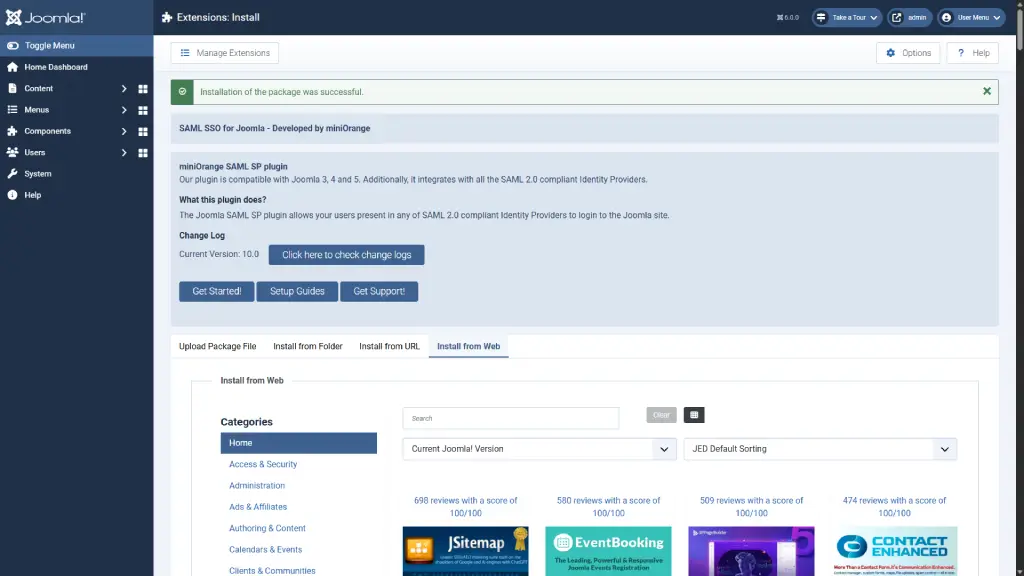
- プラグインのインストールは成功しました。 今すぐクリックしてください はじめよう!
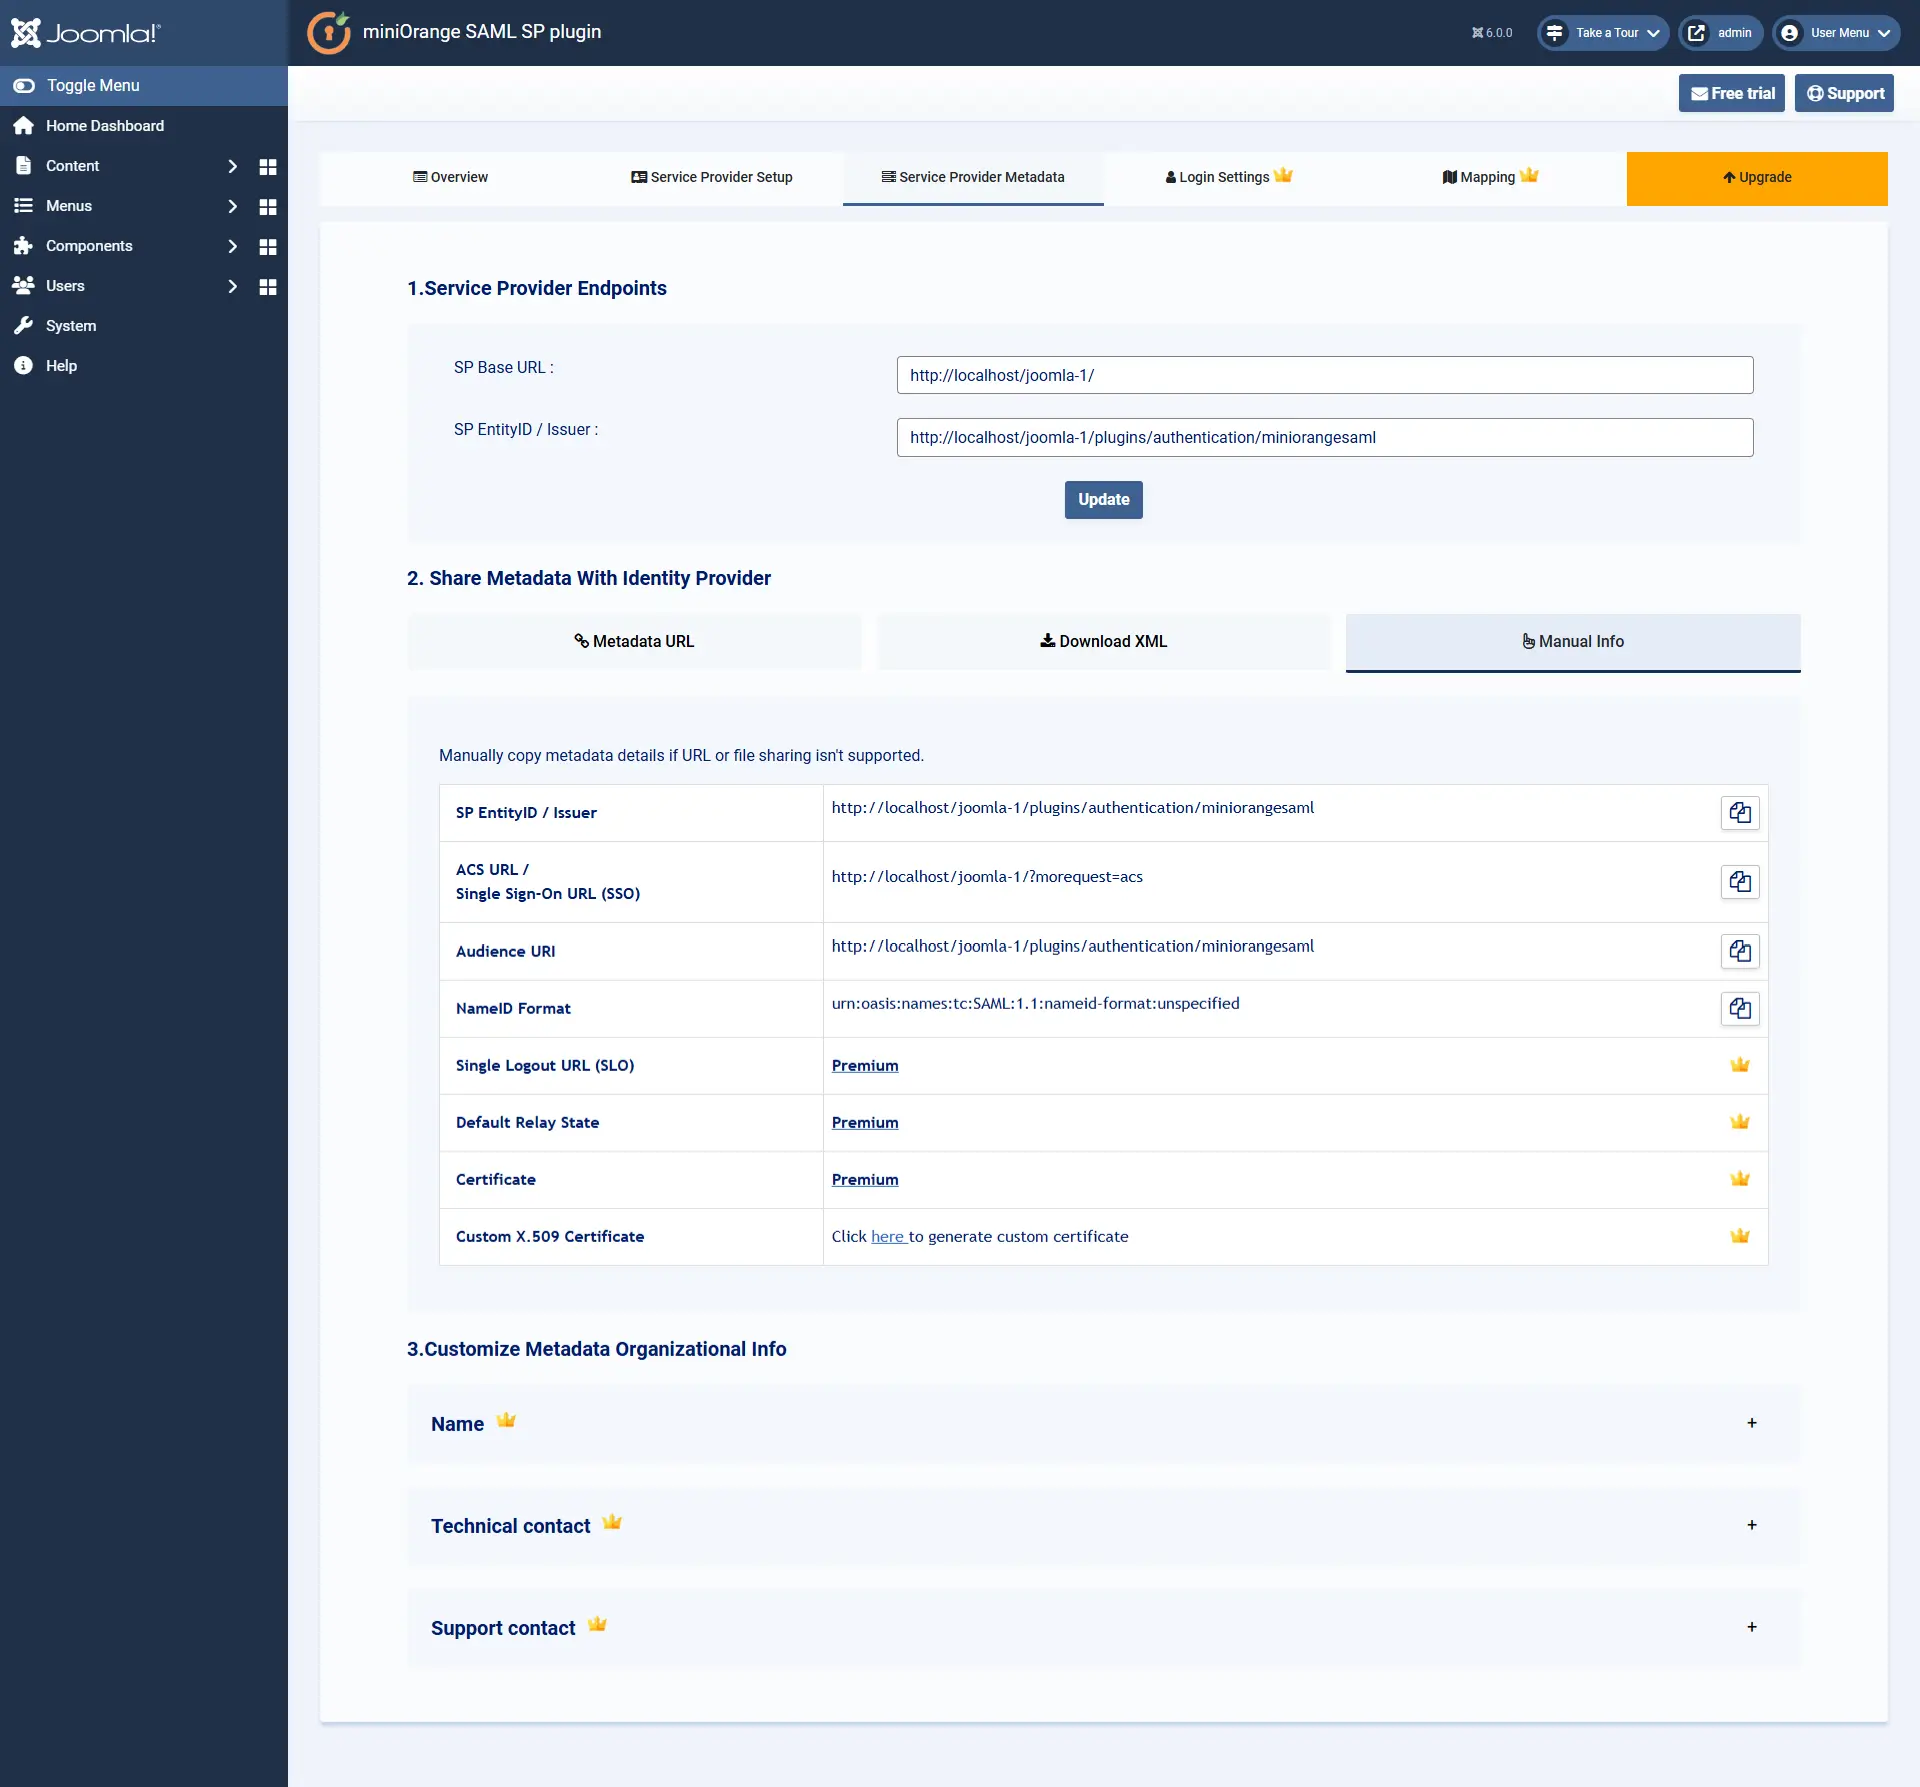
- に行きます サービスプロバイダーのメタデータ タブでは、 メタデータURL、ダウンロード メタデータ XML ファイルまたは、 エンティティID (NAIST) と ACS URL 直接。
ステップ2: Azure AD/Microsoft Entra IDをIDP(アイデンティティプロバイダー)として構成する
- このステップでは、設定を行います。 Microsoft エントラ ID (旧称 Azure Active Directory) を ID プロバイダーとして設定することで、 エンタープライズアプリケーション.
- ログインする Microsoft Entra ID (Azure AD) ポータル。
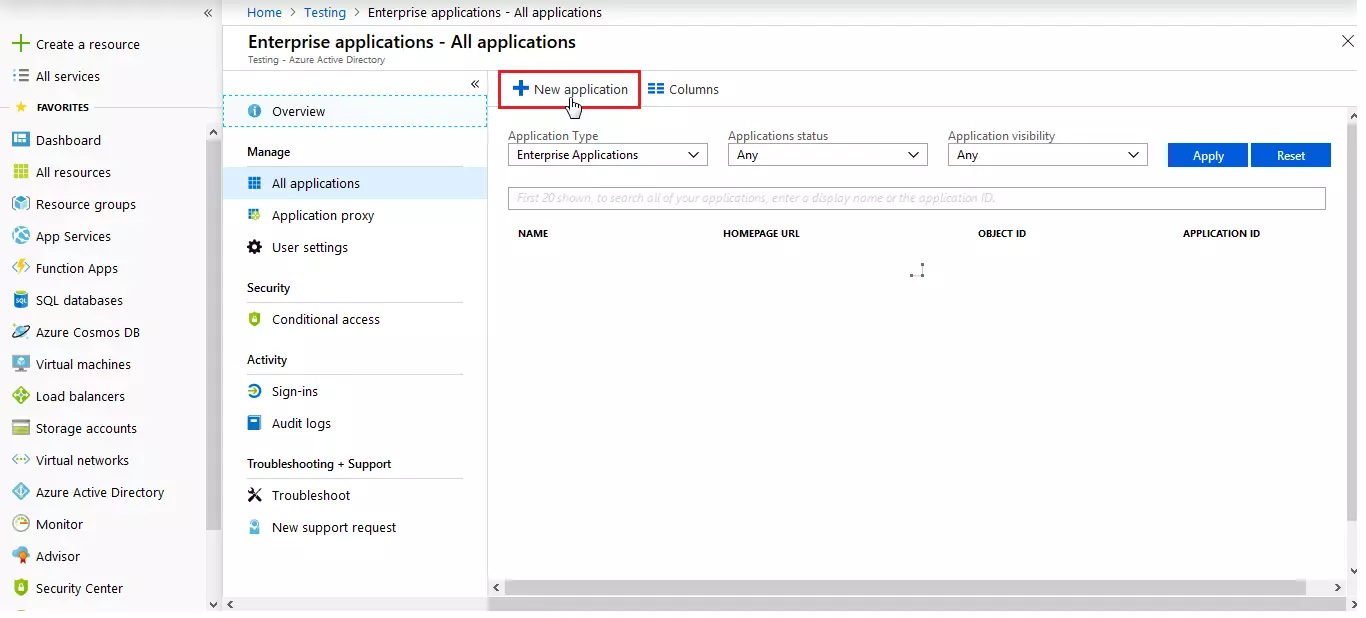
- 選択 業務アプリケーション.

- ソフトウェアの制限をクリック 新しいアプリ.
- ソフトウェアの制限をクリック 独自のアプリケーションを作成する アプリ名を入力してクリックします 創造する

- 以下を行うには、 シングルサインオンを設定する.

- 選択 SAML こちらをクリックしてください。

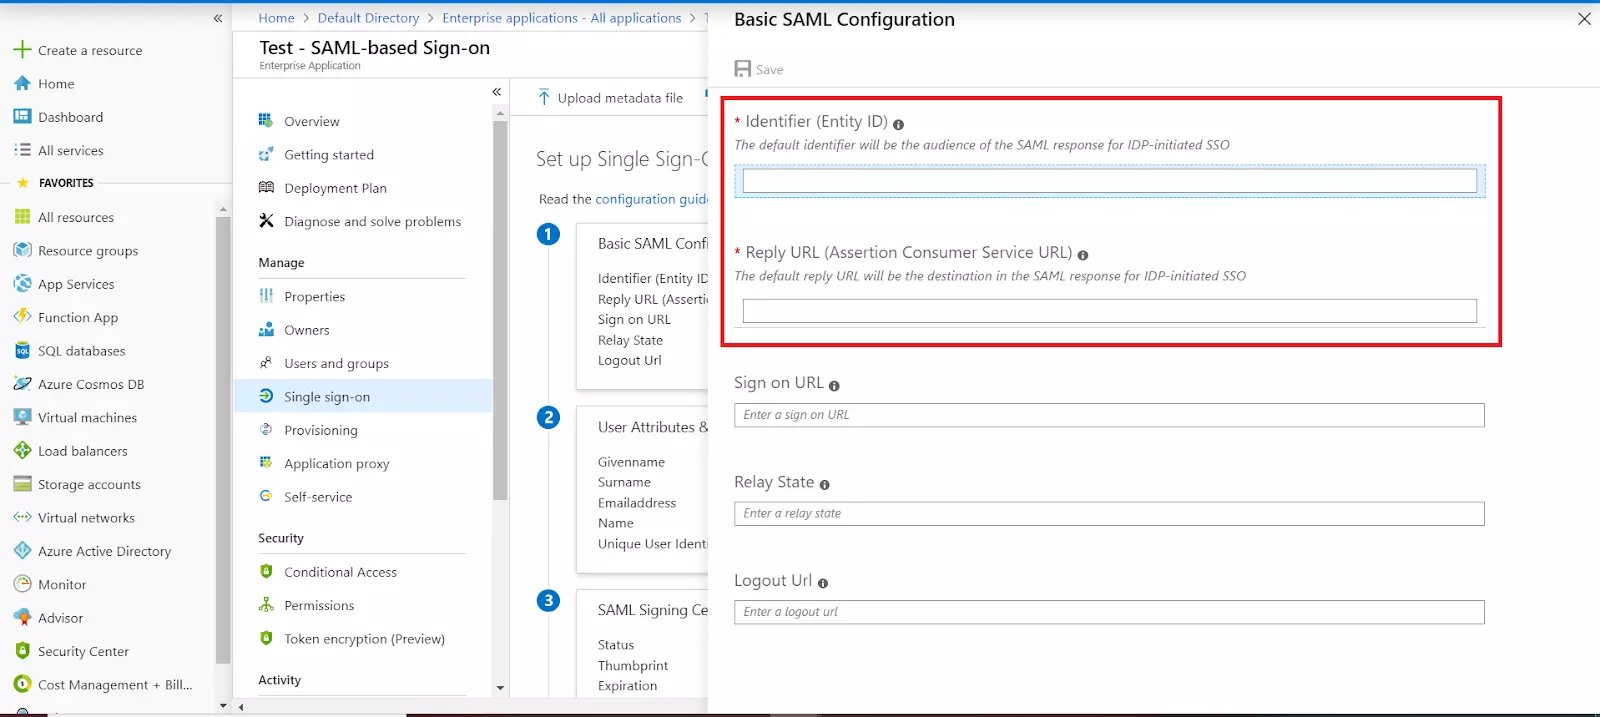
- 今、クリックして 編集 ボタンをクリックして入力します 識別子のSPエンティティID 返信 URL の ACS URL プラグインの [サービス プロバイダーのメタデータ] タブから。

- デフォルトでは、次のとおりです Attributes SAML レスポンスで送信されます。アプリケーションへの SAML レスポンスで送信されたクレームは、以下で表示または編集できます。 ユーザー属性とクレーム ステップ。
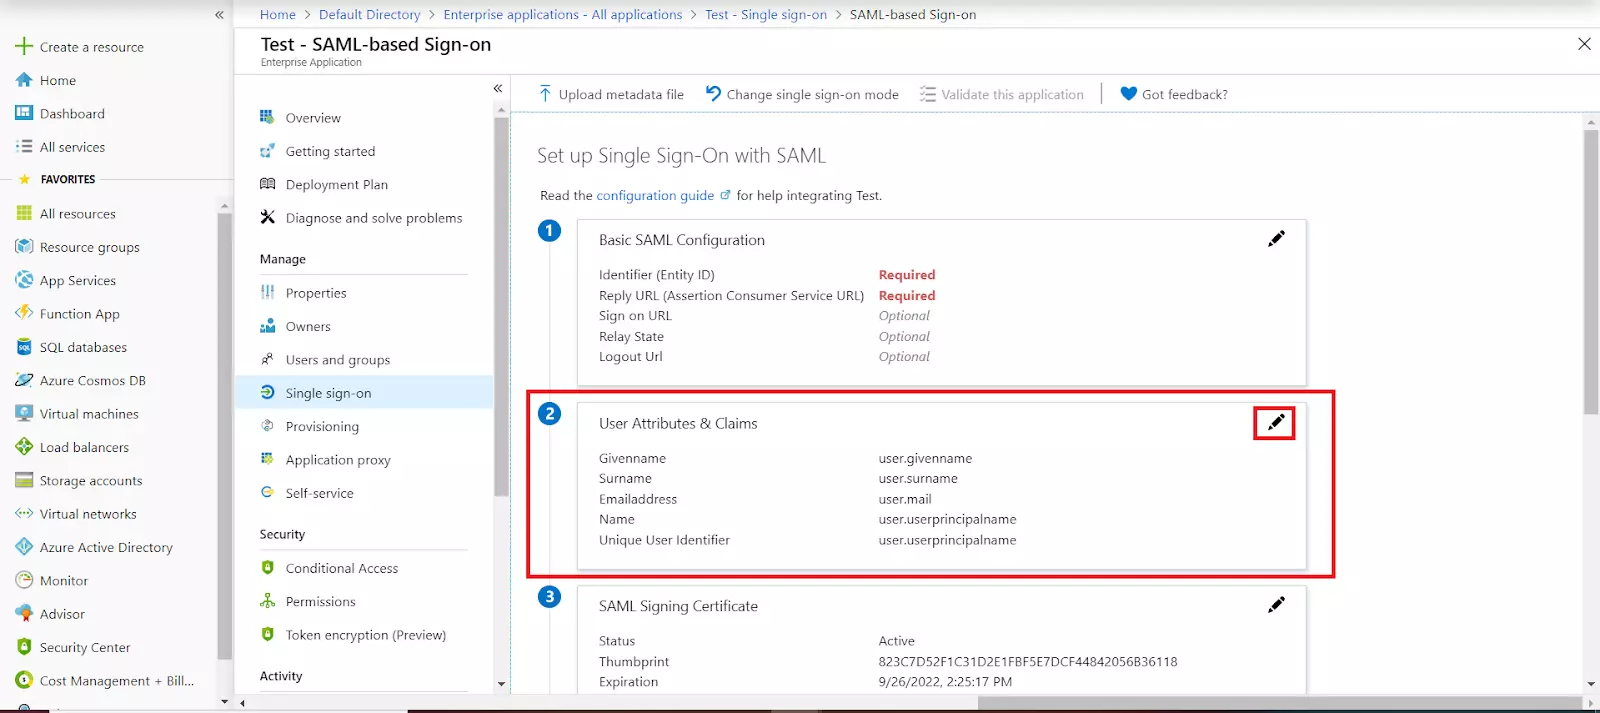
- コピー アプリフェデレーションメタデータURLこれは、Joomla SAMLプラグインの設定時に使用されます。

SAML アプリケーションにユーザーとグループを割り当てます。
- セキュリティ対策として、Azure AD は、ユーザーにアクセス権を付与していない限り、ユーザーがアプリケーションにサインインするためのトークンを発行しません。ユーザーへのアクセス権は、直接付与される場合と、グループメンバーシップを通じて付与される場合があります。
- ソフトウェアの制限をクリック ユーザーとグループ アプリケーションの左側のナビゲーションメニューから選択します。次の画面には、アプリケーションにユーザー/グループを割り当てるためのオプションが表示されます。

- をクリックした後 ユーザー/グループを追加、選択 ユーザーとグループ に選出しました。 割り当ての追加 を選択して、後処理画面に進みます。
- 次の画面では、ユーザーを選択するか、外部ユーザーを招待するオプションが表示されます。ここでアプリケーションにグループを割り当てることもできます。適切なユーザーまたはグループを選択してクリックします。 選択

ステップ3: JoomlaをSP(サービスプロバイダー)として設定する
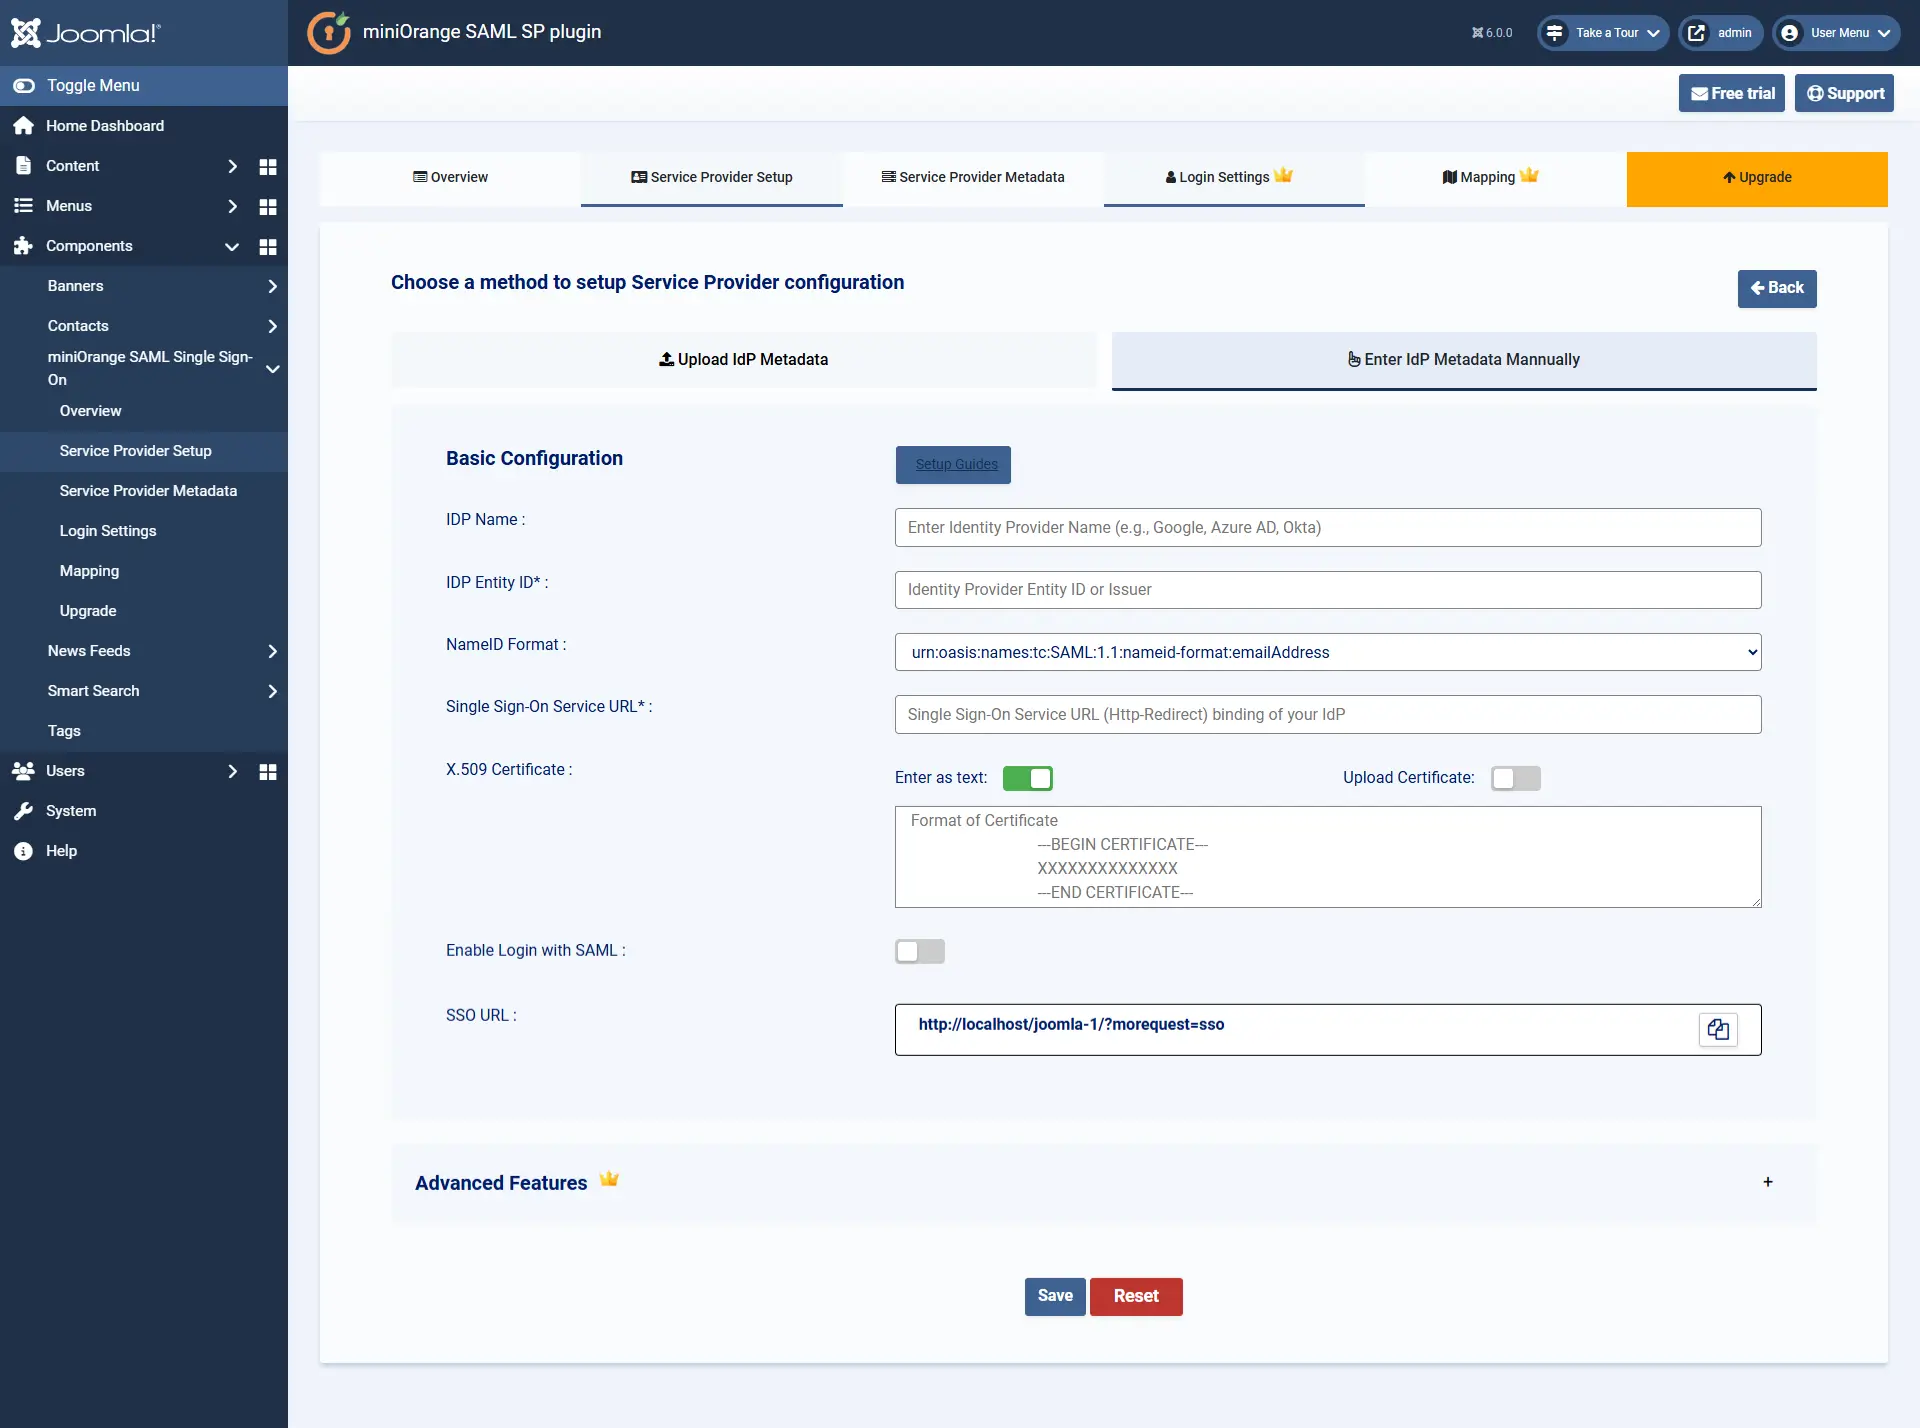
Joomla SAMLプラグインで、「サービスプロバイダー設定」タブに移動します。次に、「新しいIDPを追加」ボタンをクリックします。IDPは3つの方法で設定できます。
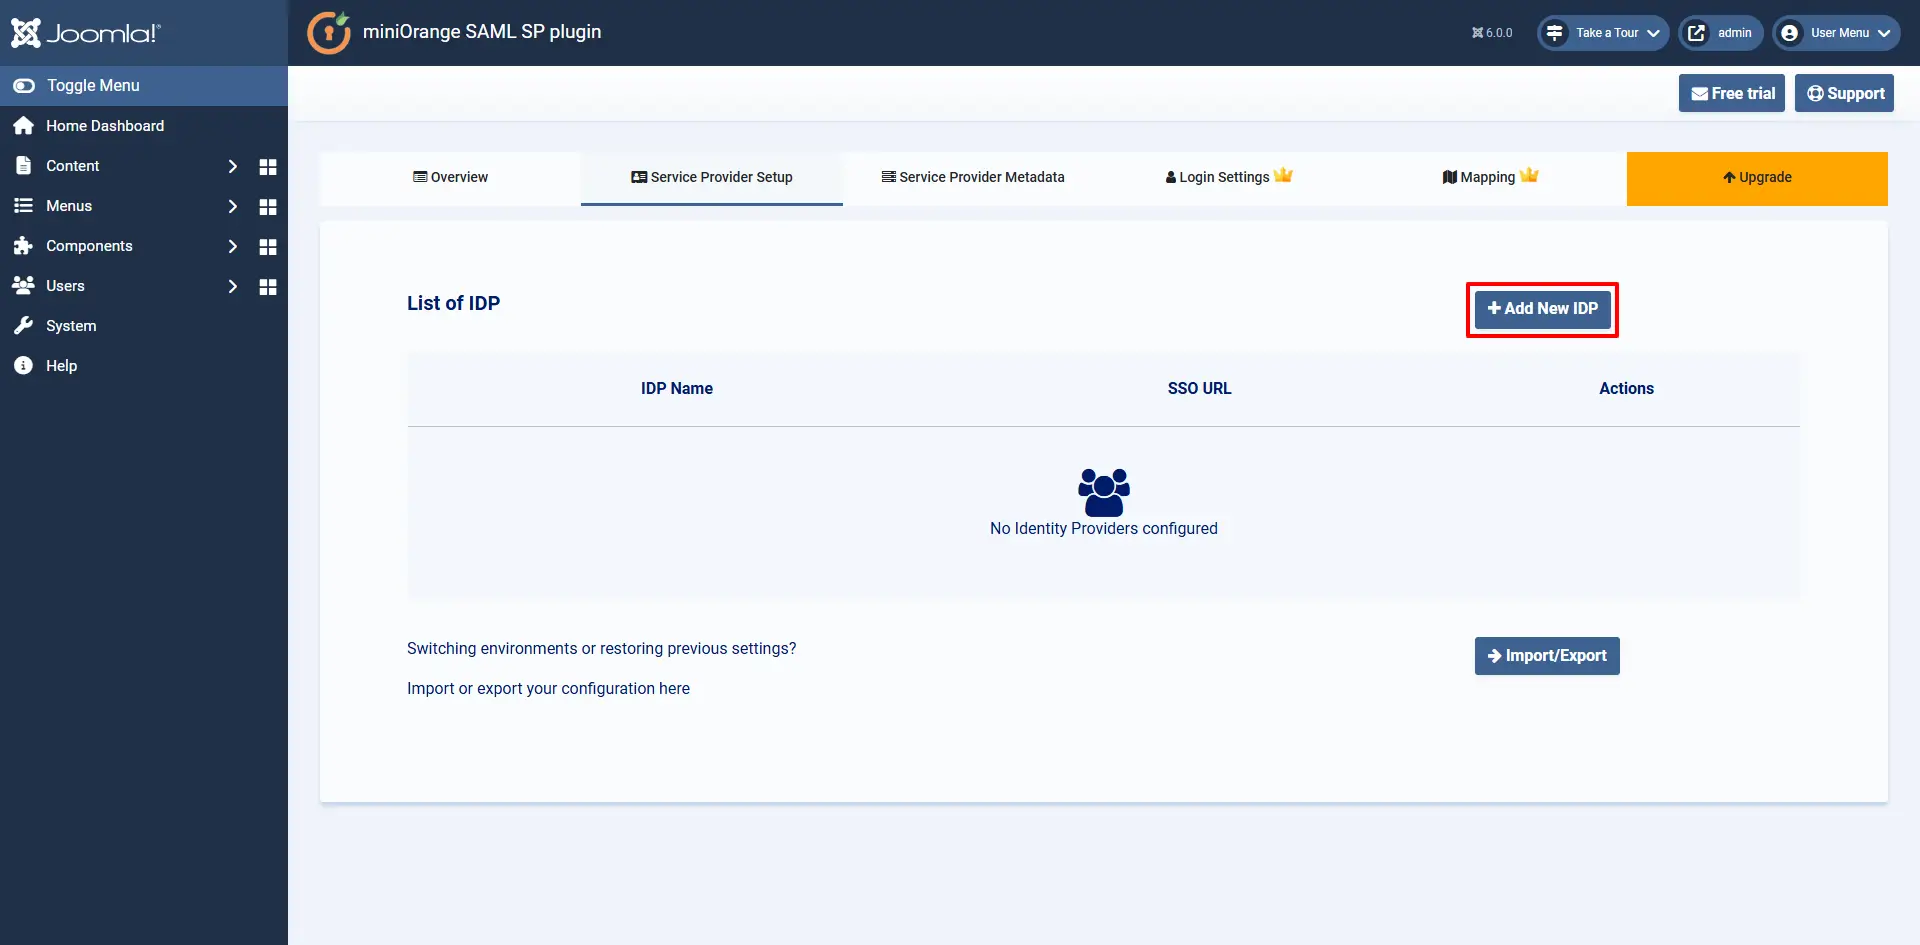
A. IDP メタデータをアップロードすることにより、次のようになります。
- ここで、 ファイルを選択してください ボタンをクリックし、IDPメタデータファイルを選択して、 アップロード
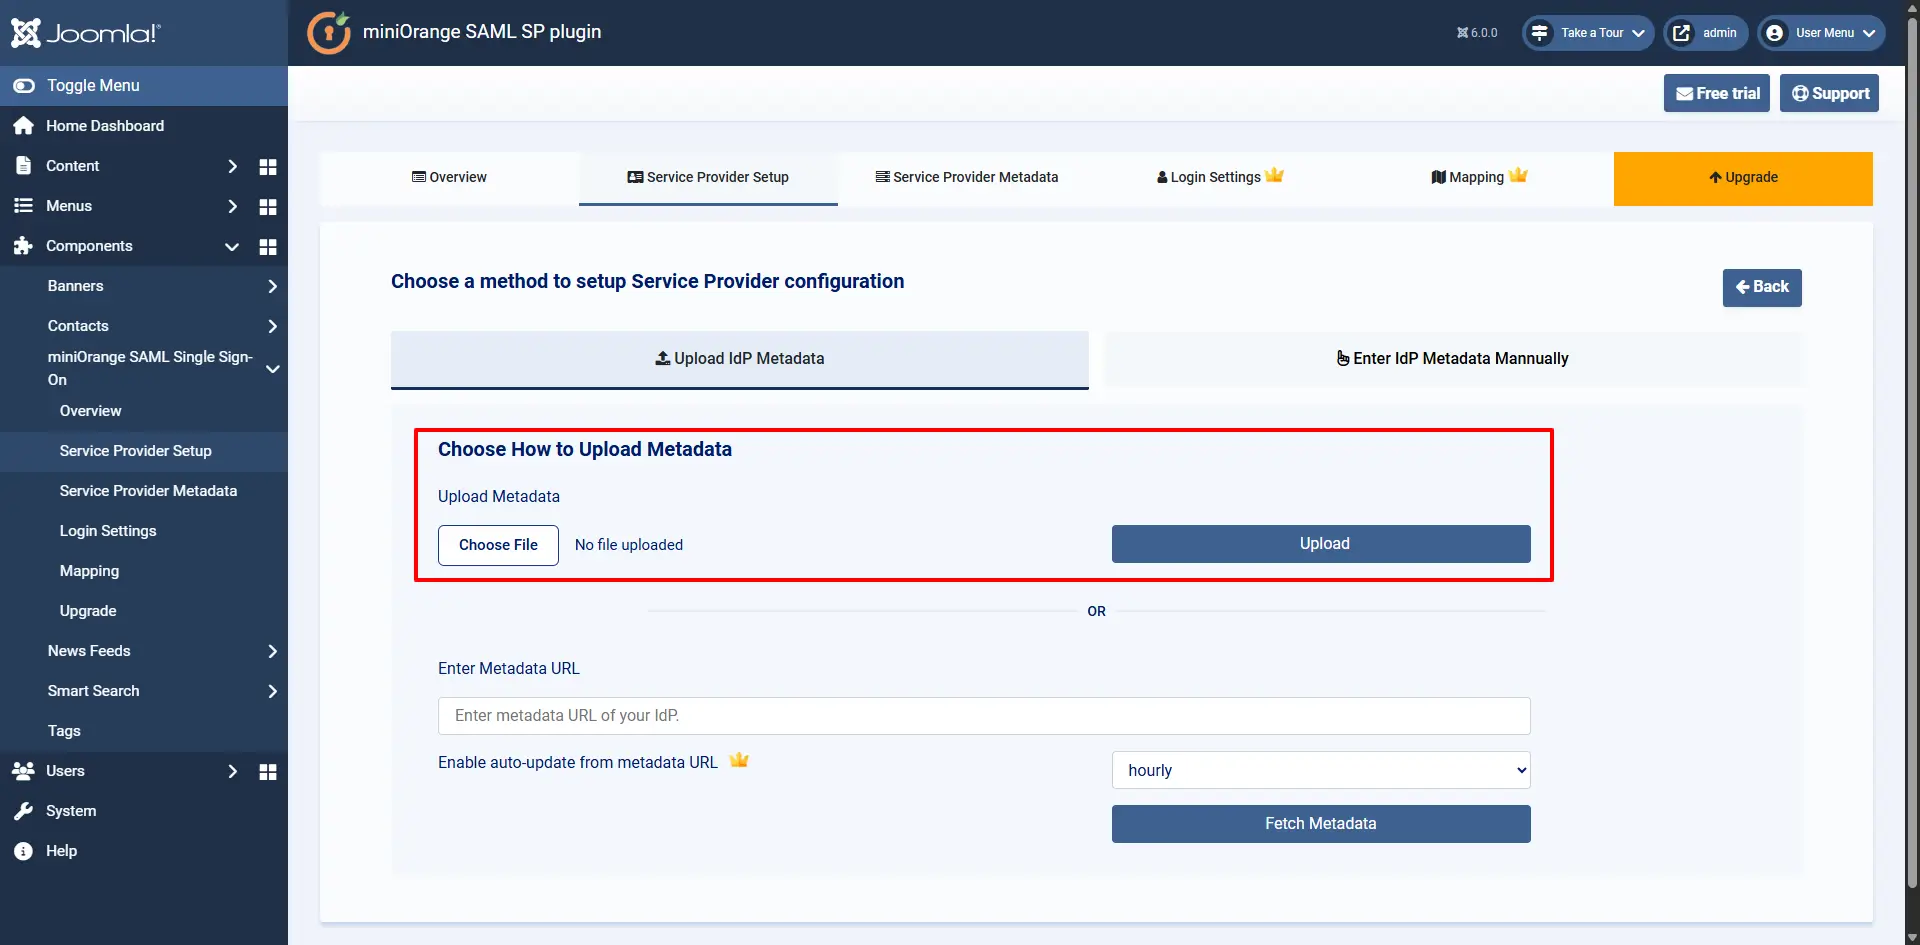
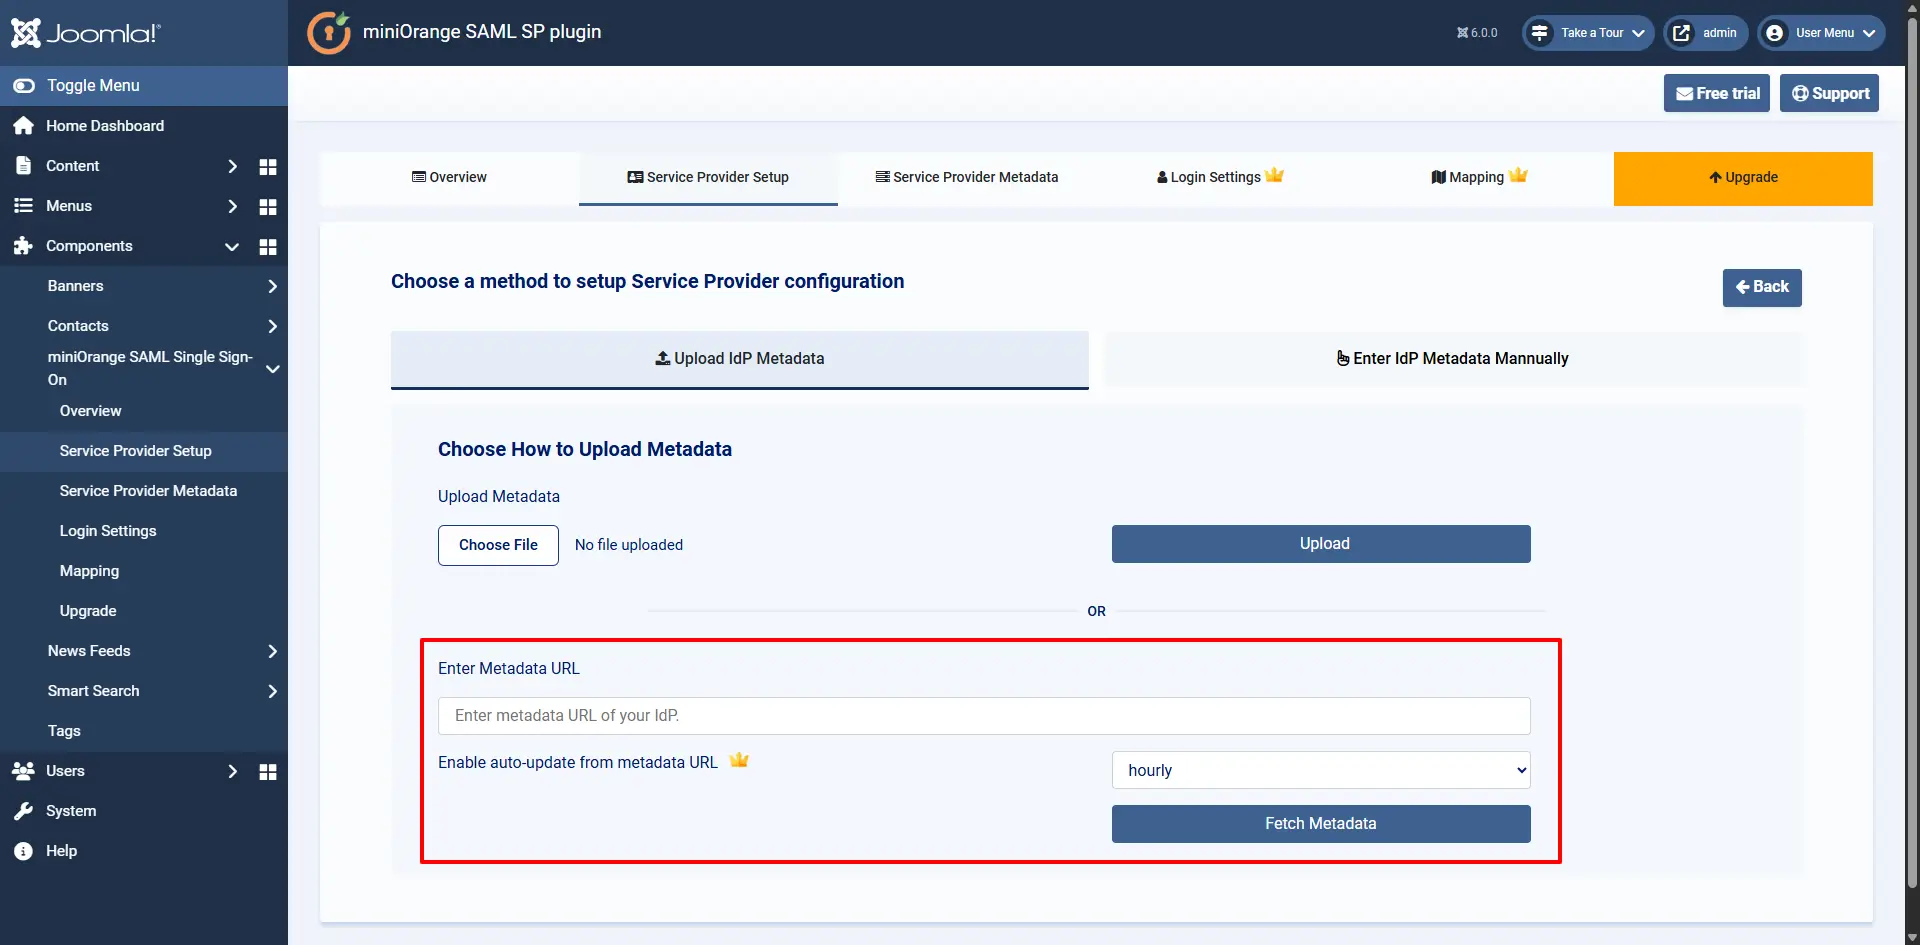
B. メタデータ URL による:
- Enter メタデータURL (IDP アプリからコピー) をクリックして、 Fetch
C. 手動設定:
- コピー SAML エンティティ ID、SAML シングル サインオン エンドポイント URL、および X.509 証明書 フェデレーションメタデータドキュメントからコピーして貼り付けます IDP エンティティ ID または発行者、シングル サインオン URL、X.509 証明書 プラグイン内のそれぞれのフィールド。
| IdPエンティティID | フェデレーション メタデータ ドキュメントの SAML エンティティ ID |
| シングルサインオンURL | フェデレーション メタデータ ドキュメントの SAML シングル サインオン エンドポイント URL |
| X.509 証明書の値 | フェデレーション メタデータ ドキュメント内の X.509 証明書 |
ステップ 4: 構成のテスト
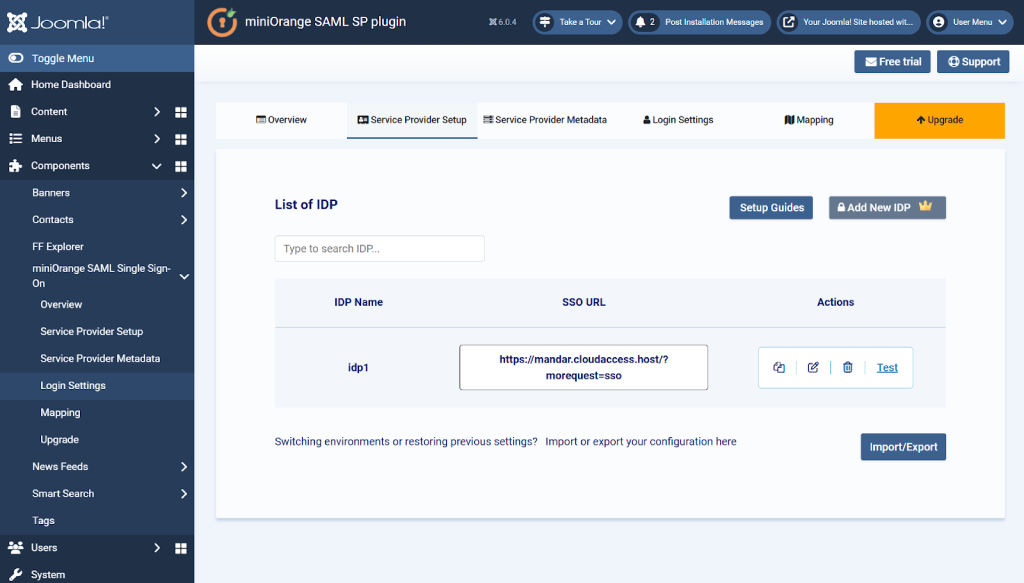
- 詳しくはこちら Save 設定を保存します。保存すると、設定されたIDPが 国内避難民リストコピーできる場所 SSO URL または、設定済みのIDPを編集したり、必要に応じて削除したりすることで、設定を管理できます。
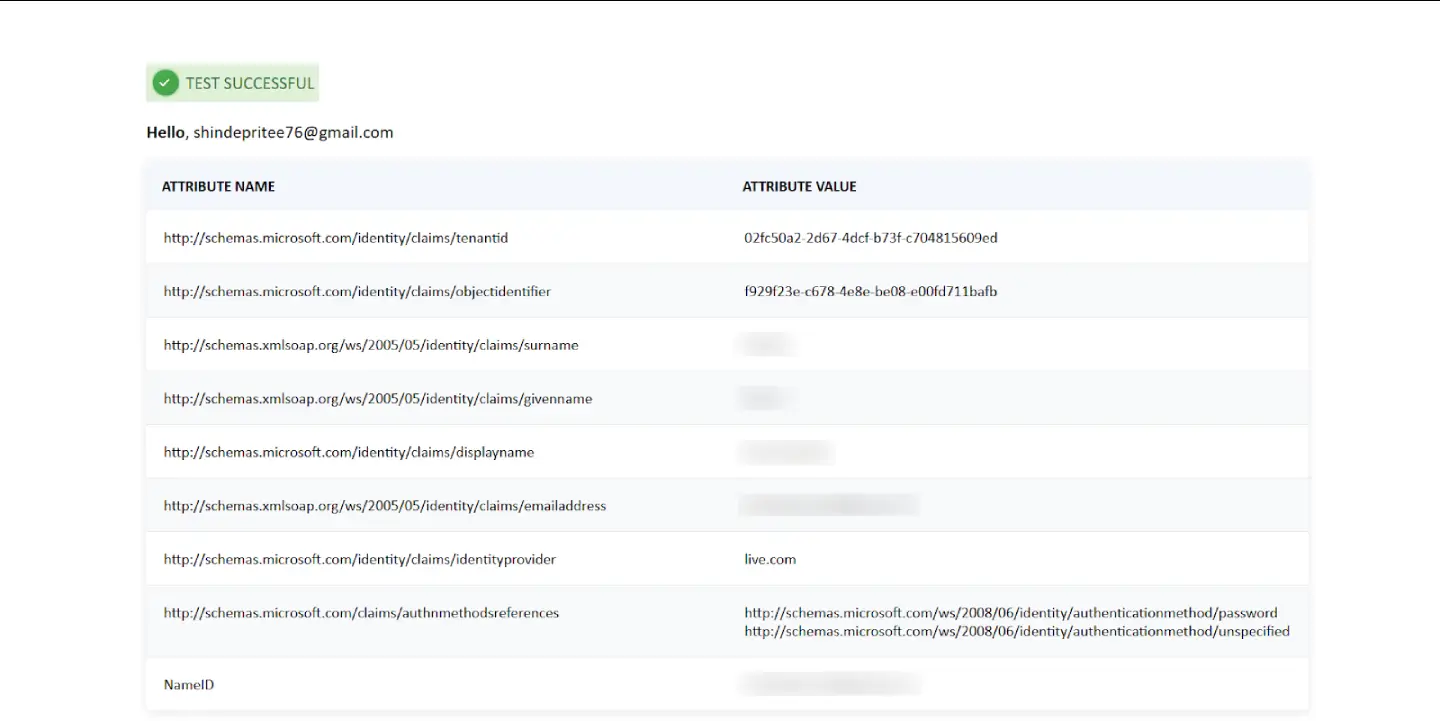
- 最後に、クリックして設定をテストします。 ホイール試乗 ボタンをクリックすると、テスト成功画面が表示され、IDPから受信した属性を確認できます。これにより、設定が正しく機能していることを確認できます。
ステップ5: 属性マッピング - プレミアム機能
- 属性は、アイデンティティ プロバイダーに保存されるユーザーの詳細です。
- 属性マッピングは、アイデンティティ プロバイダー (IDP) からユーザー属性を取得し、それらを名、姓、住所、電話などの Joomla ユーザー属性にマッピングするのに役立ちます。
- Joomla サイトにユーザーを自動登録する際、これらの属性は Joomla ユーザーの詳細に自動的にマッピングされます。
- に行く マッピング タブをクリックして、すべてのフィールドに入力します。 属性マッピング のセクションから無料でダウンロードできます。
| ユーザー名: | IdP からのユーザー名属性の名前 (デフォルトでは NameID を保持します) |
| Email: | IdP からの電子メール属性の名前 (デフォルトでは NameID を保持します) |
| 名前: | IdP からの name 属性の名前 |
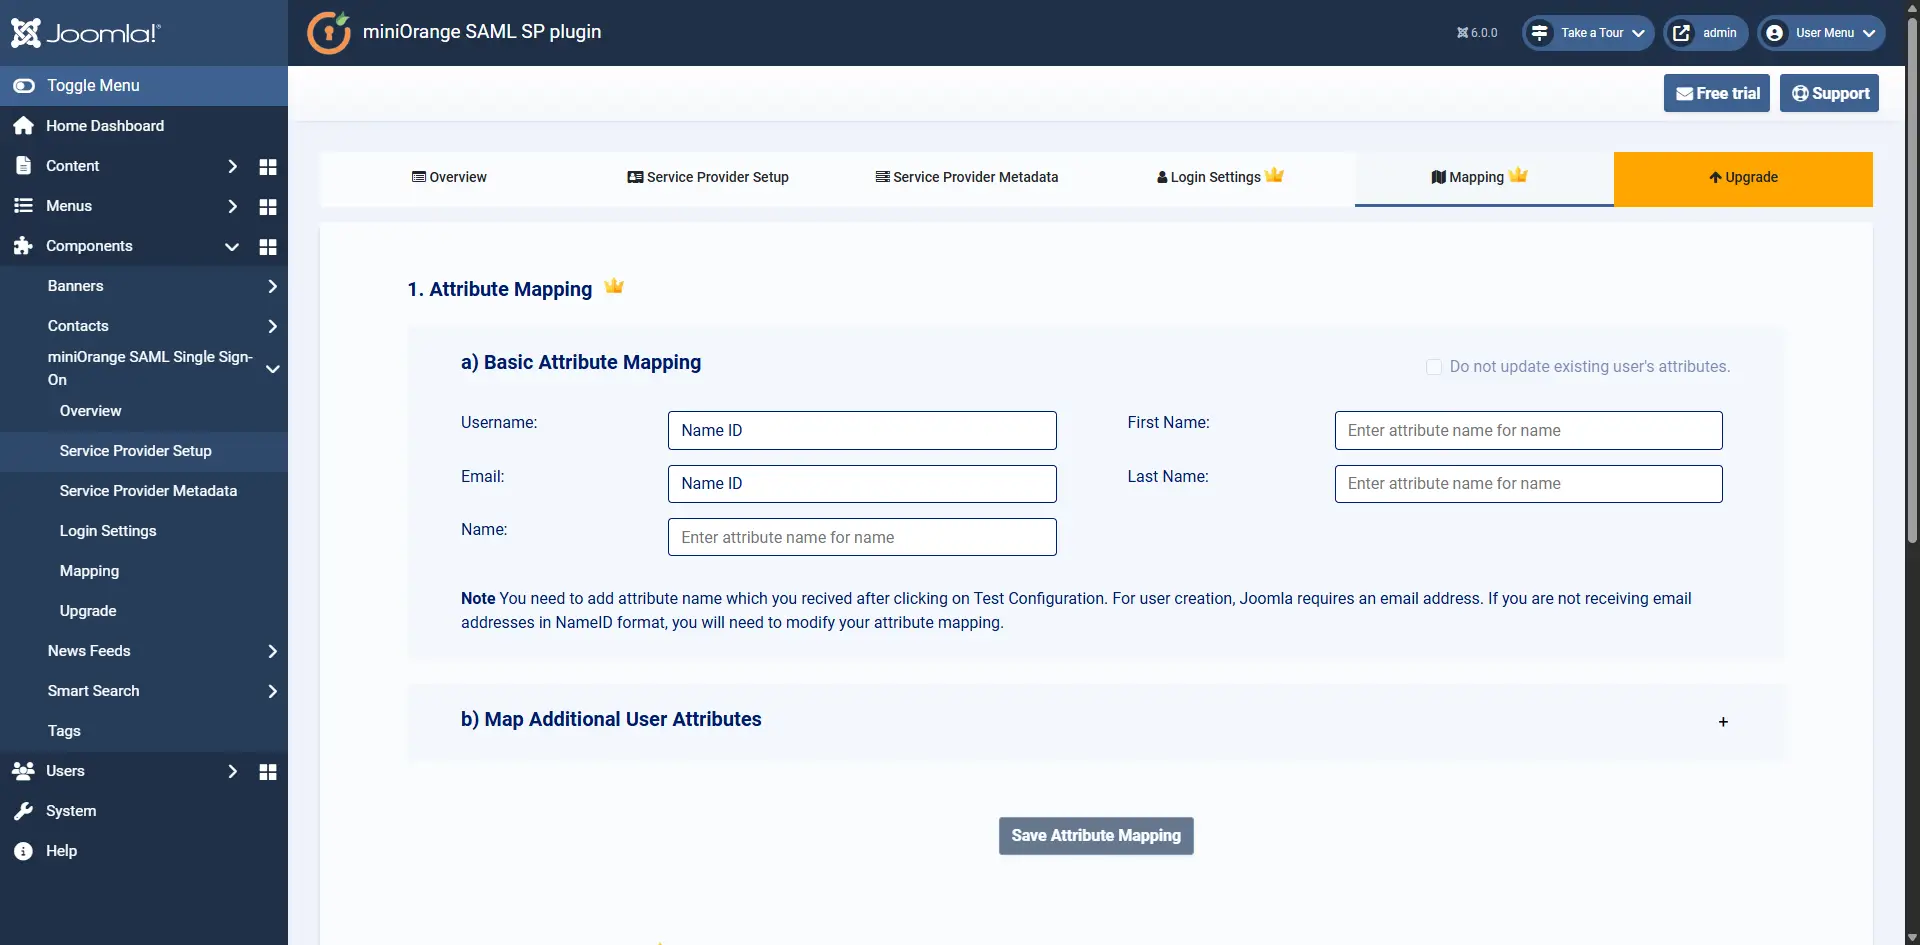
- ここでどの値をマップするかをより正確に把握するには、[サービス プロバイダーの設定] タブの [テスト構成結果] を確認します。
注:属性マッピングの仕組みについては、こちらをご覧ください。
ステップ 6: グループ マッピング - プレミアム機能
- グループ/ロール マッピングは、アイデンティティ プロバイダー (IdP) 内の特定のグループのユーザーに特定のロールを割り当てるのに役立ちます。
- 自動登録中、ユーザーにはマップ先のグループに基づいてロールが割り当てられます。
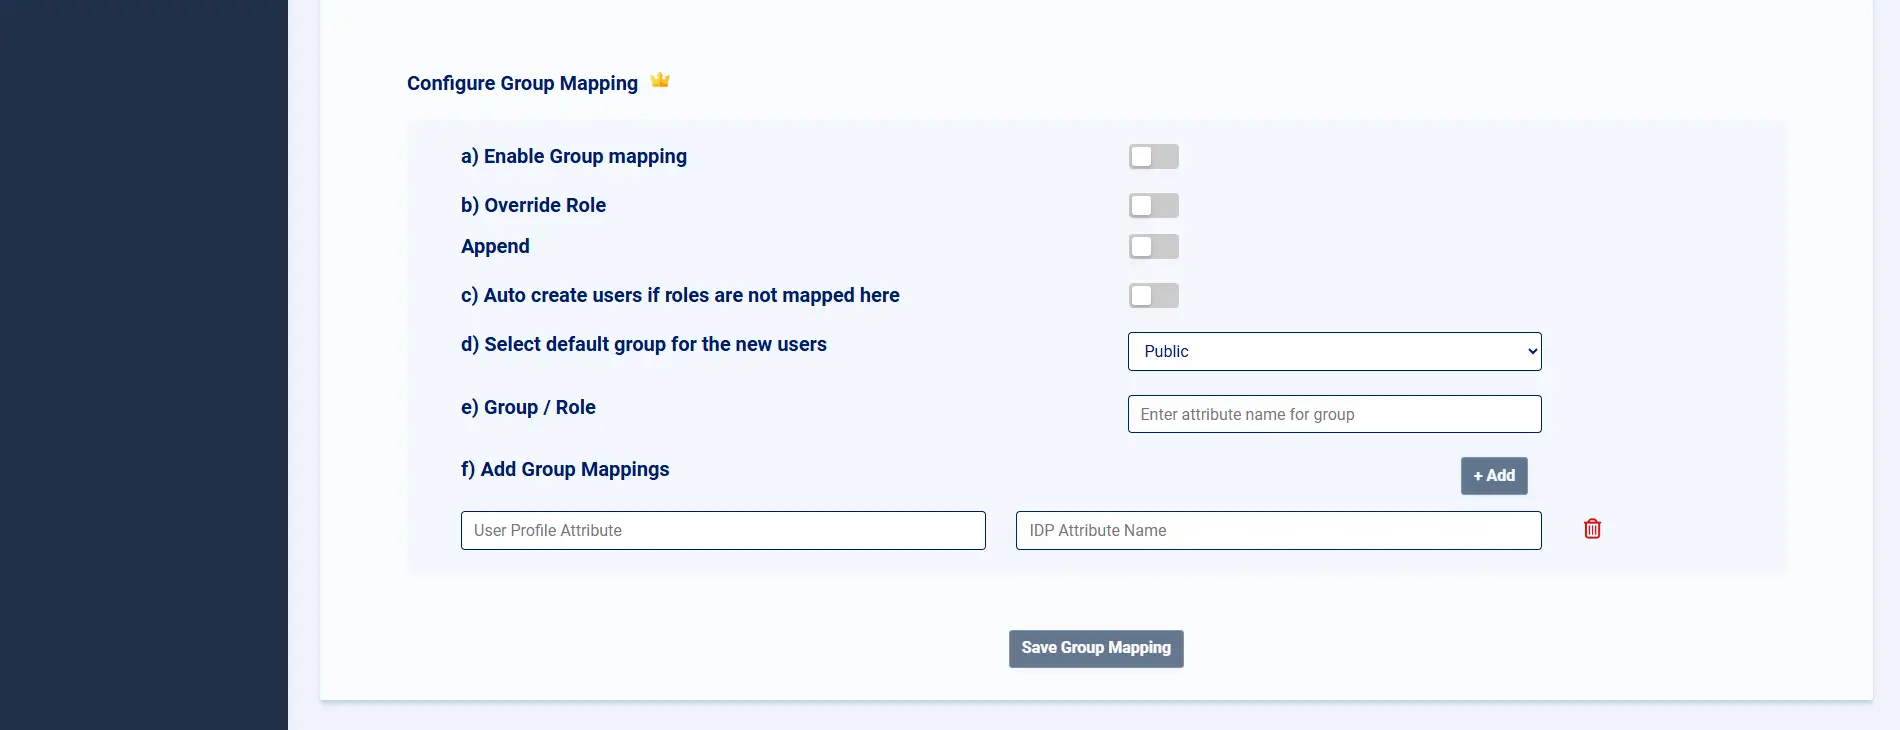
注:グループ/ロールマッピングの仕組みについては、こちらをご覧ください。
ステップ7: Entra IDでグループマッピングを作成する
- MFAデバイスに移動する Azure Active Directory > エンタープライズ アプリケーション > SAML アプリ。
- に行きます ユーザーとグループ のセクションから無料でダウンロードできます。
- 以下を行うには、 ユーザー/グループの追加 オプションを選択します。
- 必要なグループをアプリケーションに割り当てます。

- に行く Azure Active Directory > アプリ登録 > アプリ.
- 以下を行うには、 マニフェスト 左側のメニューのオプション。
- マニフェストを編集します:
- 「groupMembershipClaims」属性を見つけます。
- 要件に応じて値を設定します。
- 「なし」: グループクレームは含まれません。
- 「SecurityGroup」: セキュリティ グループのみが含まれます。
- 「すべて」: セキュリティ グループと配布グループの両方が含まれます。
アプリ登録を使用する場合は、以下の手順に従ってください。

ステップ 8: リダイレクトと SSO リンク
- に行く ログイン設定 タブ。以下の手順に従って、Joomla サイトで SAML SSO を実行するためのログイン URL を追加できます。
- このタブでは、ユーザーをアイデンティティ プロバイダーに自動的にリダイレクトしたり、スーパー ユーザーのバックエンド ログインを有効にするなど、複数の機能が利用できます。これらの機能を使用するには、それぞれのチェックボックスをクリックします。
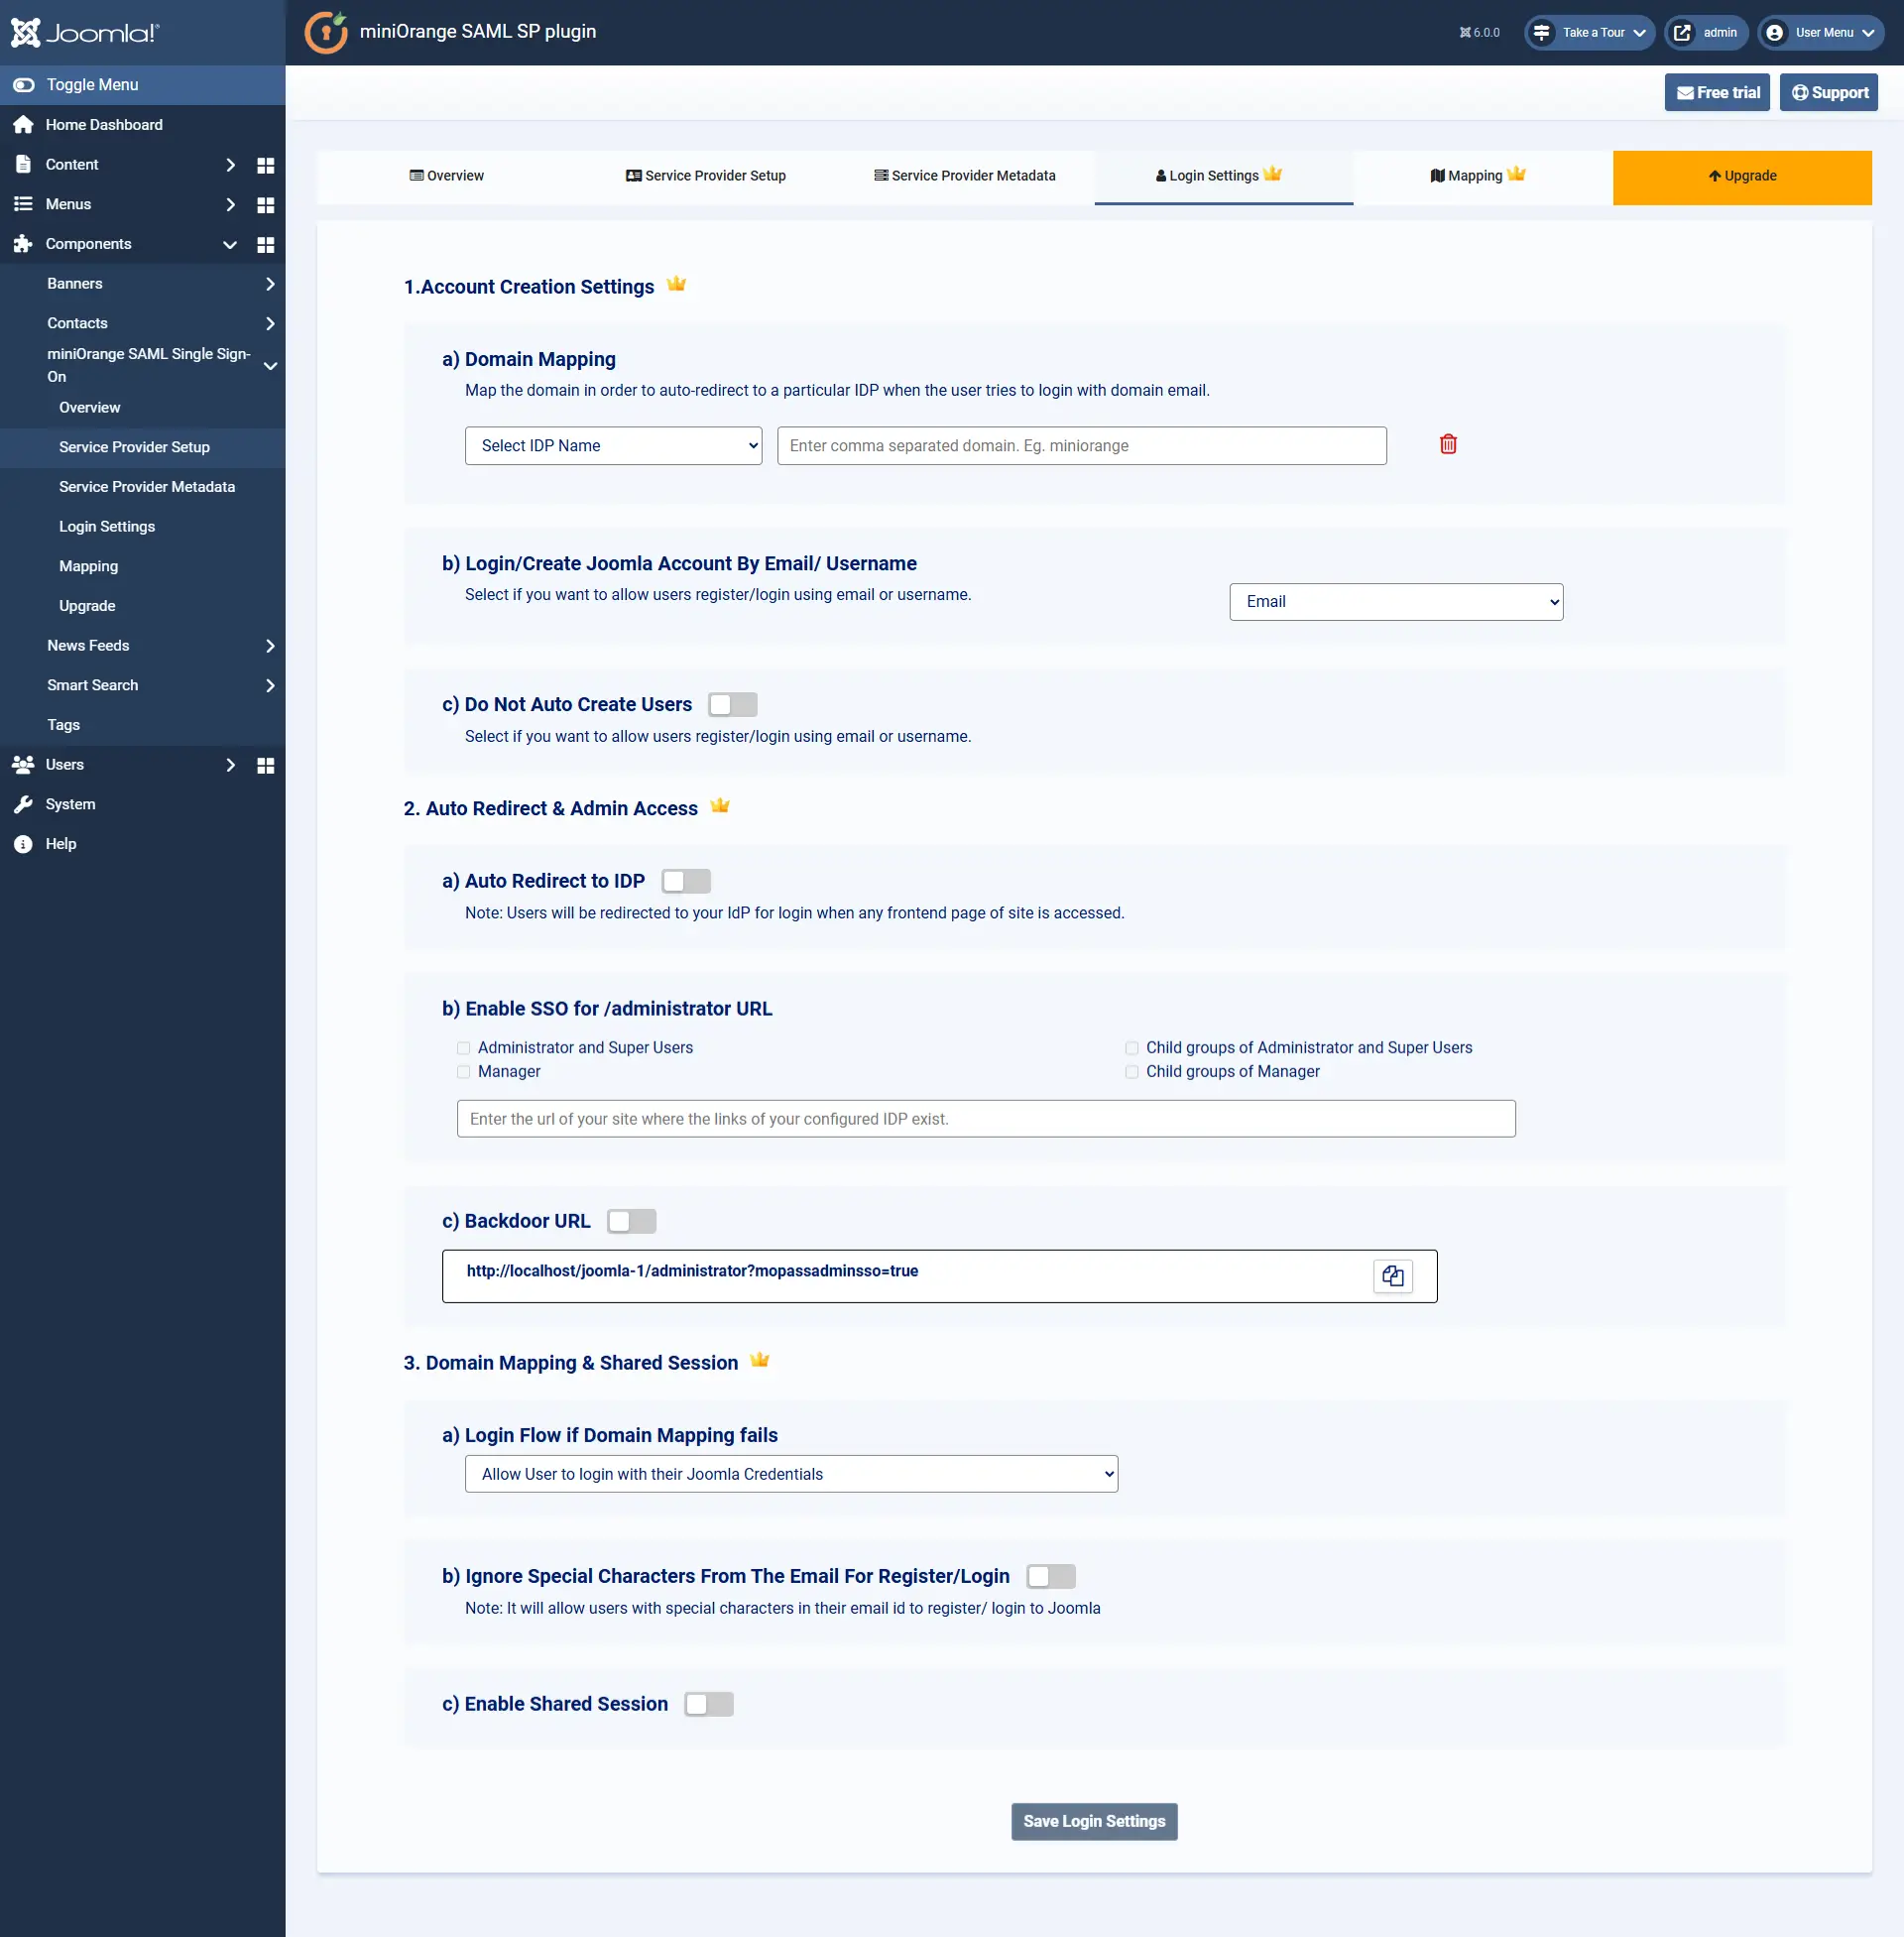
- 機能とさまざまなライセンス プランの完全なリストを確認するには、[アップグレード] タブをクリックします。または、ここをクリックして機能とライセンス プランを確認することもできます。
- 何か問題が発生した場合やご質問がある場合は、プラグインのサポートボタンからお問い合わせいただくか、以下のメールアドレスまでご連絡ください。 joomlasupport@xecurify.com.


